
Tamanho e Participação do Mercado de Detecção e Resposta em Rede
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
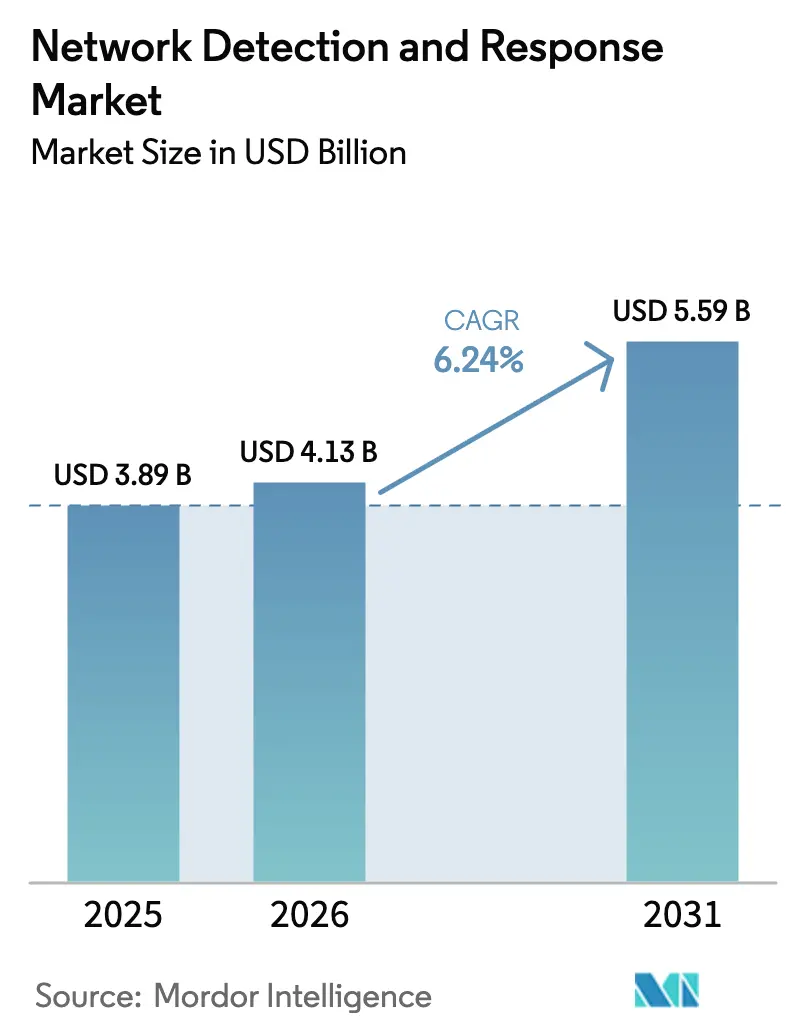
| Tamanho do Mercado (2026) | 4.13 Bilhões de dólares |
| Tamanho do Mercado (2031) | 5.59 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 6.24 % |
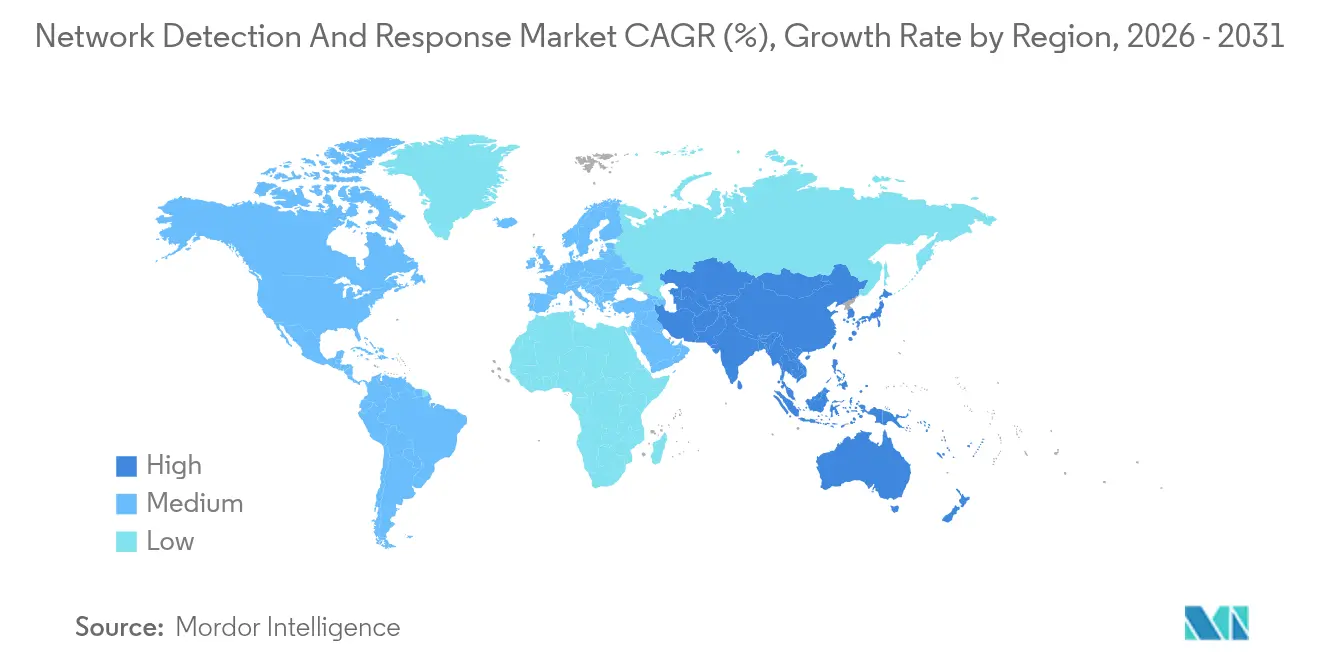
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
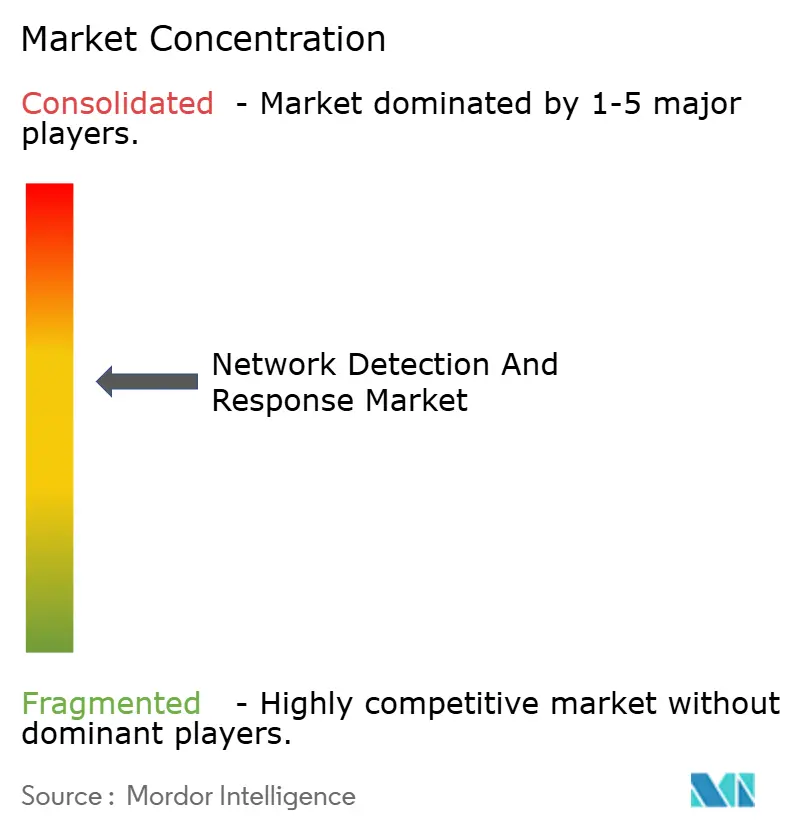
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Detecção e Resposta em Rede por Mordor Intelligence
O tamanho do mercado de detecção e resposta em rede em 2026 é estimado em USD 4,13 bilhões, crescendo a partir do valor de 2025 de USD 3,89 bilhões, com projeções para 2031 mostrando USD 5,59 bilhões, crescendo a um CAGR de 6,24% no período de 2026 a 2031. O crescimento se acelera à medida que as empresas migram do monitoramento reativo para a caça proativa a ameaças, incorporando análises orientadas por IA em fluxos de trabalho de visibilidade de nuvem híbrida. A convergência com plataformas de detecção e resposta estendida (XDR), mandatos de confiança zero e a digitalização de tecnologia operacional (OT) ampliam ainda mais a demanda endereçável. Os fornecedores se diferenciam pela precisão da IA, inspeção de tráfego leste-oeste criptografado e remediação automatizada, enquanto os provedores de serviços de segurança gerenciados (MSSPs) oferecem pacotes completos para compradores com recursos limitados. As regras de soberania de dados e a fadiga de falsos positivos continuam a restringir a migração rápida para a nuvem, mas a consolidação de plataformas e os incentivos de ciberseguros sustentam influxos constantes de capital ao longo da cadeia de valor do mercado de detecção e resposta em rede.
Principais Conclusões do Relatório
- Por componente, as soluções capturaram 55,60% da participação do mercado de detecção e resposta em rede em 2025, enquanto os serviços devem crescer a um CAGR de 6,95% até 2031.
- Por implantação, o segmento local respondeu por 60,90% do tamanho do mercado de detecção e resposta em rede em 2025, enquanto a implantação baseada em nuvem deve registrar um CAGR de 7,32% até 2031.
- Por técnica de detecção, os métodos baseados em assinatura lideraram com 54,90% de participação em 2025; a detecção de anomalias orientada por IA está posicionada para crescer a um CAGR de 7,28% ao longo do período de previsão.
- Por tamanho de organização, as grandes empresas detinham 64,60% de participação na receita em 2025, enquanto as PMEs devem acelerar a um CAGR de 6,84% até 2031.
- Por usuário final, o setor BFSI dominou com uma participação de 25,10% em 2025, enquanto saúde e ciências da vida se expandirão a um CAGR de 8,06% até 2031.
- Por geografia, a América do Norte comandou 40,10% de participação em 2025; a Ásia-Pacífico deve avançar a um CAGR de 7,45% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Adoção de Detecção de Anomalias Orientada por IA em Redes de Nuvem Híbrida | +1.8% | Global, com América do Norte e UE liderando | Médio prazo (2 a 4 anos) |
| Integração de Detecção e Resposta em Rede em Fluxos de Trabalho de Automação XDR/SOC | +1.2% | América do Norte e UE, expandindo para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Migração para o Monitoramento de Tráfego Leste-Oeste Criptografado em Ambientes OT e ICS | +0.9% | Global, com regiões industriais priorizadas | Longo prazo (≥ 4 anos) |
| Aumento de Arquiteturas de Rede de Confiança Zero entre as Fortune 1000 da América do Norte | +1.1% | América do Norte, com expansão para UE e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Descontos em Prêmios de Ciberseguro Vinculados à Telemetria de Detecção e Resposta em Rede em Tempo Real | +0.7% | América do Norte e UE, emergindo na Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Provedores de Serviços de Segurança Gerenciados Incluindo Detecção e Resposta em Rede em Pacotes para PMEs da Ásia-Pacífico | +0.5% | Núcleo da Ásia-Pacífico, expandindo para a América Latina | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Adoção de detecção de anomalias orientada por IA em redes de nuvem híbrida
As plataformas de detecção e resposta em rede orientadas por IA reduzem os tempos de investigação de alertas de 40 minutos para 3 a 11 minutos e elevam o tempo médio até a conclusão em até 95%.[1] Os modelos de aprendizado de máquina aprendem comportamentos de referência em data centers privados e cargas de trabalho multinuvem, sinalizando táticas de dia zero mesmo quando o tráfego está criptografado. A Darktrace relata que 70% das detecções agora surgem de atividades altamente anômalas identificadas por sua IA de autoaprendizagem. A IA generativa adiciona recursos autônomos de caça a ameaças, embora os adversários também utilizem malware polimórfico habilitado por IA que muta para evitar assinaturas estáticas. As organizações que implantam tais capacidades aumentam dez vezes o volume de tratamento de alertas sem aumentar proporcionalmente o quadro de pessoal, um ganho essencial em meio a uma escassez global de mão de obra em que apenas 72% das funções de segurança estão preenchidas.
Integração de detecção e resposta em rede em fluxos de trabalho de automação XDR/SOC
As plataformas XDR integram a telemetria de rede a logs de endpoint, identidade e nuvem, fornecendo um console unificado que consolida alertas duplicados e enriquece o contexto. O Cisco XDR ingere feeds de mais de 80 ferramentas de terceiros e aplica a inteligência Talos para reduzir falsos positivos.[2] Os SOCs recebem aproximadamente 3.800 a 4.500 alertas por dia, descartando 62% sem resposta; a correlação XDR eleva os incidentes de alta fidelidade, permitindo que os analistas eliminem os acúmulos mais rapidamente. A Microsoft combina o Defender XDR com o Sentinel SIEM para investigação automatizada em ambientes multinuvem. Esses ganhos de orquestração são fundamentais, pois 90% dos SOCs afirmam estar sobrecarregados com a triagem manual.
Migração para o monitoramento de tráfego leste-oeste criptografado em ambientes OT e ICS
As redes industriais, antes isoladas fisicamente, agora trocam tráfego criptografado entre controladores lógicos programáveis e sistemas supervisórios, deixando pontos cegos para a inspeção profunda de pacotes tradicional. Noventa e três por cento das organizações relatam pelo menos uma intrusão em rede OT por ano. As diretrizes atualizadas do NIST exigem monitoramento contínuo que observe o uso de conjuntos de cifras, a duração das sessões e a direção do fluxo sem descriptografia, a fim de preservar o tempo de atividade. Fornecedores especializados analisam protocolos industriais para distinguir variações legítimas de processo de movimentos laterais maliciosos, atendendo à demanda dos proprietários de ativos por inspeção passiva e não disruptiva.
Aumento de arquiteturas de confiança zero entre as Fortune 1000 da América do Norte
Oitenta e um por cento das empresas pretendem concluir as implantações de confiança zero até 2026, impulsionadas pela Ordem Executiva 14028 e pelo modelo de maturidade da CISA.[3] A verificação contínua exige sensores de detecção e resposta em rede abrangentes que examinem cada fluxo microssegmentado. No entanto, apenas 5% das empresas alcançam a microssegmentação completa hoje, criando demanda latente por plataformas de detecção e resposta em rede que automatizem a aplicação de políticas. As agências civis federais devem evidenciar progresso em direção aos pilares de confiança zero nas submissões anuais de orçamento, acelerando os ciclos de gastos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Fadiga de Falsos Positivos Impactando a Produtividade do SOC | -1.4% | Global, particularmente aguda na América do Norte | Curto prazo (≤ 2 anos) |
| Mandatos de Residência de Dados Limitando a Adoção de Detecção e Resposta em Rede Nativa em Nuvem | -0.8% | UE, Ásia-Pacífico, com expansão regulatória | Médio prazo (2 a 4 anos) |
| Barreira de Custo de Hardware para Captura de Pacotes em Alta Velocidade (100 GbE) em Sites OT | -0.6% | Global, concentrado em regiões industriais | Longo prazo (≥ 4 anos) |
| Lacuna de Competências para Caça a Ameaças Centrada em Rede na América Latina | -0.4% | América Latina, com expansão para mercados emergentes | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Fadiga de falsos positivos impactando a produtividade do SOC
As equipes desperdiçam 70% das horas de investigação em eventos benignos, deixando ameaças genuínas sem atenção e inflacionando as taxas de esgotamento dos analistas. Os volumes médios de alertas ultrapassam 4.000 diários; dois terços ficam sem revisão à medida que a capacidade fica aquém. O impacto subsequente inclui contenção tardia de intrusões ativas em um terço das empresas, custos crescentes de violações e rotatividade que aprofunda a lacuna de 4,8 milhões de pessoas em competências cibernéticas.
Mandatos de residência de dados limitando a adoção de detecção e resposta em rede nativa em nuvem
A diretiva NIS2 da UE, em vigor em 2024, e estatutos transfronteiriços contrastantes, como o US CLOUD Act, impõem obrigações conflitantes sobre o armazenamento de telemetria. Operadores de serviços financeiros e de saúde preferem implantações locais ou híbridas a arriscar o não cumprimento, restringindo a endereçabilidade da detecção e resposta em rede em nuvem. Regras semelhantes no Japão, na Índia e na Austrália replicam o atrito em toda a região Ásia-Pacífico.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
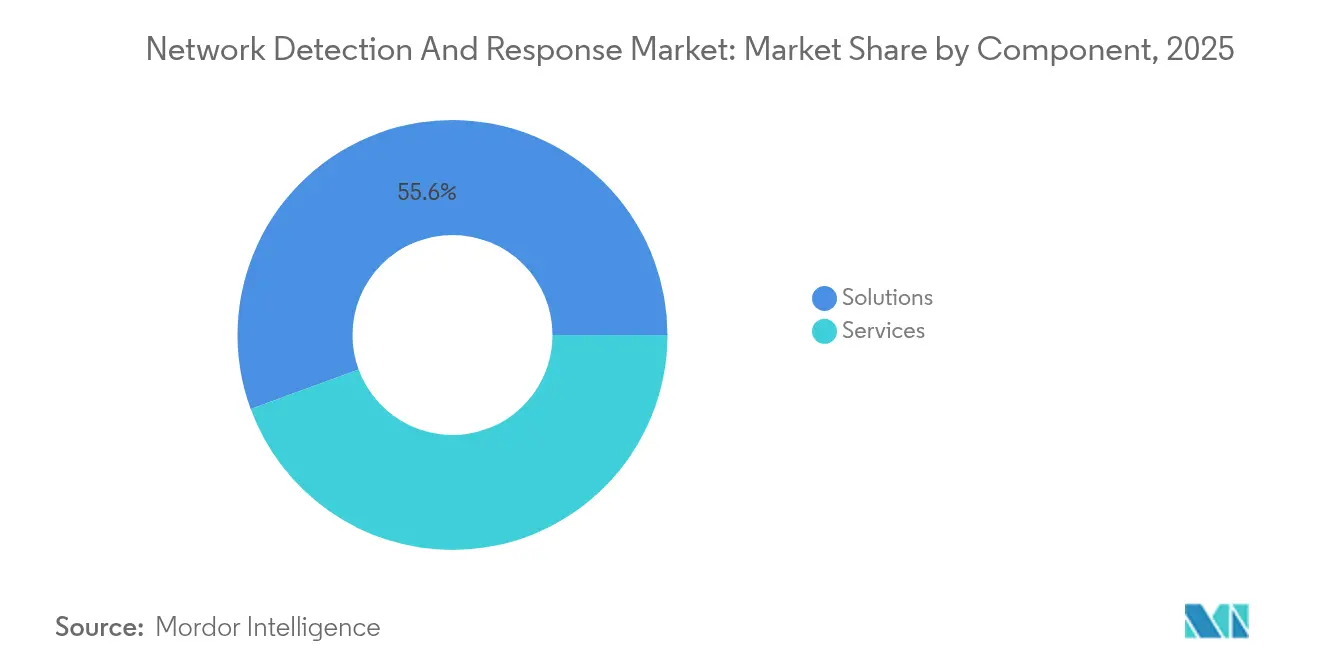
Soluções mantêm dominância enquanto serviços se aceleramAs soluções responderam por 55,60% da participação do mercado de detecção e resposta em rede em 2025, evidenciando a preferência dos compradores por mecanismos de análise unificados e orquestração automatizada de manuais de resposta. Os fornecedores integram modelos avançados de aprendizado de máquina, feeds de inteligência de ameaças e kits de ferramentas forenses em plataformas completas que se encaixam nos fluxos de trabalho do SOC. As linhas de serviços profissionais prosperam à medida que as empresas personalizam a lógica de detecção para arquiteturas específicas, integram com SIEMs e treinam pessoal.
Os serviços registram o maior crescimento, com um CAGR de 6,95% até 2031, à medida que os MSSPs abordam a escassez de competências oferecendo monitoramento e caça a ameaças 24 horas por dia, 7 dias por semana. Os acordos de detecção e resposta gerenciadas (MDR) incorporam telemetria de detecção e resposta em rede com expertise humana, permitindo que empresas de médio porte acessem visibilidade de nível empresarial sem desembolsos de capital. O modelo híbrido ressoa, pois apenas 72% das funções cibernéticas globais estão preenchidas, tornando o suporte externo uma necessidade estrutural.

Por Implantação:
O crescimento na nuvem se acelera em meio ao controle localAs instalações locais capturaram 60,90% do tamanho do mercado de detecção e resposta em rede em 2025, pois os setores regulamentados mantêm custódia direta sobre capturas de pacotes sensíveis. Os equipamentos podem ser ajustados a padrões de tráfego exclusivos e integrados com taps de hardware existentes. No entanto, as soluções baseadas em nuvem se expandirão a um CAGR de 7,32%, impulsionadas por escalabilidade elástica, atualizações automatizadas e economia de pagamento por consumo.
A implantação híbrida ganha tração, processando pacotes brutos localmente enquanto encaminha metadados para mecanismos de análise em nuvem. Essa arquitetura navega pelas restrições de soberania de dados, como a NIS2, enquanto aproveita as eficiências da nuvem. Os fornecedores enfatizam a criptografia homomórfica e os pools de dados regionalizados para tranquilizar ainda mais as equipes de conformidade.
Por Técnica de Detecção:
Modelos de IA corroem a predominância das assinaturasOs métodos baseados em assinatura retiveram 54,90% de participação em 2025, aproveitando bancos de dados de ameaças selecionados e baixas taxas de falsos positivos. Eles são indispensáveis contra malware comum e violações de políticas. Os mecanismos de anomalia baseados em IA, no entanto, registrarão um CAGR de 7,28%, detectando dias zero e abuso interno ao modelar linhas de base normais e identificar desvios.
A detecção híbrida que combina assinaturas com análise comportamental ganha impulso. Os insights correlacionados reduzem o ruído enquanto preservam alta recuperação, atendendo às demandas do SOC por precisão. Os fornecedores patenteiam alertas seletivos de anomalias e detecção de personificação baseada em aprendizado de máquina para proteger o capital intelectual.
Por Tipo de Rede:
Estruturas de nuvem energizam a inovaçãoAs redes físicas tradicionais ainda representam 52,00% da receita em 2025, sustentadas por infraestruturas LAN/WAN consolidadas que ancoram a conectividade empresarial. Os appliances monitoram arquiteturas spine-leaf e switches de hardware, suportando inspeção em velocidade de linha para links de alto throughput. Os ambientes de nuvem e SaaS, embora menores, estão posicionados para um CAGR de 8,41%, pois sobreposições definidas por software, clusters Kubernetes e fluxos de trabalho centrados em API exigem visibilidade elástica e sem sensores.
As redes de tecnologia operacional apresentam requisitos distintos: reconhecimento de protocolo, monitoramento passivo e preservação de latência determinística. Os fornecedores treinam modelos em tráfego Modbus, DNP3 e PROFINET, perseguindo um orçamento de segurança OT recém-acessível acelerado por diretivas governamentais de infraestrutura crítica.
Por Tamanho de Organização:
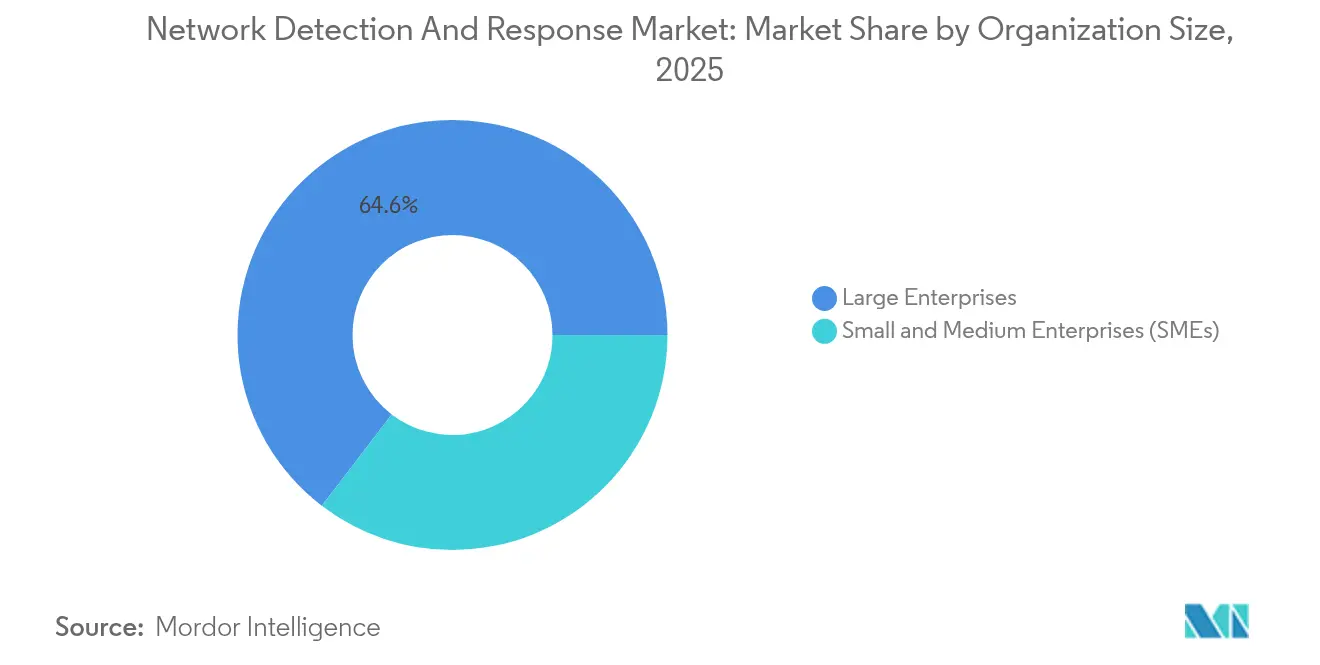
Parcerias com MSSPs desbloqueiam os gastos das PMEsAs grandes empresas contribuíram com 64,60% das receitas de 2025, refletindo ambientes complexos, mandatos de conformidade e orçamentos de segurança robustos. Elas implantam suítes de plataformas, integram com pipelines DevSecOps e mantêm equipes internas de caça a ameaças. As pequenas e médias empresas, embora com orçamento limitado, crescerão a um CAGR de 6,84%, habilitadas por pacotes de MSSPs que abstraem a complexidade operacional.
Os MSSPs aproveitam arquiteturas multilocatário para amortizar os custos de sensores, oferecendo preços por usuário que se alinham ao fluxo de caixa das PMEs. A triagem de alertas, a resposta a incidentes e os relatórios de conformidade são entregues como serviço, terceirizando efetivamente as funções do SOC. O arranjo aborda a escassez de mão de obra: as posições cibernéticas não preenchidas globalmente totalizam 4,8 milhões.
Por Setor do Usuário Final:
A saúde entra no centro das atenções de alto crescimentoO setor BFSI detinha 25,10% do faturamento de 2025, moldado por regulamentações rigorosas de monitoramento de transações e atratividade de monetização para atacantes. As instituições integram a telemetria de detecção e resposta em rede em análises de fraude em pagamentos e inspeção de tráfego SWIFT para satisfazer auditorias supervisórias. Saúde e ciências da vida crescerão a um CAGR de 8,06%, à medida que dispositivos médicos conectados proliferam, as atualizações da HIPAA exigem autenticação multifator e o ransomware perturba o atendimento ao paciente.
Os custos médios de violação na área de saúde atingiram USD 4,88 milhões, intensificando o escrutínio no nível do conselho. Os fornecedores adaptam as detecções ao tráfego HL7 e DICOM, garantindo o tempo de atividade para a segurança do paciente. Os setores de manufatura, energia, governo e varejo também aumentam os gastos para proteger ativos OT, alvos de estados-nação e dados de pagamento omnicanal.
Análise Geográfica
Mercado de Detecção e Resposta em Rede da América do Norte
A América do Norte gerou 40,10% da receita global em 2025, apoiada por diretivas da CISA, pontos de verificação federais de confiança zero e ecossistemas de fornecedores consolidados. As implementações nas empresas da Fortune 1000 impulsionam ciclos de atualização de plataformas com duração de vários anos, enquanto os mercados de ciberseguro endurecem a subscrição vinculada à telemetria de detecção e resposta em rede.
Mercado de Detecção e Resposta em Rede da Europa
A Europa cresce sob o impulso da diretiva NIS2, que obriga as entidades críticas a comprovar monitoramento contínuo e notificação de incidentes em 24 horas. Os fornecedores abrem centros de operações de segurança regionais e implantam recursos de localização de dados para atender ao GDPR e à jurisprudência do Schrems II. Os governos canalizam fundos de Recuperação e Resiliência para a modernização da cibersegurança, ancorando os gastos em todo o bloco.
Mercado de Detecção e Resposta em Rede da APAC, LATAM e MEA
A Ásia-Pacífico registra a trajetória mais acelerada, com CAGR de 7,45% até 2031, à medida que a expansão da economia digital e o aumento dos volumes de ameaças catalisam a adoção. O orçamento de defesa do Japão financia redes de contramedidas cibernéticas baseadas em IA, o CERT-In da Índia exige a notificação de violações em até seis horas e as leis de Segurança de Infraestrutura Crítica da Austrália obrigam o monitoramento de tecnologia operacional. A América Latina enfrenta volumes de ataques 40% acima da média global, levando as empresas a substituir sistemas legados de detecção de intrusões por soluções de detecção e resposta em rede baseadas em IA. O Oriente Médio e a África ampliam as aquisições vinculadas às agendas digitais nacionais da Visão 2030 e à conformidade com o COI.
Cenário Competitivo
A estrutura do mercado tende a uma concentração moderada, à medida que gigantes de plataformas absorvem inovadores de nicho. A Zscaler pagou USD 350 milhões pela Avalor para tecer um tecido de dados de segurança que acelera a análise de causa raiz, enquanto o acordo pendente da Palo Alto Networks de USD 650 a 700 milhões pela Protect AI sustenta o Prisma AIRS para a defesa de cargas de trabalho de IA. A intenção estratégica centra-se na amplitude de ingestão e na profundidade do aprendizado de máquina, reduzindo o atrito operacional para SOCs sobrecarregados com ferramentas pontuais.
Os incumbentes articulam roteiros de IA: a Cisco atualiza os modelos Talos para heurísticas de tráfego criptografado, a Fortinet integra a detecção e resposta em rede ao SASE unificado e a Juniper aplica o Mist AI ao estabelecimento de linhas de base de telemetria. Participantes especializados como Darktrace, Vectra AI e ExtraHop se diferenciam por meio de modelos de autoaprendizagem treinados em grafos de comportamento proprietários. As corridas de patentes em alertas seletivos de anomalias e detecção de personificação fortalecem as barreiras de propriedade intelectual.
Líderes do Setor de Detecção e Resposta em Rede
-
Cisco Systems Inc.
-
Juniper Networks
-
Arista Networks Inc.
-
Vectra AI
-
Fortinet Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Detecção e Resposta em Rede Empresas cobertas neste relatório
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Fortinet Inc.
- Juniper Networks Inc.
- Arista Networks Inc.
- Vectra AI
- Darktrace Holdings plc
- ExtraHop Networks Inc.
- Musarubra US LLC (Trellix)
- Hillstone Networks
- Corelight Inc.
- Gigamon LLC
- Plixer LLC
- IBM Security
- Rapid7 Inc.
- CrowdStrike Holdings Inc.
- FireEye (Trellix Legacy)
- Cynet Security
- Elastic NV (Security)
- NETSCOUT Systems Inc.
Desenvolvimentos industriais recentes em Mercado de Detecção e Resposta em Rede
- Maio de 2025: A Zscaler concordou em adquirir a Red Canary para enriquecer a automação do SOC orientada por IA e estender a telemetria de troca de confiança zero.
- Maio de 2025: A Palo Alto Networks registrou receita de USD 2,29 bilhões no terceiro trimestre fiscal de 2025, com a ARR de segurança de próxima geração ultrapassando USD 5 bilhões.
- Abril de 2025: A Palo Alto Networks anunciou planos de adquirir a Protect AI por até USD 700 milhões para proteger pipelines de IA/ML.
- Março de 2025: A Darktrace lançou análises aprimoradas de tráfego criptografado e investigações automatizadas para eficiência do SOC.
Escopo do Relatório Global do Mercado de Detecção e Resposta em Rede
As organizações utilizam a Detecção e Resposta em Rede (NDR) como um elemento crucial de sua estratégia de cibersegurança, capacitando-as a identificar, investigar e neutralizar ameaças cibernéticas incorporadas em seu tráfego de rede. A pesquisa também examina os influenciadores de crescimento subjacentes e os principais fornecedores do setor, todos os quais contribuem para sustentar as estimativas de mercado e as taxas de crescimento ao longo do período previsto. As estimativas e projeções de mercado são baseadas nos fatores do ano base e obtidas por meio de abordagens de cima para baixo e de baixo para cima.
O mercado de detecção e resposta em rede é segmentado por componente (soluções e serviços), por implantação (local e baseado em nuvem), por tamanho de empresa (pequenas e médias empresas (PMEs) e grandes empresas), por setor do usuário final (BFSI, governo e defesa, energia e utilidades, TI e telecomunicações, saúde e outros setores de usuários finais) e por geografia (América do Norte, Europa, Ásia-Pacífico, América do Sul e Oriente Médio e África). O dimensionamento e as previsões de mercado são fornecidos em termos de valor (USD) para todos os segmentos acima.
Visão geral da segmentação
| Soluções | Plataforma de Análise de Detecção |
| Orquestração de Resposta Automatizada | |
| Serviços | Serviços Profissionais |
| Serviços Gerenciados |
| Local |
| Baseado em Nuvem |
| Baseada em Assinatura |
| Baseada em Anomalia/IA |
| Métodos Híbridos |
| Física (LAN/WAN Tradicional) |
| Virtual e SDN |
| Tecnologia Operacional (OT/ICS) |
| Redes de Nuvem e SaaS |
| Pequenas e Médias Empresas (PMEs) |
| Grandes Empresas |
| BFSI |
| Governo e Defesa |
| Energia e Utilidades |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Manufatura |
| Varejo e Comércio Eletrônico |
| Outros (Educação, Mídia, Transporte) |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| França | ||
| Reino Unido | ||
| Itália | ||
| Espanha | ||
| Países Nórdicos | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Nova Zelândia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | CCG |
| Turquia | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Soluções | Plataforma de Análise de Detecção | |
| Orquestração de Resposta Automatizada | |||
| Serviços | Serviços Profissionais | ||
| Serviços Gerenciados | |||
| Por Implantação | Local | ||
| Baseado em Nuvem | |||
| Por Técnica de Detecção | Baseada em Assinatura | ||
| Baseada em Anomalia/IA | |||
| Métodos Híbridos | |||
| Por Tipo de Rede | Física (LAN/WAN Tradicional) | ||
| Virtual e SDN | |||
| Tecnologia Operacional (OT/ICS) | |||
| Redes de Nuvem e SaaS | |||
| Por Tamanho de Organização | Pequenas e Médias Empresas (PMEs) | ||
| Grandes Empresas | |||
| Por Setor do Usuário Final | BFSI | ||
| Governo e Defesa | |||
| Energia e Utilidades | |||
| TI e Telecomunicações | |||
| Saúde e Ciências da Vida | |||
| Manufatura | |||
| Varejo e Comércio Eletrônico | |||
| Outros (Educação, Mídia, Transporte) | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| França | |||
| Reino Unido | |||
| Itália | |||
| Espanha | |||
| Países Nórdicos | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Nova Zelândia | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | CCG | |
| Turquia | |||
| Israel | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o valor atual do mercado de detecção e resposta em rede?
O tamanho do mercado de detecção e resposta em rede é de USD 4,13 bilhões em 2026.
Com que rapidez o mercado de detecção e resposta em rede crescerá até 2031?
Projeta-se que avance a um CAGR de 6,24%, atingindo USD 5,59 bilhões até 2031.
Qual segmento de componente está se expandindo mais rapidamente?
Os serviços, particularmente a detecção e resposta gerenciadas, registrarão um CAGR de 6,95% devido à escassez aguda de competências cibernéticas.
Por que a Ásia-Pacífico é a geografia de crescimento mais rápido?
A rápida digitalização, os mandatos de conformidade regulatória e o aumento da adoção de ciberseguros impulsionam um CAGR de 7,45% na região.