
Tamanho e Participação do Mercado de Consultoria em Segurança da Informação
Visão Geral do Mercado
| Período de Estudo | 2023 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 32.61 Bilhões de dólares |
| Tamanho do Mercado (2031) | 53.44 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 10.39 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
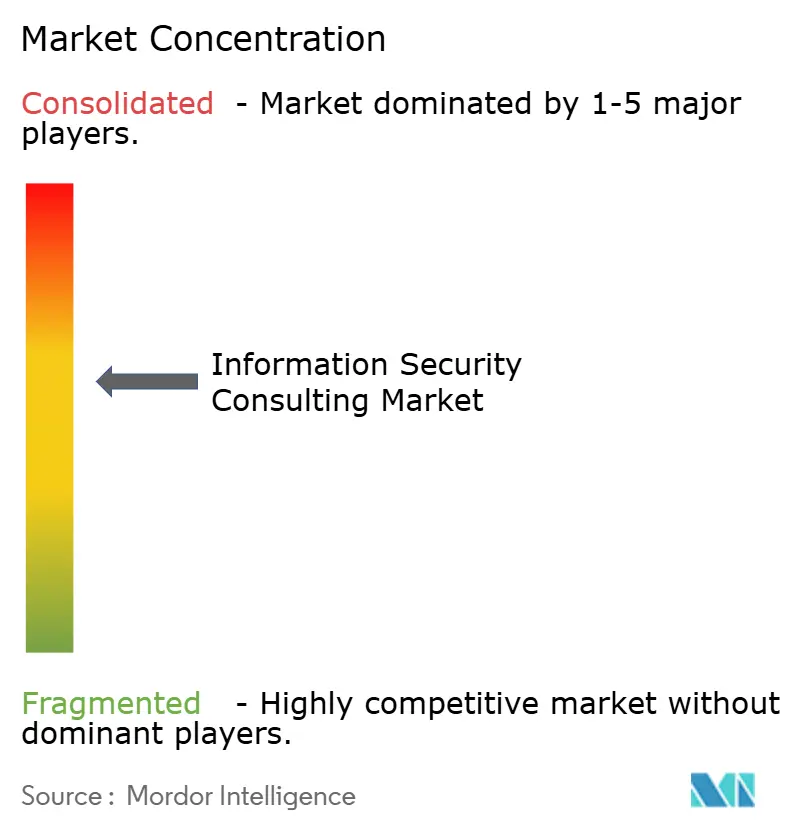
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Consultoria em Segurança da Informação por Mordor Intelligence
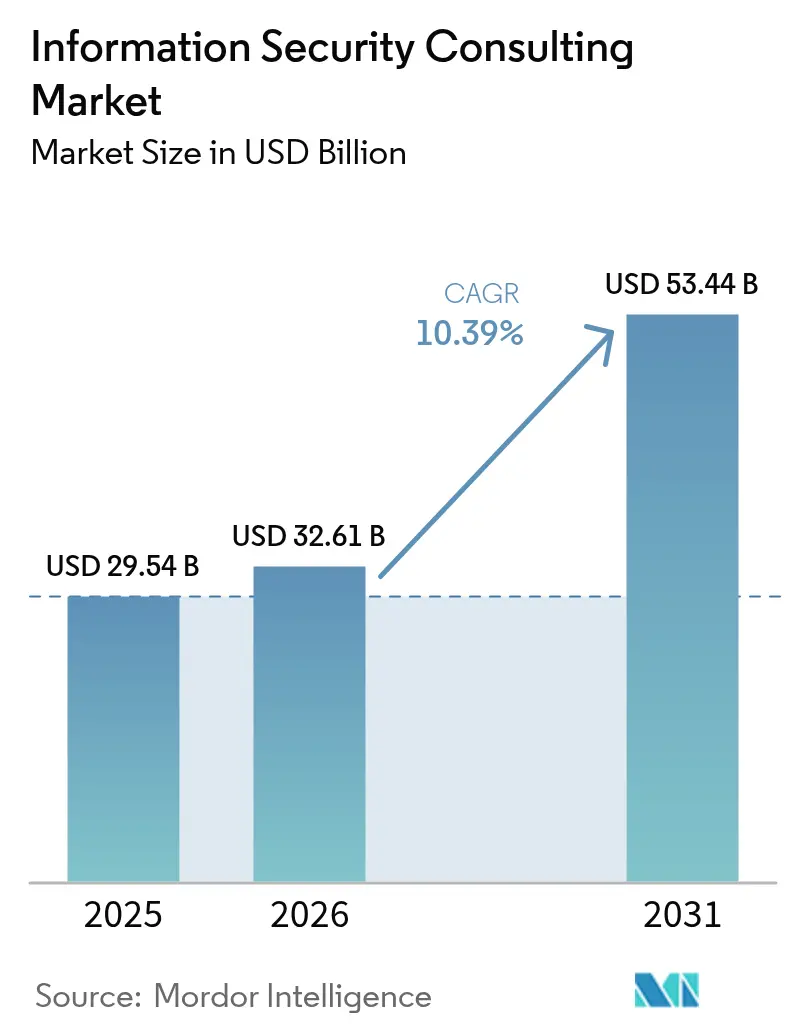
O tamanho do mercado de consultoria em segurança da informação foi avaliado em USD 29,54 bilhões em 2025 e estima-se que cresça de USD 32,61 bilhões em 2026 para atingir USD 53,44 bilhões até 2031, a uma CAGR de 10,39% durante o período de previsão (2026-2031). A crescente sofisticação dos ataques, os amplos mandatos regulatórios e os ambientes de trabalho híbrido continuam a deslocar os gastos da resposta reativa a violações para a inteligência proativa de ameaças, o design de confiança zero e a consultoria em gestão de riscos. A demanda se intensifica à medida que ataques habilitados por inteligência artificial, iminentes riscos quânticos e extensos ambientes multi-nuvem superam a capacidade técnica interna da maioria das empresas. As alianças estratégicas entre consultores e fornecedores de tecnologia aceleram a entrega de serviços baseada em plataforma, permitindo que as empresas agrupem capacidades de avaliação, implementação e detecção gerenciada em um único contrato. Ao mesmo tempo, os compradores favorecem cada vez mais contratos baseados em resultados que prometem reduções mensuráveis no tempo de permanência, custo de violação e exposição à conformidade.
Principais Conclusões do Relatório
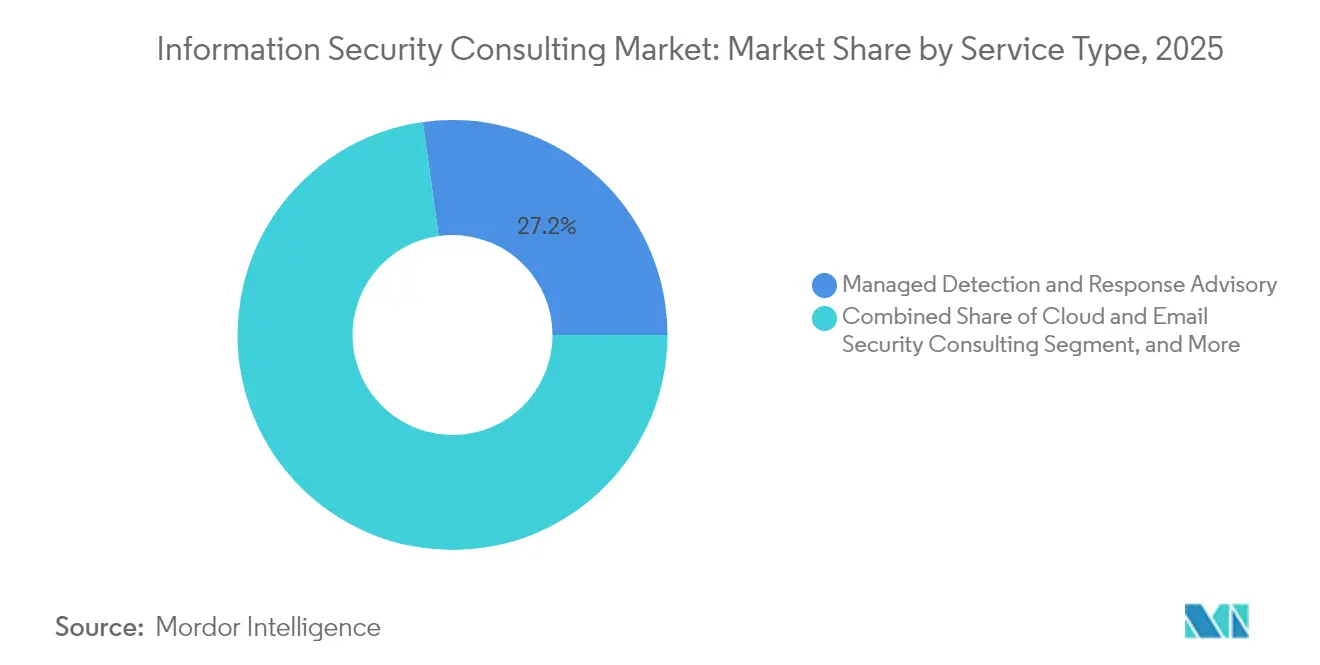
- Por tipo de serviço, a consultoria em Detecção e Resposta Gerenciada liderou com 27,21% de participação no mercado de consultoria em segurança da informação em 2025, enquanto a consultoria em Segurança de Nuvem e E-mail avança a uma CAGR de 10,66% até 2031.
- Por modo de implantação, a entrega em nuvem respondeu por 61,05% do tamanho do mercado de consultoria em segurança da informação em 2025 e está se expandindo a uma CAGR de 11,34% até 2031.
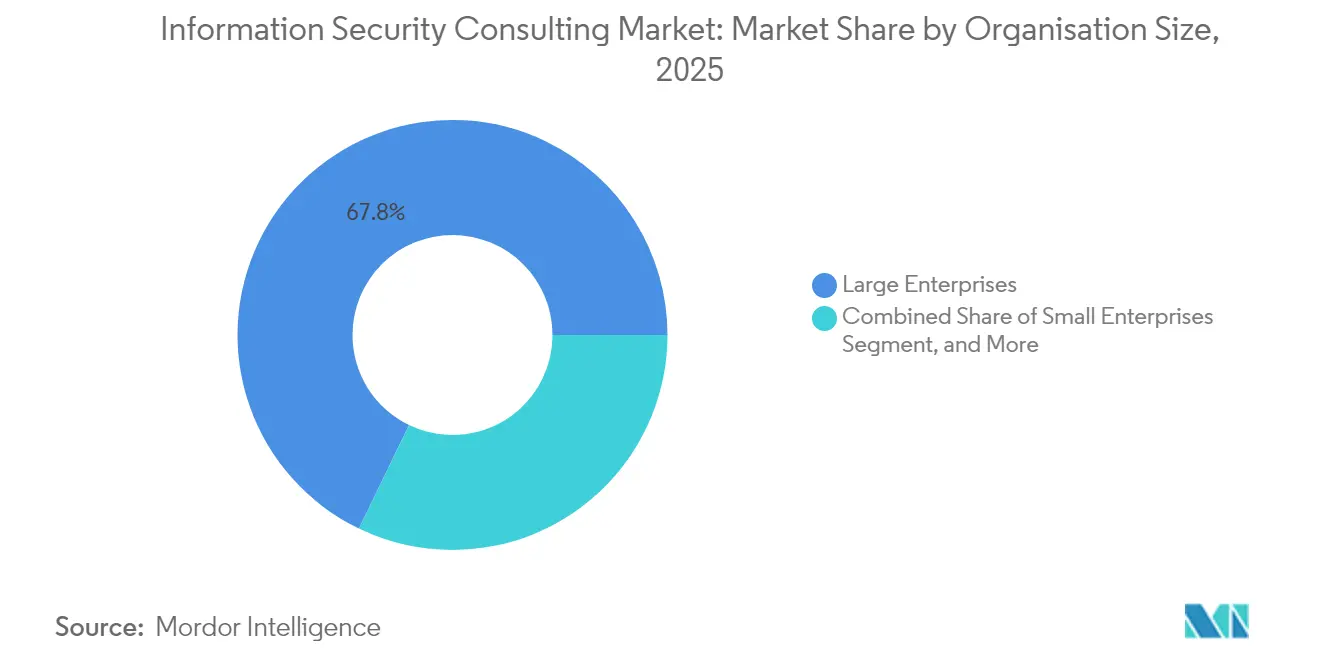
- Por tamanho da organização, as grandes empresas detinham 67,84% de participação no tamanho do mercado de consultoria em segurança da informação em 2025; as pequenas e médias empresas lideram o campo com uma CAGR de 11,28% até 2031.
- Por vertical, o setor BFSI deteve 24,41% de participação na receita em 2025 no mercado de consultoria em segurança da informação; saúde e ciências da vida está previsto para se expandir a uma CAGR de 10,71% entre 2026 e 2031.
- Por geografia, a América do Norte reteve 39,55% da participação no mercado de consultoria em segurança da informação em 2025, enquanto a Ásia-Pacífico está projetada para registrar a CAGR mais rápida de 10,90% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente complexidade de redes e nuvem | +2.8% | Global, mais forte na América do Norte e na UE | Médio prazo (2-4 anos) |
| Crescentes mandatos regulatórios e de conformidade | +2.1% | UE, América do Norte, mercados centrais da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Transformação digital acelerada e adoção do trabalho híbrido | +1.9% | Global, aceleração em mercados emergentes | Curto prazo (≤ 2 anos) |
| Demanda por consultoria em segurança de IA Generativa e governança de modelos | +1.7% | América do Norte, UE, expansão para a APAC | Médio prazo (2-4 anos) |
| Requisitos de subscrição de ciberseguro para PMEs | +1.4% | América do Norte, UE, Austrália | Curto prazo (≤ 2 anos) |
| Prontidão quântica e migração para criptografia pós-quântica | +0.7% | Global, adoção inicial em governo e finanças | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Complexidade de Redes e Nuvem
Os extensos ambientes multi-nuvem, a proliferação de identidades e as interconexões de API multiplicam os pontos cegos que as salvaguardas tradicionais de perímetro não conseguem detectar, impulsionando a demanda premium por arquitetos capazes de implementar frameworks de confiança zero e controles nativos de nuvem. Os contratos de consultoria agrupam cada vez mais a gestão contínua de postura, a segmentação de cargas de trabalho e a habilitação de DevSecOps para que os clientes possam corrigir configurações incorretas antes que os invasores as explorem. A expansão do MDR da Deloitte ilustra como os integradores combinam consultoria com monitoramento contínuo para reduzir os atrasos na detecção e diminuir o custo de incidentes. As implementações de IoT industrial agravam o problema de complexidade, pois os dispositivos de tecnologia operacional são fornecidos sem segurança embarcada, exigindo que os consultores integrem as defesas de TI e TO. Com a segurança em nuvem projetada para crescer mais de 25% ao ano até 2027, os parceiros de consultoria que dominam o endurecimento de contêineres, a proteção serverless e a automação de plataformas garantem vantagem de pioneirismo.[1]Agência da União Europeia para a Cibersegurança, "Investimentos em Cibersegurança 2024," enisa.europa.eu
Crescentes Mandatos Regulatórios e de Conformidade
A Diretiva NIS2 e o Regulamento de Resiliência Operacional Digital da União Europeia estendem conjuntamente as obrigações de cibersegurança a mais de 100.000 entidades, exigindo a notificação de incidentes em até 24 horas e impondo penalidades severas pelo descumprimento. As organizações que atuam em múltiplas jurisdições requerem avaliações de lacunas, roteiros de remediação e coleta automatizada de evidências para cumprir ambos os frameworks sem duplicar custos. As instituições financeiras enfrentam registros duplos onde o DORA e a NIS2 se sobrepõem, aumentando a demanda por manuais de consultoria que conciliam as disposições de criptografia, registro e supervisão de terceiros.[2]Vanta, "DORA e NIS 2 Explicados," vanta.com Fora da Europa, a regra de divulgação cibernética da Comissão de Valores Mobiliários dos EUA e as reformas australianas de infraestrutura crítica têm efeitos de ondulação semelhantes, levando os conselhos de administração a buscar serviços independentes de garantia e atestação contínua. À medida que os legisladores revisitam estatutos de privacidade, IA e cadeia de suprimentos crítica, a complexidade da conformidade permanecerá um motor de crescimento de longo prazo para o mercado de consultoria em segurança da informação.
Transformação Digital Acelerada e Adoção do Trabalho Híbrido
O trabalho híbrido dissolve os perímetros fixos e força as empresas a elevar a identidade como o novo plano de controle. A demanda por consultoria aumenta para o design de estratégias de confiança zero, a limpeza de acessos privilegiados e as implementações de autenticação de alta garantia que abrangem usuários de SaaS, ambientes locais e dispositivos móveis. Os conselhos de administração solicitam cada vez mais métricas orientadas por KPI, como o tempo de permanência de movimentos laterais ou a taxa de sucesso de ataques de preenchimento de credenciais, ao aprovar orçamentos de transformação, aumentando a pressão sobre os consultores para quantificar a redução de riscos. A gestão de mudanças organizacionais emerge como um fator crítico de sucesso; os consultores devem reengenheirar processos para que as forças de trabalho distribuídas cumpram simultaneamente os mandatos de privilégio mínimo, resiliência e residência de dados. O mercado de consultoria em segurança da informação, portanto, migra de projetos tecnológicos para o realinhamento holístico do modelo operacional, incorporando salvaguardas de segurança nos fluxos de trabalho de DevOps, finanças e recursos humanos.
Demanda por Consultoria em Segurança de IA Generativa e Governança de Modelos
As empresas que correm para incorporar IA generativa em seus produtos descobrem novas ameaças: injeção de prompts, envenenamento de conjuntos de treinamento e manipulação de saída de modelos. As equipes de consultoria agora combinam habilidades de ciência de dados, privacidade e caça a ameaças para criar frameworks de segurança de IA que abrangem o ciclo de vida do modelo, a verificação da cadeia de suprimentos e a mitigação de vieses. Uma colaboração em 2025 entre o Google, a Microsoft e o governo polonês ressalta o impulso do setor público para operacionalizar a IA com segurança, abrindo portas para consultores versados em padrões de segurança nacional. Os briefings de consultoria incluem cada vez mais simulações de equipe vermelha contra grandes modelos de linguagem e modelos de políticas que alinham a tomada de decisão algorítmica com regulamentações específicas do setor, como HIPAA ou PSD2. À medida que os fornecedores lançam plataformas de operações de segurança habilitadas por IA, os consultores pivotam para acordos de nível de serviço orientados a resultados que vinculam as reduções de risco do modelo a KPIs de negócios, aprofundando os fluxos de receita recorrente no mercado de consultoria em segurança da informação.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Restrições orçamentárias entre PMEs | -1.8% | Global, mais elevadas em mercados emergentes | Curto prazo (≤ 2 anos) |
| Escassez de profissionais qualificados em segurança | -1.2% | Global, aguda em domínios especializados | Médio prazo (2-4 anos) |
| Fadiga com a proliferação de ferramentas impulsionando a consolidação de fornecedores | -0.9% | América do Norte, mercados maduros da UE | Médio prazo (2-4 anos) |
| Crescente exposição a responsabilidades que afasta consultoras menores | -0.6% | América do Norte, UE, Austrália | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições Orçamentárias entre PMEs
A expansão regulatória pressiona as empresas menores a buscar orientação, porém 34% dos respondentes em um estudo da ENISA de 2024 não tinham fundos para implementar nem mesmo os controles básicos da NIS2. Para preencher essa lacuna, os consultores lançam pacotes de conformidade como serviço baseados em assinatura que combinam avaliações de linha de base, horas de CISO virtual e captura automatizada de evidências a taxas mensais previsíveis. A precificação SaaS reduz as barreiras de entrada, mas a pressão sobre as margens aumenta à medida que as consultorias absorvem os custos de ferramentas e talentos. Os governos do Canadá, Singapura e Alemanha compensam parcialmente a restrição por meio de incentivos fiscais e subsídios de contrapartida, mas o acesso varia amplamente, deixando as PMEs de mercados emergentes mais vulneráveis. Nos próximos dois anos, os fornecedores que aprimorarem manuais repetíveis e aproveitarem copiloto de IA para documentação poderão desbloquear microssegmentos inexplorados do mercado de consultoria em segurança da informação.
Escassez de Profissionais Qualificados em Segurança
Até 2025, as vagas cibernéticas globais não preenchidas superam 4 milhões, com lacunas especializadas em forense de nuvem, criptografia segura contra ataques quânticos e defesa de tecnologia operacional. As consultorias concorrem diretamente com hiperescaladores e fintechs, forçando-as a dobrar as coortes de estagiários, subsidiar certificações avançadas e lançar alianças de compartilhamento de habilidades com universidades. A escassez de talentos prolonga os prazos dos contratos e infla os valores diários, complicando as propostas de preço fixo. Para contornar os gargalos de contratação, os principais consultores incorporam automação de manuais, modelos reutilizáveis de infraestrutura como código e verificadores de controles orientados por IA, permitindo que analistas juniores executem tarefas antes reservadas a arquitetos sênior. Embora essas estratégias suavizem as restrições de oferta, a lacuna de talentos continuará a reduzir aproximadamente 1,2 ponto percentual da CAGR de longo prazo do mercado de consultoria em segurança da informação.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Consultoria em MDR Domina em Meio ao Crescimento da Segurança em NuvemA consultoria em Detecção e Resposta Gerenciada capturou 27,21% da participação no mercado de consultoria em segurança da informação em 2025, refletindo a preferência dos clientes por contratos baseados em resultados que agrupam monitoramento 24×7, caça a ameaças e manuais de resposta a incidentes. O segmento se beneficia da persistência do ransomware, das demandas de seguros por vigilância contínua e da pressão no nível do conselho de administração para demonstrar KPIs de tempo de contenção. Os consultores de MDR integram cada vez mais imutabilidade de backup, isolamento automatizado e triagem forense para encurtar os ciclos de resposta e comprovar o retorno sobre o investimento. Por outro lado, os projetos independentes de firewall ou endurecimento de rede enfrentam a comoditização à medida que as plataformas de nuvem incorporam controles básicos. A consultoria em Segurança de Nuvem e E-mail, projetada para crescer 10,66% ao ano, capitaliza a proliferação de identidades, os buckets de armazenamento com configurações incorretas e os ataques de comprometimento de e-mail corporativo que proliferam em ambientes de trabalho remoto. Os consultores que se diferenciam por meio de habilitação de DevSecOps, visibilidade de API e simulações de phishing ricas em contexto conquistam maior participação de carteira. A Governança, Risco e Conformidade mantém demanda estável à medida que estatutos sobrepostos se multiplicam; porém, as empresas mais inovadoras agora incorporam monitoramento contínuo de controles e rastreamento de mudanças regulatórias em contratos de retainer, criando receita mais consistente. Por fim, subsegmentos emergentes como prontidão quântica, modelagem de ameaças em TO e governança de segurança de IA oferecem margens premium, mas requerem expertise escassa, posicionando os pioneiros para superar o mercado de consultoria em segurança da informação de forma mais ampla.


Por Modo de Implantação:
A Supremacia da Nuvem Acelera a Consolidação de PlataformasAs implantações em nuvem responderam por 61,05% do tamanho do mercado de consultoria em segurança da informação em 2025 e estão projetadas para expandir a uma CAGR de 11,34% até 2031, à medida que as empresas migram ERP, análises e ambientes de desenvolvimento para a nuvem. Os consultores com alianças profundas com hiperescaladores ajudam os clientes a alinhar arquiteturas de referência de segurança nativas, governança de identidade e segmentação de cargas de trabalho, reduzindo o tempo de entrada em produção. Os mandatos de residência de dados e as cargas de trabalho de TO sensíveis à latência sustentam um nicho residual local, mas mesmo esses projetos incorporam cada vez mais análises entregues pela nuvem e backup. As implantações híbridas, portanto, evoluem para planos de controle unificados onde os painéis de gestão de postura de segurança em nuvem ingerem sinais de firewalls legados, CASBs e agentes de detecção de endpoint. Essa convergência impulsiona a consolidação de fornecedores: os compradores preferem consultores que racionalizem de forma prescritiva os conjuntos de ferramentas sobrepostos e otimizem os portfólios de licenças. Como resultado, o mercado de consultoria em segurança da informação gravita em direção a roteiros de transformação plurianuais que combinam planejamento de migração, orquestração de controles e operações gerenciadas sob métricas de sucesso compartilhadas.
Por Tamanho da Organização:
Domínio Empresarial Mascara a Aceleração do Crescimento das PMEsAs grandes empresas permaneceram o maior grupo de clientes isolado com 67,84% em 2025, sustentando programas complexos que abrangem projetos de confiança zero, testes de equipe vermelha e garantia de cadeia de suprimentos. Elas habitualmente contratam consultorias globais capazes de coordenar a harmonização regulatória, a integração de telemetria multi-nuvem e a validação contínua de controles em centenas de subsidiárias. No entanto, as PMEs representam o segmento de crescimento mais rápido, registrando uma CAGR de 11,28% à medida que as cláusulas de subscrição de ciberseguro exigem avaliações formais de risco, bases de acesso privilegiado e manuais de resposta a incidentes. Para atender compradores sensíveis ao preço, os consultores implantam bibliotecas de políticas padronizadas, salas de auditoria virtual e preenchimento automático de questionários assistido por IA que comprimem o custo de entrega sem diluir a qualidade. As empresas de médio porte estão na fronteira da inovação: elas pilotam grupos de codificação segura, portais de segurança de infraestrutura como código e assinaturas de MDR baseadas em uso antes que esses modelos escalem para cima. Em todos os níveis, as estruturas de honorários baseadas em resultados vinculadas às taxas de encerramento de achados de auditoria e ao cumprimento de SLA ganham popularidade, remodelando os perfis de fluxo de caixa no mercado de consultoria em segurança da informação.
Por Vertical de Usuário Final:
A Disrupção na Saúde Desafia a Liderança do BFSIOs clientes de serviços financeiros detinham 24,41% de participação na receita em 2025, sustentados pela criticidade dos sistemas de pagamento, pelos rigorosos testes de estresse regulatórios e pela notificação obrigatória de incidentes em 24 horas. Os bancos exigem controles em camadas, monitoramento de integridade de transações, análise de fraudes e gestão de chaves seguras contra ataques quânticos, criando pipelines de consultoria semelhantes a anuidades. No entanto, a CAGR de 10,71% da saúde até 2031 marca o setor como a arena de expansão mais lucrativa. Os hospitais lidam com equipamentos de diagnóstico conectados à Internet, interoperabilidade de prontuários eletrônicos de saúde e ransomware que ameaça a segurança dos pacientes, compelindo os conselhos a contratar consultores versados em HIPAA, orientações de pré-comercialização da FDA e endurecimento de dispositivos médicos. Operadores de telecomunicações, governo e energia também buscam projetos específicos do setor: segurança de fatiamento do núcleo 5G, segmentação de redes classificadas e detecção de anomalias em subestações, respectivamente. Os consultores capazes de adaptar catálogos de controles e modelos de ameaças a cada domínio obtêm taxas de cobrança premium, avançando a estratificação competitiva do mercado de consultoria em segurança da informação.
Análise Geográfica
Mercado de Consultoria em Segurança da Informação na América do Norte
A América do Norte reteve 39,55% da participação no mercado de consultoria em segurança da informação em 2025, impulsionada por orçamentos empresariais maduros, uma alocação federal de segurança cibernética civil de 13 bilhões de USD e um ativo pipeline de capital de risco que catalisa parcerias com startups. Os mandatos de infraestrutura crítica dos EUA e o financiamento da estratégia nacional quântica do Canadá sustentaram a demanda por projetos de prontidão pós-quântica e segmentação de tecnologia operacional. Acordos de fluxo de dados transfronteiriços, como o Quadro de Privacidade de Dados EUA-UE, elevaram ainda mais a receita de consultoria à medida que as multinacionais buscavam roteiros de conformidade harmonizados.
Mercado de Consultoria em Segurança da Informação na APAC
A Ásia-Pacífico tem previsão de registrar um CAGR de 10,90% até 2031, refletindo iniciativas de governo digital, implantações de 5G e ameaças elevadas de atores estatais. A doutrina de defesa ativa do Japão e o orçamento cibernético recorde ampliam o conjunto de consultoria endereçável para prontidão a incidentes, enquanto a Lei de Proteção de Dados Pessoais Digitais da Índia impulsiona a demanda por avaliações de impacto à privacidade e estratégias de localização de dados. A Lei de Infraestrutura Crítica atualizada da Austrália amplia a cobertura para mais de 11 setores, levando pequenas concessionárias e portos a solicitar serviços terceirizados de CISO. A rápida adoção de nuvem em todo o Sudeste Asiático amplifica simultaneamente as necessidades de consultoria para federações de identidade, criptografia de cargas de trabalho e integração regional de SOC.
Mercado de Consultoria em Segurança da Informação na EMEA e América do Sul
A Europa mantém um ritmo constante à medida que a NIS2 e a DORA impulsionam roteiros de conformidade plurianuais; mais de 100.000 entidades precisam reestruturar programas de governança, risco e supervisão de terceiros, garantindo robustos pipelines de consultoria. Os subsídios de resiliência cibernética da Alemanha e o financiamento pós-ransomware para hospitais na França abrem novos nichos verticais. Enquanto isso, a Europa Central e Oriental se beneficia de investimentos tecnológicos substanciais: Google e Microsoft comprometeram capital significativo para o desenvolvimento do ecossistema cibernético polonês, criando oportunidades de transbordamento para consultores locais e internacionais. Embora a América do Sul e o Oriente Médio e África atualmente capturem pools de receita menores, os agressivos planos de digitalização no Brasil, na Arábia Saudita e no Quênia — incluindo projetos de nuvem soberana e implantações de cidades inteligentes — preparam o terreno para gastos com consultoria acima da média assim que as condições econômicas se estabilizarem. Em conjunto, essas dinâmicas regionais ressaltam o perfil de crescimento globalmente distribuído, porém localmente diferenciado, do mercado de consultoria em segurança da informação.


Panorama regulatório
A demanda por consultoria em cibersegurança está fortemente ligada a regras de divulgação, resiliência e segurança de produtos em rápida evolução, que aumentam os requisitos de documentação, testes e monitoramento contínuo de controles. Nos Estados Unidos, as regras de divulgação de cibersegurança da SEC (Formulário 8-K, Item 1.05) exigem que empresas de capital aberto divulguem incidentes de cibersegurança materiais dentro de quatro dias úteis após determinar a materialidade, impulsionando os conselhos a formalizar processos de materialidade de incidentes, captura de evidências e roteiros de comunicação que os consultores projetam e ensaiam.
Análise da cadeia de valor
A cadeia de valor da consultoria em segurança da informação começa com sinais de demanda de conselhos, CISOs, responsáveis por riscos e reguladores, passando então pelo design de soluções (avaliação de risco, arquitetura e mapeamento de conformidade), implementação (controles de identidade, nuvem e endpoint) e operações contínuas (consultoria de detecção e resposta gerenciadas, monitoramento contínuo de controles e prontidão para incidentes). A entrega de serviços é ancorada por consultorias globais e integradores de sistemas (para programas multinacionais e grandes transformações), boutiques especializadas (para nichos como segurança de TO, hardening de dispositivos médicos ou prontidão quântica) e MSSPs que operacionalizam o monitoramento e a resposta. Fornecedores de tecnologia e hyperscalers atuam na etapa upstream como provedores de ferramentas e telemetria, enquanto requisitos de aquisição, subscrição de seguros cibernéticos e programas de risco de terceiros moldam os ciclos de compra e o escopo.
Os principais pontos de transferência e gargalos se concentram em torno do acesso a dados e integração de telemetria em ambientes multi-nuvem e legados, disponibilidade de talentos em domínios especializados e dependências de terceiros em cadeias de suprimentos e ambientes de TI/TO. À medida que os compradores buscam consolidação para reduzir a dispersão de ferramentas, as consultorias cada vez mais empacotam a consultoria com entrega habilitada por plataformas por meio de alianças, incluindo integrações para feeds de inteligência de ameaças, imutabilidade de backup e controles nativos de nuvem, de modo que as avaliações se convertam em roteiros implementáveis e resultados operacionais mensuráveis. Essa abordagem também aumenta a necessidade de roteiros repetíveis, automação para captura de evidências e bibliotecas de controles padronizadas para equilibrar a complexidade das grandes empresas com as restrições orçamentárias das PMEs.
Panorama Competitivo
O mercado de consultoria em segurança da informação é altamente fragmentado, com mais de 600 empresas comercializando ofertas de detecção e resposta gerenciada que variam de verdadeiros serviços de analistas 24×7 a ferramentas rebatizadas. Os integradores de sistemas globais — Accenture, IBM, Deloitte, PwC e KPMG — ancoram o nível superior por meio de práticas multidisciplinares, unidades proprietárias de inteligência de ameaças e centros de entrega global. No entanto, consultorias especializadas prosperam ao se concentrar em nichos setoriais, como segurança de dispositivos médicos, modelagem de ameaças em TO ou avaliações de prontidão quântica, frequentemente conquistando clientes da Fortune 1000 por meio de profundidade demonstrável em vez de amplitude.
As alianças tecnológicas estratégicas definem o campo de batalha competitivo atual. A expansão da parceria da NTT DATA com a Rubrik integra backup imutável e contenção de ransomware nos manuais de consultoria, oferecendo aos clientes implementação mais orquestração de recuperação contínua em um único escopo de trabalho. A integração dos feeds de inteligência de ameaças da CYFIRMA pela Protiviti nos seus painéis de risco exemplifica o pivô para consultoria habilitada por plataforma impulsionada por telemetria externa. Da mesma forma, a plataforma de defesa cibernética nativa de nuvem da BlueVoyant sustenta sua expansão no Japão por meio de um acordo de revendedor com a Marubeni, ilustrando como as parcerias aceleram a credibilidade regional.
A automação e a IA diferenciam os disruptores emergentes que prometem validação rápida de controles, coleta contínua de evidências de conformidade e pontuação de risco em tempo real. As empresas estabelecidas respondem injetando geração de conteúdo assistida por máquina para bibliotecas de políticas e implantando conectores low-code para unificar fontes de telemetria díspares. À medida que os compradores exigem resultados mensuráveis — redução no tempo médio de detecção, fechamento de exceções de políticas, descontos em prêmios de seguro —, a competição se afasta da cobrança por hora em direção à precificação baseada em marcos ou de risco compartilhado. Olhando para o futuro, as oportunidades de espaço em branco em contratos de equipe vermelha de modelos de IA, migração de risco quântico e garantia de lista de materiais de software da cadeia de suprimentos favorecerão as consultorias que desenvolvem conjuntos de habilidades escassas antecipadamente, reforçando o dinamismo do mercado de consultoria em segurança da informação.
Líderes do Setor de Consultoria em Segurança da Informação
Ernst & Young Global Limited
International Business Machines Corporation
Accenture PLC
Atos SE
Wipro Limited
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Consultoria em Segurança da Informação
- Accenture plc
- International Business Machines Corporation
- Deloitte Touche Tohmatsu Limited
- PricewaterhouseCoopers International Limited
- KPMG International Limited
- Ernst & Young Global Limited
- Atos SE
- Wipro Limited
- Hewlett Packard Enterprise Company
- BAE Systems plc
- Optiv Security Inc.
- SecureWorks Inc.
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Cisco Systems, Inc.
- Check Point Software Technologies Ltd.
- Rapid7, Inc.
- Tenable Holdings, Inc.
- Arctic Wolf Networks, Inc.
- NCC Group plc
- Infosys Limited

Oportunidades de mercado e perspectivas futuras
A consultoria em segurança de produtos e gerenciamento de vulnerabilidades está se expandindo à medida que regulamentações e normas transferem as obrigações de segurança para etapas anteriores dos ciclos de vida de software e dispositivos. A Lei de Resiliência Cibernética da UE (em vigor desde 10 de dezembro de 2024) introduz cronogramas em 2026 que colocam em foco a prontidão para avaliação de conformidade e os processos de relatório de vulnerabilidades, incluindo disposições aplicáveis a partir de 11 de junho de 2026 e obrigações de relatório aplicáveis a partir de 11 de setembro de 2026. Isso cria um espaço concreto para consultores que possam operacionalizar práticas de desenvolvimento seguro, governança de SBOM, fluxos de trabalho de divulgação coordenada de vulnerabilidades e evidências de nível de auditoria em ecossistemas complexos de fornecedores.
Programas de governança de infraestrutura crítica e prontidão do setor público também estão criando demanda contratável de curto prazo por parceiros de consultoria capazes de entregar estruturas de governança, capacitação e resultados mensuráveis de resiliência. Exemplos incluem a Casa Branca emitindo a NSPM-12 em junho de 2026 para estabelecer requisitos mínimos de criptologia em sistemas de segurança nacional, e a Gold Eagle Initiative, lançada em julho de 2026, para coordenar o gerenciamento de vulnerabilidades em infraestruturas críticas. No lado das aquisições, a SONI (Irlanda do Norte) iniciou um contrato de Parceiro de Governança de Cibersegurança abrangendo julho de 2026 a junho de 2027, e Ohio programou o início dos Centros do Programa CyberSECURE em setembro de 2026 para fornecer avaliação, consultoria e treinamento a pequenas empresas, sinalizando caminhos financiados para provedores com serviços empacotados para PMEs e ecossistemas regionais.
Recent Industry Developments in Mercado de Consultoria em Segurança da Informação
- Julho de 2026: a Accenture assinou um contrato multianual com a NATO Communications and Information Agency para o programa Protected Business Network. O acordo vincula serviços de cibersegurança à modernização de infraestrutura digital de defesa em larga escala, reforçando a demanda por consultoria e capacidades de entrega gerenciada de longa duração e orientadas a resultados.
- Junho de 2026: a Accenture anunciou aquisições estratégicas da Dragos, runZero e NetRise para expandir as capacidades de segurança de TO e inteligência de ativos cibernéticos. A medida amplia a capacidade da Accenture de combinar consultoria com software especializado para ambientes industriais e de infraestrutura crítica.
- Novembro de 2024: a Accenture expandiu seus serviços e capacidades de cibersegurança baseados em IA generativa. A atualização fortaleceu ofertas empacotadas que combinam consultoria com entrega habilitada por IA, apoiando avaliações de risco mais rápidas, validação de controles e modernização de fluxos de trabalho do SOC.


Mercado de Consultoria em Segurança da Informação Escopo do relatório e metodologia de pesquisa
Definição e Abrangência do Mercado
Este mercado abrange serviços profissionais em que um terceiro assessora, avalia, projeta e apoia programas que reduzem o risco cibernético para organizações, sendo a receita contabilizada quando o trabalho é entregue no âmbito de um contrato de consultoria.
Exclusões de escopo: este dimensionamento não considera vendas de produtos de hardware ou software puro, e também exclui operações de segurança gerenciada no estilo de terceirização que são precificadas e entregues como serviços de monitoramento contínuo.
Visão geral da segmentação
- Por Tipo de Serviço
- Consultoria em Governança, Risco e Conformidade (GRC)
- Consultoria em Segurança de Firewall e Rede
- Consultoria em Segurança de Nuvem e E-mail
- Consultoria em Gestão de Identidade e Acesso
- Teste de Penetração e Avaliação de Vulnerabilidades
- Resposta a Incidentes e Forense Digital
- Consultoria em Detecção e Resposta Gerenciada
- Outros Tipos de Serviço
- Por Modo de Implantação
- Local
- Nuvem
- Híbrido
- Por Tamanho da Organização
- Pequenas Empresas
- Médias Empresas
- Grandes Empresas
- Por Vertical de Usuário Final
- Serviços Bancários, Financeiros e de Seguros (BFSI)
- TI e Telecomunicações
- Governo e Defesa
- Saúde e Ciências da Vida
- Varejo e Comércio Eletrônico
- Manufatura e Industrial
- Energia e Utilidades
- Outros Verticais de Usuário Final
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Países Baixos
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália e Nova Zelândia
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Restante da África
- Oriente Médio
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
A pesquisa documental começa mapeando como a demanda por consultoria em segurança é criada dentro dos orçamentos dos clientes, e depois conectando-a a sinais de atividade mensuráveis. Analisamos indicadores públicos como publicações do NIST, alertas da CISA, ações relacionadas à cibersegurança da FCC para telecomunicações e resultados do panorama de ameaças da ENISA para entender o que impulsiona as necessidades de consultoria e avaliação. Para contexto de gastos, também consultamos fontes como dados do U.S. Bureau of Labor Statistics sobre funções relacionadas à segurança, registros da SEC e apresentações a investidores de provedores de serviços listados, e materiais de associações como a ISACA.
Para traduzir esses sinais em um modelo utilizável, usamos indicadores de precificação pública, descrições de mix de serviços e estruturas típicas de contratação encontradas em relatórios anuais e coberturas de imprensa confiáveis. Em alguns pontos, foram utilizadas assinaturas pagas de dados financeiros de empresas e bancos de dados de patentes para validar a presença dos provedores e a expansão de capacidades, e esses insumos foram então verificados em relação ao que os entrevistados relatam em negociações reais. Esta lista de fontes é ilustrativa, e muitos outros documentos e conjuntos de dados públicos também foram consultados para preencher lacunas e confirmar suposições.
Entrevistas e Pesquisas Primárias
O trabalho primário se concentrou em validar o que é efetivamente cobrado como consultoria versus trabalho de entrega adjacente, e como a demanda está mudando por setor e região. Conversamos com um conjunto de consultores de segurança, líderes de prática, gerentes de entrega e compradores de setores regulados para confirmar o mix de serviços, o tamanho das transações e a duração típica dos projetos. Como este é um mercado global, as perspectivas foram equilibradas entre APAC, EMEA e Américas, para que as diferenças regionais em pressão de conformidade e adoção de nuvem pudessem ser refletidas nos números finais.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 31% | CXOs: 13% | APAC: 46% |
| Nível médio: 50% | Líderes funcionais/de unidade: 37% | EMEA: 34% |
| Empresas menores: 19% | Gerentes: 50% | Américas: 20% |
Dimensionamento e Previsão de Mercado
A construção central utiliza uma abordagem top-down, na qual a demanda geral por serviços de segurança é reconstruída a partir de sinais de gastos corporativos com TI e risco, sendo então filtrada em participação de consultoria usando divisões de mix de serviços confirmadas em entrevistas. Para manter o embasamento, os totais foram verificados de forma cruzada com aproximações bottom-up seletivas, incluindo consolidações amostrais de receita de provedores, precificação típica de contratos e proxies de volume, como número de projetos de conformidade e programas de segurança de migração para a nuvem.
Entre os insumos que movimentam significativamente o modelo estão o ritmo de adoção da nuvem, que desencadeia revisões de arquitetura, a frequência de retenções de resposta a incidentes se transformando em trabalho de consultoria, ciclos de auditoria e conformidade (por exemplo, regras de privacidade e setoriais), volumes de testes de penetração e avaliação de vulnerabilidades, e as diárias médias de consultoria por região e senioridade. Quando a visão bottom-up estava incompleta para empresas menores, usamos preenchimentos de lacunas baseados em intensidade de serviço comparável por coorte de clientes e, em seguida, reverificamos a receita implícita por consultor em relação a sinais públicos de mão de obra e utilização.
A previsão é feita por meio de análise de cenários, apoiada por regressão leve sobre fatores macro e de segurança, como intensidade de transformação digital, ritmo de aplicação regulatória e tendências de divulgação de violações, sendo então refinada com opiniões de especialistas sobre como os mix de serviços e a precificação provavelmente mudarão. O resultado permanece explicável, pois cada alavanca de crescimento se conecta a um gatilho de demanda visível e a uma tradução prática de receita.
Validação de Dados e Ciclo de Atualização
Os resultados são validados por meio de verificações de consistência entre regiões e tipos de serviço, sendo então comparados a sinais independentes, como tendências de contratação, indicadores de utilização e atividade de grandes negócios observada em anúncios públicos. Quando surgem variações abruptas, as suposições são revisitadas, e os respondentes são recontatados para confirmar se se trata de uma mudança real de mercado ou de um artefato de modelagem.
Antes da aprovação final, o modelo passa por revisões analíticas em múltiplas etapas que testam a integridade matemática, as variações ano a ano e se a precificação e os volumes implícitos permanecem realistas. Os relatórios são atualizados anualmente, e atualizações intermediárias são acionadas quando ocorrem eventos materiais, como grandes mudanças regulatórias, uma mudança acentuada na atividade de violações ou uma mudança visível no empacotamento de consultoria para serviços gerenciados. Imediatamente antes da entrega, é feita uma revisão final para que os clientes recebam uma visão atualizada usando os insumos mais recentes disponíveis.
Estimativa de Mercado de Consultoria em Segurança da Informação da Mordor Intelligence Comparada com Outras Estimativas Publicadas
Os valores de mercado publicados para consultoria em segurança da informação raramente coincidem, porque a linha entre trabalho de consultoria e serviços operacionais de segurança contínuos é traçada de forma diferente, e o ano-base e o momento cambial também variam. As diferenças também surgem de como as empresas tratam contratos em pacote, nos quais um único negócio pode incluir avaliação, implementação e monitoramento de longo prazo.
Os serviços de segurança gerenciados (como assinaturas de MDR) ficam fora do escopo da Mordor Intelligence, o que restringe o conjunto de demanda à receita liderada por consultoria, vinculada a avaliações, design, suporte de conformidade e consultoria baseada em projetos, e essa única regra de inclusão explica boa parte da dispersão observada nos totais publicados.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 32,61 bilhões de USD (2026) | |
| Comunicado de Imprensa Comercial A | 22,55 bilhões de USD (2024) | Utiliza um ano-base anterior e parece misturar consultoria com narrativas mais amplas de serviços de segurança, e os detalhes de escopo não estão claramente especificados, o que pode comprimir ou inflar o número dependendo da interpretação. |
| Editora do Setor B | 38,83 bilhões de USD (2025) | Posiciona o mercado em um ano-base diferente e pode incluir um conjunto mais amplo de receitas de serviços de segurança orientados à entrega, empacotados junto com a consultoria, e a divisão entre trabalho de projeto e serviços contínuos não é transparente. |
A tabela mostra que o momento e o escopo dos serviços são as duas razões práticas pelas quais os números variam. Quando a consultoria é separada dos contratos de monitoramento contínuo, e quando a seleção do ano e o tratamento cambial são mantidos consistentes, o tamanho final permanece mais fácil de replicar e de verificar em relação aos volumes e à precificação reais das contratações.


Principais Perguntas Respondidas no Relatório
Qual é o valor atual do mercado de consultoria em segurança da informação?
O tamanho do mercado de consultoria em segurança da informação é de USD 32,61 bilhões em 2026, a caminho de atingir USD 53,44 bilhões até 2031.
Qual linha de serviço gera a maior receita?
A consultoria em Detecção e Resposta Gerenciada lidera com 27,21% de participação de mercado em 2025.
Qual região está crescendo mais rapidamente na demanda por consultoria?
A Ásia-Pacífico está prevista para expandir a uma CAGR de 10,90% até 2031, superando todas as outras regiões.
Como a adoção da nuvem está influenciando os contratos de consultoria?
As implantações em nuvem já respondem por 61,05% da receita do setor e impulsionam solicitações de gestão de postura multi-nuvem, segurança de contêineres e design de confiança zero.
Por que as PMEs estão investindo mais em consultoria externa de segurança?
A subscrição de ciberseguro e as regulamentações em expansão, como a NIS2, compelem as PMEs a adotar avaliações formais de risco e planos de resposta a incidentes, impulsionando uma CAGR de 11,28% nos gastos com consultoria de PMEs.
Página atualizada pela última vez em:



