
Tamanho e Participação do Mercado de Avaliação de Segurança
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 5.15 Bilhões de dólares |
| Tamanho do Mercado (2031) | 6.83 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 5.78 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
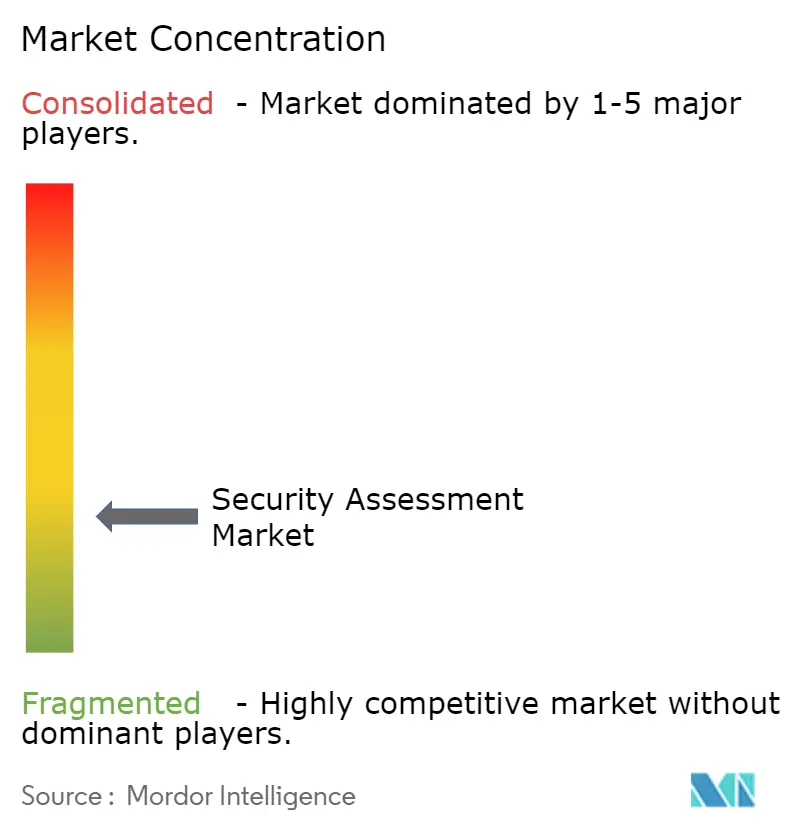
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Avaliação de Segurança por Mordor Intelligence
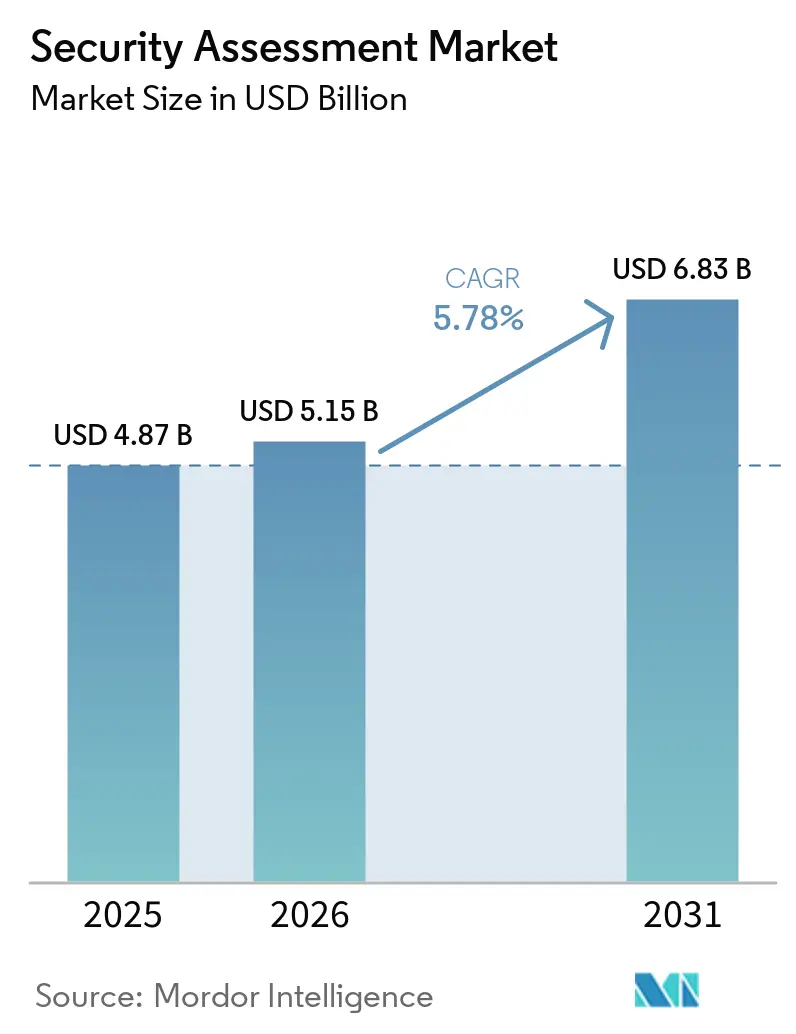
Espera-se que o tamanho do mercado de avaliação de segurança cresça de USD 4,87 bilhões em 2025 para USD 5,15 bilhões em 2026 e está previsto para atingir USD 6,83 bilhões até 2031 a um CAGR de 5,78% no período de 2026-2031. A adoção mais ampla decorre de empresas que validam sua postura cibernética frente a técnicas de ataque cada vez mais sofisticadas e à expansão das normas regulatórias. Os testes automatizados habilitados por IA reduzem os ciclos de avaliação e aumentam a precisão de detecção, levando as empresas a migrar de auditorias anuais para validação contínua. A demanda também se beneficia da migração para a nuvem, da integração de DevSecOps e da necessidade de proteger arquiteturas de trabalho híbrido que diluem os controles tradicionais de perímetro.
Principais Conclusões do Relatório
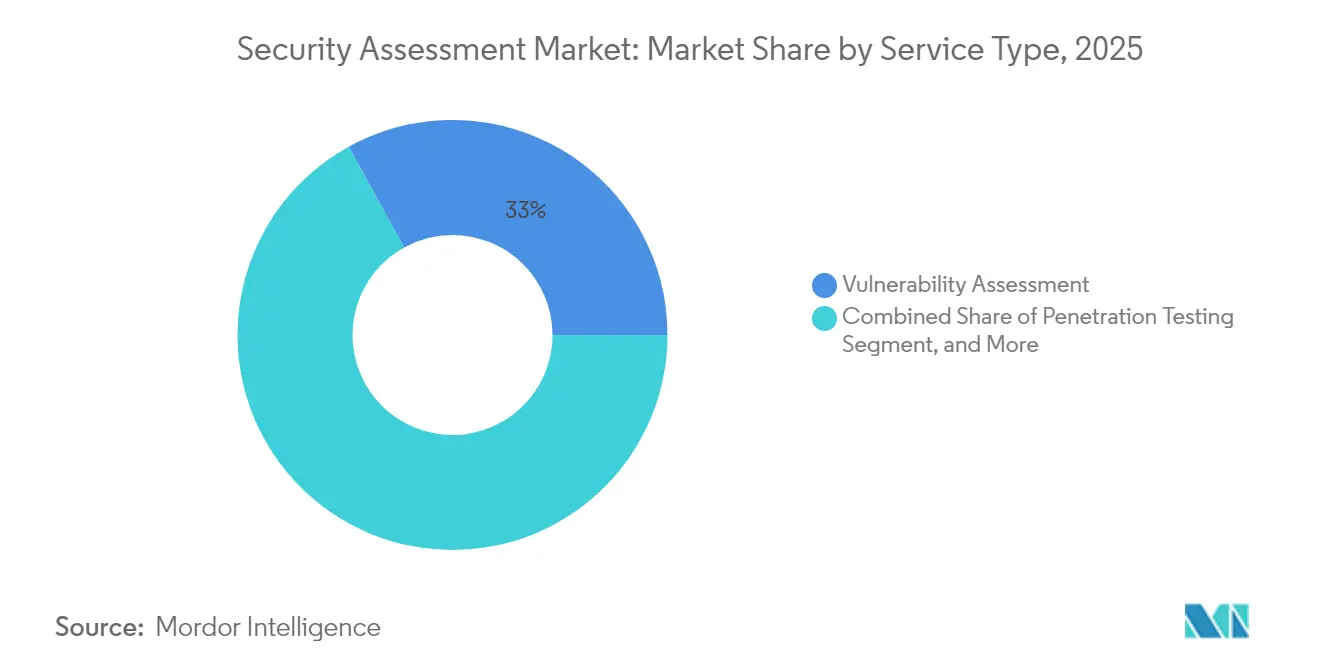
- Por tipo de serviço, a avaliação de vulnerabilidades capturou 33,02% da participação do mercado de avaliação de segurança em 2025; o PTaaS está previsto para expandir a um CAGR de 7,18% até 2031.
- Por modelo de implantação, o ambiente local reteve 51,65% da participação do tamanho do mercado de avaliação de segurança em 2025, enquanto as soluções baseadas em nuvem registrarão um CAGR de 7,97% até 2031.
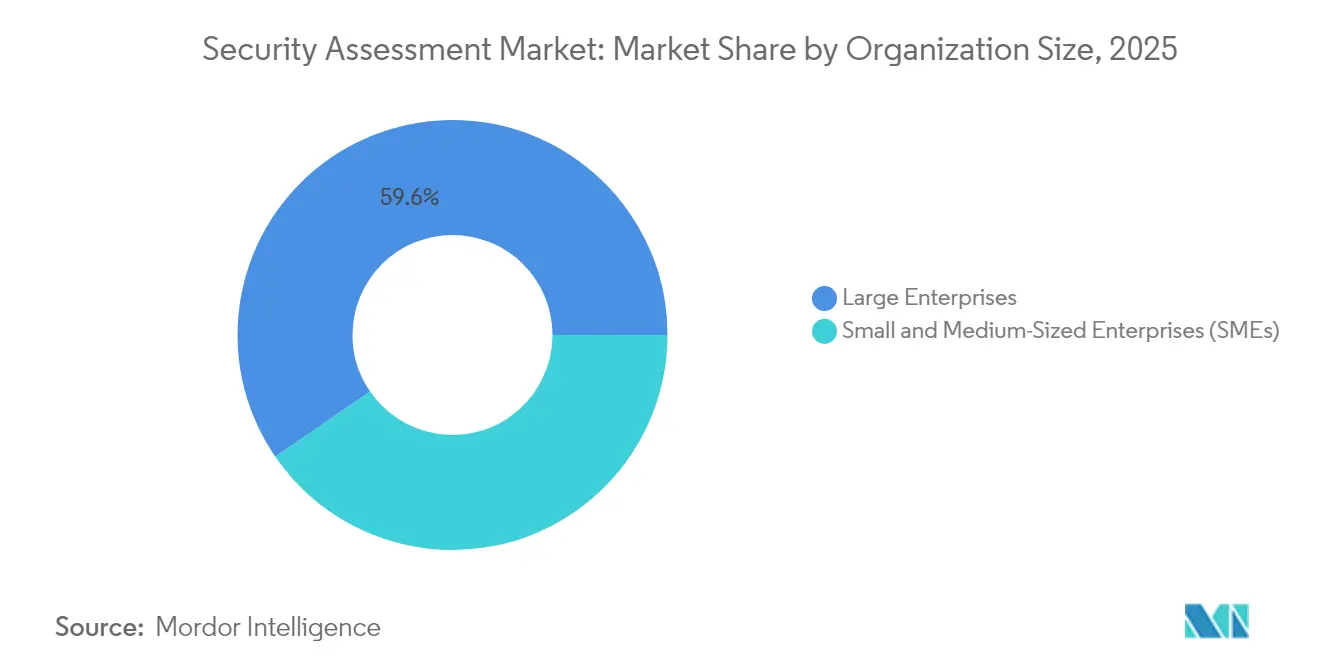
- Por porte da organização, as grandes empresas comandaram 59,58% da receita em 2025; as PMEs registram o maior CAGR esperado de 6,63% para 2026-2031.
- Por setor de usuário final, o BFSI liderou com 27,85% da receita em 2025, enquanto Saúde e Ciências da Vida registrarão o CAGR mais rápido de 5,92% até 2031.
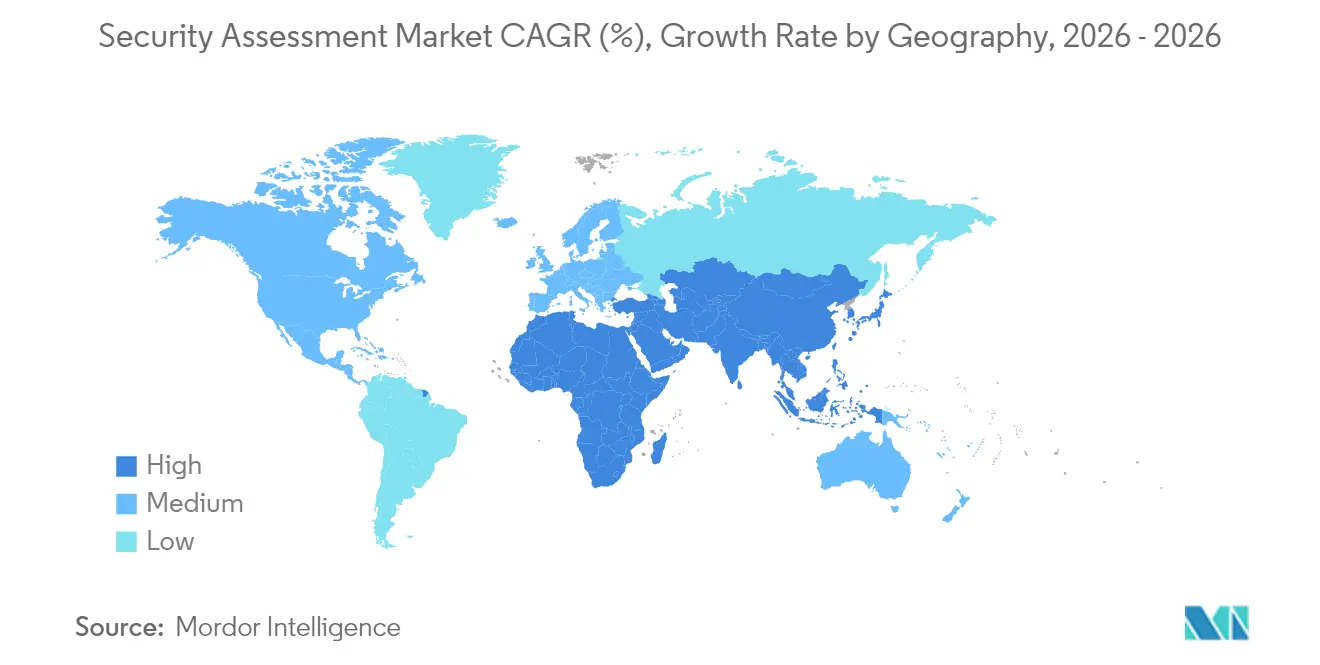
- Por geografia, a América do Norte contribuiu com 40,88% da receita em 2025; a Ásia-Pacífico é a região de expansão mais rápida com um CAGR de 8,27% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (≈) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Volume crescente e sofisticação dos ataques de phishing/malware | +1.2% | Global | Curto prazo (≤ 2 anos) |
| Mandatos de conformidade regulatória se expandindo para o mercado intermediário | +0.8% | América do Norte e UE | Médio prazo (2-4 anos) |
| Migração acelerada para a nuvem criando demanda por validação contínua | +0.6% | Global | Médio prazo (2-4 anos) |
| Plataformas de testes automatizados habilitadas por IA reduzindo custos e tempo de ciclo | +0.4% | América do Norte e APAC | Longo prazo (≥ 4 anos) |
| Adoção de Teste de Penetração como Serviço entre fornecedores de SaaS | +0.3% | Global | Médio prazo (2-4 anos) |
| Convergência de DevSecOps com testes shift-left | +0.2% | América do Norte e UE | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Volume Crescente e Sofisticação dos Ataques de Phishing/Malware
Os ataques de ransomware a prestadores de serviços de saúde aumentaram 137% em 18 meses, obrigando as empresas a repensar os métodos de avaliação para além das listas de verificação anuais. Os atacantes atualizam as suas táticas em poucos dias após o lançamento de patches, pelo que as empresas estão a implementar simulações contínuas de violação que espelham o comportamento dos adversários em vez de análises estáticas. A Ásia-Pacífico regista os maiores tempos médios de permanência a nível global, expondo lacunas de resposta que os serviços de avaliação especializados devem colmatar. Os fornecedores que oferecem emulação de ameaças com suporte de inteligência artificial e exercícios de red team registam um envolvimento crescente, à medida que os clientes exigem validação realista em detrimento de análises de vulnerabilidades de rotina. O tamanho do mercado de serviços de avaliação de vulnerabilidades na Ásia-Pacífico deverá crescer a um CAGR de 10,8% até 2030, impulsionado pela rápida digitalização, pela atualização regulatória e pela crescente consciencialização sobre ameaças.
Mandatos de Conformidade Regulatória se Expandindo para o Mercado Intermediário
O Regulamento de Resiliência Operacional Digital, em vigor desde janeiro de 2025, obriga mais de 22.000 instituições financeiras da UE a realizar testes regulares de resiliência, estendendo as obrigações dos grandes bancos para entidades de médio porte.[1]Equipe Editorial do Regulamento de Resiliência Operacional Digital, "Os Bancos da UE Devem Aprimorar a Resiliência Cibernética com a Entrada em Vigor do DORA," Banking Exchange, bankingexchange.com Nos Estados Unidos, os reguladores sinalizam requisitos básicos de resiliência que incorporam programas de risco de terceiros, impulsionando nova demanda por avaliação entre bancos regionais. As atualizações propostas à regra de segurança da HIPAA exigem ainda autenticação multifator e auditorias anuais, projetando custos de conformidade de USD 9 bilhões no primeiro ano.[2]Equipe do Registro Federal, "Regra de Segurança da HIPAA para Fortalecer a Segurança Cibernética das Informações de Saúde Eletrônicas Protegidas," Registro Federal, federalregister.gov Esses mandatos cada vez mais abrangentes estabilizam a demanda por serviços ao transformar a conformidade de episódica em contínua.
Migração Acelerada para a Nuvem Criando Demanda por Validação Contínua
O FedRAMP 20x agiliza as autorizações de nuvem federal dos EUA com infraestrutura como código e monitoramento ininterrupto, ilustrando uma mudança do setor de testes pontuais para avaliação permanente. A Cloud Security Alliance aponta as fragilidades de identidade como as principais ameaças à nuvem, direcionando a atenção para a avaliação de configuração no AWS, Azure e Google Cloud. Os provedores que incorporam avaliações nos pipelines de DevOps ganham assim vantagem competitiva.
Plataformas de Testes Automatizados Habilitadas por IA Reduzindo Custos e Tempo de Ciclo
Os protótipos de teste de penetração autônomo da Agência de Segurança Nacional destacam como a IA reduz compromissos de semanas para horas.[3]Unidade de Pesquisa de Segurança Beryllium, "Teste de Penetração Potencializado por IA: Nebula em Foco e Como se Compara aos Demais," berylliumsec.com Soluções como o Nebula mapeiam vulnerabilidades automaticamente e geram exploits, democratizando testes avançados para organizações sem recursos internos aprofundados. A Cloud Security Alliance enfatiza que a IA potencializa os especialistas humanos, liberando-os para análises estratégicas enquanto a automação lida com tarefas repetitivas de descoberta.[4]Assessoria de Imprensa da Cloud Security Alliance, "A Cloud Security Alliance Divulga as Principais Ameaças à Computação em Nuvem - Análise Aprofundada 2025," cloudsecurityalliance.org Os fornecedores que combinam IA com validação especializada abordam preocupações sobre falsos positivos e ética.
Análise de Impacto das Restrições*
| Restrição | (≈) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Restrições orçamentárias no segmento de PMEs | –0.4% | Global; APAC e MEA | Curto prazo (≤ 2 anos) |
| Escassez de talentos qualificados em red team/pentest | –0.3% | Global | Médio prazo (2-4 anos) |
| Proliferação de ferramentas gerando fadiga de avaliação | –0.2% | América do Norte e UE | Curto prazo (≤ 2 anos) |
| Preocupações com a precisão dos mecanismos de avaliação baseados em IA generativa | –0.1% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições Orçamentárias no Segmento de PMEs
As pequenas empresas destinam cerca de 4% da receita à segurança, mas enfrentam taxas desproporcionais de violações, com 56% das PMEs da Ásia-Pacífico relatando incidentes e 75% sofrendo perda de dados de clientes. Os testes de espectro completo frequentemente excedem os orçamentos disponíveis, levando muitas a recorrer a scanners básicos e deixando lacunas na cobertura de ameaças. As preocupações com acessibilidade, portanto, limitam a expansão de curto prazo, mas também estimulam a inovação em plataformas automatizadas com preços por assinatura que reduzem os custos de entrega.
Escassez de Talentos Qualificados em Red Team/Pentest
Somente a Ásia-Pacífico necessita de 2,1 milhões de profissionais adicionais de segurança cibernética, e 64% das empresas planejam aumentar o orçamento para atrair talentos. A escassez infla os salários, eleva os preços dos serviços e cria atrasos no agendamento de avaliações avançadas. Os provedores respondem centralizando a escassa expertise em serviços gerenciados e potencializando os analistas com IA para ampliar a capacidade, mas as deficiências de oferta de curto prazo ainda freiam o crescimento.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
A Validação Contínua Redefine PrioridadesA avaliação de vulnerabilidades deteve 33,02% da receita de 2025, sublinhando seu papel fundamental nos programas de conformidade. O PTaaS, no entanto, crescerá mais rapidamente a um CAGR de 7,18%, espelhando uma mudança do mercado para validação contínua alinhada ao DevOps. Muitas empresas estão migrando de pentests anuais para exercícios mensais ou orientados por sprints. As auditorias de risco e conformidade mantêm uma adoção estável graças às revisões do DORA e da HIPAA.
A demanda por avaliação de configuração em nuvem está crescendo à medida que os ambientes multinuvem se proliferam. Os fornecedores que incorporam APIs em pipelines de CI/CD criam vantagem duradoura, substituindo longos ciclos de consultoria por painéis em tempo real. A adoção generalizada da geração de exploits assistida por IA desloca ainda mais as expectativas dos compradores em direção à velocidade em detrimento das horas de trabalho. Os provedores que oferecem modelos híbridos — descoberta automatizada mais validação por analistas — equilibram eficiência e precisão, atraindo setores avessos ao risco como BFSI e saúde.


Por Modelo de Implantação:
O Impulso da Nuvem CresceOs ambientes de teste locais, obrigatórios para determinados clientes financeiros e governamentais, entregaram 51,65% da receita em 2025. Ainda assim, as plataformas de avaliação entregues via nuvem registrarão um CAGR de 7,97% até 2031. A escala elástica, a colaboração remota e a integração com cargas de trabalho nativas da nuvem impulsionam a adoção. O roteiro do FedRAMP 20x demonstra o apetite do setor público por monitoramento contínuo em nuvem, e as empresas privadas seguem o mesmo caminho. A avaliação SaaS multilocatária reduz a sobrecarga de infraestrutura para os clientes e acelera as atualizações.
Os provedores que se diferenciam por meio de visibilidade multinuvem e abertura de API garantem contratos de longo prazo. Por outro lado, as ferramentas puramente locais correm o risco de obsolescência à medida que as forças de trabalho híbridas e as implantações de borda se expandem. Onde persistem regulamentações de soberania de dados, os fornecedores posicionam cada vez mais regiões SaaS soberanas em vez de appliances com isolamento físico total para reter clientes regulados.
Por Porte da Organização:
As PMEs Fecham a LacunaAs grandes empresas contribuíram com 59,58% da receita em 2025, refletindo ambientes complexos que exigem avaliações em camadas. Elas encomendam simulações de red team, testes de engenharia social e auditorias regulatórias em paralelo, criando altos valores médios de negócio. No entanto, as PMEs estão preparadas para um CAGR de 6,63% à medida que as plataformas em nuvem reduzem as barreiras de entrada. A avaliação SaaS automatizada combinada com orientação de remediação gerenciada se adapta a equipes de TI menores. Os fornecedores que oferecem assinaturas modulares em vez de projetos de seis dígitos penetram neste segmento.
A conscientização está crescendo à medida que as seguradoras endurecem as condições das apólices cibernéticas, frequentemente exigindo varreduras anuais mesmo para empresas de menor porte. Programas de subsídios governamentais em vários países subsidiam atualizações de segurança para PMEs, impulsionando indiretamente a demanda por serviços de avaliação. Essas condições gradualmente corroem a dominância das grandes empresas, ampliando a base de clientes do setor de avaliação de segurança.
Por Setor de Usuário Final:
A Saúde AceleraO BFSI liderou com 27,85% da receita em 2025 devido às rígidas regras de reporte e às altas apostas financeiras. O DORA impõe testes contínuos de resiliência, enquanto os reguladores dos EUA observam bases similares, garantindo gastos estáveis. Os serviços de telecomunicações e TI continuam sendo grandes usuários para proteger a infraestrutura de backbone. Saúde e Ciências da Vida crescerão mais rapidamente a um CAGR de 5,92% até 2031, impulsionadas pelas mudanças nas regras da HIPAA que impõem autenticação multifator e auditorias anuais. O aumento do ransomware em hospitais amplifica a urgência.
Varejo, energia e serviços públicos também ampliam os orçamentos à medida que a conformidade de pagamentos e os mandatos de infraestrutura crítica evoluem. Os testes de sistemas de controle industrial emergem como um nicho que requer expertise específica do domínio, criando espaço para especialistas. Coletivamente, esses setores mantêm o mercado de avaliação de segurança em uma trajetória de crescimento ao longo da década.
Análise Geográfica
Mercado de Avaliação de Segurança da América do Norte
A América do Norte gerou 40,88% da receita de 2025 devido a orçamentos robustos e regulamentações abrangentes. O FedRAMP 20x e potenciais bases de resiliência federais impulsionam os setores federal e bancário a adotarem monitoramento contínuo. O Canadá alinha suas regras de notificação de violações com seus parceiros do USMCA, enquanto a lei de proteção de dados do México de 2024 eleva a demanda por avaliações padronizadas em cadeias de suprimentos.
Mercado de Avaliação de Segurança da Ásia-Pacífico
A Ásia-Pacífico é o motor de crescimento, com um CAGR de 8,27% até 2031. A rápida adoção da nuvem, a expansão do comércio eletrônico e o aumento das tensões geopolíticas elevam os gastos. O acordo de cibersegurança de cinco anos da Austrália com a Microsoft e o desenvolvimento cibernético orientado à defesa do Japão ilustram a injeção de capital na região. A lacuna de 2,1 milhões de talentos e os longos tempos de permanência criam apetite por serviços gerenciados e automatizados que compensam os déficits de pessoal. As PMEs favorecem especialmente plataformas de testes entregues por assinatura para fechar lacunas de exposição sem elevado investimento de capital.
Mercado de Avaliação de Segurança da Europa
A Europa permanece expressiva graças a uma legislação abrangente. O DORA alcança milhares de entidades financeiras, enquanto o NIS2 amplia os controles de segurança obrigatórios para concessionárias de serviços públicos e provedores digitais. A rigorosa postura de soberania de dados da região direciona a demanda para nós de nuvem localizados e armazenamento de dados criptografados no âmbito das avaliações. As regras de resiliência operacional do Reino Unido convergem com os estatutos da UE, simplificando os roteiros de conformidade pan-europeus para bancos multinacionais.
Mercado de Avaliação de Segurança da América Latina e do Oriente Médio e África
A América Latina, o Oriente Médio e a África apresentam uma adoção ainda incipiente, porém em aceleração, à medida que os incidentes cibernéticos se intensificam e os governos elaboram estratégias nacionais. Os estados do Conselho de Cooperação do Golfo investem em zonas de nuvem soberana, impulsionando a demanda local por avaliações. As concessionárias de energia da América do Sul priorizam auditorias de infraestrutura crítica na sequência de incidentes de ransomware de grande repercussão. As limitações orçamentárias ainda moderam a receita imediata, mas as parcerias de fornecedores com integradores regionais estabelecem as bases para a expansão no médio prazo.

Panorama regulatório
A demanda por avaliação de segurança está cada vez mais ancorada em regras e normas cibernéticas de aplicação obrigatória que fazem as organizações migrarem de testes pontuais para uma validação contínua. Na União Europeia, a DORA está em vigor desde janeiro de 2025 e exige testes de resiliência regulares em um amplo conjunto de entidades financeiras. O Cyber Resilience Act (CRA), que entrou em vigor em dezembro de 2024, amplia as obrigações relacionadas a práticas de segurança desde a concepção e a relatórios de incidentes e vulnerabilidades para produtos digitais.
Em 2026, os órgãos regulatórios e de normalização continuaram a estreitar a ligação entre conformidade e avaliação. A Comissão Europeia publicou, em janeiro de 2026, uma proposta para atualizar o arcabouço de cibersegurança da UE por meio de uma revisão do Cybersecurity Act (frequentemente chamada de Cybersecurity Act 2), incluindo emendas específicas relacionadas à clareza da NIS2. A ENISA também avançou com ferramentas de implementação por meio da Plataforma Única de Relatórios (SRP), que se torna obrigatória para as operações de relatório de incidentes do CRA a partir de setembro de 2026. Nos Estados Unidos, o NIST continuou fornecendo orientação operacional em torno do Cybersecurity Framework 2.0, com uma orientação de início rápido (SP 1308) de março de 2026, reforçando a gestão de risco corporativo e o alinhamento de força de trabalho aos quais os provedores de avaliação costumam se referir em entregáveis prontos para auditoria.
Análise da cadeia de valor
A cadeia de valor da avaliação de segurança começa com normas, inteligência de ameaças e pesquisa de testes, e depois passa pelas camadas de ferramentas e plataformas (scanners de vulnerabilidade, avaliação de configuração em nuvem, simulação de violação e ataque, portais de PTaaS e fluxos de relatórios). A prestação do serviço segue, geralmente por meio de avaliações lideradas por consultoria, validação contínua gerenciada e programas de auditoria de conformidade. As entradas incluem feeds de vulnerabilidade, pesquisas de exploits e provas de conceito, telemetria de superfície de ataque de ecossistemas de nuvem e endpoint, e mapeamentos de políticas, incluindo mapeamentos alinhados ao NIST e ao regime da UE.
A entrega é realizada por uma combinação de consultorias globais, empresas especializadas em segurança e fornecedores de plataformas SaaS, e os resultados são consumidos por empresas por meio de contratos diretos ou de canais como marketplaces em nuvem, integradores de sistemas e seguradoras ou corretoras que utilizam os resultados das avaliações em fluxos de subscrição de seguros. Os pontos de estrangulamento e controle estão cada vez mais localizados na cadeia de suprimentos de software e no pipeline de CI/CD, onde a avaliação de segurança migra para etapas anteriores dos fluxos de build e implantação. Comprometimentos de alto perfil em componentes de desenvolvimento amplamente utilizados, como o comprometimento em março de 2025 da GitHub Action tj-actions/changed-files, afetando mais de 23.000 organizações, e o comprometimento do ecossistema npm em setembro de 2025, destacado pela CISA, reforçam a demanda por avaliação contínua de dependências, tratamento de segredos e integridade de versões. No lado das aquisições, orientações do setor público, como o guia de aquisição C-SCRM da GSA de abril de 2025 e os requisitos definidos pelo NIST SP 800-161, incentivam os compradores a integrar a gestão de risco da cadeia de suprimentos aos programas corporativos de risco, expandindo o escopo da avaliação além da infraestrutura e das aplicações para incluir produtos de terceiros, dependências de código aberto e artefatos de garantia de fornecedores.
Cenário Competitivo
A dinâmica do mercado reflete uma estrutura fragmentada, com gigantes de consultoria, especialistas em segurança e startups de IA disputando participação de carteira. IBM, Accenture e Deloitte alavancam amplas bases de clientes e expertise setorial. CrowdStrike, Rapid7 e Qualys focam em plataformas baseadas em nuvem que oferecem módulos integrados de vulnerabilidade, conformidade e caça a ameaças. A consolidação se acelera: a aquisição do Splunk pela Cisco por USD 28 bilhões e o negócio de USD 1,54 bilhão da CyberArk com a Venafi sublinham uma corrida por plataformas. A intensidade de investimento é alta — a Accenture gastou USD 6,6 bilhões em aquisições e USD 1,2 bilhão em P&D no exercício fiscal de 2024.
A diferenciação depende de automação orientada por IA, visibilidade multinuvem e integração de fluxos de trabalho de DevSecOps. As ferramentas de Gestão de Postura de Segurança de Aplicações abordam a fadiga de alertas correlacionando descobertas e priorizando correções, um ângulo que atrai empresas com excesso de ferramentas. Os players de PTaaS perturbam a consultoria tradicional ao oferecer pentests sob demanda via portais web com preços fixos. Há espaço em branco em avaliações de criptografia segura contra computação quântica, testes de sistemas de controle industrial e auditorias de segurança de modelos de IA — áreas com crescente escrutínio regulatório, mas escassa profundidade de serviço.
Os movimentos estratégicos continuam: a Zscaler adquiriu a Red Canary em maio de 2025 para fortalecer as operações de segurança potencializadas por IA. O plano da Palo Alto Networks de adquirir a Protect AI e lançar o Cortex XSIAM 3.0 destaca o aprimoramento da segurança de e-mail via IA. A Sophos concluiu a aquisição da Secureworks por USD 859 milhões para construir capacidade de detecção gerenciada. A aquisição da Cylance pela Arctic Wolf enriquece a cobertura de endpoints, e o negócio da Recorded Future pela Mastercard mostra empresas não especializadas em segurança adquirindo inteligência de ameaças para operações principais.
No geral, os cinco principais fornecedores respondem por aproximadamente 28% da receita global, indicando um ambiente moderadamente fragmentado que incentiva a inovação contínua e as aquisições.
Líderes do Setor de Avaliação de Segurança
IBM Corporation
Qualys Inc
Trustwave Holdings, Inc (Singapore Telecommunications Limited)
AO Kaspersky Lab
Trellix
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Avaliação de Segurança
- IBM Corporation
- Accenture PLC
- Cisco Systems Inc.
- Rapid7 Inc.
- Qualys Inc.
- Check Point Software Technologies Ltd.
- Trustwave (Singtel)
- Optiv Security Inc.
- Mandiant (Google Cloud)
- Secureworks Inc.
- Synopsys Inc.
- CrowdStrike Holdings Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Tenable Holdings Inc.
- Veracode
- Snyk Ltd.
- Absolute Software Corp.
- Holm Security
- Kaspersky Lab
- FireEye/Trellix

Oportunidades de mercado e perspectivas futuras
A expansão de testes impulsionada por regulamentações e as obrigações de segurança da cadeia de suprimentos criam espaço evidente para ofertas de avaliação que empacotam evidências, relatórios e correção em programas repetíveis em vez de projetos isolados. Na UE, o CRA (em vigor desde dezembro de 2024) e os mecanismos de implementação liderados pela ENISA, como a Plataforma Única de Relatórios (operações obrigatórias a partir de setembro de 2026), aumentam o volume e a estrutura dos fluxos de relatório de vulnerabilidades e incidentes. Isso cria espaço para provedores capazes de operacionalizar a entrada, a triagem, a comprovação de explorabilidade e a documentação pronta para auditoria em ambientes de produtos e empresas. A Comissão Europeia também avançou com uma proposta de revisão do Cybersecurity Act em janeiro de 2026 que enfatiza a modernização da certificação e o risco da cadeia de suprimentos de TIC, o que aumenta a demanda dos compradores por artefatos de avaliação alinhados a requisitos de certificação e garantia de fornecedores.
As mudanças tecnológicas favorecem ainda mais as oportunidades em torno da validação contínua e automatizada vinculada ao DevSecOps e às operações de segurança. À medida que a proliferação de ferramentas aumenta, a atenção dos compradores tem se voltado para a validação de exploits e a priorização de exposição. A IBM está comercializando capacidades habilitadas por IA por meio de ofertas de segurança ampliadas voltadas a ameaças agênticas, enquanto a Qualys está conectando sinais de risco a ecossistemas operacionais mais amplos. Além da varredura tradicional de vulnerabilidades, categorias emergentes de avaliação incluem garantia da cadeia de suprimentos de software (validação orientada por SBOM e correção de dependências), revisões de segurança de modelos de IA e aplicações habilitadas por IA, e avaliações de preparação pós-quântica em setores regulados que precisam de planos de migração documentados e evidências de controle, apoiando a demanda por frameworks especializados, manuais de teste repetíveis e serviços gerenciados que atendem a restrições de talentos.
Recent Industry Developments in Mercado de Avaliação de Segurança
- Julho de 2026: a IBM e a Red Hat expandiram o Lightwell com novas ofertas comerciais, incluindo o Lightwell Network e o Lightwell Clearinghouse Premier, voltadas à correção automatizada de vulnerabilidades de software de código aberto. A atualização conecta os resultados da avaliação de segurança da cadeia de suprimentos a fluxos de correção verificados, estreitando o ciclo entre descoberta, priorização e aplicação de patches em pilhas de software com muitas dependências.
- Junho de 2026: a IBM ingressou no OpenAI Daybreak Cyber Partner Program e apresentou um novo serviço de segurança de aplicações que utiliza modelos da OpenAI para identificar e validar vulnerabilidades de software. Isso amplia o conjunto de ferramentas disponíveis para as equipes de avaliação acelerarem a triagem e a validação, ao mesmo tempo em que posiciona a segurança de aplicações assistida por IA como uma capacidade convencional, oferecida como serviço.
- Maio de 2025: a Zscaler adquiriu a Red Canary para avançar em capacidades de operações de segurança baseadas em IA. A aquisição reforçou a consolidação de plataformas, já que os compradores cada vez mais preferem provedores capazes de combinar sinais de avaliação, detecção e resposta em fluxos de trabalho unificados, em vez de gerenciar soluções pontuais desconectadas.


Mercado de Avaliação de Segurança Escopo do relatório e metodologia de pesquisa
Definição e Abrangência do Mercado
Para este estudo, o mercado de avaliação de segurança é contabilizado como as receitas obtidas com trabalhos de avaliação de cibersegurança que identificam vulnerabilidades e verificam controlos, em ambientes locais e na nuvem, antes da implementação de correções.
Exclusões do âmbito: Excluímos hardware de segurança e operações contínuas de segurança gerida que são prestadas como monitorização contínua ou defesa externalizada do dia a dia.
Visão Geral da Segmentação
- Por Tipo de Serviço
- Avaliação de Vulnerabilidades
- Teste de Penetração
- Auditoria de Risco e Conformidade
- Simulação de Red Team/Purple Team
- Avaliação de Configuração em Nuvem
- Por Modelo de Implantação
- Local
- Nuvem
- Por Porte da Organização
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
- Por Setor de Usuário Final
- BFSI
- TI e Telecomunicações
- Saúde e Ciências da Vida
- Varejo e Comércio Eletrônico
- Energia e Serviços Públicos
- Governo e Defesa
- Outros (Educação, Mídia, etc.)
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Países Baixos
- Rússia
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Sudeste Asiático
- Austrália e Nova Zelândia
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Egito
- Restante da África
- Oriente Médio
- América do Norte
Fontes de Dados, Dimensionamento do Mercado e Validação
Pesquisa Documental
O trabalho documental começa por mapear o que uma avaliação normalmente inclui, como é adquirida (por projeto ou por contrato de retenção) e quais os regulamentos e normas que impulsionam a procura. Analisamos referências abertas como publicações do NIST, notas de orientação da ISO, avisos da CISA, e frameworks e relatórios de fontes como a ENISA, para manter a terminologia e as áreas de controlo consistentes.
Para fundamentar o lado da procura, utilizamos indicadores que mostram onde os gastos em avaliação normalmente aumentam, como padrões de violações reportadas, sinais de adoção da nuvem e prazos de conformidade. Para tal, analisamos também fontes públicas como as orientações e comunicações da SEC sobre divulgação de cibersegurança, atualizações de estratégias governamentais de cibersegurança e revistas científicas de segurança selecionadas e sujeitas a revisão por pares, em busca de temas de risco recorrentes. Paralelamente, relatórios anuais de empresas, apresentações a investidores e cobertura jornalística de fontes reputadas são utilizados para compreender as mudanças no mix de serviços e a direção dos preços, sendo que uma subscrição paga de informação financeira e notícias sobre empresas é utilizada apenas para acelerar verificações cruzadas. Esta lista não é exaustiva, e muitas outras fontes foram consultadas para recolha de dados, validação e esclarecimento da investigação.
Entrevistas Primárias e Inquéritos
Os contributos primários provêm de entrevistas e inquéritos breves com prestadores de serviços de avaliação, compradores empresariais de segurança e participantes de canais e consultoria que acompanham os ciclos de aquisição. Utilizamos estas conversas para confirmar o que normalmente está incluído numa declaração de trabalho de avaliação, como os preços são cotados (por exemplo, por âmbito, ativos ou dias de teste) e o que muda quando os clientes migram cargas de trabalho para a nuvem ou adotam programas de zero trust. A cobertura regional é mantida ampla para que os pressupostos sobre utilização, dimensão dos projetos e procura impulsionada pela conformidade não sejam excessivamente ajustados a uma única geografia.
Distribuição dos respondentes do trabalho de campo da investigação primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 34% | CXOs: 13% | APAC: 42% |
| Nível médio: 51% | Líderes funcionais/de unidade: 42% | EMEA: 32% |
| Participantes menores: 15% | Gestores: 45% | Américas: 26% |
Dimensionamento e Previsão do Mercado
O dimensionamento começa com uma construção de cima para baixo que reconstrói o universo endereçável utilizando sinais de gastos em serviços de segurança e, em seguida, filtra-o para trabalhos exclusivamente de avaliação através do mix de serviços observado e da frequência dos projetos. Uma vez construída essa base, corroboramo-la com verificações seletivas de baixo para cima, como intervalos de preços amostrados multiplicados por volumes típicos de projetos e agregações de fornecedores para um subconjunto prático de prestadores, sendo os totais ajustados quando os intervalos não se reconciliam.
Os principais inputs utilizados no modelo incluem a frequência de avaliação para setores regulados, o âmbito médio de avaliação medido através de contagens típicas de ativos ou aplicações, os padrões de utilização das equipas de teste, o movimento de preços por tipo de avaliação e o ritmo de migração para a nuvem que altera o mix entre avaliações locais e na nuvem. As previsões são construídas com recurso a análise de cenários, em que a procura de base está ligada a prazos de conformidade e à urgência gerada por violações, sendo depois testada com o feedback das entrevistas sobre restrições orçamentais ou adoção mais rápida de testes contínuos. Quando os inputs de baixo para cima estão ausentes para geografias menores ou linhas de serviço de nicho, preenchemos as lacunas utilizando rácios observados em mercados similares e validamos os gastos implícitos por empresa face ao que os profissionais descrevem como realista.
Ciclo de Validação e Atualização de Dados
Os resultados são verificados através de testes de consistência de cima para baixo e de baixo para cima, seguidos de verificações de variância entre regiões e tipos de serviço, para que os totais não se afastem de padrões de compra realistas. Analisamos anomalias como saltos repentinos de preços ou gastos por colaborador invulgarmente elevados, e esses pontos são revistos ou revalidados através de chamadas de acompanhamento quando necessário.
Antes da aprovação final, outro analista revê os pressupostos, a lógica matemática e os movimentos de ano para ano, sendo os números finalizados apenas após essa revisão. Os relatórios são atualizados anualmente, e atualizações intercalares são realizadas quando ocorrem eventos materiais, como alterações regulatórias significativas ou variações acentuadas nos gastos empresariais em segurança. Imediatamente antes da entrega, realizamos uma última revisão para incorporar as divulgações públicas mais recentes e os sinais de mercado.
Tamanho do Mercado de Avaliação de Segurança da Mordor Intelligence Comparado com Outras Estimativas Publicadas
Os valores de mercado publicados para avaliação de segurança raramente coincidem entre si, porque os grupos definem o perímetro do serviço de forma diferente e também fazem escolhas distintas em matéria de preços, momento de conversão cambial e cadência de atualização. O resultado é que dois estudos podem utilizar palavras semelhantes, mas podem estar a contabilizar fluxos de receita e dinâmicas de compra diferentes.
Alguns valores publicados parecem agregar consultoria de cibersegurança mais ampla ou operações contínuas de segurança no mesmo número. Para a Mordor Intelligence, apenas os trabalhos de avaliação baseados em honorários são contabilizados, e as vendas de hardware e a defesa gerida contínua são excluídas, o que tende a reduzir o total e a mantê-lo mais próximo da procura recorrente de projetos e contratos de retenção.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Investigação |
|---|---|---|
| Mordor Intelligence | 4,87 mil milhões de USD (2025) | |
| Publicador do Setor A | 11,30 mil milhões de USD (2025) | Esta estimativa parece tratar a avaliação de segurança como um âmbito mais alargado que pode incluir receitas relacionadas com ferramentas de teste de segurança de aplicações e serviços de segurança adjacentes, o que eleva o valor endereçável para além dos honorários de avaliação isolados. |
| Plataforma de Investigação B | 6,50 mil milhões de USD (2024) | Este valor é apresentado como serviços de avaliação, mas o ano e a base cambial nem sempre estão alinhados com um único ponto de conversão global, e o âmbito pode misturar auditorias de conformidade e pacotes de consultoria mais amplos sem uma separação clara das avaliações pontuais. |
Em conjunto, a dispersão é explicada principalmente pela forma como a avaliação é separada dos serviços adjacentes e pela consistência com que os preços e o momento cambial são aplicados para um único ano. Ao manter o modelo vinculado à frequência de avaliação observável, ao dimensionamento realista dos projetos e às verificações cruzadas com inputs de profissionais, o total do mercado permanece transparente e mais fácil de replicar.


Principais Perguntas Respondidas no Relatório
Como a IA está mudando a entrega de avaliações de segurança?
As plataformas orientadas por IA reduzem o tempo de testes de semanas para horas, automatizam a geração de exploits e habilitam o monitoramento contínuo, enquanto os especialistas humanos permanecem essenciais para a validação contextual.
Qual impacto o DORA terá na demanda por serviços na Europa?
O regulamento exige testes contínuos de resiliência para mais de 22.000 entidades financeiras, criando demanda de longo prazo por avaliações de resiliência operacional e revisões de risco de terceiros.
Qual é o tamanho atual do mercado de avaliação de segurança norte-americano?
A América do Norte contribuiu com 40,88% da receita global de 2025, mantendo a região na liderança graças a regulamentações rigorosas e orçamentos maduros.
Qual segmento do setor crescerá mais rapidamente até 2031?
Saúde e Ciências da Vida está projetada a um CAGR de 5,92% à medida que as novas regras da HIPAA exigem auditorias anuais, autenticação multifator e inventários atualizados.
Por que se espera que as PMEs aumentem os gastos apesar das restrições orçamentárias?
As plataformas automatizadas entregues via nuvem reduzem os custos de entrada, e as seguradoras, além dos reguladores, agora exigem avaliações básicas, impulsionando um CAGR de 6,63% na adoção pelas PMEs.
Qual é o tamanho do mercado de Avaliação de Segurança em 2026?
Espera-se que o mercado de avaliação de segurança cresça de USD 4,87 bilhões em 2025 para USD 5,15 bilhões em 2026 e está previsto para atingir USD 6,83 bilhões até 2031 a um CAGR de 5,78% no período de 2026-2031.
Página atualizada pela última vez em:



