
Tamanho e Participação do Mercado de Engano Cibernético
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
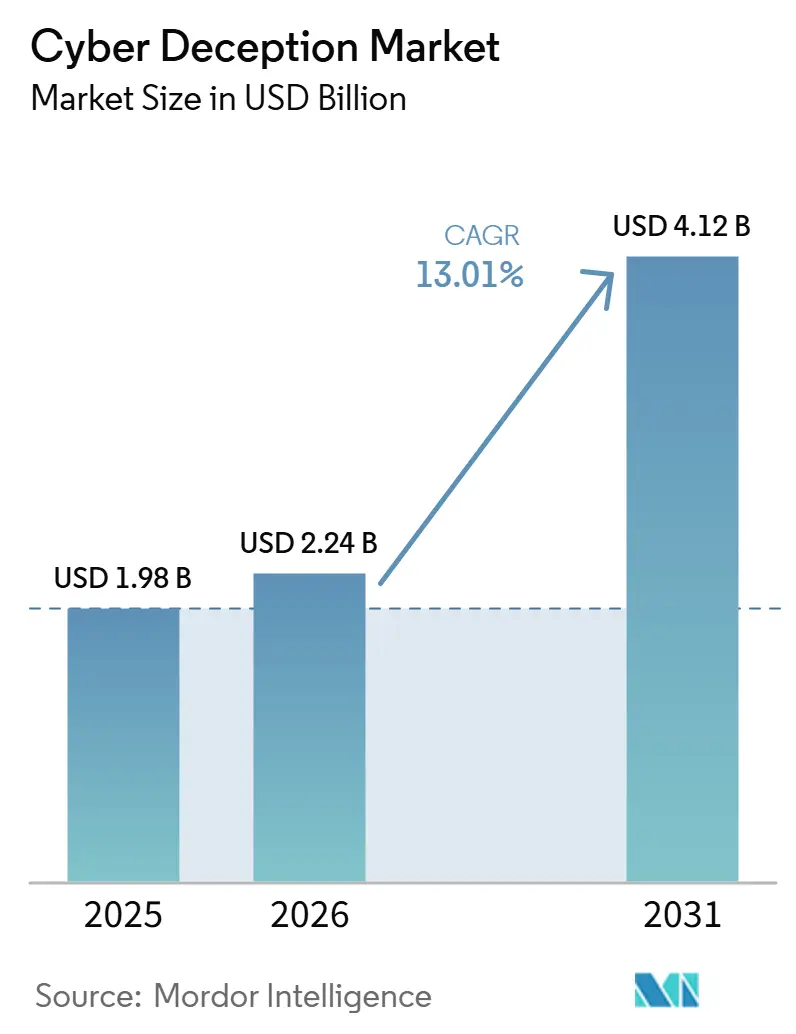
| Tamanho do Mercado (2026) | 2.24 Bilhões de dólares |
| Tamanho do Mercado (2031) | 4.12 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 13.01 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Engano Cibernético por Mordor Intelligence
O tamanho do mercado de engano cibernético foi avaliado em 1,98 bilhões de USD em 2025 e estima-se que cresça de 2,24 bilhões de USD em 2026 para atingir 4,12 bilhões de USD até 2031, a um CAGR de 13,01% durante o período de previsão (2026-2031). A crescente sofisticação dos atacantes, a transição para arquiteturas de confiança zero e a incorporação de honeypots em plataformas de detecção e resposta estendidas (XDR) impulsionam essa expansão.[1]Tomer Weingarten, "SentinelOne Completes Acquisition of Attivo Networks," SentinelOne.com Citação
Os fornecedores estão integrando iscas com reconhecimento de identidade, armadilhas baseadas em contêineres e artefatos de dados falsos diretamente em pilhas de segurança nativas em nuvem, transformando o engano em um controle convencional em vez de um complemento especializado. Por exemplo, grandes grupos financeiros agora combinam credenciais enganosas com mecanismos de pontuação de transações, de modo que pagamentos anômalos acionem tanto o bloqueio de contas quanto a captura de telemetria do atacante. Pressões paralelas de custo continuam a direcionar empresas de médio porte para serviços de engano gerenciados que englobam monitoramento 24/7, caça a ameaças e ajuste fino em uma única assinatura. Como resultado, o impulso competitivo favorece os provedores que conseguem demonstrar implantação de baixo esforço, orquestração em nível de API e valor mensurável de inteligência de ameaças por dólar investido.
Principais Conclusões do Relatório
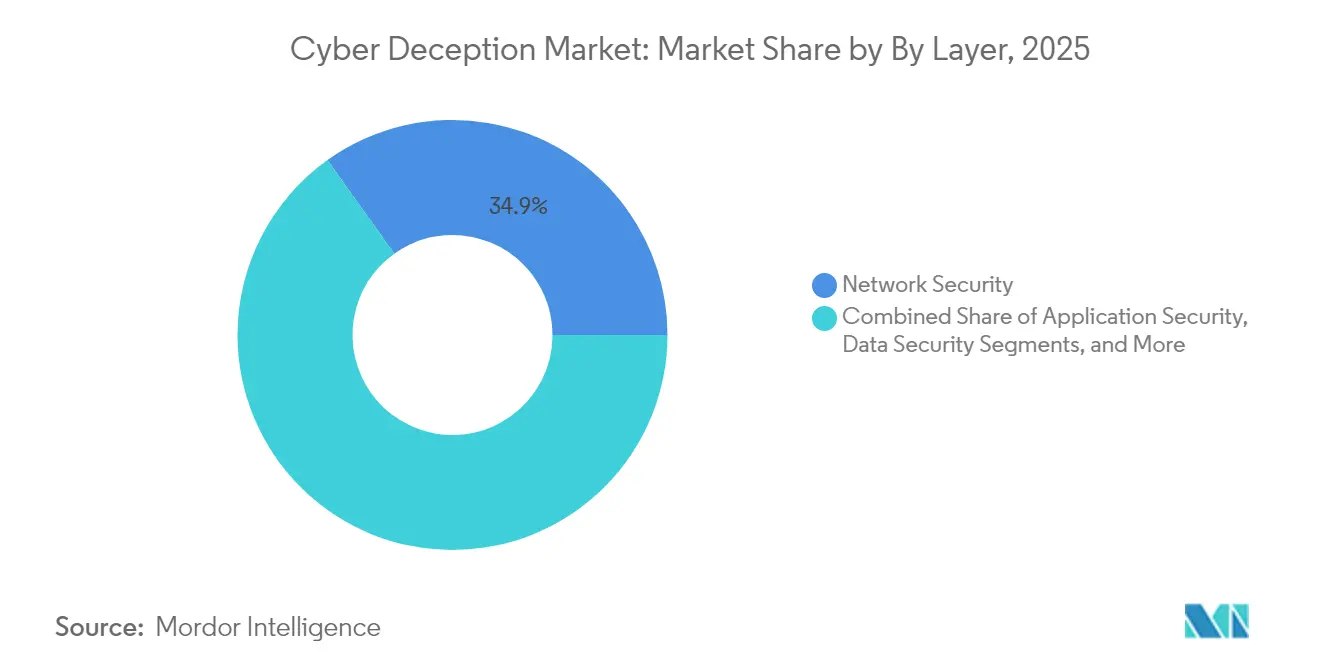
- Por camada, a segurança de rede liderou com uma participação de receita de 34,88% do tamanho do mercado de engano cibernético em 2025, enquanto a segurança de endpoint avança a um CAGR de 17,63% até 2031.
- Por tipo de serviço, os serviços gerenciados capturaram 38,74% da participação do mercado de engano cibernético em 2025, e o mesmo segmento registra o maior crescimento previsto de 17,72% até 2031.
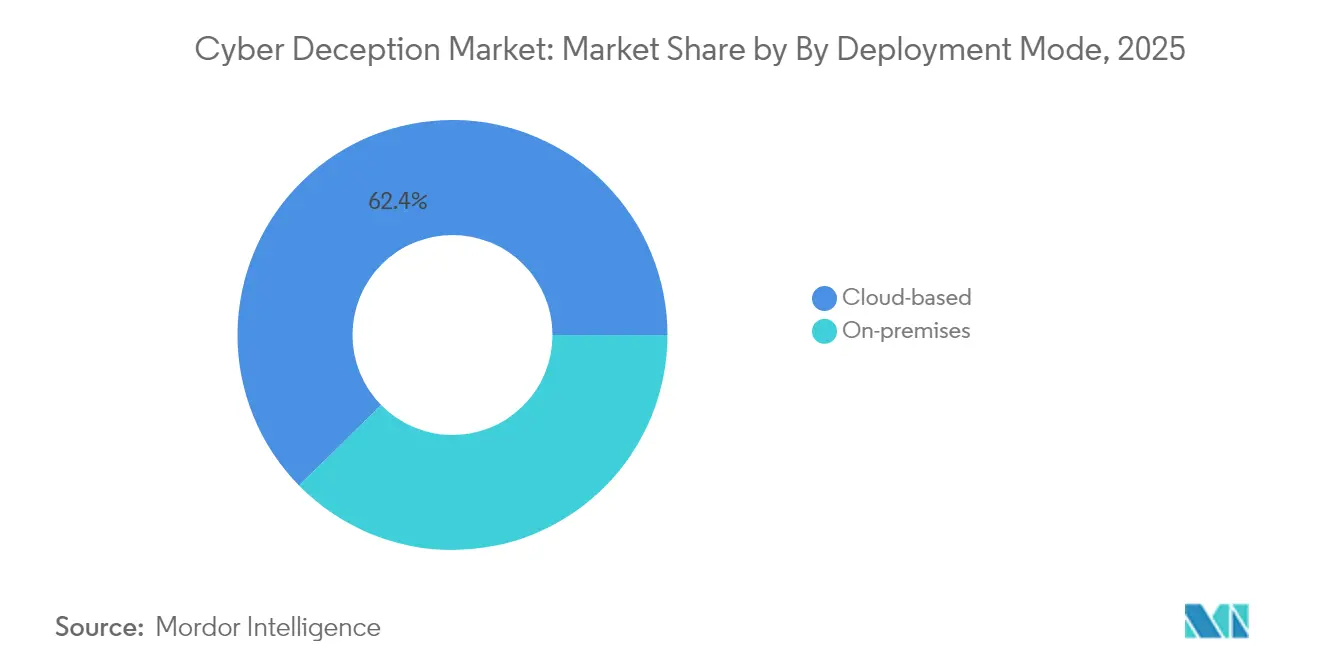
- Por modo de implantação, as soluções baseadas em nuvem detinham 62,35% do tamanho do mercado de engano cibernético em 2025 e estão projetadas para expandir a um CAGR de 18,02% até 2031.
- Por setor do usuário final, os serviços financeiros comandaram uma participação de 26,62% do tamanho do mercado de engano cibernético em 2025; governo e defesa têm previsão de acelerar a um CAGR de 19,78% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Crescente sofisticação e volume de ataques cibernéticos | +3.2% | Global | Curto prazo (≤ 2 anos) |
| Rápida migração para a nuvem e arquiteturas com prioridade de API | +2.8% | América do Norte e Europa, núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Mandatos para postura de confiança zero e presunção de violação | +2.5% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Escassez de mão de obra cibernética qualificada impulsionando a demanda por automação | +2.1% | Global | Longo prazo (≥ 4 anos) |
| Convergência com Detecção e Resposta a Ameaças de Identidade (ITDR) | +1.8% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Integração de ferramentas de engano cibernético em plataformas XDR/SSE | +1.6% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Sofisticação e Volume de Ataques Cibernéticos
As ameaças persistentes avançadas agora utilizam táticas de uso de recursos legítimos do sistema, infiltração em cadeias de suprimentos e iscas de phishing geradas por IA que contornam mecanismos de assinatura. O engano cibernético preenche lacunas de detecção ao atrair adversários para iscas de alta fidelidade que registram cada comando e carga maliciosa. O programa de engano cibernético de 5.000 nós do Centro Nacional de Segurança Cibernética do Reino Unido, lançado em 2024, ilustra como as agências nacionais coletam as técnicas, táticas e procedimentos dos atacantes para aprimorar os manuais de defesa.[2]CENTRO NACIONAL DE SEGURANÇA CIBERNÉTICA, "Base de Evidências de Engano Cibernético em Escala Nacional," ncsc.gov.uk As empresas espelham essa abordagem: uma rede de saúde dos EUA, por exemplo, semeou tokens de isca em seu cluster de registros eletrônicos e reduziu o tempo de permanência de ransomware de dias para menos de duas horas após o primeiro acionamento de isca.
Rápida Migração para a Nuvem e Arquiteturas com Prioridade de API
Funções sem servidor, microsserviços e caminhos de dados multinuvem multiplicam as superfícies de ataque além do alcance dos firewalls de perímetro. Dispositivos de engano cibernético em contêineres agora são implantados por meio de scripts Terraform e escalam automaticamente com clusters Kubernetes, permitindo que as equipes de segurança cubram cada nova carga de trabalho em minutos. Uma pesquisa publicada na Scientific Reports demonstrou que um honeypot de nuvem de locatário único interceptou 67% das tentativas de preenchimento de credenciais que escaparam das regras de WAF, adicionando menos de 1% de latência às chamadas de API. As organizações que adotam Infraestrutura como Código se mobilizam em torno dessas evidências porque as iscas se movem na mesma velocidade que os pipelines de DevOps.
Mandatos para Postura de Confiança Zero e Presunção de Violação
A política é um multiplicador de força. O Departamento de Defesa dos EUA agora estipula camadas de engano cibernético como um dos nove pilares de confiança zero exigidos em todas as agências até 2027. Atualizações paralelas da Estrutura de Cibersegurança do Instituto Nacional de Padrões e Tecnologia posicionam o engano cibernético como um controle para atividades de "validação contínua", pressionando os contratados federais a incorporar armadilhas juntamente com controles de identidade, endpoint e rede.[3]INSTITUTO NACIONAL DE PADRÕES E TECNOLOGIA, "Revisão da Estrutura de Cibersegurança do NIST," nist.gov Bancos comerciais na Europa ecoam esse alinhamento; um banco pan-europeu adicionou mensagens SWIFT sintéticas para detectar transferências fraudulentas e atendeu às novas cláusulas de monitoramento da PSD2 sem reconfigurar seu sistema bancário central.
Escassez de Mão de Obra Cibernética Qualificada Impulsionando a Demanda por Automação
O déficit global de aproximadamente 4 milhões de profissionais leva os compradores a ferramentas que "se conduzem sozinhas". As plataformas modernas geram iscas automaticamente vinculadas a atributos do Active Directory, atualizam iscas de kernel em tempo real e apresentam caminhos de ataque destilados em vez de alertas brutos. Uma concessão do Escritório de Pesquisa do Exército dos EUA à Universidade Estadual da Pensilvânia financia fazendas de honeypots autônomas capazes de se adaptar a links de rádio disputados sem nenhuma intervenção do operador, provando que o engano cibernético autônomo é tecnicamente viável.[4]UNIVERSIDADE ESTADUAL DA PENSILVÂNIA, "Concessão do Escritório de Pesquisa do Exército Financia Pesquisa de Engano Autônomo," psu.edu Os provedores de serviços gerenciados aproveitam esse modelo para oferecer engano cibernético em escala a clientes do mercado médio com recursos limitados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Altos custos de integração e ajuste para redes legadas | -1.8% | Global, particularmente em setores com infraestrutura legada intensiva | Curto prazo (≤ 2 anos) |
| Orçamentos limitados de cibersegurança entre PMEs | -1.5% | Global, concentrado em mercados emergentes | Médio prazo (2-4 anos) |
| Proliferação de estruturas de isca de código aberto reduzindo o valor percebido | -1.2% | Global | Longo prazo (≥ 4 anos) |
| IA adversarial capaz de identificar iscas | -0.9% | Economias avançadas com capacidades de IA | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Altos Custos de Integração e Ajuste para Redes Legadas
As organizações que operam em redes legadas e planas carecem de pontos de segmentação para o posicionamento realista de iscas. A modernização de LANs virtuais, portas de espelhamento e serviços de identidade eleva os custos do projeto e estende os cronogramas para além de 12 meses em setores como energia ou manufatura. Uma empresa petroquímica europeia relatou que as atualizações de rede pré-requisito dobraram seu orçamento inicial de engano cibernético antes que a primeira armadilha fosse colocada em operação, provando que as ferramentas sozinhas não conseguem resolver a deterioração arquitetônica.
Orçamentos Limitados de Cibersegurança entre PMEs
Embora grupos de ransomware visem pequenos fornecedores para infiltrar ecossistemas empresariais, a maioria das PMEs ainda prioriza renovações de antivírus em detrimento de investimentos em engano cibernético. Projetos de código aberto como Modern Honey Network e T-Pot oferecem funcionalidade básica de armadilha, mas muitos proprietários carecem da expertise para interpretar alertas, corroendo o retorno sobre o investimento percebido. Por exemplo, uma corretora de logística latino-americana implantou iscas SSH Cowrie, mas as desativou em semanas após a fadiga de alertas sobrecarregar sua equipe de TI de duas pessoas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Camada:
Segurança de Rede Domina Apesar da Aceleração da Segurança de EndpointOs produtos de engano cibernético de rede representaram uma participação de 34,88% do mercado de engano cibernético em 2025, refletindo seu papel histórico como tripwires de perímetro. O engano cibernético de endpoint, no entanto, está escalando a um CAGR de 17,63%, pois cada laptop remoto e gateway IIoT torna-se um ponto de pivô. Esse crescimento reformula o mercado de engano cibernético porque as iscas centradas em dispositivos fecham lacunas de visibilidade que os taps de rede não conseguem monitorar por trás de túneis criptografados.
Na prática, os fornecedores implantam agentes leves que criam colmeias de registro falsas, cookies de navegador falsos e unidades USB de isca sempre que um agente de ameaça acessa um endpoint. Por exemplo, uma operadora de telecomunicações do Sudeste Asiático colocou scripts falsos de gerenciamento 5G em laptops de engenharia; os atacantes acionaram a isca em poucas horas, permitindo que as equipes de segurança isolassem contas comprometidas antes que qualquer switch central fosse tocado. O engano cibernético de segurança de aplicações também ganha impulso — a ascensão de honeypots de API que imitam endpoints GraphQL permite que provedores de SaaS detectem abuso de credenciais em tempo real. O engano cibernético centrado em dados, por sua vez, incorpora tokens de isca dentro de tabelas de linguagem de consulta estruturada e buckets de armazenamento de objetos; um varejista usou essa tática para descobrir APIs de armazém desonestas que extraíam informações de identificação pessoal de clientes em minutos. Em conjunto, a abordagem em camadas move o mercado de engano cibernético em direção a consoles unificados que orquestram iscas em pacotes, processos e artefatos de dados.


Por Tipo de Serviço:
Serviços Gerenciados Lideram Crescimento e ParticipaçãoOs serviços gerenciados de engano cibernético detinham 38,74% da participação do mercado de engano cibernético em 2025 e apresentam um CAGR de 17,72%, evidência de que muitas empresas preferem terceirizar as táticas de engano cibernético a contratar escassos engenheiros especializados. Os provedores operam "Centros de Operações de Iscas" centralizados que gerenciam milhares de armadilhas, compartilham novos indicadores entre clientes e fornecem perícia pós-incidente. Esse modelo se alinha com os mandatos do conselho para reduzir o tempo médio de detecção sem aumentar o quadro de funcionários.
Os serviços profissionais ainda são importantes porque o engano cibernético bem-sucedido exige a definição de linhas de base da rede, mapeamento de ativos críticos e adesão cultural. Os consultores agora incorporam exercícios de campo, simulações de phishing e laboratórios de equipe roxa nas fases de implantação, para que os respondentes internos aprendam a agir com base na telemetria das iscas. Por exemplo, um fabricante da Fortune 100 contratou uma integradora boutique para conectar os alertas de engano cibernético diretamente ao seu console SAP GRC, provando valor para os auditores em um único trimestre. Essa abordagem combinada ressalta por que o setor de engano cibernético monetiza tanto as taxas recorrentes de serviços gerenciados quanto a consultoria de alta margem.
Por Modo de Implantação:
Soluções Baseadas em Nuvem Aceleram a Transformação do MercadoOs produtos hospedados na nuvem capturaram 62,35% do mercado de engano cibernético em 2025 e estão no caminho de um CAGR de 18,02%. A escalabilidade elástica, a cobrança por isca e o provisionamento em nível de API reduzem as barreiras para as equipes de DevSecOps. Um serviço global de streaming de mídia, por exemplo, usa módulos Terraform para criar honeypots regionais lado a lado com clusters de dados de clientes, obtendo telemetria de atacantes em menos de 20 minutos por região.
Os dispositivos locais persistem em zonas militares e de infraestrutura crítica com air-gap, mas mesmo esses proprietários adotam painéis em nuvem para análises. Os modelos híbridos, portanto, combinam iscas locais com planos de controle baseados em SaaS que processam bilhões de entradas de log diariamente. À medida que a adoção nativa da nuvem se amplia, a cobertura da superfície de ataque cresce mais rapidamente do que a capacidade da equipe, reforçando a demanda por serviços gerenciados e, por sua vez, elevando todo o mercado de engano cibernético.
Por Setor do Usuário Final:
Serviços Financeiros Lideram Enquanto o Governo AceleraBancos, seguradoras e processadores de pagamentos retiveram a maior fatia de 26,62% do mercado de engano cibernético em 2025. Eles dependem de conectores SWIFT de isca, portais falsos de funcionários e arquivos de pagamento sintéticos para detectar movimentação lateral e apropriação de contas. Como exemplo: um banco multinacional incorporou tokens de isca em contas de negociação inativas; agentes de ameaças acionaram esses tokens durante um esquema de insider, permitindo que as equipes de conformidade congelassem ativos em poucas horas.
As organizações governamentais e de defesa são os escaladores mais rápidos, crescendo a um CAGR de 19,78%, porque os mandatos de confiança zero vinculam orçamentos às implantações de engano cibernético. Iniciativas como o plano de migração em fases do Departamento de Defesa dos EUA canalizam as aquisições para plataformas que reportam métricas de prontidão diretamente nos painéis de gestão de programas. Os operadores de saúde adotam o engano cibernético para proteger dispositivos de imagem conectados, enquanto as redes de varejo o implantam para sinalizar APIs fraudulentas de cartões-presente. As concessionárias de energia usam iscas SCADA que espelham o tráfego Modbus, revelando reconhecimento patrocinado por Estados bem antes de uma tentativa de desligamento de disjuntores. Coletivamente, esses estudos de caso mantêm o mercado de engano cibernético responsivo aos pontos de dor específicos de cada setor.
Análise Geográfica
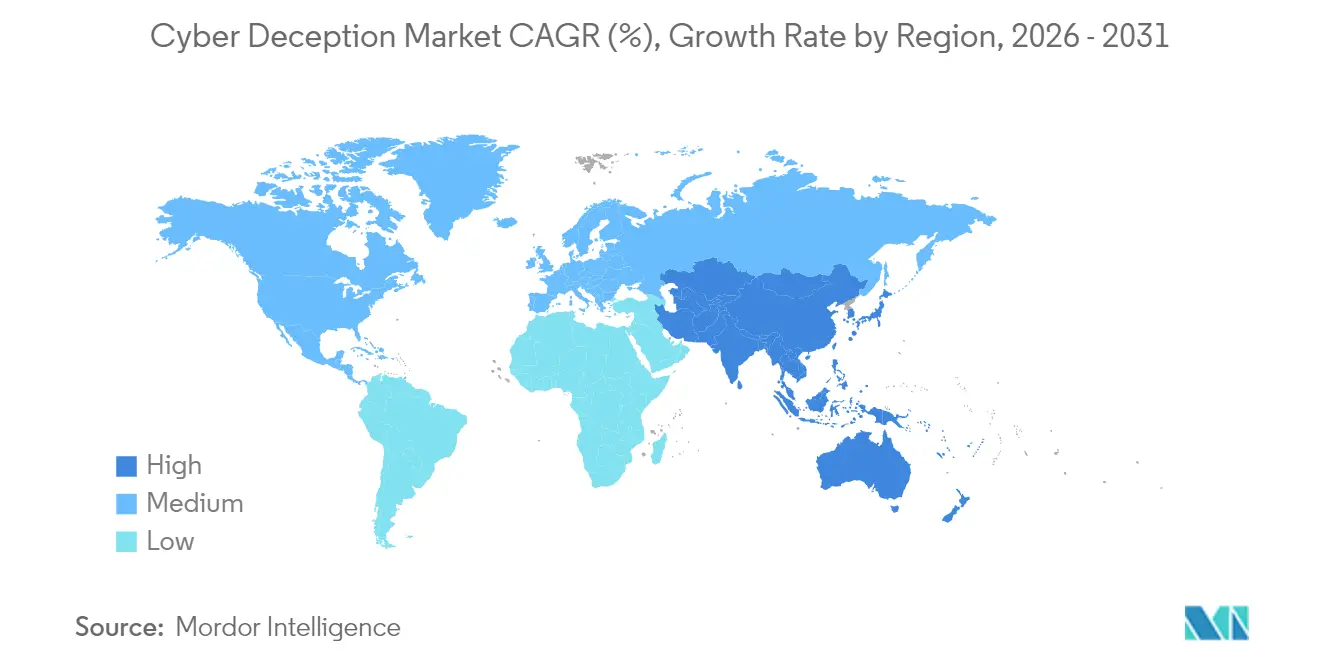
Mercado de Ciber Engano da América do Norte
A América do Norte controlou 43,10% do mercado de ciber engano em 2025, sustentada por orçamentos maduros, clusters de P&D no Vale do Silício e em Tel Aviv, e catalisadores regulatórios como ordens executivas sobre migração de confiança zero. Os consolidadores de tecnologia dos EUA continuam a absorver fornecedores de nicho; a aquisição de 616,5 milhões de USD da Attivo Networks pela SentinelOne fundiu o ciber engano com a proteção autônoma de endpoints em um único agente. As operadoras de telecomunicações canadenses também implantam ciber engano dentro de núcleos 5G para atender às diretrizes de cadeia de suprimentos da CRTC.
Mercado de Ciber Engano da Ásia-Pacífico
A Ásia-Pacífico é a região de crescimento mais rápido, com um CAGR de 22,05%. Países como Singapura, Austrália e Japão emitem estruturas cibernéticas setoriais que explicitamente exigem controles de caça a ameaças, gerando orçamentos para projetos-piloto de ciber engano. Por exemplo, uma rede elétrica australiana implantou iscas de ICS em contêineres para cumprir as emendas à Lei de Segurança de Infraestrutura Crítica, detectando bots de coleta de credenciais em poucas semanas. Os hiperescaladores de nuvem chineses agrupam APIs de ciber engano para que desenvolvedores domésticos de SaaS possam adicionar "honeypot como código" a pipelines de CI/CD. Enquanto isso, startups de fintech indianas atraem gangues de fraude com cartões por meio de endpoints falsos da Interface de Pagamentos Unificada, alimentando inteligência para as equipes locais de CERT.
Mercado de Ciber Engano da EMEA e da América do Sul
A Europa mantém um crescimento estável na faixa intermediária de dois dígitos. A Lei de Resiliência Cibernética da UE impulsiona o monitoramento contínuo, e a agência BSI da Alemanha cita o ciber engano como um controle recomendado. Regras rígidas de residência de dados fazem com que vários fornecedores ofereçam agora nós de nuvem soberana em Frankfurt, Paris e Madri. No Oriente Médio e na África, projetos de cidades inteligentes em Riad e Dubai alocam recursos para iscas de OT dentro de plantas de resfriamento distrital. O crescimento na América do Sul é modesto, porém crescente; os trilhos de pagamento instantâneo PIX do Brasil levam os bancos a instalar APIs de isca que emulam gateways de transação, interceptando ataques de pulverização de credenciais direcionados a pequenos comerciantes.

Panorama regulatório
A ciberdecepção está cada vez mais incorporada aos catálogos convencionais de controles de segurança cibernética e à política cibernética federal, em vez de ser tratada como uma técnica de nicho. Nos Estados Unidos, a NIST Special Publication 800-53 Rev. 5 inclui controles explícitos relacionados à decepção, como SC-26 (Decoys) e SC-30 (Concealment and Misdirection), que são comumente repassados aos requisitos de segurança do governo e de setores regulados por meio de programas de aquisição e auditoria.
Os sinais políticos em 2026 reforçaram as capacidades alinhadas à decepção na segurança nacional e nas aquisições federais. Em março de 2026, a Casa Branca divulgou a Cyber Strategy for America, que enfatiza capacidades cibernéticas modernas e habilitadas por IA, capazes de detectar, desviar e enganar agentes de ameaça. Em junho de 2026, a NSPM-12 estabeleceu a governança de segurança cibernética para os National Security Systems, aprofundando ainda mais o alinhamento de requisitos para ambientes sensíveis, e um aviso do Federal Register de junho de 2026 determinou que o FAR Council atualizasse as cláusulas contratuais relacionadas a programas de divulgação de vulnerabilidades dentro de um cronograma definido, aumentando a pressão de conformidade sobre os fornecedores para operacionalizar controles alinhados às diretrizes da NIST.
Análise da cadeia de valor
A cadeia de valor da ciberdecepção começa com a tecnologia principal e a criação de conteúdo, incluindo modelos de iscas (serviços, credenciais, documentos e artefatos de dados), captura de telemetria e mecanismos de orquestração que se integram às pilhas empresariais de identidade, endpoint, rede e nuvem. Os fornecedores então empacotam essas soluções como plataformas ou módulos (baseados em nuvem, on-premises ou híbridos), enquanto integradores de sistemas e provedores de serviços de segurança gerenciados operacionalizam as implantações por meio de mapeamento de ambiente, mapeamento de ativos críticos, posicionamento de iscas e ajuste contínuo dentro dos fluxos de trabalho do SOC (SIEM, SOAR e processos de threat hunting).
Adiante na cadeia, os usuários finais (notavelmente governo, defesa, BFSI, telecomunicações e infraestrutura crítica) consomem os resultados da decepção como alertas de alta fidelidade e telemetria de comportamento de atacantes, alimentando os ciclos de resposta a incidentes e inteligência. A construção de evidências e o aprendizado operacional compartilhado também moldam a cadeia: o National Cyber Security Centre do Reino Unido conduziu os testes de ciberdecepção Active Cyber Defence 2.0 em 121 organizações com 14 provedores comerciais e publicou os resultados em dezembro de 2025, ajudando a reduzir a incerteza dos compradores quanto à eficácia e aos padrões de implantação. Trabalhos paralelos de padronização, como a iniciativa DAD-CDM para estender o STIX a cenários de decepção híbridos, abordam uma lacuna de interoperabilidade que, de outra forma, mantém as integrações proprietárias e eleva os custos de troca.
Cenário Competitivo
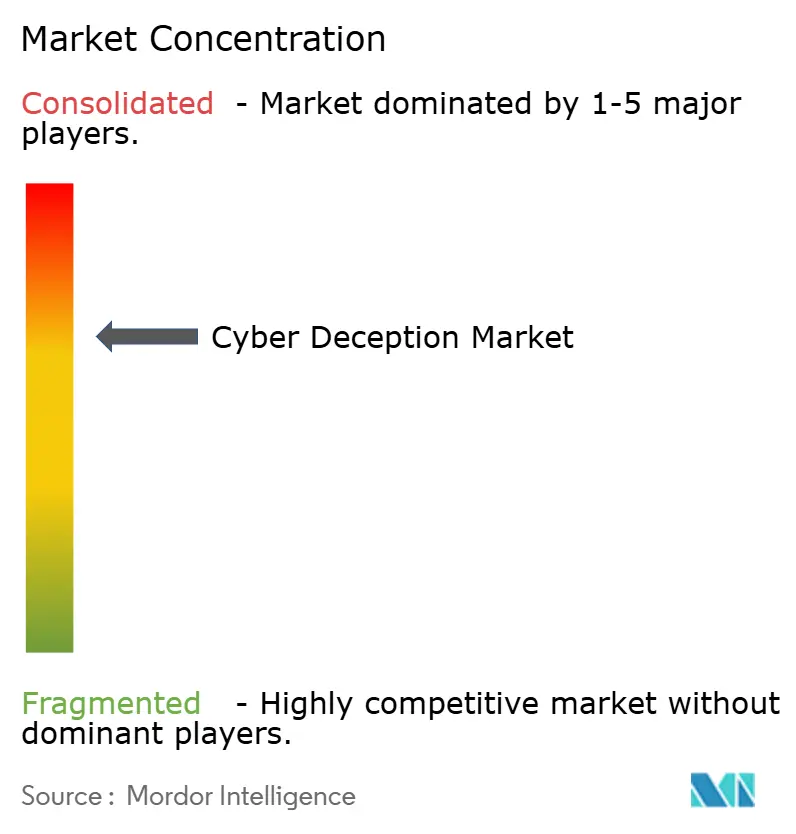
O mercado de cyber deception permanece moderadamente fragmentado, mas está se inclinando para suítes de plataforma. Além do acordo da SentinelOne com a Attivo, a Proofpoint adquiriu a Illusive Networks para integrar iscas dentro dos ciclos de inteligência de ameaças por e-mail, enquanto a Commvault absorveu a TrapX Security para fundir a detecção de ransomware com a orquestração de backup de dados. A CrowdStrike e a Fortinet integraram a telemetria do Falcon e do FortiDeceptor, demonstrando como as alianças entre fornecedores são importantes quando os clientes já operam pilhas de segurança heterogêneas.
Os fossos competitivos agora giram em torno da geração de iscas orientada por IA, orquestração de baixo código e abrangência de integração com ferramentas de SIEM, SOAR e identidade. Os fornecedores que se concentram em complementos verticais — iscas SCADA para manufatura, iscas de protocolo 5G para telecomunicações — ganham tração porque armadilhas genéricas do Windows não são mais suficientes. A pesquisa em IA adversarial desafia os fornecedores a entregar deception adaptativa que randomiza impressões digitais cada vez que um invasor realiza uma sondagem. Dado que os cinco principais fornecedores controlam coletivamente menos de 50% da receita, há espaço para especialistas como a CounterCraft conquistarem nichos no setor público.
Líderes do Setor de Engano Cibernético
-
SentinelOne Inc.
-
Akamai Technologies Inc.
-
CrowdStrike Holdings Inc.
-
Trend Micro Incorporated
-
Cisco Systems Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Cyber Deception
- SentinelOne Inc.
- Illusive Networks Ltd.
- Acalvio Technologies Inc.
- Akamai Technologies Inc.
- Rapid7 Inc.
- CrowdStrike Holdings Inc.
- TrapX Security Inc.
- Fidelis Cybersecurity LLC
- Trend Micro Incorporated
- Cisco Systems Inc.
- Fortinet Inc.
- Countercraft
- Morphisec Ltd.
- Zscaler Inc.
- LogRhythm Inc.
- Smokescreen Technologies Pvt Ltd.
- Cymmetria Ltd.
- Illumio Inc.
- ExtraHop Networks Inc.
- Darktrace plc
- Thales Group (Data Threat Deception)
- Palo Alto Networks Inc.
- Guardicore Ltd. (Akamai)
- Kaspersky Lab AO
- Allure Security Technology Inc.
- Minerva Labs Ltd.

Oportunidades de mercado e perspectivas futuras
Uma lacuna importante é a transição da decepção de implantações pontuais para controles repetíveis e programáticos, alinhados à confiança zero, à automação do SOC e a resultados operacionais mensuráveis. Os roteiros federais oferecem um estímulo visível: o Strategic Technology Roadmap (2022-2026) da CISA destaca as Existing and Advanced Deception Technologies para adoção entre partes interessadas estaduais, locais, tribais e territoriais e infraestrutura crítica, e o NITRD FY2025 Cybersecurity Implementation Roadmap lista a decepção adaptativa e dinâmica como temas ativos de P&D federal. Esses programas sustentam caminhos de aquisição para plataformas capazes de demonstrar detecção com baixa taxa de falsos positivos, geração automatizada de iscas e integração aos fluxos de trabalho de incidentes, em vez de honeypots isolados.
Outra oportunidade envolve padronizar como a telemetria de decepção é expressa, compartilhada e operacionalizada em pilhas de segurança heterogêneas. O mapeamento MITRE ATT&CK é cada vez mais utilizado para projetar a cobertura de decepção, com estudos publicados indicando que um subconjunto relevante de técnicas pode ser abordado com iscas controladas pelo defensor. Isso cria uma estrutura prática para que fornecedores e MSSPs vendam implantações baseadas em resultados, vinculadas à cobertura de técnicas ATT&CK e à engenharia de detecção. No lado da oferta, a atividade de mercado aponta para a produtização em torno de contramedidas para automação de ataques na era da IA, exemplificada pelo lançamento da Acalvio do 360 Deception em março de 2026, com ênfase na decepção dinâmica e no ocultamento de ativos, além de esforços dos fornecedores para unificar a decepção entre casos de uso de endpoint, nuvem e OT, alinhando-se às superfícies de ataque empresariais convergentes.
Recent Industry Developments in Mercado de Cyber Deception
- Junho de 2026: A Fidelis Security lançou capacidades unificadas de decepção ativa abrangendo ambientes on-premises, endpoints, nuvem e OT. O lançamento posiciona a decepção como um sensor multidomínio, em vez de um controle limitado à rede, apoiando compradores que buscam padronizar detecções em ambientes híbridos. Isso também aumenta a pressão competitiva sobre os fornecedores de suítes para oferecer fluxos de trabalho consistentes de política, telemetria e resposta em TI e OT.
- Março de 2026: A Acalvio lançou o 360 Deception, adicionando decepção dinâmica, HoneyPaths e ocultamento de ativos, posicionados contra a automação de ataques impulsionada por IA. O lançamento destaca uma mudança em direção a uma decepção que se adapta a padrões de reconhecimento e movimento lateral, em vez de depender de iscas estáticas. Também reforça o argumento de que a decepção se encaixa como uma camada integrada dentro de programas mais amplos de confiança zero e operações automatizadas.
- Dezembro de 2025: O National Cyber Security Centre do Reino Unido publicou os resultados de seus testes de ciberdecepção Active Cyber Defence 2.0, envolvendo 121 organizações e 14 provedores comerciais. O programa construiu uma base de evidências nacional sobre como a decepção pode gerar alertas antecipados e telemetria acionável sobre atacantes. A validação do setor público nessa escala reforça a confiança mais ampla nas aquisições e incentiva manuais de implantação mais padronizados em setores regulados.


Mercado de Cyber Deception Escopo do relatório e metodologia de pesquisa
Definição e Cobertura do Mercado
O cyber deception é definido aqui como a receita gerada por software e serviços relacionados que implantam iscas, engodos e armadilhas em ambientes de TI corporativos para detectar intrusões mais cedo, estudar o comportamento dos invasores e retardar o movimento lateral.
Exclusões do escopo: Este dimensionamento exclui feeds gerais de inteligência de ameaças, ferramentas de SIEM independentes e receitas de proteção de endpoints quando o deception não é um módulo ou serviço pago e identificável.
Visão Geral da Segmentação
-
Por Camada
- Segurança de Aplicações
- Segurança de Rede
- Segurança de Dados
- Segurança de Endpoint
-
Por Tipo de Serviço
- Serviços Profissionais
- Serviços Gerenciados
-
Por Modo de Implantação
- Local
- Baseado em nuvem
-
Por Setor do Usuário Final
- BFSI
- TI e Telecomunicações
- Saúde e Ciências da Vida
- Varejo e Comércio Eletrônico
- Energia e Utilities
- Governo e Defesa
- Outros Setores
-
Por Geografia
-
América do Norte
- Estados Unidos
- Canadá
- México
-
América do Sul
- Brasil
- Argentina
- Restante da América do Sul
-
Europa
- Alemanha
- Reino Unido
- França
- Rússia
- Restante da Europa
-
Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália
- Restante da Ásia-Pacífico
-
Oriente Médio e África
-
Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Restante do Oriente Médio
-
África
- África do Sul
- Egito
- Restante da África
-
Oriente Médio
-
América do Norte
Fontes de Dados, Dimensionamento do Mercado e Validação
Pesquisa Documental
O trabalho documental começou com bases públicas e verificáveis que explicam o tamanho do conjunto de gastos com segurança e como ele está se deslocando em direção à detecção proativa. Apoiamo-nos em fontes como as diretrizes do NIST e da CISA, referências do MITRE ATT&CK para comportamentos comuns de adversários, e indicadores de economia digital da OCDE ou do Banco Mundial para fundamentar o contexto da demanda.
Para tornar o modelo utilizável, também revisamos registros públicos de empresas, transcrições de resultados, documentação de produtos e cobertura de imprensa de fontes confiáveis para compreender os sinais de empacotamento e as estruturas contratuais típicas. Quando necessário, nossos analistas utilizaram assinaturas pagas para dados financeiros e de inteligência de empresas, notícias e finanças, e bases de dados de patentes para corroborar cronogramas e posicionamento. Essas fontes documentais são meramente ilustrativas, e muitas referências públicas adicionais foram utilizadas para verificações cruzadas e esclarecimentos durante o trabalho.
Entrevistas Primárias e Pesquisas
O trabalho primário concentrou-se na confirmação prática do que as equipes realmente compram e renovam, e de como o deception é precificado como parte de programas de segurança mais amplos. Conversamos com uma combinação de líderes de segurança, arquitetos e gerentes operacionais nas principais regiões, e utilizamos suas contribuições para preencher lacunas sobre taxas de adesão, padrões comuns de implantação e como os orçamentos se movem quando os níveis de ameaça mudam.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 27% | CXOs: 13% | APAC: 43% |
| Nível médio: 57% | Líderes funcionais/de unidade: 27% | EMEA: 33% |
| Participantes menores: 16% | Gerentes: 60% | Américas: 24% |
Dimensionamento e Previsão do Mercado
O modelo central utiliza uma abordagem de cima para baixo, na qual os gastos com software e serviços de segurança são reconstruídos em um conjunto endereçável e, em seguida, reduzidos com base em premissas de penetração para implantações de deception em ambientes corporativos relevantes. Para manter os totais realistas, também verificamos os resultados por meio de aproximações seletivas de baixo para cima, como pontos de preço amostrados multiplicados por nós implantados estimados, além de verificações de canal sobre tamanhos típicos de negócios.
Os insumos relevantes neste mercado incluem a adoção corporativa de programas de zero trust e XDR, tendências de intensidade de ataques (especialmente ransomware e movimento lateral), a combinação de infraestrutura em nuvem versus local, a duração média dos contratos e o comportamento de renovação, e a evolução dos preços de assinaturas de plataforma e serviços gerenciados. Quando os dados são desiguais por região, tratamos as lacunas por meio de proxies conservadores utilizando taxas de adoção de controles de segurança similares, e então verificamos novamente com o feedback das entrevistas.
Para as previsões, utilizamos análise de cenários apoiada por uma visão de regressão multivariada simples sobre os principais impulsionadores da demanda, e então ajustamos o caminho com base no consenso de especialistas sobre ciclos orçamentários e cronogramas de aquisição. A curva final reflete como os preços e a cobertura de implantação tipicamente se expandem após os pilotos iniciais, em vez de assumir implantações em escala total imediata.
Ciclo de Validação de Dados e Atualização
A validação é realizada em várias etapas para que os valores discrepantes sejam identificados precocemente e as premissas permaneçam explicáveis. Comparamos os resultados do modelo com sinais independentes, como tendências públicas de gastos com segurança, padrões de aquisição e indicadores de adoção de organismos de normalização, e então revisamos quaisquer grandes variações que não possam ser justificadas.
Antes da aprovação final, outro analista revisa a lógica, os cálculos e a razoabilidade dos insumos, e recontatamos as fontes quando uma premissa-chave muda ou um novo dado conflita com orientações anteriores. O relatório é atualizado anualmente, e atualizações intermediárias são realizadas quando ocorrem eventos materiais que possam impactar preços, demanda ou escopo do produto. Imediatamente antes da entrega, uma revisão final é concluída para que os clientes recebam a visão mais atualizada.
Tamanho do Mercado de Cyber Deception da Mordor Intelligence em Comparação com Outras Estimativas Publicadas
Os tamanhos de mercado publicados para cyber deception podem variar amplamente, mesmo quando o tema parece idêntico, porque os limites do que é contabilizado frequentemente não estão alinhados. As diferenças geralmente decorrem de como os fornecedores agrupam o deception em suítes de segurança maiores, de como os serviços são tratados e de se o número está ancorado a um ano de precificação real ou a uma curva de preços presumida.
Uma lacuna decorrente de atualização surge quando o momento da moeda e os preços de assinatura não são atualizados no mesmo ritmo que o crescimento da implantação, o que pode elevar ou reduzir um único ano por uma margem perceptível. Ao atualizar as premissas de preço médio de venda mais próximas do ano declarado e revalidar as taxas de adesão por meio de verificações de acompanhamento, a Mordor Intelligence reduz a deriva que pode ocorrer quando pontos de preço mais antigos são transferidos para estimativas de demanda mais recentes.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 2,24 bilhões de USD (2026) | |
| Associação Setorial A | 2,65 bilhões de USD (2024) | Utiliza um ano-base anterior e um horizonte mais longo, o que pode mesclar implantações em fase piloto com implantações em escala e aplicar um crescimento de preços mais amplo sem verificar novamente os efeitos de renovação e agrupamento a cada ano. |
| Consultoria Global B | 2,18 bilhões de USD (2024) | Dimensiona o espaço adjacente de tecnologia de deception, que pode incluir uma combinação diferente de componentes e definições de implantação, e pode aplicar uma estrutura de precificação de ano-base separada que não se mapeia claramente para a compra de cyber deception. |
A diferença entre os três valores é explicada principalmente pelo alinhamento do ano e pela precisão com que o deception é separado das categorias de segurança vizinhas. Quando o escopo é mantido consistente e os insumos de precificação e penetração são atualizados em sincronia com o ano de referência declarado, o valor resultante é mais fácil de rastrear até variáveis claras e verificações reproduzíveis.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de engano cibernético em 2026?
O tamanho do mercado de engano cibernético é de USD 2,24 bilhões em 2026 e tem previsão de crescer a um CAGR de 13,01% para USD 4,12 bilhões até 2031.
Qual segmento cresce mais rapidamente dentro do engano cibernético?
O engano cibernético de endpoint avança a um CAGR de 17,63% à medida que o trabalho remoto e a proliferação de IoT tornam cada dispositivo uma plataforma potencial de isca.
Por que os serviços gerenciados são populares para implantações de engano cibernético?
As ofertas gerenciadas fornecem monitoramento 24/7, ajuste especializado e inteligência de ameaças compartilhada, permitindo que as empresas adotem o engano cibernético sem expandir o quadro interno de funcionários.
O que impulsiona a adoção do engano cibernético em governo e defesa?
Os mandatos de confiança zero e a escalada de ameaças de Estados-nação levam as agências a implantar iscas que validam continuamente o comportamento de usuários e dispositivos.
Como a migração para a nuvem influencia as estratégias de engano cibernético?
As cargas de trabalho nativas da nuvem precisam de iscas que escalonem automaticamente e se integrem por meio de APIs, tornando as plataformas de engano cibernético em SaaS o modo de implantação preferido.
Página atualizada pela última vez em:



