
Tamanho e Participação do Mercado de Serviços de Autenticação
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 2.88 Bilhões de dólares |
| Tamanho do Mercado (2031) | 7.02 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 19.51 % |
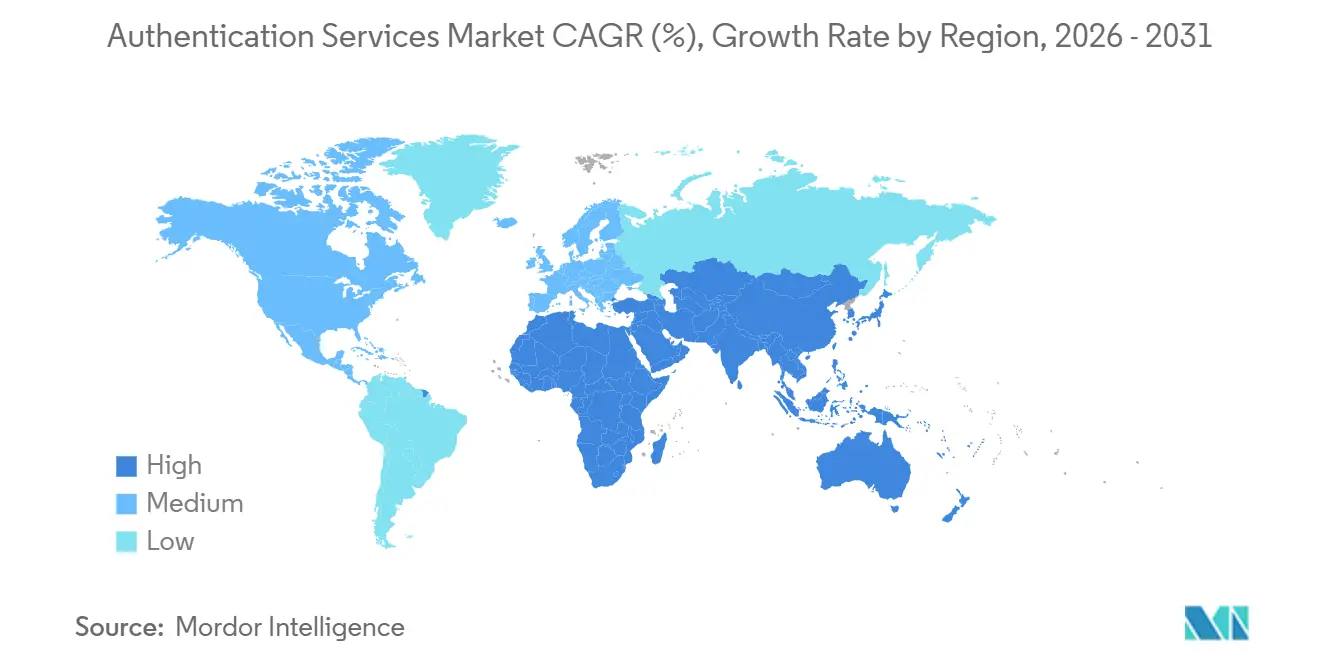
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
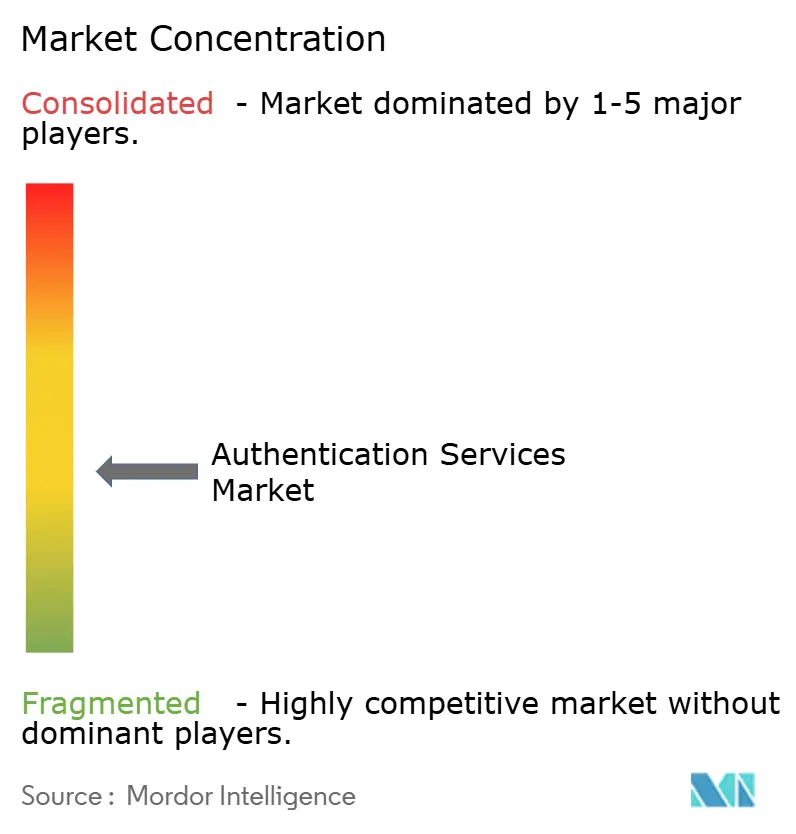
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Autenticação por Mordor Intelligence
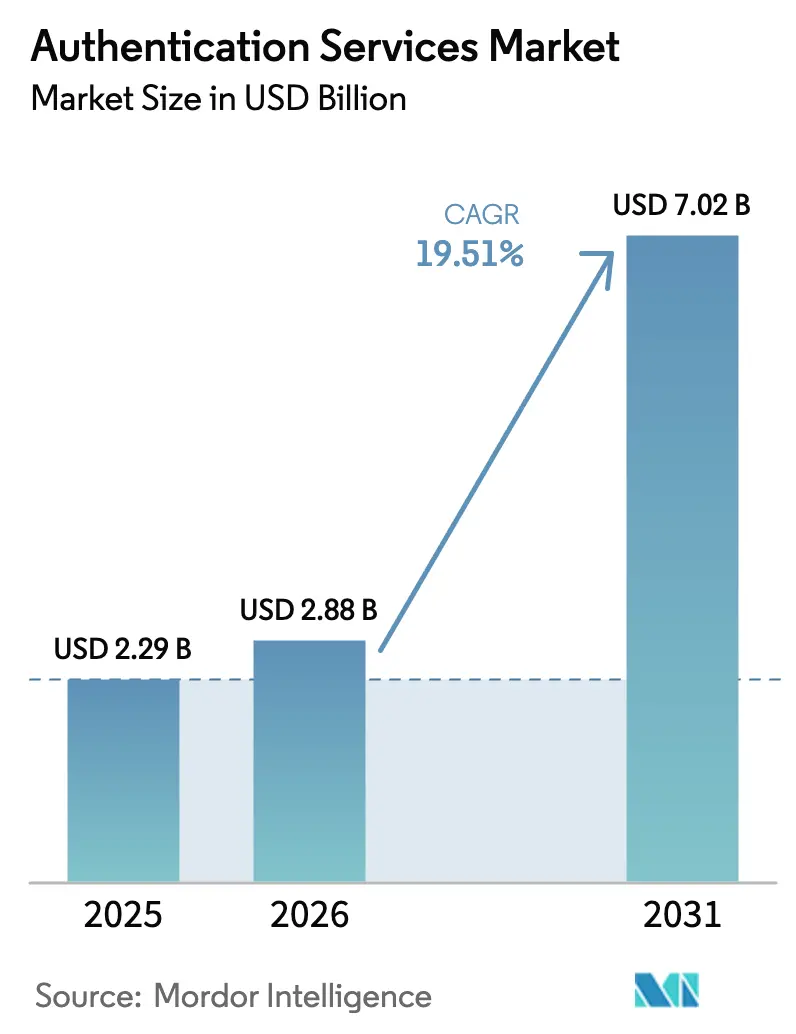
O tamanho do mercado de serviços de autenticação deve crescer de USD 2,29 bilhões em 2025 para USD 2,88 bilhões em 2026 e está previsto para atingir USD 7,02 bilhões até 2031, a um CAGR de 19,51% no período de 2026 a 2031. Os reguladores exigem verificação resistente a phishing sob estruturas como o NIST SP 800-63-4 e o eIDAS 2.0 da União Europeia, enquanto os conselhos corporativos vinculam metas de receita a jornadas de login sem atrito que reduzem as taxas de abandono. Essas duas forças estão deslocando os gastos de senhas e códigos SMS para chaves de acesso, biometria e mecanismos de política adaptativa ao risco que se conectam diretamente a interfaces de programação de aplicações. As plataformas em nuvem aceleram a adoção ao agrupar ferramentas de identidade em assinaturas baseadas em consumo, e os fabricantes de chips incorporam elementos seguros nos dispositivos na fábrica, permitindo que as credenciais sejam provisionadas antes do envio. A concorrência se intensifica à medida que os hiperescaladores reduzem os preços dos fornecedores independentes, e os pilotos de identidade descentralizada testam se os registros distribuídos podem reduzir ainda mais as taxas de licença recorrentes.
Principais Conclusões do Relatório
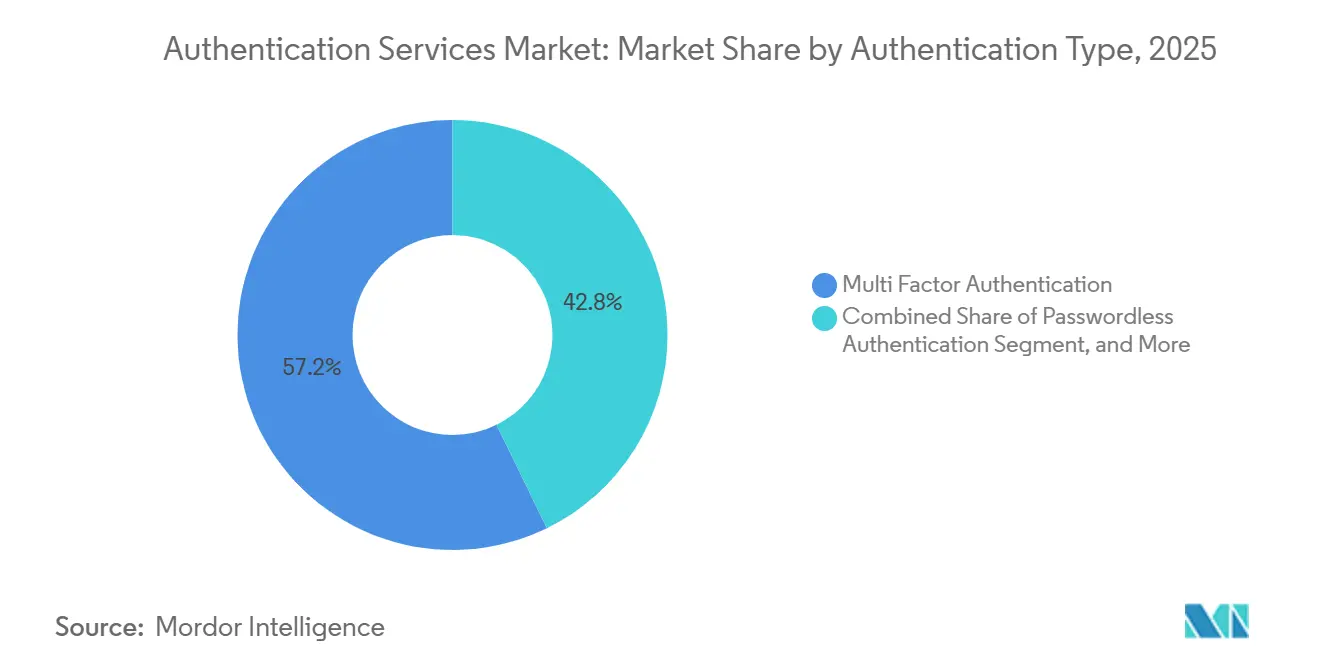
- Por tipo de autenticação, a Autenticação Multifator capturou 57,24% da participação do mercado de serviços de autenticação em 2025, enquanto a Autenticação sem Senha está projetada para expandir a um CAGR de 20,29% até 2031.
- Por tipo de serviço, a infraestrutura de chave pública gerenciada deteve 39,16% da participação do mercado de serviços de autenticação em 2025, enquanto a Orquestração de Autenticação Baseada em Risco está posicionada para registrar o crescimento mais rápido, a um CAGR de 20,63% até 2031.
- Por modo de implantação, a nuvem pública respondeu por 63,29% da receita em 2025 e também é o segmento de crescimento mais rápido, com um CAGR de 20,44% ao longo do período de previsão.
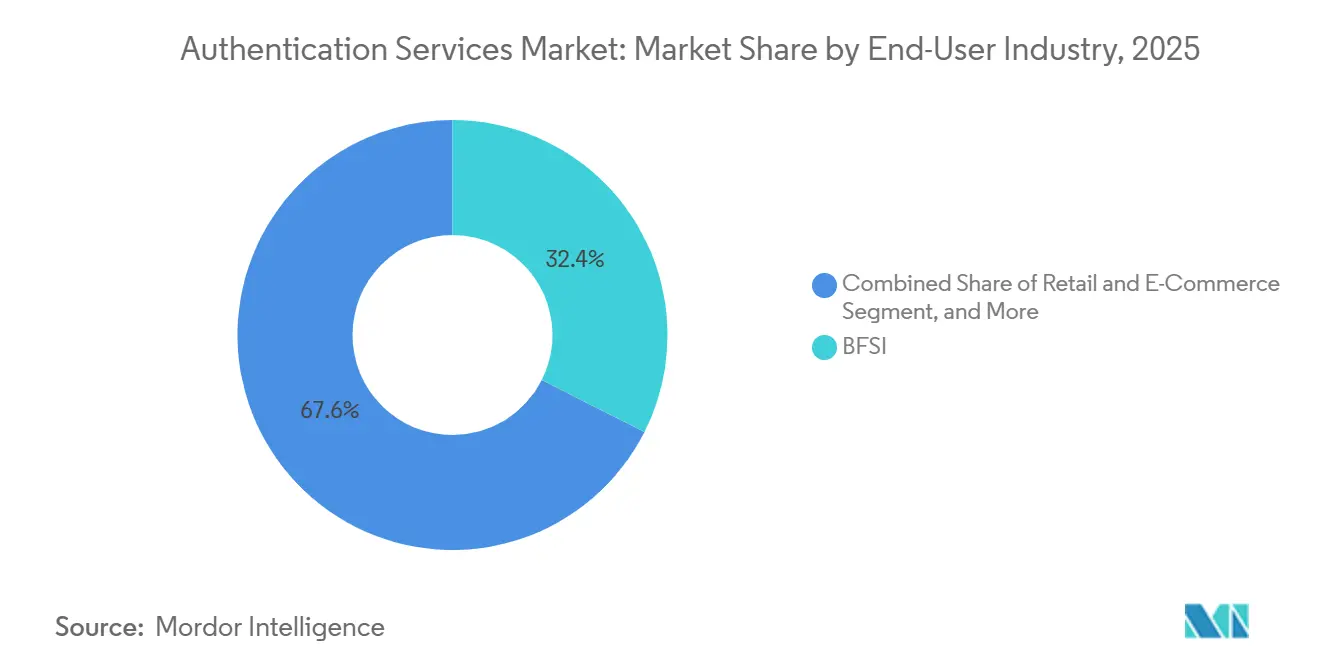
- Por setor do usuário final, o setor bancário, de serviços financeiros e seguros liderou com uma participação de 32,44% em 2025; no entanto, o Varejo e o Comércio Eletrônico está previsto para avançar a um CAGR de 21,36% até 2031.
- Por tamanho da organização, as grandes empresas geraram 59,38% dos gastos em 2025, enquanto as pequenas e médias empresas devem registrar um CAGR de 20,16% durante o período de perspectiva.
- Por geografia, a América do Norte dominou com uma participação de 36,71% em 2025, enquanto a região Ásia-Pacífico está projetada para crescer ao maior ritmo regional de 20,57% de CAGR até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescimento no Número de Identidades Digitais | +3.2% | Global, com concentração na Ásia-Pacífico e Europa | Médio prazo (2 a 4 anos) |
| Autenticação Necessária para Conformidade e Regulamentações de Segurança | +4.1% | Global, liderado pela América do Norte e Europa, expandindo-se para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Adoção Crescente de Traga Seu Próprio Dispositivo (BYOD) | +2.8% | América do Norte e Europa, emergindo em centros urbanos da Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Aumento dos Gastos com Cibersegurança pelas Empresas para Iniciativas de Confiança Zero | +4.5% | Global, mais forte na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Surgimento de Chaves de Acesso e Padrões FIDO2 Reduzindo o Atrito na Experiência do Usuário | +3.6% | Global, adoção antecipada na América do Norte e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Integração de APIs de Autenticação em Módulos de IoT Incorporados Habilitando Fluxos de Receita em Nível de Dispositivo | +2.7% | Global, concentrado em centros de manufatura da Ásia-Pacífico e América do Norte | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento dos Gastos com Cibersegurança para Iniciativas de Confiança Zero
As diretrizes federais agora exigem autenticação multifator resistente a phishing para todas as agências civis dos Estados Unidos até o ano fiscal de 2027, gerando aquisição imediata de tokens certificados FIDO2 e mecanismos de risco.[1]Escritório de Gestão e Orçamento, "Memorando da Estratégia Federal de Confiança Zero," whitehouse.gov Os bancos europeus enfrentam supervisão sob a Lei de Resiliência Operacional Digital, que classifica os sistemas de identidade como críticos, direcionando os orçamentos de 2025 para controles adaptativos. As empresas relatam maior visibilidade sobre o uso indevido de credenciais à medida que as implementações de confiança zero reduzem o tempo médio de detecção de contas comprometidas em um terço, embora as arquiteturas híbridas permaneçam complexas porque os diretórios legados carecem de ganchos de política em tempo real. Os fornecedores respondem com gateways em nuvem que traduzem a Linguagem de Marcação de Asserção de Segurança em chamadas RESTful modernas, reduzindo assim o risco de migração. O impulsionador adiciona 4,5 pontos percentuais ao crescimento previsto e atinge o pico até 2028, à medida que vários prazos regulatórios convergem.
Surgimento de Chaves de Acesso e Padrões FIDO2 Reduzindo o Atrito na Experiência do Usuário
Apple, Google e Microsoft ativaram o suporte a chaves de acesso em 2,1 bilhões de dispositivos em 2025, incorporando autenticadores criptográficos nos gerenciadores de credenciais do sistema operacional e eliminando a fadiga de senhas nos logins cotidianos.[2]FIDO Alliance, "Estatísticas de Adoção de Chaves de Acesso," fidoalliance.org A especificação WebAuthn Nível 3 permite o backup de credenciais criptografadas na nuvem, resolvendo o obstáculo de perda de dispositivo que antes desacelerava a adoção. Sites de comércio eletrônico relatam uma queda de 41% no abandono de carrinho após a mudança de códigos SMS para chaves de acesso. Os reguladores financeiros do Japão e da Coreia do Sul agora classificam as chaves de acesso como controles básicos para aplicativos de consumo, incentivando os bancos a descontinuar as credenciais legadas. O impulso de usabilidade do padrão se traduz em um aumento de 3,6 pontos no CAGR à medida que as empresas reformulam as centrais de atendimento e migram os repositórios de credenciais.
Crescimento no Número de Identidades Digitais
Os programas governamentais emitiram mais de 5,2 bilhões de identidades digitais em 2025, impulsionados pelos projetos Aadhaar da Índia, e-KTP da Indonésia e NIN da Nigéria.[3]Banco Mundial, "Programas Globais de Identidade Digital," worldbank.org O Aadhaar sozinho processou 102 bilhões de autenticações naquele ano, integrando verificações biométricas em portais bancários, de saúde e de bem-estar social. O eIDAS 2.0 da Europa obriga os estados-membros a implantar carteiras interoperáveis até 2026, gerando demanda por fornecedores capazes de conectar credenciais públicas e privadas. As empresas que utilizam identidades pré-verificadas reduzem os custos de integração em mais de um quarto e encurtam os ciclos de reconhecimento de receita, resultando em um aumento de 3,2 pontos no CAGR do mercado à medida que a interoperabilidade das carteiras amadurece.
Integração de APIs de Autenticação em Módulos de IoT Incorporados Habilitando Fluxos de Receita em Nível de Dispositivo
As empresas de semicondutores enviaram 1,4 bilhão de módulos de IoT com elementos seguros integrados em 2025, representando um aumento de 22% em relação ao ano anterior. A plataforma Snapdragon IoT da Qualcomm agora inclui uma unidade de processamento seguro dedicada que executa o FIDO Device Onboard, permitindo que os fabricantes injetem chaves durante a produção e reduzam as superfícies de ataque na cadeia de suprimentos. As concessionárias europeias de energia implantaram 18 milhões de medidores inteligentes usando credenciais com raiz em hardware para cumprir a Diretiva de Segurança de Redes e Informações. Os fornecedores monetizam esses módulos por meio de planos de assinatura, agrupando rotação de chaves e detecção de anomalias, o que cria fluxos de anuidade que elevam o CAGR em 2,7 pontos no longo prazo.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Alto Custo Envolvido com Métodos de Autenticação Maduros | -1.9% | Global, agudo em segmentos de PMEs sensíveis a custos e mercados emergentes | Médio prazo (2 a 4 anos) |
| Fadiga do Usuário e Abandono de Login devido à Complexidade da Autenticação Multifator | -2.4% | Global, concentrado em aplicações voltadas ao consumidor na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Restrições de Fornecimento de Chips para Módulos de Segurança de Hardware Após as Tarifas de 2025 | -1.6% | Global, mais grave na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Fragmentação dos Esquemas Nacionais de Identidade Digital Dificultando a Autenticação Transfronteiriça | -2.1% | Global, particularmente Europa, Ásia-Pacífico e corredores transatlânticos | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Alto Custo Envolvido com Métodos de Autenticação Maduros
Os tokens de hardware FIDO2 custam entre USD 25 e USD 55 por usuário, um obstáculo para pequenas empresas sensíveis a preços. Os sensores biométricos incorporados em laptops ou smartphones podem reduzir os custos ao longo do tempo, mas as atualizações iniciais ainda exigem despesas de capital que competem com folha de pagamento e despesas de marketing. Os compradores em mercados emergentes enfrentam tarifas de importação sobre módulos de segurança, que elevam o custo total de propriedade em dois dígitos. Os fornecedores respondem com modelos de assinatura por usuário a partir de USD 3 mensais, mas os responsáveis pelo orçamento frequentemente adiam os ciclos de atualização até que as seguradoras ou os reguladores forcem a questão. O obstáculo de custo reduz o CAGR previsto em 1,9 ponto até que as economias de escala levem os preços unitários abaixo dos limites do mercado de massa.
Fadiga do Usuário e Abandono de Login devido à Complexidade da Autenticação Multifator
As centrais de atendimento relataram um aumento de 31% nos chamados de bloqueio em 2025, à medida que os funcionários gerenciavam uma média de 14 fluxos de trabalho de credenciais, levando à insatisfação e a soluções alternativas de TI paralela. O Centro Nacional de Cibersegurança do Reino Unido constatou que 42% dos usuários que enfrentaram atrasos em códigos SMS abandonaram transações online, revertendo para canais de menor segurança. Os bancos nos Estados Unidos relataram uma taxa de recusa de 19% em relação à biometria móvel após rejeições falsas repetidas, o que inflou o uso de senhas e aumentou o risco de preenchimento de credenciais. Os mecanismos de risco adaptativo podem silenciar as solicitações para transações de baixo valor, mas erros de ajuste irritam os clientes ou convidam à fraude. Esse atrito reduz o crescimento em 2,4 pontos até que a biometria e as chaves de acesso substituam completamente os fatores de verificação adicional.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Autenticação:
O Impulso sem Senha se Consolida sobre a Base da Autenticação MultifatorA Autenticação Multifator reteve 57,24% da participação do mercado de serviços de autenticação em 2025, sublinhando seu papel como mínimo regulatório para fluxos de trabalho de alto valor. As abordagens sem senha, no entanto, estão projetadas para superar todas as outras categorias a um CAGR de 20,29% até 2031, sinalizando o esforço da gestão para reduzir os chamados de redefinição e a exposição a phishing. Espera-se que o mercado de serviços de autenticação se beneficie de 340 milhões de chaves de acesso registradas em 2025, após a introdução de contas sem senha pelo Google Workspace para 180 milhões de usuários.
O crescimento sem senha não é uniforme. Os pilotos de saúde nos Estados Unidos reduziram em 18 segundos o tempo de login de cada clínico, liberando quase 2,3 horas semanais para o atendimento ao paciente. Os bancos europeus exploram isenções na Diretiva de Serviços de Pagamento revisada que permitem fluxos apenas biométricos abaixo de EUR 500, desde que os dispositivos vinculem credenciais e a análise comportamental confirme a identidade. Os varejistas que implantam chaves de acesso observaram um aumento de 29% nas compras repetidas, pois experiências de checkout mais fluidas fomentam a fidelidade. As empresas de manufatura e energia ainda dependem de tokens de hardware porque a tecnologia operacional com isolamento de rede não suporta atualizações frequentes de firmware, atrasando assim a adoção generalizada sem senha nesses setores verticais.


Por Tipo de Serviço:
A Orquestração Baseada em Risco Torna-se o DiferenciadorA Infraestrutura de Chave Pública Gerenciada gerou 39,16% da receita de 2025, indicando o desejo das empresas de terceirizar tarefas do ciclo de vida de certificados sujeitas a auditorias WebTrust e ETSI. No entanto, a Orquestração de Autenticação Baseada em Risco está prevista para entregar um CAGR de 20,63%, impulsionada pelo apetite de seguradoras e bancos por decisões de confiança sensíveis ao contexto. Os mecanismos adaptativos agora pontuam a integridade do dispositivo, anomalias de geolocalização e entradas microcomportamentais, como a cadência de digitação, intensificando a verificação apenas quando os indicadores de risco aumentam.
O gerenciamento de chaves por assinatura reduz o tempo de rotação manual de segredos armazenados em microsserviços, uma tarefa que consumia 14 horas de engenharia por mês em 2025. Os módulos de relatórios e análises integram evidências em pacotes SOC 2 e ISO 27001, reduzindo a preparação para auditorias em 40%. Os reguladores financeiros de Singapura e Hong Kong orientam as instituições a monitorar anomalias em tempo real, empurrando o mercado de serviços de autenticação em direção a painéis de SaaS que expõem métricas de risco por usuário, dispositivo e geografia. As concessionárias de energia dos EUA incorporam controles adaptativos em suas camadas de controle supervisório e aquisição de dados (SCADA) para atender às metas de desempenho transversais da CISA.
Por Modo de Implantação:
A Nuvem Pública Define o RitmoA Nuvem Pública capturou 63,29% dos gastos em 2025 e deve crescer a um CAGR de 20,44% à medida que Azure, AWS e Google Cloud integram APIs de identidade em suas assinaturas de plataforma. O Microsoft Entra agora gerencia 300 milhões de assentos corporativos com latência inferior a 100 milissegundos por meio de 60 regiões de nuvem soberana. O tamanho do mercado de serviços de autenticação para implantações locais continua a diminuir nos segmentos comerciais, mas persiste na defesa, onde a Certificação do Modelo de Maturidade de Cibersegurança exige repositórios de tokens hospedados localmente.
A Nuvem Privada atrai bancos e hospitais que exigem configurações de locatário único para atender aos requisitos de PCI DSS e HIPAA, mas 31% dessas cargas de trabalho estão programadas para migrações gerenciadas até 2027. Os padrões híbridos, responsáveis por 18% dos gastos de 2025, permitem que as empresas se modernizem gradualmente enquanto preservam os custos de infraestrutura já investidos. As operadoras de telecomunicações europeias empregam modelos híbridos para garantir que os modelos biométricos nunca saiam das fronteiras nacionais, alinhando-se com as cláusulas de minimização do GDPR. Os mercados na China e na Rússia permanecem fragmentados devido à complexidade das regras de dados transfronteiriços, o que complica a consolidação de fornecedores.
Por Setor do Usuário Final:
O Crescimento do Varejo Supera os IncumbentesO setor Bancário, de Serviços Financeiros e Seguros deteve 32,44% da receita em 2025, refletindo transações de alto valor que justificam a pontuação de risco em camadas. O Varejo e o Comércio Eletrônico, no entanto, está projetado para liderar o crescimento a 21,36% à medida que a fraude sem cartão presente subiu para USD 9,3 bilhões em 2025, forçando os comerciantes a adotar checkout tokenizado e login com chave de acesso. Os sites de comércio eletrônico no Sudeste Asiático introduziram chaves de acesso para 140 milhões de compradores, reduzindo a fraude de tomada de conta em 38%.
Os prestadores de serviços de saúde dedicaram 12% dos orçamentos de TI a controles de identidade após o aumento das ações de fiscalização citando contas de clínicos comprometidas. As agências governamentais migraram para fatores resistentes a phishing antes dos prazos de 2027. As concessionárias de energia validaram atualizações de firmware por meio de chaves com raiz em hardware para atender aos mandatos da IEC 62443. As instituições de ensino adotaram o login único para 280 milhões de alunos, reduzindo as chamadas de redefinição em 44%. A manufatura estendeu a identidade baseada em API aos fornecedores, consolidando a troca segura de dados sem expor os diretórios internos.
Por Tamanho da Organização:
A Economia da Nuvem Atrai as PMEsAs Grandes Empresas geraram 59,38% da receita de 2025, um reflexo de extensos portfólios de aplicações e exposição regulatória. No entanto, as Pequenas e Médias Empresas estão previstas para registrar um CAGR de 20,16% à medida que as assinaturas em nuvem removem as barreiras de capital. O Workforce Identity Cloud da Okta atende a 18.500 PMEs que migraram do Active Directory local para o login SaaS, consolidando as credenciais sob um único teto.
As PMEs europeias enfrentam o princípio de responsabilidade do GDPR, que não oferece mais tolerância com base no número de funcionários, impulsionando a adoção de pacotes de autenticação gerenciada. As seguradoras de cibersegurança na América do Norte agora exigem a autenticação multifator como linha de base, levando as empresas menores a adotar o gerenciamento de identidade com pagamento conforme o uso. A Agência de Transformação Digital da Austrália seleciona painéis de fornecedores que pré-aprovam soluções para contratos públicos, acelerando os ciclos de aquisição das PMEs. A escassez de talentos continua sendo um obstáculo, mas os consoles em nuvem prontos para uso que automatizam as atualizações de políticas reduzem suficientemente a lacuna de competências para sustentar um crescimento rápido.
Análise Geográfica
Mercado de Serviços de Autenticação da América do Norte
A América do Norte respondeu por 36,71% da receita de 2025, uma vez que uma ordem executiva determinou a adoção de confiança zero em agências federais, liberando 420 milhões de USD para autenticadores resistentes a phishing. O Secretariado do Conselho do Tesouro do Canadá sincronizou as diretrizes federais com o Quadro de Confiança Pan-Canadense, criando uma infraestrutura de credenciais comum entre as províncias. A Estratégia Digital Nacional do México enfatizou a identidade para a inclusão financeira, mas a lenta modernização dos sistemas de back-end limitou os ganhos rápidos.
Mercado de Serviços de Autenticação da Ásia-Pacífico
Prevê-se que a região da Ásia-Pacífico registre um CAGR de 20,57% até 2031, impulsionado pela Interface de Pagamentos Unificados da Índia, que registrou 102 bilhões de chamadas de autenticaço em 2025, e pela diretiva da China que determina que os gateways de IoT em infraestruturas críticas sejam fornecidos com módulos de segurança de hardware. O Japão e a Coreia do Sul agora exigem suporte a passkey no banco móvel, e Singapura alinha as diretrizes de risco com a pontuação em tempo real. O projeto-piloto de interoperabilidade da ASEAN, envolvendo Singapura, Tailândia e Malásia, visa uma federação de credenciais em toda a região, mas ainda precisa refinar os esquemas de atributos.
Mercado de Serviços de Autenticação da EMEA e da América Latina
A Europa avança com o eIDAS 2.0, com o objetivo de equipar carteiras digitais para 80% dos cidadãos até 2030. O BSI da Alemanha exige que os provedores hospedem dados dentro do Espaço Econômico Europeu e se submetam a auditorias anuais. A saída do Reino Unido do quadro de reconhecimento mútuo obriga as empresas a manter fluxos de clientes separados, o que aumenta os custos. A adoção no Oriente Médio e em África é heterogênea: os estados do Golfo estão implementando identidades nacionais vinculadas ao sistema bancário, enquanto os países da África Subsaariana enfrentam dificuldades com a conectividade irregular. A América Latina registra uma adoção moderada, uma vez que o Brasil impõe autenticação forte de clientes para pagamentos Pix, embora a volatilidade cambial em outros países modere os gastos.

Panorama regulatório
Nos Estados Unidos, os requisitos federais de autenticação fazem cada vez mais referência às NIST Digital Identity Guidelines. A NIST publicou a NIST SP 800-63B-4 em agosto de 2025, atualizando as diretrizes de autenticação e gerenciamento de autenticadores que as empresas utilizam para mapear níveis de garantia, tipos de autenticadores (incluindo opções resistentes a phishing) e controles de ciclo de vida em programas de aquisição e auditoria.
Na Europa, as etapas de implementação previstas na estrutura eIDAS revisada aceleraram em 2026, paralelamente aos trabalhos sobre certificação de segurança cibernética para a Carteira de Identidade Digital da UE (EUDI Wallet). A Comissão Europeia publicou o Regulamento de Execução (UE) 2026/798 em abril de 2026, abrangendo o cadastramento na carteira, enquanto a ENISA abriu uma consulta pública em abril de 2026 para um projeto de Esquema de Certificação de Segurança Cibernética da EUDI Wallet. Na camada de padrões que sustenta as passkeys e a autenticação baseada em navegador, o W3C publicou a Web Authentication API (WebAuthn) Level 3 como Candidate Recommendation Snapshot em maio de 2026, reforçando a direção para fluxos de autenticação alinhados ao FIDO2 e resistentes a phishing, utilizados por partes confiáveis e provedores de identidade.
Análise da cadeia de valor
A cadeia de valor se estende desde insumos de hardware seguro (sensores biométricos, elementos seguros, módulos de segurança de hardware) até as camadas de padrões e plataformas (autenticadores e servidores FIDO2/WebAuthn, ferramentas de PKI e ciclo de vida de certificados, análise de risco e fraude). A demanda é atendida por meio de plataformas de identidade SaaS e integradores que adaptam as implantações aos requisitos de BFSI, governo, saúde e varejo. As restrições no início da cadeia, incluindo a disponibilidade de chips seguros e as exigências de conformidade criptográfica, repercutem nas escolhas de preços e implantação a jusante em arquiteturas de nuvem pública, nuvem privada e híbrida.
Em 2026, a atividade do ecossistema apontou para a interoperabilidade e a identidade multidomínio como principais áreas de captura de valor. A Ory e a HID anunciaram uma parceria estratégica em janeiro de 2026 para desenvolver uma plataforma de identidade empresarial baseada em FIDO2, conectando acesso físico e digital. A IDEMIA Public Security fez parceria com a Proof em março de 2026 para fornecer soluções de identidade digital com preservação de privacidade em ecossistemas físicos e digitais, e a IDEMIA e a Indicio também lançaram uma solução interoperável de verificação de identidade para serviços financeiros em março de 2026. Separadamente, a authID fez parceria com a Trinsic em junho de 2026 para integrar suporte a identidade digital (mais de 70 emissores) em sua plataforma Proof, transferindo mais valor para as camadas de orquestração que conectam carteiras, credenciais verificáveis e fluxos de trabalho de autenticação empresarial.
Cenário Competitivo
O mercado de serviços de autenticação exibe concentração moderada, com os cinco principais fornecedores respondendo por aproximadamente 42% da receita de 2025, resultando em uma pontuação de 6 em uma escala de 10 pontos. A Microsoft ancora seu conjunto Entra nos stacks do Azure, de produtividade e de segurança, aproveitando a ubiquidade de contas para vender identidade unificada. A Okta atende às necessidades de desenvolvedores e força de trabalho em um único console, após sua integração anterior com a Auth0, e depois fortaleceu as capacidades adaptativas ao adquirir a Spera Security em novembro de 2025.
A Thales atrai bancos com módulos de segurança de hardware FIPS 140-3 Nível 3 e certificações de Critérios Comuns. A Ping Identity faz parceria com o AWS Control Tower, permitindo que os administradores de nuvem apliquem rapidamente a federação. A Cisco integra o Duo Passwordless em sua borda de acesso seguro, apresentando um único fornecedor para controles de identidade e rede. O IBM Verify SaaS aplica pontuação de risco por IA sobre sinais contextuais para reduzir falsos positivos.
Os disruptores perseguem nichos: Beyond Identity e Stytch defendem kits sem senha amigáveis ao desenvolvedor. Fabricantes de hardware como a Yubico incorporam biometria no dispositivo, evitando o armazenamento em nuvem de modelos. Os hiperescaladores agrupam a identidade nas taxas de plataforma, reduzindo os gastos endereçáveis independentes, mas ampliando as implantações totais. Os pilotos de identidade descentralizada funcionam em registros distribuídos, mas aguardam posições políticas mais claras antes de escalar.
Líderes do Setor de Serviços de Autenticação
Entrust Datacard Corporation
IBM Corporation
Microsoft Corporation
Google LLC
Tata Communications Limited
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Autenticação
- Okta Inc.
- Microsoft Corporation
- IBM Corporation
- Thales Group
- Cisco Systems Inc.
- Entrust Datacard Corporation
- Broadcom Inc.
- Ping Identity Holding Corp.
- Google LLC
- OneLogin Inc.
- CyberArk Software Ltd.
- Yubico AB
- ForgeRock Inc.
- HID Global Corporation
- SailPoint Technologies Holdings Inc.
- Trustwave Holdings Inc.
- Wipro Limited
- Tata Communications Limited
- Verizon Communications Inc.
- Amazon Web Services Inc.

Oportunidades de mercado e perspectivas futuras
Uma oportunidade de curto prazo é substituir as senhas de uso único por SMS por métodos de maior garantia e menor atrito, que reduzem a fraude e o abandono de login. A autenticação de rede liderada por operadoras passou do conceito para a implementação, e em julho de 2026, a AT&T, a T-Mobile US e a Verizon lançaram a Aduna, um sistema de autenticação baseado em rede construído sobre APIs de rede padronizadas para verificar a associação de número móvel com SIM e dispositivo. Isso posiciona os sinais baseados em SIM como um insumo para a autenticação empresarial e a orquestração baseada em risco. A Vodafone também iniciou uma implantação global do Number Verify 2.0 usando o padrão CAMARA em mercados europeus iniciais (Alemanha, Países Baixos e Reino Unido), o que amplia as superfícies de integração para provedores de identidade, plataformas antifraude e serviços de autenticação gerenciados que podem consumir sinais de rede junto com passkeys e postura de dispositivo.
Outra área em aberto é a governança em escala empresarial para novos tipos de identidade e transições criptográficas adjacentes aos serviços de autenticação e à PKI gerenciada. Os programas de conformidade fazem cada vez mais referência ao NIST 800-63 Rev. 4, ao SOC 2 Type II e ao PCI DSS v4.0.1, sustentando a demanda por aplicação auditável de políticas, gestão robusta do ciclo de vida de autenticadores e relatórios. À medida que as organizações adicionam identidades não humanas (contas de serviço, workloads e agentes de IA) e se preparam para a criptografia à prova de computação quântica, os compradores estão priorizando planos de controle centralizados que unificam a gestão de certificados e chaves com a política de autenticação, deixando espaço para que fornecedores e integradores empacotem autenticação resistente a phishing, pontuação contínua de risco e agilidade criptográfica em ofertas de serviços gerenciados.
Recent Industry Developments in Mercado de Serviços de Autenticação
- Abril de 2026: A Entrust anunciou uma colaboração com a IBM Consulting para ajudar empresas a modernizar sua postura de segurança criptográfica e a transitar para a segurança à prova de computação quântica, utilizando a Entrust Cryptographic Security Platform como um plano de controle unificado para a gestão de certificados e chaves. O esforço conecta as operações de ciclo de vida de chaves adjacentes à autenticação com programas mais amplos de segurança de identidade, apoiando clientes regulados que precisam de governança e auditabilidade centralizadas.
- Janeiro de 2025: A Entrust concluiu a venda de seu negócio de certificados públicos para a Sectigo, concentrando ainda mais seu foco em soluções de segurança de dados criptográficos preparadas para a era quântica. A desinvestidura remodelou o posicionamento competitivo nos serviços de PKI gerenciada e ciclo de vida de certificados, ao mesmo tempo em que liberou a Entrust para concentrar investimentos em plataformas de identidade e criptografia de maior garantia.
- Julho de 2024: A IBM Consulting e a Microsoft expandiram sua colaboração para ajudar clientes a modernizar operações de segurança e se proteger contra ameaças à identidade na nuvem usando o Microsoft Entra. Isso reforçou a tendência de pilhas de identidade centradas em hyperscalers combinadas com grandes integradores, influenciando a compra empresarial em direção a fluxos de trabalho integrados de autenticação, governança e operações de segurança.


Mercado de Serviços de Autenticação Escopo do relatório e metodologia de pesquisa
Definição e Abrangência do Mercado
Para este estudo, o mercado de serviços de autenticação abrange serviços pagos e soluções orientadas a serviços utilizados para verificar um usuário, dispositivo ou transação antes de conceder acesso, ou antes de aprovar uma ação digital. Inclui fluxos de trabalho de autenticação gerenciados e entregues em nuvem, utilizados por empresas e compradores do setor público.
Exclusões de escopo: excluímos vendas de credenciais puramente de hardware quando não estão vinculadas a um serviço de autenticação contínuo, e também excluímos mão de obra interna de TI que não seja cobrada como um serviço de mercado.
Visão geral da segmentação
- Por Tipo de Autenticação
- Autenticação de Fator Único
- Autenticação Multifator
- Autenticação sem Senha
- Por Tipo de Serviço
- Gestão de Conformidade
- Infraestrutura de Chave Pública Gerenciada
- Gestão de Chaves por Assinatura
- Relatórios e Análises
- Orquestração de Autenticação Baseada em Risco
- Por Modo de Implantação
- Local
- Nuvem Pública
- Nuvem Privada
- Híbrido
- Por Setor do Usuário Final
- TI e Telecomunicações
- BFSI
- Governo e Defesa
- Saúde
- Varejo e Comércio Eletrônico
- Energia e Utilidades
- Manufatura
- Educação
- Outros Setores do Usuário Final
- Por Tamanho da Organização
- Pequenas e Médias Empresas
- Grandes Empresas
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- Europa
- Alemanha
- Reino Unido
- França
- Rússia
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Restante do Oriente Médio
- África
- África do Sul
- Egito
- Restante da África
- Oriente Médio
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
A pesquisa documental foi utilizada para definir o limite do mercado e construir o primeiro mapa de demanda por região e usuários finais. Consultamos fontes públicas como as diretrizes da NIST e publicações sobre identidade digital, relatórios de segurança da ENISA e comunicados da FCC e da FTC dos EUA sobre temas de risco cibernético, além de indicadores da economia digital da OCDE. Essas fontes ajudaram a delinear os fatores de adoção e a pressão de conformidade que se refletem no planejamento dos compradores.
Também revisamos relatórios anuais de empresas, apresentações a investidores, documentação de produtos e coberturas de imprensa confiáveis para entender como os serviços são empacotados (PKI gerenciada, gestão de conformidade, relatórios e orquestração baseada em risco) e como a entrega em nuvem altera a lógica de precificação. Em alguns casos, assinaturas pagas que sustentam dados financeiros de empresas e coberturas noticiosas foram usadas para validar as divisões de receita, de modo que novas linhas de serviço não fossem ignoradas. Essas fontes documentais são apenas ilustrativas, e muitas outras referências públicas foram usadas para coleta de dados, verificação cruzada e esclarecimento.
Entrevistas e Pesquisas Primárias
O trabalho primário concentrou-se em validar pelo que os compradores realmente pagam, como o uso se expande e o que é tratado como complemento versus serviço de autenticação principal. Conversamos com uma combinação de provedores de serviços, parceiros de plataforma e equipes de segurança empresarial na APAC, na EMEA e nas Américas, para que as faixas de preços, o mix de implantação e o momento de adoção pudessem ser alinhados ao comportamento de compra.
As informações das entrevistas foram usadas para refinar a forma como os pacotes de autenticação gerenciada são precificados na prática (por exemplo, qual parcela é tratada como serviço recorrente versus componentes monetizados separadamente), e para confirmar onde a orquestração baseada em risco é contabilizada dentro do limite orientado a serviços versus ferramentas adjacentes de identidade e acesso.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 26% | CXOs: 12% | APAC: 46% |
| Nível médio: 58% | Líderes funcionais/de unidade: 28% | EMEA: 29% |
| Participantes menores: 16% | Gerentes: 60% | Américas: 25% |
Dimensionamento e Previsão de Mercado
O dimensionamento do mercado foi inicialmente construído usando uma abordagem top-down, em que os gastos empresariais com segurança, a expansão de workloads em nuvem e as tendências de integração digital regulamentada são usados para reconstruir o pool de demanda realista para serviços de autenticação por região. Uma vez definido esse pool de demanda, os resultados foram corroborados com aproximações bottom-up seletivas, como faixas amostradas de preço por usuário ou preço por transação, verificações de canal em pacotes de serviços gerenciados e consolidações de fornecedores para um conjunto limitado de categorias de serviço.
Os principais insumos do modelo incluem a adoção de métodos multifator e sem senha, o mix de implantação em nuvem versus on-premises, a progressão média de preços dos serviços (aumentos de renovação de contrato e escalonamento), a intensidade da aplicação de políticas de identidade e acesso em setores regulados, e a mudança de mix em direção à orquestração de autenticação baseada em risco. Para a previsão, utilizamos análise de cenários apoiada por uma camada leve de regressão multivariada, em que as trajetórias de crescimento foram testadas sob estresse em relação a sinais de contratação e orçamento de TI, intensidade de incidentes de segurança e cronogramas de conformidade. Onde as visões bottom-up apresentavam lacunas, faixas conservadoras foram aplicadas e ajustadas somente após o feedback das entrevistas explicar a parcela ausente, como receita não reportada liderada por parceiros ou precificação em pacotes.
Validação de Dados e Ciclo de Atualização
Os resultados são validados por meio de múltiplas verificações, começando pela consistência de moeda, alinhamento de ano e verificações de sanidade em relação a indicadores independentes, como a direção dos gastos com segurança em nuvem e a implantação de programas de identidade. Se uma região ou linha de serviço apresentar um salto inesperado, as premissas são revisadas, e chamadas de acompanhamento são acionadas para confirmar mudanças de precificação, mix de implantação ou contratação.
Antes da aprovação final, o modelo é revisado em etapas por outro analista, de modo que as principais variações sejam questionadas e corrigidas. O relatório é atualizado anualmente, e atualizações intermediárias são feitas quando ocorrem eventos relevantes, como mudanças de política, grandes violações que impulsionam a adoção rápida ou mudanças perceptíveis de precificação. Imediatamente antes da entrega, uma revisão final é concluída para que os clientes recebam a visão de mercado mais atual disponível.
Comparação do Tamanho do Mercado de Serviços de Autenticação da Mordor Intelligence com Outras Estimativas Publicadas
Os tamanhos de mercado publicados para serviços de autenticação podem parecer muito distantes entre si, porque cada publicador traça a linha de forma diferente em relação ao que conta como serviço pago, ao que é tratado como software e a como os pacotes em nuvem são tratados. O momento também importa, pois os anos-base, os pontos de conversão de moeda e o ritmo de adoção de métodos sem senha não mudam de forma linear.
Ao acompanhar as mudanças no mix de implantação e atualizar as premissas de preços e volume por meio de verificações em entrevistas, a Mordor Intelligence mantém o total vinculado à receita orientada a serviços e evita incluir categorias mais amplas de identidade e acesso que não são adquiridas como serviços de autenticação. Algumas estimativas também estendem o horizonte para anos posteriores, ou assumem uma expansão de gastos mais rápida sem vinculá-la a implantações empresariais e ciclos de renovação, o que pode inflacionar o valor de mercado no curto prazo.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 2,29 bilhões de USD (2025) | |
| Consultoria Global A | 9,62 bilhões de USD (2025) | Utiliza um limite mais amplo que parece incluir receitas de soluções adjacentes de identidade e segurança, além de aplicar camadas adicionais de segmentação, como tokenização, que podem incorporar componentes não relacionados a serviços. |
| Editora de Dados do Setor B | 2,40 bilhões de USD (2024) | Baseia-se em um ano-base diferente e em uma trajetória de crescimento mais restrita, e a abordagem é mais orientada pela oferta, com visibilidade limitada sobre o empacotamento de serviços em nuvem e a progressão de preços baseada em renovação. |
A dispersão apresentada na tabela é explicada principalmente por diferenças de escopo e de momento, e não por simples diferenças de cálculo. Quando o limite é mantido restrito às receitas de serviços, e a trajetória de crescimento é verificada em relação a sinais de adoção e precificação, o tamanho de mercado resultante se torna mais fácil de rastrear e reproduzir ao longo dos anos.


Principais Perguntas Respondidas no Relatório
Qual CAGR é previsto para o mercado de serviços de autenticação até 2031?
O mercado está previsto para crescer a 19,51% ao ano entre 2026 e 2031.
Qual método de autenticação está se expandindo mais rapidamente?
A autenticação sem senha está projetada para avançar a um CAGR de 20,29% à medida que as empresas aposentam senhas e códigos SMS em favor de chaves de acesso e biometria.
Qual é a participação da nuvem pública nos gastos?
As implantações em nuvem pública responderam por 63,29% da receita global em 2025 e devem crescer ainda mais.
Qual região verá o crescimento mais rápido?
A Ásia-Pacífico está prevista para registrar um CAGR de 20,57%, impulsionada por ecossistemas de identidade digital e pagamento móvel em larga escala.
Por que as PMEs estão acelerando a adoção?
As plataformas de identidade baseadas em assinatura eliminam os custos de capital iniciais, e as apólices de ciberseguro exigem cada vez mais a autenticação multifator.
Como a fadiga do usuário está sendo abordada?
Os fornecedores implantam mecanismos de risco adaptativo que suprimem os desafios para ações de baixo risco e promovem chaves de acesso para eliminar completamente a fadiga com códigos.
Página atualizada pela última vez em:



