
セキュリティオペレーションセンターサービス市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
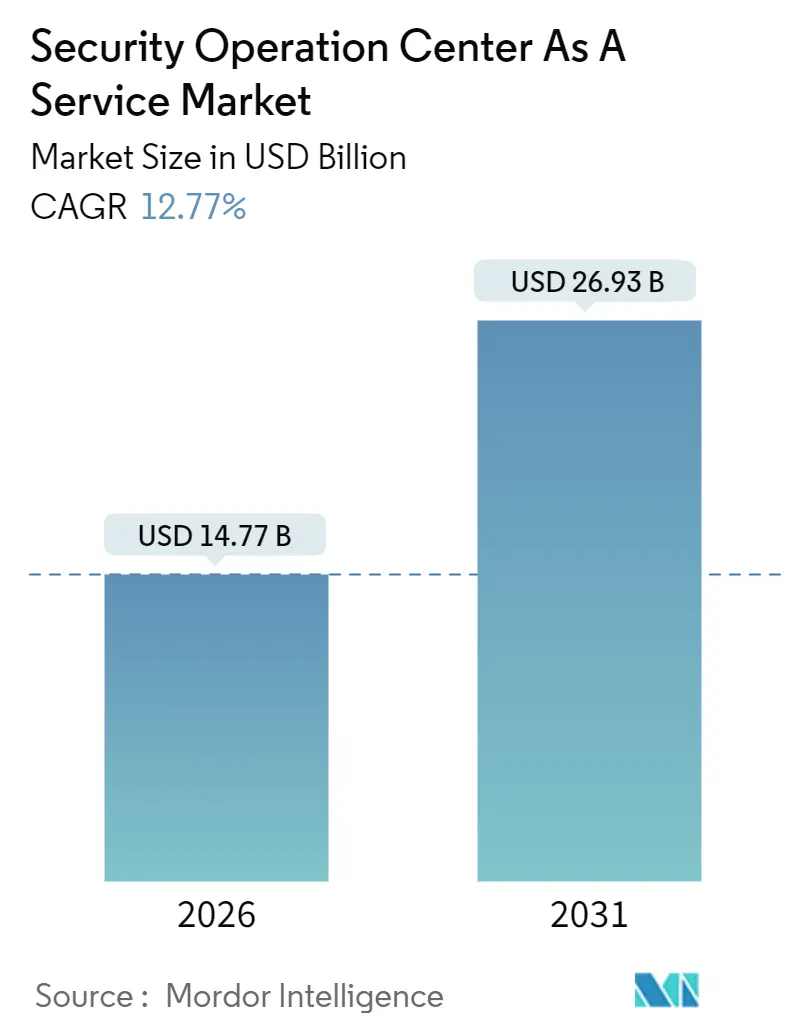
| 市場規模 (2026) | 14.77 十億米ドル |
| 市場規模 (2031) | 26.93 十億米ドル |
| Growth Rate (2026 - 2031) | 12.77 % |
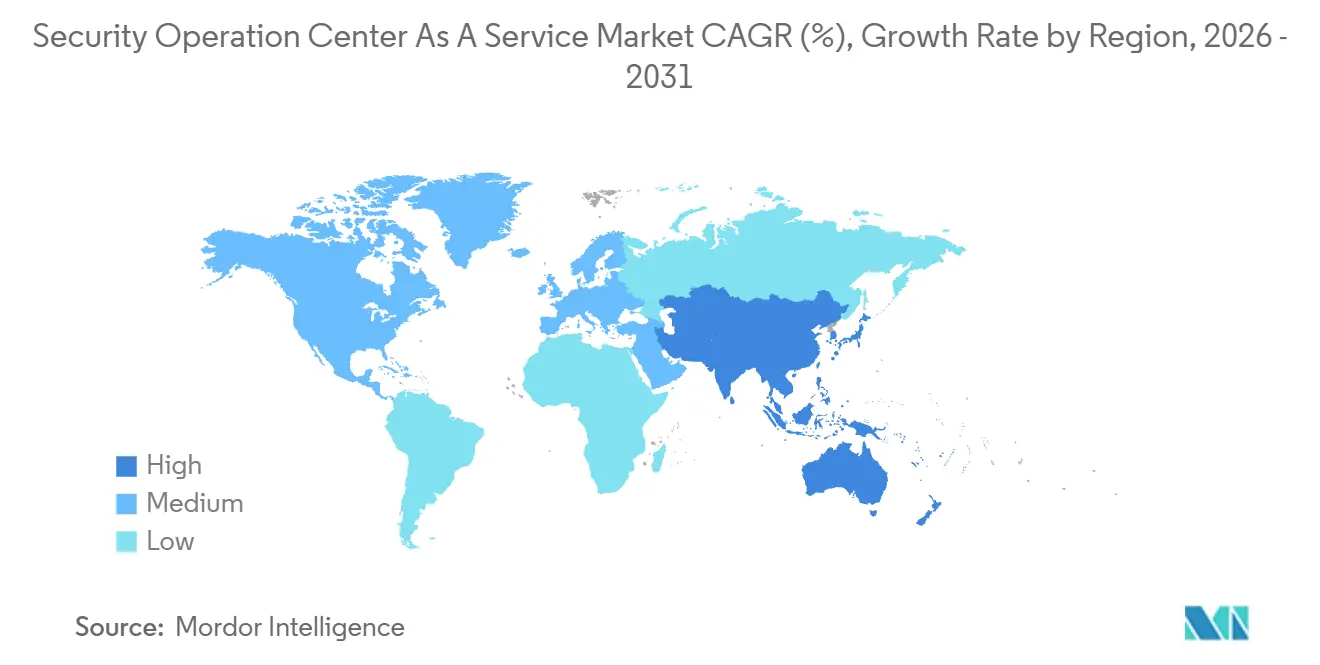
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
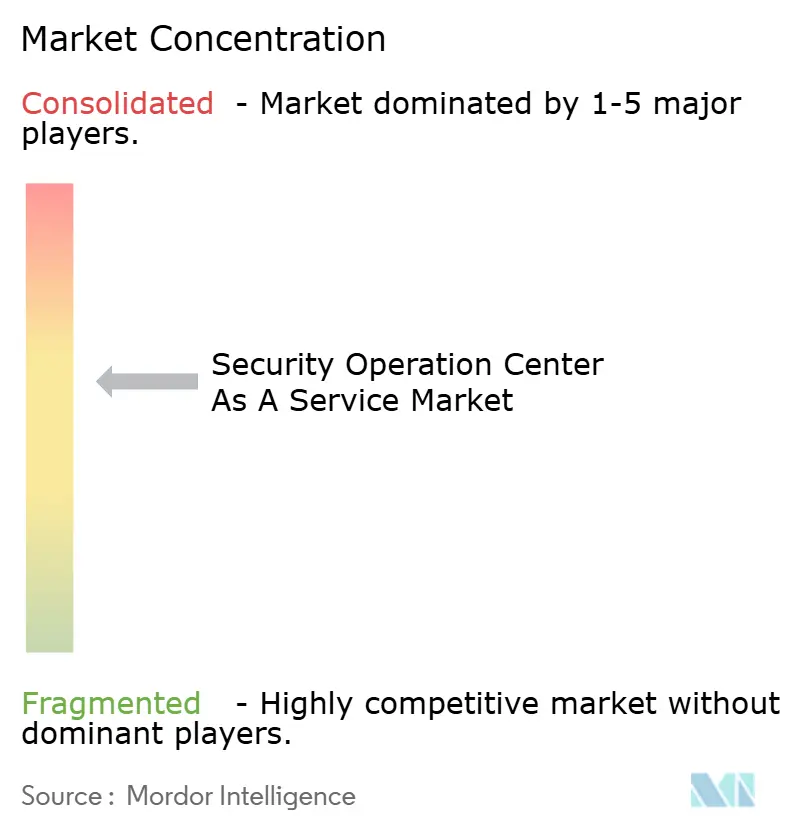
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるセキュリティオペレーションセンターサービス市場分析
セキュリティオペレーションセンターサービス市場は2026年に147億7,000万米ドルと評価され、予測期間中に年平均成長率12.77%で成長し、2031年までに269億3,000万米ドルに達する見込みです。規制当局の監視強化、サイバー保険の引受審査の厳格化、資格を持つアナリストの不足を背景に、購買者は資本集約型のオンプレミスセキュリティ情報・イベント管理プラットフォームから、成果ベースのマネージド検知・対応サブスクリプションへと移行しています。企業はまた、シグネチャツールを回避するマルチベクター型ランサムウェア、サプライチェーン、認証情報窃取活動を検出するクラウド提供型アナリティクスを好んでいます。需要は、運用技術とモノのインターネット環境の融合によってさらに高まっており、攻撃対象領域が拡大し、統合的な可視性が求められています。通信キャリア、地域専門業者、人工知能主導の新規参入者が既存のマネージドセキュリティサービスプロバイダーに挑戦する中、競争力学は流動的なままです。
主要レポートのポイント
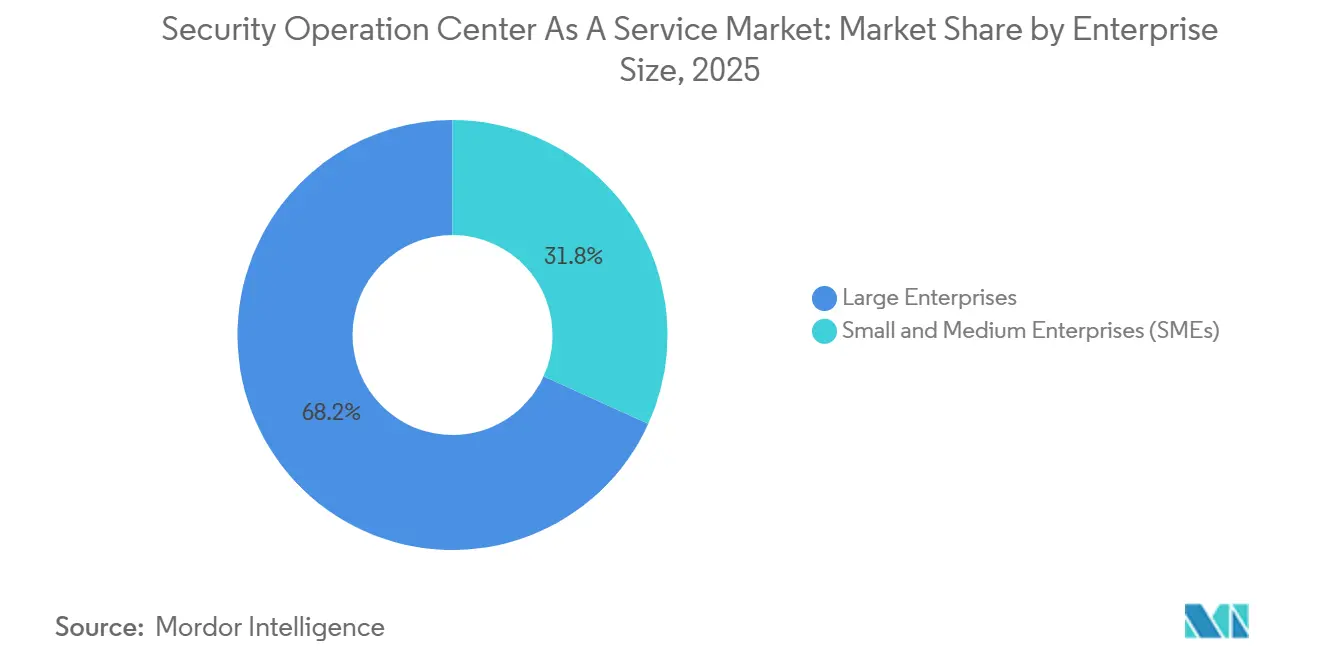
- 企業規模別では、大企業が2025年に68.23%の収益シェアを占め、中小企業は2031年まで年平均成長率13.84%で拡大しています。
- サービスタイプ別では、マネージド検知・対応が2025年のセキュリティオペレーションセンターサービス市場シェアの41.52%をリードし、インシデント対応・脅威ハンティングは2031年まで年平均成長率13.19%で成長しています。
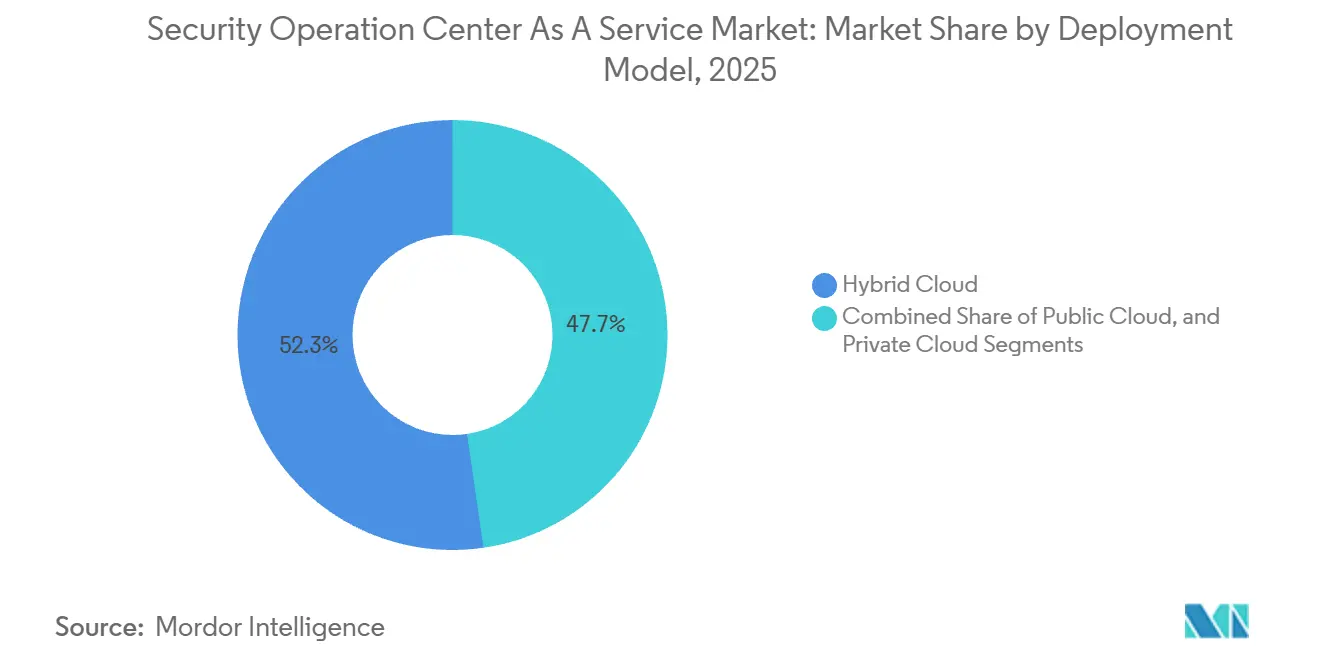
- 展開モデル別では、ハイブリッドクラウドが2025年のセキュリティオペレーションセンターサービス市場規模の52.31%を占め、2031年まで年平均成長率14.28%を記録する見込みです。
- エンドユーザー産業別では、銀行・金融サービス・保険が2025年収益の29.63%を保持し、ヘルスケアおよびライフサイエンスは2031年まで年平均成長率14.36%で成長する見込みです。
- 地域別では、北米が2025年収益の43.81%を占め、アジア太平洋地域は2031年まで最速の年平均成長率15.27%を記録する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルセキュリティオペレーションセンターサービス市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | 年平均成長率予測への影響(約%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| マルチベクター型サイバー攻撃の急激な増加 | +2.8% | 北米および欧州に集中するグローバル規模 | 短期(2年以内) |
| サイバーセキュリティ人材不足の深刻化 | +2.4% | 北米、西欧、アジア太平洋技術ハブで最も深刻なグローバル規模 | 中期(2〜4年) |
| クラウドおよびハイブリッドIT攻撃対象領域の拡大 | +2.1% | 北米およびアジア太平洋のクラウド導入先進地域が牽引するグローバル規模 | 中期(2〜4年) |
| リアルタイムインシデント開示に向けた規制の推進 | +1.9% | 北米(SEC)、欧州(NIS2)、アジア太平洋(新興フレームワーク) | 短期(2年以内) |
| 24時間365日マネージド検知・対応に対するサイバー保険の義務化 | +1.7% | 北米および欧州、オーストラリアおよびシンガポールへの波及あり | 中期(2〜4年) |
| 統合的可視性を求めるOTとIoTの融合 | +1.5% | ドイツ、日本、韓国などの製造業集積地域で早期成果が見られるグローバル規模 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
マルチベクター型サイバー攻撃の急激な増加
脅威アクターは現在、ランサムウェア、データ窃取、サービス拒否恐喝を急速に連鎖させており、定期的なログレビューに依存する社内チームを圧倒しています。連邦捜査局は2023年中に125億米ドルのサイバー犯罪被害を記録し、ランサムウェアとビジネスメール詐欺によって22%急増しました。[1]連邦捜査局、「インターネット犯罪レポート2023」、IC3.GOV 2024年には、サイバーセキュリティ・インフラセキュリティ庁が、滞留時間を24時間未満に短縮する初期アクセスブローカーが関与するインシデントの30%増加を観測しました。この加速は、グローバルなアナリスト体制と数分以内に横方向の移動を特定できる行動分析を維持するマネージド検知・対応プロバイダーに有利に働きます。かつて週次レビューを許容していた組織は、今や1時間未満の平均検知時間を要求し、外部専門家への依存を生み出しています。境界防御から侵害前提の態勢への移行は、継続的監視とバンドルされたインシデント対応リテーナー販売をさらに促進しています。
サイバーセキュリティ人材不足の深刻化
世界のセキュリティ人材不足は2024年に400万ポジションに達し、北米だけで70万件の空席を含んでいます。ティア1アナリストの給与インフレは前年比15%を超えましたが、離職率は25%以上を維持し、組織的知識を侵食してアラートバックログを拡大させています。中小企業は大手テクノロジー企業や金融企業が提供する報酬水準に見合うことに最も苦労しており、数百のクライアントにアナリストコストを分散するサブスクリプションベースのセキュリティオペレーションセンターサービス市場の提供を採用するよう促されています。プロバイダーは規模の経済を実現し、個々の企業では正当化できない高度な自動化と脅威インテリジェンスプラットフォームへの投資を賄っています。この不足は、Kubernetesランタイム保護などのクラウドネイティブ分野で特に深刻であり、アウトソーシングのトレンドをさらに強固にしています。
クラウドおよびハイブリッドIT攻撃対象領域の拡大
パブリッククラウドの採用により可視性が分散しており、従来のオンプレミスツールはサービスとしてのインフラストラクチャ、サービスとしてのプラットフォーム、またはサービスとしてのソフトウェア環境からの監査ログをほとんど取り込みません。2023年に広く使用されたファイル転送アプリケーションの侵害は2,000以上の組織に影響を与え、共有責任モデル内の集中リスクを浮き彫りにしました。ハイブリッド展開は、オンプレミスのアクティブディレクトリ、ネットワークデバイス、ソフトウェア定義広域ネットワークからの独自ログ形式を追加することで複雑さを増大させます。マネージド検知・対応ベンダーは、テレメトリを統合データレイクに正規化する軽量エージェントでこのギャップを埋め、クロスドメインの脅威ハンティングを可能にします。企業がベンダーロックインを避けるためにマルチクラウド戦略に移行するにつれ、Amazon Web Services、Microsoft Azure、Google Cloudのログに対応するベンダー非依存プラットフォームが注目を集めています。
リアルタイムインシデント開示に向けた規制の推進
米国証券取引委員会の2023年規則は、登録者に対して重大なインシデントを4営業日以内に報告することを義務付けています。欧州連合では、ネットワーク・情報セキュリティ指令2が重要・重要エンティティに対して24時間以内に国家当局に通知することを要求しています。シンガポールとオーストラリアも同様の義務を制定しています。これらの短縮されたタイムラインにより、企業は継続的な監視、自動化された証拠収集、および迅速なフォレンジック分析能力を維持することを余儀なくされており、これらは過負荷の社内チームよりもセキュリティオペレーションセンターサービス市場を通じてより容易に提供されます。
抑制要因の影響分析*
| 抑制要因 | 年平均成長率予測への影響(約%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| データ主権とログ保存に関する懸念 | -1.2% | 欧州(GDPR)、アジア太平洋(中国、インド、インドネシア)、中東 | 中期(2〜4年) |
| レガシーツールとの統合の複雑さ | -0.9% | 数十年前のインフラを持つ大企業で特に深刻なグローバル規模 | 短期(2年以内) |
| アウトソーシングされたSOCにおける組織固有のコンテキストの限界 | -0.7% | 独自の環境を持つ中堅・大企業の購買者に影響するグローバル規模 | 中期(2〜4年) |
| 高い誤検知率によるアラート疲労 | -0.6% | リソースが限られた中小企業への影響が大きいグローバル規模 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
データ主権とログ保存に関する懸念
個人データ転送に関する一般データ保護規則の制限により、プロバイダーは地域内のセキュリティオペレーションセンターを運営するか、標準契約条項を採用することを余儀なくされ、コストと複雑さが増加しています。[2]欧州連合、「欧州連合全体にわたる高い共通レベルのサイバーセキュリティのための措置に関する指令(EU)2022/2555」、EUR-LEX.EUROPA.EU インドのデジタル個人データ保護法も同様の要件を導入し、国内施設への投資を促進しています。中国のサイバーセキュリティ法は重要情報インフラのログの海外輸出を禁止しており、その需要の一部を国内企業に事実上留保しています。この結果生じる断片化はグローバルプロバイダーの規模の経済を妨げますが、地域専門業者にはホームフィールドの優位性をもたらします。
レガシーツールとの統合の複雑さ
企業は多くの場合、最新のアプリケーションプログラミングインターフェースを欠く数十年前のファイアウォール、侵入防止システム、および独自の産業制御システムプロトコルを運用しています。テレメトリがクラウドネイティブアナリティクスエンジンに供給される前にカスタムパーサーが必要であり、利益実現が遅れ、プロフェッショナルサービスコストが膨らみます。SANSインスティテュートの調査では、組織の60%がマネージド検知・対応の採用における最大の障壁として統合の障害を挙げていることがわかりました。この負担は、承認チェーンがオンボーディングを遅らせるヘルスケアや金融の高度にセグメント化されたネットワークでより重くなります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
企業規模別:消費経済が中小企業の採用を加速
大企業層は、ハイブリッド資産の広さと厳格な監査義務を反映して、セキュリティオペレーションセンターサービス市場の2025年収益の68.23%を占めました。これらの購買者は多くの場合、ティア3の脅威ハンティングと社内インテリジェンスを維持しながら、ティア1のトリアージとティア2の調査をアウトソーシングし、組織的なコンテキストを保持しながら24時間365日のカバレッジを獲得しています。中小企業向けのセキュリティオペレーションセンターサービス市場は、ターンキークラウドサブスクリプションが設備投資を排除し、人員増加に合わせてスケールするため、年平均成長率13.84%でより速く成長しています。マネージドサービスプロバイダーによるプログラマティックチャネル販売はさらに取得コストを下げ、高度な検知を手頃な価格にしています。
中小企業は通常、エンドポイント検知、セキュリティ意識向上トレーニング、脆弱性スキャンをバンドルした標準化されたプレイブックを採用しますが、大企業はカスタムランブックとセクター固有のインテリジェンスを要求します。最高情報セキュリティ責任者が継続的な採用ギャップに直面する中、フォーチュン500企業でさえ外部アナリストにルーティングされるアラートの割合を増やしています。中小企業の購買者にとって、アウトソーシングは規制コンプライアンスとサイバー保険適格性への唯一の実行可能な道になりつつあります。


サービスタイプ別:プロアクティブな脅威ハンティングが差別化要因に
マネージド検知・対応は2025年のセキュリティオペレーションセンターサービス市場シェアの41.52%を占め、継続的な監視とガイド付き修復によって支えられています。インシデント対応・脅威ハンティングサービスは2031年まで年平均成長率13.19%を記録する見込みであり、企業が敵対者がプロアクティブな検索なしに数週間検出されずに潜伏できることを認識するにつれ、受動的なログ集約を上回るパフォーマンスを示しています。プロアクティブなハンティングのセキュリティオペレーションセンターサービス市場規模は現在より小さいですが、敵対者の戦術に精通した上級アナリストを必要とするため、プレミアム価格を命じています。
クラウドデータレイクがストレージをアナリティクスから切り離すにつれ、レガシーセキュリティ監視はコモディティ化しており、プロバイダーは誤検知を抑制し、高忠実度シグナルにアナリストを集中させる自動化を統合するよう促されています。バンドルされたオーケストレーション機能と脆弱性管理も成長ベクターとして台頭しており、ベンダーがツールセットを統合し、顧客あたりの平均収益を高めることを正当化しています。統合されたアプローチは侵害コストを削減し、調達を簡素化します。
展開モデル別:ハイブリッドクラウドがコンプライアンスとパフォーマンスのバランスを実現
ハイブリッドアーキテクチャは2025年収益の52.31%を占め、展開モデルの中で最高の年平均成長率14.28%で上昇しています。組織は要約されたテレメトリをクラウドアナリティクスに転送しながら、個人識別情報を含む生ログをオンプレミスに保持し、レイテンシとプライバシーの両方の義務を満たしています。エッジ処理ノードは現在、顧客サイトで第1段階のアナリティクスを実行し、帯域幅と転送費用を削減しています。
パブリッククラウドオプションは、摩擦のないオンボーディングを求めるデジタルネイティブや中小企業に魅力的であり、プライベートクラウドは専用インフラを必要とする政府や金融の購買者に対応しています。セキュリティオペレーションセンターサービス産業は、顧客環境内に展開するコンテナ化されたアナリティクスエンジンで革新を続け、居住法に違反することなくプロバイダーの可視性を拡張しています。この柔軟性は、複数の規制フレームワークを扱う多国籍企業にとって決定的な要因です。
注記: 個々のセグメントのシェアはレポート購入時に入手可能
エンドユーザー産業別:ヘルスケアの成長が長年のBFSIリーダーを上回る
銀行・金融サービス・保険セグメントは、決済セキュリティの義務とインシデント報告義務により、2025年収益の29.63%でトップの地位を維持しました。しかし、ヘルスケアは電子健康記録と接続された医療機器を標的としたランサムウェアに牽引され、最速の年平均成長率14.36%を記録する見込みです。2024年の米国病院協会の調査では、医療提供組織への攻撃が前年比32%増加したことが示されました。
産業制御システムがモノのインターネットデバイスと統合するにつれ、製造業の採用が加速しており、以前は企業のセキュリティチームには見えなかったテレメトリが生成されています。人員凍結に悩む政府機関は、ティア1およびティア2の業務をますますアウトソーシングしています。小売業は、決済詐欺と認証情報スタッフィング攻撃がマージンを圧迫する中、マネージド検知・対応をコスト効果の高い緩和策として採用しています。
地域分析
北米は2025年収益の43.81%を占め、米国証券取引委員会の開示規則、成熟したサイバー保険市場、フォーチュン500企業の集中によって支えられています。この地域では、レガシーオンプレミスのセキュリティ情報・イベント管理プラットフォームが、総所有コストを削減するクラウドネイティブのマネージド検知・対応ソリューションに置き換えられています。カナダの侵害通知制度が需要をさらに支援し、メキシコでのニアショアリング活動が地域ハブをサイバーリスクの高まりにさらしています。
欧州は約28%のシェアを占め、重要・重要エンティティ全体で24時間報告を義務付けるネットワーク・情報セキュリティ指令2によって支えられています。ドイツ、フランス、英国は、サービス品質の基準を引き上げる国家認証を通じて採用を促進しています。しかし、一般データ保護規則の居住規定がプロバイダーの状況を断片化し、国内セキュリティオペレーションセンターを持つベンダーを優遇しています。
アジア太平洋地域は世界最速の年平均成長率15.27%で拡大する見込みです。インドのデジタル個人データ保護法はセキュリティテレメトリのローカルストレージを要求し、グローバルプロバイダーがムンバイとベンガルールに施設を開設するよう促しています。重要情報インフラに対するシンガポールの6時間インシデント報告規則、オーストラリアの重要インフラ保護法、韓国の金融セクターガイドラインはすべてコンプライアンス主導の需要を生み出しています。中国は国外データ制限により国内サプライヤーが支配していますが、多国籍企業はグループ全体の可視性を維持するために子会社の並行契約を締結することが多いです。
南米、中東、アフリカは2025年収益の約15%を占めました。ブラジルの中央銀行サイバーセキュリティ決議とアラブ首長国連邦のマネージドセキュリティライセンス制度が地域の成長を刺激しています。サウジアラビアの重要サイバーセキュリティ管理は重要インフラに24時間365日の監視を実施することを義務付けており、南アフリカの規制当局はマクロ経済の逆風にもかかわらずサイバーレジリエンスガイドラインを施行しています。

規制環境
規制の圧力は、インシデント開示、監査可能な管理策、プロバイダー監視に関するSOCaaS要件の正式化を続けている。米国では、SECの2023年重大サイバーインシデント開示規則が対応期限を圧縮しており、CISAはCIRCIA規則制定に関する協議を継続しており、2026年6月15日から18日に開催されたバーチャルタウンホールを含め、対象事業体とそのセキュリティプロバイダーにとってインシデント報告と証拠の準備が引き続き注目されている。
米国以外では、国境をまたぐ、および国内のコンプライアンス要件がベンダー選定と提供モデルの形を決める度合いを増している。EUでは、NIS2の報告義務とサイバー連帯法が官民のSOC能力構築を強化しており、欧州委員会は2026年1月20日に法的明確性向上のためNIS2の対象修正案を提案した。サウジアラビアの国家サイバーセキュリティ庁は、マネージドセキュリティオペレーションセンター(MSOC)サービスのライセンス供与に関する規制枠組み(RFMSOC-1:2024)を施行し、MSOCプロバイダーに対するライセンス要件を導入している。一方、英国は2025年11月12日に「サイバーセキュリティ及び強靭性(ネットワーク及び情報システム)法案」を提出し、マネージドサービスプロバイダーおよびデータセンターへの監視範囲を拡大した。
バリューチェーン分析
SOCaaSの提供は、エンドポイント、ID、ネットワーク、クラウド、OT/IoT全体にわたるテレメトリの生成・収集から始まり、大量のログを保存・処理するクラウドおよびデータインフラ層(パブリッククラウドおよびソブリンクラウドの選択肢)への取り込みが続く。これらの層の上に、セキュリティ技術ベンダーがSIEM、SOAR、EDR/XDR、脅威インテリジェンス、そして近年ではAI主導の調査ツールを提供し、マネージドセキュリティサービスプロバイダーがこれらをランブック、ケース管理、24時間365日のアナリスト業務に統合する。最終的なサービスは、段階別サブスクリプション(監視、MDR、脅威ハンティング、インシデント対応リテイナー)としてパッケージ化され、オンボーディング、統合、継続的なチューニングは通常プロフェッショナルサービスとして提供される。
パートナーシップのエコシステムは、特にAI対応の運用やコンプライアンス主導の提供において、能力と地域的到達範囲を拡大する主要な手段となっている。例としては、CrowdStrikeとIBMの協業拡大によりAI支援検知とSOCオーケストレーションを連携させる取り組みや、LevelBlueとSentinelOneがプラットフォームのテレメトリと脅威インテリジェンス主導の運用を組み合わせる取り組みが挙げられる。規制と保証の枠組みは調達に影響を与えている。サウジアラビアのNCAによるRFMSOC-1:2024は、規制対象セクターにサービスを提供するMSOCプロバイダーに対しライセンスおよび運用管理を強化しており、EUのマネージドセキュリティサービス認証構想に関するENISAの取り組みは、加盟国全体でサービス品質の基準を標準化する方向への移行を示している。SOC-CMMなどのSOC成熟度評価フレームワークは、調達、監査、継続的改善プログラムにおける共通のベンチマークとして使用されている。
競争環境
上位5社のプロバイダーが推定35〜40%の合計シェアを保持しており、中程度の断片化を示し、地域専門業者と垂直特化型新規参入者の余地を残しています。SecureWorks、IBM Security、Arctic Wolf、AT&T Cybersecurity、NTTなどの既存企業は、後に脅威ハンティングとオーケストレーションモジュールをアップセルする低摩擦のエントリーサブスクリプションを提供するランドアンドエクスパンド戦略を追求しています。通信キャリアは接続契約を活用してマネージド検知・対応をクロスセルし、ソフトウェア定義広域ネットワークとサービスをバンドルしてアカウントの粘着性を高めています。
プライベートエクイティが支援するロールアップが継続しており、地域のマネージドセキュリティ企業を買収してローカルアナリスト人材を獲得し、データ居住義務を満たしています。人工知能主導の新規参入者はティア1のトリアージを自動化し、中小企業の価格ポイントを下げ、既存企業に効率向上に見合うよう圧力をかけています。運用技術セキュリティは、Dragosのような専門業者が汎用ベンダーと提携して監視制御・データ収集プロトコルを監視するホワイトスペースの機会として残っています。
財務開示は多角化されたテクノロジーベンダーの規模の優位性を浮き彫りにしています。IBM Corporationは2025年のセキュリティサービス収益として28億米ドルを報告し、脅威調査への継続的な投資を可能にしています。[3]IBM Corporation、「2025年9月30日終了の四半期期間の10-Q様式」、SEC.GOV。
セキュリティオペレーションセンターサービス産業リーダー
SecureWorks Inc.
IBM Corporation
AT&T Inc.
Arctic Wolf Networks, Inc.
Trustwave Holdings, Inc.
- *免責事項:主要選手の並び順不同

市場機会と将来展望
コンプライアンスに関連する需要は、ハイブリッド環境全体で報告期限、証拠保全、監査可能な対応ワークフローを運用化するSOCaaSサービスに明確な余地を生み出している。公共調達がこの変化を示している。2026年、英国の金融サービス補償スキームは、24時間365日のMDRおよびDFIRを要求する外部委託型ハイブリッドSOCの入札を実施し、継続的な監視とフォレンジック、インシデント対応の準備をバンドルできるプロバイダーへの需要を強化した。同時に、データ主権と地域内監視の要件(例えば、サウジアラビアのNCAによるMSOCサービスのライセンス供与や、欧州およびアジア全域で言及されている居住要件に基づく提供パターン)は、地域内のSOC拠点、ソブリンクラウド提供の選択肢、地域パートナーシップの価値を高めている。
エージェント型AIと統合SOCコンソールを中心とした技術ロードマップは、統合の負担とアナリストの作業負荷を軽減しつつ、トリアージと対応の一貫性を向上させる機会を開いている。Fortinetが2026年6月に発表したFortiSOCは、SIEM、SOAR、脅威インテリジェンス、AI主導の相関分析を組み合わせた統合クラウド提供型プラットフォームとして位置付けられており、SOCワークフローをより少ないツールに統合しようとするベンダーの取り組みを示している。新興のSOCaaS参入企業や地域プロバイダーも、マルチクラウド環境向けの自律型またはAI支援型SOCサービスを商用化しており、迅速な導入と標準化されたプレイブックを重視する中小企業・中堅市場の購入者にとっての選択肢を広げている。BFSI、医療、重要インフラなどの規制対象セクター全体で、再現可能な検知エンジニアリング、ログ保持管理、フォレンジック対応可能なプロセスを実証できるプロバイダーは、監視のみのサービスよりも防御力のある調達上の地位を得ている。
最近の業界動向
- 2026年7月:Bespin Globalは、マルチクラウド環境全体で検知、分析、対応を自律エージェントを中心に構築したAIベースのセキュリティオペレーションセンターサービス「HelpNow AI SOC」を発表した。この発表は、ハイブリッドな可視性とより速い調査サイクルに焦点を当てた、アジアにおけるSOCaaSの製品化の進展を示している。
- 2026年6月:Fortinetは、エージェント型AIを備えたSIEM、SOAR、脅威インテリジェンス、ID脅威検知を統合したクラウド提供型プラットフォーム「FortiSOC」の提供開始を発表した。中核的なSOC機能を単一のコンソールに統合することで、この発表はMDRプロバイダーに対し、統合、対応ワークフロー、サービスの深さによる差別化を求める競争圧力を高めている。
- 2025年12月:Arctic Wolfは、NIS2コンプライアンス要件に対応したフランクフルトのセキュリティオペレーションセンターを設立するため、欧州のマネージド検知・対応プロバイダーを1億8,000万米ドルで買収した。この取引は欧州の顧客向けに地域内提供とデータ居住性の姿勢を強化するとともに、現地アナリスト人材をめぐる競争を激化させている。


研究方法のフレームワークとレポートの範囲
市場の定義と対象範囲
本市場は、通常クラウド対応プラットフォームと遠隔セキュリティチームを通じて、顧客環境に対する継続的な監視、アラートのトリアージ、脅威調査、および対応のガイダンスを提供する、外部委託・サブスクリプション型SOC能力から得られる収益を対象とする。
対象範囲外:継続的な監視やインシデント対応を含まない、単発のサイバーセキュリティコンサルティング、監査、テストプロジェクトは対象外とする。
セグメンテーション概要
- 企業規模別
- 中小企業(SMEs)
- 大企業
- サービスタイプ別
- マネージド検知・対応(MDR)
- インシデント対応・脅威ハンティング
- セキュリティ監視・ログ管理
- その他のサービスタイプ
- 展開モデル別
- パブリッククラウド
- プライベートクラウド
- ハイブリッドクラウド
- エンドユーザー産業別
- BFSI
- ITおよび通信
- ヘルスケアおよびライフサイエンス
- 製造業
- 政府および公共部門
- 小売・電子商取引
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- ロシア
- 欧州その他
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- ASEAN
- オーストラリアおよびニュージーランド
- アジア太平洋その他
- 南米
- ブラジル
- アルゼンチン
- 南米その他
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- 中東その他
- アフリカ
- 南アフリカ
- ナイジェリア
- アフリカその他
- 北米
データソース、市場規模算定、検証
デスクリサーチ
デスクリサーチは、一般的なサイバーセキュリティ予算ではなく、SOCaaSの実際の需要プールを説明する公的な基点から始めた。NIST サイバーセキュリティフレームワーク、CISAの勧告、MITRE ATT&CKの更新情報、公開されているインシデント報告の要約などの情報源を使用して、検知と対応に関する期待がどのように変化しているかを追跡した。
また、SECのサイバー開示ガイダンス、ENISAの脅威状況に関する公表資料、公共調達ポータルなど、政府機関や規制当局の資料を確認し、地域別の採用パターンと予算の兆候を特定した。次に、企業の開示資料、決算説明会の記録、投資家向け説明資料を用いて、マネージド検知・対応、SIEM運用、24時間365日監視がどのようにパッケージ化・価格設定されているかを相互確認した。必要に応じて、有料の企業財務データベースおよび特許データを参照し、サプライヤーのカバレッジと製品の方向性を確認した。これらのデスクソースは例示的なものであり、想定事項を収集、検証、明確化するために追加の公開文書も確認した。
一次インタビューおよび調査
一次調査は、実際にSOCaaSとして販売されているものは何か、契約の範囲がどのように定められているか、また顧客規模ごとに最も一般的な価格設定単位は何かを検証することに重点を置いた。APAC、EMEA、南北アメリカのサービスプロバイダー、チャネルパートナー、企業のセキュリティ責任者にインタビューを行い、共同管理モデル、サービスレベルの期待、更新行動に関する情報の空白を埋めるために追加確認を行った。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| トップ層:29% | 経営幹部(CXO):12% | APAC:42% |
| 中堅層:51% | 機能・部門責任者:39% | EMEA:34% |
| 中小プレイヤー:20% | マネージャー:49% | 南北アメリカ:24% |
市場規模算定と予測
市場規模算定は、企業のIT支出の兆候、セキュリティ外部委託の浸透度、そして継続的なSOC監視・対応に対応する割合を通じてサイバーセキュリティおよびマネージドセキュリティサービス需要を再構築するトップダウン方式を用いて構築した。需要プールを形成した後、顧客規模ごとの契約価値のサンプル、監視される座席数やエンドポイント数の典型値、入手可能な場合のサービスプロバイダーの収益開示など、選択的なボトムアップ近似によりストレステストを行った。
モデルで使用した主要な入力には、セキュリティアラート量の観測された増加、監査サイクルによって推進される24時間365日監視要件の採用、オンプレミスSIEM運用からマネージド検知・対応サブスクリプションへの移行、平均契約期間と更新サイクル、そして企業の拠点分布とクラウド採用に基づく地域別構成が含まれる。国またはセグメントでボトムアップのデータポイントが欠落している場合は、企業数の帯、クラウドワークロードの成長、セキュリティ人材の不足などの代理指標を用い、インタビューのフィードバックを通じて想定を正規化した。
予測は、セキュリティインシデントの強度、規制主導のコンプライアンス活動、監視・対応バンドルの予想される価格推移に関するトレンド確認に支えられたシナリオ分析に基づいて行った。最終的な予測は、特定の規制対象セクターで専門家の合意が緩やかな立ち上がりを示した場合、または社内SOC人材の確保が一貫して制約されている場合により速い普及を示した場合に、それぞれ調整した。
データ検証と更新サイクル
モデルの出力は、マネージドセキュリティサービスの成長、SOCアナリストの採用動向、公表されているサイバーインシデント頻度のパターンなどの独立した市場の兆候と照合され、承認前に差異が調査される。ある地域または年に急激な変化が見られる場合、通貨換算のタイミング、契約範囲の境界、共同管理サービスが一貫して計上されていたかどうかを再確認する。
結果は、想定事項に関する相互確認、価格設定と浸透度に関する感度テスト、地域間の整合性確認を含む複数段階のアナリストレビューを経る。レポートは毎年更新され、大きな規制の変化、侵害活動の急激な変化、SOCaaSパッケージングの明確な変化など、重要な事象が発生した場合には中間更新が行われる。提供前には、クライアントが最新の見解を受け取れるよう、最終確認作業が実施される。
他の公表推定値と比較したMordor Intelligenceのセキュリティオペレーションセンターアズアサービス市場規模
SOCaaSに関して公表されている数値は、SOCaaSと、より広範なマネージドセキュリティサービス、および隣接するツールとの境界線が同じように定義されていないこと、また基準年と通貨換算のタイミングも異なることから、大きく異なって見える場合がある。フルマネージド型サービスと共同管理型サービスとして扱われるものの違い、そしてプロバイダーの収益が地域間でどのように配分されるかによっても、総額が変動する可能性がある。
Mordor Intelligenceは、監視対象エンドポイントやログ量といった契約範囲の単位を追跡し、一次調査による確認を通じて共通の想定事項を更新することで、SOCaaSの収益を、独立したコンサルティングや一般的なサイバーセキュリティ外部委託を含めることなく、継続的な監視とインシデント対応の提供に限定している。一部の調査は、より古い基準年の値から出発し、積極的なCAGR範囲を適用しているものもあれば、MDRプラットフォームや一般的なマネージドサービスといったより広いカテゴリーを含めることで総額が膨らんでいるものもある。価格推移の算定方法も異なり、一部のモデルは平均販売価格(ASP)の直線的な上昇を仮定しているが、当社のアプローチでは、更新サイクルとサービスレベルの構成を用いて、より現実的に価格変動を調整している。
ベンチマーク比較
| 出典 | 市場規模 | 研究方法のギャップ |
|---|---|---|
| Mordor Intelligence | USD 14.77 B (2026) | |
| グローバルコンサルティング会社A | USD 8.42 B (2025) | より古い基準年とより長い期間を使用しており、対象範囲の記述が広いため、必ずしも24時間365日のSOCサービス提供に結びついていない、プラットフォーム主導のセキュリティ運用や隣接するマネージドセキュリティ収益を含めてしまう可能性がある。 |
| 業界調査グループB | USD 7.42 B (2024) | より小さな基準年から出発し、異なる期間の成長率を適用しており、セグメンテーションの言葉遣いが予防・検知サービスバンドルをSOCaaSと混同しているため、SOC運用と一般的なセキュリティサービスとして計上されるものが変わる可能性がある。 |
表に見られる差異は、主に年の選択、SOC運用として計上されるものと隣接するマネージドセキュリティバンドルとして計上されるものの違い、そして更新を通じて価格がどのように推移するかによって生じている。市場が明確な運用単位と検証済みの範囲ルールに結びついている場合、地域や顧客規模を超えて整合させることができる、より再現性の高い総額が得られる。


レポートで回答される主要な質問
セキュリティオペレーションセンターサービス市場は2026年にどのくらいの規模ですか?
市場は2026年に147億7,000万米ドルに達し、社内監視からマネージド検知・対応サブスクリプションへの広範な移行を反映しています。
セキュリティオペレーションセンターサービス市場の2031年までの予想成長率はどのくらいですか?
このセクターは年平均成長率12.77%で拡大し、2031年までに総額269億3,000万米ドルに達する見込みです。
最も速く成長している展開モデルはどれですか?
ハイブリッドクラウドの実装は、クラウドスケールのアナリティクスを提供しながらレイテンシとデータ居住要件を満たすため、年平均成長率14.28%を記録しています。
ヘルスケアがアウトソーシングされたセキュリティオペレーションをこれほど急速に採用しているのはなぜですか?
電子健康記録と接続された医療機器へのランサムウェア攻撃が増加しており、ヘルスケア組織は社内チームが維持できない24時間365日のマネージド検知・対応カバレッジを求めるようになっています。
データ主権法はプロバイダー選択にどのような影響を与えますか?
欧州連合、インド、中国の規制はローカルログ処理を要求しており、国内セキュリティオペレーションセンターまたは地域パートナーシップを持つベンダーを優遇しています。
インシデント対応・脅威ハンティングは基本的なマネージド検知とどのように異なりますか?
プロアクティブな脅威ハンティングは隠れた敵対者を仮説主導で検索することを含み、インシデント対応リテーナーは専門家による封じ込めとフォレンジックを提供します。どちらのサービスも高い価格を命じますが、侵害コストを削減します。
最終更新日:



