
Taille et part du marché russe de la cybersécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
| Taille du marché de l'année de base (2025) | 7.15 Milliards de dollars |
| Taille du Marché (2026) | 7.75 Milliards de dollars |
| Taille du Marché (2031) | 11.56 Milliards de dollars |
| Growth Rate (2026 - 2031) | 8.34 % |
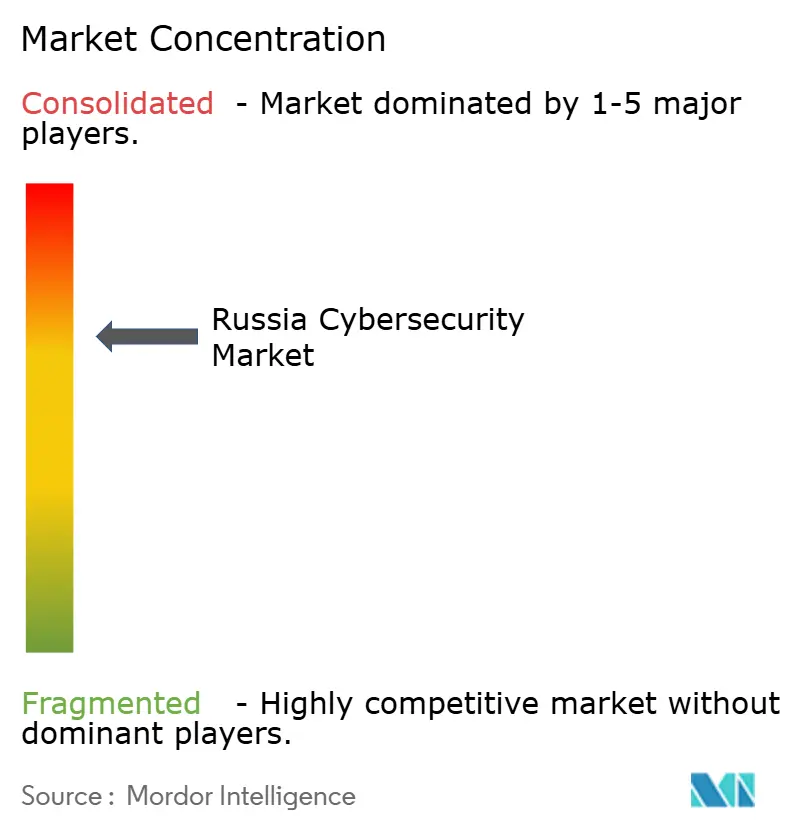
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché russe de la cybersécurité par Mordor Intelligence
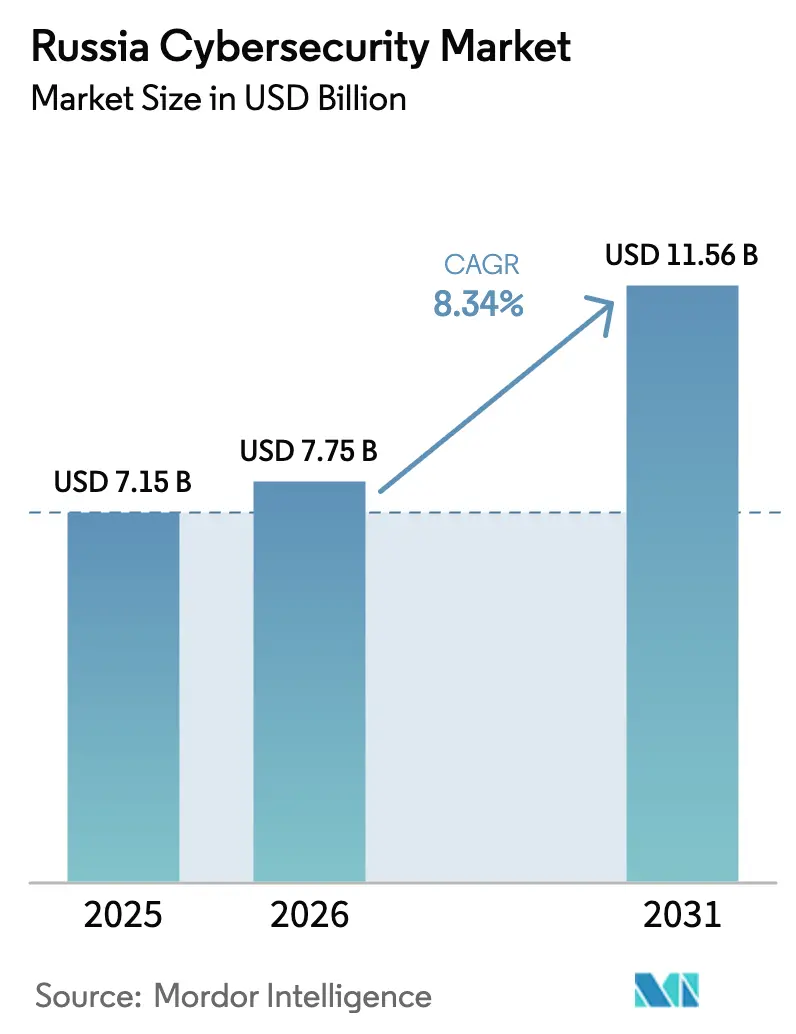
La taille du marché russe de la cybersécurité était évaluée à 7,15 milliards USD en 2025 et est estimée pour croître de 7,75 milliards USD en 2026 pour atteindre 11,56 milliards USD d'ici 2031, à un CAGR de 8,34 % au cours de la période de prévision (2026-2031). L'expansion du marché est portée par l'agenda de souveraineté numérique de l'État, qui impose des solutions russes certifiées à travers les infrastructures d'information critiques et maintient des allocations budgétaires stables, même dans un contexte macroéconomique contraint. L'augmentation des pertes liées aux rançongiciels, le durcissement des règles de localisation des données et les audits de sécurité annuels obligatoires incitent les entreprises — en particulier dans les secteurs bancaire, énergétique et de la santé — à accorder la priorité aux dépenses en matière de cybersécurité par rapport aux autres dépenses informatiques. Les constructions nationales de cloud et de centres de données par des acteurs tels que Rostelecom créent une demande nouvelle pour les architectures zéro confiance, tandis que les politiques de substitution des importations renforcent la visibilité des revenus pour les fournisseurs russes capables de remplacer le matériel frappé de sanctions.
Points clés du rapport
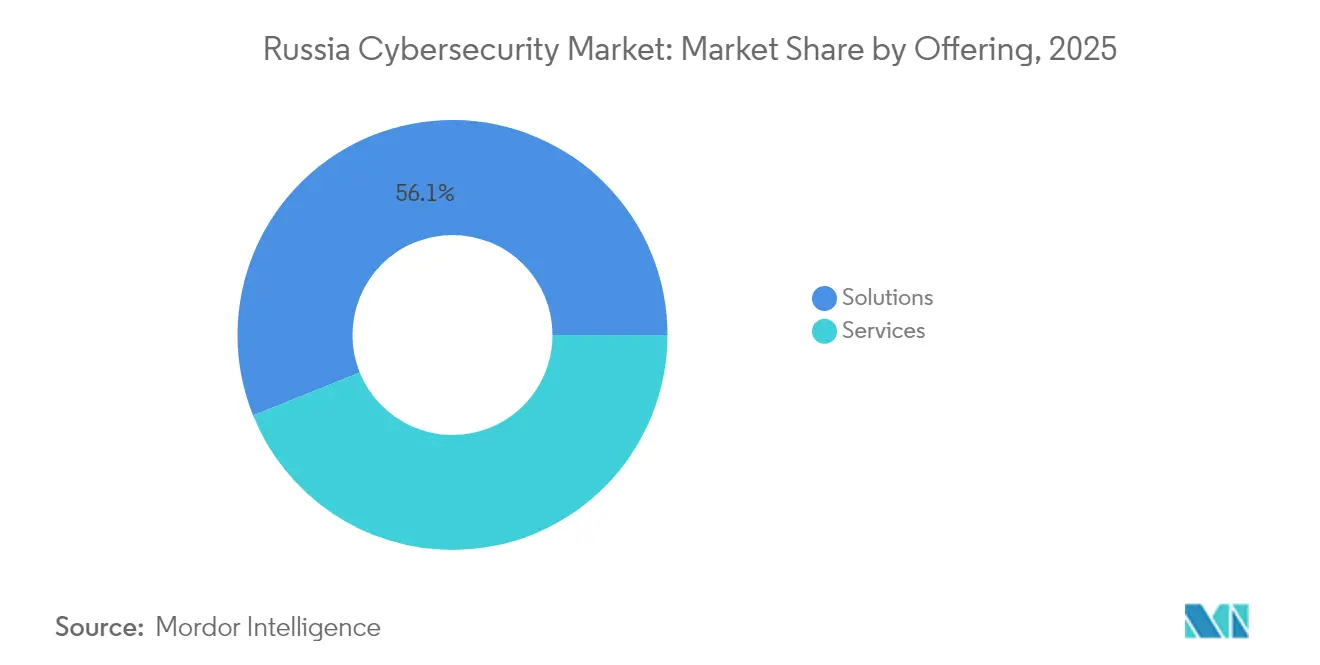
- Par offre, les solutions ont représenté 56,10 % de la part du marché russe de la cybersécurité en 2025 ; les services affichent le CAGR le plus rapide sur 2026-2031, à 9,75 %.
- Par mode de déploiement, le déploiement sur site a représenté 61,55 % de la part des revenus du marché russe de la cybersécurité en 2025, et le déploiement cloud est prévu de croître à un CAGR de 11,25 % jusqu'en 2031.
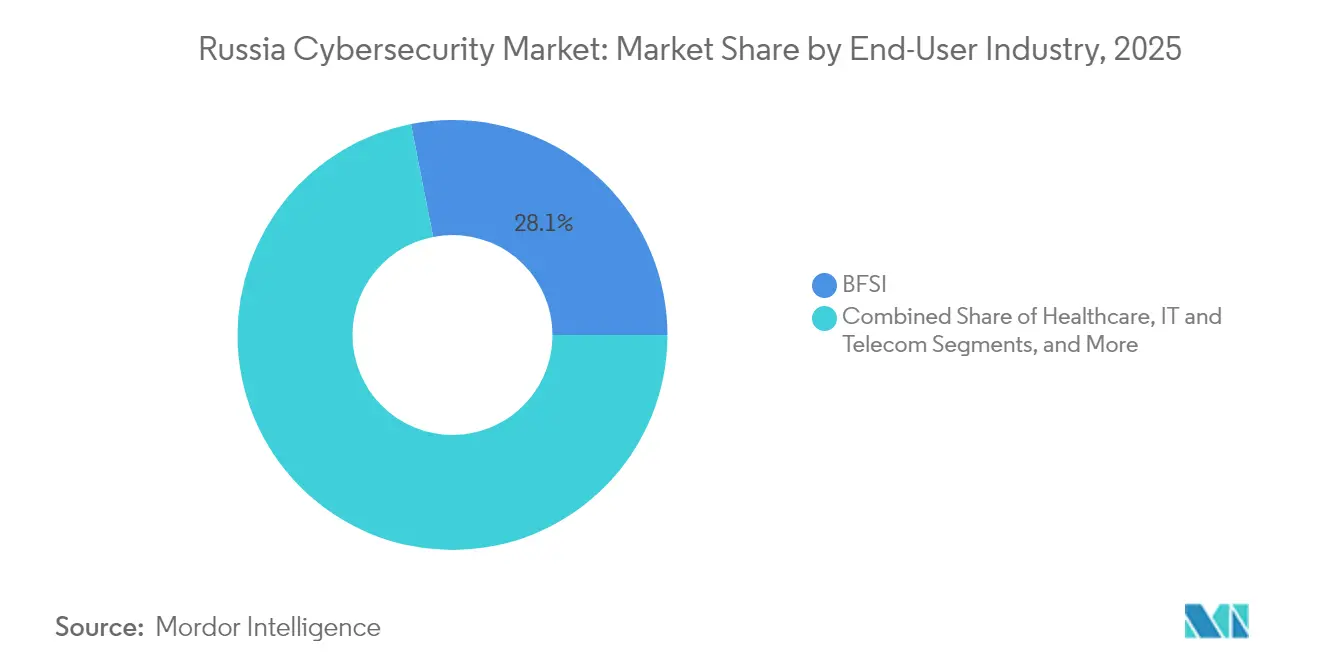
- Par secteur d'activité de l'utilisateur final, le BFSI était en tête avec une part de 28,10 % en 2025, tandis que le secteur de la santé devrait se développer à un CAGR de 12,05 % jusqu'en 2031.
- Par taille de l'entreprise utilisatrice finale, les grandes entreprises contrôlaient 66,60 % du marché russe de la cybersécurité en 2025 ; les PME enregistrent le CAGR le plus élevé, à 10,35 %, sur la période 2026-2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché russe de la cybersécurité
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Impulsion vers la souveraineté numérique et mandats de substitution des importations dans l'écosystème russe de la sécurité informatique | +2.1% | National | Moyen terme (2-4 ans) |
| Montée en puissance des programmes étatiques de protection des infrastructures critiques après le conflit en Ukraine | +1.8% | Moscou et Saint-Pétersbourg en premier | Court terme (≤ 2 ans) |
| Expansion rapide de l'empreinte nationale de cloud et de centres de données favorisant l'adoption du zéro confiance | +1.5% | Principaux centres urbains | Moyen terme (2-4 ans) |
| Prolifération de l'IoT industriel dans le pétrole, le gaz et les services publics nécessitant des contrôles de sécurité des technologies opérationnelles | +1.2% | Régions riches en ressources | Moyen terme (2-4 ans) |
| Multiplication des attaques de rançongiciels en tant que service ciblant les PME russes | +0.9% | National | Court terme (≤ 2 ans) |
| Lois obligatoires de localisation des données stimulant la demande sur site | +0.7% | National | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Impulsion vers la souveraineté numérique et mandats de substitution des importations dans l'écosystème russe de la sécurité informatique
Les acteurs du marché russe de la cybersécurité bénéficient d'un environnement structurellement protégé depuis le décret de substitution des importations de décembre 2024 qui bloque de nombreux produits étrangers. Le décret 1875 interdit de nombreux produits informatiques étrangers dans les marchés publics et impose une règle du « deuxième exclu » qui privilégie les offres indiquant une origine russe. En conséquence, les fournisseurs locaux tels que Kaspersky et Positive Technologies signalent une croissance de leur portefeuille de commandes qui dépasse leur capacité de recrutement, tandis que les ministères exigent des algorithmes cryptographiques nationaux certifiés dans chaque nouveau déploiement.
Montée en puissance des programmes étatiques de protection des infrastructures critiques après le conflit en Ukraine
Les mises à jour réglementaires émises par le Service fédéral de sécurité (FSB) ont transformé la protection des infrastructures critiques d'une responsabilité informatique en une obligation de conformité au niveau du conseil d'administration. L'ordonnance 239 du FSB et la méthodologie 2024 du ministère des Transports obligent les services publics, les aéroports et les chemins de fer à alimenter la télémétrie dans une plateforme étatique unifiée. Les données sur les incidents montrent que la durée moyenne d'interruption par attaque est passée de 65 heures en 2018 à 1 heure en 2024, ce qui prouve que la pression réglementaire accélère la maturité de la défense [1]Ministère des Transports de la Fédération de Russie, "Recommandations méthodiques pour la catégorisation des infrastructures d'information critiques," mintrans.gov.ru.
Expansion rapide de l'empreinte nationale de cloud et de centres de données favorisant l'adoption du zéro confiance
Le site de Moscou de Rostelecom, inauguré en juillet 2024, et le campus de 100 MW de BitRiver en Extrême-Orient augmentent la capacité de calcul nationale de plus de 20 %, incitant les entreprises à transférer leurs charges de travail hors site. Chaque migration stimule l'adoption de la micro-segmentation et des contrôles zéro confiance certifiés selon les normes russes. À chaque incrément de capacité, les entreprises déplacent les charges de travail non critiques hors site et se retrouvent ensuite confrontées à des clauses de conformité exigeant une segmentation zéro confiance. Les premiers adoptants tels que Bank Primorye montrent que les pare-feux d'applications web basés sur le cloud peuvent neutraliser des millions d'événements par trimestre sans augmenter les effectifs, ce qui implique des gains d'efficacité en termes de coûts d'exploitation qui incitent à de nouvelles migrations.
Prolifération de l'IoT industriel dans le pétrole, le gaz et les services publics nécessitant des contrôles de sécurité des technologies opérationnelles
Kaspersky ICS-CERT a découvert CVE-2023-47610 dans les modems Cinterion, mettant en évidence une exposition systémique des technologies opérationnelles. Les entreprises énergétiques ont réagi en accélérant les systèmes de prévention des intrusions sensibles aux protocoles, et les audits d'installations rapportent des réductions mesurables des temps d'arrêt imprévus [2]Kaspersky ICS-CERT, "Avis sur CVE-2023-47610," ics-cert.kaspersky.com. À la suite de l'avis, plusieurs services publics d'énergie détenus par l'État ont accéléré l'acquisition de systèmes de prévention des intrusions sensibles aux protocoles, illustrant que les vulnérabilités de premier plan peuvent mobiliser des budgets à court préavis.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fuite des talents due à l'émigration et à la mobilisation militaire, impactant la main-d'œuvre en cybersécurité | -1.7% | Pôles technologiques | Long terme (≥ 5 ans) |
| Contrôles à l'exportation américains et européens limitant l'accès au matériel de sécurité avancé et aux mises à jour | -1.5% | National | Moyen terme (2-4 ans) |
| Compression budgétaire dans les secteurs non liés aux ressources dans un contexte de sanctions macroéconomiques | -1.0% | Spécifique à un secteur | Court terme (≤ 2 ans) |
| Processus de marchés publics fédéraux fragmentés retardant la modernisation de la sécurité | -0.6% | Secteurs gouvernementaux | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Fuite des talents due à l'émigration et à la mobilisation militaire, impactant la main-d'œuvre en cybersécurité
Positive Technologies constate que la croissance des postes vacants en sécurité de l'information dépasse l'offre de diplômés dans un rapport de trois pour un, portant la rémunération moyenne des analystes en sécurité à 25 % au-dessus des salaires informatiques nationaux. Les organisations compensent en automatisant le triage de niveau 1 grâce à des plateformes XDR alimentées par l'apprentissage automatique.
Contrôles à l'exportation américains et européens limitant l'accès au matériel de sécurité avancé et aux mises à jour
Les règles du département du Commerce américain de septembre 2024 intègrent certains logiciels d'entreprise et micrologiciels dans des régimes de licences, bloquant les mises à jour sur les équipements occidentaux déjà installés dans les réseaux russes. Les opérateurs recourent aux importations grises, ce qui alourdit les coûts de maintenance et stimule la conception nationale de circuits intégrés spécifiques à une application (ASIC).
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les solutions maintiennent leur position dominante tandis que les services s'accélèrent
Les solutions ont généré 56,10 % de la part du marché russe de la cybersécurité en 2025, soulignant la préférence historique pour les achats en capital et l'exploitation en interne. Le chiffre d'affaires reste ancré dans les pare-feux réseau, la protection des points de terminaison et les passerelles web sécurisées qui satisfont aux protocoles de certification du FSB. Cependant, le marché adressable s'oriente progressivement vers les services, les entreprises ayant du mal à pourvoir des centres de sécurité disponibles 24 h/24 et 7 j/7. Les offres de détection et de réponse gérées, facturées par nœud, permettent même aux banques de taille moyenne d'activer la chasse aux menaces sans embauches supplémentaires, une évolution qui porte le CAGR des services à 9,75 % jusqu'en 2031.
L'adoption croissante de plateformes XDR associées à des services indique que les organisations valorisent davantage la facturation basée sur les résultats que le nombre de fonctionnalités. Les fournisseurs regroupent désormais les audits de conformité, les heures de retenue pour incidents et les flux de renseignements sur les menaces, positionnant les services comme une couverture en charges d'exploitation face à une chaîne d'approvisionnement matérielle volatile. En conséquence, le chiffre d'affaires récurrent annuel croît plus vite que les ventes de licences, et la taille du marché russe de la cybersécurité attachée aux services pourrait dépasser 5,4 milliards USD d'ici 2031 si les renouvellements actuels se maintiennent.


Par mode de déploiement : l'élan du cloud dépasse la domination du déploiement sur site
Le déploiement sur site représentait déjà 61,55 % de la part du marché russe de la cybersécurité en 2025, une tendance renforcée par des lois strictes sur la souveraineté des données qui maintiennent les charges de travail sensibles derrière les pare-feux des agences. Les exigences de conformité en vertu de l'ordonnance 239 du FSB signifient que les opérateurs classés comme infrastructures d'information critiques doivent stocker les journaux d'audit localement pendant plusieurs années, ancrant la demande de stockage sur site. Les hyperscalers nationaux offrent des régions gouvernementales isolées conformes à la loi sur la localisation des données, offrant aux ministères soucieux des risques une voie de migration. Cette base de confiance soutient un CAGR de 11,25 % pour les contrôles déployés dans le cloud, tandis que les investissements sur site plafonnent à mesure que les équipements amortis arrivent en fin de vie sans mises à jour des micrologiciels occidentaux.
Les modèles hybrides qui conservent les clés sur site mais exécutent les analyses dans des clouds souverains dominent les nouveaux appels d'offres. De tels modèles raccourcissent les cycles de correctifs et réduisent les dépenses d'investissement, ce qui les rend attrayants dans un contexte de crédit tendu. Par conséquent, les références au marché russe de la cybersécurité citent de plus en plus la micro-segmentation et les plateformes de protection des charges de travail cloud comme des éléments obligatoires de la liste de contrôle plutôt que comme des options avancées.
Par secteur d'activité de l'utilisateur final : le BFSI est en tête, la santé progresse rapidement
Le secteur des services bancaires, des services financiers et des assurances représentait 28,10 % du chiffre d'affaires du marché russe de la cybersécurité en 2025. Les tests de pénétration obligatoires en vertu de la directive 683-P de la Banque centrale et le déploiement du rouble numérique stimulent le renouvellement continu des modules d'analyse de la fraude et de la biométrie comportementale. Malgré ce poids, le secteur de la santé devrait enregistrer le CAGR le plus rapide, à 12,05 %, jusqu'en 2031, porté par les déploiements de dossiers médicaux électroniques et l'expansion de la télémédecine dans les oblasts éloignés.
Les hôpitaux sont désormais classés comme opérateurs d'infrastructures d'information critiques, les soumettant aux règles de conservation des journaux et de signalement des incidents de l'ordonnance 239 du FSB. Les données sur les marchés publics montrent un pivot vers le contrôle d'accès réseau sans agent et la micro-segmentation des dispositifs médicaux. Les fournisseurs qui intègrent la connaissance du protocole HL7 s'assurent des positions stratégiques, laissant supposer que la santé pourrait dépasser l'énergie pour devenir la deuxième tranche la plus importante du marché russe de la cybersécurité avant 2031.
Par taille de l'entreprise utilisatrice finale : les grandes entreprises dominent tandis que les PME accélèrent
Les grandes organisations ont représenté 66,60 % des dépenses de 2025, reflétant la solidité financière des majors pétrolières, des opérateurs de télécommunications et des banques d'État. Les contrats-cadres d'une valeur de 50 à 100 millions USD garantissent des renouvellements pluriannuels des suites SIEM, d'analyse de vulnérabilités et de gestion des accès à privilèges. Ces transactions soulignent la dépendance du marché envers quelques centaines d'acheteurs de premier rang.
Les PME, bien que plus petites aujourd'hui, affichent un CAGR de 10,35 % jusqu'en 2031, les clauses des assurances contre les rançongiciels exigeant des contrôles de base. Les subventions gouvernementales qui prennent en charge jusqu'à 80 % des coûts d'acquisition de logiciels pour les petits exportateurs démocratisent davantage la protection. À mesure que les modèles d'abonnement se multiplient, le secteur russe de la cybersécurité bénéficie d'un flux de revenus à longue traîne qui amortit les fluctuations cycliques des méga-projets.
Analyse géographique
Moscou et l'ensemble du District fédéral central représentent le nœud unique le plus important de l'activité du marché russe de la cybersécurité. Les sièges des banques, des ministères fédéraux et des hyperscalers nationaux y concentrent les achats, et les cadres de conformité pilotes font souvent leurs débuts dans la capitale avant un déploiement national. Les données contractuelles révèlent que plus de 45 % des nouvelles constructions de centres d'opérations de sécurité en 2024 ont été initiées à Moscou, confirmant le statut de référence du district.
Les districts de la Volga et de l'Oural constituent le cœur industriel, couvrant les raffineries, les usines automobiles et les fonderies métallurgiques. La demande accrue en matière de sécurité des technologies opérationnelles fait suite aux vulnérabilités très médiatisées des automates programmables industriels découvertes en 2024, poussant les propriétaires d'actifs à déployer des capteurs de détection d'anomalies passifs à travers les réseaux de production. Les commandes qui en résultent ont fait croître la valeur du marché régional à deux chiffres, renforçant l'empreinte du marché russe de la cybersécurité au-delà de son noyau administratif.
Les districts d'Extrême-Orient et de Sibérie, bien que moins peuplés, gagnent en importance stratégique grâce à des projets de centres de données à forte intensité énergétique exploitant l'hydroélectricité excédentaire. Le campus de 100 MW de BitRiver près d'Irkoutsk ancre un corridor naissant de calcul haute performance, stimulant les outils de cybersécurité spécialisés pour les racks à refroidissement par immersion et les nœuds de périphérie conteneurisés. Les projets de ports intelligents en cours à Vladivostok ajoutent des niches de sécurité maritime, complétant un portefeuille de revenus géographiquement diversifié.
Paysage réglementaire
La réglementation russe en matière de cybersécurité s'appuie sur le régime des infrastructures d'information critiques (CII) au titre de la loi fédérale n° 187-FZ, renforcé par des exigences de substitution aux importations qui orientent les opérateurs de CII et les entités publiques vers des logiciels inscrits au Registre unifié des logiciels russes. Les rôles réglementaires et de supervision sont répartis entre le FSTEC (exigences de protection technique et certification), le FSB (y compris les attentes en matière de réponse aux incidents liées à GosSOPKA pour les CII), et Roskomnadzor (données personnelles et supervision de l'hébergement). En pratique, ces exigences de conformité influencent la sélection des produits, le périmètre des audits et la conservation des preuves dans les secteurs BFSI, transports et services publics.
Plusieurs mises à jour survenues en 2025-2026 ont accru la charge de conformité et augmenté les enjeux en cas de non-conformité. Les régimes de sanctions pour fuites de données et infractions relatives aux CII ont été renforcés par des ensembles législatifs entrés en vigueur le 30 mai 2025, incluant des amendes fondées sur le chiffre d'affaires et une responsabilité pénale. Le 1er mars 2026, l'arrêté FSTEC n° 117 a remplacé l'ancien arrêté n° 17 (2013) relatif aux exigences de protection des systèmes d'information gouvernementaux. La norme PNST 1045-2026 a également introduit un processus standardisé de confirmation pour les Complexes matériels et logiciels de confiance (DPAK) utilisés dans les CII, renforçant les achats et les contrôles de cycle de vie fondés sur la certification.
Analyse de la chaîne de valeur
La chaîne de valeur de la cybersécurité en Russie commence par la définition et l'application des politiques par les régulateurs étatiques, principalement le FSTEC (exigences techniques et voies de certification pour les systèmes protégés et les CII), le FSB (attentes en matière de réponse aux incidents et de signalement des menaces via des mécanismes nationaux tels que GosSOPKA), et Roskomnadzor (supervision des données personnelles et contrôles de conformité associés). Ces organismes façonnent ensuite les listes de critères d'achat qui privilégient la cryptographie nationale certifiée, les processus de développement validés, ainsi que la journalisation et la surveillance conformes localement, ce qui stimule la demande de produits SIEM, XDR/MDR, de gestion des vulnérabilités et d'infrastructure sécurisée.
L'offre amont est structurée par des éditeurs de logiciels et fabricants d'appliances nationaux, des intégrateurs de systèmes et des prestataires de sécurité managée qui opérationnalisent la conformité par la mise en œuvre, la construction de SOC et la surveillance récurrente. Des associations sectorielles telles que l'Association de l'industrie des technologies de l'information et informatiques (APKIT) et la Fédération de la sécurité de l'information de Russie (FIBR) assurent également la coordination entre l'État et les fournisseurs, notamment via des comités consacrés à la sécurité de l'information et aux initiatives de normalisation (par exemple, l'harmonisation autour des exigences liées aux processus de développement et aux logiciels de confiance). En aval, les grandes entreprises et les opérateurs de CII (banques, télécoms, énergie, transports et santé) génèrent la majeure partie de la demande via des appels d'offres et des contrats-cadres, tandis que les PME consomment de plus en plus des solutions packagées d'endpoint, de sécurité cloud et de services managés via des partenaires de distribution et des modèles d'abonnement.
Paysage concurrentiel
Les champions nationaux continuent de consolider leurs parts de marché alors que les sanctions écartent de nombreuses marques occidentales. Kaspersky reste le fournisseur de référence, associant la domination des points de terminaison à un lancement XDR en avril 2024 qui trie automatiquement 70 % des alertes sans supervision d'analyste [4]Kaspersky, "Livre blanc technique sur la plateforme XDR," kaspersky.com. Positive Technologies se développe en intégrant des capteurs réseau à son SIEM MaxPatrol, offrant aux clients une visibilité en console unique — une capacité précieuse pour les centres d'opérations de sécurité aux ressources limitées.
Les partenariats avec des pays non sanctionnateurs accélèrent les feuilles de route produits. Le protocole d'accord de Rostelecom-Solar avec un fournisseur de jeux de puces chinois permet des équipements pare-feux de nouvelle génération optimisés pour le chiffrement GOST russe. Les clauses de distribution exclusive intégrées dans de tels accords accordent aux premiers entrants un avantage d'échelle, renforçant leur emprise sur le marché russe de la cybersécurité.
La pénurie de talents engendre une prime pour l'automatisation. Les fournisseurs intégrant des moteurs d'apprentissage automatique qui rédigent des guides de réponse aux incidents remportent des appels d'offres là où les acheteurs ne peuvent pas pourvoir les postes d'analyste de niveau 1. En conséquence, la convergence des plateformes s'intensifie : les capteurs de points de terminaison, de réseau et de cloud sont désormais livrés sous des contrats de licence unifiés, augmentant les coûts de changement et poussant le secteur russe de la cybersécurité vers une structure oligopolistique.
Acteurs leaders du secteur russe de la cybersécurité
Kaspersky Lab
Positive Technologies
Solar Security
Group-IB
Bi.Zone
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Une opportunité à court terme réside dans la modernisation guidée par la conformité, à mesure que les opérateurs de CII et de systèmes d'information gouvernementaux alignent leurs contrôles sur le passage à l'arrêté FSTEC n° 117 au 1er mars 2026 et adoptent des piles technologiques de confiance formalisées dans le cadre de la norme PNST 1045-2026 pour les DPAK dans les CII. Les fournisseurs capables de démontrer un développement sécurisé certifié, d'accélérer les audits et d'intégrer la télémétrie pourront capter le budget redirigé des équipements occidentaux historiques, limités par les contrôles à l'exportation et les restrictions de mise à jour. Parallèlement, le projet du Ministère du Développement numérique de lancer une plateforme nationale anti-fraude à partir du 1er mars 2026 ouvre un espace pour les capacités de renseignement sur la fraude, d'identité et de sécurité des API pouvant s'intégrer aux flux de travail pilotés par l'État.
La plateformisation et l'automatisation créent également une marge de croissance supplémentaire là où les contraintes de personnel persistent, en particulier pour les services managés et la détection et la réponse intégrées. L'activité du marché reflète cette évolution : Kaspersky a lancé Hunt Hub (janvier 2026) et a étendu ses rapports de renseignement sur les menaces en un hub de contenu interactif (mai 2026), ce qui témoigne d'une orientation produit centrée sur la transparence opérationnelle, un triage plus rapide et des flux de travail pilotés par le renseignement pour les équipes SOC. Du côté du marché de masse et de la longue traîne, BI.ZONE Antivirus Lite (juillet 2026) élargit l'adoption des solutions d'endpoint et peut développer les entonnoirs de montée en gamme vers des offres payantes, tandis que la recherche conjointe sur les menaces (par exemple le suivi de l'activité PipeMagic par Kaspersky et BI.ZONE) montre comment les fournisseurs peuvent se différencier par le renseignement collaboratif et une diffusion plus rapide de contenus de détection.
Développements récents du secteur
- Juillet 2026 : Solar Group - A annoncé une stratégie pour 2026 axée sur l'intégration de l'IA et la protection contre les nouvelles sources de menaces afin de conserver son leadership sur le marché. Cette initiative renforce sa feuille de route produit en intégrant des protections IA adaptatives et en élargissant les partenariats avec des fournisseurs d'analyse de sécurité. Cela contribue à une tendance plus large de différenciation par la détection automatisée des menaces sur le marché national.
- Juillet 2026 : Roskomnadzor - A signalé le blocage de 2 615 ressources de phishing et de 389 sites diffusant des logiciels malveillants en juin 2026. Cette action réduit la surface d'attaque pour les utilisateurs russes et signale un renforcement de l'application des règles d'hygiène cyber. Les opérateurs de services de protection pourraient accélérer les campagnes locales de réponse aux incidents et de sensibilisation des utilisateurs.
- Juillet 2026 : Industrie nationale - A accéléré le développement d'un système national de signature de code logiciel après la révocation massive de certificats SSL par GlobalSign en juin 2026. Cet ajout de capacité renforce la résilience de la chaîne d'approvisionnement pour les éditeurs de logiciels russes en permettant une signature de confiance au niveau national. Cette initiative s'inscrit dans les objectifs de substitution aux importations et de souveraineté, ce qui pourrait stimuler l'adoption locale de pratiques de développement logiciel sécurisées.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Pour ce rapport, le marché russe de la cybersécurité couvre les dépenses consacrées aux solutions et services de cybersécurité utilisés pour prévenir, détecter et répondre aux menaces numériques au sein des organisations russes, mesurées en valeur et couvrant les déploiements cloud et sur site.
Exclusions du périmètre : les logiciels antivirus purement destinés aux consommateurs et les dépenses d'infrastructure informatique non liées à la sécurité sont exclus des totaux du marché.
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité du cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Sécurité des réseaux
- Sécurité des points de terminaison
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'activité de l'utilisateur final
- BFSI
- Santé
- IT et télécommunications
- Industrie et défense
- Commerce de détail et e-commerce
- Énergie et services publics
- Fabrication
- Autres
- Par taille de l'entreprise utilisatrice finale
- Grandes entreprises
- Petites et moyennes entreprises (PME)
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a servi à construire la structure de base du modèle et à cerner les signaux de demande spécifiques à la Russie qui influencent les budgets de cybersécurité. Nous avons consulté des sources publiques telles que les publications de Rosstat sur les TIC et l'activité économique, les publications de la Banque centrale de Russie pour le contexte BFSI, ainsi que les mises à jour officielles des régulateurs et des normes qui façonnent les achats de sécurité motivés par la conformité.
Nous avons également examiné des indicateurs commerciaux et technologiques, tels que les statistiques douanières et commerciales pertinentes pour les mouvements de matériel de sécurité, ainsi que des bases de données de brevets ouvertes pour identifier les thématiques de sécurité déposées localement, ce qui aide à valider où les dépenses sont susceptibles de se concentrer. Les rapports annuels, les commentaires de la direction et les articles de presse fiables ont été utilisés pour comprendre comment les cycles d'achat, les priorités de substitution aux importations et les choix de migration vers le cloud peuvent modifier la répartition entre solutions et services de cybersécurité. Pour la validation et la normalisation, nous avons utilisé des abonnements payants pour les données financières et de renseignement des entreprises, ainsi que des sources d'actualités et financières. La liste des sources ici est purement illustrative, de nombreuses autres références ayant été utilisées pour la collecte, la vérification croisée et la clarification des données.
Entretiens et enquêtes primaires
Notre travail de terrain couvre les fournisseurs de cybersécurité, intégrateurs, prestataires de services, acheteurs et régulateurs russes. Les entretiens et enquêtes clarifient l'orientation des dépenses, la tarification, le calendrier d'adoption et les lacunes dans les revenus publiés en Russie. Les réponses contradictoires sont vérifiées par rapport aux registres d'achats et aux preuves d'incidents.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Segment supérieur : 30 % | Dirigeants (CXO) : 15 % |
| Segment intermédiaire : 45 % | Responsables fonctionnels/d'unité : 30 % |
| Petits acteurs : 25 % | Managers : 55 % |
Dimensionnement et prévisions du marché
Le dimensionnement débute par une approche descendante où la demande adressable de cybersécurité en Russie est reconstruite à partir des tendances de dépenses en informatique et en numérisation, de l'intensité de la conformité, et de la répartition entre déploiements cloud et sur site, ce qui indique ensuite la part de sécurité généralement allouée selon les secteurs. Pour garantir des totaux réalistes, nous avons corroboré les résultats par des vérifications ascendantes sélectives utilisant une logique d'échantillonnage des prix et des volumes pour les catégories de sécurité courantes, ainsi que des vérifications auprès des canaux concernant les taux d'attachement des services et le comportement de renouvellement.
Les variables d'entrée ont été choisies pour correspondre à la manière dont la cybersécurité est achetée et budgétée en Russie ; ainsi, des variables telles que les mandats de sécurité des secteurs public et réglementé, la pression liée aux incidents et aux ransomwares signalée par les entreprises, la migration des entreprises vers le cloud et les centres de données nationaux, et l'équilibre entre solutions et services ont été considérées comme des moteurs clés du modèle. Lorsqu'une catégorie présente une visibilité publique inégale, les hypothèses ont été comblées à l'aide d'indicateurs proxy (par exemple, l'exposition de la base installée dans les grandes organisations et la couverture typique des piles de sécurité), puis ajustées après revue d'experts.
Pour les prévisions, une analyse de scénarios a été utilisée, ancrée sur des fourchettes consensuelles issues des entretiens primaires, car le marché est sensible aux évolutions réglementaires et au calendrier des achats. Les taux de croissance par grands groupes d'utilisateurs finaux ont ensuite été réconciliés avec la trajectoire globale du marché afin que la prévision reste cohérente avec le même bassin de demande et la même logique de tarification chaque année.
Validation des données et cycle de mise à jour
La validation s'effectue par triangulation entre les indicateurs documentaires, les retours d'entretiens et des vérifications de cohérence interne dans le modèle, afin que les valeurs aberrantes ne passent pas sans explication. Les analystes comparent les dépenses implicites par entreprise et par secteur réglementé à des signaux indépendants, puis examinent les sauts soudains dans les parts de catégories, les courbes de prix et la répartition des services avant validation finale des chiffres.
Le travail est revu en plusieurs étapes, et des recontacts sont déclenchés lorsqu'une hypothèse clé évolue, comme un changement visible des règles d'achat, un basculement majeur des préférences de déploiement, ou une réinitialisation tarifaire inattendue. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont réalisées lorsque des événements significatifs surviennent, suivies d'une dernière relecture avant livraison afin que les clients reçoivent la vision la plus récente.
Taille du marché russe de la cybersécurité selon Mordor Intelligence comparée à d'autres estimations publiées
Les tailles de marché publiées pour la cybersécurité en Russie ne correspondent pas toujours, car chaque éditeur définit le périmètre différemment et applique ensuite des hypothèses de tarification et de devise distinctes. Les écarts proviennent également du fait que l'estimation suive les dépenses des clients ou les revenus des fournisseurs, et que les services soient comptabilisés en valeur totale du contrat ou uniquement pour leur part récurrente.
En suivant la tarification au niveau des catégories et le calendrier de mise à jour, Mordor Intelligence maintient un modèle ancré sur un périmètre cohérent de solutions plus services exprimé en USD, ce qui réduit les variations dues aux rapports libellés en roubles et aux agrégations partielles de périmètre.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 7,15 milliards USD (2025) | |
| Portail d'analyse sectorielle A | 3,63 milliards USD (2024) | L'estimation est exprimée en roubles et présentée comme une fourchette préliminaire, et les notes divulguées ne distinguent pas clairement les solutions des services, ni ne précisent si les totaux reflètent les revenus des fournisseurs ou les dépenses des utilisateurs finaux. |
| Groupe de réflexion politique B | 3,48 milliards USD (2024) | Le chiffre est dérivé de totaux côté client libellés en roubles, puis dépend fortement du moment de conversion, et certaines catégories de dépenses peuvent être regroupées différemment entre outils de protection et services de sécurité. |
La comparaison montre principalement que le calendrier des devises et les limites du périmètre peuvent facilement faire varier la valeur du marché de plusieurs milliards une fois converties en USD. Lorsque la couverture des catégories, le traitement des services et la perspective dépenses-versus-revenus sont maintenus cohérents d'une année à l'autre, le chiffre résultant devient plus facile à auditer et à réutiliser pour la planification.


Questions clés auxquelles le rapport répond
Quelle est la valeur projetée du marché russe de la cybersécurité d'ici 2031 ?
Le marché devrait atteindre 11,56 milliards USD d'ici 2031, avec un CAGR de 8,34 %.
Quel mode de déploiement affiche la croissance la plus rapide dans le paysage de la cybersécurité en Russie ?
Le déploiement basé sur le cloud est en tête avec un CAGR de 11,25 % pour 2026-2031, à mesure que les hyperscalers nationaux augmentent leurs capacités.
Pourquoi le secteur de la santé est-il le segment d'utilisateurs finals à la croissance la plus rapide ?
Les déploiements de dossiers médicaux électroniques et les initiatives de télémédecine font progresser les dépenses de santé à un CAGR de 12,05 % jusqu'en 2031.
Comment les mandats de substitution des importations influencent-ils la sélection des fournisseurs ?
Le décret 1875 favorise les solutions russes certifiées, stimulant les portefeuilles de commandes des fournisseurs nationaux et limitant les offres étrangères.
Dernière mise à jour de la page le:



