
Taille et Part de marché du Pare-feu en tant que Service
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
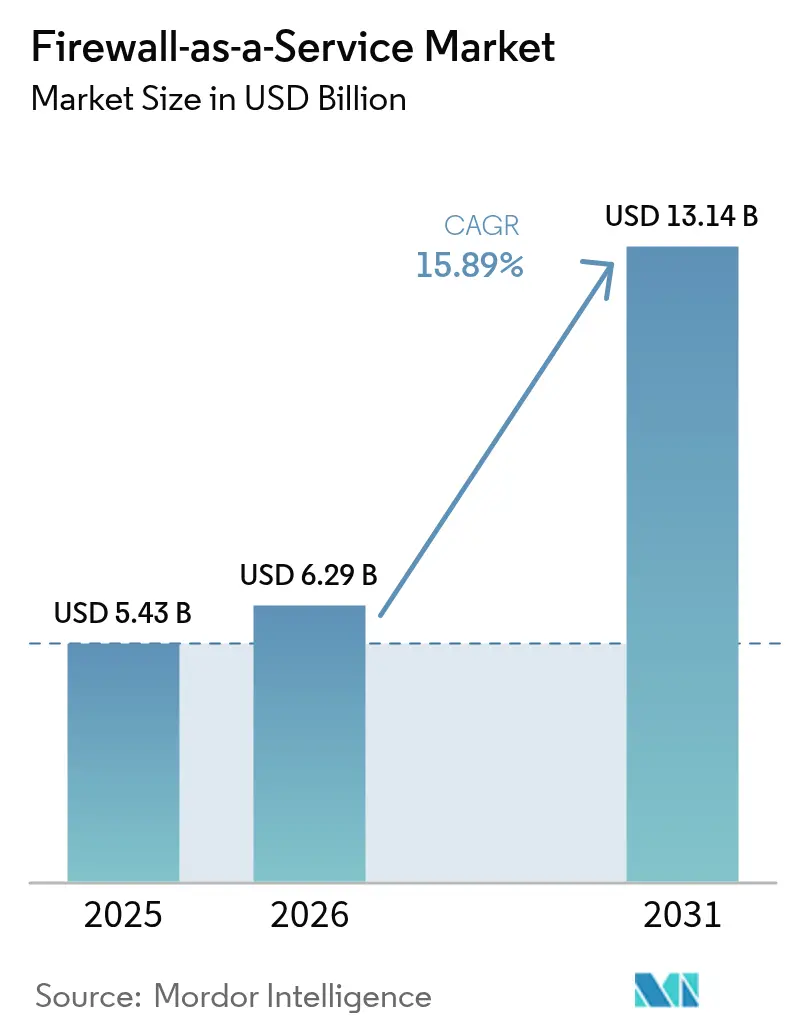
| Taille du Marché (2026) | 6.29 Milliards de dollars |
| Taille du Marché (2031) | 13.14 Milliards de dollars |
| Growth Rate (2026 - 2031) | 15.89 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché du Pare-feu en tant que Service par Mordor Intelligence
La taille du marché du Pare-feu en tant que Service était évaluée à 5,43 milliards USD en 2025 et devrait croître de 6,29 milliards USD en 2026 pour atteindre 13,14 milliards USD d'ici 2031, à un CAGR de 15,89 % durant la période de prévision (2026-2031). Les entreprises accélèrent la transition des architectures de sécurité centrées sur les appliances vers des pare-feux distribués natifs du cloud, alignés sur les stratégies multi-cloud et les modèles de travail axés sur le travail à distance.[1]SonicWall, "Tendances de la sécurité réseau dans les environnements cloud hybrides," sonicwall.com Les contraintes persistantes sur la chaîne d'approvisionnement en matériel renforcent ce virage en rendant les équipements traditionnels plus difficiles à acquérir à grande échelle. L'adoption croissante du SaaS, les mandats de confiance zéro et l'automatisation pilotée par l'IA élargissent ensemble l'opportunité totale adressable pour les fournisseurs capables de délivrer des politiques granulaires basées sur l'identité via un plan de contrôle cloud unique. L'intensité concurrentielle est visible dans le regroupement de plateformes et la différenciation centrée sur le SASE, alors que les fournisseurs cherchent à réduire les coûts opérationnels, à diminuer la prolifération des outils et à conquérir des parts dans les régions émergentes à forte croissance.
Points clés du rapport
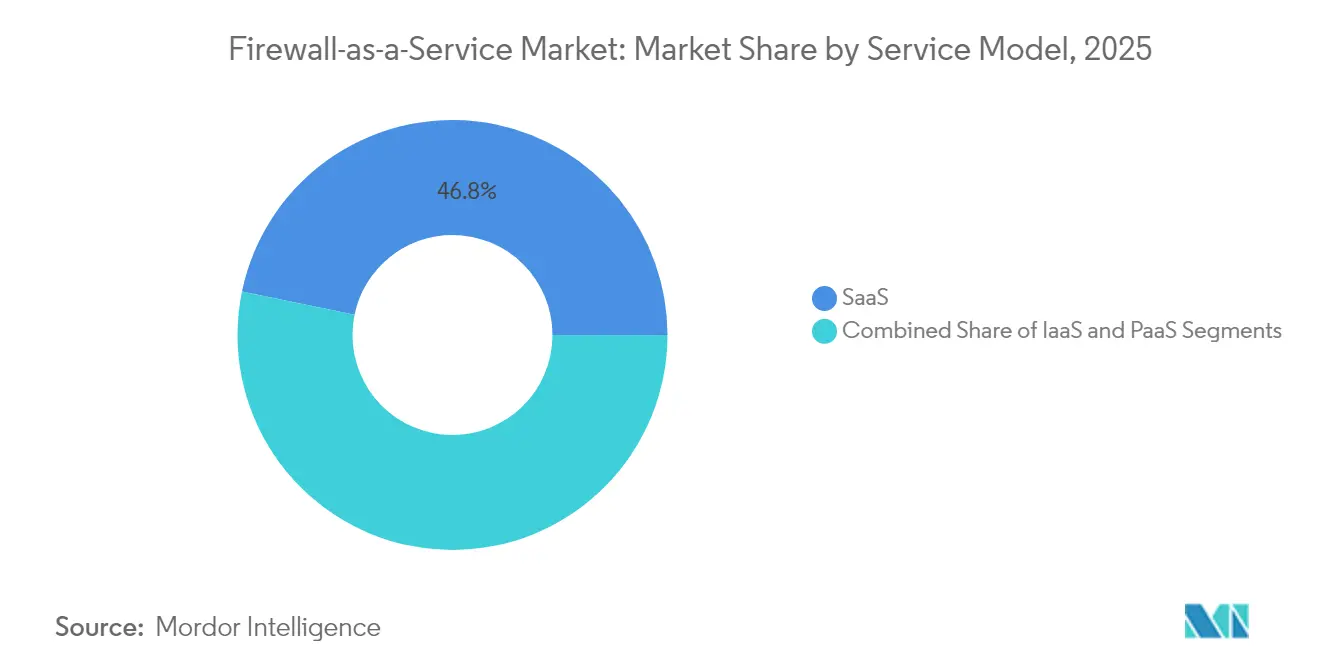
- Par modèle de service, le Logiciel en tant que Service a dominé avec 46,75 % de la part de revenus du marché du Pare-feu en tant que Service en 2025 ; la Plateforme en tant que Service devrait se développer à un CAGR de 17,08 % jusqu'en 2031.
- Par modèle de déploiement, le cloud public représentait 57,95 % de la part de marché du Pare-feu en tant que Service en 2025, tandis que le cloud hybride progresse à un CAGR de 16,84 % jusqu'en 2031.
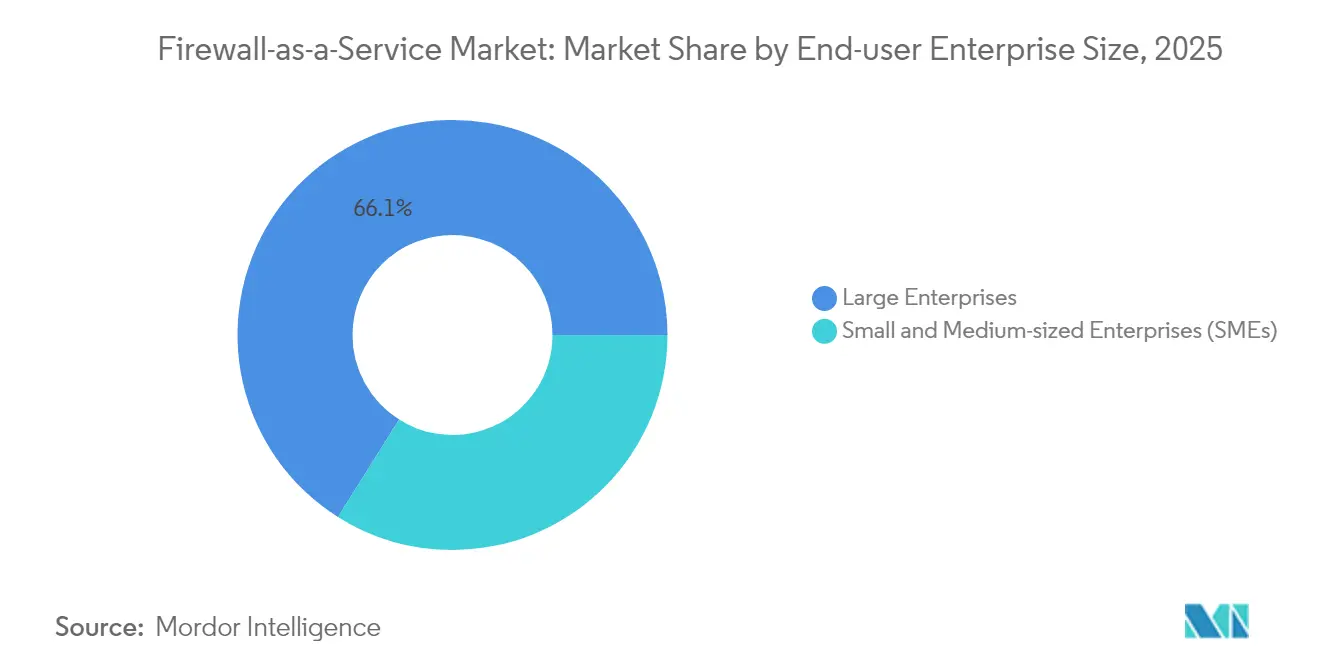
- Par taille d'entreprise, les grandes entreprises détenaient 66,05 % de la taille du marché du Pare-feu en tant que Service en 2025, et les PME croissent à un CAGR de 16,58 % jusqu'en 2031.
- Par secteur industriel, le BFSI a capturé 27,88 % de la part de marché du Pare-feu en tant que Service en 2025 ; le secteur de la santé devrait enregistrer un CAGR de 17,55 % jusqu'en 2031.
- Par type de sécurité, les solutions de pare-feu de nouvelle génération contrôlaient 41,32 % de la taille du marché du Pare-feu en tant que Service en 2025, et les pare-feux distribués se développent à un CAGR de 17,19 % durant le même horizon.
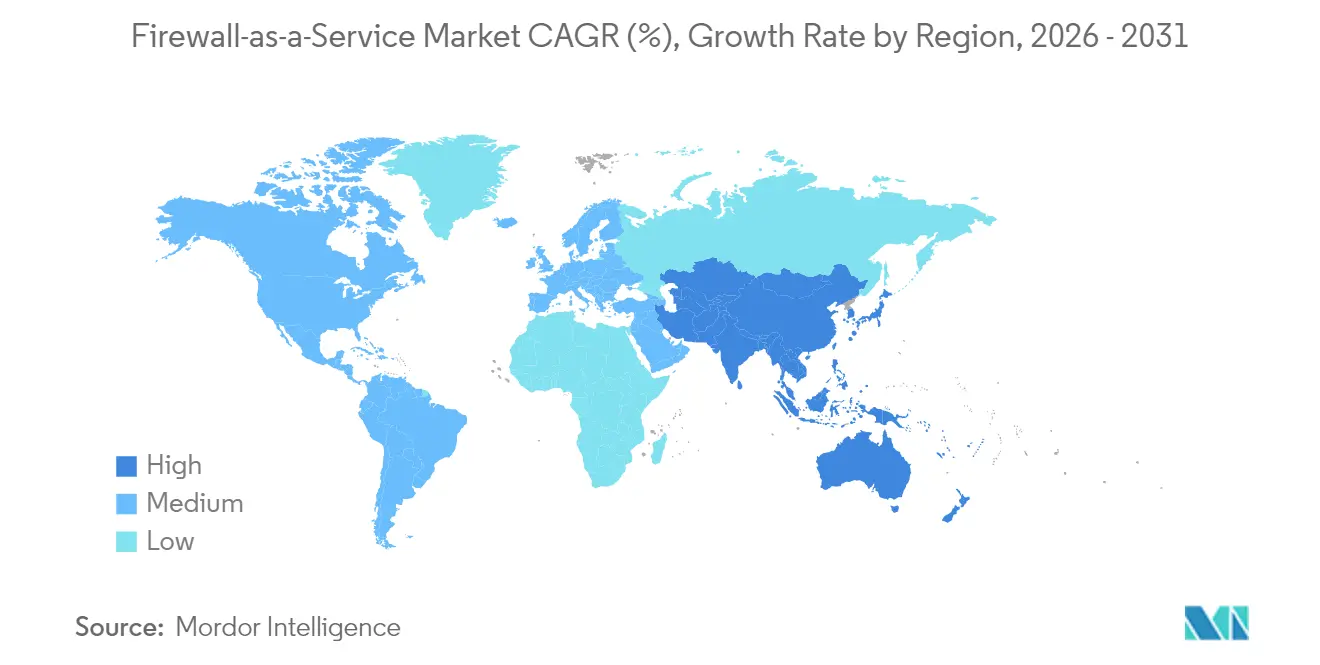
- Par géographie, l'Amérique du Nord a contribué à hauteur de 35,72 % des revenus mondiaux du marché du Pare-feu en tant que Service en 2025 ; l'Asie-Pacifique devrait croître à un CAGR de 17,74 % entre 2026 et 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives mondiales du marché du Pare-feu en tant que Service
Analyse de l'impact des facteurs moteurs*
| Facteur moteur | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Expansion multi-cloud et SaaS | +4.2% | Mondiale (Asie-Pacifique et Amérique du Nord) | Moyen terme (2-4 ans) |
| Coût et fréquence des violations de données liées au cloud | +3.8% | Mondiale (secteurs réglementés) | Court terme (≤ 2 ans) |
| Sécurité des effectifs hybrides/à distance | +3.1% | Mondiale (marchés développés) | Moyen terme (2-4 ans) |
| Pénuries de pare-feux matériels post-2025 | +2.4% | Mondiale (pôles d'Asie-Pacifique particulièrement touchés) | Long terme (≥ 4 ans) |
| Automatisation des politiques pilotée par l'IA pour les PME | +1.9% | Amérique du Nord et UE | Long terme (≥ 4 ans) |
| Incitations à l'approvisionnement via les marketplaces cloud | +1.1% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Croissance explosive de l'adoption multi-cloud et du SaaS
Soixante-dix-huit pourcent des entreprises exploitent désormais des environnements hybrides ou multi-cloud, une complexité qui met à rude épreuve les pare-feux matériels, incapables d'appliquer des politiques uniformes sur les charges de travail AWS, Azure et Google Cloud.[2]Harris, Frederick, "Principales conclusions du rapport sur la sécurité cloud 2024," Blog Fortinet, fortinet.com Les applications hébergées dans le cloud contournent les périmètres traditionnels, contraignant les organisations à adopter des contrôles élastiques pilotés par API qui suivent les charges de travail où qu'elles résident. Le marché du Pare-feu en tant que Service bénéficie donc de la recherche par les entreprises d'une orchestration des politiques sur une interface unique, alignée sur la vélocité DevOps. La prolifération du SaaS amplifie les exigences en introduisant des milliers de flux de données distincts, chacun nécessitant une gouvernance cohérente. Microsoft Azure devenant la plateforme hyperscale la plus consommée en 2025, la capacité du fournisseur à s'intégrer nativement à sa pile d'identité et de télémétrie confère un avantage concurrentiel.
Escalade du coût et de la fréquence des violations de données liées au cloud
L'enquête 2024 de Gigamon a révélé qu'un tiers des attaques sont passées inaperçues au cours de l'année précédente, soit une hausse de 20 % qui souligne les lacunes de la détection traditionnelle. Les coûts liés aux violations ont dépassé ceux des incidents sur site, car le mouvement latéral au sein des infrastructures cloud multiplie les dépenses de remédiation. Les attaquants exploitent l'IA pour contourner les contrôles basés sur les signatures, incitant les entreprises à investir dans des renseignements sur les menaces en temps réel et des réponses automatisées intégrées dans les pare-feux cloud. L'exposition réglementaire accentue l'urgence : les amendes du RGPD et la directive NIS2 à venir font des contrôles cloud insuffisants un risque financier et réputationnel, transformant l'adoption du Pare-feu en tant que Service en un mandat au niveau du conseil d'administration plutôt qu'en une amélioration facultative.
Effectifs hybrides/à distance exigeant une sécurité distribuée
Le travail hybride permanent a détourné le trafic des centres de données centralisés, rendant les architectures VPN inefficaces pour les applications cloud sensibles à la latence. Quatre-vingts pourcent des entreprises prévoient de mettre en œuvre l'Accès Réseau à Confiance Zéro dans les 18 prochains mois, exigeant une application des politiques centrée sur l'identité délivrée via des nœuds du Pare-feu en tant que Service proches des utilisateurs. L'intégration avec les architectures de périmètre de service d'accès sécurisé (SASE) garantit une inspection cohérente quelle que soit la localisation, améliorant l'expérience utilisateur tout en comblant les lacunes du périmètre. Les organisations signalent que le détournement du trafic via les pare-feux sur site introduit une latence inacceptable pour le SaaS, poussant à la migration vers des points d'inspection distribués nativement intégrés dans les points de présence cloud.
Automatisation des politiques pilotée par l'IA réduisant le coût total de possession des PME
Les moteurs d'apprentissage automatique recommandent et affinent désormais automatiquement les ensembles de règles, réduisant considérablement les fenêtres de modification manuelle et diminuant le risque de mauvaise configuration. Des fournisseurs tels que Palo Alto Networks et Cisco intègrent des modules AIOps qui génèrent des politiques basées sur le comportement observé des applications, une capacité essentielle pour les PME dépourvues de personnel de sécurité dédié. Quatre-vingt-treize pourcent des organisations citent des pénuries de compétences en sécurité ; l'automatisation alimentée par l'IA élargit donc la demande adressable en abaissant la barrière opérationnelle à l'entrée. Il en résulte une réduction mesurable du coût total de possession à mesure que les flux de travail manuels sujets aux erreurs sont éliminés.
Analyse de l'impact des facteurs contraignants*
| Facteur contraignant | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Intégration du Pare-feu en tant que Service avec les appliances traditionnelles | -2.1% | Mondiale (entreprises à forte empreinte traditionnelle) | Moyen terme (2-4 ans) |
| Contraintes de latence et de souveraineté des données | -1.8% | Secteurs réglementés de l'UE et d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Escalade des frais de sortie du cloud public | -1.3% | Mondiale (secteurs à forte intensité de données) | Court terme (≤ 2 ans) |
| Fatigue de consolidation des plateformes fournisseurs | -0.9% | Entreprises d'Amérique du Nord et de l'UE | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'intégration du Pare-feu en tant que Service avec les appliances traditionnelles
Les entreprises exploitent souvent des parcs de pare-feux hétérogènes sur les campus, les agences et les sites de colocation, créant des défis de synchronisation des politiques lors de l'intégration de pare-feux cloud. La direction du trafic, le basculement haute disponibilité et la journalisation unifiée exigent une refonte architecturale susceptible d'allonger les délais de projet. Les schémas VLAN optimisés pour les équipements sur site entrent fréquemment en conflit avec les modèles de déploiement du Pare-feu en tant que Service, obligeant les équipes réseau à repenser la segmentation. Ces obstacles augmentent les coûts de migration et freinent le potentiel de croissance à court terme sur le marché du Pare-feu en tant que Service, même si les avantages à long terme demeurent convaincants.
Contraintes de latence et de souveraineté des données dans les secteurs réglementés
Les charges de travail dans les secteurs de la santé, de la finance et des administrations publiques sont soumises à des mandats stricts de résidence des données. Les exigences de performance sub-milliseconde pour les systèmes de trading, ou les restrictions HIPAA sur le traitement des dossiers patients, imposent parfois une inspection sur site pour éviter les risques de conformité.[3]WatchGuard Technologies, "À propos des rapports de conformité WatchGuard," watchguard.com Les flux de données transfrontaliers peuvent déclencher des pénalités au titre du RGPD, poussant les organisations averses au risque à conserver des appliances locales jusqu'à ce que les fournisseurs puissent garantir des zones d'hébergement souverain dans chaque juridiction. Les frais de sortie élevés du cloud public compliquent davantage les équations de coûts pour les charges de travail à forte intensité de données.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service : La préférence pour le SaaS oriente l'innovation
Les pare-feux délivrés en mode SaaS ont capturé 46,75 % des revenus de 2025, démontrant un attrait immédiat auprès des entreprises recherchant un déploiement clé en main sans surcharge d'infrastructure. Ce segment constitue l'épine dorsale économique du marché du Pare-feu en tant que Service, offrant des politiques pré-configurées, une mise à l'échelle élastique et des flux intégrés de renseignements sur les menaces qui se mettent à jour automatiquement avec une intervention minimale du client. Ce modèle résonne auprès des équipes informatiques sous pression pour raccourcir les cycles d'approvisionnement tout en maintenant l'état de préparation aux audits, en particulier dans les secteurs fortement réglementés. Les fournisseurs en profitent en regroupant des fonctionnalités à valeur ajoutée telles que le courtier de sécurité d'accès au cloud (CASB) et la passerelle web sécurisée (SWG) dans un abonnement SaaS unifié.
La Plateforme en tant que Service, bien que plus petite, croît à un CAGR de 17,08 % à mesure que les organisations orientées DevOps exigent des flux de travail de sécurité centrés sur le code. Les pare-feux PaaS basés sur les API s'intègrent aux pipelines CI/CD, permettant la « sécurité en tant que code » et automatisant les vérifications de posture avant le déploiement. L'Infrastructure en tant que Service conserve une niche pour les clients nécessitant un contrôle granulaire sur les modules noyau ou les chemins de transfert personnalisés. Ensemble, ces modèles illustrent un continuum entre contrôle et commodité qui façonne les décisions d'achat sur le marché du Pare-feu en tant que Service.
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport


Par modèle de déploiement : L'élan hybride redéfinit le périmètre
Le cloud public est resté dominant en 2025 avec une part de 57,95 % de la taille du marché du Pare-feu en tant que Service ; la présence dans l'infrastructure hyperscale, l'IAM intégré et la connectivité pré-appairée simplifient l'intégration. Cependant, les déploiements hybrides se développent à un CAGR de 16,84 % alors que les organisations recherchent une latence au niveau de la milliseconde et la conformité réglementaire grâce à la coexistence sur site. Cette trajectoire signale un éloignement des décisions cloud binaires vers un placement spécifique aux charges de travail.
Les fournisseurs performants abstraient désormais l'orchestration des politiques de sorte qu'un ensemble de règles unique suive le trafic qu'il traverse le cloud, la périphérie ou les sites de campus. Le cloud privé persiste pour les référentiels de données souverains et les contrôles industriels à ultra-faible latence, renforçant le besoin de licences portables et de consoles de gestion fédérées.
Par taille d'entreprise utilisatrice finale : Les PME accélèrent la courbe d'adoption
Les grandes organisations ont représenté 66,05 % des revenus en 2025, tirant parti de leurs budgets pour acquérir des plateformes multifonctions qui font converger le pare-feu, le SWG et le ZTNA. Elles opèrent généralement dans plusieurs régions et clouds, faisant de la gestion unifiée pilotée par API une nécessité.
À l'inverse, les PME représentent la cohorte à la croissance la plus rapide avec un CAGR de 16,58 % grâce à la tarification basée sur la consommation, la configuration assistée par l'IA et les incitations à l'approvisionnement intégrées dans les marketplaces. Ce développement élargit le marché du Pare-feu en tant que Service en démocratisant les capacités de sécurité autrefois réservées aux grandes entreprises du classement Fortune 500. Les fournisseurs ciblant les PME mettent l'accent sur l'intégration guidée par assistant, les forfaits à tarif fixe et les superpositions de services gérés pour compenser les pénuries de compétences.
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport
Par secteur industriel : Le secteur de la santé bondit sous le poids de la conformité
Le secteur BFSI a conservé une part de 27,88 % en 2025, porté par les mandats d'intégrité des transactions et les prérequis de la cyber-assurance. Les institutions financières intègrent le Pare-feu en tant que Service dans des architectures de confiance zéro couvrant les salles de marché, les applications mobiles et les systèmes CRM en SaaS.
Pendant ce temps, le secteur de la santé progresse rapidement avec un CAGR de 17,55 %, porté par l'expansion de la télémédecine et les dispositifs médicaux IoT qui étendent les surfaces d'attaque au-delà des murs des hôpitaux. HIPAA, HITRUST et des cadres similaires pressent les fournisseurs d'adopter une segmentation tenant compte de l'identité, faisant du Pare-feu en tant que Service un facilitateur de conformité. Les secteurs de la fabrication, du commerce de détail et de l'énergie progressent régulièrement à mesure qu'ils numérisent les environnements de technologie opérationnelle et alignent leurs budgets de sécurité sur les feuilles de route Industrie 4.0.
Par type de sécurité : Les architectures distribuées font évoluer la confiance zéro
Les pare-feux de nouvelle génération ont ancré une part de 41,32 % en 2025, offrant un IPS intégré, un filtrage d'URL et un sandboxing essentiels pour l'interception des menaces en ligne. La croissance se déplace désormais vers les pare-feux distribués et de micro-segmentation, prévus à un CAGR de 17,19 %, car le trafic est-ouest au sein des conteneurs et des microservices exige des contrôles granulaires inaccessibles dans les modèles centrés sur le périmètre.
Les pare-feux d'applications web protègent les interfaces API et SaaS, et les pare-feux virtuels sécurisent les réseaux virtuels basés sur hyperviseur ; les deux bénéficient de la vague d'adoption plus large du cloud. Les fournisseurs avant-gardistes optimisent les moteurs d'inspection pour une insertion en microsecondes afin de satisfaire les charges de travail sensibles aux performances, élargissant encore l'attrait des architectures micro-segmentées.
Analyse géographique
L'Amérique du Nord a généré 35,72 % des revenus mondiaux de 2025, reflet d'une adoption mature du cloud, d'un écosystème de fournisseurs dense et de directives fédérales en matière de cybersécurité qui imposent une surveillance continue. Les entreprises bénéficient de l'abondance des régions hyperscale locales qui réduisent la latence vers les points de présence du Pare-feu en tant que Service, ainsi que d'investissements robustes en capital-risque qui alimentent l'innovation produit. Les flux de données transfrontaliers dans le cadre du Cadre de confidentialité des données États-Unis-UE facilitent également la conformité pour les multinationales.
L'Asie-Pacifique est la région à la croissance la plus rapide avec un CAGR de 17,74 % prévu jusqu'en 2031. Les initiatives numériques financées par les gouvernements, l'expansion des dorsales 5G et l'exposition croissante aux rançongiciels catalysent ensemble les dépenses en Inde, en Australie, au Japon et dans les économies de l'ASEAN. Les expansions hyperscale locales d'AWS, d'Azure et d'Alibaba Cloud multiplient la densité des points de présence, permettant aux fournisseurs de satisfaire les mandats de localisation des données et les exigences de latence dans les métropoles très peuplées. L'entrée concurrentielle des opérateurs de télécommunications régionaux regroupant le Pare-feu en tant que Service dans des offres SD-WAN gérées stimule davantage les courbes d'adoption.
L'Europe progresse régulièrement à mesure que le RGPD et la prochaine directive NIS2 intensifient l'attention portée aux cybercontrôles vérifiables. Les stratégies de cloud local, notamment Gaia-X et les zones de cloud souverain, influencent la planification de l'empreinte des fournisseurs, incitant les éditeurs à ouvrir des centres de données supplémentaires à Francfort, Paris et Madrid. Bien que le Brexit ait provoqué une incertitude temporaire dans les achats, les entreprises du Royaume-Uni continuent d'investir dans le Pare-feu en tant que Service pour se conformer aux objectifs de la Stratégie nationale de cybersécurité 2025.
L'Amérique du Sud, le Moyen-Orient et l'Afrique représentent des pôles de demande émergents. Les courbes d'adoption du cloud au Brésil, au Mexique, en Afrique du Sud et dans le Conseil de coopération du Golfe sont abruptes ; cependant, les points de présence locaux limités et la sensibilité aux prix freinent la croissance à court terme. Les fournisseurs mondiaux s'associent donc à des fournisseurs d'accès Internet régionaux pour proposer une inspection hébergée en périphérie qui satisfait les exigences de souveraineté sans investissement massif en dépenses d'investissement. Cet effort de localisation sera essentiel pour capter des revenus à long terme à mesure que ces économies numérisent leurs chaînes d'approvisionnement.

Paysage réglementaire
Les déploiements de Firewall-as-a-Service (FWaaS) sont façonnés par des régimes de conformité en cybersécurité qui mettent de plus en plus l'accent sur l'assurance continue des contrôles, la surveillance fournie par le cloud et la gouvernance juridictionnelle des données réglementées. Aux États-Unis, des programmes et normes tels que FedRAMP (passant à des règles consolidées en 2026) et les orientations du NIST pour les environnements à haute assurance influencent la manière dont les services de sécurité cloud cartographient les contrôles, documentent leur posture de sécurité et maintiennent une autorisation continue. Les exigences du Department of Defense en matière de pare-feu sont mises en œuvre via les DISA STIG alignés sur les attentes de contrôle NIST 800-53 pour la segmentation, le contrôle d'accès et la surveillance continue.
En Europe, la pression réglementaire de NIS2 et DORA accroît l'importance des contrôles auditables et des modèles d'exploitation souverains, en particulier pour les infrastructures critiques et les services financiers. La Commission européenne a fait avancer en 2026 un ensemble de révisions du Cybersecurity Act lié au cadre européen de certification de cybersécurité. Ces dynamiques poussent les fournisseurs à proposer une application et un reporting régionalisés, avec un positionnement SASE souverain en Europe en juin 2026 explicitement aligné sur NIS2, DORA et les exigences du cadre KRITIS allemand pour les entreprises réglementées.
Analyse de la chaîne de valeur
La chaîne de valeur du FWaaS débute avec les infrastructures cloud de base et les fondations de connectivité, où les fournisseurs hyperscale fournissent le calcul, le réseau et l'empreinte régionale utilisés pour héberger les points d'application distribués et les pipelines de télémétrie. Les fournisseurs de FWaaS construisent un plan de contrôle cloud (rédaction des politiques, API, gestion des versions, intégrations d'identité) et un plan de données distribué (nœuds d'inspection et d'application), soutenus par des magasins de politiques centralisés et des outils d'analytique. Les dépendances critiques en amont comprennent les composants de gestion des certificats et des clés qui permettent l'inspection TLS à grande échelle, ainsi que les flux de renseignement sur les menaces et les services d'analyse de logiciels malveillants qui actualisent continuellement la logique de détection et de prévention.
En aval, le FWaaS est couramment intégré dans des portefeuilles plus larges de Security Service Edge (SSE) et de SASE aux côtés du SWG, du CASB et du ZTNA, livrés via des abonnements d'entreprise directs, des places de marché cloud et des fournisseurs de services de sécurité gérés (MSSP) qui opérationnalisent le déploiement, l'ajustement des politiques et la surveillance continue. La valeur en aval se réalise par l'intégration aux fournisseurs d'identité des clients, aux plateformes SIEM/SOAR et aux flux de travail DevSecOps, en particulier pour les environnements hybrides et multicloud qui nécessitent une orchestration cohérente des politiques à travers les environnements AWS, Azure et Google Cloud. Les principaux points de friction proviennent de la dépendance à l'égard des régions cloud tierces et des écosystèmes de certificats, ainsi que des contraintes d'ingénierie de conformité (par exemple, la livraison alignée sur FedRAMP) qui peuvent limiter les fournisseurs pouvant servir les acheteurs gouvernementaux et hautement réglementés.
Paysage concurrentiel
Le marché du Pare-feu en tant que Service est modérément concentré. Les fournisseurs de matériel traditionnels Palo Alto Networks, Fortinet et Cisco font pivoter leurs portefeuilles vers la livraison cloud, tirant parti du contrôle de compte existant et de la portée des canaux de distribution. Ils intègrent le Pare-feu en tant que Service dans des piles de périmètre de service d'accès sécurisé plus larges, simplifiant l'approvisionnement pour les clients fatigués de la prolifération des produits ponctuels. Les spécialistes natifs du cloud tels que Zscaler et les fournisseurs SASE émergents se font concurrence sur la légèreté de l'architecture, la tarification par utilisateur et la rapidité des nouvelles fonctionnalités.
L'automatisation des politiques pilotée par l'IA, l'étendue du renseignement sur les menaces et les intégrations DevSecOps constituent le terrain de combat actuel. L'acquisition de Lacework par Fortinet en 2024 a ajouté un module CNAPP, permettant une visibilité du code au cloud qui résonne avec les équipes DevOps.[4]Novinson, Michael, "Fortinet acquiert la licorne Lacework pour renforcer la sécurité cloud," BankInfoSecurity, bankinfosecurity.com Le partenariat de Zscaler avec NVIDIA superpose des analyses accélérées par GPU à son Échange de Confiance Zéro, promettant une détection des anomalies en moins d'une seconde. La version Quantum R82 de Check Point se concentre sur l'orchestration automatisée des règles dans les environnements multi-cloud, réduisant les interventions humaines.
Les pipelines d'acquisition restent actifs alors que les fournisseurs comblent les lacunes de leur portefeuille, notamment en micro-segmentation, en sécurité des technologies opérationnelles et en CASB. Dans le même temps, les hyperscalers intègrent progressivement des capacités de pare-feu de base, comprimant les marges sur les niveaux d'entrée de gamme. Pour préserver leur différenciation, les fournisseurs purs jeux misent davantage sur la portabilité des politiques multi-cloud et les analyses avancées. Le marché devrait connaître une convergence accrue entre les modules SWG, ZTNA et Pare-feu en tant que Service, portée par la demande des clients pour une facturation consolidée et une télémétrie unifiée.
Leaders du secteur du Pare-feu en tant que Service
Barracuda Networks Inc.
Cato Networks Ltd.
Check Point Software Technologies Ltd.
Cisco Systems Inc.
Cloudflare Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier


Opportunités de marché et perspectives d'avenir
Une zone d'opportunité réside dans les modèles de politiques mieux adaptés aux charges de travail cloud éphémères et conteneurisées, où les règles statiques basées sur les IP peinent à suivre le rythme des services à mise à l'échelle automatique et des microservices. Une orientation produit concrète est visible dans les mises à jour de juin 2026 du AWS Network Firewall, qui ajoutent des règles basées sur les attributs de conteneurs faisant référence aux métadonnées Kubernetes et des conteneurs (par exemple, les espaces de noms, les noms de cluster et les étiquettes). Cela indique une demande pour une application pilotée par les attributs qui suit les charges de travail plutôt que des constructions réseau fixes. Les fournisseurs capables d'unifier des politiques tenant compte de l'identité et des charges de travail à travers des environnements hybrides (cloud public plus sur site) peuvent réduire la charge d'intégration pour les entreprises gérant des environnements de pare-feu hétérogènes.
Une autre opportunité réside dans les opérations assistées par l'IA et la cryptographie moderne au sein des plateformes SASE convergées, en particulier pour les organisations confrontées à des pénuries de compétences en sécurité et à des volumes croissants de trafic chiffré. En 2026, Fortinet a introduit FortiOS 8.0 avec des agents de sécurité pilotés par l'IA et une cryptographie résistante au quantique pour l'inspection approfondie des paquets, signalant la volonté des entreprises d'adopter une automatisation native à l'IA dans les piles de pare-feu et de SASE lorsqu'elle réduit l'effort de gestion des politiques et améliore la fidélité de l'inspection. Dans les secteurs réglementés confrontés à des contraintes de souveraineté des données, notamment les programmes NIS2 et DORA alignés sur l'UE, il existe un espace supplémentaire pour des modèles de prestation de services de niveau souverain exploités régionalement, associés à un reporting prêt pour la conformité et à une cartographie des contrôles, plutôt que des points de présence mondiaux uniformes.
Développements récents du secteur
- Juillet 2026 : Barracuda Networks a acquis Evo Security afin d'ajouter des capacités de gestion des identités et des accès pouvant être intégrées à la plateforme BarracudaONE. Cette démarche renforce les décisions de politique liées à l'identité de l'utilisateur et au contexte d'accès, une exigence centrale à mesure que le FWaaS converge avec le ZTNA et des offres SSE plus larges.
- Juin 2026 : Check Point a annoncé son intention d'intégrer les capacités cyber de pointe d'OpenAI via le OpenAI Daybreak Cyber Partner Program dans ses produits de sécurité. Cela étend les flux de prévention et de réponse avec des capacités assistées par l'IA, renforçant le passage vers des services de sécurité natifs à l'IA au sein des plateformes de pare-feu et de SASE fournies par le cloud.
- Avril 2026 : Check Point a annoncé un partenariat de lancement avec Google Cloud pour intégrer son AI Defense Plane avec la plateforme Gemini Enterprise Agent de Google. Cette intégration cible la gouvernance et la protection des agents d'IA d'entreprise et des charges de travail cloud, alignant les contrôles de sécurité réseau sur les architectures d'applications agentiques émergentes qui traversent des environnements multicloud.


Cadre de la méthodologie de recherche et portée du rapport
Définition et couverture du marché
Ce marché couvre les revenus générés par la fourniture de fonctionnalités de pare-feu en tant que service géré dans le cloud, où les politiques sont configurées de manière centralisée et le trafic est inspecté et contrôlé pour les utilisateurs, les sites ou les charges de travail sur le réseau.
Exclusions du périmètre : ce dimensionnement exclut les ventes de matériel de pare-feu sur site, les abonnements autonomes de passerelle web sécurisée et de VPN uniquement, et les services purement gérés qui n'incluent pas d'abonnement à une plateforme FWaaS.
Aperçu de la segmentation
- Par modèle de service
- SaaS
- IaaS
- PaaS
- Par modèle de déploiement
- Cloud public
- Cloud privé
- Cloud hybride
- Par taille d'entreprise utilisatrice finale
- Grandes entreprises
- Petites et moyennes entreprises (PME)
- Par secteur industriel
- BFSI
- IT et télécommunications
- Santé
- Commerce de détail et e-commerce
- Industrie et défense
- Énergie et services aux collectivités
- Fabrication
- Autres secteurs industriels
- Par type de sécurité
- Pare-feu de nouvelle génération (NGFW)
- Pare-feu d'application web (WAF)
- Pare-feu distribué / de micro-segmentation
- Pare-feu virtuel (vFW)
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Chili
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Inde
- Japon
- Corée du Sud
- Malaisie
- Singapour
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Émirats arabes unis
- Arabie saoudite
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire commence par la cartographie des signaux de demande qui évoluent généralement avec l'adoption et la réalisation des prix du FWaaS, puis par l'alignement de ces signaux sur la manière dont les fournisseurs déclarent leurs revenus de sécurité cloud. Nous avons utilisé des sources publiques telles que les orientations du NIST, les avis de la CISA, les données FCC sur le haut débit (comme indicateur indirect de l'expansion de la connectivité), les dépôts auprès de la SEC américaine, et les indicateurs de l'UIT sur l'utilisation régionale d'internet, ce qui aide à ancrer le modèle dans une activité observable.
Pour convertir ces signaux en un modèle de marché utilisable, nous avons également examiné la documentation produit des fournisseurs, des études de cas clients, des transcriptions d'appels de résultats et la presse spécialisée en cybersécurité pour identifier des tendances de déploiement telles que la consolidation des agences et les transitions vers l'accès à distance. En outre, des abonnements payants couvrant les finances et l'intelligence d'entreprise, des bases de données de brevets, ainsi que des actualités et informations financières ont été utilisés pour standardiser les répartitions de revenus et suivre l'évolution des lignes de produits au fil du temps. Les sources énumérées ci-dessus sont illustratives, et d'autres références publiques ont également été examinées pour collecter des données, valider des hypothèses et répondre à des questions en suspens.
Entretiens et enquêtes primaires
Le travail primaire s'est concentré sur des entretiens et de courtes enquêtes auprès d'acheteurs de sécurité cloud, de partenaires de distribution et de responsables produits qui observent le comportement de tarification, d'adoption et de renouvellement dans des déploiements réels. Pour un marché mondial comme celui-ci, nous avons maintenu un équilibre des retours régionaux entre l'APAC, l'EMEA et les Amériques afin que la maturité cloud régionale, les règles de résidence des données et les termes contractuels typiques puissent être reflétés dans nos hypothèses.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Niveau supérieur : 35 % | Dirigeants (CXO) : 13 % | APAC : 48 % |
| Niveau intermédiaire : 48 % | Responsables fonctionnels/d'unité : 39 % | EMEA : 31 % |
| Acteurs plus petits : 17 % | Managers : 48 % | Amériques : 21 % |
Dimensionnement du marché et prévisions
Le dimensionnement commence par une construction descendante où les dépenses en sécurité cloud sont reconstituées en un bassin de demande FWaaS à l'aide d'indicateurs d'adoption et d'utilisation, puis filtrées pour ne retenir que ce qui est réellement vendu sous forme d'abonnement FWaaS. Pour maintenir des totaux réalistes, le résultat est vérifié par des approximations ascendantes sélectives, telles que des répartitions de revenus échantillonnées auprès des fournisseurs, des retours des canaux de distribution sur les valeurs moyennes des contrats, et des hypothèses de volume liées aux utilisateurs ou sites protégés.
Le modèle utilise des variables pratiques, notamment la pénétration du travail à distance et hybride, l'adoption du cloud d'entreprise et multicloud, le nombre moyen de points d'application des politiques par organisation (utilisateurs, agences et charges de travail), la durée typique des abonnements et les taux de renouvellement, ainsi que la progression de l'ASP en fonction du mix de fonctionnalités et des volumes de trafic. Lorsque les informations directes sur les volumes ne sont pas disponibles de manière cohérente, nous combinons les lacunes à l'aide de fourchettes validées lors des entretiens, puis appliquons des valeurs médianes prudentes qui sont testées par rapport à des modèles connus de budgets de sécurité.
Les prévisions sont réalisées à l'aide d'une analyse de scénarios soutenue par un lissage de séries temporelles courtes, car l'adoption peut s'accélérer après des évolutions réglementaires majeures ou des cycles de violations de données, puis se normaliser. Les perspectives finales sont ajustées en tenant compte des avis d'experts sur la pression tarifaire, la consolidation des produits ponctuels en plateformes, et le calendrier des programmes de renouvellement et de migration des réseaux des grandes entreprises.
Validation des données et cycle de mise à jour
Après la première exécution du modèle, les totaux sont triangulés par rapport à des signaux indépendants tels que la croissance des budgets de sécurité cloud, les commentaires des fournisseurs sur le mix d'abonnements et les indicateurs d'adoption au niveau régional, ce qui permet de confirmer que les taux de croissance ne sont pas surestimés. Tout écart important est examiné par des analystes, et les hypothèses qui en sont la cause sont revérifiées par rapport aux notes de sources et aux retours d'entretiens avant validation finale.
Les rapports sont actualisés selon un cycle annuel, et des mises à jour intermédiaires sont déclenchées lorsque des événements importants se produisent, tels que des changements majeurs de modèles de tarification, de nouvelles échéances réglementaires ou des évolutions significatives de l'adoption du cloud. Avant qu'un livrable ne soit finalisé, une dernière validation est effectuée afin que les clients reçoivent la vision la plus actuelle possible, étayée par des intrants traçables.
Comparaison de la taille du marché du Firewall as a Service selon Mordor Intelligence par rapport à d'autres estimations publiées
Les chiffres publiés pour le FWaaS ne correspondent pas toujours car les équipes choisissent des définitions de service, des conventions d'année et une logique de tarification différentes, et ces choix se répercutent ensuite sur chaque étape du modèle. Les différences proviennent également de la manière dont les fournisseurs traitent les plateformes de sécurité groupées, de la manière dont ils convertissent les revenus régionaux en USD, et de la fréquence de mise à jour des hypothèses sous-jacentes.
Certaines estimations élargissent le périmètre pour inclure des services de sécurité cloud adjacents qui gravitent autour de la fonction pare-feu, ce qui peut augmenter la taille annoncée même si l'utilisation est similaire. Dans le dimensionnement de Mordor Intelligence, les revenus ne sont comptabilisés que lorsqu'ils sont attribuables à un abonnement FWaaS et sont maintenus séparés du matériel de pare-feu sur site et des outils autonomes non liés au pare-feu. Cette approche de comptage plus restrictive est également revérifiée à l'aide des durées de contrat et des schémas de renouvellement issus de la validation primaire.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 6,29 Md USD (2026) | |
| Éditeur de recherche sectorielle A | 4,71 Md USD (2025) | Utilise une année de base différente et peut sous-estimer la valeur de 2026 si elle suppose une adoption initiale plus lente, et son libellé de périmètre est souvent interprété comme incluant uniquement les services de pare-feu fournis par le cloud, sans réconcilier de manière cohérente les répartitions de revenus des plateformes groupées. |
| Éditeur de recherche sectorielle B | 6,72 Md USD (2024) | S'appuie sur une année de base antérieure et une fenêtre de prévision plus longue, ce qui peut élever la valeur de départ si le rétro-calcul historique mélange des catégories de sécurité cloud plus larges, et la progression de l'ASP est généralement simplifiée sans être explicitement liée aux points d'application des politiques ou aux niveaux tarifaires basés sur le trafic. |
Dans l'ensemble, l'écart entre les valeurs publiées s'explique principalement par le choix de l'année de base et par la question de savoir si des abonnements de sécurité adjacents sont fusionnés dans la catégorie FWaaS. En maintenant le périmètre lié aux revenus FWaaS attribuables à des abonnements et en le soumettant ensuite à des vérifications pratiques d'adoption et de tarification, le chiffre obtenu reste plus facile à tracer et à reproduire lorsque les hypothèses sont mises à jour.


Questions clés traitées dans le rapport
Quelle est la valeur du marché du Pare-feu en tant que Service en 2026 ?
Le marché totalise 6,29 milliards USD en 2026.
À quel rythme les revenus devraient-ils croître jusqu'en 2031 ?
Les revenus devraient augmenter à un CAGR de 15,89 %, pour atteindre 13,14 milliards USD.
Quel modèle de service détient la plus grande part de revenus ?
Les pare-feux SaaS dominent avec 46,75 % des revenus mondiaux de 2025.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Les pare-feux en cloud hybride devraient se développer à un CAGR de 16,84 % entre 2026 et 2031.
Quelle région affiche le taux de croissance le plus élevé ?
L'Asie-Pacifique devrait croître à un CAGR de 17,74 % jusqu'en 2031.
Qui sont les principaux fournisseurs sur ce marché ?
Les principaux fournisseurs comprennent Palo Alto Networks, Fortinet, Cisco, Zscaler et Check Point.
Dernière mise à jour de la page le:



