
Taille et part du marché de la sécurité embarquée
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 10.11 Milliards de dollars |
| Taille du Marché (2031) | 15.95 Milliards de dollars |
| Growth Rate (2026 - 2031) | 9.54 % |
| Marché à la Croissance la Plus Rapide | Moyen-Orient |
| Plus Grand Marché | Asie-Pacifique |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité embarquée par Mordor Intelligence
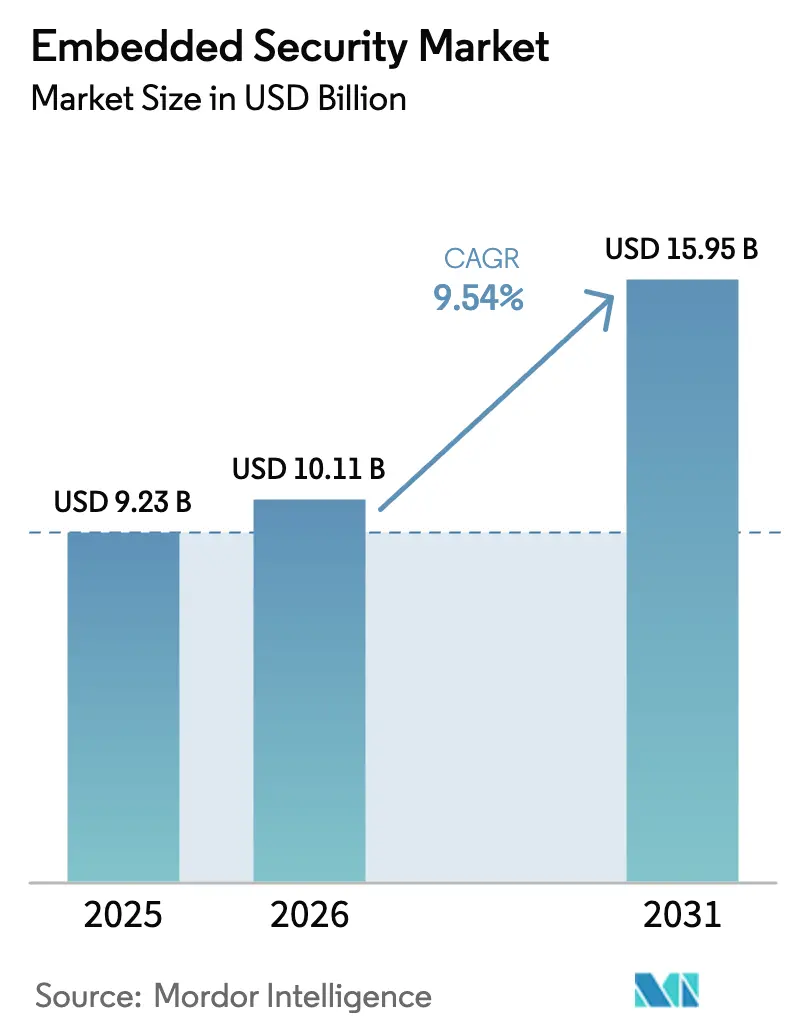
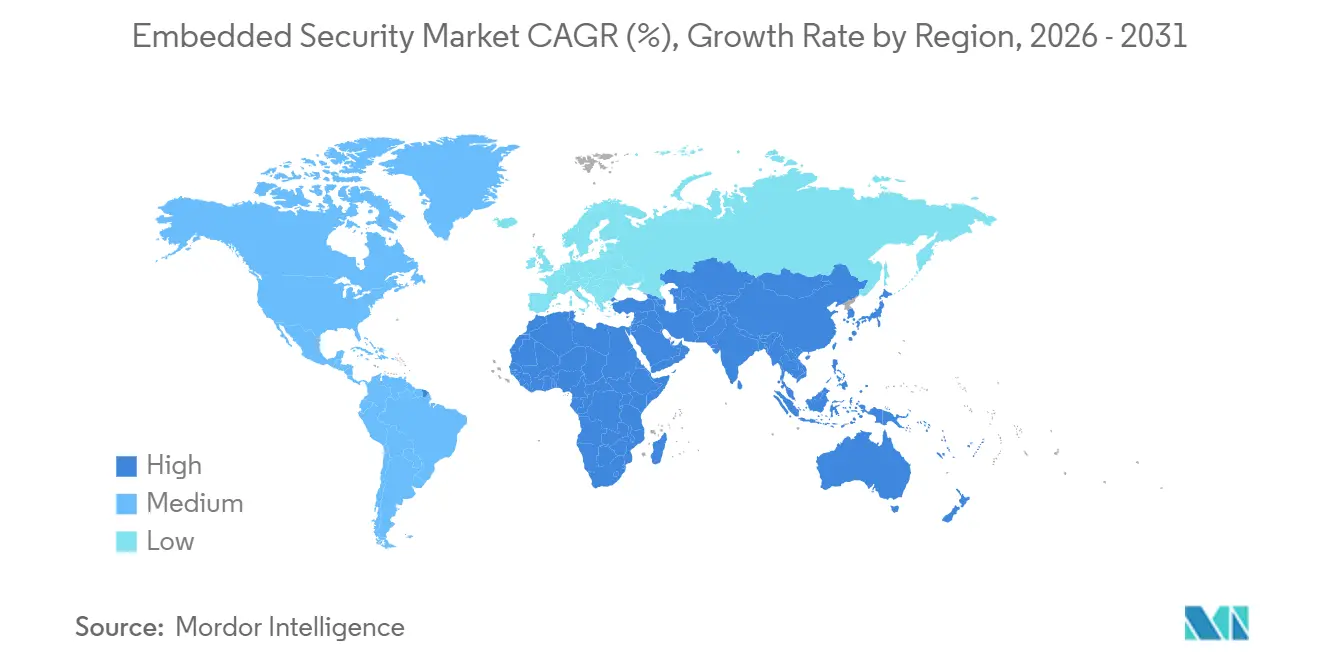
La taille du marché de la sécurité embarquée devrait s'étendre de 9,23 milliards USD en 2025 et 10,11 milliards USD en 2026 à 15,95 milliards USD d'ici 2031, enregistrant un TCAC de 9,54 % entre 2026 et 2031. Le renforcement des règles de souveraineté des données, la loi européenne sur la résilience cybernétique et le règlement ONU n° 155 ont transformé l'adoption de la racine de confiance matérielle d'une mesure de protection facultative en une obligation de conception, notamment pour les dispositifs en périphérie intégrés dans les véhicules connectés et les contrôleurs industriels. L'électrification automobile triple le nombre d'unités de contrôle électronique par véhicule, augmentant le contenu en silicium tout en élargissant la surface d'attaque. Les instances HSM cloud continuent de croître car les entreprises privilégient la capacité élastique, mais ces mêmes clients intègrent des éléments sécurisés localement pour satisfaire aux lois de localisation des données. La demande reflète également la diffusion des clés d'accès FIDO, du provisionnement eSIM et des projets pilotes de cryptographie post-quantique, chacun d'eux valorisant le stockage d'identifiants basé sur le matériel. L'Asie-Pacifique ancre la capacité de fabrication, tandis que les projets de villes intelligentes au Moyen-Orient en font la géographie à la croissance la plus rapide.
Principaux enseignements du rapport
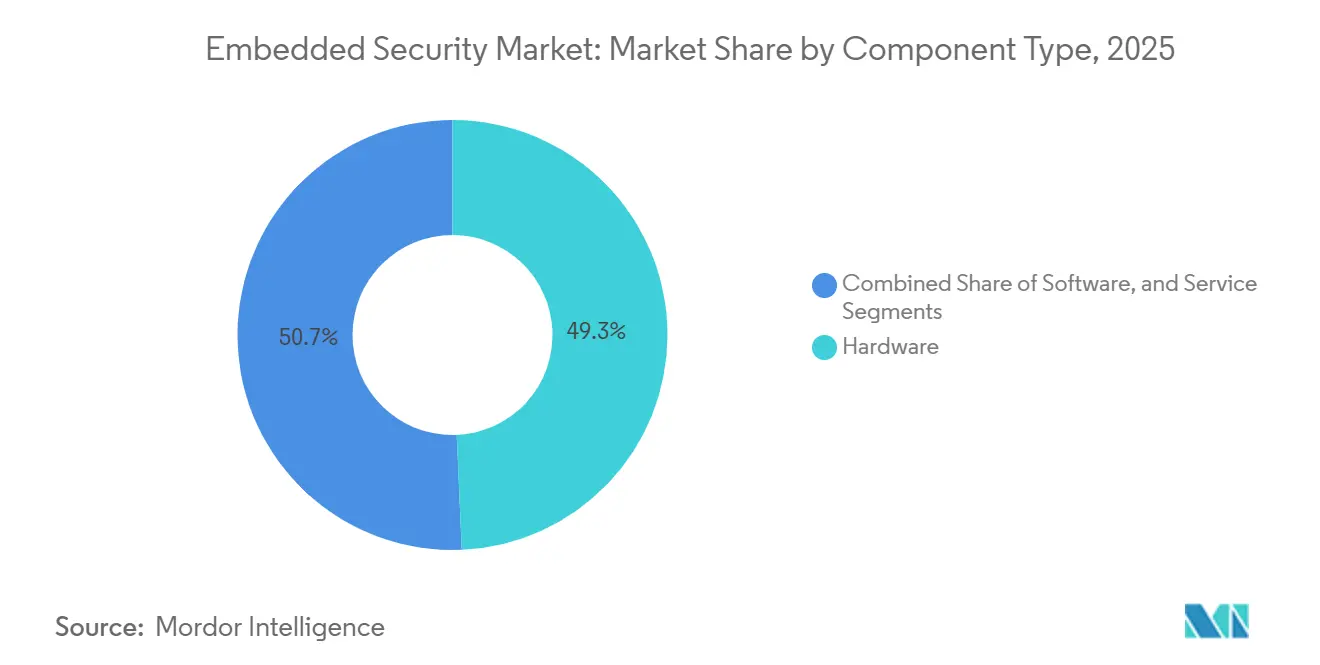
- Par type de composant, le matériel a maintenu une part de marché de la sécurité embarquée de 49,32 % en 2025, tandis que les services ont enregistré le TCAC le plus élevé de 11,42 % jusqu'en 2031.
- Par déploiement, le cloud a dominé avec une part de revenus de 57,52 % en 2025, et progresse à un TCAC de 12,62 % jusqu'en 2031.
- Par application, le paiement a capturé 36,64 % de la taille du marché de la sécurité embarquée en 2025, tandis que l'authentification est positionnée pour un TCAC de 10,64 % jusqu'en 2031.
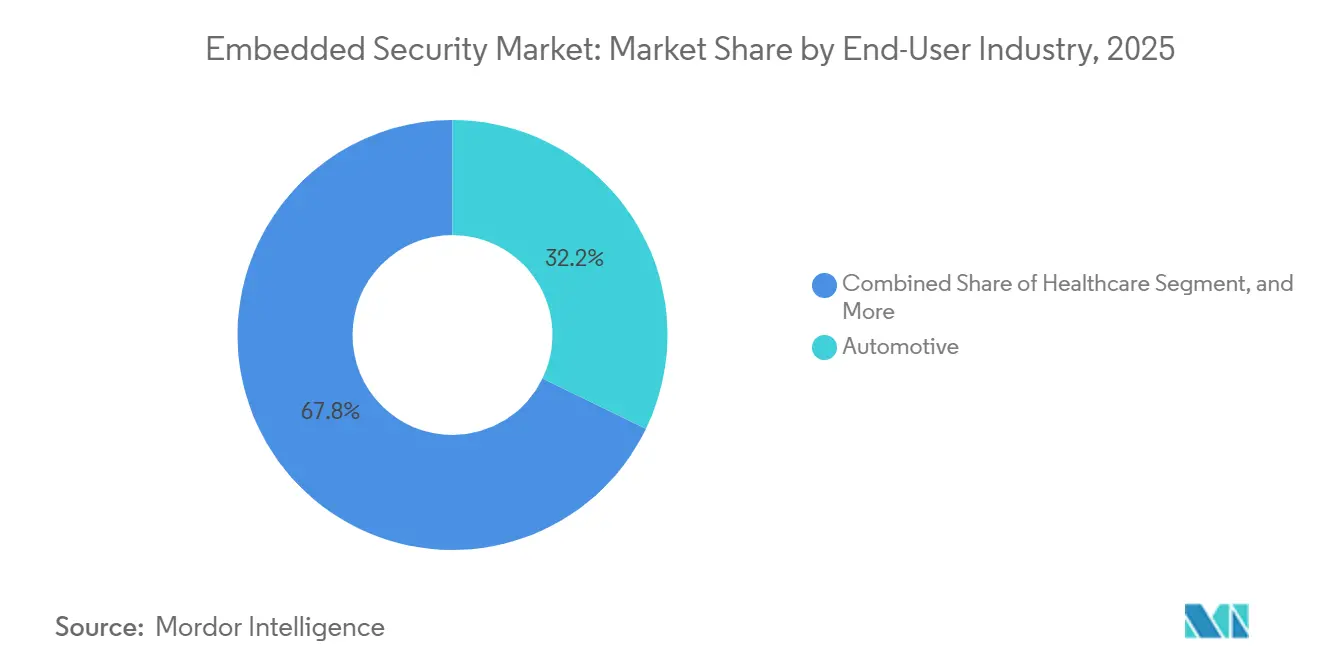
- Par secteur d'utilisateur final, l'automobile a représenté 32,18 % de la demande de 2025, tandis que la santé devrait se développer à un TCAC de 10,22 % entre 2026 et 2031.
- Par géographie, l'Asie-Pacifique a commandé une part de revenus de 40,42 % en 2025 ; le Moyen-Orient est en voie d'atteindre le TCAC le plus rapide de 11,52 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la sécurité embarquée
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Électrification rapide et adoption des ADAS dans les ECU automobiles | +2.1% | Europe, Chine, Amérique du Nord | Moyen terme (2 à 4 ans) |
| Mandats de paiement sans contact EMVCo pour les cartes et les terminaux de point de vente | +1.8% | Europe et Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion des nœuds périphériques IoT dans les environnements domestiques intelligents et industriels | +1.6% | Asie-Pacifique en cœur, débordement vers l'Amérique du Nord et l'Europe | Moyen terme (2 à 4 ans) |
| Feuilles de route de migration vers la cryptographie post-quantique pour les contrôleurs longue durée | +1.3% | Amérique du Nord et UE, projets pilotes en Asie-Pacifique | Long terme (≥ 4 ans) |
| Loi européenne sur la résilience cybernétique exigeant des racines de confiance matérielles | +1.5% | Europe, répercussions au Moyen-Orient et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Passeports numériques de batterie créant une demande d'éléments sécurisés | +1.2% | Europe, adoption en Chine et en Amérique du Nord | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Électrification rapide et adoption des ADAS dans les ECU automobiles
Les plateformes de véhicules électriques à batterie intègrent jusqu'à 100 unités de contrôle électronique, chacune étant tenue de prendre en charge le démarrage sécurisé, les mises à jour de micrologiciels chiffrées et les correctifs authentifiés par liaison radio. Infineon a confirmé une croissance annuelle de 18 % du chiffre d'affaires des contrôleurs de sécurité automobile, les fournisseurs de rang 1 intégrant des dispositifs AURIX TC4x dans les architectures de gestion de batterie et zonales.[1]Infineon Technologies, "Rapport annuel 2024," infineon.com Les architectures de calcul centralisé telles que le Hardware 4 de Tesla concentrent les charges de travail cryptographiques, augmentant la valeur du silicium par véhicule. Les capteurs d'aide à la conduite avancée échangent des données critiques pour la sécurité via des dorsales Ethernet, de sorte que les équipementiers insèrent des passerelles sécurisées avec un micrologiciel de détection d'intrusion. Stellantis et STMicroelectronics co-développent des modules véhicule-réseau intégrant des éléments sécurisés dédiés, signalant comment la recharge bidirectionnelle étend la sécurité au-delà de l'habitacle.
Mandats de paiement sans contact EMVCo pour les cartes et les terminaux de point de vente
Le noyau sans contact 3.0 d'EMVCo oblige les nouveaux terminaux de paiement expédiés après janvier 2025 à mettre en œuvre des mesures d'atténuation des attaques par relais et la vérification biométrique, imposant des éléments sécurisés à double interface avec des contrôleurs NFC. Mastercard a signalé une pénétration sans contact de 78 % en Europe et de 65 % en Asie-Pacifique, laissant l'Amérique du Nord à 42 % et prête pour un renouvellement du matériel.[2]Mastercard, "Rapport annuel Form 10-K 2024," mastercard.com PCI PTS 7.0 renforce simultanément les règles de protection physique contre les altérations, poussant les fournisseurs de terminaux des processeurs génériques vers des puces sécurisées certifiées. NXP a enregistré une hausse séquentielle de 12 % du chiffre d'affaires des circuits intégrés de paiement sécurisé grâce au déploiement de la carte RuPay en Inde et à l'expansion du Pix au Brésil. Les éléments sécurisés embarqués alimentent également les portefeuilles tokenisés dans les smartphones compatibles eSIM, un segment qui a expédié 1,2 milliard d'unités en 2024.
Expansion des nœuds périphériques IoT dans les environnements domestiques intelligents et industriels
Les appareils certifiés Matter ont dépassé 500 modèles en septembre 2024, chacun stockant des clés d'intégration dans des éléments sécurisés pour garantir des sessions Thread et Wi-Fi chiffrées.[3]Mastercard, "Rapport annuel Form 10-K 2024," mastercard.com Les fournisseurs industriels suivent la tendance pour se conformer à la norme IEC 62443 ; Siemens a intégré des modules TPM 2.0 dans les nouveaux automates SIMATIC S7-1500, permettant des liaisons chiffrées vers l'analytique cloud. L'identité ancrée dans le matériel améliore l'éligibilité à la cyber-assurance et réduit les audits de conformité, compensant une prime de composant de 2 à 5 USD. AWS IoT Device Defender propose des niveaux tarifaires réduits pour les points de terminaison vérifiés par le matériel, créant un cercle vertueux.
Feuilles de route de migration vers la cryptographie post-quantique pour les contrôleurs longue durée
Le NIST a finalisé les algorithmes FIPS 203, 204 et 205 en août 2024, déclenchant des reconceptions pour les contrôleurs qui doivent rester sécurisés jusqu'aux années 2040. L'OPTIGA Trust M MTR d'Infineon et le SoC audio QCC730 de Qualcomm intègrent déjà un échange de clés hybride classique-quantique. La contrepartie est un code plus lourd et des cycles d'horloge plus élevés, incitant les équipementiers à adopter des cœurs Cortex-M33 avec une SRAM plus grande. Les agences fédérales américaines doivent inventorier les systèmes cryptographiques d'ici 2025, répercutant les exigences de sécurité quantique sur les sous-traitants et les services publics.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Écart élevé de prix de vente moyen par rapport aux microcontrôleurs génériques dans l'IoT sensible aux coûts | -1.4% | Mondial, aigu dans l'IoT grand public en Asie-Pacifique | Court terme (≤ 2 ans) |
| Normes fragmentées entre les secteurs verticaux (GlobalPlatform vs. TCG) | -0.9% | Mondial, divergence réglementaire dans les principales régions | Moyen terme (2 à 4 ans) |
| Risque de « fonderie fantôme » dans la chaîne d'approvisionnement limitant les sources qualifiées | -0.7% | Marchés de défense en Amérique du Nord et en Europe | Moyen terme (2 à 4 ans) |
| Pénurie de compétences en vérification de micrologiciels d'éléments sécurisés | -0.6% | Mondial, prononcé dans la santé et l'industrie | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Écart élevé de prix de vente moyen par rapport aux microcontrôleurs génériques dans l'IoT sensible aux coûts
Les MCU sécurisés coûtent entre 1,50 et 3,00 USD contre 0,30 à 0,50 USD pour les composants génériques, une prime qui comprime les marges brutes de l'IoT grand public. Les taux d'adoption restent inférieurs à 25 % dans les accessoires pour maison intelligente malgré la disponibilité des dispositifs STM32L5 et STM32U5 intégrant Arm TrustZone. Un courant de repos plus élevé réduit également la durée de vie de la batterie jusqu'à 30 %. Le PIC32CM LS00 de Microchip, au prix de 0,85 USD, réduit l'écart mais impose toujours une re-certification du produit.
Normes fragmentées entre les secteurs verticaux
Les écosystèmes de paiement et de télécommunications adoptent GlobalPlatform, tandis que les fournisseurs automobiles et informatiques s'appuient sur le TPM 2.0 du Trusted Computing Group, fragmentant les feuilles de route du silicium. Des fournisseurs comme NXP doivent maintenir à la fois les éléments sécurisés A71CH et les TPM discrets, dupliquant les stocks et les dépenses de qualification. Le mandat chinois pour les algorithmes SM2/3/4 ajoute des variantes spécifiques à la région, divisant davantage les volumes. Le dispositif d'intégration des appareils de la FIDO Alliance vise à combler les lacunes, mais comptait moins de 50 produits certifiés fin 2024.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de composant : les services dépassent le matériel en raison de la complexité de la migration
La taille du marché de la sécurité embarquée pour le matériel a atteint près de la moitié du chiffre d'affaires total en 2025, mais les services progressent plus rapidement à mesure que les organisations font face à des évaluations Common Criteria de 12 à 18 mois. Les marges matérielles se compriment dans les segments matures du paiement et de la SIM, tandis que les éléments sécurisés et les TPM prêts pour le post-quantique maintiennent un chiffre d'affaires absolu solide. Les outils logiciels, tels que les analyseurs statiques et les intergiciels de gestion des clés, comblent les lacunes qui favorisaient autrefois les micrologiciels clés en main et permettent aux équipementiers de conserver leur propriété intellectuelle.
La croissance des services reflète la rareté des experts en canaux auxiliaires et des évaluateurs certifiés, faisant monter les tarifs journaliers de conseil au-dessus de 2 000 USD. Thales, Rambus et Synopsys intègrent désormais la gestion du cycle de vie, les artefacts de certification et les audits de sécurité dans des offres récurrentes, brouillant la frontière entre la vente de silicium et l'abonnement. À mesure que les offres de plateforme en tant que service arrivent à maturité, le marché de la sécurité embarquée accueille davantage de modèles de revenus hybrides qui regroupent puces, micrologiciels et tableaux de bord cloud dans un seul contrat.


Par application : l'authentification gagne en dynamisme avec la diffusion des connexions sans mot de passe
Le paiement domine toujours le marché de la sécurité embarquée avec une part de 36,64 % du chiffre d'affaires en 2025, mais l'authentification affiche une trajectoire de croissance à deux chiffres soutenue par des mandats de clés d'accès résistantes au hameçonnage. Les gouvernements et les cyber-assureurs pénalisent de plus en plus les connexions à facteur unique, incitant les entreprises à adopter des jetons matériels FIDO2 et des clés liées aux appareils. Le matériel de protection du contenu se stabilise à mesure que les studios pivotent vers la multi-DRM logicielle dans des environnements d'exécution de confiance, réduisant la demande pour les décodeurs hérités.
L'essor de l'authentification est amplifié par les fournisseurs cloud qui exigent des clés d'accès pour les consoles d'administration et par les réformes de la santé qui appellent à un accès multifacteur aux dossiers de santé électroniques. Ce changement s'aligne sur le matériel capable de stocker à la fois des clés classiques et basées sur les réseaux de points, pérennisant l'investissement. En conséquence, la taille du marché de la sécurité embarquée liée à l'authentification devrait réduire l'écart avec le paiement d'ici la fin de la décennie, notamment dans les régions en retard sur la pénétration sans contact.
Par secteur d'utilisateur final : la santé s'accélère grâce aux orientations de la FDA
L'automobile a capturé 32,18 % du chiffre d'affaires de 2025, reflétant une pénétration profonde des ECU, mais la croissance se stabilise à mesure que les modèles haut de gamme atteignent la saturation. La santé, en revanche, affiche le TCAC le plus rapide de 10,22 % alors que les régulateurs poussent à l'identité cryptographique des dispositifs pour les pompes en réseau, les ventilateurs et les systèmes d'imagerie. Les éléments sécurisés embarqués réduisent le risque de rappel et prennent en charge les ajustements thérapeutiques chiffrés par liaison radio, augmentant la valeur du silicium par dispositif.
Les téléphones phares intègrent des enclaves sécurisées à des taux d'adoption proches de 100 %, tandis que les téléphones d'entrée de gamme et les accessoires pour maison intelligente restent soumis à des pressions sur les coûts. L'infrastructure de télécommunications adopte des racines de confiance matérielles pour les stations de base 5G, mais les longs cycles de remplacement du capital freinent la croissance. Les charges utiles de défense et spatiales paient les prix de vente moyens les plus élevés, mais les contrôles à l'exportation limitent les volumes, maintenant leur part faible au sein du secteur de la sécurité embarquée.
Par déploiement : le cloud domine tout en coexistant avec les passerelles sur site
Les options cloud détenaient une part de 57,52 % en 2025 et affichent un TCAC de 12,62 %, portées par le provisionnement instantané et la capacité élastique. Amazon, Microsoft et Google ont chacun déployé des instances HSM de niveau 3 FIPS 140-3, attirant les secteurs réglementés qui privilégiaient autrefois les appliances de centre de données. Néanmoins, les usines automobiles et les commutateurs de réseaux de paiement hébergent toujours des HSM sur site pour les cérémonies de clés racines et les opérations à très faible latence.
La signature des micrologiciels s'effectue sur site, tandis que la distribution et la rotation des certificats migrent vers le cloud. Ce modèle dual explique pourquoi le marché de la sécurité embarquée continue de vendre des modules matériels pour les coffres physiques même si le chiffre d'affaires cloud s'accélère. Les fournisseurs se différencient désormais en regroupant des jetons qui fonctionnent de manière transparente dans les deux environnements, renforçant la fidélisation des clients.
Analyse géographique
L'Asie-Pacifique contrôlait 40,42 % du chiffre d'affaires du marché de la sécurité embarquée en 2025. Taïwan et la Corée du Sud fournissent des plaquettes d'éléments sécurisés de pointe, tandis que le Système de protection multiniveaux de la Chine impose une propriété intellectuelle cryptographique nationale, stimulant la demande locale. Malgré sa taille, la croissance de la région se modère à mesure que la pénétration mature des smartphones et des cartes de paiement réduit le volume incrémental.
Le Moyen-Orient est la géographie à la croissance la plus rapide avec un TCAC de 11,52 %, alimenté par les contrats de ville intelligente NEOM en Arabie saoudite dépassant 500 millions USD et le décret sur la cybersécurité des Émirats arabes unis qui impose le chiffrement matériel pour les infrastructures critiques. Les projets couvrent les réseaux intelligents, le transport autonome et les couches d'identité nationale, créant un pipeline d'éléments sécurisés pour les dispositifs industriels, grand public et civiques.
L'Amérique du Nord et l'Europe contribuent conjointement à environ 45 % du chiffre d'affaires. Les deux régions connaissent une croissance plus lente en raison d'écosystèmes automobiles et de paiement matures, mais elles mènent les projets pilotes post-quantiques et les modernisations de l'IoT industriel. La loi européenne sur la résilience cybernétique impose l'intégration d'éléments sécurisés mais dépend des usines asiatiques pour l'approvisionnement, exposant un risque géopolitique. Aux États-Unis, les restrictions de défense confinent l'approvisionnement aux fonderies de confiance de la DMEA, resserrant l'offre mais garantissant la provenance. L'Amérique du Sud et l'Afrique restent des marchés en phase précoce ; le paiement Pix au Brésil et le CBDC eNaira au Nigeria offrent des poches d'opportunités mais manquent d'échelle pour modifier les classements mondiaux.

Paysage réglementaire
La demande de sécurité embarquée est de plus en plus intégrée dans une conformité par conception sous l'effet de règles horizontales et sectorielles qui élèvent les racines de confiance matérielles, la gestion des vulnérabilités et le support du cycle de vie du statut de bonne pratique à celui d'exigence d'achat et de conformité. Un ancrage clé est le règlement (UE) 2024/2847 (Cyber Resilience Act), qui fixe des obligations de cybersécurité pour les produits comportant des éléments numériques, y compris des configurations sécurisées par défaut et des évaluations documentées des risques de cybersécurité, la conformité étant généralement liée à des normes harmonisées telles que l'ETSI EN 304 623 pour bénéficier d'une présomption de conformité une fois citée.
Hors UE, les orientations gouvernementales renforcent les attentes envers les fabricants d'IoT en matière de maintenance, de support et de fin de vie. En mars 2026, l'Australie a mis en vigueur les Cyber Security (Security Standards for Smart Device) Rules 2025 après une période de transition de 12 mois, tandis que le NIST a mis à jour l'IR 8259r1 en avril 2026 et publié un projet public initial de la SP 800-213r1 en juin 2026 pour formaliser les pratiques de cybersécurité IoT dans les contextes fédéraux. Ensemble, ces mises à jour renforcent la documentation alignée sur les SBOM, la divulgation coordonnée des vulnérabilités et les contrôles du cycle de vie qui se répercutent en cascade sur les exigences envers les fournisseurs.
Analyse de la chaîne de valeur
La chaîne de valeur de la sécurité embarquée commence par l'architecture cryptographique et la sélection de la propriété intellectuelle de sécurité (racines de confiance, éléments sécurisés, blocs TPM, démarrage sécurisé et piles de mise à jour). Elle se poursuit avec la mise en œuvre sur silicium par des IDM et des acteurs sans usine (fabless) qui dépendent d'une capacité de fonderie concentrée, suivie de l'emballage, des tests et de la certification. Les contributeurs en amont incluent des écosystèmes de propriété intellectuelle et d'habilitation tels qu'Arm Platform Security Architecture (PSA) et Trusted Firmware-M (TF-M), ainsi que des fournisseurs de sécurité sur silicium tels qu'Infineon, NXP, STMicroelectronics, Microchip et Rambus, qui livrent des microcontrôleurs sécurisés, des éléments sécurisés, des TPM et des blocs de racine de confiance. Les frictions en milieu de chaîne sont façonnées par des évaluations formelles, notamment Common Criteria et FIPS 140-3 dans les déploiements réglementés, ainsi que par la divergence des normes verticales (GlobalPlatform dans le paiement et les télécommunications contre TCG TPM 2.0 dans le PC et certaines parties de l'industriel et de l'automobile). Cela peut imposer des feuilles de route doubles, des stocks dupliqués et des cycles de qualification plus longs.
En aval, les OEM et les équipementiers de rang 1 intègrent le silicium de sécurité et les micrologiciels dans les appareils, puis s'appuient sur le provisionnement, l'injection de clés, la gestion du cycle de vie des certificats et l'infrastructure de mise à jour. Au fil du temps, cette intégration combine de plus en plus le stockage sécurisé sur appareil avec des services cloud. Les principaux goulots d'étranglement restent la fabrication de confiance et l'intégrité des étapes de test et de provisionnement, où les pièces contrefaites, les modifications matérielles non autorisées et les installations de fabrication et de test non fiables augmentent les exigences de traçabilité, en particulier pour les chaînes d'approvisionnement de la défense et des infrastructures critiques. À mesure que des obligations réglementaires telles que le Cyber Resilience Act de l'UE intègrent la gestion des vulnérabilités et le support du cycle de vie dans des processus obligatoires, une plus grande partie de la chaîne de valeur se déplace vers la sécurité au moment de la conception (avant la fabrication) et vers des artefacts de conformité reproductibles qui relient les choix de silicium, les piles de micrologiciels et les couches de service utilisées pour exploiter les appareils jusqu'à leur fin de vie.
Paysage concurrentiel
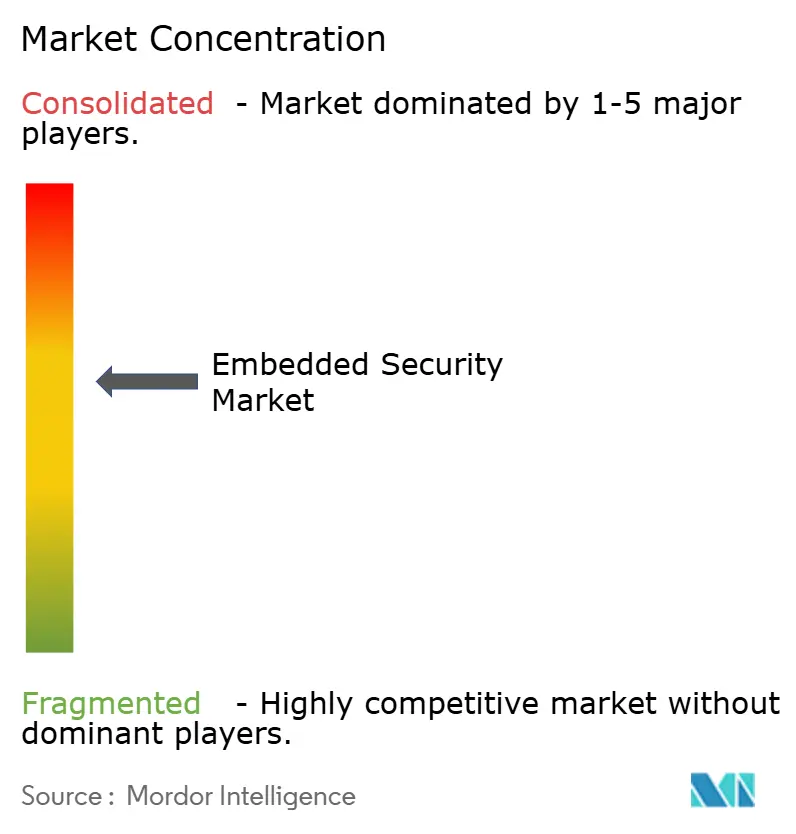
Les cinq premiers fournisseurs, Infineon, NXP, STMicroelectronics, Qualcomm et Samsung, contrôlent environ 55 à 60 % du chiffre d'affaires, indiquant une concentration modérée. Ces acteurs établis s'appuient sur de larges bibliothèques de certifications pour réduire le délai de mise sur le marché des clients. Les hyperscalers cloud, cependant, conçoivent des processeurs de sécurité personnalisés qui déchargent les charges de travail cryptographiques des éléments sécurisés traditionnels, diluant les parts. Des startups telles que PQShield et Secure-IC se concentrent sur les accélérateurs basés sur les réseaux de points, se positionnant pour les transitions post-quantiques.
La différenciation passe des nombres de transistors aux services de cycle de vie. EdgeLock 2GO de NXP et les offres d'abonnement d'Infineon lient le silicium au provisionnement cloud, générant des revenus récurrents et augmentant les coûts de changement. Les fournisseurs de FPGA comme Lattice ajoutent des racines de confiance à la logique programmable, déplaçant les TPM discrets dans les baies de télécommunications. Infineon a déposé 47 brevets liés au post-quantique en 2024, tandis que Qualcomm en a soumis 32 couvrant les architectures d'enclave sécurisée mobile.
La participation aux organismes de normalisation offre une voie d'influence ; Infineon et NXP président des groupes de travail au sein du TCG et de GlobalPlatform, leur permettant d'orienter les spécifications vers leurs feuilles de route. Pendant ce temps, l'acquisition de Certus par Arm signale l'intégration en amont de la propriété intellectuelle de démarrage sécurisé directement dans les cœurs Cortex-M, une initiative qui pourrait marginaliser les éléments sécurisés discrets bas de gamme dans les équipements IoT sensibles aux coûts.
Leaders du secteur de la sécurité embarquée
Infineon Technologies AG
NXP Semiconductors NV
STMicroelectronics NV
Microchip Technology Inc.
Samsung Electronics Co. Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Les obligations réglementaires imposées aux fabricants créent un espace vierge pour les plateformes de sécurité embarquée qui regroupent le silicium, le provisionnement et les flux de travail de conformité dans des programmes reproductibles pour les appareils IoT et industriels. Ces programmes nécessitent des configurations sécurisées par défaut, une gestion des vulnérabilités et un support du cycle de vie assortis de preuves démontrables. En mars 2026, Microchip a élargi sa Trust Platform avec un circuit intégré d'authentification sécurisée TrustFLEX (TA101) et TrustMANAGER avec le service keySTREAM, positionnés pour aider les fabricants à répondre aux exigences du Cyber Resilience Act de l'UE et alignées sur la norme IEC 62443. Cela indique une préférence des acheteurs pour l'identité d'appareil clé en main, la gestion des clés et l'intégration sécurisée, plutôt que pour des puces autonomes. La norme NIST IR 8259r1 (avril 2026) a également élargi ses orientations pour couvrir la maintenance et la fin de vie, ce qui accroît la demande de fonctionnalités embarquées de mise à jour sécurisée, de rotation des certificats et de mise hors service des appareils, reliant les micrologiciels et les outils cloud à des identifiants ancrés dans le matériel.
La préparation post-quantique passe d'activités pilotes à des composants de base commercialisés, créant une opportunité pour les fournisseurs capables de livrer des racines de confiance compatibles PQC sans grever excessivement les budgets d'énergie et de mémoire. GlobalPlatform a lancé Pavona en mai 2026 en tant que distribution silicium ouverte avec des piles PQC de qualité production et des designs de référence gravés chez TSMC en 3 nm (N3), ce qui réduit les frictions d'adoption pour les OEM souhaitant des fondations de sécurité standardisées et prêtes à mettre en œuvre. La pression d'approvisionnement liée à la modernisation des paiements, à l'adoption industrielle de l'IEC 62443 et aux exigences de cybersécurité automobile augmente également le périmètre adressable pour les TPM certifiés et les éléments sécurisés. Dans le même temps, les revenus de services continuent de s'étendre autour des preuves de certification, du provisionnement sécurisé et des opérations de cycle de vie qui réduisent le délai de mise en conformité pour les fabricants d'appareils disposant d'une expertise interne limitée en matière de canaux auxiliaires et de vérification.
Développements récents du secteur
- Juillet 2026 : Infineon a lancé la SECORA ID Key S USB, une solution de sécurité basée sur Java Card destinée aux cas d'usage d'authentification FIDO2 et PKI. En regroupant des identifiants ancrés dans le matériel dans un format déployable, elle prend en charge les déploiements d'entreprise sans mot de passe et les stratégies d'identifiants liés à l'appareil qui dépendent d'un stockage résistant à la falsification.
- Octobre 2025 : Cadence a finalisé l'acquisition de Secure-IC, ajoutant de la propriété intellectuelle et de l'expertise en sécurité embarquée à son portefeuille de conception et de vérification. Cette opération fait avancer les considérations de sécurité plus tôt dans le flux de conception des puces, en soutenant les OEM qui ont besoin d'une assurance renforcée en amont de la conception pour répondre aux exigences croissantes de conformité et de certification.
- Septembre 2024 : STMicroelectronics a annoncé la certification FIPS 140-3 pour sa famille STSAFE-TPM, y compris ST33KTPM2X et ST33KTPM2A. La disponibilité de TPM certifiés réduit les obstacles d'approvisionnement pour les déploiements industriels réglementés et d'infrastructures critiques nécessitant des modules cryptographiques validés.


Cadre de la méthodologie de recherche et portée du rapport
Définition et couverture du marché
Pour cette étude, le marché couvre les revenus générés par les fonctions de sécurité intégrées aux appareils connectés au niveau de la puce, du module ou du micrologiciel, permettant à l'appareil de stocker des clés, de s'authentifier, de chiffrer des données et de démarrer de manière sécurisée pendant sa durée d'utilisation.
Exclusions de périmètre : les appliances de sécurité réseau autonomes, les suites de sécurité pour terminaux PC génériques et les services de sécurité purement basés sur le cloud sont exclus de ce dimensionnement de marché.
Aperçu de la segmentation
- Par type de composant
- Matériel
- Logiciel
- Services
- Par application
- Paiement
- Authentification
- Protection du contenu
- Autres applications
- Par secteur d'utilisateur final
- Automobile
- Santé
- Électronique grand public
- Télécommunications
- Aérospatiale et défense
- Autres secteurs d'utilisateurs finaux
- Par déploiement
- Sur site
- Cloud
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Nigeria
- Égypte
- Reste de l'Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire commence par la construction d'une base factuelle claire sur les expéditions d'appareils, les normes de sécurité et les signaux d'adoption pouvant être vérifiés à partir de données publiques. Nous nous référons généralement à des sources telles que les publications du NIST, les orientations de l'ENISA, les notes de normes de l'IEEE, la base de données d'autorisation d'équipements de la FCC pour les appareils connectés, ainsi que les documents de l'UIT sur les sujets liés à l'IoT et à la sécurité.
Pour que le modèle reste pratique, nous examinons également les dépôts d'entreprises et les présentations aux investisseurs afin de comprendre le mix produit et l'orientation des prix pour les composants de sécurité embarquée. Lorsqu'elles sont disponibles, les bases de données de brevets sont utilisées pour cartographier les axes technologiques (éléments sécurisés, racines de confiance, démarrage sécurisé) et pour vérifier la rapidité d'intégration de certaines fonctionnalités. Les sources documentaires citées ici sont uniquement illustratives, et de nombreuses autres sources publiques ont également été utilisées pour la collecte, la validation et la clarification des données.
Entretiens et enquêtes primaires
Le travail primaire est utilisé pour tester la robustesse des taux d'adoption, la logique de tarification et la manière dont la sécurité embarquée est regroupée au sein des puces, des modules ou des piles logicielles. Nous avons échangé avec des participants à travers la chaîne de valeur, y compris des fournisseurs de composants, des fabricants d'appareils, des intégrateurs de systèmes et de grands utilisateurs finaux, et nous avons couvert les principales régions de demande en Asie-Pacifique, en EMEA et dans les Amériques afin d'éviter un biais lié à une seule région.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier rang : 31 % | Directeurs généraux : 13 % | Asie-Pacifique : 45 % |
| Rang intermédiaire : 52 % | Responsables fonctionnels/d'unité : 37 % | EMEA : 36 % |
| Petits acteurs : 17 % | Managers : 50 % | Amériques : 19 % |
Dimensionnement du marché et prévisions
Le dimensionnement est construit selon une approche descendante (top-down) où les bassins de demande d'appareils sont reconstitués par application, puis filtrés selon la part d'appareils nécessitant des fonctionnalités de sécurité ancrées dans le matériel. Nous traduisons ces bassins de demande en valeur à l'aide d'un mélange pratique de taux d'adoption et de fourchettes de prix de vente moyens pour les éléments sécurisés, les blocs de type TPM et les logiciels et services de sécurité embarquée associés.
Pour que les totaux restent réalistes, les résultats sont corroborés par des approximations ascendantes (bottom-up) sélectives, telles que des divulgations de revenus de fournisseurs échantillonnés, des retours de canaux sur le contenu typique par appareil, et quelques vérifications de type prix moyen multiplié par le volume pour les catégories d'appareils à forte utilisation. Lorsqu'un sous-domaine bénéficie d'une visibilité publique limitée, les lacunes sont traitées à l'aide d'indicateurs de substitution tels que les tendances d'expéditions d'appareils connectés, la croissance du contenu électronique automobile, la pénétration des modules IoT et le rythme de l'activité réglementaire et de certification en matière de sécurité, puis ajustées via les retours d'entretiens.
Pour les prévisions, nous nous appuyons sur une analyse de scénarios soutenue par une approche légère de régression multivariée sur les principaux facteurs, notamment les expéditions d'appareils connectés, la croissance des déploiements IoT automobiles et industriels, l'activité de conformité en matière de sécurité par conception, et le déplacement attendu vers les racines de confiance matérielles. La prévision finale est calibrée de manière à refléter les domaines d'adoption rapide, sans pour autant ignorer l'érosion des prix dans les catégories de silicium mature.
Validation des données et cycle de mise à jour
Les résultats sont vérifiés à travers plusieurs étapes avant validation finale, afin que les écarts inhabituels par région, application ou composant soient signalés et réexaminés. Nous comparons le modèle à des signaux indépendants, tels que l'orientation des expéditions d'appareils, les déclarations d'adoption de fonctionnalités de sécurité dans les dépôts d'entreprises, et l'activité publique en matière de normes et de certification, puis nous vérifions à nouveau les hypothèses lorsque l'écart semble trop important.
Une seconde révision par un analyste est utilisée pour confirmer que les définitions ont été appliquées de manière cohérente et que les choix de devise et de calendrier sont alignés entre les différentes entrées. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs surviennent, tels que des changements réglementaires majeurs ou des évolutions marquées de la demande dans des catégories d'appareils clés. Avant la livraison, une nouvelle vérification est réalisée afin que les clients reçoivent une vue actualisée.
Taille du marché de la sécurité embarquée selon Mordor Intelligence comparée à d'autres estimations publiées
Les chiffres de marché publiés pour la sécurité embarquée peuvent sembler très éloignés même lorsque le sujet semble identique, car chaque éditeur fixe ses propres critères sur ce qui est comptabilisé et sur la façon dont la tarification est traitée. L'écart provient généralement de différences dans la couverture des composants, du fait que les services soient regroupés ou non, de la manière dont les volumes d'appareils sont mis en correspondance avec le contenu de sécurité, et de la rapidité avec laquelle les hypothèses sont actualisées.
L'écart principal provient du fait que seule la sécurité résidente sur l'appareil soit comptabilisée, ou que des programmes de cybersécurité plus larges et des produits de sécurité autonomes soient intégrés, et ce choix modifie rapidement le total dans les applications à forte intensité d'IoT. Certaines estimations appliquent également un prix moyen de vente unique mélangé qui ne distingue pas le contenu silicium sécurisé des logiciels et services, et le calendrier des devises peut ajouter du bruit lorsque l'année de base est volatile, ce qui explique que les tailles de marché ci-dessous ne correspondent pas exactement.
Comparaison des références
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 10,11 milliards USD (2026) | |
| Maison de recherche sectorielle A | 8,10 milliards USD (2024) | Utilise une année de base antérieure et un profil de croissance plus lent, et son périmètre repose davantage sur une sélection d'offres de sécurité embarquée, sans toujours aligner le contenu de sécurité au niveau des appareils avec les catégories d'appareils connectés plus récentes. |
| Cabinet de conseil international B | 12,45 milliards USD (2026) | Applique probablement une inclusion plus large des services et des éléments de sécurité connexes à travers les applications, ce qui peut augmenter le total lorsque la valeur du matériel, des logiciels et des services est fusionnée avec moins de contraintes sur ce qui est considéré comme embarqué. |
Le tableau montre que le périmètre et le traitement des prix expliquent la majeure partie de la différence, davantage qu'une quelconque hypothèse de croissance isolée. L'écart principal provient de l'exclusion de la sécurité réseau autonome et des services purement basés sur le cloud, et du fait de ne comptabiliser la sécurité embarquée que lorsqu'elle est intégrée de manière permanente au matériel ou au micrologiciel de l'appareil, un choix de modélisation appliqué par Mordor Intelligence.


Questions clés auxquelles le rapport répond
Quels sont les facteurs qui alimentent la croissance actuelle du marché de la sécurité embarquée ?
L'expansion rapide de l'IoT, les mandats de cybersécurité automobile et les nouvelles réglementations telles que la loi européenne sur la résilience cybernétique poussent collectivement la demande de services de confiance ancrés dans le matériel et de sécurité du cycle de vie.
À quelle vitesse le chiffre d'affaires des solutions de sécurité embarquée croît-il ?
Le chiffre d'affaires du marché devrait passer de 10,11 milliards USD en 2026 à 15,95 milliards USD d'ici 2031, reflétant un TCAC de 9,54 %.
Quelle catégorie de composants se développe le plus rapidement ?
Les services, portés par le conseil en certification et les abonnements de gestion du cycle de vie, enregistrent un TCAC de 11,42 % jusqu'en 2031.
Quel rôle jouent les déploiements cloud ?
Le cloud détenait une part de 57,52 % en 2025 et croît de 12,62 % par an car les instances HSM gérées offrent une capacité élastique et des certifications de conformité.
Pourquoi la demande dans le secteur de la santé s'accélère-t-elle ?
Les orientations provisoires de la FDA de 2024 encouragent l'identité cryptographique des dispositifs et les mises à jour sécurisées, poussant les équipements de santé vers des éléments sécurisés embarqués à un TCAC de 10,22 %.
Quelle région affiche la croissance la plus rapide ?
Le Moyen-Orient est en tête avec un TCAC de 11,52 %, alimenté par des méga-projets comme NEOM et de nouveaux mandats de cybersécurité dans les États du Golfe.
Dans quelle mesure la concurrence entre fournisseurs est-elle concentrée ?
Les cinq premiers acteurs contrôlent un peu plus de la moitié du chiffre d'affaires, donnant un score de concentration modéré de 6/10 dans un contexte d'activité croissante des hyperscalers et des startups.
Dernière mise à jour de la page le:



