
Taille et part du marché de la sécurité des e-mails
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 5.89 Milliards de dollars |
| Taille du Marché (2031) | 10.64 Milliards de dollars |
| Growth Rate (2026 - 2031) | 12.57 % |
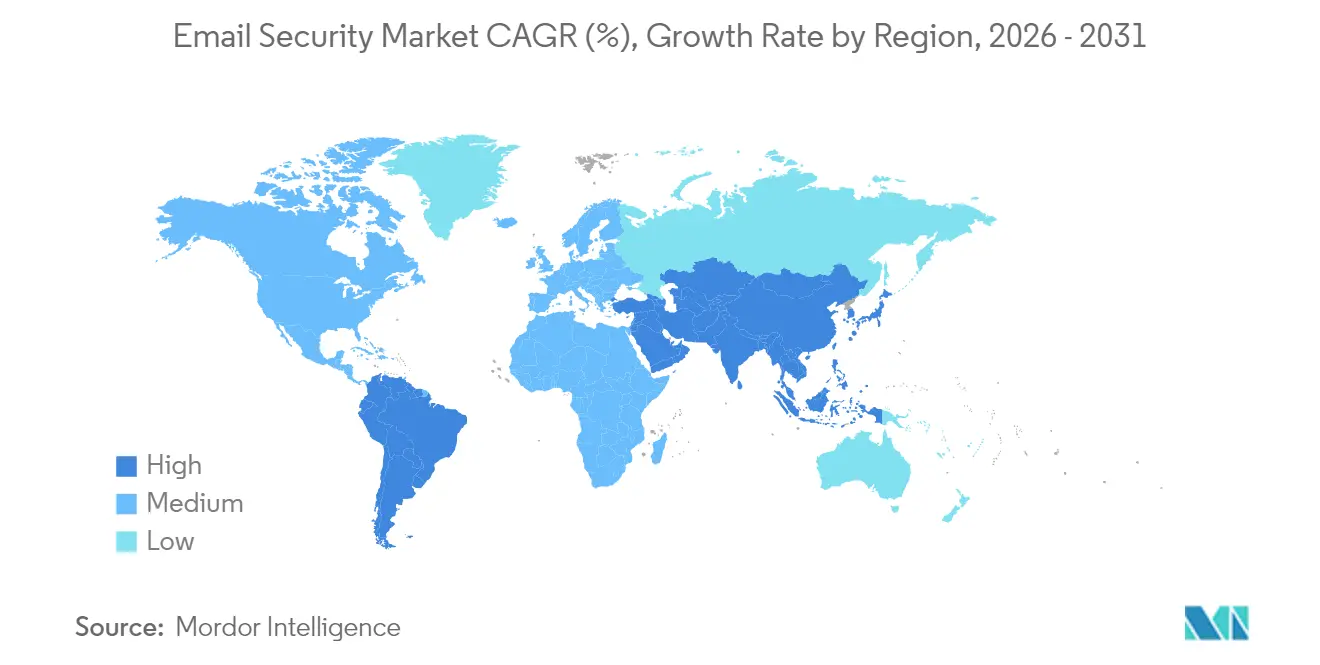
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
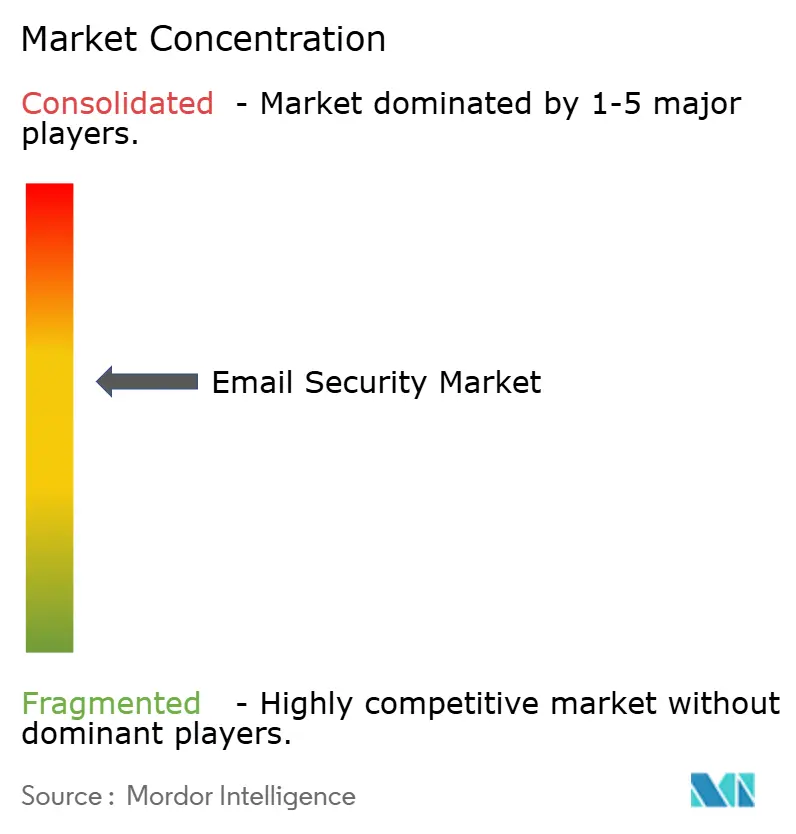
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des e-mails par Mordor Intelligence
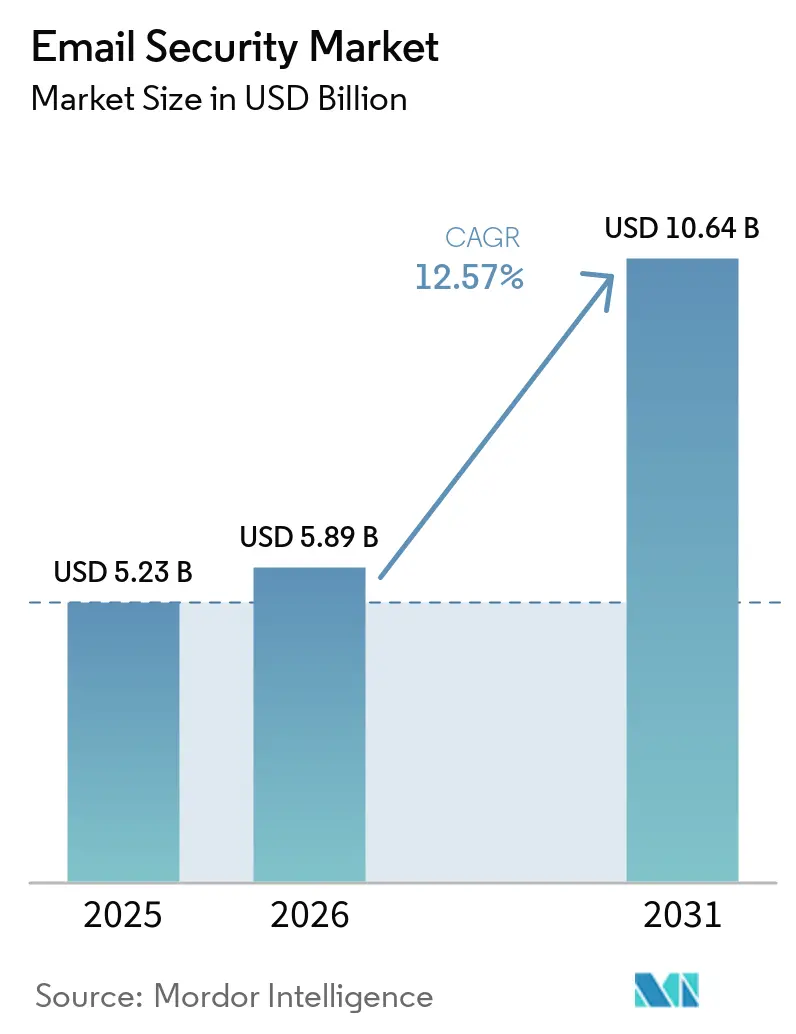
La taille du marché de la sécurité des e-mails en 2026 est estimée à 5,89 milliards USD, en hausse par rapport à la valeur de 2025 de 5,23 milliards USD, avec des projections pour 2031 indiquant 10,64 milliards USD, progressant à un TCAC de 12,57 % sur la période 2026-2031. La demande augmente à mesure que les campagnes d'hameçonnage, de compromission des e-mails professionnels (BEC) et de rançongiciels deviennent plus sophistiquées, obligeant les organisations à remplacer les outils de périmètre par une protection au niveau des API. L'expansion est en outre accélérée par les mandats de protection des données tels que la directive NIS2 de l'UE, la migration rapide vers Microsoft 365 et Google Workspace, ainsi que l'intégration de modèles d'intelligence artificielle qui améliorent la précision de détection tout en réduisant le bruit des faux positifs. La consolidation des fournisseurs — illustrée par l'acquisition de Splunk par Cisco pour 28 milliards USD — signale un pivot vers des stratégies de plateforme qui fusionnent la télémétrie des e-mails, des terminaux et des SIEM pour une réponse plus rapide. Dans le même temps, les petites et moyennes entreprises (PME) comblent les lacunes d'adoption, car la livraison cloud supprime la complexité de l'infrastructure et rend les contrôles de niveau entreprise abordables.
Points clés du rapport
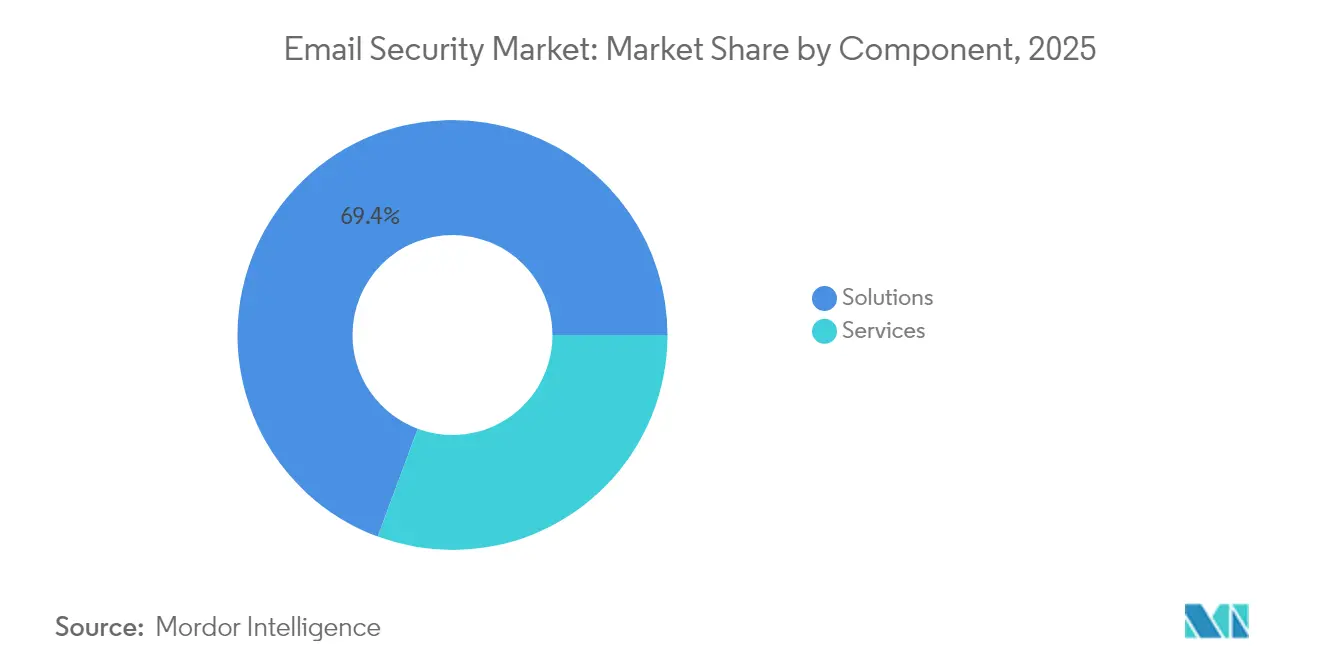
- Par composant, les solutions détenaient 69,35 % de la part des revenus en 2025, tandis que les services devraient se développer à un TCAC de 15,02 % jusqu'en 2031, les entreprises externalisant leurs opérations de sécurité.
- Par mode de déploiement, le déploiement cloud a capturé 59,10 % de la part du marché de la sécurité des e-mails en 2025 et progresse à un TCAC de 16,95 % jusqu'en 2031.
- Par taille d'entreprise, les grandes entreprises détenaient 60,55 % de la part des revenus en 2025, tandis que les PME affichent le TCAC le plus rapide à 18,05 %.
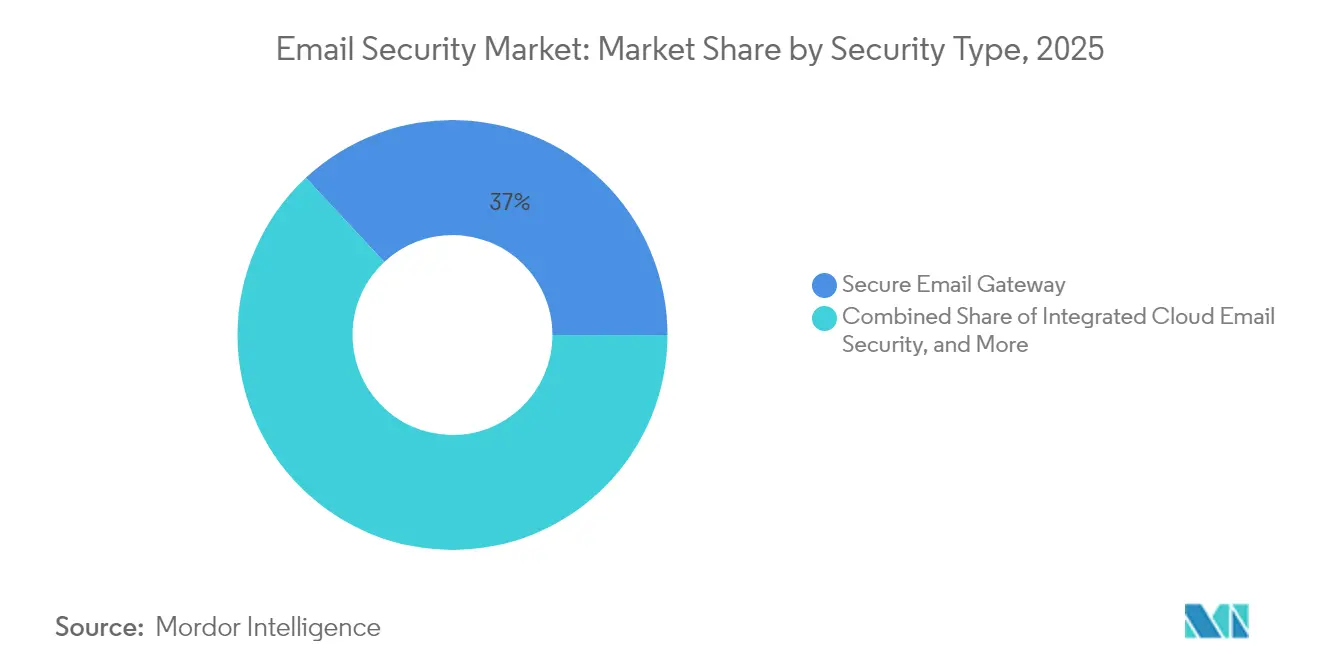
- Par type de sécurité, les passerelles e-mail sécurisées conservaient 36,95 % de la taille du marché de la sécurité des e-mails en 2025, mais la sécurité e-mail cloud intégrée (ICES) se développe à un TCAC de 21,25 %.
- Par secteur d'activité des utilisateurs finaux, la santé est le secteur à la croissance la plus rapide avec un TCAC de 16,62 % jusqu'en 2031, tandis que le BFSI est resté le plus important avec 27,35 % de part en 2025.
- Par géographie, l'Amérique du Nord était en tête avec 41,05 % des revenus en 2025 ; l'Asie-Pacifique devrait afficher un TCAC de 14,28 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs de croissance*
| Moteur de croissance | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Augmentation des incidents d'hameçonnage et de BEC | +3.2% | Mondial ; le plus élevé en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Passage aux e-mails cloud et au travail à distance | +2.8% | Mondial ; mené par l'Amérique du Nord et l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Réglementations strictes en matière de protection des données | +2.1% | Europe et Amérique du Nord ; expansion vers l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Détection des menaces par intelligence artificielle et apprentissage automatique | +1.9% | Amérique du Nord et Europe ; adoption en Asie-Pacifique en accélération | Moyen terme (2-4 ans) |
| Passage du secteur des technologies opérationnelles à la sécurité des e-mails à confiance zéro | +1.4% | Mondial ; régions d'infrastructure critique | Long terme (≥ 4 ans) |
| Consolidation de l'écosystème et modules complémentaires API | +1.2% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Augmentation des incidents d'hameçonnage et de BEC
Les pertes mondiales liées aux BEC ont augmenté, le coût moyen d'une attaque atteignant 35 000 USD en 2024, faisant de la sécurité des e-mails non plus une simple obligation de conformité, mais une exigence de continuité des activités [1]Splunk Inc., "État de la sécurité 2025," splunk.com. Les attaquants combinent désormais l'ingénierie sociale, les hypertrucages et le détournement de chaînes de réponse qui contournent les passerelles basées sur des règles, de sorte que les entreprises réorientent leurs budgets vers des plateformes ICES qui analysent le comportement des utilisateurs, les modèles linguistiques et le contexte des conversations en temps réel. Ces capacités réduisent le délai moyen de détection et permettent une remédiation automatisée, ce qui est essentiel lorsque les organisations font face à 1 636 tentatives de cyberattaques par semaine. L'adoption est la plus vigoureuse dans les secteurs réglementés — finance, santé, services publics critiques — où les campagnes BEC exploitent les relations de confiance avec les fournisseurs pour contourner les défenses périmètriques.
Passage aux e-mails cloud et au travail à distance
Avec 94 % des PME d'Asie-Pacifique adoptant le SaaS cloud et le chiffre d'affaires annuel de la division sécurité de Microsoft dépassant 20 milliards USD, les appliances périmètriques ne peuvent pas couvrir les équipes distribuées ni le trafic des suites collaboratives. Les organisations préfèrent donc des contrôles au niveau des API qui se connectent directement à Microsoft 365, Google Workspace et Slack, permettant une inspection complète des messages entrants, sortants et intra-suite. L'adoption s'accélère davantage parce que les coûts de licence cloud évoluent de manière prévisible et que les mises à jour des modèles d'apprentissage automatique sont déployées instantanément sans interruption liée aux fenêtres de maintenance. Les PME en bénéficient de manière disproportionnée car elles évitent les dépenses d'investissement et les besoins en personnel spécialisé, ce qui stimule la croissance à deux chiffres enregistrée dans les services de sécurité gérés.
Réglementations strictes en matière de protection des données
La directive NIS2 de l'UE couvre désormais environ 30 000 entités allemandes contre 2 000 sous NIS1, exigeant le chiffrement via S/MIME ou OpenPGP, la notification des incidents dans les 24 heures et la responsabilité au niveau du conseil d'administration. Des règles parallèles au sein du Trésor américain et le projet de loi britannique sur la résilience cybernétique à venir élargissent les obligations de divulgation, de sorte que les acheteurs sélectionnent des plateformes qui automatisent les modèles de conformité et maintiennent des pistes d'audit probantes. Les fournisseurs proposant une résidence régionale des données, une gestion des clés côté client et un archivage inviolable acquièrent un avantage défendable, notamment auprès des clients multinationaux de la santé et de la finance qui doivent jongler avec HIPAA, RGPD et PCI-DSS.
Détection des menaces par intelligence artificielle et apprentissage automatique
L'intelligence artificielle linguistique de Microsoft pour les modèles d'hameçonnage peut analyser le sentiment et les anomalies linguistiques, améliorant la détection de nouveaux leurres dépourvus d'indicateurs connus. Check Point, quant à lui, a atteint 100 % de prévention de l'hameçonnage et 99,8 % de blocage des nouveaux logiciels malveillants lors de tests indépendants, validant le bénéfice des moteurs d'apprentissage profond qui enrichissent des milliards de signaux quotidiens. Les fournisseurs se différencient par la transparence des modèles et les faibles taux de faux positifs, car les équipes de sécurité sont submergées si chaque newsletter marketing est signalée. À mesure que l'intelligence artificielle acquiert une conscience contextuelle — reliant la boîte aux lettres, le terminal et la télémétrie d'identité — la réponse peut passer du blocage et de la mise en quarantaine à l'accompagnement guidé des utilisateurs et à l'isolation automatique des actifs à risque.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Coût élevé de mise en œuvre et de maintenance | -2.1% | Mondial ; le plus fort chez les PME sensibles aux prix | Court terme (≤ 2 ans) |
| Pénurie de compétences et lacune d'expertise | -1.7% | Mondial ; aigu dans les marchés émergents | Moyen terme (2-4 ans) |
| Alternatives gratuites et open source | -1.3% | Asie-Pacifique et économies émergentes | Moyen terme (2-4 ans) |
| Sécurité de base intégrée dans les suites cloud | -1.0% | Mondial ; le plus prononcé parmi les locataires Microsoft 365 | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Coût élevé de mise en œuvre et de maintenance
Le coût total de possession triple souvent les dépenses de licence une fois l'intégration, les effectifs du centre des opérations de sécurité et la surveillance 24h/24 et 7j/7 pris en compte, un point sensible lorsque les deux tiers des PME consacrent déjà 4 % de leur chiffre d'affaires annuel à la cybersécurité. Les conseils d'administration exigent un retour sur investissement quantifiable, de sorte que les fournisseurs qui intègrent l'automatisation et des niveaux de services gérés atténuent le choc des prix. Néanmoins, les organisations qui reportent les mises à niveau prolongent les cycles de renouvellement, ralentissant la croissance globale du marché de la sécurité des e-mails dans les régions sensibles aux prix.
Alternatives gratuites et open source
Postfix, SpamAssassin et la protection Exchange Online intégrée de Microsoft établissent une base de référence « suffisamment bonne », notamment pour les petites entreprises. Pourtant, ces outils sont en retard en matière de détection des BEC sensible au langage, de prévention des pertes de données adaptative et d'analyses de conformité granulaires. Les fournisseurs doivent donc articuler une valeur au-delà du filtrage du spam, en démontrant comment les modèles d'intelligence artificielle détectent les logiciels malveillants polymorphes ou comment le chiffrement automatisé satisfait aux mandats sectoriels. La pression sur les prix persiste, mais la complexité croissante des menaces érode progressivement le plafond des outils gratuits.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
la croissance des services dépasse celle des solutionsLes solutions représentaient 69,35 % des revenus en 2025, mais les services gérés progressent à un TCAC de 15,02 % à mesure que les entreprises externalisent la chasse aux menaces, l'ajustement des playbooks et les audits de conformité CRN. La taille du marché de la sécurité des e-mails pour les services devrait donc se développer plus rapidement que les logiciels, reflétant le besoin des acheteurs d'une couverture 24h/24 et 7j/7 et de contrats basés sur les résultats. L'acquisition de Hornetsecurity par Proofpoint pour 1 milliard USD souligne le pivot vers l'activation des fournisseurs de services gérés, offrant des capacités de centre des opérations de sécurité en marque blanche que les fournisseurs de services gérés peuvent revendre aux clients PME. En parallèle, les services professionnels pour le déploiement restent pertinents, mais leur part diminue car les API cloud réduisent les délais d'intégration de semaines à heures. Les fournisseurs disposant d'une empreinte de services mondiale et de centres des opérations de sécurité multilingues remportent des renouvellements à long terme, car les clients valorisent des accords de niveau de service cohérents entre les régions.
Les entreprises qui maintiennent leurs opérations en interne s'appuient toujours sur le support premium des fournisseurs pour l'ajustement des modèles, la conception des politiques et les simulations d'équipe rouge. Ces engagements génèrent de la télémétrie qui alimente les boucles de rétroaction de l'apprentissage automatique, renforçant la fidélisation des produits. Les portefeuilles de services s'étendent également à la formation à la sensibilisation à la sécurité, aux simulations d'hameçonnage et aux contrats de réponse aux incidents. En conséquence, les services catalysent la vente croisée de modules de plateforme adjacents tels que CASB et XDR, positionnant les fournisseurs pour capter des parts de portefeuille à mesure que les réglementations se renforcent.


Par mode de déploiement :
la domination du cloud s'accélèreLes contrôles hébergés dans le cloud ont capturé 59,10 % de part en 2025 et surpasseront les appliances sur site à un TCAC de 16,95 %, faisant du segment cloud le plus grand contributeur à la future taille du marché de la sécurité des e-mails. Les clients citent l'évolutivité élastique, les mises à jour instantanées des règles et l'intégration native avec les API Microsoft Graph comme avantages décisifs. Un élan supplémentaire provient des initiatives gouvernementales visant à adopter des politiques d'approvisionnement « cloud en priorité » qui exigent des justifications SaaS avant d'approuver les budgets d'investissement.
À l'inverse, les secteurs sensibles à la latence tels que le trading financier et la défense maintiennent un flux de messagerie segmenté sur des appliances privées pour satisfaire aux exigences de livraison déterministe et aux contraintes d'isolation physique. Les architectures hybrides persistent donc : l'analyse des messages entrants reste basée sur le cloud, tandis que l'application des politiques sortantes ou les clés de chiffrement restent sur site. Les renouvellements d'appliances incluent de plus en plus des micro-services conteneurisés afin que les organisations puissent redéployer des fonctions vers des clusters Kubernetes lorsque les règles de souveraineté évoluent.
Par taille d'entreprise :
l'adoption par les PME s'accélèreLes grandes entreprises génèrent encore 60,55 % des revenus de 2025, mais les PME se développent à un TCAC de 18,05 %, réduisant l'écart chaque année. Plus de la moitié des PME d'Asie-Pacifique ont signalé un incident cybernétique en 2024, incitant les conseils d'administration à réévaluer les filtres anti-spam « suffisamment bons ». Les modèles d'abonnement cloud tarifés par boîte aux lettres active suppriment les coûts matériels initiaux, tandis que les niveaux de paiement à la croissance permettent aux entreprises d'ajouter le sandboxing et les analyses DMARC dès que le budget le permet.
Pendant ce temps, les groupes du Fortune 500 consolident des ensembles d'outils parallèles après des fusions, cherchant une visibilité unifiée de la console entre les unités commerciales. Leur raisonnement met l'accent sur l'efficacité des analystes plutôt que sur la précision brute du blocage, de sorte que les fournisseurs mettent en avant les intégrations de gestion des cas et SOAR. En raison de cycles d'approvisionnement plus longs, les vagues de renouvellement des entreprises produisent des revenus irréguliers mais une valeur à vie élevée. Les feuilles de route des solutions qui s'alignent sur le flux de messagerie à confiance zéro NIST 800-207 gagnent en traction, car les directeurs des systèmes d'information souhaitent des contrôles mappés sur des cadres d'identité fédérée.
Par type de sécurité :
la sécurité e-mail cloud intégrée perturbe le marché traditionnel des passerelles e-mail sécuriséesLes passerelles e-mail sécurisées détenaient encore 36,95 % de part en 2025 ; cependant, la sécurité e-mail cloud intégrée a enregistré un TCAC de 21,25 % qui fera basculer l'équilibre d'ici 2027. Les analystes prévoient que la part du marché de la sécurité des e-mails pour la sécurité e-mail cloud intégrée basée sur les API pourrait dépasser les proxies hérités dès 2028. Les appliances de passerelle e-mail sécurisée peinent à inspecter le trafic chiffré TLS sans interrompre les sessions, tandis que les outils de sécurité e-mail cloud intégrée ingèrent la télémétrie des boîtes aux lettres après livraison, permettant la détonation rétrospective et le retour en arrière des fils de conversation.
Les sous-segments du chiffrement, de l'archivage et de la prévention des pertes de données continuent une croissance régulière à un chiffre, portée par les règles de conservation HIPAA, PCI-DSS et MiFID II. Le filtrage du spam est devenu une marchandise — souvent intégré dans des suites — poussant les fournisseurs autonomes à se repositionner autour de couches d'enrichissement par intelligence artificielle. Les fournisseurs se différencient en cartographiant les tactiques MITRE ATT&CK pour les e-mails, en offrant un score de risque d'hameçonnage au niveau de l'utilisateur, et en alimentant ces scores dans des politiques d'accès conditionnel qui mettent en quarantaine les comptes compromis.
Par secteur d'activité des utilisateurs finaux :
la santé stimule la croissance axée sur la conformitéLe TCAC de 16,62 % du secteur de la santé découle des mises à jour proposées de la règle de sécurité HIPAA qui exigent enfin le chiffrement des informations de santé protégées et imposent l'authentification multifacteur sur tous les comptes utilisateurs. Les hôpitaux et les assureurs adoptent la sécurité e-mail cloud intégrée couplée à des passerelles de chiffrement automatisées pour satisfaire aux exigences de données au repos et en transit. Ils utilisent également la classification des messages basée sur les rôles afin que les soignants puissent partager les résultats de laboratoire en toute sécurité sans sur-chiffrer le trafic banal.
Le BFSI conserve 27,35 % de part des revenus en raison du risque élevé de fraude par virement, mais la croissance se modère car la plupart des banques ont achevé leurs déploiements de passerelles e-mail sécurisées il y a des années. La fabrication, l'énergie et les services publics voient une adoption croissante à mesure que les équipes de technologies opérationnelles étendent les principes de confiance zéro aux boîtes aux lettres des ateliers qui étaient auparavant isolées. Les agences gouvernementales et de défense spécifient des solutions certifiées Critères Communs ou SaaS FedRAMP Modéré pour satisfaire aux seuils d'habilitation, créant des barrières à l'entrée pour les nouveaux entrants sans accréditation.
Analyse géographique
Marché de la sécurité des e-mails en Amérique du Nord
L'Amérique du Nord a généré 41,05 % des revenus mondiaux en 2025, portée par les dépenses de cybersécurité de la région estimées à 92,31 milliards USD pour 2025 et une moyenne de 1 636 tentatives d'attaques hebdomadaires qui maintiennent le risque lié aux e-mails au premier plan des préoccupations. Les acheteurs américains sont en tête de la consommation de produits ICES natifs à l'IA, soutenus par des budgets de sécurité conséquents et un paysage de menaces avancées ciblant les infrastructures critiques. Les entreprises canadiennes reproduisent de plus en plus les cadres de conformité américains, adoptant les contrôles fondamentaux du NIST et sélectionnant des fournisseurs SaaS garantissant la résidence locale des données à Toronto ou à Montréal.
Marché de la sécurité des e-mails en Asie-Pacifique
L'Asie-Pacifique est la zone géographique en expansion la plus rapide, avec un CAGR de 14,28 %. Les PME en Inde, au Vietnam et en Indonésie contournent les passerelles traditionnelles pour adopter directement des offres de marché de la sécurité des e-mails en nuage, car 94 % d'entre elles s'appuient déjà sur des suites de productivité SaaS. Les conglomérats japonais et sud-coréens adoptent des modèles de langage pilotés par l'IA et affinés pour les scripts locaux, tandis que les agences du secteur public australien appliquent les niveaux de maturité Essential Eight qui donnent la priorité à l'authentification des e-mails et à la neutralisation du contenu. Le marché chinois évolue au sein d'une pile technologique parallèle façonnée par des normes de chiffrement nationales et des restrictions sur les transferts de données transfrontaliers, créant une demande pour des produits ICES prenant en charge les versions commerciales des algorithmes S/MIME et SM2.
Marché de la sécurité des e-mails en Europe
L'Europe affiche une croissance régulière à un chiffre moyen, la conformité réglementaire constituant le principal catalyseur. NIS2 étend les obligations aux petites collectivités locales et aux fabricants de taille intermédiaire, poussant des milliers d'entreprises à mettre en œuvre le chiffrement des e-mails et l'automatisation du signalement des incidents. L'Allemagne est en tête de l'adoption grâce aux directives bien établies du BSI, tandis que la France privilégie les solutions SaaS qualifiées SecNumCloud pour les charges de travail souveraines. Après le Brexit, le Royaume-Uni poursuit son projet de loi sur la résilience cybernétique, s'alignant étroitement sur les règles de l'UE tout en ajoutant des exigences de tests de résistance qui encouragent les simulations de hameçonnage basées sur des scénarios.

Paysage concurrentiel
La concurrence est modérément concentrée : les fournisseurs de premier rang tels que Microsoft, Cisco et Proofpoint font face à des challengers comme Abnormal Security, Darktrace et SlashNext qui se positionnent sur la spécificité de l'intelligence artificielle plutôt que sur l'étendue. La consolidation s'est intensifiée en 2024-2025. Proofpoint a acquis Hornetsecurity pour 1 milliard USD afin d'approfondir les canaux des fournisseurs de services gérés, tandis que Cisco a finalisé son accord de 28 milliards USD pour Splunk afin de synthétiser les analyses de messagerie, de terminaux et de SIEM. Ces mouvements signalent l'appétit des clients pour un tissu de sécurité intégré plutôt que des contrôles fragmentés.
Les feuilles de route stratégiques convergent sur trois piliers. Le premier est la détection native à l'intelligence artificielle : Microsoft a injecté Copilot for Security dans les charges de travail Defender, utilisant des grands modèles de langage pour résumer les incidents et générer automatiquement des étapes de remédiation. Le deuxième est la livraison cloud en priorité : Google a amélioré Workspace avec des clés de chiffrement côté client hébergées dans des régions choisies par le client, satisfaisant aux mandats de souveraineté sans passerelles tierces. Le troisième est l'offre de services gérés : les fournisseurs intègrent désormais un centre des opérations de sécurité 24h/24 et 7j/7, la gestion de la surface d'attaque et la formation à la résilience face à l'hameçonnage dans des abonnements à plusieurs niveaux, ciblant les PME aux ressources limitées.
Les barrières à l'entrée comprennent l'accès à de grands ensembles de données d'e-mails étiquetés, la nécessité de hooks d'intégration au centre des opérations de sécurité, et des accréditations telles que FedRAMP, ISO 27001 et SOC 2 Type II. Les start-ups s'attaquent à des niches spécifiques — hameçonnage par code QR, leurres par messagerie vocale, compromission des processus métier — mais s'associent souvent aux acteurs établis pour la distribution. Pendant ce temps, les fournisseurs de passerelles e-mail sécurisées héritées adaptent des connecteurs API pour conserver leurs bases installées, mais doivent surmonter les compromis de performance liés aux architectures proxy. À mesure que l'unification des plateformes progresse, la différenciation se déplace vers l'analyse contextuelle, l'accompagnement des utilisateurs et l'authentification basée sur le risque.
Leaders du secteur de la sécurité des e-mails
Cisco Systems, Inc.
Barracuda Networks, Inc.
Proofpoint, Inc.
Mimecast Limited
Microsoft Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Sécurité des E-mails
- Cisco Systems, Inc.
- Proofpoint, Inc.
- Barracuda Networks, Inc.
- Mimecast Limited
- Microsoft Corporation
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Forcepoint LLC
- Zix Corporation
- Echoworx Corporation
- Sophos Group plc
- Abnormal Security Corporation
- Vade Secure SASU
- Egress Software Technologies Ltd.
- Darktrace Holdings plc
- Fortinet, Inc.
- Google LLC
- IBM Corporation
- Symantec Enterprise Division (Broadcom Inc.)
- OPSWAT, Inc.
- Cofense Inc.
- Area 1 Security Inc. (Cloudflare, Inc.)
- Hornetsecurity GmbH
- Fortra LLC (Agari)

Recent Industry Developments in Marché de la Sécurité des E-mails
- Juin 2025 : Microsoft a introduit l'intelligence artificielle linguistique pour le modèle d'hameçonnage dans Defender for Office 365, faisant progresser la détection des anomalies linguistiques.
- Avril 2025 : Abnormal AI a lancé le coach d'hameçonnage par intelligence artificielle et l'analyste de données par intelligence artificielle pour automatiser la formation des utilisateurs et les rapports.
- Décembre 2024 : le département américain de la Santé et des Services sociaux a proposé des mises à jour de la règle de sécurité HIPAA imposant le chiffrement des e-mails et l'authentification multifacteur.
- Novembre 2024 : l'ENISA a publié des orientations de mise en œuvre de NIS2 détaillant les mesures de chiffrement des e-mails.


Marché de la Sécurité des E-mails Portée du rapport et méthodologie de recherche
Définitions du Marché et Périmètre de Couverture
Notre étude définit le marché de la sécurité des e-mails comme l'ensemble des logiciels et services gérés qui préviennent activement, détectent et remédient aux menaces visant la messagerie professionnelle, notamment le hameçonnage, la compromission de messagerie professionnelle (BEC), les logiciels malveillants, le courrier indésirable, l'usurpation d'identité et l'exfiltration non autorisée de données, sur les plateformes de messagerie cloud et sur site dans le monde entier.
Exclusion du périmètre : les modules d'extension antispam grand public et les outils autonomes d'hygiène du marketing par e-mail ne sont pas comptabilisés.
Aperçu de la Segmentation
- Par composant
- Solutions
- Services
- Par mode de déploiement
- Cloud
- Sur site
- Par taille d'entreprise
- Petites et moyennes entreprises (PME)
- Grandes entreprises
- Par type de sécurité
- Passerelle e-mail sécurisée
- Sécurité e-mail cloud intégrée (ICES/API)
- Chiffrement des e-mails
- Archivage des e-mails et conformité
- Filtrage du spam et des logiciels malveillants
- Par secteur d'activité des utilisateurs finaux
- BFSI
- Informatique et télécommunications
- Gouvernement et défense
- Commerce de détail et e-commerce
- Fabrication
- Énergie et services publics
- Santé
- Autres secteurs
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie et Nouvelle-Zélande
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Kenya
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Méthodologie de Recherche Détaillée et Validation des Données
Recherche Primaire
Nous avons interrogé des RSSI, des responsables de services de sécurité gérés, des chefs de produit de plateformes de messagerie et des partenaires de distribution régionaux en Amérique du Nord, en Europe, en Asie-Pacifique et dans le Golfe afin de tester les hypothèses relatives à la croissance du nombre de boîtes aux lettres, aux dépenses par utilisateur et au rythme de migration. Des enquêtes de suivi auprès des responsables informatiques des petites entreprises ont permis d'affiner les taux de pénétration dans le segment des PME.
Recherche Documentaire
Les analystes de Mordor ont d'abord cartographié le paysage des menaces à l'aide de jeux de données ouverts tels que les rapports sur les menaces de l'ENISA, le Verizon DBIR, les flux de vulnérabilités du NVD du NIST et les avis des CERT régionaux. Ils ont ensuite superposé des indicateurs d'adoption issus des enquêtes TIC d'Eurostat et des statistiques d'utilisation du cloud de l'OCDE. Les rapports annuels (10-K), les dépôts auprès de la SEC et les listes de prix des fournisseurs de sécurité informatique ont fourni des repères de référence en matière de chiffre d'affaires et de prix de vente moyen, complétés par des instantanés de D&B Hoovers et de Dow Jones Factiva. Des organismes professionnels, tels que le Groupe de Travail contre l'Abus de la Messagerie, des Logiciels Malveillants et des Mobiles (M3AAWG) et la Cloud Security Alliance, ont fourni des signaux sur la base installée. Les sources mentionnées ci-dessus illustrent, sans l'épuiser, le corpus plus large de références utilisées pour la validation.
Dimensionnement du Marché et Prévisions
Un modèle descendant part du nombre de boîtes aux lettres professionnelles actives par région, les multiplie par les dépenses moyennes en matière de sécurité (réparties entre cloud et sur site), et est recoupé par des agrégations côté fournisseurs à partir d'échantillons de revenus de fournisseurs. Les variables clés comprennent le volume d'incidents de hameçonnage, la pénétration de Microsoft 365 et Google Workspace, l'érosion des prix des passerelles de messagerie sécurisée, les références en matière d'amendes réglementaires et l'adoption de la protection basée sur les API. Une régression multivariée relie ces facteurs à la croissance de la valeur ; des vérifications ascendantes comblent les lacunes de données restantes, plafonnant la variance à ±5 %. Une analyse de scénarios traite les ralentissements macroéconomiques ou les pics induits par la réglementation.
Cycle de Validation des Données et de Mise à Jour
Les résultats sont soumis à un examen par les pairs en trois couches, à des analyses d'anomalies par rapport aux métriques de menaces externes et à une validation par la direction. Nous actualisons le modèle annuellement et déclenchons des mises à jour intermédiaires lorsque des fusions-acquisitions significatives de fournisseurs, des vagues de vulnérabilités zero-day ou des mandats réglementaires modifient les données de référence. Un balayage final par un analyste garantit que les clients reçoivent la vue la plus récente.
Pourquoi la Référence de Mordor en Matière de Sécurité des E-mails est Fiable
Les chiffres publiés divergent souvent parce que les entreprises retiennent des combinaisons de produits, des volumes de boîtes aux lettres et des courbes de prix différents.
Les principaux facteurs d'écart comprennent des périmètres élargis intégrant une sécurité de messagerie plus large, le recours à des totalisations de revenus de fournisseurs sans vérification de la demande liée aux menaces, ou des cadences d'actualisation statiques qui manquent les schémas d'exploitation à évolution rapide.
Comparaison de référence
| Taille du Marché | Source anonymisée | Principal facteur d'écart |
|---|---|---|
| 5,23 milliards USD (2025) | Mordor Intelligence | - |
| 5,17 milliards USD (2025) | Consultancy mondiale A | Omet les services de chiffrement ; portée primaire restreinte ; actualisation annuelle uniquement |
| 7,39 milliards USD (2025) | Revue Spécialisée B | Regroupe les modules complémentaires de sécurité de messagerie ; utilise un prix de vente moyen uniforme entre les régions |
| 18,5 milliards USD (2024) | Observatoire Sectoriel C | Comptabilise les outils grand public et le matériel de passerelle ; vérification primaire limitée |
Ces contrastes montrent qu'en sélectionnant un périmètre aligné sur les menaces, en combinant les courbes de demande de boîtes aux lettres avec une dispersion des prix validée, et en procédant à des mises à jour après chaque cycle d'attaque majeur, Mordor Intelligence fournit une référence équilibrée et transparente que les décideurs peuvent retracer en toute confiance.


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité des e-mails ?
La taille du marché de la sécurité des e-mails devrait atteindre 5,89 milliards USD en 2026 et croître à un TCAC de 12,57 % pour atteindre 10,64 milliards USD d'ici 2031.
Quelle est la taille mondiale du marché de la sécurité des e-mails en 2026 ?
Le marché est évalué à 5,89 milliards USD en 2026.
Quel taux de croissance annuel composé est prévu pour le marché de la sécurité des e-mails entre 2026 et 2031 ?
Il devrait se développer à un TCAC de 12,57 % jusqu'en 2031.
Quelle région devrait connaître la croissance la plus rapide des dépenses en matière de sécurité des e-mails ?
L'Asie-Pacifique devrait mener avec un TCAC de 14,28 % jusqu'en 2031.
Quel type de sécurité se développe le plus rapidement ?
Les solutions de sécurité e-mail cloud intégrée progressent à un TCAC de 21,25 %, dépassant les passerelles e-mail sécurisées.
Comment les réglementations telles que la directive NIS2 de l'UE influenceront-elles les décisions d'achat ?
Les mandats de chiffrement, de notification des incidents et de responsabilité au niveau du conseil d'administration contraignent des milliers d'entreprises européennes à adopter des plateformes de sécurité des e-mails de niveau entreprise qui automatisent la conformité.
Dernière mise à jour de la page le:



