
Taille et part du marché de la sécurité des centres de données
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 17.83 Milliards de dollars |
| Taille du Marché (2031) | 35.45 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 14.73 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des centres de données par Mordor Intelligence
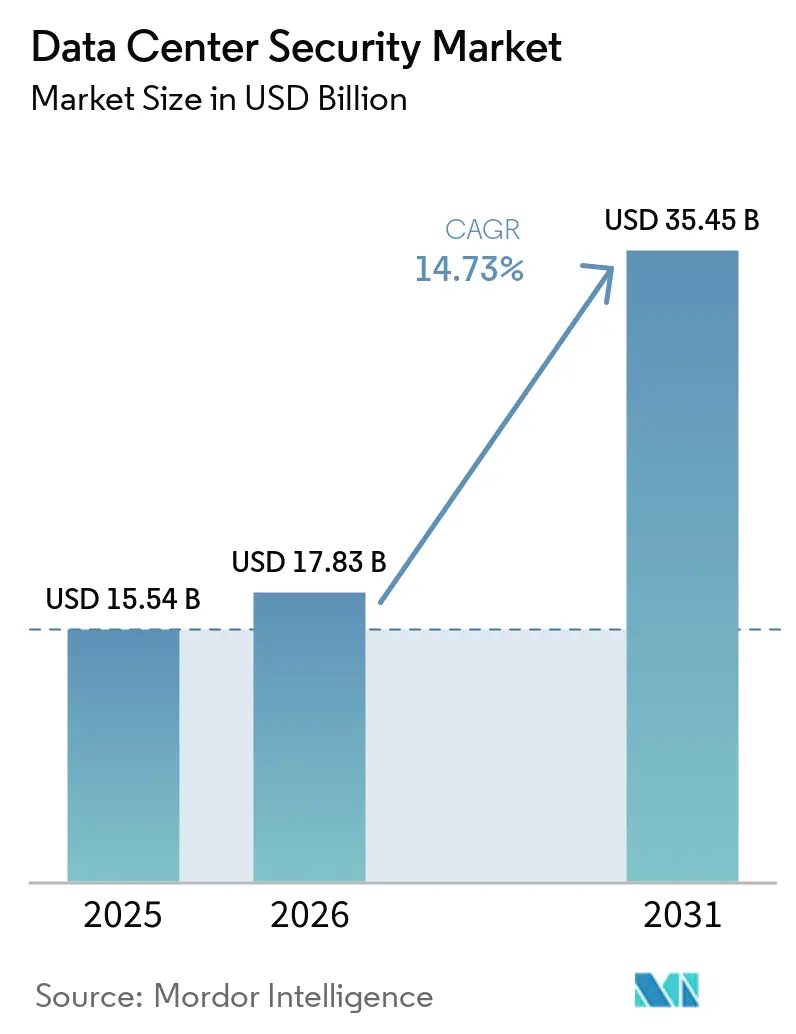
La taille du marché de la sécurité des centres de données était évaluée à 15,54 milliards USD en 2025 et devrait croître de 17,83 milliards USD en 2026 pour atteindre 35,45 milliards USD d'ici 2031, à un TCAC de 14,73 % durant la période de prévision (2026-2031). Cette expansion reflète la pression croissante exercée sur les opérateurs pour protéger les environnements à haute densité qui alimentent désormais l'entraînement de l'IA, l'analytique en périphérie et les charges de travail en cloud hybride. La fréquence croissante des cyberattaques, les déploiements rapides à l'échelle hyperscale et le renforcement des règles de conformité mondiales redéfinissent la manière dont les fournisseurs conçoivent les contrôles physiques et logiques. Les entreprises passent des défenses périmètriques à des architectures centrées sur l'identité et à confiance zéro qui vérifient chaque requête et surveillent en permanence l'état des appareils. Les investissements parallèles dans la chasse aux menaces pilotée par l'IA, les plateformes physico-logiques convergées et les modèles de sécurité en tant que service redéfinissent les comportements d'achat, notamment parmi les entreprises aux ressources limitées.
Principaux enseignements du rapport
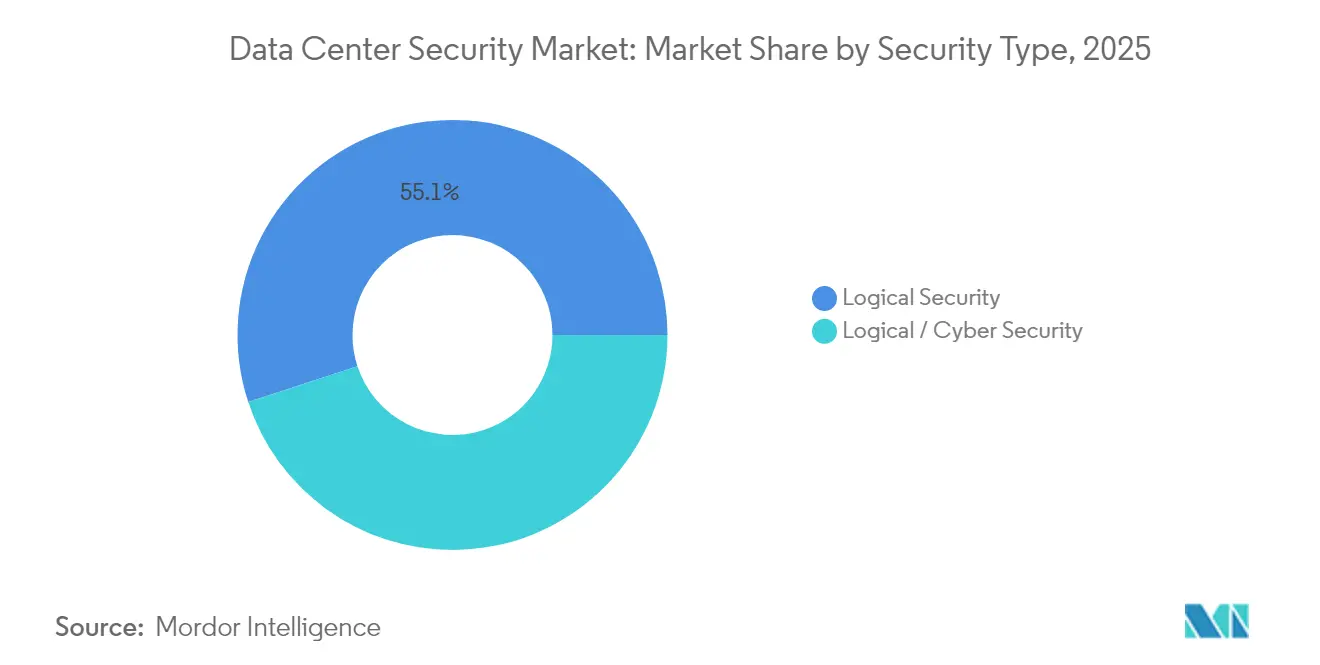
- Par type de sécurité, la sécurité logique a dominé avec 55,05 % de la part du marché de la sécurité des centres de données en 2025 ; la sécurité physique devrait progresser à un TCAC de 17,05 % jusqu'en 2031.
- Par offre, les solutions représentent 67,00 % de la taille du marché de la sécurité des centres de données en 2025, tandis que les services gérés devraient croître à un TCAC de 17,12 % jusqu'en 2031.
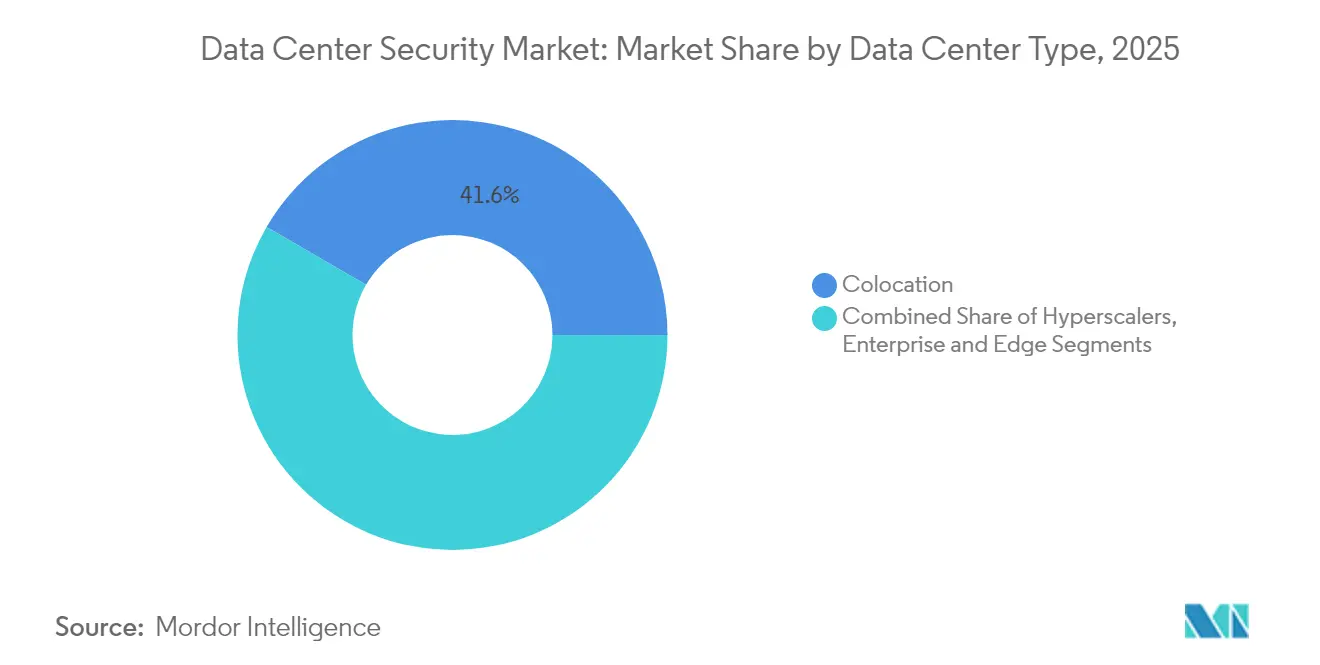
- Par type de centre de données, les installations de colocation ont capturé 41,62 % de la part du marché de la sécurité des centres de données en 2025 ; les hyperscalers progressent à un TCAC de 19,12 % jusqu'en 2031.
- Par secteur vertical, le BFSI représentait 31,55 % de la taille du marché de la sécurité des centres de données en 2025, tandis que le secteur gouvernement et défense enregistre le TCAC le plus rapide à 16,84 % entre 2026 et 2031.
- Par géographie, l'Amérique du Nord détenait 36,78 % de la part du marché de la sécurité des centres de données en 2025 ; l'Asie-Pacifique est positionnée pour un TCAC de 18,63 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs sur le Marché de la Sécurité des Centres de Données*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Explosion du trafic de données et déploiements à l'échelle hyperscale | +5.1% | Mondial, porté par l'Amérique du Nord et l'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Sophistication croissante des cyberattaques | +3.7% | Mondial | Court terme (≤ 2 ans) |
| Mandats de conformité mondiaux stricts | +2.9% | Amérique du Nord, Europe, Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Expansion de la surface d'attaque du cloud et de l'informatique hybride | +2.1% | Mondial | Court terme (≤ 2 ans) |
| Architecture à confiance zéro pilotée par l'IA au sein des centres de données | +1.8% | Amérique du Nord, Europe | Moyen terme (2 à 4 ans) |
| Sécurité physique autonome pour les centres de données en périphérie et modulaires | +1.8% | Mondial, adoption précoce en Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Explosion du trafic de données et déploiements à l'échelle hyperscale
Les opérateurs hyperscale sont en passe de traiter 76 % des expéditions mondiales de serveurs IA en 2024, concentrant des actifs précieux qui exigent des défenses difficiles à franchir. Les budgets énergétiques des campus IA pourraient dépasser 5 GW d'ici 2030, entraînant des mises à niveau parallèles des zones de sécurité, de la biométrie sans badge et de la segmentation réseau assistée par l'IA.[1]Sean Michael Kerner, "Les hyperscalers en 2024 : quelle suite ?", Data Center Knowledge, datacenterknowledge.com ; Flexential, "Naviguer dans les tendances des centres de données IA", Flexential, flexential.comLes fournisseurs livrent désormais des appliances de sécurité modulaires qui traitent des térabits de trafic chiffré sans pics de latence. Les opérateurs intègrent également des capteurs d'apprentissage automatique qui détectent les flux est-ouest anormaux invisibles pour les pare-feux traditionnels. Ces évolutions stimulent des dépenses soutenues, notamment sur le marché de la sécurité des centres de données, à mesure que les installations de colocation, d'entreprise et en périphérie reproduisent les meilleures pratiques hyperscale.
Sophistication croissante des cyberattaques
Les organisations ont subi en moyenne 1 900 attaques hebdomadaires fin 2024, les attaquants automatisant la reconnaissance et la livraison d'exploits. Les cycles d'armement des failles zero-day se sont effondrés de plusieurs semaines à quelques heures, contraignant les opérateurs à déployer des défenses auto-apprenantes capables de détecter et neutraliser les menaces sans intervention d'analyste.[2]Pelco, "L'avenir des technologies de sécurité : tendances sectorielles de 2025", Pelco, pelco.com ; Darktrace, "IA et cybersécurité : prévisions pour 2025", Darktrace, darktrace.com L'intégration de l'analytique comportementale continue et des moteurs de politique adaptative est désormais une référence. Les investissements se concentrent sur des plateformes unifiées qui convergent la télémétrie des terminaux, des charges de travail et du réseau, élargissant le marché adressable de la sécurité des centres de données parmi les entreprises de taille intermédiaire qui s'appuyaient auparavant sur des outils cloisonnés.
Mandats de conformité mondiaux stricts
PCI DSS 4.0, en vigueur en 2025, impose des phrases de passe plus longues et une surveillance de la pile complète dans les environnements des titulaires de cartes. Le DORA européen fixe des exigences similaires en matière de résilience opérationnelle, tandis que les lois de souveraineté multirégionales compliquent les topologies de sauvegarde transfrontalières.[3]Thales Group, "Se préparer à la conformité PCI DSS 4.0 en 2025", Thales Group, cpl.thalesgroup.com Les amendes pour violation de données ont atteint en moyenne 3,5 millions GBP au Royaume-Uni en 2024. Ces coûts stimulent l'adoption de l'automatisation de la conformité, renforçant la demande de services gérés et élargissant la taille du marché de la sécurité des centres de données liée aux rapports prêts pour l'audit.
Expansion de la surface d'attaque du cloud et de l'informatique hybride
D'ici 2025, 75 % des données d'entreprise seront traitées en dehors des salles traditionnelles, étendant les défenses aux racks en périphérie et aux clusters multi-cloud datacentreworld.com. Les charges de travail en conteneurs et sans serveur introduisent des points de terminaison éphémères qui dissolvent le zonage conventionnel. Les entreprises déploient désormais des suites de gestion de la posture de sécurité cloud qui inventorient les mauvaises configurations en temps réel, tandis que les architectures à confiance zéro authentifient chaque connexion est-ouest. Ces mesures créent de nouvelles opportunités sur le marché de la sécurité des centres de données, notamment pour les fournisseurs SaaS combinant la gestion de la posture avec le courtage d'identité.
Analyse de l'Impact des Freins sur le Marché de la Sécurité des Centres de Données*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| CAPEX/OPEX élevés pour la sécurité multicouche | -1.8% | Mondial, impact plus élevé dans les marchés émergents | Moyen terme (2 à 4 ans) |
| Pénurie de compétences en cybersécurité | -1.2% | Mondial, aiguë en Asie-Pacifique et en Amérique latine | Court terme (≤ 2 ans) |
| Les budgets d'alimentation et de refroidissement évincent la sécurité | -0.9% | Mondial, concentré dans les hubs contraints en énergie | Moyen terme (2 à 4 ans) |
| Complexité de l'architecture de localisation des données | -0.7% | Europe, Asie-Pacifique, Moyen-Orient | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
CAPEX/OPEX élevés pour la sécurité multicouche
La protection complète de la pile — de la clôture périmétrique à la détection des anomalies — consomme régulièrement des pourcentages à deux chiffres des budgets des installations. La sécurité cloud pourrait absorber 20 % des dépenses cybernétiques des entreprises d'ici 2025. Les opérateurs compensent les coûts par des contrats de sécurité en tant que service qui transforment les dépenses en capital en frais prévisibles, mais la personnalisation de ces services pour les équipements existants allonge les délais d'intégration. Les fournisseurs de colocation naviguent entre une forte pression sur les taux d'occupation et les prix, retardant les mises à niveau et tempérant la croissance dans certains segments du marché de la sécurité des centres de données.
Pénurie de compétences en cybersécurité
Les postes cybernétiques non pourvus dépassent 3,5 millions dans le monde, faisant monter les salaires et portant la dépendance à la détection gérée à 40 % des budgets des PME d'ici 2025. L'automatisation atténue le triage de routine, mais la réponse aux incidents et la conception d'architectures exigent toujours des talents rares. Les fournisseurs qui intègrent des guides pratiques et des formations dans leurs produits gagnent en faveur, mais l'adoption est en retard en Amérique latine et dans certaines parties de l'Asie, ce qui freine le marché régional de la sécurité des centres de données.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments du Marché de la Sécurité des Centres de Données
Par type de sécurité :
les contrôles logiques consolident leur avanceLes protections logiques détenaient 55,05 % de part du marché de la sécurité des centres de données en 2025, rendant la sécurité logique des centres de données de plus en plus critique à mesure que les pare-feux à reconnaissance d'identité, la micro-segmentation et la surveillance renforcée par l'IA sont devenus des standards de référence. Le segment est en passe d'afficher un CAGR de 16,62 % d'ici 2031, reflétant l'urgence accrue d'inspecter le trafic est-ouest et de vérifier chaque session. Les entreprises privilégient désormais des moteurs de politiques qui ajustent les privilèges de manière dynamique, en tenant compte de la posture des appareils, de la géolocalisation et des écarts comportementaux.
Les protections physiques restent fondamentales, notamment au niveau des baies périphériques où les risques de vol et de sabotage augmentent. Les caméras alimentées par l'IA, les tourniquets biométriques et la robotique convergent avec les alertes logicielles, créant des centres de commandement intégrés où une seule console gère les verrous, les alarmes et les flux de paquets. Cette convergence accroît le potentiel de vente croisée au sein du marché de la sécurité des centres de données, à mesure que les acheteurs remplacent les systèmes de badges cloisonnés par des plateformes unifiées qui réduisent considérablement les angles morts.


Par offre :
les services dépassent la croissance des produitsLes solutions ont contribué à hauteur de 67,00 % à la taille du marché de la sécurité des centres de données en 2025, allant des pare-feux de nouvelle génération à la vidéosurveillance intégrée aux DCIM. Pourtant, la complexité, les évolutions réglementaires et les lacunes en compétences propulsent les services gérés à un TCAC de 17,12 %, dépassant les cycles de renouvellement du matériel. Les fournisseurs regroupent désormais la chasse aux menaces, l'analyse forensique et les rapports de conformité dans des accords de niveau de service basés sur les résultats.
La demande de conseil augmente également à mesure que les entreprises recalibrent leurs architectures selon les référentiels à confiance zéro et les feuilles de route à sécurité quantique. La suite de services gérés 24h/24 et 7j/7 d'IBM illustre cette évolution, en superposant la réponse aux incidents à la protection des charges de travail cloud pour les entreprises manquant de couverture permanente. Cette trajectoire crée de nouveaux revenus récurrents et élargit le marché mondial de la sécurité des centres de données.
Par type de centre de données :
les hyperscalers accélèrent l'innovationLes installations de colocation détenaient 41,62 % de la part du marché de la sécurité des centres de données en 2025 en regroupant les équipements d'entreprise derrière des protections standardisées. Les opérateurs se différencient par des zones d'accès segmentées par client et l'intégration de SIEM sur site.
Les hyperscalers, cependant, enregistrent le TCAC le plus élevé à 19,12 % à mesure que les clusters d'entraînement IA et les régions de cloud souverain se multiplient. Les acquisitions massives de terrains déplacent les charges de travail vers des métropoles secondaires riches en énergie, imposant de nouveaux schémas directeurs pour la surveillance à distance et la robotique autonome. Les enseignements tirés se répercutent sur les conceptions d'entreprise et en périphérie, élargissant l'adoption globale du marché de la sécurité des centres de données.
Par secteur vertical :
la finance domine les dépensesLes acteurs du BFSI représentaient 31,55 % de la taille du marché de la sécurité des centres de données en 2025, portés par des pistes d'audit strictes et une forte exposition à la fraude. Les déploiements à confiance zéro, les modules de sécurité matériels et la validation continue des contrôles sont désormais obligatoires.
Le secteur gouvernement & défense dépasse avec un TCAC de 16,84 % à mesure que les agences renforcent les nœuds de calcul classifiés et les stations terrestres satellitaires. La santé et les télécommunications augmentent également leurs budgets pour sécuriser les dossiers électroniques et les tranches de cœur 5G. Quel que soit le secteur vertical, les dirigeants considèrent de plus en plus les défenses avancées comme des catalyseurs de revenus plutôt que de simples centres de coûts, renforçant une croissance robuste sur le marché de la sécurité des centres de données.
Analyse géographique
Marché de la Sécurité des Centres de Données en Amérique du Nord
L'Amérique du Nord a dominé le marché de la sécurité des centres de données avec 36,78 % en 2025, soutenue par de denses grappes hyperscale et une surveillance réglementaire accrue. Les États-Unis à eux seuls ont capté 77 % des dépenses régionales, les géants du cloud annonçant des déploiements de campus d'intelligence artificielle de plusieurs milliards de dollars intégrant des architectures zéro confiance dès le premier jour. Les métropoles secondaires telles qu'Atlanta et Phoenix attirent la croissance à mesure que les plafonds énergétiques se resserrent dans les pôles historiques, contraignant les opérateurs à répliquer les contrôles de sécurité sur des empreintes dispersées.
Marché de la Sécurité des Centres de Données en Asie-Pacifique
L'Asie-Pacifique est en passe d'afficher un CAGR de 18,63 %, le plus rapide parmi toutes les régions, grâce à des ajouts de capacité à deux chiffres et à la demande en banque numérique. Les permis verts de fin de moratoire de Singapour stimulent des sites greenfield sécurisés, tandis que Tokyo tire parti de lois strictes sur la protection de la vie privée pour attirer des locataires du secteur BFSI. La Chine et l'Inde mettent l'accent sur des clés de chiffrement localisées, favorisant des modules de conformité sur mesure et alimentant le marché de la sécurité des centres de données auprès des prestataires de services locaux. La prise de participation de Mitsui & Co. à hauteur de 118 millions USD (18 milliards JPY) dans une installation hyperscale à Kanagawa illustre cette vague d'investissements.
Marché de la Sécurité des Centres de Données en EMEA et en Amérique Latine
L'Europe intensifie ses investissements en matière de sécurité dans les nouveaux clusters d'intelligence artificielle en Italie, en Espagne et en France, en conciliant les exigences du RGPD avec les objectifs en matière d'énergies renouvelables. L'Amérique latine a enregistré une croissance de 42 % en 2024, portée par le Brésil et le Mexique, où les améliorations de l'accès à l'énergie coïncident avec l'ouverture de régions cloud majeures. Le Moyen-Orient et l'Afrique adoptent des clauses de cloud souverain et des incitations en zones économiques spéciales, étendant le marché de la scurité des centres de données à des campus greenfield à Dubaï et à Johannesburg. Dans toutes les régions, les enjeux de souveraineté des données et les programmes de contrôle des exportations tels que l'Autorisation VEU pour les Centres de Données des États-Unis renforcent la demande de pistes d'audit inviolables.
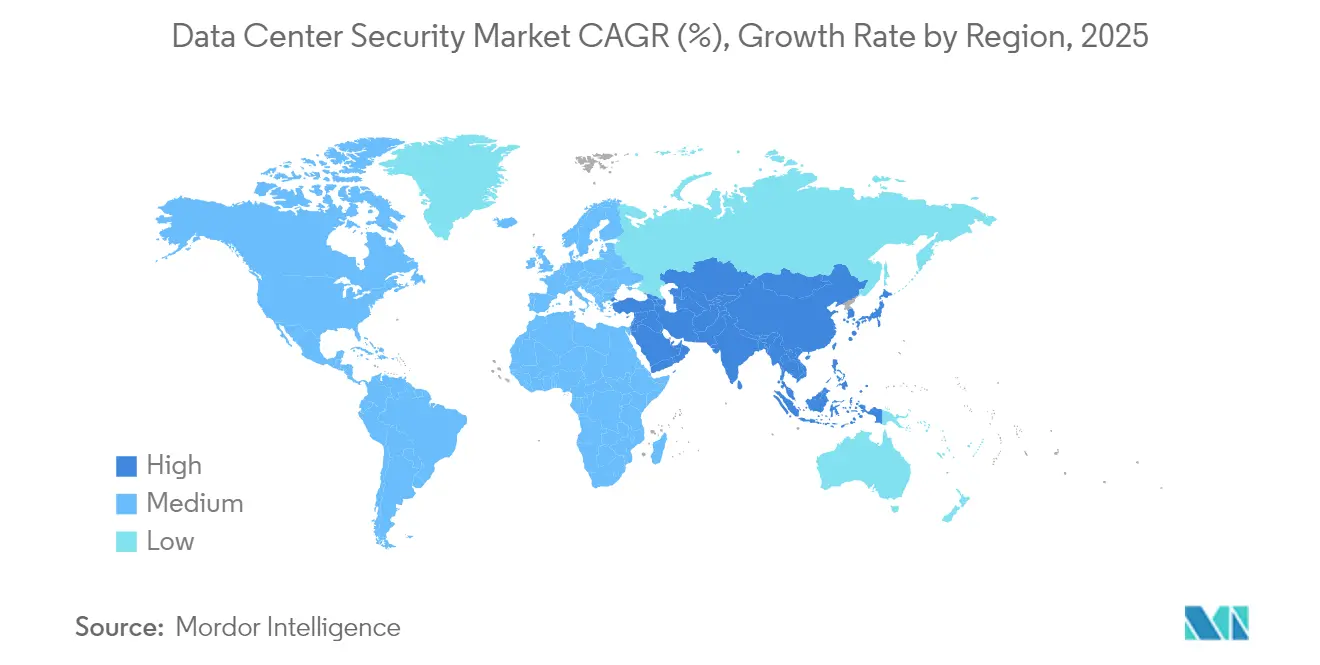
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport

Paysage réglementaire
Les exigences de conformité pour les opérateurs de centres de données et leurs fournisseurs de sécurité se renforcent dans les principales régions, les cadres passant de simples recommandations à des contrôles contraignants. Aux États-Unis, le Bureau de la gestion et du budget de la Maison-Blanche a publié le Mémorandum M-25-03 (janvier 2025) pour mettre en œuvre le Federal Data Center Enhancement Act de 2023, renforçant les attentes en matière de cybersécurité, de résilience et de disponibilité pour les centres de données des agences fédérales et influençant les exigences contractuelles pour les solutions et services de sécurité. Le NIST a également actualisé son guide de référence avec le Cybersecurity Framework (CSF) 2.0 et des directives de démarrage rapide associées (publiées en 2026), alignant plus explicitement les programmes de cybersécurité sur la gestion des risques d'entreprise et les pratiques de main-d'œuvre utilisées par les opérateurs de centres de données et les fournisseurs de services de sécurité gérés.
En Europe, la directive NIS2 (directive (UE) 2022/2555) place les fournisseurs de services de centres de données dans son champ d'application, et la Commission européenne a adopté le règlement d'exécution (UE) 2024/2690 (octobre 2024) avec des exigences techniques et méthodologiques de gestion des risques de cybersécurité qui affectent la surveillance, la gestion des incidents et les mesures de résilience. L'Office fédéral allemand de la sécurité de l'information (BSI) a mis à jour son catalogue de conformité cloud via C5:2026, reflétant les nouvelles exigences alignées sur l'UE et relevant les attentes pour que les environnements cloud et de colocation démontrent des contrôles prêts à l'audit. Ces mises à jour réglementaires et normatives alimentent la demande de validation continue des contrôles, de rapports normalisés, et d'un lien plus étroit entre la résilience physique et les politiques de sécurité logique.
Analyse de la chaîne de valeur
La chaîne de valeur de la sécurité des centres de données va des cadres de conformité et des normes techniques aux fournisseurs de solutions (sécurité réseau, protection des charges de travail, SIEM/XDR, identité et contrôle d'accès physique), aux intégrateurs de systèmes, aux fournisseurs de services de sécurité gérés (MSSP) et aux opérateurs de centres de données (hyperscalers, colocation et entreprise/périphérie). Les intrants en amont incluent de plus en plus des infrastructures d'installation pertinentes pour la sécurité, telles que les systèmes de distribution d'énergie et de secours, qui sous-tendent les contrôles de résilience requis par des régimes tels que NIS2 et par des programmes d'assurance tels que ISO 27001 et SOC 2. Des normes telles que l'ISO/IEC 22237-6:2024 influencent également la conception et l'achat des systèmes de sécurité physique, façonnant la manière dont le contrôle d'accès, la surveillance et la détection d'intrusion sont spécifiés et validés.
Le risque d'exécution le long de la chaîne augmente à mesure que les goulots d'étranglement de l'approvisionnement en infrastructures allongent les déploiements de sécurité et les cycles de renouvellement pour les nouvelles salles et les rénovations. D'ici 2026, les rapports sectoriels indiquent des délais plus longs pour les composants haute tension (y compris les transformateurs de puissance, les appareillages de commutation et les générateurs), ce qui pousse les développeurs à passer des commandes à long délai plus tôt et à aligner la planification de la sécurité sur les jalons de construction et de mise en service. En réponse, les fournisseurs de sécurité et les intégrateurs proposent des architectures plus modulaires et prévalidées ainsi que des services gérés qui correspondent mieux aux objectifs d'audit et de disponibilité tout en réduisant l'effort d'intégration sur site dans les campus contraints en énergie ou en calendrier.
Paysage concurrentiel
Le marché de la sécurité des centres de données reste modérément concentré autour de Cisco, IBM, Palo Alto Networks et Fortinet. L'acquisition de Splunk par Cisco la positionne pour corréler l'observabilité avec l'application des politiques en périphérie, approfondissant la télémétrie de bout en bout. Palo Alto Networks a dépensé 5,5 milliards USD dans 17 transactions depuis 2018, acceptant récemment d'acquérir Protect AI pour 700 millions USD afin de sécuriser les pipelines d'IA générative.
La pensée plateforme domine à mesure que les acheteurs recherchent des consoles uniques couvrant la protection des charges de travail cloud, le XDR et le SASE. Le segment XDR pourrait atteindre 8,8 milliards USD d'ici 2028 channelfutures.com. Les challengers natifs du cloud tels que CrowdStrike, Wiz et Zscaler exploitent l'analyse sans agent et l'application centrée sur les API pour gagner des parts de marché. La profondeur d'intégration et les écosystèmes de partenaires émergent comme des facteurs décisifs, Cisco et Palo Alto Networks intégrant des flux de télémétrie ouverts pour séduire les MSSP.
Des opportunités d'espaces blancs persistent dans le chiffrement à sécurité quantique, l'intégrité des modèles IA et l'orchestration physico-logique convergée. Les opérateurs privilégient les fournisseurs proposant des schémas directeurs clés en main intégrant la robotique, le contrôle d'accès et la micro-segmentation, élargissant les dépenses adressables sur l'ensemble du marché de la sécurité des centres de données.
Leaders du secteur de la sécurité des centres de données
Cisco Systems Inc.
IBM Corporation
Check Point Software Technologies
Fortinet Inc.
Palo Alto Networks Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Entreprises Couvertes dans le Rapport sur le Marché de la Sécurité des Centres de Données
- Cisco Systems Inc.
- IBM Corporation
- Check Point Software Technologies Ltd.
- Symantec (Gen Digital)
- Juniper Networks Inc.
- VMware by Broadcom
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Inc.
- Dell Technologies
- Hewlett Packard Enterprise
- Citrix Systems
- Schneider Electric SE
- Siemens AG
- Honeywell International Inc.
- Genetec Inc.
- Bosch Security Systems
- Arista Networks
- Cyxtera Technologies
- Hikvision Digital Technology
- Johnson Controls
- NEC Corporation
Lire l’analyse des entreprises de sécurité des centres de données

Opportunités de marché et perspectives d'avenir
Les ajouts de capacité pilotés par l'IA créent des espaces vierges pour des architectures de sécurité qui protègent les environnements GPU à haute densité, les chaînes d'approvisionnement logicielles et le trafic est-ouest à grande échelle. Les grandes extensions de campus et les nouveaux développements prêts pour l'IA indiquent la nécessité de bases de sécurité standardisées et reproductibles à travers des installations distribuées et des écosystèmes de fournisseurs. L'expansion prévue par Meta de son campus de centre de données Hyperion à Richland Parish, en Louisiane, jusqu'à 5 GW (juillet 2026) souligne le besoin opérationnel d'une application évolutive du zéro confiance, d'une gouvernance des accès privilégiés et de contrôles physiques-logiques convergents à travers de multiples zones de sécurité et phases de construction.
Des opportunités se développent également autour de l'harmonisation de la conformité et de l'assurance, à mesure que les acheteurs adoptent des normes et des mécanismes d'application mis à jour. La demande d'outils de sécurité prêts à l'audit augmente avec la transition de l'ISO/IEC 27001 vers la version 2022 (période de transition se terminant le 31 octobre 2025) et la publication de l'ISO/IEC 27000:2026, incluant la collecte continue de preuves, la surveillance de la dérive de configuration et des flux de remédiation automatisés fournis via des services gérés. Parallèlement, les analyses des lacunes en matière de sécurité des infrastructures d'IA stimulent la demande de surcouches ou profils explicites qui adaptent les contrôles aux risques spécifiques à l'IA (y compris la gestion du tissu d'accélérateurs et l'intégrité matérielle). Cela crée une opportunité pour les fournisseurs capables de combiner l'atténuation des vulnérabilités en exécution, la surveillance de l'intégrité et l'automatisation de la sécurité physique des cages et des entrées dans un modèle opérationnel unifié.
Développements Récents du Secteur sur le Marché de la Sécurité des Centres de Données
- Juillet 2026 : IBM et Red Hat ont étendu le Project Lightwell avec de nouvelles offres commerciales conçues pour automatiser la remédiation des vulnérabilités dans les dépendances applicatives. Cet effort se concentre sur les défenses de la chaîne d'approvisionnement logicielle pour les environnements hybrides et de centres de données en réduisant le délai entre la découverte des vulnérabilités et leur atténuation grâce à des flux de travail plus normalisés.
- Octobre 2025 : Fortinet a lancé sa solution Secure AI Data Center pour protéger les modèles d'IA, les données et l'infrastructure de soutien à grande échelle. Cela a élargi le portefeuille de sécurité des centres de données de l'entreprise vers les menaces spécifiques à l'IA et des contrôles consolidés que les acheteurs peuvent déployer dans des environnements d'entraînement et d'inférence à haute densité.
- Avril 2024 : Cisco a réimaginé la sécurité pour les centres de données et le cloud à l'ère de l'IA, mettant en avant des architectures mises à jour qui unifient la visibilité et l'application des contrôles à travers les charges de travail, les réseaux et le cloud. L'annonce a renforcé le virage du marché vers une sécurité pilotée par plateforme qui gère le trafic chiffré et la segmentation est-ouest sans dépendre uniquement des défenses périmétriques.


Marché de la Sécurité des Centres de Données Portée du rapport et méthodologie de recherche
Définition et Périmètre du Marché
Pour cette étude, le marché est défini comme les revenus générés par la sécurisation des environnements de centres de données au moyen de contrôles physiques et logiques, incluant les solutions et services de sécurité qui protègent les installations, les réseaux, les applications, les identités et les données stockées utilisées dans les opérations des centres de données.
Exclusions du périmètre : sont exclus les dépenses générales de sécurité des entreprises qui ne sont pas déployées pour des cas d'usage propres aux centres de données, ainsi que la construction d'installations non liée à la sécurité et le renouvellement standard du matériel informatique qui n'est pas spécifique à la sécurité.
Aperçu de la Segmentation
- Par type de sécurité
- Sécurité physique
- Sécurité logique / cybersécurité
- Par offre
- Solutions
- Services (conseil, intégration, gestion)
- Par type de centre de données
- Hyperscalers / fournisseurs de services cloud
- Colocation
- Entreprise et périphérie
- Par secteur vertical
- Services bancaires et financiers (BFSI)
- Informatique et télécommunications
- Santé et sciences de la vie
- Biens de consommation et commerce de détail
- Gouvernement et défense
- Médias et divertissement
- Autres (énergie, éducation, etc.)
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Europe
- Royaume-Uni
- Allemagne
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Singapour
- Australie
- Malaisie
- Reste de l'Asie-Pacifique
- Amérique du Sud
- Brésil
- Chili
- Argentine
- Reste de l'Amérique du Sud
- Moyen-Orient
- Émirats arabes unis
- Arabie saoudite
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Reste de l'Afrique
- Amérique du Nord
Sources de Données, Dimensionnement du Marché et Validation
Recherche Documentaire
La recherche documentaire a été utilisée pour cartographier ce que les acheteurs acquièrent généralement en matière de sécurité des centres de données, et pour recenser les déclencheurs habituels des dépenses, tels que les nouvelles constructions, les extensions de capacité et le renforcement des exigences de conformité. Des références publiques ont également été utilisées pour comprendre l'activité de construction régionale, les schémas récurrents de cyberincidents et l'orientation générale des prix pour les principales catégories de sécurité.
Les sources consultées comprenaient des statistiques et publications publiques telles que l'Union Internationale des Télécommunications, les orientations et cadres du NIST, les documents NERC CIP relatifs à la sécurité des infrastructures critiques, Eurostat pour les indicateurs de l'économie numérique, et la Banque Mondiale pour les signaux macroéconomiques et d'investissement. Des données complémentaires ont été tirées de rapports annuels, de présentations aux investisseurs, d'organismes de certification en sécurité et de la presse de référence. Dans quelques cas, des abonnements payants ont été utilisés pour les données financières et le renseignement sur les entreprises, les recherches de brevets et les vérifications commerciales au niveau des expéditions afin de valider la couverture et d'identifier les familles de produits potentiellement manquantes. Ces exemples sont illustratifs et non exhaustifs, et de nombreuses autres sources ont également été utilisées pour la collecte, la validation et la clarification des données.
Entretiens Primaires et Enquêtes
Les discussions primaires ont été utilisées pour confirmer ce qui est effectivement comptabilisé comme dépense de sécurité des centres de données, et ce qui est traité comme sécurité informatique adjacente ne devant pas être intégré. Les entretiens ont couvert les fournisseurs de solutions, les intégrateurs de systèmes, les opérateurs d'installations de colocation et d'entreprises, ainsi que les responsables de la sécurité qui gèrent les budgets, afin de corriger les données du modèle là où les signaux documentaires étaient plus faibles.
Ce marché étant mondial, la couverture a été équilibrée entre l'APAC, l'EMEA et les Amériques, et les données ont été vérifiées dans les environnements hyperscale, de colocation, d'entreprise et périphériques. Lorsque les réponses variaient selon la région ou le type de centre de données, les hypothèses ont été affinées en fonction de ce que la majorité des répondants décrivaient comme un schéma d'achat typique pour l'année de référence et les années de prévision.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 32 % | Directeurs généraux (CXO) : 14 % | APAC : 38 % |
| Niveau intermédiaire : 50 % | Responsables fonctionnels/d'unité : 31 % | EMEA : 35 % |
| Acteurs de plus petite taille : 18 % | Managers : 55 % | Amériques : 27 % |
Dimensionnement du Marché et Prévisions
Le dimensionnement a été construit selon une approche descendante de reconstruction du bassin de demande, dans laquelle les signaux de déploiement de centres de données et de capacité installée ont été traduits en taux d'adoption de la sécurité et en dépenses par site, puis mis à l'échelle par région. Après l'obtention d'un premier total, celui-ci a été corroboré par des approximations ascendantes sélectives, telles que l'agrégation des revenus d'un échantillon de fournisseurs par catégorie de sécurité et la vérification des fourchettes typiques de prix de vente moyen multiplié par le volume pour les éléments à forte visibilité comme le contrôle d'accès, la vidéosurveillance et les logiciels de surveillance.
Les données ayant matériellement influencé le modèle comprenaient les ajouts de capacité des centres de données et le nombre de nouvelles installations, la répartition entre sites hyperscale, de colocation, d'entreprise et périphériques, l'adoption typique de la pile de sécurité (contrôles physiques, gestion des identités et des accès, protection contre les menaces et des applications, et protection des données), ainsi que l'intensité des services (conseil, intégration et services gérés) par type de client. Dans les cas où les répartitions de revenus n'étaient pas claires, les lacunes ont été comblées en utilisant des ratios de regroupement confirmés par les répondants, puis en vérifiant les totaux par rapport aux parts de budget de sécurité déclarées pour les opérations des centres de données.
Pour les prévisions, une analyse de scénarios a été utilisée afin que le modèle puisse refléter différentes vitesses de déploiement et évolutions de la posture de sécurité, puis il a été ancré aux données primaires sur la progression attendue des prix et le calendrier d'adoption. Chaque année, nous avons suivi un ensemble restreint d'indicateurs avancés, notamment les annonces de pipeline de capacité, l'activité de conformité et d'audit, ainsi que les évolutions de la pression liée aux violations et aux incidents qui tendent à accélérer les mises à niveau de sécurité.
Cycle de Validation des Données et de Mise à Jour
La validation a été effectuée par couches afin que le chiffre final ne repose pas sur une seule hypothèse. Les résultats ont été comparés à des signaux indépendants tels que les tendances d'expansion régionale des centres de données, la composition des services de sécurité et les dépenses implicites par site, puis vérifiés pour détecter des sauts d'une année sur l'autre qui ne correspondraient pas aux cycles réels d'approvisionnement.
Avant la validation finale, les anomalies ont été examinées lors de contrôles analytiques, suivis de reprises de contact ciblées lorsqu'une variable clé, telle que les taux d'adoption de la sécurité logique ou la pénétration des services gérés, semblait en décalage avec ce que les praticiens décrivaient. Le rapport est actualisé annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs modifient les plans de capacité, les besoins de conformité ou les comportements de dépenses. Juste avant la livraison, une révision finale est effectuée afin que les clients reçoivent la vue la plus à jour disponible à ce moment-là.
Taille du Marché Mondial de la Sécurité des Centres de Données selon Mordor Intelligence par rapport aux Autres Estimations Publiées
Les tailles de marché publiées pour la sécurité des centres de données peuvent différer même lorsque le nom du sujet semble identique, car les entreprises choisissent des périmètres différents pour ce qui est comptabilisé comme sécurité propre aux centres de données et utilisent également des années de référence et des calendriers de change différents. Les différences dans la prise en compte ou non des services, dans le traitement des sites hyperscale et périphériques, et dans la manière dont les prix sont projetés expliquent souvent la majeure partie de l'écart.
Le tableau montre que la valeur de départ 2026 dans le modèle de Mordor Intelligence est liée à une pile de sécurité déployée pour les environnements de centres de données et comptabilisée conjointement avec les services de conseil, d'intégration et de services gérés associés, plutôt que d'être intégrée dans les dépenses de sécurité d'entreprise plus larges. Lorsqu'une autre estimation utilise une année de référence antérieure ou ne sépare pas clairement la sécurité des installations des catégories de cybersécurité plus larges, son chiffre peut être inférieur ou supérieur selon les hypothèses de composition et la fenêtre de croissance appliquée.
Comparaison de référence
| Source | Taille du Marché | Lacunes dans la Méthodologie de Recherche |
|---|---|---|
| Mordor Intelligence | 17,83 milliards USD (2026) | |
| Cabinet de Conseil Mondial A | 18,42 milliards USD (2024) | Utilise une année de référence 2024 et une fenêtre de prévision 2025-2030, et le résumé public ne rend pas explicite le périmètre limité aux centres de données, ce qui peut modifier les totaux si des programmes de sécurité plus larges sont inclus. |
| Éditeur Sectoriel B | 13,80 milliards USD (2022) | Ancre le marché en 2022, et l'instantané publié fournit peu de détails sur la manière dont les services, les sites périphériques et les catégories logiques par rapport aux catégories physiques sont valorisés, ce qui peut comprimer la base lorsque les catégories sont traitées de manière restrictive. |
Parmi les trois chiffres, le principal facteur explicatif n'est pas la complexité mathématique, mais ce qui est comptabilisé et quelle année est utilisée comme point d'ancrage. En maintenant des données traçables jusqu'aux signaux de capacité et de déploiement, et en vérifiant les hypothèses auprès des praticiens avant de projeter les prévisions, la vision obtenue reste reproductible et plus facile à réconcilier lorsque de nouvelles informations arrivent.


Questions clés auxquelles répond le rapport
Qu'est-ce qui stimule la croissance rapide du marché de la sécurité des centres de données ?
L'explosion des charges de travail IA, la hausse des volumes de cyberattaques et le renforcement des mandats de conformité contraignent les opérateurs à adopter des défenses à confiance zéro et pilotées par l'IA, soutenant un TCAC de 14,73 % jusqu'en 2031.
Quel segment contrôle la plus grande part des dépenses en sécurité des centres de données ?
Les contrôles de sécurité logique dominent avec 55,05 % de part, reflétant la demande de micro-segmentation, de vérification d'identité et de surveillance continue.
Pourquoi les services de sécurité gérés gagnent-ils en popularité ?
La pénurie mondiale de compétences en cybersécurité et la complexité du paysage réglementaire poussent les organisations à externaliser la chasse aux menaces et la conformité, alimentant un TCAC de 17,12 % pour les services gérés.
Quelle région connaîtra la croissance la plus rapide en matière d'investissement dans la sécurité des centres de données ?
L'Asie-Pacifique devrait progresser à un TCAC de 18,63 %, portée par les nouveaux déploiements hyperscale en Chine, en Inde, au Japon et à Singapour.
Comment les hyperscalers influencent-ils l'innovation en matière de sécurité ?
Les hyperscalers sont pionniers dans la détection d'anomalies assistée par l'IA et les protections physiques autonomes, établissant des modèles que les sites de colocation et d'entreprise adoptent de plus en plus.
Quelles évolutions de conformité les opérateurs doivent-ils prioriser pour 2025 ?
Les mises à jour clés comprennent les règles d'authentification renforcées de PCI DSS 4.0 et les exigences du DORA européen, qui élèvent toutes deux les attentes en matière de validation continue des contrôles et de reporting.
Dernière mise à jour de la page le:
- Marché des centres de données à intelligence artificielle (IA) Les installations d'IA dans le monde, réparties par type d'installation, composant et niveau.
- Marché du refroidissement des centres de données Refroidissement à l'échelle mondiale, réparti par technologie de refroidissement, composant de refroidissement et type d'installation.
- Marché des serveurs pour centres de données Demande mondiale de serveurs, répartie par niveau, taille d'installation et type d'installation.
- Marché thaïlandais de la sécurité physique des centres de données Sécurité physique en Thaïlande, répartie par type de solution, type de service et utilisateur final.
- Marché de la sécurité logique des centres de données Demande mondiale de sécurité réseau, répartie par solution, service et utilisateur final.
- Marché de la sécurité physique des data centers au Mexique Sécurité physique au Mexique, répartie par composant, niveau (tier) de centre de données et type d'installation.
- Marché de la sécurité physique des centres de données aux Pays-Bas Sécurité physique aux Pays-Bas, répartie par type de solution, type de service et niveau (tier).
- Marché de la sécurité physique des centres de données aux États-Unis Sécurité physique aux États-Unis, répartie par type de solution et type de service.
- Marché mexicain du refroidissement pour centres de données Refroidissement au Mexique, réparti par technologie de refroidissement, type et secteur d'utilisateur final.
- Marché de la sécurité physique des centres de données en Nouvelle-Zélande Sécurité physique en Nouvelle-Zélande, répartie par type de solution, type de service et utilisateur final.
- Marché de la sécurité physique des centres de données au Vietnam La sécurité physique au Vietnam, répartie par type de solution et type de service.
- Marché de la sécurité physique des centres de données au Japon La sécurité physique au Japon, répartie par type de solution et type de service.
- Marché des méga data centers Méga-installations sur le marché mondial, couvrant la solution, le type d'installation et la technologie de refroidissement.
- Marché des processeurs de centres de données au Mexique Demande en processeurs au Mexique, couvrant la taille des installations et le niveau (tier).



