
Taille et part du marché des passerelles applicatives
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
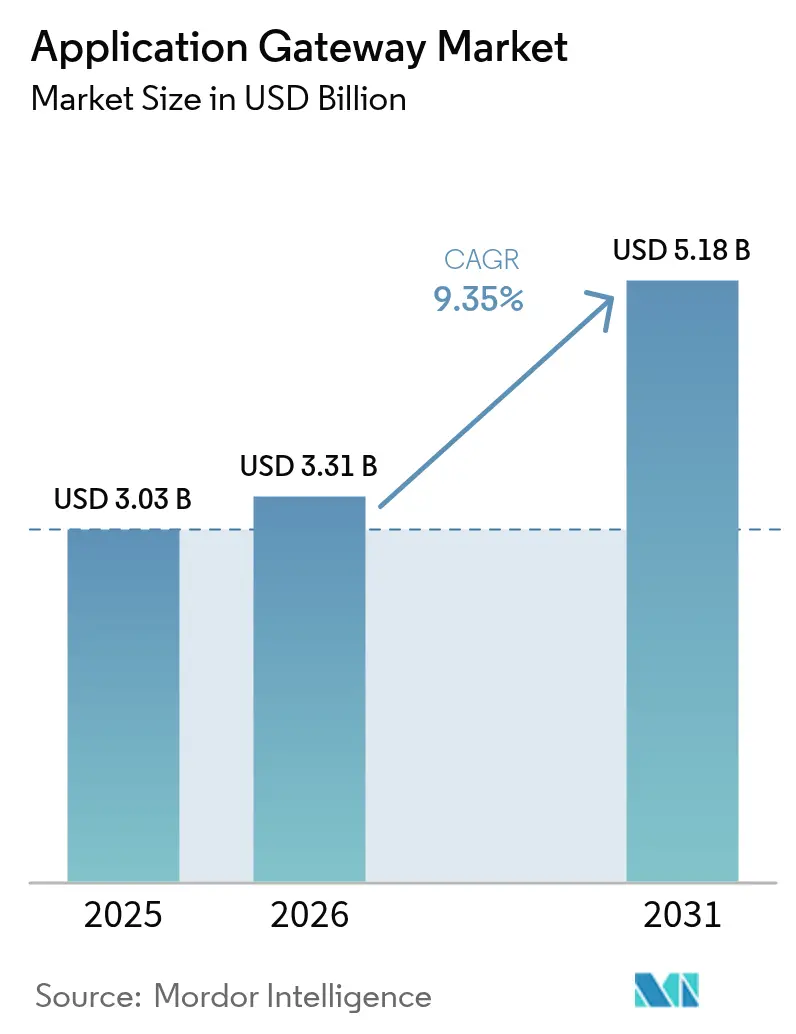
| Taille du Marché (2026) | 3.31 Milliards de dollars |
| Taille du Marché (2031) | 5.18 Milliards de dollars |
| Growth Rate (2026 - 2031) | 9.35 % |
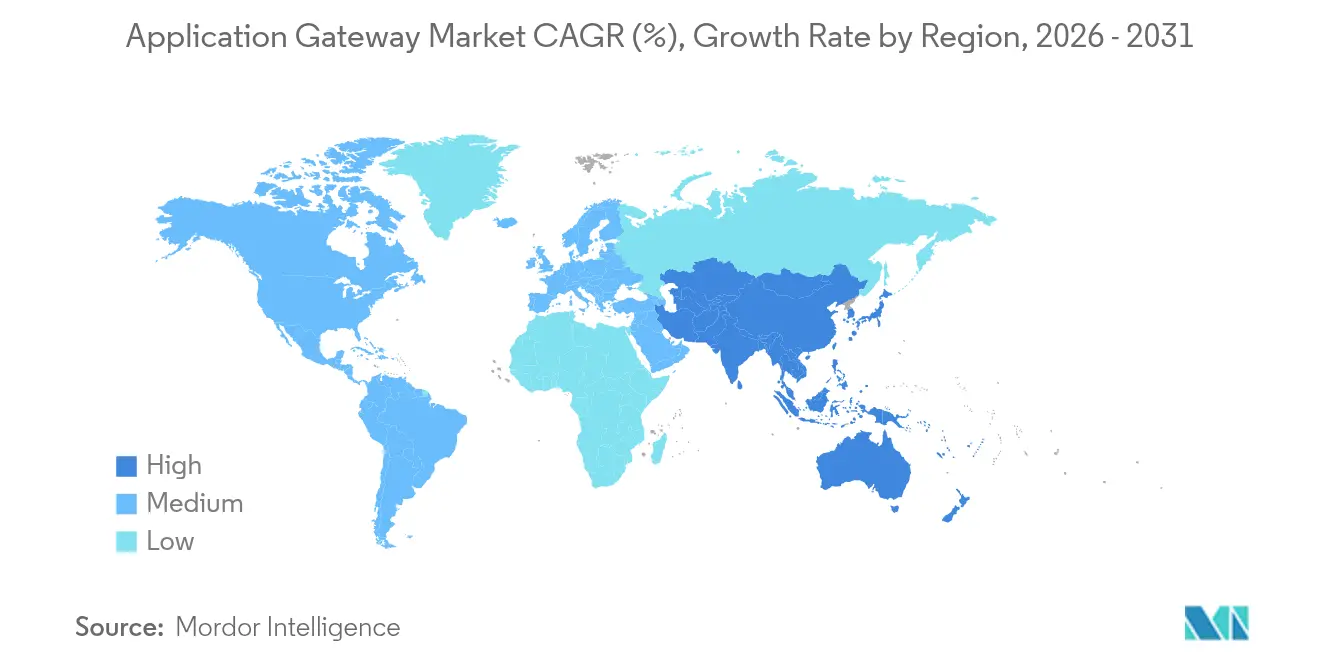
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des passerelles applicatives par Mordor Intelligence
La taille du marché des passerelles applicatives est estimée à 3,31 milliards USD en 2026, en progression par rapport à la valeur de 2025 de 3,03 milliards USD, avec des projections pour 2031 atteignant 5,18 milliards USD, croissant à un TCAC de 9,35 % sur la période 2026-2031. Cette trajectoire ascendante est portée par une forte hausse des attaques DDoS automatisées de couche 7, un déploiement plus large des architectures Zéro Confiance et SASE, ainsi que par un essor accéléré des applications cloud natives. Les entreprises recherchent une gestion du trafic à faible latence et pilotée par des politiques pour les environnements hybrides multicloud, plaçant les passerelles applicatives au cœur des stratégies de sécurité et de performance. La progression des investissements dans l'informatique en périphérie et le chiffrement résistant aux algorithmes quantiques élargit encore l'opportunité adressable, tandis que les modèles de services gérés aident les entreprises à surmonter les pénuries de compétences.
Principaux enseignements du rapport
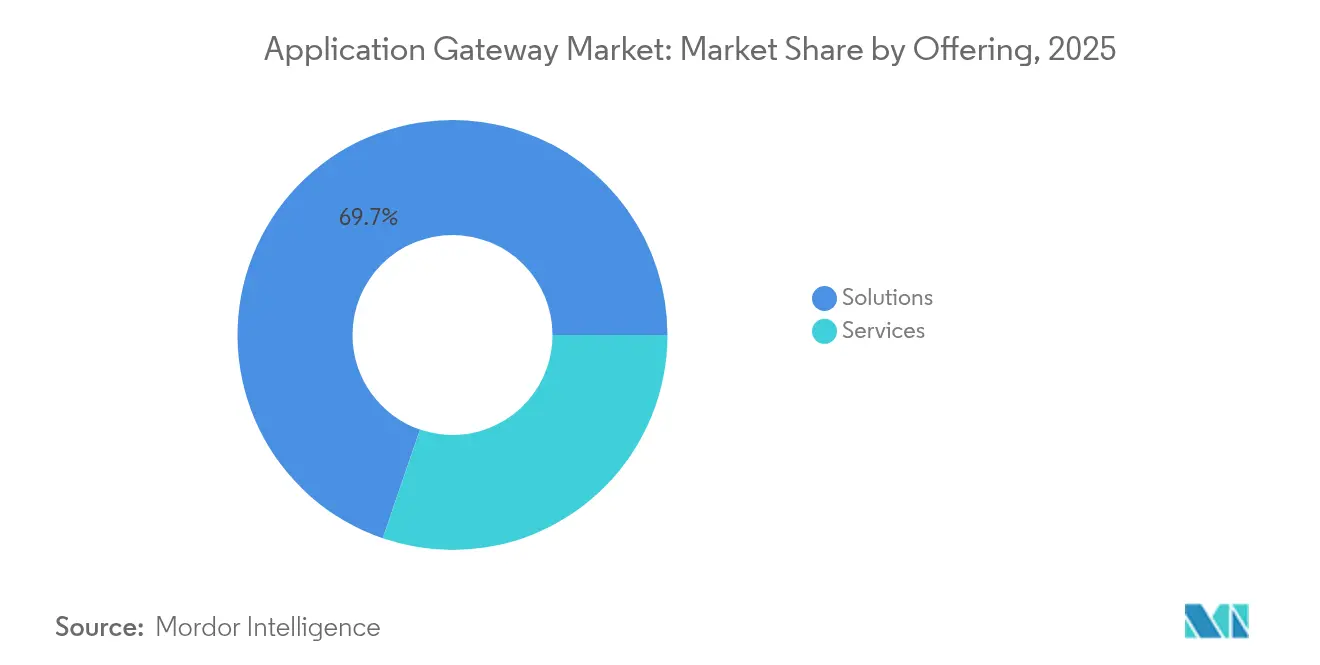
- Par offre, les solutions ont conservé une part de revenus de 69,74 % du marché des passerelles applicatives en 2025, tandis que les services sont en passe d'enregistrer le TCAC le plus élevé, soit 12,11 %, d'ici 2031.
- Par mode de déploiement, les déploiements cloud détenaient 58,10 % des parts du marché des passerelles applicatives en 2025 ; les déploiements hybrides devraient enregistrer un TCAC de 10,84 % d'ici 2031.
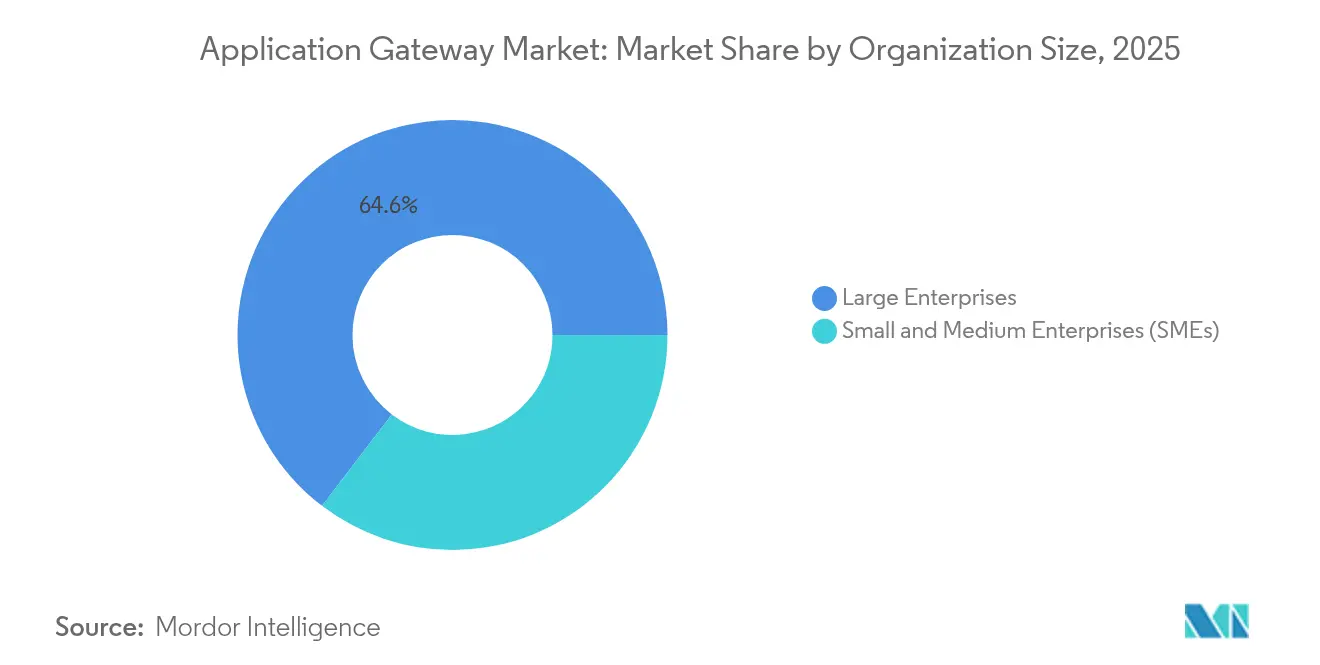
- Par taille d'organisation, les grandes entreprises représentaient 64,62 % de la taille du marché des passerelles applicatives en 2025, tandis que le segment des PME s'étend à un TCAC de 12,29 %.
- Par secteur d'activité des utilisateurs finaux, l'informatique et les télécommunications ont généré 27,85 % des revenus en 2025 ; le commerce de détail et l'e-commerce devrait accélérer à un TCAC de 11,12 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord a contribué à 37,74 % des revenus de 2025, tandis que l'Asie-Pacifique devrait progresser à un TCAC de 11,93 % jusqu'en 2031.
- F5, Cloudflare et Akamai représentaient collectivement un peu plus de 40 % des revenus de 2024, indiquant un environnement modérément consolidé.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché mondial des passerelles applicatives
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Hausse des attaques DDoS automatisées de couche 7 et des attaques par robots | +2.1% | Mondial, pic en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Transformation numérique centrée sur les API | +1.8% | Mondial, porté par l'Amérique du Nord et l'APAC | Moyen terme (2-4 ans) |
| Évolution vers le Zéro Confiance et le SASE | +1.5% | Amérique du Nord et Europe, avec expansion vers l'APAC | Moyen terme (2-4 ans) |
| Explosion des applications cloud natives | +1.4% | Mondial, adoption la plus forte en APAC | Long terme (≥ 4 ans) |
| Demande en informatique en périphérie | +1.2% | Cœur APAC, débordement vers l'Amérique du Nord et l'Europe | Long terme (≥ 4 ans) |
| R&D sur le chiffrement résistant aux algorithmes quantiques | +0.8% | Amérique du Nord et Europe, adoption sélective en APAC | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Hausse des attaques DDoS automatisées de couche 7 et des attaques par robots
Les volumes quotidiens d'attaques DDoS de couche 7 ont atteint 4 500 tentatives en 2024, selon les renseignements sur les menaces de Microsoft Corporation. Les attaquants imitent désormais le trafic légitime, rendant les signatures WAF traditionnelles inefficaces. Les fournisseurs répondent par des mesures d'atténuation pilotées par apprentissage automatique, telles que le moteur DDoS comportemental d'Akamai, qui distingue les schémas anormaux en temps réel. Les services financiers et les plateformes d'e-commerce ressentent l'impact le plus fort sur leurs revenus, ce qui incite à l'acquisition urgente de plateformes de passerelles applicatives intégrées combinant analyses comportementales, limitation du débit et détection des menaces sur les API.[1]Microsoft Corporation, "Comprendre l'évolution de la menace des attaques DDoS en 2024," techcommunity.microsoft.com
Transformation numérique centrée sur les API au sein des entreprises
D'ici 2026, 40 % des transactions financières devraient transiter par des canaux non bancaires, soulignant la centralité du développement axé sur les API. Les passerelles API multicloud, illustrées par le déploiement de Kong Inc. à la First Abu Dhabi Bank, unifient les microservices et les politiques de sécurité sur AWS et GCP, réduisant la complexité opérationnelle. À mesure que les points de terminaison d'API se multiplient, la demande se consolide autour de la Protection des Applications Web et des API (WAAP), où une passerelle unique applique l'inspection du trafic, l'authentification et l'observabilité.[2]Kong Inc., "Déploiement d'une passerelle API multicloud sur AWS et GCP," konghq.com
Évolution rapide vers les architectures Zéro Confiance et SASE
Les entreprises s'éloignent de la défense périmétrique, intégrant la mise en réseau et la sécurité dans des piles SASE distribuées via le cloud. Palo Alto Networks prend désormais en charge les RFC 9242 et RFC 9370 pour les VPN résistants aux algorithmes quantiques, pérennisant les tunnels chiffrés. Des études de cas telles que celle de Westfield démontrent des économies de 60 % sur les coûts réseau via Prisma SASE, élevant les passerelles applicatives au rang de points d'application tenant compte de l'identité qui authentifient les utilisateurs, les appareils et le contexte à chaque requête.[3]Palo Alto Networks, "Le compte à rebours quantique : Comment le chiffrement hybride renforce discrètement votre navigation web et vos applications," live.paloaltonetworks.com
Explosion des applications cloud natives
L'adoption de Kubernetes et des architectures sans serveur intensifie le besoin de passerelles capables de découverte automatique de services, de politique en tant que code et de capacité d'extension horizontale. F5 Distributed Cloud App Stack intègre l'équilibrage de charge et le WAAP distribués via SaaS avec des flux de travail GitOps, permettant une configuration cohérente sur les clusters multicloud. Les charges de travail éphémères suscitent l'intérêt pour les passerelles pilotées par API qui se lancent et se retirent parallèlement aux conteneurs sans intervention manuelle.[4]F5 Inc., "Distributed Cloud App Stack," docs.cloud.f5.com
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie de compétences dans les opérations de sécurité full-stack | -1.3% | Mondial, plus aiguë en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Problèmes d'interopérabilité dans les configurations multicloud | -0.9% | Mondial, fort impact sur les grandes entreprises | Moyen terme (2-4 ans) |
| Compression budgétaire dans les PME | -0.7% | Mondial, variable selon les cycles économiques | Court terme (≤ 2 ans) |
| Réglementations émergentes sur la confidentialité | -0.5% | Europe et APAC, sélectif en Amérique du Nord | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de compétences dans les opérations de sécurité applicative full-stack
Le Royaume-Uni a enregistré un déficit annuel de 3 500 professionnels qualifiés en cybersécurité en 2024. Les talents disposant d'une expertise combinée en réseaux, sécurité des API et Zéro Confiance restent rares, retardant les déploiements complexes de passerelles. Les fournisseurs proposent de plus en plus des services gérés et des constructeurs de politiques à faible codage, mais les difficultés de recrutement persistent.
Problèmes d'interopérabilité dans les environnements multicloud et hybrides
Neuf entreprises sur dix citent des difficultés à orchestrer des services de passerelles hétérogènes propres à chaque fournisseur. Des API divergentes compliquent l'application uniforme des politiques et font peser la menace d'une dépendance envers un fournisseur unique. Les couches de gestion indépendantes des plateformes, proposées par des fournisseurs tels que F5 Inc., résolvent une partie du problème, mais une standardisation complète reste hors de portée.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les services progressent malgré la prédominance des solutions
Les solutions ont généré 69,74 % des revenus de 2025, les entreprises ayant mis en œuvre des pare-feux applicatifs Web, des passerelles API et des équilibreurs de charge pour contrer l'escalade des menaces de couche 7. La taille du marché des passerelles applicatives liée aux services devrait progresser à un TCAC de 12,11 %, dépassant la croissance des produits à mesure que les organisations externalisent les configurations multicloud complexes. Les services gérés couvrant l'analyse des menaces et l'ajustement des politiques attirent les entreprises aux prises avec des équipes internes réduites. Cardinal Health a tiré parti des services professionnels autour du F5 Advanced WAF pour réduire le trafic malveillant de 40 % tout en améliorant la visibilité.
Les entreprises achètent de plus en plus des résultats tels que la réduction des risques et la disponibilité selon les accords de niveau de service plutôt que des fonctionnalités distinctes, ce qui incite les fournisseurs à intégrer le conseil, le déploiement et le support continu du centre d'opérations de sécurité dans les plans d'abonnement. La facturation basée sur la consommation aligne les dépenses sur l'utilisation, abaissant les barrières d'entrée pour les PME et débloquant des opportunités de vente croisée vers des offres Zéro Confiance et SASE.
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport


Par mode de déploiement : le modèle hybride gagne en dynamisme malgré la prédominance du cloud
Le déploiement cloud détenait 58,10 % des revenus de 2025, favorisé pour son élasticité et son intégration native. Microsoft Azure Application Gateway a atteint un accord de niveau de service de 99,95 %, rendant les services de plateforme attractifs pour les applications greenfield. Le segment hybride, cependant, est prévu pour le TCAC le plus élevé de 10,84 %, les entreprises conservant les charges de travail sensibles sur site. La part du marché des passerelles applicatives pour les modèles hybrides progresse à mesure que les entreprises recherchent une orchestration uniforme des politiques de la périphérie au cœur tout en évitant une remise à plat complète de leur plateforme.
Des partenariats tels que F5–NetApp–Red Hat simplifient les réseaux superposés couvrant les centres de données et plusieurs clouds. Les entreprises s'appuient sur le routage du trafic piloté par des politiques pour équilibrer la latence, la conformité et les coûts, consolidant les passerelles comme tissu connectif dans les architectures distribuées.
Par taille d'organisation : l'accélération des PME défie la prédominance des grandes entreprises
Les grandes entreprises représentaient 64,62 % du marché des passerelles applicatives en 2025, grâce à des besoins de portefeuille complexes et à des obligations réglementaires. La taille du marché des passerelles applicatives attribuable aux PME, bien que plus modeste, devrait afficher un TCAC de 12,29 %, les passerelles SaaS abordables supprimant les investissements en capital importants. Le réseau SD-WAN en tant que service de VMware illustre des offres groupées sur mesure offrant une optimisation de la bande passante et une sécurité intégrée pour les entreprises aux ressources limitées.
Les PME font néanmoins face à des contraintes budgétaires et à des effectifs limités ; 71 % hébergent déjà des charges de travail dans des clouds publics mais manquent d'une gouvernance complète des passerelles, soulignant une opportunité croissante pour les services gérés.
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport
Par secteur d'activité des utilisateurs finaux : le commerce de détail et l'e-commerce stimulent la sécurité du commerce numérique
L'informatique et les télécommunications ont représenté 27,85 % des dépenses de 2025, bénéficiant d'une demande inhérente en matière de distribution d'applications de qualité opérateur. Le commerce de détail et l'e-commerce est prévu pour le TCAC le plus rapide de 11,12 %, les plateformes omnicanales exposant de nombreuses API nécessitant une sécurité granulaire. Le secteur BFSI maintient une adoption robuste car l'intégrité des transactions est critique et les audits réglementaires sont rigoureux. Les prestataires de soins de santé accélèrent leurs investissements en réponse aux orientations de la Food and Drug Administration (FDA) sur la cybersécurité des dispositifs médicaux ; Guardian de Medcrypt s'intègre à RTI Connext pour protéger l'authentification et l'intégrité des données dans les réseaux hospitaliers.
Les secteurs industriels — fabrication et énergie — élargissent leur adoption pour protéger les réseaux OT qui fusionnent avec les systèmes informatiques dans le cadre des initiatives Industrie 4.0. Les agences gouvernementales s'appuient sur les mandats Zéro Confiance, rendant les passerelles essentielles pour un accès centré sur l'utilisateur aux services aux citoyens.
Analyse géographique
L'Amérique du Nord a maintenu un leadership de 37,74 % des revenus en 2025, soutenue par d'importants parcs informatiques d'entreprise et des cadres réglementaires qui favorisent des cycles de renouvellement de la sécurité rapides. Les directives fédérales sur le Zéro Confiance et le chiffrement résistant aux algorithmes quantiques accélèrent les bons de commande, tandis que les coûts élevés des violations aiguisent la concentration des dirigeants sur les protections de couche 7. La région fait face à la pénurie de talents en cybersécurité la plus profonde, poussant les acheteurs vers des modèles de services gérés pour combler les lacunes opérationnelles.
L'Asie-Pacifique représente le bloc à la croissance la plus rapide avec un TCAC de 11,93 % jusqu'en 2031. Des nations telles que l'Inde, la Chine et le Japon lancent d'importants investissements publics-privés dans le cloud et les centres de données qui stimulent l'adoption de piles avancées de gestion du trafic et de sécurité. Un taux d'adoption des modèles de langage à intelligence artificielle de 60 % dans les entreprises intensifie la demande en bande passante, accroissant la dépendance envers les passerelles qui optimisent le trafic est-ouest et nord-sud tout en appliquant la gouvernance des API. La fragmentation des paysages réglementaires à travers l'APAC nécessite des moteurs de politiques flexibles qui segmentent les exigences de résidence des données et de confidentialité par pays, favorisant les fournisseurs capables d'un routage granulaire basé sur des règles.
L'Europe suit avec une croissance régulière liée à la conformité au RGPD et aux mandats de souveraineté des données. Les passerelles applicatives offrant du géo-ciblage intégré et des contrôles transfrontaliers granulaires gagnent la préférence des entreprises confrontées aux interprétations divergentes de la loi sur la vie privée après le Brexit. Les économies industrielles d'Allemagne et de France intègrent les passerelles dans les réseaux OT pour protéger les machines connectées, tandis que les pays nordiques ajoutent le chiffrement résistant aux algorithmes quantiques aux déploiements d'infrastructures critiques. Les centres de données en périphérie prolifèrent, suscitant une demande d'application distribuée des politiques pour maintenir la latence en dessous de 20 ms pour l'analytique en temps réel.
L'Amérique latine et le Moyen-Orient & Afrique restent naissants mais stratégiques. Les banques axées sur le numérique au Brésil et en Arabie saoudite adoptent des passerelles cloud natives pour sécuriser les API de banque ouverte, tandis que les déploiements de la 5G créent un terrain fertile pour les services de passerelles centrés sur les télécommunications. Les viviers de talents en cybersécurité limités et la volatilité économique freinent l'expansion immédiate, mais les modèles de sécurité gérée réduisent les obstacles aux dépenses initiales. À mesure que les régimes de conformité locaux arrivent à maturité, les fournisseurs qui proposent des services de conseil et d'implémentation se positionnent pour une adoption accélérée au-delà de 2027.

Paysage réglementaire
Aux États-Unis, les exigences de sécurité des passerelles applicatives s'appuient de plus en plus sur les recommandations du NIST et les listes de contrôle fédérales de renforcement. En mars 2026, le NIST a finalisé les mises à jour de la norme SP 800-228 (Guidelines for API Protection for Cloud-Native Systems), renforçant les attentes concernant les contrôles d'API appliqués par les passerelles, tels que l'authentification, l'autorisation et les protections à l'exécution. En mai 2026, il a publié un projet public initial complémentaire (SP 800-228A) axé sur les API web RESTful. Parallèlement, la DISA a mis à jour le guide des exigences de sécurité (STIG) de la passerelle de couche applicative (ALG) vers la version 2R3 en septembre 2025, renforçant les référentiels de mise en œuvre pour les environnements alignés sur les pratiques d'approvisionnement et de conformité de la défense américaine.
Hors des États-Unis, les normes gouvernementales de sécurité des frontières et les contrôles de la chaîne d'approvisionnement ajoutent des couches de conformité qui influencent la sélection des passerelles, les schémas de déploiement et les feuilles de route de certification. L'Australie a publié en juillet 2025 sa norme de sécurité des passerelles (Gateway Security Standard) 2025 dans le cadre du Protective Security Policy Framework, façonnant la manière dont les capacités des passerelles sont spécifiées pour les frontières des réseaux gouvernementaux. Du côté des fournisseurs cloud, des référentiels de sécurité tels que le référentiel de sécurité Azure Application Gateway de Microsoft fournissent des configurations prescriptives que les entreprises utilisent comme preuves d'audit, façonnant les modèles de politique par défaut et accélérant les déploiements standardisés dans les secteurs réglementés.
Paysage concurrentiel
Les fournisseurs établis poursuivent la consolidation des plateformes pour intégrer l'équilibrage de charge, le WAAP et l'observabilité dans un plan de contrôle unique. F5 Inc. a affiché des revenus de 731 millions USD au deuxième trimestre 2025, avec des revenus des systèmes en hausse de 27 %, reflétant le succès de l'orchestration hybride multicloud. Cloudflare associe son réseau mondial à l'expertise en services gérés de Kyndryl pour remporter des contrats de transformation qui intègrent des politiques Zéro Confiance dans des parcs multicloud.
Akamai approfondit ses capacités d'infrastructure cloud après l'acquisition de Linode et de certains actifs d'Edgio, ajoutant 4 200 points de présence pour prendre en charge les charges de travail d'inférence d'intelligence artificielle avec un débit 3× supérieur et une latence 60 % inférieure. Parallèlement, l'entreprise a quitté les opérations CDN en Chine, ouvrant un espace blanc pour les fournisseurs régionaux afin de capter des clients axés sur la conformité locale. Ces mouvements stratégiques mettent en évidence la façon dont la réglementation régionale façonne les tactiques de mise sur le marché.
Les entrants disruptifs misent sur des architectures natives aux API et à la périphérie. Les start-ups mettent l'accent sur la politique en tant que code conviviale pour les développeurs et la détection d'anomalies pilotée par l'intelligence artificielle. Les dépôts de brevets révèlent des innovations en matière de basculement de chemin à faible latence et de routage du trafic par intelligence artificielle/apprentissage automatique déchargé, visant à se différencier par la performance et la résilience. L'intensité concurrentielle s'accroît à mesure que les clouds hyperscale étendent leurs services de passerelles propriétaires avec des économies groupées, exerçant une pression sur les fournisseurs indépendants pour qu'ils se concentrent sur les standards ouverts, l'observabilité approfondie et les offres gérées à valeur ajoutée.
Leaders du secteur des passerelles applicatives
Akamai Technologies Inc.
Amazon Web Services Inc.
A10 Networks Inc.
Barracuda Networks LLC
Check Point Software Technologies Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier


Opportunités de marché et perspectives d'avenir
Un espace blanc à court terme se situe à l'intersection de la gouvernance de la sécurité des API et de la livraison native au cloud, où les acheteurs alignent les contrôles des passerelles sur des recommandations formelles plutôt que sur des bonnes pratiques ad hoc. La mise à jour de mars 2026 de la norme SP 800-228 du NIST pour la protection des API dans les systèmes natifs au cloud fournit un cadre de contrôle concret pour les passerelles API, créant une demande pour des produits et services qui traduisent ces recommandations en politiques déployables sous forme de code, en configurations testables et en rapports de conformité continus dans un environnement multicloud. Cela s'aligne sur la croissance des services, car les entreprises confrontées à des lacunes de compétences ont besoin d'un réglage géré, de flux de réponse aux incidents et d'un support d'audit récurrent autour des politiques de passerelle.
La consolidation des plateformes crée également des opportunités dans les environnements hybrides et périphériques où la sécurité et la gestion du trafic sont fragmentées entre différents outils. En 2026, les discussions sectorielles autour des architectures Zero Trust mettent en avant des passerelles combinant le WAF et la sécurité des API avec une journalisation centralisée et des contrôles intégrés, réduisant les lacunes de configuration qui apparaissent souvent en interopérabilité multicloud. De plus, l'augmentation des usages applicatifs pilotés par l'IA et des interactions machine à machine accroît la valeur des passerelles qui appliquent de manière centralisée des politiques tenant compte de l'identité et une observabilité pour les schémas de trafic non humains, complétant ainsi l'évolution plus large vers les fonctions de passerelle alignées sur le WAAP et le SASE.
Développements récents du secteur
- Mars 2026 : Barracuda Networks a lancé Barracuda Web Application Firewall Version 11.0, ajoutant des capacités telles que la validation JWT, le HTTP/2 pour la communication WAF-serveur, et une protection étendue contre les bots. Cette mise à jour renforce l'alignement des passerelles applicatives sur les schémas de trafic riches en API et les comportements clients modernes, alors que les attaques de couche 7 imitent de plus en plus des sessions légitimes. Elle permet également une application des politiques plus stricte sans obliger les clients à repenser leurs flux d'authentification applicative en amont.
- Février 2025 : A10 Networks a acquis les actifs de ThreatX Protect afin d'élargir son portefeuille de protection des applications web et des API (WAAP). Cette acquisition élargit la couverture de sécurité applicative d'A10 vers des piles de passerelles intégrées combinant la gestion du trafic et la défense contre les menaces API. Elle témoigne également de la consolidation continue, les fournisseurs assemblant des contrôles de bout en bout pour les déploiements multicloud hybrides.
- Décembre 2024 : Akamai a acquis certains contrats clients et brevets d'Edgio. Cette opération a élargi la portée d'Akamai dans les relations de livraison applicative et de sécurité en périphérie de réseau, soutenant des déploiements à plus grande échelle pour les services adjacents aux passerelles. Elle a également ajouté de la propriété intellectuelle pouvant être utilisée pour renforcer les capacités de performance et de sécurité dans des environnements en périphérie distribués.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Pour cette étude, le marché des passerelles applicatives couvre les revenus générés par les passerelles logicielles, virtuelles et livrées via le cloud qui gèrent, acheminent et protègent le trafic de couche applicative (principalement HTTP/S et appels API) pour les entreprises et les fournisseurs de services.
Exclusions du périmètre : nous excluons les réseaux de diffusion de contenu purs, l'équilibrage de charge basique de couche 4, et les produits VPN ou de routage autonomes qui ne fournissent pas de fonctions de passerelle de couche applicative.
Aperçu de la segmentation
- Par offre
- Solutions
- Pare-feu applicatif Web (WAF)
- Passerelle API / WAAP
- Équilibreur de charge / Contrôleur de distribution d'applications (ADC)
- Passerelle d'accès réseau en tant que service sécurisé (SASE)
- Services
- Solutions
- Par mode de déploiement
- Sur site
- Cloud
- Hybride
- Par taille d'organisation
- Petites et moyennes entreprises
- Grandes entreprises
- Par secteur d'activité des utilisateurs finaux
- BFSI
- Informatique et télécommunications
- Commerce de détail et e-commerce
- Santé et sciences de la vie
- Gouvernement et secteur public
- Fabrication
- Énergie et services publics
- Éducation
- Autres secteurs d'activité des utilisateurs finaux
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Inde
- Japon
- Corée du Sud
- Singapour
- Malaisie
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient
- Émirats arabes unis
- Arabie saoudite
- Turquie
- Israël
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Égypte
- Reste de l'Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour définir les limites du marché, construire le cadre de la demande par pays et par région, et vérifier la cohérence des signaux d'adoption liés à la sécurité web et API. Nous avons référencé des sources publiques telles que les recommandations du NIST sur les contrôles de sécurité applicative, les avis de la CISA sur les vulnérabilités exploitées, les indicateurs de connectivité de la FCC et de l'OCDE, ainsi que les statistiques d'utilisation d'Internet de l'UIT, qui aident à expliquer où le trafic applicatif et l'exposition au risque augmentent.
Nous avons également examiné les rapports annuels des fournisseurs et les notes de résultats, la documentation des normes de sécurité, les présentations aux investisseurs, et la couverture presse crédible pour cartographier le positionnement des produits et les tendances de déploiement dans les environnements cloud et sur site. Le cas échéant, l'accès des analystes à des abonnements payants pour les données financières des entreprises et l'intelligence économique, aux bases de données de brevets, ainsi qu'aux actualités et données financières a permis d'étayer les répartitions de revenus, l'orientation technologique et les chronologies d'événements sans s'appuyer sur une seule source. Ces éléments de recherche documentaire sont donnés à titre illustratif, car de nombreuses autres références publiques et payantes ont également été utilisées pour la collecte, la validation et la clarification des données.
Entretiens et enquêtes primaires
Les données primaires ont été recueillies auprès des parties prenantes des produits, de la sécurité et de l'infrastructure cloud parmi les fournisseurs, les partenaires de distribution et les utilisateurs en entreprise, afin de pouvoir recouper les hypothèses avec les schémas réels d'achat et de déploiement. Pour un marché mondial, nous avons veillé à assurer une couverture couvrant l'APAC, l'EMEA et les Amériques afin de refléter les différences en matière de vitesse de migration vers le cloud, de pression réglementaire et de priorités de dépenses de sécurité.
Répartition des répondants du travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Niveau supérieur : 37 % | Dirigeants (CXO) : 15 % | APAC : 44 % |
| Niveau intermédiaire : 48 % | Responsables fonctionnels/d'unité : 25 % | EMEA : 30 % |
| Acteurs plus petits : 15 % | Managers : 60 % | Amériques : 26 % |
Dimensionnement et prévisions du marché
Le marché a été dimensionné selon une approche descendante, où les enveloppes de dépenses en sécurité d'entreprise et en infrastructure applicative sont reconstituées par région, puis filtrées selon les taux d'adoption des passerelles de couche applicative dans les déploiements cloud et sur site. Pour garantir des totaux réalistes, des vérifications ascendantes sélectives ont été ajoutées, notamment l'échantillonnage des divulgations de revenus des fournisseurs, la triangulation des ajouts implicites à la base installée, et l'application du prix de vente moyen (PVM) par type de déploiement avec des vérifications du mix expéditions/abonnements.
Les principales données d'entrée du modèle comprenaient l'intensité de la migration des charges de travail vers le cloud, la croissance de l'exposition au trafic API, la fréquence des rapports d'attaques d'applications web, le passage des entreprises aux schémas Zero Trust, et les évolutions observables des budgets de sécurité liées à l'activité de conformité. Lorsqu'un écart de données existait dans les pays plus petits ou pour de nouveaux cas d'usage, des indicateurs proxy tels que la croissance de l'utilisation d'Internet et la dynamique d'adoption du cloud ont été utilisés, puis ajustés après retour des experts. Les prévisions ont été élaborées à l'aide d'une analyse de scénarios, car les cycles macroéconomiques de dépenses informatiques et les pics d'incidents de sécurité peuvent faire évoluer l'adoption plus vite ou plus lentement qu'une tendance linéaire, puis les scénarios ont été affinés à l'aide des retours primaires sur la pression tarifaire et les cycles de remplacement.
Validation des données et cycle de mise à jour
Les résultats du modèle sont validés par plusieurs vérifications, notamment le recoupement des totaux régionaux avec des signaux indépendants tels que les schémas de croissance de l'infrastructure cloud et l'orientation des dépenses en logiciels de sécurité, avant qu'un chiffre final ne soit arrêté. Lorsqu'une valeur aberrante apparaît au niveau d'un pays ou d'une région, les moteurs sont réexaminés, les hypothèses sont soumises à des tests de résistance, et des entretiens de suivi sont déclenchés pour confirmer si l'écart est réel ou lié au modèle.
Un processus de révision en plusieurs étapes est suivi, où un analyste construit le modèle, un autre revoit les hypothèses et la logique de calcul, et un réviseur senior vérifie si le récit est cohérent avec le comportement observable du marché. Les rapports sont mis à jour annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements majeurs modifient sensiblement les signaux de demande. Avant la livraison, une dernière révision est effectuée afin que les clients reçoivent la vue la plus récente disponible au moment de la publication.
Comparaison du dimensionnement du marché des passerelles applicatives de Mordor Intelligence avec d'autres estimations publiées
Les valeurs de marché publiées pour les passerelles applicatives peuvent varier considérablement, même lorsque les libellés semblent similaires, car les cabinets comptabilisent des familles de produits différentes et utilisent également des fenêtres temporelles différentes pour la tarification et le mix de déploiement. Les différences proviennent également de la manière dont la tarification à la consommation cloud est traitée, et du fait que les compléments de sécurité soient enregistrés dans le même segment ou séparés.
Certaines estimations regroupent des catégories adjacentes telles que la livraison applicative au sens large, le pare-feu applicatif web ou les plateformes de sécurité API en un total combiné, puis projettent une croissance plus rapide en utilisant des hypothèses agressives de migration vers le cloud. Dans l'approche de Mordor Intelligence, le total est limité aux fonctionnalités de passerelle applicative liées à la gestion et à la protection du trafic de couche applicative, et les services CDN purs, l'équilibrage de charge basique de couche 4, et les fonctions VPN autonomes ne sont pas comptabilisés.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 3,31 milliards USD (2026) | |
| Cabinet de recherche sectorielle A | 3,91 milliards USD (2025) | Utilise une année de base antérieure et applique une courbe de croissance plus élevée, et le périmètre semble inclure un ensemble plus large de fonctions de sécurité et de livraison liées aux passerelles, au-delà des revenus principaux des passerelles applicatives. |
| Résumé de presse B | 2,35 milliards USD (2023) | Ancré à une année de départ différente et pouvant s'appuyer davantage sur des libellés de catégories définis par les fournisseurs, ce qui peut sous-estimer les revenus cloud basés sur l'usage ou exclure les déploiements hybrides qui consomment toujours des services de passerelle. |
L'écart entre les sources s'explique principalement par le calendrier et par ce qui est regroupé dans la catégorie, et non par un désaccord sur la hausse de la demande. En maintenant le périmètre lié à l'usage observable des passerelles de couche applicative, puis en le vérifiant à l'aide des divulgations des fournisseurs et des hypothèses d'adoption testées par entretiens, le chiffre final reste traçable à des données d'entrée claires et à des étapes reproductibles.


Questions clés auxquelles le rapport répond
Quelle est la taille actuelle du marché des passerelles applicatives ?
La taille du marché des passerelles applicatives s'établit à 3,31 milliards USD en 2026, avec une hausse projetée à 5,18 milliards USD d'ici 2031.
Quel est le segment à la croissance la plus rapide sur le marché des passerelles applicatives ?
Les services, englobant les offres professionnelles et gérées, affichent le TCAC le plus élevé de 12,11 % jusqu'en 2031.
Pourquoi les déploiements hybrides gagnent-ils en popularité ?
Les entreprises équilibrent l'évolutivité du cloud avec la conformité sur site, entraînant un TCAC de 10,84 % pour les modèles hybrides qui maintiennent des contrôles de sécurité uniformes dans tous les environnements.
Quel est le principal moteur de l'adoption croissante des passerelles applicatives ?
L'essor des attaques DDoS automatisées de couche 7 et des attaques par robots nécessite des passerelles avancées qui combinent analyses comportementales et sécurité des API à grande échelle.
Quelle région mène la croissance sur le marché des passerelles applicatives ?
L'Asie-Pacifique est prévue pour le TCAC le plus rapide de 11,93 %, portée par des investissements massifs dans les infrastructures numériques et une demande croissante en trafic d'intelligence artificielle.
Dans quelle mesure le paysage concurrentiel est-il consolidé ?
Les cinq premiers fournisseurs contrôlent un peu plus de 60 % des revenus mondiaux, reflétant une consolidation modérée et un espace suffisant pour les innovateurs de niche.
Dernière mise à jour de la page le:



