
Tamaño y Cuota del Mercado de Ciberseguridad de Rusia
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
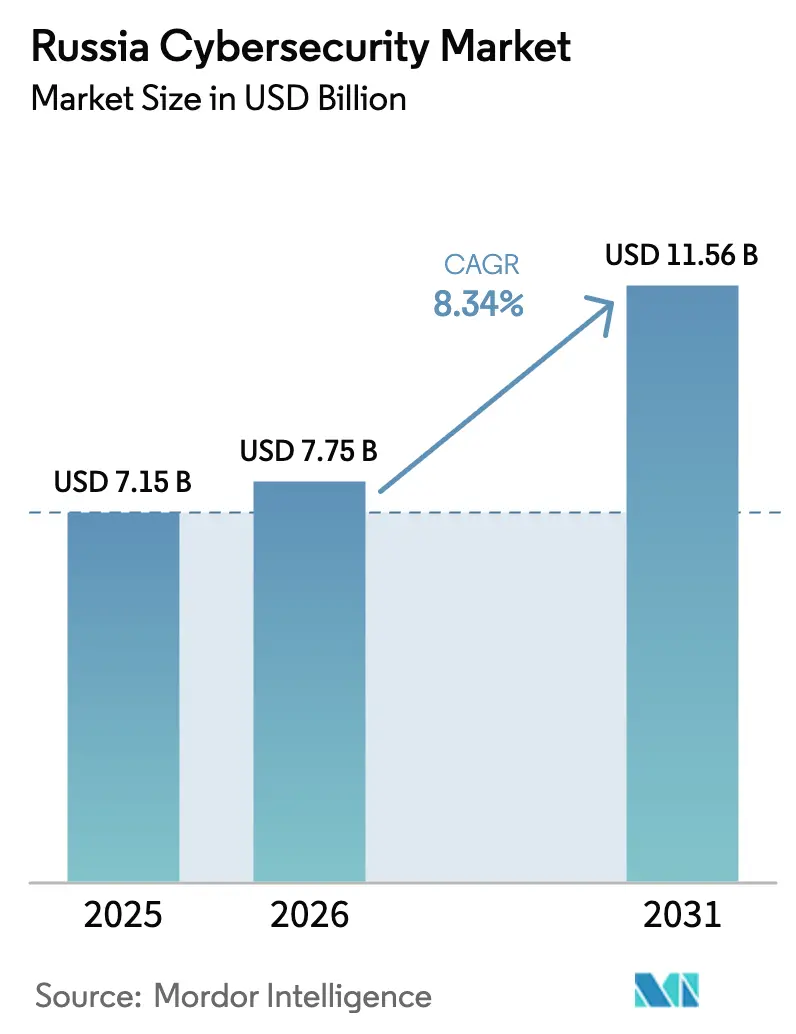
| Tamaño del mercado en el año base (2025) | 7.15 Mil millones de dólares |
| Tamaño del Mercado (2026) | 7.75 Mil millones de dólares |
| Tamaño del Mercado (2031) | 11.56 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 8.34 % |
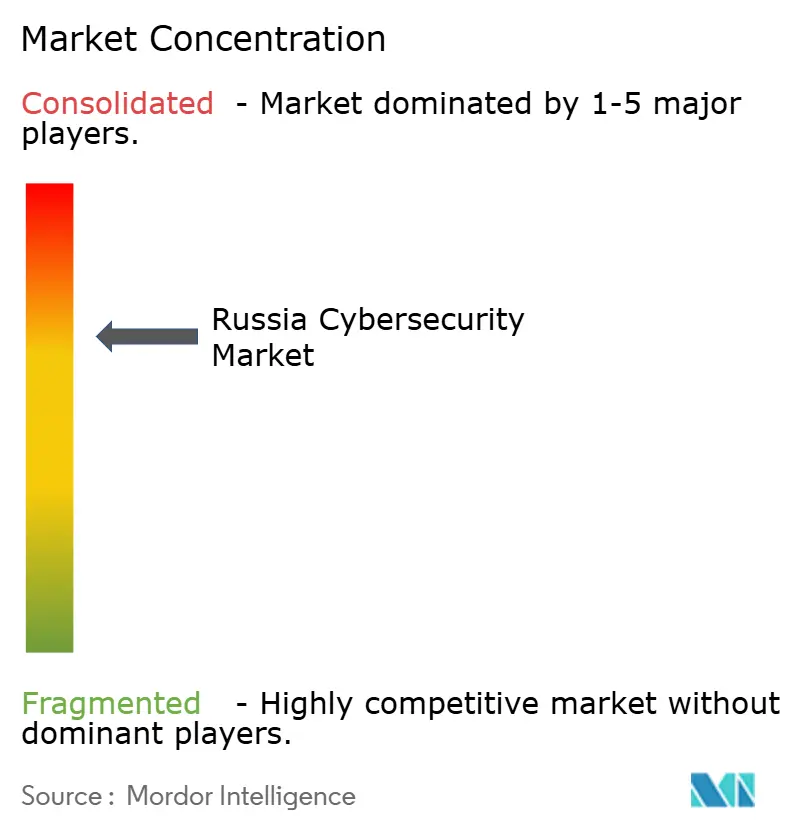
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de Rusia por Mordor Intelligence
El tamaño del mercado de ciberseguridad de Rusia se valoró en USD 7,15 mil millones en 2025 y se estima que crecerá desde USD 7,75 mil millones en 2026 hasta alcanzar USD 11,56 mil millones en 2031, a una CAGR del 8,34% durante el período de previsión (2026-2031). La expansión del mercado está impulsada por la agenda de soberanía digital del Estado, que exige soluciones rusas certificadas en toda la infraestructura de información crítica y genera asignaciones presupuestarias constantes incluso en un clima macroeconómico restringido. Las crecientes pérdidas por ransomware, normas más estrictas de localización de datos y auditorías de seguridad anuales obligatorias están llevando a las empresas —especialmente en banca, energía y salud— a priorizar el gasto en ciberseguridad sobre otras partidas de TI. La construcción nacional de infraestructuras de nube y centros de datos por parte de operadores como Rostelecom genera una nueva demanda de arquitecturas de confianza cero, mientras que las políticas de sustitución de importaciones mejoran la visibilidad de ingresos para los proveedores rusos que pueden reemplazar el hardware sancionado.
Conclusiones Clave del Informe
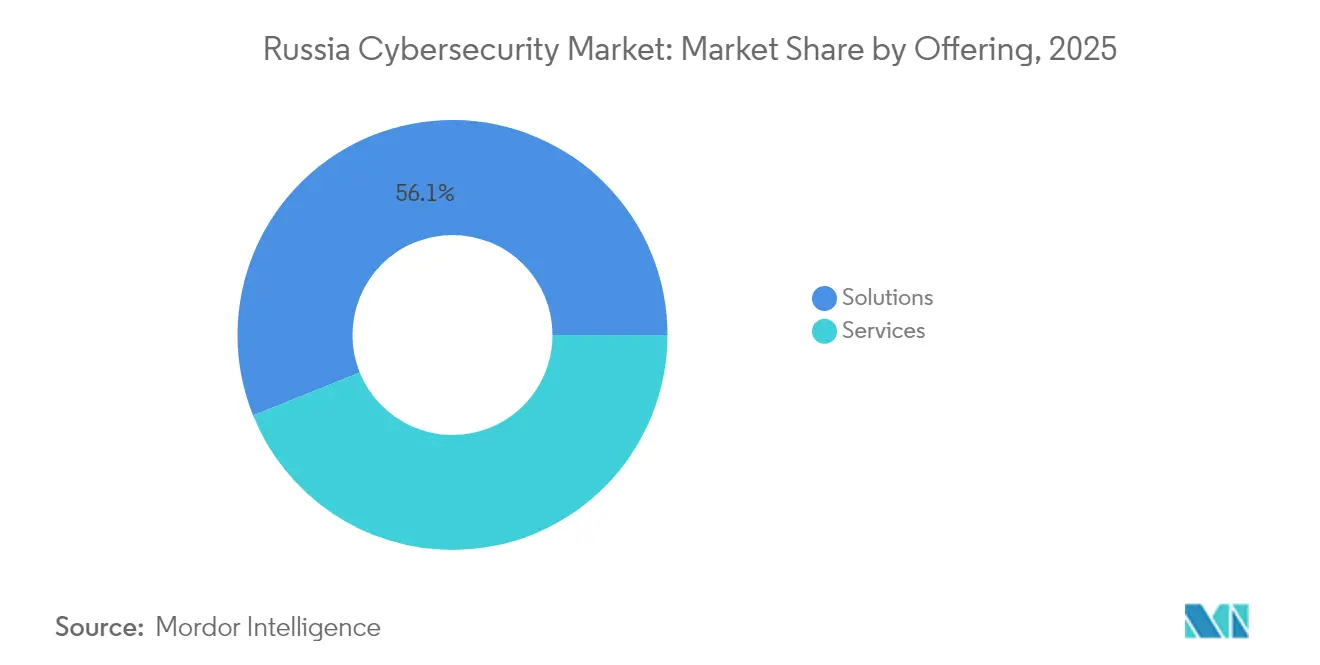
- Por oferta, las soluciones representaron el 56,10% de la cuota del mercado de ciberseguridad de Rusia en 2025; los servicios registran la CAGR más rápida del período 2026-2031 con un 9,75%.
- Por modo de implementación, la implementación local representó el 61,55% de la cuota de ingresos del mercado de ciberseguridad de Rusia en 2025, y se prevé que la implementación en la nube crezca a una CAGR del 11,25% hasta 2031.
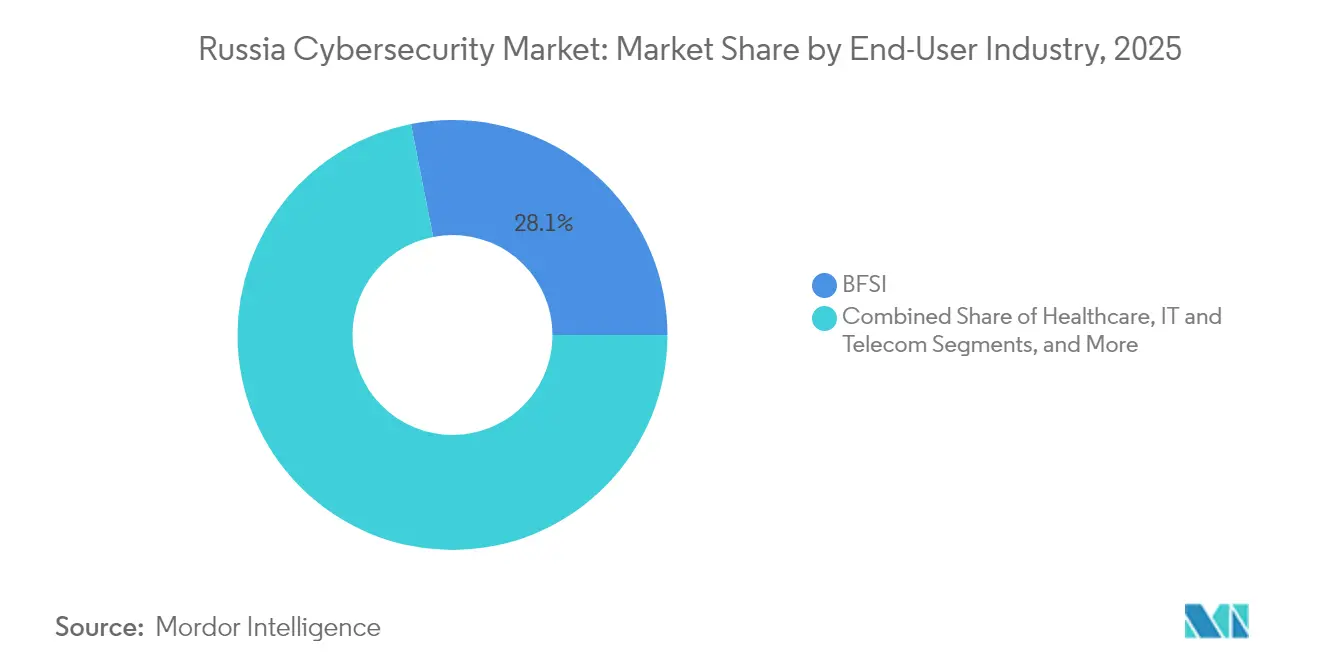
- Por industria del usuario final, el BFSI lideró con una cuota del 28,10% en 2025, mientras que se proyecta que el sector salud se expanda a una CAGR del 12,05% hasta 2031.
- Por tamaño de empresa del usuario final, las grandes empresas controlaron el 66,60% del mercado de ciberseguridad de Rusia en 2025; las Pymes registran la CAGR más alta del 10,35% en el período 2026-2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado de Ciberseguridad de Rusia
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de la CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Impulso a la Soberanía Digital y Mandatos de Sustitución de Importaciones en el Ecosistema de Seguridad de TI Ruso | +2.1% | Nacional | Mediano plazo (2-4 años) |
| Aumento de los Programas Estatales de Protección de Infraestructuras Críticas tras el Conflicto en Ucrania | +1.8% | Moscú y San Petersburgo primero | Corto plazo (≤2 años) |
| Rápida Expansión de la Infraestructura Nacional de Nube y Centros de Datos que Impulsa la Adopción de Confianza Cero | +1.5% | Principales centros urbanos | Mediano plazo (2-4 años) |
| Proliferación del IoT Industrial en Petróleo y Gas y Servicios Públicos que Requieren Controles de Seguridad OT | +1.2% | Regiones ricas en recursos | Mediano plazo (2-4 años) |
| Escalada de Ataques de Ransomware como Servicio Dirigidos a las Pymes Rusas | +0.9% | Nacional | Corto plazo (≤2 años) |
| Leyes obligatorias de localización de datos que aumentan la demanda local | +0.7% | Nacional | Corto plazo (≤2 años) |
| Fuente: Mordor Intelligence | |||
Impulso a la Soberanía Digital y Mandatos de Sustitución de Importaciones en el Ecosistema de Seguridad de TI Ruso
Los participantes del mercado de ciberseguridad de Rusia experimentan un entorno estructuralmente protegido tras el decreto de sustitución de importaciones de diciembre de 2024 que bloquea muchos productos extranjeros. El Decreto 1875 prohíbe muchos bienes de TI extranjeros en la contratación pública y aplica una regla de «segundo fuera» que privilegia las ofertas que acreditan origen ruso. Como resultado, los proveedores locales como Kaspersky y Positive Technologies reportan un crecimiento de cartera de pedidos que supera su capacidad de contratación, mientras que los ministerios exigen algoritmos criptográficos nacionales certificados en cada nueva implantación.
Aumento de los Programas Estatales de Protección de Infraestructuras Críticas tras el Conflicto en Ucrania
Las actualizaciones normativas emitidas por el Servicio Federal de Seguridad (FSB) han convertido la protección de infraestructuras críticas de una responsabilidad de TI en un mandato de cumplimiento a nivel de consejo directivo. La Orden 239 del FSB y la metodología de 2024 del Ministerio de Transporte obligan a las empresas de servicios públicos, aeropuertos y ferrocarriles a enviar telemetría a una plataforma estatal unificada. Los datos de incidentes muestran que el tiempo de inactividad promedio por ataque se redujo de 65 horas en 2018 a 1 hora en 2024, lo que demuestra que la presión regulatoria acelera la madurez defensiva [1]Ministerio de Transporte de la Federación Rusa, "Recomendaciones Metodológicas para la Categorización de Infraestructuras de Información Crítica," mintrans.gov.ru.
Rápida Expansión de la Infraestructura Nacional de Nube y Centros de Datos que Impulsa la Adopción de Confianza Cero
Las instalaciones de Rostelecom en Moscú de julio de 2024 y el campus de 100 MW de BitRiver en el Extremo Oriente amplían la capacidad de cómputo nacional en más de un 20%, lo que lleva a las empresas a trasladar cargas de trabajo fuera de las instalaciones propias. Cada migración impulsa la adopción de microsegmentación y controles de confianza cero certificados bajo estándares rusos. Con cada incremento de capacidad, las empresas trasladan cargas de trabajo no críticas fuera de las instalaciones y luego se enfrentan a cláusulas de cumplimiento que exigen la segmentación de confianza cero. Los adoptantes tempranos como el Banco Primorye demuestran que los cortafuegos de aplicaciones web basados en la nube pueden neutralizar millones de eventos por trimestre sin incorporar personal adicional, lo que implica eficiencias en los costes operativos que incentivan una mayor migración.
Proliferación del IoT Industrial en Petróleo y Gas y Servicios Públicos que Requieren Controles de Seguridad OT
Kaspersky ICS-CERT descubrió la vulnerabilidad CVE-2023-47610 en los módems Cinterion, poniendo de manifiesto la exposición sistémica en entornos OT. Las empresas del sector energético respondieron acelerando la implementación de sistemas de prevención de intrusiones con reconocimiento de protocolos, y las auditorías de planta reportan reducciones medibles en el tiempo de inactividad no planificado [2]Kaspersky ICS-CERT, "Aviso sobre CVE-2023-47610," ics-cert.kaspersky.com. Tras el aviso, varias empresas de servicios públicos de energía de propiedad estatal aceleraron la adquisición de sistemas de prevención de intrusiones con reconocimiento de protocolos, lo que ilustra que las vulnerabilidades de alto perfil pueden movilizar presupuestos en un plazo muy corto.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en la Previsión de la CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Fuga de Talento por Emigración y Movilización Militar que Afecta a la Fuerza Laboral Cibernética | -1.7% | Centros tecnológicos | Largo plazo (≥5 años) |
| Controles de Exportación de EE. UU./UE que Limitan el Acceso a Hardware de Seguridad Avanzado y Actualizaciones | -1.5% | Nacional | Mediano plazo (2-4 años) |
| Compresión Presupuestaria en Sectores No Vinculados a los Recursos en Medio de Sanciones Macroeconómicas | -1.0% | Específico por sector | Corto plazo (≤2 años) |
| Procesos Fragmentados de Contratación Federal que Retrasan la Modernización de la Seguridad | -0.6% | Verticales gubernamentales | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Fuga de Talento por Emigración y Movilización Militar que Afecta a la Fuerza Laboral Cibernética
Positive Technologies constata que el crecimiento de vacantes en seguridad de la información supera en una proporción de tres a uno la oferta de graduados, elevando el salario medio de los analistas de seguridad un 25% por encima de los sueldos nacionales de TI. Las organizaciones compensan esta situación automatizando el triaje de nivel 1 mediante plataformas XDR impulsadas por aprendizaje automático.
Controles de Exportación de EE. UU./UE que Limitan el Acceso a Hardware de Seguridad Avanzado y Actualizaciones
Las normas del Departamento de Comercio de EE. UU. de septiembre de 2024 incorporan determinado software empresarial y firmware a los regímenes de licencias, congelando las actualizaciones de los dispositivos occidentales ya instalados en las redes rusas. Los operadores recurren a importaciones paralelas, lo que eleva los costes de mantenimiento y estimula el diseño nacional de ASIC.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Las Soluciones Mantienen el Liderazgo Mientras los Servicios se Aceleran
Las soluciones generaron el 56,10% de la cuota del mercado de ciberseguridad de Rusia en 2025, lo que subraya la preferencia histórica por las adquisiciones de capital y la operación interna. Los ingresos siguen anclados en cortafuegos de red, protección de endpoints y Pasarelas Web Seguras que satisfacen los protocolos de certificación del FSB. Sin embargo, el conjunto de oportunidades se inclina gradualmente hacia los servicios a medida que las empresas tienen dificultades para dotar de personal a los centros de seguridad disponibles las 24 horas del día, los 7 días de la semana. Los paquetes de detección y respuesta gestionada con precios por nodo permiten incluso a los bancos medianos activar la búsqueda de amenazas sin necesidad de contratación, un cambio que eleva la CAGR de servicios al 9,75% hasta 2031.
La creciente adopción de plataformas XDR con servicios integrados indica que las organizaciones valoran más la facturación basada en resultados que los recuentos de funcionalidades. Los proveedores ahora agrupan auditorías de cumplimiento, horas de retención ante incidentes y fuentes de inteligencia sobre amenazas, posicionando los servicios como una cobertura de gastos operativos frente a la volatilidad del suministro de hardware. Como resultado, los ingresos recurrentes anuales crecen más rápido que las ventas de licencias, y el tamaño del mercado de ciberseguridad de Rusia vinculado a los servicios podría superar los USD 5,4 mil millones en 2031 si se mantienen las renovaciones actuales.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles previa adquisición del informe


Por Modo de Implementación: El Impulso de la Nube Supera el Dominio Local
La implementación local ya captó el 61,55% de la cuota del mercado de ciberseguridad de Rusia en 2025, un patrón reforzado por estrictas leyes de soberanía de datos que mantienen las cargas de trabajo sensibles detrás de los cortafuegos de los organismos. Los requisitos de cumplimiento de la Orden 239 del FSB significan que los operadores clasificados como infraestructuras de información crítica deben almacenar registros de auditoría localmente durante varios años, lo que afianza la demanda de almacenamiento local. Los hiperescaladores nacionales ofrecen regiones gubernamentales aisladas que cumplen con la ley de localización de datos, proporcionando a los ministerios con aversión al riesgo una vía de migración. Esta base de confianza impulsa una CAGR del 11,25% para los controles implementados en la nube, mientras que las inversiones locales se estabilizan a medida que los dispositivos amortizados alcanzan el fin de su vida útil sin actualizaciones de firmware occidental.
Los esquemas híbridos que mantienen las claves en las instalaciones propias pero ejecutan el análisis en nubes soberanas dominan los nuevos pliegos de condiciones. Dichos esquemas acortan los ciclos de parcheo y reducen el gasto de capital, resultando atractivos en condiciones de crédito ajustadas. En consecuencia, las referencias del mercado de ciberseguridad de Rusia citan cada vez más la microsegmentación y las Plataformas de Protección de Cargas de Trabajo en la Nube como elementos obligatorios de la lista de verificación en lugar de opciones avanzadas.
Por Industria del Usuario Final: El BFSI Lidera, el Sector Salud Avanza Rápidamente
La comunidad de banca, servicios financieros y seguros representó el 28,10% de los ingresos del mercado de ciberseguridad de Rusia en 2025. Las pruebas de penetración obligatorias bajo la Directiva 683-P del Banco Central y el despliegue del rublo digital impulsan la actualización continua de los módulos de análisis de fraude y la biometría conductual. A pesar de ese peso, el sector salud está listo para registrar la CAGR más rápida del 12,05% hasta 2031, impulsado por el despliegue de historias clínicas electrónicas y la expansión de la telemedicina a las óblasts más remotas.
Los hospitales ahora se clasifican como operadores de infraestructuras de información crítica, sometiéndolos a las normas de retención de registros e informes de incidentes de la Orden 239 del FSB. Los datos de contratación muestran un giro hacia el control de acceso a la red sin agentes y la microsegmentación de dispositivos médicos. Los proveedores que integran el reconocimiento del protocolo HL7 aseguran posiciones estratégicas, lo que sugiere que el sector salud podría superar al sector energético como el segundo segmento más grande del mercado de ciberseguridad de Rusia antes de 2031.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles previa adquisición del informe
Por Tamaño de Empresa del Usuario Final: Las Grandes Empresas Dominan Mientras las Pymes Aceleran su Ritmo
Las grandes organizaciones controlaron el 66,60% del gasto de 2025, lo que refleja los profundos recursos económicos de las grandes petroleras, las empresas de telecomunicaciones y los bancos estatales. Los contratos marco por valor de USD 50-100 millones aseguran actualizaciones plurianuales de suites de SIEM, análisis de vulnerabilidades y gestión de acceso privilegiado. Estos acuerdos subrayan la dependencia del mercado de unos pocos cientos de compradores de primer nivel.
Las Pymes, aunque más pequeñas hoy en día, generan una CAGR del 10,35% hasta 2031 a medida que las cláusulas de los seguros contra ransomware exigen controles básicos. Las subvenciones gubernamentales que subsidian hasta el 80% de los costes de adquisición de software para pequeños exportadores democratizan aún más la protección. A medida que los modelos de suscripción proliferan, la industria de ciberseguridad de Rusia obtiene una fuente de ingresos de larga cola que amortigua las oscilaciones cíclicas en los megaproyectos.
Análisis Geográfico
Moscú y el Distrito Federal Central en sentido amplio representan el nodo más importante de actividad del mercado de ciberseguridad de Rusia. Las sedes de bancos, ministerios federales e hiperescaladores nacionales concentran la contratación aquí, y los marcos piloto de cumplimiento suelen debutar en la capital antes de su despliegue nacional. Los datos de contratos revelan que más del 45% de los nuevos centros de operaciones de seguridad construidos en 2024 se originaron en Moscú, confirmando el estatus de referencia del distrito.
Los distritos del Volga y los Urales forman el motor industrial, que abarca refinerías, plantas de fabricación de automóviles y fundiciones de metales. La elevada demanda de seguridad OT sigue a las vulnerabilidades de PLC ampliamente publicitadas descubiertas en 2024, lo que empuja a los propietarios de activos a desplegar sensores de detección pasiva de anomalías en las redes de producción. Los pedidos resultantes impulsaron el valor del mercado regional en dos dígitos, fortaleciendo la presencia del mercado de ciberseguridad de Rusia más allá de su núcleo administrativo.
Los distritos del Extremo Oriente y Siberia, aunque menos poblados, adquieren peso estratégico gracias a los proyectos de centros de datos de uso intensivo de energía que aprovechan el excedente de energía hidroeléctrica. El campus de 100 MW de BitRiver cerca de Irkutsk ancla un incipiente corredor de computación de alto rendimiento, lo que impulsa herramientas especializadas de ciberseguridad para racks de inmersión refrigerada y nodos periféricos en contenedores. Los proyectos de puertos inteligentes en Vladivostok añaden nichos de seguridad marítima, completando una cartera de ingresos geográficamente diversificada.
Panorama regulatorio
La regulación de la ciberseguridad en Rusia se basa en el régimen de Infraestructura de Información Crítica (IIC) según la Ley Federal N.º 187-FZ, reforzado por requisitos de sustitución de importaciones que orientan a los operadores de IIC y a las entidades públicas hacia software incluido en el Registro Unificado de Software Ruso. Las funciones regulatorias y de supervisión se dividen entre el FSTEC (requisitos de protección técnica y certificación), el FSB (incluidas las expectativas de respuesta a incidentes relacionadas con GosSOPKA para la IIC) y Roskomnadzor (supervisión de datos personales y hospedaje). En la práctica, estos requisitos de cumplimiento influyen en la selección de productos, el alcance de las auditorías y la conservación de evidencias en los sectores BFSI, transporte y servicios públicos.
Múltiples actualizaciones de 2025-2026 aumentaron la carga de cumplimiento y elevaron las consecuencias del incumplimiento. Los regímenes de sanciones por fugas de datos e infracciones de la IIC se intensificaron mediante paquetes legislativos vigentes desde el 30 de mayo de 2025, incluidas multas basadas en la facturación y responsabilidad penal. El 1 de marzo de 2026, la Orden N.º 117 del FSTEC sustituyó a la anterior Orden N.º 17 (2013) para los requisitos de protección de sistemas de información gubernamentales. El PNST 1045-2026 también introdujo un proceso estandarizado de confirmación para los Complejos de Software y Hardware de Confianza (DPAK) utilizados en la IIC, reforzando la adquisición y los controles de ciclo de vida basados en certificación.
Análisis de la cadena de valor
La cadena de valor de la ciberseguridad en Rusia comienza con la formulación de políticas y su aplicación por parte de los reguladores estatales, principalmente el FSTEC (requisitos técnicos y vías de certificación para sistemas protegidos e IIC), el FSB (expectativas de respuesta a incidentes e informes de amenazas a través de mecanismos nacionales como GosSOPKA) y Roskomnadzor (supervisión de datos personales y controles de cumplimiento relacionados). Estos organismos determinan luego las listas de verificación de adquisición que priorizan la criptografía nacional certificada, los procesos de desarrollo validados y el registro y monitoreo conformes a nivel local, lo que impulsa la demanda de SIEM, XDR/MDR, gestión de vulnerabilidades y productos de infraestructura segura.
El suministro upstream está conformado por proveedores nacionales de software y dispositivos, integradores de sistemas y proveedores de seguridad gestionada que operativizan el cumplimiento mediante implementación, construcción de SOC y monitoreo recurrente. Asociaciones sectoriales como la Asociación de la Industria de Tecnologías de la Información y la Computación (APKIT) y la Federación de Seguridad de la Información de Rusia (FIBR) también coordinan entre el gobierno y los proveedores, incluso a través de comités centrados en seguridad de la información e iniciativas de estandarización (por ejemplo, la alineación en torno a los requisitos de proceso de desarrollo y software de confianza). Downstream, las grandes empresas y los operadores de IIC (bancos, telecomunicaciones, energía, transporte y salud) impulsan la mayor parte de la demanda mediante licitaciones y contratos marco, mientras que las pymes consumen cada vez más soluciones empaquetadas de endpoint, seguridad en la nube y servicios gestionados a través de socios de canal y modelos de suscripción.
Panorama Competitivo
Los campeones nacionales continúan consolidando su cuota a medida que las sanciones desplazan a muchas marcas occidentales. Kaspersky sigue siendo el proveedor de referencia, combinando el dominio en endpoints con el lanzamiento de su plataforma XDR en abril de 2024, que clasifica automáticamente el 70% de las alertas sin intervención de analistas [4]Kaspersky, "Documento Técnico de la Plataforma XDR," kaspersky.com. Positive Technologies escala integrando sensores de red con su SIEM MaxPatrol, ofreciendo a los clientes visibilidad desde una sola consola, una capacidad muy valorada por los centros de operaciones de seguridad con recursos limitados.
Las asociaciones con países no sujetos a sanciones aceleran las hojas de ruta de productos. El memorando de entendimiento de Rostelecom-Solar con un proveedor chino de conjuntos de chips permite dispositivos de cortafuegos de nueva generación optimizados para la criptografía GOST rusa. Las cláusulas de distribución exclusiva incorporadas en dichos acuerdos otorgan a los primeros en moverse una ventaja de escala, reforzando su dominio en el mercado de ciberseguridad de Rusia.
La escasez de talento impulsa una prima por la automatización. Los proveedores que integran motores de aprendizaje automático que elaboran libros de jugadas de respuesta a incidentes ganan licitaciones donde los compradores no pueden cubrir puestos de analistas de Nivel 1. Como resultado, la convergencia de plataformas se intensifica: los sensores de endpoints, red y nube ahora se comercializan bajo contratos de licencia unificados, aumentando los costes de cambio y empujando a la industria de ciberseguridad de Rusia hacia una estructura oligopolística.
Líderes de la Industria de Ciberseguridad de Rusia
Kaspersky Lab
Positive Technologies
Solar Security
Group-IB
Bi.Zone
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
Una oportunidad a corto plazo se encuentra en la modernización impulsada por el cumplimiento, a medida que los operadores de IIC y de sistemas de información gubernamentales alinean sus controles con el cambio del 1 de marzo de 2026 a la Orden N.º 117 del FSTEC y adoptan pilas tecnológicas de confianza formalizadas bajo el PNST 1045-2026 para los DPAK en la IIC. Los proveedores capaces de demostrar desarrollo seguro certificado, acelerar auditorías e integrar telemetría podrán captar presupuesto que se está redirigiendo desde dispositivos occidentales heredados limitados por controles de exportación y restricciones de actualización. Al mismo tiempo, la planificación del Ministerio de Desarrollo Digital para una plataforma nacional antifraude a partir del 1 de marzo de 2026 añade espacio para capacidades de inteligencia contra fraude, identidad y seguridad de API que puedan integrarse con flujos de trabajo liderados por el Estado.
La plataformización y la automatización también generan margen adicional donde persisten las limitaciones de personal, particularmente en servicios gestionados y detección y respuesta integradas. La actividad del mercado refleja este cambio: Kaspersky presentó Hunt Hub (enero de 2026) y amplió sus informes de inteligencia de amenazas en un centro de contenido interactivo (mayo de 2026), lo que apunta a una dirección de producto centrada en la transparencia operativa, la clasificación más rápida y los flujos de trabajo impulsados por inteligencia para los equipos de SOC. En el segmento de masas y de nicho, BI.ZONE Antivirus Lite (julio de 2026) amplía la adopción de endpoint y puede expandir los embudos de actualización hacia niveles pagos, mientras que la investigación conjunta de amenazas (como el seguimiento de la actividad de PipeMagic por parte de Kaspersky y BI.ZONE) muestra cómo los proveedores pueden diferenciarse mediante inteligencia colaborativa y una entrega de contenido de detección más rápida.
Desarrollos recientes del sector
- Julio de 2026: Solar Group anunció una estrategia para 2026 centrada en la integración de IA y la protección frente a nuevas fuentes de amenazas para mantener el liderazgo del mercado. El movimiento refuerza su hoja de ruta de productos incorporando salvaguardas de IA adaptativas y ampliando alianzas con proveedores de análisis de seguridad. Esto contribuye a una tendencia más amplia de diferenciación mediante la detección automatizada de amenazas en el mercado nacional.
- Julio de 2026: Roskomnadzor informó del bloqueo de 2.615 recursos de phishing y 389 sitios que distribuían software malicioso en junio de 2026. La acción reduce la superficie de ataque para los usuarios rusos y señala un endurecimiento en la aplicación de la higiene cibernética. Los operadores de servicios de protección podrían acelerar la respuesta local a incidentes y las campañas de concientización de usuarios.
- Julio de 2026: la industria nacional aceleró el desarrollo de un sistema doméstico para la firma de código de software tras la revocación masiva de certificados SSL por parte de GlobalSign en junio de 2026. La ampliación de capacidad refuerza la resiliencia de la cadena de suministro para los proveedores de software rusos al permitir la firma de confianza dentro del país. La medida se alinea con los objetivos de sustitución de importaciones y soberanía, lo que podría impulsar la adopción local de prácticas de desarrollo de software seguro.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Para este informe, el mercado de ciberseguridad de Rusia abarca el gasto en soluciones y servicios de ciberseguridad utilizados para prevenir, detectar y responder a amenazas digitales en las organizaciones rusas, medido en términos de valor y captado tanto en implementaciones en la nube como en instalaciones locales.
Exclusiones del alcance: el antivirus puro para consumidores y el gasto en infraestructura de TI no relacionada con la seguridad que no tiene una función de ciberseguridad quedan excluidos de los totales del mercado.
Descripción general de la segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidades y Accesos
- Protección de Infraestructuras
- Gestión Integrada de Riesgos
- Seguridad de Redes
- Seguridad de Endpoints
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Nube
- Local
- Por Industria del Usuario Final
- BFSI
- Salud
- TI y Telecomunicaciones
- Industrial y Defensa
- Comercio Minorista y Comercio Electrónico
- Energía y Servicios Públicos
- Fabricación
- Otros
- Por Tamaño de Empresa del Usuario Final
- Grandes Empresas
- Pequeñas y Medianas Empresas (Pymes)
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
El trabajo documental se utilizó para construir la estructura base del modelo y para identificar señales de demanda específicas de Rusia que influyen en los presupuestos de ciberseguridad. Consultamos fuentes públicas como los informes de Rosstat sobre TIC y actividad empresarial, publicaciones del Banco Central de Rusia para el contexto de BFSI, y actualizaciones oficiales de reguladores y normas que determinan las compras de seguridad impulsadas por el cumplimiento.
También revisamos indicadores comerciales y tecnológicos, como estadísticas de aduanas y comercio cuando resultaban pertinentes para el movimiento de hardware de seguridad, y bases de datos de patentes abiertas para observar qué temas de seguridad se están registrando a nivel local, lo que ayuda a validar dónde es probable que se concentre el gasto. Se utilizaron informes anuales, comentarios de la dirección y coberturas de prensa confiables para entender cómo los ciclos de adquisición, las prioridades de sustitución de importaciones y las decisiones de migración a la nube pueden modificar la combinación de soluciones y servicios de ciberseguridad. Para la validación y normalización, utilizamos suscripciones de pago para datos financieros e inteligencia de empresas, además de noticias y estados financieros. La lista de fuentes aquí es solo ilustrativa, ya que se utilizaron muchas otras referencias para la recopilación de datos, la verificación cruzada y la aclaración.
Entrevistas y encuestas primarias
Nuestro trabajo de campo abarca a proveedores de ciberseguridad, integradores, proveedores de servicios, compradores y reguladores rusos. Las entrevistas y encuestas aclaran la dirección del gasto, los precios, el momento de adopción y los vacíos en los ingresos publicados dentro de Rusia. Las respuestas contradictorias se verifican frente a registros de contratación y evidencia de incidentes.
Distribución de los encuestados en el trabajo de campo de investigación primaria
| Tipo de empresa | Puesto del encuestado |
|---|---|
| Nivel superior: 30% | Directivos (CXO): 15% |
| Nivel medio: 45% | Líderes funcionales/de unidad: 30% |
| Actores más pequeños: 25% | Gerentes: 55% |
Dimensionamiento y previsión del mercado
El dimensionamiento comienza con una construcción de arriba hacia abajo en la que la demanda direccionable de ciberseguridad de Rusia se reconstruye a partir de los patrones de gasto en TI y digitalización, la intensidad de cumplimiento y la combinación de implementaciones en la nube frente a locales, lo que luego indica la participación de seguridad que suele asignarse en los distintos sectores. Para mantener los totales realistas, corroboramos el resultado con comprobaciones selectivas de abajo hacia arriba utilizando lógica de precios y volumen muestreados para categorías de seguridad comunes, además de verificaciones de canal sobre tasas de adopción de servicios y comportamiento de renovación.
Los insumos se eligieron para reflejar cómo se compra y presupuesta la ciberseguridad en Rusia, por lo que variables como los mandatos de seguridad de los sectores público y regulado, la presión de incidentes y ransomware reportada por las empresas, la migración empresarial hacia la nube y centros de datos nacionales, y el equilibrio entre soluciones y servicios se trataron como impulsores clave del modelo. Cuando una categoría tenía visibilidad pública desigual, los supuestos se completaron mediante indicadores proxy (por ejemplo, la exposición de la base instalada en grandes organizaciones y la cobertura típica de la pila de seguridad) y luego se ajustaron tras la revisión de expertos.
Para la previsión, se utilizó un análisis de escenarios anclado a rangos de consenso derivados de las discusiones primarias, ya que el mercado es sensible a los cambios de política y al momento de las adquisiciones. Las tasas de crecimiento por principales grupos de usuarios finales se reconciliaron posteriormente con la trayectoria total del mercado, de modo que la previsión permanezca coherente con el mismo grupo de demanda y la misma lógica de precios cada año.
Validación de datos y ciclo de actualización
La validación se realiza mediante triangulación entre indicadores documentales, retroalimentación de entrevistas y comprobaciones de coherencia interna en el modelo, de modo que los valores atípicos no pasen sin explicación. Los analistas comparan el gasto implícito por empresa y por sector regulado con señales independientes, y luego revisan los saltos repentinos en las participaciones de categoría, las curvas de precios y la combinación de servicios antes de dar el visto bueno a las cifras.
El trabajo se revisa en múltiples etapas, y se activan nuevos contactos cuando un supuesto clave cambia, como un cambio visible en las normas de adquisición, un giro importante en las preferencias de implementación o un reajuste inesperado de precios. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando ocurren eventos significativos, seguidas de una revisión final previa a la entrega para que los clientes reciban la visión más actualizada.
Comparación del tamaño del mercado de ciberseguridad de Rusia de Mordor Intelligence con otras estimaciones publicadas
Los tamaños de mercado publicados para la ciberseguridad en Rusia no siempre coinciden, porque cada editor delimita el alcance de manera diferente y luego aplica distintos supuestos de precios y divisas. Las diferencias también surgen de si la estimación sigue el gasto del cliente frente a los ingresos del proveedor, y de si los servicios se contabilizan como el valor total del contrato o solo las partes recurrentes.
Al hacer seguimiento de los precios a nivel de categoría y del momento de actualización, Mordor Intelligence mantiene el modelo vinculado a un alcance coherente de soluciones más servicios en términos de USD, lo que reduce las fluctuaciones causadas por informes basados en rublos y agregaciones de alcance parcial.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 7.15 mil millones de USD (2025) | |
| Portal de Analistas del Sector A | 3.63 mil millones de USD (2024) | La estimación se expresa en rublos y se presenta como un rango preliminar, y las notas divulgadas no separan claramente soluciones frente a servicios ni especifican si los totales reflejan ingresos de proveedores o gasto de usuarios finales. |
| Centro de Análisis de Políticas B | 3.48 mil millones de USD (2024) | La cifra se deriva de totales denominados en rublos desde el lado del cliente y depende en gran medida del momento de la conversión, y algunas categorías de gasto pueden agruparse de manera diferente entre herramientas de protección y servicios de seguridad. |
La comparación muestra principalmente que el momento de la conversión de divisas y los límites de alcance pueden fácilmente mover el valor del mercado en miles de millones al convertirlo a USD. Cuando la cobertura de categorías, el tratamiento de los servicios y la perspectiva de gasto frente a ingresos se mantienen coherentes año tras año, la cifra resultante se vuelve más fácil de auditar y reutilizar para la planificación.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor proyectado del mercado de ciberseguridad de Rusia para 2031?
Se prevé que el mercado alcance USD 11,56 mil millones en 2031, creciendo a una CAGR del 8,34%.
¿Qué modo de implementación muestra el crecimiento más rápido en el panorama de ciberseguridad de Rusia?
La implementación basada en la nube lidera con una CAGR del 11,25% para 2026-2031 a medida que los hiperescaladores nacionales amplían su capacidad.
¿Por qué el sector salud es el segmento de usuario final de más rápida expansión?
El despliegue de historias clínicas electrónicas y las iniciativas de telemedicina impulsan el gasto en salud a una CAGR del 12,05% hasta 2031.
¿Cómo influyen los mandatos de sustitución de importaciones en la selección de proveedores?
El Decreto 1875 favorece las soluciones rusas certificadas, impulsando las carteras de pedidos de los proveedores nacionales y limitando las ofertas extranjeras.
Última actualización de la página el:



