
Tamaño y Participación del Mercado de Seguridad de Correo Electrónico
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
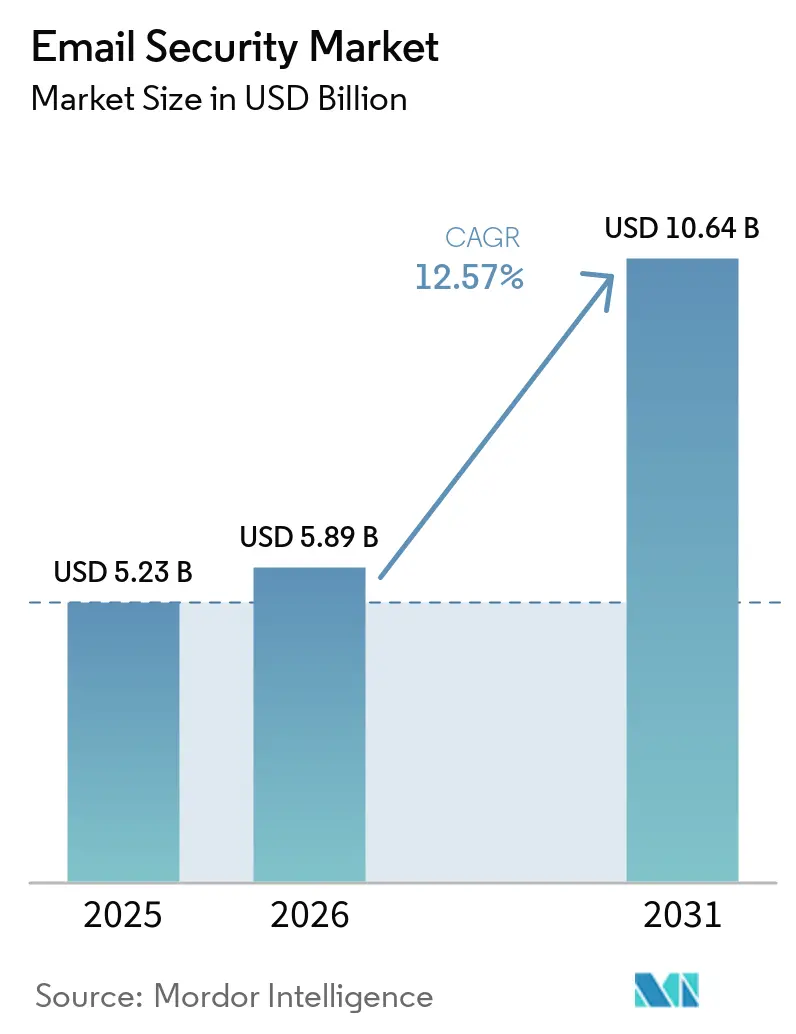
| Tamaño del Mercado (2026) | 5.89 Mil millones de dólares |
| Tamaño del Mercado (2031) | 10.64 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 12.57 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Correo Electrónico por Mordor Intelligence
El tamaño del mercado de seguridad de correo electrónico en 2026 se estima en USD 5,89 mil millones, creciendo desde el valor de 2025 de USD 5,23 mil millones con proyecciones para 2031 que muestran USD 10,64 mil millones, creciendo a una CAGR del 12,57% durante 2026-2031. La demanda aumenta a medida que las campañas de phishing, compromiso de correo electrónico empresarial (BEC) y ransomware se vuelven más sofisticadas, obligando a las organizaciones a reemplazar las herramientas perimetrales con protección a nivel de API. La expansión se acelera aún más por los mandatos de protección de datos como la Directiva NIS2 de la UE, la rápida migración a Microsoft 365 y Google Workspace, y la incorporación de modelos de IA que mejoran la precisión de detección al tiempo que reducen el ruido de falsos positivos. La consolidación de proveedores —ilustrada por la adquisición de Splunk por parte de Cisco por USD 28 mil millones— señala un giro hacia estrategias de plataforma que fusionan la telemetría de correo electrónico, endpoints y SIEM para una respuesta más rápida. Al mismo tiempo, las pequeñas y medianas empresas (Pymes) están cerrando las brechas de adopción porque la entrega en la nube elimina la complejidad de la infraestructura y hace que los controles de nivel empresarial sean asequibles.
Conclusiones Clave del Informe
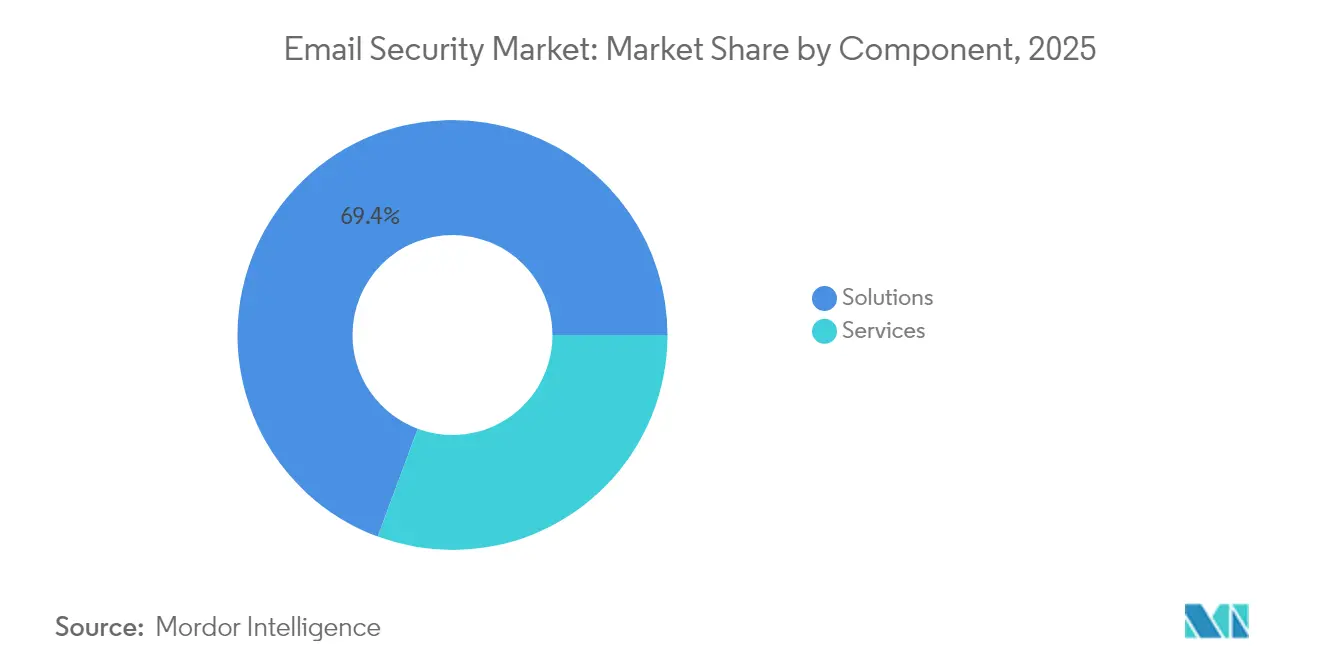
- Por componente, las Soluciones tuvieron una participación de ingresos del 69,35% en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 15,02% hasta 2031 a medida que las empresas externalizan las operaciones de seguridad.
- Por modo de implementación, la implementación en la Nube capturó el 59,10% de la participación del mercado de seguridad de correo electrónico en 2025 y avanza a una CAGR del 16,95% hasta 2031.
- Por tamaño de empresa, las Grandes Empresas tuvieron una participación de ingresos del 60,55% en 2025, mientras que las Pymes exhiben la CAGR más rápida del 18,05%.
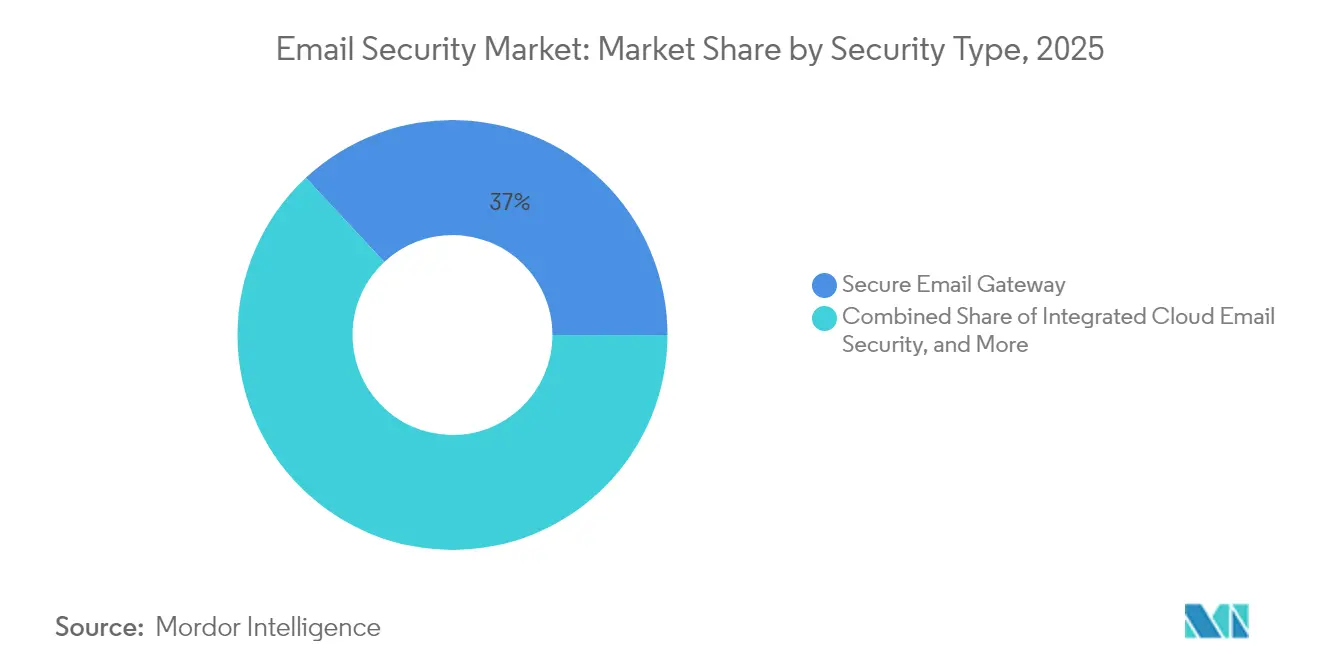
- Por tipo de seguridad, las Puertas de Enlace de Correo Electrónico Seguro retuvieron el 36,95% de la participación del tamaño del mercado de seguridad de correo electrónico en 2025, pero la Seguridad de Correo Electrónico en la Nube Integrada (ICES) se está expandiendo a una CAGR del 21,25%.
- Por industria de usuario final, la Salud es el segmento de más rápido crecimiento con una CAGR del 16,62% hasta 2031, mientras que BFSI se mantuvo como el más grande con una participación del 27,35% en 2025.
- Por geografía, América del Norte lideró con el 41,05% de los ingresos en 2025; se pronostica que Asia-Pacífico registrará una CAGR del 14,28% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis de Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Aumento de incidentes de phishing y BEC | +3.2% | Global; mayor en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Cambio al correo electrónico en la nube y trabajo remoto | +2.8% | Global; liderado por América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Regulaciones estrictas de protección de datos | +2.1% | Europa y América del Norte; en expansión hacia Asia-Pacífico | Largo plazo (≥ 4 años) |
| Detección de amenazas impulsada por IA/ML | +1.9% | América del Norte y Europa; adopción en Asia-Pacífico en aceleración | Mediano plazo (2-4 años) |
| Cambio del sector OT hacia el correo electrónico de confianza cero | +1.4% | Global; regiones de infraestructura crítica | Largo plazo (≥ 4 años) |
| Consolidación del ecosistema y complementos de API | +1.2% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Aumento de incidentes de phishing y BEC
Las pérdidas globales por BEC aumentaron a medida que el costo promedio de ataque alcanzó USD 35.000 en 2024, convirtiendo la seguridad de correo electrónico de una verificación de cumplimiento a un requisito de continuidad del negocio [1]Splunk Inc., "Estado de la Seguridad 2025," splunk.com. Los atacantes ahora combinan ingeniería social, deepfakes y secuestros de cadenas de respuesta que evaden las puertas de enlace basadas en reglas, por lo que las empresas están trasladando presupuestos hacia plataformas ICES que analizan el comportamiento del usuario, los patrones lingüísticos y el contexto de la conversación en tiempo real. Estas capacidades acortan el tiempo medio de detección y respaldan la remediación automatizada, lo cual es esencial cuando las organizaciones enfrentan 1.636 intentos de ciberataques por semana. La adopción es más vigorosa en industrias reguladas —finanzas, salud, servicios públicos críticos— donde las campañas de BEC están aprovechando las relaciones de confianza con proveedores para eludir las defensas perimetrales.
Cambio al correo electrónico en la nube y trabajo remoto
Con el 94% de las Pymes de Asia-Pacífico adoptando SaaS en la nube y el negocio de seguridad de Microsoft superando los USD 20 mil millones en ingresos anuales, los dispositivos perimetrales no pueden cubrir equipos distribuidos ni el tráfico de suites de colaboración. Por lo tanto, las organizaciones prefieren controles a nivel de API que se conectan directamente a Microsoft 365, Google Workspace y Slack, permitiendo la inspección completa de mensajes entrantes, salientes e internos de la suite. La adopción se acelera aún más porque los costos de licencias en la nube escalan de manera predecible y las actualizaciones de los modelos de aprendizaje automático se implementan instantáneamente sin tiempo de inactividad por ventanas de cambio. Las Pymes se benefician desproporcionadamente porque evitan el gasto de capital y la contratación de personal especializado, impulsando el crecimiento de dos dígitos registrado en los servicios de seguridad gestionados.
Regulaciones estrictas de protección de datos
La Directiva NIS2 de la UE ahora cubre aproximadamente 30.000 entidades alemanas frente a 2.000 bajo NIS1, requiriendo cifrado mediante S/MIME u OpenPGP, notificación de incidentes en 24 horas y responsabilidad a nivel de directorio. Las normas paralelas del Tesoro de los Estados Unidos y el próximo Proyecto de Ley de Resiliencia Cibernética del Reino Unido amplían las obligaciones de divulgación, por lo que los compradores seleccionan plataformas que automatizan las plantillas de cumplimiento y mantienen registros de auditoría probatorios. Los proveedores que ofrecen residencia de datos regional, gestión de claves del lado del cliente y archivado a prueba de manipulaciones obtienen una ventaja defendible, particularmente entre los clientes multinacionales de salud y finanzas que deben gestionar HIPAA, GDPR y PCI-DSS.
Detección de amenazas impulsada por IA/ML
El IA de Lenguaje de Microsoft para Modelos de Phishing puede analizar el sentimiento y las anomalías lingüísticas, mejorando la detección de señuelos novedosos que carecen de indicadores conocidos. Check Point, por su parte, logró una prevención del 100% de phishing y un bloqueo del 99,8% de nuevo malware en pruebas independientes, validando el beneficio de los motores de aprendizaje profundo que enriquecen miles de millones de señales diarias. Los proveedores se diferencian por la transparencia del modelo y las bajas tasas de falsos positivos porque los equipos de seguridad se saturan si cada boletín de marketing es marcado. A medida que la IA gana conciencia contextual —vinculando la telemetría del buzón, el endpoint y la identidad— la respuesta puede pasar del bloqueo y la cuarentena al entrenamiento guiado del usuario y el aislamiento automático de activos de riesgo.
Análisis de Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Alto costo de implementación y mantenimiento | -2.1% | Global; más fuerte en Pymes sensibles al precio | Corto plazo (≤ 2 años) |
| Escasez de habilidades y brecha de experiencia | -1.7% | Global; aguda en mercados emergentes | Mediano plazo (2-4 años) |
| Alternativas gratuitas/de código abierto | -1.3% | Asia-Pacífico y economías emergentes | Mediano plazo (2-4 años) |
| Seguridad básica incluida en suites en la nube | -1.0% | Global; más pronunciado entre los inquilinos de Microsoft 365 | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Alto costo de implementación y mantenimiento
El costo total de propiedad a menudo triplica el gasto en licencias una vez que se tienen en cuenta la integración, el personal del SOC y el monitoreo 24×7, un punto de dolor cuando dos tercios de las Pymes ya gastan el 4% de los ingresos anuales en ciberseguridad. Los directorios exigen un retorno de la inversión cuantificable, por lo que los proveedores que incorporan automatización y niveles de servicio gestionado mitigan el impacto del precio. Sin embargo, las organizaciones que posponen las actualizaciones extienden los ciclos de renovación, lo que ralentiza el crecimiento general del mercado de seguridad de correo electrónico en regiones sensibles al precio.
Alternativas gratuitas/de código abierto
Postfix, SpamAssassin y la Protección de Exchange Online integrada de Microsoft establecen una línea base "suficientemente buena", especialmente para empresas más pequeñas. Sin embargo, estas herramientas se quedan atrás en la detección de BEC con reconocimiento de lenguaje, DLP adaptativo y análisis de cumplimiento granular. Por lo tanto, los proveedores deben articular valor más allá del filtrado de spam, demostrando cómo los modelos de IA detectan malware polimórfico o cómo el cifrado automatizado satisface los mandatos de la industria. La presión de precios persiste, pero la creciente complejidad de las amenazas erosiona gradualmente el techo de las herramientas gratuitas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Crecimiento de los Servicios Supera al de las SolucionesLas Soluciones representaron el 69,35% de los ingresos en 2025, sin embargo, los servicios gestionados están creciendo a una CAGR del 15,02% a medida que las empresas externalizan la búsqueda de amenazas, el ajuste de manuales de procedimientos y las auditorías de cumplimiento. Por lo tanto, el tamaño del mercado de seguridad de correo electrónico para servicios está destinado a expandirse más rápido que el software, lo que refleja la necesidad de los compradores de cobertura 24×7 y contratos basados en resultados. La adquisición de Hornetsecurity por parte de Proofpoint por USD 1 mil millones subraya el giro hacia la habilitación de MSP, proporcionando capacidades de SOC de marca blanca que los MSP pueden revender a clientes Pymes. En paralelo, los servicios profesionales para la implementación siguen siendo relevantes, pero su participación se reduce porque las API en la nube reducen los tiempos de integración de semanas a horas. Los proveedores con presencia global de servicios y SOC multilingües ganan renovaciones a largo plazo porque los clientes valoran los SLA consistentes entre regiones.
Las empresas que mantienen las operaciones internamente aún dependen del soporte premium del proveedor para el ajuste de modelos, el diseño de políticas y las simulaciones de equipo rojo. Esos compromisos generan telemetría que alimenta los ciclos de retroalimentación del aprendizaje automático, reforzando la fidelización del producto. Las carteras de servicios también se expanden hacia la formación en concienciación sobre seguridad, simulaciones de phishing y contratos de respuesta a incidentes. Como resultado, los servicios catalizan la venta cruzada de módulos de plataforma adyacentes como CASB y XDR, posicionando a los proveedores para capturar cuota de cartera a medida que se endurecen las regulaciones.


Por Modo de Implementación:
El Dominio de la Nube se AceleraLos controles alojados en la nube capturaron el 59,10% de la participación en 2025 y superarán a los dispositivos locales a una CAGR del 16,95%, convirtiendo al segmento de nube en el mayor contribuyente al tamaño futuro del mercado de seguridad de correo electrónico. Los clientes citan el escalado elástico, las actualizaciones instantáneas de reglas y la integración nativa con las API de Microsoft Graph como beneficios decisivos. El impulso adicional proviene de los esfuerzos gubernamentales para adoptar políticas de adquisición de "nube primero" que requieren justificaciones de SaaS antes de aprobar presupuestos de capital.
Por el contrario, las industrias sensibles a la latencia, como el comercio financiero y la defensa, mantienen el flujo de correo segmentado en dispositivos privados para satisfacer los requisitos de entrega determinista y las restricciones de aislamiento físico. Por lo tanto, las arquitecturas híbridas persisten: el escaneo entrante permanece en la nube, mientras que la aplicación de políticas salientes o las claves de cifrado permanecen en las instalaciones. Las actualizaciones de dispositivos incluyen cada vez más microservicios en contenedores para que las organizaciones puedan redistribuir funciones a clústeres de Kubernetes cuando evolucionen las normas de soberanía.
Por Tamaño de Empresa:
La Adopción por Pymes se AceleraLas grandes empresas aún generan el 60,55% de los ingresos de 2025, pero las Pymes se están expandiendo a una CAGR del 18,05%, reduciendo la brecha cada año. Más de la mitad de las Pymes de Asia-Pacífico reportaron un incidente cibernético en 2024, lo que llevó a los directorios a reevaluar los filtros de spam "suficientemente buenos". Los modelos de suscripción en la nube con precio por buzón activo eliminan los costos iniciales de hardware, mientras que los niveles de pago por crecimiento permiten a las empresas agregar sandboxing y análisis DMARC una vez que el presupuesto lo permita.
Mientras tanto, los grupos Fortune 500 están consolidando conjuntos de herramientas paralelas tras fusiones, buscando visibilidad unificada de la consola en todas las unidades de negocio. Su razonamiento enfatiza la eficiencia del analista en lugar de la precisión de bloqueo bruta, por lo que los proveedores destacan las integraciones de gestión de casos y SOAR. Debido a los ciclos de adquisición más largos, las oleadas de renovación empresarial producen ingresos irregulares pero un alto valor de vida útil. Las hojas de ruta de soluciones que se alinean con el flujo de correo de confianza cero NIST 800-207 ganan tracción porque los directores de información quieren controles mapeados a marcos de identidad federada.
Por Tipo de Seguridad:
ICES Interrumpe el Mercado Tradicional de SEGLas Puertas de Enlace de Correo Electrónico Seguro aún tenían el 36,95% de participación en 2025; sin embargo, ICES registró una CAGR del 21,25% que inclinará el equilibrio para 2027. Los analistas predicen que la participación del mercado de seguridad de correo electrónico para ICES basado en API podría superar a los proxies heredados tan pronto como en 2028. Los dispositivos SEG tienen dificultades para inspeccionar el tráfico cifrado con TLS sin interrumpir las sesiones, mientras que las herramientas ICES ingieren la telemetría del buzón después de la entrega, lo que permite la detonación retrospectiva y la reversión del hilo de conversación.
Los subsegmentos de cifrado, archivado y DLP continúan con un crecimiento constante de un solo dígito impulsado por las reglas de retención de HIPAA, PCI-DSS y MiFID II. El filtrado de spam se ha convertido en un producto básico —a menudo incluido en suites— lo que empuja a los proveedores independientes a reposicionarse en torno a capas de enriquecimiento de IA. Los proveedores se diferencian mapeando las tácticas MITRE ATT&CK para el correo electrónico, ofreciendo puntuación de riesgo de phishing a nivel de usuario y alimentando esas puntuaciones en políticas de acceso condicional que ponen en cuarentena las cuentas comprometidas.
Por Industria de Usuario Final:
La Salud Impulsa el Crecimiento Liderado por el CumplimientoLa CAGR del 16,62% del sector salud proviene de las actualizaciones propuestas de HIPAA que finalmente requieren el cifrado de la información de salud protegida y exigen MFA en todas las cuentas de usuario. Los hospitales y las aseguradoras adoptan ICES junto con puertas de enlace de cifrado automatizadas para satisfacer los requisitos de datos en reposo y en tránsito. También utilizan la clasificación de mensajes basada en roles para que los cuidadores puedan compartir resultados de laboratorio de forma segura sin cifrar en exceso el tráfico mundano.
BFSI retiene el 27,35% de la participación de ingresos debido al alto riesgo de fraude por transferencia bancaria, pero el crecimiento se modera porque la mayoría de los bancos completaron las implementaciones de SEG hace años. La manufactura, la energía y los servicios públicos ven un aumento en la adopción a medida que los equipos de tecnología operacional extienden los principios de confianza cero a los buzones de correo de la planta de producción que anteriormente estaban aislados. Las agencias gubernamentales y de defensa especifican soluciones certificadas con Criterios Comunes o SaaS de Nivel Moderado FedRAMP para cumplir con los umbrales de autorización, creando barreras de entrada para los nuevos participantes sin acreditación.
Análisis Geográfico
Mercado de Seguridad del Correo Electrónico en América del Norte
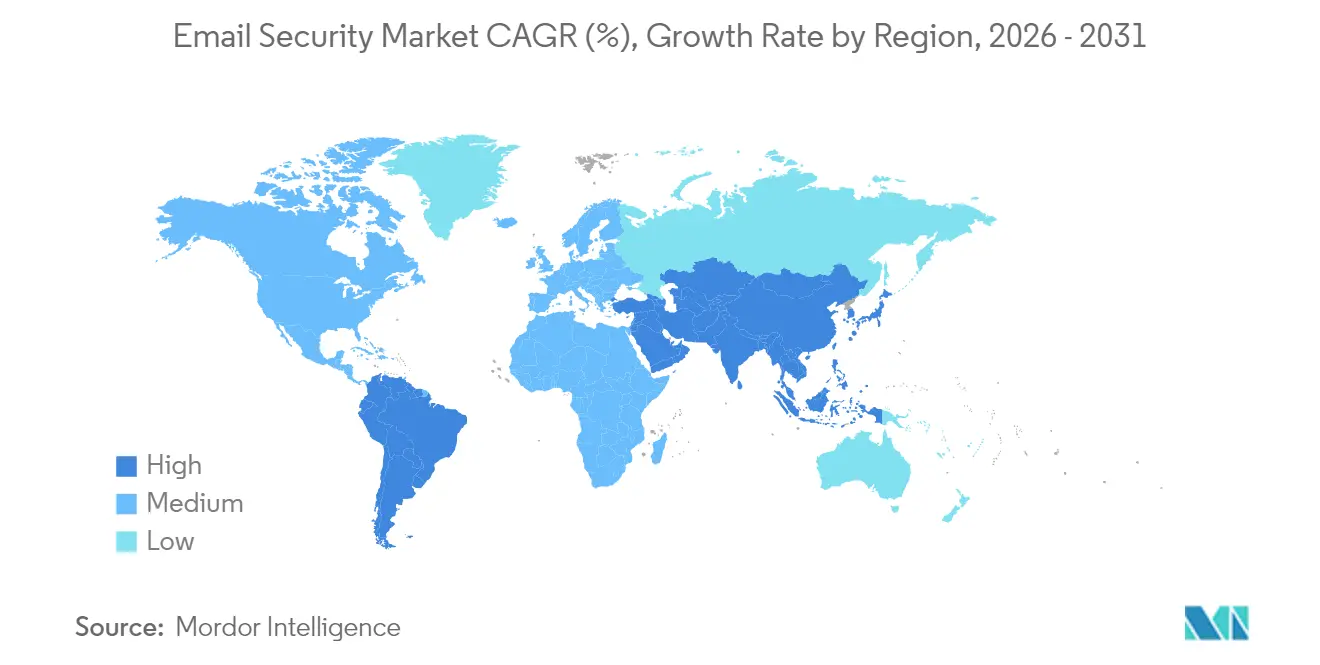
América del Norte generó el 41,05% de los ingresos globales en 2025, impulsada por el gasto previsto en ciberseguridad de la región de 92,31 mil millones de USD para 2025 y un promedio de 1.636 intentos de ataque semanales que mantienen el riesgo del correo electrónico en primer plano. Los compradores de Estados Unidos lideran el consumo de productos ICES nativos de inteligencia artificial, favorecidos por amplios presupuestos de seguridad y un panorama de amenazas avanzadas dirigidas a infraestructuras críticas. Las empresas canadienses replican cada vez más los marcos de cumplimiento normativo de Estados Unidos, adoptando los controles básicos del NIST y seleccionando proveedores de SaaS que garantizan la residencia local de datos en Toronto o Montreal.
Mercado de Seguridad del Correo Electrónico en Asia-Pacífico
Asia-Pacífico es la geografía de expansión más rápida con una CAGR del 14,28%. Las pymes de India, Vietnam e Indonesia se saltan las pasarelas heredadas y migran directamente a las ofertas del mercado de seguridad del correo electrónico en la nube, dado que el 94% ya depende de suites de productividad SaaS. Los conglomerados japoneses y surcoreanos adoptan modelos de lenguaje basados en inteligencia artificial ajustados para escrituras locales, mientras que los organismos del sector público australiano aplican los niveles de madurez Essential Eight que priorizan la autenticación del correo electrónico y la neutralización de contenidos. El mercado chino evoluciona dentro de una pila tecnológica paralela moldeada por estándares de cifrado nacionales y restricciones a la transferencia transfronteriza de datos, lo que genera demanda de productos ICES compatibles con versiones comerciales de los algoritmos S/MIME y SM2.
Mercado de Seguridad del Correo Electrónico en Europa
Europa registra un crecimiento constante de un dígito medio, con el cumplimiento normativo como principal catalizador. La NIS2 extiende las obligaciones a pequeñas empresas municipales de servicios públicos y fabricantes medianos, impulsando a miles de empresas a implementar cifrado de correo electrónico y automatización de notificación de incidentes. Alemania lidera la adopción gracias a la consolidada orientación del BSI, mientras que Francia prioriza el SaaS cualificado por SecNumCloud para cargas de trabajo soberanas. Tras el Brexit, el Reino Unido impulsa su Proyecto de Ley de Resiliencia Cibernética, alineándose estrechamente con las normas de la UE, pero añadiendo requisitos de pruebas de estrés que fomentan las simulaciones de phishing basadas en escenarios.

Panorama Competitivo
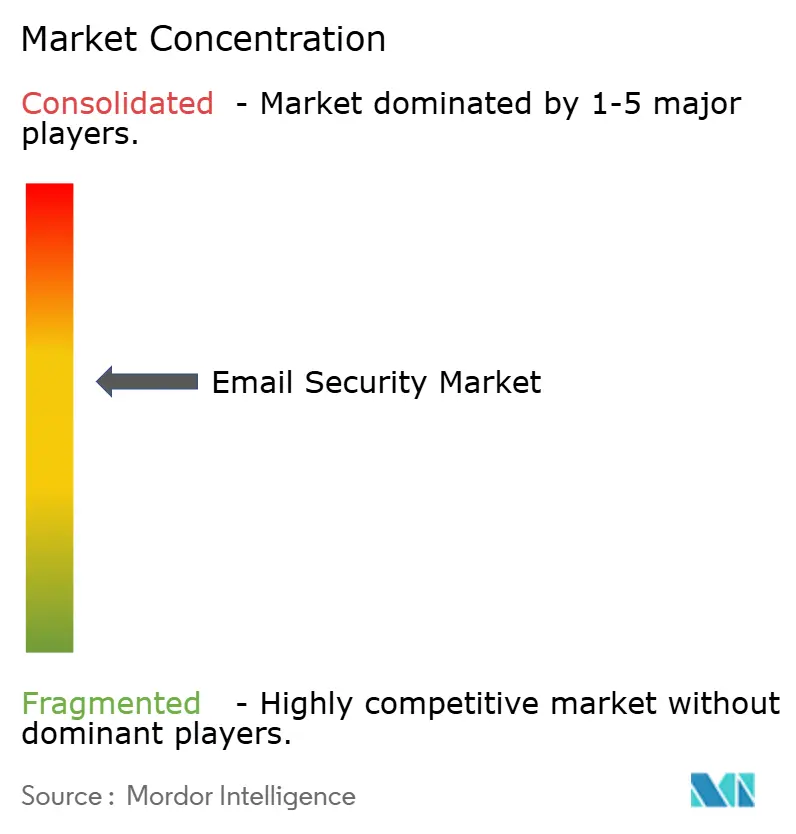
La competencia está moderadamente concentrada: los proveedores de primer nivel como Microsoft, Cisco y Proofpoint enfrentan competidores como Abnormal Security, Darktrace y SlashNext que se posicionan en torno a la especificidad de la IA en lugar de la amplitud. La consolidación se intensificó en 2024-2025. Proofpoint adquirió Hornetsecurity por USD 1 mil millones para profundizar los canales de MSP, mientras que Cisco cerró su acuerdo de USD 28 mil millones por Splunk para sintetizar el análisis de correo, endpoint y SIEM. Estos movimientos señalan el apetito del cliente por una estructura de seguridad integrada en lugar de controles fragmentados.
Las hojas de ruta estratégicas convergen en tres pilares. El primero es la detección nativa de IA: Microsoft inyectó Copilot para Seguridad en todas las cargas de trabajo de Defender, utilizando modelos de lenguaje de gran escala para resumir incidentes y generar pasos de remediación automáticamente. El segundo es la entrega en la nube primero: Google mejoró Workspace con claves de cifrado del lado del cliente alojadas en regiones elegidas por el cliente, satisfaciendo los mandatos de soberanía sin puertas de enlace de terceros. El tercero es el empaquetado de servicios gestionados: los proveedores ahora incluyen SOC 24×7, gestión de superficie de ataque y formación en resiliencia ante phishing en suscripciones escalonadas, dirigidas a Pymes con recursos limitados.
Las barreras de entrada incluyen el acceso a grandes conjuntos de datos de correo electrónico etiquetados, la necesidad de ganchos de integración de SOC y acreditaciones como FedRAMP, ISO 27001 y SOC 2 Tipo II. Las empresas emergentes abordan nichos específicos —phishing con códigos QR, señuelos de correo de voz, compromiso de procesos empresariales— pero a menudo se asocian con actores establecidos para la distribución. Mientras tanto, los proveedores heredados de SEG adaptan conectores de API para retener las bases instaladas, aunque deben superar las compensaciones de rendimiento vinculadas a las arquitecturas de proxy. A medida que avanza la unificación de plataformas, la diferenciación se desplaza hacia la perspectiva contextual, el entrenamiento del usuario y la autenticación basada en riesgos.
Líderes de la Industria de Seguridad de Correo Electrónico
Cisco Systems, Inc.
Barracuda Networks, Inc.
Proofpoint, Inc.
Mimecast Limited
Microsoft Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad del Correo Electrónico
- Cisco Systems, Inc.
- Proofpoint, Inc.
- Barracuda Networks, Inc.
- Mimecast Limited
- Microsoft Corporation
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Forcepoint LLC
- Zix Corporation
- Echoworx Corporation
- Sophos Group plc
- Abnormal Security Corporation
- Vade Secure SASU
- Egress Software Technologies Ltd.
- Darktrace Holdings plc
- Fortinet, Inc.
- Google LLC
- IBM Corporation
- Symantec Enterprise Division (Broadcom Inc.)
- OPSWAT, Inc.
- Cofense Inc.
- Area 1 Security Inc. (Cloudflare, Inc.)
- Hornetsecurity GmbH
- Fortra LLC (Agari)

Recent Industry Developments in Mercado de Seguridad del Correo Electrónico
- Junio de 2025: Microsoft introdujo IA de Lenguaje para el Modelo de Phishing en Defender para Office 365, avanzando en la detección de anomalías lingüísticas.
- Abril de 2025: Abnormal AI lanzó el Entrenador de Phishing con IA y el Analista de Datos con IA para automatizar la formación y los informes de los usuarios.
- Diciembre de 2024: el Departamento de Salud y Servicios Humanos de los Estados Unidos propuso actualizaciones a la Regla de Seguridad HIPAA que exigen el cifrado de correo electrónico y MFA.
- Noviembre de 2024: ENISA publicó orientación de implementación de NIS2 detallando las medidas de cifrado de correo electrónico.


Mercado de Seguridad del Correo Electrónico Alcance del informe y metodología de investigación
Definiciones del Mercado y Cobertura Principal
Nuestro estudio define el mercado de seguridad del correo electrónico como el conjunto de software y servicios gestionados que previenen, detectan y remedian activamente las amenazas dirigidas al correo electrónico empresarial, incluidos el phishing, el compromiso del correo electrónico empresarial (BEC), el malware, el spam, la suplantación de identidad y la exfiltración no autorizada de datos, en plataformas de correo en la nube y en las instalaciones a nivel mundial.
Exclusión del alcance: los complementos antispam de nivel de consumidor y las herramientas independientes de higiene del marketing por correo electrónico no están incluidos.
Descripción General de la Segmentación
- Por Componente
- Soluciones
- Servicios
- Por Modo de Implementación
- Nube
- Local
- Por Tamaño de Empresa
- Pequeñas y Medianas Empresas (Pymes)
- Grandes Empresas
- Por Tipo de Seguridad
- Puerta de Enlace de Correo Electrónico Seguro
- Seguridad de Correo Electrónico en la Nube Integrada (ICES/API)
- Cifrado de Correo Electrónico
- Archivado y Cumplimiento de Correo Electrónico
- Filtrado de Spam y Malware
- Por Industria de Usuario Final
- BFSI
- TI y Telecomunicaciones
- Gobierno y Defensa
- Comercio Minorista y Electrónico
- Manufactura
- Energía y Servicios Públicos
- Salud
- Otras Industrias
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- México
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- España
- Rusia
- Resto de Europa
- Asia-Pacífico
- China
- Japón
- India
- Corea del Sur
- Australia y Nueva Zelanda
- Resto de Asia-Pacífico
- Oriente Medio y África
- Oriente Medio
- Arabia Saudita
- Emiratos Árabes Unidos
- Turquía
- Resto de Oriente Medio
- África
- Sudáfrica
- Nigeria
- Kenia
- Resto de África
- Oriente Medio
- América del Norte
Metodología de Investigación Detallada y Validación de Datos
Investigación Primaria
Entrevistamos a directores de seguridad de la información (CISO), líderes de servicios de seguridad gestionados, gestores de productos de plataformas de correo y socios de canal regionales en América del Norte, Europa, Asia-Pacífico y el Golfo para contrastar supuestos sobre el crecimiento de buzones de correo, el gasto por usuario y el ritmo de migración. Las encuestas de seguimiento con responsables de TI de pequeñas empresas ayudaron a ajustar las tasas de penetración en el segmento de pymes.
Investigación Documental
Los analistas de Mordor mapearon primero el panorama de amenazas con conjuntos de datos abiertos como los informes de amenazas de ENISA, el DBIR de Verizon, los feeds de vulnerabilidades del NVD del NIST y los avisos regionales de los CERT. A continuación, superpusieron indicadores de adopción procedentes de las encuestas de TIC de Eurostat y las estadísticas de uso de la nube de la OCDE. Los informes anuales 10-K, las presentaciones ante la SEC y las listas de precios de proveedores de seguridad informática aportaron referencias de ingresos y precios de venta medios, con el apoyo de instantáneas de D&B Hoovers y Dow Jones Factiva. Organismos sectoriales como el Grupo de Trabajo contra el Abuso de Mensajería, Malware y Móviles (M3AAWG) y la Alianza de Seguridad en la Nube proporcionaron señales sobre la base instalada. Las fuentes mencionadas ilustran, sin agotar, el conjunto más amplio de referencias utilizadas para la validación.
Dimensionamiento del Mercado y Previsión
Un modelo descendente parte de los buzones de correo empresariales activos por región, los multiplica por el gasto medio en seguridad (desglosado entre nube e instalaciones propias) y se contrasta mediante la agregación de proveedores a partir de ingresos de vendedores muestreados. Las variables clave incluyen el volumen de incidentes de phishing, la penetración de Microsoft 365/Google Workspace, la erosión de precios de las puertas de enlace de correo electrónico seguro, los parámetros de referencia de multas regulatorias y la adopción de protección basada en API. La regresión multivariante vincula estos factores al crecimiento del valor; las verificaciones ascendentes cubren las brechas de datos restantes, limitando la varianza a ±5%. El análisis de escenarios aborda las desaceleraciones macroeconómicas o los repuntes impulsados por la regulación.
Ciclo de Validación de Datos y Actualización
Los resultados pasan por una revisión por pares de tres niveles, análisis de anomalías frente a métricas externas de amenazas y aprobación de la dirección. Actualizamos el modelo anualmente y activamos actualizaciones intermedias cuando fusiones y adquisiciones relevantes de proveedores, oleadas de vulnerabilidades de día cero o mandatos regulatorios modifican las líneas de base. Un análisis final de los analistas garantiza que los clientes reciban la visión más actualizada.
Por qué la Línea de Base de Seguridad del Correo Electrónico de Mordor Ofrece Fiabilidad
Las cifras publicadas suelen divergir porque las empresas seleccionan diferentes combinaciones de productos, recuentos de buzones y curvas de precios.
Los principales factores de divergencia incluyen alcances ampliados que incorporan una seguridad de mensajería más amplia, la dependencia de los totales de ingresos de los proveedores sin verificaciones de demanda basadas en amenazas, o ciclos de actualización estáticos que no capturan los patrones de explotación en rápida evolución.
Comparación de referencias
| Tamaño del Mercado | Fuente anonimizada | Principal factor de divergencia |
|---|---|---|
| 5,23 mil millones de USD (2025) | Mordor Intelligence | - |
| 5,17 mil millones de USD (2025) | Consultora Global A | Omite los servicios de cifrado; alcance primario limitado; actualización solo anual |
| 7,39 mil millones de USD (2025) | Publicación Sectorial B | Agrupa complementos de seguridad de mensajería; utiliza un precio de venta medio uniforme en todas las regiones |
| 18,5 mil millones de USD (2024) | Rastreador de la Industria C | Contabiliza herramientas de consumo y hardware de puerta de enlace; verificación primaria limitada |
Estos contrastes demuestran que, al seleccionar un alcance alineado con las amenazas, combinar las curvas de demanda de buzones con una dispersión de precios validada y actualizar tras cada ciclo de ataque importante, Mordor Intelligence ofrece una línea de base equilibrada y transparente que los responsables de la toma de decisiones pueden rastrear con confianza.


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Seguridad de Correo Electrónico?
Se espera que el tamaño del Mercado de Seguridad de Correo Electrónico alcance USD 5,89 mil millones en 2026 y crezca a una CAGR del 12,57% para alcanzar USD 10,64 mil millones en 2031.
¿Cuál es el tamaño del mercado global de seguridad de correo electrónico en 2026?
El mercado está valorado en USD 5,89 mil millones en 2026.
¿Qué tasa de crecimiento anual compuesta se pronostica para el mercado de seguridad de correo electrónico entre 2026 y 2031?
Se espera que se expanda a una CAGR del 12,57% hasta 2031.
¿Qué región se proyecta que crezca más rápido en el gasto en seguridad de correo electrónico?
Se pronostica que Asia-Pacífico liderará con una CAGR del 14,28% hasta 2031.
¿Qué tipo de seguridad se está expandiendo más rápidamente?
Las soluciones de Seguridad de Correo Electrónico en la Nube Integrada avanzan a una CAGR del 21,25%, superando a las Puertas de Enlace de Correo Electrónico Seguro.
¿Cómo influirán regulaciones como la Directiva NIS2 de la UE en las decisiones de compra?
Los mandatos de cifrado, notificación de incidentes y responsabilidad a nivel de directorio obligan a miles de empresas europeas a adoptar plataformas de seguridad de correo electrónico de nivel empresarial que automatizan el cumplimiento.
Última actualización de la página el:



