
Tamaño y Participación del Mercado de Seguridad de Centros de Datos
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 17.83 Mil millones de dólares |
| Tamaño del Mercado (2031) | 35.45 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 14.73 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Centros de Datos por Mordor Intelligence
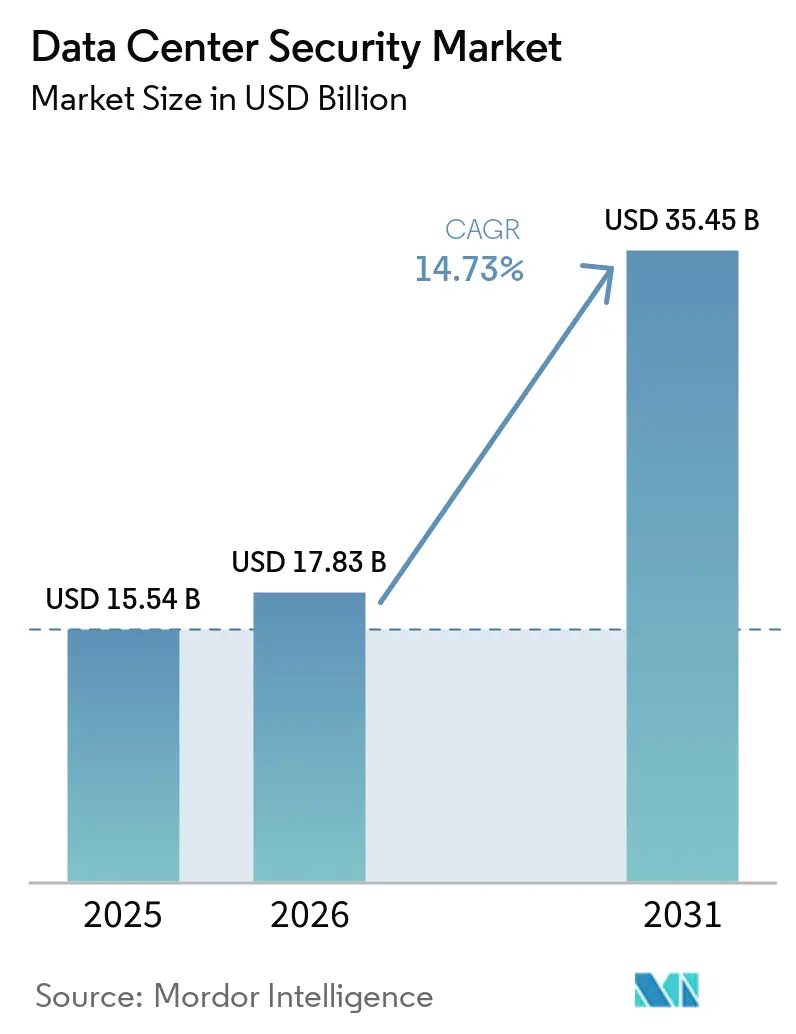
El tamaño del mercado de seguridad de centros de datos fue valorado en USD 15,54 mil millones en 2025 y se estima que crecerá desde USD 17,83 mil millones en 2026 hasta alcanzar USD 35,45 mil millones en 2031, a una CAGR del 14,73% durante el período de pronóstico (2026-2031). La expansión refleja la creciente presión sobre los operadores para proteger entornos de alta densidad que ahora impulsan el entrenamiento de IA, el análisis en el edge y las cargas de trabajo de nube híbrida. La creciente frecuencia de los ciberataques, las rápidas construcciones hiperescalables y las normas de cumplimiento global más estrictas están redefiniendo la forma en que los proveedores diseñan los controles físicos y lógicos. Las empresas están pasando de las defensas perimetrales a esquemas centrados en la identidad y de confianza cero que verifican cada solicitud y monitorean continuamente el estado de los dispositivos. Las inversiones paralelas en la búsqueda de amenazas impulsada por IA, las plataformas físico-lógicas convergentes y los modelos de seguridad como servicio están redefiniendo los patrones de compra, especialmente entre las empresas con recursos limitados.
Conclusiones Clave del Informe
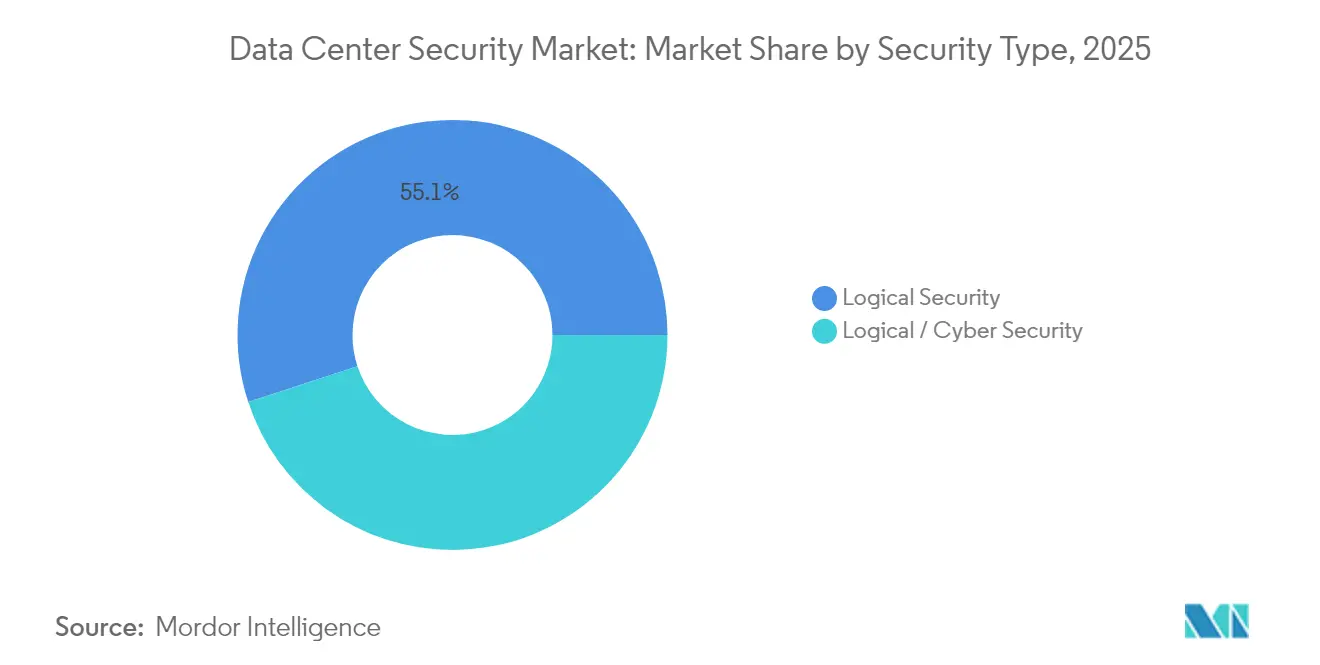
- Por tipo de seguridad, la seguridad lógica lideró con el 55,05% de la participación del mercado de seguridad de centros de datos en 2025; se prevé que la seguridad física se expanda a una CAGR del 17,05% hasta 2031.
- Por oferta, las soluciones representan el 67,00% del tamaño del mercado de seguridad de centros de datos en 2025, mientras que se proyecta que los servicios gestionados crezcan a una CAGR del 17,12% hasta 2031.
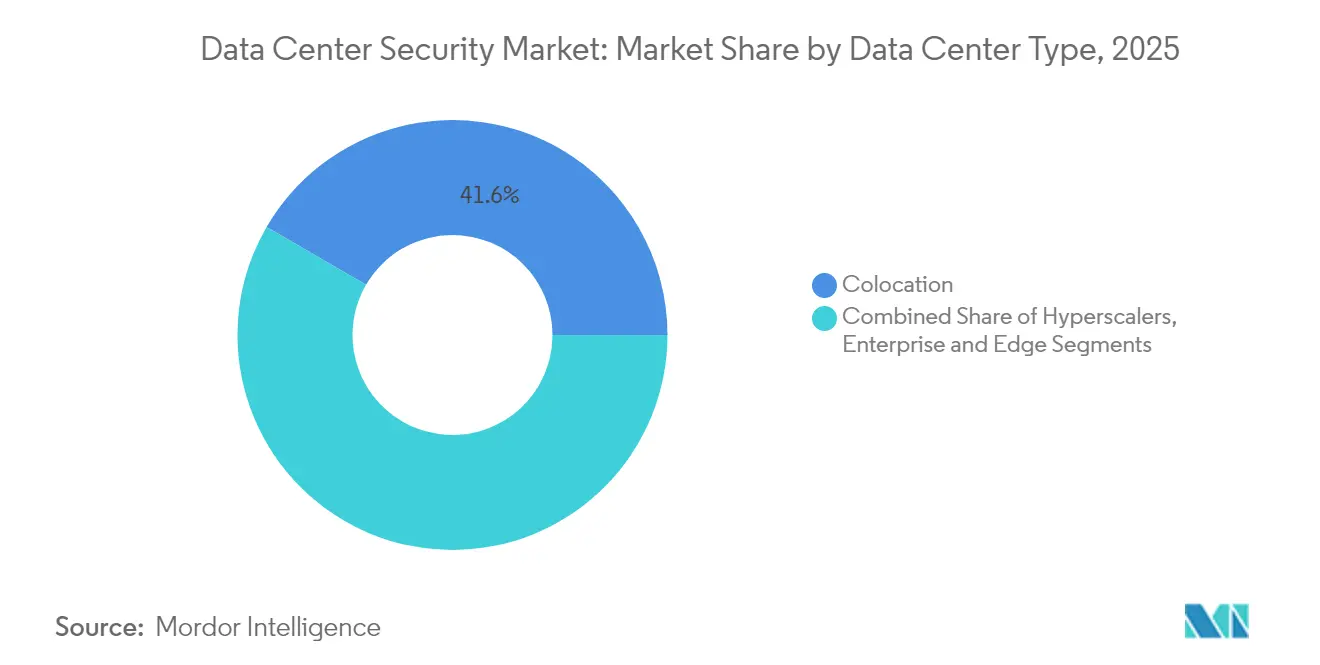
- Por tipo de centro de datos, las instalaciones de colocación capturaron el 41,62% de la participación del mercado de seguridad de centros de datos en 2025; los hiperescaladores avanzan a una CAGR del 19,12% hasta 2031.
- Por vertical industrial, el BFSI representó el 31,55% del tamaño del mercado de seguridad de centros de datos en 2025, mientras que el gobierno y defensa registra la CAGR más rápida del 16,84% entre 2026-2031.
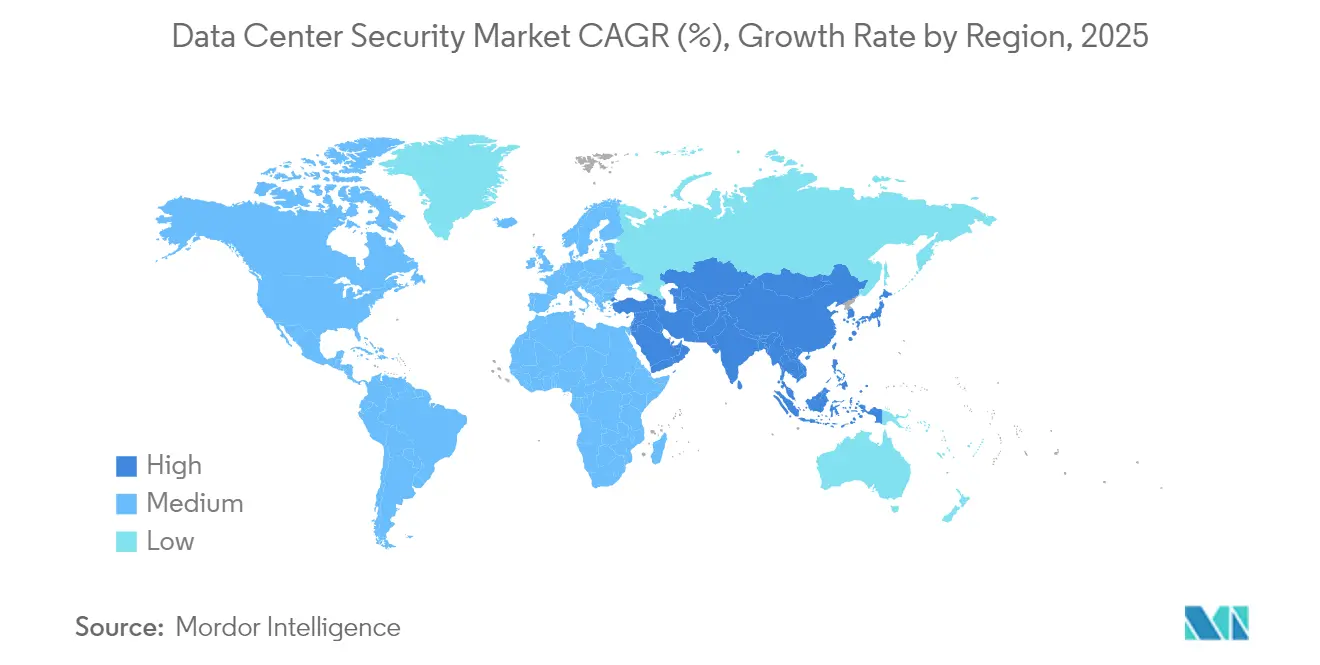
- Por geografía, Norteamérica mantuvo el 36,78% de la participación del mercado de seguridad de centros de datos en 2025; Asia-Pacífico está preparada para una CAGR del 18,63% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores del Mercado de Seguridad de Centros de Datos*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Explosión del tráfico de datos y construcciones hiperescalables | +5.1% | Global, liderado por Norteamérica y Asia-Pacífico | Mediano plazo (2–4 años) |
| Escalada en la sofisticación de los ciberataques | +3.7% | Global | Corto plazo (≤ 2 años) |
| Mandatos de cumplimiento global estrictos | +2.9% | Norteamérica, Europa, Asia-Pacífico | Mediano plazo (2–4 años) |
| Expansión de la superficie de ataque en TI en la nube e híbrida | +2.1% | Global | Corto plazo (≤ 2 años) |
| Estructura de confianza cero impulsada por IA dentro del centro de datos | +1.8% | Norteamérica, Europa | Mediano plazo (2–4 años) |
| Seguridad física autónoma para centros de datos edge/modulares | +1.8% | Global, adopción temprana en Norteamérica | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Explosión del Tráfico de Datos y Construcciones Hiperescalables
Los operadores hiperescalables están en camino de gestionar el 76% de los envíos globales de servidores de IA en 2024, concentrando activos valiosos que exigen defensas difíciles de vulnerar. Los presupuestos de energía para los campus de IA podrían superar los 5 GW para 2030, lo que impulsa actualizaciones paralelas en zonas de seguridad, biometría sin credenciales y segmentación de red asistida por IA.[1]Sean Michael Kerner, "Hiperescaladores en 2024: ¿Hacia dónde van?", Data Center Knowledge, datacenterknowledge.com; Flexential, "Navegando las Tendencias de los Centros de Datos de IA", Flexential, flexential.comLos proveedores ahora envían dispositivos de seguridad modulares que procesan terabits de tráfico cifrado sin picos de latencia. Los operadores también incorporan sensores de aprendizaje automático que detectan flujos este-oeste anómalos invisibles para los cortafuegos heredados. En conjunto, estos cambios estimulan un gasto sostenido, especialmente en el mercado de seguridad de centros de datos, a medida que las instalaciones de colocación, empresariales y edge replican las mejores prácticas hiperescalables.
Escalada en la Sofisticación de los Ciberataques
Las organizaciones soportaron un promedio de 1.900 ataques semanales a finales de 2024, impulsados por atacantes que automatizan el reconocimiento y la entrega de exploits. Los ciclos de weaponización de vulnerabilidades de día cero se redujeron de semanas a horas, presionando a los operadores a desplegar defensas de autoaprendizaje que detectan y neutralizan amenazas sin intervención de analistas.[2]Pelco, "El Futuro de la Tecnología de Seguridad: Tendencias de la Industria para 2025", Pelco, pelco.com; Darktrace, "IA y Ciberseguridad: Predicciones para 2025", Darktrace, darktrace.com La integración de análisis de comportamiento continuo y motores de políticas adaptativas es ahora un estándar. La inversión se orienta hacia plataformas unificadas que convergen la telemetría de endpoints, cargas de trabajo y redes, ampliando el mercado de seguridad de centros de datos entre las medianas empresas que anteriormente dependían de conjuntos de herramientas aisladas.
Mandatos de Cumplimiento Global Estrictos
PCI DSS 4.0, vigente desde 2025, impone frases de contraseña más largas y monitoreo de pila completa en los entornos de titulares de tarjetas. DORA de Europa establece requisitos similares para la resiliencia operativa, mientras que las leyes de soberanía multirregional complican las topologías de respaldo transfronterizo.[3]Thales Group, "Preparándose para el Cumplimiento de PCI DSS 4.0 en 2025", Thales Group, cpl.thalesgroup.com Las multas por brechas promediaron GBP 3,5 millones en el Reino Unido durante 2024. Estos costos impulsan la adopción de la automatización del cumplimiento, aumentando la demanda de servicios gestionados y ampliando el tamaño del mercado de seguridad de centros de datos vinculado a los informes listos para auditoría.
Expansión de la Superficie de Ataque en TI en la Nube e Híbrida
Para 2025, el 75% de los datos empresariales se procesarán fuera de las salas tradicionales, extendiendo las defensas a los racks edge y los clústeres multinube datacentreworld.com. Los contenedores y las cargas de trabajo sin servidor introducen endpoints efímeros que disuelven la zonificación convencional. Las empresas ahora despliegan suites de gestión de postura de seguridad en la nube que inventarían las configuraciones incorrectas en tiempo real, mientras que las estructuras de confianza cero autentican cada conexión este-oeste. Tales medidas inyectan nuevas oportunidades en el mercado de seguridad de centros de datos, especialmente para los proveedores de SaaS que combinan la gestión de postura con la intermediación de identidades.
Análisis del Impacto de las Restricciones del Mercado de Seguridad de Centros de Datos*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alto CAPEX/OPEX para seguridad multicapa | -1.8% | Global, mayor impacto en mercados emergentes | Mediano plazo (2–4 años) |
| Escasez de habilidades en ciberseguridad | -1.2% | Global, aguda en Asia-Pacífico y América Latina | Corto plazo (≤ 2 años) |
| Los presupuestos de energía y refrigeración desplazan a la seguridad | -0.9% | Global, concentrado en centros con restricciones de energía | Mediano plazo (2–4 años) |
| Complejidad de la arquitectura de localización de datos | -0.7% | Europa, Asia-Pacífico, Oriente Medio | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alto CAPEX/OPEX para Seguridad Multicapa
La protección de pila completa —desde el cercado perimetral hasta la detección de anomalías— consume regularmente porcentajes de dos dígitos de los presupuestos de las instalaciones. La seguridad en la nube podría absorber el 20% del gasto cibernético empresarial para 2025. Los operadores compensan los costos mediante contratos de seguridad como servicio que convierten los desembolsos de capital en tarifas predecibles, aunque la personalización de estos servicios para equipos heredados infla los plazos de integración. Los proveedores de colocación navegan entre una estrecha disponibilidad y presión de precios, retrasando las actualizaciones y moderando el crecimiento dentro de los segmentos del mercado de seguridad de centros de datos.
Escasez de Habilidades en Ciberseguridad
Los puestos cibernéticos sin cubrir superan los 3,5 millones en todo el mundo, elevando los salarios y la dependencia de la detección gestionada al 40% de los presupuestos de las pymes para 2025. La automatización mitiga el triaje rutinario, pero la respuesta a incidentes y el diseño de arquitecturas aún demandan talento escaso. Los proveedores que integran guías de respuesta y formación en sus productos ganan preferencia, pero la adopción se rezaga en América Latina y partes de Asia, limitando el mercado regional de seguridad de centros de datos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos del Mercado de Seguridad de Centros de Datos
Por Tipo de Seguridad:
Los Controles Lógicos Consolidan el LiderazgoLas salvaguardas lógicas representaron el 55,05% de la cuota del mercado de seguridad de centros de datos en 2025, lo que hace que la seguridad lógica de centros de datos sea cada vez más crítica a medida que los cortafuegos con reconocimiento de identidad, la microsegmentación y la supervisión mejorada con inteligencia artificial se convirtieron en la línea base. El segmento está preparado para registrar una CAGR del 16,62% hasta 2031, lo que refleja la urgencia creciente de inspeccionar el tráfico este-oeste y verificar cada sesión. Las empresas ahora prefieren motores de políticas que ajusten los privilegios de forma dinámica, tomando como referencia la postura del dispositivo, la geolocalización y las desviaciones de comportamiento.
Las salvaguardas físicas siguen siendo fundamentales, especialmente en los bastidores de borde donde los riesgos de robo y manipulación aumentan. Las cámaras impulsadas por inteligencia artificial, los torniquetes biométricos y la robótica convergen con las alertas de software, creando centros de mando integrados donde una sola consola gestiona cerraduras, alarmas y flujos de paquetes. Esta convergencia eleva el potencial de venta cruzada dentro del mercado de seguridad de centros de datos a medida que los compradores reemplazan los sistemas de credenciales aislados por plataformas unificadas que reducen drásticamente los puntos ciegos.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Oferta:
Los Servicios Superan el Crecimiento de los ProductosLas soluciones contribuyeron con el 67,00% al tamaño del mercado de seguridad de centros de datos en 2025, desde cortafuegos de próxima generación hasta vigilancia integrada en DCIM. Sin embargo, la complejidad, los cambios regulatorios y la escasez de habilidades impulsan los servicios gestionados a una CAGR del 17,12%, superando los ciclos de actualización de hardware. Los proveedores ahora agrupan la búsqueda de amenazas, el análisis forense y los informes de cumplimiento bajo acuerdos de nivel de servicio basados en resultados.
La demanda de consultoría también aumenta a medida que las empresas recalibran sus arquitecturas frente a las líneas base de confianza cero y las hojas de ruta de seguridad cuántica. El conjunto de servicios gestionados 24/7 de IBM ilustra el cambio, superponiendo la respuesta a incidentes sobre la protección de cargas de trabajo en la nube para empresas que carecen de cobertura de personal continua. Esta trayectoria crea nuevos ingresos recurrentes y expande el mercado global de seguridad de centros de datos.
Por Tipo de Centro de Datos:
Los Hiperescaladores Aceleran la InnovaciónLos centros de colocación mantuvieron el 41,62% de la participación del mercado de seguridad de centros de datos en 2025 al agregar equipos empresariales detrás de salvaguardas estandarizadas. Los operadores se diferencian mediante zonas de acceso segmentadas por cliente e integración de SIEM en las instalaciones.
Sin embargo, los hiperescaladores registran la CAGR más pronunciada del 19,12% a medida que los clústeres de entrenamiento de IA y las regiones de nube soberana se multiplican. Las grandes adquisiciones de terrenos trasladan las cargas de trabajo a metrópolis secundarias ricas en energía, lo que obliga a nuevos esquemas para el monitoreo remoto y la robótica autónoma. Las lecciones aprendidas se trasladan a los diseños empresariales y edge, ampliando la adopción general del mercado de seguridad de centros de datos.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Vertical Industrial:
Las Finanzas Dominan el GastoLos actores del BFSI representaron el 31,55% del tamaño del mercado de seguridad de centros de datos en 2025, impulsados por estrictas pistas de auditoría y alta exposición al fraude. Los despliegues de confianza cero, los módulos de seguridad de hardware y la validación continua de controles son ahora obligatorios.
El gobierno y defensa supera con una CAGR del 16,84% a medida que las agencias refuerzan los nodos de cómputo clasificados y las estaciones terrestres de satélites. La sanidad y las telecomunicaciones también elevan sus presupuestos para proteger los registros electrónicos y los segmentos del núcleo 5G. Independientemente del sector, los ejecutivos ven cada vez más las defensas avanzadas como habilitadores de ingresos en lugar de centros de costos puros, reforzando el sólido crecimiento en el mercado de seguridad de centros de datos.
Análisis Geográfico
Mercado de Seguridad de Centros de Datos en América del Norte
América del Norte lideró el mercado de seguridad de centros de datos con un 36,78% en 2025, respaldada por densas concentraciones de instalaciones de hiperescala y una mayor supervisión regulatoria. Estados Unidos por sí solo captó el 77% del gasto regional, con gigantes de la nube anunciando despliegues de campus de inteligencia artificial de miles de millones de dólares que integran esquemas de confianza cero desde el primer día. Las metrópolis secundarias como Atlanta y Phoenix atraen crecimiento a medida que los límites de consumo energético se endurecen en los centros tradicionales, lo que obliga a los operadores a replicar los controles de seguridad en infraestructuras dispersas.
Mercado de Seguridad de Centros de Datos en Asia-Pacífico
Asia-Pacífico está proyectada para alcanzar una CAGR del 18,63%, la más alta entre todas las regiones, gracias a las adiciones de capacidad de dos dígitos y la demanda de banca digital. Los permisos ecológicos que ponen fin a la moratoria en Singapur impulsan sitios seguros de nueva construcción, mientras que Tokio aprovecha sus estrictas leyes de privacidad para atraer inquilinos del sector BFSI. China e India hacen hincapié en las claves de cifrado localizadas, lo que impulsa módulos de cumplimiento a medida y dinamiza el mercado de seguridad de centros de datos entre los proveedores de servicios locales. La participación de Mitsui & Co. por valor de 118 millones USD (18 mil millones JPY) en una instalación de hiperescala en Kanagawa pone de relieve la marea inversora.
Mercado de Seguridad de Centros de Datos en EMEA y LATAM
Europa intensifica las inversiones en seguridad en nuevos clústeres de inteligencia artificial en Italia, España y Francia, equilibrando los mandatos del RGPD con los objetivos de energía renovable. América Latina registró un crecimiento del 42% en 2024, liderado por Brasil y México, donde las mejoras en el acceso a la energía coinciden con la apertura de importantes regiones en la nube. Oriente Medio y África adoptan cláusulas de nube soberana e incentivos de zonas económicas especiales, extendiendo el mercado de seguridad de centros de datos a campus de nueva construcción en Dubái y Johannesburgo. En todas las regiones, los temas de soberanía de datos y los programas de control de exportaciones, como la Autorización VEU de Centros de Datos de EE. UU., refuerzan la demanda de registros de auditoría a prueba de manipulaciones.


Panorama regulatorio
Los requisitos de cumplimiento para los operadores de centros de datos y sus proveedores de seguridad se están intensificando en las principales regiones, con marcos que evolucionan de orientaciones a controles exigibles. En Estados Unidos, la Oficina de Administración y Presupuesto de la Casa Blanca emitió el Memorando M-25-03 (enero de 2025) para implementar la Federal Data Center Enhancement Act de 2023, reforzando las expectativas en materia de ciberseguridad, resiliencia y disponibilidad para los centros de datos de agencias federales e influyendo en los requisitos de contratación de soluciones y servicios de seguridad. El NIST también actualizó su manual base con el Cybersecurity Framework (CSF) 2.0 y la guía de inicio rápido complementaria (publicada en 2026), alineando los programas de ciberseguridad de forma más explícita con la gestión de riesgos empresariales y las prácticas laborales utilizadas por los operadores de centros de datos y los proveedores de seguridad gestionada.
En Europa, la Directiva NIS2 (Directiva (UE) 2022/2555) incluye a los proveedores de servicios de centros de datos dentro de su ámbito, y la Comisión Europea adoptó el Reglamento de Ejecución (UE) 2024/2690 (octubre de 2024) con requisitos técnicos y metodológicos de gestión de riesgos de ciberseguridad que afectan la supervisión, la gestión de incidentes y las medidas de resiliencia. La Oficina Federal Alemana de Seguridad de la Información (BSI) actualizó su catálogo de cumplimiento en la nube mediante C5:2026, reflejando requisitos más recientes alineados con la UE y elevando las expectativas para que los entornos de nube y colocation demuestren controles listos para auditoría. Estas actualizaciones normativas y de estándares están impulsando la demanda de validación continua de controles, informes estandarizados y una vinculación más estrecha entre la resiliencia física y las políticas de seguridad lógica.
Análisis de la cadena de valor
La cadena de valor de la seguridad de centros de datos abarca desde los marcos de cumplimiento y las normas técnicas hasta los proveedores de soluciones (seguridad de red, protección de cargas de trabajo, SIEM/XDR, identidad y control de acceso físico), los integradores de sistemas, los proveedores de servicios de seguridad gestionada (MSSP) y los operadores de centros de datos (hiperescala, colocation y empresa/edge). Las entradas ascendentes incluyen cada vez más infraestructura de instalaciones relevante para la seguridad, como los sistemas de distribución de energía y respaldo, que sustentan los controles de resiliencia requeridos por regímenes como NIS2 y por programas de aseguramiento como ISO 27001 y SOC 2. Normas como ISO/IEC 22237-6:2024 también influyen en el diseño y la adquisición de sistemas de seguridad física, determinando cómo se especifican y validan el control de acceso, la vigilancia y la detección de intrusiones.
El riesgo de ejecución en toda la cadena está aumentando a medida que los cuellos de botella en el suministro de infraestructura prolongan las implementaciones de seguridad y los ciclos de renovación para nuevas salas y adaptaciones. Para 2026, los informes del sector indican tiempos de entrega más largos para componentes de alta tensión (incluidos transformadores de potencia, equipos de conmutación y generadores), lo que impulsa a los desarrolladores a realizar pedidos con mucha anticipación y a alinear la planificación de seguridad con los hitos de construcción y puesta en marcha. En respuesta, los proveedores de seguridad e integradores están empaquetando arquitecturas más modulares y prevalidadas, así como servicios gestionados que se ajustan mejor a los objetivos de auditoría y disponibilidad, a la vez que reducen el esfuerzo de integración in situ en campus con restricciones de energía o de cronograma.
Panorama Competitivo
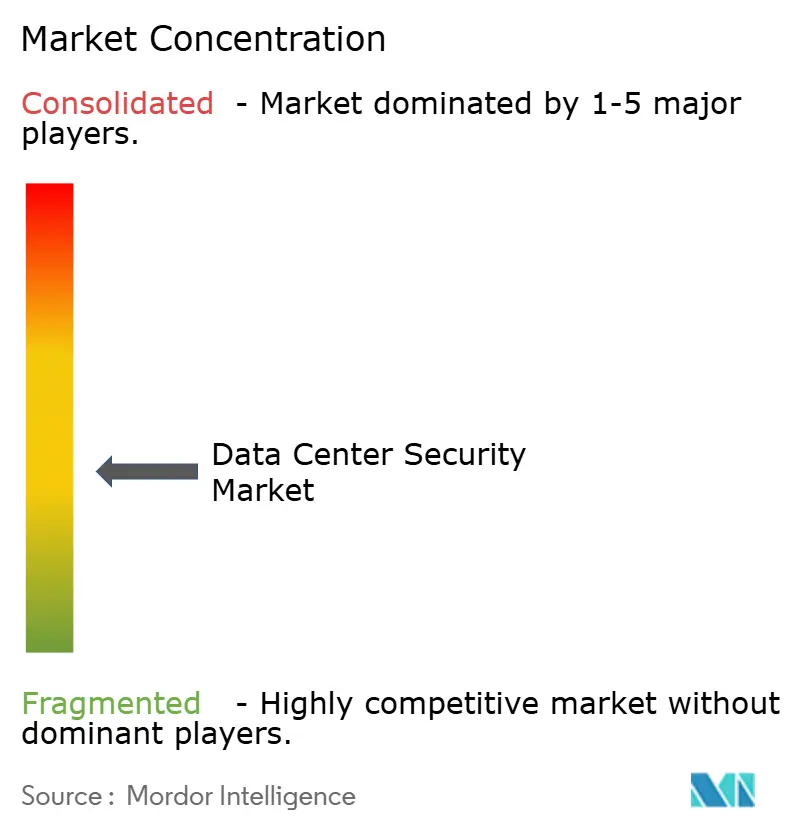
El mercado de seguridad de centros de datos sigue moderadamente concentrado en torno a Cisco, IBM, Palo Alto Networks y Fortinet. La adquisición de Splunk por parte de Cisco la posiciona para correlacionar la observabilidad con la aplicación de políticas en el edge, profundizando la telemetría de extremo a extremo. Palo Alto Networks ha gastado USD 5.500 millones en 17 operaciones desde 2018, acordando más recientemente adquirir Protect AI por USD 700 millones para proteger los canales de IA generativa.
El pensamiento de plataforma domina a medida que los compradores buscan consolas únicas que abarquen la protección de cargas de trabajo en la nube, XDR y SASE. El segmento XDR podría alcanzar USD 8.800 millones para 2028 channelfutures.com. Los competidores nativos de la nube como CrowdStrike, Wiz y Zscaler aprovechan el escaneo sin agentes y la aplicación centrada en API para ganar cuota de mercado. La profundidad de integración y los ecosistemas de socios están emergiendo como factores decisivos, con Cisco y Palo Alto Networks incorporando flujos de telemetría abierta para atraer a los MSSP.
Las oportunidades de espacio en blanco persisten en el cifrado de seguridad cuántica, la integridad de los modelos de IA y la orquestación físico-lógica convergente. Los operadores prefieren proveedores que ofrezcan esquemas llave en mano que integren robótica, control de acceso y microsegmentación, ampliando el gasto potencial en todo el mercado de seguridad de centros de datos.
Líderes de la Industria de Seguridad de Centros de Datos
Cisco Systems Inc.
IBM Corporation
Check Point Software Technologies
Fortinet Inc.
Palo Alto Networks Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Empresas del Mercado de Seguridad de Centros de Datos Incluidas en este Informe
- Cisco Systems Inc.
- IBM Corporation
- Check Point Software Technologies Ltd.
- Symantec (Gen Digital)
- Juniper Networks Inc.
- VMware by Broadcom
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Inc.
- Dell Technologies
- Hewlett Packard Enterprise
- Citrix Systems
- Schneider Electric SE
- Siemens AG
- Honeywell International Inc.
- Genetec Inc.
- Bosch Security Systems
- Arista Networks
- Cyxtera Technologies
- Hikvision Digital Technology
- Johnson Controls
- NEC Corporation
Lea el análisis de las empresas de seguridad de centros de datos

Oportunidades de mercado y perspectivas futuras
Las adiciones de capacidad impulsadas por la IA están generando espacio para arquitecturas de seguridad que protejan entornos de GPU de alta densidad, cadenas de suministro de software y el tráfico este-oeste a gran escala. Las grandes expansiones de campus y los nuevos desarrollos listos para IA apuntan a la necesidad de líneas base de seguridad estandarizadas y repetibles en instalaciones distribuidas y ecosistemas de proveedores. La expansión planificada de Meta de su campus de centros de datos Hyperion en Richland Parish, Luisiana, hasta 5 GW (julio de 2026) resalta la necesidad operativa de aplicación escalable de zero-trust, gobernanza de acceso privilegiado y controles convergentes físico-lógicos en múltiples zonas de seguridad y fases de construcción.
También se están generando oportunidades en torno a la armonización de cumplimiento y aseguramiento, a medida que los compradores adoptan normas y mecanismos de aplicación actualizados. La demanda de herramientas de seguridad listas para auditoría aumenta con la transición de ISO/IEC 27001 a la versión 2022 (período de transición que finaliza el 31 de octubre de 2025) y la publicación de ISO/IEC 27000:2026, que incluye la recopilación continua de evidencias, la supervisión de la desviación de configuración y flujos de trabajo de remediación automatizados entregados a través de servicios gestionados. En paralelo, los análisis de brechas en la seguridad de la infraestructura de IA están impulsando la demanda de superposiciones o perfiles explícitos que adapten los controles a riesgos específicos de la IA (incluida la gestión del tejido de aceleradores y la integridad del hardware). Esto genera espacio para proveedores que puedan combinar la mitigación de vulnerabilidades en tiempo de ejecución, el monitoreo de integridad y la automatización de la seguridad física para jaulas y entradas en un modelo operativo unificado.
Desarrollos Recientes de la Industria en el Mercado de Seguridad de Centros de Datos
- Julio de 2026: IBM y Red Hat ampliaron el Project Lightwell con nuevas ofertas comerciales diseñadas para automatizar la remediación de vulnerabilidades en las dependencias de aplicaciones. El esfuerzo se centra en las defensas de la cadena de suministro de software para entornos híbridos de nube y centros de datos, reduciendo el tiempo entre el descubrimiento de vulnerabilidades y su mitigación mediante flujos de trabajo más estandarizados.
- Octubre de 2025: Fortinet lanzó su solución Secure AI Data Center para proteger modelos de IA, datos e infraestructura de soporte a gran escala. Esto amplió la cartera de seguridad de centros de datos de la empresa hacia amenazas específicas de IA y controles consolidados que los compradores pueden implementar en entornos de entrenamiento e inferencia de alta densidad.
- Abril de 2024: Cisco reimaginó la seguridad para centros de datos y nubes en la era de la IA, destacando arquitecturas actualizadas que unifican la visibilidad y la aplicación de políticas en cargas de trabajo, redes y nube. El anuncio reforzó el desplazamiento del mercado hacia una seguridad basada en plataforma que gestiona el tráfico cifrado y la segmentación este-oeste sin depender únicamente de defensas perimetrales.


Mercado de Seguridad de Centros de Datos Alcance del informe y metodología de investigación
Definición y Cobertura del Mercado
Para este estudio, el mercado se define como los ingresos obtenidos de la protección de entornos de centros de datos mediante controles físicos y lógicos, incluidas las soluciones y servicios de seguridad que protegen las instalaciones, redes, aplicaciones, identidades y datos almacenados utilizados en las operaciones de los centros de datos.
Exclusiones del alcance: excluye el gasto general en seguridad empresarial que no se implementa para casos de uso de centros de datos, junto con la construcción de instalaciones no relacionadas con la seguridad y la renovación estándar de hardware de TI que no es específica de seguridad.
Descripción General de la Segmentación
- Por Tipo de Seguridad
- Seguridad Física
- Seguridad Lógica / Ciberseguridad
- Por Oferta
- Soluciones
- Servicios (Consultoría, Integración, Gestionados)
- Por Tipo de Centro de Datos
- Hiperescaladores / Proveedores de Servicios en la Nube
- Colocación
- Empresarial y Edge
- Por Vertical Industrial
- Banca y Servicios Financieros (BFSI)
- TI y Telecomunicaciones
- Sanidad y Ciencias de la Vida
- Bienes de Consumo y Comercio Minorista
- Gobierno y Defensa
- Medios y Entretenimiento
- Otros (Energía, Educación, etc.)
- Por Geografía
- Norteamérica
- Estados Unidos
- Canadá
- México
- Europa
- Reino Unido
- Alemania
- Francia
- Italia
- España
- Resto de Europa
- Asia-Pacífico
- China
- Japón
- India
- Singapur
- Australia
- Malasia
- Resto de Asia-Pacífico
- Sudamérica
- Brasil
- Chile
- Argentina
- Resto de Sudamérica
- Oriente Medio
- Emiratos Árabes Unidos
- Arabia Saudita
- Turquía
- Resto de Oriente Medio
- África
- Sudáfrica
- Nigeria
- Resto de África
- Norteamérica
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
La investigación documental se utilizó para mapear lo que los compradores adquieren habitualmente para la seguridad de centros de datos, y para enumerar los desencadenantes comunes del gasto, como nuevas construcciones, expansiones de capacidad y requisitos de cumplimiento más estrictos. Las referencias públicas también se utilizaron para comprender la actividad de construcción regional, los patrones recurrentes de incidentes cibernéticos y la dirección de precios de referencia para las principales categorías de seguridad.
Las fuentes consultadas incluyeron estadísticas y publicaciones públicas como la Unión Internacional de Telecomunicaciones, las guías y marcos del NIST, los materiales NERC CIP para la seguridad de infraestructuras críticas, Eurostat para indicadores de economía digital y el Banco Mundial para señales macroeconómicas y de inversión. Se tomaron insumos complementarios de informes anuales, presentaciones para inversores, organismos de certificación de seguridad y prensa de reconocido prestigio. En algunos casos, se utilizaron suscripciones de pago para obtener información financiera e inteligencia empresarial de compañías, consultas de patentes y verificaciones de comercio a nivel de envíos para validar la cobertura e identificar posibles familias de productos no contempladas. Estos ejemplos son ilustrativos y no exhaustivos, y se utilizaron muchas otras fuentes para la recopilación, validación y aclaración de datos.
Entrevistas Primarias y Encuestas
Las discusiones primarias se utilizaron para confirmar qué se contabiliza realmente como gasto en seguridad de centros de datos, y qué se trata como seguridad de TI adyacente que no debe mezclarse. Las entrevistas abarcaron proveedores de soluciones, integradores de sistemas, operadores de instalaciones de colocación y empresariales, y líderes de seguridad que gestionan presupuestos, de modo que los insumos del modelo pudieran corregirse donde las señales documentales eran más débiles.
Dado que se trata de un mercado global, la cobertura se equilibró entre APAC, EMEA y las Américas, y los insumos se verificaron en entornos de hiperescala, colocación, empresariales y de borde. Cuando las respuestas variaron según la región o el tipo de centro de datos, los supuestos se ajustaron a lo que la mayoría de los encuestados describió como un patrón de compra típico para el año base y los años de pronóstico.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 32% | Directores ejecutivos (CXO): 14% | APAC: 38% |
| Nivel medio: 50% | Líderes funcionales/de unidad: 31% | EMEA: 35% |
| Actores menores: 18% | Gerentes: 55% | Américas: 27% |
Dimensionamiento del Mercado y Pronóstico
El dimensionamiento se construyó utilizando un enfoque de reconstrucción de la demanda de arriba hacia abajo, donde las señales de expansión de centros de datos y capacidad instalada se tradujeron en tasas de adopción de seguridad y gasto por sitio, y luego se escalaron por región. Tras obtener el primer total, se corroboró con aproximaciones selectivas de abajo hacia arriba, como la consolidación de ingresos de proveedores muestreados por categoría de seguridad y la verificación de rangos típicos de precio de venta promedio por volumen para elementos de alta visibilidad como control de acceso, videovigilancia y software de monitoreo.
Los insumos que dieron forma material al modelo incluyeron las adiciones de capacidad de centros de datos y los recuentos de nuevas instalaciones, la combinación de sitios de hiperescala frente a colocación frente a empresariales y de borde, la adopción típica de la pila de seguridad (controles físicos, identidad y acceso, protección de amenazas y aplicaciones, y protección de datos), y la intensidad de servicios (consultoría, integración y servicios gestionados) por tipo de cliente. En los casos en que las divisiones de ingresos no estaban claras, las brechas se gestionaron utilizando ratios de paquetes confirmados por los encuestados y luego verificando los totales con las participaciones de presupuesto de seguridad reportadas para las operaciones de centros de datos.
Para el pronóstico, se utilizó el análisis de escenarios para que el modelo pudiera reflejar diferentes velocidades de expansión y cambios en la postura de seguridad, y luego se ancló nuevamente a los insumos primarios sobre la progresión de precios esperada y el calendario de adopción. Cada año, se realizó un seguimiento de un conjunto reducido de indicadores adelantados, incluidos los anuncios de la cartera de capacidad, la actividad de cumplimiento y auditoría, y los cambios en la presión de brechas e incidentes que típicamente adelantan las actualizaciones de seguridad.
Ciclo de Validación y Actualización de Datos
La validación se realizó en capas para que el número final no dependiera de un único supuesto. Los resultados se compararon con señales independientes como las tendencias de expansión regional de centros de datos, la combinación de servicios de seguridad y el gasto implícito por sitio, y luego se verificaron en busca de saltos pronunciados de un año a otro que no se alinearían con los ciclos de adquisición reales.
Antes de la aprobación final, las anomalías fueron revisadas en controles analíticos, seguidos de recontactos específicos cuando una variable clave, como las tasas de adopción de seguridad lógica o la penetración de servicios gestionados, parecía estar fuera de línea con lo que describían los profesionales. El informe se actualiza anualmente, y se realizan actualizaciones intermedias cuando eventos materiales modifican los planes de capacidad, las necesidades de cumplimiento o el comportamiento del gasto. Justo antes de la entrega, se completa una revisión final para que los clientes reciban la perspectiva más actualizada disponible en ese momento.
Tamaño del Mercado Global de Seguridad de Centros de Datos de Mordor Intelligence en Comparación con Otras Estimaciones Publicadas
Los tamaños de mercado publicados para la seguridad de centros de datos pueden diferir incluso cuando el nombre del tema parece el mismo, porque las empresas eligen diferentes límites para lo que se considera seguridad exclusiva de centros de datos y también utilizan diferentes años base y momentos de conversión de divisas. Las diferencias en si se incluyen los servicios, cómo se tratan los sitios de hiperescala y de borde, y cómo se proyectan los precios hacia adelante suelen explicar la mayor parte de la dispersión.
La tabla muestra que el valor inicial de 2026 en el modelo de Mordor Intelligence está vinculado a una pila de seguridad implementada para entornos de centros de datos y contabilizada junto con los servicios relacionados de consultoría, integración y servicios gestionados, en lugar de mezclarse con el gasto más amplio en seguridad empresarial. Cuando otra estimación utiliza un año base anterior o no separa claramente la seguridad de las instalaciones de las categorías más amplias de ciberseguridad, su cifra puede resultar inferior o superior dependiendo de los supuestos de combinación y la ventana de crecimiento aplicada.
Comparación de referencia
| Fuente | Tamaño del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| Mordor Intelligence | 17,83 mil millones de USD (2026) | |
| Consultora Global A | 18,42 mil millones de USD (2024) | Utiliza un año base de 2024 y una ventana de pronóstico de 2025 a 2030, y el resumen público no hace explícito el límite del alcance exclusivo de centros de datos, lo que puede modificar los totales si se incluyen programas de seguridad más amplios. |
| Editorial del Sector B | 13,80 mil millones de USD (2022) | Ancla el mercado en 2022, y la instantánea publicada proporciona detalles limitados sobre cómo se valoran los servicios, los sitios de borde y las categorías lógicas frente a las físicas, lo que puede comprimir la base cuando las categorías se tratan de forma restrictiva. |
Entre las tres cifras, el mayor factor determinante no es la complejidad matemática, sino qué se contabiliza y qué año se utiliza como ancla. Al mantener los insumos rastreables hasta las señales de capacidad y despliegue, y al verificar los supuestos con los profesionales antes de proyectar el pronóstico, la perspectiva resultante se mantiene reproducible y es más fácil de conciliar cuando llega nueva información.


Preguntas Clave Respondidas en el Informe
¿Qué está impulsando el rápido crecimiento del mercado de seguridad de centros de datos?
Las explosivas cargas de trabajo de IA, el aumento de los volúmenes de ciberataques y los mandatos de cumplimiento más estrictos obligan a los operadores a adoptar defensas de confianza cero e impulsadas por IA, respaldando una CAGR del 14,73% hasta 2031.
¿Qué segmento controla la mayor parte del gasto en seguridad de centros de datos?
Los controles de seguridad lógica lideran con el 55,05% de participación, lo que refleja la demanda de microsegmentación, verificación de identidad y monitoreo continuo.
¿Por qué los servicios de seguridad gestionados están ganando terreno?
La escasez global de habilidades en ciberseguridad y el complejo panorama regulatorio impulsan a las organizaciones a externalizar la búsqueda de amenazas y el cumplimiento, impulsando una CAGR del 17,12% para los servicios gestionados.
¿Qué región crecerá más rápido en inversión en seguridad de centros de datos?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 18,63%, impulsada por nuevas construcciones hiperescalables en China, India, Japón y Singapur.
¿Cómo están influyendo los hiperescaladores en la innovación en seguridad?
Los hiperescaladores son pioneros en la detección de anomalías asistida por IA y las salvaguardas físicas autónomas, estableciendo plantillas que los sitios de colocación y empresariales adoptan cada vez más.
¿Qué cambios de cumplimiento deben priorizar los operadores para 2025?
Las actualizaciones clave incluyen las reglas de autenticación más sólidas de PCI DSS 4.0 y los requisitos de DORA de Europa, ambos elevando las expectativas de validación continua de controles e informes.
Última actualización de la página el:



