
Größe und Marktanteil des europäischen Marktes für Sicherheitsdienstleistungen
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
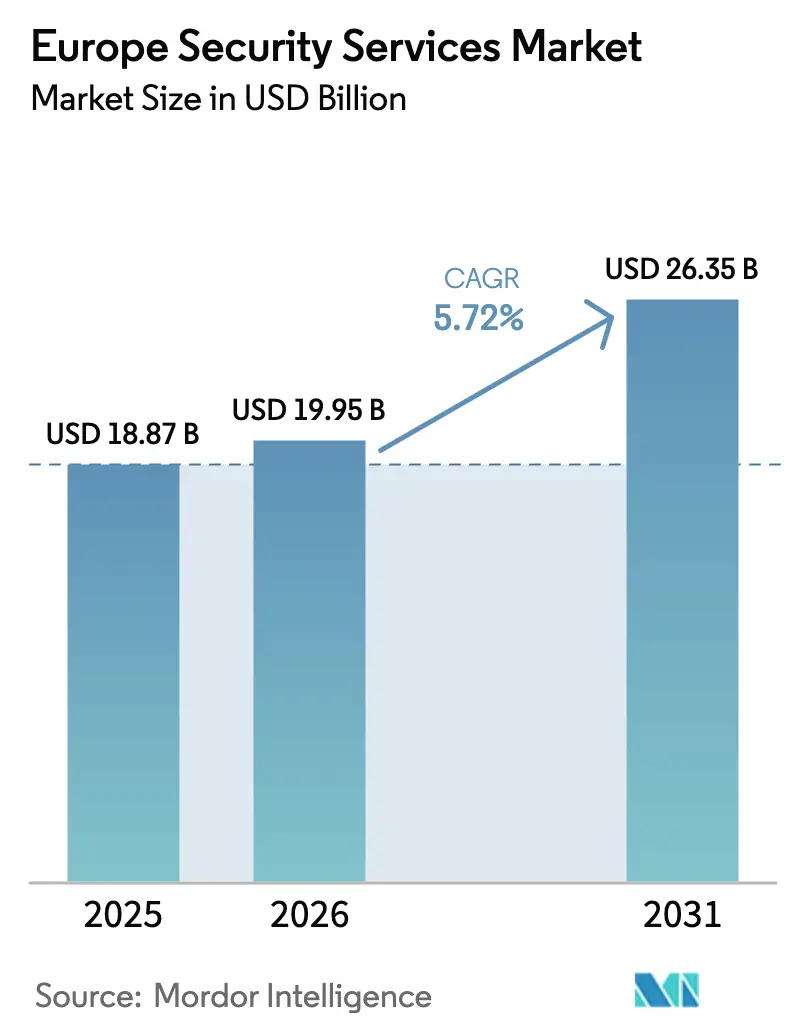
| Marktgröße im Basisjahr (2025) | 18.87 Milliarden US-Dollar |
| Marktgröße (2026) | 19.95 Milliarden US-Dollar |
| Marktgröße (2031) | 26.35 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 5.72 % |
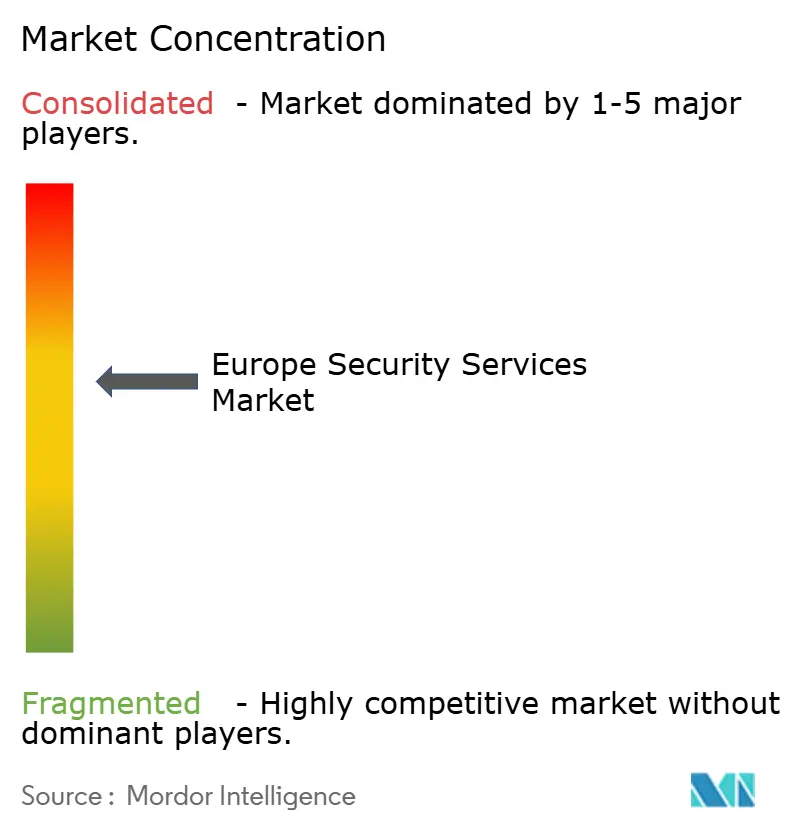
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des europäischen Marktes für Sicherheitsdienstleistungen von Mordor Intelligence
Die Größe des europäischen Marktes für Sicherheitsdienstleistungen wird im Jahr 2026 auf USD 19,95 Milliarden geschätzt, ausgehend vom Wert des Jahres 2025 von USD 18,87 Milliarden, mit Projektionen für 2031 von USD 26,35 Milliarden, was einem Wachstum von 5,72 % CAGR über den Zeitraum 2026–2031 entspricht. Die Nachfrage beschleunigt sich, da die NIS2-Richtlinie verbindliche Cyber-Risikobudgets auf 18 kritische Sektoren ausweitet, während NATOs erweitertes Ausgabenversprechen für Cyberverteidigung einen langfristigen Einnahmestrom im öffentlichen Sektor sichert. Organisationen behandeln nun Betriebstechnologie, Lieferkettensicherheit und Post-Quanten-Kryptografie als integrale Bestandteile des Unternehmensschutzes, was die Nachfrage nach Beratungs-, Bedrohungsintelligenz- und verwalteten Erkennungsangeboten steigert. Die wachsende Cloud-Nutzung unter europäischen KMU, kombiniert mit anhaltenden Fachkräftemangel im Bereich Cybersicherheit, verlagert die Präferenz vom Technologiebesitz hin zu ergebnisorientierten verwalteten Sicherheitsverträgen. Gleichzeitig signalisiert die Konsolidierung unter Dienstleistern – exemplarisch durch die Integration der XDR-Assets von Secureworks durch Sophos – einen Wettlauf um den Aufbau von Skalierung, KI-basierter Analytik und regulatorischer Expertise innerhalb einer Plattform.
Wichtigste Erkenntnisse des Berichts
- Nach Dienstleistungstyp führten professionelle Sicherheitsdienste mit einem Marktanteil von 45,32 % am europäischen Markt für Sicherheitsdienstleistungen im Jahr 2025, während verwaltete Sicherheitsdienste bis 2031 voraussichtlich mit einer CAGR von 6,41 % wachsen werden.
- Nach Sicherheitsbereich entfielen auf Cybersicherheitsdienste im Jahr 2025 ein Anteil von 63,12 % an der Größe des europäischen Marktes für Sicherheitsdienstleistungen, und sie wachsen bis 2031 mit einer CAGR von 6,32 %.
- Nach Bereitstellungsmodus hielten Vor-Ort-Lösungen im Jahr 2025 einen Umsatzanteil von 57,25 %; die Cloud-Bereitstellung schreitet auf der Grundlage der Multi-Cloud-Nutzung durch KMU mit einer CAGR von 6,03 % voran.
- Nach Unternehmensgröße entfielen auf Großunternehmen im Jahr 2025 ein Anteil von 71,35 % an der Größe des europäischen Marktes für Sicherheitsdienstleistungen, während KMU bis 2031 die höchste CAGR von 6,22 % verzeichnen.
- Nach Endnutzerbranche dominierte der BFSI-Sektor mit einem Marktanteil von 24,12 % im Jahr 2025; für das Gesundheitswesen wird bis 2031 die schnellste CAGR von 5,82 % prognostiziert.
- Nach Land trug das Vereinigte Königreich 21,68 % des Umsatzes im Jahr 2025 bei; Frankreich ist auf dem Weg zur schnellsten CAGR von 6,98 % bis 2031.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| EU-weite NIS2-Richtlinie zur Durchsetzung verbindlicher Cyber-Risikobudgets | +1.2% | EU-weit, am stärksten in Deutschland, Frankreich, Niederlande | Mittelfristig (2–4 Jahre) |
| KI-gesteuerte Angriffe auf europäische Fertigungslieferketten steigern die SOC-Nachfrage | +0.8% | Deutschland, Italien, Frankreich als Fertigungszentren | Kurzfristig (≤ 2 Jahre) |
| Staatlich gesponserte Einbrüche in Energieversorger nach dem Ukraine-Krieg | +0.6% | Östliche EU, nordische Region, Vereinigtes Königreich | Langfristig (≥ 4 Jahre) |
| Multi-Cloud- Nutzung durch europäische KMU zur Erfüllung der DSGVO steigert die Nachfrage nach verwalteten Sicherheitsdiensten | +0.9% | Westliche EU, insbesondere Vereinigtes Königreich, Deutschland, Frankreich | Mittelfristig (2–4 Jahre) |
| Fachkräftemangel im Bereich Cybersicherheit treibt Auslagerung von 24/7-SOCs in der EU voran | +0.7% | EU-weit, konzentriert in den nordischen Ländern, Benelux | Langfristig (≥ 4 Jahre) |
| PSD2/Open-Banking- APIs erweitern die Angriffsfläche im digitalen Banking | +0.5% | EU- Finanzzentren: London, Frankfurt, Paris | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
EU-weite NIS2-Richtlinie zur Durchsetzung verbindlicher Cyber-Risikobudgets
Die Einführung von NIS2 im Oktober 2024 erhöhte die durchschnittlichen Cyberausgaben auf 9 % der IT-Budgets und weitete die Verpflichtungen auf mittelgroße Unternehmen aus, wodurch der europäische Markt für Sicherheitsdienstleistungen um Tausende neuer compliance-pflichtiger Kunden erweitert wurde.[1] Bußgelder von bis zu EUR 10 Millionen (USD 10,8 Millionen) veranlassen Vorstände zur Einführung von verwalteter Erkennung, Bedrohungsintelligenz und Drittanbieter-Risikoüberwachung. Allein deutsche Unternehmen stellten im Jahr 2024 EUR 11,2 Milliarden (USD 12,1 Milliarden) für IT-Sicherheit bereit, ein Anstieg von 13,8 %, der größtenteils auf die NIS2-Vorbereitung zurückzuführen ist.
KI-gesteuerte Angriffe auf europäische Fertigungslieferketten steigern die SOC-Nachfrage
Im Jahr 2024 trafen 68 Vorfälle im Bereich der Betriebstechnologie mit physischen Folgen Fabriken, ein Anstieg von 19 % gegenüber dem Vorjahr, was Hersteller dazu veranlasste, 24/7-SOCs in Auftrag zu geben, die IT- und Betriebstechnologie-Telemetrie zusammenführen.[2] Orange Cyberdefence stellt fest, dass Hacktivisten 25 % der schwerwiegenden Angriffe auf Betriebstechnologie ausmachen, was den Bedarf an verwalteten Erkennungsdiensten unterstreicht, die eine Echtzeit-Korrelation zwischen Cyber- und physischen Ereignissen ermöglichen.
Staatlich gesponserte Einbrüche in Energieversorger nach dem Ukraine-Krieg
Wöchentliche Cyberangriffe auf europäische Versorgungsunternehmen haben sich seit Anfang 2024 verdoppelt, und 71 % der Führungskräfte des Sektors erwarten höhere Sicherheitsbudgets im Jahr 2025. Der mutmaßliche Angriff vom April 2025 auf das Stromnetz Spaniens und Portugals verstärkte die Nachfrage nach Schutz kritischer Infrastrukturen, Bedrohungsintelligenz und Incident-Response-Retainer-Diensten.
Multi-Cloud-Nutzung durch europäische KMU zur Erfüllung der DSGVO steigert die Nachfrage nach verwalteten Sicherheitsdiensten
KMU, die 99 % der EU-Unternehmen ausmachen, setzen Multi-Cloud ein, um Agilität und Datenspeicherungsregeln in Einklang zu bringen, doch 74 % verfügen nicht über interne Cybersicherheits-Sensibilisierungsprogramme. Anbieter, die ein einheitliches Cloud-Sicherheitsmanagement und Compliance-Dashboards anbieten, gewinnen neue Verträge und fördern das nachhaltige Wachstum des europäischen Marktes für Sicherheitsdienstleistungen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentierte Datensouveränitätsregeln erhöhen die EU-weiten Compliance-Kosten | -0.8% | EU-weit, insbesondere grenzüberschreitende Dienste betreffend | Mittelfristig (2–4 Jahre) |
| Präferenz des öffentlichen Sektors für inländische Beschaffung begrenzt grenzüberschreitende Skalierung | -0.6% | Nationale Regierungen, am stärksten in Frankreich, Deutschland | Langfristig (≥ 4 Jahre) |
| Budgeteinfrierungen im mittleren Marktsegment infolge der EU-Konjunkturabschwächung verzögern Premium-Bedrohungsintelligenz-Dienste | -0.4% | Mittelständische Unternehmen in der EU | Kurzfristig (≤ 2 Jahre) |
| Durch Schrems II ausgelöste Skepsis gegenüber Cloud-Daten verlangsamt die Einführung von Sicherheit als Dienst | -0.5% | EU-weit, insbesondere US-Cloud-Anbieter betreffend | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentierte Datensouveränitätsregeln erhöhen die EU-weiten Compliance-Kosten
Dreiundzwanzig Mitgliedstaaten haben die Umsetzungsfrist für NIS2 versäumt, was Anbieter zwingt, divergierende Rahmenwerke zu navigieren und mehrere Compliance-Arbeitsströme aufrechtzuerhalten, die Skaleneffekte untergraben.[3] Diese Komplexität belastet insbesondere grenzüberschreitende SOCs.
Präferenz des öffentlichen Sektors für inländische Beschaffung begrenzt grenzüberschreitende Skalierung
Frankreichs Intervention zum Schutz von Atos unterstreicht eine souveränitätsorientierte Haltung, die die Nachfrage fragmentiert und lokale Marktführer gegenüber paneuropäischen Angeboten bevorzugt. Das Hemmnis dämpft den einheitlichen Dienstleistungsausbau bei großen Regierungsaufträgen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
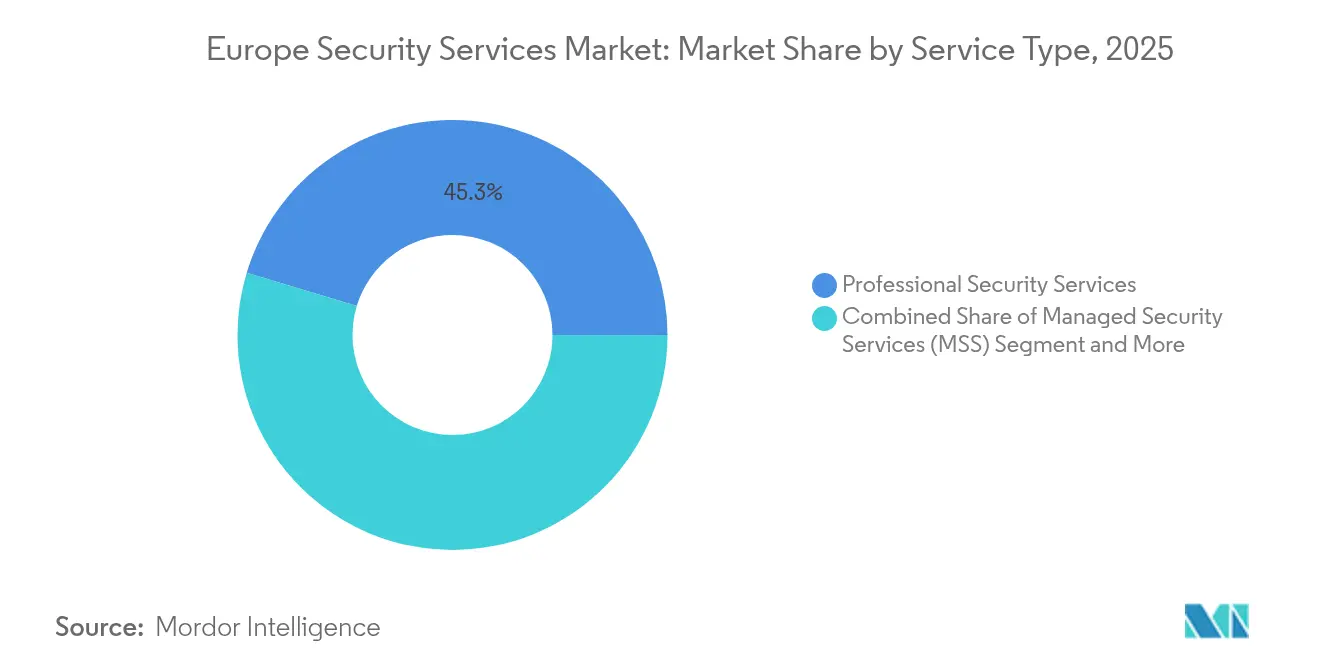
Beratungstiefe sichert die Führungsposition professioneller DiensteProfessionelle Dienste generierten im Jahr 2025 den größten Anteil am europäischen Markt für Sicherheitsdienstleistungen und beanspruchten einen Umsatzanteil von 45,32 %, da Unternehmen maßgeschneiderte NIS2- und Post-Quanten-Bereitschaftsprüfungen nachfragten. Hochwertige Beratungsprojekte verankern häufig mehrjährige verwaltete Sicherheitsverträge, sodass Anbieter Mitarbeiter vor Ort einbetten und Bedrohungsintelligenz-Abonnements im Querverkauf anbieten können. Regulatorische Umwälzungen, Fusionen und die bevorstehende Post-Quanten-Kryptografie-Umstellung schaffen gemeinsam einen stetigen Rückstand an Lückenanalysen und Sanierungsfahrplänen.
Verwaltete Sicherheitsdienste bleiben jedoch der Wachstumsmotor und wachsen bis 2031 mit einer CAGR von 6,41 %. Der Fachkräftemangel im Bereich Cybersicherheit, kombiniert mit dem Wunsch der Vorstände nach messbaren Ergebnissen, treibt die Nachfrage nach Bündeln aus verwalteter Erkennung und Reaktion, erweiterter Erkennung und Reaktion sowie SOC als Dienst voran. Die Übernahme von SecureWorks durch Sophos und der Umsatz von Orange Cyberdefence in Höhe von EUR 1,1 Milliarden (USD 1,2 Milliarden) veranschaulichen, wie Skalierung, KI-Telemetrie und 24/7-Abdeckung den Wettbewerbsvorteil untermauern. Anbieter, die Compliance-Inhalte, fortschrittliche Analytik und branchenspezifische Playbooks zusammenführen, sind am besten positioniert, um den europäischen Markt für Sicherheitsdienstleistungen zu monetarisieren.

Nach Sicherheitsbereich:
Cyberdienste übertreffen physische IntegrationCybersicherheitsdienste beanspruchten 63,12 % des Umsatzes im Jahr 2025 und wachsen jährlich um 6,32 %, da Organisationen hybride IT-Betriebstechnologie-Umgebungen absichern. Cloud-native Firewalls, Zero-Trust-Netzwerkzugang und Bedrohungsintelligenz-APIs sind nun standardmäßige Kaufbündel. Die rasche Digitalisierung von Krankenhäusern, Versorgungsunternehmen und der Fertigung erhöht die Nachfrage nach einheitlichen Cyber-Physischen Überwachungszentren.
Anbieter physischer Sicherheit schwenken um, indem sie IoT-Sensoren, Videoanalytik und Zutrittskontroll-Telemetrie in umfassendere Cyber-Bedrohungsanalyseplattformen einbetten. Securitas beispielsweise steigerte sein Segment für Technologieintegration auf 32 % des Konzernumsatzes, was eine strukturelle Neuausrichtung hin zu konvergierten Angeboten signalisiert. Anbieter, die Ausweisprotokoll-Daten, CCTV-Metadaten und Signale industrieller Steuerungssysteme in SIEM-Datenseen einlesen können, werden neue adressierbare Nischen im europäischen Markt für Sicherheitsdienstleistungen erschließen.
Nach Bereitstellungsmodus:
Cloud-Dynamik fordert die Dominanz von Vor-Ort-Lösungen herausVor-Ort-Bereitstellungen machten im Jahr 2025 noch immer 57,25 % der Ausgaben aus, was Souveränitätsbedenken und fest verankerte Rechenzentrumsinfrastrukturen widerspiegelt, insbesondere bei Betreibern kritischer Infrastrukturen. Cloud-Modelle verzeichnen jedoch eine CAGR von 6,03 %, wobei KMU nutzungsbasierte SOC-Tools und gemeinsame Bedrohungsintelligenz-Datenseen nutzen, um Kapitalausgaben zu umgehen. Compliance-Bedenken im Zusammenhang mit Schrems II lenken Arbeitslasten in EU-basierte Clouds, was regionalen IaaS-Anbietern und SOCs zugute kommt, die eine explizite Datenspeicherung garantieren.
Hybride Architekturen entwickeln sich zum pragmatischen Weg, der die Aufbewahrung hochsensibler Telemetrie vor Ort ermöglicht, während Cloud-Analytik für skalierbare Korrelation und Post-Quanten-Kryptografie-Algorithmus-Updates genutzt wird. Das Auftragseingangs-Wachstum von Deutsche Telekom AG um 10,8 % bei T-Systems unterstreicht, wie hybride Cloud-Sicherheitsprojekte nun einen festen Anteil an Unternehmenstransformations-Roadmaps ausmachen.
Nach Unternehmensgröße:
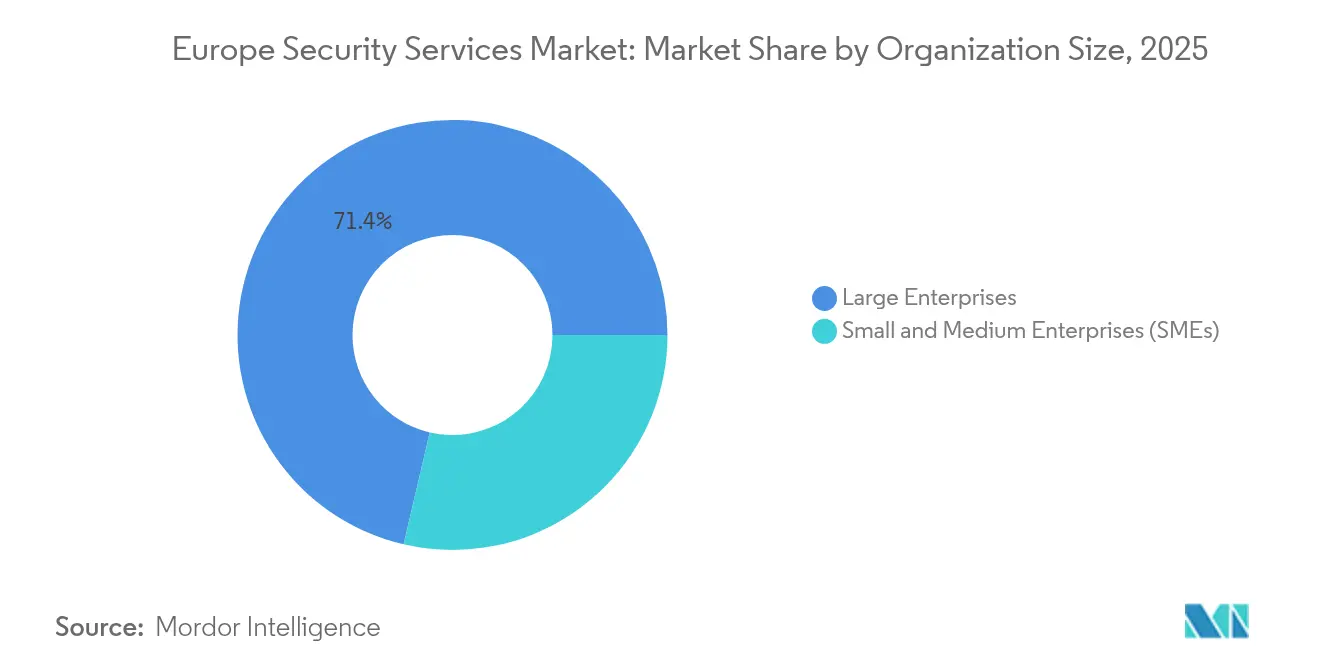
KMU-Nachfrage wird zum wichtigsten WachstumshebelGroßunternehmen erwirtschafteten im Jahr 2025 71,35 % des Umsatzes, gestützt durch ausgereifte Sicherheitsoperationen und Compliance-Druck über globale Standorte hinweg. Dennoch sind KMU die Wachstumsgeschichte, die mit einer CAGR von 6,22 % expandieren, da der NIS2-Anwendungsbereich auf mittelgroße Unternehmen ausgeweitet wird. Das KMU-Klassifizierungsrahmenwerk der Agentur der Europäischen Union für Cybersicherheit (Digitaler Ermöglicher, Digital Basiert, Digital Abhängig) treibt segmentierte Angebote voran – von virtuellen CISO-Retainern bis hin zu schlüsselfertigen Bündeln aus verwalteter Erkennung und Reaktion – und ermöglicht es Anbietern, latente Nachfrage kosteneffizient zu erschließen.
Der Fachkräftemangel im Bereich Cybersicherheit trifft kleine Unternehmen härter: 82 % berichten von Personalengpässen, was sie zu Abonnement-SOCs, automatisierter Phishing-Simulation und verwalteter Endpunkterkennung drängt. Anbieter, die Preispunkte an OPEX-Budgets anpassen und Compliance-Dashboards zur Vereinfachung der Berichterstattung anbieten, sind gut positioniert, um inkrementelle Anteile am europäischen Markt für Sicherheitsdienstleistungen zu gewinnen.
Nach Endnutzerbranche:
Gesundheitswesen überholt als WachstumsgrenzeDer BFSI-Sektor behielt mit einem Umsatzanteil von 24,12 % im Jahr 2025 die Führungsposition, angetrieben durch PSD2-Open-Banking-Schnittstellen und strenge Risikokontrollanforderungen für Zahlungsdienste. Zero-Trust-Mandate, API-Absicherung und Echtzeit-Betrugsanalytik bleiben zentrale Kauftreiber.
Das Gesundheitswesen verzeichnet jedoch die schnellste CAGR von 5,82 %. Ransomware-Angriffe auf EU-Krankenhäuser stiegen im Jahr 2024 um 160 %, was lebenskritische Systeme gefährdete und die Europäische Kommission zu einem eigenen sektoralen Aktionsplan veranlasste. Anbieter, die Incident-Response-Retainer, Penetrationstests für Medizingeräte und Beratung zum Datenschutz von Patienten bündeln, erzielen Prämienmargen im europäischen Markt für Sicherheitsdienstleistungen.
Geografische Analyse
Markt für Sicherheitsdienstleistungen im Vereinigten Königreich
Das Vereinigte Königreich erwirtschaftete 21,68 % der Einnahmen des Jahres 2025, gestützt durch ein dichtes Ökosystem an Finanzdienstleistungen und staatliche Unterstützung für das National Cyber Security Centre. Die Anbieterlandschaft umfasst 960 Software-Sicherheitsunternehmen, 66 KI-Cyber-Innovatoren und mehrere Unicorn-Exits, darunter die Übernahme von Darktrace für 5,32 Milliarden USD. Die Talentlücke bleibt jedoch gravierend, und divergierende Datenregime nach dem Brexit erhöhen die Komplexität der grenzüberschreitenden Dienstleistungserbringung.
Markt für Sicherheitsdienstleistungen in Deutschland
Deutschland stellt die größte nationale Marktchance innerhalb der EU dar, wobei Unternehmen im Jahr 2024 11,2 Milliarden EUR (12,1 Milliarden USD) für Cyber-Sicherheitsmaßnahmen ausgaben. Die durch Cybervorfälle verursachten Verluste beliefen sich in diesem Jahr auf 179 Milliarden EUR (193,4 Milliarden USD) und rückten die SOC-Modernisierung sowie die Absicherung industrieller Steuerungssysteme in den Fokus der Unternehmensführung. Berlins Forschungsförderungen und ein geplanter „Cyber Dome” in Zusammenarbeit mit Israel stärken die Attraktivität des Standorts für Forschung und Entwicklung.
Weitere europäische Märkte
Frankreich verzeichnet mit einer CAGR von 6,98 % bis 2031 die stärkste Wachstumsdynamik, getragen durch die im Rahmen von France 2030 bereitgestellten 1 Milliarde EUR (1,08 Milliarden USD) sowie durch sicherheitsrelevante Anforderungen im Zusammenhang mit den Olympischen Spielen. Die proaktive Haltung der ANSSI beschleunigt die Einführung von Managed Detection, Kryptographie-Upgrades und souveränen Cloud-SOCs. Italien, die nordischen Länder und die Benelux-Staaten verzeichnen jeweils ein überdurchschnittliches Wachstum aufgrund neuer nationaler Cybersicherheitsgesetze, branchenübergreifender Vorfallsspitzen und staatlicher Investitionsprogramme, die gemeinsam die geografische Reichweite des Marktes für Sicherheitsdienstleistungen in Europa verbreitern.
Wettbewerbslandschaft
Die Marktstruktur ist mäßig konzentriert. Die fünf größten Anbieter kontrollieren gemeinsam schätzungsweise 42 % des Umsatzes im Jahr 2024, was Raum für regionale Spezialisten und disruptive KI-Plattformen lässt. Konsolidierung bleibt ein bevorzugtes Vorgehen, wie die Übernahme von Secureworks durch Sophos für USD 859 Millionen, die seriellen Akquisitionen von Orange Cyberdefence und die Zusammenführung von Darktrace durch Thoma Bravo zeigen. Anbieter konkurrieren auf drei Säulen: nachweisbare NIS2- und DSGVO-Compliance-Expertise, KI-gesteuerte Analytik zur Reduzierung der mittleren Erkennungszeit sowie die Fähigkeit, Cyber- und physische Telemetrie für Kunden kritischer Infrastrukturen zusammenzuführen.
IBMs Allianz mit Telefónica Tech rund um quantensichere Verschlüsselung positioniert beide für den EU-mandatierten Post-Quanten-Kryptografie-Übergang, während Ciscos Zero-Trust-Referenzarchitekturen die Bereitstellungsgeschwindigkeit im mittleren Marktsegment stärken. Physische Sicherheitsriesen wie Securitas und G4S verfolgen Technologieintegration, um von Bewachungsverträgen zu konvergierten Cyber-Physischen Dienstleistungsbündeln zu wechseln.
Chancen in unerschlossenen Bereichen bestehen weiterhin bei KMU-zentrierten Angeboten für verwaltete Erkennung und Reaktion, branchenspezifischer Bedrohungsintelligenz (Gesundheitswesen, Energieversorger) und verwalteter Post-Quanten-Kryptografie-Migration. Akteure, die Compliance-Berichterstattung automatisieren, generative KI für die Incident-Triage nutzen und Beratung rund um strategische Roadmaps schichten, werden inkrementelle Anteile am europäischen Markt für Sicherheitsdienstleistungen gewinnen.
Marktführer im europäischen Bereich für Sicherheitsdienstleistungen
-
IBM Corporation
-
Atos SE (Eviden Cybersecurity)
-
Orange Cyberdefense (Orange S.A.)
-
Accenture PLC
-
BT Group plc
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheitsdienstleistungen in Europa Unternehmen in diesem Bericht
- IBM Corporation
- Atos SE (Eviden Cybersecurity)
- Orange Cyberdefense (Orange S.A.)
- Accenture PLC
- BT Group plc
- Deutsche Telekom AG (T-Systems)
- Capgemini SE
- CGI Inc.
- Sophos Group plc
- Darktrace plc
- Palo Alto Networks Inc.
- Cisco Systems Inc.
- Thales Group
- HCLTech
- Wipro Ltd
- WithSecure (formerly F-Secure)
- G4S Ltd
- Securitas AB
- Allied Universal
- NCC Group plc
- Trustwave Holdings Inc.
- SecurityHQ
- Exclusive Networks
- Clavister AB
- Nixu Corporation
Lesen Sie die Analyse der Markt für Sicherheitsdienstleistungen in Europa-Unternehmen
Neueste Industrielle Entwicklungen in Markt für Sicherheitsdienstleistungen in Europa
- Juni 2025: NATO-Verbündete verpflichteten sich, bis 2035 1,5 % des BIP für Cyber-Resilienz auszugeben, was eine dauerhafte Einnahmequelle im öffentlichen Sektor sichert und Fünfjahresplanungszyklen neu gestaltet.
- Juni 2025: Die Europäische Kommission veröffentlichte einen koordinierten Post-Quanten-Kryptografie-Fahrplan, der Übergangspläne der Mitgliedstaaten bis Dezember 2026 und den Abschluss für Hochrisiko-Anwendungsfälle bis 2030 vorschreibt.
- April 2025: Ein mutmaßlicher Cyberangriff auf das iberische Stromnetz löste landesweite Stromausfälle aus und beschleunigte Sicherheitsbudgets im Energiesektor sowie Krisenmanagement-Engagements.
- März 2025: Die Ergebnisse von Deutsche Telekom AG für das Geschäftsjahr 2024 zeigten einen Anstieg des Auftragseingangs bei T-Systems um 10,8 %, der größtenteils durch hybride Cloud-Sicherheitsprojekte angetrieben wurde.
Berichtsumfang des europäischen Marktes für Sicherheitsdienstleistungen
Sicherheitsdienstleistungen sind Prozesse oder umfassende Dienste, die den Schutz und die Sicherheit einer Organisation gegen gängige Cyberangriffe, einschließlich Phishing, Schadsoftware und Ransomware, verbessern. Diese Dienste umfassen Design und Integration, Bereitstellung, Risiko- und Bedrohungsanalyse sowie Beratung. Verwaltete und gehostete Sicherheitsdienste und -lösungen können durch Cloud-Dienste, künstliche Intelligenz (KI), Biometrie, Internet der Dinge (IoT) und andere Ferndienstleistungen ergänzt werden.
Der europäische Markt für Sicherheitsdienstleistungen ist segmentiert nach Dienstleistungstyp (verwaltete Sicherheitsdienste, professionelle Sicherheitsdienste, Beratungsdienste und Bedrohungsintelligenz-Sicherheitsdienste), Bereitstellungsmodus (vor Ort und Cloud), Endnutzerbranche (IT und Infrastruktur, Regierung, Industrie, Gesundheitswesen, Transport und Logistik, Bankwesen und andere Endnutzerbranchen) sowie nach Land (Vereinigtes Königreich, Deutschland, Frankreich und übriges Europa). Die Marktgrößen und Prognosen werden in Wertangaben (USD) für alle oben genannten Segmente bereitgestellt.
Segmentierungsübersicht
| Verwaltete Sicherheitsdienste |
| Professionelle Sicherheitsdienste |
| Beratungs- und Beratungsdienstleistungen |
| Bedrohungsintelligenz-Dienste |
| Verwaltete Erkennung und Reaktion |
| Cybersicherheitsdienste |
| Physische Sicherheitsdienste |
| Vor-Ort |
| Cloud |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen (KMU) |
| IT und Infrastruktur |
| Regierung und öffentlicher Sektor |
| BFSI |
| Industrie und Fertigung |
| Gesundheitswesen und Biowissenschaften |
| Transport und Logistik |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| Telekommunikation |
| Sonstige Branchen |
| Vereinigtes Königreich |
| Deutschland |
| Frankreich |
| Italien |
| Spanien |
| Benelux |
| Nordische Länder |
| Übriges Europa |
| Nach Dienstleistungstyp | Verwaltete Sicherheitsdienste |
| Professionelle Sicherheitsdienste | |
| Beratungs- und Beratungsdienstleistungen | |
| Bedrohungsintelligenz-Dienste | |
| Verwaltete Erkennung und Reaktion | |
| Nach Sicherheitsbereich | Cybersicherheitsdienste |
| Physische Sicherheitsdienste | |
| Nach Bereitstellungsmodus | Vor-Ort |
| Cloud | |
| Hybrid | |
| Nach Unternehmensgröße | Großunternehmen |
| Kleine und mittlere Unternehmen (KMU) | |
| Nach Endnutzerbranche | IT und Infrastruktur |
| Regierung und öffentlicher Sektor | |
| BFSI | |
| Industrie und Fertigung | |
| Gesundheitswesen und Biowissenschaften | |
| Transport und Logistik | |
| Einzel- und E-Commerce | |
| Energie und Versorgungsunternehmen | |
| Telekommunikation | |
| Sonstige Branchen | |
| Nach Land | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Benelux | |
| Nordische Länder | |
| Übriges Europa |
Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des europäischen Marktes für Sicherheitsdienstleistungen?
Die Größe des europäischen Marktes für Sicherheitsdienstleistungen betrug im Jahr 2026 USD 19,95 Milliarden und wird bis 2031 voraussichtlich USD 26,35 Milliarden erreichen.
Welches Segment wächst innerhalb des Marktes am schnellsten?
Verwaltete Sicherheitsdienste werden bis 2031 voraussichtlich eine CAGR von 6,41 % verzeichnen, die höchste unter den Dienstleistungskategorien.
Wie beeinflusst NIS2 die Sicherheitsausgaben von Unternehmen?
NIS2 weitet verbindliche Cyber-Risikobudgets auf mehr Sektoren und mittelgroße Unternehmen aus, erhöht die durchschnittlichen Sicherheitsausgaben auf 9 % der IT-Budgets und treibt die Nachfrage nach verwalteter Erkennung, Beratungs- und Compliance-Diensten an.
Warum ist das Gesundheitswesen ein Hochsegment mit starkem Wachstum?
Ein Anstieg von Ransomware-Angriffen um 160 % und 309 schwerwiegende Vorfälle im Jahr 2024 veranlassten die EU zu einem Aktionsplan, der die Cyber-Budgets im Gesundheitswesen erhöhte und eine rasche Einführung verwalteter Sicherheitslösungen schuf.