
Marktgröße und Marktanteil im Cloud Workload Schutz
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
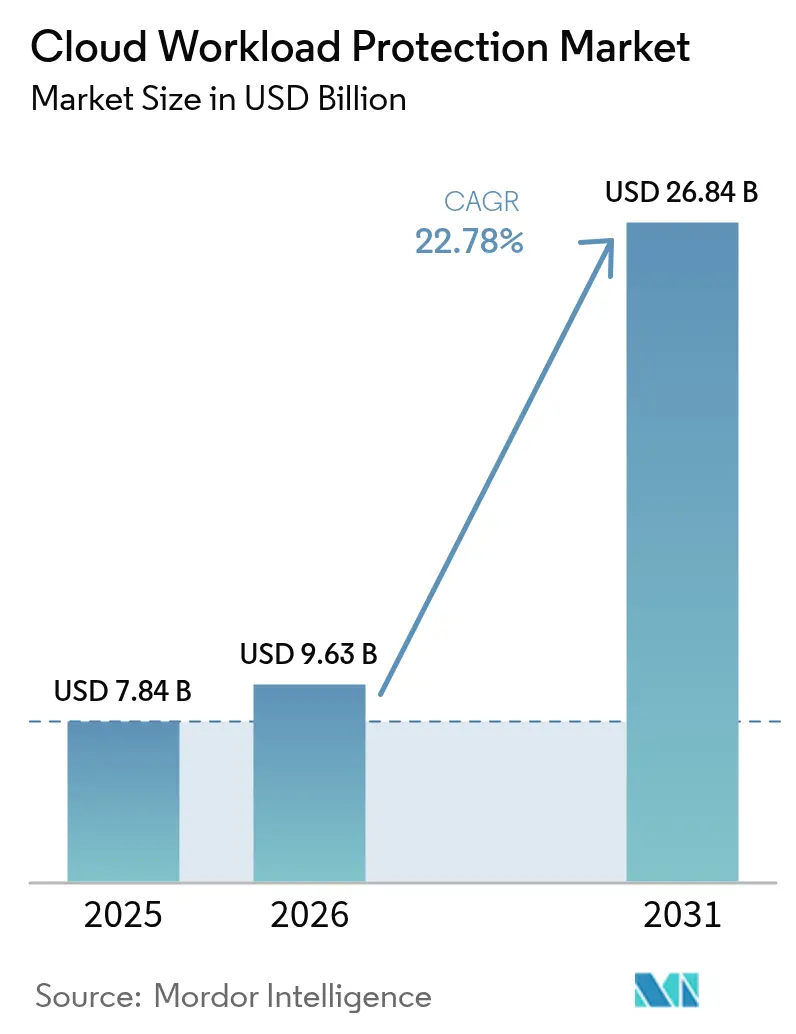
| Marktgröße (2026) | 9.63 Milliarden US-Dollar |
| Marktgröße (2031) | 26.84 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 22.78 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
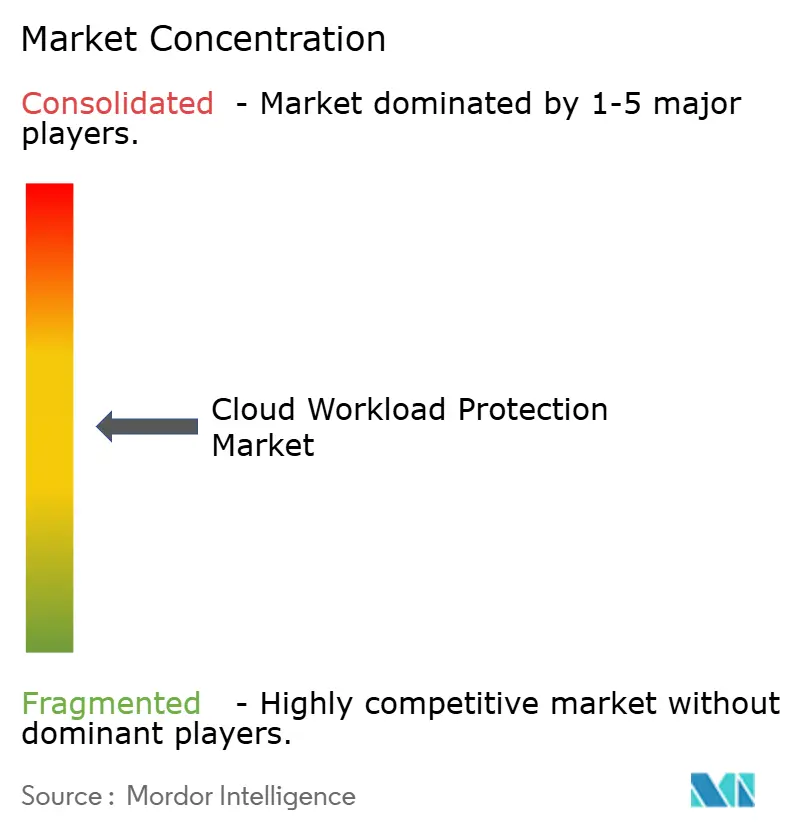
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Cloud Workload Schutz Marktanalyse von Mordor Intelligence
Die Marktgröße im Cloud Workload Schutz soll von 7,84 Milliarden USD im Jahr 2025 auf 9,63 Milliarden USD im Jahr 2026 wachsen und bis 2031 mit einer CAGR von 22,78 % über den Zeitraum 2026–2031 einen Wert von 26,84 Milliarden USD erreichen. Die Nachfrage nimmt zu, da Unternehmen perimeterbasierte Abwehrmaßnahmen durch Laufzeitkontrollen ersetzen, die hochverteilte Workloads absichern. Echtzeit-Telemetrie aus der Extended-Berkeley-Packet-Filter-(eBPF)-Technologie, der rasche Rollout von Cloud-nativen Anwendungsschutzplattformen (CNAPP) sowie die Konvergenz mit DevSecOps-Pipelines verändern die Wettbewerbsstrategien. Die Einführung von Multi-Cloud, die Flexibilität hybrider Bereitstellungsmodelle und compliance-getriebene Beschaffung in regulierten Sektoren tragen zum zweistelligen Wachstum bei, während die Beobachtbarkeit auf Kernel-Ebene die Leistungserwartungen erhöht. Der Cloud Workload Schutz Markt bevorzugt nun einheitliche Plattformen, die die Tool-Proliferation reduzieren, die Agentenverwaltung vereinfachen und den Schutz auf Container, serverlose Funktionen und KI-Workloads ausweiten.
Wichtigste Erkenntnisse des Berichts
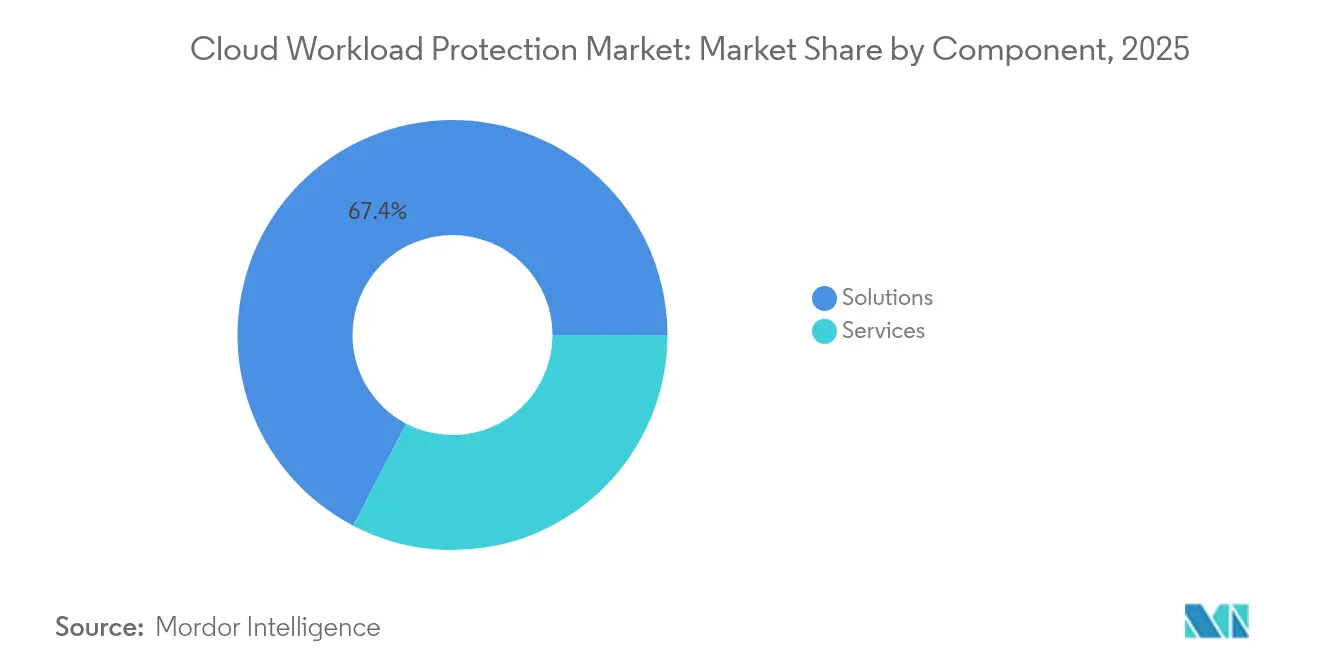
- Nach Komponente hielten Lösungen im Jahr 2025 einen Marktanteil von 67,35 % am Cloud Workload Schutz Markt; für Bedrohungserkennung und Incident-Response wird bis 2031 eine CAGR von 27,29 % prognostiziert.
- Nach Sicherheitsarchitektur entfielen im Jahr 2025 63,25 % des Cloud Workload Schutz Marktanteils auf agentenbasierte Bereitstellungen, während agentenlose Modelle bis 2031 mit einer CAGR von 31,15 % expandieren.
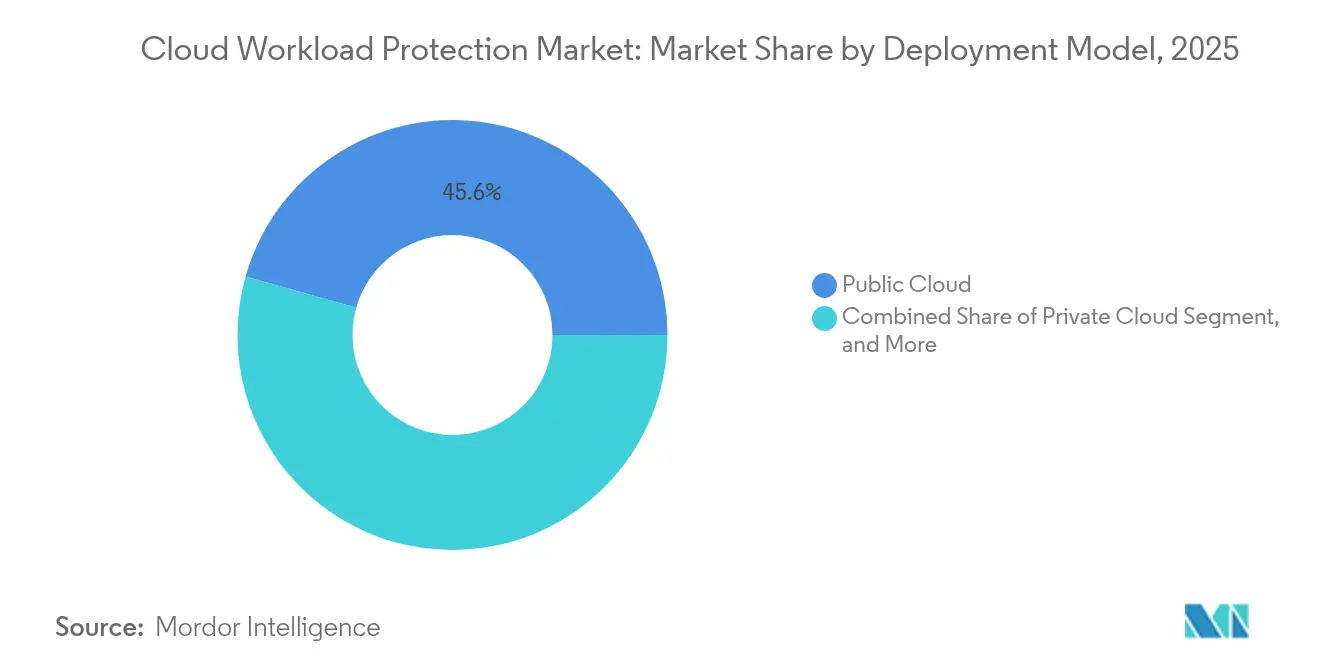
- Nach Bereitstellungsmodell entfielen im Jahr 2025 45,62 % des Cloud Workload Schutz Marktanteils auf die öffentliche Cloud; für die hybride Cloud wird zwischen 2026 und 2031 ein Wachstum mit einer CAGR von 29,2 % prognostiziert.
- Nach Workload-Typ behielten virtuelle Maschinen im Jahr 2025 einen Marktanteil von 40,55 % am Cloud Workload Schutz Markt, während serverlose Funktionen bis 2031 mit einer CAGR von 33,2 % wachsen.
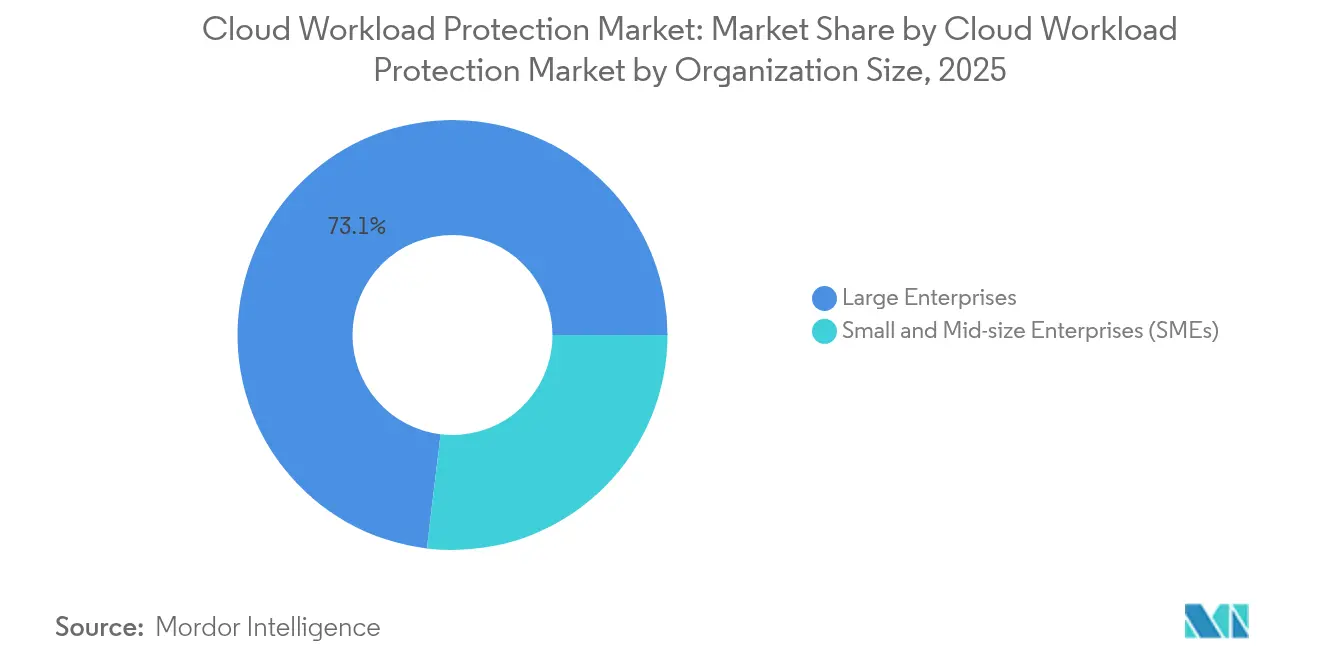
- Nach Unternehmensgröße führten Großunternehmen im Jahr 2025 mit einem Marktanteil von 73,10 % am Cloud Workload Schutz Markt; kleine und mittelständische Unternehmen wachsen mit einer CAGR von 25,9 %.
- Nach Endnutzerbranche entfielen im Jahr 2025 22,60 % des Cloud Workload Schutz Marktanteils auf Banken, Finanzdienstleistungen und Versicherungen (BFSI), während das Gesundheitswesen und die Biowissenschaften voraussichtlich mit einer CAGR von 27,1 % wachsen werden.
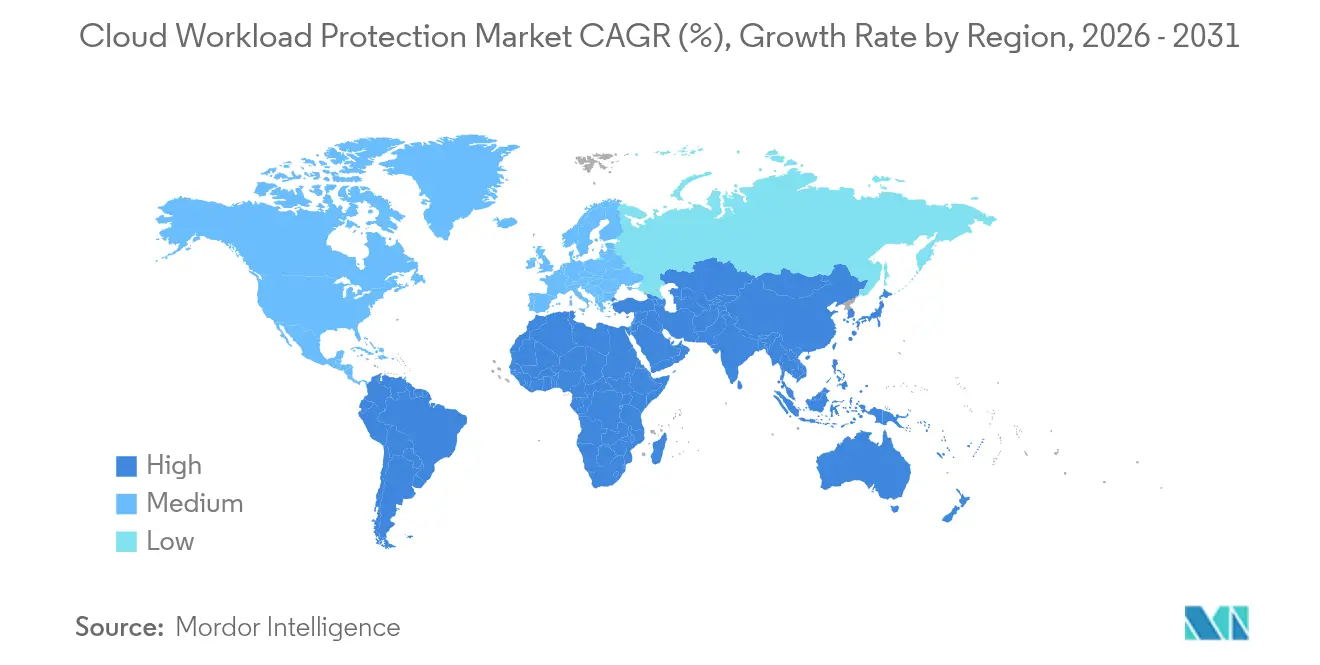
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Marktanteil von 37,70 % am Cloud Workload Schutz Markt; Asien-Pazifik ist mit einer CAGR von 28,9 % die am schnellsten wachsende Region.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Wirkung |
|---|---|---|---|
| Weitverbreiteter Anstieg der Multi-Cloud-Einführung | +2.6% | Weltweit, am stärksten in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Weitverbreiteter DevSecOps-Wandel beschleunigt CNAPP-Rollouts | +2.2% | Globale DevSecOps-Zentren: USA, Vereinigtes Königreich, Israel, Indien | Kurzfristig (≤ 2 Jahre) |
| Zunahme von Cloud-nativer Ransomware und Compliance-Bußgeldern | +2.0% | Weltweit regulierte Branchen (BFSI, Gesundheitswesen, öffentliche Verwaltung) | Langfristig (≥ 4 Jahre) |
| Betriebskosten-Vorteil gegenüber On-Premises-Tools | +1.4% | Weltweit, insbesondere in KMU-lastigen Märkten in APAC und LATAM | Mittelfristig (2–4 Jahre) |
| eBPF-gestützte Tiefentelemetrie erschließt Laufzeitvertrauen | +0.8% | Innovationscluster in Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Cloud-Versicherer verlangen CWPP-Nachweis | +1.1% | Nordamerika, EU, Australien | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Anstieg der Multi-Cloud-Einführung
Unternehmensstrategien, die Workloads auf mehrere Hyperscaler verteilen, verändern Sicherheitsarchitekturen und erhöhen die Nachfrage nach agentenloser Transparenz. Das Cloud-Sicherheits-Playbook des Verteidigungsministeriums (Department of Defense Cloud Security Playbook) befürwortet eine einheitliche Sicherheitslage in heterogenen Umgebungen und stärkt plattformzentrierte Kaufpräferenzen.[1]Beauftragter für Informationstechnologie des Verteidigungsministeriums, Cloud-Sicherheits-Playbook Band 1, US-Verteidigungsministerium, dodcio.mil Finanzinstitute schätzen Multi-Cloud für die Einhaltung von Vorschriften in verschiedenen Rechtssystemen, da dies die betriebliche Resilienz gewährleistet und eine Anbieterbindung vermeidet. CNAPP-Suiten gewinnen an Bedeutung, weil sie Positionsmanagement, Laufzeitschutz und Incident-Response in einer einzigen Steuerungsebene konsolidieren. Anbieter-Roadmaps betonen zunehmend API-basierte Erkennung, die den Verwaltungsaufwand für die Bereitstellung und Aktualisierung von Agenten auf Tausenden von kurzlebigen Assets beseitigt.
DevSecOps-Wandel beschleunigt CNAPP-Rollouts
Die Einbettung von Sicherheitskontrollen in Pipelines zur kontinuierlichen Integration und Bereitstellung beschleunigt die Erkennung von Schwachstellen, bevor Workloads die Produktion erreichen. Microsofts Leitfaden zum Schutz Cloud-nativer Anwendungen veranschaulicht, wie automatisierte Prüfungen innerhalb von Build-Prozessen die Behebungszyklen verkürzen und Entwickler mit Sicherheitszielen in Einklang bringen.[2]Microsoft, Implementierung einer Cloud-nativen Anwendungsschutzplattform, Microsoft, microsoft.com Dieser Ansatz steigert die Release-Geschwindigkeit und erfüllt gleichzeitig Governance-Anforderungen. Container-Orchestrierungsplattformen wie Kubernetes bringen Laufzeitkomplexität mit sich, die traditionelle Endpoint-Agenten nicht ohne Weiteres überwachen können, was die Einführung integrierter Scan-to-Protect-Workflows fördert. Mit zunehmender Reife der DevSecOps-Kultur verlagert sich die Beschaffung hin zu Lösungen, die entwicklerfreundliche APIs, Richtlinien-als-Code-Vorlagen und umsetzbare Feedback-Schleifen innerhalb integrierter Entwicklungsumgebungen bieten.
Zunahme von Cloud-nativer Ransomware und Compliance-Bußgeldern
Bedrohungsakteure nutzen Fehlkonfigurationen in Containern und serverlosen Funktionen aus und erhöhen so das operative Risiko für regulierte Branchen. Der Europäische Datenschutzausschuss verweist auf zunehmende Durchsetzungsmaßnahmen bei der Misshandlung von Cloud-Daten und signalisiert, dass Bußgelder nun die Kosten präventiver Kontrollen übersteigen.[3]Europäischer Datenschutzausschuss, EDPB-Jahresbericht 2024, EDPB, edpb.europa.eu Laufzeitabwehrmechanismen, die laterale Bewegungen innerhalb von Kubernetes-Clustern erkennen können, werden für Finanz- und Gesundheitsorganisationen obligatorisch. Zero-Trust-Prinzipien gewinnen an Dringlichkeit, da Netzwerkperimeter Workloads nicht schützen, die über mehrere Clouds und Regionen hinweg kommunizieren. Anbieter reagieren darauf, indem sie Verhaltensanalysen, Netzwerk-Mikrosegmentierung und datenbewusste Verschlüsselung in einem einzigen Richtlinien-Framework integrieren.
eBPF-gestützte Tiefentelemetrie erschließt Laufzeitvertrauen
Die Extended-Berkeley-Packet-Filter-Instrumentierung bietet Transparenz auf Kernel-Ebene ohne den Performance-Overhead von Legacy-Treibern. AccuKnox demonstriert, wie eBPF benutzerdefinierte Richtlinien in Bytecode umwandelt, der Prozess-, Datei- und Netzwerkkontrollen in Echtzeit durchsetzt. Die Technik liefert granulare Telemetrie für Container und virtuelle Maschinen, unterstützt Richtlinien-als-Code-Workflows und skaliert über Multi-OS-Flotten hinweg. Die Einführung beschleunigt sich im asiatisch-pazifischen Raum, wo die Dominanz von Linux und Open-Source-Communitys die Innovation vorantreiben, mit anschließender Übernahme in Nordamerika und Europa, da Organisationen deterministische Laufzeitintegrität und einen reduzierten Agenten-Fußabdruck anstreben.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Wirkung |
|---|---|---|---|
| Komplexe Datensouveränitätsvorschriften in mehreren Rechtssystemen | -1.6% | EU, Naher Osten, APAC (Indien, Singapur), LATAM | Langfristig (≥ 4 Jahre) |
| Tool-Proliferation und Agenten-Erschöpfung bei SecOps-Teams | -1.3% | Weltweit Cloud-first-Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Mangel an Fachkräften im Bereich Cloud-Sicherheit | -1.5% | Weltweit, insbesondere in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Zunehmende ARM-basierte Server-Einführung, die Legacy-Agenten überfordert | -0.9% | APAC-Hyperscaler, souveräne Cloud-Initiativen in der EU | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexe Datensouveränitätsvorschriften in mehreren Rechtssystemen
Unterschiedliche Datensouveränitätsregeln zwingen Unternehmen, regionsspezifische Cloud-Instanzen zu unterhalten und die Telemetrieübertragung einzuschränken, was eine einheitliche Bedrohungserkennung erschwert. Impossible Cloud hebt hervor, wie Lokalisierungsgesetze fragmentierte Sicherheitsarchitekturen begünstigen und die Betriebskosten in die Höhe treiben. Finanzunternehmen müssen die Datenschutz-Grundverordnung (DSGVO), Basel III und nationale Bankgesetze einhalten, was von Anbietern eine landesinterne Protokollverarbeitung, den Besitz von Verschlüsselungsschlüsseln und lokal zertifizierte Rechenzentren erfordert. Anbieter investieren erhebliche Forschungs- und Entwicklungsressourcen in die Erlangung von Compliance-Akkreditierungen, was die Funktionsinnovation verlangsamen und die Marktzutrittsschranken für aufstrebende Anbieter erhöhen kann.
Tool-Proliferation und Agenten-Erschöpfung bei SecOps-Teams
Sicherheitsbetriebszentren setzen mehrere Einzelprodukte ein, die Analysten mit redundanten Warnmeldungen und überlappenden Dashboards belasten. Akademische Forschung identifiziert Warnmüdigkeit als Hauptursache für Burnout und übersehene Vorfälle. Hybride und Multi-Cloud-Umgebungen verschärfen das Problem, da separate Agenten häufig keine Parität auf ARM-basierten Servern oder serverlosen Laufzeitumgebungen aufweisen. Unternehmen konsolidieren sich daher auf Plattformen, die Positionsmanagement, Laufzeitkontrollen und Incident-Response zusammenführen, wodurch Lizenzausgaben und Verwaltungsaufwand reduziert werden. Die Differenzierung der Anbieter hängt zunehmend von einheitlichen Richtlinien-Engines, normalisierter Telemetrie und KI-gestützter Triage ab, die die mittlere Erkennungszeit verkürzen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Lösungen dominieren durch IntegrationLösungen erwirtschafteten 2025 einen Umsatzbeitrag von 67,35 %, was die Marktpräferenz für konvergente Plattformen widerspiegelt, die von der Positionsverwaltung bis zur Incident-Response reichen. Die Marktgröße im Cloud Workload Schutz für Lösungsangebote wird parallel zu einer CAGR von 27,29 % bei Tools zur Bedrohungserkennung und -reaktion steigen, da Laufzeitanalysen zum unverzichtbaren Standard werden. Umfassende Suiten bündeln Schwachstellenbewertung, Compliance-Berichterstattung und Verschlüsselung, was die Plattformbindung stärkt und die Gesamtbetriebskosten senkt.
Dienste erwirtschafteten die verbleibenden 32,65 % des Umsatzes, angeführt von verwalteten Erkennungsfunktionen, die den Fachkräftemangel ausgleichen. Professionelle Dienstleistungen unterstützen die architektonische Gestaltung und Migration, während verwaltete Angebote kleine und mittelständische Unternehmen ansprechen, die operative Fachkenntnisse suchen, ohne Vollzeitmitarbeiter einzustellen. Die enge Integration von Technologie und Dienstleistungen gewährleistet eine schnellere Wertschöpfung und schafft Upsell-Wege für Beratungsmandate, was ein wiederkehrendes Umsatzwachstum im Cloud Workload Schutz Markt sichert.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Berichtskauf verfügbar


Nach Sicherheitsarchitektur:
Agentenbasiert führt trotz agentenlosem AufschwungAgentenbasierte Bereitstellungen entfielen im Jahr 2025 auf 63,25 % des Cloud Workload Schutz Marktanteils, da kernelresidente Module tiefe Pakettransparenz und Prozesskontrolle bieten. Sie sind unverzichtbar für den Hochfrequenzhandel und andere latenzempfindliche Workloads, die ein deterministisches Monitoring erfordern. Allerdings skaliert das agentenlose Segment mit einer CAGR von 31,15 %, da Hyperscaler-APIs reifen und Kunden zu einem geringeren operativen Fußabdruck tendieren.
Die an agentenlose Modelle geknüpfte Marktgröße im Cloud Workload Schutz profitiert von der Einführung von ARM-Servern und der Expansion serverloser Dienste, die beide Legacy-Agenten vor Herausforderungen stellen. Hybridstrategien, die In-Guest-Sensoren für geschäftskritische Assets mit API-Telemetrie für kurzlebige Workloads kombinieren, überbrücken Fähigkeitslücken. Microsofts Übergang zum Azure Monitor Agent verdeutlicht den Schwenk der Branche hin zu konsolidierten Sammlern, die den CPU-Overhead minimieren und gleichzeitig die Datengranularität erweitern.
Nach Bereitstellungsmodell:
Öffentliche Cloud als Grundlage ermöglicht hybrides WachstumDie öffentliche Cloud entfiel 2025 auf 45,62 % des Umsatzes, gestützt durch integrierte Kontrollen von Hyperscalern und ein umfangreiches Ökosystem aus Drittanbieter-Integrationen. Hybride Architekturen, die mit einer CAGR von 29,2 % wachsen sollen, sprechen Unternehmen an, die regulatorische Kontrolle mit Elastizität in Einklang bringen. Die private Cloud verbleibt bei einem Anteil von 30,7 % für Branchen, die souveränes Hosting oder die Nähe zu On-Premises-Assets benötigen.
Einheitliche Plattformen, die die Richtliniendurchsetzung vom physischen Standort entkoppeln, bilden das Fundament des Cloud Workload Schutz Marktes und gewährleisten konsistente Schutzmaßnahmen über Kubernetes-Cluster in Rechenzentren und serverlose Funktionen am Edge hinweg. Die Zero-Trust-Overlays des US-Verteidigungsministeriums unterstreichen den strategischen Wert der Bereitstellungsunabhängigkeit und lenken die Beschaffungskriterien auf Anbieter, die über Cloud-Infrastrukturen hinweg ohne Sicherheitslücken operieren.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Berichtskauf verfügbar
Nach Cloud Workload-Typ:
Serverlose Funktionen stören die Dominanz virtueller MaschinenVirtuelle Maschinen behielten 2025 einen Umsatzanteil von 40,55 %, doch das serverlose Segment wächst mit einer CAGR von 33,2 %, da ereignisgesteuerte Architekturen den Infrastruktur-Overhead komprimieren. Container expandieren mit 30,35 % und stellen das verbindende Gewebe zwischen Legacy-Monolithen und Microservices dar. Die mit dem serverlosen Segment verbundene Marktgröße im Cloud Workload Schutz unterstreicht die Dringlichkeit von Laufzeitkontrollen, die in Millisekunden auslösen und anbieterdefinierte Sandboxes respektieren.
Aqua Securitys KI-Workload-Schutz unterstreicht die Bedeutung von Transparenz innerhalb von GPUs und spezialisierten Beschleunigern, die das maschinelle Lernen für Inferenz antreiben. Die eBPF-Instrumentierung nivelliert das Spielfeld weiter, indem sie granulare Telemetrie über container-optimierte Betriebssysteme hinweg ohne aufwendige Code-Änderungen sammelt.
Nach Unternehmensgröße:
Führung der Großunternehmen treibt KMU-Einführung anGroße Unternehmen erwirtschafteten 73,10 % des Umsatzes von 2025 aufgrund des schieren Workload-Volumens und regulatorischer Verpflichtungen. Integrierte Suiten, die nahtlos mit Security-Information-and-Event-Management-(SIEM)-Pipelines zusammenarbeiten, stärken die Verlängerungsquoten. Kleine und mittelständische Unternehmen expandieren mit einer CAGR von 25,9 %, da SaaS-ausgelieferter Schutz die Einstiegshürden senkt.
Agentenlose Erkennung, vereinfachte Dashboards und verbrauchsbasierte Preisgestaltung ermöglichen es KMU, Kontrollen einzuführen, die früher spezialisierte Teams erforderten, und erweitern so den gesamten adressierbaren Cloud Workload Schutz Markt. SentinelOnes FedRAMP-Zulassung veranschaulicht, wie Single-Tenant-SaaS-Modelle gleichzeitig souveräne Behörden und Unternehmen des mittleren Marktsegments über rollenbasierte Zugriffskontrollen und modulare Funktionsstufen bedienen können.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche:
Gesundheitswesen überholt BFSI-FührungBFSI hielt 2025 dank strenger Prüfvorschriften und hoher Kosten bei Datenschutzverletzungen einen Anteil von 22,60 %. Das Gesundheitswesen und die Biowissenschaften werden andere Branchen mit einer CAGR von 27,1 % übertreffen, da Ransomware Patientendaten und vernetzte Medizingeräte ins Visier nimmt. Telekommunikations-, Energie- und Regierungs-Workloads skalieren ebenfalls rasch, da 5G-Rollouts, Smart-Grid-Projekte und die Modernisierung des öffentlichen Sektors sensible Daten in die Cloud verlagern.
Anbieter bündeln Compliance-Artefakte – wie HIPAA-Zuordnungen und PCI-DSS-Dashboards – direkt in Richtlinien-Engines, was Zertifizierungszyklen verkürzt. Die Marktgröße im Cloud Workload Schutz in regulierten Sektoren wächst parallel zu integrierten Frameworks, automatisierter Beweiserhebung und KI-basierter Anomalieerkennung, die den Missbrauch von Anmeldedaten innerhalb kritischer Systeme markiert.
Geografische Analyse
Cloud-Workload-Schutz-Markt Nordamerika
Nordamerika hielt im Jahr 2025 einen Marktanteil von 37,70 %, gestützt durch eine ausgereifte Cloud-Durchdringung, starke Risikokapitalfinanzierung und regulatorische Treiber wie FedRAMP. Hochkarätige Zulassungen fördern die Akzeptanz bei zivilen Behörden und Verteidigungsprogrammen und stärken die Glaubwürdigkeit der Anbieter. Kanada und Mexiko spiegeln diese Trends wider, passen US-amerikanische Rahmenwerke an lokale Datenschutzgesetze an und erweitern die Marktreichweite.
Cloud-Workload-Schutz-Markt Asien-Pazifik
Der asiatisch-pazifische Raum entwickelt sich mit einer CAGR von 28,9 %, angetrieben durch das digitale Bankwesen in Indien, die Digitalisierung der Fertigung in China sowie Cloud-Mandate des öffentlichen Sektors in Australien und Japan. Akamai verzeichnete in der Region einen Anstieg der Webangriffe um 73 %, wobei der Finanzdienstleistungssektor im Jahr 2024 mehr als 27 Milliarden bösartige Anfragen absorbierte. Diese Bedrohungslage fördert die rasche Einführung von Laufzeitschutzlösungen, insbesondere in Singapur und Südkorea, wo Regulierungsbehörden die Einhaltung des Zero-Trust-Prinzips erwarten.
Cloud-Workload-Schutz-Markt Europa
Europa hielt im Jahr 2025 einen Umsatzanteil von 27,95 %, und die DSGVO bleibt der wichtigste Compliance-Treiber. Der Europäische Datenschutzausschuss betont grenzüberschreitende Datenkontrollmechanismen und verpflichtet multinationale Unternehmen zur Einrichtung regionsspezifischer Telemetrie-Pipelines. Anbieter konkurrieren durch lokalisierte Rechenzentren, Eigentümerschaft von Verschlüsselungsschlüsseln und die Einhaltung neuer KI-Gesetze, die Modellerklärbarkeit und Datenspeicherung regeln. Osteuropäische und nordische Märkte tragen inkrementelles Wachstum bei, da die Cloud-Akzeptanz auf die Fertigungs- und Energiesektoren ausgeweitet wird.

Regulatorisches Umfeld
Regulierte Käufer knüpfen Anforderungen an den Schutz von Cloud-Workloads zunehmend an formale Vorgaben von Normungsgremien und staatlichen Assurance-Programmen. In den Vereinigten Staaten bleibt FedRAMP ein zentraler Autorisierungsweg für Cloud-Dienste, die von Bundesbehörden genutzt werden, während DoD-Cloud-Bereitstellungen sich an DISA-Vorgaben orientieren, einschließlich des DoD Cloud Service Provider Security Requirements Guide (SRG) und der zugehörigen DFARS-Cloud-Anforderungen, was Anbieter zu kontinuierlicher Überwachung, gehärteten Konfigurationen und auditfähiger Telemetrie über hybride und Multi-Cloud-Umgebungen hinweg drängt.
Im Jahr 2026 verschärften NIST-Veröffentlichungen die Kontrollanforderungen für cloud-native Angriffsflächen, die CWPP- und CNAPP-Funktionen direkt betreffen. NIST aktualisierte die Leitlinien zum API-Schutz in cloud-nativen Systemen (März 2026) und veröffentlichte zusätzliche Overlays und interne Berichte zu spezialisierten Umgebungen, einschließlich Hochleistungs- und neu aufkommender Workload-Muster, wodurch die Nachfrage nach Runtime-Sichtbarkeit, Policy-Durchsetzung und nachvollziehbaren Konfigurationsbaselines, die bei Prüfungen nachgewiesen werden können, weiter zunimmt. In Europa erhöhen die Umsetzungsleitlinien zu NIS2 und technische Risikomanagementmaßnahmen, zusammen mit Best Practices für Cloud-Sicherheit von ENISA, den Druck auf standardisierte Risikomaßnahmen und Nachweiserhebung und prägen die Beschaffungskriterien für die Abdeckung von Posture bis Runtime sowie lokalisierte Verarbeitung dort, wo Datenresidenz relevant ist.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette für den Schutz von Cloud-Workloads beginnt mit der grundlegenden Cloud-Infrastruktur und den Plattformen, einschließlich Hyperscalern und spezialisierten Compute-Anbietern, und erstreckt sich bis zu CWPP- und CNAPP-Softwareanbietern, die Posture-Management, Schwachstellenbewertung sowie Runtime-Erkennung und -Reaktion über virtuelle Maschinen, Container und Serverless-Workloads hinweg bereitstellen. Wichtige vorgelagerte Inputs umfassen Cloud-Control-Plane-APIs, Identitäts- und Logging-Dienste, Runtime-Telemetrie (einschließlich eBPF-basierter Signale in stark Linux-geprägten Flotten), Bedrohungsdaten und zunehmend SBOM- und Lieferketten-Metadaten, die den Build-Zeit-Kontext mit Runtime-Risikoentscheidungen verbinden.
Vertrieb und Bereitstellung laufen im Allgemeinen über Cloud-Marktplätze, Vertriebspartner und globale Systemintegratoren, die Implementierung, Migration und Managed-Detection-Dienste für Sicherheitsteams bündeln, die mit Talentknappheit konfrontiert sind. Partnerschaften zwischen Sicherheitsanbietern und Infrastrukturanbietern fungieren zunehmend als Mechanismus in der Wertschöpfungskette, um Schutzmaßnahmen näher an den Ort zu bringen, an dem Workloads laufen, einschließlich KI-Cloud-Infrastruktur. Compliance-Gremien und Normungsorganisationen, einschließlich NIST und europäischer Rahmenwerke, auf die in EU-Cybersicherheitsanforderungen verwiesen wird, beeinflussen ebenfalls Produktchecklisten, Bewertungsartefakte und regionsspezifische Hosting-Anforderungen. Differenzierungsmerkmale konzentrieren sich häufig auf das Agentenmanagement im großen Maßstab, die Parität über heterogene Laufzeitumgebungen hinweg, einschließlich ARM und Serverless, sowie die Fähigkeit, Telemetrie- und Reaktions-Workflows mit Anforderungen mehrerer Regelwerke zu Datenresidenz und Auditvorgaben in Einklang zu halten.
Wettbewerbslandschaft
Die Marktkonsolidierung ist moderat, da etablierte Endpoint- und Netzwerksicherheitsanbieter durch Akquisitionen und organische Forschung und Entwicklung in den Workload-Schutz expandieren. Cisco, Palo Alto Networks und CrowdStrike integrieren Cloud-Sicherheits-Positionsmanagement, Container-Laufzeitabwehr und Bedrohungsintelligenz-Feeds, um vollständige Stack-Transparenz zu bieten. Die Differenzierung hängt von einheitlichen Richtlinien-Engines, eBPF-gestützter Beobachtbarkeit und KI-gestützter Reaktion ab.
Technologie-Roadmaps betonen agentenlose Erkennung zur einfachen Bereitstellung, ergänzt durch In-Kernel-Schutzmaßnahmen, wo deterministische Kontrolle von größter Bedeutung ist. SEC-Einreichungen von SentinelOne belegen wachsende Cross-Selling-Raten zwischen XDR- und CNAPP-Modulen, was die Plattform-These bestätigt. Nischenopportunitäten verbleiben in serverlosen, KI- und Edge-Computing-Workloads, was Nischenanbieter dazu veranlasst, sich auf beschleunigte Laufzeitinspektion und datenbewusste Mikrosegmentierung zu spezialisieren.
Partnerschaften prägen ebenfalls den Wettbewerb. Rubrik arbeitet mit Hyperscalern zusammen, um isolierte Wiederherstellung zu integrieren, während Accenture mit CrowdStrike kooperiert, um SIEM-Bereitstellungen zu modernisieren. Solche Allianzen stärken die Lösungsbindung, erweitern die Kanalreichweite und beschleunigen Integrations-Roadmaps, was die Wechselkosten für Endkunden erhöht. Preismodelle bevorzugen zunehmend verbrauchsbasierte Stufen, die die Ausgaben am Telemetrievolumen der Workloads ausrichten, anstatt an statischen Host-Zählungen.
Branchenführer im Cloud Workload Schutz
Microsoft
Palo Alto Networks
CrowdStrike
Wiz
Trend Micro
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cloud-Workload-Schutz-Markt
- Orca Security
- CrowdStrike (Falcon Cloud Security)
- Palo Alto Networks (Prisma Cloud)
- Microsoft (Defender for Cloud)
- Wiz, Inc.
- Trend Micro Inc.
- Check Point Software Tech.
- McAfee LLC
- Broadcom Inc. (Symantec)
- Sophos Group plc
- Upwind
- SentinelOne
- Cisco (Protect Cloud Workload)
- Guardicore (Rapid7)
- Wiz
- Aqua Security
- Tenable (Cloud Security)
- Qualys, Inc.
- Tripwire Inc.
- LogRhythm Inc.
- Snyk Ltd.

Marktchancen und Zukunftsaussichten
KI und cloud-native Modernisierung schaffen eine Erweiterungsspur für den Workload-Schutz in modellorientierte und agentische Anwendungspfade, die außerhalb traditioneller hostzentrierter Kontrollen liegen. Im Juli 2026 fügte AWS Security-Hub-Funktionen hinzu, die auf die Entdeckung und Katalogisierung von KI-Workloads abzielen, und erweiterte die Überwachungsabdeckung über mehrere Clouds hinweg, während Palo Alto Networks Prisma AIRS AI Gateway zur allgemeinen Verfügbarkeit brachte, um Sicherheits- und Datenrichtlinien für KI-Interaktionen durchzusetzen. Zusammen unterstützen diese Schritte Chancen für CWPP-Anbieter, Runtime-Kontrollen auf das KI-Inventar, inline durchgesetzte Richtlinien und Incident Response im Zusammenhang mit KI-zu-Service-Verkehr und Modellzugriffsmustern auszuweiten.
Compliance-Programme schaffen auch operativen Spielraum für auditfähige, kontinuierlich bewertete Runtime-Kontrollen und regionalisierte Telemetrie-Pipelines. Die verschärften Erwartungen an die NIST-API-Sicherheitsleitlinien im Jahr 2026 sowie sich entwickelnde europäische Anforderungen im Zusammenhang mit NIS2 und Cloud-Risikomanagementmaßnahmen erhöhen die Nachfrage nach Nachweiserhebung, standardisierten Konfigurationsbaselines und Cloud-übergreifenden Incident-Workflows. Die Anbieteraktivität im Jahr 2026, einschließlich neuer Module zum Schutz von Cloud-Workloads von Endpoint-Security-Anbietern und Innovationen zur Priorisierung von Cloud-Risiken etablierter CNAPP-Anbieter, spiegelt eine Verschiebung hin zu konsolidierten Plattformen wider, die sowohl entwicklergeführte Workflows wie Policy-as-Code und CI/CD-Integration als auch prüferorientierte Bedürfnisse wie zugeordnete Kontrollen, kontinuierliche Überwachung und exportierbare Compliance-Artefakte unterstützen.
Recent Industry Developments in Cloud-Workload-Schutz-Markt
- Juni 2026: CrowdStrike gab erweiterte KI- und Cloud-Sicherheitsoperationen auf AWS bekannt und fügte neue Integrationen wie Connectoren für Amazon CloudWatch und Amazon S3 hinzu. Das Update verbessert die native Telemetrieerfassung und Reaktions-Workflows für Cloud-Workloads und richtet CWPP-Anwendungsfälle an Cloud-Betriebsdatenquellen aus, die von SecOps-Teams genutzt werden.
- Mai 2026: Palo Alto Networks schloss die Übernahme von Portkey ab, um die AI-Gateway-Funktionen innerhalb des Prisma-AIRS-Portfolios zu stärken. Der Deal unterstützt die Konvergenz von Workload-Schutz, KI-Interaktionskontrollen und Policy-Durchsetzung, die inline mit cloud-nativem Anwendungsverkehr erfolgt.
- Februar 2026: Microsoft und CrowdStrike gaben bekannt, dass die Falcon-Plattform im kommerziellen Marktplatz von Microsoft verfügbar wurde. Die Verfügbarkeit im Marktplatz unterstützt die Beschaffung über Cloud-Verbrauchsverpflichtungen und vereinfacht die Bereitstellung für Organisationen, die Sicherheitskontrollen über Azure-gehostete Workloads hinweg standardisieren.


Cloud-Workload-Schutz-Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Der Markt für den Schutz von Cloud-Workloads umfasst in dieser Methodik Umsätze aus Softwareplattformen, die Cloud-Workloads wie virtuelle Maschinen, Container und Serverless-Funktionen über öffentliche, private und hybride Cloud-Umgebungen hinweg schützen. Wir erfassen Plattformumsätze im Zusammenhang mit Sicherheitsfunktionen, die zur Build- und Laufzeit operieren.
Umfangsausschlüsse: Wir schließen Hardware-Firewalls, Secure-Web-Gateways und eigenständige Endpoint-Tools aus, die keine Runtime-Telemetrie von Cloud-Workloads überwachen.
Übersicht der Segmentierung
- Nach Komponente
- Lösungen
- Überwachung und Protokollierung
- Richtlinien- und Compliance-Management
- Schwachstellenbewertung
- Bedrohungserkennung und Incident-Response
- Verschlüsselung, Tokenisierung und Schlüsselverwaltung
- Dienste
- Verwaltete Dienste
- Professionelle Dienstleistungen
- Lösungen
- Nach Sicherheitsarchitektur
- Agentenbasiert
- Agentenlos
- Hybrid
- Nach Bereitstellungsmodell
- Öffentliche Cloud
- Private Cloud
- Hybride Cloud
- Nach Cloud Workload-Typ
- Virtuelle Maschinen (VMs)
- Container
- Serverlos / FaaS
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittelständische Unternehmen (KMU)
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen und Biowissenschaften
- IT und Telekommunikation
- Einzel- und Konsumgüterhandel
- Medien und Unterhaltung
- Energie und Versorgungsunternehmen
- Regierung und Verteidigung
- Sonstige Endnutzerbranchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Vereinigtes Königreich
- Deutschland
- Frankreich
- Russland
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Australien und Neuseeland
- Südkorea
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- GCC (Saudi-Arabien, VAE, Katar, Kuwait, Bahrain, Oman)
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Kenia
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Desk Research wurde verwendet, um die Marktgrenzen festzulegen und den Nachfragepool an beobachtbaren Cloud-Aktivitäten und Sicherheitskaufmustern zu verankern. Wir bezogen uns auf öffentliche Quellen wie NIST-Veröffentlichungen zu Cloud-Sicherheitskonzepten, CISA-Advisories und -Leitlinien sowie ISO-Normen, die Kontrollanforderungen und Beschaffungssprache beeinflussen. Für Signale zur Workload- und Cloud-Adoption verwendeten wir zudem Quellen wie das US Bureau of Economic Analysis für den Kontext der IT- und Softwareausgaben, die Weltbank für makroökonomische Indikatoren, die Unternehmens-IT-Budgets beeinflussen, sowie von Fachkollegen begutachtete Sicherheitsfachzeitschriften, um gängige Angriffspfade im Zusammenhang mit Container- und Runtime-Exposition zu bestätigen.
Um Signale in Dollarbeträge zu übersetzen, überprüften wir Quellen wie Unternehmensmeldungen, Transkripte von Ergebniskonferenzen, Investorenpräsentationen und seriöse Presseberichte, die den Cloud-Sicherheits-Mix, die Produktverpackung und die Preisrichtung beschreiben. Kostenpflichtige Abonnements für Unternehmensfinanzdaten und Marktinformationen, Patentdatenbanken sowie Nachrichten- und Finanzquellen wurden selektiv genutzt, um Umsatzaufteilungen und Produktentwicklungen gegenzuprüfen, insbesondere wenn Plattformen unter breiteren Cloud-Sicherheits-Suiten vermarktet wurden. Die hier aufgeführten Desk-Research-Quellen sind lediglich illustrativ, und während der Studie wurden zusätzliche öffentliche Referenzen zur Datenerhebung, Validierung und Klärung verwendet.
Primärinterviews und Umfragen
Die Primärarbeit konzentrierte sich darauf zu validieren, was Käufer tatsächlich als Workload-Schutz einordnen im Gegensatz zu angrenzenden Cloud-Sicherheitstools, sowie darauf, typische Preiskonstrukte über verschiedene Workload-Typen hinweg zu bestätigen. Wir sprachen mit einer Mischung aus Sicherheitsverantwortlichen, Cloud-Plattform-Eigentümern und Vertriebspartnern in wichtigen Regionen, sodass Annahmen zu Adoptionszeitpunkten, Verpackung und Verlängerungsverhalten überprüft und, falls erforderlich, vor der Modellfinalisierung angepasst werden konnten.
Verteilung der Befragten der Primärforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 34 % | CXOs: 14 % | APAC: 41 % |
| Mid-Tier: 52 % | Funktions-/Bereichsleiter: 33 % | EMEA: 37 % |
| Kleinere Marktteilnehmer: 14 % | Manager: 53 % | Amerika: 22 % |
Marktgrößenbestimmung & Prognose
Unsere Größenbestimmung beginnt mit einem Top-down-Aufbau, bei dem der Pool der Cloud-Sicherheitsausgaben rekonstruiert und dann anhand der Adoptionsraten des Workload-Schutzes über VMs, Container und Serverless eingegrenzt wird, gefolgt von regionalen Anpassungen an die Cloud-Reife. Diese Gesamtsumme wird durch selektive Bottom-up-Prüfungen bestätigt, etwa durch die Stichprobenerhebung typischer jährlicher Abonnementpreise nach Workload-Typ, gepaart mit einer geschätzten Anzahl geschützter Workloads, was hilft, Übertreibungen in frühen Adoptionsmärkten zu korrigieren.
Zu den im Modell verwendeten Inputs zählen der Anteil der in Containern laufenden Anwendungen, das Tempo der Serverless-Nutzung in der Produktion, die Häufigkeit compliance-getriebener Käufe (zum Beispiel Kontrollen im Zusammenhang mit Logging und Schwachstellenmanagement), die typische Preismetrik der Plattform (pro Workload, pro Knoten oder pro vCPU) sowie der Grad der Tool-Konsolidierung in einheitliche Plattformen. Wo direkte Volumenindikatoren fehlen, gehen wir mit Lücken um, indem wir eine aus Interviews abgeleitete Bandbreite verwenden und diese mit öffentlich diskutierten Kundenzahlen und Produktumsatzkommentaren in Unternehmensmeldungen gegenprüfen, wobei nur Werte beibehalten werden, die über Regionen und Workload-Mischungen hinweg konsistent bleiben.
Für die Prognose verwendeten wir Szenarioanalysen, da sich die Sicherheitsausgaben und der Zeitpunkt der Cloud-Migration aufgrund von Vorfällen, Regulierung und Budgetierungszyklen schnell ändern können. Die Szenarien wurden um Variablen wie Multi-Cloud-Adoption, die Verschiebung des Mixes von VM- zu Container-Workloads und die erwartete Preisentwicklung für gebündelte Plattformfunktionen aufgebaut, und der endgültige Ausblick wurde nach Konsensprüfungen von Experten festgelegt.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt in mehreren Durchgängen, beginnend mit Plausibilitätsprüfungen wie der Konsistenz des Wachstums im Jahresvergleich und Regionsanteilen, die mit Signalen der Cloud-Adoption übereinstimmen. Die Ergebnisse werden mit unabhängigen Indikatoren verglichen, einschließlich offengelegter Kommentare zu Cloud-Sicherheitsumsätzen, Einstellungstrends für Cloud-Sicherheitsrollen und dem Takt wichtiger Compliance-Änderungen, die das Kaufverhalten beeinflussen. Wenn eine Abweichung außerhalb eines erwarteten Bereichs liegt, überprüfen wir die Annahmen erneut, sehen die Desk-Referenzen erneut durch und kontaktieren ausgewählte Interviewpartner erneut, um zu bestätigen, was sich geändert hat.
Vor der Veröffentlichung durchläuft das Modell und der Bericht Analystenprüfungsschritte, die nach Doppelzählungen über angrenzende Kategorien hinweg sowie nach unrealistischen Preis- oder Adoptionssprüngen suchen. Berichte werden jährlich aktualisiert, und zwischenzeitliche Aktualisierungen werden vorgenommen, wenn wesentliche Ereignisse eintreten, die die Nachfrage oder Preisgestaltung verändern können. Kurz vor der Auslieferung führt ein Analyst einen abschließenden Durchgang durch, damit der Kunde die aktuellste Sichtweise erhält.
Vergleich der Marktgrößenbestimmung von Mordor Intelligence für Cloud-Workload-Schutz mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für den Schutz von Cloud-Workloads können weit voneinander abweichen, da jeder Herausgeber die Grenze um einen leicht unterschiedlichen Produktumfang zieht und dann unterschiedliche Annahmen zu Preisgestaltung und Adoptionsgeschwindigkeit anwendet. Wir sehen auch Lücken, wenn eine Studie ein anderes Startjahr für ihre Prognose verwendet oder wenn Währungszeitpunkte und regionale Abdeckung unterschiedlich behandelt werden.
Einige externe Schätzungen beziehen angrenzende Cloud-Sicherheitskategorien mit ein, und einige fügen auch Dienstleistungen wie Beratung, Schulung und Managed Security in dieselbe Gesamtsumme ein. Bei Mordor Intelligence beschränkt sich die Zählung auf Softwareplattformumsätze im Zusammenhang mit dem Schutz von Cloud-Workloads wie VMs, Containern und Serverless, und sie schließt Kategorien wie Hardware-Firewalls und Secure-Web-Gateways sowie Tools aus, die keine Runtime-Telemetrie von Cloud-Workloads beobachten.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 7,84 Mrd. USD (2025) | |
| Fachzeitschrift A | 9,00 Mrd. USD (2025) | Fasst den Workload-Schutz häufig mit breiteren Cloud-Sicherheitsnarrativen zusammen und kann Dienstleistungen wie Beratung, Integration und Managed-Angebote einschließen, was die Ausgabenbasis über die reinen Plattformumsätze hinaus anhebt. |
| Branchenberichtsherausgeber B | 6,80 Mrd. USD (2025) | Verwendet eine engere Erfassung der Funktionsbereiche und eine älter datierte Preiskurve, was neuere, auf Runtime und Container fokussierte Module, die zunehmend in moderne Plattformen gebündelt werden, untererfassen kann. |
Die Spanne in der Tabelle ergibt sich hauptsächlich daraus, was als Teil des Workload-Schutzes gezählt wird und wie Preisgestaltung und Bündelung über die Workload-Typen hinweg behandelt werden. Indem die Einbeziehungen an beobachtbare Umsätze von Workload-Sicherheitsplattformen gebunden bleiben und die Annahmen anschließend durch Interviews und Konsistenztests überprüft werden, bleibt die endgültige Schätzung nachvollziehbar an klare Eingaben gebunden, die bei Marktveränderungen erneut ausgeführt werden können.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Cloud Workload Schutz Markt derzeit?
Der Markt wird im Jahr 2026 auf 9,63 Milliarden USD geschätzt.
Wie schnell soll der Cloud Workload Schutz Markt wachsen?
Es wird prognostiziert, dass er mit einer CAGR von 22,78 % wächst und bis 2031 einen Wert von 26,84 Milliarden USD erreicht.
Welche Sicherheitsarchitektur gewinnt am stärksten an Dynamik?
Agentenloser Cloud Workload Schutz expandiert mit einer CAGR von 31,15 %, da Unternehmen einen geringeren Bereitstellungs-Fußabdruck anstreben.
Welcher Workload-Typ wächst am schnellsten?
Serverlose Funktionen steigen mit einer CAGR von 33,2 %, da Unternehmen ereignisgesteuerte Rechenmodelle einführen.
Warum ist Asien-Pazifik die am schnellsten wachsende Region?
Digital-First-Transformationsinitiativen und strengere Datenschutzvorschriften treiben eine CAGR von 28,9 % in den APAC-Märkten an.
Seite zuletzt aktualisiert am:



