
Marktgröße und Marktanteil der Cloud-Netzwerksicherheit
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
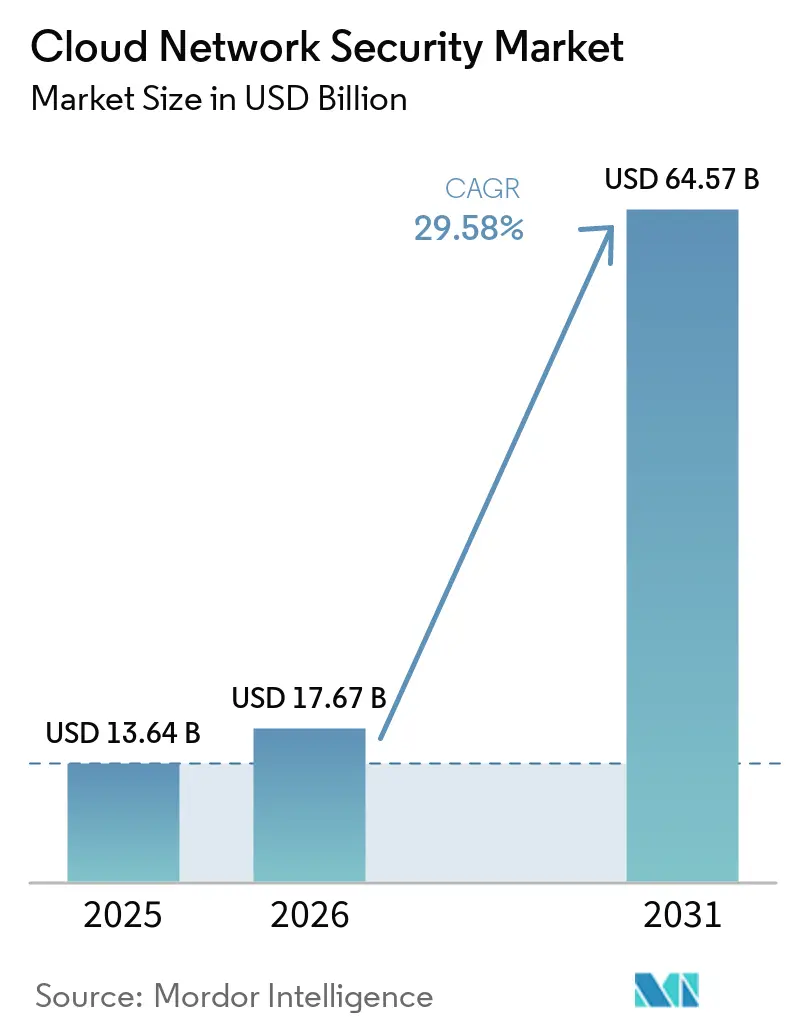
| Marktgröße (2026) | 17.67 Milliarden US-Dollar |
| Marktgröße (2031) | 64.57 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 29.58 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Cloud-Netzwerksicherheit von Mordor Intelligence
Die Größe des Cloud-Netzwerksicherheitsmarkts wird für 2025 auf 13,64 Milliarden USD, für 2026 auf 17,67 Milliarden USD und bis 2031 auf 64,57 Milliarden USD prognostiziert, mit einer CAGR von 29,58 % von 2026 bis 2031. Das starke Wachstum spiegelt den Wechsel der Unternehmen von Perimeter-Geräten zu einheitlichen, Cloud-nativen Plattformen wider, die Secure Access Service Edge (SASE)-Architekturen mit Zero-Trust-Verifizierung verbinden. Steigende Ransomware-Schäden, die die weltweiten Cyberkriminalitätskosten in die Höhe treiben, halten die Sicherheitsausgaben auch dann nicht-diskretionär, wenn FinOps-Teams die breiteren IT-Budgets einschränken. Post-Quanten-Verschlüsselungs-Pilotprojekte, die Einführung großer Sprachmodelle und automatisierte Richtlinienorchestrierung erweitern die adressierbare Nachfrage in allen Branchen. Die Konsolidierung unter Anbietern beschleunigt sich, da CISOs integrierte Kontrollen wünschen, die die Ausbreitung von Tools reduzieren, während KI-gestützte Analysen den Fachkräftemangel von 4,8 Millionen Personen ausgleichen. Regional behält Nordamerika seinen Vorsprung als Early Mover, während der asiatisch-pazifische Raum die stärksten Zuwächse verzeichnet, begünstigt durch Sovereign-Cloud-Mandate, 5G-Rollouts und neue Datenlokalisierungsgesetze.
Wichtigste Erkenntnisse des Berichts
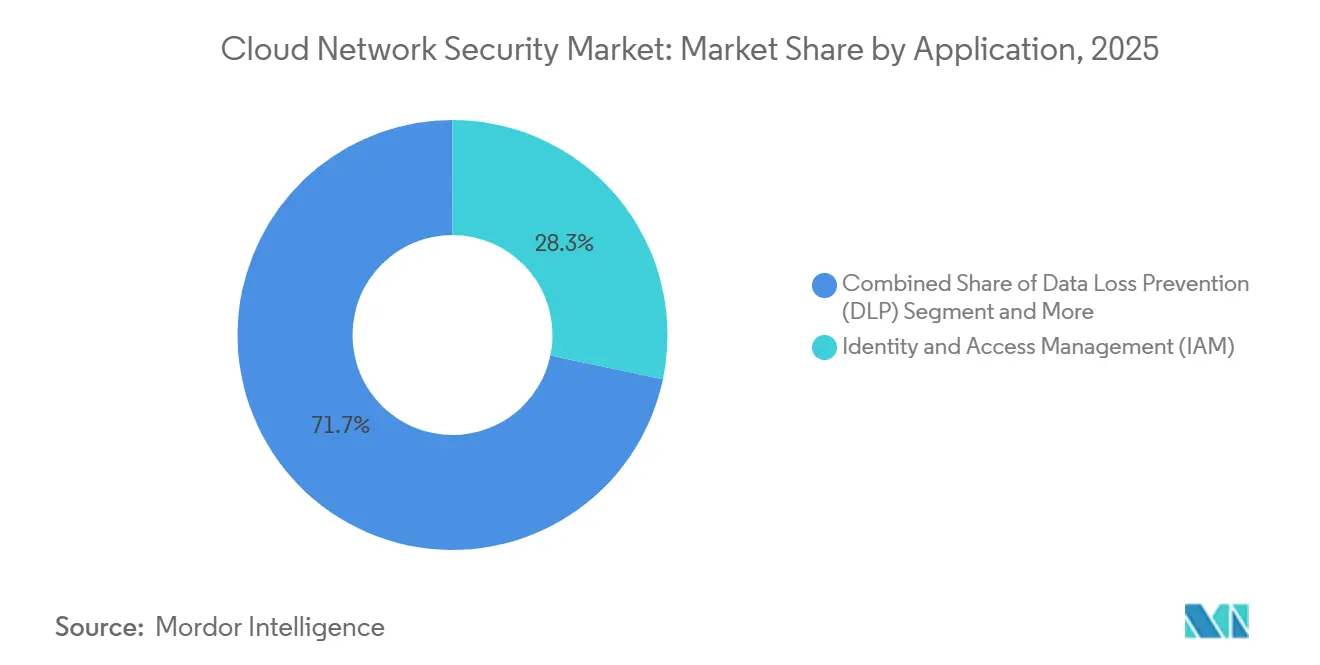
- Nach Anwendung führte das Identitäts- und Zugriffsmanagement (IAM) im Jahr 2025 mit einem Umsatzanteil von 28,3 % im Markt für Cloud-Netzwerksicherheit, während das Cloud Infrastructure Entitlement Management (CIEM) bis 2031 voraussichtlich mit einer CAGR von 34,5 % wachsen wird.
- Nach Sicherheitstyp entfiel auf Netzwerksicherheit im Jahr 2025 ein Anteil von 32,4 % an der Marktgröße für Cloud-Netzwerksicherheit; die Cloud Workload Protection Platform (CWPP) wächst bis 2031 mit einer CAGR von 31,8 %.
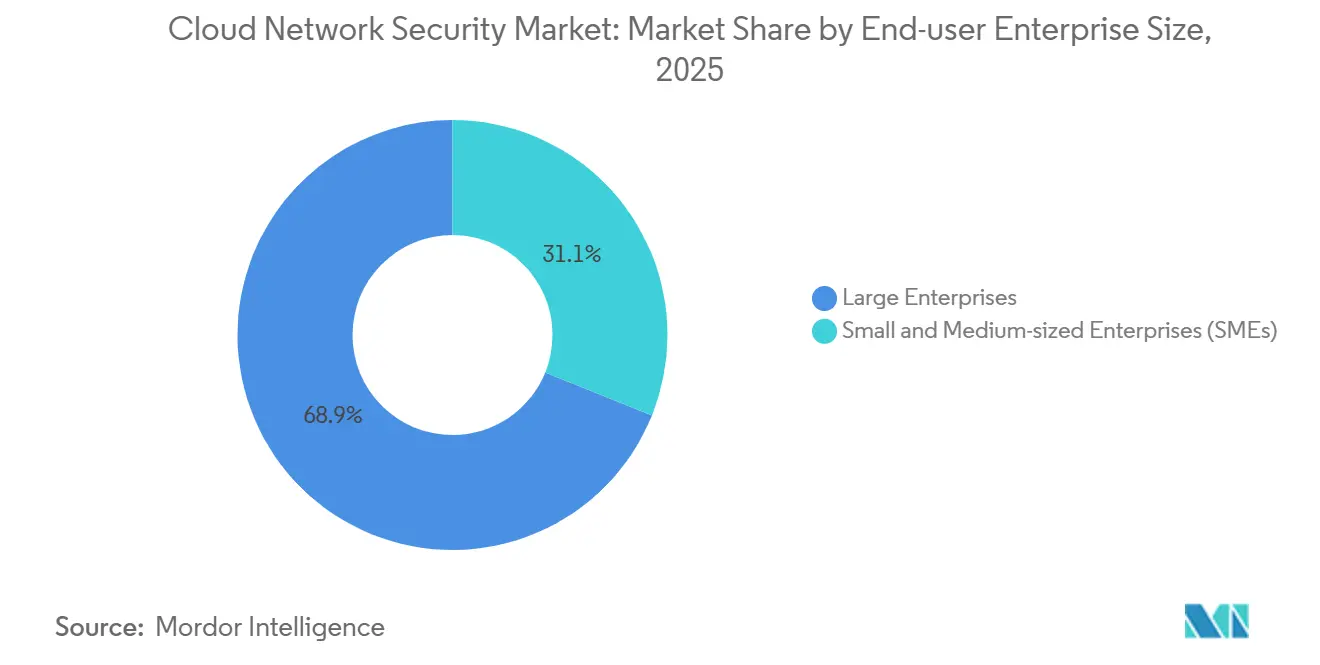
- Nach Unternehmensgröße dominierten Großunternehmen im Jahr 2025 mit einem Anteil von 68,9 % den Markt für Cloud-Netzwerksicherheit, und dasselbe Segment weist die höchste prognostizierte CAGR von 29,8 % bis 2031 auf.
- Nach Endnutzerbranche hielt der IT- und Telekommunikationssektor im Jahr 2025 einen Umsatzanteil von 16,3 %, während der Einzel- und E-Commerce-Handel bis 2031 voraussichtlich mit einer CAGR von 32,4 % wachsen wird.
- Nach Geografie erfasste Nordamerika im Jahr 2025 34,7 % der Marktgröße für Cloud-Netzwerksicherheit; Asien-Pazifik soll bis 2031 die schnellste CAGR von 37,2 % verzeichnen.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Schnelle Einführung von Cloud-Diensten | +8.5% | Global, asiatisch-pazifischer Raum am stärksten | Mittelfristig (2–4 Jahre) |
| Anstieg von Cyberangriffen und Ransomware-Vorfällen | +7.2% | Global, Südamerika mit höchstem Wachstum | Kurzfristig (≤2 Jahre) |
| Strenge Datenschutzvorschriften | +5.8% | Europa und Nordamerika, Ausweitung auf den asiatisch-pazifischen Raum | Langfristig (≥4 Jahre) |
| BYOD / CYOD und Verbreitung von Remote-Arbeit | +4.3% | Global, entwickelte Märkte voran | Mittelfristig (2–4 Jahre) |
| Konvergenz von SASE und Cloud-Netzwerksicherheit | +6.1% | Nordamerika und Europa führend, asiatisch-pazifischer Raum folgt | Langfristig (≥4 Jahre) |
| Investitionszyklus für quantenresistente Verschlüsselung | +2.8% | Global, Fokus auf Finanzwesen und Regierung | Langfristig (≥4 Jahre) |
| Quelle: Mordor Intelligence | |||
Schnelle Einführung von Cloud-Diensten
Die Cloud-Ausgaben der Unternehmen überstiegen im Jahr 2025 825 Milliarden USD, und 87 % der Unternehmen betreiben Workloads bei mehreren Anbietern. Integrationslücken in diesen Umgebungen multiplizieren das Risiko, weshalb Käufer Plattformen bevorzugen, die einheitliche Richtlinien und Mikrosegmentierung im großen Maßstab durchsetzen. Finanzinstitute verdeutlichen die Dringlichkeit: 75 % betrachten die Cloud-Migration als zentralen Bestandteil der Modernisierung, doch weniger als 55 % nutzen ihre zugesagten Ausgaben aus, was den asiatisch-pazifischen Raum für schrittweise Sicherheits-Rollouts offen lässt. SASE-Roadmaps verkürzen Bereitstellungszyklen, während nutzungsbasierte Preisgestaltung mit der FinOps-Governance übereinstimmt. Zusammen steigern diese Faktoren die Nachfrage nach elastischen Kontrollen, die Workloads vom Build bis zur Laufzeit verfolgen.
Anstieg von Cyberangriffen und Ransomware-Vorfällen
Gruppen wie RansomHub, 8Base und Cl0P nutzen Zero-Day-Exploits, um die Endpunkterkennung zu umgehen. Lateinamerika verzeichnet 2.569 wöchentliche Angriffe – 40 % über dem globalen Durchschnitt –, was Gesundheits- und Regierungsnetzwerke über die Kapazitäten veralteter Abwehrsysteme hinaus belastet. Active Directory bleibt ein bevorzugter Einstiegspunkt, selbst nach den Härtungsupdates von Microsoft Corporation, was Organisationen zwingt, KI-gestützte Erkennung einzusetzen, die laterale Bewegungen vor der Rechteausweitung vorhersagt.[1]Kontinuierliche Bedrohungsintelligenz-Feeds und Verhaltensanalysen verlagern sich daher von optionalen zu grundlegenden Funktionen in jedem modernen Paket des Marktes für Cloud-Netzwerksicherheit.
Strenge Datenschutzvorschriften
Die NIS2-Richtlinie der EU, die im Oktober 2024 in Kraft trat, erweitert die obligatorische Cyberhygiene auf mehr als 100.000 Betreiber wesentlicher und wichtiger Dienste. Bußgelder steigen bei Nichteinhaltung auf 10 Millionen EUR oder 2 % des weltweiten Umsatzes, was breitere Investitionen in Verschlüsselung, Vorfallsmeldung und Sorgfaltspflicht in der Lieferkette anreizt.[2]Ähnliche Mandate gibt es in Kanada, Japan und Saudi-Arabien, was die grenzüberschreitende Compliance-Komplexität erhöht. Anbieter, die Richtlinienbibliotheken und Prüfvorlagen in ihre Konsolen integrieren, erlangen einen Wettbewerbsvorteil, da regulierte Kunden eine sofort einsatzbereite Konformität schätzen.
BYOD / CYOD und Verbreitung von Remote-Arbeit
Nachdem die Pandemie hybrides Arbeiten normalisiert hat, haben 80 % der Unternehmen BYOD-Richtlinien formalisiert, und 68 % führen Produktivitätssteigerungen auf dieses Modell zurück. Dennoch erlebten 21 % der im Ausland remote arbeitenden Mitarbeiter Datendiebstahl; unverschlüsselte Dateiübertragungen und Wiederverwendung von Passwörtern sind für die meisten Vorfälle verantwortlich. Endpunkt-Positionsbewertung, sichere Browser-Isolierung und die Integration von Cloud Access Security Broker (CASB) sind im Markt für Cloud-Netzwerksicherheit mittlerweile ebenso wichtig wie herkömmliche Firewalls der nächsten Generation.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Datenschutz- und Datenlokalisierungsbedenken | -4.2% | Europa und asiatisch-pazifischer Raum mit strengen Souveränitätsregeln | Mittelfristig (2–4 Jahre) |
| Multi-Cloud- Komplexität und Integrationsaufwand | -3.8% | Global, Unternehmenskunden | Kurzfristig (≤2 Jahre) |
| Mangel an Cloud-Sicherheitsfachkräften | -2.9% | Global, akut in entwickelten Volkswirtschaften | Langfristig (≥4 Jahre) |
| FinOps- Budgetdruck auf Sicherheitsprojekte | -3.1% | Global, kostenorientierte Anwender | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Datenschutz- und Datenlokalisierungsbedenken
Neunzehn Prozent der Organisationen im asiatisch-pazifischen Raum planen höhere Ausgaben für souveräne Clouds, und 64 % der australischen Unternehmen evaluieren Datenlokalisierungsstrategien, doch souveräne Architekturen erhöhen die Kosten pro geschütztem Workload. Europa spiegelt dieses Muster wider, da der Druck durch Schrems II grenzüberschreitende Datenflüsse einschränkt und regionsspezifische Bereitstellungen erzwingt, die operative Teams aufteilen. Das Ergebnis ist eine fragmentierte Transparenz sowie doppelte Tooling-Kosten, die den ROI belasten und die allgemeine Marktakzeptanz für Cloud-Netzwerksicherheit verlangsamen.
Multi-Cloud-Komplexität und Integrationsaufwand
Sechsundsiebzig Prozent der Unternehmen beklagen die Verwirrung durch Dutzende von Einzellösungen, die blinde Flecken in den IAM-Konstrukten von AWS, Azure und Google Cloud hinterlassen. Überprivilegierte Identitäten, inkonsistentes RBAC-Mapping und API-zentrierte Angriffe zwingen CISOs dazu, Drittanbieter-Konnektoren zu orchestrieren, die die Gesamtbetriebskosten erhöhen, anstatt sie zu senken. Solange Anbieter keine Plug-and-Play-Richtlinienrationalisierung liefern, verzögern einige Käufer Plattformerneuerungen, was die kurzfristigen Einnahmen in der Cloud-Netzwerksicherheitsbranche einschränkt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Anwendung:
IAM-Dominanz verankert die Kontrolle; CIEM beschleunigt die Verwaltung privilegierter ZugriffeDas Identitäts- und Zugriffsmanagement generierte im Jahr 2025 den größten Anteil von 28,3 % am Markt für Cloud-Netzwerksicherheit, da die Identität zum De-facto-Perimeter wurde. Laufende MFA-Rollouts und Conditional-Access-Analysen halten IAM auch für kostenbewusste Käufer zu einem zentralen Budgetposten. IAM-Suiten erstrecken sich nun über menschliche Benutzer hinaus auf die Verwaltung von Machine-to-Machine-Geheimnissen, die Zertifikatsrotation und Just-in-Time-Berechtigungs-Workflows, die Angriffsflächen reduzieren.
CIEM, das mit einer CAGR von 34,5 % wächst, reagiert auf die grassierende Berechtigungsdrift in Multi-Cloud-Umgebungen. Jede neue SaaS-Integration multipliziert Berechtigungsobjekte, sodass Sicherheitsteams graphbasierte Engines suchen, die das Least-Privilege-Prinzip über Mandanten hinweg als Ausgangspunkt festlegen. Die Richtliniensimulation und Sanierungsempfehlungen von CIEM integrieren sich in CI/CD-Pipelines und verbessern die DevSecOps-Geschwindigkeit. Anbieter, die IAM- und CIEM-Dashboards kombinieren, erzielen Upsell-Möglichkeiten bei Verlängerungen und verstärken die Plattformbindung im Markt für Cloud-Netzwerksicherheit.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Sicherheitstyp:
Netzwerkschutz führt; Workload-Absicherung eilt vorausNetzwerksicherheit hielt im Jahr 2025 einen Anteil von 32,4 % an der Marktgröße für Cloud-Netzwerksicherheit, da Firewalls, Gateways und Segmentierungsrichtlinien für Compliance-Audits unverzichtbar bleiben. Reine virtuelle Appliance-Modelle weichen jedoch nun Policy-as-Code- und Service-Mesh-basierter Durchsetzung, die Identitäts-Header auf Paketebene einfügen.
CWPP wächst jährlich um 31,8 %, da die Einführung von Containern und serverlosen Architekturen die Nachfrage nach Laufzeit-Kernel-Telemetrie, eBPF-basierter Drift-Erkennung und Snapshot-Isolierung ankurbelt. Zero-Trust-Overlay-Netzwerke verschmelzen mit CWPP, sodass Mikrodienste nur autorisierte APIs aufrufen. Distributoren berichten von höheren Attach-Raten, wenn CWPP-Module gebündelt mit Intrusion-Prevention- und Schwachstellen-Scan-Funktionen angeboten werden, was die Cross-Sell-Logik im gesamten Markt für Cloud-Netzwerksicherheit untermauert.
Nach Endnutzer-Unternehmensgröße:
Unternehmensbudgets dominieren, doch KMU profitieren von der SaaS-DemokratisierungGroßunternehmen trugen im Jahr 2025 68,9 % des Umsatzes bei und verzeichnen weiterhin die schnellste CAGR von 29,8 %, da ihre Migrationspläne mehrere Petabyte an Daten in SaaS-First-Modelle überführen. FedRAMP High, PCI-DSS 4.0 und ISO 27001:2022-Aktualisierungen verpflichten diese Unternehmen, Audit-Trails über globale Tochtergesellschaften hinweg zu vereinheitlichen. In Verbindung mit der Kontrolle der Cyber-Versicherungsprämien auf Vorstandsebene treibt dies mehrjährige Rahmendienstleistungsverträge voran, die Ökosysteme mit einem einzigen Anbieter bevorzugen.
Kleine und mittlere Unternehmen gewinnen durch abonnementbasierte Bundles an Handlungsspielraum, die Investitionsausgaben vermeiden. Einfache Bereitstellung und KI-gestützte Richtlinienvorlagen gleichen den akuten Talentmangel aus, der interne Sicherheitsoperationen behindert. Anbieter kalibrieren daher Freemium-Stufen mit automatisch skalierenden Sensoren, um Volumen zu erfassen, und konvertieren zu erweiterten Analyse-Add-ons, sobald die Kundenreife steigt, was die Reichweite im Markt für Cloud-Netzwerksicherheit verbreitert.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzer:
IT und Telekommunikation an der Spitze; Einzelhandel sprintet dank Exponierung im digitalen HandelIT- und Telekommunikationsanbieter behielten einen Anteil von 16,3 %, da ihre Backbone-Infrastruktur und Managed-Service-Angebote wasserdichte Leitplanken erfordern, die Betriebszeit und Vertrauen wahren. Telekommunikationsunternehmen integrieren Inspektions-Engines in 5G-Edge-Knoten, während Hyperscaler DDoS-Mitigation und Zero-Trust-Konnektivität in ihre Backbone-Abonnements einbetten und so die mandantenübergreifende Monetarisierung verstärken.
Einzelhandel und E-Commerce verzeichnen mit 32,4 % die steilste CAGR, da Omnichannel-Zahlungen das Risiko personenbezogener Daten (PII) erhöhen. Tokenisierung, verhaltensbasierte Biometrie und Echtzeit-Betrugsbewertung bilden den Kern cloud-nativer Sicherheitsportfolios für Händler. Öffentliche Bekanntmachungen hochkarätiger Datenschutzverletzungen erhöhen die Dringlichkeit auf Führungsebene und fördern Allianzen mit Managed Detection and Response (MDR)-Partnern, die auf den Markt für Cloud-Netzwerksicherheit spezialisiert sind.
Geografische Analyse
Cloud-Netzwerksicherheitsmarkt Nordamerika
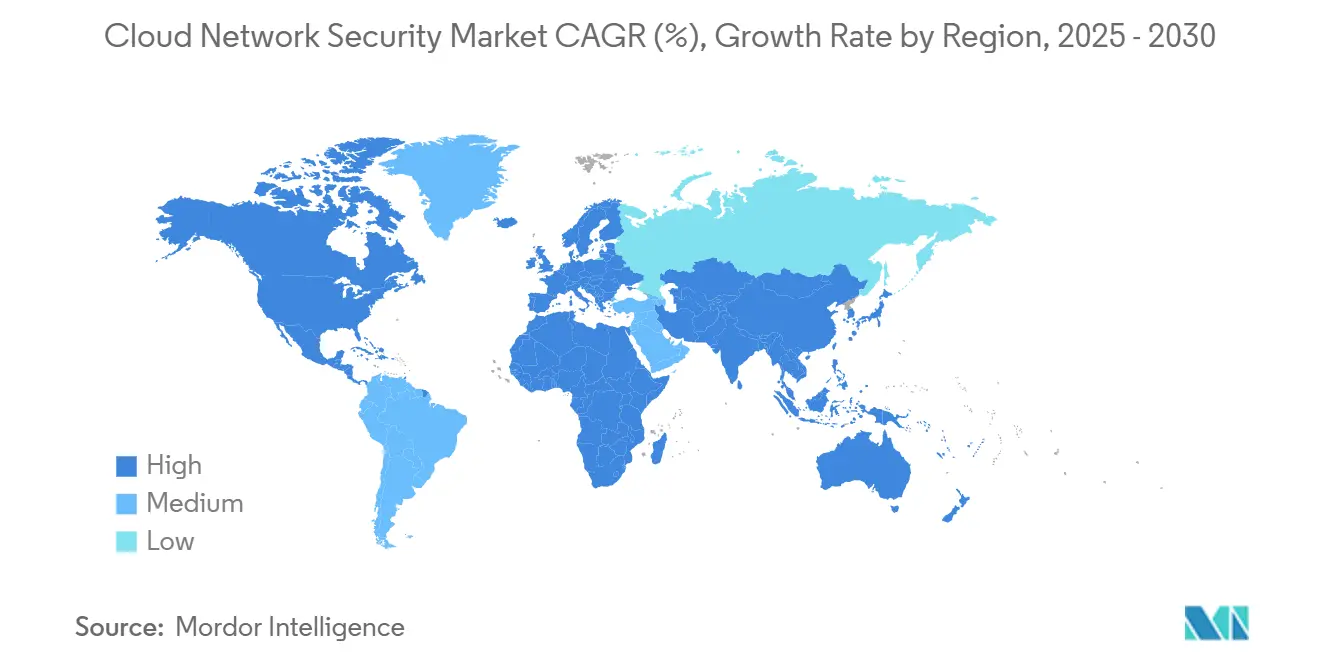
Nordamerika behauptete seine Führungsposition mit einem Umsatzanteil von 34,7 % im Jahr 2024, gestützt durch 13 Milliarden USD an föderalen Cybersicherheitsausgaben und die vom Weißen Haus angeordnete Zero-Trust-Architektur in Bundesbehörden. Achtzig Prozent der US-amerikanischen Regierungsbehörden, die Cloud-Dienste nutzen, betreiben bereits hybride Umgebungen, während 71 % Workloads über zwei oder mehr öffentliche Clouds verteilen, was die Nachfrage nach aggregierten Telemetrie-Pipelines verstärkt. Unternehmen des Privatsektors spiegeln dieses Muster wider und lenken Compliance-Ausgaben in FedRAMP-konforme SaaS-Lösungen, die Prüfzyklen verkürzen. Der Cloud-Netzwerksicherheitsmarkt profitiert daher von früh etablierten Referenzarchitekturen und einem ausgereiften Channel-Ökosystem.
Cloud-Netzwerksicherheitsmarkt Asien-Pazifik
Asien-Pazifik verzeichnet bis 2030 die höchste CAGR von 37,2 %, getragen von Sovereign-Cloud-Rahmenwerken, der Verdichtung von 5G-Netzen und Investitionen in hyperscale Rechenzentren. China allein strebt eine Verdoppelung der Cloud-Ausgaben bis 2025 an, unterstützt durch 448 in Betrieb befindliche Rechenzentren und jährliche Infrastrukturausgaben von 9,2 Milliarden USD. Gleichzeitig entfallen 31 % der weltweiten Cyberangriffe auf die Region, was die Einführung landeseigener Sicherheitsknoten beschleunigt, die Anforderungen an den Datenverbleib erfüllen. Australische Organisationen erproben Enklaven für vertrauliches Computing, während Indien Compliance-Pakete gemäß dem Digital Personal Data Protection Act bündelt und in den Cloud-Netzwerksicherheitsmarkt integriert.
Cloud-Netzwerksicherheitsmarkt EMEA und Lateinamerika
Europa hält seinen Schwung aufrecht, da die NIS2-Richtlinie die Verpflichtungen auf weitere 150.000 Unternehmen ausweitet und DSGVO-Bußgelder verdeutlichen, dass Datenschutz eine dauerhafte Aufgabe ist. Die Bewertung von Lieferkettenrisiken umfasst nun auch vorgelagerte SaaS-Anbieter, was die verstärkte Nutzung automatischer Software-Stücklisten-Generatoren (SBOM) innerhalb von Sicherheits-Suites vorantreibt. Unterdessen werden die Ausgaben für Netzwerksicherheit im Nahen Osten und Afrika im Jahr 2025 voraussichtlich 500 Millionen USD übersteigen, mit einem jährlichen Wachstum von 12,5 %, da Regierungen KI-Aufsichtsgesetze einführen. Lateinamerika, das mit 2.569 wöchentlichen Ransomware-Angriffen und durchschnittlichen Kosten von 4,45 Millionen USD pro Datenpanne konfrontiert ist, bezieht verwaltete SOC-Dienste aus dem asiatisch-pazifischen Raum und verlagert die Inspektion verschlüsselten Datenverkehrs an den Cloud-Edge, was die Bereitschaft im Cloud-Netzwerksicherheitsmarkt insgesamt stärkt.
Wettbewerbslandschaft
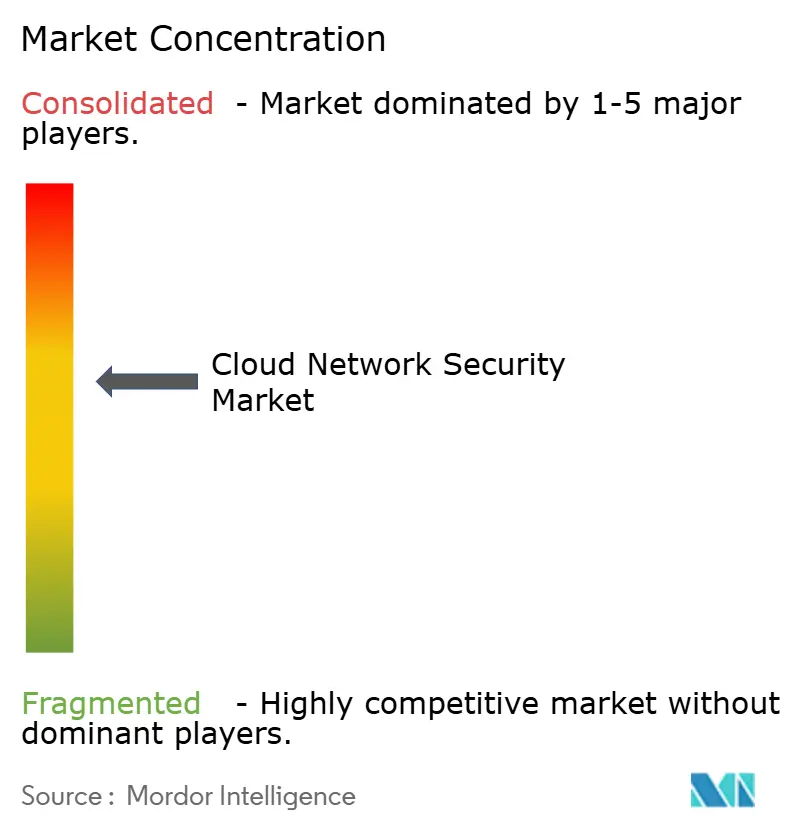
Der Markt für Cloud-Netzwerksicherheit weist eine moderate Fragmentierung, aber eine aktive Konsolidierung auf. Palo Alto Networks schloss seit 2018 17 Transaktionen im Wert von 5,5 Milliarden USD ab, darunter den Kauf der IBM QRadar SaaS-Assets, um eine vollständige Lebenszyklusplattform für Cloud-Sicherheit bereitzustellen. Microsoft Corporation bettet Security Copilot in Azure ein und verarbeitet täglich 84 Billionen Signale, die eine kontinuierliche Modelloptimierung antreiben. Fortinet Inc. nutzt ASIC-beschleunigte Firewalls, um Campus-Netzwerke mit Zero-Trust-Edge-Fabric zu verbinden, und hat kürzlich KI-Sensoren von CrowdStrike Holdings Inc. für die Endpunkt-zu-Firewall-Telemetriekorrelation integriert.
Strategische Partnerschaften gestalten auch Rivalitäten um. Zscaler Inc. schloss sich mit NVIDIA zusammen, um generative KI-Assistenten zu entwickeln, die täglich 400 Milliarden Transaktionen auf Anomalien analysieren. Cisco Systems Inc. und Splunk stimmen Beobachtbarkeit mit Bedrohungsintelligenz-Graphen ab, nachdem Cisco Systems Inc. den Analyseanbieter für 28 Milliarden USD übernommen hat, was bidirektionale Abfragen ermöglicht, die die mittlere Reaktionszeit in hybriden Clouds verkürzen.
Aufstrebende Herausforderer differenzieren sich durch selbstlernende KI und quantensichere Kryptografiemodule. Darktrace Holdings Limited, Netskope Inc. und Wiz skalieren von KMU- bis hin zu Unternehmensanwendungsfällen durch agentenlose Scans und API-Hooks. Gleichzeitig schafft die Kundennachfrage nach verwalteten Sicherheitsdiensten Co-Selling-Bewegungen zwischen Telekommunikationsunternehmen und Softwareunternehmen, was einen weiteren Vertriebshebel im Markt für Cloud-Netzwerksicherheit hinzufügt.
Marktführer in der Cloud-Netzwerksicherheitsbranche
-
Palo Alto Networks Inc.
-
Fortinet Inc.
-
Cisco Systems Inc.
-
Microsoft Corporation
-
Netskope Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cloud-Netzwerksicherheitsmarkt Unternehmen in diesem Bericht
- Amazon Web Services
- Microsoft Corporation
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Fortinet Inc.
- Trend Micro Inc.
- IBM Corporation
- Darktrace Holdings Limited.
- McAfee LLC
- Sangfor Technologies Inc.
- Check Point Software Technologies Ltd.
- Zscaler Inc.
- Okta Inc.
- CrowdStrike Holdings Inc.
- Rapid7 Inc.
- Lacework Inc.
- Qualys Inc.
- Akamai Technologies Inc.
- Proofpoint Inc.
- Netskope Inc.
Neueste Industrielle Entwicklungen in Cloud-Netzwerksicherheitsmarkt
- Juni 2025: Zscaler Inc. kooperierte mit NVIDIA, um ZDX Copilot zu starten, das generative KI mit Zscalers Zero Trust Exchange kombiniert, die bereits täglich 400 Milliarden Transaktionen verarbeitet.
- April 2025: IBM Corporation schloss die vollständige Barübernahme von HashiCorp für 6,4 Milliarden USD ab und integrierte Terraform und Vault in das IBM Hybrid Cloud Management.
- März 2025: Google unterzeichnete eine Vereinbarung zur Übernahme von Wiz für 32 Milliarden USD, um das Sicherheitspositionsmanagement von Google Cloud in KI- und Multi-Cloud-Umgebungen zu stärken.
- Februar 2025: Fortinet Inc. gab die Übernahme von Lacework Inc. bekannt und fügte der Fortinet Security Fabric eine KI-gestützte CNAPP mit fast 1.000 Kunden hinzu.
Umfang des globalen Berichts zum Markt für Cloud-Netzwerksicherheit
Der Bericht zum Markt für Cloud-Netzwerksicherheit ist segmentiert nach Anwendung (Identitäts- und Zugriffsmanagement (IAM), Verhinderung von Datenverlust (DLP), Sicherheitsinformations- und Ereignismanagement (SIEM) und weitere Anwendungen), Sicherheitstyp (Netzwerksicherheit, Anwendungssicherheit, Datenbanksicherheit, Web- und E-Mail-Sicherheit, Cloud-Workload-Schutz sowie Verschlüsselung und Tokenisierung), Endnutzer-Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen (KMU)), Endnutzer (BFSI, Gesundheitswesen und Biowissenschaften, Einzel- und Verbraucherdienstleistungen, Fertigung, Transport und Logistik, IT und Telekommunikation, Regierung und öffentlicher Sektor sowie weitere Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Identitäts- und Zugriffsmanagement (IAM) |
| Verhinderung von Datenverlust (DLP) |
| Sicherheitsinformations- und Ereignismanagement (SIEM) |
| Sonstige |
| Netzwerksicherheit |
| Anwendungssicherheit |
| Datenbanksicherheit |
| Web- und E-Mail-Sicherheit |
| Cloud-Workload-Schutz |
| Verschlüsselung und Tokenisierung |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Einzel- und Verbraucherdienstleistungen |
| Fertigung |
| Transport und Logistik |
| IT und Telekommunikation |
| Regierung und öffentlicher Sektor |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Kolumbien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Kenia | ||
| Übriges Afrika | ||
| Nach Anwendung | Identitäts- und Zugriffsmanagement (IAM) | ||
| Verhinderung von Datenverlust (DLP) | |||
| Sicherheitsinformations- und Ereignismanagement (SIEM) | |||
| Sonstige | |||
| Nach Sicherheitstyp | Netzwerksicherheit | ||
| Anwendungssicherheit | |||
| Datenbanksicherheit | |||
| Web- und E-Mail-Sicherheit | |||
| Cloud-Workload-Schutz | |||
| Verschlüsselung und Tokenisierung | |||
| Nach Endnutzer-Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzer | BFSI | ||
| Gesundheitswesen und Biowissenschaften | |||
| Einzel- und Verbraucherdienstleistungen | |||
| Fertigung | |||
| Transport und Logistik | |||
| IT und Telekommunikation | |||
| Regierung und öffentlicher Sektor | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Kolumbien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Spanien | |||
| Russland | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Türkei | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Kenia | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der aktuelle Markt für Cloud-Netzwerksicherheit?
Die Marktgröße für Cloud-Netzwerksicherheit beträgt im Jahr 2026 USD 17,67 Milliarden.
Welche Region wächst am schnellsten?
Asien-Pazifik verzeichnet mit 37,2 % die höchste CAGR bis 2031, angetrieben durch Sovereign-Cloud-Mandate und eine rasche Digitalisierung in aufstrebenden Volkswirtschaften.
Welches Anwendungssegment hat den größten Marktanteil?
Das Identitäts- und Zugriffsmanagement führt im Jahr 2024 mit einem Umsatzanteil von 28,3 % im Markt für Cloud-Netzwerksicherheit und spiegelt die Rolle der Identität als neuen Perimeter wider.
Was treibt Investitionen in quantenresistente Verschlüsselung an?
Organisationen streben danach, langlebige Daten gegen zukünftige Quantenangriffe zu schützen, was eine frühzeitige Einführung von Post-Quanten-Kryptografie in cloud-nativen Plattformen fördert.