
Größe und Marktanteil der Cloud-Sicherheit im Bankensektor
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 42.35 Milliarden US-Dollar |
| Marktgröße (2031) | 93.27 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 17.12 % |
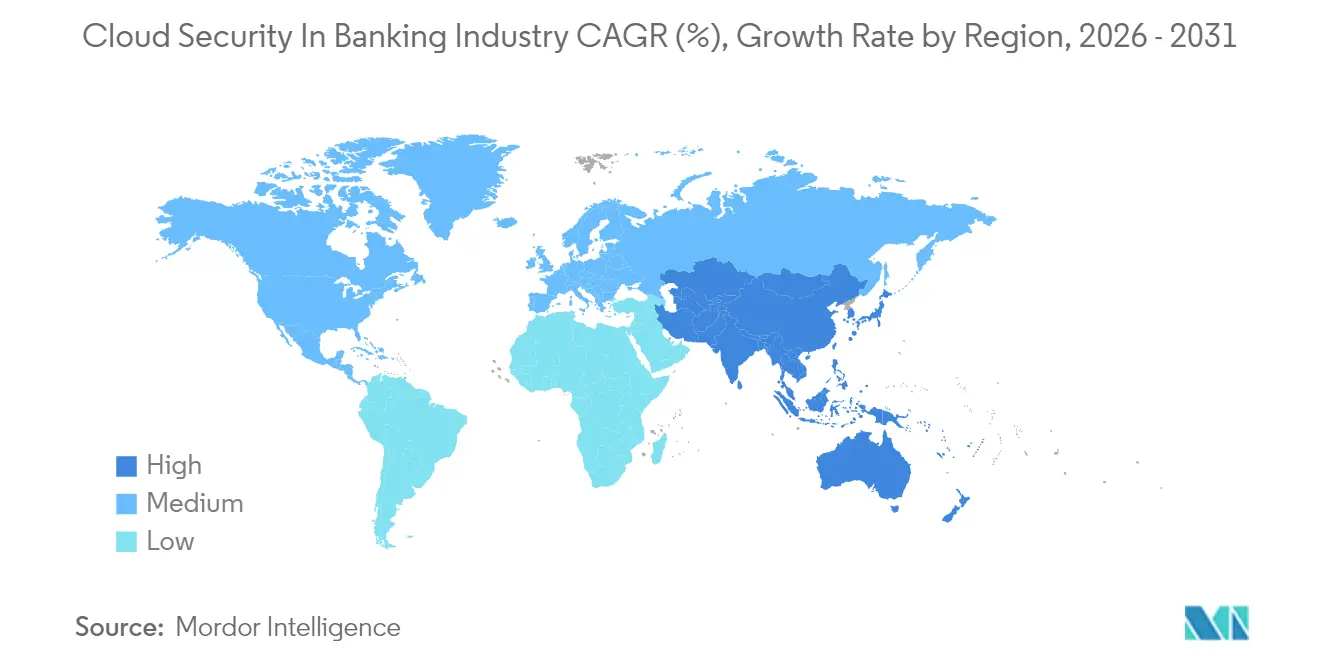
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse der Cloud-Sicherheit im Bankensektor durch Mordor Intelligence
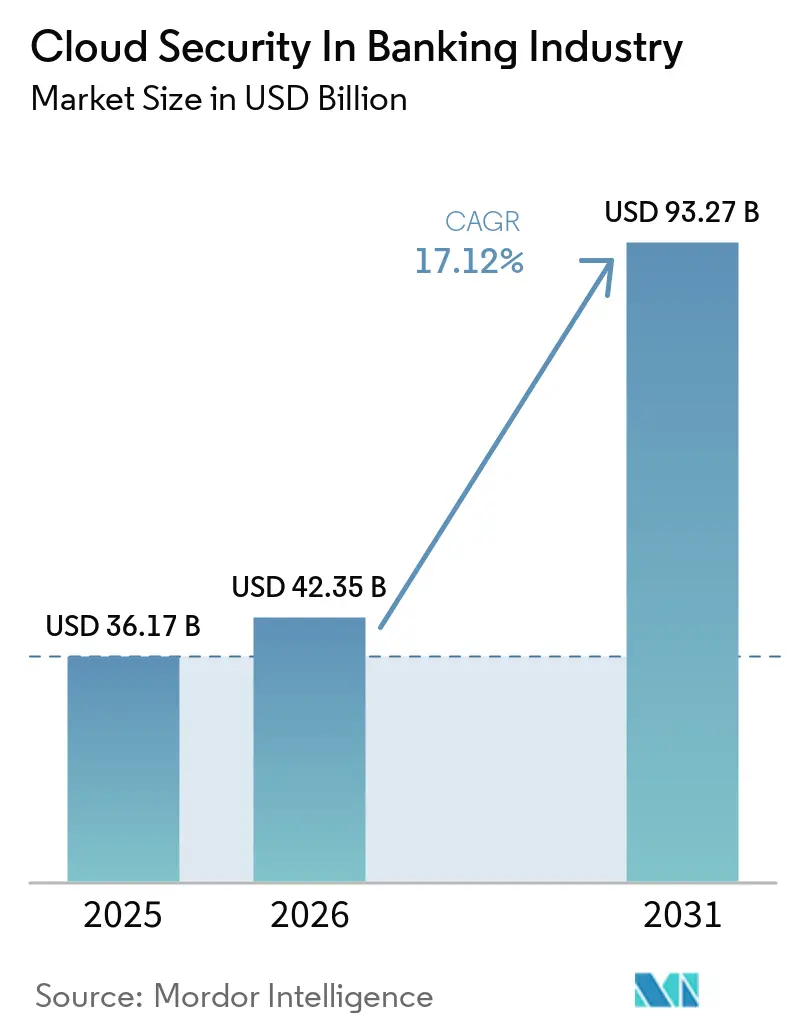
Die Cloud-Sicherheit in der Bankenbranche wurde im Jahr 2025 auf 36,17 Milliarden USD geschätzt und soll von 42,35 Milliarden USD im Jahr 2026 auf 93,27 Milliarden USD bis 2031 wachsen, bei einem CAGR von 17,12 % während des Prognosezeitraums (2026–2031). Diese Expansion spiegelt den Schwenk der Banken hin zu Cloud-nativen Architekturen wider, die Betriebskosten senken, die Agilität verbessern und die Anforderungen von Regulierungsbehörden erfüllen, die eine nachgewiesene operative Resilienz fordern. Die Nachfrage steigt auch, weil Ransomware-Vorfälle, die auf Finanz-Workloads abzielen, im Jahr 2024 auf 78 % gestiegen sind, was Chief Information Security Officers dazu veranlasst, die Einführung von Zero-Trust-Konzepten und eine intensivere Überwachung von Drittanbieterrisiken zu beschleunigen. Die Konsolidierung unter Sicherheitsanbietern verschafft Banken Zugang zu umfassenden Plattformen, die API-Schutz, Identitäts-Governance und KI-gestützte Betrugsanalysen kombinieren. Parallel dazu betten öffentliche Cloud-Anbieter vorkonfigurierte Compliance-Tools ein, die Prüfungen im Rahmen von Maßnahmen wie dem Digital Operational Resilience Act (DORA) der EU vereinfachen, der im Januar 2025 in Kraft getreten ist.[1]
Wichtigste Erkenntnisse des Berichts
- Nach Softwaretyp führte das Cloud-Identitäts- und Zugriffsmanagement mit einem Anteil von 28,85 % am Markt für Cloud-Sicherheit im Bankensektor im Jahr 2025, während Cloud-Verschlüsselung bis 2031 voraussichtlich mit einer CAGR von 17,75 % wachsen wird.
- Nach Bereitstellungsmodell entfiel auf das Public-Cloud-Segment im Jahr 2025 ein Anteil von 61,55 % am Markt für Cloud-Sicherheit im Bankensektor; Hybrid Cloud soll mit einer CAGR von 19,45 % bis 2031 am schnellsten wachsen.
- Nach Sicherheitsdienst repräsentierten Datensicherheitsangebote im Jahr 2025 einen Anteil von 31,35 % am Markt für Cloud-Sicherheit im Bankensektor, während Sicherheitsüberwachung & Orchestrierung bis 2031 voraussichtlich eine CAGR von 19,65 % verzeichnen wird.
- Nach Banktyp kontrollierte das Privatkundenbanking im Jahr 2025 einen Anteil von 38,25 % am Markt für Cloud-Sicherheit im Bankensektor; rein digitale Banken sollen zwischen 2026 und 2031 eine CAGR von 19,05 % verzeichnen.
- Nach Geografie dominierte Nordamerika mit einem Umsatzanteil von 36,85 % im Jahr 2025; der asiatisch-pazifische Raum ist auf dem Weg zur schnellsten regionalen CAGR von 17,35 % bis 2031.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Raffinesse von Cyberangriffen | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Echtzeit-Compliance-Automatisierung (Basel III, DORA) | +3.8% | EU primär, Nordamerika sekundär | Mittelfristig (2–4 Jahre) |
| Kostenvermeidung durch serverlose und containernative Sicherheitskontrollen | +2.1% | Nordamerika, EU | Mittelfristig (2–4 Jahre) |
| Open-Banking-APIs beschleunigen Zero-Trust | +2.9% | EU primär, asiatisch-pazifischer Raum sekundär | Langfristig (≥ 4 Jahre) |
| KI-gestützte Betrugserkennung in Sicherheits-Suiten | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Wachsendes Volumen und zunehmende Raffinesse von Cyberangriffen auf Bankarbeitslasten
Finanzinstitute verzeichneten im Jahr 2024 eine Ransomware-Trefferquote von 78 %, doppelt so viel wie im Vorjahr. Angreifer nutzen nun API-Missbrauch, Container-Fehlkonfigurationen und Schwachstellen in Drittanbietersoftware aus – bei einem Vorfall legte eine Cloud-Fehlkonfiguration fast 500.000 JPMorgan Chase-Kunden offen und verdeutlichte damit die neue perimeterfreie Bedrohungsfläche. Durchschnittliche Kosten eines Datenschutzverletzung erreichen 10 Millionen USD pro Vorfall, was eine dringende Migration zu verhaltensanalytikgesteuerten Zero-Trust-Kontrollen vorantreibt, die jede Sitzung und jeden Vermögenswert überprüfen. Große Banken integrieren kontinuierliches Compliance-Scanning und Bedrohungssuche in DevSecOps-Pipelines, um Expositionsfenster von Tagen auf Stunden zu reduzieren. Das globale Zahlungsnetzwerk SWIFT erprobt föderierte Lernmodelle mit Google Cloud, die anomale Transaktionen kennzeichnen, ohne sensible Daten zu verschieben, und demonstriert damit, wie KI Betrug erkennen und gleichzeitig die Privatsphäre schützen kann. Da organisierte Kriminalität den Zugang zu gestohlenen Bankzugangsdaten auf Darknet-Märkten monetarisiert, sind proaktive Cloud-Segmentierung und Least-Privilege-IAM zu Prioritäten auf Vorstandsebene geworden.
Anforderungen an die Echtzeit-Compliance-Automatisierung (Basel III, DORA usw.)
Der DORA der EU verpflichtet 22.000 Finanzunternehmen, schwerwiegende Cybervorfälle innerhalb von 24 Stunden zu melden und Ausstiegspläne für kritische Cloud-Anbieter zu testen, was Banken dazu veranlasst, automatisierte Beweiserhebungsmaschinen einzusetzen, die Aufsichtsbehörden nahezu in Echtzeit versorgen. US-amerikanische Regulierungsbehörden bewegen sich in dieselbe Richtung: Der Cloud-Resilienz-Bericht des Finanzministeriums von 2025 fordert eine kontinuierliche Kontrollüberwachung für systemrelevante Institute.[2] Cloud-Anbieter bündeln nun Mapping-Vorlagen für Basel III, PCI DSS und DSGVO in Dashboards und reduzieren den manuellen Prüfungsaufwand um 40 %. Banken mit globalem Fußabdruck standardisieren auf einheitliche Compliance-Strukturen, sodass ein einziger Richtliniensatz überlappende Rechtsordnungen erfüllt – besonders wertvoll, wenn Kundendaten die EU, die USA und Asien umspannen. Frühe Anwender berichten von schnelleren Produkteinführungen, da eingebettete Governance langwierige Sicherheitsüberprüfungszyklen eliminiert und Compliance von einem Hindernis zu einem Umsatztreiber macht.
Kostenvermeidung durch serverlose und containernative Sicherheitskontrollen
Serverlose Modelle befreien Banken von der Bereitstellung und dem Patchen von Hosts, senken Infrastrukturkosten um 35 % und steigern gleichzeitig die Entwicklerproduktivität um 25 %. Container-Plattformen bieten ähnliche Einsparungen, kommen jedoch ins Stocken, wenn Images keine integrierten Kontrollen aufweisen; 67 % der Unternehmen verzögerten Lieferungen aus Sicherheitsgründen, was die Nachfrage nach integriertem Container-Scanning unterstreicht. Eine mittelgroße US-amerikanische Bank verlagerte Betrugserkennungsarbeitslasten in eine serverlose Pipeline und sparte jährlich 30 Millionen USD, wobei die DSGVO-Verschlüsselungsvorschriften mit minimalem Aufwand eingehalten wurden. Isolation und unveränderliche Infrastruktur verkleinern Angriffsflächen, da Funktionen nur bei Aufruf hochgefahren werden und so laterale Bewegungsmöglichkeiten für Angreifer einschränken. Da die meisten Banken bis 2026 eine Cloud-Durchdringung von 80 % anstreben, betrachten CFOs serverlose Sicherheit als Absicherung gegen Margendruck und anhaltende Investitionskürzungen.
Ausweitung von Open-Banking-APIs als Treiber der Zero-Trust-Einführung
PSD2, PSD3 und ähnliche Regelwerke zwingen Banken, Kontodaten über APIs offenzulegen, was Fintech-Partner einlädt, aber auch Missbrauch ermöglicht. Europa belegt nun weltweit den dritten Platz bei API-Schichtangriffen auf Finanzdienstleistungen.[3] Zero-Trust-Architekturen authentifizieren jeden Aufruf, wenden Mikrosegmentierung an und überprüfen den Datenverkehr kontinuierlich anhand von Verhaltensbaselines, was das Problem des durchlässigen Perimeters ausgleicht. Mindestens 60 % der großen EU-Banken werden bis 2026 Zero-Trust-Frameworks eingeführt haben, da sie die Legacy-Authentifizierung auf FAPI- und OAuth-2.0-Profile umrüsten. Der Nutzen liegt in einer schnelleren Partner-Einbindung, die Integrationszeiten von Monaten auf Tage reduziert, da granulare Richtlinien-Engines den Zugang ohne manuelle Code-Überprüfung vermitteln. Anbieter, die API-Gateways mit adaptiver Multi-Faktor-Authentifizierung und Echtzeit-Betrugsbewertung verbinden, gewinnen Marktanteile, was die Käufernachfrage nach konsolidierten Steuerungsebenen widerspiegelt.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Datensouveränitätskonflikte mit mandantenfähigen Clouds | -2.8% | EU primär, asiatisch-pazifischer Raum sekundär | Langfristig (≥ 4 Jahre) |
| Mangel an cloud-sicherheitskompetenten Fachkräften | -3.1% | Global | Mittelfristig (2–4 Jahre) |
| Versteckte Abhängigkeiten in Drittanbieter-Fintech-Verbindungen | -1.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Datensouveränitätskonflikte mit mandantenfähigen Public Clouds
Die DSGVO, Chinas CSL und Indiens DPDP-Gesetz verpflichten Banken zur Datenlokalisierung, was im Widerspruch zu globalen mandantenfähigen Setups steht. Sovereign-Cloud-Varianten von Hyperscalern versprechen Metadatenisolierung und lokale Schlüsselverwahrung, verfügen jedoch noch nicht über die granularen Platzierungskontrollen, die einige Regulierungsbehörden fordern. Kleinere asiatisch-pazifische Märkte setzen häufig Rechenzentrum-im-Land-Regeln durch, die Skaleneffekte untergraben und Banken zu hybriden Topologien drängen, bei denen sensible Datensätze vor Ort oder in lokalen privaten Regionen verbleiben. Die daraus resultierende architektonische Komplexität erhöht die Kosten und das Risiko von Konfigurationsfehlern, was die weitreichenden Cloud-Adoptionspläne bremst. Politische Entscheidungsträger konsultieren die Industrie, um Datensouveränitätsbestimmungen zu verfeinern, damit die Vorteile der Cyber-Resilienz die jurisdiktionellen Bedenken überwiegen, eine Lösung ist jedoch vor Ende des Jahrzehnts unwahrscheinlich.
Mangel an cloud-sicherheitskompetenten Fachkräften in den SOC-Teams der Banken
Sechsundsiebzig Prozent der Finanzinstitute räumen einen Qualifikationsmangel im Bereich Cloud-Sicherheit ein, und nur 14 % fühlen sich vollständig besetzt, um neue Bedrohungen zu bewältigen. Traditionelle netzwerkzentrierte SOC-Playbooks lassen sich nicht ohne Weiteres auf Container-, serverlose und API-Ökosysteme übertragen, was zu unbearbeiteten Alarm-Rückständen führt. Banken suchen nach Partnern für verwaltete Erkennung und Reaktion, müssen externe SOCs jedoch auf regulatorische Konformität und Datenschutzvorkehrungen hin prüfen. Automatisierung füllt einen Teil der Lücke: KI-gesteuerte Ereigniskorrelations-Engines reduzieren das Alarmvolumen um 90 % und befreien Analysten für höherwertige Aufgaben. Große Unternehmen finanzieren auch beschleunigte Umschulungsprogramme, die Zertifizierungen wie CCSP und Kubernetes-Sicherheit abdecken, doch wird die Pipeline der Nachfrage laut Arbeitskräfteanalysten noch mittelfristig hinterherhinken.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Softwaretyp:
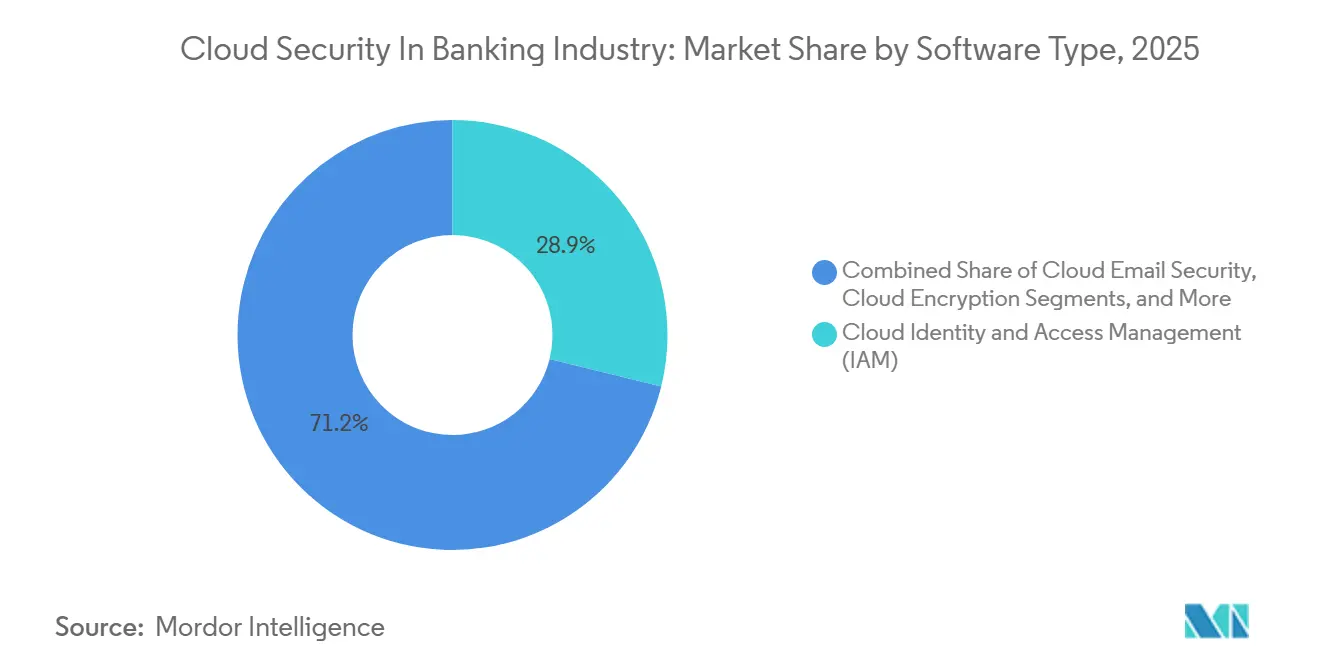
IAM-Dominanz inmitten eines VerschlüsselungsboomsDas Cloud-Identitäts- und Zugriffsmanagement entfiel im Jahr 2025 auf 28,85 % des Marktanteils für Cloud-Sicherheit im Bankensektor, was den Wandel der Banken von Perimeter-Kontrollen hin zu identitätszentrierten Schutzmaßnahmen widerspiegelt, die Benutzer, Dienste und APIs im Millisekundenbereich authentifizieren. Da verteilte Arbeitsmodelle fortbestehen, konsolidiert IAM Single Sign-on, privilegiertes Zugriffsmanagement und Gerätestatusüberprüfungen und bildet das Rückgrat von Zero-Trust-Programmen. Anbieter betten nun kontinuierliche Risikobewertung und passwortlose Abläufe ein, die die Anmeldereibung reduzieren – ein entscheidender Benutzererfahrungsfaktor im Verbraucherbanking.
Cloud-Verschlüsselung ist das am schnellsten wachsende Segment mit einer CAGR von 17,75 % bis 2031. Das Bewusstsein für Quantenbedrohungen und strengere Datenschutzgesetze veranlassen Banken, Hardware-Sicherheitsmodule und zentralisierte Schlüsselorchestrierung einzuführen. Die Marktgröße für verschlüsselungsorientierte Produkte im Bankensektor soll parallel zur Implementierung quantensicherer Algorithmen auf Zahlungsschienen steigen und Kryptografie sowohl als Compliance-Pflicht als auch als Wettbewerbsdifferenziator positionieren. Multi-Party-Computation und formaterhaltende Verschlüsselung gewinnen an Bedeutung und ermöglichen es Institutionen, Daten zu analysieren, ohne sie zu entschlüsseln – ein Durchbruch für grenzüberschreitende Betrugsanalysen und KI-Modelltraining.



Nach Bereitstellungsmodell:
Hybrid-Beschleunigung fordert Public-Cloud-Dominanz herausPublic-Cloud-Implementierungen erfassten im Jahr 2025 einen Marktanteil von 61,55 % im Bereich Cloud-Sicherheit im Bankensektor, was das Vertrauen in Hyperscaler-Abwehrmaßnahmen, dedizierte Finanzdienstleistungsregionen und Blueprints für gemeinsame Verantwortung unterstreicht. Anbieter wie AWS und Microsoft berichten von zweistelligem Wachstum bei Bankarbeitslasten, unterstützt durch Artefakte wie PCI-DSS-On-Demand-Prüfpakete, die die Bewertungszeiten verkürzen. Die Sovereign-Cloud- und Regional-Cloud-Varianten verdeutlichen jedoch, dass ein Modell nicht für jede Rechtsordnung passt, und das von britischen Aufsichtsbehörden geforderte Testen von Ausstiegsstrategien unterstreicht das verbleibende Konzentrationsrisiko.
Hybrid-Cloud-Installationen wachsen mit einer CAGR von 19,45 %, da sie Banken ermöglichen, Datensouveränitätsvorschriften zu erfüllen und gleichzeitig für Analysespitzen in die Public Cloud auszuweichen. Container und Service-Meshes bieten Workload-Portabilität und ermöglichen Stress-Ausstiegsübungen, die den Datenverkehr innerhalb von Stunden von einem kompromittierten Anbieter verlagern. Da Regulierungsbehörden Einzelanbieterabhängigkeiten unter die Lupe nehmen, werden Multi-Cloud-Toolchains zu einem breiten Maßstab für operative Resilienz und beschleunigen die Beschaffung von Abstraktionsschichten, die über Anbieter hinweg sichern und orchestrieren.
Nach Sicherheitsdienst:
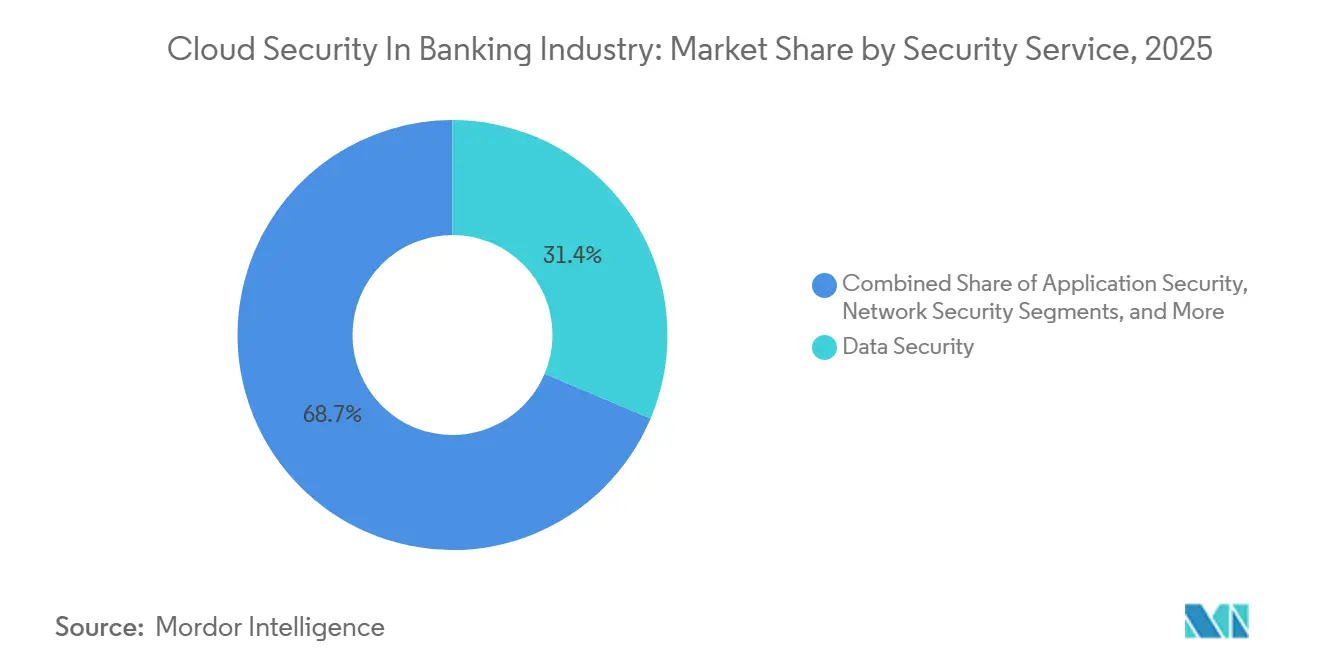
Datenschutz führt das Orchestrierungswachstum anDatensicherheitsdienste hielten im Jahr 2025 einen Umsatzanteil von 31,35 %, ein natürliches Ergebnis von Vorschriften, die Datenmisshandlung mit systemischem Risiko gleichsetzen. Tokenisierung, feldebenenbasierte Verschlüsselung und Bring-Your-Own-Key-Schemata sind nun Standard für Kontodaten, Karteninhaberdaten und hochwertige Zahlungsnachrichten. Diese Priorität wird voraussichtlich nicht nachlassen, da Ransomware-Gruppen auf doppelte Erpressungstaktiken umschwenken, die gestohlene Daten veröffentlichen.
Angebote für Sicherheitsüberwachung und Orchestrierung verzeichnen eine CAGR von 19,65 %, da die Cloud-Angriffsfläche Telemetrie in einem Ausmaß erzeugt, das menschliche Analysten nicht verarbeiten können. Moderne SIEM/SOAR-Stacks nehmen Protokolle aus SaaS-, PaaS- und IaaS-Schichten auf, korrelieren Ereignisse mit Bedrohungsinformationen und starten automatisierte Eindämmungs-Playbooks. Banken, die diese Stacks einsetzen, berichten von einer Reduzierung der mittleren Erkennungszeit von acht Stunden auf dreißig Minuten bei gleichzeitiger Halbierung der Alarm-Rückstände. Da KI-Copiloten nun automatisch forensischen Kontext bündeln, ist Orchestrierung dabei, das Legacy-Protokollmanagement bei den Ausgaben zu überholen.

Nach Banktyp:
Neobank-Agilität treibt die digitale Transformation voranDas Privatkundenbanking repräsentierte im Jahr 2025 einen Umsatzanteil von 38,25 %, da mobile Apps, Sofortzahlungen und Kartenschienen große Verbraucherangriffsflächen exponieren. Phishing-, Credential-Stuffing- und Kontoübernahmeangriffe wachsen im Gleichschritt mit digitalen Volumina und halten Datenschutz und Betrugsabwehr an der Spitze der Ausgabenlisten. Etablierte Banken führen parallele Modernisierungspfade durch und ersetzen monolithische Kernsysteme durch Microservices, die durchgängige Verschlüsselung und Identitätsföderation voraussetzen.
Rein digitale Banken verzeichnen eine CAGR von 19,05 % und profitieren von Greenfield-Technologie-Stacks ohne Mainframes. Ihr gesamtes Geschäft basiert auf elastischem Computing und verwalteten Sicherheitsdiensten, was sie zu frühen Anwendern von serverlosen WAFs, Inline-API-Erkennung und Laufzeit-Container-Abwehr macht. Gewonnene Erkenntnisse fließen in das breitere Ökosystem ein, da etablierte Unternehmen mit Fintech-Herausforderern zusammenarbeiten oder diese übernehmen, um Legacy-Angebote zu erneuern und Cloud-native Sicherheitsmuster im gesamten Markt zu verbreiten.
Geografische Analyse
Cloud-Sicherheit in der Bankenbranche in Nordamerika
Nordamerika dominierte den Markt für Cloud-Sicherheit in der Bankenbranche mit einem Anteil von 36,85 % im Jahr 2025. Ein langjähriger Dialog zwischen Regulierungsbehörden und Anbietern, ausgereifte öffentlich-private Bedrohungsinformationen sowie jährliche Technologieausgaben von 17 Milliarden USD bei JPMorgan Chase unterstreichen die Tiefe der lokalen Nachfrage. Die Studie des US-Finanzministeriums zur Cloud-Resilienz aus dem Jahr 2025 empfiehlt kritischen Institutionen ausdrücklich, einen Multi-Cloud-Ansatz zu verfolgen und gleichzeitig Echtzeit-Überwachungspipelines zu implementieren, wodurch die Nachfrage nach einheitlichen Sicherheits-Stacks, die mehrere Anbieter übergreifend abdecken können, beschleunigt wird. Kanadische Regulierungsbehörden verweisen in ihren Open-Banking-Leitlinien nun ausdrücklich auf Zero-Trust- und Secure-API-Normen, was auf weiteren Investitionsschwung hindeutet.
Cloud-Sicherheit in der Bankenbranche im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich die höchste CAGR von 17,35 % von 2026 bis 2031 erzielen, da die Regulierungsbehörden Datenlokalisierung und Innovation in Einklang bringen. Ein Konsortium japanischer Regionalbanken hat eine gemeinsame Hybrid-Plattform auf Basis von IBM- und Kyndryl-Infrastruktur eingeführt, was kollaborative Ansätze für eine kosteneffiziente und gleichzeitig konforme Sicherheit veranschaulicht. Die nationale digitale ID-Einführung Singapurs sowie der RMiT-Standard Malaysias treiben jeweils die Einführung von IAM und Echtzeit-Überwachung voran. Chinas mehrstufiges Schutzschema (MLPS 2.0) schreibt Verschlüsselung, kontinuierliche Überwachung und inländische Schlüsselverwaltung vor, was Anbieter dazu veranlasst, rein lokale Regionen mit Hardware-Attestierung einzurichten.
Cloud-Sicherheit in der Bankenbranche in Europa
Europa verzeichnet eine Beschleunigung aufgrund von DORA und PSD2/PSD3. Die italienische Bank Credem Banca migrierte zu einer spezialisierten Sicherheits-Cloud, die Verschlüsselung und Echtzeit-Vorfallbenachrichtigung integriert, und erzielte damit eine um 20 % schnellere regulatorische Berichterstattung. Die Thales-Studie 2024 stellt fest, dass 65 % der europäischen Unternehmen Cloud-Sicherheit als ihre zweitgrößte Cybersicherheitspriorität einstufen, was auf einen Fokus auf Vorstandsebene hindeutet. Multi-Cloud-Resilienzübungen und Sovereign-Cloud-Pilotprojekte sind mittlerweile vertragliche Anforderungen, was die Nachfrage nach Orchestrierungsschichten ankurbelt, die Richtlinien über Amazon-, Microsoft- und Google-Umgebungen hinweg durchsetzen, ohne manuelle Regelvervielfältigung.
Regulatorisches Umfeld
Cloud-Sicherheitsprogramme von Banken werden zunehmend im Kontext der operativen Resilienz und der Anforderungen an das Risikomanagement von IKT-Drittanbietern gestaltet. In der EU gilt der Digital Operational Resilience Act (DORA) seit dem 17. Januar 2025 und verstärkt die Anforderungen an das IKT-Risikomanagement, die Meldung schwerwiegender Vorfälle sowie die Governance kritischer IKT-Drittanbieter, mit konkreten Kontrollen für Verschlüsselung und kryptografischen Schlüsselschutz auf Basis von Risikobewertung und Datenklassifizierung.
Auch die Umsetzungsdetails werden durch begleitende Maßnahmen und aufsichtsrechtliche Leitlinien präzisiert. Die Durchführungsverordnung (EU) 2024/2956 der Kommission (verabschiedet am 29. November 2024) legt Standardvorlagen für das Informationsregister zu vertraglichen Vereinbarungen mit IKT-Drittanbietern fest, und die EBA-Leitlinien zum IKT- und Sicherheitsrisikomanagement (EBA/GL/2025/02) enthalten einen Meilenstein zur Aufsichtsmitteilung bis zum 20. Mai 2025. Parallel dazu verankern die EBA-Leitlinien zu Auslagerungsvereinbarungen (EBA/GL/2019/02) weiterhin die Erwartungen an dokumentierte und getestete Exit-Strategien für ausgelagerte Cloud-Funktionen, was die Nachfrage nach kontinuierlichen Compliance-Nachweisen, Workload-Portabilität und prüfbarer Drittanbieter-Überwachung erhöht.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette beginnt bei Hyperscale-Infrastruktur- und Plattformanbietern (AWS, Google Cloud, Microsoft Azure, IBM, Oracle), die Rechenleistung, Speicher, Netzwerke und cloud-native Sicherheitsbausteine (IAM, Schlüsselmanagement, Protokollierung, Confidential Computing) bereitstellen, die Banking-Workloads zugrunde liegen. Darüber liegen Sicherheitssoftware- und Managed-Service-Schichten, darunter CNAPP, CASB/SSE, SIEM/SOAR, Verschlüsselung und Schlüsselorchestrierung, API-Sicherheit sowie Betrugsanalyse-Tools, die von Sicherheitsanbietern direkt oder über Cloud-Marktplätze bereitgestellt werden. Systemintegratoren und Berater (zum Beispiel Accenture) tragen zur Architekturgestaltung, Migration, Implementierung von Policy-as-Code und zum Betrieb bei, während Banken im Rahmen von Shared-Responsibility-Modellen weiterhin für Governance, Risiko und Compliance verantwortlich bleiben.
Über die gesamte Kette hinweg prägen Regulierung und das Management von Konzentrationsrisiken zunehmend, wo Wert geschaffen und erfasst wird. Die EZB hat aufsichtsrechtliche Erwartungen an das Cloud-Outsourcing formalisiert und ihren Leitfaden zum Outsourcing von Cloud-Diensten (Juli 2025) fertiggestellt, was Banken und Anbieter zu transparenteren Subunternehmerketten, messbaren Resilienzkontrollen und getesteten Exit-Plänen drängt. Im Vereinigten Königreich schafft die Einstufung und direkte Aufsicht über kritische Drittparteien, die ab Juli 2026 große Cloud-Anbieter erfasst, einen neuen Kontrollpunkt, der sich auf Assurance-Nachweise der Anbieter, die Zusammenarbeit bei Audits und Tests der operativen Resilienz auswirkt, mit Folgeeffekten für die Beschaffung der Banken, Vendor-Management-Workflows und die Integration von Sicherheitstelemetrie über Multi-Cloud-Umgebungen hinweg.
Wettbewerbslandschaft
Marktkonzentration
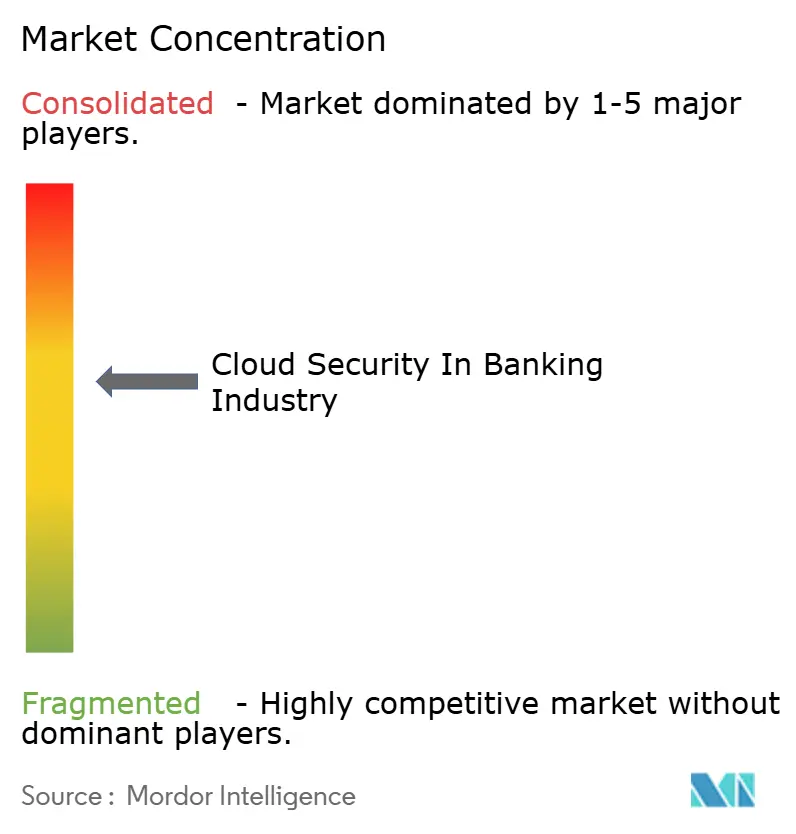
Der Markt für Cloud-Sicherheit im Bankensektor ist mäßig konsolidiert. Mega-Anbieter kombinieren organisch aufgebaute Fähigkeiten mit Akquisitionen wie dem Kauf von Wiz durch Google Cloud, der Echtzeit-Risikobewertung und branchenspezifische Compliance-Dashboards hinzufügt. Die Übernahme von IBMs QRadar SaaS durch Palo Alto Networks stärkt die Verbindung zwischen XDR und SIEM und ermöglicht es, Einbruchserkennungszyklen von Tagen auf Stunden zu verkürzen. Banken bevorzugen diese Suiten gegenüber Einzelprodukten, da Lizenzierungseinfachheit und gemeinsame Datenseen den Integrationsaufwand reduzieren.
Hyperscaler betten fortschrittliche Kontrollen nativ ein – vertrauliches Computing, Workload-Identitätsföderation und Post-Quanten-Verschlüsselungs-Toolkits – und nutzen ihre Infrastrukturgröße, um Nischenanbieter zu unterbieten. Traditionelle Sicherheitsanbieter reagieren, indem sie Policy-as-Code, Echtzeit-Angriffspfadkartierung und KI-Copiloten auf ihre bestehenden Portfolios aufschichten. Identitätsspezialisten wie Ping Identity und Okta vertiefen ihre Verbindungen zu FIDO-Alliance-Mitgliedern, um passwortlose Abläufe voranzutreiben, die für das Benutzererlebnis im Privatkundenbanking entscheidend sind.
Innovative Start-ups finden noch Nischen in API-Sicherheit, entwicklerzentrierter SBOM-Validierung und quantenresistentem Schlüsselmanagement. Ausstiegsbewertungen berücksichtigen jedoch nun bankspezifische Compliance-Bibliotheken, Drittanbieter-Bewertungsportale und nachgewiesene Referenzgewinne bei Tier-1-Instituten. Anbieter, denen diese Artefakte fehlen, sehen sich bei Ausschreibungen mit strengeren Anforderungen konfrontiert, da Banken Lieferanten konsolidieren, um das Drittanbieterrisiko zu managen und den Verwaltungsaufwand für Anbieter zu reduzieren.
Marktführer für Cloud-Sicherheit im Bankensektor
-
AWS (Amazon.com, Inc.)
-
Google Cloud Platform (Alphabet Inc.)
-
Microsoft Azure (Microsoft Corporation)
-
IBM Cloud Security (IBM Corporation)
-
Oracle Cloud (Oracle Corporation)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cloud-Sicherheit in der Bankenbranche Unternehmen in diesem Bericht
- AWS (Amazon.com, Inc.)
- Google Cloud Platform (Alphabet Inc.)
- Microsoft Azure (Microsoft Corporation)
- IBM Cloud Security (IBM Corporation)
- Oracle Cloud (Oracle Corporation)
- Salesforce, Inc.
- Palo Alto Networks, Inc.
- Fortinet Inc.
- Check Point Software Technologies Ltd.
- Trend Micro Inc.
- CrowdStrike Holdings, Inc.
- Zscaler, Inc.
- Proofpoint Inc.
- Okta, Inc.
- Ping Identity Corporation
- SailPoint Technologies Holdings Inc.
- Netskope, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Sophos Ltd.
- Illumio Inc.
- Akamai Technologies Inc.
- Thales Group (Vormetric)
- Temenos AG
- nCino, Inc.
Lesen Sie die Analyse der Cloud-Sicherheit im Bankenwesen-Unternehmen
Marktchancen und Zukunftsaussichten
Regelwerke zur operativen Resilienz schaffen Freiräume für automatisierte Compliance, Transparenz bei Drittanbieterrisiken und cloud-übergreifende Kontrolldurchsetzung. Die DORA-Verpflichtungen (in Kraft seit Januar 2025) und die zugehörigen technischen EU-Standards, die Drittanbieterregister und Lieferantenrisikodaten standardisieren, drängen Banken dazu, die Erfassung von Nachweisen, die Governance von Verschlüsselung und Schlüsseln sowie audit-fähiges Reporting über hybride und Multi-Cloud-Umgebungen hinweg zu industrialisieren. Die im Juli 2026 gestartete britische Regelung zu kritischen Drittparteien erweitert die Prüfung direkt auf große Cloud-Anbieter und erhöht die Nachfrage nach interoperablem Monitoring, Exit-Readiness-Tools und standardisierten Assurance-Paketen, die Banken über Anbieter und Rechtsordnungen hinweg wiederverwenden können.
Sicherheitsfähigkeiten werden auch durch groß angelegte Banking-Migrationen und KI-Einführungsprogramme vorangetrieben, die die Cloud-Angriffsfläche erweitern (APIs, Container und KI-Pipelines) und den Bedarf an kontinuierlichen Kontrollen erhöhen. Im Jahr 2026 erweiterte U.S. Bank seine Zusammenarbeit mit AWS, um Hunderte geschäftskritischer Anwendungen auf einer sicheren und konformen Grundlage zu migrieren, und HSBC gab eine mehrjährige Partnerschaft mit Google Cloud bekannt, die auf KI-gestützte Fähigkeiten in allen Betriebsbereichen ausgerichtet ist. Diese Initiativen unterstützen Chancen für integrierte Stacks, die IAM, Datensicherheit (Tokenisierung, Verschlüsselung, BYOK/HSM), API-Schutz und SIEM/SOAR mit KI-gestützter Erkennung kombinieren, ergänzt durch Managed Services, die dem dokumentierten Fachkräftemangel in Bank-SOC-Teams entgegenwirken.
Neueste Industrielle Entwicklungen in Cloud-Sicherheit in der Bankenbranche
- Juni 2026: HSBC gab eine mehrjährige Partnerschaft mit Google Cloud bekannt, um KI in seinen globalen Betriebsabläufen einzusetzen, wobei KI-Tools neben Sicherheits- und Kontrollanforderungen für regulierte Banking-Workflows positioniert werden. Das Programm erweitert den Umfang der Nachfrage nach Cloud-Sicherheit um die Governance von KI-Anwendungsfällen, Datenschutz und in Cloud-Plattformen eingebettete Betriebskontrollen.
- Mai 2026: Die Migration von Hunderten geschäftskritischer Anwendungen zu AWS wurde im Rahmen der umfassenderen Cloud-Modernisierung von U.S. Bank ausgeweitet, einschließlich Zahlungsverkehrs- und Vermögensverwaltungsplattformen. Die Ausweitung erhöht die Anforderungen an cloud-native Sicherheitskontrollen, kontinuierliche Compliance und resiliente Betriebsabläufe im großen Maßstab, da immer sensiblere Banking-Workloads auf öffentliche Cloud-Grundlagen verlagert werden.
- Juni 2025: OneSpan übernahm Nok Nok Labs, um seine Fähigkeiten im Bereich passwortloser Authentifizierung gemäß FIDO-Standards für Bankkunden zu erweitern. Die Akquisition stärkt identitätszentrierte Sicherheitsprogramme in Banken durch die Konsolidierung von Authentifizierungstechnologie und beschleunigt die Einführung von phishing-resistenten, passwortlosen Zugangsmodellen innerhalb von Zero-Trust-Architekturen.
Cloud-Sicherheit in der Bankenbranche Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt erfasst die Ausgaben von Banken für Cloud-Sicherheitstools und Sicherheitsdienstleistungen, die Daten, Identitäten und Workloads schützen, die in öffentlichen, privaten oder hybriden Cloud-Umgebungen betrieben werden.
Ausschlüsse aus dem Umfang: Nicht enthalten sind eigenständige On-Premise-Sicherheitsgeräte sowie Sicherheitsbudgets für Nicht-Banking-Finanzdienstleistungen, die nicht mit Banking-Cloud-Workloads verbunden sind.
Segmentierungsübersicht
- Nach Softwaretyp
- Cloud-Identitäts- und Zugriffsmanagement (IAM)
- Cloud-E-Mail-Sicherheit
- Cloud-Einbruchserkennung und -prävention (IDPS)
- Cloud-Verschlüsselung
- Cloud-Netzwerksicherheit
- Nach Bereitstellungsmodell
- Public Cloud
- Private Cloud
- Hybrid Cloud
- Nach Sicherheitsdienst
- Datensicherheit
- Anwendungssicherheit
- Netzwerksicherheit
- Sicherheitsüberwachung und Orchestrierung (SIEM/SOAR)
- Identität, Authentifizierung und Betrugsanalyse
- Nach Banktyp
- Privat-/Verbraucherbanken
- Unternehmens- und Investmentbanken
- Karten- und Zahlungsdienstleister
- Rein digitale Banken/Neobanken
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Chile
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Übriges Europa
- Asiatisch-pazifischer Raum
- China
- Indien
- Japan
- Südkorea
- Malaysia
- Singapur
- Australien
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Ägypten
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Desk-Research
Wir beginnen mit öffentlichen Daten, die helfen, den Bank- und Cloud-Kontext zu verankern, und ermitteln dann, welcher Anteil realistischerweise der Cloud-Sicherheit zugerechnet werden kann. Nützliche Eingaben stammen aus Quellen wie den Leitlinien des Federal Financial Institutions Examination Council (FFIEC), NIST-Veröffentlichungen, den Cloud-Auslagerungserwartungen der Europäischen Bankenaufsichtsbehörde (EBA) und der EZB sowie BIS/FSB-Papieren zur operativen Resilienz.
Um die Definitionen konsistent zu halten, verwenden wir auch Jahresberichte von Banken, Einreichungen im Stil von 10-K-Berichten sowie Offenlegungen zu Sicherheits- und Cloud-Risiken, ergänzt durch Ergebnispräsentationen, die Cloud-Migration und Prioritäten bei Sicherheitsausgaben erörtern. Soweit verfügbar, prüfen wir Patente, begutachtete Fachzeitschriften zu Cloud-Sicherheitskontrollen sowie öffentliche Beschaffungs- oder Ausschreibungsbekanntmachungen, um Adoptionsmuster und Preisentwicklungen zu verstehen. Wir nutzen auch kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen, Patentdatenbanken sowie eine Import-Export-Datenbank auf Sendungsebene, wenn hardwaregebundene Sicherheitskomponenten in gebündelten Verträgen erscheinen. Diese Liste ist nicht abschließend, und viele weitere öffentliche und kostenpflichtige Quellen wurden für die Datenerhebung, Validierung und Forschungsklärung genutzt.
Primärinterviews und Umfragen
Unsere Modellannahmen werden durch Expertengespräche und strukturierte Umfragen mit Cloud-Sicherheitspraktikern, Technologieführern im Bankwesen sowie Risiko- und Compliance-Verantwortlichen validiert, ergänzt durch Implementierungsteams auf der Kanalseite. Da die Reife der Cloud-Adoption je nach Geografie und Bankgröße unterschiedlich ist, wurden die Eingaben über APAC, EMEA und Amerika hinweg abgeglichen, bevor Wachstums-, Preis- und Mixannahmen finalisiert wurden.
Verteilung der Befragten in der primären Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 37 % | CXOs: 15 % | APAC: 45 % |
| Mittlere Ebene: 45 % | Funktions-/Bereichsleiter: 30 % | EMEA: 29 % |
| Kleinere Akteure: 18 % | Manager: 55 % | Amerika: 26 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung wurde mithilfe eines Top-down-Ansatzes durchgeführt, bei dem Indikatoren für den Cloud-Fußabdruck von Banken und Signale für Sicherheitsausgaben zu einem Cloud-Sicherheitsnachfragepool zusammengeführt und anschließend nach Lösungs- und Dienstleistungsintensität aufgeteilt werden. Die Gesamtwerte werden dann durch selektive Bottom-up-Annäherungen bestätigt, beispielsweise durch Stichprobenpreise für wichtige Cloud-Sicherheitskontrollen (IAM, Verschlüsselung, Workload-Schutz, Cloud-E-Mail-Sicherheit und SIEM-bezogene Nutzung), multipliziert mit Adoptionsbandbreiten, gefolgt von Kanalprüfungen zur Anpassung von Ausreißern.
Einige der wichtigsten Eingaben waren das Tempo der Cloud-Workload-Migration in Banken, der regulatorische Druck bei Auslagerung und Datenschutz, Trends bei der Offenlegung von Vorfällen und Datenschutzverletzungen, Modernisierungszyklen für Identitäts- und Zugriffsmanagement sowie typische Vertragslaufzeiten für verwaltete Sicherheitsdienstleistungen. Wenn Ausgaben in umfassenderen Cyberprogrammen gebündelt sind, werden Lücken durch die Zuweisung nur des Cloud-adressierbaren Anteils mithilfe interviewbasierter Aufteilungsfaktoren geschlossen und diese Aufteilungen anschließend anhand von Kommentaren zu IT-Ausgaben der Banken einem Stresstest unterzogen.
Für die Prognose verwendeten wir eine Szenarioanalyse, unterstützt durch eine leichte multivariate Regressionsbetrachtung, bei der das Wachstum der Cloud-Workloads, Engpässe beim Sicherheitspersonal und Compliance-Zeitpläne die wichtigsten erklärenden Variablen waren. Der endgültige Pfad spiegelt wider, was Praktiker bei Verlängerungsaufschlägen, Anhängeraten neuer Module und dem schrittweisen Übergang von Einzellösungen hin zu stärker integrierten Cloud-Sicherheits-Stacks erwarten.
Datenvalidierung und Aktualisierungszyklus
Die Zahlen werden durch mehrere Prüfungen validiert, darunter Varianzscans anhand unabhängiger Indikatoren wie Signale zur Cloud-Adoption im Bankwesen, Leitlinien zu Sicherheitsbudgets und gemeldete Cloud-Risikoprioritäten. Wenn ein Segment schneller wächst, als die zugrunde liegenden Eingaben stützen können, werden die Annahmen überprüft und Folgegespräche ausgelöst, um zu bestätigen, ob die Änderung real ist oder durch eine Definitionsabweichung verursacht wird.
Vor der Freigabe wird das Modell schrittweise von einem weiteren Analysten überprüft, um Logikfehler, Währungsumrechnungsprobleme und Doppelzählungen zwischen Software und verwalteten Dienstleistungen zu erkennen. Der Bericht wird jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse eintreten, wie etwa größere regulatorische Änderungen oder starke Preisanpassungen. Unmittelbar vor der Lieferung wird ein abschließender Überprüfungsdurchgang durchgeführt, damit die Kunden die aktuellste Ansicht erhalten.
Vergleich der Marktgröße für Banking-Cloud-Sicherheit von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für Cloud-Sicherheit im Bankwesen können weit auseinanderliegen, da die Abgrenzungen und der Zeitpunkt nicht immer übereinstimmen, selbst wenn die Themenbezeichnung ähnlich aussieht. Unterschiede entstehen in der Regel dadurch, was als Cloud-Sicherheit gezählt wird, welche Bankeinheiten einbezogen werden und wie Währungs- und Preisänderungen behandelt werden.
In unserem aktualisierungsgesteuerten Arbeitsablauf werden Annahmen wie die Entwicklung von Abonnementpreisen, Aufschläge bei Vertragsverlängerungen und der Zeitpunkt der Währungsumrechnung kurz vor der Veröffentlichung erneut geprüft, was dazu beiträgt, Abweichungen in schnell wachsenden Sicherheitskategorien zu reduzieren – ein Schritt, der von Mordor Intelligence konsequent angewendet wird. Einige andere Schätzungen verwenden längere Aktualisierungsintervalle, behandeln gebündelte Sicherheits- und Cloud-Ausgaben als vollständig zurechenbar oder behalten flache Durchschnittsverkaufspreise bei, selbst wenn sich der Lösungsmix hin zu höherwertigen Kontrollen verschiebt.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 42,35 Mrd. USD (2026) | |
| Globales Forschungshaus A | 14,22 Mrd. USD (2025) | Verwendet ein anderes Basisjahr und ein längeres Prognosefenster, und der Umfang scheint enger auf ausgewählte Cloud-Sicherheitslösungskategorien ausgerichtet zu sein, was verwaltete Dienstleistungen und eine breitere Abdeckung von Bank-Workloads unterschätzen kann. |
| Branchenpublikation B | 42,80 Mrd. USD (2025) | Weist einen höheren aktuellen Jahreswert mit einem nahe gelegenen Jahr aus, und die Definition umfasst wahrscheinlich eine breitere Palette von Ausgabenkategorien für Cloud-Sicherheit im Bankwesen, bei denen gebündelte Sicherheitsprogramme und Cloud-Datenbanksicherheit aggressiver zugewiesen werden können. |
Die Tabelle zeigt, dass die Jahresauswahl und die Frage, was in Cloud-Sicherheitsbudgets eingerechnet wird, die Gesamtzahl erheblich beeinflussen können. Indem wir den Umfang an Banking-Cloud-Workloads knüpfen und Preis- und Währungsannahmen bei Aktualisierungen erneut prüfen, erhalten wir eine praktische Schätzung, die auf klare Treiber zurückgeführt und durch wiederholbare Prüfungen verifiziert werden kann.
Im Bericht beantwortete Schlüsselfragen
Was treibt das schnelle Wachstum im Markt für Cloud-Sicherheit im Bankensektor an?
Das Wachstum resultiert aus strengeren Vorschriften wie DORA, zunehmenden Ransomware-Angriffen, die 2024 78 % der Banken trafen, sowie Kosteneinsparungen von bis zu 35 % durch serverlose und containernative Sicherheitskontrollen.
Welches Softwaresegment dominiert die Cloud-Sicherheitsausgaben der Banken?
Cloud-Identitäts- und Zugriffsmanagement führt mit 28,85 % des Umsatzes im Jahr 2025 aufgrund seiner Rolle in Zero-Trust-Architekturen und der Authentifizierung für Remote-Arbeit.
Warum beschleunigen sich Hybrid-Cloud-Bereitstellungen im Bankensektor?
Hybride Layouts erfüllen Datensouveränitätsgesetze und ermöglichen es Banken gleichzeitig, für Analysen in die Public Cloud auszuweichen, was bis 2031 eine CAGR von 19,45 % antreibt.
Wie wirken sich Talentmangel auf den Sicherheitsbetrieb von Banken aus?
Da nur 14 % der Institute vollständig besetzt sind, setzen Banken auf KI-gesteuerte Orchestrierung und verwaltete Erkennungsdienste, um Kompetenzlücken zu schließen.
Welche Region wächst bei der Cloud-Sicherheitseinführung im Bankensektor am schnellsten?
Der asiatisch-pazifische Raum verzeichnet bis 2031 eine CAGR von 17,35 %, angetrieben durch Mobile-First-Banking und neue Lokalisierungsvorschriften in Japan, Singapur und China.
Welche Rolle spielt KI in zukünftigen Cloud-Sicherheitsplattformen für Banken?
KI unterstützt Anomalieerkennung, Betrugsanalyse und Compliance-Automatisierung, wobei Anbieter generative KI-Schutzmaßnahmen und maschinelles Lernen einbetten, die die mittlere Erkennungszeit auf unter 30 Minuten reduzieren.