
Tamanho e Participação do Mercado de Análise de Composição de Software
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 430.12 Bilhões de dólares |
| Tamanho do Mercado (2031) | 981.62 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 17.95 % |
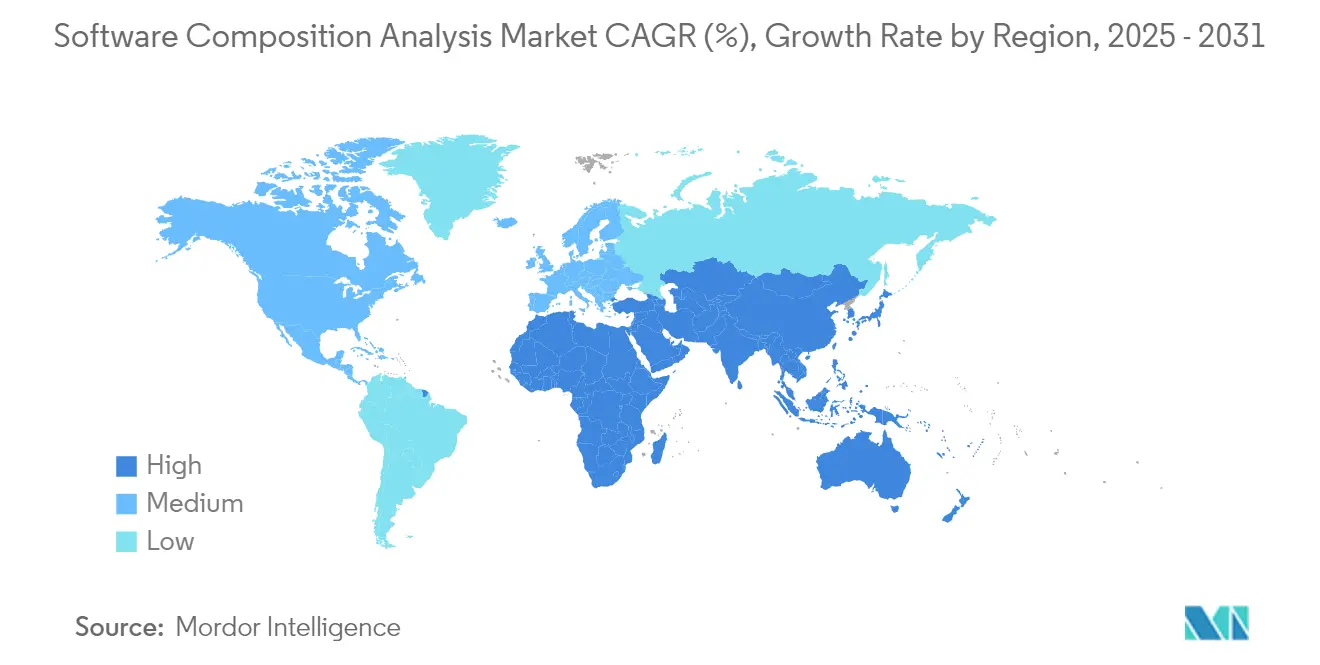
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Análise de Composição de Software por Mordor Intelligence
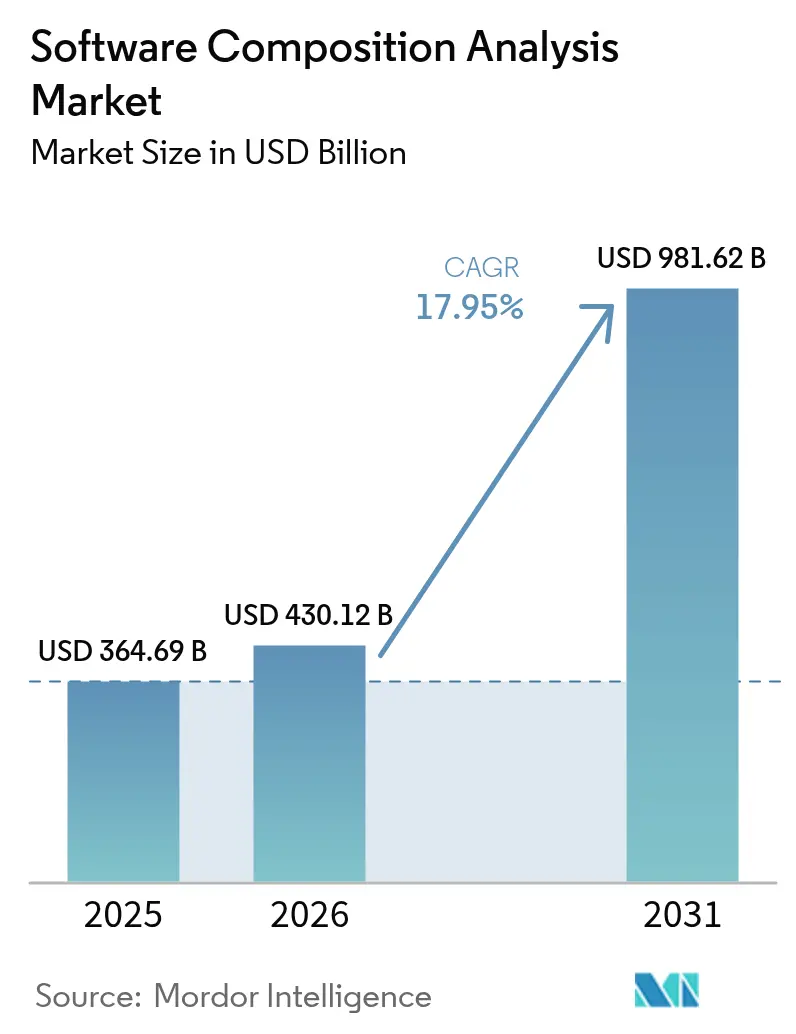
O tamanho do mercado de Análise de Composição de Software foi avaliado em USD 364,69 bilhões em 2025 e estima-se que cresça de USD 430,12 bilhões em 2026 para atingir USD 981,62 bilhões até 2031, a uma CAGR de 17,95% durante o período de previsão (2026-2031). A expansão acelerada reflete a transição da Análise de Composição de Software de um complemento de segurança especializado para um pilar central da engenharia de software. As Listas de Materiais de Software (SBOM) obrigatórias nos marcos de aquisição federal e da UE, os ataques crescentes à cadeia de suprimentos que visam ecossistemas de código aberto e o aumento dos orçamentos de DevSecOps sustentam uma demanda robusta. As empresas preferem plataformas nativas de nuvem que integram a geração automatizada de SBOM, a governança de licenças e a priorização de vulnerabilidades nos fluxos de trabalho dos desenvolvedores. Simultaneamente, as ferramentas de geração de código por inteligência artificial (IA) introduzem novas dependências transitivas, aprofundando ainda mais a Análise de Composição de Software contínua nos pipelines de build modernos.
Principais Conclusões do Relatório
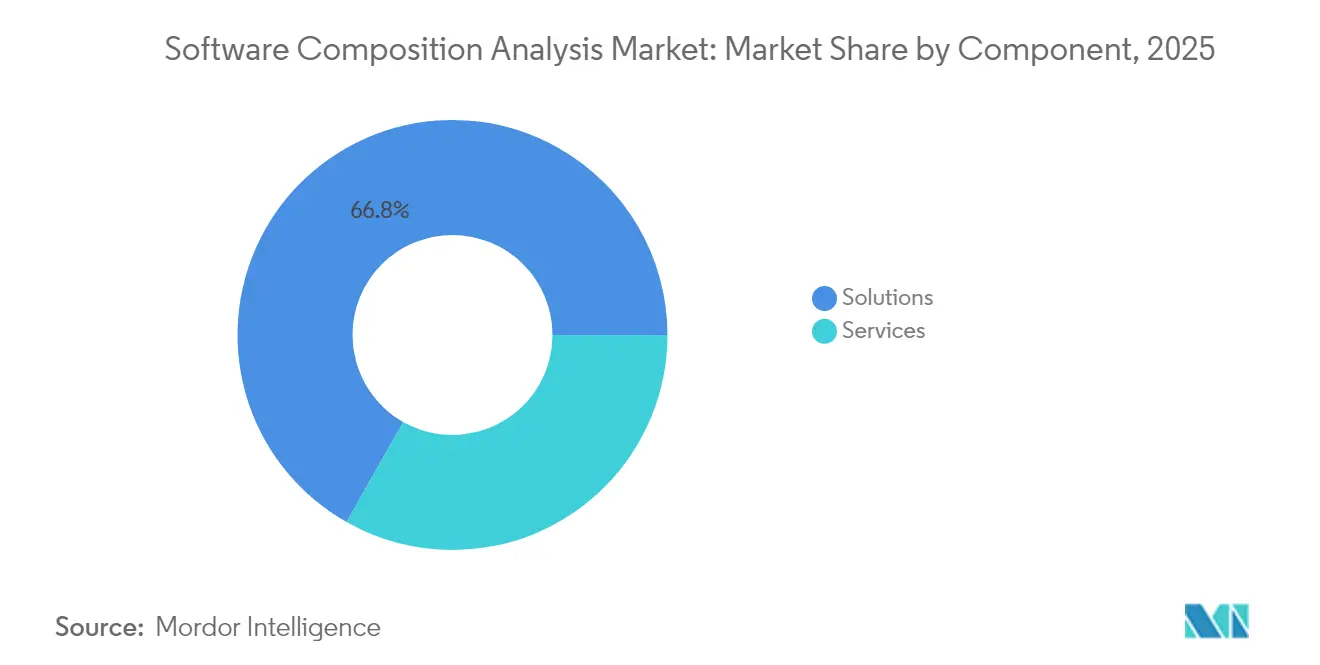
- Por componente, as Soluções capturaram 66,80% da participação no mercado de Análise de Composição de Software em 2025, enquanto os Serviços estão projetados para registrar uma CAGR de 18,05% até 2031.
- Por modo de implantação, a entrega em nuvem representou 62,10% do tamanho do mercado de Análise de Composição de Software em 2025 e está projetada para expandir a uma CAGR de 19,05% até 2031.
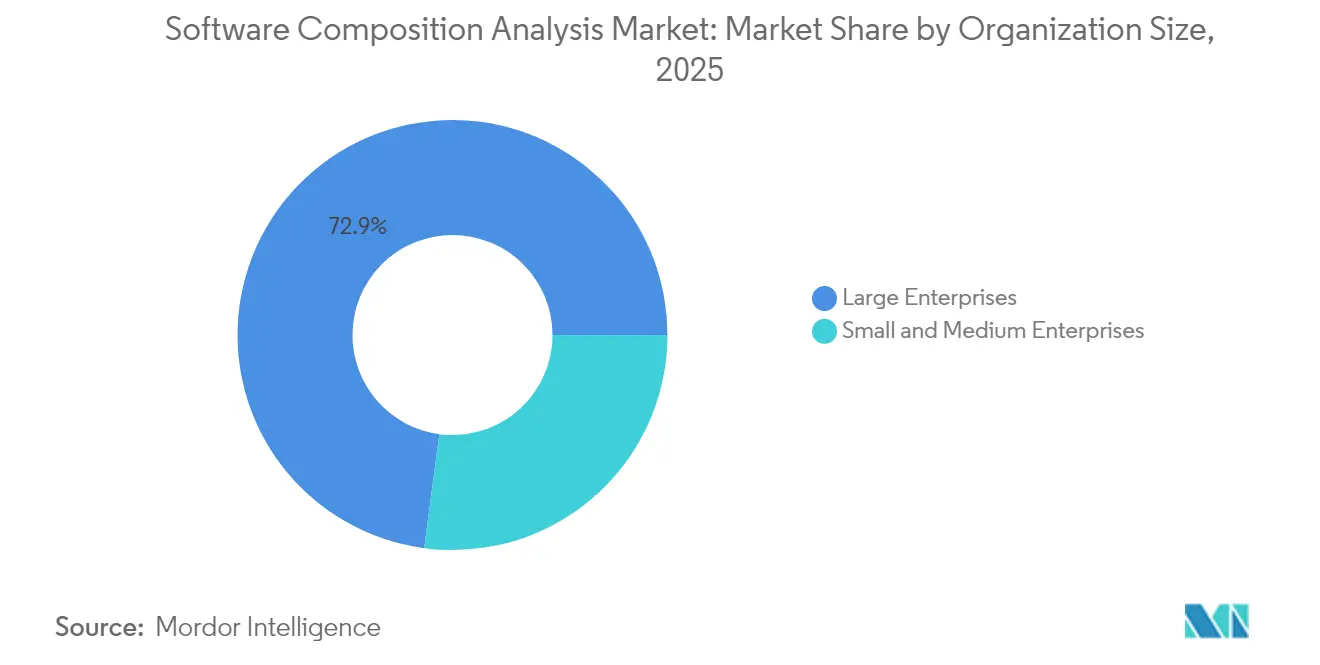
- Por tamanho da organização, as Grandes Empresas detiveram 72,90% da participação na receita em 2025; as Pequenas e Médias Empresas lideram o crescimento com uma CAGR de 18,55%.
- Por vertical do setor, TI e Telecomunicações liderou com uma contribuição de 25,20% para o mercado de Análise de Composição de Software em 2025, enquanto Saúde e Ciências da Vida avançam a uma CAGR de 18,12% até 2031.
- Por região, a América do Norte deteve 27,10% do mercado de Análise de Composição de Software em 2025; a Ásia-Pacífico está projetada para crescer a uma CAGR de 18,88% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Dependência de Componentes de Código Aberto | +4.2% | Global | Longo prazo (≥ 4 anos) |
| Mandatos Regulatórios para SBOM e Conformidade | +5.1% | América do Norte e UE, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escalada de Ataques Cibernéticos à Cadeia de Suprimentos | +3.8% | Global, concentrado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Orçamentos de DevSecOps com Abordagem Shift-Left | +2.9% | América do Norte e UE como núcleo, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Requisitos de Subscrição de Ciberseguro | +1.7% | América do Norte e UE | Curto prazo (≤ 2 anos) |
| Geração de Código por IA Ampliando Dependências Transitivas | +2.3% | Global, liderado pela América do Norte | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Dependência de Componentes de Código Aberto
As bibliotecas de código aberto aparecem em mais de 99% das bases de código corporativas, criando lacunas de visibilidade que as ferramentas de segurança de aplicações legadas não conseguem suprir. Gerenciadores de pacotes e imagens de contêiner multiplicam as dependências transitivas, de modo que uma aplicação nativa de nuvem típica incorpora atualmente centenas de módulos de terceiros em diversas linguagens. Pacotes vulneráveis ou maliciosos cresceram 28% nos principais repositórios durante 2024, forçando as equipes de segurança a adotar monitoramento contínuo e automação de inventário. Apesar da exposição ao risco, as organizações mantêm a dependência do código aberto porque ele economiza uma estimativa de USD 8,8 trilhões em custos anuais de desenvolvimento, tornando o abandono impraticável para roteiros orientados à inovação.
Mandatos Regulatórios para SBOM e Conformidade
Nos Estados Unidos, os fornecedores federais agora devem fornecer SBOMs atestados sob a Ordem Executiva 14028 e o marco de Atestação de Desenvolvimento Seguro de Software da CISA de março de 2024.[1]Parlamento Europeu, "Regulamento (UE) 2023/.. Lei de Resiliência Cibernética," Jornal Oficial da União Europeia, eur-lex.europa.euA Lei de Resiliência Cibernética da União Europeia, em vigor desde dezembro de 2024, obriga a criação de SBOM para cada produto com elementos digitais e impõe penalidades de até 2,5% do faturamento global por não conformidade. O Ministério da Economia, Comércio e Indústria (METI) do Japão emitiu diretrizes similares, sinalizando uma convergência global de impulso político. Os imperativos de conformidade estendem a aquisição de Análise de Composição de Software para os domínios de manufatura, automotivo, saúde e automação industrial, onde a segurança de software era anteriormente periférica.
Escalada de Ataques Cibernéticos à Cadeia de Suprimentos
O backdoor do XZ Utils de março de 2024, inserido após uma campanha de engenharia social de vários anos, chegou à produção em diversas distribuições Linux antes de ser descoberto. Os invasores visam cada vez mais os sistemas de build, os repositórios de pacotes e os pipelines de CI/CD em vez do tempo de execução da aplicação, impulsionando a implantação urgente de controles proativos de Análise de Composição de Software. Os custos continuam a aumentar; os danos globais por violações à cadeia de suprimentos estão projetados para atingir USD 60 bilhões em 2025, criando uma justificativa econômica clara para a adoção em toda a empresa.
Orçamentos de DevSecOps com Abordagem Shift-Left
As empresas investem mais cedo no ciclo de vida do software porque as vulnerabilidades corrigidas durante o desenvolvimento custam 100 vezes menos do que as remediadas após a implantação. O mercado de ferramentas de DevSecOps está previsto para atingir USD 41,66 bilhões até 2030, e 78% das equipes planejam incorporar IA nos fluxos de trabalho de codificação segura. As plataformas modernas de Análise de Composição de Software, portanto, integram-se perfeitamente a sistemas de controle de código-fonte, rastreadores de problemas e ambientes de desenvolvimento integrado para fornecer insights em tempo real aos engenheiros sem prejudicar a velocidade.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Escassez de Talentos Qualificados em ACS | -2.1% | Global, aguda na América do Norte e UE | Longo prazo (≥ 4 anos) |
| Alta Fadiga por Falsos Positivos | -1.8% | Global | Médio prazo (2-4 anos) |
| Fadiga de Licenças Reduzindo o Escopo de Varredura | -1.2% | Global | Curto prazo (≤ 2 anos) |
| Ferramentas de Integridade em Tempo de Execução Canibalizando Gastos com ACS | -0.9% | América do Norte e UE | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Talentos Qualificados em ACS
Somente os Estados Unidos apresentam um déficit de 225.000 profissionais de cibersegurança, deixando muitas organizações sem o conhecimento necessário para interpretar grafos de dependência detalhados, priorizar vulnerabilidades e formular políticas de remediação.[2]Patrick Tucker, "O Déficit na Força de Trabalho de Cibersegurança Atinge 225.000 nos EUA," National Defense Magazine, nationaldefensemagazine.org Como a Análise de Composição de Software abrange as funções de desenvolvimento, jurídica e de aquisição, a lacuna de competências não pode ser superada apenas por meio de contratações tradicionais de segurança. As empresas relatam ciclos de integração de seis a doze meses para novos analistas, gerando dependência de serviços profissionais de fornecedores e provedores de segurança gerenciada, o que eleva o custo total de propriedade.
Alta Fadiga por Falsos Positivos
Pesquisas mostram que 95% das correções desencadeadas por varreduras genéricas não reduzem materialmente o risco, corroendo a confiança nos programas de gestão de vulnerabilidades.[3]Mohit Kumar, "A Maioria das Correções de Segurança de Aplicações Falha em Reduzir o Risco," The Hacker News, thehackernews.comOs mecanismos legados de Análise de Composição de Software frequentemente sinalizam arquivos inteiros com base em uma única classe inativa, inundando as filas de segurança com milhares de alertas de baixo valor e retardando os pipelines de implantação. As equipes buscam, portanto, mecanismos de precisão capazes de verificação dinâmica de acessibilidade e pontuação de explorabilidade, mas as soluções de maior acurácia permanecem onerosas e de integração complexa, limitando a adoção em ambientes sensíveis a custos.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Plataformas Consolidadas Dominam a Complexidade de ImplementaçãoAs Soluções geraram 66,80% da receita em 2025, refletindo a preferência das empresas por suítes unificadas que combinam detecção de vulnerabilidades, governança de licenças e automação de SBOM em um único console. Os extensos mecanismos de políticas, plug-ins para desenvolvedores e capacidades de orquestração de fluxo de trabalho incentivam a consolidação de funções de segurança sobrepostas. Os Serviços, embora menores, aceleram a uma CAGR de 18,05% até 2031, porque a maioria das organizações carece de expertise profunda para ajustar políticas de varredura, integrar ferramentas em extensos pipelines de CI/CD e interpretar riscos sutis de licenciamento. Ofertas de consultoria, integração e detecção gerenciada ajudam, portanto, as empresas a operacionalizar os investimentos em plataformas.
Organizações com milhares de repositórios em diversas linguagens envolvem cada vez mais parceiros de serviços especializados para personalizar o desempenho de varredura, elaborar manuais de remediação e integrar os resultados em painéis de governança, risco e conformidade. Para compradores do segmento médio, os serviços gerenciados compensam o tempo de integração, fornecendo painéis prontos para uso e triagem especializada. Como resultado, o crescimento da receita de serviços supera a expansão de licenças puras, mesmo que as taxas de plataforma continuem a ancorar o mercado de Análise de Composição de Software.


Por Modo de Implantação:
A Entrega em Nuvem Escala com a Velocidade do DevOpsOs produtos hospedados na nuvem garantiram 62,10% de participação em 2025 e apresentam uma perspectiva de CAGR de 19,05%, ressaltando como a economia de SaaS ressoa com os pipelines de software ágeis. As atualizações instantâneas de banco de dados, a capacidade de computação elástica e a integração direta com as ações do GitHub ou GitLab permitem varreduras de alta frequência sem infraestrutura dedicada. As implantações locais permanecem essenciais em defesa, infraestrutura crítica e instituições financeiras altamente regulamentadas, onde regras de soberania de dados ou controles de exportação impedem a movimentação de código externo.
Os padrões híbridos emergem como um caminho pragmático intermediário, permitindo que as empresas mantenham o código-fonte sensível em varredores locais enquanto recebem inteligência de vulnerabilidade em tempo real de APIs em nuvem. Os fornecedores se diferenciam por meio de sugestões de remediação assistidas por IA e varredura de imagens de contêiner que aproveitam clusters de GPU em nuvem para o treinamento de modelos. Essa profundidade técnica amplia a lacuna de desempenho entre os líderes nativos de SaaS e os incumbentes legados no local, direcionando as alocações de orçamento para assinaturas em nuvem em detrimento de licenças perpétuas.
Por Tamanho da Organização:
A Pressão Regulatória Catalisa a Adoção por PMEsAs Grandes Empresas controlaram 72,90% dos gastos de 2025, implantando pilhas de múltiplas ferramentas que se alinham a ecossistemas de programação variados e regimes de conformidade internacionais. Sua escala exige recursos como orquestração de políticas em toda a empresa, logon único e controle de acesso granular baseado em funções. No entanto, o maior crescimento origina-se das Pequenas e Médias Empresas, com uma CAGR de 18,55%, porque os mandatos de SBOM agora se propagam pela cadeia de fornecedores, obrigando até mesmo pequenos fornecedores de software a documentar componentes para clientes a montante.
As PMEs gravitam em torno de plataformas tudo-em-um que incorporam Análise de Composição de Software, testes estáticos de aplicações e segurança de contêineres em uma única assinatura para reduzir a proliferação de fornecedores. Os preços baseados em uso e freemium reduzem as barreiras de entrada, enquanto painéis guiados por IA simplificam as tarefas de triagem para equipes com recursos limitados. Essa democratização amplia significativamente a base total endereçável do setor de Análise de Composição de Software, muito além dos integrantes da Fortune 500.
Por Vertical do Setor:
A Conformidade na Área da Saúde Acelera a AdoçãoTI e Telecomunicações reteve 25,20% de participação em 2025, porque os provedores de serviços em nuvem e os operadores de rede enfrentam direcionamento constante de adversários sofisticados que se infiltram nas cadeias de suprimentos para obter acesso a montante. A cobertura unificada de plataforma para microsserviços, infraestrutura como código e bibliotecas a jusante permanece uma necessidade estratégica. O segmento de Saúde e Ciências da Vida registra a CAGR mais rápida, de 18,12%, devido às regras da FDA que exigem a submissão de SBOM nos arquivos de pré-mercado de dispositivos médicos e às obrigações contínuas de divulgação de vulnerabilidades ao longo dos ciclos de vida dos produtos.
As empresas de serviços financeiros intensificam o investimento em meio ao crescente escrutínio de reguladores preocupados com o risco sistêmico representado por código de terceiros. Fabricantes e fornecedores do setor automotivo, regidos pelos próximos requisitos da Lei de Resiliência Cibernética da UE e pelos padrões ISO/SAE 21434, respectivamente, agora consideram as ferramentas de Análise de Composição de Software como integrais à mitigação da responsabilidade pelo produto. Essa difusão regulatória garante um crescimento sustentado de vários anos em um conjunto cada vez maior de verticais, alimentando a diversificação geográfica da receita dos provedores.
Análise Geográfica
Mercado de Análise de Composição de Software da América do Norte
A América do Norte permaneceu como o maior contribuinte regional, com 27,10% da receita de 2025, ancorada pelos mandatos de aquisição federal dos EUA que obrigam todos os contratantes de software governamental a fornecer SBOMs e atestados de desenvolvimento seguro. A região se beneficia de ecossistemas de capital de risco consolidados, culturas DevSecOps maduras e uma concentração de fornecedores de plataformas que aceleram a adoção pelo setor privado.
Mercado de Análise de Composição de Software da Europa
A trajetória da Europa se fortalece após a promulgação da Lei de Resiliência Cibernética em dezembro de 2024, que obriga a adoção de SBOMs para qualquer produto digital comercializado no bloco até 2027. A Alemanha lidera a adoção antecipada graças à sua base industrial orientada para exportação, enquanto o Reino Unido mantém o ritmo de investimentos por meio de programas de modernização de serviços financeiros e iniciativas de fortalecimento da infraestrutura nacional.
Mercado de Análise de Composição de Software da Ásia-Pacífico
A Ásia-Pacífico registra o CAGR mais elevado, de 18,88%, até 2031. O Japão promulgou diretrizes detalhadas sobre SBOM por meio do METI, e um consórcio de grandes empresas já pilota pilhas de ferramentas comuns para agilizar a adoção. A China investe em capacidade doméstica de Análise de Composição de Software para proteger setores estratégicos, enquanto o setor de serviços de TI da Índia incorpora a geração de SBOM em contratos com clientes multinacionais. As economias do Sudeste Asiático demonstram interesse crescente à medida que as iniciativas de digitalização do setor público as expõem a ameaças à cadeia de suprimentos que exigem controles proativos.

Panorama regulatório
A adoção da análise de composição de software está sendo moldada por mandatos de SBOM orientados por aquisições e por legislação de segurança de produtos. Nos Estados Unidos, os requisitos de cadeia de suprimentos da Ordem Executiva 14028 e a estrutura de Atestado de Desenvolvimento Seguro de Software da CISA (março de 2024) impulsionaram os fornecedores federais a produzir SBOMs atestados e a manter visibilidade contínua de componentes. A CISA também atualizou suas diretrizes com os Elementos Mínimos para uma Lista de Materiais de Software (SBOM) de 2025, enfatizando práticas de SBOM processáveis por máquina que se encaixam nos formatos usados nos fluxos de trabalho modernos de SCA.
Na Europa, a Lei de Resiliência Cibernética (Regulamento (UE) 2024/2847) entrou em vigor em 10 de dezembro de 2024 e estabelece expectativas de transparência centrada em SBOM e tratamento de vulnerabilidades para produtos com elementos digitais. O cronograma de implementação da CRA fornece marcos de conformidade de curto prazo, incluindo as disposições do Capítulo IV sobre a notificação de organismos de avaliação de conformidade, aplicáveis a partir de 11 de junho de 2026, e o relato de vulnerabilidades ativamente exploradas, aplicável a partir de 11 de setembro de 2026. As diretrizes de implementação de SBOM de 2025 da ENISA reforçam ainda mais as expectativas operacionais em torno do consumo e da implementação de SBOM, aumentando a necessidade de geração automatizada de SBOM, governança de licenças e retenção de evidências dentro das plataformas de SCA.
Cenário Competitivo
O mercado de Análise de Composição de Software exibe fragmentação moderada. As principais suítes da Synopsys, Snyk e Sonatype aproveitam extensos bancos de dados de vulnerabilidades, plug-ins orientados ao desenvolvedor e engajamento ativo com a comunidade de código aberto. As plataformas de segurança em nuvem, incluindo o Prisma Cloud da Palo Alto Networks e o Checkmarx One, incorporam módulos de Análise de Composição de Software para oferecer proteção unificada de aplicações. A melhoria da acurácia torna-se um diferenciador crítico; a análise de acessibilidade em tempo de execução da Azul afirma uma redução de falsos positivos de mil vezes, desafiando os incumbentes baseados apenas em análise estática.
As fusões e aquisições aceleram a expansão de capacidades. A Socket adquiriu a Coana em abril de 2025 para reforçar a pontuação de acessibilidade estática, e a Veracode comprou a Phylum em janeiro de 2025 para aprimorar a detecção de pacotes maliciosos. Os registros de patentes revelam o foco do setor em mapeamento de dependências assistido por IA, gerenciamento automatizado do ciclo de vida de SBOM e pontuação de explorabilidade. A inovação interna se combina com mercados de parceiros em crescimento, permitindo que os compradores ampliem as varreduras centrais com complementos de ecossistema que abordam casos de uso de infraestrutura como código, registro de contêineres e telemetria em tempo de execução.
As parcerias de canal ampliam o alcance em verticais regulamentados. Os integradores de sistemas agrupam a Análise de Composição de Software com transformações mais amplas de DevSecOps, enquanto os provedores de serviços de segurança gerenciada fornecem painéis co-gerenciados para clientes com recursos limitados. Apesar da consolidação ativa, um fluxo constante de startups financiadas por capital de risco continua a introduzir recursos especializados, como mapeamento de conformidade de privacidade e lista de materiais de modelos de aprendizado de máquina, garantindo dinamismo competitivo ao longo do horizonte de previsão.
Líderes do Setor de Análise de Composição de Software
Synopsys, Inc.
Sonatype Inc.
Snyk Limited
Veracode Inc.
Mend.io (White Source Ltd.)
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Análise de Composição de Software
- Synopsys Inc.
- Sonatype Inc.
- Snyk Ltd.
- Veracode Inc.
- Mend.io (White Source Ltd.)
- Flexera (Revenera)
- Contrast Security Inc.
- OpenText Corp.
- Perforce Software Inc.
- Checkmarx Ltd.
- GitLab Inc.
- GitHub (Microsoft Corp.)
- JFrog Ltd.
- Black Duck (Synopsys)
- Endor Labs
- Datadog Inc.
- Palo Alto Networks (Prisma Cloud)
- IBM Corp.
- Broadcom (Symantec)
- Micro Focus (OpenText)
- nexB Inc.
- Qwiet AI
- SecureStack

Oportunidades de mercado e perspectivas futuras
A maturidade no consumo de SBOM e sua operacionalização criam um espaço em branco claro entre compradores governamentais e de setores regulados, onde o foco está migrando da geração inicial de inventário para o uso contínuo dos dados de SBOM nos fluxos de trabalho de segurança. As práticas recomendadas de consumo de SBOM da CISA (2024) e a atualização dos Elementos Mínimos de 2025 enfatizam SBOMs processáveis por máquina e uso prático na resposta a vulnerabilidades. Isso aumenta o valor de ferramentas que normalizam formatos de SBOM (SPDX/CycloneDX), enriquecem componentes com inteligência de vulnerabilidades e mapeiam descobertas para fluxos de trabalho de tickets e CI/CD.
As mudanças de política também estão levando os compradores de uma conformidade baseada em checklist para uma redução mensurável de riscos, fortalecendo o argumento para plataformas que fornecem contexto de alcançabilidade e exploração e conectam resultados a remediações automatizadas. O Memorando M-26-05 da Casa Branca (janeiro de 2026) direcionou a orientação federal para uma abordagem baseada em risco para a segurança de software e hardware, ao mesmo tempo em que continua a apoiar SBOMs em termos contratuais, fortalecendo o alinhamento das aquisições com garantia contínua em vez de documentação única. Ao mesmo tempo, a aplicabilidade escalonada da Lei de Resiliência Cibernética da UE em 2026 para infraestrutura de avaliação de conformidade e relato de vulnerabilidades reforça as expectativas de tratamento de vulnerabilidades pós-comercialização, apoiando oportunidades para fornecedores de SCA e parceiros de serviços empacotarem evidências, gerenciarem ciclos de vida de SBOM e executarem fluxos de trabalho de divulgação de vulnerabilidades para fabricantes e seus fornecedores de software.
Recent Industry Developments in Mercado de Análise de Composição de Software
- Junho de 2026: A Snyk lançou o Evo Agentic Development Security (ADS) dentro de sua Plataforma de Segurança de IA para proteger fluxos de trabalho de desenvolvimento que usam agentes de IA autônomos. O lançamento estende a relevância da SCA da detecção de dependências para grades de proteção e aplicação em ciclos de construção e mudança impulsionados por agentes, alinhando-se com as prioridades dos compradores em relação a código gerado por IA e dependências transitivas.
- Maio de 2026: A Sonatype expandiu as proteções do Sonatype Firewall para bloquear pacotes de código aberto maliciosos antes que entrem nos ambientes de repositório. Ao deslocar a proteção para etapas mais iniciais da cadeia de suprimentos de software e aplicar controles no ponto de ingresso do repositório, a atualização apoia programas empresariais que padronizam a aplicação de políticas em muitas equipes e armazenamentos de artefatos.
- Abril de 2025: A Socket adquiriu a Coana para aprimorar a análise estática de alcançabilidade em repositórios de código em grande escala. A combinação fortalece a priorização ao concentrar a remediação em vulnerabilidades que são realmente alcançáveis nas aplicações, resolvendo a fadiga de falsos positivos que comumente retarda a adoção de descobertas de SCA pelos desenvolvedores.


Mercado de Análise de Composição de Software Escopo do relatório e metodologia de pesquisa
Definição e abrangência do mercado
Para este estudo, o mercado abrange as receitas geradas por ferramentas de análise de composição de software e serviços relacionados que ajudam as organizações a identificar, rastrear e gerenciar componentes de terceiros e de código aberto em software.
Exclusões de escopo: excluímos ferramentas gerais de teste de segurança de aplicações que não realizam análise de dependências e componentes como função principal.
Visão geral da segmentação
- Por Componente
- Soluções
- Serviços
- Por Modo de Implantação
- Nuvem
- Local
- Híbrido
- Por Tamanho da Organização
- Grandes Empresas
- Pequenas e Médias Empresas
- Por Vertical do Setor
- TI e Telecomunicações
- BFSI
- Varejo e Comércio Eletrônico
- Governo
- Saúde e Ciências da Vida
- Manufatura
- Automotivo
- Energia e Utilidades
- Outros Verticais
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Sudeste Asiático
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Egito
- Restante da África
- Oriente Médio
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
O trabalho documental foi usado para moldar o limite do mercado e construir o primeiro conjunto de sinais de demanda antes de conversarmos com participantes do setor. Consultamos fontes públicas como diretrizes do NIST sobre a Estrutura de Desenvolvimento Seguro de Software, publicações da CISA sobre práticas de SBOM, ordens executivas dos EUA e documentos relacionados a aquisições, e o banco de dados NVD CVE para entender como as tendências de exposição e as expectativas de conformidade estão mudando.
Para converter esse contexto em insumos de dimensionamento, também revisamos itens como registros de empresas, apresentações a investidores, cobertura de imprensa especializada em cibersegurança de boa reputação, e documentação de fundações de código aberto e organismos de normalização. Quando necessário, verificamos indícios de receita a nível de empresa e atividade de negociações usando assinaturas pagas para dados financeiros e inteligência empresarial, notícias e finanças, e um banco de dados de patentes para rastreamento direcional de inovação. Esses exemplos não são exaustivos, e muitas outras fontes públicas também foram usadas para coletar, validar e esclarecer os dados.
Entrevistas Primárias e Pesquisas
O trabalho primário focou em confirmar como a SCA é comprada e precificada, e em separar receitas de licenças, assinaturas e serviços para que os totais permaneçam comparáveis entre fornecedores e regiões. Conversamos com uma mistura de provedores de ferramentas, parceiros de canal e serviços, e partes interessadas em segurança empresarial e DevSecOps nas principais regiões para validar o momento de adoção, o comportamento de renovação e os pacotes típicos (incluindo implementações em nuvem e locais).
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 34% | CXOs: 17% | APAC: 42% |
| Nível médio: 44% | Líderes funcionais/de unidade: 26% | EMEA: 35% |
| Empresas menores: 22% | Gerentes: 57% | Américas: 23% |
Dimensionamento e Previsão de Mercado
O dimensionamento começa com uma abordagem top-down, na qual o pool endereçável é reconstruído a partir de sinais de gastos com segurança de software e depois filtrado para casos de uso específicos de SCA (inventário de dependências, correspondência de vulnerabilidades e conformidade de licenças). Depois disso, os resultados são verificados com aproximações seletivas bottom-up, como pontos de preço amostrados para assinaturas e serviços multiplicados por faixas de adoção, além de verificações de canal para evitar contar a mesma receita duas vezes.
Os insumos usados no modelo incluem o ritmo de adoção de políticas relacionadas a SBOM, a intensidade de dependências de código aberto em construções de software empresarial, os volumes de divulgação de vulnerabilidades e a pressão de remediação, os padrões típicos de precificação por assento ou por aplicação, e o mix de implementação em nuvem versus local. Quando um fornecedor relata receitas combinadas de segurança de aplicações, tratamos a lacuna aplicando divisões validadas com base em discussões sobre o mix de produtos e padrões de implementação dos clientes, e depois testamos a divisão sob estresse em relação a várias fontes.
As previsões são construídas usando análise de cenários para que caminhos de adoção otimistas e conservadores possam ser testados, seguidos por um cenário-base ancorado no que os profissionais esperam para ciclos orçamentários e velocidade de implementação. Os principais fatores são projetados usando uma combinação de cronogramas de políticas publicados e consenso das entrevistas sobre taxas de renovação, progressão de preços e a velocidade com que a SCA migra de ferramentas pontuais para pacotes de plataforma.
Validação de Dados e Ciclo de Atualização
A validação é feita por meio de várias verificações cruzadas para que o número final não seja determinado por uma única suposição. Comparamos os resultados com sinais independentes, como a direção do orçamento de ferramentas de segurança, atividades de conformidade relacionadas a SBOM e indícios de receita de fornecedores, e depois as anomalias são analisadas até que a variância possa ser explicada com um rastro de dados claro.
Antes da aprovação final, o modelo passa por revisões de analistas em múltiplas etapas, e novos contatos são acionados quando a precificação, o empacotamento ou o mix de implementação parecem inconsistentes com o que ouvimos nas entrevistas. Os relatórios são atualizados anualmente, com atualizações intermediárias quando ocorrem eventos relevantes, e uma revisão final antes da entrega é concluída para que os clientes recebam a visão mais atualizada.
Dimensionamento do Mercado de Análise de Composição de Software da Mordor Intelligence em Comparação com Outras Estimativas Publicadas
Os valores de mercado publicados para análise de composição de software podem parecer muito distantes porque as linhas de escopo são traçadas de forma diferente e a lógica de precificação nem sempre é aplicada da mesma maneira. O momento da conversão de moeda e a rapidez com que as premissas são atualizadas após mudanças no empacotamento de produtos também criam lacunas visíveis.
As principais diferenças geralmente vêm do fato de os estudos incluírem apenas ferramentas de SCA ou também adicionarem camadas adjacentes de segurança da cadeia de suprimentos de software, e de como a receita de serviços é contabilizada quando está agrupada com licenças. Além disso, alguns modelos assumem uma elevação mais rápida dos preços de assinatura ao longo da previsão, enquanto outros mantêm os preços estáveis mesmo com a expansão dos fluxos de trabalho de SBOM, o que puxa os totais em direções opostas.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 430,12 bilhões de USD (2026) | |
| Grupo de Pesquisa do Setor A | 3,80 bilhões de USD (2025) | A estimativa parece tratar a SCA como uma categoria restrita apenas a ferramentas e provavelmente exclui receitas combinadas de segurança de aplicações e serviços relacionados, o que comprime o tamanho total em comparação com uma captura de receita mais ampla. |
| Grupo de Pesquisa do Setor B | 0,25 bilhão de USD (2024) | O valor está ancorado em um pool de demanda menor e um horizonte mais longo, e provavelmente usa premissas conservadoras de ASP e uma inclusão limitada de empacotamento de plataformas empresariais, o que reduz a base de receita medida. |
A dispersão reflete principalmente onde o escopo é delimitado e como a precificação é normalizada entre receitas de assinatura, uso e serviços. Ao atualizar o momento da conversão de moeda e as premissas de ASP durante a última atualização e depois reverificá-las com feedback das entrevistas, o modelo permanece alinhado às realidades atuais de compra e empacotamento, que é a abordagem aplicada pela Mordor Intelligence.


Principais Perguntas Respondidas no Relatório
O que está impulsionando a rápida expansão do mercado de Análise de Composição de Software?
O mercado cresce a uma CAGR de 17,95%, uma vez que regulamentações obrigatórias de SBOM, ataques crescentes à cadeia de suprimentos e orçamentos maiores de DevSecOps elevam a Análise de Composição de Software de uma varredura opcional a uma necessidade em toda a empresa.
Qual será o tamanho do mercado de Análise de Composição de Software até 2031?
O tamanho do mercado de Análise de Composição de Software está projetado para atingir USD 981,62 bilhões até 2031, quase 2,7 vezes sua avaliação de 2025.
Qual modo de implantação está se expandindo mais rapidamente?
A entrega em nuvem lidera tanto a adoção quanto o crescimento, detendo 62,10% de participação em 2025 e avançando a uma CAGR de 19,05%, porque os modelos de SaaS se alinham com os pipelines ágeis de CI/CD.
Por que a saúde é o vertical de crescimento mais rápido para a Análise de Composição de Software?
As regras da FDA agora exigem que os fabricantes de dispositivos médicos submetam SBOMs e mantenham a gestão contínua de vulnerabilidades, alimentando uma CAGR de 18,12% para Saúde e Ciências da Vida até 2031.
Qual é o maior desafio operacional na implantação da Análise de Composição de Software?
As organizações citam a escassez de talentos qualificados capazes de interpretar os resultados de varredura e os altos volumes de falsos positivos que corroem a confiança dos desenvolvedores, sendo ambos fatores que restringem o ritmo de adoção.
Página atualizada pela última vez em:



