
Tamanho e Participação do Mercado de Serviços de Resposta a Incidentes
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 49.71 Bilhões de dólares |
| Tamanho do Mercado (2031) | 116.17 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 18.52 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
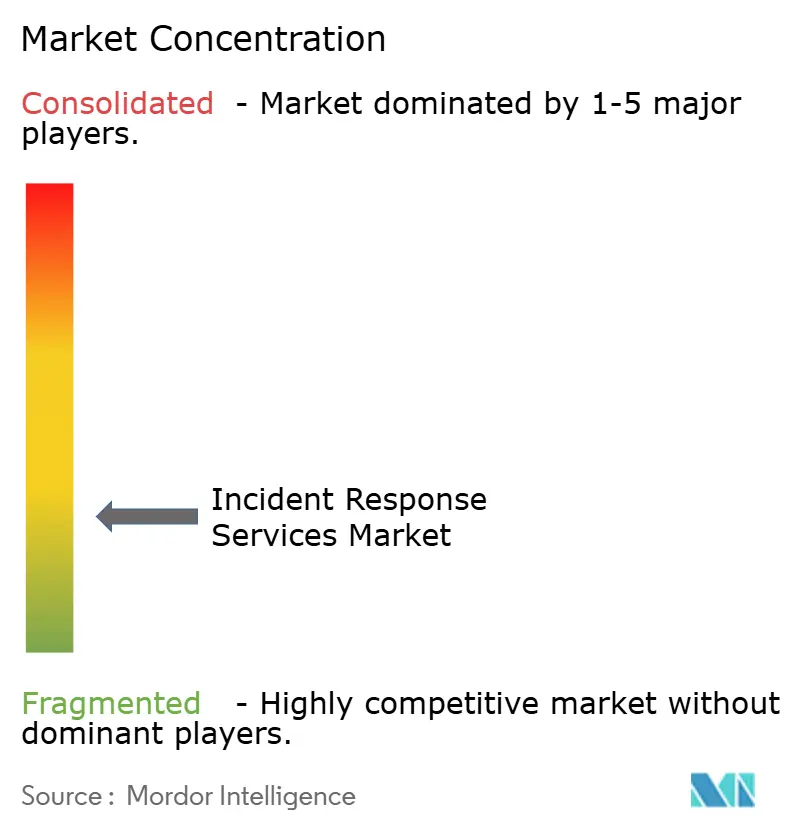
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Resposta a Incidentes por Mordor Intelligence
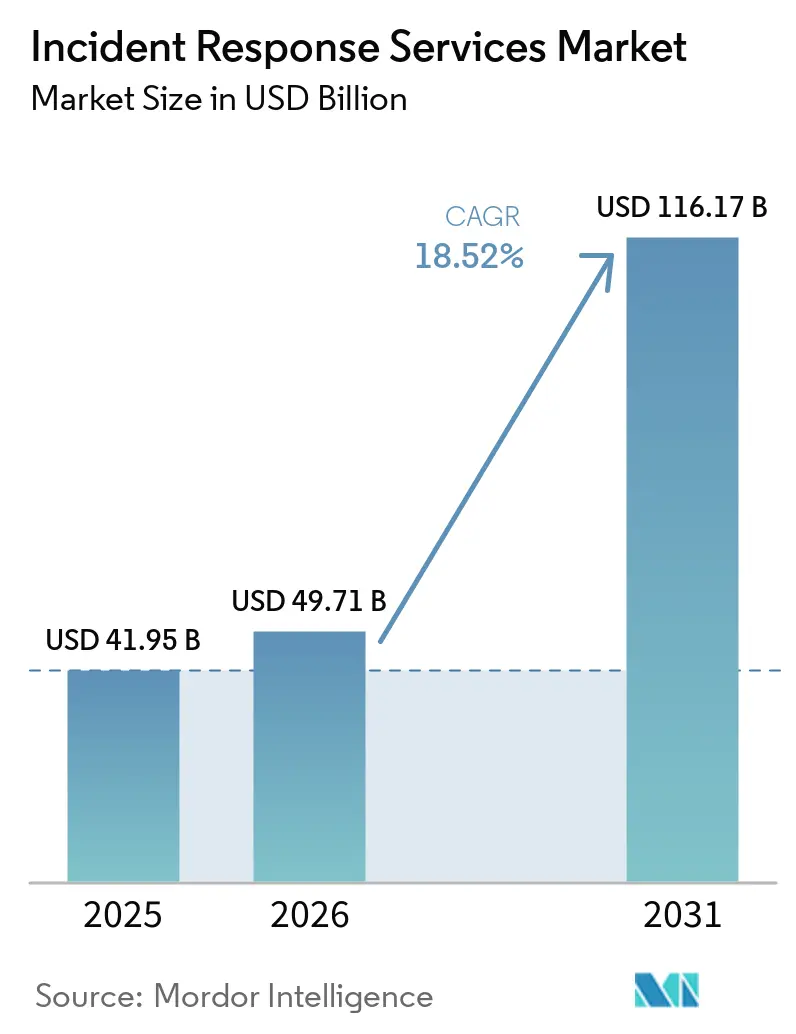
O tamanho do mercado de serviços de resposta a incidentes em 2026 é estimado em USD 49,71 bilhões, crescendo a partir do valor de 2025 de USD 41,95 bilhões, com projeções para 2031 indicando USD 116,17 bilhões, crescendo a um CAGR de 18,52% no período 2026-2031. O aumento da sofisticação dos ataques, mandatos mais rígidos de proteção de dados e arquiteturas com prioridade para a nuvem estão redefinindo as expectativas de serviço de maneiras que favorecem a automação, a inteligência artificial e a expertise em resposta transfronteiriça. A consolidação de fornecedores está em curso, com provedores de plataformas adquirindo especialistas em detecção e resposta gerenciadas (MDR) para integrar a caça a ameaças e a contenção em um único modelo operacional. A migração de cargas de trabalho para a nuvem continua a expandir o mercado de serviços de resposta a incidentes, embora as ferramentas locais ainda dominem ambientes altamente regulamentados que devem cumprir regras locais de soberania de dados. Enquanto isso, as seguradoras de cibersegurança estão endurecendo a linguagem das apólices e recompensando compradores que conseguem apresentar contratos de retenção de resposta assinados, incentivando organizações de todos os portes a reavaliar lacunas de cobertura.
Principais Conclusões do Relatório
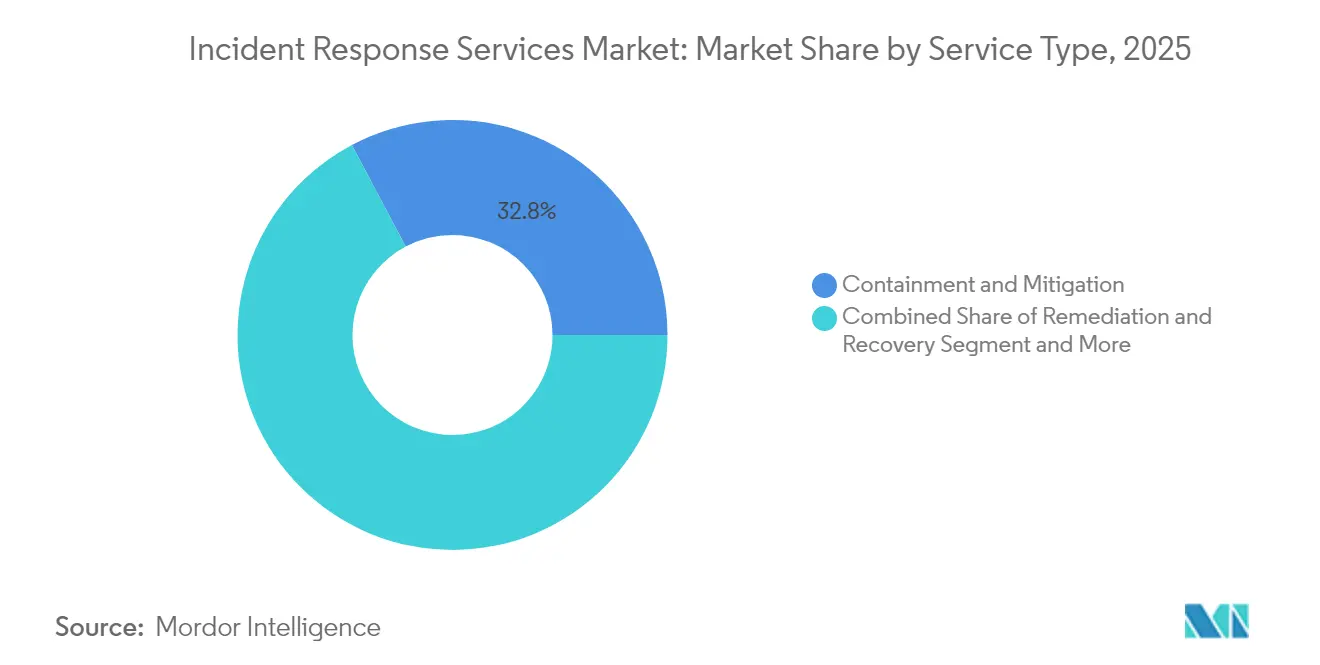
- Por tipo de serviço, Contenção e Mitigação liderou com 32,75% de participação no mercado de serviços de resposta a incidentes em 2025, enquanto a Detecção e Resposta Gerenciadas está projetada para crescer a um CAGR de 20,6% até 2031.
- Por modo de implantação, as soluções Locais detinham 56,45% do tamanho do mercado de serviços de resposta a incidentes em 2025; os serviços baseados em nuvem estão avançando a um CAGR de 19,85% até 2031.
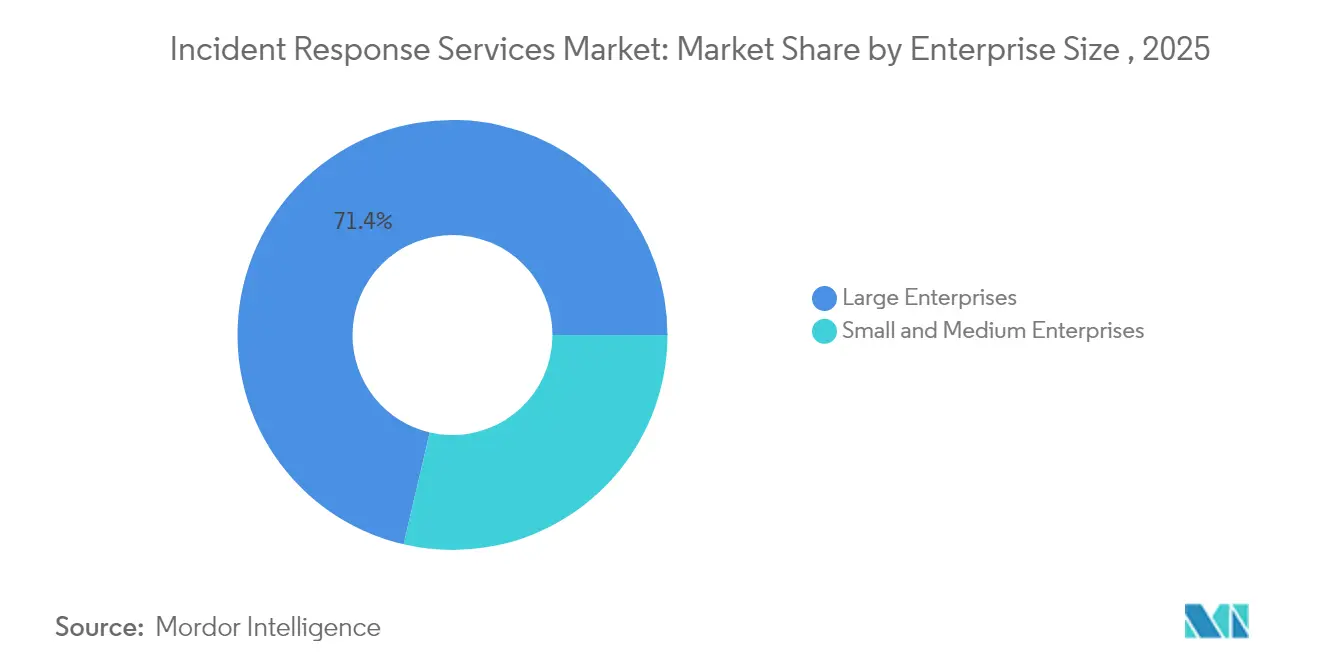
- Por porte de empresa, as Grandes Empresas controlavam 71,35% da participação na receita em 2025; as Pequenas e Médias Empresas estão se expandindo a um CAGR de 18,74% à medida que as cláusulas de seguro cibernético impulsionam contratos de retenção pré-aprovados.
- Por setor do usuário final, Serviços Bancários, Financeiros e de Seguros responderam por 23,15% do tamanho do mercado de serviços de resposta a incidentes em 2025, enquanto Saúde e Ciências da Vida está crescendo a um CAGR de 19,24%.
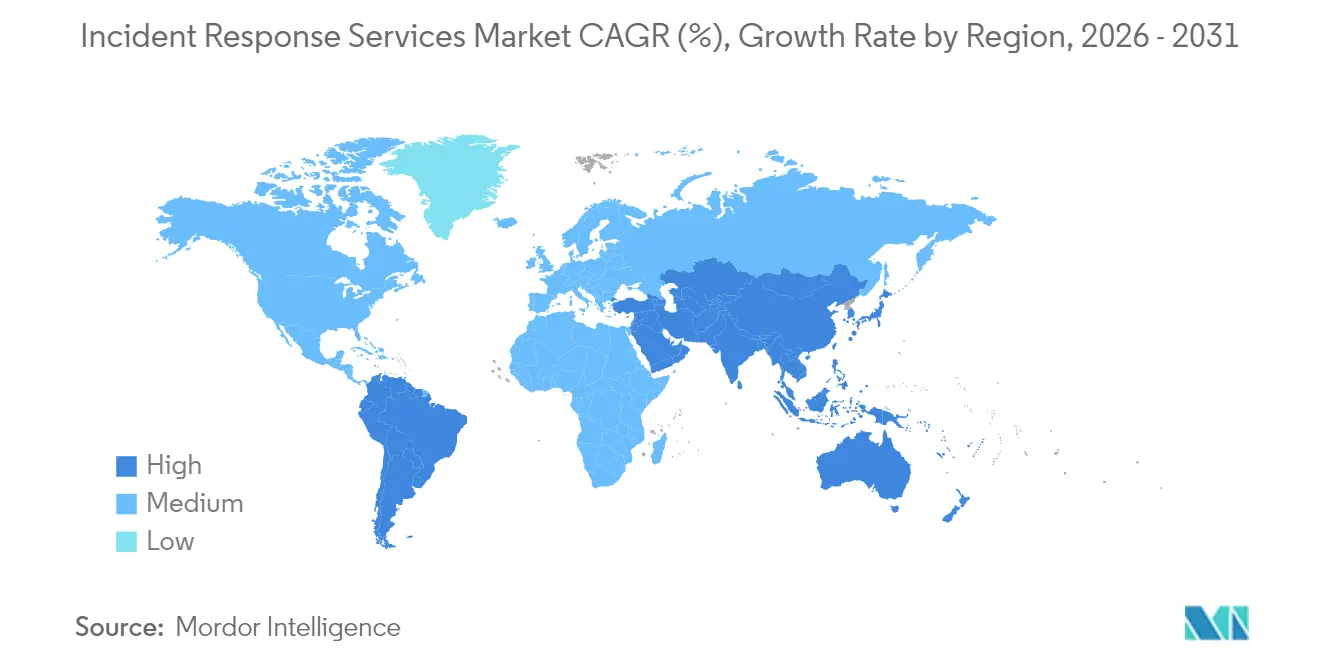
- Por geografia, a América do Norte liderou com 37,85% de participação no mercado de serviços de resposta a incidentes em 2025; a Ásia-Pacífico é a região de crescimento mais rápido, com um CAGR de 20,12% até 2031
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Aumento na Frequência e Sofisticação dos Ataques Cibernéticos em BFSI e Infraestrutura Crítica
Instituições financeiras e operadores de serviços públicos agora lidam com tempos de permanência de ataques medidos em minutos, e não em dias, forçando uma mudança para manuais de resposta com prioridade para contenção que enfatizam o isolamento rápido de endpoints e segmentos de rede. O Relatório Global de Resposta a Incidentes da Unit 42 registrou que 86% das violações de 2024 interromperam as operações de negócios, enquanto os adversários exfiltraram dados na primeira hora após o comprometimento. A convergência de sistemas legados com APIs de open banking agrava o risco em BFSI, ao passo que ambientes de tecnologia operacional (OT) em energia e transporte exigem que as equipes de resposta preservem o tempo de atividade mesmo durante a erradicação de malware. Orientações governamentais, como o aviso de 2025 do Departamento de Bancos do Texas de que a higiene cibernética básica bloqueia 98% das ameaças, reforçam a visão de que respondentes especializados são essenciais para os incidentes de alto grau restantes. [1]
Regulamentações Mais Rígidas de Proteção de Dados Impulsionando Investimentos Mandatados por Conformidade
A diretiva NIS2 da União Europeia obriga as entidades essenciais a reportar incidentes significativos em até 24 horas e prevê multas de até EUR 10 milhões (USD 11,3 milhões) para os infratores. [2] Um impulso semelhante existe na América do Norte, onde o PCI-DSS 4.0 e as leis estaduais de privacidade em evolução exigem programas verificáveis de resposta a incidentes que vão além dos registros técnicos para abranger relatórios posteriores e comunicação com partes interessadas. A sobreposição de conformidade entre regiões levou empresas multinacionais a buscar parceiros de resposta globais capazes de alinhar coleta de evidências, retenções legais e padrões de divulgação pública em um único fluxo de trabalho coordenado.
Adoção com Prioridade para a Nuvem Expandindo a Superfície de Ataque
Organizações que migram para infraestruturas multinuvem descobrem que os planos de resposta centrados em perímetro falham quando funções sem servidor, APIs e cargas de trabalho em contêineres desaparecem em segundos. A Aliança de Segurança em Nuvem alerta que manuais de resposta ineficazes atrasam a detecção de violações na nuvem e amplificam as perdas subsequentes. Os modelos de responsabilidade compartilhada complicam ainda mais a cadeia de custódia forense, motivando os provedores a incorporar snapshots automatizados e registros à prova de adulteração. Os primeiros adotantes relatam que os contratos de MDR nativos da nuvem encurtam as janelas de detecção, embora alguns clientes de serviços financeiros ainda exijam análise local para conjuntos de dados regulamentados.
Ascensão do Ransom-Cloud e do BEC 3.0 Explorando Tokens OAuth
Os agentes de ameaças agora utilizam aplicações OAuth legítimas para tunelizar operações que aparecem como autorizadas para os monitores de segurança. A Microsoft observou o Storm-1283 usando máquinas virtuais na nuvem para movimentação lateral, com perdas por incidente variando de USD 10.000 a USD 1,5 milhão. Esquemas de ataque classificados como BEC 3.0 combinam roubo de tokens e engenharia social para redirecionar transferências bancárias e arquivos de folha de pagamento, elevando as apostas para a revogação rápida de tokens e a restauração de contas. O FBI atribui USD 17,3 bilhões em perdas globais por comprometimento de e-mail corporativo entre 2013 e 2022, com um aumento acentuado em 2023 vinculado a plataformas de colaboração na nuvem.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Escassez global de respondentes de incidentes qualificados | -2.8% | Global, aguda na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Alto custo de contratos de retenção de IR premium limitando a adoção por PMEs | -1.9% | Global, especialmente em mercados emergentes | Médio prazo (2-4 anos) |
| Sobreposição com plataformas XDR/SOAR causando confusão nos compradores | -1.4% | América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Arquiteturas de confiança zero encurtando o tempo de permanência, reduzindo engajamentos de IR em escala completa | -1.1% | Global, liderado por mercados maduros | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez Global de Respondentes de Incidentes Qualificados Restringindo o Crescimento
A lacuna global na força de trabalho de cibersegurança cresceu significativamente em 2025, com os respondentes de incidentes entre os perfis mais escassos. Os déficits de pessoal elevam as métricas de tempo de contenção e inflacionam os passivos por violação; a IBM estima um prêmio médio de USD 1,76 milhão para empresas sem recursos dedicados de resposta a incidentes. Os parceiros de terceirização se beneficiam, mas os gargalos de capacidade persistem durante eventos de pico com múltiplos clientes, impulsionando investimentos em triagem orientada por IA para ampliar a expertise humana
Alto Custo de Contratos de Retenção de IR Premium Limitando a Adoção por PMEs
Os contratos de retenção mensais podem variar entre USD 500 e USD 5.000, uma barreira para pequenas empresas que, no entanto, respondem por quase metade das violações cibernéticas reportadas. Os custos medianos de impacto de USD 3 milhões, incluindo tempo de inatividade operacional e danos à reputação, superam os balanços de muitas PMEs, criando uma lacuna de proteção onde limpezas reativas por demanda permanecem a única opção. Os provedores de segurança gerenciada estão respondendo com ofertas em camadas e modelos de resposta baseados em comunidade para ampliar o acesso sem comprometer a rentabilidade.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Contenção Agora, MDR a SeguirA Contenção e Mitigação capturou 32,75% do mercado de serviços de resposta a incidentes em 2025, refletindo a urgência de isolar ativos comprometidos antes que os invasores se movimentem lateralmente ou exfiltrem dados. O isolamento rápido de endpoints e credenciais privilegiadas tornou-se prática padrão à medida que o tempo médio de permanência dos invasores diminui. Ao longo do horizonte de previsão, a Detecção e Resposta Gerenciadas se expandirá a um CAGR de 20,6%, elevando a busca contínua por ameaças e a remediação proativa de complementos opcionais a entregas essenciais dos contratos.
O impulso da Detecção e Resposta Gerenciadas é alimentado por análises assistidas por inteligência artificial que identificam anomalias que analistas humanos poderiam não perceber. Os fornecedores incorporam copilotos baseados em modelos de linguagem de grande escala que aceleram a descoberta de causas raiz e a execução automatizada de playbooks, reduzindo drasticamente as horas de resposta. A Remediação e Recuperação mantém sua relevância, especialmente quando relatórios regulatórios ou litígios exigem o manuseio certificado de evidências. Os serviços de resposta a incidentes e forense digital estão evoluindo por meio do reconhecimento de padrões baseado em aprendizado de máquina, permitindo que os respondentes reconstruam as linhas do tempo dos invasores com mais rapidez, ao mesmo tempo em que atendem aos padrões probatórios para processos judiciais.


Por Modo de Implantação:
Equilibrando Controle e FlexibilidadeAs instalações Locais ainda detinham 56,45% de participação no tamanho do mercado de serviços de resposta a incidentes em 2025, devido a mandatos de soberania e preferências do conselho pela custódia local de registros sensíveis. Instituições financeiras e agências públicas continuam a limitar transferências externas de dados, especialmente em jurisdições que proíbem que informações de clientes saiam das fronteiras nacionais. No entanto, as ferramentas de resposta baseadas em nuvem superarão o crescimento geral a um CAGR de 19,85%, à medida que as equipes de segurança adotam escalabilidade plug-and-play.
Os modelos de implantação híbrida agora fundem a retenção local de registros com mecanismos de análise na nuvem, oferecendo às organizações a visibilidade forense necessária sem sacrificar a capacidade de computação elástica. As filosofias de confiança zero reforçam a mudança ao desenfatizar a localização de rede como fronteira de segurança e normalizar o exame remoto de artefatos forenses. Os provedores se diferenciam oferecendo criptografia com chave própria e armazenamento de dados na região para satisfazer auditorias de conformidade.
Por Porte de Empresa:
Grandes Orçamentos, Volume de Pequenas EmpresasAs Grandes Empresas comandaram 71,35% da receita em 2025, tendo orçamento para financiar equipes de resposta de ponta a ponta que integram inteligência de ameaças, automação de manuais de resposta e comunicações de crise. Enquanto isso, as PMEs representam a oportunidade de crescimento mais rápido, com um CAGR de 18,74%. A proposta de valor para empresas menores depende de recursos de SOC compartilhados e incentivos de seguro cibernético que agora exigem acordos de retenção pré-negociados.
As PMEs recorrem a plataformas baseadas em assinatura que agrupam MDR, resposta a incidentes e relatórios regulatórios em uma única licença. As grandes empresas permanecem impulsionadoras de inovação, validando casos de uso avançados como forense de OT e priorização de ameaças orientada por IA. O mercado de serviços de resposta a incidentes continua a amadurecer em direção a preços baseados em resultados, onde os acordos de nível de serviço vinculam as taxas ao tempo de contenção ou a benchmarks de conformidade.
Por Setor do Usuário Final:
BFSI Lidera, Saúde AvançaServiços Bancários, Financeiros e de Seguros retiveram 23,15% do tamanho do mercado de serviços de resposta a incidentes em 2025, devido a requisitos regulatórios rigorosos e à exposição desproporcional do setor a crimes financeiros. No entanto, Saúde e Ciências da Vida avançará a um CAGR de 19,24%, à medida que os imperativos de segurança do paciente e a crescente frequência de ransomware aumentam a urgência. O tempo de inatividade hospitalar ameaça diretamente o atendimento clínico, levando os conselhos a priorizar SLAs de resposta garantidos.
Agências Governamentais e de Defesa aceleram a adoção para combater a espionagem de estados-nação, enquanto a Manufatura Industrial, Energia e Serviços Públicos buscam capacidades de resposta específicas para OT que preservem a segurança e o tempo de atividade em toda a infraestrutura crítica. Os players de Varejo e Comércio Eletrônico enfatizam a confiança do cliente e a continuidade durante os períodos de pico de compras, integrando manuais de resposta a incidentes com redundâncias de sistemas de pagamento.
Análise Geográfica
Mercado de Serviços de Resposta a Incidentes da América do Norte
A América do Norte manteve a liderança regional com 37,85% de participação no mercado de serviços de resposta a incidentes em 2025, impulsionada por leis maduras de notificação de violações e ecossistemas de segurança robustos. Os reguladores financeiros dos Estados Unidos, como o Departamento de Serviços Financeiros de Nova York, exigem planos formalizados de resposta a incidentes, reforçando a demanda entre grandes bancos e fintechs. As diretrizes de infraestrutura crítica do Canadá e as crescentes regulamentações de fintech do México ampliam o volume regional.
Mercado de Serviços de Resposta a Incidentes da Ásia-Pacífico
A Ásia-Pacífico está no caminho para um CAGR de 20,12% até 2031. A harmonização regulatória no Japão, em Singapura e na Austrália agora exige a divulgação de violações em 24 horas e processos de resposta certificados, incentivando as organizações a garantir contratos de retenção antes que os incidentes ocorram. A região registrou 34% dos ataques globais em 2024, intensificando a demanda por respondentes bilíngues e multijurisdicionais capazes de navegar pelas regras locais e por diversas infraestruturas de nuvem.
Mercado de Serviços de Resposta a Incidentes da Europa
A adoção orientada pela conformidade na Europa acelera sob a NIS2, que amplia o escopo das "entidades essenciais" e eleva as multas por preparação insuficiente. As organizações devem harmonizar a notificação de violações de dados do RGPD com a divulgação de incidentes de segurança da NIS2, impulsionando contratações combinadas de resposta a privacidade e segurança. Os membros da Europa Oriental recorrem a consultorias para a localização de manuais de procedimentos, enquanto as economias maiores aprofundam contratos para cobrir ameaças à cadeia de suprimentos e a tecnologias operacionais.
Mercado de Serviços de Resposta a Incidentes da América Latina e do Oriente Médio e África
A América Latina, o Oriente Médio e a África permanecem em estágio incipiente, mas em ascensão. A expansão do comércio digital e os novos estatutos de proteção de dados abrem oportunidades, embora restrições orçamentárias e de talentos moderem o crescimento imediato. Provedores internacionais estabelecem parcerias com MSSPs locais para superar lacunas de idioma, cultura e conformidade — um modelo que deverá escalar à medida que o investimento regional em resiliência cibernética avança.

Panorama regulatório
Os prazos obrigatórios de notificação de incidentes cibernéticos estão se tornando mais rígidos nas principais jurisdições, aumentando a demanda por serviços de resposta a incidentes capazes de produzir evidências e divulgações prontas para reguladores dentro de prazos reduzidos. Na União Europeia, a NIS2 exige a notificação de incidentes significativos dentro de 24 horas, com multas de até 10 milhões de EUR em caso de não conformidade. A DORA também é reforçada pelo Regulamento Delegado da Comissão (UE) 2025/301 (datado de 23 de outubro de 2024), que especifica normas técnicas para o conteúdo e os prazos de notificação de incidentes graves de TIC por entidades financeiras.
Fora da Europa, o regime de notificação dos Estados Unidos sob a Seção 681b do Título 6 do Código dos EUA exige que as entidades abrangidas notifiquem incidentes cibernéticos cobertos à CISA dentro de 72 horas e pagamentos de ransomware dentro de 24 horas, o que aumenta a necessidade de fluxos de trabalho coordenados de DFIR e comunicação. Em março de 2026, a Comissão de Comunicações da Nigéria lançou o Cyber Resilience Framework for the Nigerian Communication Sector (CRF-NCS), exigindo que operadoras de telecomunicações Tier 1 notifiquem ameaças e incidentes significativos dentro de quatro horas após a detecção. Junto com a coordenação de resposta em toda a UE sob o Cyber Solidarity Act (Regulamento (UE) 2025/38), esses requisitos estão levando os compradores a buscar serviços contratados por retenção, triagem automatizada e planos de ação transfronteiriços que alinhem a contenção técnica com as obrigações legais de notificação.
Cenário Competitivo
O mercado de serviços de resposta a incidentes é moderadamente fragmentado. Fornecedores estabelecidos como IBM, CrowdStrike e Rapid7 integram correlacionadores orientados por IA com amplos portfólios de serviços, enquanto consultorias de nicho se concentram em especialidades verticais como OT ou forense de grau jurídico. Aquisições estratégicas destacam a convergência: a Zscaler adquiriu a Red Canary em maio de 2025 para incorporar MDR em sua pilha de confiança zero, adicionando USD 140 milhões em receita recorrente e reforçando o monitoramento 24/7.
A consolidação de plataformas favorece compradores que buscam painéis unificados, faturamento simplificado e integrações de fluxo de trabalho pré-configuradas. A diferenciação tecnológica está migrando para copilotos de modelos de linguagem de grande escala que automatizam a triagem de evidências e redigem relatórios prontos para reguladores. Os disruptores competem com contratos de retenção econômicos para PMEs, oferecendo portais de incidentes baseados em chat e orquestração automatizada de resposta.
As oportunidades de espaço em branco residem em investigação de cadeia de suprimentos e serviços centrados em OT. Provedores capazes de validar exposições de risco de fornecedores ou executar forense em redes isoladas ganharão participação, especialmente à medida que empresas industriais adotam gêmeos digitais que requerem ferramentas analíticas especializadas. Alianças entre hiperescaladores de nuvem e boutiques de resposta também estão emergindo, entregando cofres de evidências hospedados regionalmente que atendem às condições de soberania enquanto aproveitam a computação em hiperescala para análise rápida.
Líderes do Setor de Serviços de Resposta a Incidentes
-
CrowdStrike Holdings Inc.
-
NCC Group plc
-
Rapid7 Inc.
-
IBM Corporation
-
Check Point Software Technologies Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Resposta a Incidentes
- CrowdStrike Holdings Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Cybersecurity (Cylance)
- Mandiant Inc. (Google Cloud)
- Kaspersky Lab
- Rapid7 Inc.
- IBM Corporation
- NCC Group plc
- Optiv Security Inc.
- Secureworks Inc.
- Trustwave Holdings Inc.
- KPMG International Ltd.
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers (PwC)
- Accenture plc
- Palo Alto Networks (Unit 42)
- Cisco Systems Inc. (Talos IR)
- Booz Allen Hamilton Inc.
- BAE Systems Digital Intelligence

Oportunidades de mercado e perspectivas futuras
Janelas de notificação reduzidas e a gestão de risco orientada por normas criam espaço para provedores capazes de operacionalizar a resposta de ponta a ponta, desde a contenção até a divulgação, em ambientes híbridos e multi-cloud. Sob regras vinculadas à DORA, incluindo o Regulamento Delegado da Comissão (UE) 2025/301, e requisitos mais amplos de cibersegurança da UE, incluindo o Regulamento (UE) 2024/2690, que faz referência a normas como ISO/IEC 27001 e ISO/IEC 27002, empresas multinacionais precisam cada vez mais de parceiros de resposta a incidentes capazes de harmonizar o tratamento de evidências, a cadeia de custódia e a elaboração de relatórios prontos para reguladores entre jurisdições. Isso sustenta a demanda por contratos que agrupem forense digital, avaliação de violações e comunicação de crise em um único modelo operacional.
O empacotamento comercial e a tecnologia também estão migrando para resultados e escalabilidade, criando oportunidades para retenções flexíveis, triagem assistida por IA e fluxos de trabalho integrados de MDR para IR. Em novembro de 2025, a LevelBlue concluiu a aquisição da Cybereason para combinar XDR com capacidades de DFIR e resposta a incidentes, refletindo o interesse dos compradores por modelos operacionais mais integrados e em menor número. Em março de 2026, a LevelBlue lançou um Resilience Retainer baseado em fundos para fornecer acesso prioritário a uma grande equipe de resposta a incidentes, permitindo que o orçamento seja usado em atividades de preparação, e a Allens introduziu o RADAR para acelerar a avaliação de dados comprometidos usando IA. Essas ações apontam para um foco contínuo em escopo rápido de dados, tratamento de incidentes de identidade em nuvem e artefatos de relatório padronizados que atendam aos prazos regulatórios e aos requisitos de retenção de seguros cibernéticos.
Recent Industry Developments in Mercado de Serviços de Resposta a Incidentes
- Março de 2026: A CrowdStrike e a IBM expandiram sua colaboração estratégica para integrar o CrowdStrike Charlotte AI com o IBM Autonomous Threat Operations Machine (ATOM) para a transformação agêntica do SOC e a coordenação da resposta a incidentes. A abordagem combinada visa acelerar a triagem e a contenção ao conectar análises baseadas em IA com operações de resposta automatizadas, alinhando os serviços de resposta a incidentes com os fluxos de trabalho em velocidade de máquina exigidos por grandes empresas.
- Dezembro de 2025: A CrowdStrike firmou uma parceria plurianual com a Kroll para elevar os serviços de detecção e resposta gerenciadas (MDR), incluindo a migração de mais de 500.000 endpoints para a plataforma CrowdStrike Falcon. O acordo fortalece um pipeline de MDR para resposta a incidentes ao combinar uma grande base de endpoints com capacidades estabelecidas de resposta a incidentes e consultoria.
- Janeiro de 2024: O Regulamento Delegado da Comissão (UE) 2025/301 (datado de 23 de outubro de 2024) formalizou normas técnicas para o conteúdo e os prazos de notificação de incidentes de TIC graves sob a Lei de Resiliência Operacional Digital da UE (DORA). Requisitos de notificação mais prescritivos aumentam o valor dos provedores de resposta a incidentes capazes de fornecer documentação, cronogramas e comunicações com partes interessadas prontos para auditoria, junto com a remediação técnica.


Mercado de Serviços de Resposta a Incidentes Escopo do relatório e metodologia de pesquisa
Definição e Abrangência do Mercado
Para este estudo, o mercado abrange serviços pagos que auxiliam uma organização a se preparar, responder, investigar e recuperar de incidentes de cibersegurança, incluindo suporte de prontidão baseado em retainer e assessoria pós-incidente prestada por provedores externos.
Exclusões de escopo: O dimensionamento não contabiliza receita de licenças de software, custo de mão de obra interna de operações de segurança, nem serviços mais amplos de gestão de emergências físicas.
Visão Geral da Segmentação
- Por Tipo de Serviço
- Contenção e Mitigação
- Remediação e Recuperação
- Forense Digital e Análise
- Detecção e Resposta Gerenciadas (MDR)
- Outros
- Por Modo de Implantação
- Local
- Baseado em Nuvem
- Híbrido
- Por Porte de Empresa
- Pequenas e Médias Empresas
- Grandes Empresas
- Por Setor do Usuário Final
- BFSI
- Governo e Defesa
- TI e Telecomunicações
- Saúde e Ciências da Vida
- Manufatura Industrial
- Energia e Serviços Públicos
- Varejo e Comércio Eletrônico
- Outros
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Espanha
- Itália
- Rússia
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Austrália
- Coreia do Sul
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Restante da África
- Oriente Médio
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
O trabalho documental começou com a construção de uma base de fatos sobre volumes de incidentes cibernéticos e fatores de risco, convertendo esses sinais em uma visão de demanda por serviços. Recorremos a fontes públicas como orientações da CISA, publicações do NIST, relatórios do FBI IC3 e documentos de segurança digital da OCDE para compreender os tipos de incidentes, o comportamento de notificação e as práticas de resposta comumente adotadas.
Para ancorar o lado comercial, revisamos sites de provedores e catálogos de serviços, relatórios anuais e apresentações para investidores, além de cobertura jornalística confiável sobre eventos de violação de dados e ações regulatórias. Em alguns casos, assinaturas pagas de informações financeiras de empresas e inteligência de notícias ajudaram a confirmar a divisão de receitas e o momento das principais expansões de serviços; bancos de dados de patentes foram utilizados para verificar como os recursos de automação estavam sendo posicionados nos fluxos de trabalho de resposta. Esses exemplos são meramente ilustrativos, e muitas outras referências públicas foram consultadas para coletar, cruzar e esclarecer dados.
Entrevistas Primárias e Pesquisas
Os insumos primários foram obtidos por meio de entrevistas e pesquisas com provedores de serviços de resposta a incidentes, parceiros de canal e líderes de segurança corporativa que contratam ou gerenciam esses engajamentos. As contribuições dos respondentes foram utilizadas para confirmar as definições de escopo dos serviços, os prazos típicos de resposta, os padrões de utilização de retainer e como os preços variam conforme a gravidade, a sensibilidade do setor e a participação de cargas de trabalho em nuvem na região APAC, EMEA e nas Américas.
Distribuição dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 37% | CXOs: 18% | APAC: 46% |
| Nível intermediário: 43% | Líderes funcionais/de unidade: 23% | EMEA: 29% |
| Participantes menores: 20% | Gestores: 59% | Américas: 25% |
Dimensionamento de Mercado e Previsão
O dimensionamento começou com uma reconstrução de cima para baixo da demanda endereçável, utilizando sinais de frequência de incidentes de segurança, propensão à terceirização e valor médio de engajamento por classe de incidente, que foram então mapeados para indicadores regionais de TI corporativa e risco cibernético. Somente após a formação do pool de demanda as categorias de serviços foram alocadas com base em como retainers, resposta emergencial, forense e assessoria pós-incidente tipicamente se dividem em projetos reais.
Para manter os resultados realistas, aproximações seletivas de baixo para cima foram utilizadas como verificação, como a consolidação de receitas de provedores amostrados, a validação de premissas de utilização para respondentes de incidentes e a verificação cruzada dos volumes implícitos de contratos em relação aos prazos comuns de resposta. Os principais insumos do modelo incluíram a intensidade de notificação de violações, a participação de setores regulados, a penetração de cargas de trabalho em nuvem, as horas médias de resposta por gravidade e as variações de preços associadas a padrões de ransomware e exfiltração de dados.
As previsões foram elaboradas por meio de análise de cenários apoiada por linhas de tendência de frequência de incidentes e pressão de conformidade, ajustadas por meio de perspectivas de especialistas sobre restrições de pessoal e adoção de automação. Quando as informações de baixo para cima eram incompletas para regiões menores ou tipos de serviços mais recentes, as lacunas foram tratadas com o uso de índices de proxy de mercados comparáveis, que foram então retestados em entrevistas antes da finalização dos totais.
Ciclo de Validação e Atualização de Dados
Os resultados foram verificados em relação a sinais independentes, como crescimento dos gastos com segurança, volumes de violações reportadas e atividade de fiscalização regional, e as variações foram revisadas em uma análise separada de analistas. Caso uma região apresentasse um salto incomum, as premissas sobre frequência de engajamento, preço médio e conversão de retainer eram revisitadas e, quando necessário, os respondentes eram recontactados para esclarecimentos.
Cada relatório é atualizado anualmente, e atualizações intermediárias são acionadas quando grandes mudanças regulatórias, ondas de ataques em larga escala ou variações materiais de preços são observadas. Antes da entrega, uma varredura final é realizada para que os clientes recebam a visão mais atualizada.
Dimensionamento do Mercado de Serviços de Resposta a Incidentes da Mordor Intelligence Comparado com Outras Estimativas Publicadas
As estimativas publicadas para resposta a incidentes frequentemente não coincidem porque a linha de escopo é traçada de forma diferente e porque as premissas de preços e volumes de contratos são atualizadas em momentos distintos. As diferenças também decorrem de se um estudo contabiliza apenas serviços terceirizados ou também inclui custos adjacentes de software e pessoal interno.
Algumas fontes agrupam a resposta a incidentes com soluções de segurança mais amplas e receita de plataformas, ou utilizam premissas de expansão agressivas para categorias de segurança em nuvem e longos horizontes de previsão. A dispersão também aparece quando os preços são modelados como um acréscimo fixo, em vez de serem vinculados ao mix de gravidade dos incidentes e à utilização de retainer, e quando a conversão de moeda utiliza diferentes períodos de referência e cadências de atualização. Algumas estimativas incorporam a resposta a incidentes em totais combinados de soluções e serviços e, em seguida, aplicam índices generalizados de gastos com segurança. Para a Mordor Intelligence, apenas a receita de serviços de resposta a incidentes prestados externamente é contabilizada, excluindo licenças de software e custos de mão de obra interna do SOC.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 49,71 bilhões de USD (2026) | |
| Consultoria Global A | 29,46 bilhões de USD (2024) | Utiliza um ano-base anterior e um enquadramento mais amplo do mercado de resposta a incidentes que mescla a atividade de serviços com padrões de gastos orientados a soluções, o que pode reduzir o total exclusivo de serviços quando mapeado para os preços de 2024. |
| Publicação Setorial B | 41,50 bilhões de USD (2025) | Inclui componentes de soluções e serviços em conjunto e aplica um horizonte de previsão mais longo com diferentes divisões de categorias (como busca de ameaças e planejamento agrupados sob tipos mistos de segurança), o que altera o que é contabilizado como receita de serviços no ano-base. |
Analisando os três valores, o principal fator da diferença não é uma única premissa, mas uma combinação da escolha do ano-base, da mistura ou não de software e serviços, e de como os preços de engajamento são vinculados ao mix de incidentes. Ao manter as inclusões atreladas a engajamentos de resposta pagos e ao cruzar volumes e preços com profissionais da área, o valor final permanece rastreável a fatores de demanda claros e etapas reproduzíveis.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual do mercado de serviços de resposta a incidentes?
O mercado de serviços de resposta a incidentes é avaliado em USD 49,71 bilhões em 2026 e tem previsão de atingir USD 116,17 bilhões até 2031.
Com que velocidade o mercado deve crescer?
O mercado está projetado para se expandir a uma taxa de crescimento anual composta (CAGR) de 18,52% entre 2026 e 2031.
Qual categoria de serviço crescerá mais rapidamente até 2031?
A Detecção e Resposta Gerenciadas (MDR) está projetada para registrar o maior crescimento, com um CAGR de 20,6% ao longo do período de previsão.
Qual região deve registrar o crescimento mais forte?
A Ásia-Pacífico lidera o impulso de crescimento com um CAGR de 20,12% até 2031, impulsionada por novas regulamentações de cibersegurança no Japão, Singapura e Austrália.
Qual vertical do setor atualmente domina os gastos com serviços de resposta a incidentes?
Serviços Bancários, Financeiros e de Seguros detém a maior participação, com 23,15% da receita global em 2025, refletindo requisitos regulatórios rigorosos.
Por que as pequenas e médias empresas (PMEs) estão acelerando a adoção?
As apólices de seguro cibernético agora exigem contratos de retenção assinados, levando as PMEs a adotar serviços gerenciados e impulsionando um CAGR de 18,74% neste segmento.


 Seus dados estão seguros e nunca são vendidos ou compartilhados.
