
Tamanho e Participação do Mercado de Firewall como Serviço
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
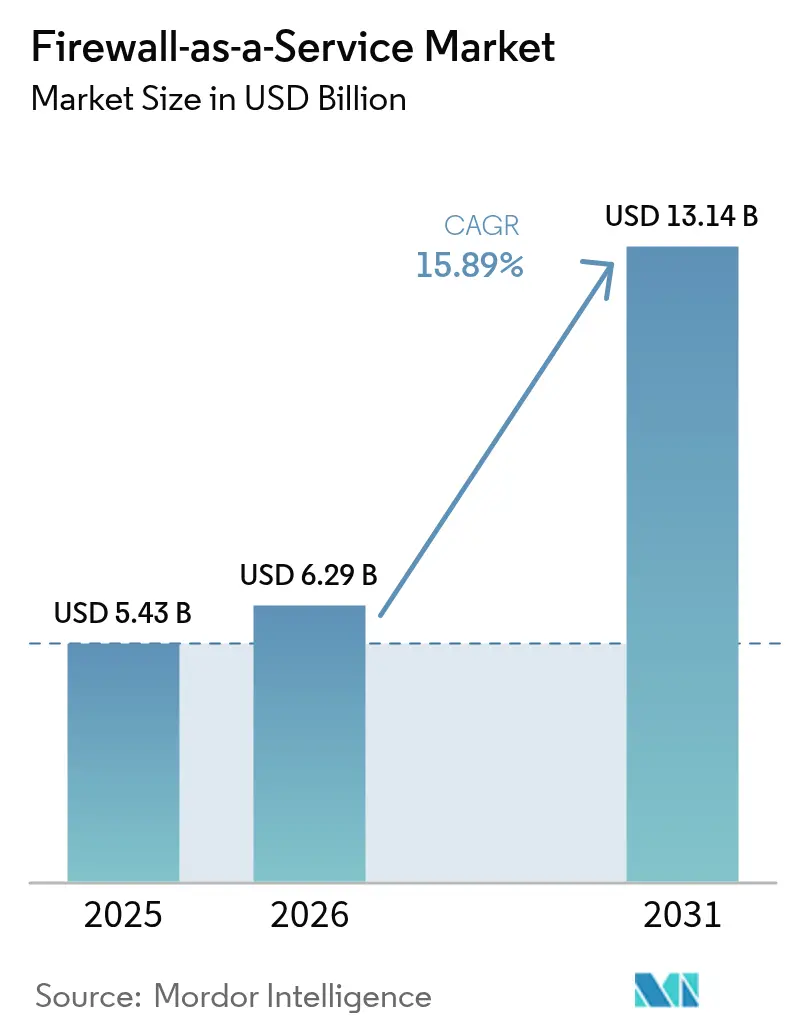
| Tamanho do Mercado (2026) | 6.29 Bilhões de dólares |
| Tamanho do Mercado (2031) | 13.14 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 15.89 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Firewall como Serviço por Mordor Intelligence
O tamanho do mercado de Firewall como Serviço foi avaliado em USD 5,43 bilhões em 2025 e estima-se que cresça de USD 6,29 bilhões em 2026 para atingir USD 13,14 bilhões até 2031, a um CAGR de 15,89% durante o período de previsão (2026-2031). As empresas estão acelerando a transição de uma segurança centrada em appliances para firewalls nativos de nuvem e distribuídos, alinhados com estratégias de múltiplas nuvens e modelos de força de trabalho com prioridade remota.[1]SonicWall, "Tendências de Segurança de Rede em Ambientes de Nuvem Híbrida," sonicwall.com As restrições persistentes na cadeia de suprimentos de hardware estão reforçando essa mudança, tornando os equipamentos legados mais difíceis de adquirir em escala. A crescente adoção de SaaS, os mandatos de confiança zero e a automação baseada em IA estão juntos expandindo a oportunidade total endereçável para fornecedores capazes de entregar políticas granulares baseadas em identidade por meio de um único plano de controle em nuvem. A intensidade competitiva é visível no agrupamento de plataformas e na diferenciação centrada em SASE, à medida que os provedores buscam reduzir custos operacionais, diminuir a proliferação de ferramentas e conquistar participação em regiões emergentes de rápido crescimento.
Principais Conclusões do Relatório
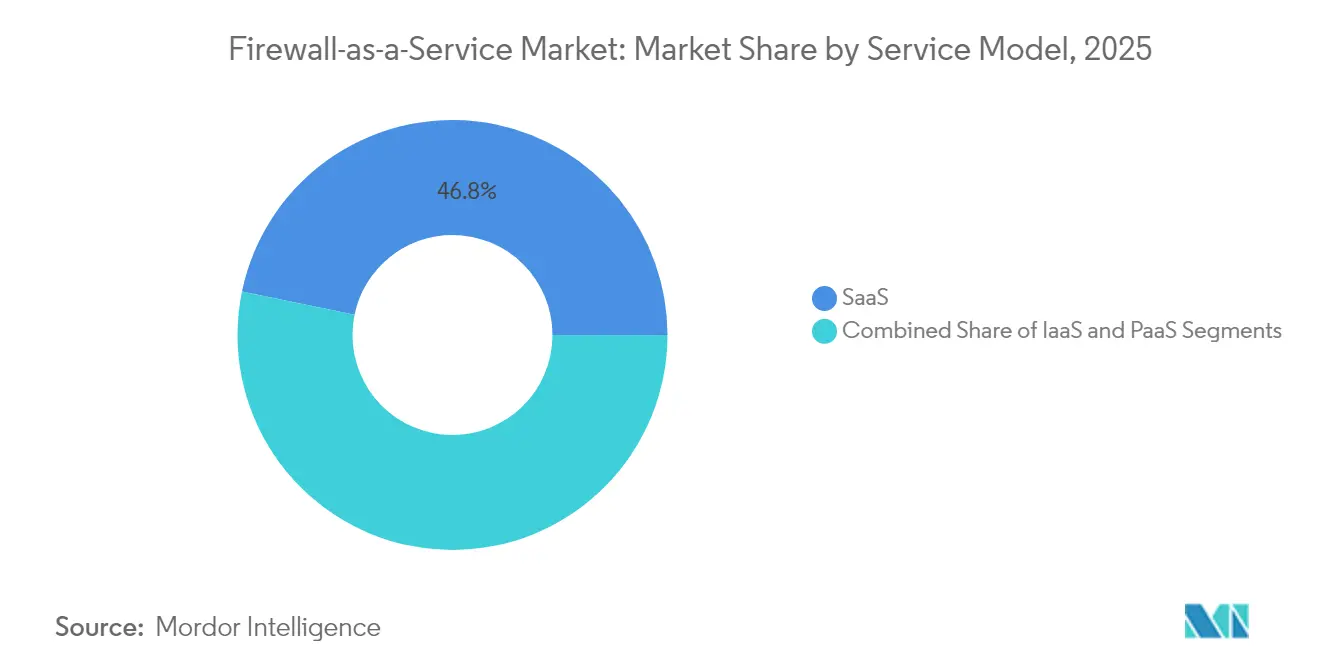
- Por modelo de serviço, o Software como Serviço liderou com 46,75% de participação na receita do mercado de Firewall como Serviço em 2025; o Plataforma como Serviço deve se expandir a um CAGR de 17,08% até 2031.
- Por modelo de implantação, a nuvem pública representou 57,95% da participação do mercado de Firewall como Serviço em 2025, enquanto a nuvem híbrida avança a um CAGR de 16,84% até 2031.
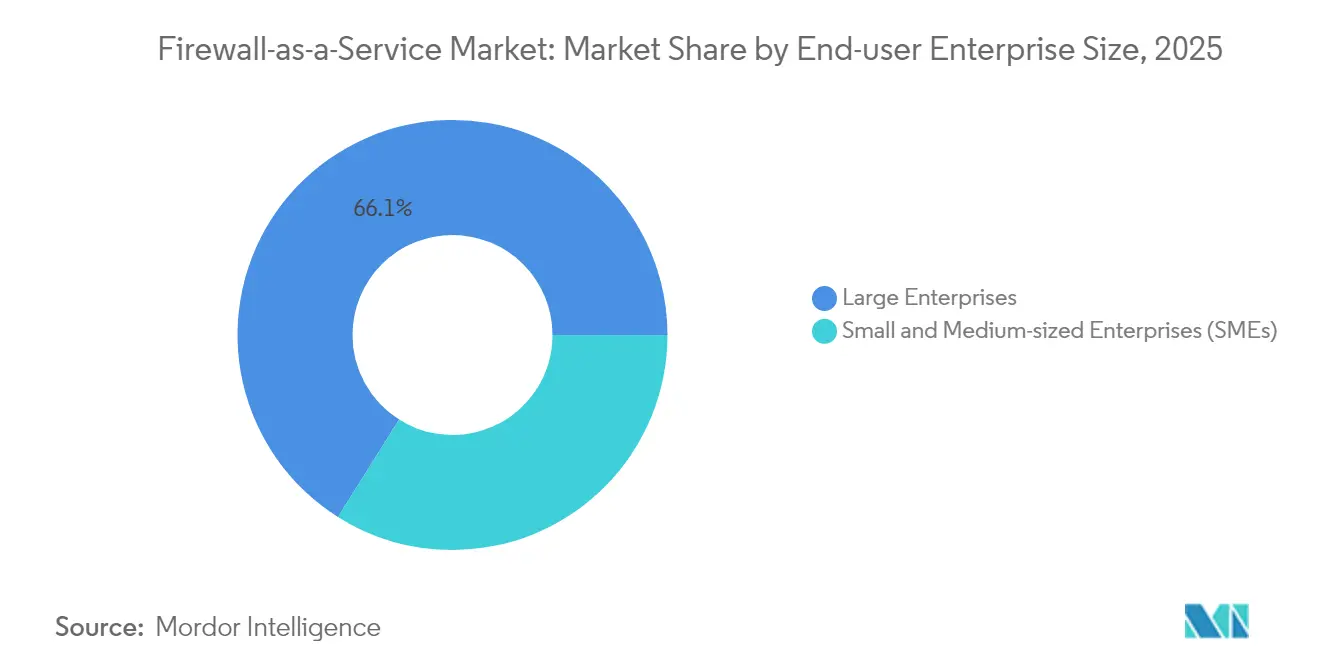
- Por tamanho de empresa, as grandes empresas detinham 66,05% da participação do tamanho do mercado de Firewall como Serviço em 2025, e as PMEs estão crescendo a um CAGR de 16,58% até 2031.
- Por vertical de indústria, o BFSI capturou 27,88% da participação do mercado de Firewall como Serviço em 2025; a área de saúde tem previsão de registrar um CAGR de 17,55% até 2031.
- Por tipo de segurança, as soluções de firewall de próxima geração controlavam 41,32% da participação do tamanho do mercado de Firewall como Serviço em 2025, e os firewalls distribuídos estão se expandindo a um CAGR de 17,19% durante o mesmo horizonte.
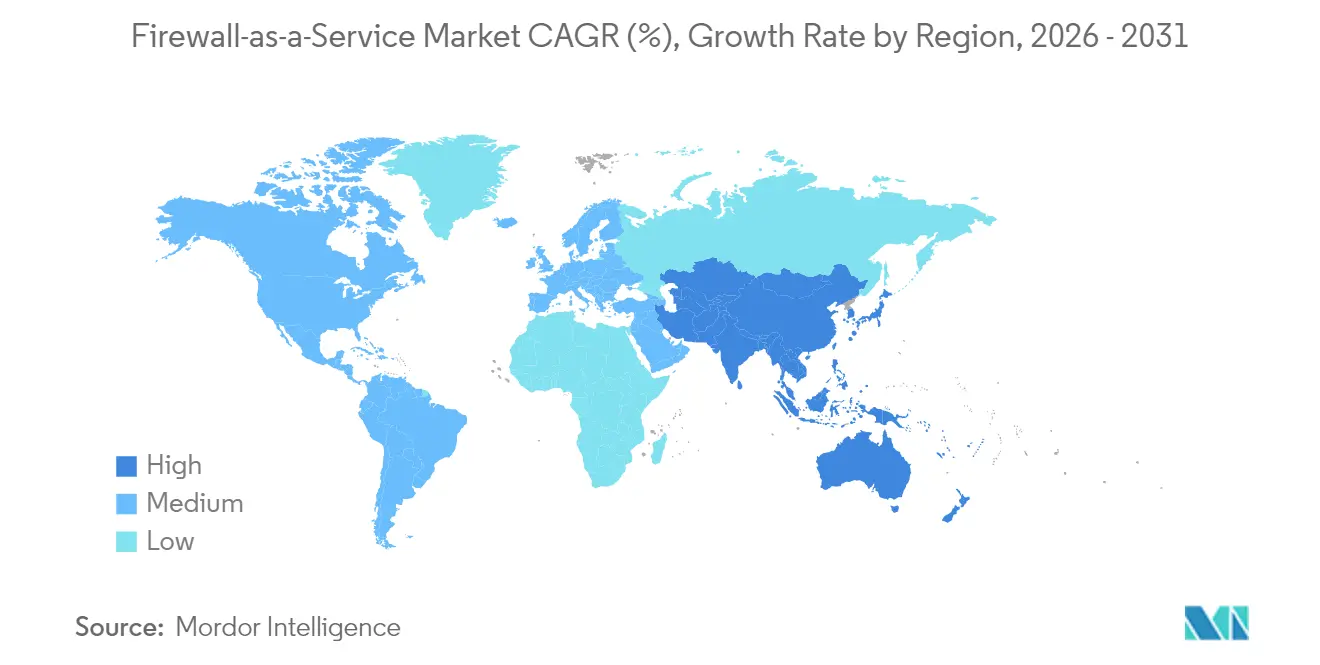
- Por geografia, a América do Norte contribuiu com 35,72% da receita global do mercado de Firewall como Serviço em 2025; espera-se que a Ásia-Pacífico cresça a um CAGR de 17,74% entre 2026 e 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas Globais do Mercado de Firewall como Serviço
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Expansão de múltiplas nuvens e SaaS | +4.2% | Global (Ásia-Pacífico e América do Norte) | Médio prazo (2 a 4 anos) |
| Custo e frequência de violações de dados originadas na nuvem | +3.8% | Global (setores regulados) | Curto prazo (≤ 2 anos) |
| Segurança para força de trabalho híbrida/remota | +3.1% | Global (mercados desenvolvidos) | Médio prazo (2 a 4 anos) |
| Escassez de hardware de firewall pós-2025 | +2.4% | Global (centros da Ásia-Pacífico em situação crítica) | Longo prazo (≥ 4 anos) |
| Automação de políticas baseada em IA para PMEs | +1.9% | América do Norte e UE | Longo prazo (≥ 4 anos) |
| Incentivos de aquisição em marketplace de nuvem | +1.1% | América do Norte e UE | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Crescimento Explosivo da Adoção de Múltiplas Nuvens e SaaS
Setenta e oito por cento das empresas agora operam em ambientes híbridos ou de múltiplas nuvens, uma complexidade que sobrecarrega os firewalls de hardware, incapazes de aplicar políticas uniformes em cargas de trabalho de AWS, Azure e Google Cloud.[2]Harris, Frederick, "Principais Descobertas do Relatório de Segurança em Nuvem de 2024," Fortinet Blog, fortinet.com As aplicações hospedadas na nuvem contornam os perímetros legados, compelindo as organizações a adotar controles elásticos e baseados em API que acompanham as cargas de trabalho onde quer que estejam. O mercado de Firewall como Serviço se beneficia, portanto, de empresas que buscam orquestração de políticas em painel único, alinhada com a velocidade de DevOps. A proliferação de SaaS agrava os requisitos ao introduzir milhares de fluxos de dados discretos, cada um exigindo governança consistente. À medida que o Microsoft Azure se torna a plataforma de hiperescala mais amplamente utilizada em 2025, a capacidade do fornecedor de se integrar nativamente com sua pilha de identidade e telemetria confere uma vantagem competitiva.
Escalada no Custo e na Frequência de Violações de Dados Originadas na Nuvem
A pesquisa da Gigamon de 2024 constatou que um terço dos ataques não foi detectado no ano anterior, um aumento de 20% que evidencia lacunas na detecção legada. Os custos de violações superaram os incidentes em ambientes locais porque o movimento lateral dentro das malhas de nuvem multiplica as despesas de remediação. Os atacantes estão utilizando IA para contornar controles baseados em assinaturas, levando as empresas a investir em inteligência de ameaças em tempo real e resposta automatizada incorporada em firewalls de nuvem. A exposição regulatória aumenta a urgência: multas do GDPR e a nova diretiva NIS2 tornam controles de nuvem inadequados um risco financeiro e reputacional, transformando a adoção de FWaaS em um mandato de nível de conselho em vez de um aprimoramento opcional.
Forças de Trabalho Híbridas/Remotas Exigindo Segurança Distribuída
O trabalho híbrido permanente deslocou o tráfego para longe dos data centers centralizados, tornando as arquiteturas VPN ineficientes para aplicações de nuvem sensíveis à latência. Oitenta por cento das empresas planejam implementar o Acesso à Rede de Confiança Zero dentro de 18 meses, exigindo aplicação de políticas centradas em identidade fornecida por meio de nós de FWaaS próximos aos usuários. A integração com arquiteturas de borda de serviço de acesso seguro (SASE) garante inspeção consistente independentemente da localização, melhorando a experiência do usuário enquanto fecha as lacunas do perímetro. As organizações relatam que o redirecionamento de tráfego por firewalls locais introduz latência inaceitável para SaaS, impulsionando a migração em direção a pontos de inspeção distribuídos nativamente incorporados em PoPs de nuvem.
Automação de Políticas Baseada em IA Reduzindo o TCO para PMEs
Os mecanismos de aprendizado de máquina agora recomendam e refinam conjuntos de regras automaticamente, reduzindo drasticamente as janelas de alteração manual e diminuindo o risco de configuração incorreta. Fornecedores como Palo Alto Networks e Cisco incorporam módulos de AIOps que geram políticas com base no comportamento observado das aplicações, uma capacidade crítica para PMEs sem pessoal de segurança dedicado. Noventa e três por cento das organizações citam escassez de habilidades em segurança; a automação baseada em IA, portanto, expande a demanda endereçável ao reduzir a barreira operacional de entrada. O resultado é uma redução mensurável no custo total de propriedade à medida que fluxos de trabalho manuais propensos a erros são eliminados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Integração de FWaaS com appliances legados | -2.1% | Global (empresas com grande legado) | Médio prazo (2 a 4 anos) |
| Restrições de latência e soberania de dados | -1.8% | Setores regulados da UE e da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Escalada das taxas de saída de nuvem pública | -1.3% | Global (verticais com uso intensivo de dados) | Curto prazo (≤ 2 anos) |
| Fadiga de consolidação de plataformas de fornecedores | -0.9% | Empresas da América do Norte e da UE | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade na Integração de FWaaS com Appliances Legados
As empresas frequentemente operam ambientes de firewall heterogêneos em campi, filiais e sites de colocalização, criando desafios de sincronização de políticas ao adicionar firewalls de nuvem em camadas. O direcionamento de tráfego, o failover de alta disponibilidade e o registro unificado exigem um redesenho arquitetônico que pode inflar os cronogramas dos projetos. Os esquemas de VLAN otimizados para equipamentos locais frequentemente conflitam com os modelos de implantação de FWaaS, obrigando as equipes de rede a repensar a segmentação. Esses obstáculos elevam os custos de migração e reduzem o potencial de crescimento de curto prazo no mercado de Firewall como Serviço, mesmo que os benefícios de longo prazo permaneçam atraentes.
Preocupações com Latência e Soberania de Dados em Setores Regulados
As cargas de trabalho de saúde, finanças e governo enfrentam mandatos rigorosos de residência de dados. Requisitos de desempenho de sub-milissegundos para sistemas de negociação, ou restrições da HIPAA sobre o processamento de registros de pacientes, às vezes exigem inspeção local para evitar risco de conformidade.[3]WatchGuard Technologies, "Sobre os Relatórios de Conformidade do WatchGuard," watchguard.com Os fluxos de dados transfronteiriços podem desencadear penalidades do GDPR, levando organizações avessas ao risco a manter appliances locais até que os provedores possam garantir zonas de hospedagem soberana em todas as jurisdições. As elevadas taxas de saída de nuvem pública complicam ainda mais as equações de custo para cargas de trabalho com uso intensivo de dados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Modelo de Serviço: Preferência por SaaS Orienta a Inovação
Os firewalls entregues via SaaS capturaram 46,75% da receita de 2025, demonstrando apelo imediato entre as empresas que buscam implantação pronta para uso sem sobrecarga de infraestrutura. Este segmento forma a espinha dorsal econômica do mercado de Firewall como Serviço, oferecendo políticas pré-ajustadas, escalabilidade elástica e feeds de inteligência de ameaças integrados que se atualizam automaticamente com intervenção mínima do cliente. O modelo ressoa com equipes de TI sob pressão para encurtar ciclos de provisionamento enquanto mantêm a prontidão para auditoria, especialmente em verticais altamente reguladas. Os fornecedores capitalizam agrupando recursos de valor agregado, como corretor de segurança de acesso à nuvem (CASB) e gateway web seguro (SWG), em uma assinatura unificada de SaaS.
O Plataforma como Serviço, embora menor, está crescendo a um CAGR de 17,08% à medida que organizações orientadas a DevOps demandam fluxos de trabalho de segurança centrados em código. Os firewalls de PaaS com API em primeiro lugar integram-se com pipelines de CI/CD, permitindo "segurança como código" e automatizando verificações de postura pré-implantação. A Infraestrutura como Serviço retém um nicho para clientes que exigem controle granular sobre módulos de kernel ou caminhos de encaminhamento personalizados. Juntos, esses modelos ilustram um continuum de controle versus conveniência que molda as decisões de compra em todo o mercado de Firewall como Serviço.
Nota: As participações de segmento de todos os segmentos individuais estão disponíveis mediante compra do relatório


Por Modelo de Implantação: Momentum Híbrido Redefine o Perímetro
A nuvem pública permaneceu dominante em 2025 com 57,95% do tamanho do mercado de Firewall como Serviço; a presença na malha de hiperescala, o IAM integrado e a conectividade pré-conectada simplificam a integração. No entanto, as implantações híbridas estão se expandindo a um CAGR de 16,84% à medida que as organizações buscam latência em nível de milissegundos e conformidade regulatória por meio da coexistência local. Essa trajetória sinaliza um afastamento de decisões binárias de nuvem em direção à colocação específica de cargas de trabalho.
Os provedores bem-sucedidos agora abstraem a orquestração de políticas para que um único conjunto de regras siga o tráfego, seja na nuvem, na borda ou em sites de campus. A nuvem privada persiste para repositórios de dados soberanos e controles industriais de latência ultrabaixa, reforçando a necessidade de licenciamento portátil e consoles de gerenciamento federados.
Por Tamanho de Empresa do Usuário Final: PMEs Aceleram a Curva de Adoção
As grandes organizações comandaram 66,05% da receita em 2025, aproveitando seus orçamentos para licenciar plataformas multifuncionais que convergem firewall, SWG e ZTNA. Elas geralmente operam em múltiplas regiões e nuvens, tornando o gerenciamento unificado e baseado em API uma necessidade.
Por outro lado, as PMEs representam o segmento de crescimento mais rápido, com um CAGR de 16,58%, graças aos preços baseados em consumo, à configuração assistida por IA e aos incentivos de aquisição incorporados em marketplaces. Esse desenvolvimento expande o mercado de Firewall como Serviço ao democratizar capacidades de segurança antes reservadas para as empresas da Fortune 500. Os fornecedores que visam as PMEs enfatizam a integração baseada em assistente, pacotes de tarifa fixa e sobreposições de serviços gerenciados para compensar a escassez de habilidades.
Nota: As participações de segmento de todos os segmentos individuais estão disponíveis mediante compra do relatório
Por Vertical de Indústria: Saúde Avança Sob o Peso da Conformidade
O setor de BFSI manteve uma participação de 27,88% em 2025, impulsionado por mandatos de integridade de transações e pré-requisitos de seguro cibernético. As instituições financeiras integram o FWaaS em arquiteturas de confiança zero que abrangem pregões, aplicações móveis e sistemas de CRM em SaaS.
Enquanto isso, a área de saúde avança rapidamente com um CAGR de 17,55%, impulsionada pela expansão da telemedicina e por dispositivos médicos de IoT que ampliam as superfícies de ataque além dos limites hospitalares. A HIPAA, a HITRUST e estruturas similares pressionam os provedores a adotar segmentação com reconhecimento de identidade, tornando o FWaaS um habilitador de conformidade. Os verticais de manufatura, varejo e energia progridem de forma constante à medida que digitalizam ambientes de OT e alinham orçamentos de segurança com os roteiros da Indústria 4.0.
Por Tipo de Segurança: Arquiteturas Distribuídas Escalam a Confiança Zero
Os firewalls de próxima geração ancoraram uma participação de 41,32% em 2025, oferecendo IPS integrado, filtragem de URL e sandboxing cruciais para a interceptação de ameaças em linha. O crescimento agora se desloca para firewalls distribuídos e de microssegmentação, com previsão de CAGR de 17,19%, porque o tráfego leste-oeste dentro de contêineres e microsserviços exige controles granulares inatingíveis em modelos centrados no perímetro.
Os firewalls de aplicações web protegem as interfaces de API e SaaS, e os firewalls virtuais protegem as VNets baseadas em hipervisor; ambos acompanham a onda mais ampla de adoção de nuvem. Os fornecedores com visão de futuro otimizam mecanismos de inspeção para inserção em microssegundos para satisfazer cargas de trabalho sensíveis ao desempenho, ampliando ainda mais o apelo dos designs de microssegmentação.
Análise Geográfica
A América do Norte gerou 35,72% da receita global de 2025, reflexo da maturidade na adoção de nuvem, de um ecossistema denso de fornecedores e de diretivas federais de segurança cibernética que exigem monitoramento contínuo. As empresas se beneficiam de abundantes regiões locais de hiperescala que reduzem a latência para os PoPs de FWaaS e de robusto investimento de capital de risco que alimenta a inovação de produtos. Os fluxos de dados transfronteiriços no âmbito do Estrutura de Privacidade de Dados EUA-UE também facilitam a conformidade para empresas multinacionais.
A Ásia-Pacífico é a região de crescimento mais rápido, com um CAGR de 17,74% projetado até 2031. Iniciativas digitais financiadas pelo governo, expansão de backbones de 5G e crescente exposição a ransomware estão juntos catalisando gastos na Índia, Austrália, Japão e economias da ASEAN. As expansões locais de hiperescala por AWS, Azure e Alibaba Cloud multiplicam a densidade de PoPs, permitindo que os provedores atendam aos mandatos de localização de dados e requisitos de latência em metrópoles densamente populosas. A entrada competitiva de teles regionais que agrupam FWaaS dentro de SD-WAN gerenciado eleva ainda mais as curvas de adoção.
A Europa avança de forma constante à medida que o GDPR e a próxima diretiva NIS2 intensificam o foco em controles cibernéticos verificáveis. Estratégias de nuvem local, incluindo Gaia-X e zonas de nuvem soberana, influenciam o planejamento do footprint dos provedores, levando os fornecedores a abrir data centers adicionais em Frankfurt, Paris e Madri. Embora o Brexit tenha causado incerteza temporária nas aquisições, as empresas do Reino Unido continuam investindo em FWaaS para cumprir os objetivos da Estratégia Nacional de Segurança Cibernética 2025.
América do Sul e Oriente Médio e África representam clusters de demanda emergente. As curvas de adoção de nuvem no Brasil, México, África do Sul e no Conselho de Cooperação do Golfo são íngremes; no entanto, PoPs locais limitados e sensibilidade a preços desaceleram o crescimento no curto prazo. Os fornecedores globais estão, portanto, fazendo parceria com ISPs regionais para oferecer inspeção hospedada na borda que satisfaça os requisitos de soberania sem grandes despesas de capital. Esse esforço de localização será fundamental para capturar receita de longo prazo à medida que essas economias digitalizam suas cadeias de suprimentos.

Panorama regulatório
As implementações de Firewall-as-a-Service (FWaaS) são moldadas por regimes de conformidade em cibersegurança que enfatizam cada vez mais a garantia contínua de controles, o monitoramento entregue via nuvem e a governança jurisdicional para dados regulados. Nos Estados Unidos, programas e normas como o FedRAMP (em transição para regras consolidadas em 2026) e as diretrizes do NIST para ambientes de alta segurança influenciam como os serviços de segurança em nuvem mapeiam controles, documentam a postura de segurança e mantêm a autorização contínua. Os requisitos de firewall do Departamento de Defesa são operacionalizados por meio dos DISA STIGs, alinhados às expectativas de controle do NIST 800-53 para segmentação, controle de acesso e monitoramento contínuo.
Na Europa, a pressão regulatória da NIS2 e da DORA aumenta a importância de controles auditáveis e de modelos de operação soberanos, particularmente para infraestrutura crítica e serviços financeiros. A Comissão Europeia avançou, em 2026, um pacote de revisão do Cybersecurity Act vinculado ao European Cybersecurity Certification Framework. Essas dinâmicas levam os fornecedores a oferecer aplicação e relatórios regionalizados, com o posicionamento de SASE soberano na Europa em junho de 2026 alinhando-se explicitamente aos requisitos da NIS2, da DORA e do framework KRITIS da Alemanha para empresas reguladas.
Análise da cadeia de valor
A cadeia de valor do FWaaS começa com a infraestrutura de nuvem central e os fundamentos de conectividade, onde os provedores de hiperescala fornecem computação, rede e presença regional utilizadas para hospedar pontos de aplicação distribuídos e pipelines de telemetria. Os fornecedores de FWaaS constroem um plano de controle em nuvem (elaboração de políticas, APIs, versionamento, integrações de identidade) e um plano de dados distribuído (nós de inspeção e aplicação), apoiados por repositórios centralizados de políticas e análises. As dependências críticas upstream incluem componentes de gestão de certificados e chaves que permitem a inspeção TLS em escala, além de feeds de inteligência de ameaças e serviços de análise de malware que atualizam continuamente a lógica de detecção e prevenção.
No midstream, o FWaaS é comumente empacotado dentro de portfólios mais amplos de Security Service Edge (SSE) e SASE, junto com SWG, CASB e ZTNA, entregues por meio de assinaturas empresariais diretas, marketplaces de nuvem e provedores de serviços de segurança gerenciados (MSSPs) que operacionalizam a implementação, o ajuste de políticas e o monitoramento contínuo. O valor downstream é realizado por meio da integração com provedores de identidade dos clientes, plataformas SIEM/SOAR e fluxos de trabalho DevSecOps, especialmente para ambientes híbridos e multi-nuvem que exigem orquestração consistente de políticas entre ambientes AWS, Azure e Google Cloud. Os principais pontos de fricção decorrem da dependência de regiões de nuvem de terceiros e ecossistemas de certificados, e dos encargos de engenharia de conformidade (por exemplo, entrega alinhada ao FedRAMP), que podem limitar quais fornecedores conseguem atender compradores governamentais e altamente regulados.
Cenário Competitivo
O mercado de Firewall como Serviço é moderadamente concentrado. Os fornecedores de hardware estabelecidos Palo Alto Networks, Fortinet e Cisco estão redirecionando seus portfólios para entrega em nuvem, aproveitando o controle de contas existente e o alcance de canais. Eles integram o FWaaS em pilhas mais amplas de borda de serviço de acesso seguro, simplificando a aquisição para clientes fatigados pela proliferação de produtos pontuais. Especialistas nativos de nuvem, como a Zscaler, e fornecedores emergentes de SASE competem com arquitetura leve, preços por usuário e velocidade rápida de recursos.
A automação de políticas baseada em IA, a amplitude da inteligência de ameaças e as integrações de DevSecOps constituem o atual campo de batalha. A aquisição da Lacework pela Fortinet em 2024 adicionou um módulo de CNAPP, permitindo visibilidade do código à nuvem que ressoa com as equipes de DevOps.[4]Novinson, Michael, "Fortinet Adquire a Unicórnio Lacework para Aprimorar a Segurança em Nuvem," BankInfoSecurity, bankinfosecurity.com A parceria da Zscaler com a NVIDIA adiciona análises aceleradas por GPU ao seu Zero Trust Exchange, prometendo detecção de anomalias em menos de um segundo. O lançamento do Check Point Quantum R82 foca na orquestração automatizada de regras em ambientes de múltiplas nuvens, reduzindo os pontos de contato humanos.
Os pipelines de aquisição permanecem ativos à medida que os fornecedores preenchem lacunas no portfólio, especialmente em microssegmentação, segurança de OT e CASB. Ao mesmo tempo, os hiperescaladores estão gradualmente incorporando capacidades básicas de firewall, comprimindo as margens nos níveis de entrada. Para preservar a diferenciação, os provedores especializados estão redobrando os esforços em portabilidade de políticas entre nuvens e análises avançadas. Espera-se que o mercado testemunhe maior convergência entre os módulos de SWG, ZTNA e FWaaS, impulsionada pela demanda dos clientes por faturamento consolidado e telemetria unificada.
Líderes da Indústria de Firewall como Serviço
Barracuda Networks Inc.
Cato Networks Ltd.
Check Point Software Technologies Ltd.
Cisco Systems Inc.
Cloudflare Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica


Oportunidades de mercado e perspectivas futuras
Uma área de oportunidade está nos modelos de política que se ajustam melhor a cargas de trabalho efêmeras em nuvem e conteinerizadas, onde regras estáticas baseadas em IP têm dificuldade em acompanhar serviços com autoescalonamento e microsserviços. Uma direção concreta de produto é visível nas atualizações de junho de 2026 do AWS Network Firewall, que adicionam regras baseadas em atributos de contêiner referenciando metadados do Kubernetes e de contêineres (por exemplo, namespaces, nomes de clusters e labels). Isso indica demanda por aplicação orientada por atributos que acompanha as cargas de trabalho, em vez de construções de rede fixas. Fornecedores capazes de unificar políticas sensíveis à identidade e à carga de trabalho em ambientes híbridos (nuvem pública mais on-premise) podem reduzir a sobrecarga de integração para empresas que gerenciam ambientes de firewall heterogêneos.
Outra oportunidade está nas operações assistidas por IA e na criptografia moderna dentro de plataformas SASE convergentes, particularmente para organizações que enfrentam escassez de competências em segurança e volumes crescentes de tráfego criptografado. Em 2026, a Fortinet introduziu o FortiOS 8.0 com agentes de segurança orientados por IA e criptografia resistente à computação quântica para inspeção profunda de pacotes, sinalizando a disposição das empresas em adotar automação nativa de IA dentro das pilhas de firewall e SASE quando isso reduz o esforço de gestão de políticas e melhora a fidelidade da inspeção. Em setores regulados que enfrentam restrições de soberania de dados, notadamente os programas alinhados à UE, NIS2 e DORA, há espaço adicional para modelos de entrega de serviços de nível soberano operados regionalmente, combinados com relatórios prontos para conformidade e mapeamento de controles, em vez de PoPs globais padronizados.
Desenvolvimentos recentes do setor
- Julho de 2026: a Barracuda Networks adquiriu a Evo Security para adicionar capacidades de gestão de identidade e acesso que podem ser integradas à plataforma BarracudaONE. O movimento reforça as decisões de política vinculadas ao contexto de identidade e acesso do usuário, um requisito central à medida que o FWaaS converge com o ZTNA e pacotes SSE mais amplos.
- Junho de 2026: a Check Point anunciou planos de incorporar capacidades cibernéticas de fronteira da OpenAI, por meio do OpenAI Daybreak Cyber Partner Program, em seus produtos de segurança. Isso amplia os fluxos de trabalho de prevenção e resposta com capacidades assistidas por IA, reforçando a transição para serviços de segurança nativos de IA dentro de plataformas de firewall e SASE entregues via nuvem.
- Abril de 2026: a Check Point anunciou uma parceria de lançamento com o Google Cloud para integrar seu AI Defense Plane à Gemini Enterprise Agent Platform do Google. A integração visa a governança e proteção de agentes de IA empresariais e cargas de trabalho em nuvem, alinhando os controles de segurança de rede com arquiteturas emergentes de aplicações agênticas que atravessam ambientes multi-nuvem.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e cobertura do mercado
Este mercado abrange a receita obtida com a entrega de funcionalidade de firewall como serviço gerenciado em nuvem, em que as políticas são configuradas centralmente e o tráfego é inspecionado e aplicado para usuários, sites ou cargas de trabalho pela rede.
Exclusões de escopo: este dimensionamento exclui vendas de hardware de firewall on-premise, assinaturas independentes de secure web gateway e apenas VPN, e serviços gerenciados puros que não incluem uma assinatura de plataforma FWaaS.
Visão geral da segmentação
- Por Modelo de Serviço
- SaaS
- IaaS
- PaaS
- Por Modelo de Implantação
- Nuvem Pública
- Nuvem Privada
- Nuvem Híbrida
- Por Tamanho de Empresa do Usuário Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
- Por Vertical de Indústria
- BFSI
- TI e Telecomunicações
- Saúde
- Varejo e Comércio Eletrônico
- Industrial e Defesa
- Energia e Serviços Públicos
- Manufatura
- Outros Verticais de Indústria
- Por Tipo de Segurança
- Firewall de Próxima Geração (NGFW)
- Firewall de Aplicações Web (WAF)
- Firewall Distribuído / de Microssegmentação
- Firewall Virtual (vFW)
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Chile
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Restante da Europa
- Ásia-Pacífico
- China
- Índia
- Japão
- Coreia do Sul
- Malásia
- Singapura
- Austrália
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Emirados Árabes Unidos
- Arábia Saudita
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Restante da África
- Oriente Médio
- América do Norte
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
O trabalho documental começa mapeando os sinais de demanda que normalmente acompanham a adoção do FWaaS e a realização de preços, alinhando então esses sinais à forma como os fornecedores relatam a receita de segurança em nuvem. Utilizamos fontes públicas como diretrizes do NIST, avisos da CISA, dados de banda larga da FCC (como proxy para a expansão da conectividade), registros da SEC dos EUA e indicadores da ITU para o uso regional da internet, o que ajuda a ancorar o modelo em atividade observável.
Para converter esses sinais em um modelo de mercado utilizável, também revisamos documentação de produtos de fornecedores, estudos de caso de clientes, transcrições de chamadas de resultados e imprensa especializada de cibersegurança de boa reputação em busca de padrões de implementação, como consolidação de filiais e transições para acesso remoto. Além disso, assinaturas pagas que cobrem dados financeiros e inteligência de empresas, bases de dados de patentes, e notícias e finanças foram utilizadas para padronizar divisões de receita e acompanhar mudanças nas linhas de produtos ao longo do tempo. As fontes listadas acima são ilustrativas, e outras referências públicas também foram revisadas para coletar dados, validar premissas e resolver questões pendentes.
Entrevistas e pesquisas primárias
O trabalho primário concentrou-se em entrevistas e pesquisas curtas com compradores de segurança em nuvem, parceiros de canal e líderes de produto que observam o comportamento de preços, adoção e renovação em implementações reais. Para um mercado global como este, mantivemos o feedback regional equilibrado entre APAC, EMEA e Américas, para que a maturidade regional em nuvem, as regras de residência de dados e os termos contratuais típicos pudessem ser refletidos em nossas premissas.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 35% | CXOs: 13% | APAC: 48% |
| Nível médio: 48% | Líderes funcionais/de unidade: 39% | EMEA: 31% |
| Players menores: 17% | Gerentes: 48% | Américas: 21% |
Dimensionamento de mercado e previsão
O dimensionamento começa com uma construção top-down, na qual o gasto em segurança em nuvem é reconstruído em um pool de demanda de FWaaS usando indicadores de adoção e uso, sendo então filtrado para o que realmente é vendido como assinatura de FWaaS. Para manter os totais realistas, o resultado é verificado por meio de aproximações bottom-up seletivas, como divisões de receita de fornecedores amostrados, feedback de canal sobre valores médios de contrato e premissas de volume vinculadas a usuários ou sites protegidos.
O modelo utiliza insumos práticos, incluindo a penetração da força de trabalho remota e híbrida, a adoção de nuvem empresarial e multi-nuvem, o número médio de pontos de aplicação de política por organização (usuários, filiais e cargas de trabalho), a duração típica de assinatura e as taxas de renovação, e a progressão do ASP com base na combinação de recursos e volumes de tráfego. Quando informações diretas de volume não estão disponíveis de forma consistente, preenchemos as lacunas usando faixas validadas em entrevistas e, em seguida, aplicamos pontos médios conservadores que são testados sob estresse em relação a padrões conhecidos de orçamento de segurança.
A previsão é realizada usando análise de cenários apoiada por suavização de séries temporais de curto prazo, pois a adoção pode aumentar após grandes mudanças regulatórias ou ciclos de violações e, em seguida, se normalizar. A perspectiva final é ajustada usando visões de especialistas sobre pressão de preços, consolidação de produtos pontuais em plataformas e o momento de grandes programas de renovação e migração de redes empresariais.
Validação de dados e ciclo de atualização
Após a primeira execução do modelo, os totais são triangulados com sinais independentes, como o crescimento do orçamento de segurança em nuvem, comentários de fornecedores sobre a combinação de assinaturas e indicadores de adoção em nível regional, o que ajuda a confirmar que as taxas de crescimento não estão sendo superestimadas. Quaisquer grandes variações são revisadas por analistas, e as premissas que as causaram são reverificadas em relação às notas das fontes e ao feedback das entrevistas antes da aprovação final.
Os relatórios são atualizados em ciclo anual, e atualizações intermediárias são acionadas quando ocorrem eventos materiais, como mudanças significativas nos modelos de preços, novos prazos regulatórios ou mudanças relevantes na adoção de nuvem. Antes de um entregável ser finalizado, uma validação de última verificação é concluída para que os clientes recebam a visão mais atual que possa ser sustentada por insumos rastreáveis.
Comparação do tamanho do mercado de Firewall as a Service da Mordor Intelligence com outras estimativas publicadas
Os números publicados para o FWaaS nem sempre coincidem porque as equipes escolhem definições de serviço, convenções de ano e lógicas de precificação diferentes, e essas escolhas se propagam por todas as etapas do modelo. As diferenças também surgem da forma como os provedores tratam plataformas de segurança em pacote, da forma como convertem a receita regional em USD e da frequência com que as premissas subjacentes são atualizadas.
Algumas estimativas ampliam o escopo para incluir serviços de segurança em nuvem adjacentes que se situam em torno da função de firewall, o que pode elevar o tamanho principal mesmo que o uso seja semelhante. No dimensionamento da Mordor Intelligence, a receita é contabilizada apenas quando é atribuível a uma assinatura de FWaaS, e é mantida separada do hardware de firewall on-premise e de ferramentas independentes que não são de firewall. Essa abordagem de contagem mais restrita também é reverificada usando padrões de duração de contrato e renovação a partir da validação primária.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 6,29 bilhões de USD (2026) | |
| Editora de Pesquisa Setorial A | 4,71 bilhões de USD (2025) | Usa um ano-base diferente e pode subestimar o valor de 2026 se assumir uma adoção inicial mais lenta, e sua linguagem de escopo costuma ser interpretada de forma a incluir apenas serviços de firewall entregues via nuvem, sem reconciliar de forma consistente as divisões de receita de plataformas em pacote. |
| Editora de Pesquisa Setorial B | 6,72 bilhões de USD (2024) | Baseia-se em um ano-base anterior e em uma janela de previsão mais longa, o que pode elevar o valor inicial se a retroprojeção histórica combinar categorias mais amplas de segurança em nuvem, e a progressão do ASP normalmente é simplificada sem vinculá-la explicitamente a pontos de aplicação de política ou a níveis impulsionados por tráfego. |
Em geral, a dispersão nos valores publicados é explicada principalmente pela seleção do ano-base e pelo fato de assinaturas de segurança adjacentes serem ou não incorporadas ao grupo do FWaaS. Ao manter o escopo vinculado à receita de FWaaS atribuível a assinaturas e, em seguida, testá-lo sob estresse com verificações práticas de adoção e precificação, o número resultante permanece mais fácil de rastrear e reproduzir quando as premissas são atualizadas.


Principais Questões Respondidas no Relatório
Qual é o valor do mercado de Firewall como Serviço em 2026?
O mercado totaliza USD 6,29 bilhões em 2026.
Com que rapidez se espera que a receita cresça até 2031?
A receita deve crescer a um CAGR de 15,89%, atingindo USD 13,14 bilhões.
Qual modelo de serviço detém a maior participação de receita?
Os firewalls de SaaS lideram com 46,75% da receita global de 2025.
Qual modelo de implantação está crescendo mais rapidamente?
Os firewalls de nuvem híbrida devem se expandir a um CAGR de 16,84% entre 2026 e 2031.
Qual região apresenta a maior taxa de crescimento?
A Ásia-Pacífico deve crescer a um CAGR de 17,74% até 2031.
Quem são os principais fornecedores neste mercado?
Os principais fornecedores incluem Palo Alto Networks, Fortinet, Cisco, Zscaler e Check Point.
Página atualizada pela última vez em:



