
Tamanho e Participação do Mercado de Segurança Embarcada
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 10.11 Bilhões de dólares |
| Tamanho do Mercado (2031) | 15.95 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 9.54 % |
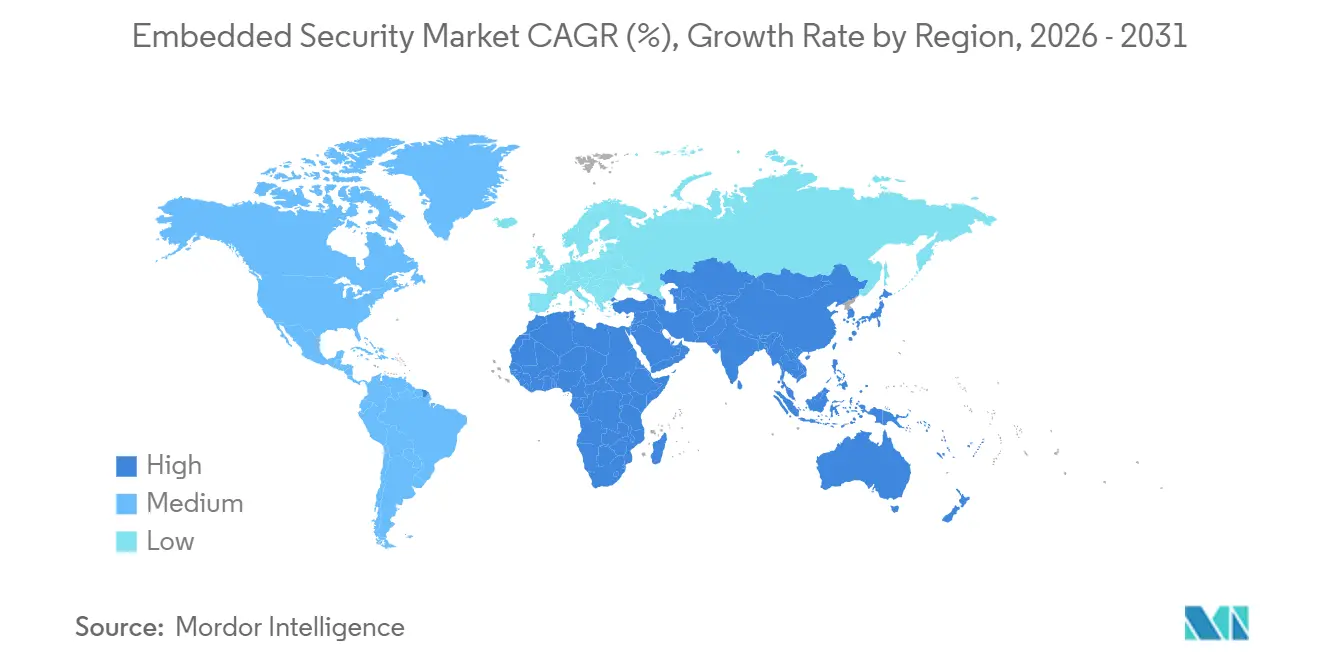
| Mercado de Crescimento Mais Rápido | Oriente Médio |
| Maior Mercado | Ásia-Pacífico |
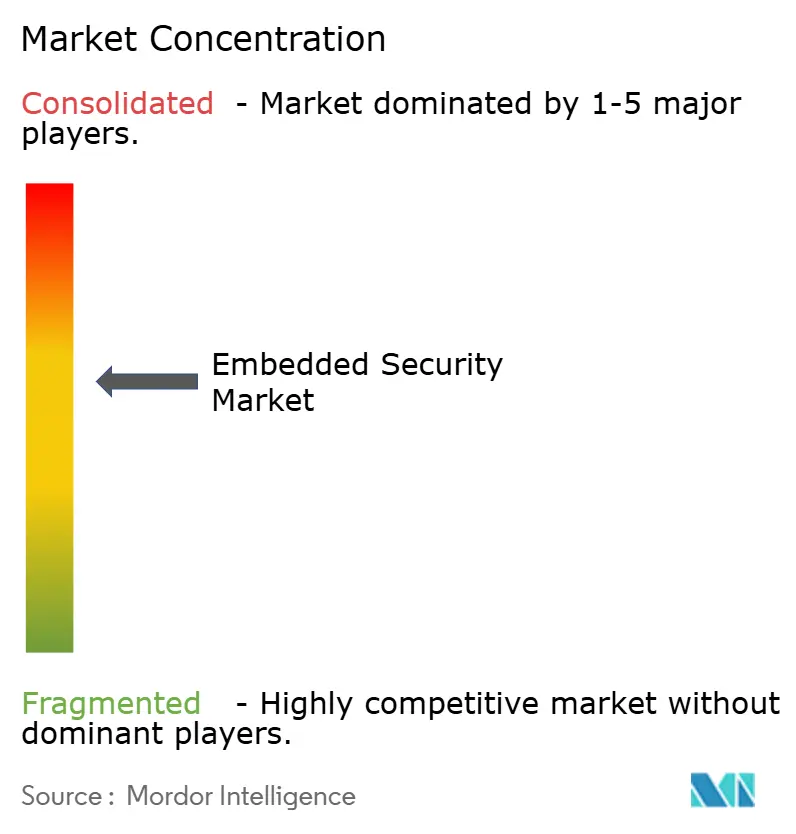
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança Embarcada por Mordor Intelligence
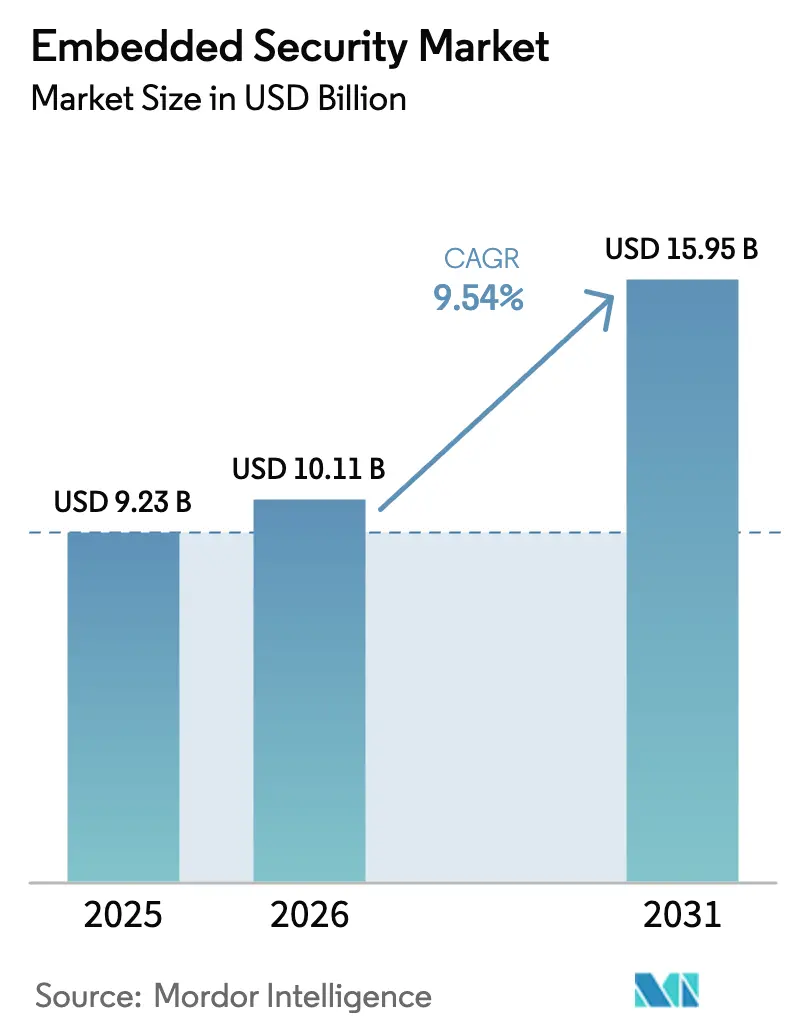
O tamanho do Mercado de Segurança Embarcada está projetado para expandir de USD 9,23 bilhões em 2025 e USD 10,11 bilhões em 2026 para USD 15,95 bilhões até 2031, registrando um CAGR de 9,54% entre 2026 e 2031. O aumento das regras de soberania de dados, o Ato de Resiliência Cibernética da União Europeia e o Regulamento ONU 155 transformaram a adoção de raiz de confiança em hardware de uma salvaguarda opcional em um mandato de design, especialmente para dispositivos de borda em veículos conectados e controladores industriais. A eletrificação automotiva triplica o número de unidades de controle eletrônico por veículo, expandindo o conteúdo de silício ao mesmo tempo em que amplia a superfície de ataque. As instâncias de HSM em nuvem continuam crescendo porque as empresas preferem capacidade elástica, mas os mesmos clientes incorporam elementos seguros localmente para atender às leis de localização de dados. A demanda também reflete a disseminação de chaves de acesso FIDO, provisionamento de eSIM e projetos-piloto de criptografia pós-quântica, cada um dos quais eleva o armazenamento de credenciais baseado em hardware. A Ásia-Pacífico ancora a capacidade de fabricação, enquanto os projetos de cidades inteligentes do Oriente Médio a tornam a geografia de expansão mais rápida.
Principais Conclusões do Relatório
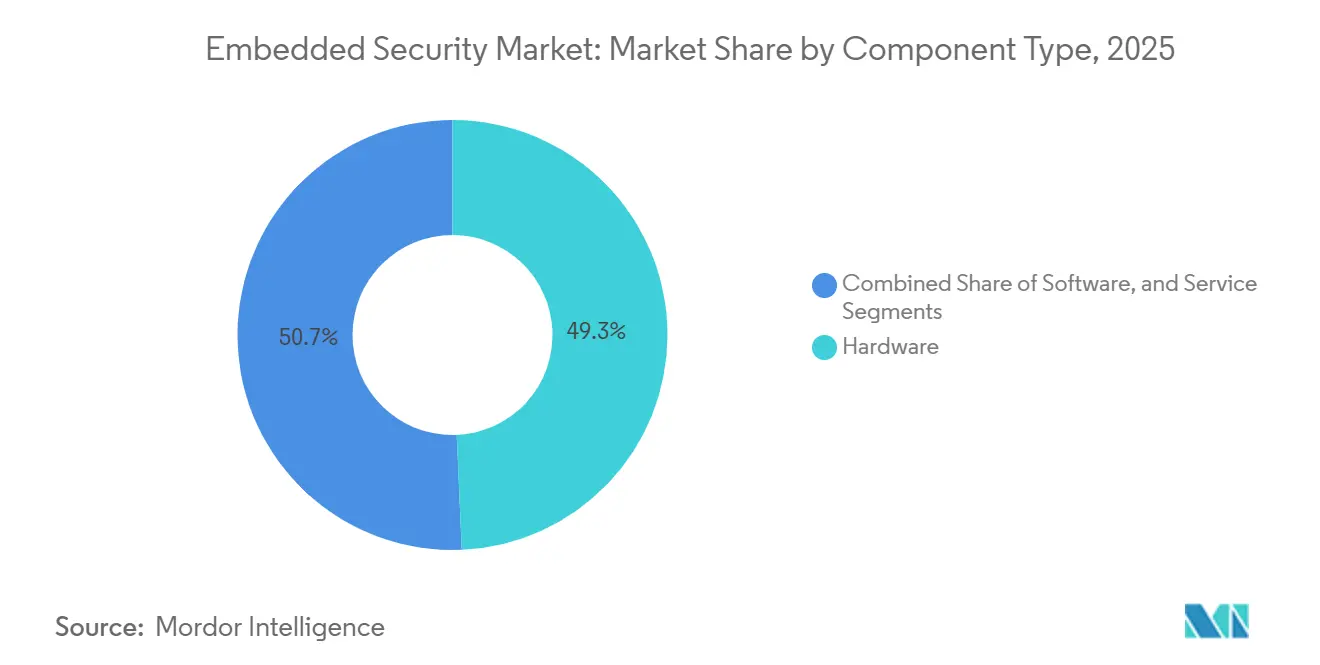
- Por tipo de componente, o hardware manteve uma participação de 49,32% no mercado de segurança embarcada em 2025, enquanto os serviços registraram o maior CAGR de 11,42% até 2031.
- Por implantação, a nuvem liderou com 57,52% de participação na receita em 2025 e avança a um CAGR de 12,62% até 2031.
- Por aplicação, o pagamento capturou 36,64% do tamanho do mercado de segurança embarcada em 2025, enquanto a autenticação está posicionada para um CAGR de 10,64% até 2031.
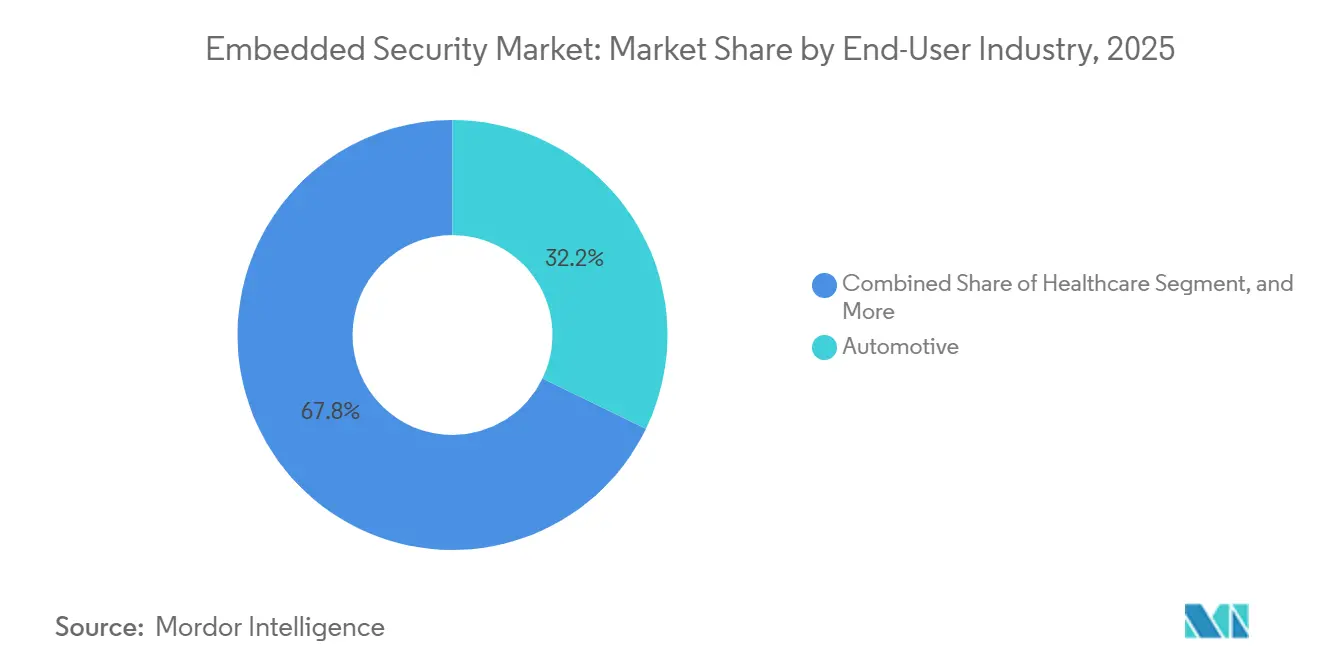
- Por setor do usuário final, o automotivo deteve 32,18% da demanda de 2025, enquanto a saúde está prevista para expandir a um CAGR de 10,22% entre 2026 e 2031.
- Por geografia, a Ásia-Pacífico comandou uma participação de receita de 40,42% em 2025; o Oriente Médio está no caminho para o CAGR mais rápido de 11,52% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Segurança Embarcada
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Rápida Eletrificação e Adoção de ADAS em ECUs Automotivas | +2.1% | Europa, China, América do Norte | Médio prazo (2 a 4 anos) |
| Mandatos de Pagamento por Aproximação EMVCo para Cartões e Terminais PDV | +1.8% | Europa e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Expansão de Nós de Borda de IoT em Ambientes de Casa Inteligente e Industrial | +1.6% | Ásia-Pacífico como núcleo, com expansão para América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Roteiros de Migração de Criptografia Pós-Quântica para Controladores de Longa Vida | +1.3% | América do Norte e UE, projetos-piloto na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Ato de Resiliência Cibernética da UE Exigindo Raízes de Confiança em Hardware | +1.5% | Europa, com repercussão no Oriente Médio e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Passaportes Digitais de Bateria Criando Demanda por Elementos Seguros | +1.2% | Europa, adoção na China e América do Norte | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Rápida Eletrificação e Adoção de ADAS em ECUs Automotivas
As plataformas de veículos elétricos a bateria integram até 100 unidades de controle eletrônico, cada uma obrigada a suportar inicialização segura, atualizações de firmware criptografadas e patches autenticados por via aérea. A Infineon confirmou crescimento anual de 18% na receita de controladores de segurança automotiva, à medida que fornecedores de primeiro nível incorporam dispositivos AURIX TC4x em arquiteturas de gerenciamento de bateria e zonais.[1]Infineon Technologies, "Relatório Anual 2024," infineon.com Designs de computação centralizada, como o Hardware 4 da Tesla, concentram cargas de trabalho criptográficas, elevando o valor do silício por veículo. Sensores avançados de assistência ao condutor trocam dados críticos de segurança por backbones Ethernet, de modo que as montadoras inserem gateways seguros com firmware de detecção de intrusão. A Stellantis e a STMicroelectronics estão co-desenvolvendo módulos de veículo para rede elétrica que incorporam elementos seguros dedicados, sinalizando como o carregamento bidirecional estende a segurança além do habitáculo.
Mandatos de Pagamento por Aproximação EMVCo para Cartões e Terminais PDV
O Kernel de Aproximação 3.0 da EMVCo obriga os novos terminais de pagamento enviados após janeiro de 2025 a implementar mitigação de ataques de retransmissão e verificação biométrica, exigindo elementos seguros de interface dupla com controladores NFC. A Mastercard reportou 78% de penetração de pagamentos por aproximação na Europa e 65% na Ásia-Pacífico, deixando a América do Norte em 42% e pronta para renovação de hardware.[2]Mastercard, "Relatório Anual Formulário 10-K 2024," mastercard.com O PCI PTS 7.0 simultaneamente endurece as regras de adulteração física, empurrando os fornecedores de terminais de processadores genéricos para chips seguros certificados. A NXP registrou um aumento sequencial de 12% na receita de CIs de pagamento seguro com o lançamento do cartão RuPay na Índia e a expansão do Pix no Brasil. Os elementos seguros embarcados também alimentam carteiras tokenizadas em smartphones habilitados para eSIM, um segmento que enviou 1,2 bilhão de unidades em 2024.
Expansão de Nós de Borda de IoT em Ambientes de Casa Inteligente e Industrial
Os dispositivos certificados pelo Matter superaram 500 modelos em setembro de 2024, cada um armazenando chaves de integração dentro de elementos seguros para garantir sessões criptografadas de Thread e Wi-Fi.[3]Mastercard, "Relatório Anual Formulário 10-K 2024," mastercard.com Os fornecedores industriais espelham a tendência para cumprir a IEC 62443; a Siemens integrou módulos TPM 2.0 nos novos CLPs SIMATIC S7-1500, habilitando links criptografados para análises em nuvem. A identidade com raiz em hardware aumenta a elegibilidade para ciberseguros e reduz auditorias de conformidade, compensando um prêmio de componente de USD 2 a 5. O AWS IoT Device Defender oferece níveis com desconto para endpoints verificados por hardware, criando um ciclo virtuoso.
Roteiros de Migração de Criptografia Pós-Quântica para Controladores de Longa Vida
O NIST finalizou os algoritmos FIPS 203, 204 e 205 em agosto de 2024, desencadeando redesenhos para controladores que devem permanecer seguros até a década de 2040. O OPTIGA Trust M MTR da Infineon e o SoC de áudio QCC730 da Qualcomm já integram troca de chaves híbrida clássica-quântica. A contrapartida é um código mais pesado e ciclos de clock mais elevados, levando as montadoras a adotar núcleos Cortex-M33 com SRAM maior. As agências federais dos EUA devem inventariar os sistemas criptográficos até 2025, cascateando requisitos de segurança quântica para contratantes e concessionárias de serviços públicos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Diferença de Preço Médio de Venda Elevado em Relação a Microcontroladores Genéricos em IoT Sensível a Custos | -1.4% | Global, agudo na IoT de consumo da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Padrões Fragmentados entre Verticais (GlobalPlatform vs. TCG) | -0.9% | Global, divergência regulatória nas principais regiões | Médio prazo (2 a 4 anos) |
| Risco de "Fundição Fantasma" na Cadeia de Suprimentos Limitando Fontes Qualificadas | -0.7% | Mercados de defesa da América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Escassez de Conjuntos de Habilidades para Verificação de Firmware de Elementos Seguros | -0.6% | Global, pronunciado em saúde e industrial | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Diferença de Preço Médio de Venda Elevado em Relação a Microcontroladores Genéricos em IoT Sensível a Custos
Os MCUs seguros custam entre USD 1,50 e USD 3,00 em comparação com peças genéricas de USD 0,30 a USD 0,50, um prêmio que comprime as margens brutas da IoT de consumo. As taxas de adoção permanecem abaixo de 25% em acessórios de casa inteligente, apesar da disponibilidade de dispositivos STM32L5 e STM32U5 que integram o Arm TrustZone. A corrente de repouso mais elevada também reduz a vida útil da bateria em até 30%. O PIC32CM LS00 da Microchip, com preço de USD 0,85, reduz a diferença, mas ainda obriga à recertificação do produto.
Padrões Fragmentados entre Verticais
Os ecossistemas de pagamento e telecomunicações adotam o GlobalPlatform, enquanto os fornecedores automotivos e de PCs se apoiam no TPM 2.0 do Trusted Computing Group, fragmentando os roteiros de silício. Fornecedores como a NXP precisam manter tanto os elementos seguros A71CH quanto os TPMs discretos, duplicando o inventário e as despesas de qualificação. O mandato da China para os algoritmos SM2/3/4 adiciona variantes específicas da região, dividindo ainda mais os volumes. O Device Onboard da FIDO Alliance visa preencher as lacunas, mas tinha menos de 50 produtos certificados no final de 2024.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Componente: Os Serviços Superam o Hardware em Complexidade de Migração
O tamanho do mercado de segurança embarcada para hardware atingiu quase metade da receita total em 2025, mas os serviços estão crescendo mais rapidamente à medida que as organizações enfrentam avaliações de Critérios Comuns de 12 a 18 meses. As margens de hardware se comprimem nos segmentos maduros de pagamento e SIM, enquanto os elementos seguros prontos para pós-quântica e os TPMs mantêm a receita absoluta sólida. As ferramentas de software, como analisadores estáticos e middleware de gerenciamento de chaves, fecham lacunas que antes favoreciam o firmware pronto para uso e capacitam as montadoras a reter a propriedade intelectual.
O crescimento dos serviços reflete a escassez de especialistas em canal lateral e avaliadores certificados, elevando as diárias de consultoria acima de USD 2.000. A Thales, a Rambus e a Synopsys agora agrupam gerenciamento de ciclo de vida, artefatos de certificação e auditorias de segurança em pacotes recorrentes, borrando a linha entre venda de silício e assinatura. À medida que as ofertas de plataforma como serviço amadurecem, o mercado de segurança embarcada acolhe mais modelos de receita híbridos que agrupam chips, firmware e painéis de nuvem em um único contrato.


Por Aplicação: A Autenticação Ganha Impulso com a Disseminação dos Logins sem Senha
O pagamento ainda lidera o mercado de segurança embarcada com uma fatia de 36,64% da receita em 2025, mas a autenticação registra uma trajetória de crescimento de dois dígitos sustentada por mandatos de chaves de acesso resistentes a phishing. Governos e seguradoras cibernéticas penalizam cada vez mais os logins de fator único, levando as empresas a adotar tokens de hardware FIDO2 e chaves vinculadas ao dispositivo. O hardware de proteção de conteúdo se estabiliza à medida que os estúdios migram para multi-DRM baseado em software dentro de ambientes de execução confiáveis, reduzindo a demanda por decodificadores legados.
A ascensão da autenticação é amplificada por provedores de nuvem que exigem chaves de acesso para consoles administrativos e por reformas na área de saúde que exigem acesso multifator a registros eletrônicos de saúde. A mudança se alinha com hardware capaz de armazenar chaves tanto clássicas quanto baseadas em reticulados, protegendo o investimento para o futuro. Como resultado, o tamanho do mercado de segurança embarcada vinculado à autenticação está pronto para reduzir a diferença em relação ao pagamento até o final da década, particularmente nas regiões com menor penetração de pagamentos por aproximação.
Por Setor do Usuário Final: A Saúde Acelera com as Orientações da FDA
O setor automotivo capturou 32,18% da receita de 2025, refletindo a profunda penetração de ECUs, mas o crescimento está se estabilizando à medida que os modelos premium atingem a saturação. A saúde, por outro lado, apresenta o CAGR mais rápido de 10,22%, à medida que os reguladores impulsionam a identidade criptográfica de dispositivos para bombas em rede, ventiladores e sistemas de imagem. Os elementos seguros embarcados reduzem o risco de recall e suportam ajustes terapêuticos criptografados por via aérea, elevando o valor do silício por dispositivo.
Os telefones de ponta integram enclaves seguros com taxas de adoção próximas de 100%, enquanto os aparelhos de baixo custo e os acessórios de casa inteligente permanecem sob pressão de custos. A infraestrutura de telecomunicações adota raízes de confiança em hardware para estações base 5G, mas os longos ciclos de substituição de capital freiam o crescimento. As cargas úteis de defesa e espaço pagam os maiores preços médios de venda, mas os controles de exportação limitam os volumes, mantendo sua participação pequena dentro do setor de segurança embarcada.
Por Implantação: A Nuvem Domina, mas Coexiste com Gateways Locais
As opções de nuvem detinham 57,52% de participação em 2025 e registram um CAGR de 12,62%, impulsionadas pelo provisionamento instantâneo e pela capacidade elástica. A Amazon, a Microsoft e o Google lançaram instâncias de HSM de Nível 3 FIPS 140-3, atraindo setores regulados que antes preferiam appliances de data center. Mesmo assim, as plantas automotivas e os switches de redes de pagamento ainda hospedam HSMs locais para cerimônias de chave raiz e operações de latência ultrabaixa.
A assinatura de firmware ocorre localmente, enquanto a distribuição e a rotação de certificados migram para a nuvem. Esse modelo dual explica por que o mercado de segurança embarcada continua vendendo módulos de hardware para cofres físicos mesmo com a aceleração da receita em nuvem. Os fornecedores agora se diferenciam agrupando tokens que operam perfeitamente em ambos os ambientes, consolidando a fidelização dos clientes.
Análise Geográfica
A Ásia-Pacífico controlou 40,42% da receita do mercado de segurança embarcada em 2025. Taiwan e Coreia do Sul fornecem wafers de elementos seguros de ponta, enquanto o Esquema de Proteção Multinível da China impõe propriedade intelectual criptográfica doméstica, elevando a demanda local. Apesar de seu tamanho, o crescimento da região se modera à medida que a penetração madura de smartphones e cartões de pagamento reduz o volume incremental.
O Oriente Médio é a geografia de crescimento mais rápido, com um CAGR de 11,52%, impulsionado pelos contratos de cidade inteligente NEOM da Arábia Saudita que superam USD 500 milhões e pelo Decreto de Cibersegurança dos Emirados Árabes Unidos que exige criptografia de hardware para infraestrutura crítica. Os projetos abrangem redes inteligentes, transporte autônomo e camadas de identidade nacional, criando um pipeline de elementos seguros em dispositivos industriais, de consumo e cívicos.
A América do Norte e a Europa contribuem conjuntamente com cerca de 45% da receita. Ambas as regiões enfrentam crescimento mais lento devido aos ecossistemas maduros de automotivo e pagamento, mas lideram os projetos-piloto pós-quânticos e as retrofits de IoT industrial. O Ato de Resiliência Cibernética da Europa obriga a integração de elementos seguros, mas depende de fábricas asiáticas para o fornecimento, expondo riscos geopolíticos. Nos Estados Unidos, as restrições de defesa limitam o fornecimento a fundições confiáveis pela DMEA, restringindo o suprimento, mas garantindo a procedência. A América do Sul e a África permanecem mercados em estágio inicial; o pagamento Pix do Brasil e o CBDC eNaira da Nigéria oferecem bolsões de oportunidade, mas carecem de escala para alterar os rankings globais.

Panorama regulatório
A demanda por segurança embarcada está sendo levada para a conformidade desde a concepção por regras horizontais e setoriais que elevam raízes de confiança em hardware, tratamento de vulnerabilidades e suporte ao ciclo de vida de melhores práticas a requisitos de aquisição e conformidade. Uma referência fundamental é o Regulamento (UE) 2024/2847 (Lei de Resiliência Cibernética), que estabelece obrigações de cibersegurança para produtos com elementos digitais, incluindo configurações seguras por padrão e avaliações documentadas de risco de cibersegurança, com a conformidade geralmente vinculada a normas harmonizadas como a ETSI EN 304 623 para uma presunção de conformidade uma vez citada.
Fora da UE, as orientações governamentais estão restringindo as expectativas sobre fabricantes de IoT em relação à manutenção, suporte e fim de vida útil. Em março de 2026, a Austrália colocou em vigor as Cyber Security (Security Standards for Smart Device) Rules 2025 após um período de transição de 12 meses, enquanto o NIST atualizou a IR 8259r1 em abril de 2026 e emitiu um rascunho público inicial da SP 800-213r1 em junho de 2026 para formalizar as práticas de cibersegurança de IoT em contextos federais. Juntas, essas atualizações reforçam a documentação alinhada ao SBOM, a divulgação coordenada de vulnerabilidades e os controles de ciclo de vida que se estendem em cascata para os requisitos de fornecedores.
Análise da cadeia de valor
A cadeia de valor da segurança embarcada começa com a arquitetura criptográfica e a seleção de IP de segurança (raízes de confiança, elementos seguros, blocos TPM, boot seguro e pilhas de atualização). Em seguida, avança para a implementação em silício por meio de IDMs e empresas fabless que dependem de capacidade de fundição concentrada, seguida por embalagem, teste e certificação. Os contribuintes upstream incluem ecossistemas de IP e capacitação, como a Arm Platform Security Architecture (PSA) e a Trusted Firmware-M (TF-M), além de fornecedores de segurança de silício como Infineon, NXP, STMicroelectronics, Microchip e Rambus, que fornecem MCUs seguros, elementos seguros, TPMs e blocos de raiz de confiança. A fricção intermediária é moldada por avaliações formais, incluindo Common Criteria e FIPS 140-3 em implantações regulamentadas, e pela divergência de normas verticais (GlobalPlatform em pagamentos e telecomunicações versus TCG TPM 2.0 em PCs e partes dos setores industrial e automotivo). Isso pode forçar roteiros duplos, estoque duplicado e ciclos de qualificação mais longos.
No downstream, OEMs e fornecedores de nível 1 integram silício de segurança e firmware aos dispositivos, dependendo então de provisionamento, injeção de chaves, gerenciamento do ciclo de vida de certificados e infraestrutura de atualização. Com o tempo, essa integração combina cada vez mais o armazenamento seguro no dispositivo com serviços em nuvem. Os principais pontos de estrangulamento permanecem na fabricação confiável e na integridade das etapas de teste e provisionamento, onde peças falsificadas, modificações não autorizadas de hardware e instalações de fabricação e teste não confiáveis elevam os requisitos de proveniência, especialmente para cadeias de suprimentos de defesa e infraestrutura crítica. À medida que obrigações regulatórias, como a Lei de Resiliência Cibernética da UE, transformam o tratamento de vulnerabilidades e o suporte ao ciclo de vida em processos obrigatórios, uma parte maior da cadeia de valor se desloca para a segurança em tempo de projeto (left-of-fab) e para artefatos de conformidade repetíveis que conectam escolhas de silício, pilhas de firmware e camadas de serviço usadas para operar dispositivos até o fim de sua vida útil.
Cenário Competitivo
Os cinco principais fornecedores — Infineon, NXP, STMicroelectronics, Qualcomm e Samsung — controlam cerca de 55% a 60% da receita, indicando concentração moderada. Esses participantes estabelecidos dependem de amplas bibliotecas de certificação para reduzir o tempo de comercialização dos clientes. Os hiperescaladores de nuvem, no entanto, projetam processadores de segurança personalizados que descarregam cargas de trabalho criptográficas dos elementos seguros tradicionais, diluindo a participação. Startups como PQShield e Secure-IC focam em aceleradores baseados em reticulados, posicionando-se para as transições pós-quânticas.
A diferenciação está migrando da contagem de transistores para os serviços de ciclo de vida. O EdgeLock 2GO da NXP e os pacotes de assinatura da Infineon vinculam o silício ao provisionamento em nuvem, gerando receita recorrente e elevando os custos de troca. Os fornecedores de FPGA, como a Lattice, adicionam raízes de confiança à lógica programável, substituindo TPMs discretos em racks de telecomunicações. A Infineon registrou 47 patentes relacionadas à pós-quântica em 2024, enquanto a Qualcomm submeteu 32 cobrindo arquiteturas de enclave seguro móvel.
A participação em organismos de padronização oferece uma via de influência; a Infineon e a NXP presidem grupos de trabalho tanto no TCG quanto no GlobalPlatform, permitindo-lhes orientar as especificações em direção aos seus roteiros. Enquanto isso, a aquisição da Certus pela Arm sinaliza a integração upstream de propriedade intelectual de inicialização segura diretamente nos núcleos Cortex-M, um movimento que poderia marginalizar os elementos seguros discretos de baixo custo em equipamentos de IoT sensíveis a custos.
Líderes do Setor de Segurança Embarcada
Infineon Technologies AG
NXP Semiconductors NV
STMicroelectronics NV
Microchip Technology Inc.
Samsung Electronics Co. Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Obrigações impostas aos fabricantes por força regulatória estão criando espaço para plataformas de segurança embarcada que reúnem silício, provisionamento e fluxos de trabalho de conformidade em programas repetíveis para dispositivos de IoT e industriais. Esses programas precisam de configurações seguras por padrão, tratamento de vulnerabilidades e suporte ao ciclo de vida com evidências demonstráveis. Em março de 2026, a Microchip expandiu sua Trust Platform com um circuito integrado de autenticação segura TrustFLEX (TA101) e o TrustMANAGER com o serviço keySTREAM, posicionados para ajudar os fabricantes a atender aos requisitos da Lei de Resiliência Cibernética da UE e alinhados à IEC 62443. Isso aponta para uma preferência dos compradores por identidade de dispositivo, gerenciamento de chaves e integração segura prontos para uso, em vez de chips isolados. A IR 8259r1 do NIST (abril de 2026) também ampliou as orientações para cobrir manutenção e fim de vida útil, o que aumenta a demanda por recursos embarcados de atualização segura, rotação de certificados e desativação de dispositivos que conectam firmware e ferramentas em nuvem a credenciais baseadas em hardware.
A preparação pós-quântica está passando de atividades-piloto para blocos de construção produtizados, criando espaço para fornecedores capazes de entregar raízes de confiança compatíveis com PQC sem sobrecarregar os orçamentos de energia e memória. A GlobalPlatform lançou a Pavona em maio de 2026 como uma distribuição de silício aberta com pilhas PQC de nível de produção e projetos de referência já fabricados na TSMC 3 nm (N3), o que reduz a fricção de adoção para OEMs que desejam fundações de segurança padronizadas e prontas para implementação. A pressão de aquisição decorrente da modernização de pagamentos, da adoção da IEC 62443 industrial e dos requisitos de cibersegurança automotiva também amplia o escopo endereçável para TPMs certificados e elementos seguros. Ao mesmo tempo, a receita de serviços continua a se expandir em torno de evidências de certificação, provisionamento seguro e operações de ciclo de vida que reduzem o tempo até a conformidade para fabricantes de dispositivos com experiência interna limitada em canais laterais e verificação.
Desenvolvimentos recentes do setor
- Julho de 2026: a Infineon lançou o SECORA ID Key S USB, uma solução de segurança baseada em Java Card voltada para casos de uso de autenticação FIDO2 e PKI. Ao empacotar credenciais apoiadas em hardware em um formato implantável, ela suporta implantações empresariais sem senha e estratégias de credenciais vinculadas a dispositivos que dependem de armazenamento resistente a violações.
- Outubro de 2025: a Cadence concluiu a aquisição da Secure-IC, adicionando IP e experiência em segurança embarcada ao seu portfólio de design e verificação. A medida antecipa as considerações de segurança no fluxo de design de chips, apoiando OEMs que precisam de maior garantia em tempo de projeto para atender às crescentes demandas de conformidade e certificação.
- Setembro de 2024: a STMicroelectronics anunciou a certificação FIPS 140-3 para sua família STSAFE-TPM, incluindo o ST33KTPM2X e o ST33KTPM2A. A disponibilidade de TPM certificado reduz as barreiras de aquisição para implantações regulamentadas industriais e de infraestrutura crítica que exigem módulos criptográficos validados.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e abrangência do mercado
Para este estudo, o mercado abrange a receita obtida com funções de segurança incorporadas em dispositivos conectados no nível de chip, módulo ou firmware, para que o dispositivo possa armazenar chaves, autenticar, criptografar dados e realizar boot seguro durante sua vida útil.
Exclusões de escopo: dispositivos de segurança de rede independentes, suítes gerais de segurança de endpoint para PCs e serviços de segurança puramente baseados em nuvem estão excluídos desta dimensão de mercado.
Visão geral da segmentação
- Por Tipo de Componente
- Hardware
- Software
- Serviços
- Por Aplicação
- Pagamento
- Autenticação
- Proteção de Conteúdo
- Outras Aplicações
- Por Setor do Usuário Final
- Automotivo
- Saúde
- Eletrônicos de Consumo
- Telecomunicações
- Aeroespacial e Defesa
- Outros Setores do Usuário Final
- Por Implantação
- Local
- Nuvem
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Resto da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Rússia
- Resto da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália
- Resto da Ásia-Pacífico
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Resto do Oriente Médio
- África
- Nigéria
- Egito
- Resto da África
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
O trabalho documental começa com a construção de uma base factual limpa sobre embarques de dispositivos, normas de segurança e sinais de adoção que podem ser verificados em dados públicos. Normalmente, recorremos a fontes como publicações do NIST, orientações da ENISA, notas de normas do IEEE, o banco de dados de autorização de equipamentos da FCC para dispositivos conectados e materiais da ITU sobre temas de IoT e segurança.
Para manter o modelo prático, também revisamos registros corporativos e apresentações a investidores para entender a combinação de produtos e a direção de preços dos itens de segurança embarcada. Quando disponíveis, bases de dados de patentes são usadas para mapear o foco tecnológico (elementos seguros, raízes de confiança, boot seguro) e para verificar a velocidade com que certos recursos estão sendo incorporados aos projetos. As fontes documentais listadas aqui são apenas ilustrativas, e muitas outras fontes públicas também foram usadas para coleta, validação e esclarecimento de dados.
Entrevistas e Pesquisas Primárias
O trabalho primário é usado para testar taxas de adoção, lógica de precificação e como a segurança embarcada é agrupada dentro de chips, módulos ou pilhas de software. Conversamos com participantes de toda a cadeia de valor, incluindo fornecedores de componentes, fabricantes de dispositivos, integradores de sistemas e grandes usuários finais, e cobrimos as principais regiões de demanda em APAC, EMEA e Américas para evitar viés de uma única região.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Posição do respondente | Região |
|---|---|---|
| Nível superior: 31% | Diretores executivos: 13% | APAC: 45% |
| Nível médio: 52% | Líderes funcionais/de unidade: 37% | EMEA: 36% |
| Empresas menores: 17% | Gerentes: 50% | Américas: 19% |
Dimensionamento de Mercado e Previsão
O dimensionamento é construído usando uma abordagem top-down, na qual os grupos de demanda de dispositivos são reconstruídos por aplicação e depois filtrados pela parcela de dispositivos que exigem recursos de segurança baseados em hardware. Traduzimos esses grupos de demanda em valor usando uma combinação prática de taxas de adoção e faixas de preço médio de venda para elementos seguros, blocos do tipo TPM e software e serviços relacionados de segurança embarcada.
Para manter os totais realistas, os resultados são corroborados com aproximações bottom-up seletivas, como divulgações amostrais de receita de fornecedores, feedback de canais sobre o conteúdo típico por dispositivo e algumas verificações de preço médio de venda multiplicado pelo volume para categorias de dispositivos de alto uso. Quando uma subárea tem visibilidade pública limitada, as lacunas são tratadas usando indicadores proxy, como tendências de embarque de dispositivos conectados, crescimento do conteúdo de eletrônicos automotivos, penetração de módulos IoT e o ritmo da regulamentação de segurança e da atividade de certificação, e depois ajustadas por meio do feedback das entrevistas.
Para as previsões, recorremos à análise de cenários apoiada por uma visão leve de regressão multivariada sobre os principais fatores, incluindo embarques de dispositivos conectados, crescimento das implantações de IoT automotiva e industrial, atividade de conformidade de segurança desde a concepção e a mudança esperada em direção a raízes de confiança baseadas em hardware. A previsão final é ritmada para refletir áreas de adoção rápida, sem ignorar a erosão de preços em categorias de silício maduras.
Validação de Dados e Ciclo de Atualização
Os resultados são verificados em múltiplas etapas antes da aprovação final, de modo que saltos incomuns por região, aplicação ou componente sejam sinalizados e revisitados. Comparamos o modelo com sinais independentes, como a direção dos embarques de dispositivos, declarações sobre adoção de recursos de segurança em registros corporativos e atividade pública de normas e certificação, e depois reverificamos as premissas quando a variância parece excessiva.
Uma segunda revisão de analista é usada para confirmar que as definições foram aplicadas de forma consistente e que as escolhas de moeda e temporalidade estão alinhadas entre os insumos. Os relatórios são atualizados anualmente, e atualizações intermediárias são feitas quando ocorrem eventos relevantes, como mudanças regulatórias importantes ou variações acentuadas de demanda em categorias-chave de dispositivos. Antes da entrega, uma revisão final é concluída para que os clientes recebam uma visão atualizada.
Tamanho do Mercado de Segurança Embarcada da Mordor Intelligence em Comparação com Outras Estimativas Publicadas
Os números de mercado publicados para segurança embarcada podem parecer muito diferentes mesmo quando o tema parece o mesmo, porque cada editora define seus próprios critérios sobre o que é contabilizado e como o preço é tratado. A discrepância geralmente decorre de diferenças na cobertura de componentes, se os serviços estão agrupados, como os volumes de dispositivos são mapeados para o conteúdo de segurança e com que rapidez as premissas são atualizadas.
A principal diferença vem de considerar apenas a segurança residente no dispositivo, ou incluir programas de segurança cibernética mais amplos e produtos de segurança independentes, e essa escolha altera rapidamente o total em aplicações com grande presença de IoT. Algumas estimativas também aplicam um único preço médio de venda combinado que não separa o conteúdo de silício seguro do software e dos serviços, e o momento cambial pode adicionar ruído quando o ano-base é volátil, razão pela qual os tamanhos de mercado abaixo não correspondem exatamente.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 10,11 bilhões de USD (2026) | |
| Instituto de Pesquisa do Setor A | 8,10 bilhões de USD (2024) | Utiliza um ano-base mais antigo e um perfil de crescimento mais lento, e seu escopo se inclina mais para ofertas seletas de segurança embarcada, sem sempre alinhar o conteúdo de segurança em nível de dispositivo com categorias mais recentes de dispositivos conectados. |
| Consultoria Global B | 12,45 bilhões de USD (2026) | Provavelmente aplica uma inclusão mais ampla de serviços e itens de segurança relacionados entre aplicações, o que pode elevar o total quando o valor de hardware, software e serviços é combinado com menos restrições sobre o que conta como embarcado. |
A tabela mostra que o escopo e o tratamento de preços explicam a maior parte da diferença, mais do que qualquer premissa única de crescimento. A principal diferença vem da exclusão de segurança de rede independente e serviços exclusivamente em nuvem, e da contabilização da segurança embarcada apenas quando ela está permanentemente integrada ao hardware ou firmware do dispositivo, uma escolha de modelagem aplicada pela Mordor Intelligence.


Principais Perguntas Respondidas no Relatório
O que está impulsionando o crescimento atual do mercado de segurança embarcada?
A rápida expansão da IoT, os mandatos de cibersegurança automotiva e novas regulamentações como o Ato de Resiliência Cibernética da UE estão coletivamente impulsionando a demanda por confiança com raiz em hardware e serviços de segurança de ciclo de vida.
Com que rapidez a receita está crescendo para as soluções de segurança embarcada?
A receita do mercado está definida para subir de USD 10,11 bilhões em 2026 para USD 15,95 bilhões até 2031, refletindo um CAGR de 9,54%.
Qual categoria de componente está se expandindo mais rapidamente?
Os serviços, impulsionados por consultoria de certificação e assinaturas de gerenciamento de ciclo de vida, registram um CAGR de 11,42% até 2031.
Qual é o papel das implantações em nuvem?
A nuvem detinha 57,52% de participação em 2025 e cresce 12,62% ao ano porque as instâncias de HSM gerenciadas oferecem capacidade elástica e certificações de conformidade.
Por que a demanda na área de saúde está acelerando?
A orientação preliminar da FDA de 2024 incentiva a identidade criptográfica de dispositivos e atualizações seguras, impulsionando os equipamentos de saúde em direção a elementos seguros embarcados a um CAGR de 10,22%.
Qual região apresenta o crescimento mais rápido?
O Oriente Médio lidera com um CAGR de 11,52%, impulsionado por megaprojetos como o NEOM e novos mandatos de cibersegurança nos estados do Golfo.
Quão concentrada é a concorrência entre fornecedores?
Os cinco principais participantes controlam pouco mais da metade da receita, resultando em uma pontuação de concentração moderada de 6/10 em meio à crescente atividade de hiperescaladores e startups.
Página atualizada pela última vez em:



