
Tamaño y Participación del Mercado de Seguridad Embebida
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 10.11 Mil millones de dólares |
| Tamaño del Mercado (2031) | 15.95 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 9.54 % |
| Mercado de Crecimiento Más Rápido | Medio Oriente |
| Mercado Más Grande | Asia Pacífico |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad Embebida por Mordor Intelligence
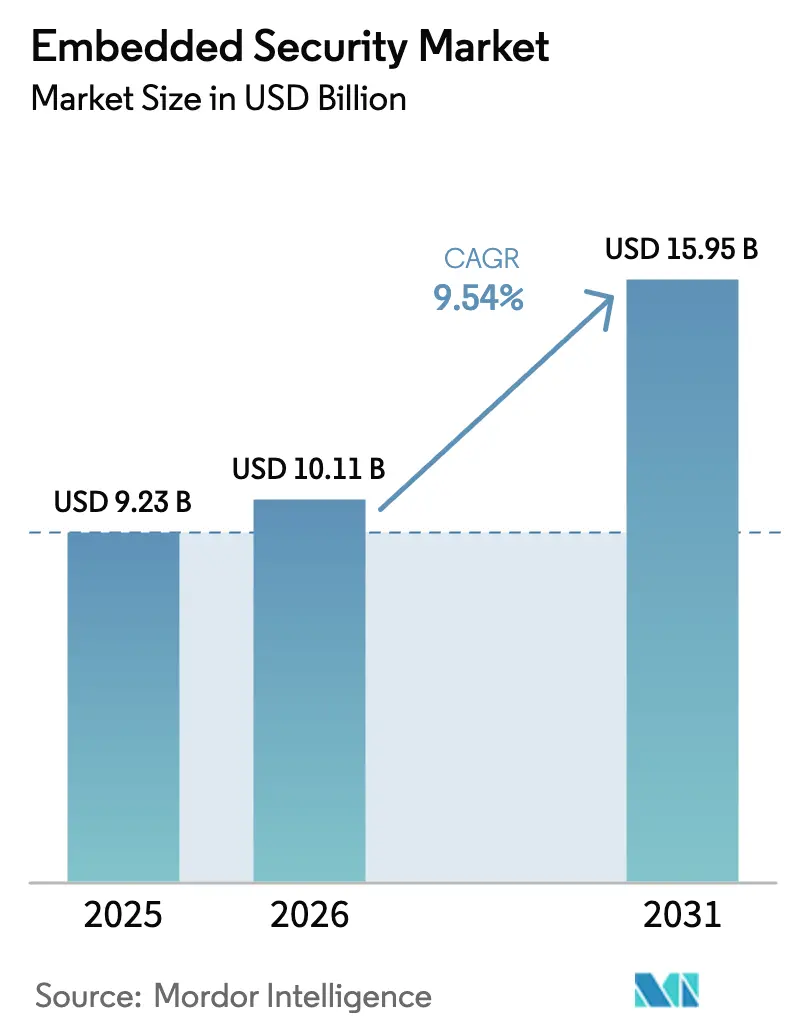
Se proyecta que el tamaño del Mercado de Seguridad Embebida se expanda desde USD 9,23 mil millones en 2025 y USD 10,11 mil millones en 2026 hasta USD 15,95 mil millones en 2031, registrando una CAGR del 9,54% entre 2026 y 2031. Las estrictas normas de soberanía de datos, la Ley de Resiliencia Cibernética de la Unión Europea y el Reglamento de la ONU 155 han transformado la adopción de la raíz de confianza en hardware de una salvaguarda opcional a un mandato de diseño, especialmente para dispositivos de borde dentro de vehículos conectados y controladores industriales. La electrificación automotriz triplica el número de unidades de control electrónico por vehículo, ampliando el contenido de silicio al tiempo que amplía la superficie de ataque. Las instancias de módulos de seguridad de hardware en la nube siguen creciendo porque las empresas prefieren la capacidad elástica, aunque los mismos clientes incorporan elementos seguros localmente para cumplir con los estatutos de localización de datos. La demanda también refleja la expansión de las claves de acceso FIDO, el aprovisionamiento de eSIM y los proyectos piloto de criptografía poscuántica, cada uno de los cuales eleva el almacenamiento de credenciales basado en hardware. Asia Pacífico ancla la capacidad de fabricación, mientras que los proyectos de ciudades inteligentes de Oriente Medio la convierten en la geografía de expansión más rápida.
Conclusiones Clave del Informe
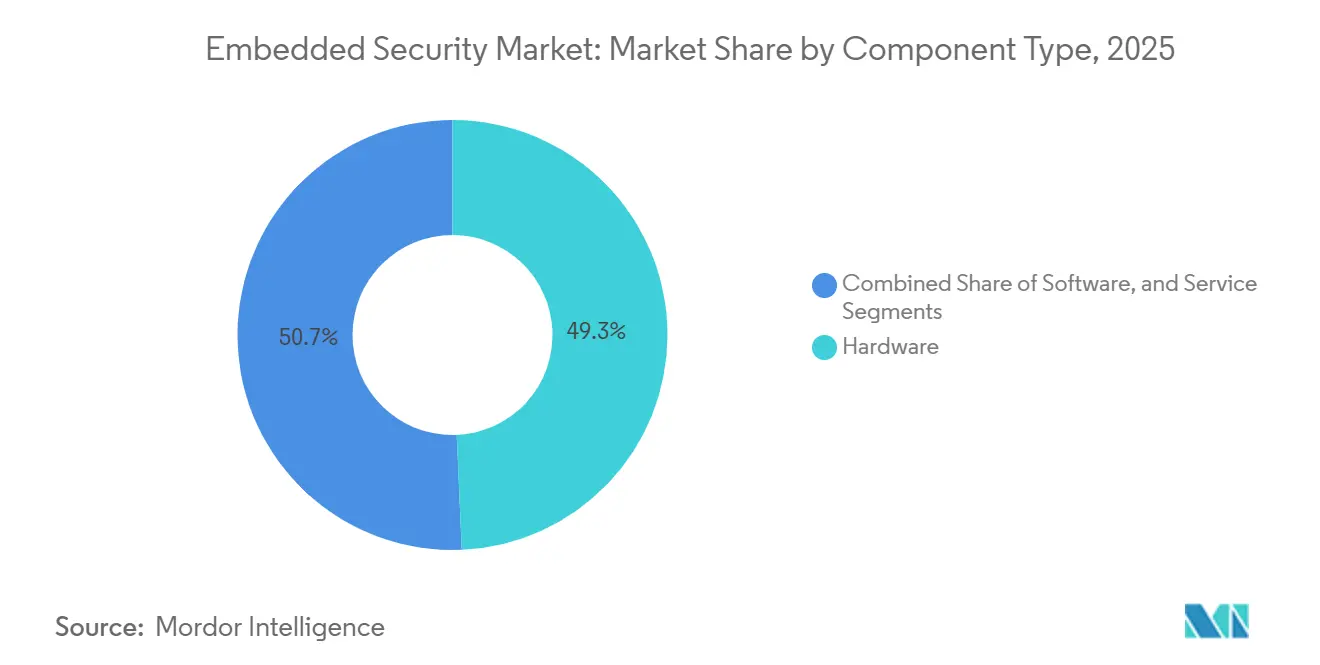
- Por tipo de componente, el hardware mantuvo una participación del 49,32% en el mercado de seguridad embebida en 2025, mientras que los servicios registraron la CAGR más alta del 11,42% hasta 2031.
- Por implementación, la nube lideró con una participación de ingresos del 57,52% en 2025, y avanza a una CAGR del 12,62% hasta 2031.
- Por aplicación, el pago capturó el 36,64% del tamaño del mercado de seguridad embebida en 2025, mientras que la autenticación está preparada para una CAGR del 10,64% hasta 2031.
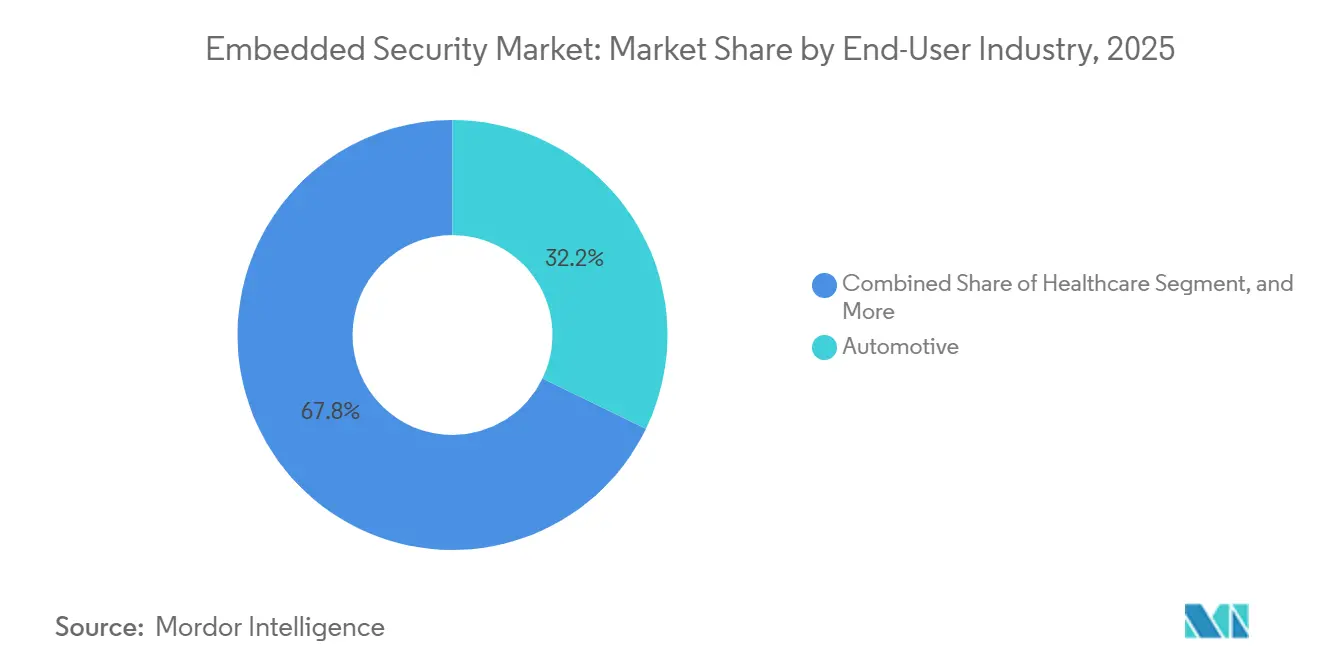
- Por industria de usuario final, el sector automotriz representó el 32,18% de la demanda de 2025, mientras que se prevé que el sector salud se expanda a una CAGR del 10,22% entre 2026 y 2031.
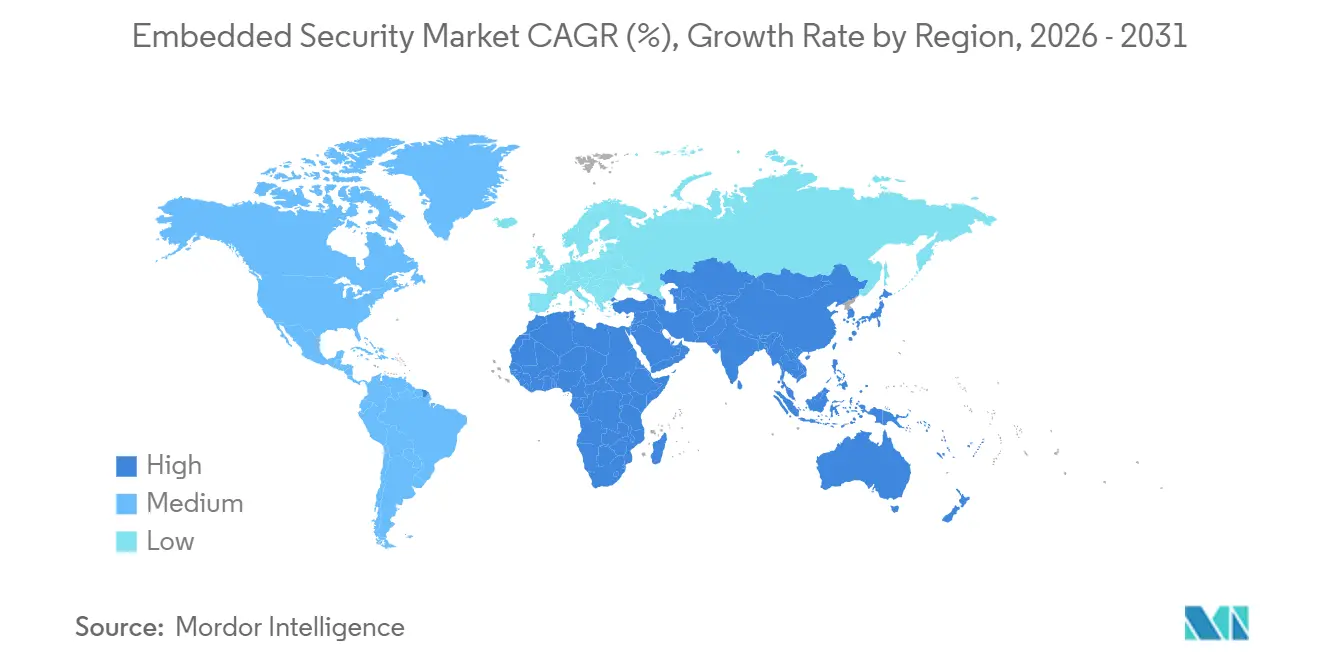
- Por geografía, Asia Pacífico comandó una participación de ingresos del 40,42% en 2025; Oriente Medio está en camino de alcanzar la CAGR más rápida del 11,52% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Seguridad Embebida
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Rápida Electrificación y Adopción de ADAS en las ECU Automotrices | +2.1% | Europa, China, América del Norte | Mediano plazo (2-4 años) |
| Mandatos de Pago sin Contacto de EMVCo para Tarjetas y Terminales de Punto de Venta | +1.8% | Europa y Asia Pacífico | Corto plazo (≤ 2 años) |
| Expansión de Nodos de Borde de IoT en Entornos de Hogar Inteligente e Industrial | +1.6% | Asia Pacífico como núcleo, con expansión hacia América del Norte y Europa | Mediano plazo (2-4 años) |
| Hojas de Ruta de Migración a Criptografía Poscuántica para Controladores de Larga Vida | +1.3% | América del Norte y la UE, proyectos piloto en Asia Pacífico | Largo plazo (≥ 4 años) |
| Ley de Resiliencia Cibernética de la UE que Exige Raíces de Confianza en Hardware | +1.5% | Europa, con efecto expansivo hacia Oriente Medio y Asia Pacífico | Corto plazo (≤ 2 años) |
| Pasaportes Digitales de Baterías que Generan Demanda de Elementos Seguros | +1.2% | Europa, con adopción en China y América del Norte | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Rápida Electrificación y Adopción de ADAS en las ECU Automotrices
Las plataformas de vehículos eléctricos de batería integran hasta 100 unidades de control electrónico, cada una obligada a admitir arranque seguro, actualizaciones de firmware cifradas y parches autenticados por aire. Infineon confirmó un crecimiento anual del 18% en los ingresos por controladores de seguridad automotriz, ya que los proveedores de nivel 1 incorporan dispositivos AURIX TC4x en arquitecturas de gestión de baterías y zonales.[1]Infineon Technologies, "Informe Anual 2024," infineon.com Los diseños de cómputo centralizado, como el Hardware 4 de Tesla, concentran las cargas de trabajo criptográficas, elevando el valor del silicio por vehículo. Los sensores avanzados de asistencia al conductor intercambian datos críticos para la seguridad a través de redes troncales Ethernet, por lo que los fabricantes de equipos originales insertan pasarelas seguras con firmware de detección de intrusiones. Stellantis y STMicroelectronics están codesarrollando módulos de vehículo a red que incorporan elementos seguros dedicados, lo que indica cómo la carga bidireccional extiende la seguridad más allá del habitáculo.
Mandatos de Pago sin Contacto de EMVCo para Tarjetas y Terminales de Punto de Venta
El Kernel sin Contacto 3.0 de EMVCo obliga a los nuevos terminales de pago enviados después de enero de 2025 a implementar mitigación de ataques de retransmisión y verificación biométrica, lo que exige elementos seguros de doble interfaz con controladores NFC. Mastercard reportó una penetración sin contacto del 78% en Europa y del 65% en Asia Pacífico, dejando a América del Norte en el 42% y lista para una renovación de hardware.[2]Mastercard, "Informe Anual Formulario 10-K 2024," mastercard.com PCI PTS 7.0 endurece simultáneamente las normas de manipulación física, empujando a los proveedores de terminales desde procesadores genéricos hacia chips seguros certificados. NXP registró un incremento secuencial del 12% en los ingresos por circuitos integrados de pago seguro gracias al despliegue de la tarjeta RuPay en India y la expansión de Pix en Brasil. Los elementos seguros embebidos también impulsan las carteras tokenizadas en teléfonos inteligentes habilitados con eSIM, un segmento que envió 1.200 millones de unidades en 2024.
Expansión de Nodos de Borde de IoT en Entornos de Hogar Inteligente e Industrial
Los dispositivos certificados por Matter superaron los 500 modelos en septiembre de 2024, cada uno almacenando claves de incorporación dentro de elementos seguros para garantizar sesiones cifradas de Thread y Wi-Fi.[3]Mastercard, "Informe Anual Formulario 10-K 2024," mastercard.com Los proveedores industriales replican la tendencia para cumplir con IEC 62443; Siemens integró módulos TPM 2.0 en los nuevos PLC SIMATIC S7-1500, habilitando enlaces cifrados hacia análisis en la nube. La identidad con raíz en hardware mejora la elegibilidad para el ciberseguro y reduce las auditorías de cumplimiento, compensando una prima de componente de USD 2-5. AWS IoT Device Defender ofrece niveles con descuento para puntos finales verificados por hardware, creando un ciclo virtuoso.
Hojas de Ruta de Migración a Criptografía Poscuántica para Controladores de Larga Vida
El NIST finalizó los algoritmos FIPS 203, 204 y 205 en agosto de 2024, desencadenando rediseños para controladores que deben permanecer seguros hasta la década de 2040. El OPTIGA Trust M MTR de Infineon y el SoC de audio QCC730 de Qualcomm ya integran intercambio de claves híbrido clásico-cuántico. La contrapartida es un código más pesado y ciclos de reloj más altos, lo que empuja a los fabricantes de equipos originales hacia núcleos Cortex-M33 con mayor SRAM. Las agencias federales de EE. UU. deben inventariar los sistemas criptográficos para 2025, trasladando los requisitos de seguridad cuántica a contratistas y empresas de servicios públicos.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alta Brecha de Precio de Venta Promedio Frente a Microcontroladores de Bajo Costo en IoT Sensible al Precio | -1.4% | Global, aguda en el IoT de consumo de Asia Pacífico | Corto plazo (≤ 2 años) |
| Estándares Fragmentados entre Sectores Verticales (GlobalPlatform frente a TCG) | -0.9% | Global, divergencia regulatoria en las principales regiones | Mediano plazo (2-4 años) |
| Riesgo de "Fundición Fantasma" en la Cadena de Suministro que Limita las Fuentes Calificadas | -0.7% | Mercados de defensa de América del Norte y Europa | Mediano plazo (2-4 años) |
| Escasez de Conjuntos de Habilidades para la Verificación de Firmware de Elementos Seguros | -0.6% | Global, pronunciada en salud e industria | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alta Brecha de Precio de Venta Promedio Frente a Microcontroladores de Bajo Costo en IoT Sensible al Precio
Los microcontroladores seguros cuestan entre USD 1,50 y 3,00 en comparación con las piezas genéricas de USD 0,30-0,50, una prima que comprime los márgenes brutos del IoT de consumo. Las tasas de adopción se mantienen por debajo del 25% en los accesorios de hogar inteligente a pesar de la disponibilidad de dispositivos STM32L5 y STM32U5 que integran Arm TrustZone. La mayor corriente en reposo también acorta la vida útil de la batería hasta en un 30%. El PIC32CM LS00 de Microchip, con un precio de USD 0,85, reduce la brecha pero aún obliga a la recertificación del producto.
Estándares Fragmentados entre Sectores Verticales
Los ecosistemas de pago y telecomunicaciones adoptan GlobalPlatform, mientras que los proveedores automotrices y de PC se apoyan en el TPM 2.0 del Grupo de Computación de Confianza, fragmentando las hojas de ruta del silicio. Proveedores como NXP deben mantener tanto los elementos seguros A71CH como los TPM discretos, duplicando el inventario y los gastos de calificación. El mandato de China para los algoritmos SM2/3/4 añade variantes específicas de la región, dividiendo aún más los volúmenes. El Incorporación de Dispositivos de la Alianza FIDO tiene como objetivo cerrar las brechas, pero contaba con menos de 50 productos certificados a finales de 2024.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Componente: Los Servicios Superan al Hardware en Complejidad de Migración
El tamaño del mercado de seguridad embebida para hardware alcanzó casi la mitad de los ingresos totales en 2025, aunque los servicios crecen más rápido a medida que las organizaciones se enfrentan a evaluaciones de Criterios Comunes de 12 a 18 meses. Los márgenes del hardware se comprimen en los segmentos maduros de pago y SIM, mientras que los elementos seguros y TPM listos para la poscuántica mantienen sólidos los ingresos absolutos. Las herramientas de software, como los analizadores estáticos y el middleware de gestión de claves, cierran brechas que antes favorecían el firmware llave en mano y permiten a los fabricantes de equipos originales retener la propiedad intelectual.
El crecimiento de los servicios refleja la escasez de expertos en canales laterales y evaluadores certificados, lo que eleva las tarifas diarias de consultoría por encima de USD 2.000. Thales, Rambus y Synopsys ahora agrupan la gestión del ciclo de vida, los artefactos de certificación y las auditorías de seguridad en paquetes recurrentes, difuminando la línea entre la venta de silicio y la suscripción. A medida que las ofertas de plataforma como servicio maduran, el mercado de seguridad embebida acoge más modelos de ingresos híbridos que agrupan chips, firmware y paneles de control en la nube en un único contrato.


Por Aplicación: La Autenticación Gana Impulso a Medida que se Extienden los Inicios de Sesión sin Contraseña
El pago sigue liderando el mercado de seguridad embebida con una participación del 36,64% de los ingresos en 2025, pero la autenticación registra una trayectoria de crecimiento de dos dígitos respaldada por mandatos de claves de acceso resistentes al phishing. Los gobiernos y las aseguradoras cibernéticas penalizan cada vez más los inicios de sesión de un solo factor, lo que lleva a las empresas a adoptar tokens de hardware FIDO2 y claves vinculadas al dispositivo. El hardware de protección de contenido se estabiliza a medida que los estudios pivotan hacia la gestión de derechos digitales múltiple basada en software dentro de entornos de ejecución de confianza, reduciendo la demanda de decodificadores heredados.
El ascenso de la autenticación se amplifica por los proveedores de nube que exigen claves de acceso para las consolas administrativas y por las reformas sanitarias que requieren acceso multifactor a los registros electrónicos de salud. El cambio se alinea con el hardware que puede almacenar tanto claves clásicas como basadas en retículos, protegiendo la inversión de cara al futuro. Como resultado, el tamaño del mercado de seguridad embebida vinculado a la autenticación está destinado a reducir la brecha con el pago para finales de la década, particularmente en las regiones que van a la zaga en penetración sin contacto.
Por Industria de Usuario Final: El Sector Salud se Acelera con la Orientación de la FDA
El sector automotriz capturó el 32,18% de los ingresos de 2025, lo que refleja una profunda penetración de las ECU, pero el crecimiento se está aplanando a medida que los modelos premium alcanzan la saturación. El sector salud, por el contrario, registra la CAGR más rápida del 10,22% a medida que los reguladores impulsan la identidad criptográfica de dispositivos para bombas en red, ventiladores y sistemas de imagen. Los elementos seguros embebidos reducen el riesgo de retirada del mercado y admiten ajustes terapéuticos cifrados por aire, elevando el valor del silicio por dispositivo.
Los teléfonos insignia integran enclaves seguros con tasas de adopción cercanas al 100%, mientras que los teléfonos de gama baja y los accesorios de hogar inteligente siguen bajo presión de costos. La infraestructura de telecomunicaciones adopta raíces de confianza en hardware para las estaciones base 5G, aunque los largos ciclos de reemplazo de capital frenan el crecimiento. Las cargas útiles de defensa y espacio pagan los precios de venta promedio más altos, pero los controles de exportación limitan los volúmenes, manteniendo pequeña su participación dentro de la industria de seguridad embebida.
Por Implementación: La Nube Domina pero Coexiste con Pasarelas en las Instalaciones
Las opciones en la nube poseían una participación del 57,52% en 2025 y registran una CAGR del 12,62%, impulsadas por el aprovisionamiento instantáneo y la capacidad elástica. Amazon, Microsoft y Google lanzaron instancias de módulos de seguridad de hardware de nivel 3 FIPS 140-3, atrayendo a sectores regulados que antes preferían los dispositivos de centros de datos. Aun así, las plantas automotrices y los conmutadores de redes de pago todavía alojan módulos de seguridad de hardware en las instalaciones para ceremonias de clave raíz y operaciones de latencia ultrabaja.
La firma de firmware ocurre en las instalaciones, mientras que la distribución y la rotación de certificados se trasladan a la nube. Este modelo dual explica por qué el mercado de seguridad embebida continúa vendiendo módulos de hardware para bóvedas físicas incluso cuando los ingresos en la nube se aceleran. Los proveedores ahora se diferencian agrupando tokens que operan sin problemas en ambos ámbitos, consolidando la fidelización del cliente.
Análisis Geográfico
Asia Pacífico controló el 40,42% de los ingresos del mercado de seguridad embebida en 2025. Taiwán y Corea del Sur suministran obleas de elementos seguros de vanguardia, mientras que el Esquema de Protección Multinivel de China obliga a la propiedad intelectual criptográfica doméstica, elevando la demanda local. A pesar de su tamaño, el crecimiento de la región se modera a medida que la penetración madura de teléfonos inteligentes y tarjetas de pago reduce el volumen incremental.
Oriente Medio es la geografía de más rápido crecimiento con una CAGR del 11,52%, impulsada por los contratos de la ciudad inteligente NEOM de Arabia Saudita que superan los USD 500 millones y el Decreto de Ciberseguridad de los Emiratos Árabes Unidos que exige cifrado de hardware para la infraestructura crítica. Los proyectos abarcan redes eléctricas inteligentes, tránsito autónomo y capas de identidad nacional, creando una cartera de pedidos para elementos seguros en dispositivos industriales, de consumo y cívicos.
América del Norte y Europa contribuyen conjuntamente con aproximadamente el 45% de los ingresos. Ambas regiones enfrentan un crecimiento más lento debido a los ecosistemas automotrices y de pago maduros, pero lideran los proyectos piloto poscuánticos y las actualizaciones de IoT industrial. La Ley de Resiliencia Cibernética de Europa obliga a la integración de elementos seguros, pero depende de las fábricas asiáticas para el suministro, exponiendo el riesgo geopolítico. En Estados Unidos, las restricciones de defensa limitan el abastecimiento a las fundiciones de confianza de la DMEA, restringiendo el suministro pero garantizando la procedencia. América del Sur y África siguen siendo mercados en etapa temprana; el pago Pix de Brasil y el CBDC eNaira de Nigeria ofrecen bolsas de oportunidad, pero carecen de escala para cambiar los rankings globales.

Panorama regulatorio
La demanda de seguridad embebida está siendo impulsada hacia el cumplimiento por diseño mediante normas horizontales y sectoriales que elevan las raíces de confianza de hardware, el manejo de vulnerabilidades y el soporte del ciclo de vida, pasando de ser buenas prácticas a requisitos de adquisición y conformidad. Un pilar clave es el Reglamento (UE) 2024/2847 (Ley de Ciberresiliencia), que establece obligaciones de ciberseguridad para productos con elementos digitales, incluidas configuraciones seguras por defecto y evaluaciones documentadas de riesgo de ciberseguridad, con conformidad comúnmente vinculada a normas armonizadas como ETSI EN 304 623 para una presunción de conformidad una vez citada.
Fuera de la UE, las directrices gubernamentales están endureciendo las expectativas sobre los fabricantes de IoT en cuanto a mantenimiento, soporte y fin de vida útil. En marzo de 2026, Australia puso en vigor las Cyber Security (Security Standards for Smart Device) Rules 2025 tras un período de transición de 12 meses, mientras que NIST actualizó IR 8259r1 en abril de 2026 y emitió un borrador público inicial de SP 800-213r1 en junio de 2026 para formalizar las prácticas de ciberseguridad de IoT en contextos federales. En conjunto, estas actualizaciones refuerzan la documentación alineada con SBOM, la divulgación coordinada de vulnerabilidades y los controles de ciclo de vida que se trasladan en cascada a los requisitos de proveedores.
Análisis de la cadena de valor
La cadena de valor de la seguridad embebida comienza con la arquitectura criptográfica y la selección de IP de seguridad (raíces de confianza, elementos seguros, bloques TPM, arranque seguro y pilas de actualización). Luego pasa a la implementación de silicio a través de IDM y actores fabless que dependen de una capacidad de fundición concentrada, seguido de empaquetado, pruebas y certificación. Los colaboradores en la etapa inicial incluyen ecosistemas de IP y habilitación como Arm Platform Security Architecture (PSA) y Trusted Firmware-M (TF-M), junto con proveedores de seguridad de silicio como Infineon, NXP, STMicroelectronics, Microchip y Rambus, que suministran MCU seguros, elementos seguros, TPM y bloques de raíz de confianza. La fricción intermedia está determinada por evaluaciones formales, incluidas Common Criteria y FIPS 140-3 en implementaciones reguladas, y por la divergencia de estándares verticales (GlobalPlatform en pagos y telecomunicaciones frente a TCG TPM 2.0 en PC y partes del sector industrial y automotriz). Esto puede forzar hojas de ruta duales, inventario duplicado y ciclos de calificación más largos.
Aguas abajo, los OEM y los proveedores de nivel 1 integran silicio de seguridad y firmware en los dispositivos, y luego dependen del aprovisionamiento, la inyección de claves, la gestión del ciclo de vida de certificados y la infraestructura de actualización. Con el tiempo, esta integración combina cada vez más el almacenamiento seguro en el dispositivo con servicios en la nube. Los principales cuellos de botella siguen siendo la fabricación confiable y la integridad de los pasos de prueba y aprovisionamiento, donde las piezas falsificadas, las modificaciones de hardware no autorizadas y las instalaciones de fabricación y pruebas no confiables elevan los requisitos de trazabilidad, especialmente para las cadenas de suministro de defensa e infraestructura crítica. A medida que las obligaciones regulatorias, como la Ley de Ciberresiliencia de la UE, convierten el manejo de vulnerabilidades y el soporte del ciclo de vida en procesos obligatorios, más partes de la cadena de valor se desplazan hacia la seguridad en la fase de diseño (previa a la fabricación) y hacia artefactos de cumplimiento repetibles que conectan las decisiones de silicio, las pilas de firmware y las capas de servicio utilizadas para operar los dispositivos hasta el fin de su vida útil.
Panorama Competitivo
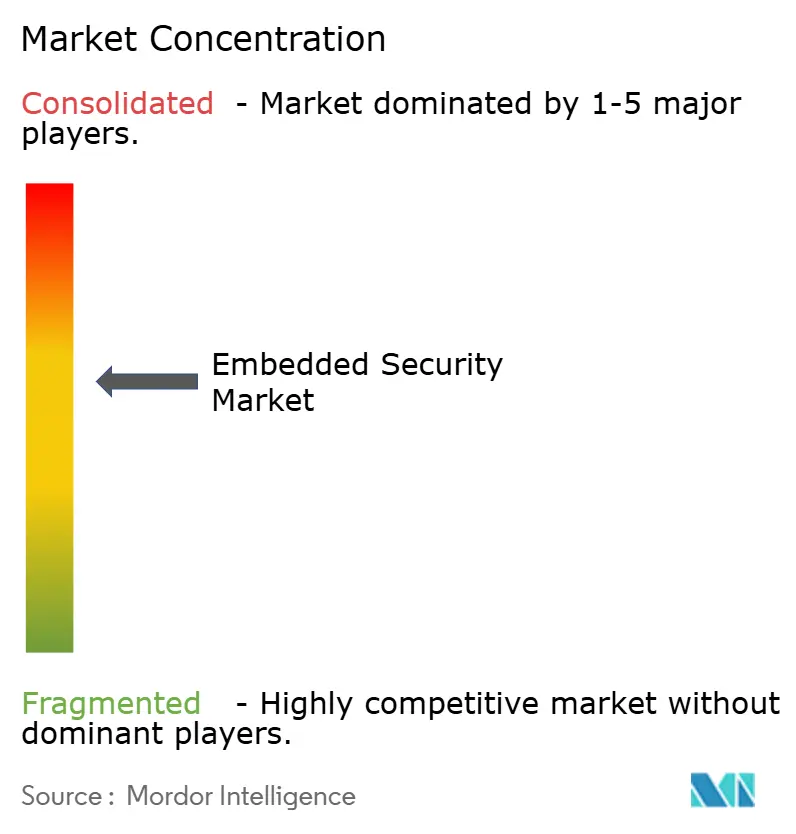
Los cinco principales proveedores, Infineon, NXP, STMicroelectronics, Qualcomm y Samsung, controlan aproximadamente el 55-60% de los ingresos, lo que indica una concentración moderada. Estos actores establecidos se apoyan en amplias bibliotecas de certificación para reducir el tiempo de comercialización de los clientes. Sin embargo, los hiperescaladores en la nube diseñan procesadores de seguridad personalizados que descargan las cargas de trabajo criptográficas de los elementos seguros tradicionales, diluyendo la participación. Las empresas emergentes como PQShield y Secure-IC se centran en aceleradores basados en retículos, posicionándose para las transiciones poscuánticas.
La diferenciación está pasando del recuento de transistores a los servicios de ciclo de vida. EdgeLock 2GO de NXP y los paquetes de suscripción de Infineon vinculan el silicio al aprovisionamiento en la nube, generando ingresos recurrentes y elevando los costos de cambio. Los proveedores de FPGA como Lattice añaden raíces de confianza a la lógica programable, desplazando los TPM discretos en los bastidores de telecomunicaciones. Infineon registró 47 patentes relacionadas con la poscuántica en 2024, mientras que Qualcomm presentó 32 que cubren arquitecturas de enclave seguro móvil.
La participación en organismos de normalización proporciona una vía de influencia; Infineon y NXP presiden grupos de trabajo tanto en TCG como en GlobalPlatform, lo que les permite orientar las especificaciones hacia sus hojas de ruta. Mientras tanto, la adquisición de Certus por parte de Arm señala la integración ascendente de la propiedad intelectual de arranque seguro directamente en los núcleos Cortex-M, un movimiento que podría marginar los elementos seguros discretos de gama baja en equipos IoT sensibles al costo.
Líderes de la Industria de Seguridad Embebida
Infineon Technologies AG
NXP Semiconductors NV
STMicroelectronics NV
Microchip Technology Inc.
Samsung Electronics Co. Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
Las obligaciones impulsadas por la regulación para los fabricantes están creando un espacio en blanco para las plataformas de seguridad embebida que combinan silicio, aprovisionamiento y flujos de trabajo de cumplimiento en programas repetibles para dispositivos de IoT e industriales. Estos programas necesitan configuraciones seguras por defecto, manejo de vulnerabilidades y soporte del ciclo de vida con evidencia demostrable. En marzo de 2026, Microchip amplió su Trust Platform con un circuito integrado de autenticación segura TrustFLEX (TA101) y TrustMANAGER con el servicio keySTREAM, posicionado para ayudar a los fabricantes a cumplir con los requisitos de la Ley de Ciberresiliencia de la UE e IEC 62443. Esto apunta a una preferencia del comprador por soluciones llave en mano de identidad de dispositivo, gestión de claves e incorporación segura, en lugar de chips independientes. NIST IR 8259r1 (abril de 2026) también amplió las directrices para cubrir el mantenimiento y el fin de vida útil, lo que aumenta la demanda de funciones embebidas de actualización segura, rotación de certificados y desmantelamiento de dispositivos que conectan el firmware y las herramientas en la nube con credenciales basadas en hardware.
La preparación poscuántica está pasando de la actividad piloto a bloques de construcción productizados, lo que crea espacio para proveedores capaces de ofrecer raíces de confianza con capacidad PQC sin sobrecargar los presupuestos de energía y memoria. GlobalPlatform lanzó Pavona en mayo de 2026 como una distribución de silicio abierta con pilas PQC de grado de producción y diseños de referencia fabricados en TSMC 3 nm (N3), lo que reduce la fricción de adopción para los OEM que desean bases de seguridad estandarizadas y listas para implementar. La presión de adquisición derivada de la modernización de pagos, la adopción industrial de IEC 62443 y los requisitos de ciberseguridad automotriz también amplía el alcance direccionable para TPM y elementos seguros certificados. Al mismo tiempo, los ingresos por servicios continúan expandiéndose en torno a la evidencia de certificación, el aprovisionamiento seguro y las operaciones de ciclo de vida que reducen el tiempo de cumplimiento para los fabricantes de dispositivos con experiencia limitada interna en canales laterales y verificación.
Desarrollos recientes del sector
- Julio de 2026: Infineon lanzó el SECORA ID Key S USB, una solución de seguridad basada en Java Card orientada a casos de uso de autenticación FIDO2 y PKI. Al empaquetar credenciales respaldadas por hardware en un factor de forma implementable, admite despliegues empresariales sin contraseña y estrategias de credenciales vinculadas a dispositivos que dependen de almacenamiento resistente a manipulaciones.
- Octubre de 2025: Cadence completó la adquisición de Secure-IC, incorporando IP y experiencia en seguridad embebida a su cartera de diseño y verificación. El movimiento adelanta las consideraciones de seguridad en el flujo de diseño de chips, apoyando a los OEM que necesitan una mayor garantía en la fase de diseño para cumplir con las crecientes exigencias de cumplimiento y certificación.
- Septiembre de 2024: STMicroelectronics anunció la certificación FIPS 140-3 para su familia STSAFE-TPM, incluidos ST33KTPM2X y ST33KTPM2A. La disponibilidad de TPM certificados reduce las barreras de adquisición para implementaciones industriales reguladas y de infraestructura crítica que requieren módulos criptográficos validados.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Para este estudio, el mercado abarca los ingresos generados por funciones de seguridad integradas en dispositivos conectados a nivel de chip, módulo o firmware, de modo que el dispositivo pueda almacenar claves, autenticar, cifrar datos y arrancar de forma segura durante su vida útil.
Exclusiones de alcance: los dispositivos independientes de seguridad de red, las suites generales de seguridad para endpoints de PC y los servicios de seguridad exclusivamente en la nube quedan excluidos de esta cuantificación del mercado.
Visión general de la segmentación
- Por Tipo de Componente
- Hardware
- Software
- Servicios
- Por Aplicación
- Pago
- Autenticación
- Protección de Contenido
- Otras Aplicaciones
- Por Industria de Usuario Final
- Automotriz
- Salud
- Electrónica de Consumo
- Telecomunicaciones
- Aeroespacial y Defensa
- Otras Industrias de Usuarios Finales
- Por Implementación
- En las Instalaciones
- Nube
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- México
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- España
- Rusia
- Resto de Europa
- Asia Pacífico
- China
- Japón
- India
- Corea del Sur
- Australia
- Resto de Asia Pacífico
- Oriente Medio
- Arabia Saudita
- Emiratos Árabes Unidos
- Turquía
- Resto de Oriente Medio
- África
- Nigeria
- Egipto
- Resto de África
- América del Norte
Fuentes de datos, cuantificación del mercado y validación
Investigación documental
El trabajo documental comienza con la construcción de una base fáctica clara sobre envíos de dispositivos, estándares de seguridad y señales de adopción que pueden verificarse en datos públicos. Normalmente recurrimos a fuentes como publicaciones de NIST, orientaciones de ENISA, notas de estándares de IEEE, la base de datos de autorización de equipos de la FCC para dispositivos conectados, y materiales de la ITU sobre IoT y temas de seguridad.
Para mantener el modelo práctico, también revisamos presentaciones de empresas e informes para inversores con el fin de comprender la combinación de productos y la dirección de precios de los elementos de seguridad embebida. Cuando están disponibles, se utilizan bases de datos de patentes para mapear el enfoque tecnológico (elementos seguros, raíces de confianza, arranque seguro) y para verificar la rapidez con la que se están incorporando ciertas funciones en el diseño. Las fuentes documentales enumeradas aquí son solo ilustrativas, y también se utilizaron muchas otras fuentes públicas para la recopilación, validación y aclaración de datos.
Entrevistas y encuestas primarias
El trabajo primario se utiliza para poner a prueba las tasas de adopción, la lógica de precios y la forma en que la seguridad embebida se integra dentro de chips, módulos o pilas de software. Hablamos con participantes de toda la cadena de valor, incluidos proveedores de componentes, fabricantes de dispositivos, integradores de sistemas y grandes usuarios finales, y cubrimos las principales regiones de demanda en APAC, EMEA y América para evitar sesgos de una sola región.
Distribución de encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 31% | CXOs: 13% | APAC: 45% |
| Nivel medio: 52% | Líderes funcionales/de unidad: 37% | EMEA: 36% |
| Actores más pequeños: 17% | Gerentes: 50% | América: 19% |
Cuantificación y pronóstico del mercado
La cuantificación se elabora utilizando un enfoque descendente en el que se reconstruyen los conjuntos de demanda de dispositivos por aplicación y luego se filtran según la proporción de dispositivos que requieren funciones de seguridad basadas en hardware. Traducimos esos conjuntos de demanda en valor utilizando una combinación práctica de tasas de adopción y rangos de precio de venta promedio para elementos seguros, bloques tipo TPM y software y servicios de seguridad embebida relacionados.
Para mantener totales realistas, los resultados se corroboran con aproximaciones ascendentes selectivas, como divulgaciones de ingresos de proveedores muestreados, retroalimentación del canal sobre el contenido típico por dispositivo, y algunas verificaciones de ASP multiplicado por volumen para categorías de dispositivos de alto uso. Cuando un subárea tiene visibilidad pública limitada, las brechas se manejan utilizando indicadores indirectos como las tendencias de envío de dispositivos conectados, el crecimiento del contenido de electrónica automotriz, la penetración de módulos IoT y el ritmo de la actividad de regulación y certificación de seguridad, y luego se ajustan mediante retroalimentación de entrevistas.
Para el pronóstico, nos basamos en el análisis de escenarios respaldado por una visión ligera de regresión multivariante sobre los principales impulsores, incluidos los envíos de dispositivos conectados, el crecimiento en las implementaciones de IoT automotriz e industrial, la actividad de cumplimiento de seguridad por diseño y el cambio esperado hacia raíces de confianza basadas en hardware. El pronóstico final se ajusta de manera que se reflejen las áreas de adopción rápida, sin ignorar la erosión de precios en las categorías de silicio maduras.
Validación de datos y ciclo de actualización
Los resultados se verifican a través de múltiples pasos antes de su aprobación final, de modo que los saltos inusuales por región, aplicación o componente se marcan y revisan de nuevo. Comparamos el modelo con señales independientes, como la dirección de los envíos de dispositivos, las declaraciones de adopción de funciones de seguridad en presentaciones y la actividad pública de estándares y certificación, y luego revisamos las suposiciones cuando la varianza parece demasiado grande.
Se utiliza una segunda revisión por parte de un analista para confirmar que las definiciones se aplicaron de manera consistente y que las elecciones de moneda y calendario están alineadas entre las entradas. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando ocurren eventos materiales, como cambios regulatorios importantes o cambios bruscos en la demanda en categorías clave de dispositivos. Antes de la entrega, se completa una nueva revisión para que los clientes reciban una visión actualizada.
Tamaño del mercado de seguridad embebida de Mordor Intelligence en comparación con otras estimaciones publicadas
Las cifras de mercado publicadas para la seguridad embebida pueden parecer muy dispares incluso cuando el tema suena similar, porque cada editor establece su propio criterio sobre qué se cuenta y cómo se trata el precio. La diferencia suele provenir de variaciones en la cobertura de componentes, si se incluyen los servicios, cómo se asignan los volúmenes de dispositivos al contenido de seguridad y con qué rapidez se actualizan las suposiciones.
La principal brecha proviene de si solo se cuenta la seguridad residente en el dispositivo, o si se incluyen programas cibernéticos más amplios y productos de seguridad independientes, y esta elección modifica rápidamente el total en aplicaciones con gran presencia de IoT. Algunas estimaciones también aplican un único ASP combinado que no separa el contenido de silicio seguro del software y los servicios, y el momento de conversión de divisas puede añadir ruido cuando el año base es volátil, razón por la cual los tamaños de mercado a continuación no coinciden exactamente.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 10,11 mil millones de USD (2026) | |
| Casa de Investigación Sectorial A | 8,10 mil millones de USD (2024) | Utiliza un año base anterior y un perfil de crecimiento más lento, y su alcance se inclina más hacia ofertas selectas de seguridad embebida, sin siempre alinear el contenido de seguridad a nivel de dispositivo con las categorías más nuevas de dispositivos conectados. |
| Consultora Global B | 12,45 mil millones de USD (2026) | Probablemente aplica una inclusión más amplia de servicios y elementos de seguridad relacionados en todas las aplicaciones, lo que puede elevar el total cuando el valor de hardware, software y servicios se combina con menos restricciones sobre lo que se considera embebido. |
La tabla muestra que el alcance y el tratamiento de precios explican la mayor parte de la diferencia, más que cualquier suposición de crecimiento individual. La principal brecha proviene de excluir la seguridad de red independiente y los servicios exclusivamente en la nube, y de contar la seguridad embebida solo cuando está integrada de forma permanente en el hardware o firmware del dispositivo, una elección de modelado aplicada por Mordor Intelligence.


Preguntas Clave Respondidas en el Informe
¿Qué está impulsando el crecimiento actual del mercado de seguridad embebida?
La rápida expansión del IoT, los mandatos de ciberseguridad automotriz y las nuevas regulaciones como la Ley de Resiliencia Cibernética de la UE están impulsando colectivamente la demanda de confianza con raíz en hardware y servicios de seguridad del ciclo de vida.
¿Qué tan rápido están creciendo los ingresos de las soluciones de seguridad embebida?
Se prevé que los ingresos del mercado aumenten de USD 10,11 mil millones en 2026 a USD 15,95 mil millones en 2031, lo que refleja una CAGR del 9,54%.
¿Qué categoría de componentes se está expandiendo más rápidamente?
Los servicios, impulsados por la consultoría de certificación y las suscripciones de gestión del ciclo de vida, registran una CAGR del 11,42% hasta 2031.
¿Qué papel desempeñan las implementaciones en la nube?
La nube mantuvo una participación del 57,52% en 2025 y crece un 12,62% anualmente porque las instancias de módulos de seguridad de hardware gestionados ofrecen capacidad elástica y certificaciones de cumplimiento.
¿Por qué se está acelerando la demanda en el sector salud?
La orientación preliminar de la FDA de 2024 fomenta la identidad criptográfica de dispositivos y las actualizaciones seguras, impulsando los equipos de salud hacia elementos seguros embebidos a una CAGR del 10,22%.
¿Qué región registra el crecimiento más rápido?
Oriente Medio lidera con una CAGR del 11,52%, impulsada por megaproyectos como NEOM y los nuevos mandatos de ciberseguridad en los estados del Golfo.
¿Qué tan concentrada es la competencia entre proveedores?
Los cinco principales actores controlan poco más de la mitad de los ingresos, lo que arroja una puntuación de concentración moderada de 6/10 en medio de una creciente actividad de hiperescaladores y empresas emergentes.
Última actualización de la página el:



