
Tamanho e Participação do Mercado de Soluções de Forense Digital e Resposta a Incidentes (DFIR)
Visão Geral do Mercado
| Período de Estudo | 2019 - 2030 |
|---|---|
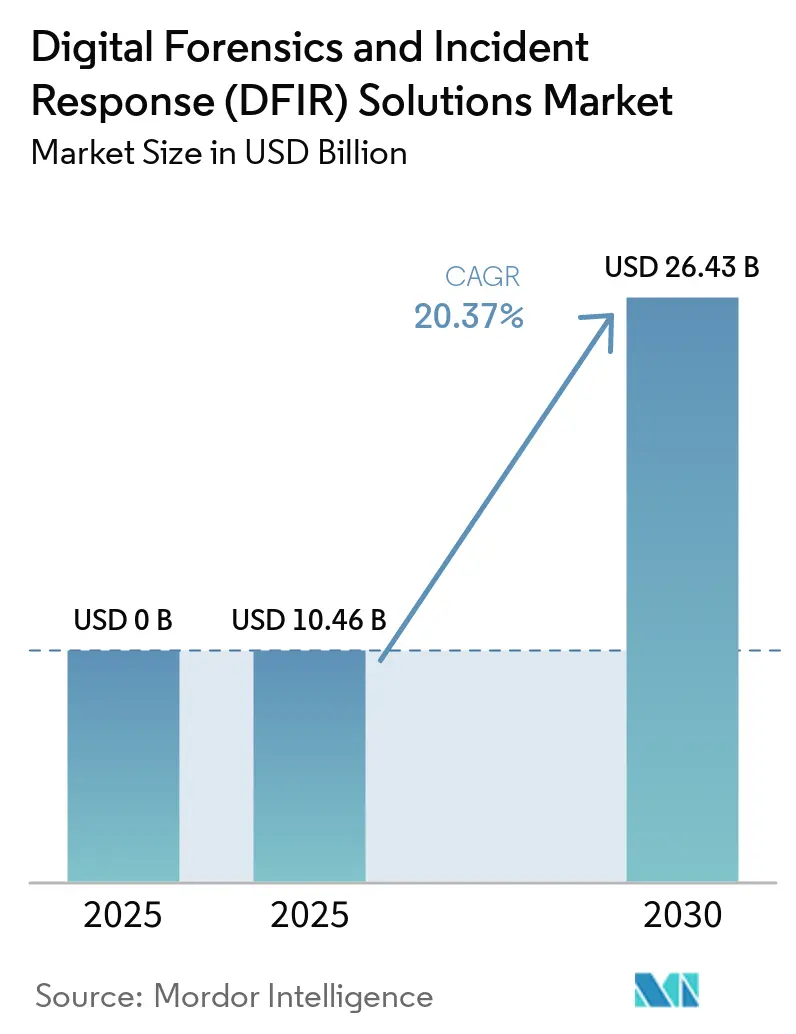
| Tamanho do Mercado (2025) | 10.46 Bilhões de dólares |
| Tamanho do Mercado (2030) | 26.43 Bilhões de dólares |
| Taxa de crescimento (2025 - 2030) | 20.37 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Soluções de Forense Digital e Resposta a Incidentes (DFIR) por Mordor Intelligence
O tamanho do mercado de soluções de forense digital e resposta a incidentes situou-se em USD 10,46 bilhões em 2025 e está previsto para atingir USD 26,43 bilhões até 2030, avançando a um CAGR de 20,37%. O crescimento é impulsionado pela inovação agressiva em ransomware, por regras mais rígidas de notificação de violações que comprimem as janelas de investigação e pela migração de cargas de trabalho críticas para negócios para plataformas de nuvem e edge que as ferramentas legadas não conseguem analisar eficazmente. Os fornecedores que combinam captura automatizada de evidências com expertise humana estão ganhando participação à medida que os compradores migram da coleta reativa de logs para programas proativos de caça a ameaças. A consolidação entre provedores de plataformas, aliada ao financiamento de capital de risco para especialistas de nicho, sinaliza um ambiente em que análises diferenciadas e visibilidade nativa em nuvem superam produtos pontuais isolados. As organizações agora tratam as capacidades robustas de DFIR como ativos de mitigação de risco em nível de conselho, em vez de despesas discricionárias de conformidade, acelerando ainda mais a adoção em setores regulamentados e não regulamentados.[1]
Principais Conclusões do Relatório
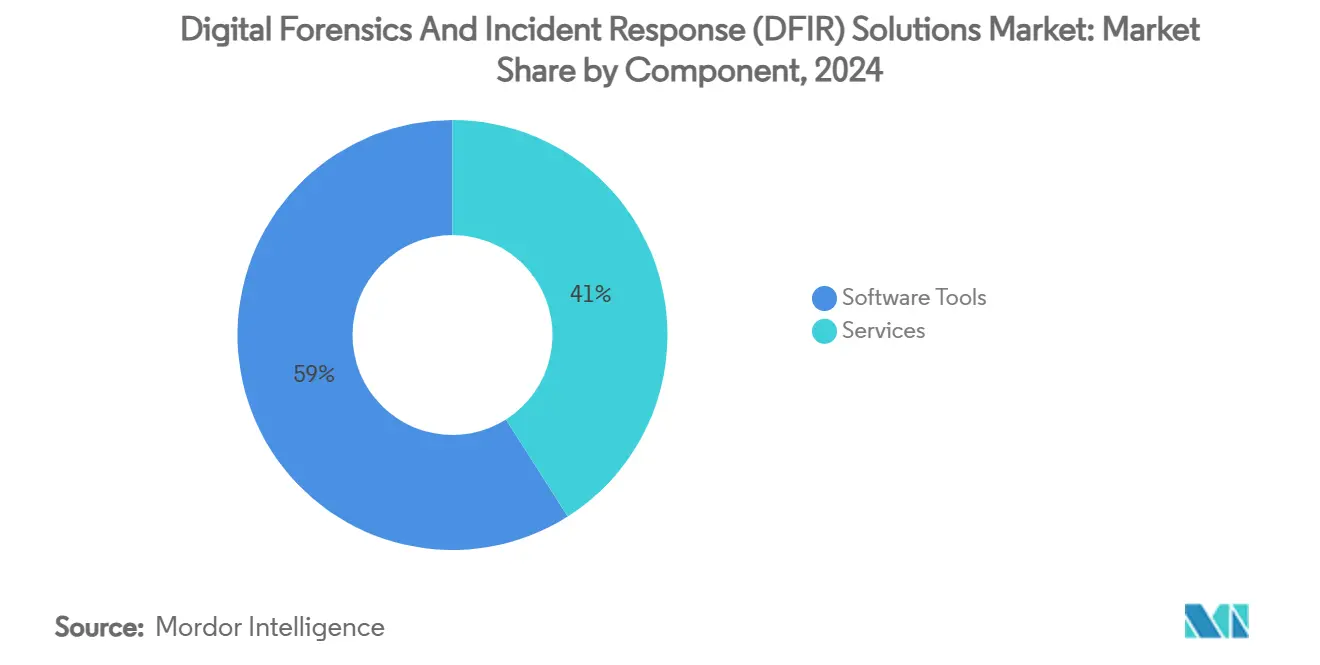
- Por componente, as ferramentas de software lideraram com 59% da participação do mercado de soluções de forense digital e resposta a incidentes em 2024, enquanto os serviços estão no caminho certo para se expandir a um CAGR de 24,40% até 2030.
- Por modo de implantação, o modelo local manteve 52% do tamanho do mercado de soluções de forense digital e resposta a incidentes em 2024, mas as ofertas baseadas em nuvem estão projetadas para crescer a um CAGR de 26,80% até 2030.
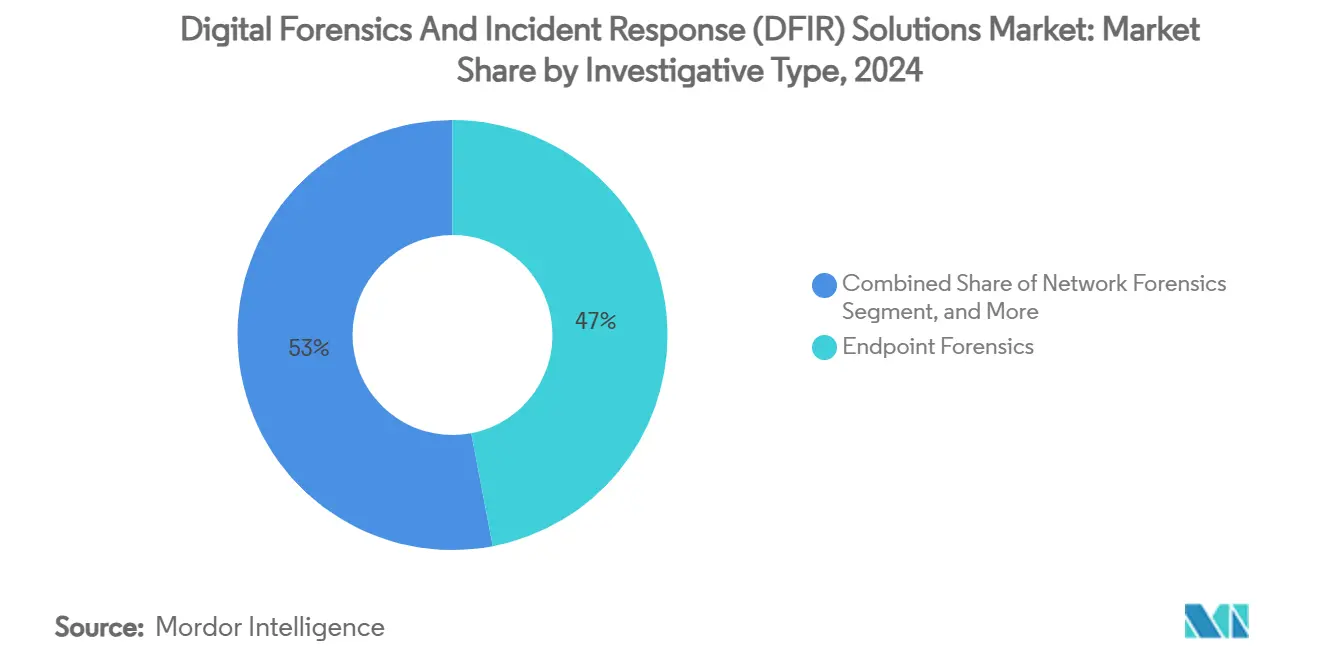
- Por tipo de investigação, a forense de endpoint capturou 47% da receita de 2024, enquanto a forense em nuvem está prevista para crescer a um CAGR de 28,20% até 2030.
- Por vertical de usuário final, governo e defesa detiveram 26% da receita de 2024; a saúde está avançando a um CAGR de 25,60% no mesmo período.
- Por geografia, a América do Norte respondeu por 38% da receita de 2024, enquanto a Ásia-Pacífico está posicionada para um CAGR de 23,90% até 2030.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente sofisticação do ransomware | +4.20% | Global, com impacto agudo na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Rápido endurecimento regulatório sobre notificação de violações | +3.80% | América do Norte e UE liderando, APAC seguindo | Médio prazo (2-4 anos) |
| Lacunas de visibilidade em cargas de trabalho nativas em nuvem | +3.50% | Global, concentrado em economias com prioridade para nuvem | Médio prazo (2-4 anos) |
| Explosão de telemetria de endpoint (sobreposição de EDR/XDR) | +2.90% | América do Norte e APAC como mercados centrais | Curto prazo (≤ 2 anos) |
| Triagem orientada por IA reduzindo a fadiga dos analistas | +2.10% | Economias avançadas com escassez de mão de obra qualificada | Longo prazo (≥ 4 anos) |
| Convergência de investigações de OT e TI em infraestrutura crítica | +1.80% | Economias industriais, particularmente América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente sofisticação do ransomware
Os coletivos de ransomware migraram de táticas de criptografia simples para manuais de múltiplos estágios que exploram zero-days e automatizam o reconhecimento com IA. Campanhas recentes do sindicato FunkSec demonstram distribuição de afiliados em escala industrial, forçando as empresas a implementar ferramentas forenses que reconstroem cadeias de ataque entre domínios em minutos, e não em dias.[2] A extorsão sem criptografia, em que a exfiltração de dados precede qualquer bloqueio de arquivos, exige instantâneos de evidências em tempo real e análises baseadas em comportamento. Os custos médios de violação atingiram USD 4,88 milhões para as vítimas em 2025, convertendo os gastos com DFIR de despesas discricionárias em pré-requisitos de transferência de risco segurado.
Rápido endurecimento regulatório sobre notificação de violações
Estatutos como a Lei de Relatórios de Incidentes Cibernéticos para Infraestrutura Crítica dos EUA (CIRCIA) exigem divulgações em 72 horas, enquanto as agências bancárias federais exigem notificações em até 36 horas. Compressão semelhante é visível sob o GDPR e nos novos projetos de lei de resiliência cibernética propostos na APAC.[3] Esses prazos eliminam a coleta manual prolongada de dados, obrigando as empresas a automatizar a cadeia de custódia, o hash de evidências e a análise preliminar de causa raiz. Os conjuntos de DFIR agora incorporam modelos de conformidade que geram cronogramas prontos para reguladores com um clique, reformulando a resposta a incidentes como uma entrega jurídica, e não apenas uma tarefa técnica.
Lacunas de visibilidade em cargas de trabalho nativas em nuvem
Contêineres efêmeros, funções serverless e clusters de autoescalonamento apagam artefatos forenses no momento em que uma instância é encerrada. O modelo de responsabilidade compartilhada obscurece ainda mais a propriedade de logs e instantâneos de memória em ambientes multicloud. Plataformas como a Cado Security capturam dados voláteis continuamente e integram evidências entre AWS, Azure e Google Cloud, reduzindo o tempo médio de investigação para 26,1 dias. A demanda por cofres de evidências imutáveis e independentes de fornecedor está crescendo à medida que seguradoras e tribunais questionam a admissibilidade de logs de nuvem sem trilhas de custódia verificáveis.
Explosão de telemetria de endpoint (sobreposição de EDR/XDR)
A proliferação de agentes de detecção e resposta de endpoint inundou os SOCs com alertas. O Charlotte AI da CrowdStrike processou mais de 14 trilhões de eventos de telemetria em 2025, triando casos e reduzindo o tempo médio de resposta em 48% para os clientes do Falcon Complete. A interseção de EDR, XDR e DFIR obriga os fornecedores a consolidar ferramentas para que os investigadores possam passar dos dados de prevenção para a forense aprofundada sem exportar artefatos para silos separados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de analistas de DFIR qualificados | -3.10% | Global, aguda em mercados desenvolvidos | Médio prazo (2-4 anos) |
| Arquiteturas de criptografia e zero-trust dificultando a coleta de evidências | -2.40% | Economias avançadas com posturas de segurança maduras | Longo prazo (≥ 4 anos) |
| Desvio de orçamento para controles preventivos | -1.90% | Mercados sensíveis a custos, particularmente segmentos de PME | Curto prazo (≤ 2 anos) |
| "Zonas cinzentas de responsabilidade compartilhada" de provedores de serviços em nuvem | -1.60% | Economias com prioridade para nuvem e implantações multinuvem | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de analistas de DFIR qualificados
A demanda supera a oferta à medida que as universidades lutam para manter os currículos atualizados com a evolução das ameaças. Os respondentes de nível inicial raramente possuem simultaneamente conhecimentos de nível de kernel, nível de pacote e arquitetura de nuvem. O aumento dos salários empurra as empresas menores em direção a serviços gerenciados de DFIR, mas os provedores enfrentam os mesmos gargalos de contratação, limitando a capacidade geral. A IA auxilia padronizando a marcação de evidências, mas os requisitos de testemunho especializado e validação de ferramentas mantêm um patamar mínimo de envolvimento humano.
Arquiteturas de criptografia e zero-trust dificultando a coleta de evidências
A adoção generalizada do TLS 1.3, a criptografia de disco e as redes microssegmentadas protegem os dados em trânsito e em repouso, mas bloqueiam investigadores legítimos de adquirir dumps de memória ou fluxos de tráfego descriptografados. As organizações devem implementar gerenciamento de chaves em custódia ou captura de pacotes em tempo real antes da criptografia, adicionando custo e complexidade arquitetural. Esses obstáculos retardam os engajamentos de DFIR e aumentam o risco de cronogramas incompletos.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
A Aceleração dos Serviços Supera o Crescimento do SoftwareOs serviços capturaram 41% da receita de 2024, mas estão projetados para crescer a um CAGR de 24,40% até 2030, reduzindo a diferença em relação ao software, que atualmente controla 59%. O tamanho do mercado de soluções de forense digital e resposta a incidentes para serviços deve atingir 14,1 bilhões de USD até 2030, à medida que as empresas terceirizam a captura de evidências 24/7, engenharia reversa e suporte a litígios. Organizações de serviços bancários, financeiros e de seguros dependem de serviços de resposta a incidentes e forense digital para investigar incidentes de segurança, preservar evidências e atender a requisitos regulatórios. As ofertas gerenciadas amortizam o escasso talento de investigadores entre dezenas de clientes, proporcionando economias de escala que empresas individuais não conseguem alcançar. O Falcon Complete da CrowdStrike, sustentado pela Charlotte AI, exemplifica essa fusão de automação agêntica com caminhos de escalonamento humano.
O crescimento do software permanece sólido, porém mais lento, limitado pela complexidade de implantação e pelos requisitos de competências. Fornecedores especializados mitigam esse atrito incorporando fluxos de trabalho guiados, playbooks de baixo código e entrega via SaaS. O FTK 8.1 da Exterro introduz visualizações centradas em entidades que condensam terabytes em pivôs acionáveis para analistas júnior. Ao longo do período de previsão, a convergência para modelos de plataforma como serviço irá diluir a fronteira entre licença e contrato de retenção, viabilizando a cobrança baseada em uso que espelha a computação em nuvem.
Por Modo de Implantação:
A Migração para Nuvem Acelera Apesar das Preocupações com SoberaniaAs instalações locais ainda detinham 52% dos gastos de 2024, pois os setores altamente regulamentados guardam evidências em cofres locais. No entanto, os conjuntos hospedados em nuvem estão se expandindo a um CAGR de 26,80%, refletindo eficiências operacionais e computação elástica para análise de memória e pacotes em larga escala. O tamanho do mercado de soluções de forense digital e resposta a incidentes para implantações em nuvem está previsto para superar USD 11 bilhões até 2030. O Centro de Comando de Segurança Enterprise do Google Cloud integra a telemetria da Mandiant, fornecendo investigações em painel único em ativos multinuvem e locais.
Regiões de nuvem soberana e chaves de criptografia gerenciadas pelo cliente abordam as ansiedades relacionadas à cadeia de custódia. Topologias híbridas, em que as evidências são armazenadas em cache localmente e depois descarregadas para mecanismos de análise em nuvem, estão ganhando preferência entre as instituições financeiras europeias vinculadas por leis de residência de dados. Os fornecedores que oferecem hash à prova de adulteração na ingestão e suportam formatos de exportação de e-discovery se diferenciarão à medida que os tribunais examinam a integridade dos documentos armazenados em nuvem.
Por Tipo de Investigação:
A Forense em Nuvem Lidera a Curva de CrescimentoA forense de endpoint gerou 47% do faturamento de 2024, ancorada por footprints de EDR consolidados. No entanto, a forense em nuvem é o segmento de crescimento mais rápido, com um CAGR de 28,20%, impulsionada por ambientes orquestrados por contêineres onde as evidências desaparecem em segundos. A participação do mercado de soluções de forense digital e resposta a incidentes para forense em nuvem está projetada para atingir 31% até 2030. A aquisição planejada da Cado Security pela Darktrace sublinha a corrida para absorver expertise em aquisição de memória para ambientes serverless e integração de cronologias entre nuvens.
A forense de rede e de dispositivos móveis mantém papéis vitais para a detecção de movimentos laterais e políticas de uso de dispositivos pessoais. A forense de tecnologia operacional emergente adiciona uma nova camada à medida que concessionárias e fabricantes exigem extração de artefatos de controladores lógicos programáveis. Os depósitos de patentes para grafos computacionais distribuídos e acesso seletivo a logs ilustram a contínua pesquisa e desenvolvimento para escalar a análise enquanto preserva a privacidade.

Por Vertical de Usuário Final:
O Crescimento da Saúde Supera os Gastos do GovernoGoverno e defesa permanecem os maiores gastadores com 26% de participação na receita, justificados por imperativos de segurança nacional e requisitos de redes classificadas. No entanto, a saúde está crescendo a um CAGR de 25,60%, impulsionada pelos impactos do ransomware na segurança dos pacientes e pelas penalidades regulatórias. Os acordos anuais da HIPAA superaram USD 120 milhões em 2024, elevando a prontidão forense às prioridades do conselho. O tamanho do mercado de soluções de forense digital e resposta a incidentes para a saúde está projetado para triplicar, atingindo USD 5,2 bilhões até 2030.
O BFSI continua com adoção constante à medida que os reguladores exigem trilhas de auditoria imutáveis para incidentes relacionados a fraudes, enquanto a manufatura investe para proteger linhas de produção OT-TI convergidas. A especialização de fornecedores — como os analisadores de artefatos de dispositivos médicos da Cellebrite — demonstra que plugins específicos do setor podem desbloquear preços premium. Espera-se uma colaboração entre setores sobre padrões de retenção de evidências à medida que as seguradoras harmonizam a modelagem de custos de violações entre os setores.
Análise Geográfica
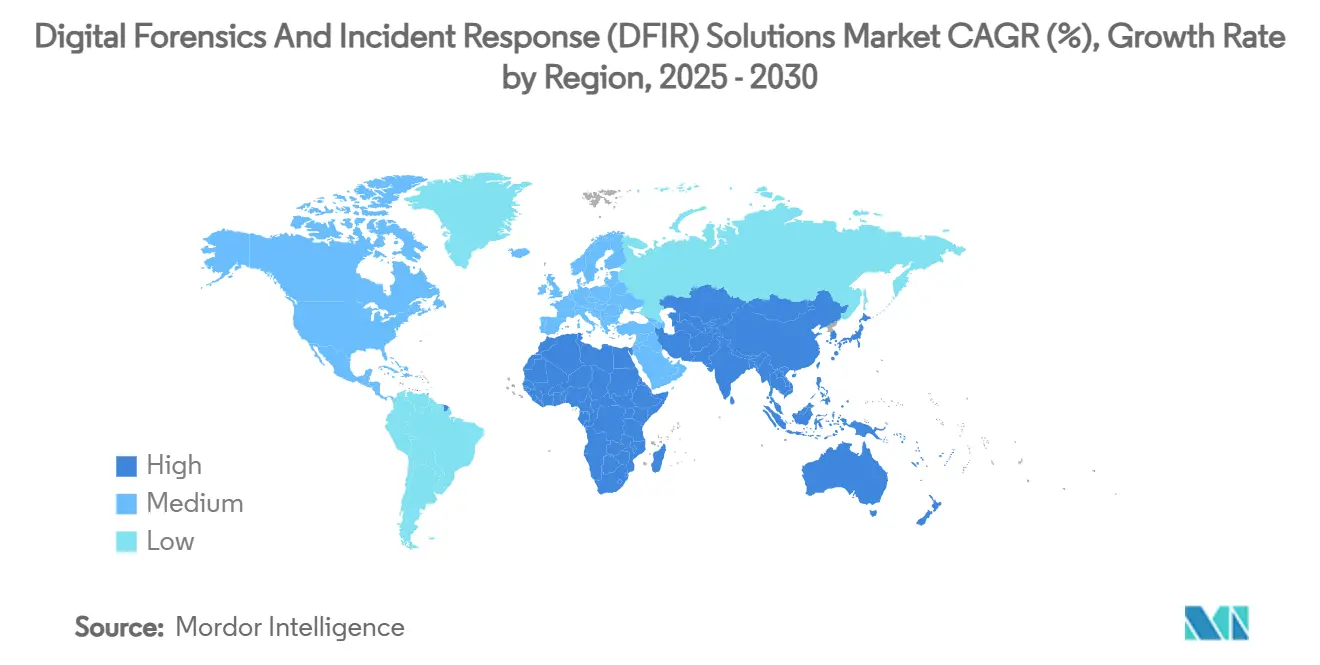
Mercado de Soluções de Forense Digital e Resposta a Incidentes (DFIR) na América do Norte
A América do Norte reteve 38% da receita de 2024, apoiada pela CIRCIA, pelas regras de divulgação cibernética da SEC e por alocações federais de cibersegurança superiores a 10 bilhões de USD. Os elevados volumes de violações e a exposição a litígios impulsionam a demanda por plataformas DFIR de nível empresarial com cadeias de evidências defensáveis em tribunal. O financiamento de capital de risco se concentra na região, consolidando ainda mais a liderança tecnológica. A escassez de talentos, no entanto, limita a expansão orgânica, levando os compradores a adotar conjuntos de ferramentas automatizadas e contratos de serviços gerenciados.
Mercado de Soluções de Forense Digital e Resposta a Incidentes (DFIR) na Europa
A Europa apresenta crescimento de dois dígitos médios sob o mandato de 72 horas do GDPR e as iminentes diretivas NIS-2, que ampliam a obrigação de notificação a um conjunto mais amplo de entidades críticas. As restrições de soberania de dados direcionam a demanda para implantações locais ou em nuvem soberana, capazes de autenticar evidências sem violar as leis de privacidade. O impulso da região pela soberania em inteligência artificial está orientando as aquisições para plataformas que oferecem cartões de modelo transparentes e funcionalidades de auditoria algorítmica.
Mercado de Soluções de Forense Digital e Resposta a Incidentes (DFIR) na APAC
A Ásia-Pacífico registra a trajetória mais acelerada, com um CAGR de 23,90%. A massiva digitalização, o crescimento expressivo da penetração de ciberseguros e os incentivos governamentais — como o programa BerdAIa for Security da Indonésia, que se espera evitar perdas de IDR 29 trilhões — amplificam a adoção. A diversidade de maturidade regulatória exige ferramentas modulares capazes de alternar entre regimes prescritivos em Singapura e diretrizes incipientes nos mercados emergentes da ASEAN. A construção de SOCs locais e os mandatos de residência de dados estimulam nós de nuvem regionais e consoles de investigação bilíngues, posicionando a APAC como um importante campo de disputa para a expansão de fornecedores até 2030.
Cenário Competitivo
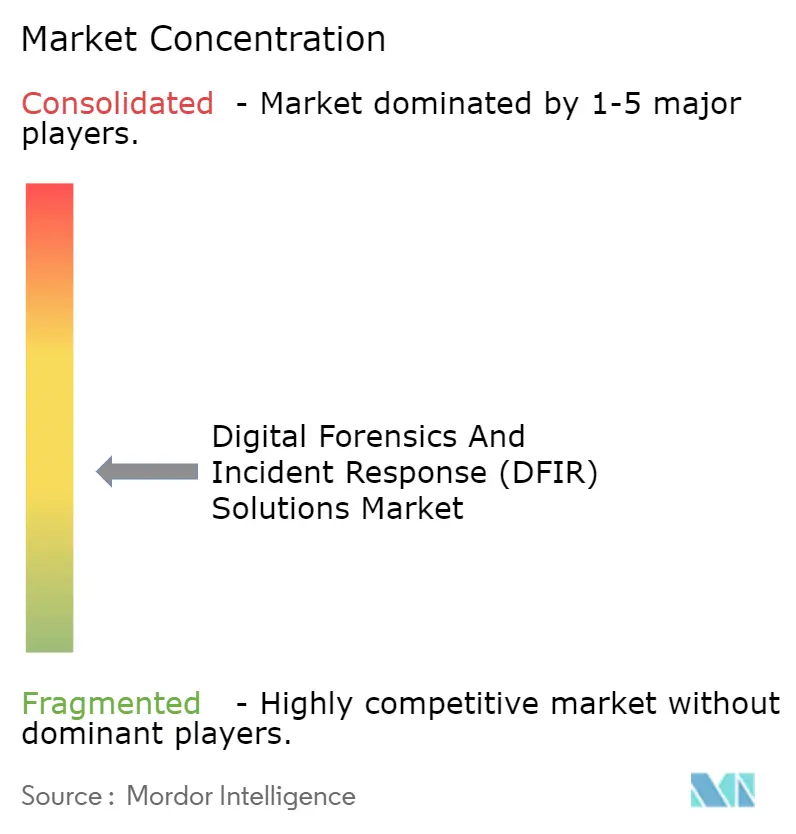
O mercado de soluções de forense digital e resposta a incidentes é moderadamente fragmentado. Os cinco principais fornecedores capturaram aproximadamente 48% da receita de 2024, deixando espaço para disruptores especializados. Os líderes de plataforma — CrowdStrike, IBM, Google Cloud-Mandiant e Microsoft — competem em amplitude de telemetria, aceleração por IA e bloqueio de ecossistema. O aumento de 22% na ARR do Charlotte AI exemplifica o impacto na receita de incorporar modelos generativos nos fluxos de investigação.[4]
A consolidação está se acelerando: a recapitalização de USD 1 bilhão da Exterro absorveu a AccessData, expandindo-se da e-discovery para a forense de espectro completo. A proposta de aquisição da Cado Security pela Darktrace adiciona captura de memória nativa em nuvem, enquanto a fusão da Trustwave com a Cybereason combina a escala de MDR com a profundidade de telemetria de endpoint. Os compradores valorizam pilhas integradas que consolidam SIEM, SOAR e DFIR em espaços de trabalho unificados, reduzindo a fadiga de alternância de ferramentas para os analistas.
Os players de nicho mantêm margens abordando lacunas como extração móvel (Cellebrite), recuperação de dados em larga escala (Nuix) ou análise de protocolos OT (Dragos). Os depósitos de patentes em torno de acesso seletivo a logs e análise de grafos distribuídos sugerem um impulso contínuo de inovação fora da órbita das megaplataformas. Ao longo do horizonte de previsão, o mercado provavelmente se bifurcará em conjuntos de pilha completa para compradores da Fortune 1000 e microsserviços SaaS especializados para respondentes a incidentes do mercado intermediário.
Líderes do Setor de Soluções de Forense Digital e Resposta a Incidentes (DFIR)
-
International Business Machines Corporation
-
Cisco Systems, Inc.
-
OpenText Corporation
-
Cellebrite DI Ltd.
-
Magnet Forensics Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Soluções de Forense Digital e Resposta a Incidentes (DFIR) Empresas cobertas neste relatório
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Broadcom Inc. (Symantec Enterprise)
- Okta, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- IBM Corporation
- Google LLC (BeyondCorp Enterprise)
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Illumio, Inc.
- Forcepoint LLC
- Tenable Holdings, Inc.
- Trend Micro Incorporated
- Ping Identity Holding Corp.
- SailPoint Technologies Holdings, Inc.
- Cyxtera Technologies, Inc.
Desenvolvimentos industriais recentes em Mercado de Soluções de Forense Digital e Resposta a Incidentes (DFIR)
- Julho de 2025: O Google Cloud lançou o programa BerdAIa para Segurança na Indonésia com uma região de operações de segurança em Jacarta, com o objetivo de evitar IDR 29 trilhões (USD 1,8 bilhão) em perdas cibernéticas ao longo de cinco anos.
- Junho de 2025: A CrowdStrike registrou crescimento de ARR de 22% no primeiro trimestre do ano fiscal de 2026 e apresentou o Falcon Privileged Access, estendendo a proteção orientada por IA nas camadas de identidade.
- Maio de 2025: A Securonix apresentou os Agentes de IA Generativa para automatizar os fluxos de trabalho do SOC de Nível 1 a 3, prometendo economias de tempo dos analistas de até 60%.
- Abril de 2025: A CrowdStrike lançou o Charlotte AI com capacidades de investigação agêntica que reduzem pela metade as métricas de tempo médio de resolução para os primeiros adotantes.
Escopo do Relatório Global do Mercado de Soluções de Forense Digital e Resposta a Incidentes (DFIR)
Visão geral da segmentação
| Acesso à Rede de Zero Trust em Nível de Plataforma (ZTNA) |
| Plataformas de Segurança Centradas em Dados |
| Conjuntos de Gerenciamento de Identidade e Acesso (IAM) |
| Soluções de Borda de Serviço de Segurança (SSE) |
| Baseado em Nuvem |
| Híbrido |
| Local |
| Grandes Empresas (Menos de 1.000 funcionários) |
| Pequenas e Médias Empresas (PME) |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| TI e Telecomunicações |
| Manufatura e Infraestrutura Crítica |
| Varejo e Comércio Eletrônico |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia | |
| Oriente Médio | Israel |
| Arábia Saudita | |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Restante da África | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul |
| Por Componente | Acesso à Rede de Zero Trust em Nível de Plataforma (ZTNA) | |
| Plataformas de Segurança Centradas em Dados | ||
| Conjuntos de Gerenciamento de Identidade e Acesso (IAM) | ||
| Soluções de Borda de Serviço de Segurança (SSE) | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Híbrido | ||
| Local | ||
| Por Tamanho de Organização | Grandes Empresas (Menos de 1.000 funcionários) | |
| Pequenas e Médias Empresas (PME) | ||
| Por Vertical do Setor | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| TI e Telecomunicações | ||
| Manufatura e Infraestrutura Crítica | ||
| Varejo e Comércio Eletrônico | ||
| Por Região | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia | ||
| Oriente Médio | Israel | |
| Arábia Saudita | ||
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Restante da África | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual do Mercado de Soluções de Forense Digital e Resposta a Incidentes (DFIR)?
O tamanho do Mercado de Soluções de Forense Digital e Resposta a Incidentes situou-se em 10,46 bilhões de USD em 2025 e tem previsão de atingir 26,43 bilhões de USD até 2030, registrando um CAGR de 20,37%.
Qual componente de DFIR está se expandindo mais rapidamente?
Os serviços têm projeção de expansão a um CAGR de 24,40% até 2030, à medida que as empresas terceirizam cada vez mais a captura de evidências 24/7, a engenharia reversa e o suporte a litígios para suprir a escassez de analistas de DFIR qualificados.
Por que as soluções de DFIR baseadas em nuvem estão ganhando participação de mercado?
As suítes de DFIR hospedadas na nuvem têm projeção de crescimento a um CAGR de 26,80% até 2030, impulsionadas pela necessidade de investigar contêineres efêmeros, funções sem servidor e clusters de dimensionamento automático, ao mesmo tempo em que se beneficiam de computação elástica e visibilidade entre nuvens.
Qual tipo de investigação representa a maior parcela dos gastos?
A forense de endpoints respondeu por 47% da receita de 2024, sustentada por implantações consolidadas de EDR, enquanto a forense em nuvem é o segmento de investigação de crescimento mais rápido, com um CAGR de 28,20% até 2030.
Como as organizações estão respondendo à escassez de analistas de DFIR qualificados?
As organizações estão recorrendo cada vez mais a serviços gerenciados de DFIR e à automação baseada em inteligência artificial para padronizar a marcação de evidências, acelerar a triagem e ampliar a expertise escassa dos investigadores para múltiplos clientes.
Com que velocidade a demanda por soluções de DFIR está crescendo na Ásia-Pacífico?
O mercado de DFIR da Ásia-Pacífico tem previsão de crescimento a um CAGR de 23,90% até 2030, impulsionado pela rápida digitalização, pelo aumento da penetração de seguros cibernéticos, por iniciativas governamentais de cibersegurança, pela construção de SOCs locais e por requisitos de residência de dados.