
Tamanho e Participação do Mercado de Simulação de Violação e Ataque
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 1.29 Bilhões de dólares |
| Tamanho do Mercado (2031) | 3.61 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 22.87 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
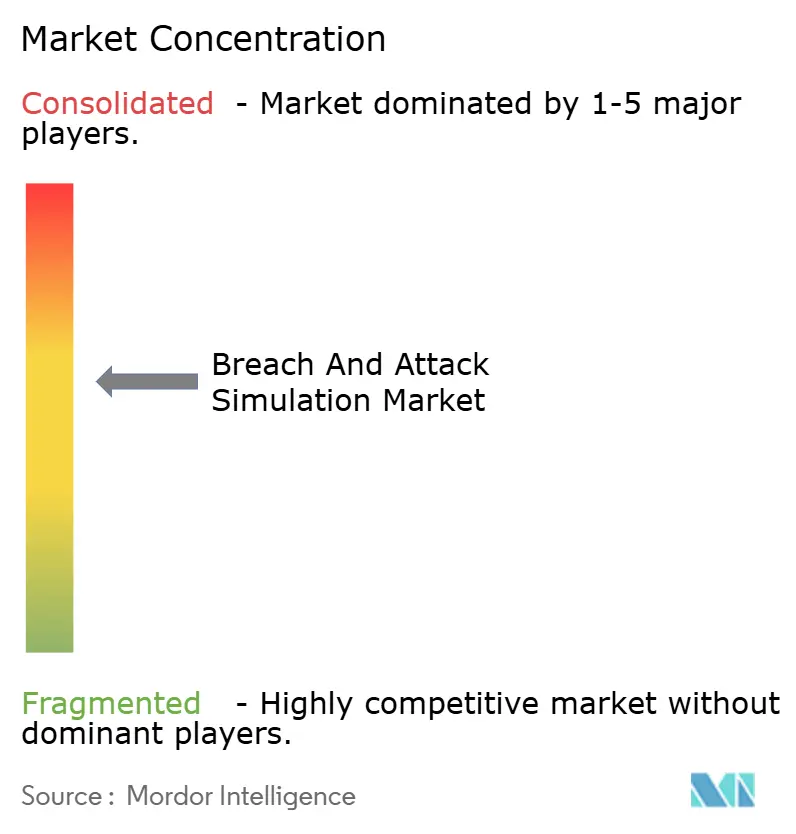
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Simulação de Violação e Ataque por Mordor Intelligence
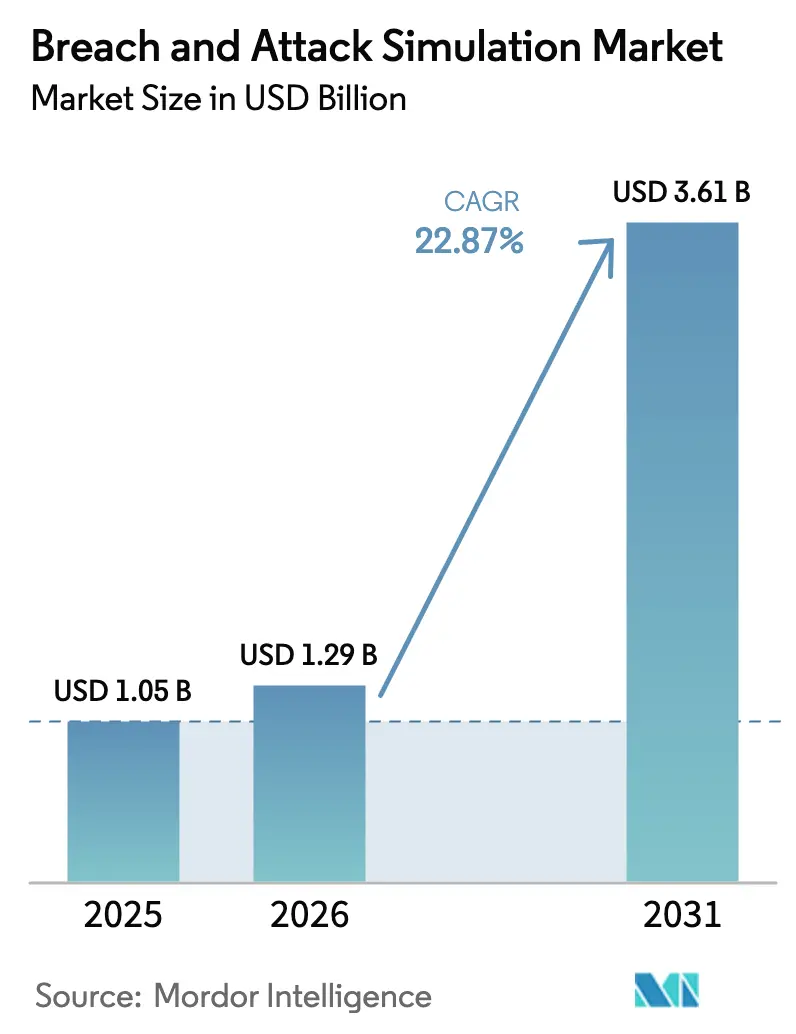
O tamanho do mercado de Simulação de Violação e Ataque em 2026 é estimado em USD 1,29 bilhão, crescendo a partir do valor de 2025 de USD 1,05 bilhão, com projeções para 2031 mostrando USD 3,61 bilhões, crescendo a um CAGR de 22,87% no período de 2026 a 2031. O aumento da complexidade dos ataques cibernéticos, o crescente escrutínio regulatório e a transição de testes de penetração ad hoc para validação contínua de segurança estão impulsionando a demanda. Os custos médios de violação subiram para USD 4,88 milhões em 2024, pressionando os conselhos de administração a buscar garantias de cibersegurança baseadas em evidências. Novos mandatos, como o Regulamento de Resiliência Operacional Digital da UE (DORA), obrigam as entidades financeiras a executar cenários realistas de ataques cibernéticos, consolidando a adoção do mercado de Simulação de Violação e Ataque. Os fornecedores estão incorporando modelos de adversários baseados em IA generativa, enquanto as seguradoras de cibersegurança agora solicitam evidências de simulação de violação e ataque para subscrever apólices, ampliando ainda mais a base endereçável. A consolidação continua à medida que os líderes de plataforma adquirem análises complementares para entregar suítes de gerenciamento de exposição alinhadas com as estruturas de Gerenciamento Contínuo de Exposição a Ameaças (CTEM).
Principais Conclusões do Relatório
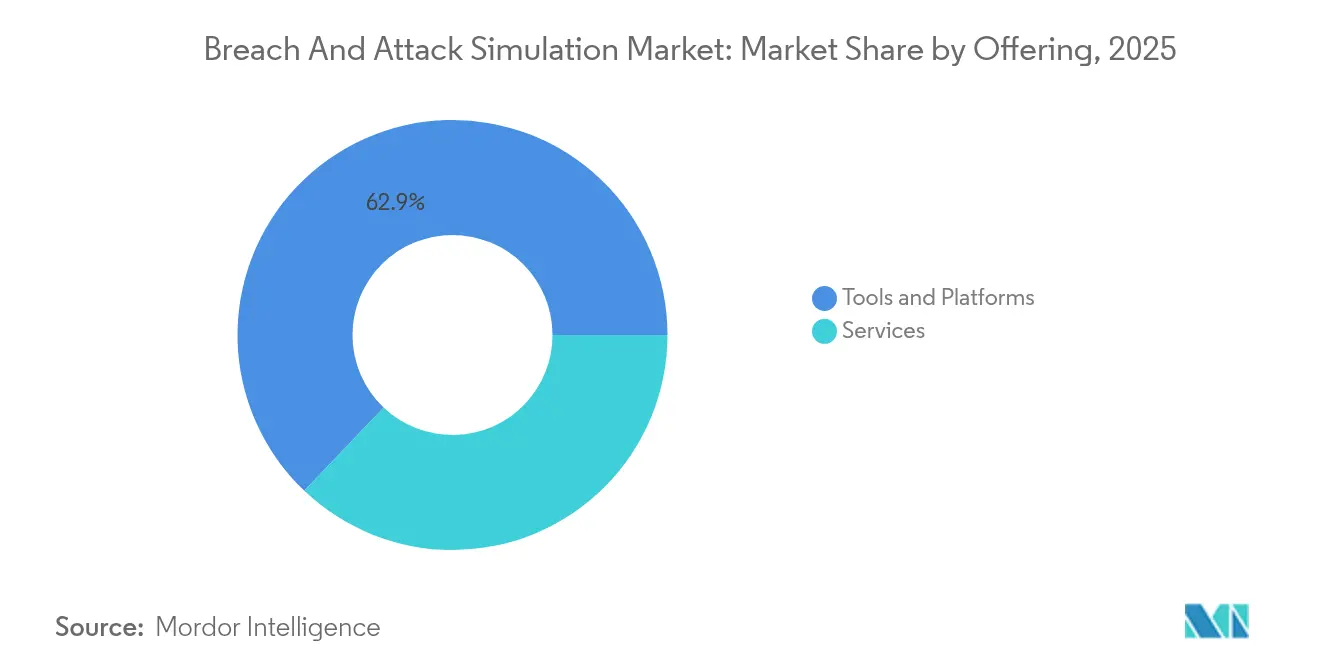
- Por oferta, Ferramentas e Plataformas capturaram 62,90% da participação do mercado de Simulação de Violação e Ataque em 2025; os Serviços devem se expandir a um CAGR de 23,15% até 2031.
- Por tamanho de empresa do usuário final, as Grandes Empresas detinham 70,85% da participação do mercado de Simulação de Violação e Ataque em 2025, enquanto as Pequenas e Médias Empresas avançam a um CAGR de 26,6% até 2031.
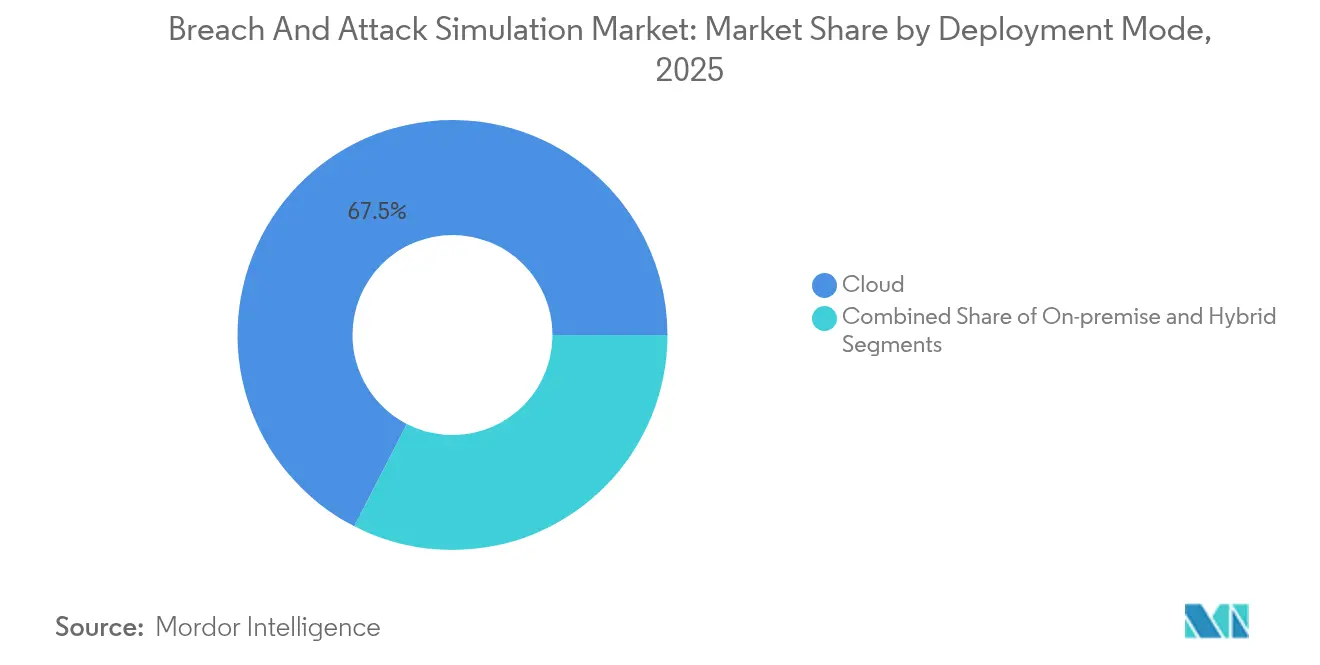
- Por modo de implantação, a nuvem representou 67,45% do tamanho do mercado de Simulação de Violação e Ataque em 2025; os modelos híbridos devem se expandir a um CAGR de 24,7% entre 2026 e 2031.
- Por setor de uso final, Serviços Bancários, Financeiros e de Seguros lideraram com 24,55% de participação na receita em 2025; Saúde e Ciências da Vida é o segmento de crescimento mais rápido, com um CAGR de 22,2%.
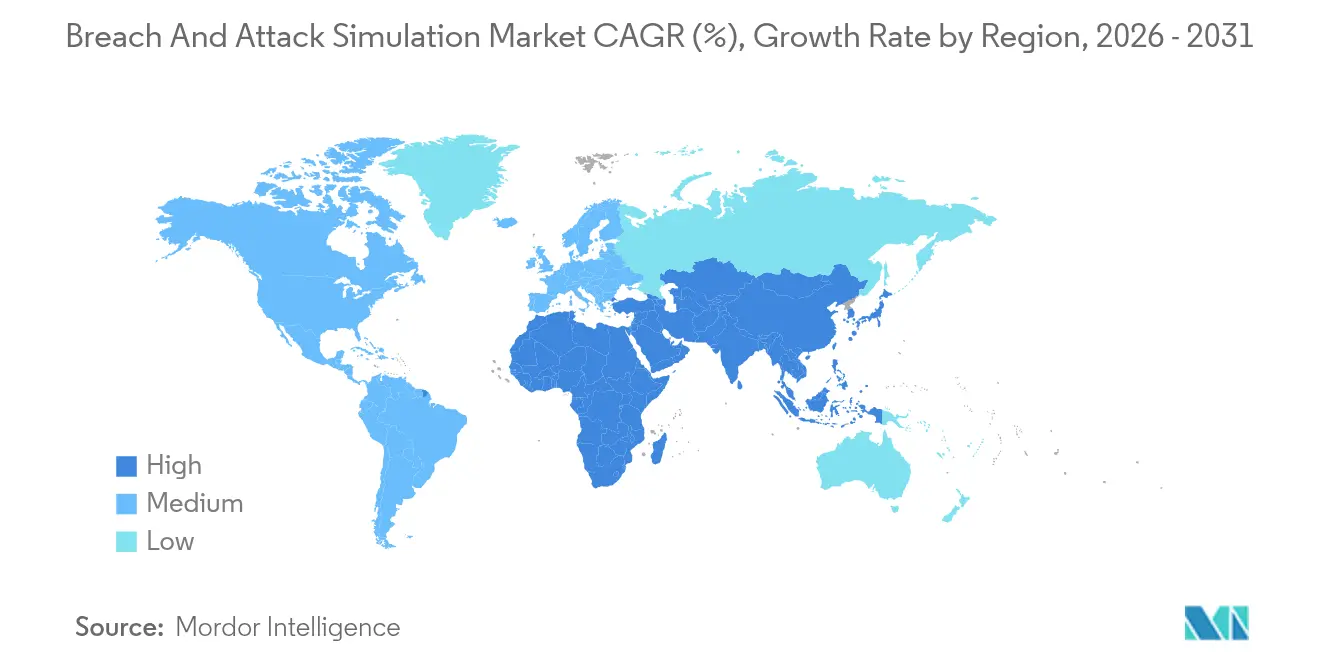
- Por geografia, a América do Norte comandou 41,35% do mercado de Simulação de Violação e Ataque em 2025, enquanto a Ásia-Pacífico registra o maior CAGR projetado de 18,2% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente frequência e sofisticação dos ataques cibernéticos | +2.1% | Global | Médio prazo (2 a 4 anos) |
| Endurecimento da conformidade setorial específica (ex.: DORA, HIPAA, PCI-DSS) | +1.8% | Global, com ganhos antecipados na UE e América do Norte | Curto prazo (≤ 2 anos) |
| Expansão de nuvem e SaaS ampliando a superfície de ataque | +1.4% | Global, com transbordamento para mercados emergentes | Médio prazo (2 a 4 anos) |
| A subscrição de ciberseguro agora exige evidências de simulação de violação e ataque | +1.2% | América do Norte e UE como núcleo, expandindo para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Adoção de estruturas de Gerenciamento Contínuo de Exposição a Ameaças (CTEM) | +1.0% | Global | Longo prazo (≥ 4 anos) |
| Modelagem de adversários com IA generativa integrada às ferramentas de simulação de violação e ataque | +0.9% | América do Norte, UE e Ásia-Pacífico como núcleo | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente frequência e sofisticação dos ataques cibernéticos
Em 2024, invasores comprometeram 35 bilhões de registros em 9.500 incidentes, elevando os custos de violação para USD 4,88 milhões e expondo a inadequação dos testes periódicos[1]. As ameaças persistentes avançadas agora automatizam o reconhecimento com IA, forçando as organizações a adotar plataformas que recriam técnicas do mundo real e destacam lacunas de controle não detectadas antes da exploração. O surgimento de kits de ferramentas autônomos como o Xanthorox AI — com modelos de linguagem dedicados ao desenvolvimento de malware — ilustra a corrida armamentista ofensiva-defensiva que sustenta o crescimento de dois dígitos do mercado de Simulação de Violação e Ataque.
Endurecimento dos requisitos de conformidade setorial específica
Desde janeiro de 2025, o DORA obriga aproximadamente 22.000 entidades financeiras da UE a validar a resiliência operacional digital por meio de simulações de ataque, com o descumprimento sujeito a multas significativas. Paralelamente, a diretiva NIS2 autoriza penalidades de até EUR 10 milhões para operadores essenciais que não possuam gestão de risco demonstrável, transformando a simulação de violação e ataque de uma boa prática opcional em um artefato de auditoria obrigatório. Disposições semelhantes na HIPAA e no PCI-DSS reforçam a adoção globalmente.
Expansão de nuvem e SaaS ampliando a superfície de ataque
A Pesquisa de Segurança em Nuvem Híbrida 2025 relata que apenas uma em cada três violações é detectada pelas ferramentas instaladas, enquanto 80% das equipes de segurança reconhecem que a complexidade multinuvem amplifica o risco. Os pontos cegos no tráfego leste-oeste persistem, pois apenas 40% das empresas monitoram os fluxos internos de nuvem. Os mecanismos de simulação de violação e ataque imitam o movimento lateral em cargas de trabalho híbridas, permitindo que as equipes de segurança testem controles compensatórios onde os exercícios manuais de penetração são insuficientes, incentivando uma mudança em direção à implantação híbrida de simulação de violação e ataque.
Adoção de estruturas de Gerenciamento Contínuo de Exposição a Ameaças
O modelo de cinco etapas do CTEM — escopo, descoberta, priorização, validação e mobilização — posiciona a simulação de violação e ataque em seu centro como a camada de validação que transforma dados de vulnerabilidade em tarefas de remediação priorizadas. As organizações que implantam o CTEM em conjunto com a simulação de violação e ataque relatam ciclos mais rápidos de risco para ação e métricas mais claras em nível de conselho, aumentando a relevância estratégica do mercado de Simulação de Violação e Ataque.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Baixa conscientização e restrições orçamentárias entre as PMEs | -1.6% | Global, com impacto agudo em mercados emergentes | Médio prazo (2 a 4 anos) |
| Escassez de talentos qualificados em simulação de violação e ataque e equipes de red team | -1.3% | Global, particularmente Ásia-Pacífico e mercados emergentes | Longo prazo (≥ 4 anos) |
| Preocupações com soberania de dados em setores altamente regulamentados | -0.8% | UE e Ásia-Pacífico como núcleo, com transbordamento para outras regiões | Curto prazo (≤ 2 anos) |
| Lacunas de interoperabilidade com as pilhas de tecnologia de SOC existentes | -0.7% | Global | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Baixa conscientização e restrições orçamentárias entre as PMEs
Apesar de um CAGR de 27,8%, 99% das empresas da UE que se qualificam como PMEs citam recursos limitados, ferramentas fragmentadas e escassez de habilidades como obstáculos à adoção da simulação de violação e ataque [2]. Muitas ainda equiparam a validação de segurança a engajamentos caros de red team em vez de assinaturas SaaS acessíveis. Fornecedores como a Cymulate responderam em fevereiro de 2025 com pacotes voltados para PMEs que simplificam a configuração e nivelam os preços, mas as lacunas de educação continuam a limitar a penetração.
Escassez de talentos qualificados em simulação de violação e ataque e equipes de red team
As vagas globais de cibersegurança excedem 3,4 milhões, e a simulação de violação e ataque exige habilidades ofensivas altamente especializadas raramente encontradas nos centros de operações de segurança. Na Ásia-Pacífico, as taxas de rotatividade de profissionais de red team superam 20% ao ano, levando as empresas a terceirizar engajamentos de Validação como Serviço ou a depender de provedores gerenciados de simulação de violação e ataque. A escassez de talentos eleva o custo de propriedade e retarda a implementação de programas, moderando o pleno potencial do mercado de Simulação de Violação e Ataque.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Os Serviços Crescem à Medida que a Expertise se Torna PremiumFerramentas e Plataformas representaram 62,90% da receita de 2025, consolidando seu papel como o motor central da simulação de ataque. O segmento de Serviços, no entanto, deve impulsionar os maiores ganhos incrementais, crescendo a um CAGR de 23,15% à medida que as empresas adquirem pacotes de Validação como Serviço em vez de contratar talentos internos. A AttackIQ, por exemplo, fez parceria com a EY US para entregar simulações gerenciadas que incorporam os resultados da simulação de violação e ataque diretamente nos painéis de risco corporativo. Essa mudança escala a expertise, apoia o relatório de conformidade e mitiga as restrições de talentos.
A demanda por Serviços é ainda impulsionada pelo crescente uso do CTEM, onde consultores combinam descoberta, priorização e validação em ofertas de retainer empacotadas. Para os fornecedores de plataforma, os serviços criam relacionamentos mais duradouros, aumentam os custos de troca e alimentam os roteiros de produtos com telemetria ao vivo dos clientes. Consequentemente, o mercado de Simulação de Violação e Ataque espera que contratos híbridos de plataforma mais serviço dominem os ciclos de renovação até 2031.

Por Tamanho de Empresa do Usuário Final:
A Explosão das PMEs Impulsiona a Transformação do MercadoAs Grandes Empresas detinham 70,85% dos gastos de 2025, graças a SOCs maduros e profundidade orçamentária. O segmento de PMEs cresce mais rapidamente, a um CAGR de 26,6%, à medida que os reguladores estendem as regras de cibersegurança para empresas do mercado intermediário. O lançamento da Cymulate para PMEs visa remover a complexidade enquanto preserva a amplitude dos cenários, sinalizando uma mudança mais ampla em direção a ofertas simplificadas que se adequam a equipes com recursos limitados.
A sensibilidade orçamentária continua sendo o principal obstáculo, mas a entrega em nuvem e os preços mensais reduzem os limites de entrada. À medida que as seguradoras exigem registros de simulação antes de subscrever apólices, as PMEs movem a simulação de um gasto discricionário para um gasto obrigatório, expandindo o alcance do mercado de simulação de violação e ataque.
Por Modo de Implantação:
Os Modelos Híbridos Lideram a Transformação DigitalAs implantações em nuvem capturaram 67,45% da receita em 2025, pois as plataformas SaaS reduzem o tempo de configuração e entregam atualizações contínuas. Os modelos híbridos registram o CAGR mais forte de 24,7%, à medida que as empresas conciliam a agilidade da nuvem com o controle local para cargas de trabalho regulamentadas. Os reguladores financeiros na UE e na Ásia-Pacífico preferem que os dados sejam processados localmente, incentivando arquiteturas duplas.
Os modelos locais persistem para infraestruturas críticas, mas enfrentam ciclos de atualização mais lentos e maior sobrecarga de manutenção. Os fornecedores agora entregam dispositivos prontos para Kubernetes que se encaixam em nuvens privadas, facilitando a orquestração híbrida e sustentando o momentum dentro do mercado de simulação de violação e ataque.
Por Setor de Uso Final:
A Aceleração da Saúde Supera a Liderança FinanceiraServiços Bancários, Financeiros e de Seguros lideraram a adoção com 24,55% de participação em 2025, devido a regimes de auditoria rigorosos e frequentes exercícios de red team. O FS-ISAC realizou exercícios em cyber range para mais de 10.000 profissionais, sublinhando o apetite do setor por prontidão em condições reais.
Saúde e Ciências da Vida se expande a um CAGR de 22,2% à medida que os crescentes incidentes de ransomware colidem com a regulamentação de segurança do paciente. A HITRUST Alliance criou o CyberRX, uma simulação específica para o setor, demonstrando a demanda por conteúdo personalizado. Os setores de Manufatura, Varejo, Governo e Energia adotam de forma constante, impulsionados pelo risco da cadeia de suprimentos e pelos mandatos de infraestrutura crítica.
Análise Geográfica
Mercado de Simulação de Violação e Ataque na América do Norte
A América do Norte deteve 41,35% da receita de 2025 e permanece o principal polo de inovação em plataformas. O orçamento federal dos Estados Unidos destinou 12,7 bilhões de USD à cibersegurança em 2024, estabelecendo um contexto de financiamento favorável. Reguladores federais e estaduais pressionam instituições financeiras e concessionárias de serviços públicos a apresentar evidências de simulações ao vivo, garantindo um fluxo contínuo de contratos para fornecedores domésticos. Os ecossistemas de parceiros são maduros, o que acelera as implantações gerenciadas de simulação de violação e ataque (BAS) nos setores de saúde e seguros.
Mercado de Simulação de Violação e Ataque na Europa
A Europa beneficia-se da DORA e da NIS2, que impõem padrões de simulação em serviços financeiros, energia e infraestrutura digital. As empresas avaliam a conveniência da nuvem em relação às regras de soberania de dados, de modo que a implantação híbrida lidera muitas provas de conceito. Os fornecedores respondem com centros de dados regionais e opções de modo soberania, mantendo o crescimento do mercado de simulação de violação e ataque alinhado aos cronogramas regulatórios.
Mercado de Simulação de Violação e Ataque na APAC
A Ásia-Pacífico é a região de crescimento mais acelerado, com CAGR de 18,2% até 2031. A rápida digitalização amplia as superfícies de ataque, ao passo que os governos vinculam subsídios de ciberseguro a evidências de testes proativos. A Índia almeja uma participação de 5% no mercado global de cibersegurança até 2028, impulsionada por investimentos em defesa baseada em inteligência artificial. O Japão e a Austrália intensificam as regras para infraestrutura crítica, incluindo cláusulas de validação contínua, impulsionando a demanda local. Os mercados emergentes do Sudeste Asiático adotam a simulação baseada em nuvem para evitar gastos com hardware, ampliando ainda mais o impulso regional.
Cenário Competitivo
O mercado de simulação de violação e ataque apresenta concentração moderada. XM Cyber, Pentera, Cymulate, AttackIQ e Picus Security juntos detêm uma participação significativa, aproveitando patentes em mapeamento de caminho de ataque e geração de adversários com IA. A Pentera registrou USD 105,5 milhões em receita em 2023, enquanto a Cymulate obteve USD 141 milhões em financiamento de capital de risco para acelerar a expansão de canais.
Os movimentos estratégicos se concentram em enriquecimento com IA, modelos setoriais e sobreposições de gerenciamento de exposição. A XM Cyber lançou módulos de IA com privacidade preservada que mantêm os dados dos clientes localmente, mas geram grafos de ataque autônomos, satisfazendo os reguladores de privacidade da UE. A Picus Security captou USD 45 milhões em rodada Série C em fevereiro de 2025 para expandir sua presença nas Américas e integrar-se com plataformas SOAR.
As parcerias ampliam o alcance: a AttackIQ obteve a primeira Autoridade Contínua para Operar do Corpo de Fuzileiros Navais dos EUA e listou sua suíte no AWS Marketplace em novembro de 2024, simplificando a aquisição para compradores do setor público. As alianças de serviços com consultorias como EY e KPMG proliferam, transformando os resultados de simulação em métricas de exposição prontas para o conselho e incorporando o mercado de simulação de violação e ataque nos programas de risco corporativo. Oportunidades de espaço em branco surgem em pacotes para o mercado intermediário, simulações de tecnologia operacional e cobertura para envenenamento de modelos de IA. À medida que a consolidação se acelera, fornecedores maiores de cibersegurança podem adquirir especialistas em simulação de nicho para entregar portfólios completos de CTEM.
Líderes do Setor de Simulação de Violação e Ataque
-
XM Cyber Ltd.
-
Pentera Security Ltd.
-
Cymulate Ltd.
-
AttackIQ Inc.
-
Picus Security Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Simulação de Violação e Ataque Empresas cobertas neste relatório
- XM Cyber Ltd.
- Pentera Security Ltd.
- Cymulate Ltd.
- AttackIQ Inc.
- Picus Security Inc.
- SafeBreach Inc.
- Keysight Technologies Inc. (Ixia Solutions Group)
- Sophos Ltd.
- Skybox Security Inc.
- Verodin Inc. (FireEye Mandiant)
- Threatcare LLC
- Vectra AI Inc. (Cognito Platform)
- Fortinet Inc.
- Palo Alto Networks Inc.
- Rapid7 Inc.
- Fortra LLC (Core Security)
- NetSPI LLC
- MazeBolt Technologies Ltd.
- Safe Security Inc.
- FourCore Labs Private Ltd.
Desenvolvimentos industriais recentes em Mercado de Simulação de Violação e Ataque
- Fevereiro de 2025: A Picus Security captou USD 45 milhões em rodada Série C liderada pela Riverwood Capital para expandir as capacidades de gerenciamento de exposição e crescer nas Américas.
- Fevereiro de 2025: A Cymulate lançou simulação de violação e ataque para PMEs, fornecendo pacotes de simulação simplificados voltados para empresas com recursos limitados.
- Fevereiro de 2025: A SafeBreach apresentou a Plataforma de Validação de Exposição SafeBreach, que combina seu mecanismo de simulação de violação e ataque Validate com o novo módulo de caminho de ataque Propagate para visões holísticas de ciberrisco.
- Novembro de 2024: A AttackIQ disponibilizou sua suíte de produtos no AWS Marketplace, permitindo que os clientes testem, adquiram e implantem simulação de violação e ataque na Amazon Web Services.
Escopo do Relatório Global do Mercado de Simulação de Violação e Ataque
- A simulação de violação e ataque (BAS) emprega um método automatizado e contínuo baseado em software para segurança ofensiva. Servindo como uma ferramenta para validar controles de segurança, as soluções de simulação de violação e ataque capacitam as organizações a identificar suas vulnerabilidades de segurança e oferecem insights cruciais para priorizar os esforços de remediação.
- O estudo acompanha a receita acumulada por meio da venda de soluções de simulação de violação e ataque por diversos players em todo o mundo. O estudo também acompanha os principais parâmetros de mercado, os influenciadores de crescimento subjacentes e os principais fornecedores que operam no setor, o que apoia as estimativas de mercado e as taxas de crescimento ao longo do período de previsão. O estudo analisa ainda o impacto geral dos efeitos posteriores da COVID-19 e de outros fatores macroeconômicos sobre o mercado. O escopo do relatório abrange o dimensionamento e as previsões de mercado para os vários segmentos de mercado.
- O mercado de simulação de violação e ataque é segmentado por ofertas (ferramentas e plataforma, serviços), tamanho da organização (grandes empresas e pequenas e médias empresas), tipo de implantação (baseado em nuvem e local), uso final (BFSI, saúde, varejo, manufatura, governo, energia e serviços públicos e outros) e geografia (América do Norte, Europa, Ásia-Pacífico, Oriente Médio e África e América Latina). Os tamanhos e previsões de mercado em relação ao valor (USD) para todos os segmentos acima são fornecidos.
Visão geral da segmentação
| Ferramentas e Plataformas | Ferramentas de gerenciamento de caminho de ataque |
| Plataformas de validação contínua de segurança | |
| Serviços | Serviços de avaliação profissional |
| Simulação de violação e ataque gerenciada e Validação como Serviço |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Baseado em nuvem |
| Local |
| Híbrido |
| BFSI |
| Saúde e Ciências da Vida |
| Varejo e Comércio Eletrônico |
| Manufatura e Industrial |
| Governo e Setor Público |
| Energia e Serviços Públicos |
| Serviços de Telecomunicações e TI |
| Educação |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália e Nova Zelândia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Oferta | Ferramentas e Plataformas | Ferramentas de gerenciamento de caminho de ataque | |
| Plataformas de validação contínua de segurança | |||
| Serviços | Serviços de avaliação profissional | ||
| Simulação de violação e ataque gerenciada e Validação como Serviço | |||
| Por Tamanho de Empresa do Usuário Final | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Modo de Implantação | Baseado em nuvem | ||
| Local | |||
| Híbrido | |||
| Por Setor de Uso Final | BFSI | ||
| Saúde e Ciências da Vida | |||
| Varejo e Comércio Eletrônico | |||
| Manufatura e Industrial | |||
| Governo e Setor Público | |||
| Energia e Serviços Públicos | |||
| Serviços de Telecomunicações e TI | |||
| Educação | |||
| Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| Espanha | |||
| Rússia | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália e Nova Zelândia | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | |||
| Turquia | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual do mercado de simulação de violação e ataque?
O mercado está em USD 1,29 bilhão em 2026 e deve crescer para USD 3,61 bilhões até 2031.
Qual segmento está crescendo mais rapidamente dentro do mercado de simulação de violação e ataque?
Os Serviços estão se expandindo a um CAGR de 23,15% à medida que as empresas terceirizam expertise para suprir a escassez de talentos.
Por que as implantações híbridas estão ganhando força?
Os modelos híbridos equilibram a escalabilidade da nuvem com o controle local em regiões que aplicam regras de soberania de dados, impulsionando um CAGR de 24,7% para o modo de implantação.
Como a regulamentação influencia a adoção?
Estruturas como DORA e NIS2 exigem testes realistas de ataques cibernéticos, tornando a simulação de violação e ataque uma evidência essencial para a conformidade.