
中東サイバーセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2021 - 2031 |
|---|---|
| 予測データ期間 | 2026 - 2031 |
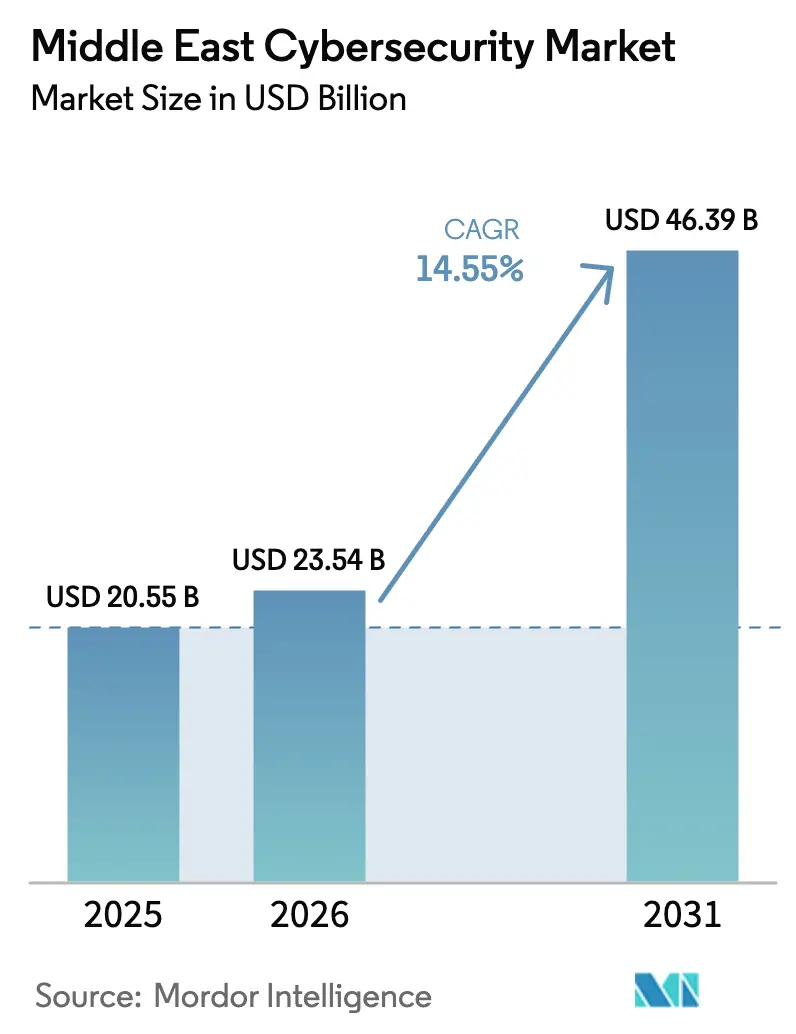
| 基準年の市場規模 (2025) | 20.55 十億米ドル |
| 市場規模 (2026) | 23.54 十億米ドル |
| 市場規模 (2031) | 46.39 十億米ドル |
| 成長率 (2026 - 2031) | 14.55 % |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる中東サイバーセキュリティ市場分析
中東サイバーセキュリティ市場規模は2025年に205億5,000万米ドルと評価され、2026年の230億5,400万米ドルから2031年には463億9,000万米ドルに達すると推定されており、予測期間(2026年〜2031年)中のCAGRは14.55%です。デジタル化の加速、持続的な国家主体による攻撃、および国家変革プログラムに基づく義務的なコンプライアンス支出が需要を押し上げています。地域の運用ネットワークへのイランによる2年間にわたる侵入などの重要インフラへの侵害事例が、裁量的ツールからゼロトラストプラットフォームへの予算シフトを促しています。GCCにおける政府の「ビジョン」アジェンダはサイバーセキュリティをビジネスの基本コストへと変革しており、公共機関全体でのクラウド移行とAI導入が専門的な防御を必要とする新たな攻撃対象領域を生み出しています。人材不足と断片化したデータ主権規制が進展を抑制していますが、地域の管理型セキュリティプロバイダーの増加と国際的なパートナーシップが実装上の摩擦を緩和し始めています。
主要レポートのポイント
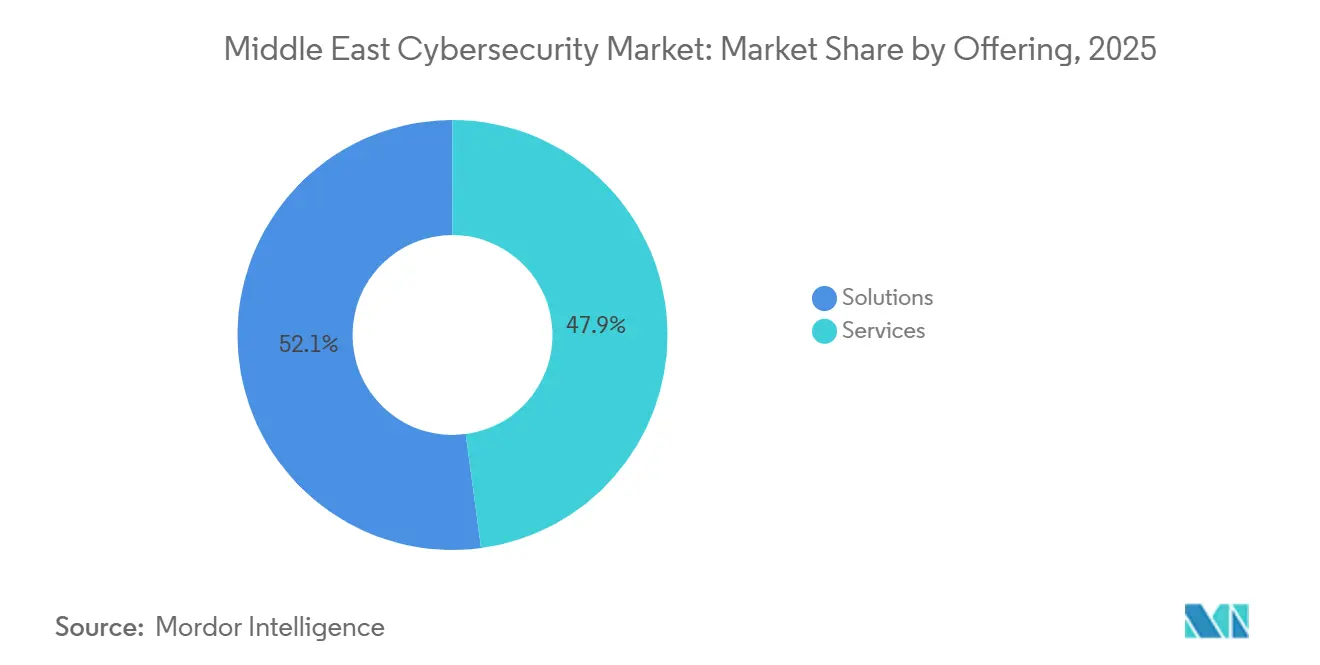
- 提供内容別では、ソリューションが2025年の中東サイバーセキュリティ市場規模の52.12%を占め、サービスは2026年から2031年にかけて18.45%のCAGRで成長すると予測されています。
- 展開形態別では、クラウドインストールが2025年の中東サイバーセキュリティ市場の73.06%を占めました。クラウドベースの展開は2031年まで18.32%のCAGRで成長すると予測されています。
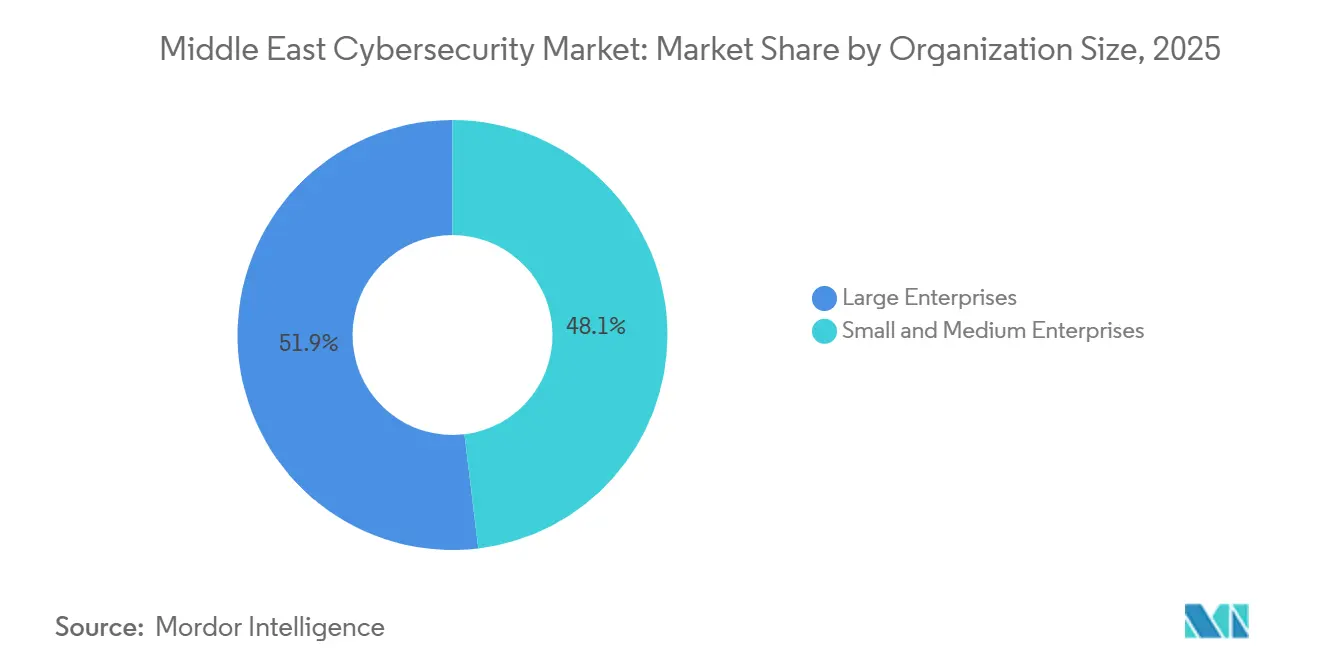
- 組織規模別では、大企業が2025年の中東サイバーセキュリティ市場シェアの51.96%を占め、中小企業は2031年まで17.21%のCAGRで拡大しています。
- エンドユーザー別では、銀行・金融サービス・保険(BFSI)セクターが2025年の収益の21.02%を占め、ヘルスケアは2031年まで20.12%のCAGRで複合成長すると予測されています。
- 国別では、中東のサウジアラビアが2025年のサイバーセキュリティ市場シェアの29.62%を占め、アラブ首長国連邦(UAE)は2031年まで17.46%のCAGRで拡大すると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(〜%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 国家主体および重要インフラへの攻撃の急増 | +3.2% | UAE、サウジアラビア | 中期(2〜4年) |
| サイバー予算を義務付ける政府「ビジョン」プログラム | +2.8% | GCCコア | 長期(4年以上) |
| GCC公共部門におけるクラウドファーストおよびサービスとしてのソフトウェア(SaaS)の導入 | +2.1% | UAE、サウジアラビア、カタール | 短期(2年以内) |
| 平均対応時間(MTTR)を短縮するAI駆動型セキュリティアナリティクス | +1.9% | UAE、サウジアラビア | 中期(2〜4年) |
| バンドル型サービスを生み出す地域マネージドセキュリティサービスプロバイダー(MSSP)間の合併・買収(M&A)の波 | +1.4% | アラブ首長国連邦、サウジアラビア | 短期(2年以内) |
| 石油・ガスの運用技術(OT)のゼロトラストアーキテクチャへの改修 | +1.6% | サウジアラビア、UAE、クウェート、オマーン | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
国家主体および重要インフラへの攻撃の急増
国家支援グループは、強引な侵入から、運用ネットワークへの長期的・多年にわたる足がかりの確立へと戦術を転換しており、地域の公共事業にわたるVPNの脆弱性を悪用したレモン・サンドストーム・キャンペーンにその実態が示されています。[1]Lemos, Robert、「レモン・サンドストームが中東インフラへのリスクを明らかに」、Dark Reading、darkreading.com イランと関連する攻撃者は最長24ヶ月にわたって秘密裏にアクセスを維持しており、敵対勢力が妨害能力と長期的なネットワーク監視に置く戦略的価値を浮き彫りにしています。これを受けて、各国政府はリアルタイムの脅威インテリジェンス共有を強化し、国境を越えた連携を改善しました。例えば、UAEサイバーセキュリティ評議会とGroup-IBとの協定は、15の管轄区域にわたるインシデント対応プレイブックを調整し、サイバー脅威のより迅速な検知・封じ込め・修復を支援しました。その結果、地政学的緊張の高まりが、中東サイバーセキュリティ市場全体でエンドポイント強化、OT可視化ツール、フォレンジックサービスへのプレミアム支出を引き続き押し上げています。
サイバー予算を義務付ける政府「ビジョン」プログラム
サウジアラビア、UAE、カタールにおける法的拘束力を持つ国家変革ロードマップは、サイバーセキュリティを国家安全保障の中核的優先事項として位置づけている。カタールサイバーセキュリティ市場では、省庁、国家エネルギーグループ、銀行、および国家関連コングロマリットが、国家保証機能およびセクター規制に基づく多層的なコンプライアンス義務に直面しており、これが大規模かつ複雑なセキュリティ予算を支えている。これらのプログラムは、サイバーセキュリティ投資を裁量的なテクノロジー支出から、公的・民間エンティティ全体にわたる義務的な予算配分へと移行させている。その結果、組織は以前は任意であったライセンス、コンプライアンスツール、およびセキュリティサービスを、規制上および運用上の要件を満たすための強制的な予算項目へと転換している。2024年12月に導入されたサウジアラビアの規制は、違反に対して最大2,500万サウジアラビアリヤル(660万米ドル)の罰則を規定しており、企業の説責任を効果的に強化し、複数年にわたるサイバーセキュリティ調達パイプラインを支援している。[2]Two Birds、「サウジアラビア:国家サイバーセキュリティ局規制2024」、twobirds.com UAEは、AIが非石油GDPの20%に貢献することを目標とし、政府サービス、企業、および重要産業全体にわたるセキュアなデジタルインフラの必要性を高めた。その結果、すべてのデジタルサービスの展開は、ローンチ前にセキュリティ認定を受けなければならない。これらの義務的なサイバーセキュリティ基準は、組織がコンプライアンス、モニタリング、リスク管理、およびサイバーレジリエンスに継続的に投資しなければならないため、中東サイバーセキュリティ市場をプロジェクトベースの支出から継続的な予算モデルへと移行させている。
GCC公共部門におけるクラウドファーストおよびSaaS導入
UAE省庁の最高AI責任者やサウジアラビアの銀行におけるブロックチェーンパイロットは、機密データの共有クラウドインフラへの移行を加速させています。このシフトにより、分散したワークロードとユーザーを保護するための高度なクラウドセキュリティコントロール、アイデンティティベースのアクセス管理、セキュアアクセスサービスエッジ(SASE)プラットフォームの必要性が高まっています。GCC全体の公共部門エンティティがクラウドファースト戦略とサービスとしてのソフトウェア(SaaS)アプリケーションの利用を拡大するにつれ、サイバーセキュリティ投資は安全なデジタルトランスフォーメーション、規制コンプライアンス、運用レジリエンスを支援するために不可欠となっています。アブダビにあるGoogle Cloudのセンター・オブ・エクセレンスは、2030年までに68億米ドルのサイバー犯罪損失を回避するのに貢献すると予測されており、積極的なサイバーセキュリティ投資の経済的価値を裏付けています。[3]UAEサイバーセキュリティ評議会、「サイバー防衛の強化:UAEとGoogle Cloudがサイバーセキュリティで協力」、googlecloudpresscorner.com データ主権要件はクラウド導入の意思決定に引き続き影響を与えていますが、コンフィデンシャルコンピューティングの展開により、機関は使用中のデータを暗号化できるようになり、移行リスクを低減し、共有インフラの安全な導入を支援しています。
平均検知・対応時間を短縮するAI駆動型セキュリティ分析
地域の企業は、サイバーセキュリティチームを大幅に拡大することなく検知ギャップを埋めるために、機械学習ベースのテレメトリの採用を増やしています。このアプローチにより、組織は脅威の可視性を向上させ、アラートのトリアージを自動化し、複雑なITおよび運用環境全体にわたる平均対応時間(MTTR)を短縮することができます。調査によると、UAEの組織の99%がサイバーレジリエンス強化におけるAIの利点を認識しており、49%がアナリティクスのユースケースに特化した追加予算を配分する計画を持っていました。[4]Zawya、「UAE組織がAI投資を強化し、データコンプライアンスとサイバーレジリエンスを向上」、zawya.com 銀行は行動分析モデルを展開して不正防止を強化し、サウジアラビア通貨庁(SAMA)の監督ガイダンスへのコンプライアンスを支援しています。モデルに依存しないデータパイプライン、スケーラブルなアナリティクス機能、現地語の脅威インテリジェンスライブラリを提供するベンダーは、企業がより迅速な検知、文脈に応じた対応、運用効率を優先するにつれて支持を集めています。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(〜%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 慢性的な人材不足と二桁台の賃金インフレ | -2.4% | GCCコア、特にサウジアラビアとアラブ首長国連邦 | 中期(2〜4年) |
| GCCおよびレバント地域にわたる断片化したデータ主権法 | -1.8% | 地域全体、国によって異なる | 長期(4年以上) |
| 運用技術(OT)のアップグレードを遅らせるエアギャップ型レガシーSCADA | -1.2% | サウジアラビア、アラブ首長国連邦、クウェート、オマーン | 長期(4年以上) |
| 中小企業サプライチェーン全体にわたる管理されていないシャドーIT | -0.8% | GCC コア | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
持続的な人材不足と二桁台の賃金インフレ
急速なデジタル化が熟練したサイバーセキュリティ専門家の供給を上回り、中東サイバーセキュリティ市の成長を阻む慢性的な人材不足が生じました。サウジアラビアの電力公共事業は、二桁台の賃上げを行いながらも、主要な役職を埋めることに苦労しました。この賃金インフレは運用コストを増加させ、マージンを圧縮し、サイバーセキュリティプロジェクトのタイムラインを遅延させ、公共事業がセキュリティプログラムを効率的に拡大する能力を制限しました。この不足は、特に専門的な専門知識を必要とする分野において、重要インフラ全体にわたる高度なソリューションの適時展開にも影響を与えました。大学がコース提供を拡大したものの、AI、クラウドセキュリティ、インシデント対応における専門知識は依然として不足しており、組織が強靭なサイバーセキュリティ能力を構築し、市場成長を持続させることを困難にしています。
GCCおよびレバント地域にわたる断片化したデータ主権法
GCCおよびレバント地域にわたる断片化したデータ主権・現地化法令は、多国籍企業およびサイバーセキュリティサービスプロバイダーに並行したデータ環境の運用を強いており、アーキテクチャの複雑性、コンプライアンスコスト、実装タイムラインを増大させています。UAEのデータ保護法には複数のセクター別免除が含まれており、サウジアラビアの規制は特定のデータクラスをオンショアに保持することを引き続き要求しています。この規制上の乖離は、地域サービス展開における規模の経済を制限し、ベンダーが複数の管轄区域にわたって標準化されたサイバーセキュリティプラットフォームを展開することをより困難にしています。その結果、組織はカスタマイズされたセキュリティアーキテクチャ、現地化されたデータストレージ、国別のコンプライアンスコントロールを必要とすることが多く、調達の意思決定を遅らせ、総所有コストを増加させる可能性があります。これらの要因は、クラウドベースのセキュリティ導入を遅らせ、マネージドセキュリティサービスの提供を複雑にし、買い手とプロバイダー双方の運用効率を低下させることで、中東サイバーセキュリティ市場の成長を制約しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供内容別:
ソリューションがサービスを上回る勢いで加速ソリューションは2025年の中東サイバーセキュリティ市場規模の52.12%を占め、サービスは2026年から2031年にかけて18.45%のCAGRを記録すると予測されています。企業がインシデント主導のアウトソーシングから離れ、プラットフォーム中心の予防モデルをますます採用するにつれて、サービス収益はソリューション収益よりも速いペースで拡大しています。このシフトは、積極的なサイバーセキュリティ管理、継続的な監視、統合された防衛能力へのより広範な注目を反映しています。需要はクラウドセキュリティポスチャ管理、アプリケーションシールディング、アイデンティティオーケストレーションに集中しており、これらの機能は企業環境全体にわたるゼロトラストポリシーの実装を支援します。注目度の高いインフラ侵害も、組織がより迅速な脅威識別と対応を優先するにつれて、リアルタイム可視化ツールと異常検知エンジンの調達画への組み込みを加速させています。
同時に、プロフェッショナルサービスチームは、セキュリティコントロールと規制対応の外部検証を必要とする組織を中心に、コンプライアンス監査とレッドチーミングにおける専門的なニッチへの対応を続けています。しかし、大規模な顧客がセキュリティプロセス、データ可視性、インシデント対応をより強力に管理するためにセキュリティオペレーションセンターを内製化するにつれて、マネージドセキュリティ契約は価格圧力に直面しています。CorgeaなどのネイティブAIベンダーは、アラビア語コードベースに適応した自動脆弱性トリアージエンジンの開発に260万米ドルを確保しており、ソリューションパイプラインを強化し、より自動化されたコンテキスト対応型サイバーセキュリティ機能への市場シフトを支援するイノベーションを裏付けています。


展開モード別:
データ主権上の懸念にもかかわらずクラウドが拡大クラウドワークロードは2025年の中東サイバーセキュリティ市場の73.06%を占め、2031年まで18.32%のCAGRで成長すると予測されています。GCCの省庁は、市民サービスの近代化、運用効率の向上、デジタルサービス提供の強化を目的として「クラウドファースト」憲章を採用しています。このシフトにより、公共部門エンティティと企業が安全なアクセス、データ保護、スケーラブルなクラウド運用を優先するにつれて、SASEとワークロード暗号化ゲートウェイの採用が増加しています。コンフィデンシャルコンピューティングオプションは現在、組織がクラウドインフラのコストとスケーラビリティの利点を維持しながら規制要件を満たすのに役立つハードウェアベースのコントロールを提供しています。
オンプレミス展開は、組織が厳格なデータ分類主権、セキュリティ要件に準拠しなければならないコアバンキングおよび防衛ネットワークにとって引き続き好まれるモデルです。ハイブリッドモデルも、機関が規制コンプライアンスと高度なデジタル機能の必要性のバランスを取るにつれて支持を集めています。サウジアラビアの銀行は現在、銀行間ブロックチェーン送金をローカルノードを通じてルーティングしながら、アナリティクスワークロードをソブリンクラウドに保存しています。このデュアルスタックアプローチは、重要なデータ居住要件を保護しながら、AI駆動型不正監視、より迅速なアナリティクス、弾力的なクラウド環境でのより柔軟な運用を可能にします。
組織規模別:
中小企業が予想外の成長を牽引大企業は2025年の収益の51.96%を占め、中小企業はサイバーセキュリティの認識が高まり、ターンキーソリューションバンドルが参入障壁を低下させるにつれて17.21%のCAGRで拡大すると予測されています。モンシャートの融資スキームを含む地域の起業家精神推進アジェンダは、サイバーセキュリティをライセンスおよびビジネス運営の前提条件と見なすデジタルファースト企業の創出を引き続き支援しています。この需要に応えて、ベンダーはエンドポイント、電子メール、クラウドアクセスセキュリティを消費量ベースの価格設定を持つマルチテナントコンソールにパッケージ化しており、組織がより高い柔軟性と低い初期投資で統合保護を採用できるようにしています。
大企業はすでに比較的成熟したサイバーセキュリティフレームワークを運用していますが、石油・ガス・石油化学分野で新たなOT課題に直面しており、オペレーターの60%が運用上の脅威をIT上の脅威よりも深刻と見なしています。その結果、サイバーセキュリティ支出は従来の境界機器から、製油所制御ネットワーク全体に拡張するセグメンテーションゲートウェイとアイデンティティガバナンスソリューションへとシフトしています。この移行は、重要な運用環境の保護、アクセス制御の改善、相互接続された産業システム全体にわたるリスク低減への強化された注目を反映しています。
エンドユーザー別:
ヘルスケアが成長リーダーとして台頭ヘルスケア支出は、デジタル化された患者ワークフロー、遠隔医療プラットフォーム、IoT対応診断の継続的な採用に支えられ、2031年まで20.12%のCAGRで増加すると予測されています。これらの技術は臨床効率と患者アクセスを向上させますが、ヘルスケアネットワーク全体のサイバー攻撃対象領域も拡大します。病院チェーンを標的としたランサムウェアインシデントにより、規制当局は患者記録の継続的な監視と暗号化転送の要件を強化しました。その結果、ヘルスケア組織はネットワーク分離、異常検知、より強力なサイバーセキュリティコントロールへの注力を強めています。スマートクリニックにおけるインダストリー4.0原則の実装も、接続された医療環境を保護するためのアイデンティティ管理とマイクロセグメンテーションソリューションへの需要を高めています。
一方、銀行・金融サービス・保険(BFSI)セクターは2025年の収益の21.02%を占め、機関がサイバーコントロールを継続的に強化することを要求する自己資本比率規制に支えられています。地域の銀行は行動AI ソリューションを統合してリアルタイムで不正を検知し、サウジアラビア通貨庁(SAMA)の監督義務へのコンプライアンスを強化しました。エネルギー・公共事業企業は重要インフラのレジリエンスを向上させるためにゼロトラスト改修に予算を振り向け、製造業企業は接続された生産ラインを保護し産業ネットワーク全体のリスクを低減するためにサプライチェーンセキュリティソリューションを展開しました。
地域分析
サウジアラビアサイバーセキュリティ市場
サウジアラビアは2025年において市場シェアの29.62%を占め、地域最大の市場となった。石油・ガスインフラ、金融サービス、およびビジョン2030のもとでの政府システムのセキュリティ確保に向けた大規模投資が、同国の首位を支えた。また、ソブリンクラウドの導入推進と国家サイバーセキュリティフレームワークの強化により、ベンダーおよびサービスプロバイダーにとってのアンカー市場としての地位が確固たるものとなった。これらの取り組みは、重要インフラ、公共部門、および企業環境全体にわたるサイバーセキュリティソリューションへの強い需要を支えた。
アラブ首長国連邦サイバーセキュリティ市場
アラブ首長国連邦(UAE)は最も成長の速い市場であり、2026年から2031年にかけてCAGR 17.46%を記録すると予測されている。ドバイおよびアブダビにおけるスマートシティ構想、強力な規制執行、ならびにAI対応サイバーセキュリティソリューションの急速な普及がこの成長を牽引すると見込まれる。地域の技術ハブとしてのUAEの地位は、中東全域におけるイノベーション、デジタルトランスフォーメーション、および高度なセキュリティ展開を引き続き支援している。クラウドセキュリティ、脅威インテリジェンス、およびマネージドセキュリティサービスへの投資の増加も、予測期間中に同国のサイバーセキュリティ市場を強化すると期待されている。
GCCサイバーセキュリティ市場
カタール、クウェート、バーレーンを含むその他の国々も地域の成長に貢献している。国家サイバーセキュリティ戦略、コンプライアンス義務、およびマネージドセキュリティサービスへの依存度の高まりが、これらの市場を支えている。これらの国々はサウジアラビアやUAEと比較して規模は小さいものの、デジタルインフラへの投資、規制の近代化、および重要資産の保護を通じて、サイバーセキュリティ態勢を着実に改善している。こうした取り組みは、地域全体のベンダーおよびサービスプロバイダーにとっての機会を拡大し続けている。
規制環境
中東全体でサイバーセキュリティ規制は、事業者のライセンス化、重要インフラの保証、そしてより迅速なインシデント報告に向けて厳格化が進んでいる。サウジアラビアでは、国家サイバーセキュリティ庁(NCA)がRFCS-1: 2026(サイバーセキュリティサービス・製品・ソリューションのライセンス供与に関する規制フレームワーク)を推進し、サイバーセキュリティベンダーおよびサービス提供事業者への正式な監督に市場を移行させている。これにより、現地のMSSPと政府および他の規制対象セクターにサービスを提供する多国籍企業の両方に対するコンプライアンス上の期待が高まっている。
UAEもまた、SBOM形式の透明性や重要情報インフラにサービスを提供するサプライヤー向けの認定主導のアクセスなど、政府調達志向の管理策を含む国家戦略プログラムの下でサイバーガバナンスを正式化している。GCCの中核以外では、オマーンが王令61/2026によりサイバー犯罪法を制定し、2026年6月に施行され、サイバー犯罪に対する法的措置が強化され、監視・インシデント対応・フォレンジックへの企業投資を後押しする執行の背景が強化されている。各国において、データ主権の要件と国家認定のアプローチが市場参入モデルをますます形作っており、ベンダーは国内配備、現地パートナーシップ、そして公共部門・BFSI・重要インフラの購入者向けの監査可能な管理策マッピングへと押し出されている。
バリューチェーン分析
中東のサイバーセキュリティのバリューチェーンは、グローバルおよび地域の技術サプライヤー(ネットワークセキュリティ、エンドポイント、IAM、クラウドセキュリティ、OTセキュリティ、脅威インテリジェンス)から始まり、次に規制環境向けに導入を現地化するディストリビューターおよびシステムインテグレーターが続き、その後、企業や公的機関に代わってSOC運用、MDR、インシデント対応を行うMSSPが続く。政府および重要インフラの購入者が需要に大きな影響を与え、調達は認定パートナーを経由することが多く、データレジデンシー、現地サポート、コンプライアンス文書が求められる。この構造は、アーキテクチャ設計、管理策の検証、継続的モニタリングを中心としたサービスの割合の高さを支えている。
官民協力は、この地域における中流層を特徴づける要素であり、UAEサイバーセキュリティ評議会は多国籍ベンダーと協力してイノベーションセンターやOT専門のセンター・オブ・エクセレンスを含む現地能力ハブを立ち上げている。これにより、政策要件、製品構成、スキル開発の間のフィードバックループが強化されている。ソブリンクラウド運用モデルや現地データセンターの展開を含む提供の現地化、そしてMicrosoftとG42を巡って言及されている政府間保証協定(IGAA)のような、高度な技術移転を統治する保証フレームワークは、地域全体でソリューションがどのようにパッケージ化され、運用され、サポートされるかに、ますます組み込まれつつある。
競争環境
Cisco、Palo Alto Networks、Fortinet などのグローバルサプライヤーは、中東サイバーセキュリティ市場においてDarkMatter、Help AG、CPXなどの地域チャンピオンと競合しており、市場は中程度に断片化した状態を維持しています。G42は2025年2月にCPXを買収し、AIインフラと防衛ツールを統合することで、クロスドメイン能力が市場リーダーにとって重要な差別化要因となっていることを示しました。この取引は高度なコンピューティング能力とサイバーセキュリティ運用の連携を強化し、脅威検知、対応、レジリエンスを支援できる統合プラットフォームへの市場シフトを強固にしました。DarkMatterの政府重視の受注残は収益の80%を占めると推定されており、特に公共部門および重要インフラの顧客の間でソブリントラストの継続的な重要性を示しています。
サウジアラビアのCipherは、地域全体にわたる専門的なサイバーセキュリティサービスへの需要の高まりを反映して、ペネトレーションテストとインシデント対応チームの拡大に1,330万米ドルの資金を確保しました。ベンチャーキャピタル資金は、アラビア語データセット、地域の脅威パターン、現地のコンプライアンス要件に対応できるAI駆動型プラットフォームへとますますシフトしています。エネルギーOEMとサイバーベンダーの戦略的提携も支持を集めており、Palo Alto NetworksがSLBと提携して産業制御アップグレードにセキュリティを組み込むなどの事例が見られます。これらのパートナーシップは、特に運用継続性、安全性、規制コンプライアンスが重要なセクターにおいて、サイバーセキュリティが産業近代化の中核的要素となりつつあることを示しています。
コモディティされたエンドポイントのニッチでは、ベンダーが規模、バンドル機能、マネージドサービス能力で競争するにつれて価格競争が激化しています。しかし、OTセグメンテーションゲートウェイ、コンフィデンシャルコンピューティングチップ、AI脅威ハンティングモジュールなどの専門分野では、買い手が価格よりもパフォーマンス、レジリエンス、コンプライアンス保証を優先するため、プレミアムマージンが持続しています。バンドル型MSSPサービスとソブリンクラウドSOCの台頭は、特に顧客が統合セキュリティ運用、現地化されたデータ処理、継続的な監視を求めるにつれて、純粋なコンサルティング会社のシェアを低下させる可能性があります。その結果、成功はハイブリッド提供モデル、現地で熟練したスタッフ配置、サイバーセキュリティソリューションを地域の規制および運用要件に合わせる実証可能なコンプライアンスマッピングにかかっています。
中東サイバーセキュリティ産業リーダー
IBM Corporation
Fortinet Inc.
Cisco Systems Inc.
Trend Micro Inc.
Microsoft Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
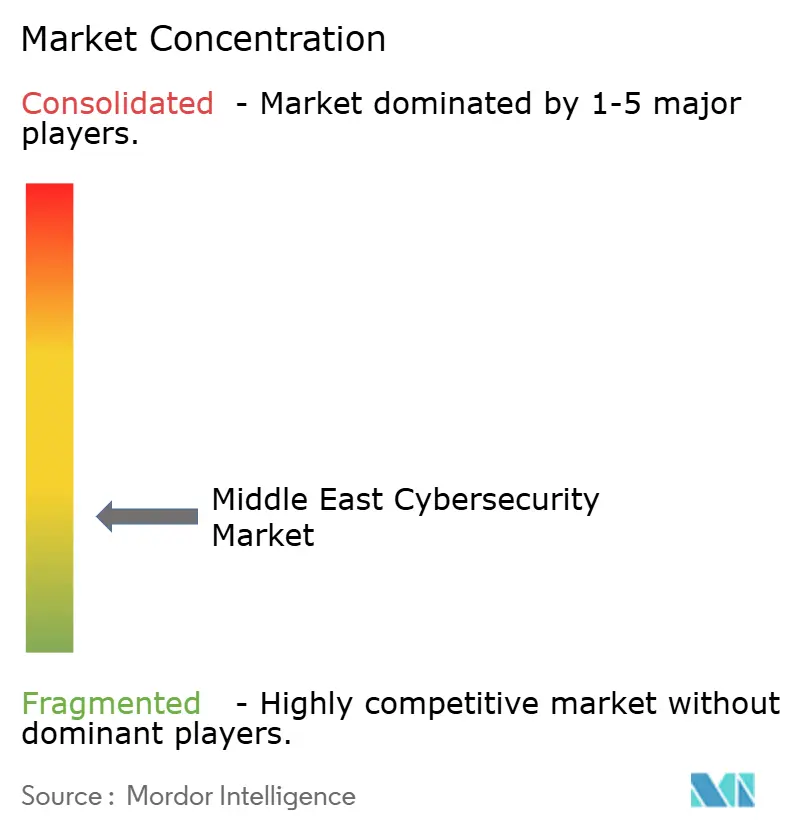
中東サイバーセキュリティ市場
- IBM Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Microsoft Corporation
- Trend Micro Incorporated
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- Broadcom Ltd. (Symantec)
- Dell Technologies Inc.
- Intel Corporation
- McAfee LLC
- Huawei Technologies Co. Ltd.
- Zscaler Inc.
- DarkMatter Group
- Help AG (e&)
- CPX Holding (UAE)
- StarLink ME
- Cyway LLC
- BAE Systems AI
- Kaspersky Lab

市場機会と将来展望
近い将来のホワイトスペース領域は、コンプライアンスに整合したサプライヤー支援であり、規制当局や重要インフラ所有者が認定済みの提供、侵害報告の規律、サプライチェーンの透明性への期待を高めている。サウジアラビアのNCA RFCS-1: 2026は、ライセンスを受け監視されたサイバーセキュリティ提供の重要性を高め、監査可能なマネージドサービス、準備状況評価、現地化に適したアーキテクチャを通じて管理策を運用化できるベンダーやパートナーに余地を生み出している。UAEでは、国家プログラムと調達主導の要件が、安全なクラウド導入やAIガバナンス管理策を含む、デジタル政府の展開サイクルに直結するセキュリティ能力への需要を引き続き強化している。
AIセキュリティ、OT/ICS保護、そして現地の人材育成もまた、可視的な市場動向を伴う活発な機会分野である。2026年、IBMはUAEサイバーセキュリティ評議会との共同イノベーションセンターの計画を発表し、Fortinetは同評議会と覚書を正式化し、現地データセンターやFortiGuardセンター・オブ・エクセレンスなどの現地能力構築を含めた。これらの動きは、国内における専門知識、脅威インテリジェンス、主権に整合した運用モデルに対する顧客の選好を反映している。保証フレームワーク(IGAA)の下でのMicrosoftとG42を含む地域のAIインフラへの投資は、クラウドセキュリティ態勢管理、アイデンティティ中心のゼロトラスト、そして現地の規制制約内で提供可能なモデル・データ保護管理策への需要をさらに高めている。
Recent Industry Developments in 中東サイバーセキュリティ市場
- 2026年6月:Trend Micro(TrendAI)がアラブ首長国連邦でTrendAIのエンタープライズAIセキュリティ事業を開始した。この開始により、UAE市場におけるAIセキュリティ提供が拡大し、UAEにおける現地のAIガバナンスおよびセキュリティ能力が強化される。
- 2026年5月:IBMがUAEサイバーセキュリティ評議会とともにアブダビでの共同イノベーションセンターを発表した。この協力は、この地域における信頼できるAIとサイバーセキュリティのイノベーションを示すものであり、UAEにおけるソブリンAIセキュリティの取り組みと地域のR&Dの基盤となる。
- 2026年5月:Fortinetは、国家のサイバーセキュリティ能力を高めるため、UAEサイバーセキュリティ評議会との覚書を正式化した。この協定は、データ主権と現地のサイバーセキュリティ能力を支援し、地域のレジリエンスを高めるための現地データセンターとセキュリティ協力を確立する。


中東サイバーセキュリティ市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本方法論において、市場は中東の公・民間セクター双方の組織において、デジタル脅威の防止、検知、および対応に使用されるサイバーセキュリティソリューションおよびサービスへの支出を対象とする。
スコープの除外事項:純粋な物理的セキュリティ、非サイバー安全システム、および主にセキュリティ目的で購入されない一般的なITハードウェアは含まれない。
セグメンテーション概要
- 提供内容別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- アイデンティティおよびアクセス管理
- インフラ保護
- 統合リスク管理
- ネットワークセキュリティ機器
- エンドポイントセキュリティ
- その他のソリューション
- サービス
- プロフェッショナルサービス
- 管理型サービス
- ソリューション
- 展開モード別
- クラウド
- オンプレミス
- 組織規模別
- 中小企業
- 大企業
- エンドユーザー別
- BFSI
- ヘルスケア
- ITおよびテレコム
- 産業および防衛
- 小売
- エネルギーおよびユーティリティ
- 製造業
- その他のエンドユーザー
- 国別
- サウジアラビア
- アラブ首長国連邦
- カタール
- クウェート
- バーレーン
- エジプト
- 中東その他
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、サイバーリスクの表面をマッピングし、規制がどのようにして予算をセキュリティ項目へと誘導するかを把握することから始まった。国家サイバーセキュリティ機関および規制当局、通信当局、中央銀行の通達、ICTおよびデジタル普及指標を報告する統計機関などの公的情報源を参照した。
また、年次報告書、投資家向けプレゼンテーション、プレスリリースなどの開示主導の情報源を活用してセクター別のセキュリティ優先事項をマッピングし、インシデントおよび政策変更に関する信頼性の高いメディア報道も参照した。補完的な確認作業として、企業財務および情報、ニュスおよび財務データの有料サブスクリプション、輸出入の積荷レベルデータベース(特定のハードウェア関連セキュリティカテゴリ向け)、および製品活動を評価するための特許データベースを活用した。ここに挙げた情報源は網羅的なものではなく、収集、検証、および明確化のために他の多くの公開文書やデータセットも使用した。
一次インタビューおよびサーベイ
一次調査は、デスクリサーチでは明確に示せなかった事項、主に国ごとにツール、サービス、および導入選択肢にわたって予算がどのように分配されるかを検証するために活用した。湾岸諸国およびその他の主要な中東市場において、購買担当者、セキュリティリーダー、サービスプロバイダー、およびチャネル参加者と対話し、導入タイミングおよび価格設定に関する前提が現実的なものとなるよう努めた。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 |
|---|---|
| 上位層:30% | CXO:13% |
| 中位層:54% | 部門・ユニットリーダー:35% |
| 小規模プレイヤー:16% | マネージャー:52% |
市場規模算定と予測
規模算定は、地域のITおよびデジタル化支出シグナルを、国ごとに検証した普及率および予算シェアの前提を用いてサイバーセキュリティ需要プールに変換するトップダウン構築から始まった。最初の合計値を形成した後、エンドポイントおよびアイデンティティ管理のユーザー当たりサンプル価格、クラウドセキュリティ付帯率にマッピングしたクラウドワークロードの成長、マネージドサービスバンドルに関するチャネルチェックなど、選択的なボトムアップ近似値によって裏付けを行った。不一致が生じた場合は合計値を調整した。
インプットは、パブリッククラウドの導入ペース、銀行および重要インフラにおける規制対象エンティティ数、国家デジタルイニシアティブに紐づく大規模プログラムの展開、報告された侵害の深刻度と対応要件、および社内チームとアウトソーシングされたSOCおよびマネージドサービスの現地比率など、実用的かつ再現可能なものを維持した。予測はシナリオ分析を用いて作成され、規制執行のタイミング、クラウド移行速度、スキルの利用可能性などのドライバを変動させ、インタビュー中に共有された最も一般的な見通しに合わせて調整した。
データ検証と更新サイクル
検証は、ICT支出の方向性、クラウドサービスの拡大、公共部門の調達パターン、およびコンプライアンス主導の展開の観測されたペースなどの独立したシグナルに対してモデルを三角測量することで実施した。外れ値は国およびエンドユーザー間の分散チェックを通じてレビューされ、主要な前提が変化した場合や新たな政策発表によってタイミングが変わった場合にはフォローアップコールが実施された。
承認前に、市場合計値、成長率、および主要な前提がセクション間で一貫性を保つよう、作業は段階的にレビューされる。レポートは年次で更新され、重要なイベントが発生した場合には中間更新が行われ、数値を最新の状態に保つための最終的な納品前チェックが実施される。
Mordor Intelligenceの中東サイバーセキュリティ市場規模と他の公表推計値との比較
中東サイバーセキュリティの公表市場規模は、トピックのラベルが類似して聞こえる場合でも、基礎となる定義がしばしば異なるため、大きく乖離して見えることがある。相違点は通常、情報源がエンドユーザー支出とベンダー収益のどちらを追跡しているか、どの国が含まれているか、セキュリティ以外のITリスク管理項目が含まれているかどうかから生じる。
一部の公表数値は、MENAやMEAのようにより広い地域をカバーしており、サイバーセキュリティ収益として扱われない隣接カテゴリを含むセキュリティおよびリスク管理支出を記述している場合もある。Mordor Intelligenceでは、市場合計値は中東レポートスコープ内のサイバーセキュリティソリューションおよびサービスとして計上され、通貨タイミングおよび価格推移が乖離しないよう、合計値は記載されたベースイヤーに合わせて更新される。
ベンチマーク比較
| 情報源 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 205.5 ビリオン 米ドル(2025年) | |
| グローバルアドバイザリーA | 33.0 ビリオン 米ドル(2024年) | MENAのエンドユーザーセキュリティおよびリスク管理支出を使用しており、定義外の中東諸国を除外する場合があり、サイバーセキュリティ収として扱われない隣接リスクカテゴリをグループ化する場合がある。 |
| 業界誌B | 62.0 ビリオン 米ドル(2024年) | MEAのセキュリティ製品およびサービス支出を表しており、イスラエルを明示的に除外しているため地理的範囲が変わり、年度および支出ベースの視点により中東市場価値モデルよりも小さくなる。 |
この表は、乖離が主に地理的ラベルと測定対象、すなわち支出対より広い市場価値の視点によって生じていることを示している。スコープと年度の整合性を明示的に保ち、その結果を普及率および価格シグナルと照合することで、最終的な数値は繰り返し可能な明確なステップに追跡可能な状態を維持している。


レポートで回答される主要な質問
中東サイバーセキュリティ市場の現在の価値はいくらですか?
市場は2025年に205.5億米ドル、2026年に235.4億米ドルと評価されており、14.55%のCAGRで2031年までに463.9億米ドルに達する軌道にあります。
地域のサイバーセキュリティ支出をリードしている国はどこですか?
アラブ首長国連邦が2025年収益の29.62%という最大の国別シェアを保持しています。
サイバーセキュリティ需要において最も急成長しているセクターはどこですか?
ヘルスケアは病院のデジタル化と患者データ保護に伴い、2031年までCAGR 20.12%で拡大しています。
国家「ビジョン」プログラムは予算にどのような影響を与えていますか?
サウジビジョン2030などのイニシアチブに基づく規制は最低限のセキュリティコントロールを義務付けており、サイバーセキュリティを非裁量的な運営コストへと転換しています。
データ所在地規則にもかかわらず、クラウドセキュリティが優先事項となっているのはなぜですか?
機密コンピューティングと主権クラウドモデルにより、機関は機密データを国家管轄下に置きながら弾力的なリソースを活用できます。
市場成長を加速させる上での主な障壁は何ですか?
熟練したサイバーセキュリティ専門家の持続的な不足が賃金インフレを引き起こし、特にサウジアラビアとアラブ首長国連邦においてプロジェクトの展開を遅延させています。
最終更新日:


