
Mordor Intelligenceによるインドのサイバーセキュリティ市場分析
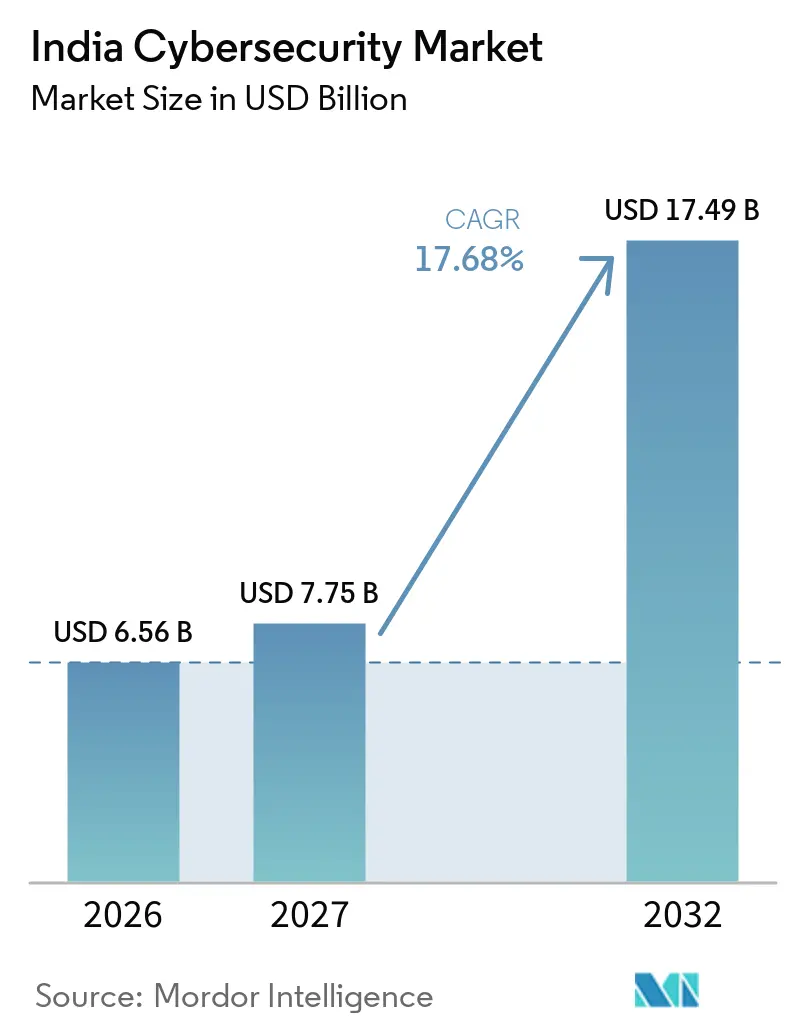
インドのサイバーセキュリティ市場規模は2025年にUSD 55億6,000万と評価され、2026年のUSD 65億6,000万から2031年にはUSD 150億6,000万に達すると推定されており、予測期間(2026年~2031年)中のCAGRは18.07%です。クラウドファーストの公共プログラム、侵害件数の増加、より厳格なデータ保護規制が相まって、支出の成長率は世界平均を大幅に上回る水準を維持しています。デジタル個人データ保護法(DPDPA)が高額の罰則を課しているため、経営幹部は暗号化、監視、およびインシデント対応への支出を加速させています。リアルタイム決済、特にUPIは、ゼロトラストコントロールに向けて予算を誘導するアイデンティティ不正の圧力を生み出しています。人材不足に直面する企業においてマネージド検知・対応契約が増加する一方、ベンチャー資金がインド固有の脅威パターンに対応する国内イノベーターを支えています。全体として、市場はポイントツールからプラットフォームアプローチへと移行しており、より迅速なコンプライアンス達成、平均検知時間の短縮、そしてより深いネットワークセキュリティの収束を約束しています。
主要レポートの要点
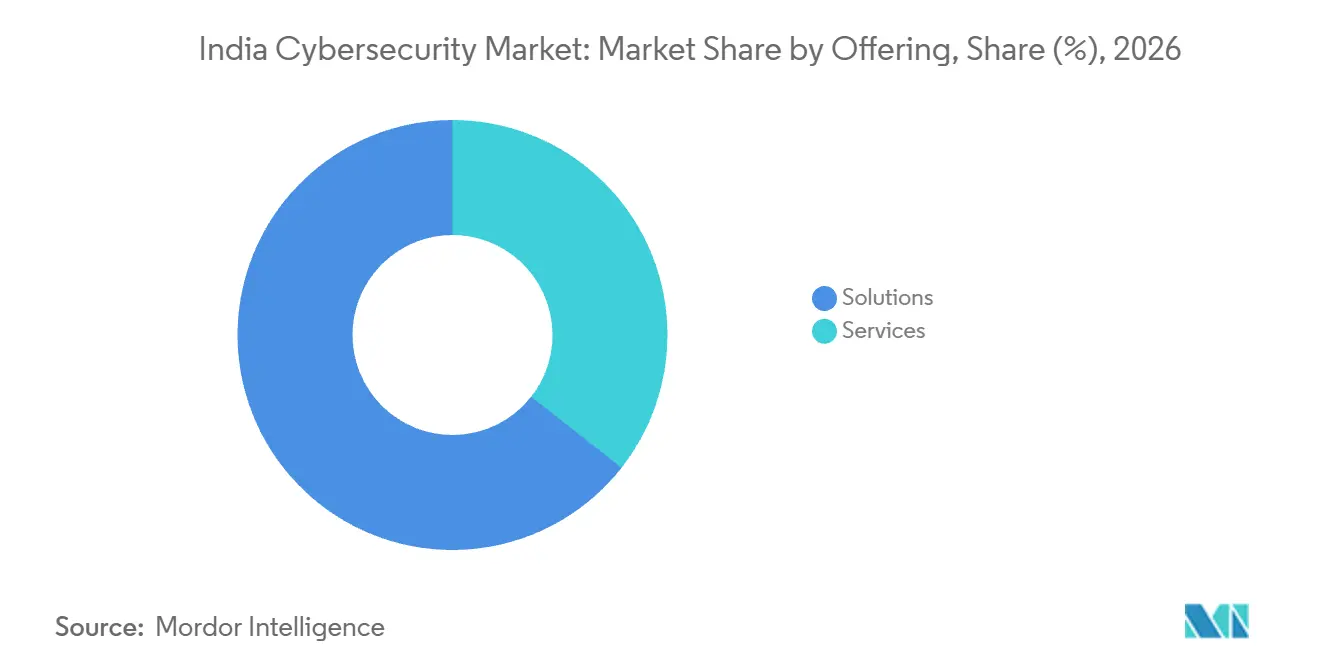
- 提供内容別では、ソリューションが2025年に64.58%の収益シェアを占め、サービスは2031年まで18.62%のCAGRで成長軌道にあります。
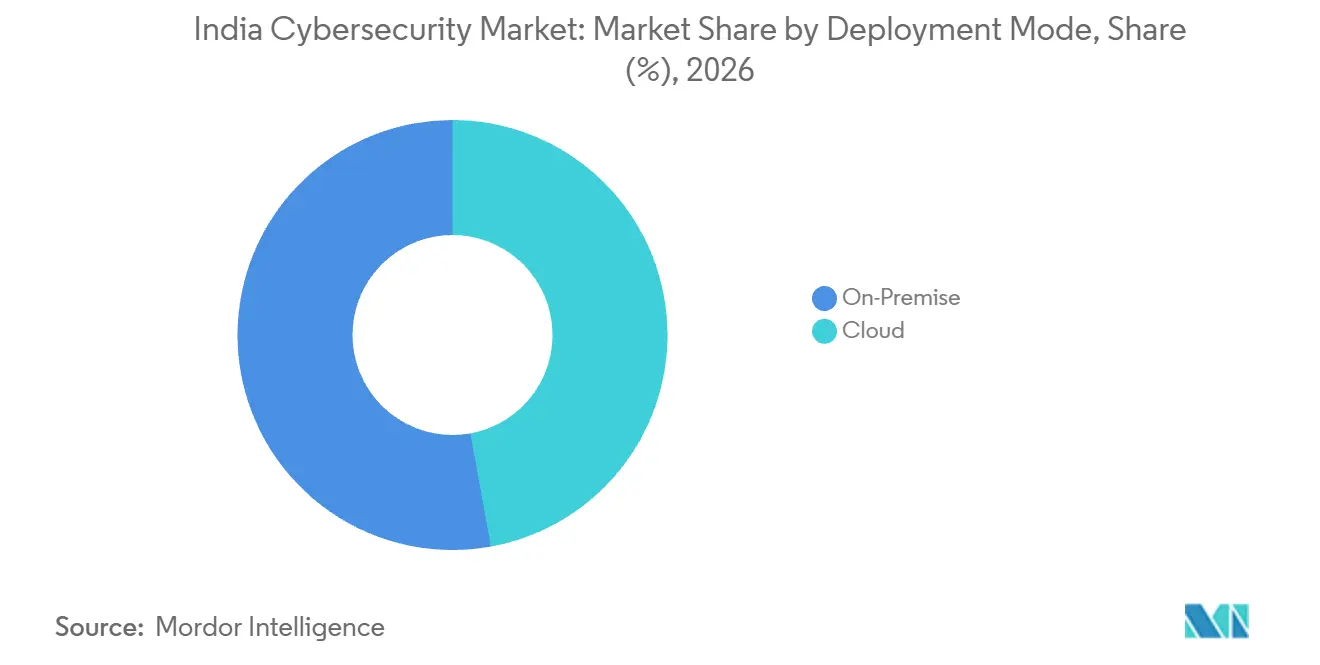
- 展開モード別では、オンプレミスが2025年にインドのサイバーセキュリティ市場シェアの54.35%を保持し、クラウドは21.92%のCAGRで拡大すると予測されています。
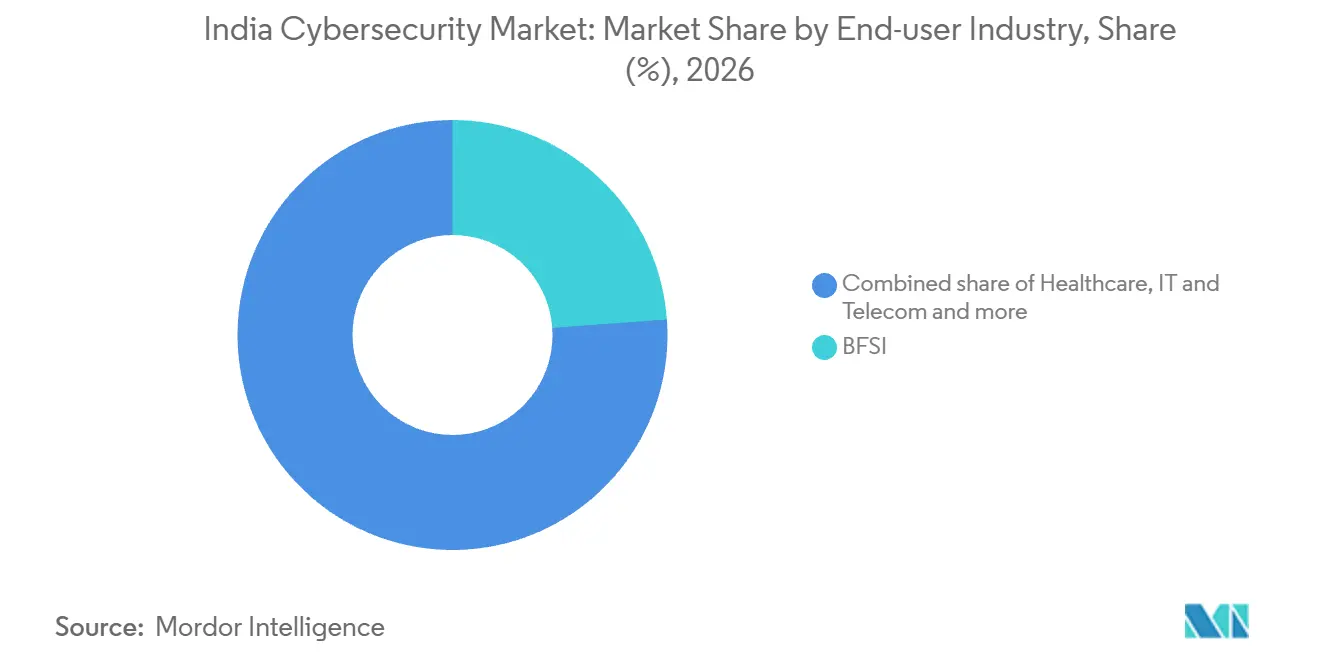
- エンドユーザー産業別では、BFSIが2025年に23.88%の収益シェアでトップとなり、ヘルスケアは18.86%のCAGRで成長しています。
- エンドユーザー企業規模別では、大企業が2025年の支出の69.72%を占め、中小企業は19.74%のCAGRで成長すると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGR予測への(概算)%影響 | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| デジタルインドと企業のモダナイゼーションが強固なサイバーセキュリティコントロールを義務付け | +4.20% | 第1層都市圏、第2層都市でも増加中 | 中期(2~4年) |
| UPIおよびリアルタイム決済の急増がアイデンティティ・不正保護需要を牽引 | +3.80% | 全国規模、都市部優先 | 短期(2年以内) |
| 政府によるDPDP法およびCERT-Inコンプライアンス期限がセキュリティ支出を加速 | +5.10% | インド全土で均一 | 短期(2年以内) |
| 5GおよびIoTの展開がテレコムとスマートマニュファクチャリングに新たな攻撃対象領域を露呈 | +2.70% | 都市部、次いで半都市部 | 中期(2~4年) |
| サービスとしてのランサムウェア(Ransomware-as-a-Service)の台頭が公共部門および重要インフラを標的に | +2.30% | 主要都市圏 | 短期(2年以内) |
| ベンチャーキャピタルおよび政府助成金がインドのサイバーセキュリティスタートアップエコシステムを育成 | +1.90% | ベンガルール、ムンバイ、デリーNCR、ハイデラバード | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
デジタルインドと企業のモダナイゼーションが強固なサイバーセキュリティコントロールを義務付け
デジタル化の拡大により、より多くのサービスが接続されたインフラに依存するようになるにつれ、オンライン業務の安全確保は企業にとって必須要件となっている。インド電気通信規制庁(TRAI)は、2026年6月末時点でインドのインターネット加入者数が11.1億人に達し、前四期比1.96%増加したと報告した。2025年には、インドコンピュータ緊急対応チーム(CERT-In)が231の認定セキュリティ監査機関を認定し、監査の大部分は銀行・金融機関、電力・エネルギー、および輸送分野で実施された。この保証活動は、デジタルリーチの拡大とインドのサイバーセキュリティ市場における重要な基幹システムの制御上の脆弱性の特定との間に実践的な連携をもたらしている。監査によって脆弱性が特定された場合、その是正対応は評価作業そのものを超えた業務を生み出し、近代化と実装収益を結びつけ、インドのサイバーセキュリティ市場の成長を支えている。
UPIおよびリアルタイム決済の急増がアイデンティティ・不正保護需要を牽引
決済事業者は、後続の調査に全面的に依存するのではなく、取引判断の中で機能する不正防止対策を必要としている。インドの統合決済インターフェース(UPI)は、2026年8月に245.1億件の取引を処理した。2025年6月30日、インド準備銀行(RBI)は、指定商業銀行、小規模金融銀行、決済銀行、および協同組合銀行に対し、電気通信省の金融詐欺リスク指標をシステムに統合するよう指示した。この指示は、リアルタイム決済の運規模とともに、銀行側に具体的な統合作業を課すものであり、積極的な不正防止に向けたインドのサイバーセキュリティ市場のトレンドを反映している。銀行側の統合は、決済判断の前に通信インテリジェンスを実用化するための重要なステップである。
政府によるDPDP法およびCERT-Inコンプライアンス期限がセキュリティ支出を加速
コンプライアンスは、法的拘束力のある報告期限を満たすことができる、接続された検知・記録保持・エスカレーション機能への需要を生み出します。対象となるサービスプロバイダー、仲介業者、データセンター、法人および政府機関は、アネックスI(Annexure I)のサイバーインシデントを認知または通知を受けてから6時間以内にCERT-Inに報告しなければなりません。[1] また、インド国内のすべての情報通信技術(ICT)システムログを直近180日間にわたって安全に保持し、インシデントレポートとともに、またはCERT-Inの指示に従って提供しなければなりません。これらの義務は、対応速度と使用可能な証拠の取得能力を結びつけています。電子情報技術省(MeitY)のデジタル個人データ保護規則2025は、2025年11月13日の公布から18か月後に第3条、第5条から第16条、第22条および第23条の施行を予定しています。CERT-Inの継続的な義務とデジタル個人データ保護(DPDP)の施行予定は、それぞれ独立した運用上および準備上のニーズを生み出しており、実施の順序付けがコンプライアンス購入の一部となっています。
5GおよびIoTの展開がテレコムとスマートマニュファクチャリングに新たな攻撃対象領域を露呈
機械の接続性は、セキュリティ要件の一部を人間のアカウントアクセスから接続されたエンドポイントの管理へとシフトさせます。2026年6月時点で、インドには563,000基の5G基地局が設置されており、5Gサービスは全地区の99.9%で利用可能となっています。セルラー機器間通信(M2M)接続数は、2026年7月の1億3,770万件から2026年8月には1億4,050万件に増加しました。機械通信を保護するオペレーターにとって、この拡大する接続基盤は、認可されたデバイスと不正アクセスを区別することの重要性を高めています。人間のアカウントのみを対象としたコントロールは、デバイスレベルの認可が加える作業負荷を過小評価する可能性があります。
抑制要因の影響分析*
| 抑制要因 | CAGR予測への(概算)%影響 | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 認定SOCアナリストの不足 | −2.5% | 全国規模、第2・第3層都市でより顕著 | 中期(2~4年) |
| 中小零細企業の価格感度がエンタープライズグレードソリューションの採用を制限 | −1.8% | 産業クラスター | 短期(2年以内) |
| 越境データフローに関する規制の断片化が調達遅延を生む | −1.4% | IT/ITeSハブの多国籍企業 | 中期(2~4年) |
| レガシーインフラの複雑性 | −1.0% | 規制産業 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
認定SOCアナリストの不足
企業は第1層・第2層のアナリスト席を埋めることに苦労しており、自動化とアウトソーシングによるモニタリングの普及が進んでいます。CERT-InとFortinet Technologiesはセキュリティカリキュラムを組み込む大学と提携しており、今後3年間にわたって人材パイプラインを育成していく予定です[2]。その間、マネージド検知・対応契約は、サービスプロバイダーが複数のクライアントにわたって希少な専門知識を集約できるため、二桁の成長率を記録しています。
中小零細企業の価格感度がエンタープライズグレードソリューションの採用を制限
熟練したセキュリティ人材の確保は、購入者が必要な技術を取得していても、実際の運用能力を制限する可能性がある。インドデータセキュリティ評議会(DSCI)とSANSの2025〜2026年調査によると、調査対象のインド企業の73%、およびサイバーセキュリティプロバイダーの68%が、熟練したサイバーセキュリティ人材の確保が困難であると回答した。ISC2が2025年にインドのサイバーセキュリティ専門家524名を対象に実施した調査では、48%が人材不足を報告しており、2024年の59%から低下した。ETtechは2025年11月、エントリーレベルのセキュリティオペレーションセンター(SOC)アナリスト職は、希少な実践的かつ部門横断的スキルを必要とするポジションと比較して採用が容易であると報告した。インドのサイバーセキュリティ業界全体において、複雑な案件で、初級レベルの人材が必要な実践的専門知識の代替となれない場合、より高コストな採用活動や長期にわたる人材確保のリードタイムが必要となる可能性がある。
Affordability can limit the protection that small and medium enterprises (SMEs) can implement, even when their operations face meaningful cyber exposure. In commentary published in January 2025, Ruchin Kumar, Futurex’s vice president for South Asia, wrote in a personal capacity about Indian fintech SMEs with fewer than 200 employees. He linked their heightened cyber risk to limited financial resources and insufficient cybersecurity skills and technology. Financial capacity and implementation resources jointly determine the protection those fintech buyers can put to work. In Tata Tele Business Services and CyberMedia Research’s 2026 study of SMEs across major Indian cities, respondents cited budget constraints (23%), expertise gaps (45%) and integration complexity (43%) as obstacles to effective cybersecurity implementation. The commercial ceiling for an enterprise-grade deployment therefore includes delivery effort as well as the product outlay, which can keep broader coverage beyond those firms’ affordable implementation range.
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供内容別:
ソリューションが優勢、サービスが加速ソリューションは収益の中核として残り、2025年にインドのサイバーセキュリティ市場シェアの64.58%を占めています。経営幹部が追いつき支出を承認する際、ネットワークセキュリティ、クラウドワークロード保護、アイデンティティおよびアクセス管理パッケージが最初に刷新されます。ベンダーはAI分析と統合ダッシュボードを追加してアラート疲労を軽減し、更新率を高く維持しています。
インドのサイバーセキュリティ市場のサービス部門は、人材制約により組織が検知と対応をアウトソースすることを余儀なくされる中、2031年まで18.62%のCAGRを記録すると予測されています。CERT-Inの規則を反映した6時間以内のインシデント報告を保証するマネージドセキュリティサービスプロバイダーが複数年契約を獲得しています。コンプライアンスと脅威ハンティングの専門知識を融合させたアドバイザリー業務はアタッチ率の上昇を見せており、ヘッドカウントの規模ではなくプロセスの深さが購買決定を動かすようになったことを確認させています。


注記: 個別セグメントの全シェアはレポート購入後にご確認いただけます
展開モード別:
クラウドがセキュリティアーキテクチャを変革オンプレミス展開は、2026年のインドサイバーセキュリティ市場シェアの52.86%を占めました。2025年5月から7月にかけて実施された調査では、インドの主要企業における350名以上の最高情報責任者(CIO)およびテクノロジーリーダーの70%が、社内スタッフモデルにおけるオンプレミスセキュリティソリューションを採用していると回答しました。この運用の組み合わせは、展開の選択を組織自身のセキュリティチームの活用と結びつけ、ローカル実装と内部デリバリー能力を連携させています。社内運用モデルでは、展開がオンプレミスのままであっても、ローカルチームの能力が使用可能な製品範囲の制限となります。
クラウドは最も成長が速いセグメントであり、2027年から2032年にかけてCAGR 21.45%が予測されています。2025年1月、Orca Securityはインドにおけるクラウドセキュリティプラットフォームの顧客数が前年比100%成長した報告しました。[3] Orcaはまた、2023年にインドにデータセンターを開設して以来、顧客数が500%成長し、パートナー基盤が拡大したとも報告しています。同社はその拡大をAI主導の需要と包括的・統合的なクラウドセキュリティプラットフォームへの需要に結びつけています。ローカルインフラとより広いパートナーカバレッジは、クラウド導入を共に支援し、インドのバイヤーに統合プラットフォームへのより多くのルートを提供することができます。

エンドユーザー産業別:
BFSIがトップ、ヘルスケアが加速BFSIバーティカルは現在の収益の23.88%を占め、インドのサイバーセキュリティ市場における先行指標としての長年にわたる地位を確固たるものにしています。不正損失の圧力が銀行に行動バイオメトリクスの試験導入を促し、規制当局は不変の監査証跡を求めています。ヘルスケアセクターはインドのサイバーセキュリティ市場において18.86%のCAGRで成長しています。
ヘルスケア予算は2024年の地域がんセンターでの侵害後に急増し、病院のCIOはすべての接続された診断機器の棚卸しを促されています。OTセキュリティの専門家はアセット検知とマイクロセグメンテーションバンドルを提案しており、ライフサイエンスキャンパス全体でインドのサイバーセキュリティ市場の総規模を拡大しています。
注記: 個別セグメントの全シェアはレポート購入後にご確認いただけます
エンドユーザー企業規模別:
中小企業が保護格差を縮小大企業は2025年のインドのサイバーセキュリティ市場規模の69.72%を占め、一括ライセンスと統合SOCワークフローを活用して何千ものエンドポイントからテレメトリを収集しています。意思決定者はますます機能の多さではなく、自動化カバレッジと侵害封じ込め指標でベンダーを評価するようになっています。
中小企業は絶対的な支出では小規模ですが、段階的なSaaSバンドルが初期費用の衝撃を軽減するにつれ、より速い19.74%のCAGRを示しています。柔軟な課金体系が認識をコストセンターからビジネスイネーブラーへと変え、より多くのミッドマーケット企業がゼロトラストのロードマップへと誘導されています。この傾向は、予測期間内にインドのサイバーセキュリティ産業のトップヘビー状態が緩和されることを示唆しています。
地理的分析
ムンバイ、ベンガルール、デリーNCRは、データセンター密度、株式取引所の活動、本社クラスターのすべてが常時保護を必要とするため、インドのサイバーセキュリティ市場の半分以上を引き続き支えています。州の入札はDPDP法に準拠したログ保持を規定するケースが増えており、自動コンプライアンスダッシュボードを持つベンダーに有利なスタートを与えています。これらの主要都市圏に開設された外国クラウドリージョンがSaaSセキュリティの採用をさらに加速させています。
ハイデラバード、プネ、ジャイプールなどの第2層都市は、シェアードサービスハブや半導体工場の稼働に伴い、二桁の成長を記録しています。地元の商工会議所がサイバーレディネスブートキャンプを共同開催し、輸出志向の中小企業にもエンドポイント暗号化を普及させています。マネージドサービスプロバイダーは衛星SOCを開設することで対応し、低遅延テレメトリルーティングを確保するとともに、インドのサイバーセキュリティ市場を形成するデータ居住条項を満たしています。
農村部および半都市部は依然として普及曲線の初期段階にありますが、モバイルバンキングの普及がフィッシングやボットネットトラフィックにさらされるリスクをもたらしています。金融包摂推進を行う公共部門の銀行はマイクロクレジットアプリにエンドポイントセキュリティをバンドルし、低フットプリントエージェントにとっての新たな収益源を生み出しています。テレコムタワー運営者はバックホールリンクを強化するためにエッジファイアウォールを展開しており、より広いインドのサイバーセキュリティ産業において、地理的条件がもはや基本的な保護水準を左右しないことを証明しています。
2025年6月18日、テランガーナ州首相はハイデラバードのハイテクシティ近郊にGoogleの安全工学セター(Safety Engineering Center)を開所しました。同州はこれをアジア太平洋地域におけるGoogleの初のGSECと説明しました。[4] テランガーナ州政府は、ハイデラバードで開催されたサイバーセキュリティ・コンクレーブ2025において、セキュリティオペレーションセンターおよびサイバーフュージョンセンターをオンラインで立ち上げました。2025年12月の欠員通知において、ラジャスタン州情報技術・通信局は、ジャイプール拠点のラジャスタン州コンピューターセキュリティインシデント対応チームが設立されたと説明しました。その提案された権限範囲は、州の各省庁、重要インフラ、および戦略的に重要な民間組織を対象としています。提案された権限範囲が州の各省庁、重要インフラ、および戦略的に重要な民間組織にまたがるため、同チームのサービスエリアはジャイプールに拠点を置いていても、その範囲を超えて広がることになります。
Workforce development and community awareness connect other locations to the security ecosystem through different delivery routes. DSCI established an Advanced Cyber Skill Centre in Kandivali, Mumbai, which Union Minister Piyush Goyal inaugurated on July 19, 2025, with courses planned in ethical hacking, security operations, threat hunting and incident response. In April 2026, MeitY, C-DAC Hyderabad and Reliance Foundation announced e-SafeHER to support cybersecurity awareness training for rural women. Initial delivery was to begin in Madhya Pradesh and Odisha through community channels including Self-Help Groups, with C-DAC providing content and Reliance Foundation supporting dissemination. For training providers, the geographic distinction changes the distribution model, with professional instruction delivered through a dedicated center and awareness content carried by rural community groups.
規制環境
インドのサイバーセキュリティ・コンプライアンス環境は、2000年情報技術法を基盤とし、CERT-Inの指令によって運用面で執行されている。これには6時間以内のインシデント報告義務や、SOCツールおよびマネージド監視契約の設計に影響を与えるログ保持要件が含まれる。セクター別規制当局はさらに垂直的な厳格性を加えており、RBIのITガバナンスに関するマスターディレクション(2023年11月)は規制対象金融機関に対するITリスク管理要件を強化し、SEBIのサイバーセキュリティ・サイバーレジリエンスフレームワーク(CSCRF)(2024年8月)は市場仲介業者に対して継続的な監視とレジリエンステストを促している。
データ保護は、2023年デジタル個人データ保護法(DPDPA)およびその後2025年11月に公示された2025年DPDP規則の制定を受けて、主要な調達推進要因となっている。これらは合法的な処理、同意管理、および違反対応ワークフローに関する義務を正式化するものである。2026年におけるMeitY指導部からの、国家サイバーセキュリティ態勢の強化および一部のデジタルコミュニケーションプラットフォームに関する規則標準化に関する政策的シグナルは、定期的な監査対応から常時稼働の管理体制への移行を後押ししており、官民両セクターにおいて、ID管理、暗号化、エンドポイントテレメトリー、インシデント対応の自動化への下流需要を支えている。
バリューチェーン分析
インドのサイバーセキュリティのバリューチェーンは、コア技術および知的財産の創出(セキュリティソフトウェア、脅威インテリジェンス、分析、コントロールプレーンプラットフォーム)から始まり、その後、インド特有の脅威パターンおよびコンプライアンス要件(DPDPAおよびCERT-In報告)に対応した製品化・ローカライズへと移行する。市場投入はパートナー主導であり、システムインテグレーターおよびマネージドサービスプロバイダー(MSP)が、グローバルおよび国内のツールをマネージドSOC、MDR、コンプライアンスバンドルとしてパッケージ化し、BFSI、通信、政府の購入者に提供している。これらの調達では、監査対応可能な報告体制と現地でのデリバリーが重視される傾向がある。
企業や公的機関は、直接販売、チャネル流通、MSPによるサービス提供を組み合わせてソリューションを利用しており、規制環境下ではハイブリッド展開が一般的である。DSCIの「India Cybersecurity Product Landscape Report 3.0」(2025年12月)は、規模を拡大した国内製品エコシステム(400社以上の製品企業)と輸出志向の動き(55%がチャネルパートナーを通じてグローバルに事業を展開)を示している。一方、人材不足(2025年時点で約60,000人のサイバーセキュリティ専門家)は、自動化および外部委託による監視への依存を高め、統制の運用と継続的な調整におけるインテグレーターの役割を強化している。
競争環境
市場集中度
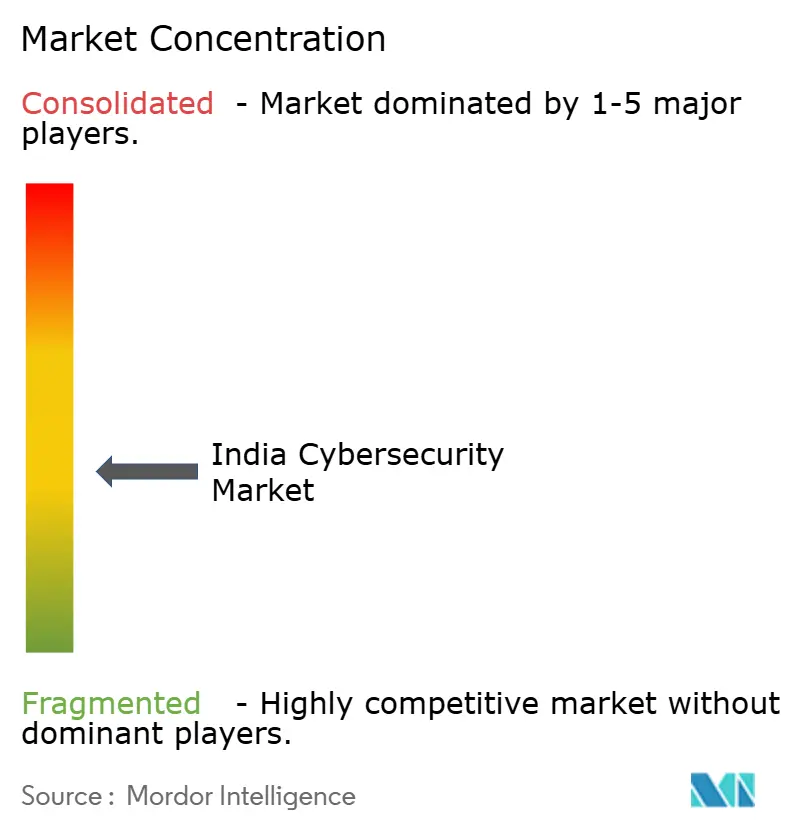
インドのサイバーセキュリティ市場は中程度の集中度を示しています。国内インテグレーターであるTata Communications、Wipro、HCLTech、Infosysはレガシーネットワーク契約と次世代SOCオペレーションを融合させ、粘着性の高いフルスタック案件を創出しています。公共部門の監査を通じて磨かれたコンプライアンス実績は、入札評価でローカルデリバリーの資格が優先される場合にグローバル競合他社を上回ります。
Cisco、Check Point、Fortinet Technologiesなどのグローバル専業企業は、深いR&D予算を活用してAI強化ファイアウォールとXDRプラットフォームを展開しています。Check Point Softwareの2025年レポートで44%の攻撃増加が引用されたことで、役員レベルでの可視性が高まっています [5]。Fortinet Technologiesはネットワークセキュリティの収束を活用しており、新しいGシリーズは低消費電力でIPsecスループットを11倍向上させています [6]。
PingSafe、Safe Security、Indusface、Quick Healなどの活発なスタートアップ群は、多言語フィッシングやアダール連携不正といったローカライズされた課題に取り組むことでインドのサイバーセキュリティ市場を拡大しています。ベンチャー資金と政府のシードグラントが機能開発の速度を上げ、システムインテグレーターとのチャネルアライアンスが企業採用を加速しています。既存勢力と破壊的イノベーターの相互作用が、サポートエコシステムを断片化することなくソリューションの多様性を確保しています。
インドのサイバーセキュリティ産業のリーダー
-
Quick Heal Technologies Limited
-
Tata Communications
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Wipro Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
インドのサイバーセキュリティ市場 このレポートでカバーされる企業
- Tata Communications
- Wipro Ltd.
- HCLTech
- Infosys Ltd.
- Tech Mahindra Ltd.
- Cisco Systems, Inc.
- Check Point Software Technologies India
- Sophos Technologies Pvt. Ltd.
- Fortinet Technologies India
- McAfee Software (India) Pvt. Ltd.
- Palo Alto Networks, Inc.
- Quick Heal Technologies Ltd.
- Zscaler India Pvt. Ltd.
- Juniper Networks India Pvt. Ltd.
- Trend Micro India Pvt. Ltd.
- IBM India Pvt. Ltd.
- CrowdStrike India Pvt. Ltd.
- Kaspersky Lab India
- Indusface Pvt. Ltd.
- Safe Security (Lucideus)
- eSec Forte Technologies
- SecurityHQ India
- Cyberops Infosec LLP
- Sequretek
- Sectrio (Subex)
- Innefu Labs
市場機会と将来展望
DPDPAの運用化は、同意ワークフローの簡素化、データ発見、分類、暗号化・鍵管理、CERT-Inの期限に対応可能で監査対応可能な証拠を生成する違反対応オーケストレーションを提供するツールおよびサービスの需要拡大の機会を生み出している。2025年DPDP規則が2025年11月に公示され、施行タイムラインが次の段階に延長される中、各組織はプライバシー義務をセキュリティアーキテクチャの高度化に転換しており、データ保護、ID管理、監視を統合したプラットフォームへの需要が、単独の点在ツールに代わって高まっている。
インドの国内製品エコシステムは、国産能力構築および輸出可能な製品に注力する第2の機会領域も支えている。DSCIの「India Cybersecurity Product Landscape Report 3.0」(2025年12月)によれば、2025年のサイバーセキュリティ製品収益は44.6億米ドルに達し、400社以上の製品企業がベンガルール、プネー、デリー首都圏、ムンバイなどのハブに集中しており、統合、チャネル強化、企業浸透の深化の余地が残されている。2026年にMeitY指導部が発したAIおよびサイバーセキュリティ分野における国内能力構築を重視する公的発言は、AI主導の欺瞞技術、サプライチェーンセキュリティ、金融インフラ保護といった分野における現地製ソリューション、およびSOCアナリスト不足を補うマネージドサービスへの需要をさらに後押ししている。
最近の産業開発事情 インドのサイバーセキュリティ市場
- 2026年6月:Cisco Systems, Inc.のTalos Intelligence Groupが2026年第2四半期の脅威レポートを発表し、インドの組織を標的とした高度な持続的標的型攻撃(APT)活動が47%増加したことを確認した。同レポートは、インド企業に対する脅威リスクの高まりを強調し、インド市場における脅威インテリジェンスの強化と成熟したセキュリティ運用の必要性を裏付けている。
- 2026年6月:Quick Heal Technologies Limitedは、インド知的財産庁からネットワークアクセス制御技術に関する特許IN590849 B1の付与を発表した。この特許は国内製品ラインアップを強化し、企業および政府向けサイバーセキュリティ製品へのシフトを支えるものである。
- 2026年6月:Quick Heal Technologies Limitedは、インド知的財産庁からネットワークアクセス制御技術に関する特許IN590849 B1の付与を発表し、同社の特許ポートフォリオは8件となった。これは、インドのサイバーセキュリティエコシステムにおける知的財産資産の継続的な拡大を裏付けている。
インドのサイバーセキュリティ市場 レポートの範囲と調査方法論
市場の定義と対象範囲
インドサイバーセキュリティ市場は、サイバー脅威の予防、検知、および対応を目的として商業的に調達されたサイバーセキュリティソリューションおよびサービスに対するインド国内組織の年間支出を測定します。対象となる価値は、セキュリティハードウェアおよびソフトウェアのエンドユーザー購入とサイバーセキュリティサービス費用を含み、提供内容、展開モード、バイヤー産業、および企業規模によって分類されます。
対象外の範囲:サイバーセキュリティ目的で主に購入されたものではない汎用ITインフラおよび通信機器、サイバーセキュリティサービスではない一般的なITサービスおよびアウトソーシング、商業的に調達されていない防衛サイバー作戦、およびインド国外のバイヤーによるサイバーセキュリティ購入は除外されます。
セグメンテーション概要
- 提供内容別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- アイデンティティおよびアクセス管理
- インフラ保護
- 統合リスク管理
- ネットワークセキュリティ
- エンドポイントセキュリティ
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソリューション
- 展開モード別
- クラウド
- オンプレミス
- エンドユーザー産業別
- BFSI
- ヘルスケア
- ITおよびテレコム
- 産業・防衛
- 小売・Eコマース
- エネルギーおよびユーティリティ
- 製造
- その他
- エンドユーザー企業規模別
- 大企業
- 中小企業(SMEs)
データソース、市場規模算定、および検証
デスクリサーチ
インドデータセキュリティ評議会(Data Security Council of India)のインドサイバーセキュリティ国内レポートおよびインドサイバーセキュリティ製品ランドスケープレポートなどの公開情報源は、市場の背景、製品・企業指標、バイヤーセクター、および過去の需要シグナルを提供します。CERT-Inの指令は、インシデント報告およびログ保持義務を定めています。報道情報局(Press Information Bureau)が伝える電子情報技術省(MeitY)の発表は、監査および公共部門の活動を記録しています。これらの情報源は、セキュリティ固有の支出、コンプライアンス義務、および商業的に供給される製品・サービスなど、需要指標と市場境界を明確にします。
企業の年次報告書、投資家向けプレゼンテーション、調達通知、および信頼性の高いビジネスレポートは、セキュリティ収益、バイヤー契約、展開の選択、および支出トレンドに関する証拠を追加することができ、各項目はインドとの関連性およびセキュリティ固有の内容について確認されます。これらの指定された情報源は例示的なものであり、網羅的ではなく、さらなる情報源が収集、検証、および明確化に役立てられます。
一次インタビューおよびサーベイ
構造化インタビューおよびアンケートは、サイバーセキュリティソリューション・サービスプロバイダー、インドの組織バイヤー、チャネルまたは実装パートナー、およびセクター専門家を対象とし、CXO、機能的セキュリティリーダー、および運用マネージャーが支出、展開、および購買慣行を説明します。調査結果は二次推計とセグメント証拠を検証し、情報源のカバレッジのギャップを特定し、フォローアップ質問および文書化された支出または調達シグナルとの比較を通じて矛盾する回答を調整します。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:33% | CXO:20% | |
| 中位層:42% | 機能・部門リーダー:30% | |
| 中小プレイヤー:25% | マネージャー:50% |
市場規模算定および予測
モデルはトップダウンで、商業的に調達されたサイバーセキュリティソリューションおよびサービスに対するインド組織の年間支出から始まり、選択された合計値をサプライヤー収益の積み上げおよびサンプリングされた契約またはチャネル証拠と照合します主要なインプットには、セキュリティ固有の予算および調達トレンド、サイバーセキュリティ製品・サービス収益、対象インシデントおよび監査活動、デジタルおよびクラウド導入、ならびにコンプライアンス義務の変化が含まれます。これらを合わせることで、インシデント件数を支出として扱うことなく、バイヤー需要の規模と速度を示します。年間指標がインドおよび定義されたトランザクションに整合されると、シナリオ予測はこれらのドライバーとそのタイミングを変化させながら米ドルでの市場価値を推計します。選択された支出記録とサプライヤーチェックが、結果として得られた合計とセグメントシェアを検証します。提供内容、クラウドまたはオンプレミス展開、バイヤー産業、および企業規模のシェアは、公開された分割、財務開示、調達記録、およびバイヤー証拠から導出され、カテゴリーは市場合計に調整されます。インタビューのフィードバックは、変数と結果として得られる成長経路がインドの購買条件と一致するかどうかを確認し、企業またはバイヤーデータのギャップは、根拠ない点精度ではなく、文書化された範囲とクロスチェックによって処理されます。
データ検証および更新サイクル
アナリストは、独立したサプライヤー収益、組織支出、調達、およびコンプライアンス活動に対して市場モデルを三角測量し、各インプットをその情報源に遡り、年度、地域、単位、および範囲を確認することで異常値と重大な差異を調査します。第二のレビューでは、承認前に算術、セグメント調整、情報源の品質、および予測ロジックを確認し、重大な矛盾が残る場合や情報源の明確化が主要推計を変更する可能性がある場合には再連絡が行われます。証拠基盤は毎年更新され、重大な規制または市場イベントが支出条件を変化させた場合にはサイクル間でレビューされ、デリバリー前に新たなレビューが実施されます。
Mordor Intelligenceのインドサイバーセキュリティ市場規模と他の公表推計との比較
サイバーセキュリティの推計は、セキュリティ固有の購入が一般的なIT支出または非商業的な防衛活動と組み合わされる場合に異なります。本調査は、インド国内の組織が入した商業的に調達されたセキュリティハードウェア、ソフトウェア、およびサービスを計上し、予防、検知、および対応購入に関する明確な境界を維持しています。
主要なギャップドライバーには、支出境界およびセキュリティニーズをバイヤー需要に変換するために使用される指標が含まれます。セキュリティ予算、調達記録、およびサプライヤー収益は、クラウド導入およびコンプライアンスの進展とともに確認されます。インシデント件数は支出として扱われることなく、文脈情報として活用されます。
ベンチマーク比較
| 情報源 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 7.75 ビリオン 米ドル(2027年) | |
| 政府貿易機関A | 5.6 ビリオン 米ドル(2025年) | 2025年のベースでは、この推計は本レポートの2027年値である7.75 ビリオン 米ドルを2年後に27.7%下回っています。公表された2025年ベースはレポート年度より前であり、情報源はインドのサイバーセキュリティ市場の継続的な成長を予測しています。 |
| グローバルコンサルタントA | 3.3 ビリオン 米ドル(2025年) | 2025年のベースでは、こ推計は本レポートの2027年値である7.75 ビリオン 米ドルを2年後に57.4%下回っています。情報源はエンドユーザーの情報セキュリティ支出を測定しており、これはサイバーセキュリティソリューションおよびサービス全体の境界よりも狭いカテゴリーです。 |
Mordor Intelligenceはベースラインを識別可能なセキュリティ購入に結びつけ、サプライヤーおよびバイヤーの証拠と照合します。これにより、バイヤーはサイバー活動の一般的な指標と支出機会を区別することができます。
レポートで回答する主要質問
2031年までのインドのサイバーセキュリティ市場の予測CAGRは?
2026年~2031年にかけて18.07%のCAGRが予測されています。
最も急速に成長している展開モデルはどれですか?
クラウドベースのセキュリティは21.92%のCAGRで成長すると予測されており、インドのサイバーセキュリティ産業の中で最も速い成長となっています。
なぜサービスが製品販売を上回っているのですか?
人材不足が企業に検知と対応のアウトソーシングを促し、マネージドサービスの収益が18.62%のCAGRで拡大しています。
現在支出を主導しているバーティカルはどれですか?
金融データが依然として最も高い価値を持つ攻撃対象であるため、BFSIが2025年収益の23.88%でトップとなっています。