
欧州SOCサービス(SOCaaS)市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 予測データ期間 | 2026 - 2031 |
| 基準年の市場規模 (2025) | 3.54 十億米ドル |
| 市場規模 (2026) | 4.14 十億米ドル |
| 市場規模 (2031) | 8.18 十億米ドル |
| Growth Rate (2026 - 2031) | 14.59 % |
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる欧州SOCサービス(SOCaaS)市場分析
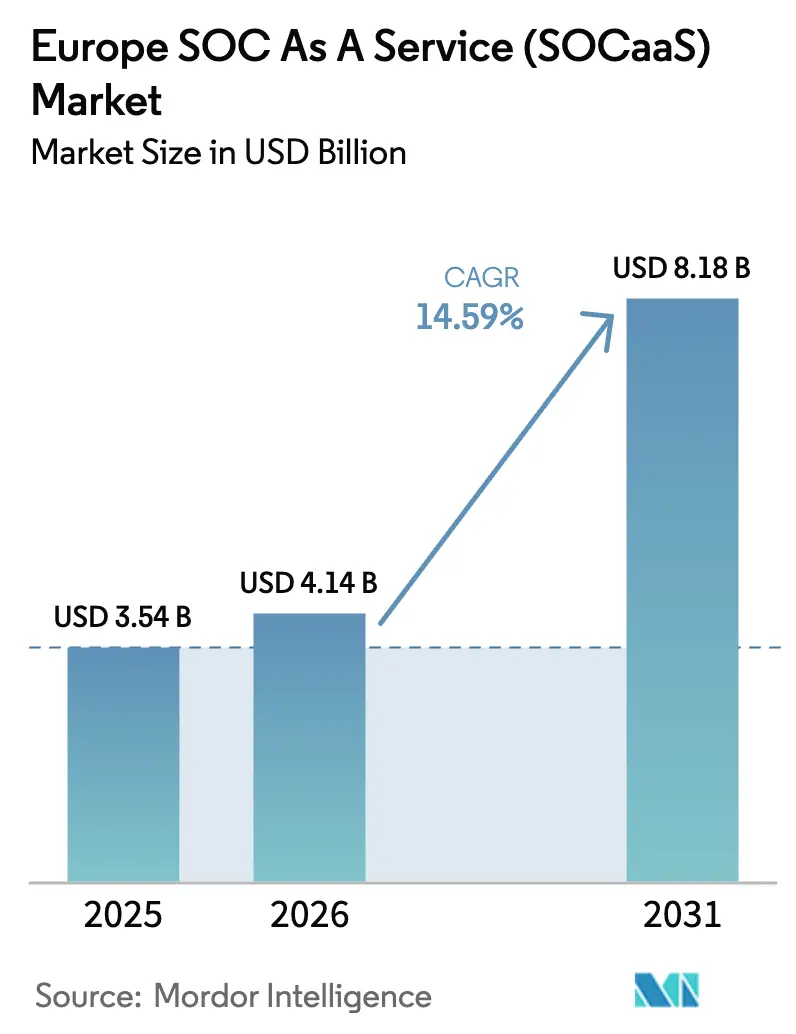
欧州SOCサービス市場規模は、2025年に35億4,000万米ドル、2026年に41億4,000万米ドルと予測され、2026年から2031年にかけてCAGR 14.59%で成長し、2031年までに81億8,000万米ドルに達する見込みです。消費量ベースのセキュリティモデルの急速な普及、法的拘束力を持つNIS2インシデント報告タイムライン、および生成AI駆動の検知ツールの普及が、予算の優先順位を集合的に再編しています。企業は今や、アウトソーシングされた監視を、資本プロジェクトではなく事業活動に応じてスケールする運営費として捉えています。テレコム事業者やクラウドプロバイダーは、拡張型検知・対応(XDR)を接続契約にバンドルし、ポイントソリューションベンダーを圧迫しながらも、ミッドマーケット購買層のアドレス可能なベースを拡大しています。ドイツとフランスにおけるソブリンクラウド要件は、国内ホスティング投資をさらに促進し、域内データセンターを持つプロバイダーに競争優位をもたらしています。さらに、サイバー保険の引受業者は、保険証券の発行を24時間365日監視の証明に結び付けており、SOCaaS(SOCサービス)をオプションのアドオンではなく前提条件へと変えています。
主要レポートのポイント
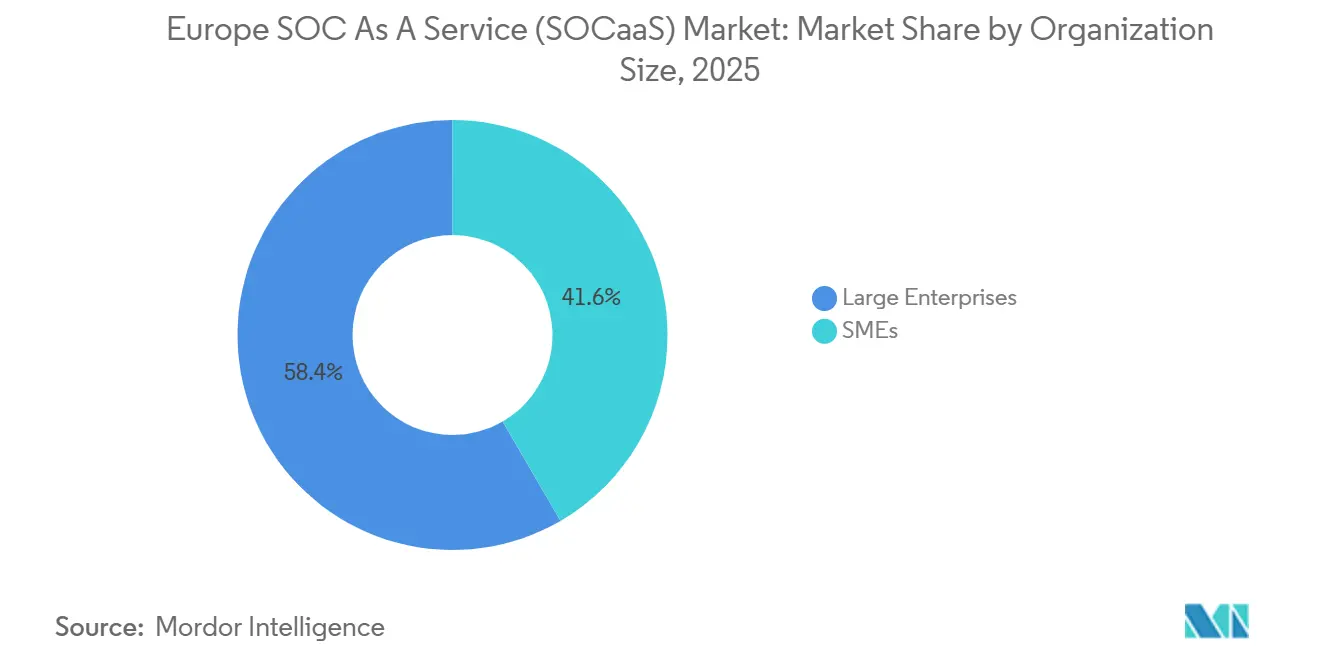
- 組織規模別では、大企業が2025年の欧州SOCサービス市場シェアの58.38%をリードし、中小企業は2031年にかけてCAGR 15.68%で成長すると予測されています。
- エンドユーザー別では、銀行・金融サービス・保険が2025年に24.53%の収益シェアを保持しており、ヘルスケアは2031年にかけてCAGR 15.01%で拡大しています。
- サービスタイプ別では、マネージド・ディテクション・アンド・レスポンスが2025年の欧州SOCサービス市場規模の32.27%を占め、脅威インテリジェンスは2026年〜2031年にかけてCAGR 15.84%で上昇する見込みです。
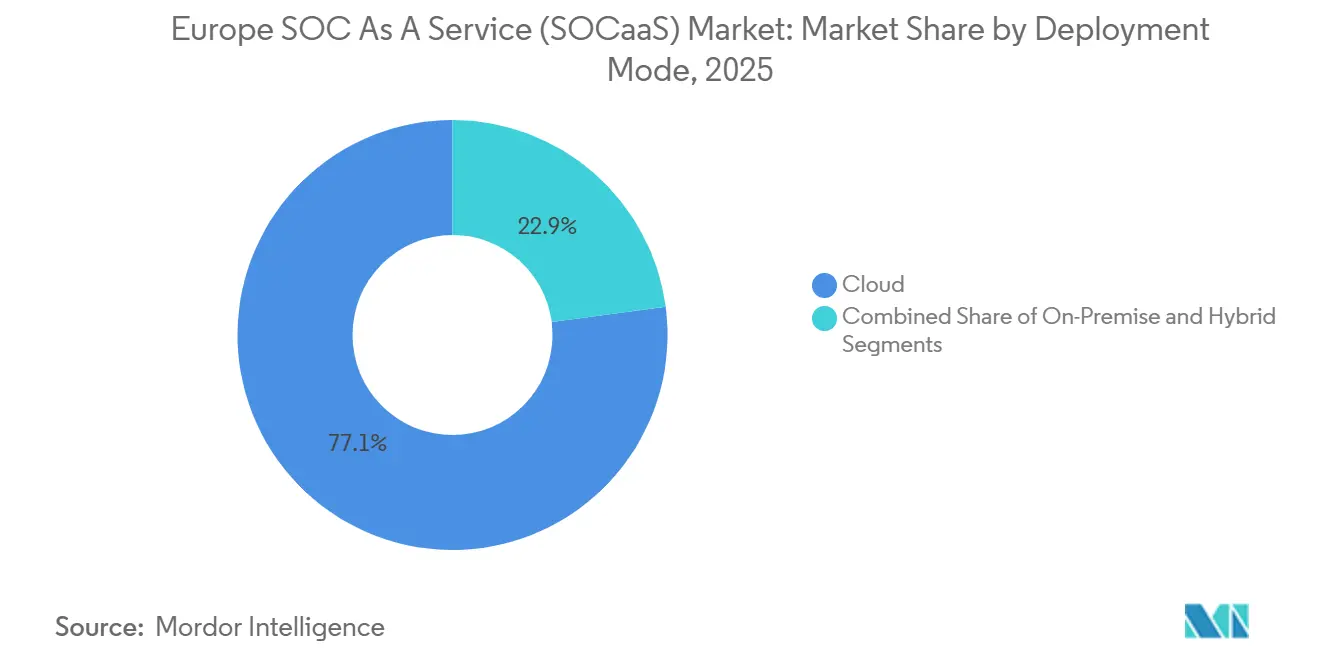
- 展開モード別では、クラウド導入が2025年の支出の77.09%を占め、ハイブリッド構成は予測期間全体でCAGR 14.89%で拡大しました。
- セキュリティタイプ別では、ネットワークセキュリティが2025年の欧州SOCサービス市場規模の29.41%のシェアを占め、クラウドセキュリティは2031年にかけてCAGR 14.96%で拡大すると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
欧州SOCサービス(SOCaaS)市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (〜)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 従量課金型オペックスモデルの採用拡大 | +1.80% | 汎欧州、特にイタリア、スペイン、ポーランドなど中小企業が密集する経済圏で顕著 | 中期(2〜4年) |
| 中小企業におけるクラウド移行の急速な進展 | +2.30% | SaaS普及率の高いドイツ、フランス、オランダ、北欧諸国 | 短期(2年以内) |
| 24時間365日監視に対するサイバー保険前提条件の増大 | +1.50% | サイバー保険の普及率が40%を超える英国、ドイツ、フランス | 中期(2〜4年) |
| EU NIS2指令によるコンプライアンス需要の増幅 | +3.10% | 全EU加盟国、重要インフラセクターで顕著 | 短期(2年以内) |
| 生成AI搭載の脅威ハンティング機能 | +2.00% | 北欧諸国、ドイツ、英国のアーリーアダプター | 中期(2〜4年) |
| テレコム事業者およびMSPによるマネージドXDRバンドルの急増 | +1.90% | テレコム事業者が支配的なスペイン、フランス、イタリアの市場 | 短期(2年以内) |
| 欧州ソブリンクラウドの可用性向上 | +1.70% | 国家データ主権の義務を持つドイツ、フランス、オランダ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
EU NIS2コンプライアンス義務
NIS2は規制対象事業者の範囲を約2,000社から16万社以上に拡大し、中規模の公益事業者、病院、輸送事業者でさえも継続的な監視を維持するか、最大1,000万ユーロ(1,070万米ドル)の罰金に直面することを義務付けました。[1]欧州連合サイバーセキュリティ機関、「NIS2指令の概要」、enisa.europa.eu これらの組織の多くは社内SOCを24時間体制で運営できないため、監査対応ダッシュボードと自動インシデント報告を提供するプロバイダーは持続的な需要の底を享受しています。ドイツとフランスの規制当局は、国内データ居住ルールで指令を強化し、各国内でデータセンターを運営するベンダーへの契約を事実上誘導しています。米国の3日間の報告猶予と比較して、欧州の24時間の報告期限は緊急性を高め、AI強化型検知のプレミアム価格設定を正当化しています。
中小企業における急速なクラウド移行
ユーロスタットは、2024年に従業員10〜249名のEU企業の45%がクラウドサービスを利用しており、3年前の38%から増加したと記録しました。[2]欧州データ保護委員会、「EUクラウド行動規範」、edpb.europa.eu この拡大は従来の境界を解消し、レガシーファイアウォールが見逃すアイデンティティおよびAPIレイヤーを露出させています。予算が限られた中小企業は専任のセキュリティ専門家を配置することはほとんどありませんが、大企業と同様のランサムウェアの急増に直面しています。Microsoft 365やGoogle Workspace内のワークロードを自動検出するSOCaaS(SOCサービス)プラットフォームへのオンボーディングは、予測可能な月額料金で高い保護を提供します。ツールとスタッフを含む平均総所有コストは、社内構築の約6分の1であり、明確な経済的根拠を生み出しています。
生成AIによる脅威ハンティング
大規模言語モデルを組み込んだ商用SOCプラットフォームにより、ジュニアアナリストは平易な英語でログを照会し、修復スクリプトを作成し、経営幹部向けにインシデントを要約することができます。Microsoft Security Copilotのパイロットでは、フィッシングのトリアージが45分から5分未満に短縮されることが示されています。[3]Microsoft投資家向け広報、「Security Copilotパイロット結果」、microsoft.com トリアージの高速化により攻撃者の滞留時間が短縮され、身代金の交渉力と規制上のペナルティが軽減されます。プロバイダーは欧州の法律文書でモデルをファインチューニングすることで差別化を図り、自動生成されたレポートがNIS2およびGDPRの文言に沿うようにし、手動のコンプライアンス作業を数時間削減しています。同じモデルは数時間ごとに新鮮な脅威インテリジェンスで訓練され、ミッドマーケットの顧客にかつてはグローバル銀行のみに提供されていた分析の深さを提供しています。
テレコム事業者およびMSPによるXDRバンドル
大手テレコム事業者は、拡張型検知・対応(XDR)を接続性、ソフトウェア定義型広域ネットワーク(SD-WAN)、およびクラウドホスティングとペアリングしています。Telefonica Techは、スペイン全土でXDRをSD-WANとパッケージ化した後、2025年にサイバーセキュリティ収益が32%成長したと報告しました。[4]Telefonica、「2025年年次報告書」、telefonica.com Orange Cyberdeferseは、バックボーンからのネットワークテレメトリを相関エンジンに注入し、顧客のエンドポイントに到達する前に異常を検出しています。これらのモデルにより、テレコム事業者は既存のインフラを収益化し、限界配信コストを削減し、スタンドアロンのセキュリティベンダーより低価格で競争することができます。
制約の影響分析*
| 制約 | (〜)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| データ居住および主権の複雑性 | -1.20% | 厳格なローカライゼーション義務を持つドイツ、フランス、オーストリア | 中期(2〜4年) |
| 欧州SOCグレードのサイバー人材の不足 | -1.50% | 汎欧州、東欧および南欧で顕著 | 長期(4年以上) |
| マルチテナントSIEMにおける隠れた長期総所有コスト | -0.80% | 南欧および東欧のコスト意識の高い中小企業 | 中期(2〜4年) |
| レガシーOT環境との統合の摩擦 | -0.90% | ドイツ、イタリア、チェコ共和国の製造拠点 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバー人材の不足
欧州は2025年に約35万人のサイバーセキュリティ専門家が不足しており、主要経済圏ではティア2アナリストの採用にかかる中央値の期間が4ヶ月を超えました。賃金インフレはプロバイダーのコストを押し上げ、一部のベンダーは人員パイプラインが追いつくまで新規顧客の受け入れを制限しています。解決策としては、ルーマニアやブルガリアへのニアショアリング、大規模な自動化、および2027年までに年間200名の卒業生を目標とするOrange Cyberdeferseのデュアルトラック修士プログラムなどの大学連携が挙げられます。これらの戦術にもかかわらず、限られた人員はオンボーディング速度を遅らせ、大規模なインシデント急増時にサービス品質を制約する可能性があります。
データ居住および主権ルール
ドイツ、フランス、オーストリアの規制は、プロバイダーに国境内でのログ保存を義務付け、EU域外の法人によるアクセスを禁止しています。ベンダーは別々のデータプレーンとアナリストプールを維持する必要があり、資本要件と運営の複雑性が増大します。複数の管轄区域にまたがって事業を展開する多国籍企業は、複数のSOCフィードを組み合わせることになり、平均検知時間が増加する可能性があります。Gaia-Xなどのソブリンクラウドイニシアチブは救済を約束していますが、スケジュールが遅れており、コンプライアンスは中期的に動く標的であり続けています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
組織規模別:中小企業が成長リードを拡大
中小企業は現在の総支出において控えめな割合を占めていますが、2026年から2031年にかけてCAGR 15.68%で成長し、増分需要において大企業を上回ると予測されています。多くの中小企業は2024年にのみNIS2の管轄下に入り、手頃な価格の24時間365日監視を求める動きが急増しました。Arctic Wolfが2025年に発売した月額5,000米ドルの固定料金バンドルは、予測不可能なイベント量ベースの価格設定を排除し、250名未満のユーザーを管理する企業に響いています。対照的に、すでに社内SOCを運営している大企業は主にバースト容量や専門機能をアウトソーシングしており、成長率を抑制しています。それでも、大企業のインフラが複数のデータセンター、クラウド、および運用技術ネットワークにまたがっているため、大企業は2025年の欧州SOCサービス市場シェアの58.38%を依然として占めています。
プロバイダーは別々の市場開拓の動きを展開しています。中小企業向けには、ベンダーはプロフェッショナルサービスなしでMicrosoft 365やSalesforceに接続する価値実現までの時間、ガイド付きセットアップウィザード、および事前設定済みプレイブックを強調しています。グローバルコングロマリット向けには、契約はカスタムのサービスレベル契約、脅威インテリジェンスサブスクリプション、および経営幹部向けのテーブルトップ演習を中心に展開されます。その結果、中小企業が獲得する欧州SOCサービス市場規模は2031年までにほぼ3倍になると予想され、大企業の支出はほぼ2倍になります。


エンドユーザー別:ヘルスケアが加速
銀行・金融サービス・保険事業者は、デジタル運用レジリエンス法(DORA)のおかげで2025年に収益の24.53%を保持し、最大の支出者であり続けています。しかし、ヘルスケアは2031年にかけてCAGR 15.01%で最も急速に成長しています。病院を標的としたランサムウェアキャンペーンは2023年から2025年の間に210%増加し、歴史的にサイバーセキュリティへの投資が不足していた臨床ネットワークが複数年のSOCaaS(SOCサービス)契約に署名することを余儀なくされています。保険の更新には現在、24時間365日監視の文書化が必要であり、ファネルのコンバージョンを押し上げています。
一方、製造業者はログ記録が欠如しているレガシープログラマブルロジックコントローラーの統合に苦労しており、普及を遅らせていますが、Fortinet社の2025年FortiSOCローンチのようなOT対応オファリングへのニッチな需要を開いています。政府の購買者は、国家予算が専用資金を割り当てるにつれて拡大していますが、自治体全体での調達の断片化が即時の普及を抑制しています。
サービスタイプ別:脅威インテリジェンスが上回る
マネージド・ディテクション・アンド・レスポンスは基盤的であり、2025年に32.27%のシェアを確保しています。しかし、脅威インテリジェンスサブスクリプションは15.84%でより速く成長しています。これは企業が業界固有の敵対者の早期警告をますます求めているためです。IBM X-ForceとThalesは、顧客がSIEM相関エンジンに直接取り込むセクター別フィードを公開しています。社内対応チームを保持するクライアントが選択するセキュリティ監視のみは着実に拡大していますが、市場平均を下回っています。
インシデント対応リテイナーは、ランサムウェアの増加の中で急速に売れており、インシデントごとの料金が20万米ドルを超えることもあります。クラウドネイティブスタックがインフラのフットプリントを削減するにつれてマネージドSIEMの需要は軟化していますが、一部の厳しく規制された銀行は監査の親しみやすさのためにプロバイダー運営のSIEMを依然として好んでいます。
展開モード別:ハイブリッドがペースを上げる
クラウド展開が全体の77.09%を占めて支配的であり、マルチテナントプラットフォームにおけるスケーラビリティと運営費の整合性の魅力を強調しています。これらのプラットフォームにより、企業はコストを最適化しながら効率的に業務を拡大でき、さまざまな業界で好まれる選択肢となっています。しかし、オンプレミスのコレクターとクラウド分析を融合したハイブリッドモデルは、CAGR 14.89%という堅調な成長率を示しています。この成長は、柔軟性の必要性と、ローカルとクラウド環境間のデータ処理のバランスを取る能力によって推進されています。製造業、公益事業、輸送などの産業は、運用技術からサニタイズされたログをクラウドエンジンに送り込んでいますが、レイテンシと安全性を確保するためのローカル前処理ステップの後にのみ行われます。この前処理により、機密データがリアルタイムの運用効率を維持しながら安全に処理されることが保証されます。
2025年のEUクラウド行動規範認証の導入は、リスク担当者の信頼を高め、分析ワークロードのオフサイトへの移行を促進しています。この認証は、データ保護とコンプライアンスのための標準化されたフレームワークを提供し、規制された環境で事業を展開する組織の主要な懸念に対処しています。純粋なオンプレミス採用から離れる傾向がある一方で、機密データを管理するソブリン機関は依然としてエアギャップアプライアンスの差し迫った必要性を持っています。これらの機関はセキュリティとデータ主権を優先し、外部ネットワークから独立して動作するソリューションを必要としています。このニッチな需要は、孤立した環境で機密データを管理するためのコンパクトで安全なオプションを提供する革新的な「ポータブルSOCインアボックス」ソリューションによって満たされています。
注記: 個別セグメントのシェアはレポート購入時に入手可能
セキュリティタイプ別:クラウド中心のコントロールが台頭
2025年、ネットワークセキュリティは支出の29.41%を占めていましたが、その成長は鈍化しています。この変化は主に、従来の境界ファイアウォールからアイデンティティとワークロードへとコントロールポイントを移動させるゼロトラストアーキテクチャの台頭に起因しています。ゼロトラストアーキテクチャは「決して信頼せず、常に検証する」という原則を強調し、ユーザーとデバイスの継続的な認証と認可を要求することで、境界ベースのセキュリティモデルへの依存を低減します。一方、クラウドセキュリティはCAGR 14.96%という堅調な成長を遂げています。この成長は、クラウドネイティブアプリケーションの採用増加とクラウド環境へのワークロードの移行によって推進されています。クラウドセキュリティポスチャ管理、コンテナランタイム保護、アイデンティティガバナンスなどの主要なコントロールは、単独の対策にとどまらず、セキュリティオペレーションセンター(SOC)のワークストリームにテレメトリを積極的に供給しています。
この統合により、予防的アラートの重要性が高まり、従来のネットワーク異常ログを凌駕しています。これらの予防的アラートにより、SOCチームは潜在的な脅威に積極的に対処し、対応時間を短縮し、全体的なセキュリティポスチャを改善することができます。エンドポイント検知はSOCプレイブックの要であり続け、ホストレベルの封じ込めとメモリフォレンジクスの重要性を強調しています。エンドポイント検知・対応(EDR)ソリューションは、デバイスレベルでの脅威の特定と軽減に不可欠であり、侵害されたエンドポイントがネットワーク内での横方向の移動を防ぐために迅速に隔離されることを保証します。マイクロサービスが普及し、開発者がAPIを公開する機会が増えるにつれて、アプリケーションセキュリティが注目を集めています。この需要の急増は、特にランタイム自己保護監視において顕著です。ランタイムアプリケーション自己保護(RASP)ソリューションは、アプリケーション内で発生する攻撃をリアルタイムで検出してブロックすることで、リアルタイムの保護を提供します。サービス間のシームレスな統合と通信の必要性によって推進されるAPIの急増は、脆弱性のリスクを高めており、組織にとって堅牢なアプリケーションセキュリティ対策が不可欠となっています。
地域分析
ドイツ、英国、フランスは、2025年の欧州SOCサービス市場収益の半分以上を集合的に生み出しました。ドイツの2025年3月の調達規則は、国内ホスティングを要求し、PlusServerとOrange Cyberdeferseへの契約を誘導する一方、欧州域外のベンダーからの入札を制限しました。英国の国家サイバーセキュリティセンターは、地方議会へのSOCaaS(SOCサービス)アクセスを拡大するために2億ポンド(2億5,300万米ドル)を充当し、公共部門のプールを拡大しました。フランスのANSSIは居住要件と年次監査を要求し、ベンダー選定をさらにローカライズしました。
オランダとスウェーデンはイノベーションハブとして台頭しています。アムステルダムの密集したデータセンタークラスターはIBM、NTT Security、CloudflareのSOC投資を引き付け、オランダの税制優遇措置はセットアップコストを削減しています。ストックホルムは高い光ファイバー普及率とクラウド利用率の恩恵を受け、北欧の中規模企業がAI融合型SOCプラットフォームのアーリーアダプターとなっています。スペインとイタリアは、それぞれ12億ユーロ(12億8,000万米ドル)と9億ユーロ(9億6,300万米ドル)に上る国家復興・強靭化基金を活用し、自治体のSOC調達と中小企業補助金に向けて助成金を振り向けています。
ポーランドやチェコ共和国を含む中央・東欧市場は、絶対的な支出規模は小さいものの、バウチャープログラムとセクターガイダンスが成熟度のギャップを縮小するにつれて高い成長率を記録しています。ポーランドの2025年8月のサイバーセキュリティバウチャーは、中小企業の採用に対して最大5万ユーロ(5万3,500米ドル)をカバーし、チェコのエネルギー規制当局はOTセキュリティチェックリストを公開しています。地域のデジタルトランスフォーメーションが加速するにつれて、これらの経済圏に帰属する欧州SOCサービス市場規模のシェアは上昇するでしょうが、西欧が依然として支配的です。
規制環境
欧州のSOCサービス(SOCaaS)市場は、NIS2指令(Directive (EU) 2022/2555)を主軸とする厳格化するEUサイバーセキュリティコンプライアンス枠組みの中で運営されている。NIS2はマネージドセキュリティサービスプロバイダーおよびクラウドコンピューティングプロバイダーを対象範囲に含め、規制対象事業者の数を160,000超に拡大する。この指令は欧州委員会実施規則(EU) 2024/2690(2024年10月)によりさらに運用面が具体化され、規制対象組織およびそのセキュリティサプライヤーに対する技術的・手続き的要件の具体性が高められ、インシデント対応および報告体制の準備が含まれている。
金融セクターの購入者にとって、デジタルオペレーショナルレジリエンス法(DORA、Regulation (EU) 2022/2554)は2025年1月17日に全面適用となった。DORAは特別法(lex specialis)として機能し、規制対象金融事業者全体にわたるICTリスク管理および第三者監督に関する要件を強化する。これに加え、ドイツおよびフランスにおける国内データレジデンシーおよびソブリンティ要件がプロバイダー選定に影響を与え、購入者はSOCaaS契約において域内でのログ保存、処理、監査可能性を提供できるベンダーを選ぶ傾向が強まっている。
競争環境
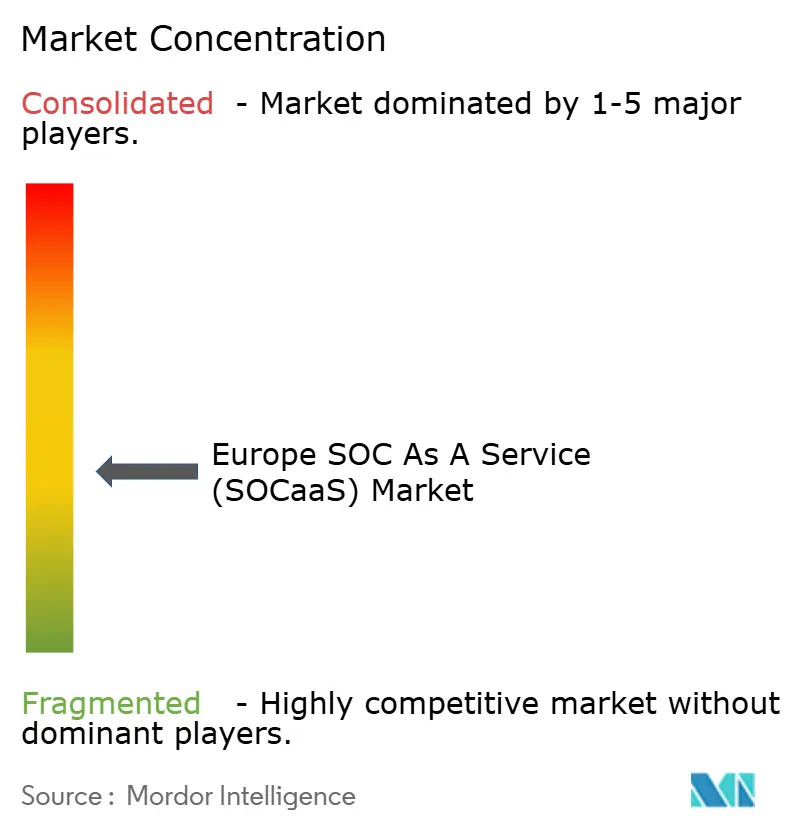
欧州SOCサービス(SOCaaS)市場は適度に断片化されており、IBM、SecureWorks、Fortinet が Orange Cyberdefense、Atos、Thales Groupなどの欧州専門企業と競合しています。バンドルされた接続性とSOCの提案がミッドサイズ企業に響くにつれて、テレコムキャリアとセキュリティ専業企業の戦略的提携が激化しています。Orange Cyberdeferseは、ドイツとポーランドの新施設への1億6,900万米ドルの投資を通じてフットプリントを拡大し、ソブリンクラウドモデルの魅力を示しました。
技術的差別化はAI駆動の自動化を中心に展開されています。IBMはWatsonを活用して大量のアラートをトリアージし、Microsoft SentinelのクラウドネイティブアナリティクスはAzureワークロードとの緊密な統合を好む顧客を引き付けています。Thalesは、35億米ドルのImperva買収を通じてデータベースセキュリティ機能を強化し、データ中心の監視ソリューションへの推進を示しました。欧州のベンダーは、規制された業種において米国のライバルを凌駕するために、ローカル処理、多言語アナリストチーム、および国別認証を推進しています。
ホワイトスペースの機会は、専門知識が依然として不足している運用技術および5Gネットワークセキュリティに集中しています。ETSIの認証フレームワークは標準化を促進していますが、OTプロトコル解析と産業脅威インテリジェンスフィードを組み込むことができるプロバイダーはプレミアムマージンを獲得しています。マネージドセキュリティ支出が接続性予算と収束するにつれて、テレコム事業者はエンドツーエンドのバリューチェーンを獲得するためにニッチなプロバイダーを買収し、市場の集中度指数を徐々に引き上げる可能性がありますが、寡占には至りません。
欧州SOCサービス(SOCaaS)業界リーダー
Thales
Connectwise LLC
Atos SE
Fortinet Inc.
Wipro Limited
- *免責事項:主要選手の並び順不同

市場機会と将来展望
コンプライアンス主導のアウトソーシングおよび監査対応可能な運用は、恒常的なホワイトスペースを生み出している。特にNIS2が中規模のユーティリティ、病院、輸送事業者、および24時間365日の内部SOC体制を維持していないサプライヤーエコシステムに対する義務を拡大しているためである。これにより、継続的モニタリングとダッシュボード、証拠保持、インシデント報告ワークフローなどのガバナンス成果物を組み合わせ、NIS2の要件やBFSI購入者向けのDORAなどの業界規則に対応したSOCaaS提案が支持される。データレジデンシー制約も需要を形成し、国内でのログ保存やソブリンクラウド展開への関心を強めている。
プロバイダーはさらに、人材不足への対応とトリアージサイクルの短縮を図るため、AIを活用した検知・調査機能をパッケージ化している。Atosは、Google Threat Intelligenceをサイバーセキュリティサービスポートフォリオに統合(2026年4月)し、Qevlar AIを搭載した仮想SOCアナリスト機能を追加(2025年10月)することで、既にSOCワークフローの強化に着手している。類似のソブリンAIポジショニングは、AtosがCrowdStrike Project QuiltWorksに参加(2026年6月)するなど、複数当事者によるエコシステムを通じても構築が進んでいる。並行して、チャネル主導のコンプライアンスパッケージ化がSME層向けに拡大しており、ConnectWiseはSkyKick買収(2024年9月)を通じてMSP向けNIS2コンプライアンスおよびクラウドセキュリティ機能を強化している。
最近の業界動向
- 2026年4月:Atosは17のセキュリティオペレーションセンターを含む自社のグローバルサイバーセキュリティサービスポートフォリオにGoogle Threat Intelligenceを統合。EU全域における統合脅威インテリジェンスによりSOCaaSを改善し、ATOS SOCネットワーク全体でAI主導の脅威検知と迅速なインシデント対応を強化する。
- 2026年2月:Alaris Security、Decanos、Deutsche Telekomは、ドイツ、オーストリア、スイス、および広範なEU全域の企業に対し、ソブリンクラウドホスティングによる自律型SOC-as-a-Serviceを提供するパートナーシップを発表。このパートナーシップは、ガバナンスとコンプライアンスのための域内ホスティングを備えた自律型SOCaaSを提供し、ソブリンクラウドモデルの下でEU全域のSOC能力を拡大する。
- 2026年1月:VanRoeyはThe Collectiveを買収し、SOCサービスおよびMicrosoftスタックセキュリティ提供を強化。この統合により、欧州におけるSOC能力とMSスタックセキュリティ提供が統合され、VanRoeyのMSベースセキュリティサービスおよびSOC提供における成長が加速する。


研究方法のフレームワークとレポートの範囲
市場定義と対象範囲
この調査手法において、欧州SOCサービス市場には、顧客環境に対して継続的モニタリング、検知、トリアージ、対応支援を提供する、第三者による提供のサブスクリプション型セキュリティ運用機能が含まれる。
対象範囲の除外事項:単発のアドバイザリープロジェクト、マネージドSOCサービス層を伴わずに販売される単体のセキュリティツール、および純粋な内部SOC人員コストは除外する。
セグメンテーション概要
- 組織規模別
- 中小企業
- 大企業
- エンドユーザー別
- ITおよびテレコム
- BFSI
- 小売・消費財
- ヘルスケア
- 製造
- 政府
- その他のエンドユーザー
- サービスタイプ別
- マネージド・ディテクション・アンド・レスポンス
- セキュリティ監視
- 脆弱性評価
- インシデント対応
- 脅威インテリジェンス
- マネージドSIEM
- その他のサービスタイプ
- 展開モード別
- クラウド
- オンプレミス
- ハイブリッド
- セキュリティタイプ別
- ネットワークセキュリティ
- エンドポイントセキュリティ
- アプリケーションセキュリティ
- クラウドセキュリティ
- その他のセキュリティタイプ
- 国別
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- オランダ
- オーストリア
- ベルギー
- スウェーデン
- その他の欧州
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、欧州における外部委託モニタリングの需要プールと、24時間365日体制の導入を促すコンプライアンス要因のマッピングから始まる。ENISAの発行物、NIS2に関する欧州委員会の最新情報、Eurostatのデジタル経済データセット、各国のサイバー機関のガイダンスなどの公的資料に加え、信頼できるCERT機関によるインシデント動向報告や査読済みのセキュリティ研究も参照した。
これを使用可能なモデルに変換するため、企業年次報告書、投資家向け資料におけるサイバーセキュリティ事業の最新情報、業界団体のウェブサイト、マネージドセキュリティ需要に関する信頼できる報道も確認した。必要に応じて、企業財務情報およびニュース調査、検知分析に関する特許調査、支援インフラの出荷レベルの貿易シグナルには有料サブスクリプションを利用した。ここに列挙したソースは例示に過ぎず、データ収集、クロスチェック、および確認のために他多数の参照資料も使用した。
一次インタビューおよび調査
一次調査は、実際の契約においてSOCaaSとして計上される内容の検証、および主要な欧州各国における価格設定とサービスミックスの前提の検証に重点を置いた。セキュリティ責任者、運用管理者、および提供側の専門家と対話し、導入パターン、対応カバレッジに関する期待、脅威ハンティングやインシデント対応リテーナーなどのアドオンの価格設定方法を確認した。フィードバックは、公開データが乏しい部分のギャップを埋めるために使用され、その後、最終的な市場合計と成長ストーリーの妥当性を検証するために用いられた。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の職位 |
|---|---|
| トップティア:26% | CXO:15% |
| ミドルティア:58% | 機能・部門責任者:34% |
| 中小プレイヤー:16% | マネージャー:51% |
市場規模算定と予測
市場規模算定は、マネージドセキュリティサービス支出をアウトソース型モニタリングの導入状況と結び付け、その地域で典型的にSOCサブスクリプションとして提供される範囲でフィルタリングすることで欧州SOCaaSの収益プールを再構築する、トップダウン方式から始まる。初期の合計値が形成された後、抽出したプロバイダーの収益指標、平均契約額に関するチャネルとの対話、一般的なサービスバンドルに対する単純な価格×数量の整合性確認など、選択的なボトムアップチェックによって裏付けが行われる。
モデルで使用される主要な入力には、NIS2のタイムラインによる規制対象事業者のカバレッジ圧力、セキュリティアナリストの人材不足シグナル、モニタリング対象のテレメトリ量を拡大するクラウドおよびハイブリッドワークロードの成長、サービス採用に影響を与えるインシデント頻度と深刻度の傾向、共同管理型SOCと完全マネージド型提供などの契約パッケージパターンが含まれる。予測には、予算配分ペース、価格リセット、規制対象の中堅企業が部分的カバレッジから継続的モニタリングへどれだけ早く移行するかに関する専門家の意見を通じて調整されるベースケースを用いたシナリオ分析を使用した。ボトムアップシグナルが不完全な場合、導入率と平均価格について保守的な範囲を適用することでギャップに対応し、その後、出力を現実的に保つためのレビューループを実施した。
データ検証と更新サイクル
検証は複数のチェックを通じて実施され、数値が単一のデータストリームに依存しないようにしている。マネージドセキュリティサービスの成長率、規制コンプライアンスのタイムライン、インタビューから観察された価格動向などの独立したシグナルと結果を比較し、特定の国において高すぎる、あるいは低すぎるように見える外れ値を再検討する。
最終承認前に、モデルは前提条件の内部ピアレビューや、合計の大部分を占める計算の再確認などの段階を経てレビューされる。大きな差異が判明した場合は、関連する回答者に再度連絡し、その変化が実際のものか、定義の不一致によるものかを確認する。レポートは年次で更新され、予算に影響を与える重大な事象が発生した場合には中間更新が行われ、クライアントが最新の視点を得られるよう、納品前の最終更新パスが完了する。
Mordor Intelligenceの欧州SOCサービス市場規模と他の公表推定値との比較
公表されている異なる市場価値が大きく異なって見えることがあるのは、各チームが異なるサービス層を計上し、異なる基準年を使用し、複数年契約に対して異なる価格設定ロジックを適用しているためである。この市場において、最も一般的な差異は、共同管理型契約が計上されるかどうか、インシデント対応リテーナーがどのように扱われるか、そして自動化に伴って平均価格がどの速さで変化すると想定されるかから生じる。
主な差異は、共同管理型SOCサブスクリプションと対応主導型アドオンが同一の収益プールの一部として扱われるかどうかから生じており、Mordor Intelligenceは、対象とする欧州域内で継続的モニタリングが契約上提供され、繰り返し発生するサービスとして価格設定されている場合にのみSOCaaSとして計上している。
ベンチマーク比較
| 出典 | 市場規模 | 調査手法のギャップ |
|---|---|---|
| Mordor Intelligence | USD 3.54 B (2025) | |
| 地域コンサルティング会社A | USD 6.47 B (2025) | 隣接するMDRおよびコンサルティング収益を取り込む可能性のある、より広範なマネージドセキュリティサービスの視点を使用し、中堅市場の購入者全体でより高い暗示的平均契約額を適用している。 |
| 業界トラッカーB | USD 1.26 B (2024) | より早い基準年と、ハイブリッドおよび共同管理型提供を過小評価する可能性のある狭い定義を使用しており、これは予測の前段階で開始値を通常押し下げる。 |
差異を見ると、最大の要因は算術上の違いよりも、対象範囲の統一性と基準年のタイミングである。サービスカバレッジが継続的モニタリング契約に結び付けられ、導入率および価格シグナルに照らして確認される場合、得られる数値は説明しやすく、同じ入力条件で再現しやすくなる。


レポートで回答される主要な質問
2031年における欧州SOCサービス市場の予測値は?
市場は2026年からCAGR 14.59%で拡大し、2031年までに81億8,000万米ドルに達すると予測されています。
欧州全体でSOCaaS(SOCサービス)の採用が最も速く成長しているユーザーセグメントはどれですか?
ランサムウェアの脅威と保険の前提条件が強まる中、ヘルスケア組織がCAGR 15.01%で成長をリードしています。
中小企業がSOCaaS(SOCサービス)ソリューションにますます注目している理由は何ですか?
クラウド移行により中小企業は新たな攻撃対象領域にさらされる一方、限られたスタッフと予算により、アウトソーシングされた24時間365日監視がコスト効率の高い防御策となっています。
データ居住ルールはプロバイダー選定にどのような影響を与えますか?
ドイツとフランスは国内でのログ保存を要求しており、国内データセンターまたはソブリンクラウドを運営するベンダーへの購買者の誘導が進んでいます。
2031年にかけて他のサービスタイプを上回ると予想されるサービスタイプはどれですか?
企業が事後的なアラートトリアージから積極的な敵対者追跡へとシフトするにつれて、脅威インテリジェンスサブスクリプションが最も速く成長すると見込まれています。
最終更新日:



