
メールセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 5.89 十億米ドル |
| 市場規模 (2031) | 10.64 十億米ドル |
| Growth Rate (2026 - 2031) | 12.57 % |
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるメールセキュリティ市場分析
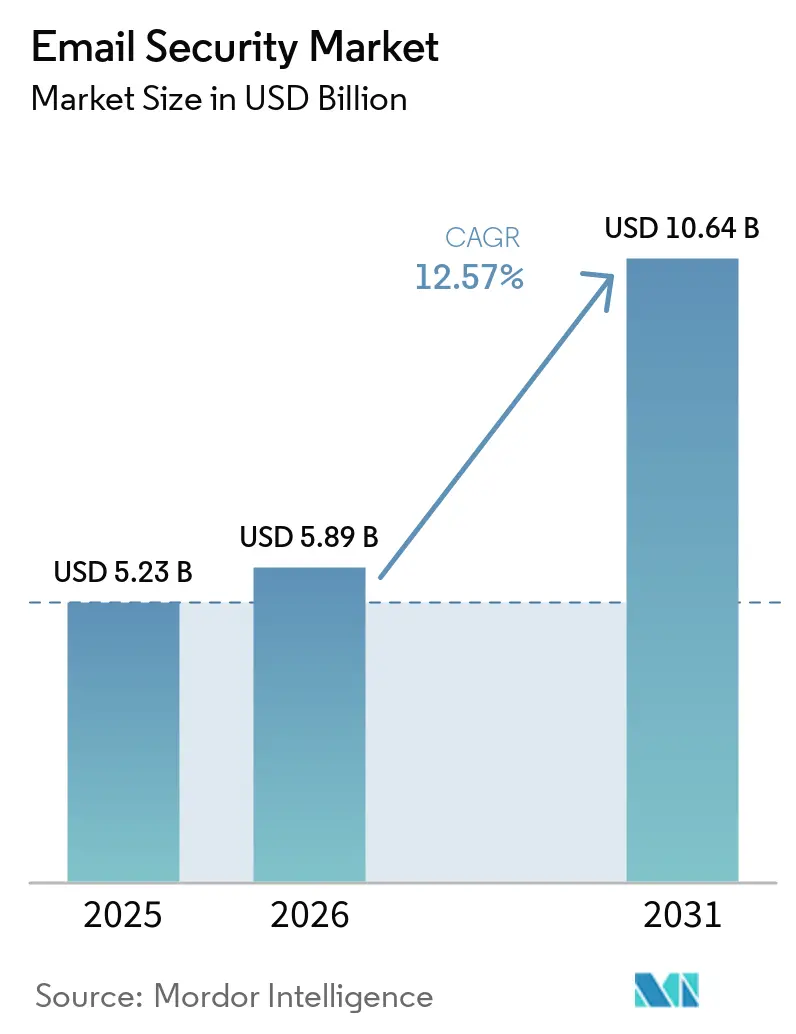
2026年のメールセキュリティ市場規模は58億9,000万米ドルと推定され、2025年の52億3,000万米ドルから成長し、2031年には106億4,000万米ドルに達する見通しで、2026年〜2031年にかけてCAGR 12.57%で成長します。フィッシング、ビジネスメール詐欺(BEC)およびランサムウェアキャンペーンの高度化により、組織はペリメーターツールをAPIレベルの保護に置き換えることを余儀なくされ、需要が高まっています。EUのNIS2指令などのデータ保護義務、Microsoft 365およびGoogle Workspaceへの急速な移行、ならびに誤検知ノイズを低減しながら検出精度を向上させるAIモデルの組み込みにより、拡大がさらに加速しています。CiscoによるSplunkの280億米ドルの買収に象徴されるベンダー統合は、メール、エンドポイントおよびSIEMテレメトリを融合してより迅速な対応を実現するプラットフォーム戦略への転換を示しています。同時に、クラウド提供によりインフラの複雑さが解消され、エンタープライズグレードのコントロールが手頃な価格で利用可能になったことで、中小企業(SME)は導入格差を縮めています。
主要レポートのポイント
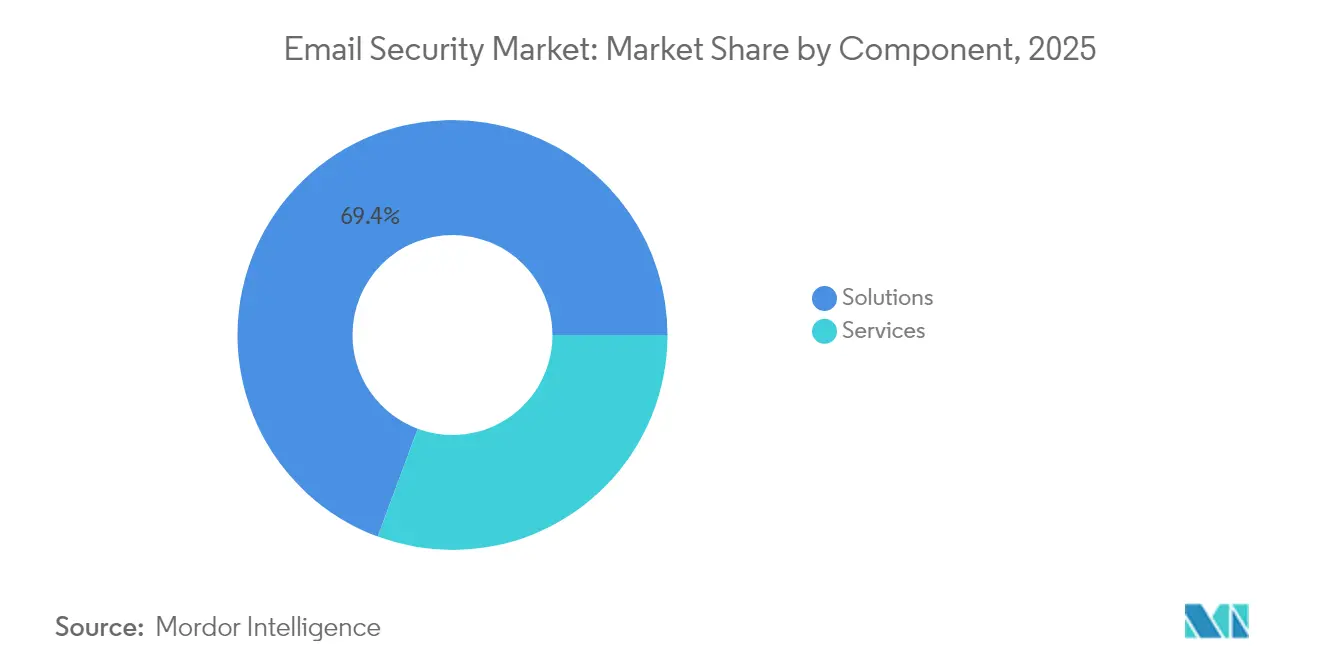
- コンポーネント別では、ソリューションが2025年に69.35%の収益シェアを占め、一方でサービスは企業がセキュリティ運用をアウトソーシングするにつれて2031年までCAGR 15.02%で拡大する見込みです。
- 展開モード別では、クラウド展開が2025年にメールセキュリティ市場シェアの59.10%を獲得し、2031年までCAGR 16.95%で拡大しています。
- 企業規模別では、大企業が2025年に60.55%の収益シェアを占め、中小企業は最速のCAGR 18.05%を示しています。
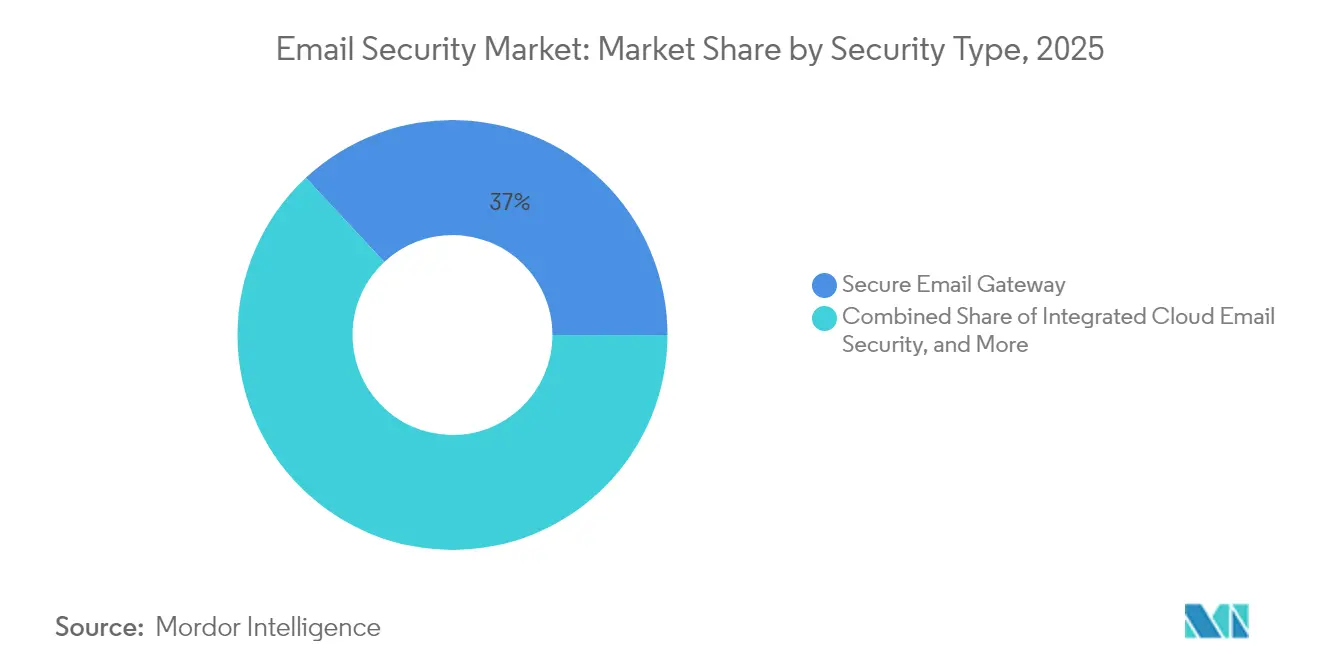
- セキュリティタイプ別では、セキュアメールゲートウェイが2025年のメールセキュリティ市場規模の36.95%のシェアを維持していますが、統合クラウドメールセキュリティ(ICES)はCAGR 21.25%で拡大しています。
- エンドユーザー産業別では、ヘルスケアが2031年までCAGR 16.62%で最も急成長しているセクターであり、BFSIは2025年に27.35%のシェアで最大を維持しています。
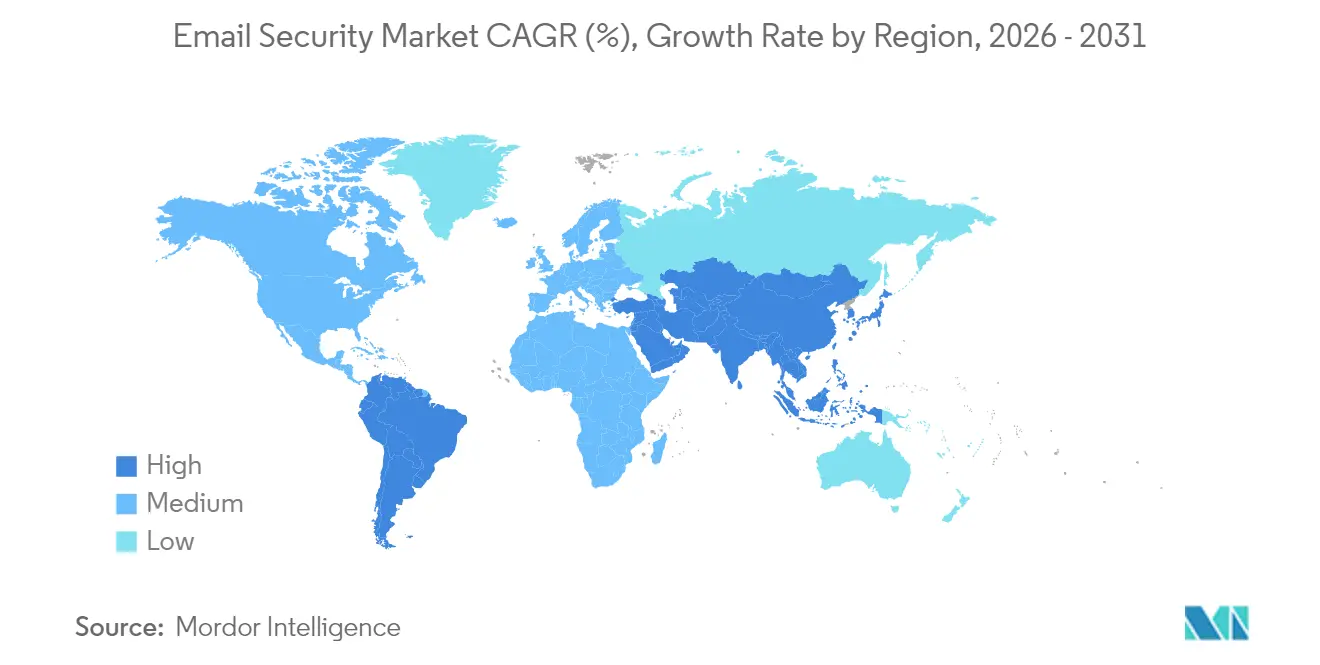
- 地域別では、北米が2025年に41.05%の収益でリードし、アジア太平洋地域は2031年までCAGR 14.28%を記録する予測です。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバー影響分析*
| ドライバー | (〜)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| フィッシングおよびBEC事案の増加 | +3.2% | グローバル;北米およびヨーロッパで最も高い | 短期(2年以内) |
| クラウドメールおよびリモートワークへの移行 | +2.8% | グローバル;北米およびアジア太平洋地域が主導 | 中期(2〜4年) |
| 厳格なデータ保護規制 | +2.1% | ヨーロッパおよび北米;アジア太平洋地域へ拡大中 | 長期(4年以上) |
| AI・機械学習(ML)主導の脅威検出 | +1.9% | 北米およびヨーロッパ;アジア太平洋地域での採用が加速中 | 中期(2〜4年) |
| OTセクターのゼロトラストメールへの移行 | +1.4% | グローバル;重要インフラ地域 | 長期(4年以上) |
| エコシステム統合とAPIアドオン | +1.2% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
フィッシングおよびBEC事案の増加
2024年に平均攻撃コストが35,000米ドルに達したことでグローバルBEC損失が増加し、メールセキュリティはコンプライアンスチェックからビジネス継続性の要件へと変化しました [1]Splunk Inc., "State of Security 2025," splunk.com。攻撃者はソーシャルエンジニアリング、ディープフェイクおよびリプライチェーンハイジャックを組み合わせてルールベースのゲートウェイを回避するようになっており、企業はリアルタイムでユーザー行動、言語パターンおよび会話コンテキストを分析するICESプラットフォームに予算をシフトしています。これらの機能は平均検出時間を短縮し、自動修復をサポートします。これは、組織が週に1,636件のサイバー攻撃試行に直面する際に不可欠です。規制産業(金融、ヘルスケア、重要ユーティリティ)での採用が最も活発であり、BECキャンペーンが信頼できるサプライヤー関係を悪用してペリメーター防御を回避しています。
クラウドメールおよびリモートワークへの移行
アジア太平洋地域の中小企業の94%がクラウドSaaSを採用し、MicrosoftのセキュリティビジネスがCAGR 200億米ドルを超えたことで、ペリメーターアプライアンスは分散チームやコラボレーションスイートのトラフィックをカバーできなくなっています。そのため、組織はMicrosoft 365、Google WorkspaceおよびSlackに直接接続するAPIレベルのコントロールを好み、インバウンド、アウトバウンドおよびスイート内メッセージの完全な検査を可能にしています。クラウドライセンスコストが予測可能にスケールし、機械学習モデルへの更新がチェンジウィンドウのダウンタイムなしに即座に展開されるため、採用がさらに加速しています。中小企業は設備投資と専門スタッフを回避できるため、不均衡な恩恵を受けており、マネージドセキュリティサービスで記録された二桁成長を牽引しています。
厳格なデータ保護規制
EUのNIS2指令は現在、NIS1の2,000社に対してドイツの約30,000社をカバーし、S/MIMEまたはOpenPGPによる暗号化、24時間以内のインシデント報告、および取締役会レベルの説明責任を要求しています。米国財務省の並行規則および英国サイバーレジリエンス法案の施行により開示義務が拡大しているため、購入者はコンプライアンステンプレートを自動化し、証拠となる監査証跡を維持するプラットフォームを選択しています。地域データレジデンシー、クライアントサイドキー管理および改ざん防止アーカイブを提供するベンダーは、HIPAA、GDPRおよびPCI-DSSを同時に遵守しなければならない多国籍ヘルスケアおよび金融顧客の間で特に優位性を持ちます。
AI・ML主導の脅威検出
MicrosoftのフィッシングモデルのためのLanguage AIは感情と言語的異常を解析し、既知の指標を持たない新しい誘い文句の検出を強化します。一方、Check Pointは独立したテストでフィッシング防止100%および新規マルウェアブロック99.8%を達成し、毎日数十億のシグナルを強化するディープラーニングエンジンからの成果を実証しました。セキュリティチームはすべてのマーケティングニュースレターがフラグを立てられると溺れてしまうため、ベンダーはモデルの透明性と低い誤検知率で差別化しています。AIがコンテキスト認識を獲得し、メールボックス、エンドポイントおよびアイデンティティテレメトリをリンクするにつれて、対応はブロックと隔離からガイド付きユーザーコーチングとリスクのある資産の自動隔離へとシフトできます。
抑制要因影響分析*
| 抑制要因 | (〜)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 高い導入・維持コスト | -2.1% | グローバル;価格に敏感な中小企業で最も強い | 短期(2年以内) |
| スキル不足と専門知識のギャップ | -1.7% | グローバル;新興市場で深刻 | 中期(2〜4年) |
| 無料・オープンソースの代替品 | -1.3% | アジア太平洋地域および新興経済国 | 中期(2〜4年) |
| クラウドスイートにバンドルされた基本セキュリティ | -1.0% | グローバル;Microsoft 365テナントの間で最も顕著 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
高い導入・維持コスト
総所有コストは、統合、SOCの人員配置および24時間365日の監視を考慮すると、ライセンス費用の3倍になることが多く、中小企業の3分の2がすでに年間収益の4%をサイバーセキュリティに費やしている場合には特に問題です。取締役会は定量化可能なROIを要求するため、自動化とマネージドサービス層を組み込むベンダーは初期費用の衝撃を軽減します。それでも、アップグレードを延期する組織はリフレッシュサイクルを延長し、価格に敏感な地域でのメールセキュリティ市場全体の成長を鈍化させています。
無料・オープンソースの代替品
Postfix、SpamAssassinおよびMicrosoftの組み込みExchange Online Protectionは、特に中小企業にとって「十分な」ベースラインを設定しています。しかし、これらのツールは言語認識BEC検出、適応型DLPおよび詳細なコンプライアンス分析において遅れをとっています。そのため、ベンダーはスパムフィルタリングを超えた価値を明確に示し、AIモデルがポリモーフィックマルウェアをどのように検出するか、または自動暗号化が業界の義務をどのように満たすかを実証する必要があります。価格圧力は続いていますが、脅威の複雑さの増大が徐々に無料ツールの上限を侵食しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
サービスの成長がソリューションを上回るソリューションは2025年に収益の69.35%を占めましたが、企業が脅威ハンティング、プレイブックチューニングおよびコンプライアンス監査をアウトソーシングするにつれて、マネージドサービスはCAGR 15.02%で上昇しています。したがって、サービスのメールセキュリティ市場規模はソフトウェアよりも速く拡大し、24時間365日のカバレッジと成果ベースの契約に対する購入者のニーズを反映しています。ProofpointによるHornetsecurityの10億米ドルの買収は、MSPイネーブルメントへの転換を強調しており、MSPが中小企業クライアントに再販できるホワイトラベルSOC機能を提供しています。並行して、展開のためのプロフェッショナルサービスは引き続き関連性がありますが、クラウドAPIが統合時間を数週間から数時間に短縮するため、そのシェアは縮小しています。グローバルなサービスフットプリントと多言語SOCを持つベンダーは、クライアントが地域全体で一貫したSLAを重視するため、長期的な更新を獲得します。
社内で業務を維持する企業は、モデルチューニング、ポリシー設計およびレッドチームシミュレーションのためにベンダーのプレミアムサポートに依存しています。これらのエンゲージメントは機械学習フィードバックループを供給するテレメトリを生成し、製品の粘着性を強化します。サービスポートフォリオはセキュリティ意識向上トレーニング、フィッシングシミュレーションおよびインシデント対応リテーナーにも拡大しています。その結果、サービスはCASBやXDRなどの隣接プラットフォームモジュールのクロスセルを促進し、規制が強化されるにつれてプロバイダーがウォレットシェアを獲得できるよう位置付けています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能


展開モード別:
クラウドの優位性が加速クラウドホスト型コントロールは2025年に59.10%のシェアを獲得し、CAGR 16.95%でオンプレミスアプライアンスを上回り、クラウドセグメントが将来のメールセキュリティ市場規模への最大の貢献者となっています。顧客は弾力的なスケーリング、即時のルール更新およびMicrosoft Graph APIとのネイティブ統合を決定的なメリットとして挙げています。さらに、政府が資本予算を承認する前にSaaS正当化を要求する「クラウドファースト」調達ポリシーの採用を推進していることが勢いを加速させています。
逆に、金融取引や防衛などのレイテンシに敏感な産業は、確定的な配信要件とエアギャップ制約を満たすために、プライベートアプライアンス上でセグメント化されたメールフローを維持しています。そのため、ハイブリッドアーキテクチャが継続しています:インバウンドスキャンはクラウドベースのままで、アウトバウンドポリシーの適用または暗号化キーはオンプレミスに留まります。アプライアンスのリフレッシュには、主権ルールが進化した際に組織がKubernetesクラスターに機能を再展開できるよう、コンテナ化されたマイクロサービスがますます含まれています。
企業規模別:
中小企業の採用が加速大企業は依然として2025年収益の60.55%を生み出していますが、中小企業はCAGR 18.05%で拡大し、毎年格差を縮めています。アジア太平洋地域の中小企業の半数以上が2024年にサイバーインシデントを報告し、取締役会が「十分な」スパムフィルターを再評価するよう促しました。アクティブメールボックスごとに価格設定されたクラウドサブスクリプションモデルは初期ハードウェアコストを排除し、従量課金制の段階的プランにより、予算が許す限り企業はサンドボックスとDMARC分析を追加できます。
一方、Fortune 500グループは合併後に並行ツールセットを統合し、事業部門全体での統一コンソールの可視性を求めています。その根拠は、生のブロッキング精度よりもアナリストの効率性を重視しており、ベンダーはケース管理とSOAR統合を強調しています。より長い調達サイクルにより、エンタープライズ更新の波は不規則な収益をもたらしますが、高いライフタイムバリューをもたらします。NIST 800-207ゼロトラストメールフローに沿ったソリューションロードマップは、CIOがフェデレーテッドアイデンティティフレームワークにマッピングされたコントロールを求めるため、牽引力を得ています。
セキュリティタイプ別:
ICESが従来のセキュアメールゲートウェイ市場を破壊セキュアメールゲートウェイは2025年に依然として36.95%のシェアを保持していますが、ICESはCAGR 21.25%を記録し、2027年までにバランスを傾けるでしょう。アナリストは、APIベースのICESのメールセキュリティ市場シェアが早ければ2028年にレガシープロキシを上回る可能性があると予測しています。セキュアメールゲートウェイアプライアンスはセッションを中断せずにTLS暗号化トラフィックを検査するのに苦労していますが、ICESツールは配信後にメールボックステレメトリを取り込み、遡及的な起爆と会話スレッドのロールバックを可能にします。
暗号化、アーカイブおよびDLPのサブセグメントは、HIPAA、PCI-DSSおよびMiFID IIの保持ルールに牽引されて着実な一桁成長を続けています。スパムフィルタリングはコモディティ化し、スイートにバンドルされることが多くなっており、スタンドアロンプロバイダーはAIエンリッチメント層を中心に再ポジショニングを余儀なくされています。ベンダーはメールのMITRE ATT&CKタクティクスをマッピングし、ユーザーレベルでフィッシングリスクスコアリングを提供し、それらのスコアを侵害されたアカウントを隔離する条件付きアクセスポリシーに供給することで差別化しています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
ヘルスケアがコンプライアンス主導の成長を牽引ヘルスケアのCAGR 16.62%は、保護された健康情報の暗号化をついに義務付け、すべてのユーザーアカウントにMFAを義務付けるHIPAAの更新案から生じています。病院と保険会社は、データの保存中および転送中の要件を満たすために、自動暗号化ゲートウェイと組み合わせたICESを採用しています。また、役割ベースのメッセージ分類を使用して、医療従事者が平凡なトラフィックを過度に暗号化することなく検査結果を安全に共有できるようにしています。
BFSIは高額の電信詐欺リスクにより27.35%の収益シェアを維持していますが、ほとんどの銀行が数年前にセキュアメールゲートウェイの展開を完了しているため、成長は緩やかになっています。製造業、エネルギーおよびユーティリティは、運用技術チームがゼロトラスト原則を以前は隔離されていた工場フロアのメールボックスに拡張するにつれて、採用が増加しています。政府および防衛機関は、認定のない新規参入者への参入障壁を生み出す認可閾値を満たすために、コモンクライテリア認定ソリューションまたはFedRAMP中程度のSaaSを指定しています。
地域分析
北米メールセキュリティ市場
北米は2025年に世界収益の41.05%を創出し、同地域の2025年サイバーセキュリティ支出予測である920.31億米ドル(920.31 ビリオン 米ドル)と、メールリスクを常に意識させる週平均1,636件の攻撃試行によって牽引されている。米国のバイヤーはAIネイティブのICES製品の消費をリードしており、豊富なセキュリティ予算と重要インフラを標的とした高度な脅威環境に支えられている。カナダの企業は米国のコンプライアンスフレムワークをますます踏襲し、NISTコアコントロールを採用するとともに、トロントまたはモントリオールにおけるローカルデータレジデンシーを保証するSaaSプロバイダーを選定している。
アジア太平洋メールセキュリティ市場
アジア太平洋地域は14.28%のCAGRで最も急速に拡大している地域である。インド、ベトナム、インドネシアの中小企業はレガシーゲートウェイを飛び越え、94%がすでにSaaS生産性スイートに依存していることから、クラウドメールセキュリティ市場のサービスへと直接移行している。日本および韓国の大企業は、現地の文字体系に合わせてファインチューニングされたAI駆動の言語モデルを採用しており、オーストラリアの公共部門機関はメール認証とコンテンツ無害化を優先するEssential Eightの成熟度レベルを義務付けている。中国市場は、国内暗号化標準および国境を越えたデータ転送制限によって形成された並行技術スタックの中で発展しており、S/MIMEおよびSM2アルゴリズムの商用バージョンをサポートするICES製品への需要を生み出している。
欧州メールセキュリティ市
欧州はコンプライアンスを主要な触媒として、安定した中一桁台の成長を記録しています。NIS2は小規模な地方公益事業者や中規模製造業者にも義務を拡大し、数千社の企業がメール暗号化とインシデント報告の自動化を導入することを促しています。ドイツはBSIの確立されたガイダンスにより導入を牽引し、フランスはソブリンワークロード向けにSecNumCloud認定SaaSを優先しています。ブレグジット後、英国はサイバーレジリエンス法案を推進し、EU規則と緊密に整合しながらも、シナリオベースのフィッシングシミュレーションを促進するストレステスト要件を追加ています。

競合環境
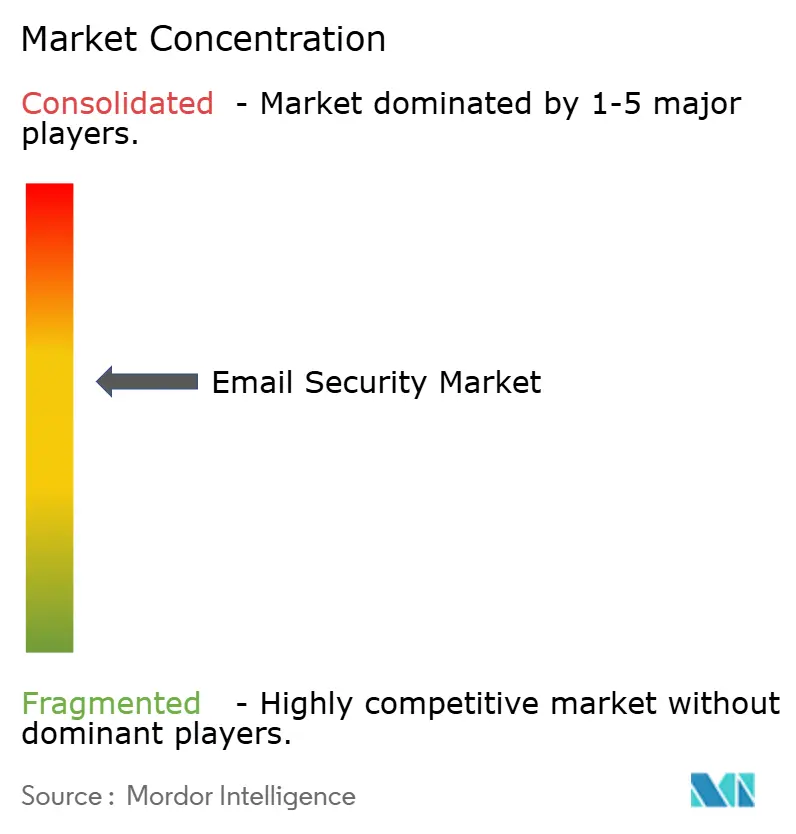
競争は適度に集中しています:Microsoft、CiscoおよびProofpointなどのトップティアベンダーは、幅広さではなくAIの特異性を中心に位置付けるAbnormal Security、DarktraceおよびSlashNextなどの挑戦者に直面しています。統合は2024〜2025年に激化しました。ProofpointはMSPチャネルを深化させるためにHornetsecurityを10億米ドルで買収し、CiscoはメールとエンドポイントとSIEM分析を統合するためにSplunkとの280億米ドルの取引を完了しました。これらの動きは、断片的なコントロールではなく統合されたセキュリティファブリックへの顧客の需要を示しています。
戦略的ロードマップは3つの柱に収束しています。第一はAIネイティブ検出:MicrosoftはDefenderワークロード全体にCopilot for Securityを注入し、大規模言語モデルを使用してインシデントを要約し、修復ステップを自動的に生成しています。第二はクラウドファースト配信:Googleは顧客が選択した地域でホストされるクライアントサイド暗号化キーでWorkspaceを強化し、サードパーティゲートウェイなしで主権義務を満たしています。第三はマネージドサービスパッケージング:ベンダーは現在、24時間365日のSOC、攻撃対象領域管理およびフィッシング耐性トレーニングを段階的なサブスクリプションにバンドルし、リソースに制約のある中小企業をターゲットにしています。
参入障壁には、大規模なラベル付きメールデータセットへのアクセス、SOC統合フックの必要性、およびFedRAMP、ISO 27001およびSOC 2 Type IIなどの認定が含まれます。スタートアップはQRコードフィッシング、ボイスメール誘い、ビジネスプロセス侵害などのニッチなギャップに取り組んでいますが、配布のために既存企業とパートナーを組むことが多いです。一方、レガシーセキュアメールゲートウェイベンダーはインストールベースを維持するためにAPIコネクタを後付けしていますが、プロキシアーキテクチャに関連するパフォーマンストレードオフを克服する必要があります。プラットフォームの統合が進むにつれて、差別化はコンテキスト的なインサイト、ユーザーコーチングおよびリスクベース認証へとシフトしています。
メールセキュリティ産業リーダー
Cisco Systems, Inc.
Barracuda Networks, Inc.
Proofpoint, Inc.
Mimecast Limited
Microsoft Corporation
- *免責事項:主要選手の並び順不同
メールセキュリティ市場
- Cisco Systems, Inc.
- Proofpoint, Inc.
- Barracuda Networks, Inc.
- Mimecast Limited
- Microsoft Corporation
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Forcepoint LLC
- Zix Corporation
- Echoworx Corporation
- Sophos Group plc
- Abnormal Security Corporation
- Vade Secure SASU
- Egress Software Technologies Ltd.
- Darktrace Holdings plc
- Fortinet, Inc.
- Google LLC
- IBM Corporation
- Symantec Enterprise Division (Broadcom Inc.)
- OPSWAT, Inc.
- Cofense Inc.
- Area 1 Security Inc. (Cloudflare, Inc.)
- Hornetsecurity GmbH
- Fortra LLC (Agari)

Recent Industry Developments in メールセキュリティ市場
- 2025年6月:MicrosoftはDefender for Office 365にフィッシングモデルのためのLanguage AIを導入し、言語的異常検出を進化させました。
- 2025年4月:Abnormal AIはAIフィッシングコーチとAIデータアナリストを立ち上げ、ユーザートレーニングとレポートを自動化しました。
- 2024年12月:米国保健福祉省(HHS)はメール暗号化とMFAを義務付けるHIPAAセキュリティルールの更新案を提案しました。
- 2024年11月:ENISAはメール暗号化措置を詳述するNIS2実施ガイダンスを発表しました。


メールセキュリティ市場 レポートの範囲と調査方法論
市場の定義と主要カバレッジ
本調査では、メールセキュリティ市場を、フィッシング、ビジネスメール詐欺(BEC)、マルウェア、スパム、スプーフィング、および不正なデータ流出を含む、ビジネスメールを標的とした脅威を積極的に防止、検出、および修復するすべてのソフトウェアおよびマネージドサービスとして定義しており、世界中のクラウドおよびオンプレミスのメールラットフォームを対象としています。
スコープの除外:コンシューマーグレードのアンチスパムプラグインおよびスタンドアロンのメールマーケティング衛生ツールは対象外とします。
セグメンテーション概要
- コンポーネント別
- ソリューション
- サービス
- 展開モード別
- クラウド
- オンプレミス
- 企業規模別
- 中小企業(SME)
- 大企業
- セキュリティタイプ別
- セキュアメールゲートウェイ
- 統合クラウドメールセキュリティ(ICES/API)
- メール暗号化
- メールアーカイブとコンプライアンス
- スパムおよびマルウェアフィルタリング
- エンドユーザー産業別
- BFSI
- ITおよびテレコム
- 政府および防衛
- 小売およびEコマース
- 製造業
- エネルギーおよびユーティリティ
- ヘルスケア
- その他の産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米
- ヨーロッパ
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- ロシア
- その他のヨーロッパ
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリアおよびニュージーランド
- その他のアジア太平洋
- 中東およびアフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦(UAE)
- トルコ
- その他の中東
- アフリカ
- 南アフリカ
- ナイジェリア
- ケニア
- その他のアフリカ
- 中東
- 北米
詳細な調査方法論とデータ検証
一次調査
北米、欧州、アジア太平洋、および湾岸地域のCISO、マネージドセキュリティサービスリーダー、メールプラットフォームプロダクトマネージャー、および地域チャネルパートナーにインタビューを実施し、メールボックスの成長、ユーザーあたりの支出、および移行ペースに関する仮定を検証しました。中小企業のITリーダーへのフォローアップ調査により、SMBの普及率を精緻化しました。
デスクリサーチ
Mordorのアナリストは、まずENISA脅威レポート、Verizon DBIR、NIST NVD脆弱性フィード、および地域CERTアドバイザリなどのオープンデータセットを用いて脅威ランドスケープをマッピングしました。次に、EurostatのICT調査およびOECDのクラウド利用統計から導入指標を重ね合わせました。企業の10-K、SEC提出書類、および情報セキュリティベンダーの価格表が基収益および平均販売価格の手がかりを提供し、D&B HooversおよびDow Jones Factivaのスナップショットによって補完されました。Messaging Malware Mobile Anti-Abuse Working Group(M3AAWG)やCloud Security Allianceなどの業界団体は、インストールベースのシグナルを提供しました。上記の情報源は、検証のために参照されたより広範なプールを例示するものであり、網羅的なものではありません。
市場規模推計と予測
トップダウンモデルは、地域別のアクティブなビジネスメールボックス数を起点とし、平均セキュリティ支出(クラウドとオンプレミスに分割)を乗じ、サンプリングされたベンダー収益からのサプライヤー集計によってクロスチェックされます。主要変数には、フィッシングインシデント量、Microsoft 365/Google Workspaceの普及率、セキュアメールゲートウェイの価格侵食、規制上の罰金ベンチマーク、およびAPIベースの保護の採用が含まれます。多変量回帰によりこれらのドライバーを価値成長に結びつけ、ボトムアップチェックにより残存するデータギャップを補完し、分散を±5%以内に抑えます。シナリオ分析マクロ減速または規制主導のスパイクに対応します。
データ検証と更新サイクル
アウトプットは三層のピアレビュー、外部脅威指標に対する異常スキャン、およびリーダーシップの承認を経ます。モデルは年次で更新し、重要なベンダーのM&A、ゼロデイ攻撃の波、または規制上の義務がベースラインを変化させた場合には中間更新を実施します。最終段階のアナリストによる精査により、クライアントが最新の見解を受け取ることを確保します。
Mordorのメールセキュリティベースラインが信頼性を誇る理由
企業が異なる製品ミックス、メールボックス数、および価格カーブを選択するため、公表数値はしばしば乖離します。
主要なギャップ要因には、より広範なメッセージングセキュリティを取り込んだスコープの拡大、脅威主導の需要チェックを伴わないベンダー収益集計への依存、または急速に変化するエクスプロイトパターンを見逃す静的な更新サイクルが含まれます。
ベンチマーク比較
| 市場規模 | 匿名化された情報源 | 主要なギャップ要因 |
|---|---|---|
| 5.23 ビリオン 米ド(2025年) | Mordor Intelligence | - |
| 5.17 ビリオン 米ドル(2025年) | グローバルコンサルタンシーA | 暗号化サービスを除外;一次調査の範囲が狭い;年次更新のみ |
| 7.39 ビリオン 米ドル(2025年) | 業界誌B | メッセージングセキュリティのアドオンを統合;地域をまたいで均一なASPを使用 |
| 18.5 ビリオン 米ドル(2024年) | 業界トラッカーC | コンシューマーツールおよびゲートウェイハードウェアを計上;一次検証が限定的 |
これらの対比は、脅威に整合したスコープを選択し、メールボックス需要曲線と検証済みの価格分散を組み合わせ、主要な攻撃サイクルごとに更新することにより、Mordor Intelligenceが意思決定者が自信を持って追跡できる、バランスのとれた透明性の高いベースラインを提供していることを示しています。


レポートで回答される主要な質問
メールセキュリティ市場の規模はどのくらいですか?
メールセキュリティ市場規模は2026年に58億9,000万米ドルに達し、CAGR 12.57%で成長して2031年までに106億4,000万米ドルに達する見込みです。
2026年のグローバルメールセキュリティ市場規模はいくらですか?
市場は2026年に58億9,000万米ドルと評価されています。
2026年から2031年にかけてのメールセキュリティ市場の年平均成長率(CAGR)の予測はどのくらいですか?
2031年までCAGR 12.57%で拡大する見込みです。
メールセキュリティ支出において最も急速に成長すると予測されている地域はどこですか?
アジア太平洋地域が2031年までCAGR 14.28%でリードすると予測されています。
最も急速に拡大しているセキュリティタイプはどれですか?
統合クラウドメールセキュリティソリューションはCAGR 21.25%で拡大しており、セキュアメールゲートウェイを上回っています。
EU NIS2指令などの規制は購買決定にどのような影響を与えますか?
暗号化、インシデント報告および取締役会の説明責任に関する義務により、数千のヨーロッパ企業はコンプライアンスを自動化するエンタープライズグレードのメールセキュリティプラットフォームを採用することを余儀なくされています。
最終更新日:



