
データセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 17.21 十億米ドル |
| 市場規模 (2031) | 37.93 十億米ドル |
| Growth Rate (2026 - 2031) | 17.12 % |
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
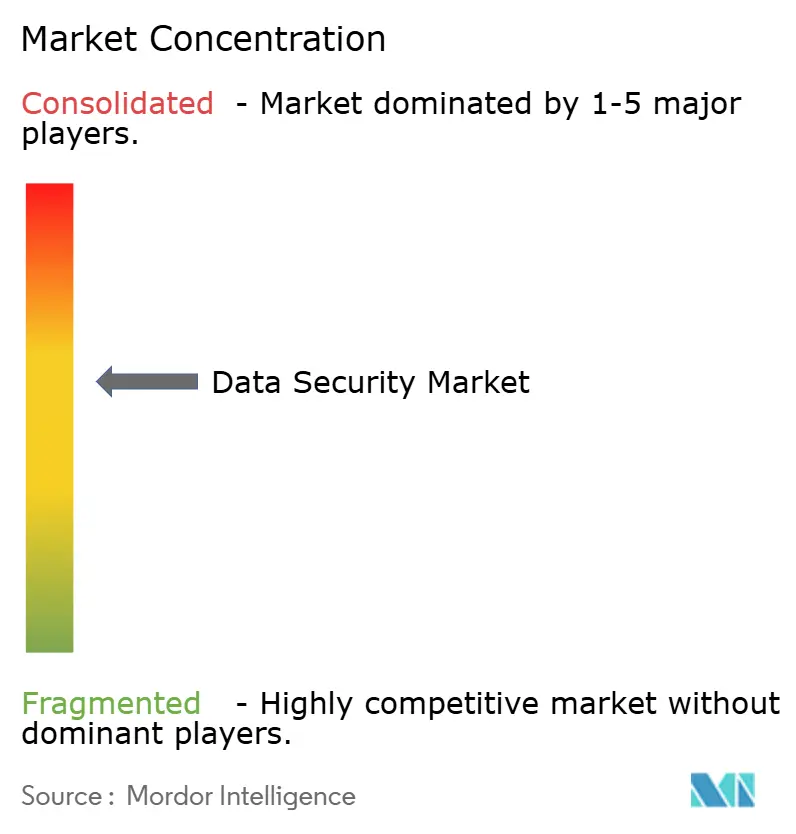
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるデータセキュリティ市場分析
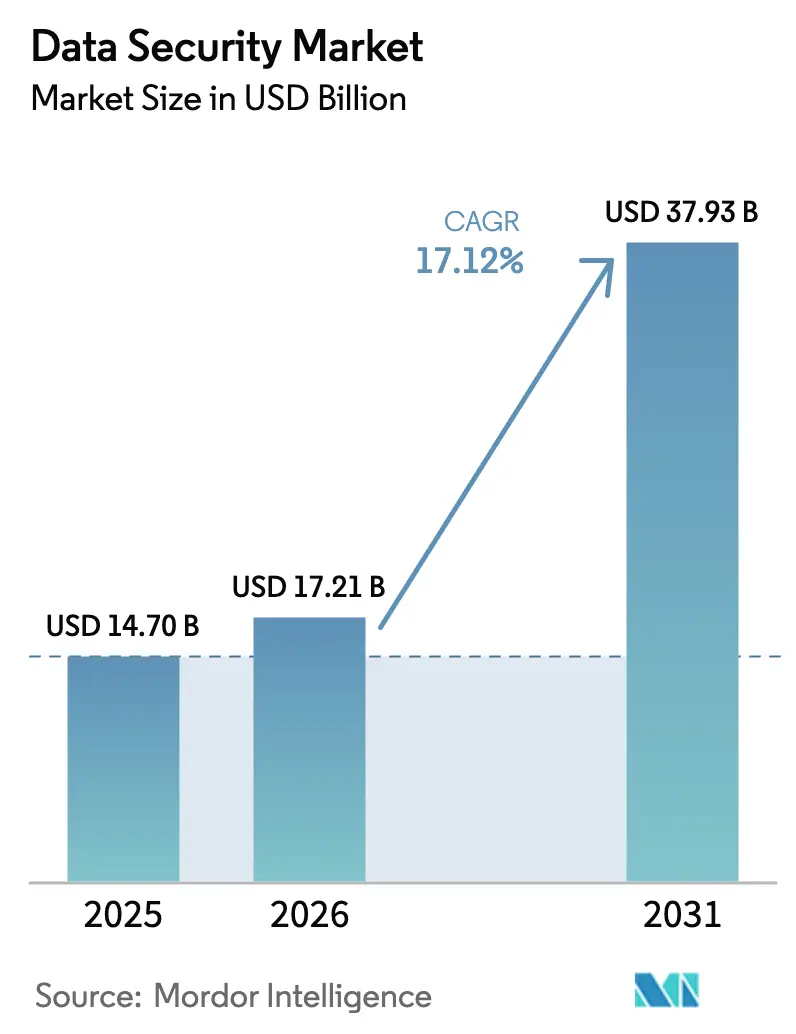
データセキュリティ市場規模は2025年に147億米ドルと評価され、2026年の172億1,000万米ドルから2031年には379億3,000万米ドルへと成長し、予測期間(2026年~2031年)における年平均成長率(CAGR)は17.12%と推定されます。この拡大は、サイバー攻撃の高度化、急速に進化するプライバシー規制の義務化、およびハイブリッド・マルチクラウドインフラ全体で生成されるデータ量の急増によって牽引されています。企業は量子脅威に備えて暗号技術を近代化し、分散ワークロード全体にゼロトラスト制御を組み込み、断片化したツールセットを統合ポリシーフレームワークへと集約しています。スキル不足が続く中、サービス主導の提供モデルが普及しており、コンフィデンシャルコンピューティングは概念実証から本番環境への移行が進み、データ使用中の保護に向けたエコシステムの準備が整いつつあります。同時に、AI主導のデータリネージマッピングが侵害の滞留時間を短縮し、継続的なコンプライアンスを可能にする一方、トークン化はオープンバンキングAPIおよびリアルタイム決済レールにわたってスケールを拡大しています。
主要レポートのポイント
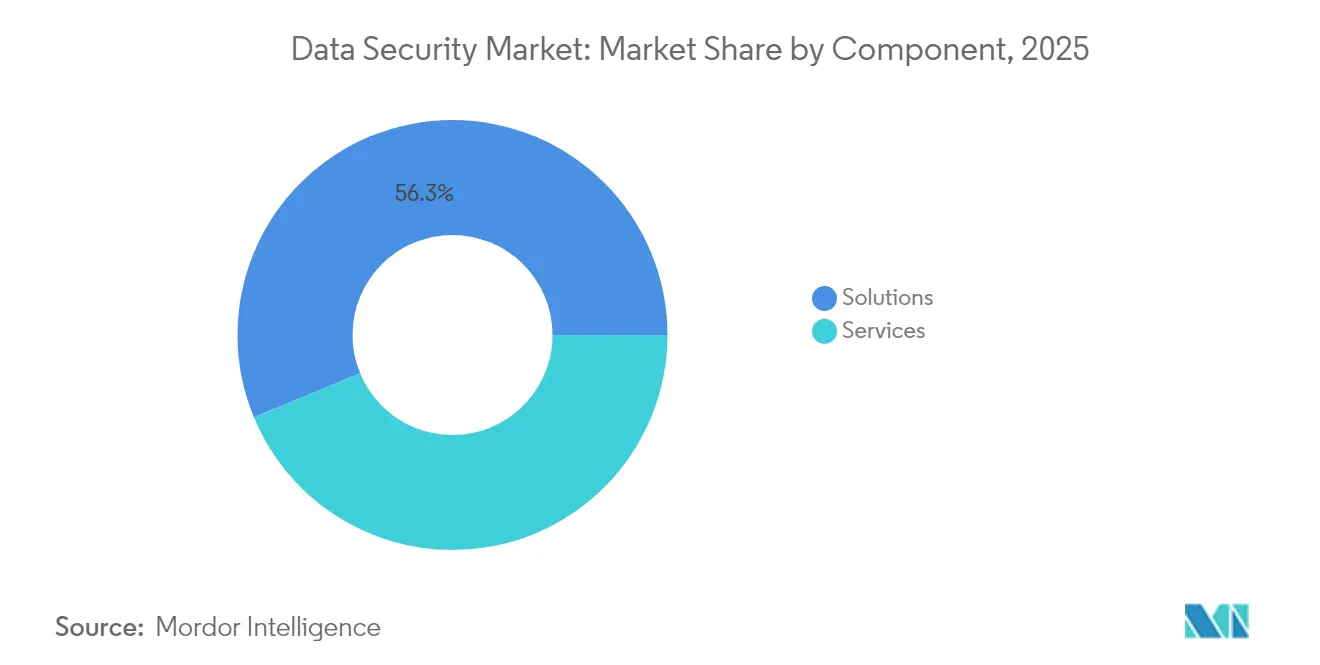
- コンポーネント別では、ソリューションが2025年のデータセキュリティ市場シェアの56.25%を占め、サービスは2031年までに年平均成長率18.23%で成長する見込みです。
- 展開モード別では、オンプレミスが2025年のデータセキュリティ市場規模の66.62%を支配し、クラウド展開は2031年にかけて年平均成長率18.62%で拡大する見通しです。
- 組織規模別では、大企業が2025年のデータセキュリティ市場規模の70.35%を占める一方、中小企業セグメントは2031年にかけて年平均成長率18.74%を記録すると予測されています。
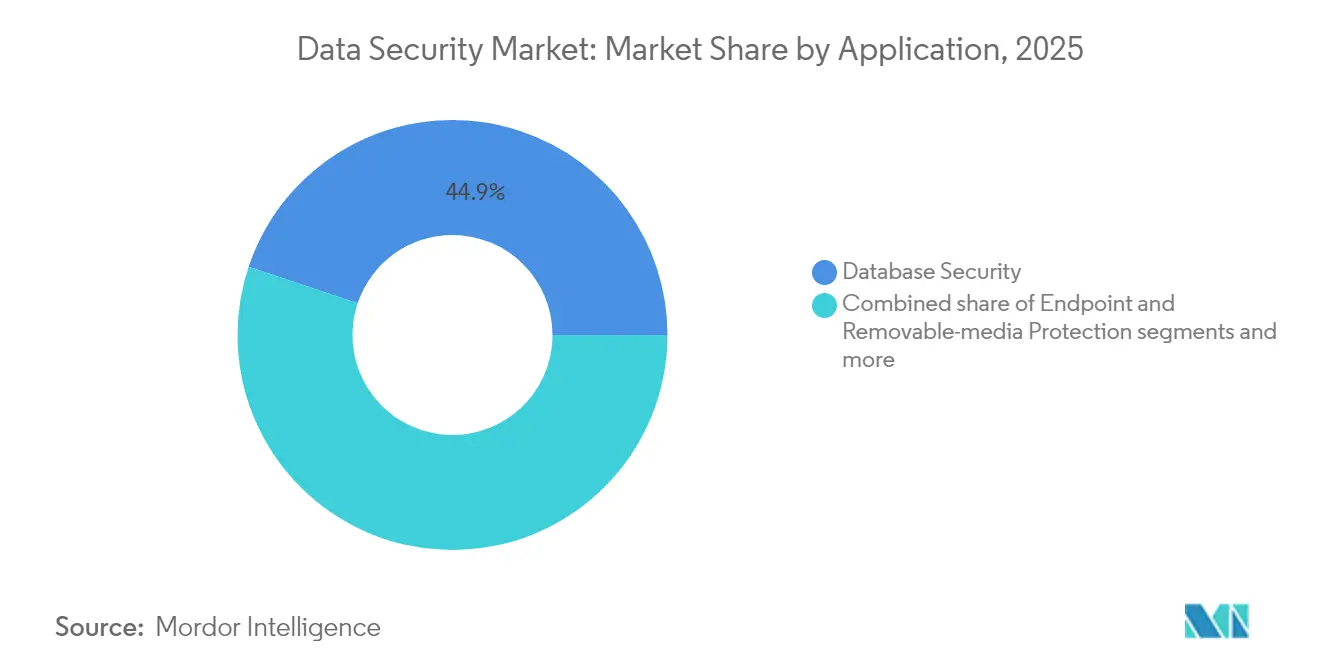
- アプリケーション別では、データベースセキュリティが2025年のデータセキュリティ市場規模の44.85%を占め、DevOpsおよびコンテナセキュリティは年平均成長率18.02%で拡大しています。
- エンドユーザー産業別では、銀行・金融サービス・保険(BFSI)が2025年のデータセキュリティ市場シェアの22.35%でリードし、医療・ライフサイエンスは2031年までに年平均成長率17.45%で成長する見込みです。
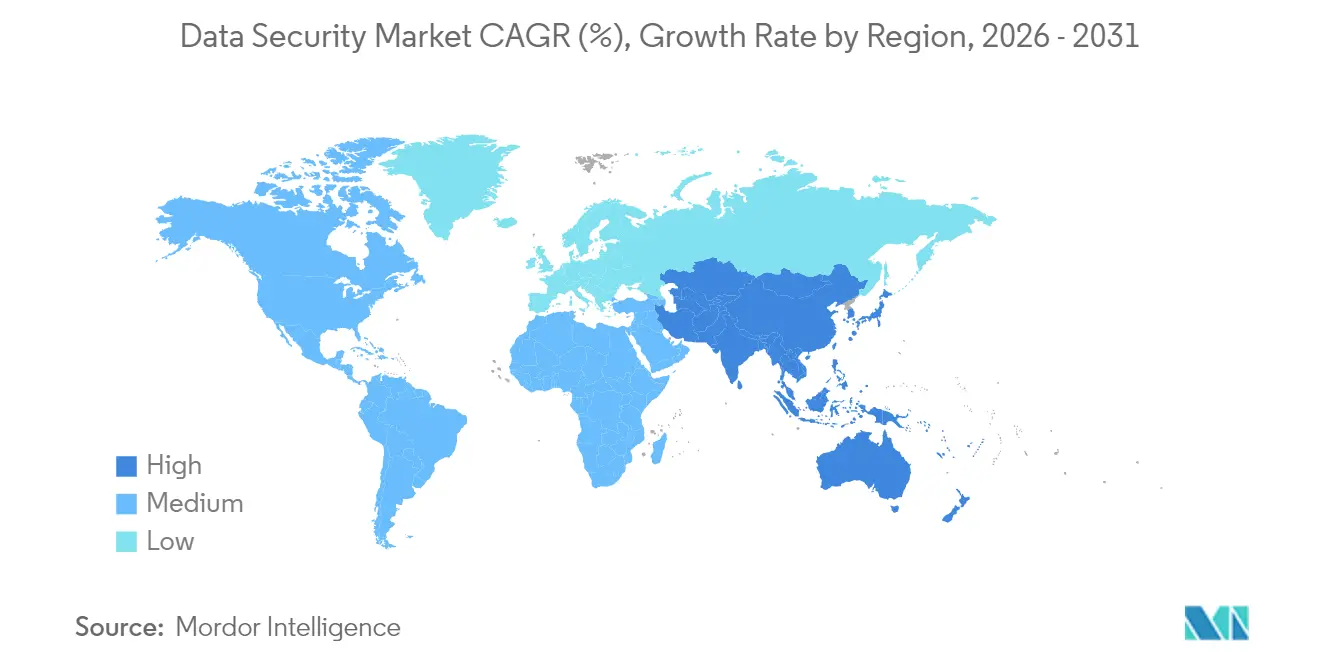
- 地域別では、北米が2025年のデータセキュリティ市場規模の40.74%を維持し、アジア太平洋地域は2031年にかけて年平均成長率17.88%で進展すると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (概算)CAGRへの影響(%) | 地理的関連性 | 影響の期間 |
|---|---|---|---|
| マルチクラウド導入の加速がクラウドネイティブなデータ中心型セキュリティツールの需要を促進 | +3.2% | 北米・欧州に集中したグローバル | 中期(2~4年) |
| より厳格なプライバシー規制がデータ探索・分類ソリューションを義務化 | +2.8% | EUが主導し、アジア太平洋地域および南北アメリカへ拡大するグローバル | 短期(2年以内) |
| ハードウェアベースのコンフィデンシャルコンピューティングが概念実証を超えて成熟 | +2.1% | 北米・EUのコア市場、アジア太平洋地域へ波及 | 長期(4年以上) |
| AI支援によるデータリネージが侵害の滞留時間を短縮し、コンプライアンス監査コストを削減 | +2.4% | 北米での早期導入を伴うグローバル | 中期(2~4年) |
| トークン化がオープンバンキングAPIおよびリアルタイム決済レールで普及 | +1.9% | 欧州・北米がリード、アジア太平洋地域が追随 | 中期(2~4年) |
| 政府・通信セクターにおける量子安全暗号のパイロットが新たなアップグレードサイクルを生成 | +1.8% | グローバルの政府セクター、先進国市場の通信 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
マルチクラウド導入の加速がクラウドネイティブなデータ中心型セキュリティツールの需要を促進
現在、侵害の82%がクラウドホストデータに関与しており、インシデントの平均コストは488万米ドルとなっています。[1]IBM Corporation、「データ侵害コストレポート2025」、ibm.com 従来の境界防衛はAWS、Azure、およびGoogle Cloud全体での可視性を欠いており、企業はハイブリッド環境全体に均一なポリシーを適用するプラットフォームへの制御統合を進めています。Microsoftの2024年マルチクラウドリスク調査は、共有責任モデルによって生じるガバナンスのブラインドスポットを強調しており、統合されたゼロトラストアーキテクチャへの推進力を強めています。継続的なポスチャ管理、暗号化キーのオーケストレーション、およびアイデンティティ中心のセグメンテーションを提供するベンダーは、組織がレガシーポイント製品のスケールアップではクラウドネイティブワークロードを保護できないと認識するにつれて優先されるようになっています。その結果、予算配分は分散型のAPIドリブン環境に最適化されたソリューションへと決定的にシフトしています。
より厳格なプライバシー規制がデータ探索・分類ソリューションを義務化
現在、世界の80%の国が包括的なデータ保護法を施行しており、2025年には米国の8つの州の新たなプライバシー法が発効しました。欧州のNIS2指令だけでも約30万の事業体にセキュリティ義務を拡大し、違反に対して最大1,000万ユーロの罰則を課しています。このような広範な要件は、企業に対して事後対応型のチェックボックスコンプライアンスから、自動化された探索・分類・マスキングに基づくリアルタイムガバナンスへの移行を迫っています。深刻な人材不足が課題を悪化させており、73%の企業が熟練したプライバシーエンジニアの採用に苦労しているため、低タッチな機械学習分類器とポリシーエンジンへの需要が急増しています。構造化・非構造化リポジトリ全体で高精度スキャニングを提供し、属性の来歴をマッピングするベンダーは、プライバシー主導の支出急増を取り込む位置に立っています。
ハードウェアベースのコンフィデンシャルコンピューティングが概念実証を超えて成熟
使用中のデータを保護するトラステッド実行環境は概念実証段階を超えて拡大しており、組織の86%がそのようなエンクレーブで生成AIワークロードを実行する計画を持っています。金融市場インフラおよび通信事業者は量子安全暗号スタックの試験運用を行い、将来の脅威環境においてトランザクションの完全性を確保しています。[2]国際決済銀行イノベーションハブ、「プロジェクトFuSSE:量子安全金融取引」、bis.org Intel、AMD、およびARMがシリコン層でセキュアメモリアイソレーションを組み込むにつれて展開の摩擦が低下し、医療診断、ソブリンクラウド分析、ブロックチェーン検証におけるユースケースが解放されています。商用プラットフォームはワークロードアテステーションとポリシーベースのキーリリースをサポートするようになり、企業はプロバイダーに生のコンテンツを公開することなくホスト型クラウドで機密データセットを処理できるようになっています。
AI支援によるデータリネージが侵害の滞留時間を短縮しコンプライアンス監査コストを削減
IBM Guardiumなどのツールに組み込まれた生成AIコパイロットはリスクを要約し、設定のドリフトを表面化し、修復ステップを提案することで、検出および対応サイクルを短縮しています。継続的なリネージグラフはマイクロサービス全体のデータフロー依存関係を自動文書化するようになり、GDPR、HIPAA、およびLGPD監査のための証拠収集を簡素化しています。機械学習モデルは機密オブジェクトにラベルを付け、コンプライアンス成果物を自動生成し、監査ウィンドウごとに内部チームの数百人分の工数を節約しています。規制当局がリアルタイムリスクポスチャの精査を強化するにつれて、AI主導のガバナンスを採用する組織は運用上の回復力とコスト上の優位性の両方を得ています。
制約要因の影響分析*
| 制約要因 | (概算)CAGRへの影響(%) | 地理的関連性 | 影響の期間 |
|---|---|---|---|
| 非構造化「ダークデータ」に対するエンタープライズ全体のデータ探索の高TCO | -1.4% | グローバル、特に中堅市場の企業に影響 | 短期(2年以内) |
| プライバシーエンジニアリングおよびホモモルフィック暗号のスキルギャップが展開を妨げる | -2.1% | グローバル、北米・欧州で深刻 | 中期(2~4年) |
| 現代のゼロトラストアーキテクチャと互換性のないレガシーメインフレームおよびOTシステム | -1.6% | 北米・欧州、レガシー産業システムを伴う | 長期(4年以上) |
| 分断された地域データ残留法がコンプライアンスの間接費を膨らませる | -1.3% | グローバル、特にアジア太平洋地域および新興市場で複雑 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
プライバシーエンジニアリングおよびホモモルフィック暗号のスキルギャップが展開を妨げる
サイバーセキュリティ人材不足は約400万人規模の欠員に近い水準にとどまっており、量子安全および差分プライバシーの専門家に対する需要が供給を大幅に上回っています。組織は3年間でプライバシープログラムに120万米ドルから270万米ドルを投じているにもかかわらず、人員配置の制約により高度な暗号化プロジェクトを先送りにしています。経済的な逆風が採用の一時停止を引き起こし、能力格差を拡大させています。この人材不足は企業がマネージドサービスに頼ることを迫り、内部の能力構築を遅らせ、最先端の保護手段の展開サイクルを長期化させています。
非構造化「ダークデータ」に対するエンタープライズ全体のデータ探索の高TCO
提案されているHIPAAセキュリティ規則の更新は、初年度のコンプライアンス支出を93億米ドル、継続コストを68億米ドルと試算しています。規模のない中小企業は、ペタバイト規模のレガシーファイル、メール、バックアップのスキャンに多大なコンピュートおよびライセンス予算が必要であることを認識しています。中小企業の40%がサイバーの影響を受けながらも、包括的な探索への投資が依然として不足しています。予算が横ばいの中、多くの企業は特定のリポジトリを優先し、未分類コンテンツの広範な範囲を脆弱なままにして、短期的な支出勢いを抑制しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
サービスの加速がソリューション成長を上回るソリューションは2025年収益の56.25%を引き続き占め、データセキュリティ市場の防衛的中核を形成する暗号化、データ損失防止、データベース保護スイートに支えられています。それにもかかわらず、マネージドおよびプロフェッショナルサービスは、経営幹部が深刻な人材不足に直面し、成果ベースの契約モデルへとシフトする中で、年平均成長率18.23%で成長しています。NIS2などの規制展開は、準備状況評価および24時間365日体制のセキュリティオペレーションカバレッジへの需要を増幅させ、サービスプロバイダーを戦略的パートナーとして位置付けています。クラウド中心のプラットフォーム、リアルタイム決済向けトークン化、および量子対応暗号バンドルがマネージドポートフォリオの範囲を拡大し、純粋なソフトウェアシェアをさらに希薄化させています。
製品からサービスへのピボットはまた、スケーラブルで運用費用(OpEx)フレンドリーな消費を好むバイヤーの嗜好を反映しています。ベンダーはインシデントレスポンスリテーナー、コンプライアンス自動化、および継続的なポスチャ管理をサブスクリプション構成に組み込んでいます。高成長サブセグメントには、マネージドディテクションが滞留時間を43%削減するデータセキュリティポスチャ管理(DSPM)、および暗号技術の近代化を導くアドバイザリーサービスが含まれます。その結果、データセキュリティ市場は、ツーリング、専門知識、およびプログラムガバナンスを統合SLAに収束させる重層的なサービス提供を目の当たりにしています。
注記: 全個別セグメントのセグメントシェアはレポート購入後に利用可能


展開モード別:
オンプレミスの優位性にもかかわらずクラウドが拡大オンプレミスモデルは2025年収益の66.62%を維持しており、厳格なデータ主権規制および再配置に抵抗するミッションクリティカルなワークロードを反映しています。しかしクラウドシェアは年平均成長率18.62%で拡大しており、SaaS、PaaS、およびコンテナパイプラインがトラスト境界全体で統合された保護レイヤーを必要とするハイブリッドの現実を浮き彫りにしています。クラウド展開に対するデータセキュリティ市場規模は、暗号化使用中の義務を満たすコンフィデンシャルコンピューティングの安全対策に助けられ、顕著に拡大する見込みです。
企業はアーキテクチャの分割を採用しており、機密性の高い分析はプライベートクラウドまたは物理データセンターで実行され、顧客向けマイクロサービスはスケーラブルなパブリッククラウドコントロールを活用しています。統合されたキー管理とポリシーオーケストレーションツールが環境をつなぎ、運用サイロを削減しています。NIS2などの規制フレームワークはリアルタイム監視を証明できる事業体に柔軟性を付与し、クラウドネイティブ分析ダッシュボードを優遇しています。その結果、ベンダーのロードマップはデータがどこに存在してもそれに追随するアグノスティックなコントロールプレーンとホストベースのアテステーションをますます強調するようになっています。
組織規模別:
大企業の優位性にもかかわらず中小企業セグメントが加速大企業は依然としてセクターの売上高の70.35%を占め、広大なITインフラと基本的なコンプライアンス義務に支えられています。しかし中小企業はSaaSセキュリティスタックを通じた参入障壁の低下に後押しされ、年平均成長率18.74%で最も急速に成長するコホートを代表しています。州レベルのプライバシー法が責任範囲を拡大し、従業員数1,000人未満の環境でも暗号化と多要素認証の採用を強いるにつれて、中小企業のデータセキュリティ市場規模は上昇しています。
クラウドサブスクリプションとマネージドサービスバンドルにより、中小企業は設備投資なしでエンタープライズグレードの保護を活用できます。決済トークン化ルールおよびサイバー保険の前提条件も導入の促進要因です。ベンダーは、限られた内部リソースに合わせて、事前設定ポリシー、低タッチ展開、消費ベース価格設定のサービスを調整しています。これらのダイナミクスは、予測期間における市場拡大が未開拓の中堅市場セグメントにおける量的成長に大きく依存することを示唆しています。
アプリケーション別:
DevOpsセキュリティが最も急速に成長するセグメントとして台頭データベースセキュリティは2025年支出の44.85%を形成し、構造化データの保護における定着した役割を裏付けています。しかしDevOpsおよびコンテナセキュリティは、マイクロサービスとインフラストラクチャ・アズ・コードがソフトウェアパイプラインを支配するにつれて、年平均成長率18.02%で最も急速な上昇を記録しています。DevOpsワークフローのデータセキュリティ市場規模は、コンテナイメージの高いチャーンレートと不変インフラ制御の必要性を踏まえ、Kubernetesの採用と並行して拡大する見込みです。
最小権限の適用、シークレットのローテーション、およびランタイム異常ブロッキングをCI/CDステージに直接統合するツールが、後付けスキャナーに取って代わっています。エンドポイントおよびSaaSスイート保護は引き続き資金を受けているものの、クラウドネイティブ開発の急増と比べると成長は低調です。フリクションレスなプラグインとポリシー・アズ・コードモジュールを提供するベンダーは、ガバナンスを犠牲にすることなくリリース速度を維持したいプラットフォームエンジニアリングチームから支持を得ています。
注記: 全個別セグメントのセグメントシェアはレポート購入後に利用可能
エンドユーザー産業別:
規制更新によって加速する医療分野BFSIセグメントは、高価値データ資産と体系的な規制監視により2025年収益の22.35%を占めました。医療・ライフサイエンスは、病院を標的にしたランサムウェアの量が拡大し、提案されているHIPAA改正が送信中の暗号化、多要素認証、および強固なリスクプログラムを義務付けるにつれて、年平均成長率17.45%で加速しています。侵害通知ペナルティが厳格化し、AI診断パイプラインが新たなプライバシー上の懸念を生み出すにつれて、医療ワークロードのデータセキュリティ市場シェアは上昇しています。
製造業および重要インフラ事業者はOTエッジセキュリティを近代化しており、通信キャリアは将来の5Gトラフィックを保護するために量子安全暗号をパイロット運用しています。小売業者はリアルタイム決済とロイヤルティプログラムにトークン化を投資しており、摩擦のないながらもプライベートな取引に対する消費者の期待を反映しています。これら業種別の需要パターンは総じて、規制の進展と脅威の暴露が業種を超えた支出の強度を形成することを示しています。
地域分析
北米データセキュリティ市場
北米は2025年の収益の40.74%を占め、高度なアナリティクスの早期導入、強力なベンチャー資金調達、および連邦・州の規制にまたがる複雑な規制体系に支えられています。ゼロトラストの広範な展開と、フォーチュン500企業全体にわたる積極的なクラウド移行ロードマップが市場の深みを強化しています。ハイパースケーラーによるポスト量子暗号化およびコンフィデンシャルコンピューティングへの戦略的投資が、同地域の技術的リーダーップを確固たるものにするとともに、ニッチなセキュリティベンダーの地域エコシステムを触媒しています。
アジア太平洋データセキュリティ市場
アジア太平洋地域は2031年までのCAGR 17.88%で最も急成長している地域です。中国、インド、およびASEANにおけるデジタルトランスフォーメーションプログラムが膨大なデータ生成を促進していますが、厳格なデータ居住規定がローカライズされた暗号化およびキー管理ソリューションを義務付けています。中国の個人情報保護法やベトナムのサイバーセキュリティ政令を含む各国の規制が、オンショアのデータ保護施設およびソブリンクラウドアーキテクチャへの需要を喚起しています。地域の銀行およびeコマース大手は、国境を越えた決済フローを保護するためにトークン化およびDSPM(データセキュリティポスチャ管理)の導入を推進しています。
EMEAおよび南米データセキュリティ市場
欧州はGDPR、そして最近ではNIS2指令に支えられ、着実な拡大を記録しています。NIS2指令の適用範囲の拡大により、公益事業者、医療機器メーカー、および規模サービスプロバイダーが対象となっています。企業はインシデント対応プレイブックを強化し、暗号化キーエスクローへの投資を行い、指令の24時間報告規則を遵守するためにAI対応の侵害通知ツールを採用しています。一方、中東およびアフリカ市場では、サウジアラビアの個人データ保護法が最大2,500万サウジアラビアリヤルの罰金を課すことで勢いを増しており、通信事業者およびエネルギー事業者がコントロールの強化を迫られています。南米では、ブラジルのLGPD改正およびアルゼンチンの改訂された制裁基準が、ディスカバリーエンジンおよびプライバシーダッシュボードへの追加予算を生み出し、監視が強化されています。これらの地域的な特性が相まって、データセキュリティ市場のグローバルな広がりを際立たせています。

規制環境
データセキュリティ要件は、プライバシー、サイバーセキュリティ、越境データ移転に関する規則が重複しながら形成されており、企業はハイブリッド環境全体で継続的な発見、分類、統制の実施に向かうよう促されている。米国では、DOJのバルクデータ規則が2025年4月に施行され、大量の機密性の高い個人データを含む取引に関するコンプライアンス期待が拡大した。一方、ニューヨーク州金融サービス局は23 NYCRR 500の2025年改正を最終化し、規制対象金融事業体に対するガバナンスと報告の厳格さを強化した。
2026年には、立法および監督当局の活動により、データブローカーの実務および移転メカニズムに関する義務が強化された。SECURE Data Actは2026年4月に導入され、連邦プライバシー基準および連邦取引委員会が監督する全米データブローカー登録制度を含む案が提示された。また、カリフォルニア州のDelete Actは、2026年8月1日からデータブローカー向けの一元化された削除メカニズムを定めている。欧州では、GDPRのエコシステムにおいてコンプライアンスツールの体系化が進んでおり、欧州データ保護会議は2026年に、GDPR第46条に基づく国際データ移転の取り決めで利用できる認証基準(Europrivacy)に関する取り組みを行っている。
バリューチェーン分析
データセキュリティのバリューチェーンは、データの作成・保存(エンドユーザー企業およびデータプラットフォーム)、保護技術サプライヤー(暗号化、DLP、データベースセキュリティ、トークン化、クラウドデータ保護ベンダー)、導入・保証パートナー(マネージドセキュリティプロバイダー、システムインテグレーター、監査・コンプライアンスアドバイザー)を対象とする。ハイパースケーラーおよび主要プラットフォームベンダーは、基盤となるID管理、鍵管理、テレメトリを提供し、専門企業はクラウド、データベース、CI/CDエコシステムに統合されるデータ中心の統制(分類、マスキング、ポスチャー管理)を提供する。
上流の依存関係には、機密計算や最新の暗号技術実装に使用されるオープンソースソフトウェアのサプライチェーンおよびハードウェアに根ざしたセキュリティ機能が増えてきている。Project Lightwellはこの変化を反映し、大規模なエンジニアリングおよびパッケージングのエコシステムを組織している(IBMとRed Hatは62,000のオープンソースパッケージを管理し、10,000について深い専門知識を持つとされる)。また、Palo Alto Networksとの協業により、脆弱性の特定、修正、バーチャルパッチ適用を連携させている。下流では、IBM Consultingなどのコンサルティング・インテグレーションパートナーが、データガバナンスおよびデータベースエコシステム(Oracleに対応したモダナイゼーション作業を含む)に関する導入能力を拡大しており、マルチクラウド環境全体でのプログラム実行、統制マッピング、運用化を支援している。
競争環境
ベンダーのアリーナは中程度の分散状態にあり、上位サプライヤーはエンドツーエンドの価値提案を提示するために統合を進めています。MicrosoftやIBMなどのテクノロジー大手は、規模の経済とネイティブインテグレーションを活用して顧客を囲い込みながら、セキュリティを広範なクラウドおよびデータプラットフォームポートフォリオに織り込んでいます。Check PointやPalo Alto Networksなどの純粋プレイの専門企業は、能力のギャップを埋めてクロスセルの機会を深めるため、ゼロトラストおよびデータセキュリティポスチャ管理(DSPM)における的を絞った買収によってリーチを拡大しています。
スタートアップは依然として影響力を持ち、既存プレイヤーのロードマップに挑戦するAIファーストな分析、自動化されたポリシー生成、および量子安全アルゴリズムを導入しています。プラットフォームの収束に対する投資家の意欲は、マルチクラウド防衛を支配しようとするハイパースケーラーの野望を示すGoogleによるWizの320億米ドルの買収に例示されるように、過去最高のディールサイズを支えています。コンフィデンシャルコンピューティングとAI推論、およびインスタント決済のためのアダプティブトークン化などのホワイトスペースの機会は、引き続きベンチャー資金を引き付けています。
顧客はサプライヤーを測定可能なリスク削減とコンプライアンス自動化でベンチマークするようになっています。サービスの幅広さだけでは十分ではなく、平均検出時間の改善や自動化された監査証拠といった実証可能な成果がディールの受注を決定づけています。強固なパートナーエコシステム、透明性のあるAPI戦略、および厳格なセキュア開発ライフサイクルを実証するベンダーは、企業が重複するツールを合理化するにつれて差別化を図ることができるでしょう。
データセキュリティ産業のリーダー企業
IBM Corporation
Microsoft Corporation
Oracle Corporation
Thales Group
Cisco Systems Inc.
- *免責事項:主要選手の並び順不同
データセキュリティ市場
- IBM Corporation
- Microsoft Corporation
- Cisco Systems Inc.
- Thales Group
- Broadcom (Symantec Enterprise)
- Check Point Software Technologies Ltd.
- Oracle Corporation
- Palo Alto Networks
- Trend Micro Inc.
- McAfee LLC
- Varonis Systems Inc.
- Imperva Inc.
- Forcepoint LLC
- Digital Guardian
- Okta Inc.
- Proofpoint Inc.
- Sophos Ltd.
- Commvault Systems
- Cohesity Inc.
- Rubrik Inc.

市場機会と将来展望
重要なホワイトスペースの機会は、データセキュリティとソフトウェアサプライチェーンセキュリティの融合である。企業は、脆弱なコンポーネントからデータストア、パイプライン、AIワークロードへの悪用経路を減らすことを目指している。IBMとRed Hatによる50億米ドル規模のProject Lightwell(20,000人のエンジニアが支援)と、それに続くPalo Alto Networksのバーチャルパッチ適用の統合拡大は、購買者およびベンダーが検知だけでなく統合的な修正へと動いていることを示している。これにより、脆弱性インテリジェンス、コードからランタイムまでの系譜、ポリシー・アズ・コード、機密データ露出に紐づいた自動統制検証を連携させるプラットフォームへの需要が支えられている。
ポスト量子対応と暗号技術のモダナイゼーションもまた、異種混在環境全体で発見、リスク評価、移行実行を組み合わせたサービスおよびツールの機会に転化している。ThalesとIBM Consultingは、ポスト量子暗号の発見および移行サービスに関するオファリングを展開しており、IBMとOracleは長期パートナーシップの支援範囲を拡大し、Oracle Exadata Database ServiceにおけるIBM Guardiumの対応を含めることで、データセキュリティ統制を高性能データベース利用モデルに整合させた。米国における州レベルのプライバシー法の継続的な拡大、および2026年8月1日から開始されるカリフォルニア州のDelete Actのようなブローカー対象の要件は、中小企業がマネージドサービスを通じて運用化できるデータインベントリ、ブローカー可視化、削除オーケストレーション機能への需要を高めている。
Recent Industry Developments in データセキュリティ市場
- 2026年7月:IBM CorporationとMicrosoft Corporationが、セキュリティ運用の現代化とハイブリッドクラウドIDの保護に向けて協業。この協業により、EntraとTDR Cloud Nativeを活用したセキュリティ運用が強化され、ベンダー間でのマルチクラウド防御ポートフォリオおよびエンタープライズIAMが強化される。
- 2026年7月:IBM CorporationとRed Hatが、50億米ドルのコミットメントを経て、自動化されたオープンソース脆弱性修正のためのLightwellプラットフォームを商用展開。この展開により、安全なオープンソースソフトウェアの採用とAI駆動の脆弱性管理が加速し、オープンソース・オープンエコシステムのセキュリティ上の地位が強化される。
- 2026年6月:Cisco Systems Inc.が、非人間ID(NHI)セキュリティとAIエージェントガバナンスをCisco Identity Intelligenceに統合するため、Astrix Securityの買収を完了。この買収により、Ciscoのアイデンティティおよびアクセスガバナンス能力が強化され、NHIセキュリティ分野における市場展開が拡大する。


データセキュリティ市場 レポートの範囲と調査方法論
市場の定義と範囲
本調査手法において、データセキュリティ市場は、オンプレミスおよびクラウド環境全体で、保存中、転送中、使用中のデータを含む、機密データのライフサイクル全体を保護するツールおよびサービスから得られる収益を対象とする。
範囲の除外事項:データ層に直接保護を適用しない、ネットワーク、エンドポイント、または物理的統制に限定されたセキュリティ支出は除外する。
セグメンテーション概要
- コンポーネント別
- ソリューション
- データ暗号化およびトークン化
- データ損失防止(DLP)
- データマスキングおよび難読化
- データベースセキュリティ
- クラウドデータ保護プラットフォーム
- サービス
- プロフェッショナルサービス
- マネージドセキュリティサービス
- ソリューション
- 展開モード別
- オンプレミス
- クラウド
- 組織規模別
- 中小企業(SME)
- 大企業
- アプリケーション別
- データベースセキュリティ
- エンドポイントおよびリムーバブルメディア保護
- ビッグデータ・分析ワークロード
- DevOpsおよびコンテナセキュリティ
- SaaSおよびコラボレーションスイート
- エンドユーザー産業別
- 銀行・金融サービス・保険(BFSI)
- 医療・ライフサイエンス
- 小売・eコマース
- 製造・産業
- 政府・防衛
- ITおよび通信
- エネルギー・公益事業
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- ロシア
- 欧州その他
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリアおよびニュージーランド
- アジア太平洋その他
- 南米
- ブラジル
- アルゼンチン
- 南米その他
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- 中東その他
- アフリカ
- 南アフリカ
- ナイジェリア
- アフリカその他
- 中東
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、モデルの基本構造を構築し、前提条件をストレステストする前に現実的な需要の基準点を設定するために使用される。暗号化やDLPなどの統制がどのように定義され、採用されているかについては、NISTの公開資料、CISAの勧告、ENISAの報告書、OECDのデジタルセキュリティに関する取り組み、各国のプライバシー規制当局といった公的・公式な資料に依拠している。
また、企業の開示資料や投資家向け説明資料を確認し、製品構成および報告されているセキュリティ収益の内訳を把握した上で、信頼できる報道機関や業界団体のウェブサイトと比較し、クラウドデータ保護プラットフォームの採用やプライバシー執行の強度といったカテゴリーの変化を追跡する。必要に応じて、企業財務およびインテリジェンスに関する有料サブスクリプション、ニュースおよび財務情報、特許データベース、輸出入の出荷レベルデータベースを用いて、ベンダーの動向やカテゴリーの勢いを、過度に細かい推定を強いることなく照合する。ここに記載した情報源は例示的なものであり、データ収集、照合、および確認のために他の公的・有料の参考資料も使用している。
一次インタビューおよび調査
一次情報は、二次的な指標を実際の購買条件を反映した規模算定の前提に転換するために使用される。主要地域にわたり、ソリューションプロバイダー、チャネル参加者、企業のセキュリティおよびコンプライアンス関係者を対象に専門家インタビューおよび調査を実施し、暗号化、鍵管理、DLP、マスキング、データベースセキュリティ、バックアップおよびリカバリーへの支出配分を確認する。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| トップ層:35% | 経営幹部(CXO):18% | アジア太平洋(APAC):49% |
| ミドル層:43% | 部門/事業部門責任者:22% | EMEA:30% |
| 中小規模プレーヤー:22% | マネージャー:60% | アメリカ:21% |
市場規模算定と予測
規模算定は、トップダウンの需要プールの構築から始まり、企業のデータ増加、クラウドワークロードの移行、規制対象データの露出が、データ層統制に対する実需の対象市場に転換される。この構造が整った後、データセキュリティカテゴリー別の収益配分のサンプル抽出、典型的な取引規模に関するチャネル確認、一般的に導入されるモジュールに関する単純なASP×ボリュームの論理といった、選択的なボトムアップの近似値を用いて結果を裏付ける。
モデルを一貫して形成する実務的な入力要素には、クラウドとオンプレミス展開の比率、暗号化および鍵管理の採用レベル、DLPの利用ケースのSaaSおよびクラウドストレージへの拡大、ランサムウェア対応に紐づくバックアップおよびリカバリー予算などが含まれる。報告のギャップが生じた場合は、記録された保守的な前提で補い、その後のフォローアップの対話を通じて再検証する。
予測にあたっては、主にコンプライアンス執行、侵害の強度、クラウドセキュリティ態勢の成熟度を含む需要要因の多変量的視点に支えられたシナリオ分析を用いる。予測レンジは、クラウドデータ保護プラットフォーム、トークン化、データアクセス統制の更新率および展開速度について専門家の見解が一致した後にのみ絞り込まれる。
データ検証および更新サイクル
検証は複数のチェックを通じて行われ、最終的な数値が単一の情報源や前提に依存しないようにしている。セキュリティ予算の方向性、公表されている侵害パターン、規制執行活動といった独立した指標とモデルの出力を比較し、異常値については承認前に調査する。
レビューの手順には、主要な前提に関する社内アナリストの相互確認、暗示的な価格設定に対する単位の整合性チェック、地域別・購買者タイプ別のばらつきレビューが含まれ、合計値が納得のいく形で変動するようにしている。レポートは年次で更新され、主要なプライバシー規則の変更やランサムウェア関連のリカバリー支出の明確な増加といった重大な出来事が発生した場合には、その都度の更新が行われる。提供前には最終的な更新作業が完了し、クライアントには入手可能な最新の見解が提供される。
Mordor Intelligenceのデータセキュリティ市場規模と他の公開推定値との比較
公表されているデータセキュリティの市場価値は、発行元によって対象とする製品グループやサービスが異なり、基準年や為替レートの時点も異なるため、しばしば差異が生じる。最も大きな差は、隣接するサイバーセキュリティ支出がまとめて計上されている場合や、更新料とサービスが明確に分離されていない場合に生じることが多い。
主な差異は、マネージドサービスおよびバックアップ・リカバリーが常にデータセキュリティとして計上されるかどうかに起因する。Mordor Intelligenceでは、これらの収益は、暗号化、DLP、マスキング、鍵管理といった統制を通じて直接データを保護する場合にのみ計上され、ネットワークおよびエンドポイントセキュリティとの二重計上を減らしている。
ベンチマーク比較
| 出典 | 市場規模 | 調査手法上のギャップ |
|---|---|---|
| Mordor Intelligence | USD 14.70 B (2025) | |
| 総合コンサルティング会社A | USD 22.16 B (2024) | より広範な定義を適用しており、一般的なサイバーセキュリティ項目をデータセキュリティにまとめて含めることがある。また、異なる基準年および為替レートの時点を使用することがあり、これが公表値を高める要因となっている。 |
| 業界インテリジェンス機関B | USD 21.80 B (2024) | エンドポイント、ネットワーク、クラウドセキュリティプラットフォーム間で重複するモジュールを過大計上する可能性のある包括的な見解を報告することが多く、サービスや更新料が隣接するセキュリティ支出からどのように分離されているかについては明確さに欠ける。 |
この表は、対象範囲の設定と重複の取り扱いが、特にサービス付帯およびリカバリー関連支出に関して、公表されている数値の差異の大部分を説明していることを示している。入力をデータ層の利用ケースに紐づけ、サプライヤーおよび購買者からのフィードバックを用いて前提を再検証することにより、最終的な数値は、毎年繰り返し更新可能な明確な変数に対して追跡可能な状態が維持される。


レポートで回答される主要な質問
データセキュリティ市場の現在の規模はどのくらいですか?
市場は2026年に172億1,000万米ドルと評価されており、年平均成長率17.12%で2031年までに379億3,000万米ドルに到達する見込みです。
最も急速に成長しているコンポーネントセグメントはどれですか?
マネージドおよびプロフェッショナルサービスを包含するサービスは、企業がスキル不足の中で専門知識をアウトソースするにつれて年平均成長率18.23%で拡大しています。
アジア太平洋地域が最も急速に成長している地域である理由は何ですか?
急速なデジタルトランスフォーメーション、厳格なデータ残留規則、および進化する国内プライバシー法が、アジア太平洋地域の支出における年平均成長率17.88%を牽引しています。
中小企業は市場のダイナミクスにどのような影響を与えていますか?
中小企業はSaaSセキュリティツールとマネージドサービスを採用しており、限られた内部リソースにもかかわらず、セグメントの年平均成長率18.74%を実現しています。
データ保護戦略を再形成している技術は何ですか?
コンフィデンシャルコンピューティング、量子安全暗号、およびAI主導のデータリネージが、次世代のセキュリティポスチャの主要な推進要因として台頭しています。
BFSIの次に最も急速に成長している産業はどれですか?
医療・ライフサイエンスは年平均成長率17.45%で成長しており、HIPAAの近代化と医療機関を標的としたランサムウェアの急増によって牽引されています。
最終更新日:



