
サイバー欺瞞市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
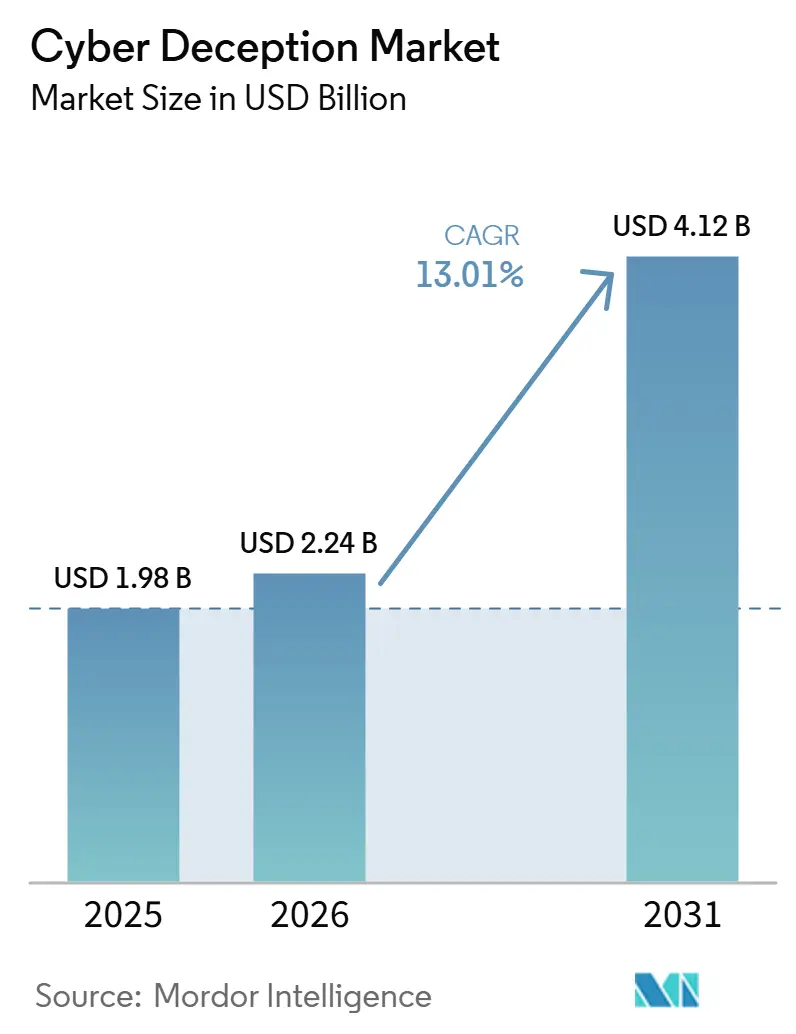
| 市場規模 (2026) | 2.24 十億米ドル |
| 市場規模 (2031) | 4.12 十億米ドル |
| 成長率 (2026 - 2031) | 13.01 % |
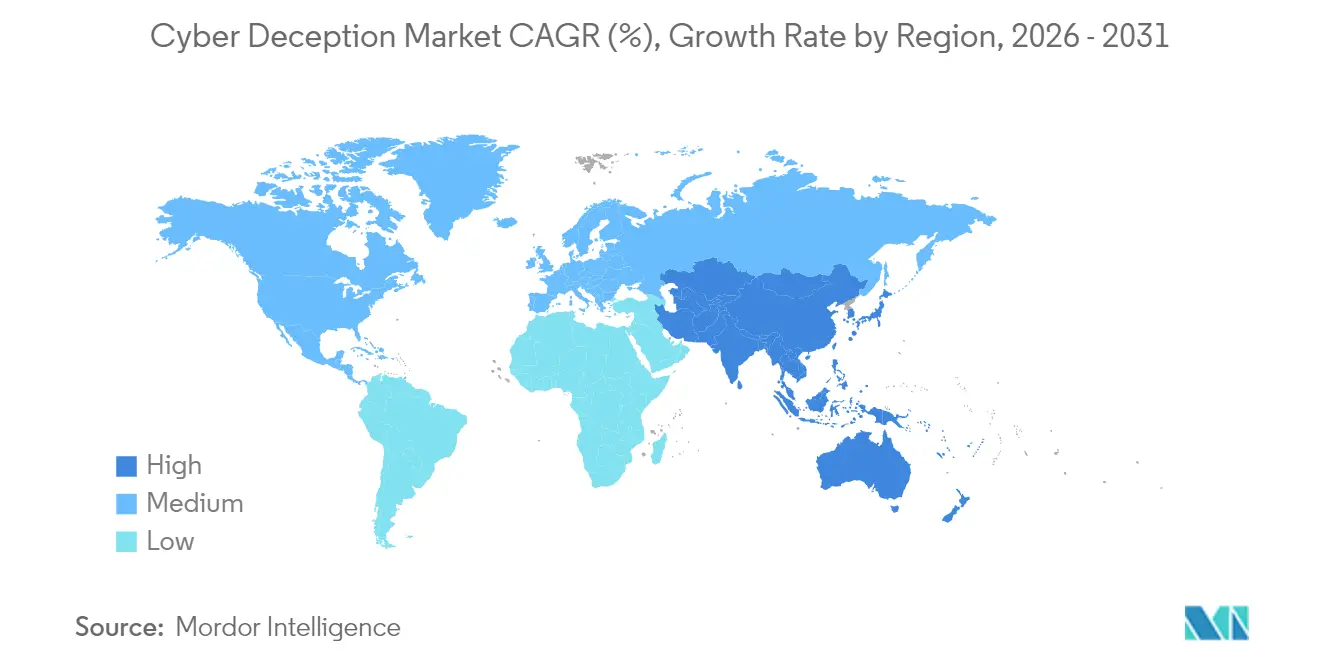
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
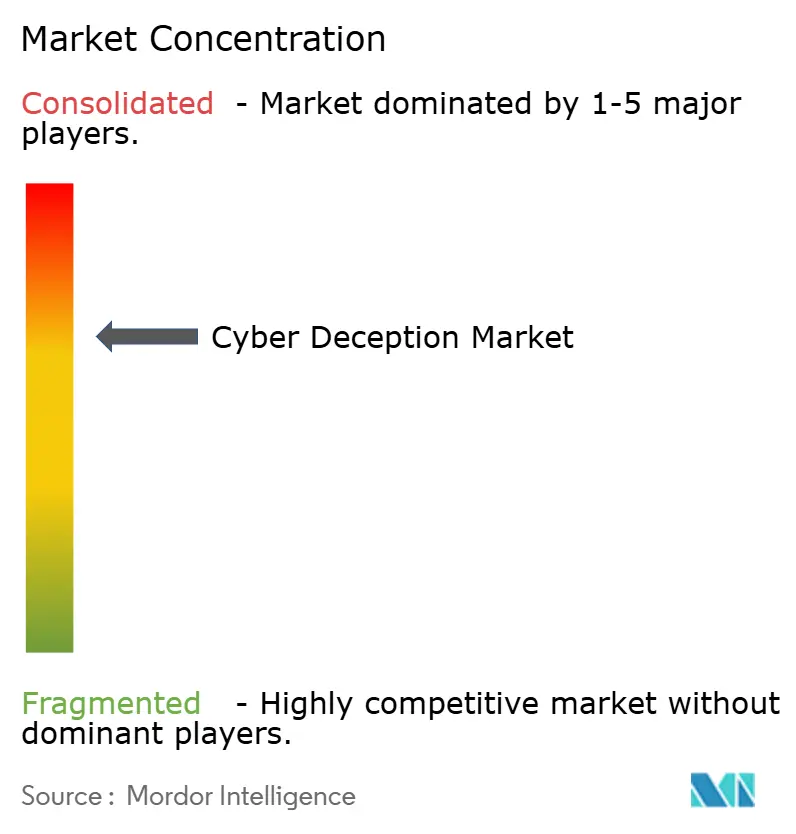
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるサイバー欺瞞市場分析
サイバーデセプション市場規模は2025年に19.8 ビリオン 米ドルと評価され、2026年の22.4 ビリオン 米ドルから2031年には41.2 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)中のCAGRは13.01%です。攻撃者の高度化、ゼロトラストアーキテクチャへの移行、および拡張検知・対応(XDR)プラットフォームへのハニーポット組み込みがこの拡大を牽引しています。[1]
ベンダーは、アイデンティティ認識型デコイ、コンテナベースのトラップ、および偽データアーティファクトをクラウドネイティブセキュリティスタックに直接統合し、デセプションを専門的なアドオンではなく主流のコントロールへと転換しています。例えば、大手金融グループは現在、欺瞞的な認証情報とトランザクションスコアリングエンジンを組み合わせることで、異常な支払いがアカウントスロットリングと攻撃者テレメトリキャプチャの両方をトリガーするようにしています。並行するコスト圧力により、中規模企業は24時間365日のモニタリング、脅威ハンティング、およびチューニングを単一サブスクリプションにまとめたマネージドデセプションサービスへの移行を続けています。その結果、競争上の勢いは、ローコンタッチデプロイメント、APIレベルのオーケストレーション、および投資1米ドルあたりの測定可能な脅威インテリジェンス価値を実証できるプロバイダーに有利に働いています。
主要レポートのポイント
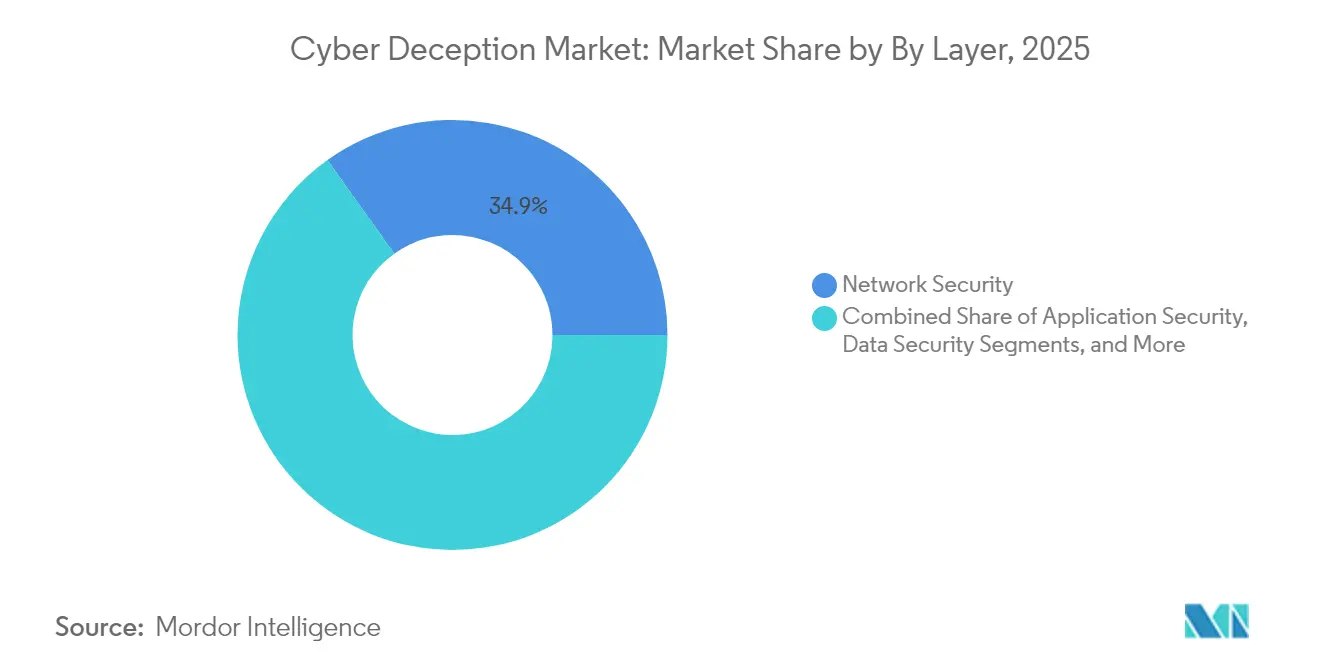
- レイヤー別では、ネットワークセキュリティが2025年のサイバーデセプション市場規模において34.88%の収益シェアでリードしており、エンドポイントセキュリティは2031年にかけて17.63%のCAGRで進展しています。
- サービスタイプ別では、マネージドサービスが2025年のサイバーデセプション市場シェアの38.74%を獲得しており、同セグメントは2031年にかけて17.72%という最高の予測成長率を記録しています。
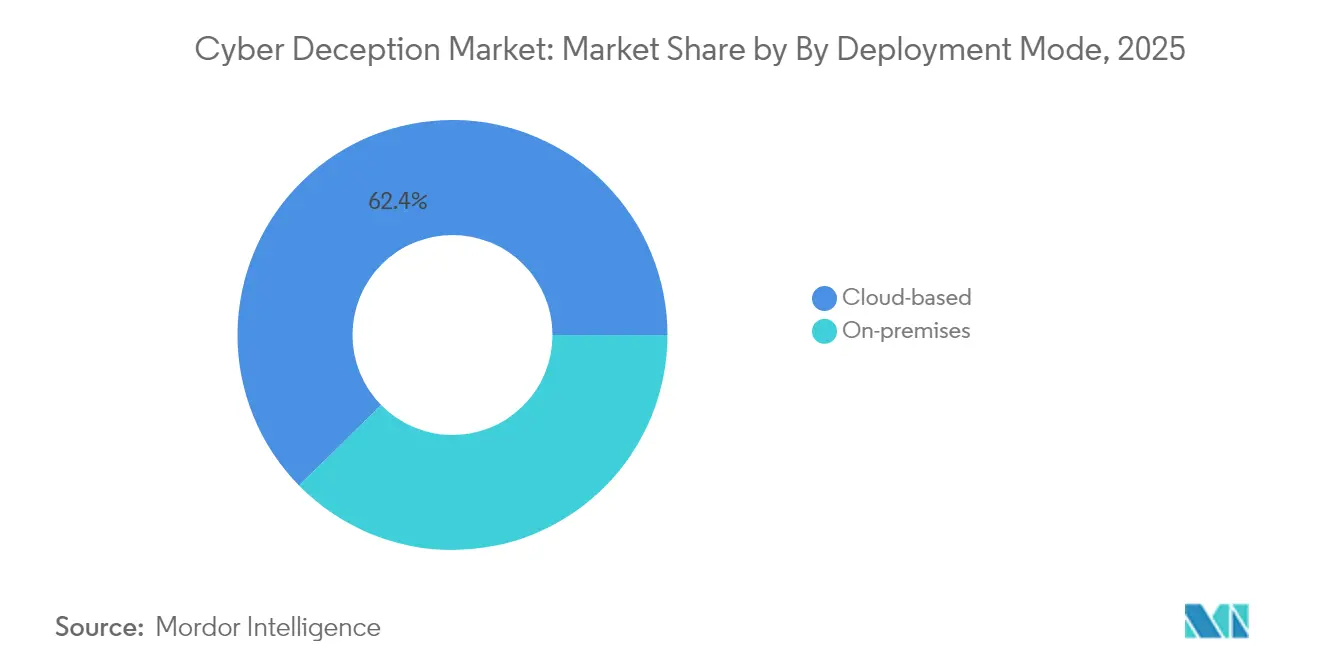
- デプロイメントモード別では、クラウドベースのソリューションが2025年のサイバーデセプション市場規模の62.35%を占めており、2031年にかけて18.02%のCAGRで拡大すると予測されています。
- エンドユーザー産業別では、金融サービスが2025年のサイバーデセプション市場規模の26.62%のシェアを占めており、政府および防衛は2031年にかけて19.78%のCAGRで加速すると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| サイバー攻撃の高度化と件数の増加 | +3.2% | グローバル | 短期(2年以内) |
| 急速なクラウド移行とAPIファーストアーキテクチャ | +2.8% | 北米・欧州、アジア太平洋中核地域 | 中期(2~4年) |
| ゼロトラストおよび侵害前提のセキュリティポスチャに関する規制 | +2.5% | 北米・欧州 | 中期(2~4年) |
| サイバー人材不足による自動化需要の拡大 | +2.1% | グローバル | 長期(4年以上) |
| アイデンティティ脅威検出・対応(ITDR)との統合 | +1.8% | 北米・欧州 | 中期(2~4年) |
| 欺瞞ツールのXDR/SSEプラットフォームへの統合移行 | +1.6% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバー攻撃の高度化と件数の増加
高度持続的脅威(APT)は現在、環境寄生型(living-off-the-land)戦術、サプライチェーン侵害、およびシグネチャエンジンをすり抜けるAI生成フィッシングルアーを活用しています。欺瞞は、あらゆるコマンドとペイロードを記録する高忠実度のデコイへ攻撃者を誘い込むことで検知のギャップを補完します。2024年に開始された英国国家サイバーセキュリティセンターの5,000ノード規模の欺瞞プログラムは、国家機関が攻撃者の手口を収集して防御プレイブックを改善する手法を示す好例です。[2] 企業もこのアプローチを採用しており、例えばある米国のヘルスケアネットワークは電子診療記録クラスターにハニートークンを配置し、最初のデコイトリガー後のランサムウェアの潜伏時間を数日から2時間未満に短縮しました。
急速なクラウド移行とAPIファーストアーキテクチャ
サーバーレス機能、マイクロサービス、およびマルチクラウドのデータパスは、境界ファイアウォールの防御範囲を超えた攻撃対象領域を拡大させています。コンテナ化された欺瞞アプライアンスは現在、Terraformスクリプト経由で展開され、Kubernetesクラスターとともに自動スケールされ、セキュリティチームがすべての新規ワークロードを数分で偽装することを可能にしています。Scientific Reportsに掲載された研究によると、シングルテナントのクラウドハニーポットは、WAFルールを回避した認証情報スタッフィング試行の67%を検知しながら、API呼び出しのレイテンシを1%未満に抑えたことが示されています。コード化されたインフラストラクチャ(Infrastructure-as-Code)を採用する組織は、デコイがDevOpsパイプラインと同じ速度で展開できるというこのエビデンスを重視しています。
ゼロトラストおよび侵害前提のセキュリティポスチャに関する規制
政策は力の乗数です。米国国防総省は現在、2027年までにすべての機関に求められるゼロトラストの9つの柱の一つとして欺瞞レイヤーを規定しています。NIST(米国国立標準技術研究所)サイバーセキュリティフレームワークの並行改訂は、欺瞞を「継続的検証」活動のコントロールとして位置づけ、連邦政府の契約企業にアイデンティティ、エンドポイント、ネットワークコントロールと並行してトラップを組み込むよう促しています。[3] 欧州の商業銀行もこの方針に追随しており、ある汎欧州系の貸し手は不正送金を検知するために合成SWIFTメッセージを追加し、コアバンキングホストを再設計することなくPSD2の新たなモニタリング条項を満たしました。
サイバー人材不足による自動化需要の拡大
約400万人の実務者不足というグローバルな人材ギャップが、「自走型」ツールへの需要を生み出しています。最新のプラットフォームは、Active Directory属性に紐づいたデコイを自動生成し、カーネルルアーをリアルタイムで更新し、生のアラートではなく凝縮された攻撃者パスを提示します。米国陸軍研究所からペンシルベニア州立大学への助成金は、オペレーターの入力なしで競合する無線リンクに適応できる自律型ハニーポットファームの研究に充てられており、自律型欺瞞が技術的に実現可能であることを証明しています。[4] マネージドサービスプロバイダーはこのモデルを活用して、リソースが限られた中堅市場の顧客に大規模な欺瞞サービスを提供しています。
抑制要因の影響分析*
| 抑制要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| レガシーネットワークへの高い統合・チューニングコスト | -1.8% | グローバル、特にレガシー依存度の高い産業 | 短期(2年以内) |
| 中小企業におけるサイバーセキュリティ予算の制約 | -1.5% | グローバル、新興市場に集中 | 中期(2~4年) |
| オープンソースのデコイフレームワークの普及による知覚価値の低下 | -1.2% | グローバル | 長期(4年以上) |
| デコイのフィンガープリントが可能な敵対的AIの台頭 | -0.9% | AI能力を持つ先進国経済 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーネットワークへの高い統合・チューニングコスト
フラットなレガシーネットワークを運用する組織には、現実的なデコイ配置のためのセグメンテーションポイントが不足しています。仮想LAN、スパンポート、およびアイデンティティサービスのレトロフィットはプロジェクトコストを押し上げ、エネルギーや製造業などの産業ではタイムラインが12ヶ月を超えることになります。ある欧州の石油化学企業は、前提となるネットワークアップグレードにより最初のトラップが稼働する前に当初の欺瞞予算が倍増したと報告しており、ツールだけではアーキテクチャ上の問題を解決できないことを証明しています。
中小企業におけるサイバーセキュリティ予算の制約
ランサムウェアグループが企業エコシステムに侵入するために中小サプライヤーを標的にしているにもかかわらず、ほとんどの中小企業は欺瞞への投資よりもアンチウイルスの更新を優先しています。Modern Honey NetworkやT-Potなどのオープンソースプロジェクトは基本的なトラップ機能を提供していますが、多くの事業主はアラートを解釈する専門知識を持たず、知覚されるROIが低下しています。例えば、中南米のある物流ブローカーはCowrie SSHデコイを展開しましたが、アラート疲労が2名のITスタッフを圧倒したため、数週間以内に無効化しました。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
レイヤー別:
ネットワークセキュリティがエンドポイントの加速にもかかわらず主導ネットワーク欺瞞製品は2025年のサイバー欺瞞市場において34.88%のシェアを占め、境界トリップワイヤーとしての歴史的な役割を反映しています。しかし、エンドポイント欺瞞は、リモートラップトップやIIoTゲートウェイがすべて侵入経路となるにつれ、CAGR 17.63%で拡大しています。この成長は、ネットワークタップが暗号化トンネルの背後で監視できない可視性ギャップをデバイス中心のルアーが補完するため、サイバー欺瞞市場の構造を変化させています。
実務においては、ベンダーは脅威アクターがエンドポイントに到達した際に偽のレジストリハイブ、偽のブラウザクッキー、およびデコイUSBドライブを起動する軽量エージェントを展開しています。例えば、東南アジアのある通信企業はエンジニアリング用ラップトップに偽の5G管理スクリプトを配置し、攻撃者は数時間以内にルアーをトリガーしたことで、セキュリティチームはコアスイッチが触られる前に侵害されたアカウントを隔離することができました。アプリケーションセキュリティ欺瞞も勢いを増しており、GraphQLエンドポイントを模倣するAPIハニーポットの台頭により、SaaSプロバイダーが認証情報の悪用をリアルタイムで検知できるようになっています。一方、データ中心型欺瞞はSQL(構造化照会言語)テーブルとオブジェクトストレージバケット内にハニートークンを埋め込んでおり、ある小売企業はこの手法により顧客の個人識別情報を流出させる不正な倉庫APIを数分以内に発見しました。全体として、レイヤードアプローチにより、サイバー欺瞞市場はパケット、プロセス、およびデータアーティファクト全体にわたってデコイを統制する統合コンソールへと移行しています。
注記: すべての個別セグメントのシェアはレポート購入時に取得可能
サービスタイプ別:
マネージドサービスが成長とシェアをリードマネージド欺瞞サービスは2025年のサイバー欺瞞市場シェアの38.74%を占め、CAGR 17.72%を記録しており、多くの企業が希少な欺瞞エンジニアを採用するよりも欺瞞機能をアウトソースする傾向があることを示しています。プロバイダーは集中型「デコイオペレーションセンター」を運営し、数千のトラップを管理し、テナント間で新たな侵害指標を共有し、インシデント後のフォレンジックを提供しています。このモデルは、ヘッドカウントを増やすことなく平均検知時間(MTTD)を短縮するというボードの要求に沿ったものです。
欺瞞を成功させるにはネットワークのベースライン化、重要資産のマッピング、および文化的な受容が必要なため、プロフェッショナルサービスも依然として重要です。コンサルタントは今や、フィールド演習、フィッシングシミュレーション、およびパープルチームラボを展開フェーズに組み込み、内部の対応担当者がデコイテレメトリーに基づいて行動する方法を習得できるようにしています。例えば、あるFortune 100の製造企業は専門のシステムインテグレーターを雇用して欺瞞アラートをSAP GRCコンソールに直接統合し、1四半期以内に監査担当者への価値実証を果たしました。この複合的アプローチは、サイバー欺瞞業界が定期的なマネージドフィーと高マージンのコンサルティングの両方を収益化する理由を示しています。
展開モード別:
クラウドベースソリューションが市場変革を加速クラウドホスト型製品は2025年のサイバー欺瞞市場の62.35%を占め、CAGR 18.02%への軌道に乗っています。弾力的なスケーラビリティ、デコイ単位の従量課金、およびAPIレベルのプロビジョニングがDevSecOpsチームへの障壁を低下させています。例えば、あるグローバルメディアストリーミング企業はTerraformモジュールを使用して顧客データクラスターと並行してリージョナルハニーポットを展開し、リージョンあたり20分以内に攻撃者テレメトリーを取得しています。
エアギャップされた軍事・重要インフラゾーンではオンプレミスアプライアンスが継続して使用されていますが、そのような組織もクラウドダッシュボードをアナリティクスに採用しています。したがってハイブリッドモデルは、ローカルデコイとSaaSベースのコントロールプレーンを組み合わせ、数十億件のログエントリーを毎日処理しています。クラウドネイティブの採用が拡大するにつれ、攻撃対象領域のカバレッジはスタッフキャパシティよりも速く拡大し、マネージドサービスへの需要を強化し、ひいてはサイバー欺瞞市場全体を押し上げています。
注記: すべての個別セグメントのシェアはレポート購入時に取得可能
エンドユーザー産業別:
金融サービスが主導、政府が加速銀行、保険会社、および決済処理業者は2025年のサイバー欺瞞市場において最大の26.62%のシェアを維持しました。これらの企業は、デコイSWIFTコネクター、偽の従業員ポータル、および合成決済ファイルを活用して横断的な動きとアカウント乗っ取りを検知しています。具体例として、ある多国籍銀行は休眠中のトレーディングアカウントにハニートークンを埋め込み、内部不正スキームの実行中に脅威アクターがそれらのトークンをトリガーしたことで、コンプライアンスチームは数時間以内に資産を凍結することができました。
政府・防衛機関は最速の成長率を記録し、ゼロトラスト規制が欺瞞展開に予算を付与することでCAGR 19.78%で成長しています。米国国防総省の段階的移行計画などのイニシアチブは、プログラム管理ダッシュボードに準備状況指標を直接報告するプラットフォームへの調達を促進しています。ヘルスケア事業者は接続された医療イメージングデバイスを保護するために欺瞞を採用し、小売チェーンは不正なギフトカードAPIを検知するために展開しています。エネルギー公益事業者はModbusトラフィックを模倣するSCADAデコイを使用し、ブレーカートリップの試みよりもずっと前に国家支援の偵察活動を暴露しています。これらの事例研究は、サイバー欺瞞市場をセクター固有の課題に対応し続けさせています。
地域分析
北米サイバーデセプション市場
北米は2025年のサイバーデセプション市場において43.10%を占め、成熟した予算規模、シリコンバレーおよびテルアビブにおけるR&Dクラスター、ならびにゼロトラスト移行に関する大統領令などの規制上の触媒によって支えられている。米国のテクノロジー統合企業はニッチベンダーの買収を継続しており、SentinelOne Inc.によるAttivo Networksの6億1,650万 ミリオン 米ドルでの買収は、デセプションと自律型エンドポイント保護を単一エージェントに統合した。カナダの通信事業者もまた、CRTCのサプライチェーン指令への準拠を目的として、5Gコア内にデセプションを導入している。
アジア太平洋サイバーデセプション市場
アジア太平洋地域はCAGR 22.05%で最も急速に成長している。シンガポール、オーストラリア、日本などの国々は、脅威ハンティングコントロールを明示的に求めるセクター別サイバーフレームワークを策定しており、デセプションパイロットへの予算を生み出している。例えば、オーストラリアのエネルギーグリッドは、重要インフラセキュリティ法改正への準拠を目的としてコンテナ化されたICSデコイを導入し、数週間以内にクレデンシャルハーベスティングボットを検知した。中国のクラウドハイパースケーラーはデセプションAPIをバンドルし、国内のSaaS開発者がCI/CDパイプラインに「コードとしてのハニーポット」を追加できるようにしている。一方、インドのfintechスタートアップは偽のUnified Payments Interfaceエンドポイントでカーディングギャングを誘引し、ローカルCERTチームへのインテリジェンスを提供している。
欧州・中東・アフリカおよび南米サイバーデセプション市場
欧州は安定した10%台半ばの成長を維持している。EUサイバーレジリエンス法は継続的なモニタリングを推進しており、ドイツのBSI機関はデセプションを推奨コントロールとして挙げている。厳格なデータレジデンシー規則により、複数のベンダーがフランクフルト、パリ、マドリードにソブリンクラウドノードを提供するようになっている。中東およびアフリカでは、リヤドおよびドバイにおけるスマートシティ建設が、地域冷却プラント内のOTデコイへの資金を割り当てている。南米の成長は緩やかながらも上昇傾向にあり、ブラジルのPIXインスタント決済レールが銀行に対してトランザクションゲートウェイを模倣したデコイAPIの設置を促し、中小加盟店を標的としたクレデンシャルスプレーを傍受している。
規制環境
サイバー欺瞞は、ニッチな技術としてではなく、主流のサイバーセキュリティ管理カタログや連邦サイバー政策にますます組み込まれつつある。米国では、NIST Special Publication 800-53 Rev. 5にSC-26(デコイ)やSC-30(隠蔽と欺瞞)といった明示的な欺瞞関連の管理策が含まれており、これらは調達や監査プログラムを通じて政府機関や規制業界のセキュリティ要件に一般的に反映されている。
2026年の政策シグナルは、国家安全保障および連邦調達における欺瞞関連能力を強化した。2026年3月、ホワイトハウスは脅威主体を検知・誘導・欺くことができる、AIを活用した最新のサイバー能力を重視するCyber Strategy for Americaを発表した。2026年6月には、NSPM-12が国家安全保障システムに関するサイバーセキュリティガバナンスを確立し、機密性の高い環境における要件整合をさらに強化した。また、2026年6月の連邦官報告示は、FAR Councilに対し、脆弱性開示プログラムに関する契約条項を定められた期限内に更新するよう指示し、NISTガイダンスに対応した管理策を運用化するようサプライヤーへのコンプライアンス圧力を高めた。
バリューチェーン分析
サイバー欺瞞のバリューチェーンは、デコイテンプレート(サービス、認証情報、文書、データ成果物)、テレメトリの取得、そして企業のID、エンドポイント、ネットワーク、クラウドスタックと統合するオーケストレーションエンジンを含む、中核となる技術とコンテンツの作成から始まる。ベンダーはこれらをプラットフォームまたはモジュール(クラウドベース、オンプレミス、またはハイブリッド)としてパッケージ化し、システムインテグレーターやマネージドセキュリティサービスプロバイダーは、環境ベースライニング、重要資産のマッピング、デコイ配置、そしてSOCワークフロー(SIEM、SOAR、脅威ハンティングプロセス)内での継続的なチューニングを通じて展開を運用化する。
下流では、エンドユーザー(特に政府、防衛、BFSI、通信、重要インフラ)が欺瞞の出力を高精度アラートおよび攻撃者行動テレメトリとして活用し、インシデント対応とインテリジェンスサイクルに供給している。証拠の構築と運用知見の共有もこのチェーンを形作っている。英国のNational Cyber Security Centreは、121の組織と14の商用プロバイダーを対象にActive Cyber Defence 2.0のサイバー欺瞞試験を実施し、2025年12月にその結果を発表したことで、有効性や展開パターンに関する購買者の不確実性の低減に貢献した。ハイブリッド欺瞞シナリオ向けにSTIXを拡張するDAD-CDMイニシアチブなどの並行標準化作業は、そうでなければ統合を独自仕様のままにしてスイッチングコストを高める相互運用性のギャップに対処している。
競争環境
サイバーデセプション市場は中程度の分散状態を維持しているが、プラットフォームスイートへの集約が進んでいる。SentinelOneによるAttivoの買収に加え、ProofpointはIllusive Networksを取得してメール脅威インテリジェンスループ内にデコイを組み込み、CommvaultはTrapX Securityを吸収してランサムウェア検知とデータバックアップオーケストレーションを統合した。CrowdStrikeとFortinetはFalconとFortiDeceptorのテレメトリを連携させており、顧客がすでに異種混在のセキュリティスタックを運用している場合にクロスベンダーアライアンスがいかに重要かを示している。
競争上の優位性は現在、AI駆動のデコイ生成、ローコードオーケストレーション、およびSIEM・SOAR・アイデンティティツール全体にわたる統合の深さを中心に形成されている。製造業向けSCADAルアーや通信向け5Gプロトコルデコイなど、垂直特化型のアドオンに注力するベンダーが支持を集めているのは、汎用的なWindowsトラップではもはや十分でないためである。敵対的AI研究は、攻撃者がプローブするたびにフィンガープリントをランダム化する適応型デセプションの提供をベンダーに求めている。上位5社の合計収益シェアが50%未満にとどまっていることから、CounterCraftのような専門企業が公共部門のニッチ市場を開拓する余地は依然として残っている。
サイバー欺瞞業界リーダー
-
SentinelOne Inc.
-
Akamai Technologies Inc.
-
CrowdStrike Holdings Inc.
-
Trend Micro Incorporated
-
Cisco Systems Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
サイバーデセプション市場 このレポートでカバーされる企業
- SentinelOne Inc.
- Illusive Networks Ltd.
- Acalvio Technologies Inc.
- Akamai Technologies Inc.
- Rapid7 Inc.
- CrowdStrike Holdings Inc.
- TrapX Security Inc.
- Fidelis Cybersecurity LLC
- Trend Micro Incorporated
- Cisco Systems Inc.
- Fortinet Inc.
- Countercraft
- Morphisec Ltd.
- Zscaler Inc.
- LogRhythm Inc.
- Smokescreen Technologies Pvt Ltd.
- Cymmetria Ltd.
- Illumio Inc.
- ExtraHop Networks Inc.
- Darktrace plc
- Thales Group (Data Threat Deception)
- Palo Alto Networks Inc.
- Guardicore Ltd. (Akamai)
- Kaspersky Lab AO
- Allure Security Technology Inc.
- Minerva Labs Ltd.
市場機会と将来展望
重要な空白領域は、欺瞞をポイント展開から、ゼロトラスト、SOC自動化、測定可能な運用成果と整合した反復可能でプログラム的な管理策へと転換することである。連邦のロードマップは目に見える推進力を提供している。CISAのStrategic Technology Roadmap(2022~2026年)は、州、地方、部族、準州の利害関係者および重要インフラにおける採用のために既存および先進的な欺瞞技術を挙げており、NITRDのFY2025 Cybersecurity Implementation Roadmapは、適応型・動的な欺瞞を積極的な連邦研究開発テーマとして挙げている。これらのプログラムは、単独のハニーポットではなく、低誤検知のセンシング、自動化されたデコイ生成、インシデントワークフローへの統合を実証できるプラットフォームの調達経路を支えている。
もう一つの機会は、多様なセキュリティスタック間で欺瞞テレメトリをどのように表現、共有、運用化するかを標準化することに関わる。MITRE ATT&CKマッピングは欺瞞のカバレッジを設計するためにますます使用されており、公開されている研究は、意義のある一部の技術が防御側が制御するデコイで対処可能であることを示している。これは、ベンダーやMSSPがATT&CK技術のカバレッジと検知エンジニアリングに紐づいた成果ベースの展開を販売するための実践的な枠組みを生み出す。供給側では、市場活動がAI時代の攻撃自動化への対抗策を中心とした製品化を示しており、その一例が動的欺瞞と資産の秘匿化を強調したAcalvioの2026年3月の360 Deceptionの発売であり、これに加え、収束する企業攻撃対象領域に対応するためエンドポイント、クラウド、OTのユースケース全体で欺瞞を統一しようとするベンダーの取り組みが見られる。
最近の産業開発事情 サイバーデセプション市場
- 2026年6月:Fidelis Securityが、オンプレミス、エンドポイント、クラウド、OT環境にまたがる統合アクティブ欺瞞機能をリリースした。このリリースでは、欺瞞をネットワーク限定の管理策ではなく、ドメイン横断のセンサーとして位置づけ、ハイブリッド環境全体で検知を標準化しようとする買い手を支援している。また、IT・OT全体で一貫したポリシー、テレメトリ、対応ワークフローを提供するよう、スイート型ベンダーへの競争圧力を高めている。
- 2026年3月:Acalvioが360 Deceptionを発売し、動的欺瞞、HoneyPaths、そしてAI主導の攻撃自動化に対抗する資産の秘匿化機能を追加した。この発売は、静的なデコイに依存するのではなく、偵察や横方向移動のパターンに適応する欺瞞への移行を浮き彫りにしている。また、欺瞞がより広範なゼロトラストおよび自動化された運用プログラムの中に統合されたレイヤーとして適合するという主張を裏付けている。
- 2025年12月:英国のNational Cyber Security Centreが、121の組織と14の商用プロバイダーが関与したActive Cyber Defence 2.0のサイバー欺瞞試験の結果を発表した。このプログラムは、欺瞞がどのように早期警告と実用的な攻撃者テレメトリを生み出せるかについて、国家レベルの証拠基盤を構築した。この規模での公的セクターの検証は、より広範な調達の確信を支え、規制業界全体でより標準化された展開の手引きを促している。
サイバーデセプション市場 レポートの範囲と調査方法論
市場定義と対象範囲
サイバーデセプションは、エンタープライズIT環境全体にデコイ・ルアー・トラップを展開し、侵入をより早期に検知し、攻撃者の行動を分析し、ラテラルムーブメントを遅延させるソフトウェアおよび関連サービスから生じる収益として定義される。
スコープの除外事項:本市場規模の算定は、デセプションが有償かつ識別可能なモジュールまたはサービスとして提供されていない場合の、一般的な脅威インテリジェンスフィード、単独のSIEMツール、およびエンドポイント保護収益を除外する。
セグメンテーション概要
- レイヤー別
- アプリケーションセキュリティ
- ネットワークセキュリティ
- データセキュリティ
- エンドポイントセキュリティ
- サービスタイプ別
- プロフェッショナルサービス
- マネージドサービス
- 展開モード別
- オンプレミス
- クラウドベース
- エンドユーザー産業別
- BFSI
- ITおよび通信
- ヘルスケアおよびライフサイエンス
- 小売およびEコマース
- エネルギーおよびユーティリティ
- 政府および防衛
- その他の産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- 南米その他
- 欧州
- ドイツ
- 英国
- フランス
- ロシア
- 欧州その他
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- アジア太平洋その他
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- 中東その他
- アフリカ
- 南アフリカ
- エジプト
- アフリカその他
- 中東
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、セキュリティ支出全体の規模と、プロアクティブな検知へのシフトの方向性を説明する、公開かつ検証可能なベースラインから開始した。NISTおよびCISAのガイダンス、一般的な攻撃者行動に関するMITRE ATT&CKのリファレンス、ならびに需要の背景を裏付けるOECDや世界銀行のデジタル経済指標などのソースを活用した。
モデルを実用的なものにするため、公開企業の財務報告書、決算説明会のトランスクリプト、製品ドキュメント、および信頼性の高いプレス報道もレビューし、パッケージングのシグナルや典型的な契約構造を把握した。必要に応じて、アナリストは企業財務・インテリジェンス、ニュース・財務情報、および特許データベースの有償サブスクリプションを活用し、タイムラインとポジショニングを裏付けた。これらのデスクソースはあくまで例示であり、作業中のクロスチェックおよび明確化のために多数の追加公開資料が使用された。
一次インタビューおよびサーベイ
一次調査は、チームが実際に購入・更新する内容、およびデセプションがより広範なセキュリティプログラムの一部としてどのように価格設定されているかについての実務的な確認に重点を置いた。主要地域のセキュリティリーダー、アーキテクト、および運用マネージャーと幅広く対話し、そのインプットをアタッチレート、一般的な展開パターン、および脅威レベルの変化に応じた予算の動きに関するギャップの解消に活用した。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の職 | 地域 |
|---|---|---|
| 上位層:27% | CXO:13% | アジア太平洋:43% |
| 中位層:57% | 部門・ユニットリーダー:27% | 欧州・中東・アフリカ:33% |
| 中小規模プレイヤー:16% | マネージャー:60% | 南北アメリカ:24% |
市場規模算定と予測
コアモデルはトップダウンアプローチを採用しており、セキュリティソフトウェアおよびサービス支出を再構成してアドレサブルプールを算出し、関連するエンタープライズ環境全体のデセプション展開に関する普及率の前提を用いて絞り込む。合計値の妥当性を確保するため、サンプリングした価格ポイントに推定展開ノード数を乗じた値にチャネルチェックによる典型的な取引規模を加えるなど、選択的なボトムアップ近似を用いた整合性確認も実施している。
この市場において重要なインプットには、ゼロトラストおよびXDRプログラムのエンタープライズ採用、攻撃強度のトレンド(特にランサムウェアおよびラテラルムーブメント)、クラウドとオンプレミスのフットプリント比率、平均契約期間と更新行動、ならびにプラットフォームサブスクリプションおよびネージドサービスの価格動向が含まれる。地域別にデータが不均一な場合は、類似するセキュリティコントロールの採用率を用いた保守的なプロキシ推計によりギャップを補完し、インタビューのフィードバックで再確認する。
予測にあたっては、主要な需要ドライバーに関するシンプルな多変量回帰の視点に支えられたシナリオ分析を用い、予算サイクルと調達タイミングに関する専門家のコンセンサスを踏まえてパスを調整した。最終的な曲線は、即時の全面展開を前提とするのではなく、初期パイロット後に価格と展開カバレッジが通常どのように拡大するかを反映している。
データ検証と更新サイクル
検証は複数のパスを通じて実施され、外れ値を早期に捕捉し、前提条件の説明可能性を維持する。モデルのアウトプットを、公開されているセキュリティ支出トレンド、調達パターン、標準化団体からの採用指標などの独立したシグナルと比較し、説明できない大きな乖離が生じた場合は修正を行う。
承認前に別のアナリストがロジック、計算、およびインプットの妥当性をレビュし、主要な前提条件が変化した場合や新たなデータポイントが以前のガイダンスと矛盾する場合はソースに再確認を行う。レポートは年次で更新され、価格・需要・製品スコープに影響を与える重要なイベントが発生した場合は中間更新を実施する。納品直前に最終パスを完了し、クライアントが最新の更新済みビューを受け取れるようにする。
Mordor Intelligenceのサイバーデセプション市場規模と他の公表推計値との比較
サイバーデセプションの公表市場規模は、テーマが同一に見えても大きく異なる場合がある。これは、何を計上するかの境界が必ずしも統一されていないためである。差異は通常、ベンダーがデセプションをより大規模なセキュリティスイートにバンドルする方法、サービスの取り扱い方、および数値が実際の価格設定年に基づいているか想定価格曲線に基づいているかによって生じる。
通貨タイミングとサブスクリプション価格が展開成長と同じペースで更新されない場合、更新主導のギャップが生じ、単一年の数値が顕著なマージンで上下にずれる可能性がある。平均販売格の前提を記載年により近い時点で更新し、フォローアップチェックを通じてアタッチレートを再検証することで、Mordor Intelligenceは古い価格ポイントを新しい需要推計に持ち越す際に生じうるドリフトを低減している。
ベンチマーク比較
| ソース | 市場規模 | 調査方法のギャップ |
|---|---|---|
| Mordor Intelligence | 2.24 ビリオン 米ドル(2026年) | |
| 業界団体A | 2.65 ビリオン 米ドル(2024年) | より古いベースイヤーと長期のホライズンを使用しており、パイロット段階の展開とスケールアップした展開が混在する可能性があり、毎年の更新・バンドル効果の再確認なしに広範な価格成長を適用している。 |
| グローバルコンサルタンシーB | 2.18 ビリオン 米ドル(2024年) | 隣接するデセプションテクノロジー領域を対象としており、コンポーネントと展開定義の組み合わせが異なる可能性があり、サイバーデセプションの購買実態に明確に対応しない別のベースイヤー価格構造を適用している場合がある。 |
3つの数値の乖離は主に、年次の整合性とデセプションが隣接するセキュリティカテゴリからどれだけ厳密に分離されているかによって説明される。スコープを一貫して維持し、価格と普及率のインプットを記載通貨年と連動して更新することで、結果として得られる数値は明確な変数と再現可能なチェックに遡ることが容易になる。
レポートで回答される主要な質問
2026年のサイバー欺瞞市場の規模はどのくらいですか?
サイバー欺瞞市場の規模は2026年にUSD 22億4,000万であり、2031年までにUSD 41億2,000万へCAGR 13.01%で成長すると予測されています。
サイバー欺瞞において最も速く成長しているセグメントはどれですか?
エンドポイント欺瞞は、リモートワークとIoTの普及によりすべてのデバイスが潜在的なデコイプラットフォームとなる中、CAGR 17.63%で拡大しています。
マネージドサービスがサイバー欺瞞の展開に人気がある理由は何ですか?
マネージドオファリングは24時間365日のモニタリング、専門家によるチューニング、および共有脅威インテリジェンスを提供し、企業が内部ヘッドカウントを増やすことなく欺瞞を採用することを可能にします。
政府・防衛における欺瞞導入を推進する要因は何ですか?
ゼロトラスト規制と国家脅威のエスカレーションが、ユーザーとデバイスの行動を継続的に検証するデコイを展開するよう機関を促しています。
クラウド移行はサイバー欺瞞戦略にどのような影響を与えますか?
クラウドネイティブなワークロードには、自動スケールしてAPIを通じて統合するデコイが必要であり、SaaSベースの欺瞞プラットフォームが好まれる展開モードとなっています。