
銀行業界におけるクラウドセキュリティ産業の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 42.35 十億米ドル |
| 市場規模 (2031) | 93.27 十億米ドル |
| 成長率 (2026 - 2031) | 17.12 % |
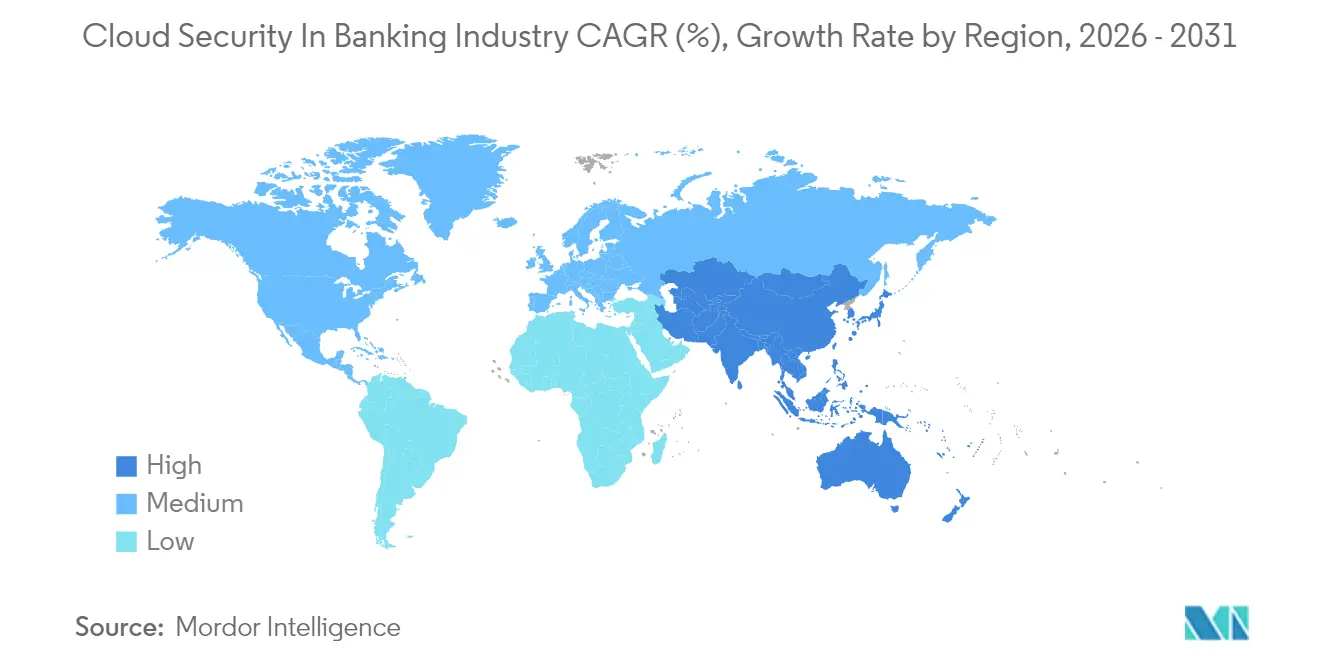
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
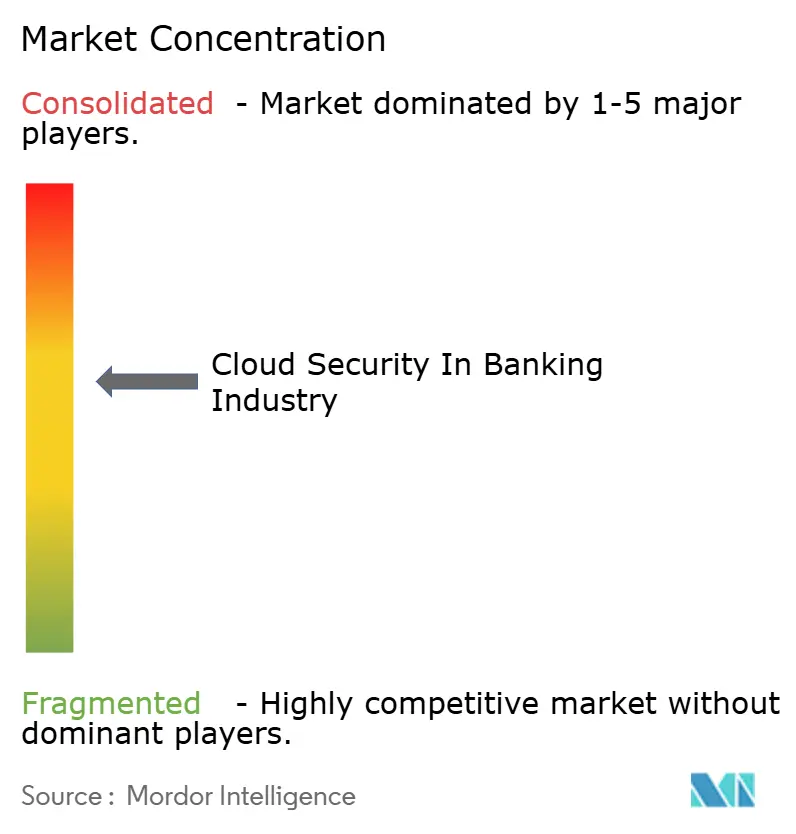
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる銀行業界におけるクラウドセキュリティ産業分析
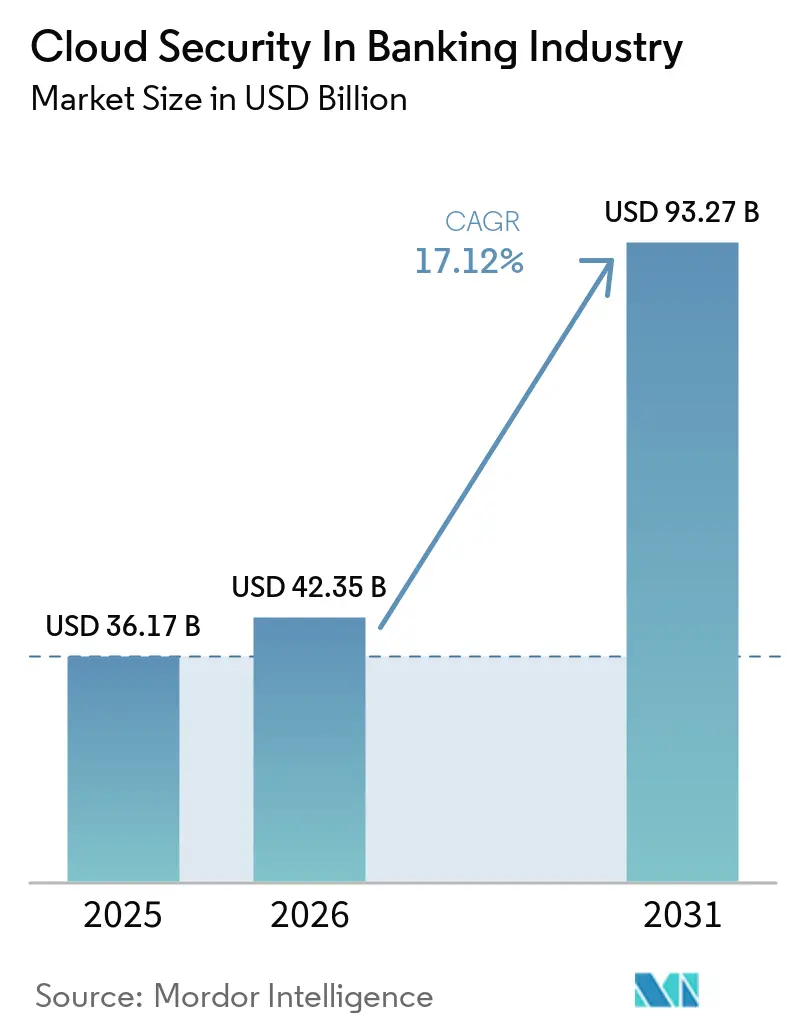
銀行業界におけるクラウドセキュリティ市場は2025年に36.17 ビリオン 米ドルと評価され、2026年の42.35 ビリオン 米ドルから2031年には93.27 ビリオン 米ドルに達すると推定され、予測期間(2026年〜2031年)のCAGRは17.12%となっています。この拡大は、運営コストの削減、俊敏性の向上、および実証済みの業務レジリエンスを求める規制当局の要件を満たすために、銀行がクラウドネイティブアーキテクチャへと移行していることを反映しています。2024年には金融ワークロードを標的としたランサムウェアインシデントが78%に上昇したことで、最高情報セキュリティ責任者(CISO)がゼロトラストの導入とサードパーティリスク管理の強化を加速させており、需要も増加しています。セキュリティベンダー間の統合が進むことで、銀行はAPI保護、アイデンティティガバナンス、AIを活用した不正検知分析を組み合わせた広範なプラットフォームへのアクセスが可能となっています。並行して、パブリッククラウドプロバイダーは、2025年1月に施行されたEUのデジタル運用レジリエンス法(DORA)などの規制に基づく監査を簡素化する、事前設定済みのコンプライアンスツールを組み込んでいます。[1]
主要レポートのポイント
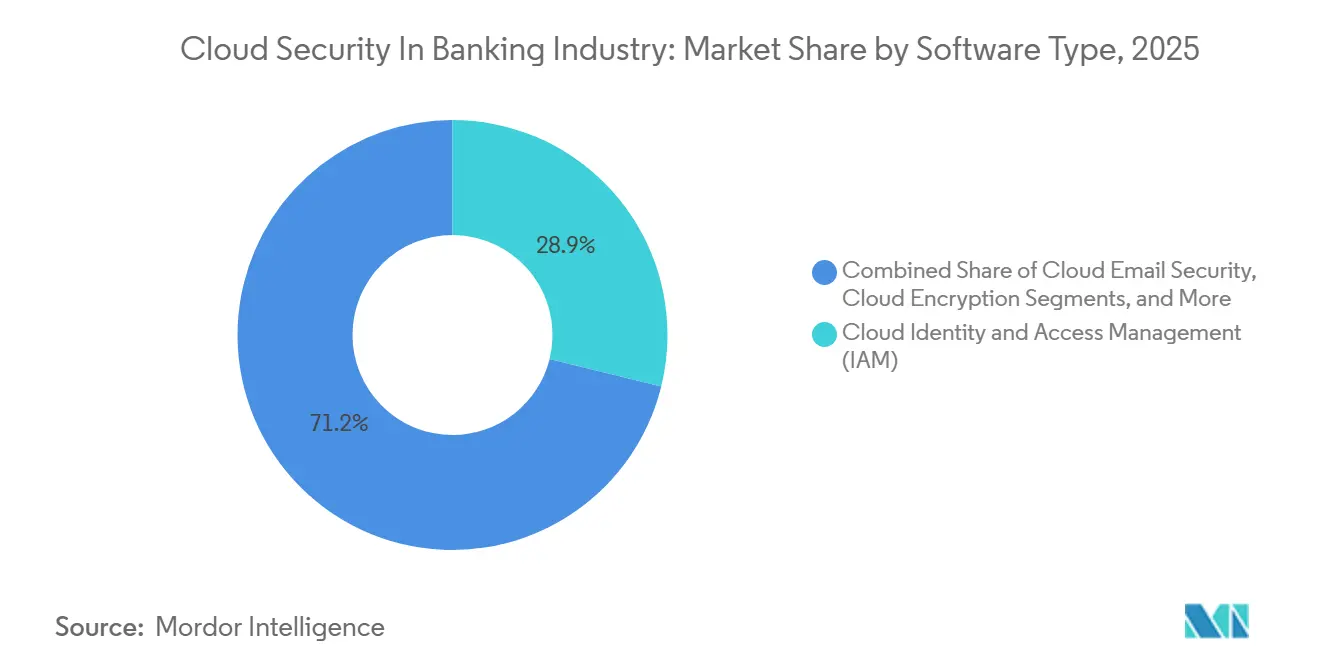
- ソフトウェアタイプ別では、クラウドアイデンティティ・アクセス管理(IAM)が2025年の銀行業界におけるクラウドセキュリティ産業シェアの28.85%をリードし、クラウド暗号化は2031年まで17.75%のCAGRで拡大する見込みです。
- デプロイメントモデル別では、パブリッククラウドセグメントが2025年の銀行業界におけるクラウドセキュリティ産業規模の61.55%を占め、ハイブリッドクラウドは2031年まで19.45%のCAGRで最も速く成長する見込みです。
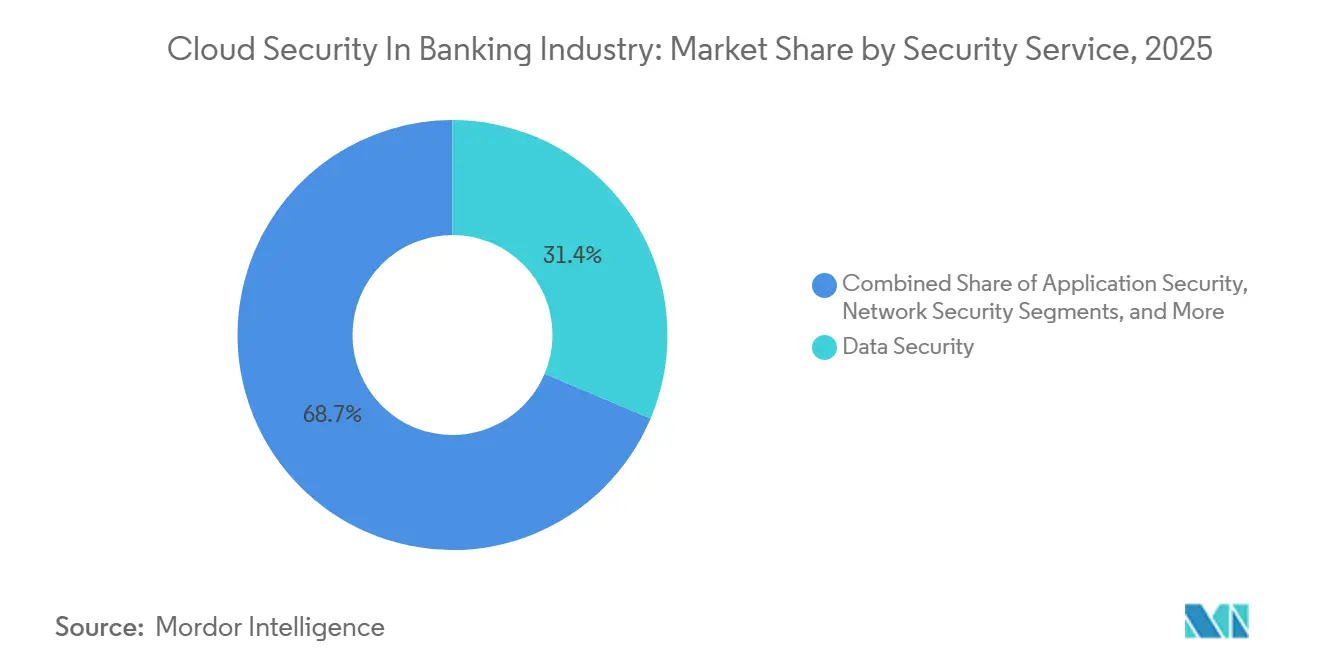
- セキュリティサービス別では、データセキュリティサービスが2025年の銀行業界におけるクラウドセキュリティ産業規模の31.35%を占め、セキュリティ監視・オーケストレーションは2031年まで19.65%のCAGRを記録すると予測されています。
- 銀行タイプ別では、リテール銀行が2025年の銀行業界におけるクラウドセキュリティ産業シェアの38.25%を占め、デジタル専業銀行は2026年から2031年にかけて19.05%のCAGRを記録すると予想されています。
- 地域別では、北米が2025年に36.85%の収益シェアで首位を占め、アジア太平洋地域は2031年まで17.35%の最速地域CAGRを達成する見込みです。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| サイバー攻撃の高度化の進展 | +4.2% | グローバル | 短期(2年以内) |
| リアルタイムコンプライアンス自動化(バーゼルIII、DORA) | +3.8% | EU主要、北米副次 | 中期(2~4年) |
| サーバーレスおよびコンテナネイティブによるコスト回避 | +2.1% | 北米、EU | 中期(2~4年) |
| オープンバンキングAPIによるゼロトラスト導入の加速 | +2.9% | EU主要、アジア太平洋副次 | 長期(4年以上) |
| セキュリティスイートにおけるAI駆動の不正検知 | +3.5% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
銀行ワークロードに対するサイバー攻撃の量と高度化の増大
金融機関は2024年に78%のランサムウェア被害率に直面し、前年比で倍増しました。攻撃者はAPIの悪用、コンテナの設定ミス、サードパーティソフトウェアの脆弱性を利用しており、ある1件のインシデントではクラウドの設定ミスにより約50万人のJPMorgan Chaseの顧客情報が露出し、新たな境界なしの脅威サーフェスが浮き彫りになりました。インシデント1件あたりの平均侵害コストは1,000万米ドルに達し、すべてのセッションとアセットを検証する行動分析駆動のゼロトラスト制御への緊急移行を促しています。大手銀行は、露出ウィンドウを数日から数時間に短縮するため、継続的なコンプライアンススキャンと脅威ハンティングをDevSecOpsパイプラインに組み込んでいます。グローバル決済ネットワークのSWIFTは、機密データを移動させることなく異常なトランザクションにフラグを立てるGoogle Cloudとのフェデレーテッドラーニングモデルを試験運用しており、AIがプライバシーを保護しながら不正を検知できることを実証しています。組織犯罪がダークネット市場で盗まれた銀行認証情報へのアクセスを収益化するにつれ、プロアクティブなクラウドセグメンテーションと最小権限のIAMが取締役会レベルの優先事項となっています。
リアルタイムコンプライアンス自動化要件(バーゼルIII、DORAなど)
EUのDORAは22,000の金融機関に対し、重大なサイバーインシデントを24時間以内に報告し、重要なクラウドサプライヤーの出口計画をテストすることを義務付けており、銀行はほぼリアルタイムで規制当局に情報を提供する自動証拠収集エンジンを導入するよう促されています。米国の規制当局も同じ方向に動いており、財務省の2025年クラウドレジリエンスレポートは、システム上重要な機関に対して継続的なコントロール監視を促しています。[2]クラウドベンダーは現在、バーゼルIII、PCI DSS、GDPRのマッピングテンプレートをダッシュボードにバンドルし、手動監査の作業負荷を40%削減しています。グローバルなフットプリントを持つ銀行は、単一のポリシーセットが重複する管轄区域を満たすよう統合コンプライアンスファブリックの標準化を進めており、顧客データのフローがEU、米国、アジアにまたがる場合に特に価値があります。早期採用者は、組み込みガバナンスが長期にわたるセキュリティレビューサイクルを排除し、コンプライアンスを障壁から収益促進要因に変えることで、製品ローンチが加速したと報告しています。
サーバーレスおよびコンテナネイティブセキュリティ制御によるコスト回避
サーバーレスモデルは銀行をホストのプロビジョニングとパッチ適用から解放し、インフラコストを35%削減しながら開発者の生産性を25%向上させます。コンテナプラットフォームも同様の経済効果をもたらしますが、イメージに組み込みコントロールが欠如している場合は停滞します。企業の67%がセキュリティ上の理由で出荷を遅延させており、統合コンテナスキャンへの需要が浮き彫りになっています。ある米国の中堅銀行は不正検知ワークロードをサーバーレスパイプラインに移行し、年間3,000万米ドルを節約しながら最小限のオーバーヘッドでGDPR暗号化規則を遵守しました。分離と不変インフラは、関数が呼び出されたときのみ起動することで攻撃サーフェスを縮小し、攻撃者のラテラルムーブメントの機会を制限します。ほとんどの銀行が2026年までに80%のクラウド浸透率を目標としており、CFOはサーバーレスセキュリティをマージン圧力と継続的な設備投資削減に対するヘッジとして捉えています。
ゼロトラスト導入を促進するオープンバンキングAPIの拡大
PSD2、PSD3、および類似の規制により、銀行はAPIを通じて口座データを公開することを余儀なくされ、フィンテックパートナーを招き入れると同時に悪用のリスクも生じています。欧州は現在、金融サービスに対するAPIレイヤー攻撃においてグローバルで3位にランクされています。[3]ゼロトラストアーキテクチャはすべての呼び出しを認証し、マイクロセグメンテーションを適用し、行動ベースラインを使用してトラフィックを継続的に検査することで、多孔質な境界の問題を相殺します。少なくともEUの大手銀行の60%が、レガシー認証をFAPIおよびOAuth 2.0プロファイルに改修するにつれ、2026年までにゼロトラストフレームワークを導入する見込みです。その見返りは、手動コードレビューなしにきめ細かなポリシーエンジンがアクセスを仲介することで、パートナーのオンボーディングが加速し、統合時間が数ヶ月から数日に短縮されることです。APIゲートウェイと適応型多要素認証(MFA)およびリアルタイム不正スコアリングを組み合わせるベンダーがシェアを拡大しており、統合コントロールプレーンに対するバイヤーの需要を反映しています。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| マルチテナントクラウドとのデータ居住地の競合 | -2.8% | EU主要、アジア太平洋副次 | 長期(4年以上) |
| クラウドセキュリティ人材の不足 | -3.1% | グローバル | 中期(2~4年) |
| サードパーティフィンテック連携における隠れた依存関係 | -1.9% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
マルチテナントパブリッククラウドとのデータ居住地の競合
GDPR、中国のCSL、インドのDPDP法は銀行にデータのローカライゼーションを義務付けており、グローバルなマルチテナント設定と競合しています。ハイパースケーラーのソブリンクラウドバリアントはメタデータの分離とローカルキー管理を約束していますが、一部の規制当局が要求するきめ細かな配置制御にはまだ対応できていません。アジア太平洋の小規模市場では、国内データセンター規則が規模の経済を損ない、機密データセットをオンプレミスまたはローカルプライベートリージョンに保持するハイブリッドトポロジーへと銀行を誘導することが多いです。その結果生じるアーキテクチャの複雑さはコストを増大させ、設定エラーリスクを高め、広範なクラウド導入計画に対する抵抗となっています。政策立案者は、サイバーレジリエンスの利点が管轄上の懸念を上回るよう居住地規定を精緻化するために業界と協議していますが、解決は今後10年末までには見込めないでしょう。
銀行のSOCチームにおけるクラウドセキュリティ人材の不足
金融機関の76%がクラウドセキュリティにおける人材不足を認めており、新たな脅威に対処するための人員が十分に確保されていると感じているのはわずか14%です。従来のネットワーク中心のSOCプレイブックは、コンテナ、サーバーレス、APIエコシステムにはそのまま適用できず、アラートのバックログが未処理のまま残っています。銀行はマネージド検知・対応パートナーを求めていますが、規制への準拠とデータ取り扱いの保護措置について外部SOCを精査する必要があります。自動化がギャップの一部を埋めており、AI駆動のイベント相関エンジンはアラート量を90%削減し、アナリストをより高付加価値のタスクに解放しています。大手既存企業もCCSPやKubernetesセキュリティなどの資格取得を含む加速的なリスキルプログラムに資金を提供していますが、労働力アナリストによれば、パイプラインは中期的に需要に遅れをとり続けるでしょう。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
ソフトウェアタイプ別:
暗号化急増の中でのIAMの優位性クラウドアイデンティティ・アクセス管理は2025年の銀行業界におけるクラウドセキュリティ産業シェアの28.85%を占め、銀行が境界制御からミリ秒単位でユーザー、サービス、APIを認証するアイデンティティ中心のガードレールへとシフトしていることを反映しています。分散型ワークモデルが継続する中、IAMはシングルサインオン、特権アクセス管理、デバイスポスチャチェックを統合し、ゼロトラストプログラムのバックボーンを形成しています。ベンダーは現在、ログイン摩擦を軽減する継続的リスクスコアリングとパスワードレスフローを組み込んでおり、これは消費者向け銀行において重要なユーザーエクスペリエンス要素です。
クラウド暗号化は最も成長の速いセグメントであり、2031年まで17.75%のCAGRを記録しています。量子脅威への意識の高まりと厳格化するデータ保護法令により、銀行はハードウェアセキュリティモジュールと集中型キーオーケストレーションの実装を進めています。銀行セクターにおける暗号化重視製品のクラウドセキュリティ市場規模は、決済ネットワーク全体への量子安全アルゴリズムの実装とともに拡大すると予測されており、暗号技術をコンプライアンス上の必須要件と競争上の差別化要因の両方として位置付けています。マルチパーティ計算とフォーマット保持暗号化が普及しており、機関がデータを復号化せずに分析できるようになり、国境を越えた不正分析とAIモデルトレーニングにおける画期的な進歩となっています。
注記: 個別セグメントのシェアはレポート購入時に入手可能
デプロイメントモデル別:
ハイブリッドの加速がパブリックの優位性に挑戦パブリッククラウドの実装は2025年の銀行業界におけるクラウドセキュリティ市場シェアの61.55%を占め、ハイパースケーラーの防御、専用金融サービスリージョン、および共有責任ブループリントへの信頼を示しています。AWSやMicrosoftなどのプロバイダーは、評価時間を短縮するPCI DSSオンデマンド監査パックなどのアーティファクトに支援され、銀行ワークロードで二桁成長を報告しています。ただし、ソブリンクラウドおよびリージョナルクラウドのバリアントは、一つのモデルがすべての管轄区域に適合するわけではないことを示しており、英国の監督当局が要求する出口戦略テストは残存する集中リスクを浮き彫りにしています。
ハイブリッドクラウドの導入は19.45%のCAGRで拡大しており、銀行がデータ居住地の義務を満たしながら分析急増時にパブリックファブリックにバーストできるためです。コンテナとサービスメッシュはワークロードの可搬性を提供し、侵害されたプロバイダーから数時間以内にトラフィックを移行するストレス出口訓練を可能にします。規制当局が単一ベンダーへの依存を精査するにつれ、マルチクラウドツールチェーンは業務レジリエンスの広範な指標となり、プロバイダー間でセキュリティを確保しオーケストレーションする抽象化レイヤーの調達を加速させています。
セキュリティサービス別:
データ保護がオーケストレーション成長をリードデータセキュリティサービスは2025年の収益の31.35%を占め、データの不正取り扱いをシステミックリスクと同等視する規制の自然な結果です。トークン化、フィールドレベル暗号化、自己管理キー方式は現在、口座データ、カード会員情報、高額決済メッセージの標準となっています。ランサムウェアグループが盗まれたデータを公開する二重恐喝戦術に転換するにつれ、この優先度が低下する可能性は低いです。
セキュリティ監視・オーケストレーションサービスは19.65%のCAGRを示しており、クラウド攻撃サーフェスが人間のアナリストでは解析できない規模のテレメトリを生成するためです。最新のSIEM/SOARスタックはSaaS、PaaS、IaaSレイヤーからログを取り込み、脅威インテリジェンスとイベントを相関させ、自動封じ込めプレイブックを起動します。これらのスタックを導入した銀行は、平均検知時間を8時間から30分に短縮しながらアラートバックログを半減させたと報告しています。AIコパイロットが現在自動的に法的証拠コンテキストをパッケージ化しており、オーケストレーションは支出においてレガシーログ管理を超える勢いです。
注記: 個別セグメントのシェアはレポート購入時に入手可能
銀行タイプ別:
ネオバンクの俊敏性がデジタルトランスフォーメーションを推進リテール銀行は2025年の収益の38.25%を占め、モバイルアプリ、即時決済、カードネットワークが広大な消費者向け攻撃サーフェスを露出させています。フィッシング、クレデンシャルスタッフィング、アカウント乗っ取り攻撃はデジタル取引量と連動して増加し、データ保護と不正対策が支出リストのトップに位置し続けています。既存の銀行は、広範な暗号化とアイデンティティフェデレーションを前提とするマイクロサービスでモノリシックコアを置き換える並行近代化トラックを実行しています。
デジタル専業銀行は19.05%のCAGRを示しており、メインフレームのないグリーンフィールド技術スタックの恩恵を受けています。彼らのビジネス全体が弾力的なコンピューティングとマネージドセキュリティサービスに依存しており、サーバーレスWAF、インラインAPI検出、ランタイムコンテナ防御の早期採用者となっています。既存企業がフィンテックチャレンジャーと提携または買収してレガシーサービスを刷新するにつれ、学んだ教訓が広範なエコシステムに波及し、クラウドネイティブセキュリティパターンが市場全体に広がっています。
地域分析
北米の銀行業界におけるクラウドセキュリティ産業
北米は2025年に36.85%のシェアを占め、銀行業界のクラウドセキュリティ市場を支配した。長年にわたる規制当局とベンダー間の対話、成熟した官民脅威情報共有、およびJPMorgan Chaseにおける年間170 ビリオン 米ドルの技術支出は、地域需要の深さを裏付けている。米国財務省の2025年クラウドレジリエンス調査は、重要機関がリアルタイム監視パイプラインを実装しながらマルチクラウドアプローチを採用することを正式に推奨しており、これにより複数のプロバイダーにまたがる統合セキュリティスタックへの発注が加速している。カナダの規制当局は現在、オープンバンキングガイダンスにおいてゼロトラストおよびセキュアAPIの規範を明示的に参照しており、投資のさらなる勢いを示している。
アジア太平洋地域の銀行業界におけるクラウドセキュリティ産業
アジア太平洋地域は、規制当局がデータローカライゼーションとイノベーションのバランスを取る中、2026年から2031年にかけて17.35%という最も高いCAGRを達成すると予測されている。日本の地方銀行コンソーシアムは、IBMおよびKyndrylのインフラ上で稼働する共有ハイブリッドプラットフォームを採用し、費用対効果が高くかつコンプライアンスに準拠したセキュリティへの協調的アプローチを示している。シンガポールの国家デジタルIDの展開およびマレシアのRMiT標準も、それぞれIAMおよびリアルタイム監視の採用を促進している。中国の多層保護スキーム(MLPS 2.0)は、暗号化、継続的監視、およびオンショアでの鍵管理を義務付けており、プロバイダーはハードウェアアテステーションを備えた国内専用リージョンを立ち上げるよう促されている。
欧州の銀行業界におけるクラウドセキュリティ産業
欧州はDORAおよびPSD2/PSD3により加速している。イタリアの銀行Credem Bancaは、暗号化とリアルタイムインシデント通知を組み込んだ専門セキュリティクラウドに移行し、規制報告を20%高速化することを達成した。Thalesの2024年調査によると、欧州企業の65%がクラウドセキュリティをサイバーセキュリティの最優先事項の第2位に位置付けており、取締役会レベルでの注目を示している。マルチクラウドレジリエンス演習およびソブリンクラウドのパイロットは現在、契約上の要件となっており、手動によるルールの重複なしにAmazon、Microsoft、およびGoogle環境全体にポリシーを適用するオーケストレーションレイヤーへの需要を促進している。
規制環境
銀行のクラウドセキュリティプログラムは、業務レジリエンスおよびサードパーティICTリスクに関する義務要件を軸に構築される傾向が強まっている。EUでは、デジタル運用レジリエンス法(DORA)が2025年1月17日から適用され、ICTリスク管理、重大インシデント報告、および重要なICTサードパーティプロバイダーに対するガバナンスに関する要件が強化されており、リスク評価とデータ分類に基づく暗号化および暗号鍵保護に関する具体的な統制が定められている。
実装の詳細は、補助的措置や監督当局のガイダンスを通じてさらに厳格化されている。欧州委員会実施規則(EU)2024/2956(2024年11月29日採択)は、ICTサードパーティプロバイダーとの契約上の取決めに関する情報登録簿の標準テンプレートを定めており、EBAのICTおよびセキュリティリスク管理ガイドライン(EBA/GL/2025/02)には2025年5月20日までの監督当局への通知期限が含まれている。並行して、EBAのアウトソーシング取決めに関するガイドライン(EBA/GL/2019/02)は、アウトソーシングされたクラウド機能に対する文書化・検証済みの撤退戦略に関する期待を引き続き規定しており、これにより継続的なコンプライアンス証跡、ワークロードの可搬性、監査可能なサードパーティ監督への需要が高まっている。
バリューチェーン分析
バリューチェーンは、銀行業務のワークロードを支えるコンピューティング、ストレージ、ネットワーキング、およびクラウドネイティブなセキュリティ基盤(IAM、鍵管理、ロギング、コンフィデンシャルコンピューティング)を供給するハイパースケールインフラおよびプラットフォームプロバイダー(AWS、Google Cloud、Microsoft Azure、IBM、Oracle)から始まる。このインフラの上には、CNAPP、CASB/SSE、SIEM/SOAR、暗号化・鍵オーケストレーション、APIセキュリティ、不正分析ツールを含むセキュリティソフトウェアおよびマネージドサービス層があり、セキュリティベンダーが直接、またはクラウドマーケットプレイス経由で提供している。システムインテグレーターおよびコンサルタント(例えばAccenture)はアーキテクチャ設計、移行、ポリシー・アズ・コードの実装、運用に関与し、銀行は共有責任モデルの下でガバナンス、リスク、コンプライアンスに対して責任を負い続ける。
チェーン全体を通じて、規制と集中リスク管理が、価値がどこで創出・獲得されるかをますます左右している。ECBはクラウドアウトソーシングに関する監督期待を正式化し、クラウドサービスのアウトソーシングに関するガイド(2025年7月)を最終化した。これにより、銀行およびサプライヤーは、より透明性の高い再委託チェーン、測定可能なレジリエンス統制、検証済みの撤退計画へと向かうよう促されている。英国では、2026年7月から主要クラウドプロバイダーを対象とする重要サードパーティの指定および直接監督が新たな管理ポイントを追加し、プロバイダーの保証成果物、監査協力、業務レジリエンス試験に影響を与え、銀行の調達、ベンダー管理ワークフロー、マルチクラウド環境全体でのセキュリティテレメトリー統合にも波及効果をもたらしている。
競合環境
銀行業界におけるクラウドセキュリティ産業は適度に統合されています。大手ベンダーは、リアルタイムリスクスコアリングとセクター固有のコンプライアンスダッシュボードを追加するGoogle CloudによるWizの買収など、有機的に構築された能力と買収を組み合わせています。Palo Alto NetworksによるIBMのQRadar SaaSの買収は、XDRとSIEMの連携を強化し、侵害検知サイクルを数日から数時間に短縮することを可能にしています。銀行はライセンスの簡素化と共有データレイクが統合負担を軽減するため、ポイント製品よりもこれらのスイートを好んでいます。
ハイパースケーラーはコンフィデンシャルコンピューティング、ワークロードアイデンティティフェデレーション、耐量子暗号ツールキットなどの高度なコントロールをネイティブに組み込み、インフラスケールを活用してニッチベンダーを下回る価格を提示しています。従来のセキュリティプロバイダーは、既存のポートフォリオにポリシーアズコード、リアルタイム攻撃パスマッピング、AIコパイロットを重ねることで対応しています。Ping IdentityやOktaなどのアイデンティティスペシャリストは、リテール銀行のユーザーエクスペリエンスに不可欠なパスワードレスフローを推進するためFIDOアライアンスメンバーとの連携を深めています。
革新的なスタートアップは依然としてAPIセキュリティ、開発者ファーストのSBOM検証、耐量子キー管理においてホワイトスペースを見出しています。ただし、出口評価額には現在、銀行固有のコンプライアンスライブラリ、サードパーティ評価ポータル、ティア1機関との実証済みリファレンス実績が考慮されています。これらのアーティファクトを欠くベンダーは、銀行がサードパーティリスクを管理しベンダー管理のオーバーヘッドを削減するためにサプライヤーを統合するにつれ、より厳しいRFPに直面しています。
銀行業界におけるクラウドセキュリティ市場リーダー
-
AWS (Amazon.com, Inc.)
-
Google Cloud Platform (Alphabet Inc.)
-
Microsoft Azure (Microsoft Corporation)
-
IBM Cloud Security (IBM Corporation)
-
Oracle Cloud (Oracle Corporation)
- 注:主要企業の掲載順は順位を示すものではありません。
銀行業界におけるクラウドセキュリティ このレポートでカバーされる企業
- AWS (Amazon.com, Inc.)
- Google Cloud Platform (Alphabet Inc.)
- Microsoft Azure (Microsoft Corporation)
- IBM Cloud Security (IBM Corporation)
- Oracle Cloud (Oracle Corporation)
- Salesforce, Inc.
- Palo Alto Networks, Inc.
- Fortinet Inc.
- Check Point Software Technologies Ltd.
- Trend Micro Inc.
- CrowdStrike Holdings, Inc.
- Zscaler, Inc.
- Proofpoint Inc.
- Okta, Inc.
- Ping Identity Corporation
- SailPoint Technologies Holdings Inc.
- Netskope, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Sophos Ltd.
- Illumio Inc.
- Akamai Technologies Inc.
- Thales Group (Vormetric)
- Temenos AG
- nCino, Inc.
市場機会と将来展望
業務レジリエンス規制は、自動化されたコンプライアンス、サードパーティリスクの可視化、クロスクラウド統制の実施に向けた新たな余地を生み出している。2025年1月から発効しているDORAの義務、およびサードパーティ登録簿とサプライヤーリスクデータを標準化する関連するEU技術基準は、銀行に対し、ハイブリッドおよびマルチクラウド環境全体で証跡収集、暗号化・鍵管理、監査対応可能な報告の産業化を促している。2026年7月に開始された英国の重要サードパーティ制度は、主要クラウドプロバイダーに直接精査を拡大しており、相互運用可能な監視、撤退準備ツール、複数のサプライヤーや管轄区域にわたって再利用可能な標準化された保証パッケージへの需要を高めている。
セキュリティ能力はまた、クラウドの攻撃対象領域(API、コンテナ、AIパイプライン)を拡大する大規模な銀行移行やAI導入プログラムによっても後押しされており、継続的な統制の必要性を高めている。2026年、U.S. BankはAWSとの協業を拡大し、安全でコンプライアンスに準拠した基盤の下で数百件のミッションクリティカルなアプリケーションを移行した。また、HSBCは業務全体にわたるAI対応能力を中心とした複数年にわたるGoogle Cloudとのパートナーシップを発表した。これらの取り組みは、IAM、データセキュリティ(トークン化、暗号化、BYOK/HSM)、API保護、AI駆動型検知を伴うSIEM/SOARを組み合わせた統合スタックの機会を後押ししており、また銀行のSOCチームで確認されているスキルギャップに対応するマネージドサービスの機会も生み出している。
最近の産業開発事情 銀行業界におけるクラウドセキュリティ
- 2026年6月:HSBCは、グローバル業務全体にAIを展開するためGoogle Cloudとの複数年にわたるパートナーシップを発表し、規制対象の銀行業務ワークフローに対するセキュリティ・統制要件とともにAIツールを位置づけた。このプログラムは、クラウドセキュリティ需要の範囲を、AIユースケースのガバナンス、データ保護、クラウドプラットフォームに組み込まれた業務統制にまで拡大している。
- 2026年5月:決済およびウェルスマネジメントプラットフォームを含む、U.S. Bankの広範なクラウド近代化の一環として、数百件のミッションクリティカルなアプリケーションのAWSへの移行が拡大した。この拡大により、より機微な銀行業務ワークロードがパブリッククラウド基盤へ移行するにつれて、クラウドネイティブなセキュリティ統制、継続的なコンプライアンス、大規模な回復力ある運用に対する要件が高まっている。
- 2025年6月:OneSpanは、銀行顧客向けにFIDO標準に準拠したパスワードレス認証能力を拡大するため、Nok Nok Labsを買収した。この買収により、認証技術の統合とゼロトラストアーキテクチャ内でのフィッシング耐性を持つパスワードレスアクセスモデルの採用加速を通じて、銀行におけるアイデンティティ中心のセキュリティプログラムが強化される。
銀行業界におけるクラウドセキュリティ レポートの範囲と調査方法論
市場の定義と対象範囲
本市場は、パブリック、プライベート、またはハイブリッドクラウド環境上で稼働するデータ、アイデンティティ、およびワークロードを保護するクラウドセキュリティツールおよびセキュリティサービスに対する銀行の支出を計上しています。
対象外の範囲:スタンドアロンのオンプレミスセキュリティアプライアンスは含まれず、銀行のクラウドワークロードに紐付かない非銀行系金融サービスのセキュリティ予算も含まれません。
セグメンテーション概要
- ソフトウェアタイプ別
- クラウドアイデンティティ・アクセス管理(IAM)
- クラウドメールセキュリティ
- クラウド侵入検知・防止(IDPS)
- クラウド暗号化
- クラウドネットワークセキュリティ
- デプロイメントモデル別
- パブリッククラウド
- プライベートクラウド
- ハイブリッドクラウド
- セキュリティサービス別
- データセキュリティ
- アプリケーションセキュリティ
- ネットワークセキュリティ
- セキュリティ監視・オーケストレーション(SIEM/SOAR)
- アイデンティティ、認証、不正分析
- 銀行タイプ別
- リテール・消費者向け銀行
- コーポレート・投資銀行
- カード・決済サービスプロバイダー
- デジタル専業・ネオバンク
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- チリ
- その他の南米
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- ロシア
- その他の欧州
- アジア太平洋
- 中国
- インド
- 日本
- 韓国
- マレーシア
- シンガポール
- オーストラリア
- その他のアジア太平洋
- 中東・アフリカ
- 中東
- アラブ首長国連邦
- サウジアラビア
- トルコ
- その他の中東
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ
- 中東
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
銀行業務とクラウドの文脈を確立するための公開データから着手し、クラウドセキュリティに現実的に帰属できる部分を特定します。有用なインプットとしては、連邦金融機関検査協議会(FFIEC)のガイダンス、NIST刊行物、欧州銀行監督機構(EBA)およびECBのクラウドアウトソーシングに関する期待事項、ならびに業務レジリエンスに関するBIS・FSBのペーパーなどが挙げられます。
定義の一貫性を保つため、銀行の年次報告書、10-K形式の開示書類、セキュリティおよびクラウドリスクの開示資料、ならびにクラウド移行とセキュリティ支出の優先事項を論じた決算説明資料も活用しています。入手可能な場合は、クラウドセキュリティ管理策に関する特許、査読済み学術誌、および公共調達・入札公告を確認し、導入パターンと価格動向を把握します。また、企業財務情報・インテリジェンスの有料サブスクリプション、特許データベース、およびハードウェア連動型セキュリティコンポーネントがバンドル契約に含まれる場合の輸出入データベース(出荷レベル)も活用しています。このリストは網羅的なものではなく、データ収集、検証、およびリサーチの明確化のために他の多くの公開・有料情報源も使用しています。
一次インタビューおよびサーベイ
モデルの前提条件は、クラウドセキュリティの実務担当者、銀行テクノロジーリーダー、リスク・コンプライアンス関係者、およびチャネル側の実装チームとの専門家対話および構造化サーベイを通じて検証されています。クラウド導入の成熟度は地域や銀行規模によって異なるため、成長率、価格、およびミックスの前提条件を確定する前に、アジア太平洋(APAC)、欧州・中東・アフリカ(EMEA)、および南北アメリカにわたってインプットのクロスチェックを実施しました。
一次調査フィールドワーク回答者の分布
| 業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:37% | CXO:15% | アジア太平洋(APAC):45% |
| 中位層:45% | 部門・ユニットリーダー:30% | 欧州・中東・アフリカ(EMEA):29% |
| 小規模プレイヤー:18% | マネージャー:55% | 南北アメリカ:26% |
市場規模算定と予測
規模算定は、銀行のクラウドフットプリント指標とセキュリティ支出シグナルをクラウドセキュリティ需要プールに再構築し、ソリューションおよびサービス強度別に分割するトップダウンアプローチを用いて構築されました。その後、主要なクラウドセキュリティ管理策(IAM、暗号化、ワークロード保護、クラウドメールセキュリティ、SIEMに関連する用途)のサンプル価格に導入範囲を乗じ、チャネルチェックで外れ値を調整するという選択的なボトムアップ推計によって合計値を裏付けています。
特に重要なインプットとしては、銀行におけるクラウドワークロード移行のペース、アウトソーシングとデータ保護に関する規制圧力、インシデントおよび侵害開示のトレンド、アイデンティティとアクセスの近代化サイクル、ならびマネージドセキュリティサービスの典型的な契約期間が挙げられます。支出がより広範なサイバープログラムにバンドルされている場合は、インタビューに基づく分割係数を用いてクラウドに帰属可能な部分のみを割り当て、その分割を銀行のIT支出に関するコメンタリーと照合してストレステストを実施することでギャップに対処しています。
予測にあたっては、クラウドワークロードの成長、セキュリティ人材の制約、およびコンプライアンスのタイムラインを主要な説明変数とした軽量な多変量回帰の視点に支えられたシナリオ分析を使用しました。最終的な予測パスは、更新時の価格引き上げ、新モジュールのアタッチ率、およびポイントツールからより統合されたクラウドセキュリティスタックへの段階的な移行について実務担当者が期待する内容を反映しています。
データ検証と更新サイクル
数値は、銀行のクラウド導入シグナル、セキュリティ予算ガイダンス、および報告されたクラウドリスクの優先事項などの独立した指標との差異スキャンを含む複数のチェックを通じて検証さています。あるセグメントが周辺のインプットで支持できる水準を超えて成長している場合、前提条件を再検討し、その変化が実態によるものか定義の不一致によるものかを確認するためのフォローアップ対話が実施されます。
承認前に、別のアナリストがモデルをステップごとにレビューし、論理的な矛盾、通貨換算の問題、およびソフトウェアとマネージドサービス間の二重計上を確認します。レポートは年次で更新され、主要な規制変更や急激な価格リセットなど重要なイベントが発生した場合には中間更新が行われます。納品直前に最終レビューを実施し、クライアントが最新の更新済みビューを受け取れるようにしています。
Mordor Intelligenceの銀行クラウドセキュリティ市場規模と他の公表推計との比較
銀行業界のクラウドセキュリティに関する公表市場価値は、トピックのラベルが類似して見える場合でも、境界と時期が必ずしも一致していないため、大きく乖離して見えることがあります。相違は通常、クラウドセキュリティとして何を計上するか、どの銀行エンティティを含める、および通貨と価格変動をどのように扱うかに起因しています。
Mordor Intelligenceが一貫して適用している更新主導型のワークフローでは、サブスクリプション価格の推移、契約更新時の価格引き上げ、および通貨換算のタイミングなどの前提条件を公表直前に再確認することで、急速に変化するセキュリティカテゴリにおける乖離の縮小に寄与しています。他の一部の推計では、更新間隔が長く、バンドルされたセキュリティとクラウド支出を全額帰属として扱ったり、ソリューションミックスが高付加価値の管理策にシフトしている場合でも平均販売価格を一定に保ったりしています。
ベンチマーク比較
| 情報源 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 42.35 ビリオン 米ドル(2026年) | |
| グローバルリサーチハウスA | 14.22 ビリオン 米ドル(2025年) | 異なる基準年とより長い予測期間を使用しており、対象範囲が選択されたクラウドセキュリティソリューションカテゴリに絞られているように見受けられ、マネージドサービスおよびより広範な銀行ワークロードカバレッジを過小評価する可能性あります。 |
| 産業出版社B | 42.80 ビリオン 米ドル(2025年) | 近接する年度でより高い当年度値を報告しており、定義にはより広範な銀行クラウドセキュリティ支出バケットが含まれている可能性が高く、バンドルされたセキュリティプログラムやクラウドデータベースセキュリティがより積極的に割り当てられている場合があります。 |
この表は、年度の選択とクラウドセキュリティ予算に何を割り当てるかによって、ヘッドライン数値が大きく変動し得ることを示しています。対象範囲を銀行のクラウドワークロードに紐付け、更新時に価格と通貨の前提条件を再確認することで、明確なドライバーに遡及でき、反復可能なチェックを通じて検証できる実用的な推計を維持しています。
レポートで回答される主要な質問
銀行業界におけるクラウドセキュリティ産業が急速に成長している要因は何ですか?
成長は、DORAなどの厳格化する規制、2024年に銀行の78%を直撃したランサムウェア攻撃の増加、およびサーバーレスとコンテナセキュリティ制御を通じて達成される最大35%のコスト削減に起因しています。
銀行のクラウドセキュリティ支出においてどのソフトウェアセグメントが優位を占めていますか?
クラウドアイデンティティ・アクセス管理(IAM)は、ゼロトラストアーキテクチャとリモートワーク認証における役割により、2025年収益の28.85%をリードしています。
銀行業界でハイブリッドクラウドの導入が加速している理由は何ですか?
ハイブリッド構成はデータ居住地法を満たしながら、銀行が分析のためにパブリッククラウドにバーストすることを可能にし、2031年まで19.45%のCAGRを牽引しています。
人材不足は銀行のセキュリティ運用にどのような影響を与えていますか?
機関の14%しか十分な人員を確保していないため、銀行はAI駆動のオーケストレーションとマネージド検知サービスを採用して専門知識のギャップを埋めています。
銀行業界におけるクラウドセキュリティ導入で最も急速に拡大している地域はどこですか?
アジア太平洋地域は2031年まで17.35%のCAGRを示しており、モバイルファーストバンキングと日本、シンガポール、中国全体の新たなローカライゼーション義務によって促進されています。
AIは銀行向け将来のクラウドセキュリティプラットフォームにおいてどのような役割を果たしていますか?
AIは異常検知、不正分析、コンプライアンス自動化を支援しており、ベンダーは生成AIセーフガードと機械学習を組み込み、平均検知時間を30分未満に短縮しています。