
Taille et part du marché de la cybersécurité au Moyen-Orient
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
| Taille du marché de l'année de base (2025) | 20.55 Milliards de dollars |
| Taille du Marché (2026) | 23.54 Milliards de dollars |
| Taille du Marché (2031) | 46.39 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 14.55 % |
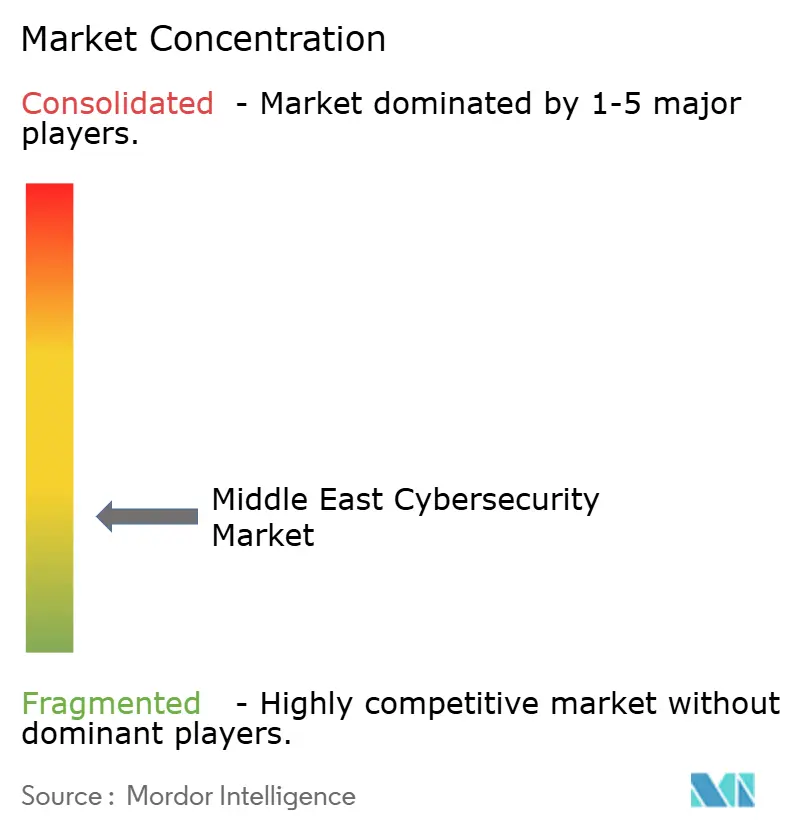
| Concentration du Marché | Moyen |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du marché de la cybersécurité au Moyen-Orient par Mordor Intelligence
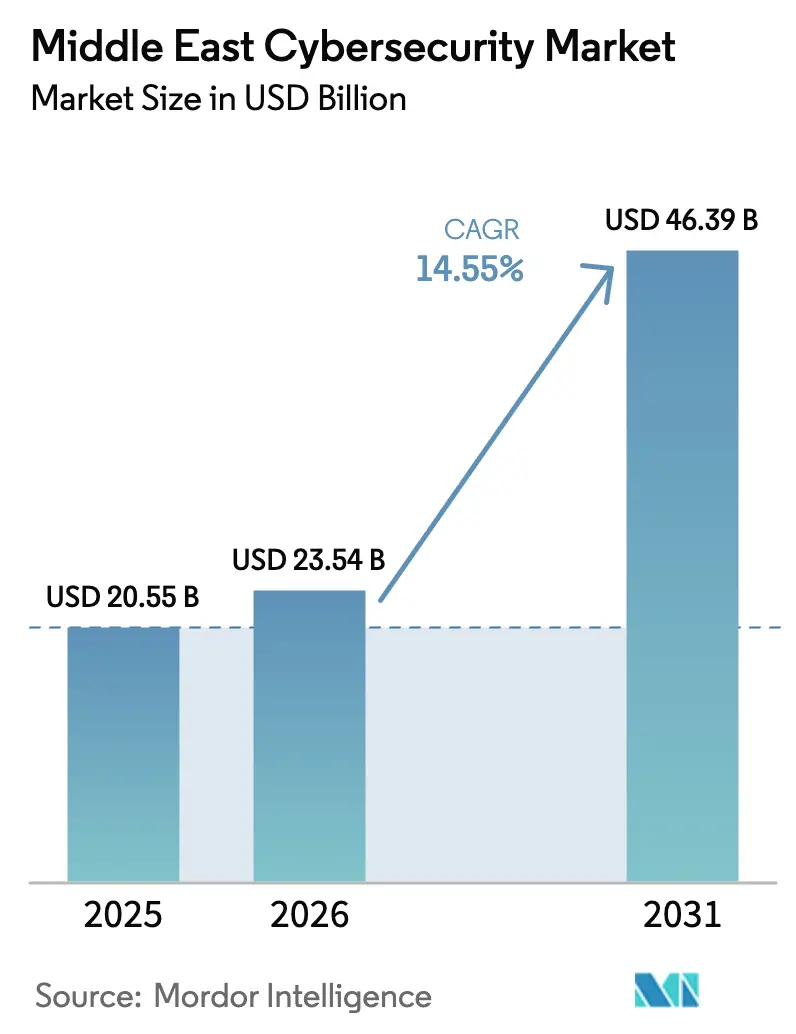
La taille du marché de la cybersécurité au Moyen-Orient était évaluée à 20,55 milliards USD en 2025 et devrait croître de 23,54 milliards USD en 2026 pour atteindre 46,39 milliards USD d'ici 2031, à un TCAC de 14,55 % durant la période de prévision (2026-2031). La numérisation accélérée, les attaques persistantes d'acteurs étatiques et les dépenses de conformité obligatoires dans le cadre des programmes nationaux de transformation alimentent la demande. Des violations d'infrastructures critiques, telles que l'infiltration iranienne de deux ans des réseaux opérationnels régionaux, ont réorienté les budgets des outils discrétionnaires vers les plateformes de confiance zéro. Les agendas « Vision » des gouvernements du CCG transforment la cybersécurité en un coût de base pour faire des affaires, tandis que la migration vers le cloud et l'adoption de l'IA au sein des agences publiques créent de nouvelles surfaces d'attaque nécessitant des défenses spécialisées. La pénurie de talents et la fragmentation des règles de souveraineté des données freinent les progrès, mais un nombre croissant de prestataires locaux de services de sécurité gérés et de partenariats internationaux commence à atténuer les frictions liées à la mise en œuvre.
Principaux enseignements du rapport
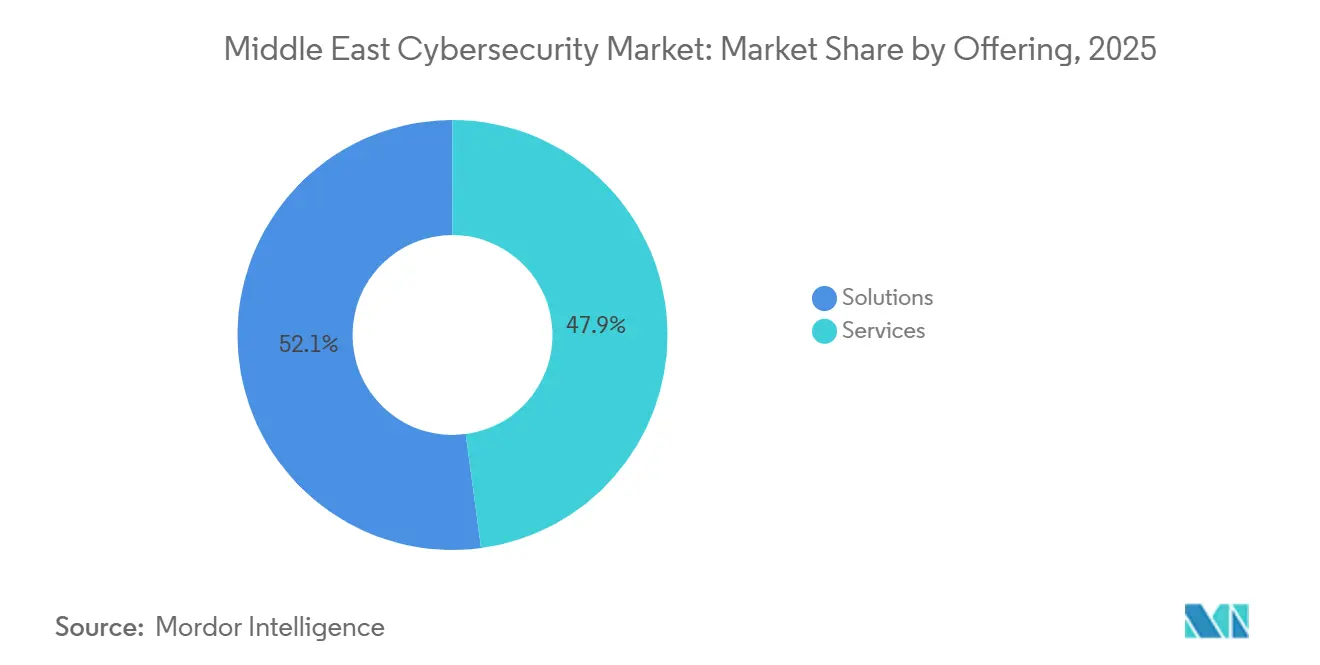
- Par offre, les solutions ont représenté 52,12 % de la taille du marché de la cybersécurité au Moyen-Orient en 2025, tandis que les services devraient croître à un CAGR de 18,45 % entre 2026 et 2031.
- Par mode de déploiement, les installations cloud ont représenté 73,06 % du marché de la cybersécurité au Moyen-Orient en 2025. Les déploiements basés sur le cloud devraient croître à un CAGR de 18,32 % jusqu'en 2031.
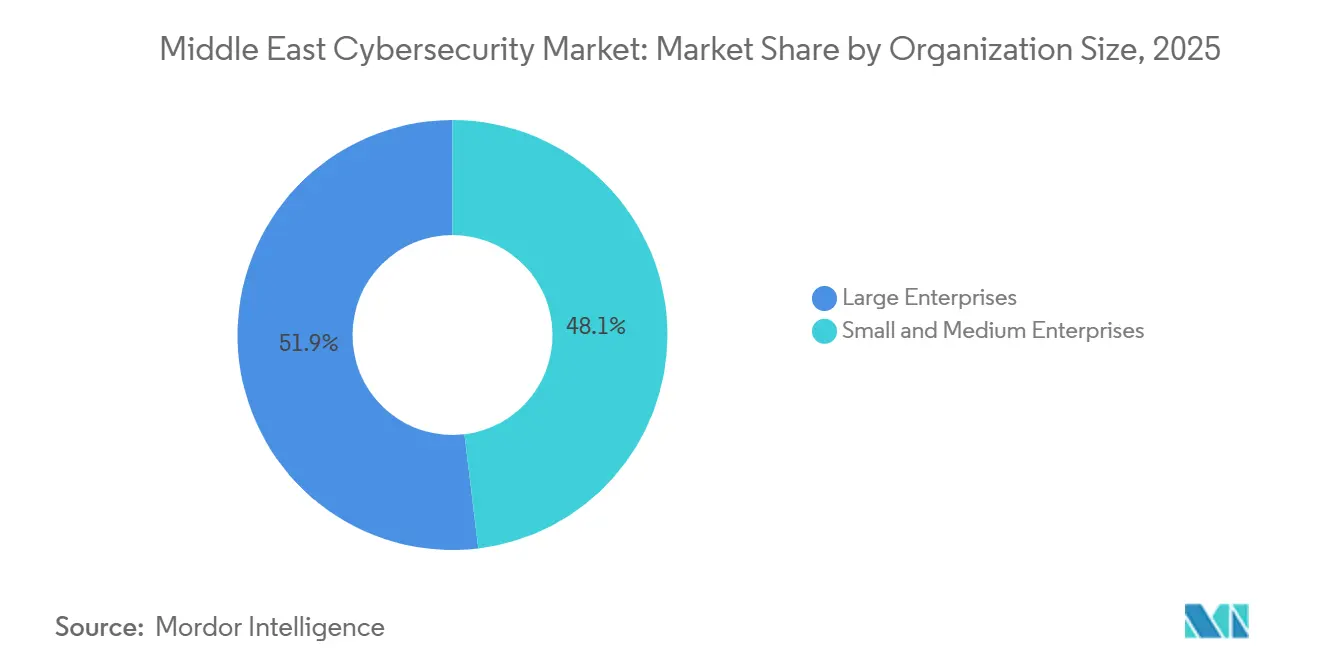
- Par taille d'organisation, les grandes entreprises ont capté 51,96 % de la part du marché de la cybersécurité au Moyen-Orient en 2025, et les PME progressent à un CAGR de 17,21 % jusqu'en 2031.
- Par utilisateur final, le secteur BFSI a représenté 21,02 % des revenus en 2025 ; la santé devrait croître à un CAGR de 20,12 % jusqu'en 2031.
- Par pays, l'Arabie saoudite au Moyen-Orient détient une part de marché de 29,62 % dans la cybersécurité en 2025, tandis que les Émirats arabes unis (EAU) devraient se développer à un CAGR de 17,46 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Recrudescence des attaques étatiques et contre les infrastructures critiques | +3.2% | EAU, Arabie saoudite | Moyen terme (2 à 4 ans) |
| Programmes « Vision » gouvernementaux imposant des budgets cybersécurité | +2.8% | Cœur du GCC | Long terme (≥ 4 ans) |
| Adoption du cloud en priorité et des applications SaaS dans le secteur public du GCC | +2.1% | EAU, Arabie saoudite, Qatar | Court terme (≤ 2 ans) |
| Analyses de sécurité pilotées par l'IA réduisant le MTTR | +1.9% | EAU, Arabie saoudite | Moyen terme (2 à 4 ans) |
| Vague de fusions-acquisitions parmi les MSSP locaux créant des offres groupées | +1.4% | Émirats arabes unis, Arabie saoudite | Court terme (≤ 2 ans) |
| Modernisation des systèmes OT pétroliers et gaziers vers des architectures zéro confiance | +1.6% | Arabie saoudite, EAU, Koweït, Oman | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Recrudescence des attaques d'acteurs étatiques et contre les infrastructures critiques
Des groupes parrainés par des États ont abandonné les intrusions rapides au profit d'implantations patientes et pluriannuelles dans les réseaux opérationnels, comme l'illustre la campagne Lemon Sandstorm qui a exploité des failles VPN dans des services publics régionaux.[1]Lemos, Robert, « Lemon Sandstorm Reveals Risks to Middle East Infrastructure », Dark Reading, darkreading.com Des acteurs liés à l'Iran ont maintenu un accès clandestin pendant jusqu'à 24 mois, soulignant la valeur stratégique que les adversaires accordent aux capacités de perturbation et à la surveillance à long terme des réseaux. En réponse, les gouvernements ont renforcé les échanges de renseignements sur les menaces en temps réel et amélioré la coordination transfrontalière. Par exemple, le pacte du Conseil de cybersécurité des EAU avec Group-IB a coordonné des guides de réponse aux incidents dans 15 juridictions, favorisant une détection, un confinement et une remédiation plus rapides des cybermenaces. En conséquence, les tensions géopolitiques accrues ont continué à stimuler les dépenses premium en matière de renforcement des points de terminaison, d'outils de visibilité OT et de services de forensique sur le marché de la cybersécurité au Moyen-Orient.
Programmes « Vision » gouvernementaux imposant des budgets cybersécurité
Les feuilles de route nationales de transformation juridiquement contraignantes en Arabie saoudite, aux Émirats arabes unis et au Qatar ont positionné la cybersécurité comme une priorité centrale de sécurité nationale. Sur le marché de la cybersécurité au Qatar, les ministères, les groupes énergétiques souverains, les banques et les conglomérats liés à l'État font face à des obligations de conformité à plusieurs niveaux dans le cadre des fonctions nationales d'assurance et des réglementations sectorielles, ce qui soutient des budgets de sécurité plus importants et plus complexes. Ces programmes font évoluer les investissements en cybersécurité d'une dépense technologique discrétionnaire vers des allocations budgétaires obligatoires pour les entités publiques et privées. En conséquence, les organisations convertissent des licences, des outils de conformité et des services de sécurité auparavant facultatifs en postes budgétaires exécutoires afin de répondre aux exigences réglementaires et opérationnelles. Les réglementations saoudiennes introduites en décembre 2024 ont stipulé des pénalités pouvant atteindre 25 millions SAR (6,60 millions USD) pour non-conformité, renforçant ainsi efficacement la responsabilité des entreprises et soutenant des pipelines d'approvisionnement en cybersécurité pluriannuels.[2]Two Birds, "Arabie saoudite : Réglementations de l'Autorité nationale de cybersécurité 2024," twobirds.com Les Émirats arabes unis ont ciblé une contribution de l'IA à hauteur de 20 % du PIB hors pétrole, ce qui a accru le besoin d'une infrastructure numérique sécurisée dans les services gouvernementaux, les entreprises et les industries critiques. Par conséquent, chaque déploiement de service numérique doit faire l'objet d'une accréditation de sécurité avant son lancement. Ces exigences de base obligatoires en matière de cybersécurité font évoluer le marché de la cybersécurité au Moyen-Orient d'un modèle de dépenses par projet vers un modèle budgétaire récurrent, les organisations devant investir en permanence dans la conformité, la surveillance, la gestion des risques et la cyber-résilience.
Adoption du cloud en priorité et du SaaS dans le secteur public du CCG
Les directeurs de l'IA dans les ministères des EAU et les projets pilotes de blockchain dans les banques saoudiennes accélèrent la migration de données sensibles vers des infrastructures cloud partagées. Cette évolution accroît le besoin de contrôles avancés de sécurité cloud, de gestion des accès basée sur l'identité et de plateformes d'accès sécurisé en périphérie de service (SASE) pour protéger les charges de travail et les utilisateurs distribués. À mesure que les entités du secteur public dans le GCC étendent leur utilisation de stratégies axées sur le cloud et d'applications en mode logiciel en tant que service (SaaS), les investissements en cybersécurité deviennent essentiels pour soutenir une transformation numérique sécurisée, la conformité réglementaire et la résilience opérationnelle. Le centre d'excellence de Google Cloud à Abou Dhabi devrait contribuer à éviter 6,8 milliards USD de pertes liées à la cybercriminalité d'ici 2030, soulignant la valeur économique d'un investissement proactif en cybersécurité.[3]Conseil de cybersécurité des EAU, « Empowering Cyber Defense: UAE and Google Cloud to Collaborate on Cybersecurity », googlecloudpresscorner.com Les exigences de souveraineté des données continuent d'influencer les décisions d'adoption du cloud, mais les déploiements d'informatique confidentielle aident les agences à chiffrer les données en cours d'utilisation, réduisant ainsi les risques de migration et soutenant l'adoption sécurisée d'infrastructures partagées.
Analyses de sécurité pilotées par l'IA réduisant le MTTR
Les entreprises régionales adoptent de plus en plus la télémétrie basée sur l'apprentissage automatique pour combler les lacunes de détection sans élargir significativement leurs équipes de cybersécurité. Cette approche aide les organisations à améliorer la visibilité des menaces, à automatiser le triage des alertes et à réduire le temps moyen de réponse (MTTR) dans des environnements informatiques et opérationnels complexes. Des enquêtes montrent que 99 % des organisations des EAU ont reconnu les avantages de l'IA pour renforcer la cyber-résilience, tandis que 49 % prévoyaient d'allouer des budgets supplémentaires spécifiquement pour des cas d'usage analytiques.[4]Zawya, « UAE organisations ramp up AI investments, boosting data compliance and cyber resilience », zawya.com Les banques déploient des modèles d'analyse comportementale pour améliorer la prévention de la fraude et soutenir la conformité avec les directives de supervision de la SAMA. Les fournisseurs qui proposent des pipelines de données agnostiques aux modèles, des capacités d'analyse évolutives et des bibliothèques de renseignements sur les menaces en langue locale gagnent du terrain, les entreprises privilégiant une détection plus rapide, une réponse contextuelle et une efficacité opérationnelle.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie persistante de talents et inflation salariale à deux chiffres | -2.4% | Cœur du CCG, notamment Arabie saoudite et Émirats arabes unis | Moyen terme (2 à 4 ans) |
| Lois fragmentées sur la souveraineté des données dans le GCC et le Levant | -1.8% | À l'échelle régionale, variable selon les pays | Long terme (≥ 4 ans) |
| SCADA hérité à accès restreint retardant les mises à niveau de la sécurité des technologies opérationnelles | -1.2% | Arabie saoudite, Émirats arabes unis, Koweït, Oman | Long terme (≥ 4 ans) |
| Informatique fantôme non gérée dans les chaînes d'approvisionnement des PME | -0.8% | Cœur du GCC | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie persistante de talents et inflation salariale à deux chiffres
La numérisation rapide a dépassé l'offre de professionnels qualifiés en cybersécurité, créant une pénurie persistante de talents qui a freiné la croissance du marché de la cybersécurité au Moyen-Orient. Les services publics d'électricité en Arabie saoudite ont eu du mal à pourvoir des postes clés, même en augmentant les salaires à des taux à deux chiffres. Cette inflation salariale a augmenté les coûts d'exploitation, comprimé les marges et retardé les délais des projets de cybersécurité, limitant la capacité des services publics à faire évoluer efficacement leurs programmes de sécurité. La pénurie a également affecté le déploiement en temps voulu de solutions avancées dans les infrastructures critiques, en particulier dans les domaines nécessitant une expertise spécialisée. Bien que les universités aient élargi leur offre de cours, l'expertise en IA, en sécurité cloud et en réponse aux incidents est restée rare, rendant difficile pour les organisations de développer des capacités de cybersécurité résilientes et de soutenir la croissance du marché.
Lois fragmentées sur la souveraineté des données dans le GCC et le Levant
La fragmentation des lois sur la souveraineté et la localisation des données dans le GCC et le Levant oblige les entreprises multinationales et les prestataires de services de cybersécurité à exploiter des environnements de données parallèles, augmentant la complexité architecturale, les coûts de conformité et les délais de mise en œuvre. La loi sur la protection des données des EAU comprend de multiples exemptions sectorielles, tandis que les réglementations saoudiennes continuent d'exiger que certaines catégories de données restent sur le territoire national. Cette divergence réglementaire limite les économies d'échelle pour les déploiements de services régionaux et rend plus difficile pour les fournisseurs le déploiement de plateformes de cybersécurité standardisées dans plusieurs juridictions. En conséquence, les organisations ont souvent besoin d'architectures de sécurité personnalisées, de stockage de données localisé et de contrôles de conformité spécifiques à chaque pays, ce qui peut retarder les décisions d'approvisionnement et augmenter le coût total de possession. Ces facteurs ont freiné la croissance du marché de la cybersécurité au Moyen-Orient en ralentissant l'adoption de la sécurité basée sur le cloud, en compliquant la prestation de services de sécurité gérés et en réduisant l'efficacité opérationnelle tant pour les acheteurs que pour les fournisseurs.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les solutions dépassent les servicesLes solutions ont représenté 52,12 % de la taille du marché de la cybersécurité au Moyen-Orient en 2025, tandis que les services devraient enregistrer un CAGR de 18,45 % durant 2026-2031. Les revenus des services se développent à un rythme plus rapide que les revenus des solutions, car les entreprises s'éloignent de l'externalisation réactive aux incidents et adoptent de plus en plus des modèles de prévention centrés sur les plateformes. Cette évolution reflète une orientation plus large vers une gestion proactive de la cybersécurité, une surveillance continue et des capacités de défense intégrées. La demande reste concentrée dans la gestion de la posture de sécurité cloud, la protection des applications et l'orchestration des identités, car ces capacités soutiennent la mise en œuvre de politiques zéro confiance dans les environnements d'entreprise. Des violations d'infrastructures très médiatisées ont également accéléré l'inclusion d'outils de visibilité en temps réel et de moteurs de détection d'anomalies dans les plans d'approvisionnement, les organisations privilégiant une identification et une réponse aux menaces plus rapides.
Dans le même temps, les équipes de services professionnels continuent de répondre à un créneau spécialisé dans les audits de conformité et les tests d'intrusion, en particulier parmi les organisations qui nécessitent une validation externe des contrôles de sécurité et de la préparation réglementaire. Cependant, les contrats de sécurité gérée font face à une pression sur les prix, car les clients plus importants internalisent de plus en plus les centres d'opérations de sécurité pour mieux contrôler les processus de sécurité, la visibilité des données et la réponse aux incidents. Des fournisseurs natifs de l'IA, tels que Corgea, ont obtenu 2,6 millions USD pour développer des moteurs automatisés de triage des vulnérabilités adaptés aux bases de code en langue arabe, soulignant l'innovation qui renforce désormais le pipeline de solutions et soutient l'évolution du marché vers des capacités de cybersécurité plus automatisées et contextuellement adaptées.


Par mode de déploiement :
le cloud progresse malgré les préoccupations liées à la souveraineté des donnéesLes charges de travail cloud ont représenté 73,06 % du marché de la cybersécurité au Moyen-Orient en 2025 et devraient croître à un CAGR de 18,32 % jusqu'en 2031. Les ministères du GCC ont adopté des chartes « cloud en priorité » pour moderniser les services aux citoyens, améliorer l'efficacité opérationnelle et renforcer la prestation de services numériques. Cette évolution a accru l'adoption des plateformes SASE et des passerelles de chiffrement des charges de travail, les entités du secteur public et les entreprises privilégiant un accès sécurisé, la protection des données et des opérations cloud évolutives. Les options d'informatique confidentielle offrent désormais des contrôles matériels qui aident les organisations à satisfaire aux exigences réglementaires tout en conservant les avantages en termes de coûts et d'évolutivité de l'infrastructure cloud.
Les déploiements sur site restent le modèle privilégié pour les réseaux bancaires centraux et de défense, où les organisations doivent se conformer à des exigences strictes en matière de classification des données, de souveraineté et de sécurité. Les modèles hybrides gagnent également du terrain, les institutions équilibrant la conformité réglementaire avec le besoin de capacités numériques avancées. Les banques saoudiennes acheminent désormais les transferts blockchain interbancaires via des nœuds locaux tout en stockant les charges de travail analytiques dans des clouds souverains. Cette approche à double pile protège les exigences critiques de résidence des données tout en permettant une surveillance de la fraude pilotée par l'IA, des analyses plus rapides et des opérations plus flexibles dans des environnements cloud élastiques.
Par taille d'organisation :
les PME stimulent une croissance inattendueLes grandes entreprises ont représenté 51,96 % des revenus en 2025, tandis que les PME devraient se développer à un CAGR de 17,21 % à mesure que la sensibilisation à la cybersécurité augmente et que les offres groupées de solutions clés en main réduisent les barrières à l'entrée. Les programmes régionaux d'entrepreneuriat, notamment les dispositifs de financement de Monsha'at, continuent de soutenir la création d'entreprises numériques qui considèrent la cybersécurité comme un prérequis pour l'obtention de licences et les opérations commerciales. En réponse à cette demande, les fournisseurs regroupent la sécurité des points de terminaison, des e-mails et des accès cloud dans des consoles multi-locataires avec une tarification basée sur la consommation, permettant aux organisations d'adopter une protection intégrée avec plus de flexibilité et un investissement initial réduit.
Bien que les grandes entreprises exploitent déjà des cadres de cybersécurité relativement matures, elles font face à de nouveaux défis OT dans les secteurs du pétrole, du gaz et de la pétrochimie, où 60 % des opérateurs considèrent les menaces opérationnelles plus graves que les menaces informatiques. En conséquence, leurs dépenses en cybersécurité se déplacent des équipements périmètriques traditionnels vers des passerelles de segmentation et des solutions de gouvernance des identités qui s'étendent aux réseaux de contrôle des raffineries. Cette transition reflète une attention accrue à la protection des environnements opérationnels critiques, à l'amélioration du contrôle des accès et à la réduction des risques dans les systèmes industriels interconnectés.
Par utilisateur final :
la santé émerge comme leader de la croissanceLes dépenses de santé devraient augmenter à un CAGR de 20,12 % jusqu'en 2031, soutenues par l'adoption continue de flux de travail patients numérisés, de plateformes de télémédecine et de diagnostics activés par l'IoT. Ces technologies améliorent l'efficacité clinique et l'accès des patients, mais élargissent également la surface d'attaque cybernétique dans les réseaux de santé. Des incidents de rançongiciels ciblant des chaînes hospitalières ont conduit les régulateurs à renforcer les exigences de surveillance continue et de transfert chiffré des dossiers patients. En conséquence, les organisations de santé renforcent leur attention sur l'isolation des réseaux, la détection des anomalies et des contrôles de cybersécurité plus robustes. La mise en œuvre des principes de l'Industrie 4.0 dans les cliniques intelligentes stimule également une demande plus élevée de solutions de gestion des identités et de micro-segmentation pour sécuriser les environnements médicaux connectés.
À l'inverse, le secteur de la banque, des services financiers et de l'assurance (BFSI) a représenté 21,02 % des revenus en 2025, soutenu par des règles d'adéquation des fonds propres qui ont obligé les institutions à améliorer continuellement leurs contrôles cybernétiques. Les banques régionales ont intégré des solutions d'IA comportementale pour détecter la fraude en temps réel et renforcer la conformité avec les mandats de supervision de la SAMA. Les sociétés d'énergie et de services publics ont orienté leurs budgets vers des modernisations zéro confiance pour améliorer la résilience des infrastructures critiques, tandis que les entreprises manufacturières ont déployé des solutions de sécurité de la chaîne d'approvisionnement pour protéger les lignes de production connectées et réduire les risques dans les réseaux industriels.
Analyse géographique
Marché de la cybersécurité en Arabie Saoudite
L'Arabie Saoudite était le plus grand marché de la région, représentant 29,62 % de la part de marché en 2025. Des investissements à grande échelle dans la sécurisation des infrastructures pétrolières et gazières, des services financiers et des systèmes gouvernementaux dans le cadre de Vision 2030 ont soutenu sa position de leader. Le pays a également avancé dans l'adoption du cloud souverain et renforcé ses cadres nationaux de cybersécurité, ce qui a consolidé son rôle de marché ancre pour les fournisseurs et les prestataires de services. Ces initiatives ont soutenu une forte demande de solutions de cybersécurité dans les infrastructures critiques, le secteur public et les environnements d'entreprise.
Marché de la cybersécurité aux Émirats Arabes Unis
Les Émirats Arabes Unis (EAU) constituent le marché à la croissance la plus rapide, avec un CAGR projeté de 17,46 % entre 2026 et 2031. Les initiatives de villes intelligentes à Dubaï et Abou Dhabi, la forte application réglementaire et l'adoption rapide de solutions de cybersécurité basées sur l'IA devraient stimuler cette croissance. La position des EAU en tant que hub technologique régional continue de soutenir l'innovation, la transformation numérique et les déploiements de sécurité avancés à travers le Moyen-Orient. La hausse des investissements dans la sécurité cloud, le renseignement sur les menaces et les services de sécurité gérés devrait également renforcer le marché de la cybersécurité du pays au cours de la période de prévision.
Marché de la cybersécurité dans le CCG
D'autres pays, notamment le Qatar, le Koweït et Bahreïn, contribuent également à la croissance régionale. Les stratégies nationales de cybersécurité, les mandats de conformité et le recours croissant aux services de sécurité gérés soutiennent leurs marchés. Bien que ces pays soient de plus petite envergure que l'Arabie Saoudite et les EAU, ils améliorent régulièrement leur posture en matière de cybersécurité grâce à des investissements dans les infrastructures numériques, la modernisation réglementaire et la protection des actifs critiques. Ces efforts continuent d'élargir les opportunités pour les fournisseurs et les prestataires de services à travers la région.
Paysage réglementaire
La réglementation en matière de cybersécurité au Moyen-Orient se durcit autour de l'octroi de licences aux fournisseurs, de l'assurance des infrastructures critiques et d'un signalement plus rapide des incidents. En Arabie saoudite, la National Cybersecurity Authority (NCA) a fait progresser le RFCS-1: 2026 (Regulatory Framework for Licensing Cybersecurity Services, Products and Solutions), orientant le marché vers une supervision formelle des fournisseurs et prestataires de services de cybersécurité. Cela ajoute des exigences de conformité tant pour les MSSP locaux que pour les multinationales servant les secteurs gouvernementaux et autres secteurs réglementés.
Les Émirats arabes unis formalisent également la gouvernance cybernétique dans le cadre de programmes stratégiques nationaux, y compris des contrôles orientés vers les marchés publics tels que la transparence de type SBOM et un accès conditionné à l'accréditation pour les fournisseurs desservant les infrastructures d'information critiques. En dehors du noyau du CCG, Oman a promulgué une loi sur la cybercriminalité par le décret royal 61/2026, en vigueur depuis juin 2026, renforçant les conséquences juridiques des infractions cybernétiques et consolidant le contexte d'application qui sous-tend l'investissement des entreprises dans la surveillance, la réponse aux incidents et la criminalistique. Dans l'ensemble des pays, les exigences de souveraineté des données et les approches d'accréditation nationale façonnent de plus en plus les modèles de mise sur le marché, les fournisseurs étant poussés vers une livraison locale, des partenariats locaux et des cartographies de contrôles auditables pour les acheteurs du secteur public, de la BFSI et des infrastructures critiques.
Analyse de la chaîne de valeur
La chaîne de valeur de la cybersécurité au Moyen-Orient commence par les fournisseurs de technologie mondiaux et régionaux (sécurité réseau, sécurité des terminaux, IAM, sécurité cloud, sécurité OT et renseignement sur les menaces), suivis des distributeurs et intégrateurs de systèmes qui localisent les déploiements pour les environnements réglementés, puis des MSSP qui exploitent les opérations de SOC, le MDR et la réponse aux incidents pour le compte des entreprises et des organismes publics. Les acheteurs gouvernementaux et des infrastructures critiques influencent fortement la demande, les achats passant souvent par des partenaires accrédités et exigeant la résidence des données, un support local et une documentation de conformité. Cette structure favorise une part plus élevée de services autour de la conception d'architecture, de la validation des contrôles et de la surveillance continue.
La collaboration public-privé constitue une couche intermédiaire déterminante dans la région, le UAE Cyber Security Council travaillant avec des fournisseurs multinationaux pour mettre en place des pôles de capacités locaux, y compris des centres d'innovation et des centres d'excellence axés sur l'OT. Cela resserre les boucles de rétroaction entre les exigences réglementaires, la configuration des produits et le développement des compétences. La localisation de la prestation, y compris les modèles d'exploitation de cloud souverain et l'implantation locale de centres de données, ainsi que les cadres d'assurance régissant les transferts de technologie à fort enjeu, tels que l'Intergovernmental Assurance Agreement (IGAA) évoqué autour de Microsoft et G42, s'intègrent de plus en plus à la manière dont les solutions sont packagées, exploitées et prises en charge dans la région.
Paysage concurrentiel
Des fournisseurs mondiaux tels que Cisco, Palo Alto Networks et Fortinet sont en concurrence avec des champions locaux, notamment DarkMatter, Help AG et CPX, sur le marché de la cybersécurité au Moyen-Orient, qui reste modérément fragmenté. G42 a acquis CPX en février 2025, intégrant l'infrastructure d'IA aux outils défensifs et soulignant comment les capacités interdomaines sont devenues un facteur de différenciation important pour les leaders du marché. La transaction a renforcé le lien entre les capacités informatiques avancées et les opérations de cybersécurité, consolidant l'évolution du marché vers des plateformes intégrées capables de soutenir la détection des menaces, la réponse et la résilience. Le carnet de commandes de DarkMatter, fortement orienté vers le gouvernement et estimé à 80 % de ses revenus, démontre l'importance continue de la confiance souveraine, en particulier parmi les clients du secteur public et des infrastructures critiques.
La société saoudienne Cipher a obtenu 13,3 millions USD de financement pour développer ses équipes de tests d'intrusion et de réponse aux incidents, reflétant la demande croissante de services de cybersécurité spécialisés dans la région. Le financement par capital-risque se déplace de plus en plus vers des plateformes pilotées par l'IA capables de traiter les ensembles de données en langue arabe, les schémas de menaces régionaux et les exigences de conformité locales. Les alliances stratégiques entre les équipementiers énergétiques et les fournisseurs de cybersécurité gagnent également du terrain, des entreprises telles que Palo Alto Networks s'associant à SLB pour intégrer la sécurité dans les mises à niveau des systèmes de contrôle industriel. Ces partenariats indiquent que la cybersécurité devient un composant essentiel de la modernisation industrielle, en particulier dans les secteurs où la continuité opérationnelle, la sécurité et la conformité réglementaire sont critiques.
La concurrence par les prix s'intensifie dans les niches de points de terminaison banalisées, les fournisseurs se concurrençant sur l'échelle, les fonctionnalités groupées et les capacités de services gérés. Cependant, des marges premium persistent dans des domaines spécialisés tels que les passerelles de segmentation OT, les puces d'informatique confidentielle et les modules de chasse aux menaces par IA, où les acheteurs privilégient la performance, la résilience et l'assurance de conformité plutôt que le prix. L'essor des offres MSSP groupées et des centres d'opérations de sécurité en cloud souverain devrait réduire la part des cabinets de conseil purs, notamment à mesure que les clients recherchent des opérations de sécurité intégrées, une gestion localisée des données et une surveillance continue. Par conséquent, le succès dépendra de modèles de prestation hybrides, d'un personnel qualifié localement et de cartographies de conformité démontrables qui alignent les solutions de cybersécurité sur les exigences réglementaires et opérationnelles régionales.
Leaders du secteur de la cybersécurité au Moyen-Orient
-
IBM Corporation
-
Fortinet Inc.
-
Cisco Systems Inc.
-
Trend Micro Inc.
-
Microsoft Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la cybersécurité au Moyen-Orient
- IBM Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Microsoft Corporation
- Trend Micro Incorporated
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- Broadcom Ltd. (Symantec)
- Dell Technologies Inc.
- Intel Corporation
- McAfee LLC
- Huawei Technologies Co. Ltd.
- Zscaler Inc.
- DarkMatter Group
- Help AG (e&)
- CPX Holding (UAE)
- StarLink ME
- Cyway LLC
- BAE Systems AI
- Kaspersky Lab
Lire l’analyse des entreprises de marché de la cybersécurité au Moyen-Orient

Opportunités de marché et perspectives d'avenir
Une zone d'opportunité à court terme concerne l'accompagnement des fournisseurs en matière de conformité, les régulateurs et les propriétaires d'infrastructures critiques relevant leurs attentes en matière de livraison accréditée, de rigueur de signalement des violations et de transparence de la chaîne d'approvisionnement. Le RFCS-1: 2026 de la NCA saoudienne accroît l'importance des offres de cybersécurité sous licence et surveillées, créant de l'espace pour les fournisseurs et partenaires capables d'opérationnaliser les contrôles via des services managés auditables, des évaluations de préparation et des architectures adaptées à la localisation. Aux Émirats arabes unis, les programmes nationaux et les exigences liées aux achats publics continuent de renforcer la demande de capacités de sécurité directement liées aux cycles de déploiement de l'administration numérique, y compris l'adoption sécurisée du cloud et les contrôles de gouvernance de l'IA.
La sécurité de l'IA, la protection OT/ICS et le développement de la main-d'œuvre locale représentent également des axes d'opportunité actifs avec des actions de marché visibles. En 2026, IBM a annoncé des projets pour un centre d'innovation conjoint avec le UAE Cyber Security Council, et Fortinet a formalisé un protocole d'accord avec le même organisme, incluant le renforcement des capacités locales telles qu'un centre de données local et un FortiGuard Center of Excellence. Ces initiatives reflètent la préférence des clients pour une expertise locale, du renseignement sur les menaces et des modèles d'exploitation alignés sur la souveraineté. Les investissements dans l'infrastructure IA régionale, y compris Microsoft et G42 dans le cadre d'un accord d'assurance (IGAA), augmentent encore la demande pour la gestion de la posture de sécurité cloud, le zero trust centré sur l'identité, et les contrôles de protection des modèles et des données pouvant être fournis dans le respect des contraintes réglementaires locales.
Recent Industry Developments in Marché de la cybersécurité au Moyen-Orient
- Juin 2026 : Trend Micro (TrendAI) a lancé l'activité de sécurité IA d'entreprise TrendAI aux Émirats arabes unis. Ce lancement élargit les offres de sécurité IA sur le marché émirien et renforce les capacités locales de gouvernance et de sécurité de l'IA aux Émirats arabes unis.
- Mai 2026 : IBM a annoncé un centre d'innovation conjoint à Abou Dhabi avec le UAE Cybersecurity Council. Cette collaboration marque une innovation en matière d'IA de confiance et de cybersécurité dans la région, et ancre des initiatives de sécurité IA souveraine ainsi que la R&D régionale aux Émirats arabes unis.
- Mai 2026 : Fortinet a formalisé un protocole d'accord avec le UAE Cyber Security Council pour faire progresser les capacités nationales de cybersécurité. Cet accord soutient la souveraineté des données et la capacité locale de cybersécurité, et établit un centre de données local ainsi qu'une collaboration en matière de sécurité pour renforcer la résilience régionale.


Marché de la cybersécurité au Moyen-Orient Portée du rapport et méthodologie de recherche
Définition et couverture du marché
Pour cette méthodologie, le marché couvre les dépenses consacrées aux solutions et services de cybersécurité utilisés pour prévenir, détecter et répondre aux menaces numériques au sein des organisations du Moyen-Orient, dans les secteurs public et privé.
Exclusions du périmètre : la scurité purement physique, les systèmes de sûreté non cybernétiques et le matériel informatique général qui n'est pas acheté principalement à des fins de sécurité ne sont pas comptabilisés.
Aperçu de la segmentation
-
Par offre
-
Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Équipements de sécurité réseau
- Sécurité des points de terminaison
- Autres solutions
-
Services
- Services professionnels
- Services gérés
-
Solutions
-
Par mode de déploiement
- Cloud
- Sur site
-
Par taille d'organisation
- PME
- Grandes entreprises
-
Par utilisateur final
- BFSI
- Santé
- Informatique et télécommunications
- Industrie et défense
- Commerce de détail
- Énergie et services publics
- Fabrication
- Autres utilisateurs finaux
-
Par pays
- Arabie saoudite
- Émirats arabes unis
- Qatar
- Koweït
- Bahreïn
- Égypte
- Reste du Moyen-Orient
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a débuté par la cartographie de la surface de risque cyber et de la manière dont les réglementations orientent les budgets vers les postes de sécurité. Nous avons consulté des sources publiques telles que les agences nationales de cybersécurité et les régulateurs, les autorités de télécommunications, les circulaires des banques centrales et les organismes statistiques qui publient des indicateurs relatifs aux TIC et à l'adoption du numérique.
Nous avons également utilisé des sources basées sur les publications d'entreprises, telles que les rapports annuels, les présentations aux investisseurs et les communiqués de presse, afin de cartographier les priorités de sécurité par secteur, ainsi que des reportages médiatiques réputés sur les incidents et les évolutions réglementaires. Pour les vérifications complémentaires, nous avons eu recours à des abonnements payants pour les données financières et le renseignement sur les entreprises, les actualités et les données financières, une base de données d'expéditions à l'import-export au niveau des envois (pour certaines catégories de sécurité liées au matériel) et des bases de données de brevets pour évaluer l'activité produit. Les sources listées ici ne sont pas exhaustives, et de nombreux autres documents publics et ensembles de données ont également été utilisés pour la collecte, la validation et la clarification.
Entretiens primaires et enquêtes
Les travaux primaires ont été utilisés pour tester ce que les sources documentaires ne pouvaient pas montrer clairement, notamment la manière dont les budgets se répartissent entre les outils, les services et les choix de déploiement selon les différents pays. Nous avons échangé avec des acheteurs, des responsables de la sécurité, des prestataires de services et des acteurs des canaux de distribution dans le Golfe et d'autres marchés clés du Moyen-Orient, afin que les hypothèses sur le calendrier d'adoption et la tarification restent réalistes.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier niveau : 30 % | Directeurs généraux (CXO) : 13 % |
| Niveau intermédiaire : 54 % | Responsables fonctionnels/d'unité : 35 % |
| Acteurs de plus petite taille : 16 % | Managers : 52 % |
Dimensionnement du marché et prévisions
Le dimensionnement a débuté par une construction descendante dans laquelle les signaux de dépenses régionales en TI et en numérisation ont été convertis en un bassin de demande en cybersécurité à l'aide d'hypothèses de pénétration et de part budgétaire vérifiées pays par pays. Après avoir établi le premier total, nous l'avons corroboré par des approximations ascendantes sélectives, notamment le prix par utilisateur pour les contrôles des terminaux et des identités, la croissance des charges de travail cloud mappée aux taux d'attachement de la sécurité cloud, et des vérifications auprès des canaux de distribution sur les offres groupées de services gérés. Lorsque des écarts sont apparus, nous avons ajusté les totaux.
Les données d'entrée ont été maintenues pratiques et reproductibles, notamment le rythme d'adoption du cloud public, le nombre d'entités réglementées dans le secteur bancaire et les infrastructures critiques, les déploiements de grands programmes liés aux initiatives numériques nationales, l'intensité des violations signalées et les exigences de réponse, ainsi que la répartition locale entre les équipes internes et les SOC externalisés et les services gérés. Les prévisions ont été produites à l'aide d'une analyse de scénarios, dans laquelle des facteurs tels que le calendrier d'application de la réglementation, la vitesse de migration vers le cloud et la disponibilité des compétences ont été variés, puis alignés sur les perspectives les plus communes partagées lors des entretiens.
Cycle de validation des données et de mise à jour
La validation a été effectuée en triangulant le modèle par rapport à des signaux indépendants tels que l'orientation des dépenses en TIC, l'expansion des services cloud, les schémas d'approvisionnement du secteur public et le rythme observé des déploiements pilotés par la conformité. Les valeurs aberrantes ont été examinées par des contrôles de variance entre les pays et les utilisateurs finaux, et des appels de suivi ont été déclenchés lorsqu'une hypothèse clé a évolué ou lorsqu'une nouvelle annonce de politique a modifié le calendrier.
Avant la validation finale, le travail est examiné par étapes afin que les totaux du marché, les taux de croissance et les hypothèses clés restent cohérents entre les sections. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs surviennent, suivies d'une révision finale avant livraison pour maintenir les chiffres à jour.
Taille du marché de la cybersécurité au Moyen-Orient selon Mordor Intelligence comparée à d'autres estimations publiées
Les tailles de marché publiées pour la cybersécurité au Moyen-Orient peuvent sembler très éloignées les unes des autres, car les définitions sous-jacentes diffèrent souvent, même lorsque le libellé du sujet semble similaire. Les différences proviennent généralement du fait qu'une source suit les dépenses des utilisateurs finaux par rapport aux revenus des fournisseurs, des pays inclus, et de la question de savoir si des éléments de gestion des risques informatiques au-delà de la sécurité sont intégrés.
Certains chiffres publiés couvrent une géographie plus large comme la région MENA ou MEA et peuvent également décrire les dépenses de sécurité et de gestion des risques incluant des catégories adjacentes. Chez Mordor Intelligence, le total du marché est comptabilisé comme les solutions et services de cybersécurité dans le périmètre du rapport sur le Moyen-Orient, et les totaux sont actualisés autour de l'année de base indiquée afin que le calendrier des devises et la progression des prix ne dérivent pas.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 20,55 milliards USD (2025) | |
| Cabinet de conseil mondial A | 3,30 milliards USD (2024) | Utilise les dépenses de sécurité et de gestion des risques des utilisateurs finaux de la région MENA, ce qui peut exclure les pays du Moyen-Orient en dehors de sa définition et peut regrouper des catégories de risques adjacentes qui ne sont pas traitées comme des revenus de cybersécurité. |
| Revue spécialisée B | 6,20 milliards USD (2024) | Représente les dépenses en produits et services de sécurité de la région MEA et exclut explicitement Israël, ce qui modifie la géographie, et l'angle basé sur l'année et les dépenses le rend plus petit qu'un modèle de valeur de marché pour le Moyen-Orient. |
Le tableau montre que l'écart est principalement dû aux libellés géographiques et à ce qui est mesuré, à savoir les dépenses par rapport à une vision plus large de la valeur du marché. En maintenant explicites le périmètre et l'alignement sur l'année, puis en vérifiant les résultats par rapport aux signaux d'adoption et de tarification, le chiffre final reste traçable selon des étapes claires qui peuvent être reproduites.


Questions clés auxquelles le rapport répond
Quelle est la valeur actuelle du marché de la cybersécurité au Moyen-Orient ?
Le marché est évalué à 20,55 milliards USD en 2025 et à 23,54 milliards USD en 2026, et est en bonne voie pour atteindre 46,39 milliards USD d'ici 2031 avec un CAGR de 14,55 %.
Quel pays mène les dépenses régionales en cybersécurité ?
Les Émirats arabes unis détiennent la plus grande part nationale à 29,62 % des revenus de 2025.
Quel secteur connaît la croissance la plus rapide en matière de demande de cybersécurité ?
La santé se développe à un TCAC de 20,12 % jusqu'en 2031, à mesure que les hôpitaux se numérisent et protègent les données des patients.
Comment les programmes nationaux « Vision » influencent-ils les budgets ?
Les réglementations dans le cadre d'initiatives telles que Vision 2030 de l'Arabie saoudite imposent des contrôles de sécurité minimaux, transformant la cybersécurité en un coût d'exploitation non discrétionnaire.
Pourquoi la sécurité cloud devient-elle une priorité malgré les règles de résidence des données ?
Les modèles d'informatique confidentielle et de cloud souverain permettent aux agences de tirer parti de ressources élastiques tout en maintenant les données sensibles sous juridiction nationale.
Quel est le principal obstacle à une croissance plus rapide du marché ?
Une pénurie persistante de professionnels qualifiés en cybersécurité alimente l'inflation salariale et ralentit le déploiement des projets, notamment en Arabie saoudite et aux Émirats arabes unis.
Dernière mise à jour de la page le:


