
Tamaño y Participación del Mercado de Ciberseguridad de Oriente Medio
Visión General del Mercado
| Período de Estudio | 2021 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
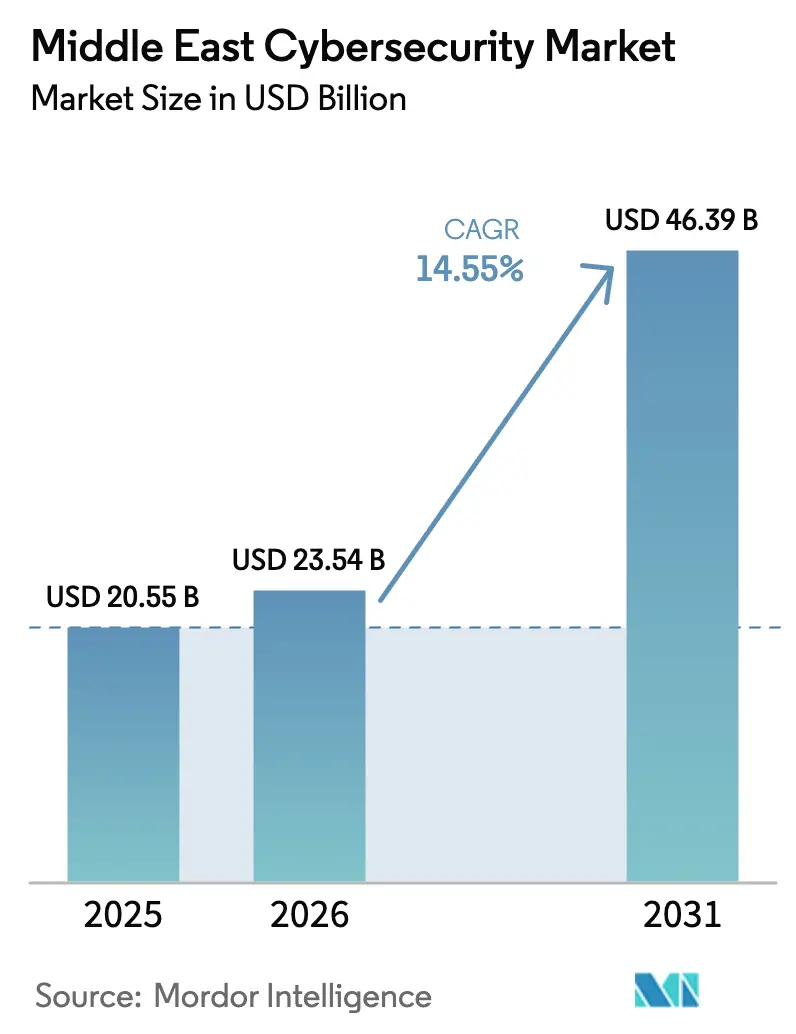
| Tamaño del mercado en el año base (2025) | 20.55 Mil millones de dólares |
| Tamaño del Mercado (2026) | 23.54 Mil millones de dólares |
| Tamaño del Mercado (2031) | 46.39 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 14.55 % |
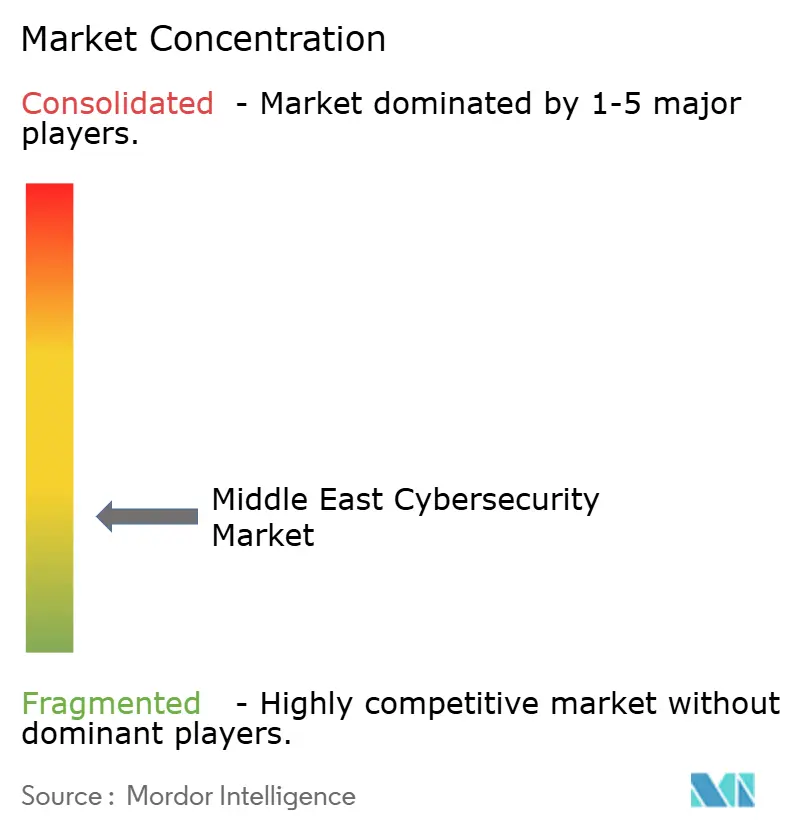
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de Oriente Medio por Mordor Intelligence
El tamaño del mercado de ciberseguridad de Oriente Medio fue valorado en USD 20,55 mil millones en 2025 y se estima que crecerá desde USD 23,54 mil millones en 2026 hasta alcanzar USD 46,39 mil millones en 2031, a una CAGR del 14,55% durante el período de previsión (2026-2031). La acelerada digitalización, los persistentes ataques de actores estatales y el gasto obligatorio en cumplimiento normativo bajo los programas nacionales de transformación están impulsando la demanda. Las brechas en infraestructuras críticas, como la infiltración iraní de dos años en redes operativas regionales, han desplazado los presupuestos desde herramientas discrecionales hacia plataformas de confianza cero. Las agendas de "Visión" gubernamentales en el CCG están transformando la ciberseguridad en un costo base para hacer negocios, mientras que la migración a la nube y la adopción de IA en organismos públicos crean nuevas superficies de ataque que requieren defensas especializadas. La escasez de talento y las fragmentadas normas de soberanía de datos frenan el progreso, pero un creciente grupo de proveedores locales de seguridad gestionada y asociaciones internacionales está comenzando a aliviar las fricciones de implementación.
Conclusiones Clave del Informe
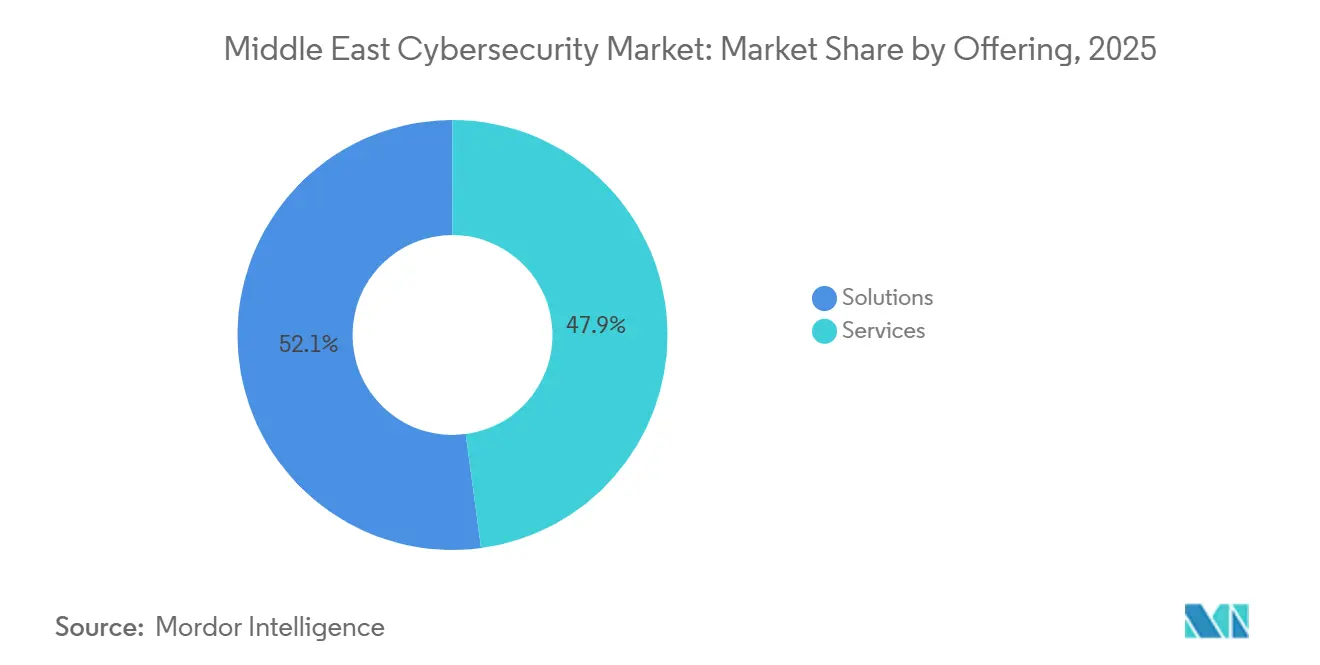
- Por oferta, las soluciones representaron el 52,12% del tamaño del mercado de ciberseguridad de Oriente Medio en 2025, mientras que se prevé que los servicios crezcan a una CAGR del 18,45% entre 2026 y 2031.
- Por modo de implementación, las instalaciones en la nube representaron el 73,06% del mercado de ciberseguridad de Oriente Medio en 2025. Se proyecta que las implementaciones basadas en la nube crezcan a una CAGR del 18,32% hasta 2031.
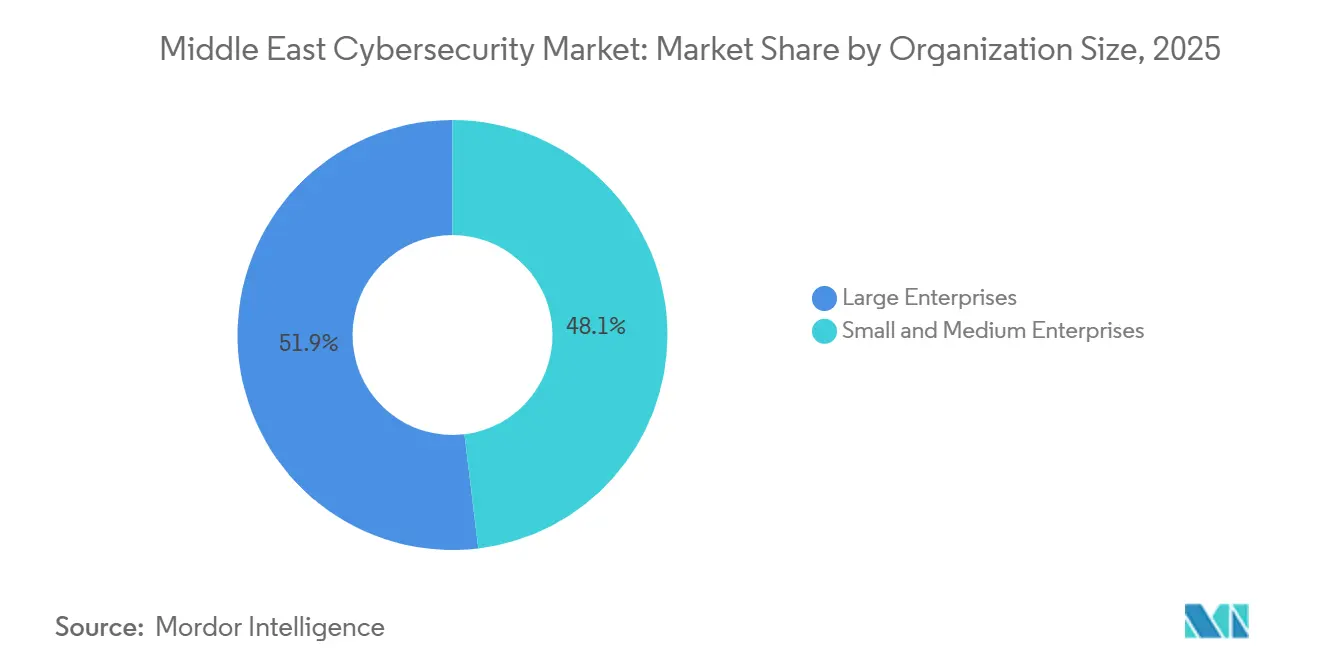
- Por tamaño de organización, las grandes empresas capturaron el 51,96% de la participación del mercado de ciberseguridad de Oriente Medio en 2025, y las pymes avanzan a una CAGR del 17,21% hasta 2031.
- Por usuario final, el sector BFSI representó el 21,02% de los ingresos en 2025; se proyecta que la salud se componga a una CAGR del 20,12% hasta 2031.
- Por país, Arabia Saudita en Oriente Medio tiene una participación de mercado del 29,62% en ciberseguridad en 2025, mientras que se espera que los Emiratos Árabes Unidos (EAU) se expandan a una CAGR del 17,46% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de Ataques de Estados-Nación e Infraestructuras Críticas | +3.2% | EAU, Arabia Saudita | Mediano plazo (2-4 años) |
| Programas de "Visión" Gubernamentales que Exigen Presupuestos de Ciberseguridad | +2.8% | Núcleo del CCG | Largo plazo (≥4 años) |
| Adopción de la Nube como Prioridad y de SaaS en el Sector Público del CCG | +2.1% | EAU, Arabia Saudita, Catar | Corto plazo (≤2 años) |
| Análisis de Seguridad Impulsado por IA que Reduce el MTTR | +1.9% | EAU, Arabia Saudita | Mediano plazo (2-4 años) |
| Ola de Fusiones y Adquisiciones entre MSSPs Locales que Crean Ofertas Integradas | +1.4% | Emiratos Árabes Unidos, Arabia Saudita | Corto plazo (≤2 años) |
| Modernización de OT de Petróleo y Gas hacia Arquitecturas de Confianza Cero | +1.6% | Arabia Saudita, EAU, Kuwait, Omán | Largo plazo (≥4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de Ataques de Actores Estatales y a Infraestructuras Críticas
Los grupos patrocinados por estados han pasado de intrusiones rápidas a posiciones persistentes y de varios años en redes operativas, como lo ilustra la campaña Lemon Sandstorm que explotó vulnerabilidades de VPN en servicios públicos regionales.[1]Lemos, Robert, "Lemon Sandstorm Reveals Risks to Middle East Infrastructure," Dark Reading, darkreading.com Actores vinculados a Irán mantuvieron acceso encubierto durante hasta 24 meses, lo que pone de relieve el valor estratégico que los adversarios otorgan a las capacidades de perturbación y la vigilancia de redes a largo plazo. En respuesta, los gobiernos reforzaron los intercambios de inteligencia sobre amenazas en tiempo real y mejoraron la coordinación transfronteriza. Por ejemplo, el pacto del Consejo de Ciberseguridad de los EAU con Group-IB coordinó manuales de respuesta a incidentes en 15 jurisdicciones, apoyando una detección, contención y remediación más rápidas de las ciberamenazas. Como resultado, las crecientes tensiones geopolíticas continuaron impulsando el gasto premium en el fortalecimiento de endpoints, herramientas de visibilidad de OT y servicios forenses en el mercado de ciberseguridad de Oriente Medio.
Programas Gubernamentales de "Visión" que Exigen Presupuestos de Ciberseguridad
Las hojas de ruta de transformación nacional jurídicamente vinculantes en Arabia Saudita, los Emiratos Árabes Unidos y Qatar han posicionado la ciberseguridad como una prioridad central de seguridad nacional. En el mercado de ciberseguridad de Qatar, los ministerios, los grupos energéticos soberanos, los bancos y los conglomerados vinculados al Estado enfrentan obligaciones de cumplimiento en múltiples niveles bajo funciones nacionales de garantía y regulaciones sectoriales, lo que respalda presupuestos de seguridad más amplios y complejos. Estos programas están trasladando las inversiones en ciberseguridad del gasto tecnológico discrecional a asignaciones presupuestarias obligatorias en entidades públicas y privadas. Como resultado, las organizaciones están convirtiendo licencias, herramientas de cumplimiento y servicios de seguridad anteriormente opcionales en partidas presupuestarias exigibles para cumplir con los requisitos regulatorios y operativos. Las regulaciones sauditas introducidas en diciembre de 2024 estipularon sanciones de hasta 25 millones de SAR (6,60 millones de USD) por incumplimiento, lo que efectivamente refuerza la responsabilidad empresarial y respalda los ciclos de adquisición de ciberseguridad a varios años.[2]Two Birds, "Arabia Saudita: Regulaciones de la Autoridad Nacional de Ciberseguridad 2024," twobirds.com Los Emiratos Árabes Unidos fijaron como objetivo que la IA contribuya con un 20% al PIB no petrolero, lo que incrementó la necesidad de una infraestructura digital segura en los servicios gubernamentales, las empresas y las industrias críticas. En consecuencia, cada lanzamiento de servicio digital debe someterse a una acreditación de seguridad antes de su puesta en marcha. Estas líneas de base obligatorias de ciberseguridad están desplazando el mercado de ciberseguridad de Oriente Medio de un modelo de gasto por proyectos a un modelo de presupuesto recurrente, ya que las organizaciones deben invertir continuamente en cumplimiento normativo, monitoreo, gestión de riesgos y resiliencia cibernética.
Adopción de la Nube como Prioridad y de SaaS en el Sector Público del CCG
Los directores de IA en ministerios de los EAU y los pilotos de cadena de bloques en bancos sauditas están acelerando la migración de datos sensibles hacia infraestructuras de nube compartidas. Este cambio está aumentando la necesidad de controles avanzados de seguridad en la nube, gestión de acceso basada en identidad y plataformas de servicio de acceso seguro en el borde (SASE) para proteger cargas de trabajo y usuarios distribuidos. A medida que las entidades del sector público en el CCG amplían el uso de estrategias de nube como prioridad y aplicaciones de software como servicio (SaaS), las inversiones en ciberseguridad se están volviendo esenciales para apoyar la transformación digital segura, el cumplimiento normativo y la resiliencia operativa. Se proyecta que el centro de excelencia de Google Cloud en Abu Dabi ayude a evitar 6.800 millones de USD en pérdidas por ciberdelincuencia para 2030, lo que subraya el valor económico de la inversión proactiva en ciberseguridad.[3]Consejo de Ciberseguridad de los EAU, "Empoderando la Ciberdefensa: EAU y Google Cloud colaborarán en Ciberseguridad," googlecloudpresscorner.com Los requisitos de soberanía de datos continúan influyendo en las decisiones de adopción de la nube, pero las implementaciones de computación confidencial están ayudando a las agencias a cifrar datos mientras están en uso, reduciendo los riesgos de migración y apoyando la adopción segura de infraestructura compartida.
Análisis de Seguridad Impulsado por IA que Reduce el MTTR
Las empresas regionales adoptan cada vez más la telemetría basada en aprendizaje automático para cerrar las brechas de detección sin ampliar significativamente los equipos de ciberseguridad. Este enfoque ayuda a las organizaciones a mejorar la visibilidad de amenazas, automatizar el triaje de alertas y reducir el tiempo medio de respuesta (MTTR) en entornos de TI y operativos complejos. Las encuestas muestran que el 99% de las organizaciones de los EAU reconocieron los beneficios de la IA para fortalecer la resiliencia cibernética, mientras que el 49% planeaba asignar presupuestos adicionales específicamente para casos de uso de análisis.[4]Zawya, "Las organizaciones de los EAU intensifican las inversiones en IA, impulsando el cumplimiento de datos y la resiliencia cibernética," zawya.com Los bancos están implementando modelos de análisis de comportamiento para mejorar la prevención del fraude y apoyar el cumplimiento de las directrices de supervisión de SAMA. Los proveedores que ofrecen canalizaciones de datos independientes del modelo, capacidades de análisis escalables y bibliotecas de inteligencia sobre amenazas en idioma local están ganando terreno a medida que las empresas priorizan una detección más rápida, una respuesta contextual y la eficiencia operativa.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Brecha de Talento Persistente e Inflación Salarial de Dos Dígitos | -2.4% | Núcleo del CCG, especialmente Arabia Saudita y Emiratos Árabes Unidos | Mediano plazo (2-4 años) |
| Leyes de Soberanía de Datos Fragmentadas en el CCG y el Levante | -1.8% | A nivel regional, varía según el país | Largo plazo (≥4 años) |
| SCADA Heredado con Aislamiento de Red que Retrasa las Actualizaciones de Seguridad en Tecnología Operativa | -1.2% | Arabia Saudita, Emiratos Árabes Unidos, Kuwait, Omán | Largo plazo (≥4 años) |
| TI en la Sombra No Gestionada en las Cadenas de Suministro de las Pymes | -0.8% | Núcleo del CCG | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Brecha Persistente de Talento e Inflación Salarial de Dos Dígitos
La rápida digitalización superó la oferta de profesionales de ciberseguridad cualificados, creando una brecha de talento persistente que desafió el crecimiento del mercado de ciberseguridad de Oriente Medio. Las empresas de servicios públicos de energía en Arabia Saudita tuvieron dificultades para cubrir puestos clave, incluso cuando aumentaron los salarios a tasas de dos dígitos. Esta inflación salarial incrementó los costos operativos, comprimió los márgenes y retrasó los plazos de los proyectos de ciberseguridad, limitando la capacidad de las empresas de servicios públicos para escalar los programas de seguridad de manera eficiente. La escasez también afectó el despliegue oportuno de soluciones avanzadas en infraestructuras críticas, particularmente en áreas que requieren experiencia especializada. Aunque las universidades ampliaron su oferta de cursos, la experiencia en IA, seguridad en la nube y respuesta a incidentes siguió siendo escasa, lo que dificultó que las organizaciones desarrollaran capacidades de ciberseguridad resilientes y sostuvieran el crecimiento del mercado.
Leyes de Soberanía de Datos Fragmentadas en el CCG y el Levante
Los estatutos fragmentados de soberanía y localización de datos en el CCG y el Levante obligan a las empresas multinacionales y a los proveedores de servicios de ciberseguridad a operar entornos de datos paralelos, lo que aumenta la complejidad arquitectónica, los costos de cumplimiento y los plazos de implementación. La ley de protección de datos de los EAU incluye múltiples exenciones sectoriales, mientras que las regulaciones sauditas continúan exigiendo que clases específicas de datos permanezcan en el país. Esta divergencia regulatoria limita las economías de escala para los despliegues de servicios regionales y dificulta que los proveedores implementen plataformas de ciberseguridad estandarizadas en múltiples jurisdicciones. Como resultado, las organizaciones a menudo necesitan arquitecturas de seguridad personalizadas, almacenamiento de datos localizado y controles de cumplimiento específicos por país, lo que puede retrasar las decisiones de adquisición y aumentar el costo total de propiedad. Estos factores han limitado el crecimiento del mercado de ciberseguridad de Oriente Medio al ralentizar la adopción de seguridad basada en la nube, complicar la prestación de servicios de seguridad gestionados y reducir la eficiencia operativa tanto para compradores como para proveedores.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Las Soluciones Superan a los ServiciosLas soluciones representaron el 52,12% del tamaño del mercado de ciberseguridad de Oriente Medio en 2025, mientras que se prevé que los servicios registren una CAGR del 18,45% durante 2026-2031. Los ingresos por servicios se están expandiendo a un ritmo más rápido que los ingresos por soluciones, ya que las empresas se alejan de la externalización impulsada por incidentes y adoptan cada vez más modelos de prevención centrados en plataformas. Este cambio refleja un enfoque más amplio en la gestión proactiva de la ciberseguridad, el monitoreo continuo y las capacidades de defensa integradas. La demanda sigue concentrada en la gestión de la postura de seguridad en la nube, el blindaje de aplicaciones y la orquestación de identidades, ya que estas capacidades apoyan la implementación de políticas de confianza cero en entornos empresariales. Las brechas de infraestructura de alto perfil también han acelerado la inclusión de herramientas de visibilidad en tiempo real y motores de detección de anomalías en los planes de adquisición, ya que las organizaciones priorizan una identificación y respuesta más rápidas ante amenazas.
Al mismo tiempo, los equipos de servicios profesionales continúan abordando un nicho especializado en auditorías de cumplimiento y pruebas de penetración (red-teaming), particularmente entre organizaciones que requieren validación externa de los controles de seguridad y la preparación regulatoria. Sin embargo, los contratos de seguridad gestionada enfrentan presión de precios a medida que los clientes más grandes internalizan cada vez más los centros de operaciones de seguridad para obtener mayor control sobre los procesos de seguridad, la visibilidad de los datos y la respuesta a incidentes. Los proveedores nativos de IA, como Corgea, aseguraron 2,6 millones de USD para desarrollar motores automatizados de triaje de vulnerabilidades adaptados a bases de código en idioma árabe, lo que subraya la innovación que ahora fortalece el canal de soluciones y apoya el cambio del mercado hacia capacidades de ciberseguridad más automatizadas y conscientes del contexto.


Por Modo de Implementación:
La Nube Avanza a Pesar de las Preocupaciones sobre la Soberanía de DatosLas cargas de trabajo en la nube representaron el 73,06% del mercado de ciberseguridad de Oriente Medio en 2025 y se proyecta que crezcan a una CAGR del 18,32% hasta 2031. Los ministerios del CCG han adoptado estatutos de "nube como prioridad" para modernizar los servicios a los ciudadanos, mejorar la eficiencia operativa y fortalecer la prestación de servicios digitales. Este cambio ha aumentado la adopción de SASE y pasarelas de cifrado de cargas de trabajo, ya que las entidades del sector público y las empresas priorizan el acceso seguro, la protección de datos y las operaciones en la nube escalables. Las opciones de computación confidencial ahora ofrecen controles basados en hardware que ayudan a las organizaciones a cumplir con los requisitos regulatorios mientras conservan los beneficios de costo y escalabilidad de la infraestructura en la nube.
Las implementaciones locales siguen siendo el modelo preferido para la banca central y las redes de defensa, donde las organizaciones deben cumplir con estrictos requisitos de clasificación de datos, soberanía y seguridad. Los modelos híbridos también están ganando terreno a medida que las instituciones equilibran el cumplimiento normativo con la necesidad de capacidades digitales avanzadas. Los bancos sauditas ahora enrutan las transferencias interbancarias de cadena de bloques a través de nodos locales mientras almacenan las cargas de trabajo de análisis en nubes soberanas. Este enfoque de doble pila protege los requisitos críticos de residencia de datos al tiempo que permite el monitoreo de fraude impulsado por IA, análisis más rápidos y operaciones más flexibles en entornos de nube elástica.
Por Tamaño de Organización:
Las PYMEs Impulsan un Crecimiento InesperadoLas grandes empresas representaron el 51,96% de los ingresos en 2025, mientras que se proyecta que las pymes se expandan a una CAGR del 17,21% a medida que aumenta la conciencia sobre ciberseguridad y los paquetes de soluciones llave en mano reducen las barreras de entrada. Las agendas de emprendimiento regional, incluidos los esquemas de financiamiento de Monsha'at, continúan apoyando la creación de empresas digitales que consideran la ciberseguridad un requisito previo para la obtención de licencias y las operaciones comerciales. En respuesta a esta demanda, los proveedores están empaquetando la seguridad de endpoints, correo electrónico y acceso a la nube en consolas multiinquilino con precios basados en el consumo, lo que permite a las organizaciones adoptar protección integrada con mayor flexibilidad y menor inversión inicial.
Aunque las grandes empresas ya operan marcos de ciberseguridad relativamente maduros, se enfrentan a nuevos desafíos de OT en petróleo, gas y petroquímica, donde el 60% de los operadores considera que las amenazas operativas son más graves que las amenazas de TI. Como resultado, su gasto en ciberseguridad está pasando del equipamiento perimetral tradicional hacia pasarelas de segmentación y soluciones de gobernanza de identidades que se extienden por las redes de control de refinerías. Esta transición refleja un mayor enfoque en la protección de entornos operativos críticos, la mejora del control de acceso y la reducción de riesgos en sistemas industriales interconectados.
Por Usuario Final:
La Sanidad Emerge como Líder de CrecimientoSe proyecta que el gasto en salud aumente a una CAGR del 20,12% hasta 2031, impulsado por la continua adopción de flujos de trabajo de pacientes digitalizados, plataformas de telemedicina y diagnósticos habilitados por IoT. Estas tecnologías mejoran la eficiencia clínica y el acceso de los pacientes, pero también amplían la superficie de ciberataque en las redes de salud. Los incidentes de ransomware dirigidos a cadenas hospitalarias han llevado a los reguladores a reforzar los requisitos de monitoreo continuo y transferencia cifrada de registros de pacientes. Como resultado, las organizaciones de salud están aumentando su enfoque en el aislamiento de redes, la detección de anomalías y controles de ciberseguridad más sólidos. La implementación de los principios de la Industria 4.0 en clínicas inteligentes también está impulsando una mayor demanda de soluciones de gestión de identidades y microsegmentación para asegurar entornos médicos conectados.
Por el contrario, el sector de Banca, Servicios Financieros y Seguros (BFSI) representó el 21,02% de los ingresos en 2025, respaldado por normas de adecuación de capital que exigían a las instituciones mejorar continuamente sus controles cibernéticos. Los bancos regionales integraron soluciones de IA de comportamiento para detectar fraudes en tiempo real y fortalecer el cumplimiento de los mandatos de supervisión de SAMA. Las empresas de Energía y Servicios Públicos dirigieron presupuestos hacia modernizaciones de confianza cero para mejorar la resiliencia de la infraestructura crítica, mientras que las empresas manufactureras implementaron soluciones de seguridad de la cadena de suministro para proteger las líneas de producción conectadas y reducir los riesgos en las redes industriales.
Análisis Geográfico
Mercado de Ciberseguridad en Arabia Saudita
Arabia Saudita fue el mercado más grande de la región, con una participación del 29,62% del mercado en 2025. Las inversiones a gran escala en la protección de la infraestructura de petróleo y gas, los servicios financieros y los sistemas gubernamentales en el marco de la Visión 2030 impulsaron su posición de liderazgo. El país también avanzó en la adopción de la nube soberana y fortaleció los marcos nacionales de ciberseguridad, lo que reforzó su papel como mercado ancla para proveedores y prestadores de servicios. Estas iniciativas respaldaron una fuerte demanda de soluciones de ciberseguridad en infraestructuras críticas, el sector público y entornos empresariales.
Mercado de Ciberseguridad en los Emiratos Árabes Unidos
Los Emiratos Árabes Unidos (EAU) son el mercado de más rápido crecimiento, con una proyección de registrar una CAGR del 17,46% entre 2026 y 2031. Se espera que las iniciativas de ciudades inteligentes en Dubái y Abu Dabi, la sólida aplicación regulatoria y la rápida adopción de soluciones de ciberseguridad habilitadas por inteligencia artificial impulsen este crecimiento. La posición de los EAU como centro tecnológico regional continúa apoyando la innovación, la transformación digital y los despliegues de seguridad avanzada en todo Oriente Medio. También se espera que el aumento de las inversiones en seguridad en la nube, inteligencia de amenazas y servicios de seguridad gestionados fortalezca el mercado de ciberseguridad del país durante el período de pronóstico.
Mercado de Ciberseguridad del CCG
Otros países, incluidos Qatar, Kuwait y Baréin, también contribuyen al crecimiento regional. Las estrategias nacionales de ciberseguridad, los mandatos de cumplimiento normativo y la creciente dependencia de los servicios de seguridad gestionados respaldan sus mercados. Aunque estos países son de menor escala que Arabia Saudita y los EAU, están mejorando de manera constante su postura en materia de ciberseguridad mediante inversiones en infraestructura digital, modernización regulatoria y protección de activos críticos. Estos esfuerzos continúan ampliando las oportunidades para proveedores y prestadores de servicios en toda la región.
Panorama regulatorio
La regulación de la ciberseguridad en todo Oriente Medio se está endureciendo en torno a la concesión de licencias a proveedores, la garantía de infraestructuras críticas y la notificación más rápida de incidentes. En Arabia Saudita, la Autoridad Nacional de Ciberseguridad (NCA) avanzó en el RFCS-1: 2026 (Marco Regulatorio para la Concesión de Licencias de Servicios, Productos y Soluciones de Ciberseguridad), orientando al mercado hacia una supervisión formal de los proveedores de ciberseguridad y de servicios. Esto añade expectativas de cumplimiento tanto para los MSSP locales como para las multinacionales que prestan servicios a organismos gubernamentales y otros sectores regulados.
Los Emiratos Árabes Unidos también están formalizando la gobernanza cibernética bajo programas de estrategia nacional, incluidos controles orientados a la contratación pública, como la transparencia al estilo SBOM y el acceso basado en acreditación para proveedores que prestan servicios a la infraestructura de información crítica. Fuera del núcleo del CCG, Omán promulgó una Ley de Ciberdelincuencia mediante el Decreto Real 61/2026, con entrada en vigor en junio de 2026, reforzando las consecuencias legales de los delitos cibernéticos y fortaleciendo el marco de aplicación que respalda la inversión empresarial en monitoreo, respuesta a incidentes y análisis forense. En todos los países, los requisitos de soberanía de datos y los enfoques de acreditación nacional están configurando cada vez más los modelos de comercialización, empujando a los proveedores hacia la entrega dentro del país, las asociaciones locales y las correspondencias de controles auditables para compradores del sector público, BFSI e infraestructura crítica.
Análisis de la cadena de valor
La cadena de valor de la ciberseguridad en Oriente Medio comienza con proveedores de tecnología globales y regionales (seguridad de redes, endpoint, IAM, seguridad en la nube, seguridad OT e inteligencia de amenazas), seguidos de distribuidores e integradores de sistemas que localizan las implementaciones para entornos regulados, y luego los MSSP que gestionan operaciones de SOC, MDR y respuesta a incidentes en nombre de empresas y organismos públicos. Los compradores gubernamentales y de infraestructura crítica influyen fuertemente en la demanda, donde la contratación a menudo se canaliza a través de socios acreditados y requiere residencia de datos, soporte local y documentación de cumplimiento. Esta estructura respalda una mayor proporción de servicios en torno al diseño de arquitectura, la validación de controles y el monitoreo continuo.
La colaboración público-privada es una capa intermedia definitoria en la región, con el Consejo de Ciberseguridad de los EAU trabajando con proveedores multinacionales para establecer centros de capacidad locales, incluidos centros de innovación y centros de excelencia enfocados en OT. Esto ajusta los ciclos de retroalimentación entre los requisitos de políticas, la configuración de productos y el desarrollo de habilidades. La localización de la entrega, incluidos los modelos operativos de nube soberana y la presencia local de centros de datos, y los marcos de garantía que rigen la transferencia de tecnología de alto riesgo, como el Acuerdo Intergubernamental de Garantía (IGAA) referido en torno a Microsoft y G42, se están integrando cada vez más en la forma en que las soluciones se empaquetan, se operan y se respaldan en toda la región.
Panorama Competitivo
Los proveedores globales como Cisco, Palo Alto Networks y Fortinet compiten con campeones locales, incluidos DarkMatter, Help AG y CPX, en el mercado de ciberseguridad de Oriente Medio, que sigue siendo moderadamente fragmentado. G42 adquirió CPX en febrero de 2025, integrando infraestructura de IA con herramientas defensivas y destacando cómo las capacidades entre dominios se han convertido en un diferenciador importante para los líderes del mercado. La transacción fortaleció el vínculo entre las capacidades informáticas avanzadas y las operaciones de ciberseguridad, reforzando el cambio del mercado hacia plataformas integradas que pueden apoyar la detección de amenazas, la respuesta y la resiliencia. El libro de pedidos de DarkMatter, con fuerte presencia gubernamental, estimado en el 80% de sus ingresos, demuestra la continua importancia de la confianza soberana, particularmente entre los clientes del sector público y de infraestructuras críticas.
La empresa saudita Cipher aseguró 13,3 millones de USD en financiamiento para ampliar sus equipos de pruebas de penetración y respuesta a incidentes, lo que refleja la creciente demanda de servicios especializados de ciberseguridad en toda la región. La financiación de capital de riesgo se está desplazando cada vez más hacia plataformas impulsadas por IA que pueden abordar conjuntos de datos en idioma árabe, patrones de amenazas regionales y requisitos de cumplimiento local. Las alianzas estratégicas entre fabricantes de equipos originales del sector energético y proveedores de ciberseguridad también están ganando terreno, con empresas como Palo Alto Networks asociándose con SLB para integrar la seguridad en las actualizaciones de sistemas de control industrial. Estas asociaciones indican que la ciberseguridad se está convirtiendo en un componente central de la modernización industrial, particularmente en sectores donde la continuidad operativa, la seguridad y el cumplimiento normativo son críticos.
La competencia de precios se está intensificando en los nichos de endpoints más estandarizados a medida que los proveedores compiten en escala, características integradas y capacidades de servicios gestionados. Sin embargo, los márgenes premium persisten en áreas especializadas como las pasarelas de segmentación de OT, los chips de computación confidencial y los módulos de búsqueda de amenazas con IA, donde los compradores priorizan el rendimiento, la resiliencia y la garantía de cumplimiento sobre el precio. El auge de las ofertas integradas de MSSP y los centros de operaciones de seguridad en nube soberana probablemente reducirá la participación de las empresas de consultoría puras, especialmente a medida que los clientes buscan operaciones de seguridad integradas, manejo localizado de datos y monitoreo continuo. En consecuencia, el éxito dependerá de modelos de entrega híbridos, personal con habilidades locales y mapeos de cumplimiento demostrables que alineen las soluciones de ciberseguridad con los requisitos regulatorios y operativos regionales.
Líderes de la Industria de Ciberseguridad de Oriente Medio
IBM Corporation
Fortinet Inc.
Cisco Systems Inc.
Trend Micro Inc.
Microsoft Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Ciberseguridad de Oriente Medio
- IBM Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Microsoft Corporation
- Trend Micro Incorporated
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- Broadcom Ltd. (Symantec)
- Dell Technologies Inc.
- Intel Corporation
- McAfee LLC
- Huawei Technologies Co. Ltd.
- Zscaler Inc.
- DarkMatter Group
- Help AG (e&)
- CPX Holding (UAE)
- StarLink ME
- Cyway LLC
- BAE Systems AI
- Kaspersky Lab
Lea el análisis de las empresas de ciberseguridad de oriente medio

Oportunidades de mercado y perspectivas futuras
Un área de oportunidad a corto plazo es la habilitación de proveedores alineados con el cumplimiento normativo, a medida que los reguladores y los propietarios de infraestructuras críticas elevan las expectativas de entrega acreditada, disciplina en la notificación de brechas y transparencia en la cadena de suministro. El RFCS-1: 2026 de la NCA de Arabia Saudita aumenta la importancia de las ofertas de ciberseguridad con licencia y supervisadas, creando espacio para proveedores y socios que puedan operacionalizar controles mediante servicios gestionados auditables, evaluaciones de preparación y arquitecturas favorables a la localización. En los EAU, los programas nacionales y los requisitos impulsados por la contratación pública siguen reforzando la demanda de capacidades de seguridad vinculadas directamente a los ciclos de implementación del gobierno digital, incluidas la adopción segura de la nube y los controles de gobernanza de la IA.
La seguridad de la IA, la protección de OT/ICS y el desarrollo de la fuerza laboral local también representan vías de oportunidad activas con acciones de mercado visibles. En 2026, IBM anunció planes para un Centro de Innovación conjunto con el Consejo de Ciberseguridad de los EAU, y Fortinet formalizó un memorando de entendimiento con el mismo organismo, incluida la creación de capacidad local, como un centro de datos local y un Centro de Excelencia FortiGuard. Estos movimientos reflejan la preferencia de los clientes por la experiencia local, la inteligencia de amenazas y los modelos operativos alineados con la soberanía. Las inversiones en infraestructura de IA regional, incluidas Microsoft y G42 bajo un marco de garantía (IGAA), aumentan aún más la demanda de gestión de la postura de seguridad en la nube, confianza cero centrada en la identidad, y controles de protección de modelos y datos que se puedan entregar dentro de las restricciones regulatorias locales.
Recent Industry Developments in Mercado de Ciberseguridad de Oriente Medio
- Junio de 2026: Trend Micro (TrendAI) lanzó el negocio empresarial de seguridad de IA TrendAI en los Emiratos Árabes Unidos. El lanzamiento amplía las ofertas de seguridad de IA en el mercado de los EAU y refuerza las capacidades locales de gobernanza y seguridad de IA en los EAU.
- Mayo de 2026: IBM anunció un Centro de Innovación conjunto en Abu Dabi con el Consejo de Ciberseguridad de los EAU. La colaboración señala una innovación confiable en IA y ciberseguridad en la región y afianza iniciativas de seguridad de IA soberana e I+D regional en los EAU.
- Mayo de 2026: Fortinet formalizó un memorando de entendimiento con el Consejo de Ciberseguridad de los EAU para avanzar en las capacidades nacionales de ciberseguridad. El acuerdo respalda la soberanía de datos y la capacidad local de ciberseguridad, y establece un centro de datos local y una colaboración en seguridad para impulsar la resiliencia regional.


Mercado de Ciberseguridad de Oriente Medio Alcance del informe y metodología de investigación
Definición y Cobertura del Mercado
Para esta metodología, el mercado abarca el gasto en soluciones y servicios de ciberseguridad utilizados para prevenir, detectar y responder a amenazas digitales en organizaciones de Oriente Medio, tanto en los sectores público como privado.
Exclusiones del alcance: La seguridad física pura, los sistemas de seguridad no cibernéticos y el hardware de TI general que no se adquiere principalmente para fines de seguridad no están incluidos.
Descripción General de la Segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidades y Accesos
- Protección de Infraestructuras
- Gestión Integrada de Riesgos
- Equipos de Seguridad de Redes
- Seguridad de Puntos Finales
- Otras Soluciones
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Nube
- Local
- Por Tamaño de Organización
- PYMEs
- Grandes Empresas
- Por Usuario Final
- BFSI
- Sanidad
- TI y Telecomunicaciones
- Industrial y Defensa
- Comercio Minorista
- Energía y Servicios Públicos
- Manufactura
- Otros Usuarios Finales
- Por País
- Arabia Saudita
- Emiratos Árabes Unidos
- Catar
- Kuwait
- Baréin
- Egipto
- Resto de Oriente Medio
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
La investigación documental comenzó con el mapeo de la superficie de riesgo cibernético y la forma en que las regulaciones canalizan los presupuestos hacia las líneas de seguridad. Se consultaron fuentes públicas como agencias nacionales de ciberseguridad y organismos reguladores, autoridades de telecomunicaciones, circulares de bancos centrales y organismos estadísticos que reportan indicadores de TIC y adopción digital.
También se utilizaron fuentes basadas en divulgaciones, como informes anuales, presentaciones para inversores y comunicados de prensa, para mapear las prioridades de seguridad por sector, además de reportes de medios de comunicación de reconocido prestigio sobre incidentes y cambios de política. Para las verificaciones complementarias, se recurrió a suscripciones de pago para obtener información financiera e inteligencia empresarial, noticias y datos financieros, una base de datos de envíos de importación y exportación a nivel de embarque (para categorías de seguridad vinculadas a hardware seleccionado) y bases de datos de patentes para evaluar la actividad de productos. Las fuentes aquí enumeradas no son exhaustivas, y se utilizaron muchos otros documentos y conjuntos de datos públicos para la recopilación, validación y aclaración de información.
Entrevistas Primarias y Encuestas
El trabajo primario se utilizó para contrastar lo que las fuentes documentales no podían mostrar con claridad, principalmente cómo se distribuyen los presupuestos entre herramientas, servicios y opciones de implementación en los distintos países. Se realizaron conversaciones con compradores, líderes de seguridad, proveedores de servicios y participantes del canal en el Golfo y otros mercados clave de Oriente Medio, de modo que los supuestos sobre el calendario de adopción y los precios se mantuvieran realistas.
Distribución de los encuestados en el trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 30% | Directivos de nivel C (CXO): 13% |
| Nivel medio: 54% | Líderes funcionales/de unidad: 35% |
| Actores menores: 16% | Gerentes: 52% |
Dimensionamiento del Mercado y Pronóstico
El dimensionamiento comenzó con una construcción descendente en la que las señales de gasto regional en TI y digitalización se convirtieron en un conjunto de demanda de ciberseguridad utilizando supuestos de penetración y participación presupuestaria que se verificaron país por país. Tras establecer el total inicial, se corroboró con aproximaciones selectivas ascendentes, que incluyeron el precio muestreado por usuario para controles de endpoints e identidad, el crecimiento de cargas de trabajo en la nube mapeado con las tasas de adopción de seguridad en la nube, y verificaciones de canal sobre paquetes de servicios gestionados. Cuando surgieron discrepancias, se ajustaron los totales.
Los insumos se mantuvieron prácticos y reproducibles, incluyendo el ritmo de adopción de la nube pública, el número de entidades reguladas en banca e infraestructura crítica, los grandes despliegues de programas vinculados a iniciativas digitales nacionales, la intensidad reportada de brechas de seguridad y los requisitos de respuesta, y la combinación local de equipos internos frente a SOC externalizados y servicios gestionados. Los pronósticos se elaboraron mediante análisis de escenarios, en los que se variaron factores como el calendario de aplicación de regulaciones, la velocidad de migración a la nube y la disponibilidad de talento especializado, y luego se alinearon con la perspectiva más común compartida durante las entrevistas.
Ciclo de Validación y Actualización de Datos
La validación se realizó triangulando el modelo con señales independientes, como la dirección del gasto en TIC, la expansión de servicios en la nube, los patrones de adquisición del sector público y el ritmo observado de implementaciones impulsadas por el cumplimiento normativo. Los valores atípicos se revisaron mediante verificaciones de varianza entre países y usuarios finales, y se realizaron llamadas de seguimiento cuando un supuesto clave cambió o cuando un nuevo anuncio de política modificó los plazos.
Antes de la aprobación final, el trabajo se revisa por etapas para que los totales del mercado, las tasas de crecimiento y los supuestos clave permanezcan coherentes entre las secciones. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando ocurren eventos materiales, seguidas de una revisión final previa a la entrega para mantener las cifras vigentes.
Tamaño del Mercado de Ciberseguridad de Oriente Medio de Mordor Intelligence Comparado con Otras Estimaciones Publicadas
Los tamaños de mercado publicados para la ciberseguridad en Oriente Medio pueden parecer muy dispares porque las definiciones subyacentes suelen diferir, incluso cuando la etiqueta del tema suena similar. Las diferencias suelen derivarse de si una fuente rastrea el gasto del usuario final frente a los ingresos del proveedor, qué países se incluyen y si se incorporan elementos de gestión de riesgos de TI más allá de la seguridad.
Algunas cifras publicadas abarcan una geografía más amplia, como MENA o MEA, y también pueden describir el gasto en seguridad y gestión de riesgos que incluye categorías adyacentes. En Mordor Intelligence, el total del mercado se contabiliza como soluciones y servicios de ciberseguridad dentro del alcance del informe de Oriente Medio, y los totales se actualizan en torno al año base declarado para que el momento de la divisa y la progresión de precios no se desvíen.
Comparación de referencia
| Fuente | Tamaño del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| Mordor Intelligence | 20,55 mil millones de USD (2025) | |
| Asesor Global A | 3,30 mil millones de USD (2024) | Utiliza el gasto en seguridad y gestión de riesgos del usuario final en MENA, lo que puede excluir países de Oriente Medio fuera de su definición y puede agrupar categorías de riesgo adyacentes que no se tratan como ingresos de ciberseguridad. |
| Revista Especializada del Sector B | 6,20 mil millones de USD (2024) | Representa el gasto en productos y servicios de seguridad en MEA y excluye explícitamente a Israel, lo que modifica la geografía, y el enfoque basado en el año y el gasto lo hace menor que un modelo de valor de mercado para Oriente Medio. |
La tabla muestra que la dispersión se debe principalmente a las etiquetas geográficas y a lo que se está midiendo, es decir, el gasto frente a una visión más amplia del valor de mercado. Al mantener explícitos el alcance y la alineación temporal y luego verificar los resultados con señales de adopción y precios, el número final permanece rastreable a pasos claros que pueden repetirse.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor actual del mercado de ciberseguridad de Oriente Medio?
El mercado está valorado en 20,55 mil millones de USD en 2025 y en 23,54 mil millones de USD en 2026, y está en camino de alcanzar los 46,39 mil millones de USD para 2031 con una CAGR del 14,55%.
¿Qué país lidera el gasto regional en ciberseguridad?
Los Emiratos Árabes Unidos ostentan la mayor participación por país con el 29,62% de los ingresos de 2025.
¿Qué sector está creciendo más rápido en la demanda de ciberseguridad?
La sanidad se está expandiendo a una CAGR del 20,12% hasta 2031, a medida que los hospitales se digitalizan y protegen los datos de los pacientes.
¿Cómo están influyendo los programas nacionales de "Visión" en los presupuestos?
Las regulaciones bajo iniciativas como la Visión 2030 de Arabia Saudita exigen controles mínimos de seguridad, convirtiendo la ciberseguridad en un costo operativo no discrecional.
¿Por qué la seguridad en la nube se está convirtiendo en una prioridad a pesar de las normas de residencia de datos?
Los modelos de computación confidencial y nube soberana permiten a los organismos aprovechar los recursos elásticos manteniendo los datos sensibles bajo jurisdicción nacional.
¿Cuál es el principal obstáculo para un crecimiento más rápido del mercado?
La persistente escasez de profesionales cualificados en ciberseguridad impulsa la inflación salarial y ralentiza el despliegue de proyectos, especialmente en Arabia Saudita y los Emiratos Árabes Unidos.
Última actualización de la página el:


