
Tamanho e Participação do Mercado de Cibersegurança do Oriente Médio
Visão Geral do Mercado
| Período de Estudo | 2021 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
| Tamanho do mercado no ano base (2025) | 20.55 Bilhões de dólares |
| Tamanho do Mercado (2026) | 23.54 Bilhões de dólares |
| Tamanho do Mercado (2031) | 46.39 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 14.55 % |
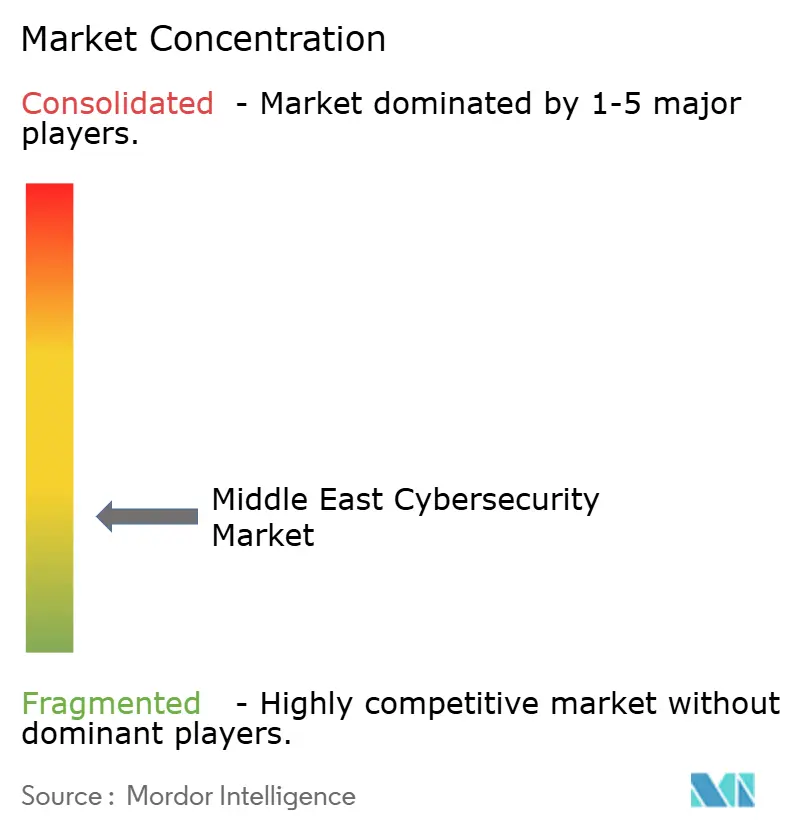
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança do Oriente Médio por Mordor Intelligence
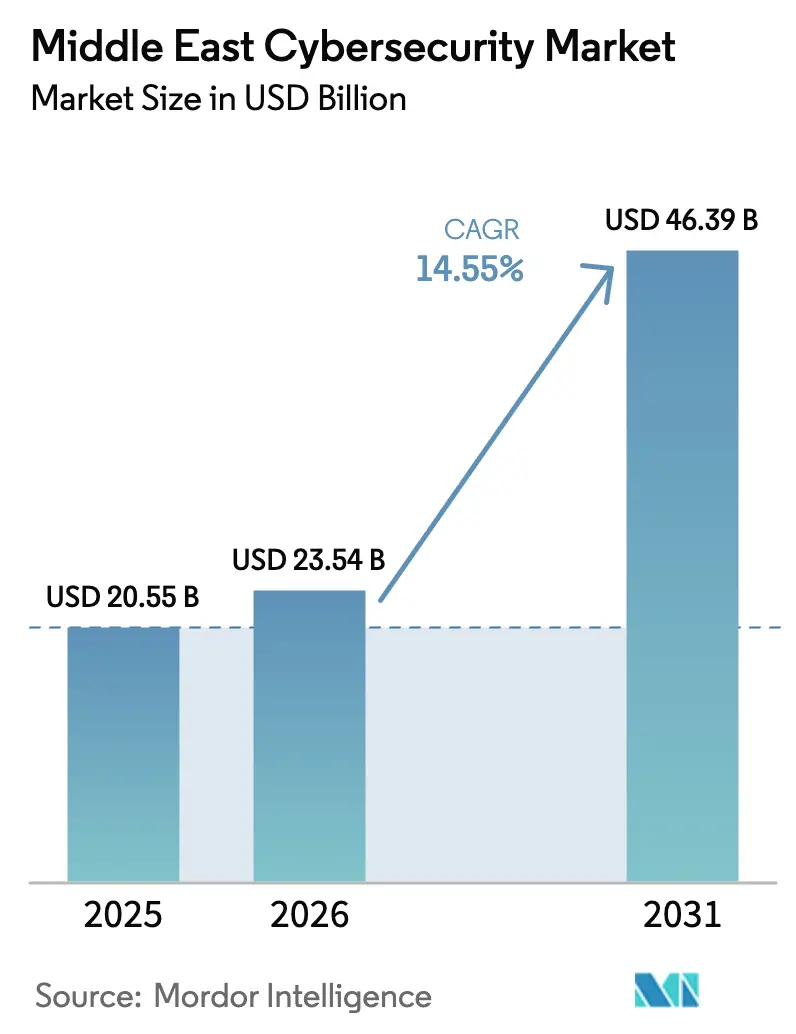
O tamanho do mercado de cibersegurança do Oriente Médio foi avaliado em USD 20,55 bilhões em 2025 e estima-se que cresça de USD 23,54 bilhões em 2026 para atingir USD 46,39 bilhões até 2031, a um CAGR de 14,55% durante o período de previsão (2026-2031). A aceleração da digitalização, os persistentes ataques de atores estatais e os gastos obrigatórios com conformidade no âmbito dos programas nacionais de transformação estão impulsionando a demanda. Violações em infraestruturas críticas, como a infiltração iraniana de dois anos em redes operacionais regionais, deslocaram os orçamentos de ferramentas discricionárias para plataformas de confiança zero. As agendas "Vision" dos governos do CCG estão transformando a cibersegurança em um custo básico de operação, enquanto a migração para a nuvem e a adoção de IA em agências públicas criam novas superfícies de ataque que exigem defesas especializadas. A escassez de talentos e as regras fragmentadas de soberania de dados freiam o progresso, mas um número crescente de provedores locais de segurança gerenciada e parcerias internacionais começa a reduzir as fricções de implementação.
Principais Conclusões do Relatório
- Por oferta, as soluções detinham uma participação de 52,12% no tamanho do mercado de cibersegurança do Oriente Médio em 2025, enquanto os serviços têm previsão de crescer a um CAGR de 18,45% entre 2026 e 2031.
- Por modo de implantação, as instalações em nuvem representaram 73,06% do mercado de cibersegurança do Oriente Médio em 2025. As implantações baseadas em nuvem têm projeção de crescer a um CAGR de 18,32% até 2031.
- Por porte organizacional, as grandes empresas capturaram 51,96% da participação do mercado de cibersegurança do Oriente Médio em 2025, e as PMEs estão avançando a um CAGR de 17,21% até 2031.
- Por usuário final, o setor de Serviços Bancários, Financeiros e de Seguros (BFSI) representou 21,02% da receita em 2025; a saúde tem projeção de crescer a um CAGR de 20,12% até 2031.
- Por país, a Arábia Saudita no Oriente Médio detém uma participação de mercado de 29,62% em cibersegurança em 2025, enquanto os Emirados Árabes Unidos (EAU) têm expectativa de expansão a um CAGR de 17,46% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento de Ataques de Estados-Nação e a Infraestruturas Críticas | +3.2% | EAU, Arábia Saudita | Médio prazo (2 a 4 anos) |
| Programas de "Visão" Governamentais que Exigem Orçamentos de Cibersegurança | +2.8% | Núcleo do GCC | Longo prazo (≥4 anos) |
| Adoção de Nuvem em Primeiro Lugar e de SaaS no Setor Público do GCC | +2.1% | EAU, Arábia Saudita, Catar | Curto prazo (≤2 anos) |
| Análise de Segurança Baseada em IA Reduzindo o MTTR | +1.9% | EAU, Arábia Saudita | Médio prazo (2 a 4 anos) |
| Onda de Fusões e Aquisições entre MSSPs Locais Criando Ofertas Agrupadas | +1.4% | EAU, Arábia Saudita | Curto prazo (≤2 anos) |
| Modernização de OT de Petróleo e Gás para Arquiteturas de Confiança Zero | +1.6% | Arábia Saudita, EAU, Kuwait, Omã | Longo prazo (≥4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento de Ataques de Atores Estatais e a Infraestruturas Críticas
Grupos patrocinados por Estados migraram de intrusões rápidas para posições persistentes e de longo prazo em redes operacionais, conforme ilustrado pela campanha Lemon Sandstorm, que explorou falhas de VPN em concessionárias regionais.[1]Lemos, Robert, "Lemon Sandstorm Reveals Risks to Middle East Infrastructure," Dark Reading, darkreading.com Atores vinculados ao Irã mantiveram acesso encoberto por até 24 meses, evidenciando o valor estratégico que os adversários atribuem às capacidades de disrupção e à vigilância de longo prazo em redes. Em resposta, os governos fortaleceram os intercâmbios de inteligência de ameaças em tempo real e aprimoraram a coordenação transfronteiriça. Por exemplo, o pacto do Conselho de Cibersegurança dos EAU com o Group-IB coordenou manuais de resposta a incidentes em 15 jurisdições, apoiando a detecção, contenção e remediação mais rápidas de ameaças cibernéticas. Como resultado, o aumento das tensões geopolíticas continuou a impulsionar gastos premium em proteção de endpoints, ferramentas de visibilidade de OT e serviços forenses no mercado de cibersegurança do Oriente Médio.
Programas "Vision" Governamentais que Obrigam Orçamentos de Cibersegurança
Roteiros nacionais de transformação juridicamente vinculantes na Arábia Saudita, nos Emirados Árabes Unidos e no Catar posicionaram a cibersegurança como uma prioridade central de segurança nacional. No mercado de cibersegurança do Catar, ministérios, grupos de energia soberanos, bancos e conglomerados vinculados ao Estado enfrentam obrigações de conformidade em múltiplas camadas sob funções nacionais de garantia e regulamentações setoriais, o que sustenta orçamentos de segurança maiores e mais complexos. Esses programas estão convertendo os investimentos em cibersegurança de gastos tecnológicos discricionários em alocações orçamentárias obrigatórias em entidades públicas e privadas. Como resultado, as organizações estão transformando licenças anteriormente opcionais, ferramentas de conformidade e serviços de segurança em itens orçamentários exigíveis para atender a requisitos regulatórios e operacionais. As regulamentações sauditas introduzidas em dezembro de 2024 estipularam penalidades de até SAR 25 milhões (6,60 milhões de USD) por não conformidade, fortalecendo efetivamente a responsabilização empresarial e sustentando pipelines de aquisição de cibersegurança de vários anos.[2]Two Birds, "Arábia Saudita: Regulamentos da Autoridade Nacional de Cibersegurança 2024," twobirds.com Os Emirados Árabes Unidos estabeleceram como meta que a IA contribuísse com 20% para o PIB não petrolífero, o que aumentou a necessidade de infraestrutura digital segura em serviços governamentais, empresas e indústrias críticas. Consequentemente, cada lançamento de serviço digital deve passar por acreditação de segurança antes de entrar em operação. Essas linhas de base obrigatórias de cibersegurança estão deslocando o mercado de cibersegurança do Oriente Médio de gastos baseados em projetos para um modelo de orçamento recorrente, à medida que as organizações precisam investir continuamente em conformidade, monitoramento, gestão de riscos e resiliência cibernética.
Adoção de Nuvem em Primeiro Lugar e de SaaS no Setor Público do CCG
Diretores de IA em ministérios dos EAU e projetos piloto de blockchain em bancos sauditas estão acelerando a migração de dados sensíveis para infraestruturas de nuvem compartilhadas. Essa mudança está aumentando a necessidade de controles avançados de segurança em nuvem, gestão de acesso baseada em identidade e plataformas de borda de serviço de acesso seguro (SASE) para proteger cargas de trabalho e usuários distribuídos. À medida que entidades do setor público em todo o GCC ampliam o uso de estratégias de nuvem em primeiro lugar e aplicações de software como serviço (SaaS), os investimentos em cibersegurança estão se tornando essenciais para apoiar a transformação digital segura, a conformidade regulatória e a resiliência operacional. O centro de excelência do Google Cloud em Abu Dhabi tem projeção de ajudar a evitar USD 6,8 bilhões em perdas por crimes cibernéticos até 2030, ressaltando o valor econômico do investimento proativo em cibersegurança.[3]Conselho de Cibersegurança dos EAU, "Empowering Cyber Defense: UAE and Google Cloud to Collaborate on Cybersecurity," googlecloudpresscorner.com Os requisitos de soberania de dados continuam a influenciar as decisões de adoção de nuvem, mas as implantações de computação confidencial estão ajudando as agências a criptografar dados em uso, reduzindo os riscos de migração e apoiando a adoção segura de infraestrutura compartilhada.
Análise de Segurança Orientada por IA Reduzindo o MTTR
As empresas regionais estão adotando cada vez mais telemetria baseada em aprendizado de máquina para fechar lacunas de detecção sem expandir significativamente as equipes de cibersegurança. Essa abordagem ajuda as organizações a melhorar a visibilidade de ameaças, automatizar a triagem de alertas e reduzir o tempo médio de resposta (MTTR) em ambientes de TI e operacionais complexos. Pesquisas mostram que 99% das organizações dos EAU reconheceram os benefícios da IA no fortalecimento da resiliência cibernética, enquanto 49% planejavam alocar orçamentos adicionais especificamente para casos de uso de análise.[4]Zawya, "UAE organisations ramp up AI investments, boosting data compliance and cyber resilience," zawya.com Os bancos estão implantando modelos de análise comportamental para aprimorar a prevenção de fraudes e apoiar a conformidade com as orientações de supervisão da SAMA. Os fornecedores que oferecem pipelines de dados agnósticos de modelo, capacidades de análise escaláveis e bibliotecas de inteligência de ameaças em idioma local estão ganhando espaço à medida que as empresas priorizam detecção mais rápida, resposta contextual e eficiência operacional.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Lacuna Persistente de Talentos e Inflação Salarial de Dois Dígitos | -2.4% | Núcleo do CCG, especialmente Arábia Saudita e EAU | Médio prazo (2 a 4 anos) |
| Leis de Soberania de Dados Fragmentadas no GCC e no Levante | -1.8% | Em toda a região, varia por país | Longo prazo (≥4 anos) |
| SCADA Legado com Isolamento Físico Atrasando Atualizações de Segurança em Tecnologia Operacional | -1.2% | Arábia Saudita, EAU, Kuwait, Omã | Longo prazo (≥4 anos) |
| TI Paralela Não Gerenciada nas Cadeias de Suprimentos de PMEs | -0.8% | Núcleo do GCC | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Lacuna Persistente de Talentos e Inflação Salarial de Dois Dígitos
A rápida digitalização superou a oferta de profissionais qualificados em cibersegurança, criando uma lacuna persistente de talentos que desafiou o crescimento do mercado de cibersegurança do Oriente Médio. As concessionárias de energia na Arábia Saudita tiveram dificuldades para preencher funções-chave, mesmo aumentando os salários em taxas de dois dígitos. Essa inflação salarial elevou os custos operacionais, comprimiu as margens e atrasou os cronogramas de projetos de cibersegurança, limitando a capacidade das concessionárias de escalar programas de segurança com eficiência. A escassez também afetou a implantação oportuna de soluções avançadas em infraestruturas críticas, particularmente em áreas que exigem expertise especializada. Embora as universidades tenham ampliado suas ofertas de cursos, a expertise em IA, segurança em nuvem e resposta a incidentes permaneceu escassa, dificultando que as organizações construíssem capacidades resilientes de cibersegurança e sustentassem o crescimento do mercado.
Leis de Soberania de Dados Fragmentadas no GCC e no Levante
Estatutos fragmentados de soberania e localização de dados no GCC e no Levante exigem que empresas multinacionais e provedores de serviços de cibersegurança operem ambientes de dados paralelos, aumentando a complexidade arquitetônica, os custos de conformidade e os prazos de implementação. A lei de proteção de dados dos EAU inclui múltiplas isenções setoriais, enquanto as regulamentações sauditas continuam a exigir que classes específicas de dados permaneçam no país. Essa divergência regulatória limita as economias de escala para lançamentos regionais de serviços e dificulta que os fornecedores implantem plataformas padronizadas de cibersegurança em múltiplas jurisdições. Como resultado, as organizações frequentemente precisam de arquiteturas de segurança personalizadas, armazenamento de dados localizado e controles de conformidade específicos por país, o que pode atrasar as decisões de aquisição e aumentar o custo total de propriedade. Esses fatores têm restringido o crescimento do mercado de cibersegurança do Oriente Médio ao desacelerar a adoção de segurança baseada em nuvem, complicar a entrega de serviços de segurança gerenciada e reduzir a eficiência operacional tanto para compradores quanto para provedores.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
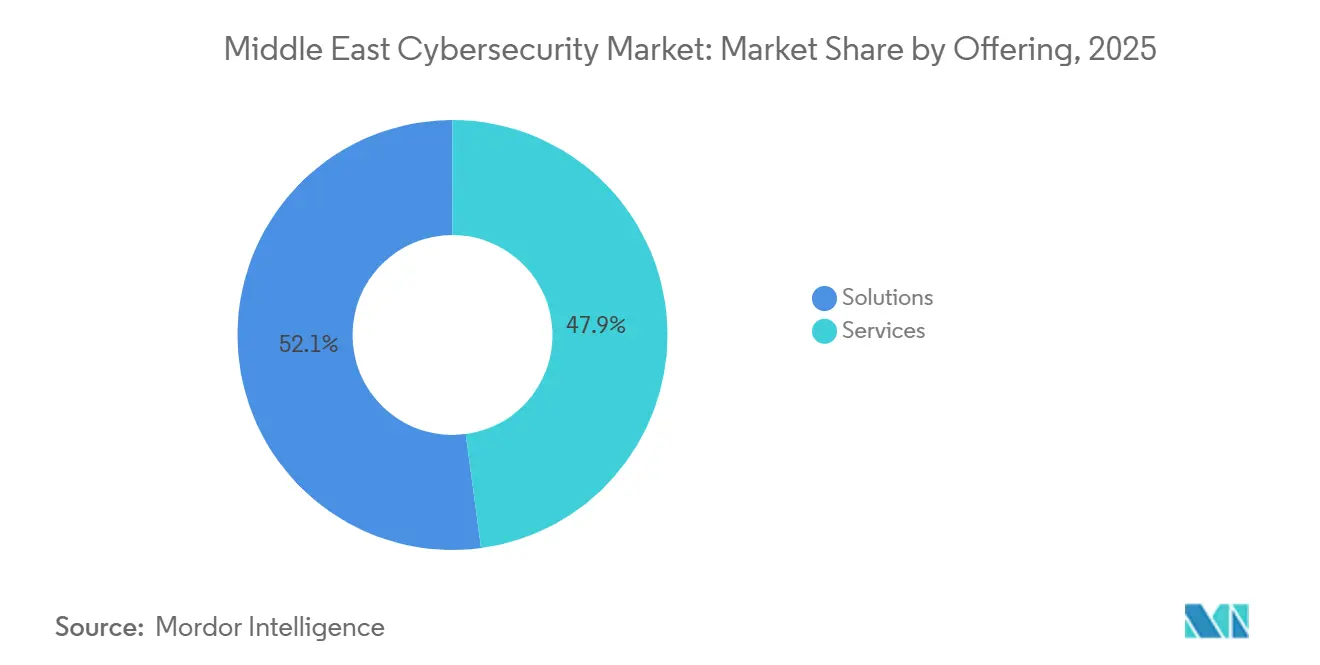
Soluções Avançam Além dos ServiçosAs soluções representaram 52,12% do tamanho do mercado de cibersegurança do Oriente Médio em 2025, enquanto os serviços têm previsão de registrar um CAGR de 18,45% durante 2026-2031. A receita de serviços está se expandindo em ritmo mais acelerado do que a receita de soluções, à medida que as empresas se afastam da terceirização orientada a incidentes e adotam cada vez mais modelos de prevenção centrados em plataformas. Essa mudança reflete um foco mais amplo na gestão proativa de cibersegurança, monitoramento contínuo e capacidades de defesa integradas. A demanda permanece concentrada em gestão de postura de segurança em nuvem, proteção de aplicações e orquestração de identidade, pois essas capacidades apoiam a implementação de políticas de confiança zero em ambientes empresariais. Violações de infraestrutura de alto perfil também aceleraram a inclusão de ferramentas de visibilidade em tempo real e mecanismos de detecção de anomalias nos planos de aquisição, à medida que as organizações priorizam identificação e resposta mais rápidas a ameaças.
Ao mesmo tempo, as equipes de serviços profissionais continuam a atender a um nicho especializado em auditorias de conformidade e testes de invasão, particularmente entre organizações que requerem validação externa de controles de segurança e prontidão regulatória. No entanto, os contratos de segurança gerenciada enfrentam pressão de preços à medida que clientes maiores internalizam cada vez mais centros de operações de segurança para obter maior controle sobre processos de segurança, visibilidade de dados e resposta a incidentes. Fornecedores nativos de IA, como a Corgea, obtiveram USD 2,6 milhões para desenvolver mecanismos automatizados de triagem de vulnerabilidades adaptados a bases de código em língua árabe, ressaltando a inovação que agora fortalece o pipeline de soluções e apoia a transição do mercado para capacidades de cibersegurança mais automatizadas e sensíveis ao contexto.


Por Modo de Implantação:
Nuvem Avança Apesar das Preocupações com SoberaniaAs cargas de trabalho em nuvem representaram 73,06% do mercado de cibersegurança do Oriente Médio em 2025 e têm projeção de crescer a um CAGR de 18,32% até 2031. Os ministérios do GCC adotaram diretrizes de "nuvem em primeiro lugar" para modernizar os serviços aos cidadãos, melhorar a eficiência operacional e fortalecer a prestação de serviços digitais. Essa mudança aumentou a adoção de SASE e gateways de criptografia de cargas de trabalho, à medida que entidades do setor público e empresas priorizam acesso seguro, proteção de dados e operações escaláveis em nuvem. As opções de computação confidencial agora oferecem controles baseados em hardware que ajudam as organizações a atender aos requisitos regulatórios, mantendo os benefícios de custo e escalabilidade da infraestrutura em nuvem.
As implantações locais permanecem o modelo preferido para redes bancárias centrais e de defesa, onde as organizações devem cumprir requisitos rigorosos de classificação de dados, soberania e segurança. Os modelos híbridos também estão ganhando espaço à medida que as instituições equilibram a conformidade regulatória com a necessidade de capacidades digitais avançadas. Os bancos sauditas agora roteiam transferências interbancárias em blockchain por meio de nós locais, enquanto armazenam cargas de trabalho de análise em nuvens soberanas. Essa abordagem de pilha dupla protege os requisitos críticos de residência de dados, ao mesmo tempo que permite monitoramento de fraudes baseado em IA, análises mais rápidas e operações mais flexíveis em ambientes de nuvem elástica.
Por Tamanho de Organização:
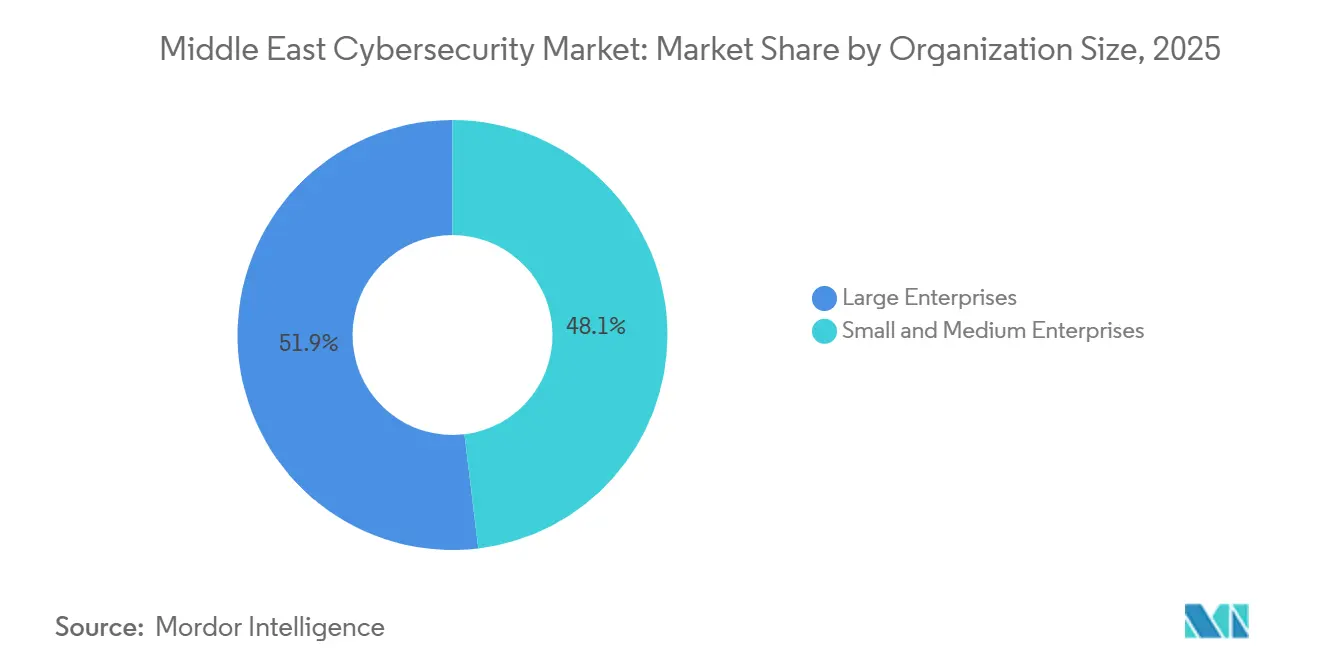
PMEs Impulsionam Crescimento InesperadoAs grandes empresas representaram 51,96% da receita em 2025, enquanto as PMEs têm projeção de expansão a um CAGR de 17,21% à medida que a conscientização sobre cibersegurança aumenta e os pacotes de soluções prontas para uso reduzem as barreiras de entrada. As agendas regionais de empreendedorismo, incluindo os esquemas de financiamento da Monsha'at, continuam a apoiar a criação de empresas digitais que consideram a cibersegurança um pré-requisito para licenciamento e operações comerciais. Em resposta a essa demanda, os fornecedores estão empacotando segurança de endpoint, e-mail e acesso à nuvem em consoles multilocatários com precificação baseada em consumo, permitindo que as organizações adotem proteção integrada com maior flexibilidade e menor investimento inicial.
Embora as grandes empresas já operem estruturas de cibersegurança relativamente maduras, elas estão enfrentando novos desafios de OT em petróleo, gás e petroquímicos, onde 60% dos operadores consideram as ameaças operacionais mais graves do que as ameaças de TI. Como resultado, seus gastos com cibersegurança estão migrando de equipamentos de perímetro tradicionais para gateways de segmentação e soluções de governança de identidade que se estendem pelas redes de controle de refinarias. Essa transição reflete um foco mais forte na proteção de ambientes operacionais críticos, melhoria do controle de acesso e redução de riscos em sistemas industriais interconectados.
Por Usuário Final:
Saúde Emerge como Líder de CrescimentoOs gastos com saúde têm projeção de crescer a um CAGR de 20,12% até 2031, apoiados pela adoção contínua de fluxos de trabalho digitalizados de pacientes, plataformas de telemedicina e diagnósticos habilitados por IoT. Essas tecnologias melhoram a eficiência clínica e o acesso dos pacientes, mas também expandem a superfície de ataque cibernético nas redes de saúde. Incidentes de ransomware direcionados a redes hospitalares levaram os reguladores a fortalecer os requisitos de monitoramento contínuo e transferência criptografada de registros de pacientes. Como resultado, as organizações de saúde estão aumentando seu foco em isolamento de rede, detecção de anomalias e controles de cibersegurança mais robustos. A implementação dos princípios da Indústria 4.0 em clínicas inteligentes também está impulsionando maior demanda por soluções de gestão de identidade e microssegmentação para proteger ambientes médicos conectados.
Por outro lado, o setor de Serviços Bancários, Financeiros e de Seguros (BFSI) representou 21,02% da receita em 2025, apoiado por regras de adequação de capital que exigiam que as instituições aprimorassem continuamente seus controles cibernéticos. Os bancos regionais integraram soluções de IA comportamental para detectar fraudes em tempo real e fortalecer a conformidade com os mandatos de supervisão da SAMA. As empresas de Energia e Serviços Públicos direcionaram orçamentos para modernizações de confiança zero a fim de melhorar a resiliência de infraestruturas críticas, enquanto as empresas de Manufatura implantaram soluções de segurança da cadeia de suprimentos para proteger linhas de produção conectadas e reduzir riscos nas redes industriais.
Análise Geográfica
Mercado de Cibersegurança da Arábia Saudita
A Arábia Saudita foi o maior mercado da região, representando 29,62% da quota de mercado em 2025. Investimentos em grande escala na segurança de infraestruturas de petróleo e gás, serviços financeiros e sistemas governamentais no âmbito da Visão 2030 impulsionaram a sua posição de liderança. O país também avançou na adoção de nuvem soberana e reforçou os quadros nacionais de cibersegurança, o que consolidou o seu papel como mercado âncora para fornecedores e prestadores de serviços. Estas iniciativas sustentaram uma forte procura de soluções de cibersegurança em infraestruturas críticas, setor público e ambientes empresariais.
Mercado de Cibersegurança dos Emirados Árabes Unidos
Os Emirados Árabes Unidos (EAU) constituem o mercado de crescimento mais rápido, com uma CAGR projetada de 17,46% entre 2026 e 2031. Espera-se que as iniciativas de cidades inteligentes em Dubai e Abu Dhabi, a forte aplicação regulatória e a rápida adoção de soluções de cibersegurança habilitadas por inteligência artificial impulsionem este crescimento. A posição dos EAU como polo tecnológico regional continua a apoiar a inovação, a transformação digital e as implementações de segurança avançada em todo o Médio Oriente. Os crescentes investimentos em segurança na nuvem, inteligência de ameaças e serviços de segurança geridos também deverão reforçar o mercado de cibersegurança do país durante o período de previsão.
Mercado de Cibersegurança do CCG
Outros países, incluindo o Qatar, o Kuwait e o Bahrein, também contribuem para o crescimento regional. Estratégias nacionais de cibersegurança, mandatos de conformidade e a crescente dependência de serviços de segurança geridos sustentam os respetivos mercados. Embora estes países sejam de menor dimensão do que a Arábia Saudita e os EAU, estão a melhorar progressivamente a sua postura em matéria de cibersegurança através de investimentos em infraestrutura digital, modernização regulatória e proteção de ativos críticos. Estes esforços continuam a expandir oportunidades para fornecedores e prestadores de serviços em toda a região.
Panorama regulatório
A regulamentação de cibersegurança no Oriente Médio está se tornando mais rigorosa em relação ao licenciamento de provedores, à garantia de infraestrutura crítica e à agilização do relato de incidentes. Na Arábia Saudita, a National Cybersecurity Authority (NCA) avançou com a RFCS-1: 2026 (Regulatory Framework for Licensing Cybersecurity Services, Products and Solutions), movendo o mercado em direção a uma supervisão formal dos fornecedores e prestadores de serviços de cibersegurança. Isso aumenta as expectativas de conformidade tanto para MSSPs locais quanto para multinacionais que atendem ao governo e a outros setores regulamentados.
Os Emirados Árabes Unidos também estão formalizando a governança cibernética sob programas de estratégia nacional, incluindo controles orientados à contratação governamental, como transparência no estilo SBOM e acesso baseado em credenciamento para fornecedores que atendem à infraestrutura crítica de informação. Fora do núcleo do CCG, Omã promulgou uma Lei de Crimes Cibernéticos por meio do Decreto Real 61/2026, em vigor a partir de junho de 2026, reforçando as consequências legais para delitos cibernéticos e fortalecendo o contexto de fiscalização por trás do investimento empresarial em monitoramento, resposta a incidentes e forense. Em todos os países, os requisitos de soberania de dados e as abordagens de credenciamento nacional estão cada vez mais moldando os modelos de entrada no mercado, com fornecedores sendo levados a adotar entrega local, parcerias locais e mapeamentos de controles auditáveis para compradores do setor público, BFSI e infraestrutura crítica.
Análise da cadeia de valor
A cadeia de valor de cibersegurança no Oriente Médio começa com fornecedores de tecnologia globais e regionais (segurança de rede, endpoint, IAM, segurança em nuvem, segurança de OT e inteligência de ameaças), seguidos por distribuidores e integradores de sistemas que localizam as implantações para ambientes regulamentados, e depois pelos MSSPs que operam SOC, MDR e resposta a incidentes em nome de empresas e órgãos públicos. Compradores do governo e de infraestrutura crítica influenciam fortemente a demanda, onde a contratação geralmente ocorre por meio de parceiros credenciados e exige residência de dados, suporte local e documentação de conformidade. Essa estrutura sustenta uma maior participação de serviços relacionados a projeto de arquitetura, validação de controles e monitoramento contínuo.
A colaboração público-privada é uma camada intermediária definidora na região, com o UAE Cyber Security Council trabalhando com fornecedores multinacionais para estabelecer centros de capacidade local, incluindo centros de inovação e centros de excelência focados em OT. Isso estreita os ciclos de retroalimentação entre requisitos regulatórios, configuração de produtos e desenvolvimento de competências. A localização da entrega, incluindo modelos operacionais de nuvem soberana e presença local de data centers, e estruturas de garantia que regem a transferência de tecnologia de alto risco, como o Intergovernmental Assurance Agreement (IGAA) referenciado em relação à Microsoft e à G42, estão cada vez mais incorporadas à forma como as soluções são empacotadas, operadas e suportadas em toda a região.
Cenário Competitivo
Fornecedores globais como Cisco, Palo Alto Networks e Fortinet competem com campeões locais, incluindo DarkMatter, Help AG e CPX, no mercado de cibersegurança do Oriente Médio, que permanece moderadamente fragmentado. A G42 adquiriu a CPX em fevereiro de 2025, integrando infraestrutura de IA com ferramentas defensivas e destacando como as capacidades entre domínios se tornaram um diferenciador importante para os líderes de mercado. A transação fortaleceu o vínculo entre capacidades computacionais avançadas e operações de cibersegurança, reforçando a mudança do mercado em direção a plataformas integradas capazes de apoiar detecção de ameaças, resposta e resiliência. A carteira de pedidos da DarkMatter, com forte concentração governamental, estimada em 80% de sua receita, demonstra a importância contínua da confiança soberana, particularmente entre clientes do setor público e de infraestruturas críticas.
A empresa saudita Cipher obteve USD 13,3 milhões em financiamento para expandir suas equipes de testes de invasão e resposta a incidentes, refletindo a crescente demanda por serviços especializados de cibersegurança na região. O financiamento de capital de risco está se deslocando cada vez mais para plataformas baseadas em IA capazes de lidar com conjuntos de dados em língua árabe, padrões regionais de ameaças e requisitos locais de conformidade. As alianças estratégicas entre fabricantes de equipamentos originais do setor de energia e fornecedores de cibersegurança também estão ganhando espaço, com empresas como a Palo Alto Networks fazendo parceria com a SLB para incorporar segurança em atualizações de controles industriais. Essas parcerias indicam que a cibersegurança está se tornando um componente central da modernização industrial, particularmente em setores onde a continuidade operacional, a segurança e a conformidade regulatória são críticas.
A concorrência de preços está se intensificando em nichos de endpoint comoditizados, à medida que os fornecedores competem em escala, recursos agrupados e capacidades de serviços gerenciados. No entanto, margens premium persistem em áreas especializadas, como gateways de segmentação de OT, chips de computação confidencial e módulos de caça a ameaças com IA, onde os compradores priorizam desempenho, resiliência e garantia de conformidade em detrimento do preço. O surgimento de ofertas agrupadas de MSSP e centros de operações de segurança em nuvem soberana provavelmente reduzirá a participação de empresas de consultoria puras, especialmente à medida que os clientes buscam operações de segurança integradas, tratamento localizado de dados e monitoramento contínuo. Consequentemente, o sucesso dependerá de modelos de entrega híbridos, equipes com qualificações locais e mapeamentos de conformidade demonstráveis que alinhem as soluções de cibersegurança aos requisitos regulatórios e operacionais regionais.
Líderes do Setor de Cibersegurança do Oriente Médio
IBM Corporation
Fortinet Inc.
Cisco Systems Inc.
Trend Micro Inc.
Microsoft Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Cibersegurança do Oriente Médio
- IBM Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Microsoft Corporation
- Trend Micro Incorporated
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- Broadcom Ltd. (Symantec)
- Dell Technologies Inc.
- Intel Corporation
- McAfee LLC
- Huawei Technologies Co. Ltd.
- Zscaler Inc.
- DarkMatter Group
- Help AG (e&)
- CPX Holding (UAE)
- StarLink ME
- Cyway LLC
- BAE Systems AI
- Kaspersky Lab

Oportunidades de mercado e perspectivas futuras
Uma área de oportunidade de curto prazo é a capacitação de fornecedores alinhada à conformidade, à medida que os reguladores e proprietários de infraestrutura crítica elevam as expectativas em relação à entrega credenciada, à disciplina de relato de violações e à transparência da cadeia de suprimentos. A RFCS-1: 2026 da NCA da Arábia Saudita aumenta a importância de ofertas de cibersegurança licenciadas e monitoradas, criando espaço para fornecedores e parceiros capazes de operacionalizar controles por meio de serviços gerenciados auditáveis, avaliações de preparação e arquiteturas favoráveis à localização. Nos Emirados Árabes Unidos, programas nacionais e requisitos orientados à contratação continuam a reforçar a demanda por capacidades de segurança diretamente vinculadas aos ciclos de implementação de governo digital, incluindo a adoção segura de nuvem e controles de governança de IA.
A segurança de IA, a proteção de OT/ICS e o desenvolvimento de mão de obra local também representam frentes de oportunidade ativas com ações de mercado visíveis. Em 2026, a IBM anunciou planos para um Innovation Center conjunto com o UAE Cyber Security Council, e a Fortinet formalizou um memorando de entendimento com o mesmo órgão, incluindo a construção de capacidade local, como um data center local e um FortiGuard Center of Excellence. Esses movimentos refletem a preferência dos clientes por especialização local, inteligência de ameaças e modelos operacionais alinhados à soberania. Investimentos em infraestrutura de IA regional, incluindo Microsoft e G42 sob um framework de garantia (IGAA), aumentam ainda mais a demanda por gestão de postura de segurança em nuvem, zero trust centrado em identidade, e controles de proteção de modelos e dados que possam ser entregues dentro das restrições regulatórias locais.
Recent Industry Developments in Mercado de Cibersegurança do Oriente Médio
- Junho de 2026: A Trend Micro (TrendAI) lançou o negócio empresarial de segurança de IA TrendAI nos Emirados Árabes Unidos. O lançamento expande as ofertas de segurança de IA no mercado dos EAU e fortalece as capacidades locais de governança e segurança de IA nos EAU.
- Maio de 2026: A IBM anunciou um Innovation Center conjunto em Abu Dhabi com o UAE Cybersecurity Council. A colaboração sinaliza inovação confiável em IA e cibersegurança na região e ancora iniciativas soberanas de segurança em IA e P&D regional nos EAU.
- Maio de 2026: A Fortinet formalizou um memorando de entendimento com o UAE Cyber Security Council para avançar as capacidades nacionais de cibersegurança. O acordo apoia a soberania de dados e a capacidade local de cibersegurança e estabelece um data center local e colaboração em segurança para reforçar a resiliência regional.


Mercado de Cibersegurança do Oriente Médio Escopo do relatório e metodologia de pesquisa
Definição e Cobertura do Mercado
Para esta metodologia, o mercado abrange os gastos com soluções e serviços de cibersegurança utilizados para prevenir, detectar e responder a ameaças digitais em organizações do Oriente Médio, tanto nos setores público quanto privado.
Exclusões de escopo: Segurança física pura, sistemas de segurança não cibernéticos e hardware de TI geral que não é adquirido principalmente para fins de segurança não são contabilizados.
Visão Geral da Segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dados
- Gestão de Identidade e Acesso
- Proteção de Infraestrutura
- Gestão Integrada de Riscos
- Equipamentos de Segurança de Rede
- Segurança de Endpoint
- Outras Soluções
- Serviços
- Serviços Profissionais
- Serviços Gerenciados
- Soluções
- Por Modo de Implantação
- Nuvem
- Local
- Por Tamanho de Organização
- PMEs
- Grandes Empresas
- Por Usuário Final
- BFSI
- Saúde
- TI e Telecomunicações
- Industrial e Defesa
- Varejo
- Energia e Serviços Públicos
- Manufatura
- Outros Usuários Finais
- Por País
- Arábia Saudita
- Emirados Árabes Unidos
- Catar
- Kuwait
- Bahrein
- Egito
- Restante do Oriente Médio
Fontes de Dados, Dimensionamento do Mercado e Validação
Pesquisa Documental
A pesquisa documental começou com o mapeamento da superfície de risco cibernético e de como as regulamentações direcionam os orçamentos para linhas de segurança. Foram referenciadas fontes públicas, como agências nacionais de cibersegurança e órgãos reguladores, autoridades de telecomunicações, circulares de bancos centrais e organismos de estatística que reportam indicadores de adoção de TIC e digital.
Também foram utilizadas fontes baseadas em divulgações, como relatórios anuais, apresentações a investidores e comunicados à imprensa, para mapear prioridades de segurança por setor, além de cobertura jornalística de reputação sobre incidentes e mudanças de políticas. Para verificações complementares, recorreu-se a assinaturas pagas de dados financeiros e de inteligência empresarial, notícias e finanças, um banco de dados de remessas de importação e exportação em nível de embarque (para categorias de segurança vinculadas a hardware selecionadas) e bancos de dados de patentes para avaliar a atividade de produtos. As fontes aqui listadas não são exaustivas, e muitos outros documentos e conjuntos de dados públicos também foram utilizados para coleta, validação e esclarecimento.
Entrevistas Primárias e Pesquisas
O trabalho primário foi utilizado para testar o que as fontes documentais não conseguiam mostrar com clareza, principalmente como os orçamentos se dividem entre ferramentas, serviços e opções de implantação em diferentes países. Foram realizadas conversas com compradores, líderes de segurança, prestadores de serviços e participantes de canais no Golfo e em outros mercados-chave do Oriente Médio, de modo que as premissas sobre o momento de adoção e os preços permanecessem realistas.
Distribuição dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Cargo do respondente |
|---|---|
| Primeiro nível: 30% | CXOs: 13% |
| Nível intermediário: 54% | Líderes funcionais/de unidade: 35% |
| Participantes menores: 16% | Gerentes: 52% |
Dimensionamento e Previsão do Mercado
O dimensionamento começou com uma construção de cima para baixo, na qual os sinais de gastos regionais em TI e digitalização foram convertidos em um conjunto de demanda de cibersegurança utilizando premissas de penetração e participação orçamentária verificadas país a país. Após a formação do total inicial, ele foi corroborado com aproximações seletivas de baixo para cima, incluindo preço amostrado por usuário para controles de endpoint e identidade, crescimento de cargas de trabalho em nuvem mapeado para taxas de adesão de segurança em nuvem e verificações de canal sobre pacotes de serviços gerenciados. Onde discrepâncias foram identificadas, os totais foram ajustados.
Os insumos foram mantidos práticos e repetíveis, incluindo o ritmo de adoção de nuvem pública, o número de entidades reguladas em serviços bancários e infraestrutura crítica, grandes lançamentos de programas vinculados a iniciativas digitais nacionais, a intensidade de violações reportadas e os requisitos de resposta, além do mix local de equipes internas versus SOC terceirizado e serviços gerenciados. As previsões foram produzidas por meio de análise de cenários, na qual fatores como o momento de aplicação das regulamentações, a velocidade de migração para a nuvem e a disponibilidade de competências foram variados e, em seguida, alinhados à perspectiva mais comum compartilhada durante as entrevistas.
Ciclo de Validação e Atualização de Dados
A validação foi realizada por meio da triangulação do modelo com sinais independentes, como a direção dos gastos em TIC, a expansão de serviços em nuvem, os padrões de aquisição do setor público e o ritmo observado de implementações orientadas pela conformidade. Os valores discrepantes foram revisados por meio de verificações de variância entre países e usuários finais, e chamadas de acompanhamento foram acionadas quando uma premissa-chave mudou ou quando um novo anúncio de política alterou o cronograma.
Antes da aprovação final, o trabalho é revisado em etapas para que os totais do mercado, as taxas de crescimento e as premissas-chave permaneçam consistentes entre as seções. Os relatórios são atualizados anualmente, e atualizações intermediárias são realizadas quando ocorrem eventos relevantes, seguidas de uma revisão final pré-entrega para manter os números atualizados.
Dimensionamento do Mercado de Cibersegurança do Oriente Médio da Mordor Intelligence Comparado a Outras Estimativas Publicadas
Os tamanhos de mercado publicados para cibersegurança no Oriente Médio podem parecer muito distintos porque as definições subjacentes frequentemente diferem, mesmo quando o rótulo do tema parece semelhante. As diferenças geralmente decorrem de se uma fonte acompanha os gastos dos usuários finais versus as receitas dos fornecedores, quais países estão incluídos e se itens de gestão de risco de TI além da segurança são incorporados.
Alguns dados publicados cobrem uma geografia mais ampla, como MENA ou MEA, e também podem descrever gastos com segurança e gestão de riscos que incluem categorias adjacentes. Na Mordor Intelligence, o total do mercado é contabilizado como soluções e serviços de cibersegurança dentro do escopo do relatório do Oriente Médio, e os totais são atualizados em torno do ano-base declarado para que o momento da moeda e a progressão de preços não se desviem.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 20,55 bilhões de USD (2025) | |
| Consultoria Global A | 3,30 bilhões de USD (2024) | Utiliza os gastos dos usuários finais da MENA em segurança e gestão de riscos, o que pode excluir países do Oriente Médio fora de sua definição e pode agrupar categorias de risco adjacentes que não são tratadas como receita de cibersegurança. |
| Publicação Setorial B | 6,20 bilhões de USD (2024) | Representa os gastos com produtos e serviços de segurança na MEA e exclui explicitamente Israel, o que altera a geografia, e a perspectiva baseada no ano e nos gastos torna o valor menor do que um modelo de valor de mercado do Oriente Médio. |
A tabela mostra que a dispersão é impulsionada principalmente pelos rótulos geográficos e pelo que está sendo medido, ou seja, gastos versus uma visão mais ampla do valor de mercado. Ao manter o escopo e o alinhamento do ano de forma explícita e, em seguida, verificar os resultados em relação aos sinais de adoção e precificação, o número final permanece rastreável a etapas claras que podem ser repetidas.


Principais Perguntas Respondidas no Relatório
Qual é o valor atual do mercado de cibersegurança do Oriente Médio?
O mercado é avaliado em USD 20,55 bilhões em 2025 e USD 23,54 bilhões em 2026, e está no caminho para atingir USD 46,39 bilhões até 2031 com um CAGR de 14,55%.
Qual país lidera os gastos regionais em cibersegurança?
Os Emirados Árabes Unidos detêm a maior participação por país, com 29,62% da receita de 2025.
Qual setor está crescendo mais rapidamente na demanda por cibersegurança?
A saúde está expandindo a um CAGR de 20,12% até 2031, à medida que os hospitais digitalizam e protegem os dados dos pacientes.
Como os programas nacionais "Vision" estão influenciando os orçamentos?
Os regulamentos no âmbito de iniciativas como a Visão 2030 da Arábia Saudita exigem controles mínimos de segurança, convertendo a cibersegurança em um custo operacional não discricionário.
Por que a segurança em nuvem está se tornando uma prioridade apesar das regras de residência de dados?
Os modelos de computação confidencial e de nuvem soberana permitem que as agências aproveitem recursos elásticos enquanto mantêm os dados sensíveis sob jurisdição nacional.
Qual é a principal barreira para um crescimento mais rápido do mercado?
A persistente escassez de profissionais qualificados em cibersegurança impulsiona a inflação salarial e retarda a execução de projetos, especialmente na Arábia Saudita e nos EAU.
Página atualizada pela última vez em:


