
Größe und Marktanteil des Cybersicherheitsmarkts im Nahen Osten
Marktübersicht
| Studienzeitraum | 2021 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
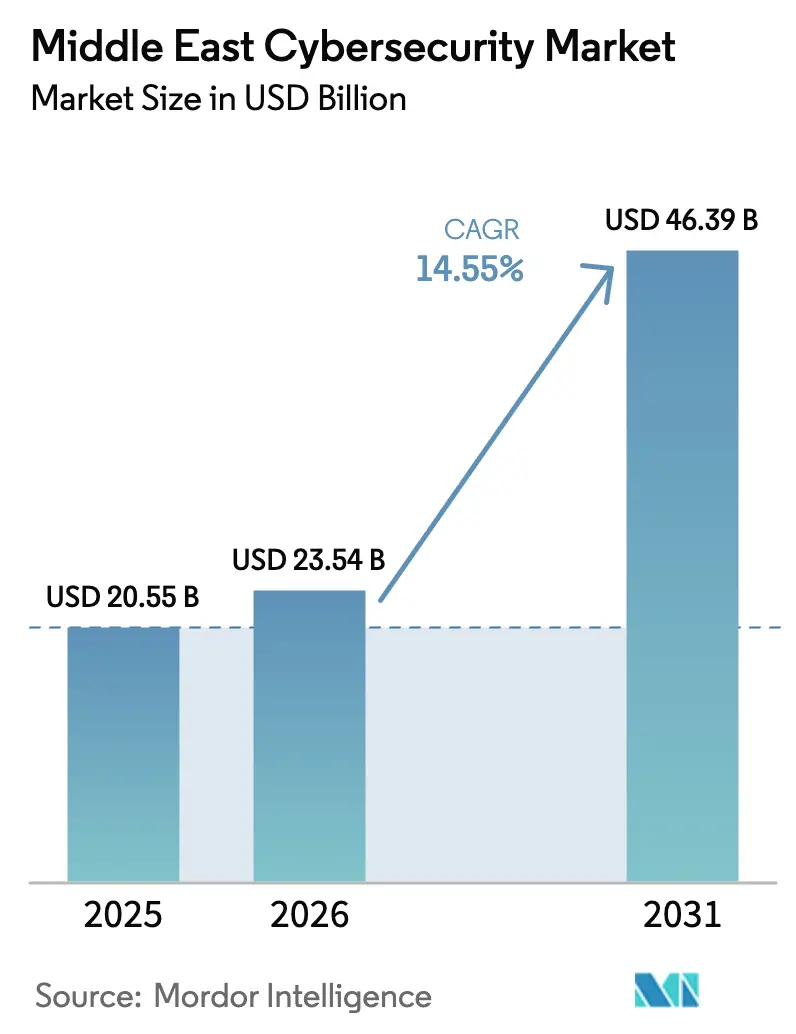
| Marktgröße im Basisjahr (2025) | 20.55 Milliarden US-Dollar |
| Marktgröße (2026) | 23.54 Milliarden US-Dollar |
| Marktgröße (2031) | 46.39 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 14.55 % |
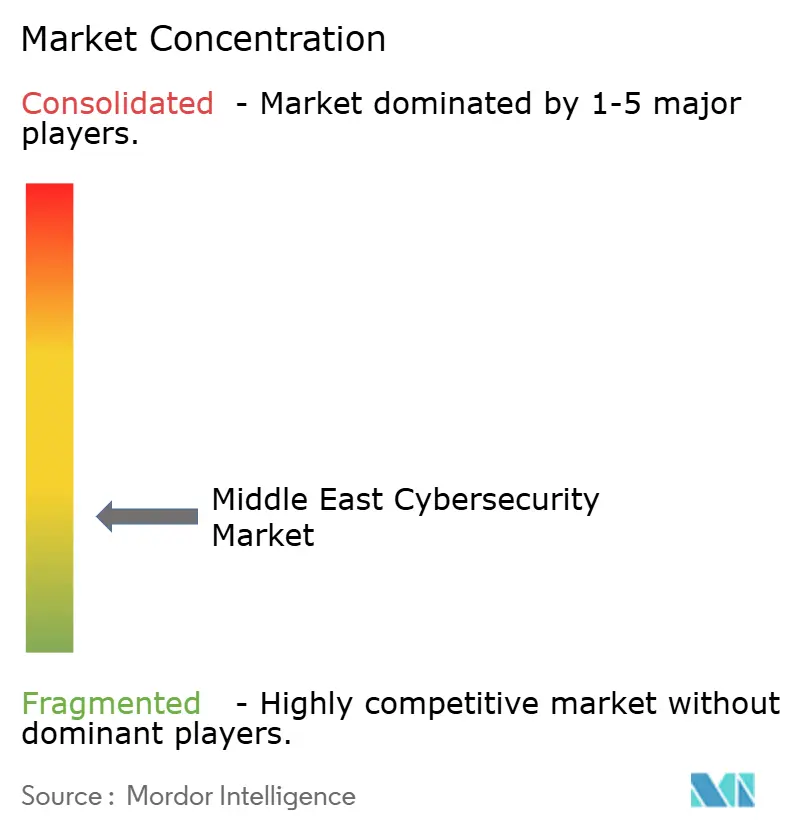
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Cybersicherheitsmarkts im Nahen Osten von Mordor Intelligence
Die Marktgröße des Cybersicherheitsmarkts im Nahen Osten wurde im Jahr 2025 auf 20,55 Milliarden USD geschätzt und soll von 23,54 Milliarden USD im Jahr 2026 auf 46,39 Milliarden USD bis 2031 wachsen, bei einer CAGR von 14,55 % während des Prognosezeitraums (2026–2031). Beschleunigte Digitalisierung, anhaltende Angriffe durch staatliche Akteure und obligatorische Compliance-Ausgaben im Rahmen nationaler Transformationsprogramme treiben die Nachfrage an. Sicherheitsverletzungen in kritischen Infrastrukturen, wie die zweijährige iranische Infiltration regionaler Betriebsnetzwerke, haben Budgets von diskretionären Werkzeugen hin zu Zero-Trust-Plattformen verlagert. Die „Vision”-Agenden der Regierungen im GCC wandeln Cybersicherheit in eine grundlegende Betriebsausgabe um, während Cloud-Migration und KI-Einführung in Behörden neue Angriffsflächen schaffen, die spezialisierte Abwehrmaßnahmen erfordern. Fachkräftemangel und fragmentierte Datensouveränitätsregeln bremsen den Fortschritt, doch ein wachsendes Angebot lokaler Anbieter verwalteter Sicherheitsdienste und internationale Partnerschaften beginnen, Implementierungshürden zu senken.
Wichtigste Erkenntnisse des Berichts
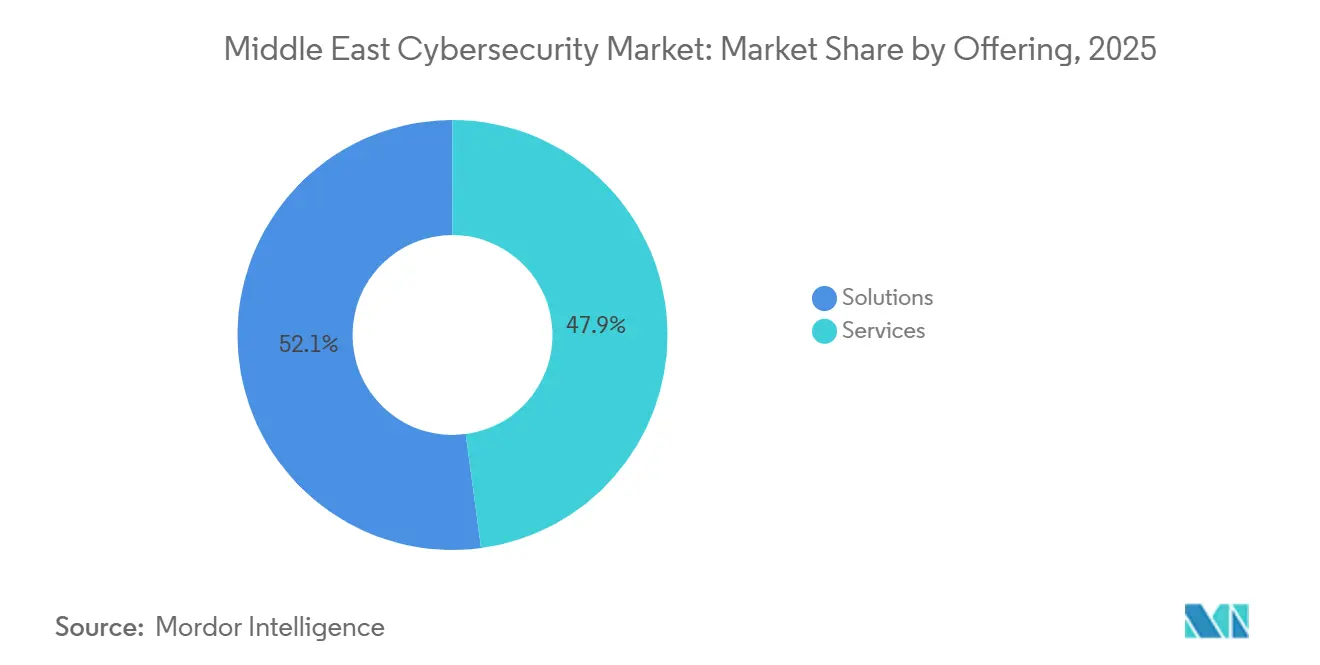
- Nach Angebot entfielen Lösungen im Jahr 2025 auf einen Anteil von 52,12 % am Cybersicherheitsmarkt des Nahen Ostens, während Dienstleistungen zwischen 2026 und 2031 voraussichtlich mit einer CAGR von 18,45 % wachsen werden.
- Nach Bereitstellungsmodus entfielen Cloud-Installationen im Jahr 2025 auf 73,06 % des Cybersicherheitsmarktes im Nahen Osten. Cloud-basierte Bereitstellungen werden voraussichtlich bis 2031 mit einer CAGR von 18,32 % wachsen.
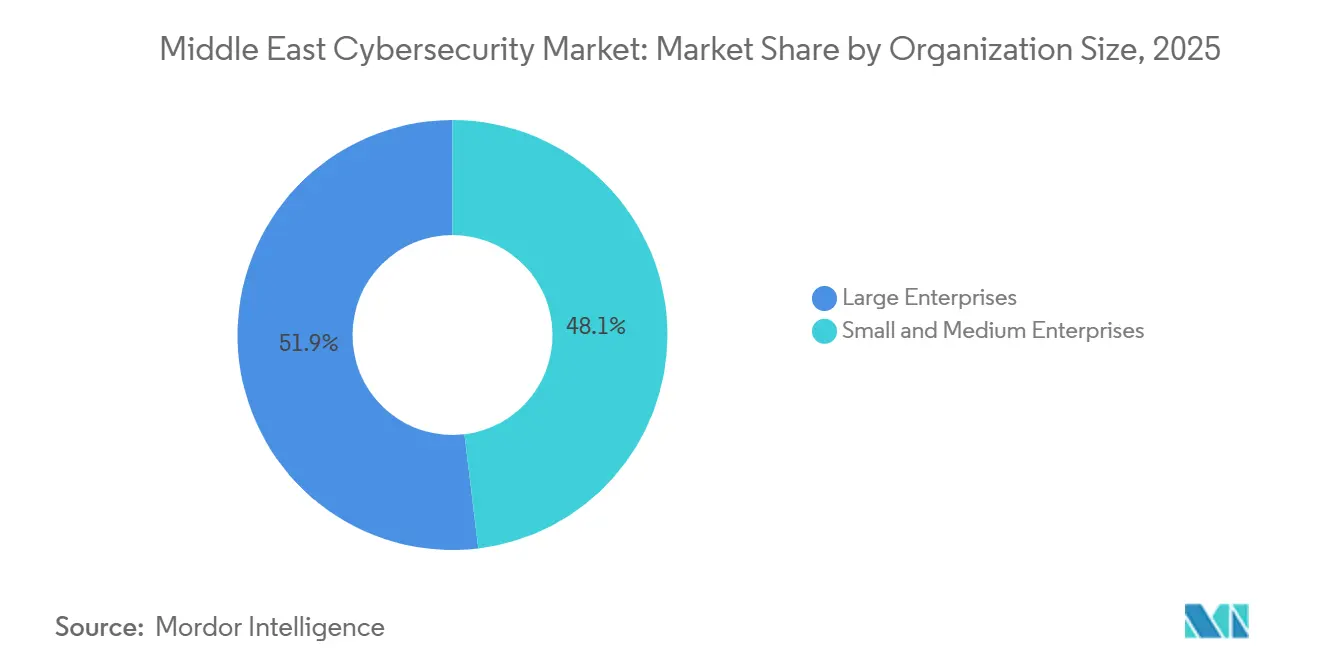
- Nach Unternehmensgröße entfielen Großunternehmen im Jahr 2025 auf 51,96 % des Marktanteils im Cybersicherheitsmarkt des Nahen Ostens, während KMU bis 2031 mit einer CAGR von 17,21 % wachsen.
- Nach Endnutzer entfiel der BFSI-Sektor im Jahr 2025 auf 21,02 % des Umsatzes; das Gesundheitswesen wird voraussichtlich bis 2031 mit einer CAGR von 20,12 % wachsen.
- Nach Land verfügt Saudi-Arabien im Nahen Osten im Jahr 2025 über einen Marktanteil von 29,62 % im Bereich Cybersicherheit, während die Vereinigten Arabischen Emirate (VAE) bis 2031 voraussichtlich mit einer CAGR von 17,46 % wachsen werden.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme von Angriffen durch staatliche Akteure und auf kritische Infrastrukturen | +3.2% | VAE, Saudi-Arabien | Mittelfristig (2–4 Jahre) |
| Staatliche „Vision”-Programme mit verbindlichen Cyber-Budgets | +2.8% | GCC-Kernbereich | Langfristig (≥4 Jahre) |
| Cloud-First- und SaaS-Einführung im öffentlichen Sektor des GCC | +2.1% | VAE, Saudi-Arabien, Katar | Kurzfristig (≤2 Jahre) |
| KI-gestützte Sicherheitsanalysen zur Reduzierung der MTTR | +1.9% | VAE, Saudi-Arabien | Mittelfristig (2–4 Jahre) |
| Fusions- und Übernahmewelle unter lokalen MSSPs schafft gebündelte Angebote | +1.4% | VAE, Saudi-Arabien | Kurzfristig (≤2 Jahre) |
| Nachrüstung von Öl- und Gas-OT auf Zero-Trust-Architekturen | +1.6% | Saudi-Arabien, VAE, Kuwait, Oman | Langfristig (≥4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme von Angriffen durch staatliche Akteure und auf kritische Infrastrukturen
Staatlich geförderte Gruppen haben sich von schnellen Einbruchs- und Datendiebstahloperationen hin zu geduldigen, mehrjährigen Zugängen in operativen Netzwerken verlagert, wie die Lemon-Sandstorm-Kampagne zeigt, die VPN-Schwachstellen in regionalen Versorgungsunternehmen ausnutzte.[1]Lemos, Robert, „Lemon Sandstorm enthüllt Risiken für die Infrastruktur des Nahen Ostens”, Dark Reading, darkreading.com Mit dem Iran verbundene Akteure hielten verdeckten Zugang bis zu 24 Monate aufrecht, was den strategischen Wert verdeutlicht, den Angreifer auf Störungskapazitäten und langfristige Netzwerküberwachung legen. Als Reaktion darauf stärkten die Regierungen den Echtzeit-Austausch von Bedrohungsinformationen und verbesserten die grenzüberschreitende Koordination. So koordinierte beispielsweise der Pakt des UAE Cyber Security Council mit Group-IB Reaktionspläne für Sicherheitsvorfälle in 15 Rechtsordnungen und unterstützte eine schnellere Erkennung, Eindämmung und Behebung von Cyberbedrohungen. Infolgedessen trieben die verschärften geopolitischen Spannungen weiterhin erhöhte Ausgaben für Endpoint-Härtung, OT-Sichtbarkeitstools und forensische Dienste im Cybersicherheitsmarkt des Nahen Ostens an.
Staatliche „Vision”-Programme mit verbindlichen Cybersicherheitsbudgets
Rechtlich verbindliche nationale Transformations-Roadmaps in Saudi-Arabien, den Vereinigten Arabischen Emiraten und Katar haben Cybersicherheit als zentrale nationale Sicherheitspriorität positioniert. Im Markt für Cybersicherheit in Katar unterliegen Ministerien, staatliche Energiekonzerne, Banken und staatlich verbundene Konglomerate mehrschichtigen Compliance-Verpflichtungen im Rahmen nationaler Sicherungsfunktionen und sektorspezifischer Vorschriften, die größere und komplexere Sicherheitsbudgets unterstützen. Diese Programme verlagern Cybersicherheitsinvestitionen von diskretionären Technologieausgaben hin zu vorgeschriebenen Budgetzuweisungen für öffentliche und private Einrichtungen. Infolgedessen wandeln Organisationen bisher optionale Lizenzen, Compliance-Tools und Sicherheitsdienstleistungen in durchsetzbare Budgetposten um, um regulatorische und betriebliche Anforderungen zu erfüllen. Die im Dezember 2024 eingeführten saudi-arabischen Vorschriften sehen Strafen von bis zu 25 Millionen SAR (6,60 Millionen USD) bei Nichteinhaltung vor, was die Unternehmensverantwortung effektiv stärkt und mehrjährige Beschaffungspipelines für Cybersicherheit unterstützt.[2]Two Birds, „Saudi-Arabien: Vorschriften der Nationalen Cybersicherheitsbehörde 2024,” twobirds.com Die Vereinigten Arabischen Emirate haben sich zum Ziel gesetzt, dass KI 20 % zum Nicht-Öl-BIP beiträgt, was den Bedarf an sicherer digitaler Infrastruktur in Regierungsdiensten, Unternehmen und kritischen Branchen erhöht hat. Folglich muss jede Einführung eines digitalen Dienstes vor dem Start eine Sicherheitszertifizierung durchlaufen. Diese verbindlichen Cybersicherheits-Baselines verlagern den Markt für Cybersicherheit im Nahen Osten von projektbasiertem Ausgabenverhalten hin zu einem wiederkehrenden Budgetmodell, da Organisationen kontinuierlich in Compliance, Überwachung, Risikomanagement und Cyber-Resilienz investieren müssen.
Cloud-First- und SaaS-Einführung im öffentlichen Sektor des GCC
Leitende KI-Beauftragte in VAE-Ministerien und Blockchain-Pilotprojekte in saudi-arabischen Banken beschleunigen die Migration sensibler Daten in gemeinsam genutzte Cloud-Infrastrukturen. Diese Verlagerung erhöht den Bedarf an fortschrittlichen Cloud-Sicherheitskontrollen, identitätsbasiertem Zugriffsmanagement und Secure Access Service Edge (SASE)-Plattformen zum Schutz verteilter Workloads und Nutzer. Da öffentliche Einrichtungen im gesamten GCC ihre Cloud-First-Strategien und Software-als-Dienst (SaaS)-Anwendungen ausweiten, werden Cybersicherheitsinvestitionen unverzichtbar, um eine sichere digitale Transformation, regulatorische Compliance und betriebliche Resilienz zu unterstützen. Das Exzellenzzentrum von Google Cloud in Abu Dhabi soll bis 2030 voraussichtlich dazu beitragen, Cyberkriminalitätsverluste in Höhe von 6,8 Milliarden USD abzuwenden, was den wirtschaftlichen Wert proaktiver Cybersicherheitsinvestitionen unterstreicht.[3]UAE Cyber Security Council, „Stärkung der Cyberabwehr: VAE und Google Cloud kooperieren im Bereich Cybersicherheit”, googlecloudpresscorner.com Anforderungen an die Datensouveränität beeinflussen weiterhin Cloud-Adoptionsentscheidungen, doch Confidential-Computing-Bereitstellungen helfen Behörden, Daten während der Nutzung zu verschlüsseln, Migrationsrisiken zu reduzieren und die sichere Einführung gemeinsam genutzter Infrastrukturen zu unterstützen.
KI-gestützte Sicherheitsanalysen zur Senkung der MTTR
Regionale Unternehmen setzen zunehmend auf maschinenlernbasierte Telemetrie, um Erkennungslücken zu schließen, ohne die Cybersicherheitsteams erheblich zu vergrößern. Dieser Ansatz hilft Organisationen, die Bedrohungstransparenz zu verbessern, die Alert-Triage zu automatisieren und die mittlere Reaktionszeit (MTTR) in komplexen IT- und Betriebsumgebungen zu reduzieren. Umfragen zeigen, dass 99 % der Organisationen in den VAE die Vorteile von KI für die Stärkung der Cyber-Resilienz anerkannten, während 49 % planten, zusätzliche Budgets speziell für Analyse-Anwendungsfälle bereitzustellen.[4]Zawya, „VAE-Organisationen verstärken KI-Investitionen und stärken Daten-Compliance und Cyber-Resilienz”, zawya.com Banken setzen Verhaltensanalysemodelle ein, um die Betrugsprävention zu verbessern und die Einhaltung der Aufsichtsrichtlinien der SAMA zu unterstützen. Anbieter, die modell-agnostische Datenpipelines, skalierbare Analysefähigkeiten und Bedrohungsinformationsbibliotheken in lokaler Sprache bereitstellen, gewinnen an Bedeutung, da Unternehmen schnellere Erkennung, kontextbezogene Reaktion und betriebliche Effizienz priorisieren.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Anhaltender Fachkräftemangel und zweistellige Lohninflation | -2.4% | GCC-Kernländer, insbesondere Saudi-Arabien und VAE | Mittelfristig (2–4 Jahre) |
| Fragmentierte Datensouveränitätsgesetze im GCC und in der Levante | -1.8% | Regionsweit, variiert je nach Land | Langfristig (≥4 Jahre) |
| Luftgespaltene Legacy-SCADA verzögert Upgrades der Betriebstechnologie | -1.2% | Saudi-Arabien, VAE, Kuwait, Oman | Langfristig (≥4 Jahre) |
| Nicht verwaltetes Schatten-IT in KMU-Lieferketten | -0.8% | GCC- Kernbereich | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Anhaltender Fachkräftemangel und zweistellige Lohninflation
Die rasche Digitalisierung übertraf das Angebot an qualifizierten Cybersicherheitsfachleuten und schuf einen anhaltenden Fachkräftemangel, der das Wachstum des Cybersicherheitsmarktes im Nahen Osten beeinträchtigte. Energieversorger in Saudi-Arabien hatten Schwierigkeiten, Schlüsselpositionen zu besetzen, selbst als sie die Gehälter im zweistelligen Bereich erhöhten. Diese Lohninflation erhöhte die Betriebskosten, komprimierte die Margen und verzögerte die Zeitpläne für Cybersicherheitsprojekte, was die Fähigkeit der Versorger einschränkte, Sicherheitsprogramme effizient zu skalieren. Der Mangel beeinträchtigte auch die rechtzeitige Bereitstellung fortschrittlicher Lösungen in kritischen Infrastrukturen, insbesondere in Bereichen, die spezialisiertes Fachwissen erfordern. Obwohl Universitäten ihr Kursangebot erweiterten, blieb Fachwissen in KI, Cloud-Sicherheit und Incident Response knapp, was es für Organisationen schwierig machte, belastbare Cybersicherheitsfähigkeiten aufzubauen und das Marktwachstum aufrechtzuerhalten.
Fragmentierte Datensouveränitätsgesetze im GCC und in der Levante
Fragmentierte Datensouveränitäts- und Lokalisierungsgesetze im GCC und in der Levante zwingen multinationale Unternehmen und Cybersicherheitsdienstleister, parallele Datenumgebungen zu betreiben, was die architektonische Komplexität, die Compliance-Kosten und die Implementierungszeiträume erhöht. Das Datenschutzgesetz der VAE enthält mehrere sektorale Ausnahmen, während saudi-arabische Vorschriften weiterhin verlangen, dass bestimmte Datenkategorien im Inland verbleiben. Diese regulatorische Divergenz begrenzt Skaleneffekte bei regionalen Dienstleistungseinführungen und erschwert es Anbietern, standardisierte Cybersicherheitsplattformen in mehreren Rechtsordnungen einzusetzen. Infolgedessen benötigen Organisationen häufig maßgeschneiderte Sicherheitsarchitekturen, lokalisierte Datenspeicherung und länderspezifische Compliance-Kontrollen, was Beschaffungsentscheidungen verzögern und die Gesamtbetriebskosten erhöhen kann. Diese Faktoren haben das Wachstum des Cybersicherheitsmarktes im Nahen Osten eingeschränkt, indem sie die Cloud-basierte Sicherheitseinführung verlangsamt, die Bereitstellung verwalteter Sicherheitsdienste erschwert und die betriebliche Effizienz sowohl für Käufer als auch für Anbieter verringert haben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Lösungen überholen DienstleistungenLösungen machten im Jahr 2025 52,12 % des Cybersicherheitsmarktes im Nahen Osten aus, während Dienstleistungen im Zeitraum 2026–2031 voraussichtlich eine CAGR von 18,45 % verzeichnen werden. Der Dienstleistungsumsatz wächst schneller als der Lösungsumsatz, da Unternehmen von vorfallgetriebenem Outsourcing abrücken und zunehmend plattformzentrierte Präventionsmodelle einführen. Diese Verlagerung spiegelt einen breiteren Fokus auf proaktives Cybersicherheitsmanagement, kontinuierliche Überwachung und integrierte Abwehrfähigkeiten wider. Die Nachfrage konzentriert sich weiterhin auf Cloud Security Posture Management, Anwendungsabsicherung und Identity Orchestration, da diese Fähigkeiten die Implementierung von Zero-Trust-Richtlinien in Unternehmensumgebungen unterstützen. Aufsehenerregende Infrastrukturverletzungen haben auch die Aufnahme von Echtzeit-Sichtbarkeitstools und Anomalieerkennungsmaschinen in Beschaffungspläne beschleunigt, da Organisationen eine schnellere Bedrohungserkennung und -reaktion priorisieren.
Gleichzeitig bedienen professionelle Dienstleistungsteams weiterhin eine spezialisierte Nische bei Compliance-Audits und Red-Teaming, insbesondere bei Organisationen, die eine externe Validierung von Sicherheitskontrollen und regulatorischer Bereitschaft benötigen. Verwaltete Sicherheitsverträge stehen jedoch unter Preisdruck, da größere Kunden zunehmend Security Operations Center intern aufbauen, um eine bessere Kontrolle über Sicherheitsprozesse, Datentransparenz und Incident Response zu erlangen. KI-native Anbieter wie Corgea sicherten sich 2,6 Millionen USD zur Entwicklung automatisierter Schwachstellen-Triage-Engines für arabischsprachige Codebasen, was die Innovation unterstreicht, die die Lösungspipeline stärkt und die Verlagerung des Marktes hin zu stärker automatisierten und kontextbewussten Cybersicherheitsfähigkeiten unterstützt.


Nach Bereitstellungsmodus:
Cloud gewinnt trotz SouveränitätsbedenkenCloud-Workloads machten im Jahr 2025 73,06 % des Cybersicherheitsmarktes im Nahen Osten aus und werden voraussichtlich bis 2031 mit einer CAGR von 18,32 % wachsen. GCC-Ministerien haben „Cloud-First”-Richtlinien verabschiedet, um Bürgerdienste zu modernisieren, die betriebliche Effizienz zu verbessern und die digitale Dienstleistungserbringung zu stärken. Diese Verlagerung hat die Einführung von SASE und Workload-Verschlüsselungs-Gateways erhöht, da öffentliche Einrichtungen und Unternehmen sicheren Zugang, Datenschutz und skalierbare Cloud-Betriebe priorisieren. Confidential-Computing-Optionen bieten nun hardwarebasierte Kontrollen, die Organisationen helfen, regulatorische Anforderungen zu erfüllen und gleichzeitig die Kosten- und Skalierbarkeitsvorteile der Cloud-Infrastruktur zu nutzen.
On-Premises-Bereitstellungen bleiben das bevorzugte Modell für Kernbanking- und Verteidigungsnetzwerke, wo Organisationen strenge Anforderungen an Datenklassifizierung, Souveränität und Sicherheit erfüllen müssen. Hybride Modelle gewinnen ebenfalls an Bedeutung, da Institutionen regulatorische Compliance mit dem Bedarf an fortschrittlichen digitalen Fähigkeiten in Einklang bringen. Saudi-arabische Banken leiten Interbanken-Blockchain-Transfers nun über lokale Knoten, während sie Analyse-Workloads in souveränen Clouds speichern. Dieser Dual-Stack-Ansatz schützt kritische Anforderungen an den Datenstandort und ermöglicht gleichzeitig KI-gestützte Betrugserkennung, schnellere Analysen und flexiblere Betriebe in elastischen Cloud-Umgebungen.
Nach Unternehmensgröße:
KMU treiben unerwartetes WachstumGroßunternehmen machten im Jahr 2025 51,96 % des Umsatzes aus, während KMU voraussichtlich mit einer CAGR von 17,21 % wachsen werden, da das Bewusstsein für Cybersicherheit zunimmt und schlüsselfertige Lösungspakete die Einstiegshürden senken. Regionale Unternehmertumsprogramme, einschließlich der Finanzierungssysteme von Monsha'at, unterstützen weiterhin die Gründung digital-nativer Unternehmen, die Cybersicherheit als Voraussetzung für Lizenzierung und Geschäftsbetrieb betrachten. Als Reaktion auf diese Nachfrage bündeln Anbieter Endpoint-, E-Mail- und Cloud-Zugriffssicherheit in mandantenfähige Konsolen mit verbrauchsbasierter Preisgestaltung, was Organisationen ermöglicht, integrierten Schutz mit größerer Flexibilität und geringeren Vorabinvestitionen einzuführen.
Obwohl Großunternehmen bereits über relativ ausgereifte Cybersicherheitsrahmen verfügen, stehen sie vor neuen OT-Herausforderungen in den Bereichen Öl, Gas und Petrochemie, wo 60 % der Betreiber operative Bedrohungen als schwerwiegender als IT-Bedrohungen einschätzen. Infolgedessen verlagern sich ihre Cybersicherheitsausgaben von traditionellen Perimeter-Geräten hin zu Segmentierungs-Gateways und Identity-Governance-Lösungen, die sich über Raffineriekontrollnetzwerke erstrecken. Dieser Übergang spiegelt einen stärkeren Fokus auf den Schutz kritischer Betriebsumgebungen, die Verbesserung der Zugangskontrolle und die Reduzierung von Risiken in vernetzten Industriesystemen wider.
Nach Endnutzer:
Gesundheitswesen entwickelt sich zum WachstumsführerDie Gesundheitsausgaben werden voraussichtlich bis 2031 mit einer CAGR von 20,12 % steigen, unterstützt durch die fortgesetzte Einführung digitalisierter Patientenabläufe, Telemedizinplattformen und IoT-gestützter Diagnostik. Diese Technologien verbessern die klinische Effizienz und den Patientenzugang, erweitern aber auch die Angriffsfläche in Gesundheitsnetzwerken. Ransomware-Vorfälle, die auf Krankenhausgruppen abzielten, haben Regulierungsbehörden dazu veranlasst, die Anforderungen an kontinuierliche Überwachung und verschlüsselte Übertragung von Patientenakten zu verschärfen. Infolgedessen erhöhen Gesundheitsorganisationen ihren Fokus auf Netzwerkisolierung, Anomalieerkennung und stärkere Cybersicherheitskontrollen. Die Implementierung von Industrie-4.0-Prinzipien in intelligenten Kliniken treibt auch eine höhere Nachfrage nach Identity-Management- und Mikrosegmentierungslösungen zur Absicherung vernetzter medizinischer Umgebungen an.
Umgekehrt entfiel der Sektor Banken, Finanzdienstleistungen und Versicherungen (BFSI) im Jahr 2025 auf 21,02 % des Umsatzes, unterstützt durch Kapitaladäquanzregeln, die Institutionen zur kontinuierlichen Verbesserung ihrer Cyber-Kontrollen verpflichteten. Regionale Banken integrierten KI-basierte Verhaltensanalyselösungen zur Echtzeit-Betrugserkennung und zur Stärkung der Compliance mit den Aufsichtsmandaten der SAMA. Energie- und Versorgungsunternehmen lenkten Budgets auf Zero-Trust-Nachrüstungen, um die Resilienz kritischer Infrastrukturen zu verbessern, während Fertigungsunternehmen Lieferkettensicherheitslösungen einsetzten, um vernetzte Produktionslinien zu schützen und Risiken in industriellen Netzwerken zu reduzieren.
Geografische Analyse
Markt für Cybersicherheit in Saudi-Arabien
Saudi-Arabien war der größte Markt in der Region und hatte im Jahr 2025 einen Marktanteil von 29,62 %. Umfangreiche Investitionen in die Absicherung der Öl- und Gasinfrastruktur, der Finanzdienstleistungen und der Regierungssysteme im Rahmen der Vision 2030 trieben seine führende Position voran. Das Land förderte zudem die Einführung souveräner Cloud-Lösungen und stärkte die nationalen Cybersicherheitsrahmen, was seine Rolle als Ankermarkt für Anbieter und Dienstleister festigte. Diese Initiativen unterstützten eine starke Nachfrage nach Cybersicherheitslösungen in kritischen Infrastrukturen, dem öffentlichen Sektor und Unternehmensumgebungen.
Markt für Cybersicherheit in den Vereinigten Arabischen Emiraten
Die Vereinigten Arabischen Emirate (VAE) sind der am schnellsten wachsende Markt und werden voraussichtlich zwischen 2026 und 2031 eine CAGR von 17,46 % verzeichnen. Smart-City-Initiativen in Dubai und Abu Dhabi, eine strenge regulatorische Durchsetzung sowie die rasche Einführung KI-gestützter Cybersicherheitslösungen dürften dieses Wachstum antreiben. Die Position der VAE als regionaler Technologiestandort unterstützt weiterhin Innovation, digitale Transformation und den Einsatz fortschrittlicher Sicherheitslösungen im gesamten Nahen Osten. Steigende Investitionen in Cloud-Sicherheit, Bedrohungsanalyse und verwaltete Sicherheitsdienste dürften den Cybersicherheitsmarkt des Landes im Prognosezeitraum ebenfalls stärken.
Markt für Cybersicherheit im GCC
Weitere Länder, darunter Katar, Kuwait und Bahrain, tragen ebenfalls zum regionalen Wachstum bei. Nationale Cybersicherheitsstrategien, Compliance-Vorgaben und die zunehmende Abhängigkeit von verwalteten Sicherheitsdiensten stützen ihre Märkte. Obwohl diese Länder im Vergleich zu Saudi-Arabien und den VAE kleiner sind, verbessern sie ihre Cybersicherheitslage durch Investitionen in digitale Infrastruktur, regulatorische Modernisierung und den Schutz kritischer Vermögenswerte stetig. Diese Bemühungen erweitern kontinuierlich die Chancen für Anbieter und Dienstleister in der gesamten Region.
Regulatorisches Umfeld
Die Cybersicherheitsregulierung im Nahen Osten wird in Bezug auf Anbieterlizenzierung, Absicherung kritischer Infrastrukturen und schnellere Vorfallmeldungen zunehmend verschärft. In Saudi-Arabien hat die National Cybersecurity Authority (NCA) RFCS-1: 2026 (Regulatory Framework for Licensing Cybersecurity Services, Products and Solutions) vorangebracht und bewegt den Markt hin zu einer formalen Aufsicht über Cybersicherheitsanbieter und Dienstleister. Dies bringt zusätzliche Compliance-Anforderungen für sowohl lokale MSSPs als auch multinationale Unternehmen mit sich, die Regierungs- und andere regulierte Sektoren bedienen.
Auch die VAE formalisieren ihre Cyber-Governance im Rahmen nationaler Strategieprogramme, einschließlich beschaffungsorientierter Kontrollen wie SBOM-ähnlicher Transparenz und akkreditierungsgestütztem Zugang für Lieferanten, die kritische Informationsinfrastrukturen bedienen. Außerhalb des GCC-Kerns hat Oman durch das Königliche Dekret 61/2026 ein Cyberkriminalitätsgesetz erlassen, das ab Juni 2026 in Kraft tritt und die rechtlichen Konsequenzen für Cyberdelikte verstärkt sowie den Durchsetzungshintergrund für Unternehmensinvestitionen in Überwachung, Vorfallreaktion und Forensik stärkt. Länderübergreifend prägen Anforderungen an die Datensouveränität und nationale Akkreditierungsansätze zunehmend die Markteintrittsmodelle, wobei Anbieter zu Inland-Bereitstellung, lokalen Partnerschaften und überprüfbaren Kontrollzuordnungen für Käufer aus dem öffentlichen Sektor, dem BFSI-Bereich und kritischen Infrastrukturen gedrängt werden.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette für Cybersicherheit im Nahen Osten beginnt mit globalen und regionalen Technologieanbietern (Netzwerksicherheit, Endpunktsicherheit, IAM, Cloud-Sicherheit, OT-Sicherheit und Bedrohungsanalyse), gefolgt von Distributoren und Systemintegratoren, die Implementierungen für regulierte Umgebungen lokalisieren, sowie MSSPs, die SOC-Betrieb, MDR und Vorfallreaktion im Auftrag von Unternehmen und Behörden durchführen. Käufer aus dem öffentlichen Sektor und aus kritischen Infrastrukturen beeinflussen die Nachfrage maßgeblich, wobei die Beschaffung häufig über akkreditierte Partner erfolgt und Datenresidenz, lokalen Support sowie Compliance-Dokumentation erfordert. Diese Struktur unterstützt einen höheren Dienstleistungsanteil rund um Architekturdesign, Kontrollvalidierung und kontinuierliche Überwachung.
Die öffentlich-private Zusammenarbeit ist eine prägende Schicht im mittleren Bereich der Region, wobei der UAE Cyber Security Council mit multinationalen Anbietern zusammenarbeitet, um lokale Kompetenzzentren aufzubauen, einschließlich Innovationszentren und OT-fokussierter Exzellenzzentren. Dies verstärkt die Rückkopplungsschleifen zwischen regulatorischen Anforderungen, Produktkonfiguration und Kompetenzentwicklung. Die Lokalisierung der Leistungserbringung, einschließlich souveräner Cloud-Betriebsmodelle und lokaler Rechenzentrumsstandorte, sowie Sicherungsrahmenwerke, die den Technologietransfer mit hohem Risiko regeln, wie das Intergovernmental Assurance Agreement (IGAA), auf das im Zusammenhang mit Microsoft und G42 verwiesen wird, sind zunehmend darin eingebettet, wie Lösungen in der gesamten Region verpackt, betrieben und unterstützt werden.
Wettbewerbslandschaft
Globale Anbieter wie Cisco, Palo Alto Networks und Fortinet konkurrieren mit lokalen Marktführern, darunter DarkMatter, Help AG und CPX, im Cybersicherheitsmarkt des Nahen Ostens, der mäßig fragmentiert bleibt. G42 übernahm CPX im Februar 2025 und integrierte KI-Infrastruktur mit defensiven Tools, was verdeutlicht, wie bereichsübergreifende Fähigkeiten zu einem wichtigen Differenzierungsmerkmal für Marktführer geworden sind. Die Transaktion stärkte die Verbindung zwischen fortschrittlichen Rechenkapazitäten und Cybersicherheitsoperationen und unterstrich die Marktverschiebung hin zu integrierten Plattformen, die Bedrohungserkennung, -reaktion und Resilienz unterstützen können. Das staatlich geprägte Auftragsbuch von DarkMatter, das schätzungsweise 80 % seines Umsatzes ausmacht, zeigt die anhaltende Bedeutung souveränen Vertrauens, insbesondere bei Kunden aus dem öffentlichen Sektor und der kritischen Infrastruktur.
Das saudi-arabische Unternehmen Cipher sicherte sich 13,3 Millionen USD an Finanzierung, um seine Teams für Penetrationstests und Incident Response zu erweitern, was die wachsende Nachfrage nach spezialisierten Cybersicherheitsdienstleistungen in der Region widerspiegelt. Risikokapitalfinanzierungen verlagern sich zunehmend auf KI-gestützte Plattformen, die arabischsprachige Datensätze, regionale Bedrohungsmuster und lokale Compliance-Anforderungen adressieren können. Strategische Allianzen zwischen Energie-OEMs und Cyber-Anbietern gewinnen ebenfalls an Bedeutung, wobei Unternehmen wie Palo Alto Networks mit SLB zusammenarbeiten, um Sicherheit in industrielle Steuerungs-Upgrades einzubetten. Diese Partnerschaften zeigen, dass Cybersicherheit zu einem Kernbestandteil der industriellen Modernisierung wird, insbesondere in Sektoren, in denen betriebliche Kontinuität, Sicherheit und regulatorische Compliance entscheidend sind.
Der Preiswettbewerb verschärft sich in standardisierten Endpoint-Nischen, da Anbieter um Skalierung, gebündelte Funktionen und verwaltete Dienstleistungskapazitäten konkurrieren. Premium-Margen bleiben jedoch in spezialisierten Bereichen wie OT-Segmentierungs-Gateways, Confidential-Computing-Chips und KI-gestützten Bedrohungserkennungsmodulen bestehen, wo Käufer Leistung, Resilienz und Compliance-Sicherheit über den Preis stellen. Der Aufstieg gebündelter MSSP-Angebote und souveräner Cloud-SOCs wird voraussichtlich den Anteil reiner Beratungsunternehmen verringern, insbesondere da Kunden integrierte Sicherheitsoperationen, lokalisierte Datenverwaltung und kontinuierliche Überwachung suchen. Folglich wird der Erfolg von hybriden Liefermodellen, lokal qualifiziertem Personal und nachweisbaren Compliance-Zuordnungen abhängen, die Cybersicherheitslösungen mit regionalen regulatorischen und betrieblichen Anforderungen in Einklang bringen.
Marktführer im Cybersicherheitsbereich im Nahen Osten
IBM Corporation
Fortinet Inc.
Cisco Systems Inc.
Trend Micro Inc.
Microsoft Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Cybersicherheit im Nahen Osten
- IBM Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Microsoft Corporation
- Trend Micro Incorporated
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- Broadcom Ltd. (Symantec)
- Dell Technologies Inc.
- Intel Corporation
- McAfee LLC
- Huawei Technologies Co. Ltd.
- Zscaler Inc.
- DarkMatter Group
- Help AG (e&)
- CPX Holding (UAE)
- StarLink ME
- Cyway LLC
- BAE Systems AI
- Kaspersky Lab
Lesen Sie die Analyse der Cybersicherheit im Nahen Osten-Unternehmen

Marktchancen und Zukunftsaussichten
Ein kurzfristiger Weißraumbereich ist die compliance-orientierte Lieferantenbefähigung, da Regulierungsbehörden und Betreiber kritischer Infrastrukturen die Erwartungen an akkreditierte Leistungserbringung, Disziplin bei der Meldung von Sicherheitsverletzungen und Transparenz der Lieferkette erhöhen. Saudi-Arabiens NCA RFCS-1: 2026 erhöht die Bedeutung lizenzierter und überwachter Cybersicherheitsangebote und schafft Raum für Anbieter und Partner, die Kontrollen durch überprüfbare Managed Services, Bereitschaftsbewertungen und lokalisierungsfreundliche Architekturen operationalisieren können. In den VAE stärken nationale Programme und beschaffungsgetriebene Anforderungen weiterhin die Nachfrage nach Sicherheitsfähigkeiten, die direkt an die Einführungszyklen der digitalen Verwaltung anknüpfen, einschließlich sicherer Cloud-Einführung und KI-Governance-Kontrollen.
KI-Sicherheit, OT/ICS-Schutz und die Entwicklung lokaler Arbeitskräfte stellen ebenfalls aktive Chancenfelder mit sichtbaren Marktaktionen dar. Im Jahr 2026 gab IBM Pläne für ein gemeinsames Innovation Center mit dem UAE Cyber Security Council bekannt, und Fortinet formalisierte ein Memorandum of Understanding mit derselben Behörde, einschließlich des Aufbaus lokaler Kapazitäten wie eines lokalen Rechenzentrums und eines FortiGuard Center of Excellence. Diese Schritte spiegeln die Kundenpräferenz für lokale Expertise, Bedrohungsanalyse und souverän ausgerichtete Betriebsmodelle wider. Investitionen in regionale KI-Infrastruktur, einschließlich Microsoft und G42 im Rahmen eines Sicherungsrahmens (IGAA), erhöhen zudem die Nachfrage nach Cloud-Sicherheitsstatusmanagement, identitätszentriertem Zero Trust sowie Modell- und Datenschutzkontrollen, die innerhalb lokaler regulatorischer Beschränkungen bereitgestellt werden können.
Recent Industry Developments in Markt für Cybersicherheit im Nahen Osten
- Juni 2026: Trend Micro (TrendAI) startete das Unternehmens-KI-Sicherheitsgeschäft TrendAI in den Vereinigten Arabischen Emiraten. Der Start erweitert die KI-Sicherheitsangebote auf dem VAE-Markt und stärkt die lokalen KI-Governance- und Sicherheitsfähigkeiten in den VAE.
- Mai 2026: IBM gab ein gemeinsames Innovation Center in Abu Dhabi mit dem UAE Cybersecurity Council bekannt. Die Zusammenarbeit signalisiert vertrauenswürdige KI- und Cybersicherheitsinnovation in der Region und verankert souveräne KI-Sicherheitsinitiativen sowie regionale F&E in den VAE.
- Mai 2026: Fortinet formalisierte ein Memorandum of Understanding mit dem UAE Cyber Security Council, um die nationalen Cybersicherheitsfähigkeiten voranzubringen. Die Vereinbarung unterstützt Datensouveränität und lokale Cybersicherheitskapazität und etabliert ein lokales Rechenzentrum sowie eine Sicherheitszusammenarbeit zur Stärkung der regionalen Resilienz.


Markt für Cybersicherheit im Nahen Osten Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Im Rahmen dieser Methodik umfasst der Markt die Ausgaben für Cybersicherheitslösungen und -dienstleistungen, die zur Prävention, Erkennung und Reaktion auf digitale Bedrohungen in Organisationen des Nahen Ostens sowohl im öffentlichen als auch im privaten Sektor eingesetzt werden.
Ausschlüsse aus dem Umfang: Reine physische Sicherheit, nicht-cyberbezogene Sicherheitssysteme und allgemeine IT-Hardware, die nicht hauptsächlich für Sicherheitszwecke angeschafft wird, werden nicht berücksichtigt.
Segmentierungsübersicht
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheitsausrüstung
- Endpunktsicherheit
- Sonstige Lösungen
- Dienstleistungen
- Professionelle Dienste
- Verwaltete Dienste
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Unternehmensgröße
- KMU
- Großunternehmen
- Nach Endnutzer
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel
- Energie und Versorgung
- Fertigung
- Sonstige Endnutzer
- Nach Land
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Katar
- Kuwait
- Bahrain
- Ägypten
- Rest des Nahen Ostens
Datenquellen, Marktgrößenbestimmung und Validierung
Desk-Research
Der Desk-Research begann mit der Kartierung der Cyber-Risikooberfläche und der Art und Weise, wie Vorschriften Budgets in Sicherheitsposten lenken. Wir haben öffentliche Quellen herangezogen, wie nationale Cybersicherheitsbehörden und Regulierungsbehörden, Telekommunikationsbehörden, Rundschreiben der Zentralbanken sowie Statistikbehörden, die IKT- und Digitaladoptionsindikatoren berichten.
Wir haben auch offenlegungsbasierte Quellen wie Jahresberichte, Investorenpräsentationen und Pressemitteilungen genutzt, um Sicherheitsprioritäten nach Sektoren zu kartieren, sowie seriöse Medienberichte über Vorfälle und politische Änderungen. Für Ergänzungsprüfungen haben wir auf kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen, Nachrichten und Finanzdaten, eine Import- und Export-Datenbank auf Sendungsebene (für ausgewählte hardwaregebundene Sicherheitskategorien) sowie Patentdatenbanken zur Einschätzung der Produktaktivität zurückgegriffen. Die hier aufgeführten Quellen sind nicht erschöpfend, und viele weitere öffentliche Dokumente und Datensätze wurden ebenfalls für die Erhebung, Validierung und Klärung verwendet.
Primärinterviews und Umfragen
Primärforschung wurde eingesetzt, um zu testen, was Desk-Quellen nicht klar zeigen konnten, hauptsächlich wie Budgets auf Tools, Dienstleistungen und Bereitstellungsoptionen in verschiedenen Ländern aufgeteilt werden. Wir haben mit Käufern, Sicherheitsverantwortlichen, Dienstleistern und Kanalpartnern in den Golfstaaten und anderen wichtigen Märkten des Nahen Ostens gesprochen, damit die Annahmen zu Adoptionszeitpunkt und Preisgestaltung realistisch blieben.
Verteilung der Befragten der Primärforschungs-Feldarbeit
| Unternehmenstyp | Position des Befragten |
|---|---|
| Obere Ebene: 30 % | CXOs: 13 % |
| Mittlere Ebene: 54 % | Funktions-/Bereichsleiter: 35 % |
| Kleinere Akteure: 16 % | Manager: 52 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung begann mit einem Top-down-Aufbau, bei dem regionale IT- und Digitalisierungsausgabensignale mithilfe von Durchdringungs- und Budgetanteilsannahmen, die länderspezifisch überprüft wurden, in einen Cybersicherheitsnachfragepool umgewandelt wurden. Nach der Bildung des ersten Gesamtwerts wurde dieser durch selektive Bottom-up-Annäherungen bestätigt, darunter Stichprobenpreise pro Nutzer für Endpunkt- und Identitätskontrollen, auf Cloud-Sicherheits-Attach-Raten abgebildetes Cloud-Workload-Wachstum sowie Kanalprüfungen zu Managed-Service-Paketen. Bei Abweichungen wurden die Gesamtwerte angepasst.
Die Eingaben wurden praktisch und wiederholbar gehalten, einschließlich des Tempos der Public-Cloud-Adoption, der Anzahl regulierter Einrichtungen im Banken- und kritischen Infrastrukturbereich, großer Programmeinführungen im Zusammenhang mit nationalen digitalen Initiativen, der gemeldeten Intensität von Sicherheitsverletzungen und Reaktionsanforderungen sowie des lokalen Verhältnisses von internen Teams gegenüber ausgelagerten SOC- und Managed Services. Prognosen wurden mithilfe von Szenarioanalysen erstellt, bei denen Treiber wie der Zeitpunkt der Regulierungsdurchsetzung, die Geschwindigkeit der Cloud-Migration und die Verfügbarkeit von Fachkräften variiert und dann auf den in den Interviews am häufigsten geteilten Ausblick abgestimmt wurden.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgte durch Triangulation des Modells anhand unabhängiger Signale wie der Richtung der IKT-Ausgaben, der Expansion von Cloud-Diensten, der Beschaffungsmuster des öffentlichen Sektors und des beobachteten Tempos compliance-getriebener Einführungen. Ausreißer wurden durch Varianzprüfungen über Länder und Endnutzer hinweg überprüft, und Folgegespräche wurden ausgelöst, wenn sich eine wichtige Annahme verschob oder eine neue politische Ankündigung den Zeitplan veränderte.
Vor der Freigabe wird die Arbeit schrittweise überprüft, damit die Marktgesamtwerte, Wachstumsraten und wichtigsten Annahmen über alle Abschnitte hinweg konsistent bleiben. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse eintreten, gefolgt von einem abschließenden Durchgang vor der Lieferung, um die Zahlen aktuell zu halten.
Marktgröße für Cybersicherheit im Nahen Osten von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für Cybersicherheit im Nahen Osten können weit auseinanderliegen, da die zugrunde liegenden Definitionen häufig abweichen, selbst wenn das Thema ähnlich klingt. Unterschiede entstehen typischerweise dadurch, ob eine Quelle die Ausgaben der Endnutzer oder die Einnahmen der Anbieter erfasst, welche Länder einbezogen werden und ob IT-Risikomanagementposten jenseits der Sicherheit eingerechnet werden.
Einige veröffentlichte Zahlen decken eine breitere Geografie wie MENA oder MEA ab und können auch Ausgaben für Sicherheits- und Risikomanagement beschreiben, die angrenzende Kategorien einschließen. Bei Mordor Intelligence wird der Marktgesamtwert als Cybersicherheitslösungen und -dienstleistungen innerhalb des Berichtsumfangs für den Nahen Osten gezählt, und die Gesamtwerte werden rund um das angegebene Basisjahr aktualisiert, damit Währungszeitpunkt und Preisentwicklung nicht abweichen.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 20,55 Milliarden USD (2025) | |
| Globales Beratungsunternehmen A | 3,30 Milliarden USD (2024) | Verwendet MENA-Ausgaben der Endnutzer für Sicherheits- und Risikomanagement, was Länder des Nahen Ostens außerhalb der eigenen Definition ausschließen und angrenzende Risikokategorien einbeziehen kann, die nicht als Cybersicherheitsumsatz behandelt werden. |
| Fachzeitschrift B | 6,20 Milliarden USD (2024) | Repräsentiert MEA-Ausgaben für Sicherheitsprodukte und -dienstleistungen und schließt Israel ausdrücklich aus, was die Geografie verändert; der jahres- und ausgabenbasierte Ansatz macht den Wert kleiner als ein Marktwertemodell für den Nahen Osten. |
Die Tabelle zeigt, dass die Streuung hauptsächlich durch geografische Bezeichnungen und das Messobjekt bedingt ist, also Ausgaben gegenüber einer breiteren Marktwertbetrachtung. Durch die explizite Beibehaltung von Umfang und Jahresausrichtung und die anschließende Überprüfung der Ergebnisse anhand von Adoptions- und Preissignalen bleibt die endgültige Zahl auf klare, wiederholbare Schritte zurückführbar.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Cybersicherheitsmarkts im Nahen Osten?
Der Markt wird im Jahr 2025 auf 20,55 Milliarden USD und im Jahr 2026 auf 23,54 Milliarden USD geschätzt und ist auf dem Weg, bis 2031 mit einer CAGR von 14,55 % einen Wert von 46,39 Milliarden USD zu erreichen.
Welches Land führt die regionalen Ausgaben für Cybersicherheit an?
Die Vereinigten Arabischen Emirate halten mit 29,62 % des Umsatzes im Jahr 2025 den größten Länderanteil.
Welcher Sektor wächst in der Cybersicherheitsnachfrage am schnellsten?
Das Gesundheitswesen expandiert bis 2031 mit einer CAGR von 20,12 %, da Krankenhäuser digitalisieren und Patientendaten schützen.
Wie beeinflussen nationale „Vision”-Programme die Budgets?
Vorschriften im Rahmen von Initiativen wie Saudi Vision 2030 schreiben Mindestsicherheitskontrollen vor und wandeln Cybersicherheit in eine nicht-diskretionäre Betriebsausgabe um.
Warum wird Cloud-Sicherheit trotz Datenspeicherungsregeln zur Priorität?
Confidential-Computing- und Sovereign-Cloud-Modelle ermöglichen es Behörden, elastische Ressourcen zu nutzen und gleichzeitig sensible Daten unter nationaler Jurisdiktion zu halten.
Was ist das Haupthindernis für ein schnelleres Marktwachstum?
Ein anhaltender Mangel an qualifizierten Cybersicherheitsfachleuten treibt die Lohninflation an und verlangsamt Projekt-Rollouts, insbesondere in Saudi-Arabien und den VAE.
Seite zuletzt aktualisiert am:


