
Taille et part du marché indien de la cybersécurité
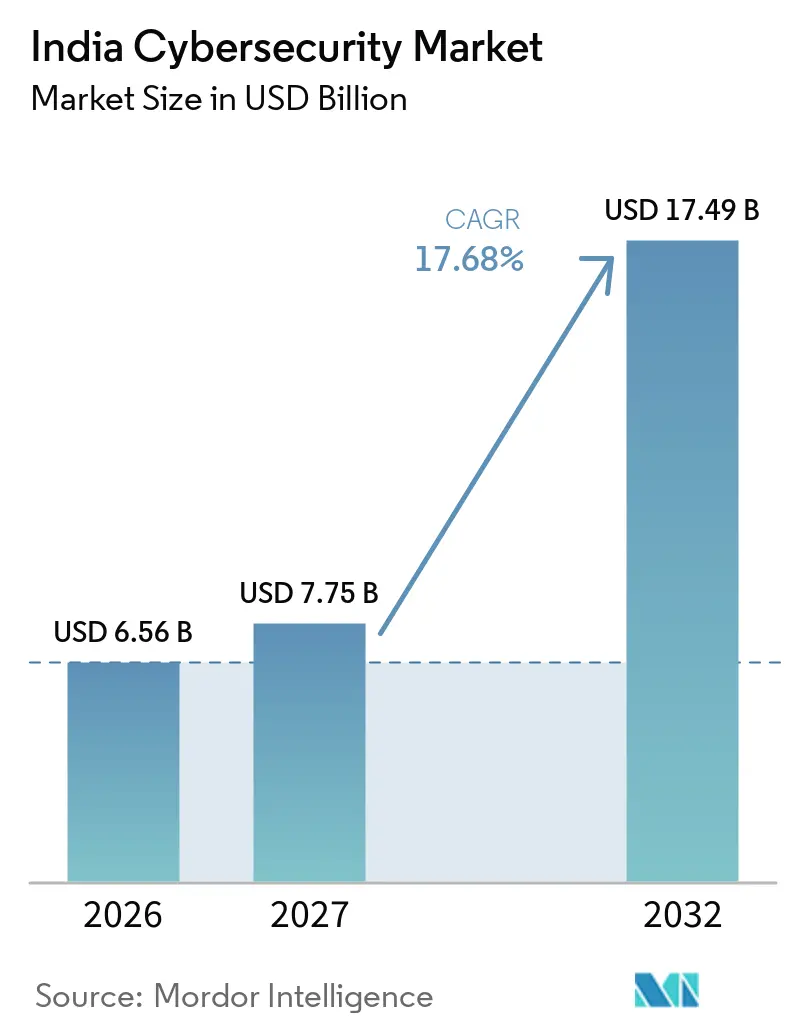
Analyse du marché indien de la cybersécurité par Mordor Intelligence
La taille du marché de la cybersécurité en Inde devrait augmenter de 6,56 milliards USD en 2026 à 7,75 milliards USD en 2027, pour atteindre 17,49 milliards USD d'ici 2032, avec un CAGR de 17,68 % sur la période 2027-2032.
L'expansion numérique en Inde relie la prévention de la fraude aux paiements à une protection renforcée des données personnelles et des communications entre machines. Les obligations de conformité renforcent ce besoin en associant la réponse aux incidents à la capacité de conserver et de récupérer des preuves opérationnelles exploitables. Les fournisseurs peuvent répondre à ces besoins en combinant des produits de sécurité avec des capacités de surveillance et de réponse, tout en attribuant une responsabilité claire pour l'exploitation des contrôles. Les plateformes de paiement et les réseaux d'appareils connectés donnent une forme concrète à ces besoins, mais la disponibilité des analystes et l'accessibilité financière pour les petites entreprises peuvent limiter le déploiement. Les fournisseurs capables d'ajouter des capacités d'intégration et de gestion des incidents à leurs plateformes sont mieux positionnés pour convertir la demande là où les acheteurs manquent de personnel pour exploiter les contrôles.
Points clés du rapport
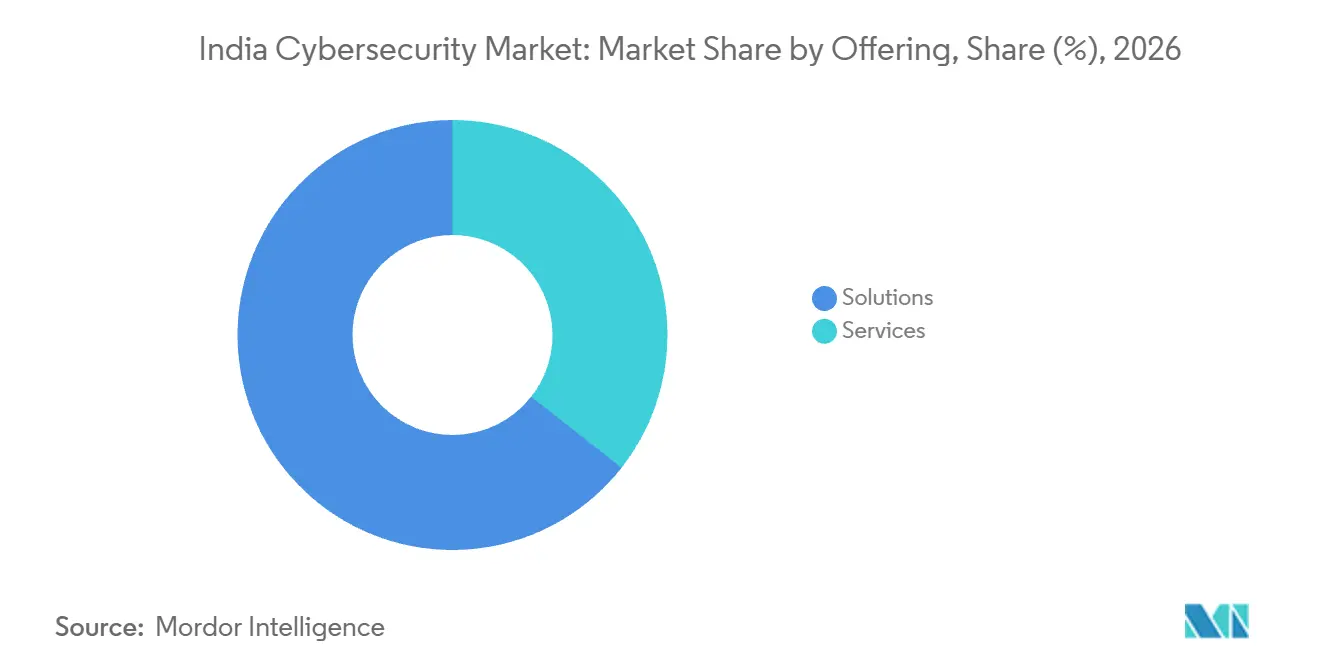
- Par offre, les solutions ont représenté 64,41 % de la part du marché de la cybersécurité en Inde en 2026, tandis que les services devraient connaître la croissance la plus rapide avec un CAGR de 18,21 % sur la période 2027-2032.
- Le mode de déploiement a été dominé par les systèmes sur site, avec une part de 52,86 % de la taille du marché de la cybersécurité en Inde en 2026, et le cloud devrait connaître la croissance la plus rapide avec un CAGR de 21,45 % sur la période 2027-2032.
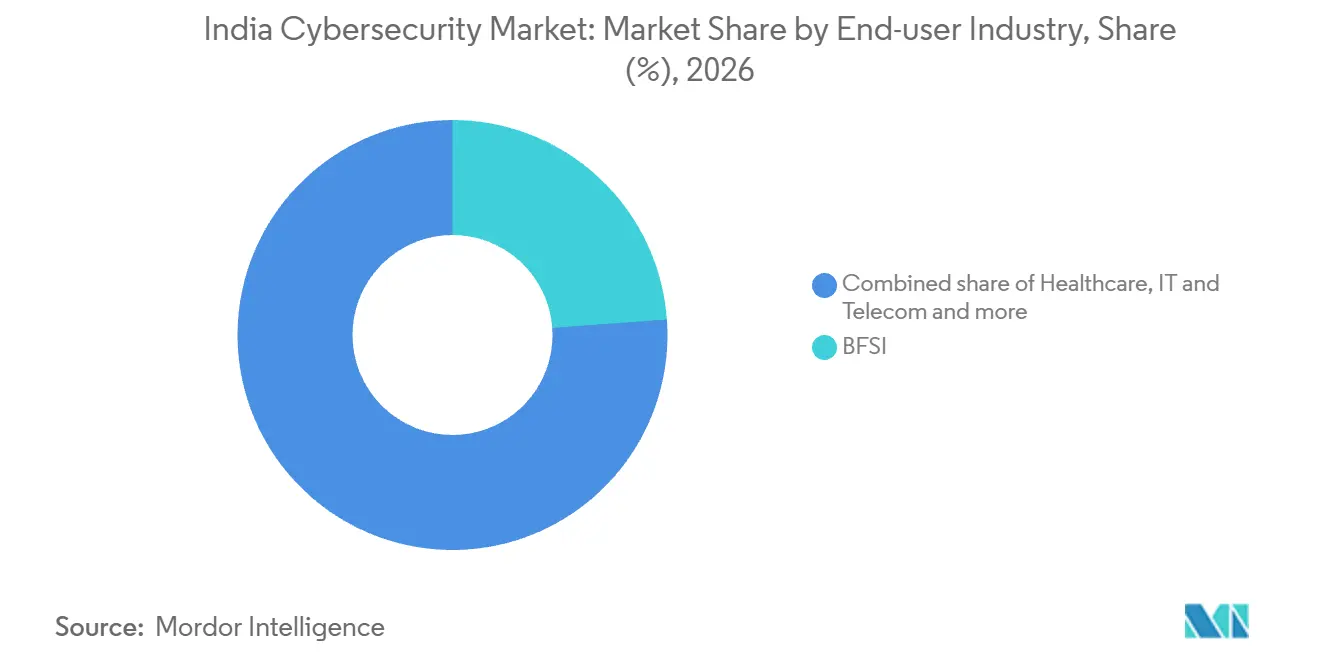
- Parmi les secteurs d'utilisateurs finaux, le BFSI a représenté 23,85 % du marché en 2026, tandis que la santé devrait se développer le plus rapidement avec un CAGR de 18,44 % sur la période 2027-2032.
- Par taille d'entreprise, les grandes entreprises ont détenu 69,3 % du marché en 2026, et les petites et moyennes entreprises devraient connaître la croissance la plus rapide avec un CAGR de 19,32 % sur la période 2027-2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des facteurs moteurs*
| Facteur moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| L'Inde numérique et la modernisation des entreprises imposant des contrôles de cybersécurité robustes | +6.2% | À l'échelle nationale | Moyen terme (2 à 4 ans) |
| Essor de l'UPI et des paiements en temps réel stimulant la demande de protection contre la fraude à l'identité | +5.4% | À l'échelle nationale | Court terme (≤ 2 ans) |
| Loi DPDP et délais de conformité CERT-In gouvernementaux accélérant les dépenses de sécurité | +4.7% | À l'échelle nationale | Court terme (≤ 2 ans) |
| Déploiement de la 5G et de l'IoT exposant de nouvelles surfaces d'attaque dans les télécommunications et la fabrication intelligente | +3.9% | À l'échelle nationale | Moyen terme (2 à 4 ans) |
| Essor du Rançongiciel en tant que Service ciblant le secteur public et les infrastructures critiques | +2.7% | À l'échelle nationale | Court terme (≤ 2 ans) |
| Capital-risque et subventions gouvernementales alimentant l'écosystème de start-up indiennes en cybersécurité | +1.8% | À l'échelle nationale | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
L'Inde numérique et la modernisation des entreprises imposant des contrôles de cybersécurité robustes
L'expansion numérique fait de la garantie des opérations en ligne une exigence pour les entreprises, car de plus en plus de services dépendent d'une infrastructure connectée. La TRAI a signalé 1,11 milliard d'abonnés à Internet en Inde à la fin du mois de juin 2026, en hausse de 1,96 % par rapport au trimestre précédent. En 2025, l'équipe indienne de réponse aux urgences informatiques (CERT-In) avait accrédité 231 organisations certifiées d'audit de sécurité, et la plupart des audits étaient réalisés dans les secteurs bancaire et financier, de l'énergie et de l'électricité, et des transports. Cette activité d'assurance établit un lien pratique entre l'élargissement de la portée numérique et l'identification des faiblesses de contrôle dans les systèmes d'exploitation importants. Lorsqu'un audit identifie des faiblesses, la remédiation génère un travail au-delà de l'évaluation elle-même, reliant la modernisation aux revenus de mise en œuvre.
Essor de l'UPI et des paiements en temps réel stimulant la demande de protection contre la fraude à l'identité
Les prestataires de paiement ont besoin de contrôles antifraude capables de fonctionner dans le cadre de la décision de transaction, plutôt que de dépendre entièrement d'une enquête ultérieure. L'Interface de Paiement Unifiée (UPI) de l'Inde a traité 24,51 milliards de transactions en août 2026. Le 30 juin 2025, la Banque de Réserve de l'Inde (RBI) a demandé aux banques commerciales programmées, aux banques de petite finance, aux banques de paiement et aux banques coopératives d'intégrer l'Indicateur de Risque de Fraude Financière du Département des Télécommunications dans leurs systèmes. Cette directive donne aux banques une tâche d'intégration concrète, parallèlement à l'échelle opérationnelle des paiements en temps réel. L'intégration côté bancaire est l'étape qui peut rendre le renseignement sur les télécommunications exploitable avant une décision de paiement.
Loi DPDP et délais de conformité CERT-In gouvernementaux accélérant les dépenses de sécurité
La conformité crée une demande de capacités de détection connectée, de tenue de registres et d'escalade permettant de respecter un délai de signalement exécutoire. Les prestataires de services couverts, les intermédiaires, les centres de données, les personnes morales et les organisations gouvernementales doivent signaler les cyberincidents de l'Annexe I au CERT-In dans les 6 heures suivant leur constatation ou leur notification.[1] Ils doivent conserver de manière sécurisée tous les journaux des systèmes de technologies de l'information et de la communication (TIC) en Inde pendant une période glissante de 180 jours et les fournir avec les rapports d'incident ou sur instruction du CERT-In. Ces obligations associent la rapidité de réponse à la capacité de récupérer des preuves exploitables. Les règles de protection des données personnelles numériques (DPDP) 2025 du ministère de l'Électronique et des Technologies de l'information (MeitY) ont programmé l'entrée en vigueur des règles 3, 5 à 16, 22 et 23 dans les 18 mois suivant leur publication le 13 novembre 2025. Les obligations permanentes du CERT-In et l'entrée en vigueur programmée du DPDP créent des besoins opérationnels et de préparation distincts, faisant du séquençage de la mise en œuvre un élément de l'achat de conformité.
Déploiement de la 5G et de l'IoT exposant de nouvelles surfaces d'attaque dans les télécommunications et la fabrication intelligente
La connectivité des machines transfère une partie des exigences de sécurité de l'accès aux comptes humains vers la gestion des points de terminaison connectés. En juin 2026, l'Inde comptait 563 000 stations de base 5G installées, et les services 5G étaient disponibles dans 99,9 % de ses districts. Les connexions machine à machine cellulaire (M2M) sont passées de 137,7 millions en juillet 2026 à 140,5 millions en août 2026. Pour les opérateurs sécurisant les communications entre machines, cette base de connexions en expansion accroît l'importance de distinguer les appareils autorisés des accès non désirés. Des contrôles dimensionnés uniquement autour des comptes humains pourraient donc sous-estimer la charge de travail qu'ajoute l'autorisation au niveau des appareils.
Analyse de l'impact des contraintes*
| Contrainte | Impact (%) sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie d'analystes SOC certifiés | -2.8% | À l'échelle nationale | Moyen terme (2-4 ans) |
| Sensibilité aux prix parmi les PME limitant l'adoption de solutions de niveau entreprise | -2.1% | À l'échelle nationale | Moyen terme (2-4 ans) |
| Réglementation fragmentée sur les flux de données transfrontaliers entraînant des retards dans les achats | -1.2% | À l'échelle nationale | Court terme (≤ 2 ans) |
| Complexité des infrastructures héritées | -0.9% | À l'échelle nationale | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie d'analystes SOC certifiés
La disponibilité de personnel de sécurité expérimenté peut limiter la capacité opérationnelle exploitable, même lorsqu'un acheteur a acquis la technologie nécessaire. L'enquête 2025-2026 du Conseil de Sécurité des Données de l'Inde (DSCI) et de SANS a révélé que 73 % des entreprises indiennes interrogées et 68 % des prestataires de cybersécurité interrogés ont signalé une disponibilité limitée de candidats qualifiés en cybersécurité. L'étude 2025 d'ISC2 portant sur 524 professionnels de la cybersécurité en Inde a révélé que 48 % ont signalé des pénuries de personnel, contre 59 % en 2024. ETtech a rapporté en novembre 2025 que les postes d'analyste de centre des opérations de sécurité (SOC) de niveau débutant étaient plus faciles à pourvoir que les postes nécessitant des compétences pratiques transversales rares. Les missions complexes peuvent nécessiter un recrutement plus coûteux ou des délais de recrutement plus longs lorsque la capacité junior ne peut pas remplacer l'expertise pratique requise.
Sensibilité aux prix parmi les PME limitant l'adoption de solutions de niveau entreprise
L'accessibilité financière peut limiter la protection que les petites et moyennes entreprises (PME) peuvent mettre en œuvre, même lorsque leurs activités sont exposées à des risques cyber significatifs. Dans un commentaire publié en janvier 2025, Ruchin Kumar, vice-président de Futurex pour l'Asie du Sud, a écrit à titre personnel au sujet des PME fintech indiennes de moins de 200 employés. Il a associé leur risque cyber accru à des ressources financières limitées et à des compétences et technologies de cybersécurité insuffisantes. La capacité financière et les ressources de mise en œuvre déterminent conjointement la protection que ces acheteurs fintech peuvent déployer. Dans l'étude 2026 de Tata Tele Business Services et CyberMedia Research portant sur des PME dans les principales villes indiennes, les répondants ont cité les contraintes budgétaires (23 %), les lacunes en expertise (45 %) et la complexité d'intégration (43 %) comme obstacles à une mise en œuvre efficace de la cybersécurité. Le plafond commercial d'un déploiement de niveau entreprise inclut donc l'effort de livraison en plus du coût du produit, ce qui peut maintenir une couverture plus large hors de portée financière pour ces entreprises.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les solutions sont en tête tandis que les services étendent la responsabilité opérationnelleLes solutions ont représenté 64,41 % de la taille du marché de la cybersécurité en Inde en 2026. Gartner a prévu que les utilisateurs finaux indiens dépenseraient 1,56 milliard USD en logiciels de sécurité en 2026, qu'il a décrit comme le plus grand segment de sécurité de l'information du pays. En 2025, le DSCI a signalé que la demande intérieure générait plus de 45 % des revenus de l'industrie des produits de cybersécurité en Inde, les secteurs BFSI, IT-ITeS et gouvernemental représentant plus d'un tiers de la demande. Le BFSI, l'IT-ITeS et le gouvernement représentant plus d'un tiers de la demande intérieure mesurée par le DSCI pour les entreprises de produits, les acheteurs institutionnels de ces 3 secteurs ancrent la demande de produits derrière la prédominance des solutions.
Les services devraient constituer le segment à la croissance la plus rapide, avec un CAGR de 18,21 % sur la période 2027-2032. En octobre 2025, Airtel Business a obtenu un contrat pluriannuel du Centre des Opérations de Sécurité des Chemins de Fer Indiens pour fournir des services de cybersécurité aux opérations numériques des Chemins de Fer Indiens. Ce contrat montre que la base d'acheteurs de services s'étend aux infrastructures de transport, où la protection concerne l'épine dorsale numérique d'un réseau opérationnel. Un engagement pluriannuel fait de la continuité de la fonction fournie une composante de la proposition commerciale sur toute la durée du contrat.

Par mode de déploiement :
l'échelle sur site coexiste avec l'adoption du cloudLe déploiement sur site représentait une part de marché de la cybersécurité en Inde de 52,86 % en 2026. Dans une enquête menée de mai à juillet 2025, 70 % des plus de 350 directeurs des systèmes d'information et responsables technologiques des principales entreprises indiennes ont déclaré utiliser des solutions de sécurité sur site dans le modèle de personnel interne. Cette combinaison opérationnelle associe les choix de déploiement à l'utilisation par l'organisation de sa propre équipe de sécurité, reliant la mise en œuvre locale à la capacité de livraison interne. Un modèle opérationnel en interne fait de la capacité de l'équipe locale une limite à la portée des produits utilisables, même lorsque le déploiement reste sur site.
Le cloud est le segment à la croissance la plus rapide, avec un CAGR prévisionnel de 21,45 % sur la période 2027-2032. En janvier 2025, Orca Security a annoncé une croissance de 100 % en glissement annuel de sa clientèle en Inde pour sa plateforme de sécurité cloud.[2] Orca a également annoncé une croissance de 500 % de sa clientèle depuis l'ouverture de son centre de données en Inde en 2023 et un élargissement de son réseau de partenaires. La société a associé son expansion à la demande portée par l'IA pour une plateforme de sécurité cloud complète et intégrée. L'infrastructure locale et une couverture partenaire plus large peuvent donc soutenir conjointement l'adoption du cloud, offrant aux acheteurs indiens davantage de voies vers une plateforme intégrée.
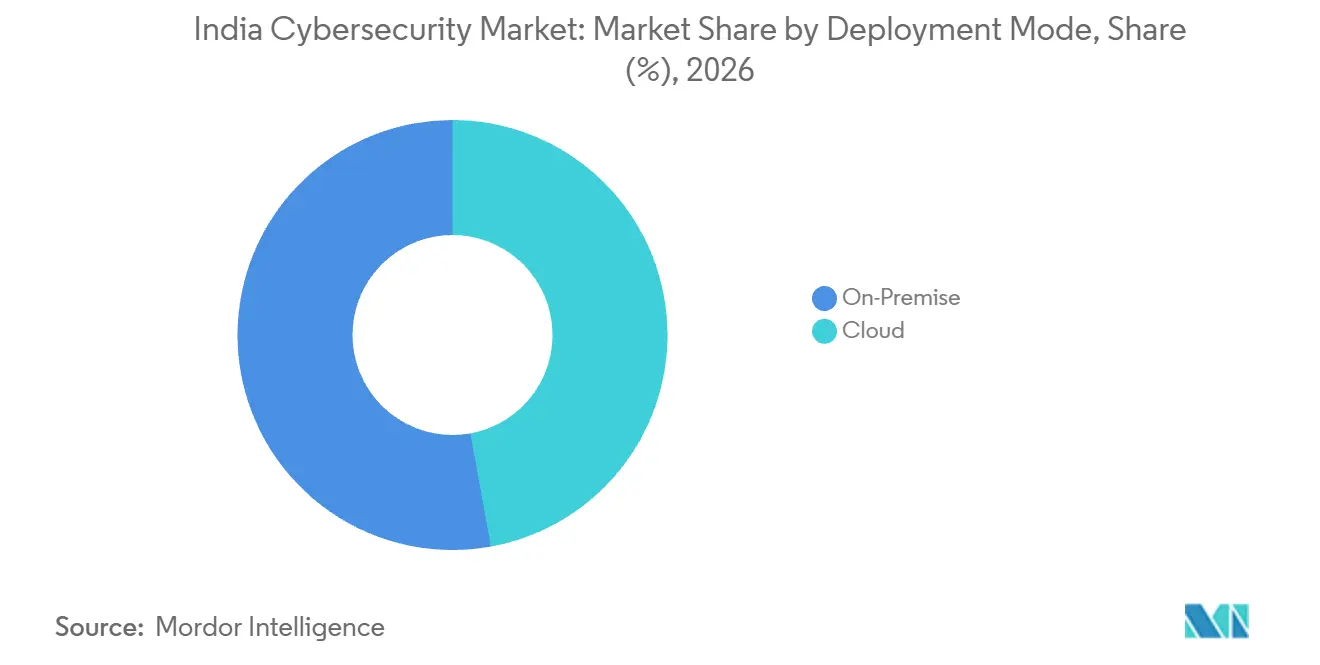
Note: Les parts de tous les segments individuels sont disponibles à l'achat du rapport
Par secteur d'utilisateur final :
les programmes bancaires contrastent avec l'assurance dans le secteur de la santéLe secteur bancaire, des services financiers et des assurances (BFSI) était le plus grand segment, représentant 23,85 % du marché en 2026. La State Bank of India a attribué à PricewaterhouseCoopers Services LLP un contrat de 7 ans le 15 juillet 2025 pour gérer son Centre Mondial des Opérations de Cybersécurité sur site. Le contrat a associé une opération de sécurité sur site à un prestataire de gestion externe, séparant le lieu d'hébergement de la fonction de celui qui réalise le travail. Le maintien d'un centre sur site ne réserve pas nécessairement sa gestion au personnel propre de la banque, faisant de la responsabilité opérationnelle un contrat séparément contestable.
La santé est le segment à la croissance la plus rapide, avec un CAGR prévisionnel de 18,44 % sur la période 2027-2032. L'enquête HealthTech 2025 d'EY et du CII a révélé que 90 % des prestataires de soins de santé indiens interrogés ont déclaré recourir à des audits tiers pour identifier les lacunes en matière de protection des données et de sécurité. L'AIIMS Bhubaneswar a publié un appel d'offres pour l'acquisition d'un audit de cybersécurité pour sa cellule informatique le 28 juillet 2026, avec une date limite de soumission des offres fixée au 21 août 2026. La combinaison de l'adoption déclarée et d'une sollicitation d'achat nommée relie la demande du secteur de la santé à l'évaluation externe des lacunes de contrôle. Un mandat d'audit discret peut séparer l'achat d'assurance de la technologie corrective, laissant la remédiation comme une décision ultérieure pour l'acheteur du secteur de la santé.
Par taille d'entreprise utilisatrice finale :
programmes de groupe et offres de livraison pour les plus petites structuresLes grandes entreprises constituaient le plus grand segment, représentant 69,3 % du marché en 2026. Au cours de l'exercice 2025-26, Mahindra & Mahindra a cité le renforcement des systèmes de cybersécurité et de prévention de la fraude ainsi que les évaluations périodiques des risques parmi ses mesures de gestion des risques à l'échelle du groupe. Ces mesures intègrent la cybersécurité dans une structure de contrôle de groupe, reliant la protection technique aux responsabilités d'évaluation et de remédiation. Pour une entreprise organisée en groupe, le problème de livraison consiste à maintenir une approche de contrôle cohérente tout en identifiant les domaines nécessitant des travaux correctifs. La supervision à l'échelle du groupe favorise les capacités qui relient les conclusions techniques aux actions correctives, puisque les contrôles et l'évaluation périodique servent le même cadre de gouvernance.
Les PME devraient constituer le segment à la croissance la plus rapide, avec un CAGR de 19,32 % sur la période 2027-2032. Dans une enquête 2026 de Tata Tele Business Services et CyberMedia Research menée dans 8 villes indiennes, 84 % des PME interrogées prévoyaient d'augmenter leurs investissements en cybersécurité au cours des 12 à 24 prochains mois. Des contrôles packagés et un travail opérationnel pourraient donner à ces investissements prospectifs un périmètre défini autour d'une application métier spécifique. Un prestataire peut réutiliser un processus de livraison commun pour ces missions tout en définissant les responsabilités d'accès et d'incidents pour chaque client. Ce modèle rend la frontière de la couverture de service importante, car les responsabilités hors du package nécessitent toujours un responsable.
Analyse géographique
Bengaluru et Pune illustrent la manière dont les prestataires ont organisé les capacités de cybersécurité annoncées autour d'installations dédiées à la prestation de services aux entreprises. Cognizant a annoncé le lancement d'un Centre de Cyberdéfense à Bengaluru le 15 décembre 2025, conçu pour fournir des services de sécurité gérée, d'ingénierie et de transformation à des clients mondiaux. Zensar Technologies a annoncé l'inauguration de son ZenSOC de Pune le 11 juin 2025, pour assurer la protection en matière de cybersécurité à ses clients. Cognizant a décrit le centre de Bengaluru comme sa plus grande installation dans son réseau mondial de Centres de Cyberdéfense, conçu pour des clients mondiaux, de sorte que son emplacement n'identifie pas nécessairement où se trouvent les clients acheteurs.
Le 18 juin 2025, le ministre en chef du Telangana a inauguré le Centre d'ingénierie de la sécurité de Google près de Hitech City à Hyderabad, que l'État a décrit comme le premier GSEC de Google dans la région Asie-Pacifique.[3] Le gouvernement du Telangana a lancé virtuellement des centres d'opérations de sécurité et des centres de fusion cybernétique lors de son Conclave de cybersécurité 2025 à Hyderabad. Dans un avis de vacance de poste de décembre 2025, le Département des technologies de l'information et de la communication du Rajasthan a décrit l'équipe de réponse aux incidents de sécurité informatique de l'État du Rajasthan, basée à Jaipur, comme étant en cours de création. Son mandat proposé couvrait les départements d'État, les infrastructures critiques et les organisations privées d'importance stratégique. Étant donné que le mandat proposé s'étend aux départements d'État, aux infrastructures critiques et aux organisations privées d'importance stratégique, le périmètre d'intervention de l'équipe s'étendrait au-delà de Jaipur, bien qu'elle y soit basée.
Le développement des compétences et la sensibilisation des communautés relient d'autres sites à l'écosystème de sécurité par différentes voies de livraison. Le DSCI a établi un Centre Avancé de Compétences en Cybersécurité à Kandivali, Mumbai, que le ministre de l'Union Piyush Goyal a inauguré le 19 juillet 2025, avec des cours prévus en piratage éthique, opérations de sécurité, chasse aux menaces et réponse aux incidents. En avril 2026, MeitY, C-DAC Hyderabad et Reliance Foundation ont annoncé e-SafeHER pour soutenir la formation à la sensibilisation à la cybersécurité pour les femmes rurales. La livraison initiale devait commencer au Madhya Pradesh et en Odisha par des canaux communautaires incluant les Groupes d'Entraide, C-DAC fournissant le contenu et Reliance Foundation soutenant la diffusion. Pour les prestataires de formation, la distinction géographique modifie le modèle de distribution, l'enseignement professionnel étant dispensé dans un centre dédié et le contenu de sensibilisation étant porté par des groupes communautaires ruraux.
Cadre réglementaire et perspectives
Les juridictions sélectionnées sont comparées du point de vue des fournisseurs de services de cybersécurité traitant des données personnelles et servant des organisations gouvernementales. Le cadre national et la politique supplémentaire du gouvernement de l'État d'Assam créent différentes couches de conformité, les obligations de l'État étant axées sur les informations couvertes appartenant à l'État. Les garanties programmées de la Protection des Données Personnelles Numériques (DPDP) ajoutent une couche de conformité nationale lorsque les fournisseurs agissent en tant que fiduciaires de données ou traitent des données dans le cadre de contrats applicables.
Tableau réglementaire
| Facteur de décision | Inde | Assam |
|---|---|---|
| Autorité principale | CERT-In pour la réponse aux incidents ; MeitY pour l'élaboration des règles DPDP | Département des Technologies de l'Information sous la direction du Comité Directeur |
| Instruments ou directives clés | Directives CERT-In ; garanties programmées des Règles DPDP 2025 | Politique de Cybersécurité 2020 pour les informations et actifs TIC couverts du gouvernement de l'État |
| Effet commercial | Base de référence pour la réponse aux incidents et garanties programmées pour les travaux sur les données personnelles couvertes | Exigences minimales de sécurité pour les informations couvertes appartenant à l'État |
| Attractivité actuelle de la politique | Moyenne | Moyenne |
| Orientation future de l'attractivité de la politique | Renforcement | Sans changement |
| Source: Mordor Intelligence | ||
La note Moyenne de l'Inde reflète des obligations de réponse nationales définies, et le Renforcement reflète l'entrée en vigueur programmée en 2027 des garanties DPDP. Cette transition ajoute des obligations directes pour les fournisseurs agissant en tant que fiduciaires de données et des exigences contractuelles lorsqu'ils traitent des données dans le cadre d'accords applicables. La note Moyenne de l'Assam reflète sa politique opérationnelle pour les informations couvertes du gouvernement de l'État parallèlement aux exigences nationales, tandis que Sans changement reflète l'absence d'une transition de politique d'État programmée. L'atelier de mai 2026 de MeitY a préconisé des responsables de la sécurité des systèmes d'information d'État habilités et des centres de sécurité opérationnels comme orientation politique, de sorte que les opportunités de mise en œuvre dépendent de l'adoption par les États plutôt que d'une règle promulguée.
Étapes de la chaîne de valeur
La chaîne de valeur compare la manière dont la définition des risques, les produits de sécurité et les opérations continues créent différentes sources de revenus pour les fournisseurs. KPMG en Inde conseille sur la gouvernance, l'assurance cloud, la confidentialité et la résilience, plaçant l'évaluation des risques en amont de la mise en œuvre technique. Tata Communications fournit une surveillance et une réponse gérées, faisant des opérations continues une étape de livraison distincte. Ces rôles rendent les transferts entre la définition d'une exigence de contrôle, la fourniture de protection et la réponse aux incidents commercialement importants.
Tableau d'analyse de la chaîne de valeur
| Activité principale | Participants clés | Capture de valeur | Goulot d'étranglement | Réponse en matière de résilience |
|---|---|---|---|---|
| Évaluer les risques et concevoir les contrôles | Conseillers en cybersécurité tels que KPMG en Inde | Honoraires de conseil et d'assurance | Convertir les risques de gouvernance, de confidentialité et de cloud en un périmètre de contrôle défini | Attribuer les actifs, les exigences de contrôle et les responsables |
| Fournir des produits de sécurité | Fournisseurs de produits de sécurité pour entreprises tels que Quick Heal Technologies Ltd. via Seqrite | Ventes de produits | Cartographier la protection sur les exigences de points de terminaison, d'accès et de données | Tester la couverture par rapport aux exigences de contrôle évaluées |
| Surveiller et répondre | Prestataires de SOC géré tels que Tata Communications, et prestataires de réponse aux incidents tels que SISA | Contrats de services gérés et provisions pour réponse aux incidents | Répartir la responsabilité des incidents entre la surveillance et la réponse | Définir l'autorité d'escalade et les responsabilités de réponse |
| Source: Mordor Intelligence | ||||
La stratégie d'entreprise de Quick Heal pour l'exercice 2025-26 a combiné des produits de sécurité et des services gérés au sein d'une architecture de plateforme unique. Cette architecture donne à un seul fournisseur le potentiel de fournir à la fois des contrôles et un travail de service continu, modifiant la part de la relation qu'il peut capturer après la fourniture initiale du produit. La responsabilité claire de la gestion des incidents devient alors une frontière commerciale autant qu'opérationnelle, déterminant quel fournisseur exécute et facture le travail de réponse.
Paysage concurrentiel
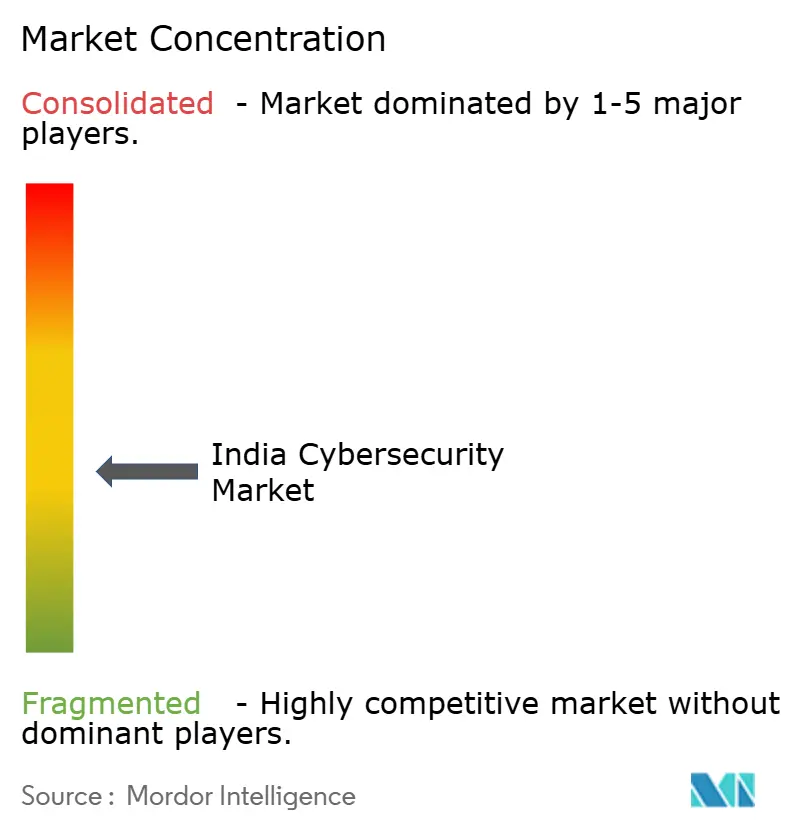
La concurrence est modérément fragmentée, combinant des fournisseurs de produits pour entreprises et des prestataires de services gérés avec des responsabilités différentes en matière de fourniture de protection. Quick Heal Technologies Ltd., via Seqrite, fournit des produits de sécurité pour entreprises, et Tata Communications fournit des opérations de sécurité gérées et des services de réponse. Cisco Systems, Inc. fournit la technologie Multicloud Defense, Palo Alto Networks, Inc. fournit des plateformes de cybersécurité et du renseignement sur les menaces, et Wipro Ltd. fournit des services de sécurité gérés. Quick Heal a indiqué que son activité entreprise a converti une commande institutionnelle importante au cours du trimestre clos le 31 décembre 2025. La conversion de commandes institutionnelles peut rendre le calendrier des achats déterminant pour une activité de produits, tandis que la proposition de services gérés est centrée sur la responsabilité opérationnelle continue.
Les partenariats donnent aux prestataires de services un moyen de combiner une technologie spécialisée avec un modèle opérationnel géré, faisant de la capacité de livraison un élément central de la différenciation. Le 15 septembre 2025, Wipro a annoncé un partenariat élargi avec CrowdStrike pour CyberShield MDR, propulsé par Falcon Next-Gen SIEM. Wipro a indiqué qu'il hébergerait et gérerait le service mondial depuis 8 centres de cyberdéfense dans le monde, plaçant le rôle opérationnel chez le prestataire de services. Une entreprise pourrait utiliser le service annoncé pour externaliser les opérations de plateforme hors de sa propre équipe, faisant de la responsabilité en matière de personnel une composante de la décision d'externalisation.
L'orientation concurrentielle inclut une protection couvrant les environnements cloud publics et privés. Le 24 juin 2025, Tech Mahindra Ltd. a annoncé des services gérés pour Cisco Multicloud Defense afin de protéger les charges de travail des entreprises sur les clouds publics et privés. Ce périmètre fait de l'exécution cohérente des politiques une source potentielle de valeur lorsqu'une entreprise utilise plusieurs environnements cloud. L'adéquation réglementaire pour les acheteurs indiens couverts dépend donc de la connexion de l'escalade et de la récupération des enregistrements du service géré aux obligations de signalement du CERT-In et de conservation des journaux.
Leaders du secteur indien de la cybersécurité
-
Quick Heal Technologies Ltd.
-
Tata Communications
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Wipro Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la cybersécurité en Inde Entreprises couvertes dans ce rapport
- Tata Communications
- Wipro Ltd.
- HCLTech
- Infosys Ltd.
- Tech Mahindra Ltd.
- Cisco Systems, Inc.
- Check Point Software Technologies India
- Sophos Technologies Pvt. Ltd.
- Fortinet Technologies India
- McAfee Software (India) Pvt. Ltd.
- Palo Alto Networks, Inc.
- Quick Heal Technologies Ltd.
- Zscaler India Pvt. Ltd.
- Juniper Networks India Pvt. Ltd.
- Trend Micro India Pvt. Ltd.
- IBM India Pvt. Ltd.
- CrowdStrike India Pvt. Ltd.
- Kaspersky Lab India
- Indusface Pvt. Ltd.
- Safe Security (Lucideus)
- eSec Forte Technologies
- SecurityHQ India
- Cyberops Infosec LLP
- Sequretek
- Sectrio (Subex)
- Innefu Labs
Opportunités clés pour les acteurs du marché
Ces opportunités comparent les moyens pour les fiduciaires de données de mettre en œuvre des garanties de données personnelles avant l'entrée en vigueur programmée de la Règle 6 dans le cadre des Règles de Protection des Données Personnelles Numériques (DPDP) 2025. Les Règles publiées le 13 novembre 2025 ont programmé l'entrée en vigueur de la Règle 6 dix-huit mois plus tard et couvrent les données personnelles détenues ou contrôlées par les fiduciaires de données, y compris le traitement en leur nom. Ce calendrier crée une fenêtre de mise en œuvre dans laquelle les fournisseurs peuvent connecter les contrôles techniques, les preuves opérationnelles et l'assurance de la sécurité des sous-traitants.
Tableau des opportunités de marché
| Opportunité | Pourquoi maintenant | Acheteur / segment principal | Approche recommandée | Principal obstacle | Bénéficiaires probables |
|---|---|---|---|---|---|
| Sécurité des données personnelles et contrôles d'accès | Garanties de sécurité des données et d'accès prévues par la Règle 6 | Fiduciaires de données protégeant les systèmes de données personnelles | Cartographier l'exposition au traitement et mettre en œuvre des contrôles de sécurité des données et d'accès appropriés | Aligner les contrôles sur les systèmes du fiduciaire et des sous-traitants applicables | Fournisseurs de contrôles de sécurité des données et d'identité |
| Préparation à la surveillance et à la reprise | Mesures de surveillance et de continuité raisonnables prévues par la Règle 6, telles que les sauvegardes | Fiduciaires de données exploitant des systèmes de données personnelles | Connecter les journaux d'accès, les flux de travail d'investigation et les procédures de reprise testées | Rendre les enregistrements et les mesures de reprise exploitables en cas de perturbation | Prestataires de services de sécurité gérée et de reprise après cyberincident |
| Assurance de la sécurité des sous-traitants | Dispositions contractuelles de garantie prévues par la Règle 6 le cas échéant | Fiduciaires de données utilisant des sous-traitants de données | Évaluer les garanties des sous-traitants par rapport aux exigences contractuelles applicables | Obtenir des preuves de contrôle cohérentes dans l'ensemble des relations de traitement | Prestataires d'assurance et de conseil en cybersécurité |
| Source: Mordor Intelligence | |||||
L'ouverture centrale est la mise en œuvre intégrée des garanties qui relie le traitement des données personnelles à la capacité de contrôler l'accès et d'enquêter sur les compromissions. La valeur du fournisseur peut s'étendre au-delà des frontières organisationnelles lorsque l'assurance vérifie que les contrôles des sous-traitants correspondent aux garanties contractuelles applicables. La différenciation commerciale reposera sur une couverture de contrôle démontrable dans l'ensemble de ces relations de traitement, donnant à l'assurance un rôle dans la vérification de la mise en œuvre.
Développements industriels récents dans Marché de la cybersécurité en Inde
- Oct 2026 : IBI Group a accepté de revendre le portefeuille SaaS de Memcyco et d'apporter sa protection contre l'usurpation d'identité numérique et la prise de contrôle de compte aux organisations à travers l'Inde, soutenu par des conseils locaux en solutions et un engagement client.
- Oct 2026 : CERT-In et SingCERT de Singapour ont échangé un protocole d'accord de coopération en cybersécurité couvrant l'échange d'informations, la réponse coordonnée aux incidents, la coopération technologique et le renforcement des capacités, avec une mise en œuvre supervisée par un Groupe d'Experts conjoint.
- Sep 2026 : QNu Labs a lancé sa plateforme d'évaluation cryptographique QShield 2.0 à Bengaluru, alimentant le Cadre National d'Évaluation et d'Assurance Cryptographique de la société.
Marché de la cybersécurité en Inde Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Le marché de la cybersécurité en Inde mesure les dépenses annuelles des organisations en Inde consacrées aux solutions et services de cybersécurité obtenus commercialement pour la prévention, la détection et la réponse aux cybermenaces. Les valeurs couvrent les achats par les utilisateurs finaux de matériel et de logiciels de sécurité ainsi que les honoraires de services de cybersécurité, classés par offre, mode de déploiement, secteur d'activité de l'acheteur et taille d'entreprise.
Exclusions du périmètre : L'infrastructure informatique et les équipements de communication à usage général non achetés principalement pour des résultats en matière de cybersécurité, les services informatiques généraux et l'externalisation qui ne sont pas des services de cybersécurité, les opérations cybernétiques de défense non obtenues commercialement, et les achats de cybersécurité par des acheteurs situés hors d'Inde sont exclus.
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité du cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Sécurité réseau
- Sécurité des terminaux
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'utilisateur final
- BFSI
- Santé
- IT et télécommunications
- Industrie et défense
- Commerce de détail et e-commerce
- Énergie et services publics
- Fabrication
- Autres
- Par taille d'entreprise d'utilisateur final
- Grandes entreprises
- Petites et moyennes entreprises (PME)
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Les sources publiques telles que le rapport national sur la cybersécurité en Inde et le rapport sur le paysage des produits de cybersécurité indiens du Conseil de sécurité des données de l'Inde fournissent le contexte du marché, des indicateurs sur les entreprises de produits, les secteurs acheteurs et les signaux de demande historiques. Les directives du CERT-In établissent les obligations de signalement des incidents et de conservation des journaux. Les communiqués du ministère de l'Électronique et des Technologies de l'information relayés par le Bureau d'information de la presse documentent les activités d'audit et du secteur public. Ces sources alimentent les indicateurs de demande et les limites du marché, tels que les dépenses spécifiques à la sécurité, les obligations de conformité et les produits et services fournis commercialement.
Les rapports annuels des entreprises, les présentations aux investisseurs, les avis de marchés publics et les reportages commerciaux réputés peuvent apporter des éléments probants sur les revenus liés à la sécurité, les contrats avec les acheteurs, les choix de déploiement et les tendances de dépenses, chaque élément étant vérifié quant à sa pertinence pour l'Inde et son contenu spécifique à la sécurité. Ces sources nommées sont illustratives et non exhaustives, et d'autres sources alimentent la collecte, la validation et la clarification.
Entretiens primaires et enquêtes
Des entretiens structurés et des questionnaires couvriraient les fournisseurs de solutions et de services de cybersécurité, les organisations acheteuses indiennes, les partenaires de distribution ou de mise en œuvre et les spécialistes sectoriels, les directeurs généraux (CXO), les responsables fonctionnels de la sécurité et les responsables opérationnels décrivant les pratiques de dépenses, de déploiement et d'achat. Les résultats permettraient de tester les estimations secondaires et les éléments probants par segment, d'identifier les lacunes dans la couverture des sources et de réconcilier les réponses contradictoires par des questions de suivi et une comparaison avec les dépenses documentées ou les signaux de marchés publics.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 33 % | Directeurs généraux (CXO) : 20 % | |
| Niveau intermédiaire : 42 % | Responsables fonctionnels/d'unité : 30 % | |
| Acteurs de plus petite taille : 25 % | Responsables : 50 % |
Dimensionnement du marché et prévisions
Le modèle part d'une approche descendante des dépenses annuelles des organisations indiennes en solutions et services de cybersécurité obtenus commercialement, puis vérifie certains totaux par rapport aux agrégats de revenus des fournisseurs et aux éléments probants issus de contrats ou de canaux de distribution échantillonnés. Les principaux intrants comprennent les tendances budgétaires et d'approvisionnement spécifiques à la sécurité, les revenus des produits et services de cybersécurité, les activités d'incidents et d'audits couverts, l'adoption du numérique et du cloud, ainsi que les évolutions des obligations de conformité. Ensemble, ils indiquent la taille et le rythme de la demande des acheteurs sans traiter les comptages d'incidents comme des dépenses. Une fois les indicateurs annuels alignés sur l'Inde et la transaction définie, une prévision par scénarios estime la valeur du marché en USD en faisant varier ces facteurs et leur calendrier. Des relevés de dépenses sélectionnés et des vérifications auprès des fournisseurs testent le total résultant et les parts de segments. Les parts par offre, déploiement cloud ou sur site, secteur d'activité de l'acheteur et taille d'entreprise sont dérivées de répartitions publiées, de communications financières, de dossiers de marchés publics et d'éléments probants des acheteurs, les catégories étant réconciliées avec le total du marché. Les retours d'entretiens vérifieraient si les variables et les trajectoires de croissance résultantes correspondent aux conditions d'achat en Inde, et les lacunes dans les données des entreprises ou des acheteurs seraient traitées par des fourchettes documentées et des recoupements plutôt que par une précision ponctuelle non étayée.
Cycle de validation des données et de mise à jour
Les analystes triangulent le modèle de marché par rapport aux revenus indépendants des fournisseurs, aux dépenses organisationnelles, aux marchés publics et aux activités de conformité, puis examinent les anomalies et les écarts significatifs en retraçant chaque intrant jusqu'à sa source et en vérifiant l'année, la géographie, l'unité et le périmètre. Un second examen vérifie l'arithmétique, la réconciliation des segments, la qualité des sources et la logique des prévisions avant validation, avec une reprise de contact déclenchée lorsqu'un conflit significatif persiste ou qu'une clarification de source pourrait modifier une estimation clé. La base de preuves est actualisée annuellement, révisée entre les cycles lorsqu'un événement réglementaire ou de marché significatif modifie les conditions de dépenses, et fait l'objet d'un nouvel examen avant livraison.
Taille du marché de la cybersécurité en Inde selon Mordor Intelligence comparée à d'autres estimations publiées
Les estimations en matière de cybersécurité diffèrent lorsque les achats spécifiques à la sécurité sont combinés avec les dépenses informatiques générales ou les activités de défense non commerciales. L'étude comptabilise le matériel, les logiciels et les services de sécurité obtenus commercialement achetés par des organisations en Inde, en maintenant une frontière claire autour des achats de prévention, de détection et de réponse.
Les principaux facteurs d'écart incluent le périmètre des dépenses et les indicateurs utilisés pour traduire les besoins de sécurité en demande des acheteurs. Les budgets de sécurité, les dossiers de marchés publics et les revenus des fournisseurs sont vérifiés parallèlement à l'adoption du cloud et aux évolutions de la conformité ; les comptages d'incidents informent le contexte sans être traités comme des dépenses.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 7,75 milliards USD (2027) | |
| Agence gouvernementale de promotion du commerce A | 5,6 milliards USD (2025) | Sur la base de référence 2025, cette estimation est inférieure de 27,7 % à la valeur 2027 de ce rapport, soit 7,75 milliards USD, deux ans plus tard. La base publiée de 2025 est antérieure à l'année du rapport, et la source projette une croissance continue du marché de la cybersécurité en Inde. |
| Cabinet de conseil mondial A | 3,3 milliards USD (2025) | Sur la base de référence 2025, cette estimation est inférieure de 57,4 % à la valeur 2027 de ce rapport, soit 7,75 milliards USD, deux ans plus tard. La source mesure les dépenses des utilisateurs finaux en sécurité de l'information, une catégorie plus étroite que le périmètre complet des solutions et services de cybersécurité. |
Mordor Intelligence relie la valeur de référence à des achats de sécurité identifiables et la vérifie par rapport aux éléments probants des fournisseurs et des acheteurs. Cela aide les acheteurs à distinguer une opportunité de dépenses d'une mesure générale de l'activité cybernétique.
Questions clés auxquelles répond le rapport
Quelle est la taille du marché de la cybersécurité en Inde et ses perspectives de croissance ?
Le marché devrait augmenter de 7,75 milliards USD en 2027 à 17,49 milliards USD d'ici 2032, avec un CAGR de 17,68 % sur la période 2027-2032.
Qu'est-ce qui stimule la demande de produits et services de cybersécurité en Inde ?
L'UPI a traité 24,51 milliards de transactions en Inde en août 2026. Le délai de 6 heures imposé par le CERT-In aux entités couvertes pour signaler les incidents spécifiés après notification constitue une force de conformité.
Quelle offre domine les dépenses en cybersécurité en Inde ?
Les solutions ont représenté 64,41 % du marché en 2026. Les services devraient connaître la croissance la plus rapide avec un CAGR de 18,21 % sur la période 2027-2032.
Quelles entreprises sont les principaux concurrents en cybersécurité en Inde ?
Les principaux concurrents comprennent Quick Heal Technologies Ltd., Tata Communications, Cisco Systems, Inc., Palo Alto Networks, Inc. et Wipro Ltd., couvrant les produits pour entreprises et les services gérés.
Qu'est-ce qui pourrait limiter la croissance des services de cybersécurité en Inde ?
L'enquête 2025-2026 du DSCI et de SANS a révélé une disponibilité limitée de candidats qualifiés parmi 73 % des entreprises indiennes interrogées et 68 % des prestataires. L'étude 2025 d'ISC2 en Inde a signalé des pénuries de personnel parmi 48 % des 524 répondants, contre 59 % en 2024.
Comment l'activité de cybersécurité varie-t-elle géographiquement en Inde ?
Le Telangana a lancé des centres des opérations de sécurité et des centres de fusion cyber lors d'un conclave 2025 à Hyderabad. En 2026, e-SafeHER a été annoncé pour la formation à la sensibilisation à la cybersécurité des femmes rurales, initialement au Madhya Pradesh et en Odisha.