
Taille et Part du Marché des Services de Réponse aux Incidents
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 49.71 Milliards de dollars |
| Taille du Marché (2031) | 116.17 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 18.52 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
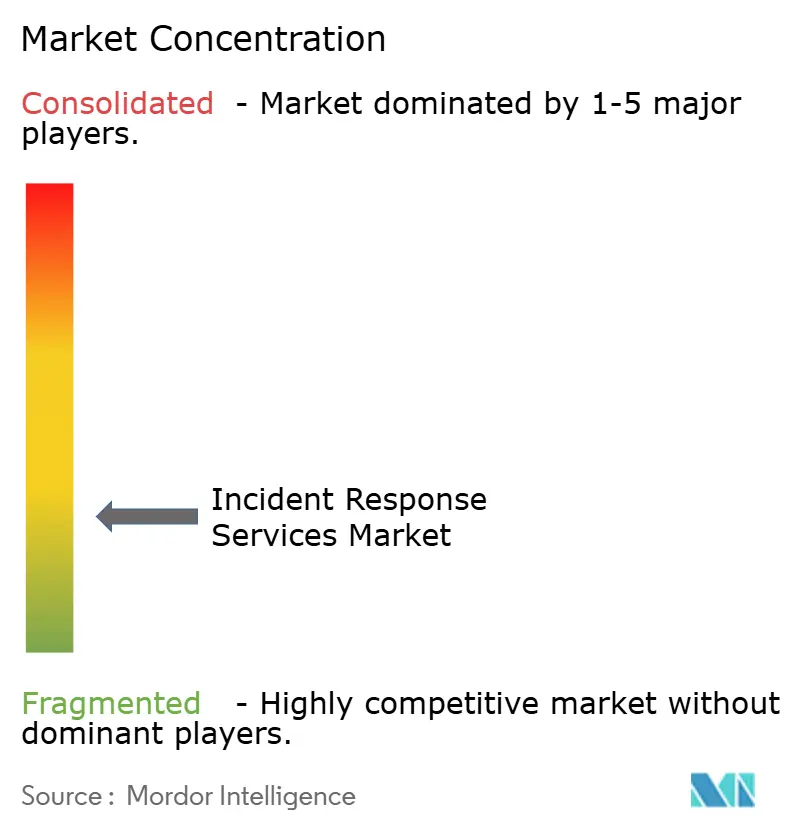
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services de Réponse aux Incidents par Mordor Intelligence
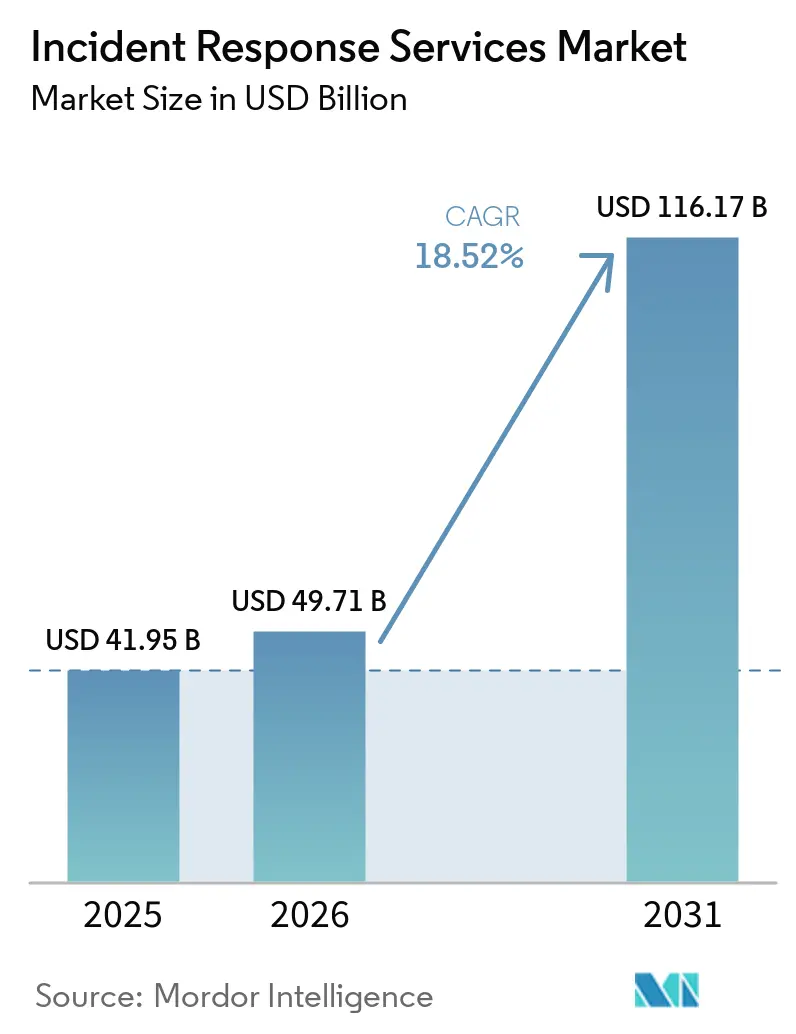
La taille du marché des services de réponse aux incidents en 2026 est estimée à 49,71 milliards USD, en hausse par rapport à la valeur de 2025 de 41,95 milliards USD, avec des projections pour 2031 indiquant 116,17 milliards USD, progressant à un TCAC de 18,52 % sur la période 2026-2031. La sophistication croissante des attaques, des mandats de protection des données plus stricts et les architectures axées sur le cloud redéfinissent les attentes en matière de services d'une manière qui favorise l'automatisation, l'intelligence artificielle et l'expertise en matière de réponse transfrontalière. La consolidation des fournisseurs est en cours, les fournisseurs de plateformes acquérant des spécialistes en détection et réponse gérées (MDR) pour intégrer la chasse aux menaces et le confinement sous un seul modèle opérationnel. La migration des charges de travail vers le cloud continue d'élargir le marché des services de réponse aux incidents, mais les outils sur site dominent encore les environnements hautement réglementés qui doivent respecter les règles locales de souveraineté des données. Parallèlement, les souscripteurs d'assurance cyber resserrent le libellé des polices et récompensent les acheteurs capables de présenter des contrats de rétention de réponse signés, incitant les organisations de toutes tailles à réévaluer leurs lacunes en matière de couverture.
Principaux Enseignements du Rapport
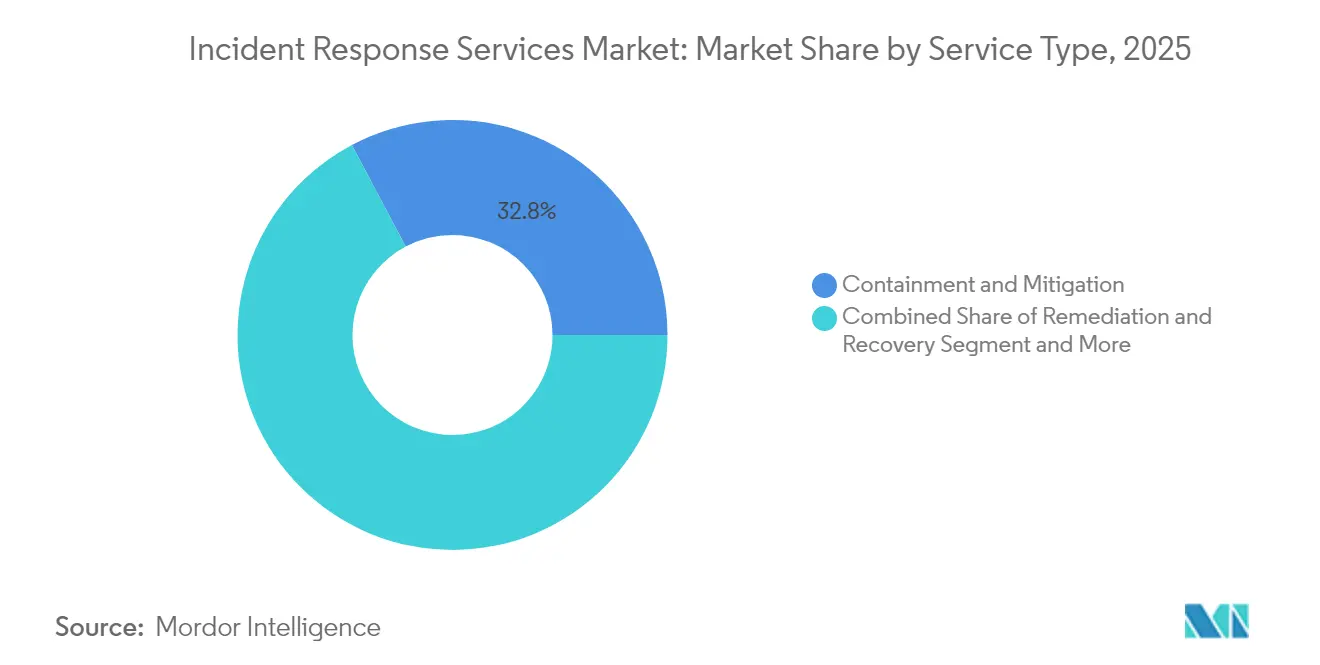
- Par type de service, le Confinement et l'Atténuation ont dominé avec 32,75 % de part du marché des services de réponse aux incidents en 2025, tandis que la Détection et Réponse Gérées devrait croître à un TCAC de 20,6 % jusqu'en 2031.
- Par mode de déploiement, les solutions Sur Site détenaient 56,45 % de la taille du marché des services de réponse aux incidents en 2025 ; les services basés sur le cloud progressent à un TCAC de 19,85 % jusqu'en 2031.
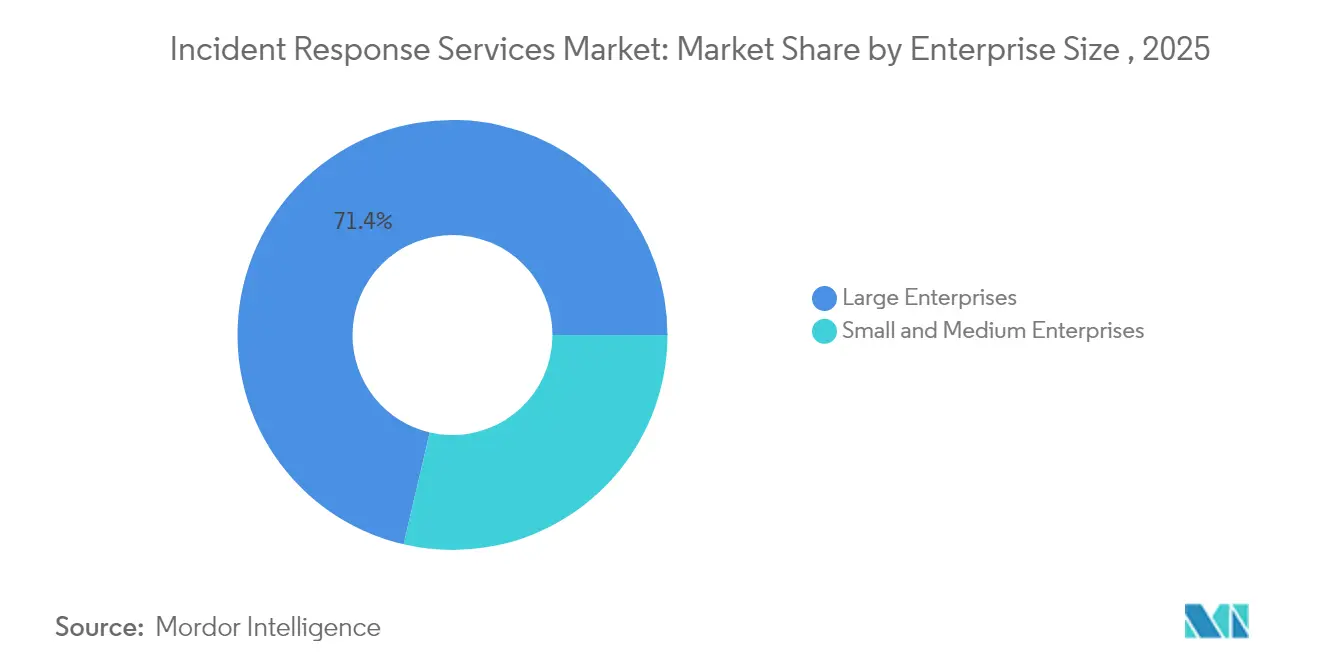
- Par taille d'entreprise, les Grandes Entreprises contrôlaient 71,35 % de la part des revenus en 2025 ; les Petites et Moyennes Entreprises se développent à un TCAC de 18,74 % sous l'impulsion des clauses d'assurance cyber imposant des contrats de rétention préapprouvés.
- Par secteur d'utilisation final, la Banque, les Services Financiers et l'Assurance représentaient 23,15 % de la taille du marché des services de réponse aux incidents en 2025, tandis que la Santé et les Sciences de la Vie progresse à un TCAC de 19,24 %.
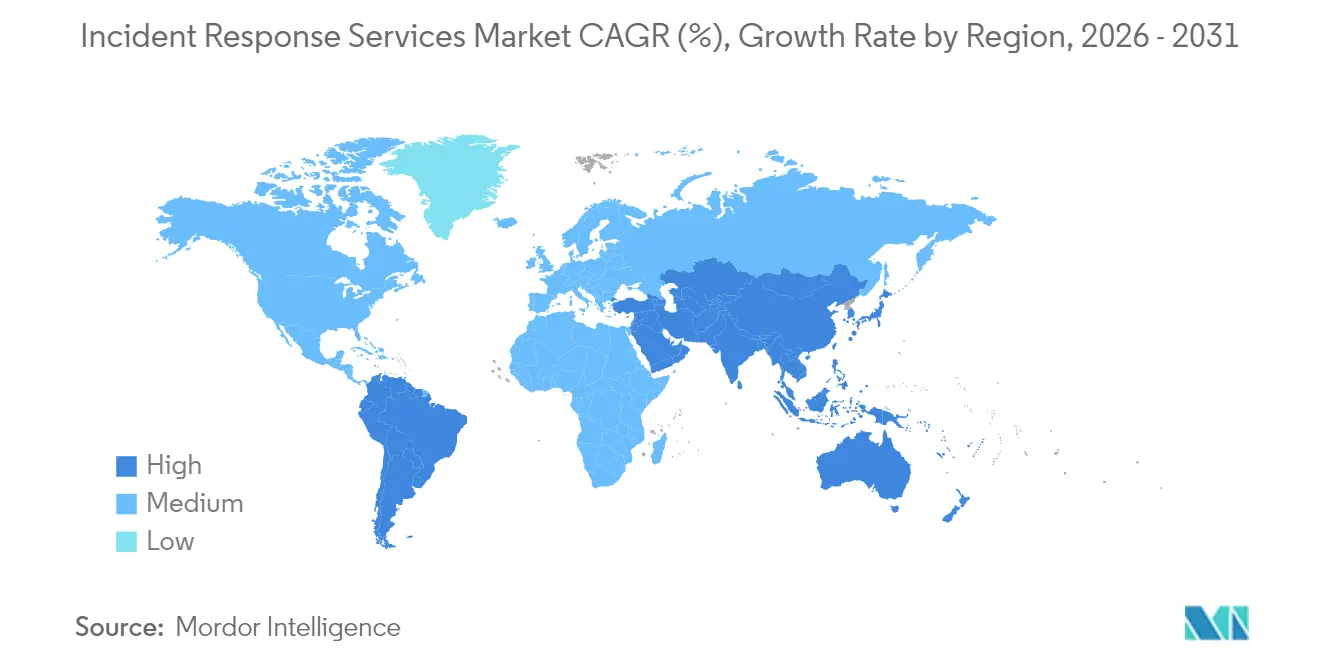
- Par géographie, l'Amérique du Nord était en tête avec 37,85 % de part du marché des services de réponse aux incidents en 2025 ; l'Asie-Pacifique est la région à la croissance la plus rapide avec un TCAC de 20,12 % jusqu'en 2031
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Augmentation de la Fréquence et de la Sophistication des Cyberattaques dans le Secteur BFSI et les Infrastructures Critiques
Les institutions financières et les opérateurs de services publics font désormais face à des temps de présence des attaquants mesurés en minutes plutôt qu'en jours, ce qui les oblige à adopter des plans d'action axés sur le confinement en priorité, mettant l'accent sur l'isolation rapide des points de terminaison et des segments réseau. Le Rapport Mondial sur la Réponse aux Incidents de Unit 42 a enregistré que 86 % des violations de 2024 ont perturbé les opérations commerciales, tandis que les adversaires exfiltraient des données dans la première heure suivant la compromission. La convergence des systèmes hérités avec les API de banque ouverte amplifie les risques dans le secteur BFSI, tandis que les environnements de technologie opérationnelle (OT) dans l'énergie et les transports exigent que les équipes de réponse préservent la disponibilité tout en éradiquant les logiciels malveillants. Les orientations gouvernementales, telles que l'avis 2025 du Département Bancaire du Texas indiquant que l'hygiène cyber de base bloque 98 % des menaces, renforcent l'idée que des intervenants spécialisés sont essentiels pour les incidents de haute gravité restants. [1]Département Bancaire du Texas, « Avis Sectoriel 2025-01 », dob.texas.gov
Des Réglementations Plus Strictes en Matière de Protection des Données Stimulent les Investissements Imposés par la Conformité
La directive NIS2 de l'Union Européenne oblige les entités essentielles à signaler les incidents significatifs dans les 24 heures et expose les contrevenants à des amendes pouvant atteindre 10 millions EUR (11,3 millions USD). [2]Commission Européenne, « Directive (UE) 2022/2555 relative à des mesures destinées à assurer un niveau élevé commun de cybersécurité », secureframe.com Une dynamique similaire existe en Amérique du Nord, où PCI-DSS 4.0 et l'évolution des lois étatiques sur la confidentialité exigent des programmes de réponse aux incidents vérifiables qui vont au-delà des journaux techniques pour inclure les rapports en aval et la communication avec les parties prenantes. Le chevauchement des exigences de conformité entre les régions a incité les multinationales à rechercher des partenaires de réponse mondiaux capables d'aligner la collecte de preuves, les conservations légales et les normes de divulgation publique dans un flux de travail coordonné.
L'Adoption Axée sur le Cloud Élargit la Surface d'Attaque
Les organisations qui migrent vers des infrastructures multi-cloud découvrent que les plans de réponse centrés sur le périmètre s'effondrent lorsque les fonctions sans serveur, les API et les charges de travail de conteneurs disparaissent en quelques secondes. La Cloud Security Alliance avertit que des plans d'action inefficaces retardent la détection des violations dans le cloud et amplifient les pertes en aval. Les modèles de responsabilité partagée compliquent davantage la chaîne de custody forensique, ce qui incite les fournisseurs à intégrer des instantanés automatisés et une journalisation inviolable. Les premiers adoptants rapportent que les contrats MDR natifs du cloud raccourcissent les fenêtres de détection, bien que certains clients des services financiers exigent encore une analyse sur site pour les ensembles de données réglementées.
Émergence du Ransom-Cloud et du BEC 3.0 Exploitant les Jetons OAuth
Les acteurs malveillants exploitent désormais des applications OAuth légitimes pour tunneliser des opérations qui apparaissent sur liste blanche aux moniteurs de sécurité. Microsoft a observé Storm-1283 utilisant des machines virtuelles cloud pour des mouvements latéraux, avec des pertes liées aux incidents allant de 10 000 USD à 1,5 million USD. Les schémas d'attaque classés comme BEC 3.0 combinent le vol de jetons et l'ingénierie sociale pour rediriger les virements bancaires et les fichiers de paie, augmentant les enjeux d'une révocation rapide des jetons et d'une restauration des comptes. Le FBI attribue 17,3 milliards USD de pertes mondiales liées à la compromission des courriels professionnels entre 2013 et 2022, avec une forte hausse en 2023 liée aux plateformes de collaboration dans le cloud.
Analyse de l'Impact des Facteurs Limitants*
| Facteur Limitant | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Pénurie mondiale de spécialistes qualifiés en réponse aux incidents | -2.8% | Mondial, aiguë en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Coût élevé des contrats de rétention IR premium limitant l'adoption par les PME | -1.9% | Mondial, notamment dans les marchés émergents | Moyen terme (2-4 ans) |
| Chevauchement avec les plateformes XDR/SOAR provoquant une confusion chez les acheteurs | -1.4% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Les architectures zéro confiance réduisant le temps de présence, diminuant les engagements IR à grande échelle | -1.1% | Mondial, porté par les marchés matures | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
La Pénurie Mondiale de Spécialistes Qualifiés en Réponse aux Incidents Freine la Croissance
L'écart mondial en matière de main-d'œuvre en cybersécurité a considérablement augmenté en 2025, les spécialistes en réponse aux incidents figurant parmi les profils les plus rares. Les déficits de personnel augmentent les délais de confinement et gonflent les responsabilités liées aux violations ; IBM estime une prime moyenne de 1,76 million USD pour les entreprises dépourvues de ressources dédiées à la réponse aux incidents. Les partenaires d'externalisation en bénéficient, mais des goulots d'étranglement de capacité persistent lors d'événements de pointe impliquant plusieurs clients, ce qui stimule les investissements dans le triage assisté par l'IA pour étendre l'expertise humaine.
Coût Élevé des Contrats de Rétention IR Premium Limitant l'Adoption par les PME
Les contrats de rétention mensuels peuvent varier entre 500 USD et 5 000 USD, ce qui constitue un obstacle pour les petites entreprises qui représentent néanmoins près de la moitié des violations cyber signalées. Les coûts d'impact médians de 3 millions USD, incluant les temps d'arrêt opérationnels et les dommages à la réputation, dépassent les bilans de nombreuses PME, créant un écart de protection où les nettoyages réactifs à la demande restent la seule option. Les fournisseurs de services de sécurité gérés répondent avec des offres à plusieurs niveaux et des modèles de réponse communautaires pour élargir l'accès sans compromettre la rentabilité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service :
Confinement Maintenant, MDR EnsuiteLa Confinement et Atténuation a capturé 32,75 % du marché des services de réponse aux incidents en 2025, reflétant l'urgence d'isoler les actifs compromis avant que les attaquants ne pivotent ou n'exfiltrent des données. L'isolation rapide des points de terminaison et des identifiants privilégiés est devenue une pratique standard à mesure que le temps de présence médian des attaquants diminue. Sur l'horizon de prévision, la Détection et Réponse Gérées progressera à un CAGR de 20,6 %, élevant la chasse aux menaces continue et la remédiation proactive du statut d'options supplémentaires à celui de livrables contractuels essentiels.
L'élan de la Détection et Réponse Gérées est alimenté par des analyses assistées par l'IA qui font remonter des anomalies que les analystes humains pourraient manquer. Les fournisseurs intègrent des copilottes basés sur des modèles de langage de grande taille qui accélèrent la découverte des causes profondes et l'exécution automatisée des manuels de procédures, réduisant considérablement les heures de réponse. La Remédiation et la Récupération conservent leur pertinence, notamment lorsque les rapports réglementaires ou les litiges exigent une gestion certifiée des preuves. Les services de réponse aux incidents et de criminalistique numérique évoluent grâce à la reconnaissance de modèles basée sur l'apprentissage automatique, permettant aux intervenants de reconstituer les chronologies des attaquants plus rapidement tout en satisfaisant aux normes probatoires pour les procédures judiciaires.


Par Mode de Déploiement :
Équilibrer le Contrôle et la FlexibilitéLes installations Sur Site détenaient encore 56,45 % de la taille du marché des services de réponse aux incidents en 2025 en raison des mandats de souveraineté et des préférences des conseils d'administration pour la garde locale des journaux sensibles. Les institutions financières et les agences publiques continuent de limiter les transferts de données externes, notamment dans les juridictions qui interdisent aux informations clients de quitter les frontières nationales. Pourtant, les outils de réponse basés sur le cloud dépasseront la croissance globale à un TCAC de 19,85 % à mesure que les équipes de sécurité adoptent une évolutivité prête à l'emploi.
Les modèles de déploiement hybrides fusionnent désormais la conservation locale des journaux avec les moteurs d'analyse dans le cloud, offrant aux organisations la visibilité forensique dont elles ont besoin sans sacrifier la capacité de calcul élastique. Les philosophies zéro confiance renforcent ce changement en dé-emphasisent l'emplacement réseau comme frontière de sécurité et en normalisant l'examen à distance des artefacts forensiques. Les fournisseurs se différencient en proposant un chiffrement « apportez votre propre clé » et un stockage des données en région pour satisfaire aux audits de conformité.
Par Taille d'Entreprise :
Grands Budgets, Volume des Petites EntreprisesLes Grandes Entreprises ont représenté 71,35 % des revenus en 2025, disposant du budget nécessaire pour financer des équipes de réponse de bout en bout intégrant le renseignement sur les menaces, l'automatisation des plans d'action et la communication de crise. Pendant ce temps, les PME représentent l'opportunité à la croissance la plus rapide avec un TCAC de 18,74 %. La proposition de valeur pour les petites entreprises repose sur des ressources SOC mutualisées et des incitations d'assurance cyber qui exigent désormais des accords de rétention pré-négociés.
Les PME se tournent vers des plateformes par abonnement qui regroupent la MDR, la réponse aux incidents et les rapports réglementaires en une seule licence. Les grandes entreprises restent des moteurs d'innovation, validant des cas d'usage avancés tels que la criminalistique OT et la priorisation des menaces guidée par l'IA. Le marché des services de réponse aux incidents continue de mûrir vers une tarification basée sur les résultats, où les accords de niveau de service lient les frais aux délais de confinement ou aux critères de conformité.
Par Secteur d'Utilisation Final :
Le BFSI en Tête, la Santé en Forte ProgressionLa Banque, les Services Financiers et l'Assurance ont conservé 23,15 % de la taille du marché des services de réponse aux incidents en 2025 en raison des exigences réglementaires strictes et de l'exposition disproportionnée du secteur à la criminalité financière. Cependant, la Santé et les Sciences de la Vie progresseront à un TCAC de 19,24 % à mesure que les impératifs de sécurité des patients et la fréquence croissante des rançongiciels accroissent l'urgence. Les temps d'arrêt hospitaliers menacent directement les soins cliniques, poussant les conseils d'administration à prioriser des SLA de réponse garantis.
Les agences Gouvernementales et de Défense accélèrent l'adoption pour contrer l'espionnage des États-nations, tandis que la Fabrication Industrielle, l'Énergie et les Services Publics recherchent des capacités de réponse spécifiques à l'OT qui préservent la sécurité et la disponibilité dans les infrastructures critiques. Les acteurs du Commerce de Détail et du Commerce Électronique mettent l'accent sur la confiance des clients et la continuité pendant les périodes de pointe des achats, en intégrant des plans d'action de réponse aux incidents avec des redondances des systèmes de paiement.
Analyse Géographique
Marché des Services de Réponse aux Incidents en Amérique du Nord
L'Amérique du Nord a conservé la première place régionale avec 37,85 % de part de marché des services de réponse aux incidents en 2025, portée par des lois matures en matière de notification de violation et des écosystèmes de sécurité robustes. Les régulateurs financiers des États-Unis, tels que le Département des services financiers de New York, exigent des plans de réponse aux incidents formalisés, renforçant la demande auprès des grandes banques et des entreprises fintech. Les directives canadiennes relatives aux infrastructures critiques et les règles fintech en expansion au Mexique élargissent le volume régional.
Marché des Services de Réponse aux Incidents en Asie-Pacifique
L'Asie-Pacifique est en passe d'atteindre un CAGR de 20,12 % d'ici 2031. L'harmonisation réglementaire au Japon, à Singapour et en Australie impose désormais la divulgation des violations dans un délai de 24 heures et des processus de réponse certifiés, incitant les organisations à sécuriser des contrats de rétention avant que les incidents ne surviennent. La région a enregistré 34 % des attaques mondiales en 2024, intensifiant la demande d'intervenants bilingues et transjuridictionnels capables de naviguer dans les réglementations locales et les environnements cloud diversifiés.
Marché des Services de Réponse aux Incidents en Europe
L'adoption en Europe, portée par la conformité, s'accélère sous l'effet de NIS2, qui élargit le périmètre des « entités essentielles » et alourdit les amendes en cas de préparation insuffisante. Les organisations doivent harmoniser le signalement des violations de données au titre du RGPD avec la divulgation des incidents de sécurité prévue par NIS2, alimentant des engagements de réponse combinant protection de la vie privée et sécurité. Les membres d'Europe de l'Est se tournent vers des cabinets de conseil pour la localisation des plans d'intervention, tandis que les économies plus importantes approfondissent leurs contrats pour couvrir les menaces pesant sur les chaînes d'approvisionnement et les technologies opérationnelles.
Marché des Services de Réponse aux Incidents en Amérique latine et au Moyen-Orient et Afrique
L'Amérique latine, le Moyen-Orient et l'Afrique restent des marchs naissants mais en progression. L'expansion du commerce numérique et les nouvelles lois sur la protection des données ouvrent des opportunités, bien que les contraintes budgétaires et les pénuries de talents tempèrent la croissance immédiate. Les prestataires internationaux s'associent à des fournisseurs de services de sécurité gérés locaux pour combler les écarts linguistiques, culturels et de conformité, un modèle appelé à se développer à mesure que les investissements régionaux dans la cyber-résilience se poursuivent.

Paysage réglementaire
Les délais obligatoires de signalement des cyberincidents se resserrent dans les principales juridictions, ce qui accroît la demande de services de réponse aux incidents capables de produire des preuves et des déclarations conformes aux attentes des régulateurs dans des délais compressés. Dans l'Union européenne, NIS2 exige le signalement des incidents importants dans un délai de 24 heures, avec des amendes pouvant atteindre 10 millions d'EUR en cas de non-conformité. DORA est également renforcé par le règlement délégué (UE) 2025/301 de la Commission (daté du 23 octobre 2024), qui précise les normes techniques relatives au contenu et aux délais de signalement des incidents TIC majeurs par les entités financières.
Hors Europe, le régime de signalement des États-Unis prévu par le 6 U.S.C. Section 681b exige que les entités concernées signalent les cyberincidents couverts à la CISA dans un délai de 72 heures et les paiements de rançongiciels dans un délai de 24 heures, ce qui accroît le besoin de flux de travail coordonnés entre DFIR et communications. En mars 2026, la Nigerian Communications Commission a publié le Cyber Resilience Framework for the Nigerian Communication Sector (CRF-NCS), exigeant des opérateurs télécoms de niveau 1 qu'ils signalent les menaces et incidents importants dans un délai de quatre heures après leur détection. Parallèlement à la coordination de la réponse à l'échelle de l'UE dans le cadre du Cyber Solidarity Act (règlement (UE) 2025/38), ces exigences poussent les acheteurs vers des services sous contrat de disponibilité, un triage automatisé et des manuels d'intervention transfrontaliers qui alignent le confinement technique sur les obligations légales de signalement.
Paysage Concurrentiel
Le marché des services de réponse aux incidents est modérément fragmenté. Des fournisseurs établis tels qu'IBM, CrowdStrike et Rapid7 intègrent des corrélateurs pilotés par l'IA avec de larges portefeuilles de services, tandis que des cabinets de conseil de niche se concentrent sur des spécialités verticales telles que l'OT ou la criminalistique de qualité juridique. Les acquisitions stratégiques illustrent la convergence : Zscaler a acquis Red Canary en mai 2025 pour intégrer la MDR dans sa pile zéro confiance, ajoutant 140 millions USD de revenus récurrents et renforçant la surveillance 24h/24 et 7j/7.
La consolidation des plateformes favorise les acheteurs recherchant des tableaux de bord unifiés, une facturation simplifiée et des intégrations de flux de travail préconfigurées. La différenciation technologique se déplace vers des copilotes basés sur des grands modèles de langage qui automatisent le triage des preuves et rédigent des rapports prêts pour les régulateurs. Les perturbateurs se font concurrence sur des contrats de rétention rentables pour les PME, proposant des portails d'incidents basés sur la messagerie et une orchestration automatisée de la réponse.
Les opportunités inexploitées résident dans l'investigation de la chaîne d'approvisionnement et les services centrés sur l'OT. Les fournisseurs capables de valider les expositions aux risques des fournisseurs ou d'effectuer des analyses forensiques dans des réseaux isolés gagneront des parts de marché, notamment à mesure que les entreprises industrielles adoptent des jumeaux numériques nécessitant des outils analytiques spécialisés. Des alliances entre hyperscalers cloud et boutiques de réponse émergent également, offrant des coffres-forts de preuves hébergés régionalement qui satisfont aux conditions de souveraineté tout en tirant parti du calcul hyperscale pour une analyse rapide.
Leaders du Secteur des Services de Réponse aux Incidents
CrowdStrike Holdings Inc.
NCC Group plc
Rapid7 Inc.
IBM Corporation
Check Point Software Technologies Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services de Réponse aux Incidents
- CrowdStrike Holdings Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Cybersecurity (Cylance)
- Mandiant Inc. (Google Cloud)
- Kaspersky Lab
- Rapid7 Inc.
- IBM Corporation
- NCC Group plc
- Optiv Security Inc.
- Secureworks Inc.
- Trustwave Holdings Inc.
- KPMG International Ltd.
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers (PwC)
- Accenture plc
- Palo Alto Networks (Unit 42)
- Cisco Systems Inc. (Talos IR)
- Booz Allen Hamilton Inc.
- BAE Systems Digital Intelligence
Lire l’analyse des entreprises de services de réponse aux incidents

Opportunités de marché et perspectives d'avenir
La compression des délais de signalement et la gestion des risques fondée sur des normes créent un espace pour les prestataires capables d'opérationnaliser une réponse de bout en bout, du confinement à la divulgation, dans des environnements hybrides et multi-cloud. En vertu des règles liées à DORA, y compris le règlement délégué (UE) 2025/301 de la Commission, et des exigences plus larges de l'UE en matière de cybersécurité, notamment le règlement (UE) 2024/2690 faisant référence à des normes telles qu'ISO/IEC 27001 et ISO/IEC 27002, les entreprises multinationales ont de plus en plus besoin de partenaires de réponse aux incidents capables d'harmoniser la gestion des preuves, la chaîne de conservation et les rapports conformes aux exigences réglementaires dans plusieurs juridictions. Cela soutient la demande d'engagements combinant investigation numérique, évaluation des violations et communication de crise dans un modèle opérationnel unique.
Le packaging commercial et la technologie évoluent également vers les résultats et la scalabilité, créant des opportunités pour des contrats de disponibilité flexibles, un triage assisté par l'IA et des flux de travail intégrés MDR-vers-IR. En novembre 2025, LevelBlue a finalisé l'acquisition de Cybereason afin de combiner XDR avec des capacités DFIR et de réponse aux incidents, reflétant l'intérêt des acheteurs pour des modèles opérationnels moins nombreux mais plus intégrés. En mars 2026, LevelBlue a lancé un Resilience Retainer basé sur des fonds afin d'offrir un accès prioritaire à un vaste vivier de réponse aux incidents tout en permettant d'utiliser le budget pour des activités de préparation, et Allens a introduit RADAR pour accélérer l'évaluation des données compromises grâce à l'IA. Ces actions témoignent d'une attention continue portée à l'évaluation rapide des données, à la gestion des incidents liés à l'identité cloud et aux artefacts de rapport standardisés correspondant aux délais réglementaires et aux exigences des contrats de disponibilité en cyberassurance.
Recent Industry Developments in Marché des Services de Réponse aux Incidents
- Mars 2026 : CrowdStrike et IBM ont élargi leur collaboration stratégique afin d'intégrer CrowdStrike Charlotte AI à IBM Autonomous Threat Operations Machine (ATOM) pour une transformation agentique du SOC et une réponse coordonnée aux incidents. Cette approche combinée vise un triage et un confinement plus rapides en connectant l'analytique pilotée par l'IA à des opérations de réponse automatisées, alignant les services de réponse aux incidents sur les flux de travail à vitesse machine exigés par les grandes entreprises.
- Décembre 2025 : CrowdStrike a conclu un partenariat pluriannuel avec Kroll afin de renforcer les services de détection et de réponse gérées (MDR), incluant la migration de plus de 500 000 terminaux vers la plateforme CrowdStrike Falcon. Cet accord renforce un pipeline MDR-vers-réponse aux incidents en combinant une large empreinte de terminaux avec des capacités éprouvées de réponse aux incidents et de conseil.
- Janvier 2024 : le règlement délégué (UE) 2025/301 de la Commission (daté du 23 octobre 2024) a formalisé les normes techniques relatives au contenu et aux délais de signalement des incidents TIC majeurs dans le cadre du règlement DORA de l'UE sur la résilience opérationnelle numérique. Des exigences de signalement plus prescriptives augmentent la valeur des prestataires de réponse aux incidents capables de fournir une documentation prête pour l'audit, des chronologies et des communications aux parties prenantes en parallèle de la remédiation technique.


Marché des Services de Réponse aux Incidents Portée du rapport et méthodologie de recherche
Définition et Périmètre du Marché
Pour cette étude, le marché couvre les services payants qui aident une organisation à se préparer, à répondre, à enquêter et à se remettre des incidents de cybersécurité, y compris le support de préparation basé sur des contrats de rétention et les conseils post-incident fournis par des prestataires externes.
Exclusions du périmètre : Le dimensionnement ne comptabilise pas les revenus des licences logicielles, les coûts de main-d'œuvre des opérations de sécurité internes, ni les services de gestion des urgences physiques plus larges.
Aperçu de la Segmentation
- Par Type de Service
- Confinement et Atténuation
- Remédiation et Rétablissement
- Criminalistique Numérique et Analytique
- Détection et Réponse Gérées (MDR)
- Autres
- Par Mode de Déploiement
- Sur Site
- Basé sur le Cloud
- Hybride
- Par Taille d'Entreprise
- Petites et Moyennes Entreprises
- Grandes Entreprises
- Par Secteur d'Utilisation Final
- BFSI
- Gouvernement et Défense
- IT et Télécommunications
- Santé et Sciences de la Vie
- Fabrication Industrielle
- Énergie et Services Publics
- Commerce de Détail et Commerce Électronique
- Autres
- Par Géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Espagne
- Italie
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Australie
- Corée du Sud
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie Saoudite
- Émirats Arabes Unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de Données, Dimensionnement du Marché et Validation
Recherche Documentaire
Le travail documentaire a commencé par la constitution d'une base de faits sur les volumes d'incidents cybernétiques et les facteurs de risque, puis par la conversion de ces signaux en une vue de la demande de services. Nous nous sommes appuyés sur des sources publiques telles que les avis de la CISA, les publications du NIST, les rapports du FBI IC3 et les documents de sécurité numérique de l'OCDE pour comprendre les types d'incidents, les comportements de signalement et les pratiques de réponse couramment suivies.
Pour ancrer le volet commercial, nous avons examiné les sites web et catalogues de services des prestataires, les rapports annuels et présentations aux investisseurs, ainsi que la couverture presse de confiance sur les événements de violation et les actions réglementaires. Dans certains cas, des abonnements payants pour les données financières des entreprises et la veille d'actualités ont aidé à confirmer les répartitions de revenus et le calendrier des principales expansions de services, et des bases de données de brevets ont été utilisées pour vérifier comment les fonctionnalités d'automatisation étaient positionnées dans les flux de travail de réponse. Ces exemples sont uniquement illustratifs, et de nombreuses autres références publiques ont été consultées pour collecter, recouper et clarifier les points de données.
Entretiens Primaires et Enquêtes
Les données primaires ont été recueillies lors d'entretiens et d'enquêtes auprès de prestataires de services de réponse aux incidents, de partenaires de distribution et de responsables de la sécurité d'entreprise qui achètent ou gèrent ces engagements. Les contributions des répondants ont été utilisées pour confirmer les définitions du périmètre des services, les délais de réponse typiques, les schémas d'utilisation des contrats de rétention, et la façon dont les prix varient en fonction de la gravité, de la sensibilité sectorielle et de la part des charges de travail cloud en Asie-Pacifique, en EMEA et dans les Amériques.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 37 % | Directeurs (CXO) : 18 % | Asie-Pacifique : 46 % |
| Niveau intermédiaire : 43 % | Responsables fonctionnels/d'unité : 23 % | EMEA : 29 % |
| Acteurs plus petits : 20 % | Managers : 59 % | Amériques : 25 % |
Dimensionnement du Marché et Prévisions
Le dimensionnement a débuté par une reconstruction descendante de la demande adressable en utilisant des signaux de fréquence des incidents de sécurité, la propension à l'externalisation et la valeur moyenne des engagements par classe d'incident, qui ont ensuite été mappés aux indicateurs régionaux de risque informatique et cybernétique des entreprises. Ce n'est qu'après la constitution du bassin de demande que les catégories de services ont été allouées en fonction de la façon dont les contrats de rétention, la réponse d'urgence, la criminalistique et les conseils post-incident se répartissent typiquement dans les projets réels.
Pour maintenir des résultats réalistes, des approximations sélectives ascendantes ont été utilisées comme vérification, telles que l'agrégation des revenus d'un échantillon de prestataires, la validation des hypothèses d'utilisation pour les intervenants en cas d'incident, et le recoupement des volumes d'engagements implicites avec les délais de réponse courants. Les principales entrées du modèle comprenaient l'intensité des notifications de violation, la part des secteurs réglementés, la pénétration des charges de travail cloud, les heures de réponse moyennes par gravité, et les évolutions de prix liées aux schémas de rançongiciels et d'exfiltration de données.
Les prévisions ont été construites à l'aide d'une analyse de scénarios soutenue par des tendances de fréquence des incidents et de pression de conformité, puis ajustées grâce aux avis d'experts sur les contraintes de personnel et l'adoption de l'automatisation. Lorsque les informations ascendantes étaient incomplètes pour les régions plus petites ou les types de services plus récents, les lacunes ont été comblées en utilisant des ratios de substitution issus de marchés comparables, puis retestés lors d'entretiens avant la finalisation des totaux.
Cycle de Validation des Données et de Mise à Jour
Les résultats ont été vérifiés par rapport à des signaux indépendants tels que la croissance des dépenses de sécurité, les volumes de violations signalées et l'activité d'application réglementaire régionale, puis les écarts ont été examinés lors d'une passe d'analyse distincte. Si une région présentait un saut inhabituel, les hypothèses sur la fréquence des engagements, la tarification moyenne et la conversion des contrats de rétention étaient réexaminées et, si nécessaire, les répondants étaient recontactés pour clarification.
Chaque rapport est actualisé annuellement, et des mises à jour intermédiaires sont déclenchées lorsque des changements réglementaires majeurs, des vagues d'attaques à grande échelle ou des évolutions significatives des prix sont observés. Avant la livraison, un balayage final est effectué afin que les clients reçoivent la vue la plus récente et mise à jour.
Comparaison du Dimensionnement du Marché des Services de Réponse aux Incidents de Mordor Intelligence avec d'Autres Estimations Publiées
Les estimations publiées pour la réponse aux incidents ne correspondent souvent pas car la ligne de périmètre est tracée différemment, et parce que les hypothèses de tarification et de volume d'engagements sont mises à jour à des moments différents. Les différences proviennent également du fait qu'une étude comptabilise uniquement les services externalisés ou inclut également les logiciels adjacents et les coûts de personnel interne.
Certaines sources regroupent la réponse aux incidents avec des solutions de sécurité plus larges et les revenus des plateformes, ou elles utilisent des hypothèses d'expansion agressives pour les catégories de sécurité cloud et de longues fenêtres de prévision. L'écart apparaît également lorsque la tarification est modélisée comme une majoration forfaitaire au lieu d'être liée à la combinaison de gravité des incidents et à l'utilisation des contrats de rétention, et lorsque la conversion des devises utilise différentes périodes de référence et cadences d'actualisation. Certaines estimations intègrent la réponse aux incidents dans des totaux combinés de solutions et de services, puis appliquent des ratios généralisés de dépenses de sécurité. Pour Mordor Intelligence, seuls les revenus des services de réponse aux incidents fournis en externe sont comptabilisés, et les licences logicielles et les coûts de main-d'œuvre des centres d'opérations de sécurité internes sont exclus.
Comparaison de référence
| Source | Taille du Marché | Lacunes dans la Méthodologie de Recherche |
|---|---|---|
| Mordor Intelligence | 49,71 milliards USD (2026) | |
| Cabinet de Conseil Mondial A | 29,46 milliards USD (2024) | Utilise une année de base antérieure et un cadrage plus large du marché de la réponse aux incidents qui mélange l'activité de services avec les schémas de dépenses axés sur les solutions, ce qui peut déprimer le total services uniquement lorsqu'il est mappé aux prix de 2024. |
| Éditeur Sectoriel B | 41,50 milliards USD (2025) | Inclut ensemble les composantes de solutions et de services et applique un horizon de prévision plus long avec des répartitions de catégories différentes (telles que la chasse aux menaces et la planification regroupées sous des types de sécurité mixtes), ce qui modifie ce qui est comptabilisé comme revenus de services dans l'année de base. |
En examinant les trois chiffres, le principal facteur de l'écart n'est pas une seule hypothèse mais une combinaison du choix de l'année de base, du fait que les logiciels et les services sont mélangés ou non, et de la façon dont la tarification des engagements est liée à la combinaison d'incidents. En maintenant les inclusions liées aux engagements de réponse payants et en recoupant les volumes et les prix avec les praticiens, la valeur finale reste traçable jusqu'aux facteurs de demande clairs et aux étapes reproductibles.


Questions Clés Répondues dans le Rapport
Quelle est la taille actuelle du marché des services de réponse aux incidents ?
Le marché des services de réponse aux incidents est évalué à 49,71 milliards USD en 2026 et devrait atteindre 116,17 milliards USD d'ici 2031.
À quelle vitesse le marché devrait-il croître ?
Le marché devrait se développer à un taux de croissance annuel composé (TCAC) de 18,52 % entre 2026 et 2031.
Quelle catégorie de service connaîtra la croissance la plus rapide jusqu'en 2031 ?
La Détection et Réponse Gérées (MDR) devrait enregistrer la croissance la plus élevée avec un TCAC de 20,6 % sur la période de prévision.
Quelle région devrait enregistrer la croissance la plus forte ?
L'Asie-Pacifique mène la dynamique de croissance avec un TCAC de 20,12 % jusqu'en 2031, portée par les nouvelles réglementations en matière de cybersécurité au Japon, à Singapour et en Australie.
Quel secteur vertical domine actuellement les dépenses en services de réponse aux incidents ?
La Banque, les Services Financiers et l'Assurance détient la plus grande part à 23,15 % des revenus mondiaux en 2025, reflétant des exigences réglementaires strictes.
Pourquoi les petites et moyennes entreprises (PME) accélèrent-elles leur adoption ?
Les polices d'assurance cyber exigent désormais des contrats de rétention signés, incitant les PME à adopter des services gérés et alimentant un TCAC de 18,74 % dans ce segment.
Dernière mise à jour de la page le:



