
Taille et parts du marché de l'inspection et du traitement approfondi des paquets
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
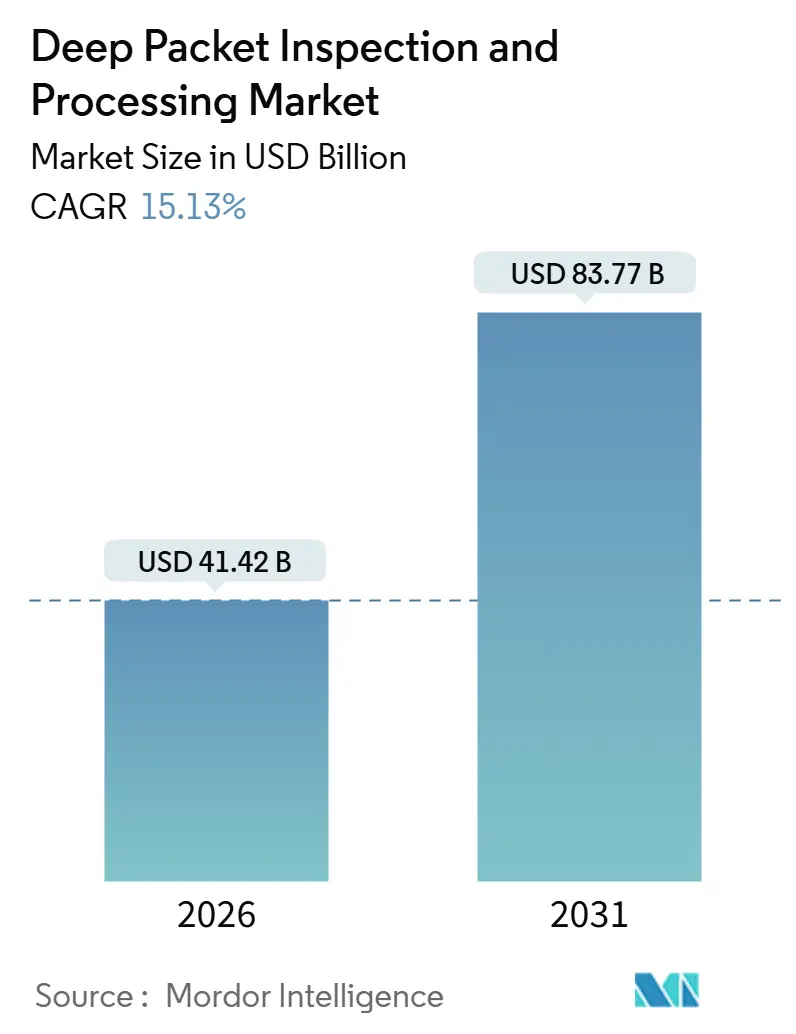
| Taille du Marché (2026) | 41.42 Milliards de dollars |
| Taille du Marché (2031) | 83.77 Milliards de dollars |
| Growth Rate (2026 - 2031) | 15.13 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
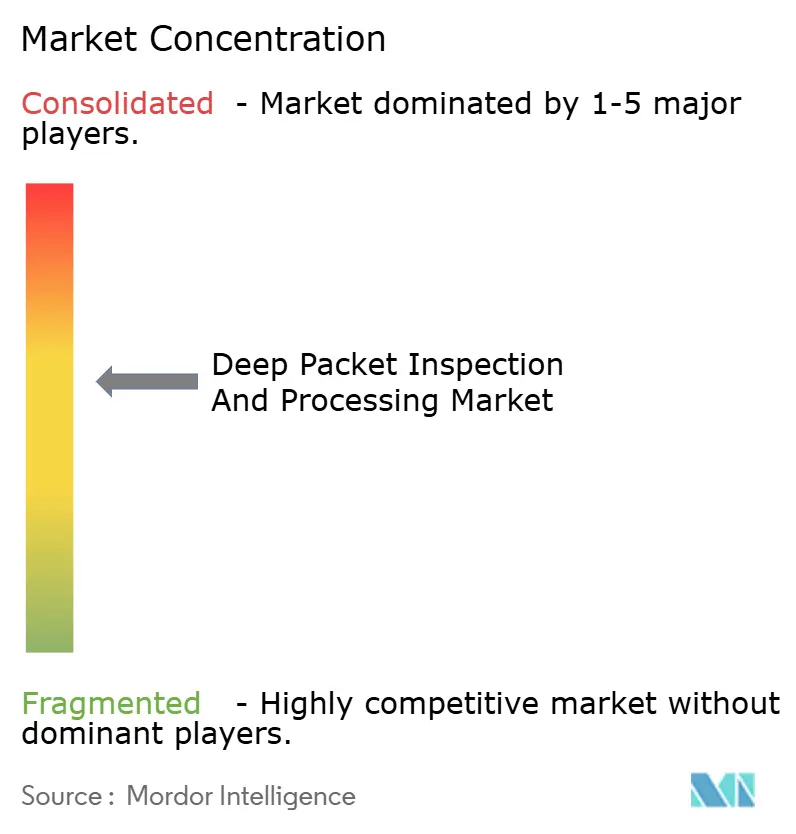
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'inspection et du traitement approfondi des paquets par Mordor Intelligence
La taille du marché de l'inspection approfondie des paquets est évaluée à 41,42 milliards USD en 2026 et devrait atteindre 83,77 milliards USD d'ici 2031, ce qui se traduit par un CAGR de 15,13 %. Le trafic web chiffré dépasse désormais 95 % des sessions d'entreprise, poussant les équipes de sécurité à rechercher une visibilité au niveau des paquets sans déchiffrement ; la fragmentation des réseaux 5G intègre l'application des politiques dans le plan utilisateur, obligeant les opérateurs à inspecter les flux en périphérie radio ; et les cadres de confiance zéro exigent une vérification continue de chaque paquet, effaçant ce qu'il reste du périmètre. Les moteurs définis par logiciel surpassent les appliances dédiées, car les opérateurs et les fournisseurs cloud ont besoin d'une capacité élastique qui s'adapte de 10 Gbps sur les sites de succursales aux débits en térabit dans les centres de données hyperscale. La réglementation apporte également de l'élan, car les règles de conservation des données en Europe et les mandats d'interception légale au Moyen-Orient obligent les fournisseurs de services à archiver les métadonnées pendant deux ans au maximum tout en respectant les contraintes de latence et de confidentialité.
Principaux enseignements du rapport
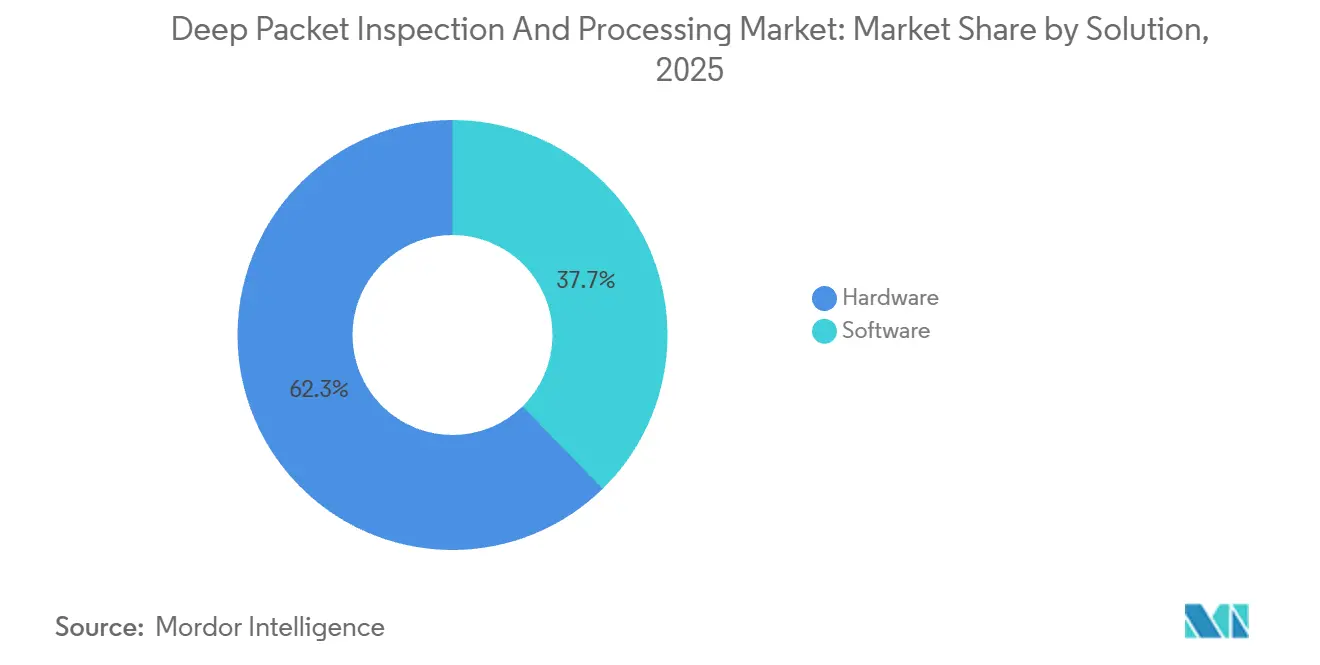
- Par solution, le matériel a dominé avec 62,32 % de la part de marché de l'inspection approfondie des paquets en 2025, tandis que le logiciel devrait s'étendre à un CAGR de 18,41 % d'ici 2031.
- Par mode de déploiement, les implémentations sur site ont représenté 71,51 % des revenus de 2025, tandis que les modèles cloud et logiciel-en-tant-que-service sont prévus de croître à un CAGR de 17,23 %.
- Par application, la gestion du trafic et la qualité de service ont commandé 38,43 % de part en 2025, mais la surveillance des performances réseau progresse à un CAGR de 17,32 % jusqu'en 2031.
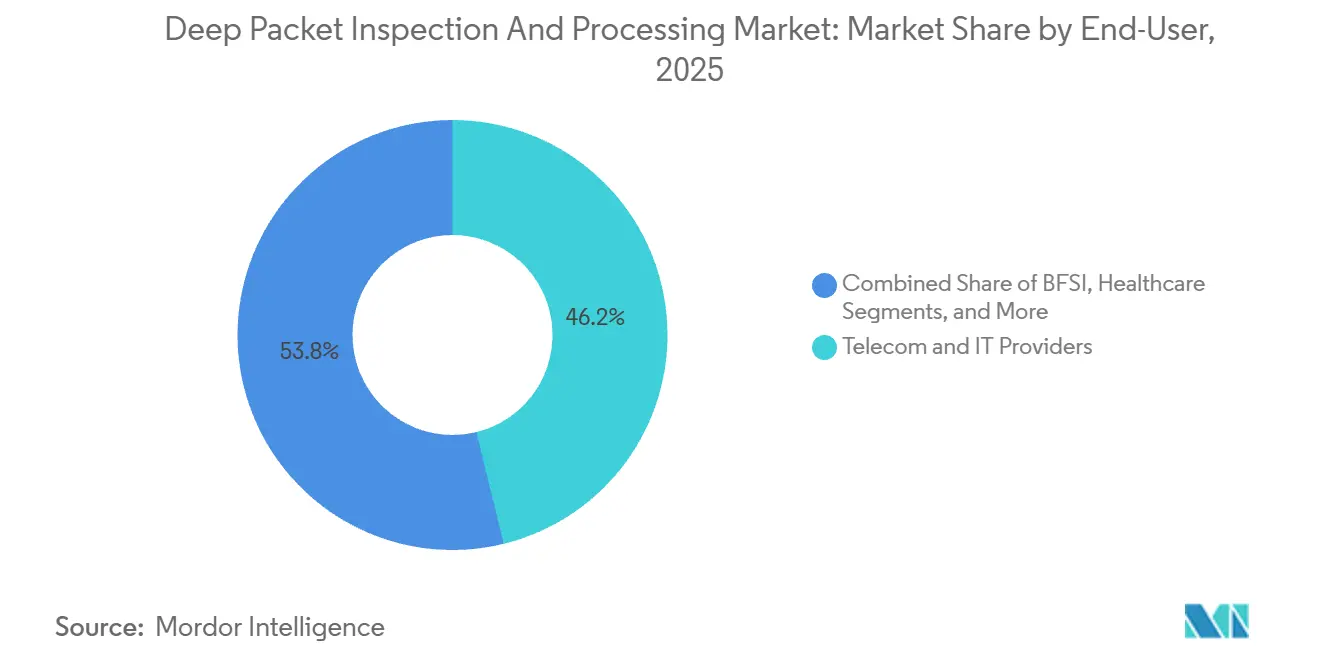
- Par utilisateur final, les fournisseurs de télécommunications et informatiques ont dominé avec 46,17 % de part en 2025, tandis que l'adoption dans le secteur de la santé s'accélère à un CAGR de 18,31 % à mesure que la télémédecine se développe.
- Par taille d'organisation, les grandes entreprises ont détenu 64,76 % des dépenses de 2025, mais les petites et moyennes entreprises devraient croître à un CAGR de 15,69 % à mesure que les services gérés arrivent à maturité.
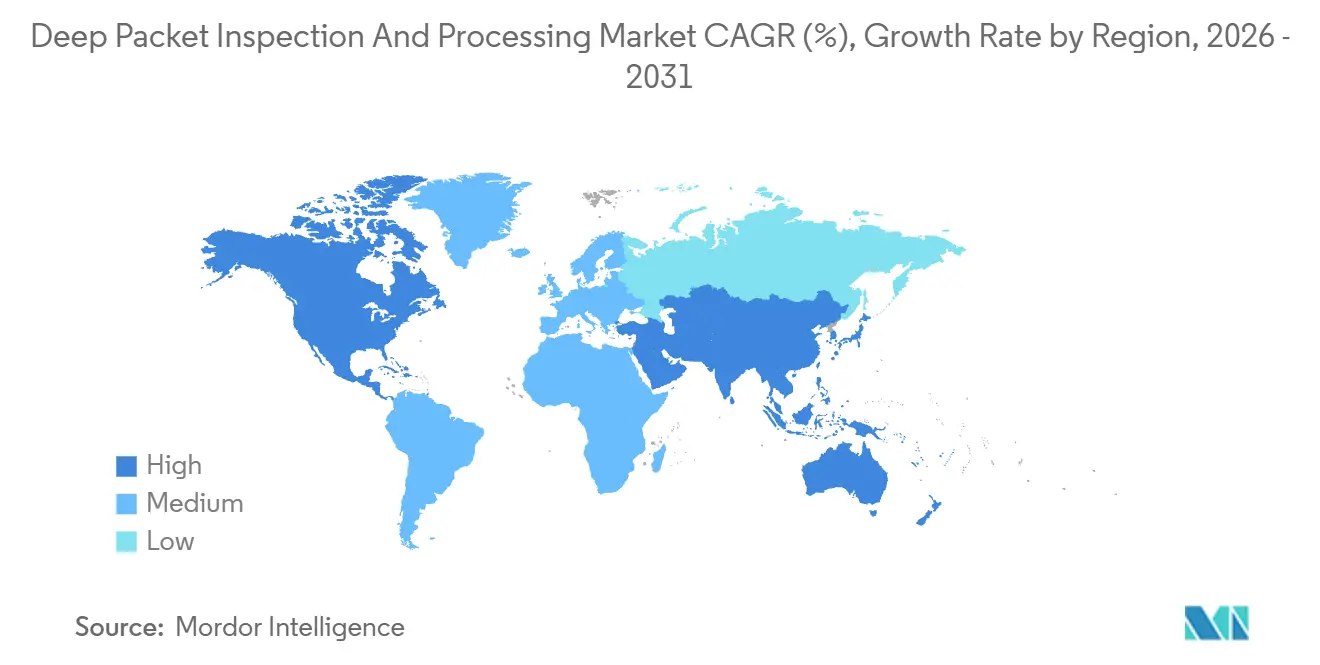
- Par géographie, l'Amérique du Nord est restée la plus grande région avec 33,26 % de part en 2025, tandis que l'Asie-Pacifique devrait enregistrer un CAGR de 16,19 % grâce au déploiement de la 5G.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Essor des outils de visibilité du trafic chiffré | +3.2% | Mondial, concentré en Amérique du Nord et en Europe | Moyen terme (2 à 4 ans) |
| Fragmentation des réseaux 5G pilotant l'inspection approfondie des paquets sensible aux politiques | +2.8% | Cœur Asie-Pacifique, diffusion vers le Moyen-Orient et l'Amérique du Sud | Long terme (≥ 4 ans) |
| Lois obligatoires sur la conservation des données et l'interception légale | +2.1% | Europe, Moyen-Orient, Inde et Australie | Court terme (≤ 2 ans) |
| Analyse du trafic pilotée par l'IA pour la sécurité à confiance zéro | +2.6% | Amérique du Nord et Europe, adoption précoce dans les centres financiers d'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Exigences de micro-segmentation en périphérie et pour l'internet des objets | +1.9% | Mondial, gains précoces dans les régions manufacturières telles que l'Allemagne et le Japon | Long terme (≥ 4 ans) |
| Intégration de l'inspection approfondie des paquets avec les plateformes SASE | +2.5% | Amérique du Nord et Europe, extension vers l'Asie-Pacifique et le Moyen-Orient | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Essor des outils de visibilité du trafic chiffré
TLS 1.3 a supprimé l'échange de certificats que les moteurs hérités analysaient pour l'empreinte digitale des applications, incitant les fournisseurs à proposer des analyses exploitant les modèles de suite de chiffrement, les durées de vie des certificats et la synchronisation des échanges plutôt que le déchiffrement des charges utiles. Les solutions Encrypted Traffic Analytics de Cisco et Encrypted Traffic Intelligence d'ipoque classifient désormais plus de 4 000 applications avec une précision de 95 %, permettant aux banques de détecter les tentatives d'exfiltration de données dans des sessions entièrement chiffrées. L'Institut national des normes et de la technologie des États-Unis a approuvé cette approche dans ses directives de 2024, équilibrant les besoins de surveillance avec la préservation de la confidentialité. Les entreprises qui ont adopté ces outils en 2025 ont réduit le délai moyen de détection des menaces avancées de 34 %, libérant des heures d'analyse pour les travaux de remédiation.
Fragmentation des réseaux 5G pilotant l'inspection approfondie des paquets sensible aux politiques
Les cœurs 5G autonomes dissocient les plans de contrôle et utilisateur, permettant aux opérateurs de vendre des tranches dédiées pour la conduite autonome, l'automatisation industrielle et la réalité augmentée.[1]Groupe de travail sur l'ingénierie d'internet, "TLS 1.3 et Client Hello chiffré," ietf.org Chaque tranche dispose de sa propre enveloppe de latence et de fiabilité, de sorte que les paquets doivent être inspectés en ligne pour appliquer des seuils de niveau de service pouvant être inférieurs à 1 milliseconde pour les communications ultra-fiables à faible latence. MX Industrial Edge de Nokia intègre l'inspection approfondie des paquets dans la fonction du plan utilisateur, réduisant la latence de traitement de 40 % par rapport à l'enchaînement de services hérités. Les opérateurs japonais et sud-coréens qui ont mis en œuvre l'inspection approfondie des paquets sensible aux politiques en 2025 ont monétisé des tranches premium à 1,8 à 2,3 USD par abonné par mois, compensant de lourdes dépenses en spectre.
Analyse du trafic pilotée par l'IA pour la sécurité à confiance zéro
Les cadres de confiance zéro génèrent des dizaines de téraoctets de trafic d'inspection quotidiennement dans les entreprises de taille intermédiaire, dépassant les capacités des analystes humains. Les solutions FortiAI de Fortinet et Precision AI de Palo Alto Networks établissent la base du trafic normal et font ressortir les anomalies, réduisant les faux positifs de 60 % et diminuant les coûts de réponse aux incidents de 28 % lors des programmes pilotes de 2025. La technologie s'aligne sur le modèle d'architecture à confiance zéro du NIST, qui positionne l'inspection approfondie des paquets comme le point d'application où les décisions de politique se traduisent en actions de transfert. Les institutions financières qui ont adopté l'inspection approfondie des paquets pilotée par l'IA ont signalé une contenance plus rapide des mouvements latéraux, évitant plusieurs paiements de violations à sept chiffres.
Intégration de l'inspection approfondie des paquets avec les plateformes SASE
Le périmètre de service d'accès sécurisé converge le pare-feu, la passerelle web sécurisée et l'accès réseau à confiance zéro dans un seul service cloud, avec l'inspection approfondie des paquets fournissant le moteur de classification qui alimente chaque module. Les nœuds cloud de Zscaler traitent plus de 300 milliards de transactions quotidiennement, inspectant le trafic chiffré pour les modèles de perte de données et l'activité de commande et contrôle en moins de 10 millisecondes. Magic WAN de Cloudflare applique une logique similaire sur un réseau anycast de 310 villes, permettant aux entreprises mondiales d'appliquer une politique unifiée sans rediriger le trafic. Les clients migrant vers le SASE ont consolidé de multiples produits ponctuels, réduisant leurs dépenses de réseau étendu jusqu'à 45 % en 2025.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Réaction négative sur la confidentialité et mandats de transparence de l'inspection approfondie des paquets | -1.8% | Europe, s'étendant à l'Amérique du Nord et à certains marchés d'Asie-Pacifique | Court terme (≤ 2 ans) |
| L'adoption croissante de TLS 1.3 / QUIC limite la vue des charges utiles | -2.3% | Mondial, aigu dans les environnements internet grand public et natifs du cloud | Moyen terme (2 à 4 ans) |
| Coûts d'investissement élevés pour l'inspection en ligne à l'échelle du térabit | -1.4% | Opérateurs de télécommunications en Amérique du Sud, en Afrique et en Asie du Sud-Est | Long terme (≥ 4 ans) |
| Les techniques d'évasion réduisent l'efficacité de l'inspection approfondie des paquets | -1.6% | Mondial, plus fort dans les régions à politique restrictive | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Réaction négative sur la confidentialité et mandats de transparence de l'inspection approfondie des paquets
L'article 5 du Règlement général sur la protection des données exige un traitement transparent des données personnelles, mais l'inspection approfondie des paquets traite inévitablement des charges utiles pouvant contenir des identifiants tels que des adresses e-mail et des métadonnées de localisation.[2]Union européenne, "Article 5 du Règlement général sur la protection des données," europa.eu Des groupes de défense des libertés civiles ont déposé des plaintes en 2025 contre trois opérateurs européens, affirmant un profilage illicite via des analyses dérivées de l'inspection approfondie des paquets. Le Comité européen de la protection des données a répondu par des orientations qui obligent les opérateurs à publier des analyses d'impact sur le traitement des données détaillant les champs inspectés et les périodes de conservation, une charge de divulgation que les équipes juridiques estiment coûter entre 2 et 4 millions USD par opérateur. Les amendements à la loi californienne sur la protection de la vie privée des consommateurs ont imposé des obligations similaires en 2024, forçant les fournisseurs américains à intégrer des flux de consentement dans les plateformes d'inspection. Les opérateurs ne parvenant pas à démontrer une base légale ont fait face à des pénalités moyennes de 1,2 million USD par incident en 2025, poussant certains vers des modèles d'analyse moins intrusifs.
L'adoption croissante de TLS 1.3 / QUIC limite la vue des charges utiles
Google Chrome a porté la part de QUIC à 42 % du trafic des navigateurs à mi-2025, chiffrant les métadonnées de la couche de transport que les moteurs d'inspection approfondie des paquets analysaient autrefois pour déduire l'intention applicative. TLS 1.3, associé au client hello chiffré, masque le nom d'hôte de destination jusqu'après l'établissement de la liaison, entravant le filtrage basé sur le domaine. Les classificateurs heuristiques qui reposent sur la taille des paquets et la synchronisation ne maintiennent qu'une précision de 82 % sur les flux QUIC chiffrés contre 97 % sur le protocole HTTP hérité, selon les analyses comparatives d'ipoque publiées en 2025. Les opérateurs de télécommunications dans les juridictions restrictives ont signalé une baisse de 23 % de l'efficacité du filtrage de contenu entre 2024 et 2025, nuisant aux flux de revenus analytiques liés au comportement des abonnés. Les fournisseurs s'efforcent de retrouver une visibilité grâce à l'empreinte digitale par apprentissage automatique, mais la fenêtre de transparence totale des paquets s'est fermée définitivement.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par solution :
l'adoption des logiciels s'accélère à mesure que la virtualisation remodèle l'inspectionLes plateformes matérielles ont conservé une part de 62,32 % du marché de l'inspection approfondie des paquets en 2025, car les opérateurs de télécommunications ont renouvelé leurs parcs d'appliances avec des produits à 400 gigabits maintenant le trafic chiffré à la vitesse de ligne.[3] Les commutateurs Catalyst 9000 de Cisco et les routeurs MX de Juniper intègrent des blocs d'accélération, éliminant le besoin de prises externes. En parallèle, les solutions logicielles devraient croître à un CAGR de 18,41 % d'ici 2031, car les déploiements natifs du cloud font tourner des instances d'inspection conteneurisées sur des serveurs de base. Les entreprises utilisant les machines virtuelles FortiGate de Fortinet font évoluer automatiquement la capacité lors des pics d'activité du commerce électronique, ne payant que pour les ressources de calcul consommées. Ce pivot reflète la vague plus large de virtualisation des fonctions réseau qui a réduit les dépenses d'investissement des opérateurs de 28 % lors des essais européens terminés en 2025.
Les topologies hybrides prennent de l'ampleur. Les banques ancrent les périmètres de leurs centres de données avec des appliances matérielles à 100 Gbps, tandis que des agents légers surveillent le trafic est-ouest à l'intérieur des clusters Kubernetes, alimentant des moteurs d'orchestration tels que Terraform pour des déploiements de politique instantanés. Les bibliothèques open source telles que nDPI et libprotoident ont gagné du terrain auprès des fournisseurs de services gérés qui créent des couches d'analyse différenciées, érodant le fossé défensif qui provenait autrefois de l'analyse propriétaire seule. À mesure que l'inspection de base se banalise, les fournisseurs se différencient par des flux de renseignements sur les menaces et la précision de l'apprentissage automatique, préparant le terrain pour une convergence avec les plateformes d'analyse de sécurité.


Par mode de déploiement :
les modèles cloud progressent malgré les préoccupations liées à la latenceLes systèmes sur site ont représenté 71,51 % des revenus de 2025, un chiffre influencé par les règles bancaires et gouvernementales qui interdisent l'acheminement de flux sensibles via des clouds tiers. La norme de sécurité des données de l'industrie des cartes de paiement oblige les processeurs de cartes à maintenir l'inspection dans des installations conformes à la norme PCI, les enfermant dans des cycles de renouvellement d'appliances. À l'inverse, l'adoption du cloud et du logiciel-en-tant-que-service est prévue à un CAGR de 17,23 % à mesure que les entreprises du marché intermédiaire optent pour une tarification par abonnement commençant à environ 15 USD par utilisateur par an, bien en dessous des dépenses d'investissement à six chiffres pour le matériel.
La latence reste l'obstacle. Le retour du trafic de succursale vers les centres d'épuration régionaux peut ajouter 8 à 15 millisecondes, suffisant pour dégrader la voix sur IP ou perturber la négociation algorithmique. Les fournisseurs ont répondu en déployant des micro-centres de données aux points d'échange internet dans 310 villes, maintenant 95 % des utilisateurs à moins de 50 millisecondes des nœuds d'inspection. Un compromis de tunnel partagé a émergé ; les entreprises maintiennent les charges de travail sensibles sur site tout en envoyant le trafic web vers l'inspection cloud, donnant naissance à des conceptions hybrides désormais adoptées par 62 % des clients SASE de Palo Alto Networks.
Par application :
la surveillance des performances s'envole face à la complexité des microservicesLa gestion du trafic a conservé 38,43 % de part en 2025, car les opérateurs appliquent des accords de niveau de service pour le haut débit d'entreprise et priorisent les paquets de diffusion en continu aux heures de pointe. Pourtant, la surveillance des performances réseau est sur la bonne voie pour un CAGR de 17,32 % d'ici 2031, car les ingénieurs en fiabilité de site instrumentent chaque limite de microservice pour détecter les pics de latence en temps réel. nGeniusONE de NETSCOUT mélange les enregistrements de flux avec la télémétrie applicative, identifiant si une page de paiement lente provient de liens congestionnés ou d'un fragment de base de données fragile. La détection des intrusions reste essentielle pour stopper les rançongiciels et les menaces internes, le sandboxage de Fortinet bloquant les exploits de type zero-day avant que les charges utiles n'atteignent les réseaux de production.
L'interception légale et la conservation des données peuvent être des niches plus petites, mais elles affichent des marges élevées. Les opérateurs européens et du Moyen-Orient ont dépensé 3,2 milliards USD en 2025 pour des plateformes qui exportent des enregistrements dans des formats conformes à l'ETSI, une capacité encore limitée à quelques fournisseurs tels que Utimaco et Verint. Les délais de conformité rendent ces contrats stables, couvrant souvent 5 à 7 ans, isolant les fournisseurs de la pression sur les prix des produits de base.
Par utilisateur final :
la santé émerge comme le secteur vertical à la croissance la plus rapideLes fournisseurs de télécommunications et informatiques ont produit 46,17 % des revenus de 2025, les cœurs 5G autonomes intégrant l'inspection approfondie des paquets dans les fonctions du plan utilisateur pour l'application des politiques en temps réel. Verizon et AT&T ont ensemble investi plus de 1 milliard USD pour mettre à niveau des cœurs capables d'inspecter les flux QUIC chiffrés à l'échelle du térabit. Les dépenses dans le secteur de la santé devraient augmenter à un CAGR de 18,31 % d'ici 2031, à mesure que la télémédecine se développe et que les hôpitaux appliquent des contrôles conformes à la loi HIPAA sur les consultations vidéo et les dossiers de santé électroniques. Les premiers adoptants ont réduit les incidents de violation de 41 % en 2025, car l'inspection approfondie des paquets bloque les téléchargements non autorisés de données patients vers des services cloud grand public.
Les institutions financières exploitent l'inspection approfondie des paquets pour l'analyse de la fraude, inspectant les messages SWIFT pour détecter les transferts anormaux et signalant les tentatives d'exfiltration des employés. Les détaillants optimisent les coûts de diffusion de contenu en classifiant les flux, acheminant les pages de produits à forte marge sur des liens premium et les mises à jour logicielles sur des chemins de peering économiques. Les agences gouvernementales restent des acheteurs stables, mais sont freinées par de longs cycles d'approvisionnement qui étendent les intervalles de renouvellement à six ans ou plus.
Note: Parts des segments disponibles pour tous les segments individuels à l'achat du rapport
Par taille d'organisation :
les services gérés intègrent les PMELes grandes entreprises ont détenu 64,76 % des dépenses de 2025, car elles exploitent des centres d'opérations de sécurité dédiés qui ajustent les politiques et intègrent les données de flux avec les plateformes SIEM. Les petites et moyennes entreprises devraient croître à un CAGR de 15,69 % à mesure que les fournisseurs de services de sécurité gérés associent l'inspection approfondie des paquets à la détection et la réponse étendues pour 8 000 à 10 000 USD annuellement. Arctic Wolf et Secureworks regroupent des milliers de locataires, réduisant les coûts d'inspection par siège à 12 USD par mois et satisfaisant les mandats de cyberassurance qui exigent une surveillance continue.
La pression des rançongiciels est le catalyseur. Les attaquants ciblent de plus en plus les entreprises du marché intermédiaire avec des effectifs limités mais des flux de trésorerie suffisants pour payer des rançons à six chiffres, de sorte que les assureurs récompensent l'adoption de l'inspection approfondie des paquets avec des réductions de prime moyennes de 20 %. À mesure que les souscripteurs intègrent la visibilité continue des paquets dans la couverture, les PME deviennent un segment adressable obligatoire, et non optionnel, pour les fournisseurs.
Analyse géographique
Marché de l'inspection et du traitement approfondi des paquets en Amérique du Nord
L'Amérique du Nord a conservé 33,26 % de la part des dépenses de 2025 sur le marché de l'inspection approfondie des paquets, portée par les constructeurs de cloud hyperscale et les institutions de Wall Street qui exigent une télémétrie en sous-milliseconde pour protéger les transactions algorithmiques. Des dorsales fibre robustes et des points d'échange Internet denses minimisent les pénalités de latence, permettant aux opérateurs d'exécuter une inspection en ligne au niveau du térabit sans dégrader l'expérience utilisateur. Les directives fédérales publiées en 2024 contraignent les entreprises à détecter les violations dans un délai de 30 jours, ancrant les déploiements de confiance zéro qui reposent sur une visibilité continue des paquets. Néanmoins, les lois sur la confidentialité au niveau des États, telles que le CCPA de Californie, ajoutent entre 1,8 et 2,4 millions USD de coûts de conformité par opérateur, incitant certaines charges de travail à se tourner vers des modèles d'analyse moins granulaires.
Marché de l'inspection et du traitement approfondi des paquets en Asie-Pacifique
L'Asie-Pacifique devrait enregistrer un CAGR de 16,19 %, le plus rapide parmi les grandes régions, alors que les opérateurs indiens investissent 19 milliards USD dans le spectre 5G et déploient des cœurs de réseau autonomes avec inspection approfondie des paquets en ligne pour la monétisation des tranches. La loi chinoise sur la cybersécurité impose le stockage des données sur le territoire national et un accès aux forces de l'ordre sous 24 heures, générant 2,1 milliards USD d'achats d'équipements d'inspection approfondie des paquets en 2025 pour les opérateurs nationaux. Le ministère japonais des Affaires intérieures et des Communications a publié des normes techniques en 2025 reliant l'inspection approfondie des paquets aux identifiants de qualité de service des tranches, permettant aux opérateurs de facturer des frais premium pour des services ultra-fiables. Les opérateurs sud-coréens ont superposé l'intelligence artificielle à l'inspection approfondie des paquets pour réduire de 38 % les minutes d'interruption dues aux attaques par déni de service distribué en 2025, démontrant la viabilité économique de l'inspection par apprentissage automatique à grande échelle.
Marché de l'inspection et du traitement approfondi des paquets en EMEA et en Amérique du Sud
L'Europe concilie une forte demande avec une conformité stricte. Les obligations de transparence du RGPD entrent en conflit avec la directive européenne sur la conservation des données, contraignant les opérateurs à anonymiser les identifiants des abonnés dans les enregistrements exportés, une refonte technique ayant coûté plus de 15 millions USD par opérateur de premier rang en 2025. Par ailleurs, les régulateurs du Moyen-Orient en Arabie saoudite et aux Émirats arabes unis exigent une interception légale par conception, maintenant les pipelines de contrats ouverts pour les fournisseurs de niche capables de certifier leur conformité ETSI. L'Amérique du Sud et l'Afrique accusent un retard tant en termes de budgets d'investissement que de pénétration du haut débit, mais les projets de règles brésiliennes sur la sécurité 5G et les licences de spectre sud-africaines incluent des clauses d'inspection qui signalent une demande latente pour les déploiements de 2027 à 2030.

Paysage réglementaire
Les déploiements d'inspection et de traitement approfondis des paquets se situent à l'intersection des exigences de contrôle de sécurité et des contraintes de confidentialité. Aux États-Unis, la norme NIST SP 800-53 Rev. 5 (y compris le contrôle SC-7(17) relatif à l'application automatisée des formats de protocole) est couramment mise en œuvre via des pare-feu et passerelles compatibles DPI, renforçant les exigences d'inspection dans les environnements réglementés des entreprises et du secteur public. À l'échelle mondiale, l'activité de normalisation continue de façonner les feuilles de route de conformité des fournisseurs, notamment la Recommandation UIT-T Y.2776 (2024) sur la gestion et la maintenance des bases d'informations de politique (PIB) pour les implémentations DPI.
En Europe, les obligations de transparence et de responsabilité du RGPD affectent la manière dont le DPI est configuré, journalisé et documenté. Le Comité européen de la protection des données (CEPD) a publié en mai 2026 un guide explicatif sur un modèle standardisé d'analyse d'impact relative à la protection des données (AIPD), axé sur la minimisation des données, la limitation des finalités et la conservation. Du côté des télécommunications, la Commission européenne a publié sa proposition de Digital Networks Act (COM(2026) 16) en 2026 afin de réduire la fragmentation en consolidant des éléments du cadre des communications électroniques, tandis que le BEREC a souligné des considérations de neutralité du net et remis en question les charges de reporting supplémentaires dans son document de position de juin 2026. Pris ensemble, ces évolutions poussent les opérateurs vers des conceptions d'inspection préservant la confidentialité et vers des éléments de conformité plus clairs, parallèlement aux obligations d'interception légale et de conservation des données.
Analyse de la chaîne de valeur
La chaîne de valeur du DPI couvre l'acquisition et le transfert des paquets (taps, commutateurs, routeurs, SPAN/mirroring et commutateurs virtuels), la couche d'inspection et de classification (analyseurs de protocoles, signatures d'applications, classificateurs par apprentissage automatique pour le trafic chiffré, et moteurs de politiques), ainsi que les consommateurs en aval (contrôles de sécurité tels que IDS/IPS, DLP, application ZTNA/SASE, gestion de la QoS/du trafic, et export vers l'interception légale/la conservation des données). De nombreuses implémentations suivent des architectures où une fonction de transfert de paquets oriente le trafic à travers une fonction de nœud DPI dans des environnements virtualisés ou définis par logiciel, en cohérence avec les travaux de l'UIT-T sur l'architecture fonctionnelle du DPI.
Du côté de l'offre, les équipements matériels dépendent de cartes réseau à haut débit, d'ASIC de processeurs réseau et d'accélération FPGA, ce qui crée une exposition à une fabrication de semi-conducteurs concentrée et à une logistique transfrontalière. Ces dépendances, ainsi que les frictions commerciales et tarifaires affectant le matériel réseau et les semi-conducteurs, renforcent le basculement vers un DPI défini par logiciel et natif du cloud, où les instances d'inspection sont mises à l'échelle sur des serveurs standards et une infrastructure cloud. La distribution s'effectue généralement via des ventes directes aux entreprises et opérateurs, des fournisseurs de services de sécurité managés qui intègrent le DPI dans des offres récurrentes, et des plateformes cloud-edge où l'inspection est intégrée dans des piles de sécurité et d'observabilité plus larges provenant de grands fournisseurs (par exemple, Cisco, Nokia, Huawei, Palo Alto Networks, Fortinet, Sandvine et NETSCOUT).
Paysage concurrentiel
Les cinq premiers fournisseurs - Cisco, Palo Alto Networks, Fortinet, Nokia et Huawei - contrôlaient environ 48 % des revenus de 2025, laissant plus de 30 spécialistes se disputer des niches telles que l'analyse des abonnés et l'empreinte digitale du trafic chiffré. Les acteurs établis obtiennent une fidélisation en regroupant l'inspection approfondie des paquets, les pare-feux et les passerelles web sécurisées sous des licences intégrées, augmentant les coûts de changement pour les clients. L'acquisition de Splunk par Cisco pour 28 milliards USD en 2024 illustre la tendance à marier la visibilité réseau avec l'analyse de sécurité, offrant aux clients une console unique pour les flux, les points de terminaison et les renseignements sur les menaces.
L'informatique en périphérie ouvre de nouveaux espaces pour les nouveaux entrants. Des start-ups telles que Netify glissent des moteurs d'inspection légers dans les passerelles industrielles et les contrôleurs de véhicules autonomes, des marchés où les fournisseurs informatiques traditionnels manquent de crédibilité sectorielle. La différenciation s'éloigne du débit brut pour se diriger vers la précision de l'apprentissage automatique ; Fortinet entraîne des modèles sur 500 millions d'événements quotidiens, tandis que Palo Alto Networks revendique une réduction de 60 % des faux positifs grâce à Precision AI. Les dépôts de brevets soulignent les priorités stratégiques. Cisco a soumis 14 brevets sur la classification QUIC, tandis que Huawei en a enregistré 22 sur la prédiction du trafic pilotée par l'IA pour les tranches 5G.
La conformité aux normes reste un fossé défensif. Les certifications ISO/IEC 27001 et d'interception légale ETSI conditionnent l'éligibilité aux appels d'offres gouvernementaux et de télécommunications, réduisant le champ des fournisseurs aux organisations pouvant financer de longs audits. À mesure que le chiffrement érode la visibilité des charges utiles, les fournisseurs qui fusionnent les enregistrements de flux avec la télémétrie externe - point de terminaison, identité et journaux du plan de contrôle cloud - capteront des parts en fournissant le contexte nécessaire à l'automatisation en boucle fermée.
Leaders du secteur de l'inspection et du traitement approfondi des paquets
Cisco Systems, Inc.
Nokia Corporation
Huawei Technologies Co., Ltd.
Allot Ltd.
Enea AB
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'inspection et du traitement approfondi des paquets
- Cisco Systems, Inc.
- Nokia Corporation
- Huawei Technologies Co., Ltd.
- Allot Ltd.
- Enea AB
- Sandvine Corporation
- Bivio Networks, Inc.
- ipoque GmbH
- SolarWinds Worldwide, LLC
- Zoho Corporation Pvt. Ltd.
- AppNeta, Inc.
- Netify Inc.
- Fortinet, Inc.
- Juniper Networks, Inc.
- NETSCOUT Systems, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Procera Networks, Inc.
- WiseSpot Ltd.
- Utimaco IS GmbH
- Trend Micro Incorporated
- Zscaler, Inc.
Lire l’analyse des entreprises de inspection et traitement approfondi des paquets

Opportunités de marché et perspectives d'avenir
Un domaine d'opportunité majeur concerne la validation et le benchmarking de niveau conformité des équipements DPI, à mesure que les exigences de test se formalisent. L'UIT-T a approuvé la Recommandation Q.4082 en janvier 2026, établissant des exigences de test pour les équipements d'inspection approfondie des paquets. Cela soutient les listes de contrôle d'approvisionnement des opérateurs et des entreprises réglementées et crée un espace pour les fournisseurs capables de documenter une performance, une précision et une conformité aux politiques reproductibles dans des conditions chiffrées et à haut débit.
Une deuxième opportunité concerne l'inspection préservant la confidentialité pour le trafic chiffré, où la visibilité de la charge utile est limitée par l'adoption de TLS 1.3 et QUIC, et où les obligations de transparence de type RGPD augmentent la charge de mise en œuvre. Les recherches académiques et industrielles publiées en 2026, y compris des travaux de l'IEEE sur l'inspection préservant la confidentialité basée sur la tokenisation (BlindGate) et des cadres vérifiables préservant la confidentialité assistés par le cloud (FlexDPI, Journal of Information Security and Applications, juin 2026), indiquent des voies de mise en produit qui réduisent la dépendance au déchiffrement complet tout en permettant l'application de politiques et la détection des menaces. Parallèlement, l'intégration du DPI dans les plans de contrôle zero-trust et SASE reste une voie de déploiement active, les orientations techniques de 2026 soulignant comment le DPI de nouvelle génération améliore le contexte et les décisions de politique ZTNA. Pour les acheteurs, cela permet un contexte au niveau des paquets sans élargir la surface d'attaque ou la charge de conformité.
Recent Industry Developments in Marché de l'inspection et du traitement approfondi des paquets
- Juin 2026 : Cisco a dévoilé la plateforme Cisco Cloud Control lors de Cisco Live, la positionnant comme une architecture unifiée pour l'exploitation et la défense des infrastructures informatiques critiques avec prise en charge des agents d'IA. Cela relie la visibilité et l'application des politiques issues du DPI à un plan de gestion plus large, renforçant la dépendance aux fournisseurs à mesure que les clients consolident leurs flux de travail de sécurité, d'observabilité et d'exploitation.
- Avril 2026 : Cisco a publié son guide de configuration et d'administration UCC 5G UPF (version 2026.02), détaillant des services intégrés d'inspection approfondie des paquets pour l'examen des protocoles de couche 7 au sein des fonctions du plan utilisateur 5G, y compris la détection d'informations URI. L'intégration du DPI dans l'UPF prend en charge la facturation sensible aux applications et les services 5G différenciés, tout en maintenant l'inspection dans le chemin de données pour une application des politiques à faible latence.
- Février 2026 : Cisco a annoncé des mises à jour pilotées par l'IA pour son portefeuille Secure Access Service Edge (SASE), ajoutant une inspection sensible aux intentions pour les interactions et demandes d'outils émergents de l'IA agentique. Ces mises à jour élargissent ce que les moteurs d'inspection peuvent classer et contrôler, étendant les cas d'usage du DPI au-delà de l'identification traditionnelle des applications vers l'application de politiques de sécurité pilotées par l'IA.


Marché de l'inspection et du traitement approfondi des paquets Portée du rapport et méthodologie de recherche
Définition et couverture du marché
Ce marché couvre les revenus générés par les produits d'inspection et de traitement approfondis des paquets qui inspectent et classifient les paquets réseau en temps réel (de la couche 2 à la couche 7), sur les réseaux fixes et mobiles, et vendus aux opérateurs télécoms, aux fournisseurs de cloud et de centres de données, aux entreprises et aux organismes publics.
Exclusions du périmètre : nous excluons les outils de sécurité des terminaux grand public, la surveillance de flux pure qui n'inspecte pas les charges utiles (comme NetFlow/IPFIX uniquement), et les revenus de services après-vente liés aux systèmes installés.
Aperçu de la segmentation
- Par solution
- Matériel
- Logiciel
- Par mode de déploiement
- Sur site
- Cloud / SaaS
- Par application
- Gestion du trafic et qualité de service
- Détection / prévention des intrusions
- Conservation des données et interception légale
- Surveillance des performances réseau
- Par utilisateur final
- Fournisseurs de télécommunications et informatiques
- BFSI
- Santé
- Commerce de détail et commerce électronique
- Gouvernement et sécurité publique
- Par taille d'organisation
- Grandes entreprises (≥ 1 000 employés)
- PME
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- ASEAN
- Australie et Nouvelle-Zélande
- Reste de l'Asie-Pacifique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Reste de l'Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour établir des limites de marché pratiques et construire une première image de la demande et de la capacité avant la validation par entretiens. Nous avons examiné des documents publics d'organismes tels que le NIST, les publications et dépôts publics de la FCC, les indicateurs de l'UIT, les statistiques haut débit de l'OCDE, et les spécifications techniques de l'ETSI afin de suivre la croissance du trafic, les évolutions de protocoles et les facteurs de conformité soutenant l'adoption du DPI.
Nous nous sommes également appuyés sur les rapports annuels des entreprises, les présentations aux investisseurs, la documentation produit et une couverture médiatique crédible pour suivre les tendances de déploiement dans les cœurs de réseau télécom, les piles de sécurité d'entreprise et les réseaux de centres de données. Un abonnement payant pour les données financières et de renseignement d'entreprise, ainsi qu'une base de données de brevets, ont aidé à confirmer les domaines d'intérêt des fournisseurs et l'orientation du débit de traitement DPI et de la gestion du chiffrement. Les sources documentaires citées ici sont uniquement illustratives, et des références publiques et payantes supplémentaires ont également été utilisées pour recueillir, clarifier et vérifier les hypothèses.
Entretiens et enquêtes primaires
Le travail primaire s'est concentré sur des entretiens et de courtes enquêtes avec des équipes réseau télécom, des responsables de la sécurité et des opérations réseau d'entreprise, et des partenaires de mise en œuvre, suivis de relances ciblées lorsque les chiffres ne concordaient pas. S'agissant d'un marché mondial, nous avons veillé à couvrir les principales régions de déploiement et cas d'usage (gestion du trafic, inspection de sécurité et application des politiques) afin que les hypothèses sur le calendrier d'adoption et les fourchettes de prix puissent être testées face aux contraintes de mise en œuvre sur le terrain.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 32 % | Cadres dirigeants : 18 % | APAC : 49 % |
| Niveau intermédiaire : 47 % | Responsables fonctionnels/d'unité : 31 % | EMEA : 29 % |
| Acteurs plus petits : 21 % | Managers : 51 % | Amériques : 22 % |
Dimensionnement et prévisions du marché
Le dimensionnement a débuté par une construction descendante où les signaux d'investissement des réseaux télécoms et d'entreprise, la croissance du trafic, et les exigences de politiques et de conformité ont été utilisés pour reconstituer les dépenses adressables d'inspection et de traitement par région. La demande de DPI est étroitement liée aux zones où le débit augmente, où l'inspection du chiffrement est requise, et où les opérateurs ont besoin d'une classification des applications pour l'application de la sécurité et de la qualité de service.
Pour garder le modèle ancré dans la réalité, nous avons corroboré les totaux à l'aide de vérifications ascendantes sélectives, telles que des échantillons de tarification pour les moteurs et appareils DPI, les bandes de débit typiques déployées dans les environnements opérateurs et centres de données, et des vérifications de canaux sur les cycles de déploiement pluriannuels. Les intrants utilisés comprenaient le rythme de déploiement des cœurs et périphéries 5G, la croissance du trafic cloud et centres de données, la part des sessions chiffrées affectant les besoins d'inspection, les tendances de capacité unitaire (Gbps et ports par déploiement), et l'évolution du prix de vente moyen par niveau de performance. Les prévisions ont été façonnées à l'aide d'une analyse de scénarios, où les trajectoires d'adoption ont été ajustées en fonction des attentes des personnes interrogées concernant la pression réglementaire, la capacité de gestion du chiffrement et les budgets de modernisation des réseaux, puis traduites en résultats de revenus annuels.
Lorsque les répartitions de revenus par fournisseur ou par région n'étaient pas directement observables, les lacunes ont été comblées en appliquant des fourchettes issues des retours primaires, puis en normalisant les résultats par rapport aux signaux visibles d'expéditions et de contrats afin que le total final reste réaliste.
Validation des données et cycle de mise à jour
Les résultats ont été vérifiés en plusieurs étapes afin de repérer rapidement les surestimations évidentes et les zones manquantes. Nous avons comparé les résultats à des signaux indépendants tels que l'orientation des dépenses d'investissement télécoms, les programmes publics de modernisation des réseaux, et les évolutions observées dans la gestion du trafic chiffré, puis examiné les écarts au niveau régional et par cas d'usage.
Lorsqu'une mesure sortait d'une plage attendue, les analystes réexaminaient les hypothèses, vérifiaient à nouveau la cohérence des sources, et recontactaient certains répondants pour confirmer ce qui avait changé et pourquoi. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements importants modifient les hypothèses d'adoption ou de tarification. Avant la livraison, le modèle complet et le récit passent par une dernière relecture d'analyste afin que les clients reçoivent la vision la plus actuelle disponible.
Taille du marché de l'inspection et du traitement approfondis des paquets selon Mordor Intelligence par rapport aux autres estimations publiées
Les valeurs de marché publiées pour l'inspection approfondie des paquets ne correspondent souvent pas, car les sources mélangent différentes familles de produits puis appliquent différentes hypothèses de tarification et de calendrier. Des différences apparaissent également lorsque certaines études comptabilisent des outils de sécurité adjacents, utilisent des taux de change plus anciens, ou supposent une adoption plus rapide de l'inspection du chiffrement sans la valider auprès des opérateurs et des acheteurs d'entreprise.
Les revenus de services après-vente sont hors du périmètre de Mordor Intelligence pour ce marché, ce qui explique une partie de l'écart, car certains éditeurs mélangent matériel, logiciel et services à longue traîne dans un seul pool de revenus. Les écarts restants proviennent généralement du fait que la surveillance de flux seule est traitée ou non comme du DPI, de la manière dont le DPI virtualisé dans le cloud et les centres de données est comptabilisé, et de la manière dont les prix de vente moyens diminuent à mesure que la capacité par boîtier augmente. La cadence de mise à jour importe également, car la tarification et le calendrier de déploiement peuvent changer lorsque la capacité du cœur 5G se développe ou que les politiques de chiffrement se renforcent.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 41,42 milliards USD (2026) | |
| Revue professionnelle A | 11,10 milliards USD (2023) | Utilise une année de référence antérieure et une vision plus étroite du DPI qui semble plus proche des outils d'inspection de base, et ne tient pas clairement compte du traitement DPI virtualisé utilisé dans les réseaux cloud et les centres de données. |
| Éditeur sectoriel B | 10,73 milliards USD (2024) | Cadre le marché autour d'un ensemble plus restreint de revenus de DPI et de traitement et peut appliquer des hypothèses de tarification et de déploiement conservatrices, ce qui peut sous-estimer les mises à niveau de débit de niveau opérateur et les cas d'usage plus récents d'application des politiques. |
Le tableau montre que le périmètre et le calendrier sont les principaux facteurs de variance, et non un simple désaccord sur la direction de la croissance. Lorsque les inclusions sont clairement énoncées, et que la tarification et les cycles de déploiement sont rattachés à de réels signaux de mise à niveau des réseaux, le total du marché devient plus facile à reproduire et à mettre à jour d'année en année.


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'inspection approfondie des paquets en 2026 ?
La taille du marché de l'inspection approfondie des paquets s'élève à 41,42 milliards USD en 2026.
Quel CAGR est attendu pour les solutions d'inspection approfondie des paquets jusqu'en 2031 ?
Les revenus devraient s'étendre à un CAGR de 15,13 % pour atteindre 83,77 milliards USD d'ici 2031.
Quel type de solution connaît la croissance la plus rapide ?
L'inspection approfondie des paquets basée sur logiciel devrait progresser à un CAGR de 18,41 % à mesure que la virtualisation se répand.
Pourquoi l'Asie-Pacifique est-elle la région à la croissance la plus rapide pour l'inspection approfondie des paquets ?
Des investissements massifs dans la 5G et des mandats de cybersécurité en Inde, en Chine, au Japon et en Corée du Sud entraînent un CAGR de 16,19 %.
Comment les réglementations sur la confidentialité affectent-elles l'adoption de l'inspection approfondie des paquets ?
Les règles de transparence du RGPD et de la loi californienne sur la protection de la vie privée des consommateurs ajoutent des coûts de conformité qui réduisent le CAGR du marché d'environ 1,8 %.
Qu'est-ce qui différencie les principaux fournisseurs d'inspection approfondie des paquets aujourd'hui ?
La précision de la détection pilotée par l'IA, l'intégration avec les renseignements sur les menaces et les certifications de conformité telles qu'ISO/IEC 27001 sont les principaux facteurs de différenciation.
Dernière mise à jour de la page le:



