
Taille et part du marché de la gestion du consentement
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.07 Milliards de dollars |
| Taille du Marché (2031) | 2.34 Milliards de dollars |
| Growth Rate (2026 - 2031) | 17.05 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
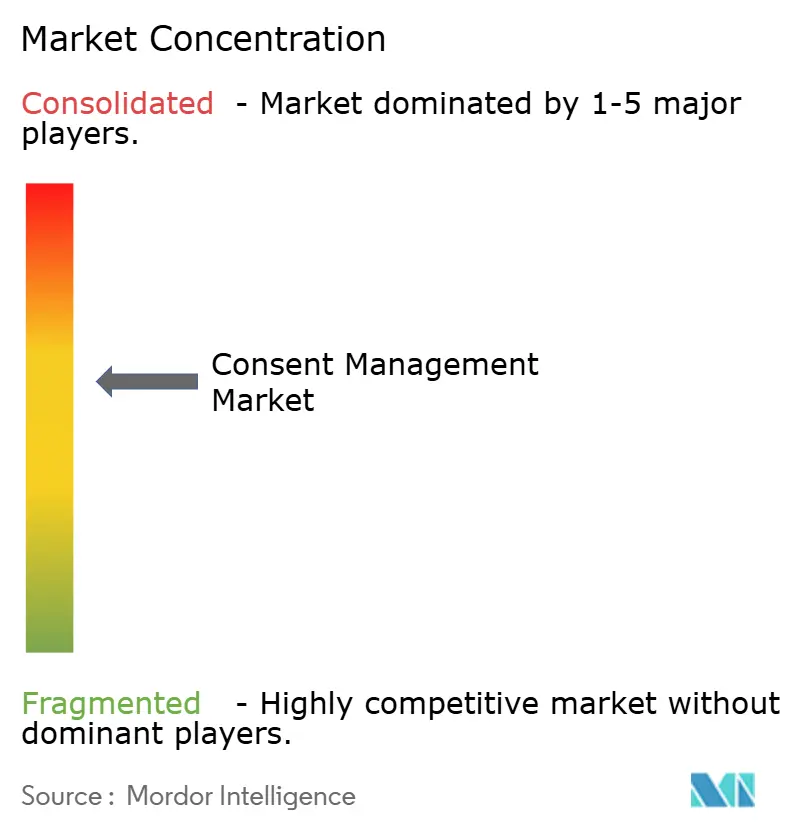
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion du consentement par Mordor Intelligence
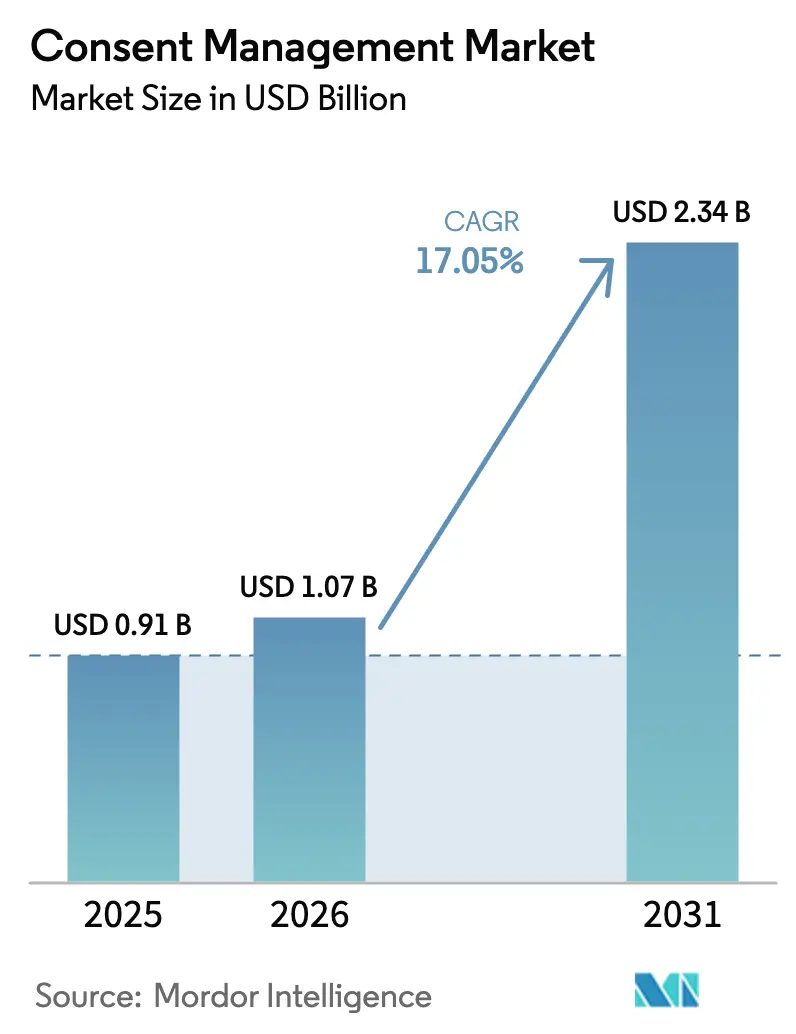
La taille du marché de la gestion du consentement était évaluée à 0,91 milliard USD en 2025 et devrait progresser de 1,07 milliard USD en 2026 pour atteindre 2,34 milliards USD d'ici 2031, à un TCAC de 17,05 % durant la période de prévision (2026-2031). De strictes obligations mondiales en matière de confidentialité, un mouvement à l'échelle du secteur vers des stratégies de données propriétaires, ainsi qu'une reconnaissance croissante au niveau des directions de la confiance des clients comme levier du consentement constituent les fondements de cette expansion. Un renforcement de l'activité de contrôle en Amérique du Nord, des déploiements réglementaires rapides en Asie-Pacifique et une innovation soutenue dans l'orchestration du consentement basée sur le cloud orientent les investissements des fournisseurs vers l'élargissement des plateformes, l'automatisation pilotée par l'IA et l'intégration fluide des identités. La différenciation concurrentielle repose de plus en plus sur la capacité à intégrer des autorisations granulaires sur les points de contact web, mobiles et IoT, tout en fournissant des analyses en temps réel qui transforment les signaux de consentement en renseignements marketing exploitables. La consolidation se poursuit à mesure que les grandes entreprises technologiques entrent dans le secteur, poussant les fournisseurs établis à élargir leurs ensembles de fonctionnalités, à étendre leurs écosystèmes de partenaires et à poursuivre des solutions spécifiques aux secteurs verticaux.
Points clés du rapport
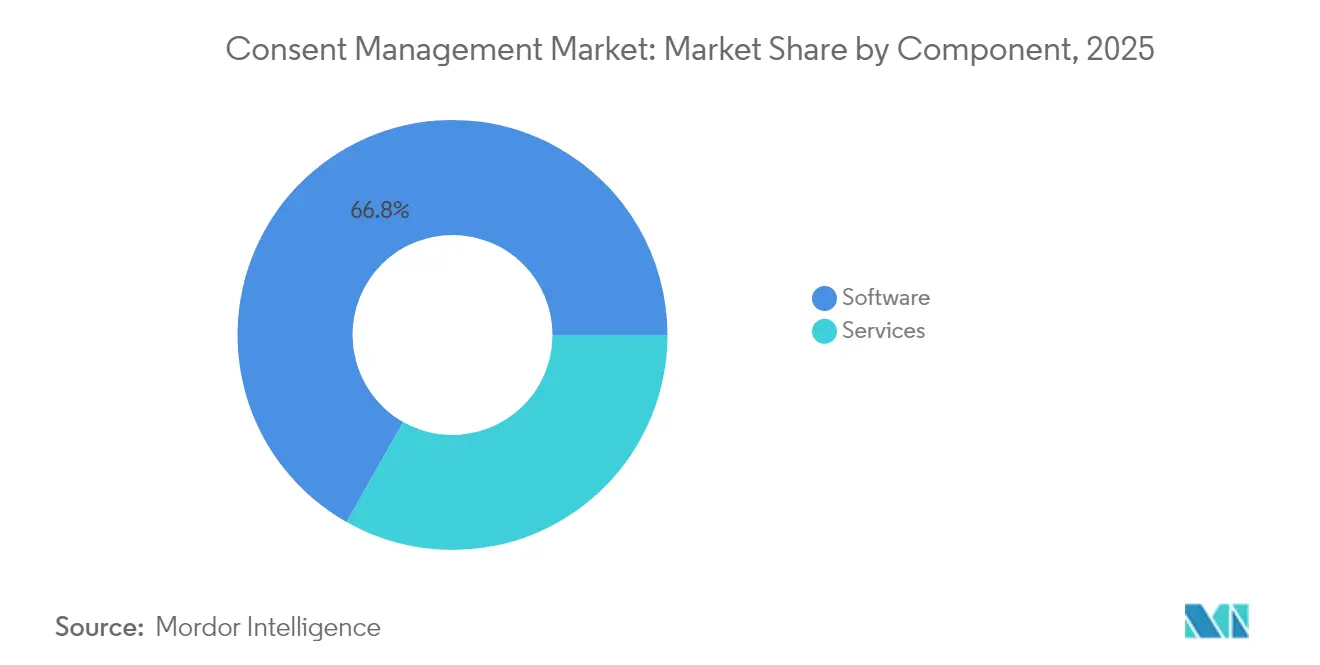
- Par composant, les logiciels représentaient 66,80 % de la part du marché de la gestion du consentement en 2025, tandis que les services devraient se développer à un TCAC de 17,1 % jusqu'en 2031.
- Par modèle de déploiement, les solutions cloud ont capturé 64,10 % de la taille du marché de la gestion du consentement en 2025 et devraient croître à un TCAC de 18,0 % entre 2026 et 2031.
- Par point de contact, les applications web étaient en tête avec une part de revenus de 55,40 % en 2025 ; les applications mobiles devraient progresser à un TCAC de 18,6 % jusqu'en 2031.
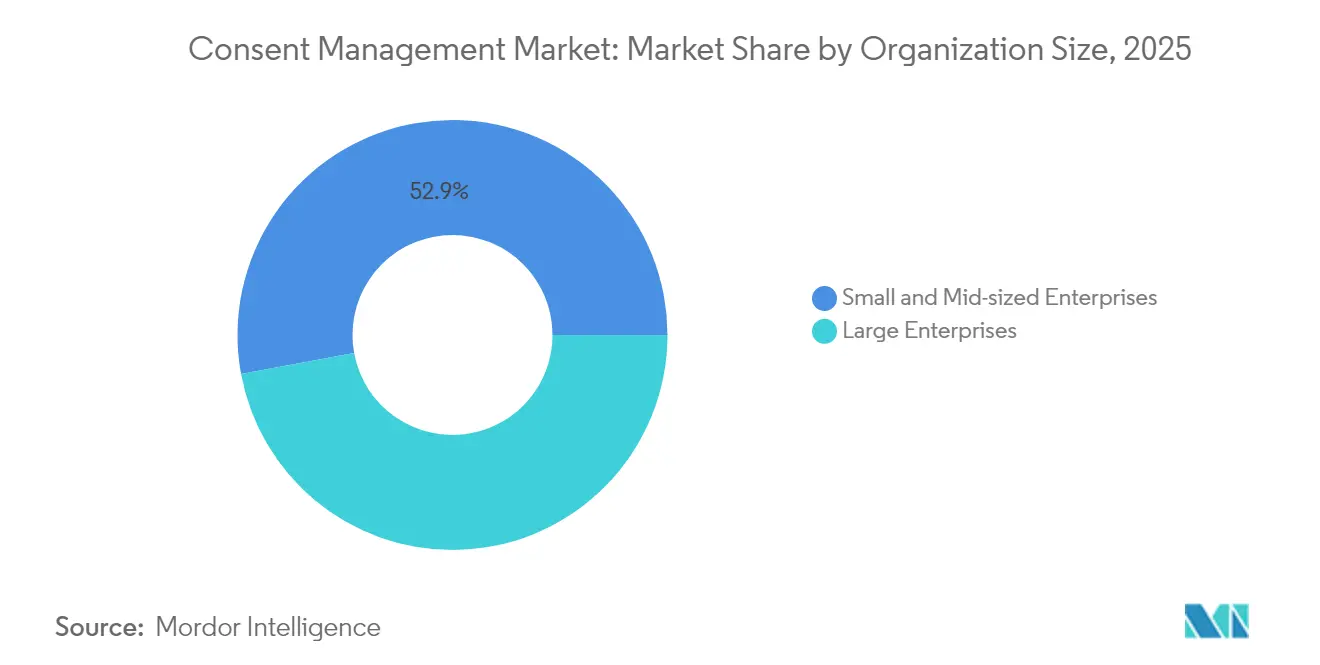
- Par taille d'organisation, les grandes entreprises détenaient 47,10 % de la part du marché de la gestion du consentement en 2025, tandis que les PME sont positionnées pour la croissance la plus rapide, à un TCAC de 18,2 % jusqu'en 2031.
- Par secteur d'utilisation final, le commerce de détail et le commerce électronique contrôlaient 24,80 % de la taille du marché de la gestion du consentement en 2025 ; le secteur de la santé devrait croître à un TCAC de 18,7 % jusqu'en 2031.
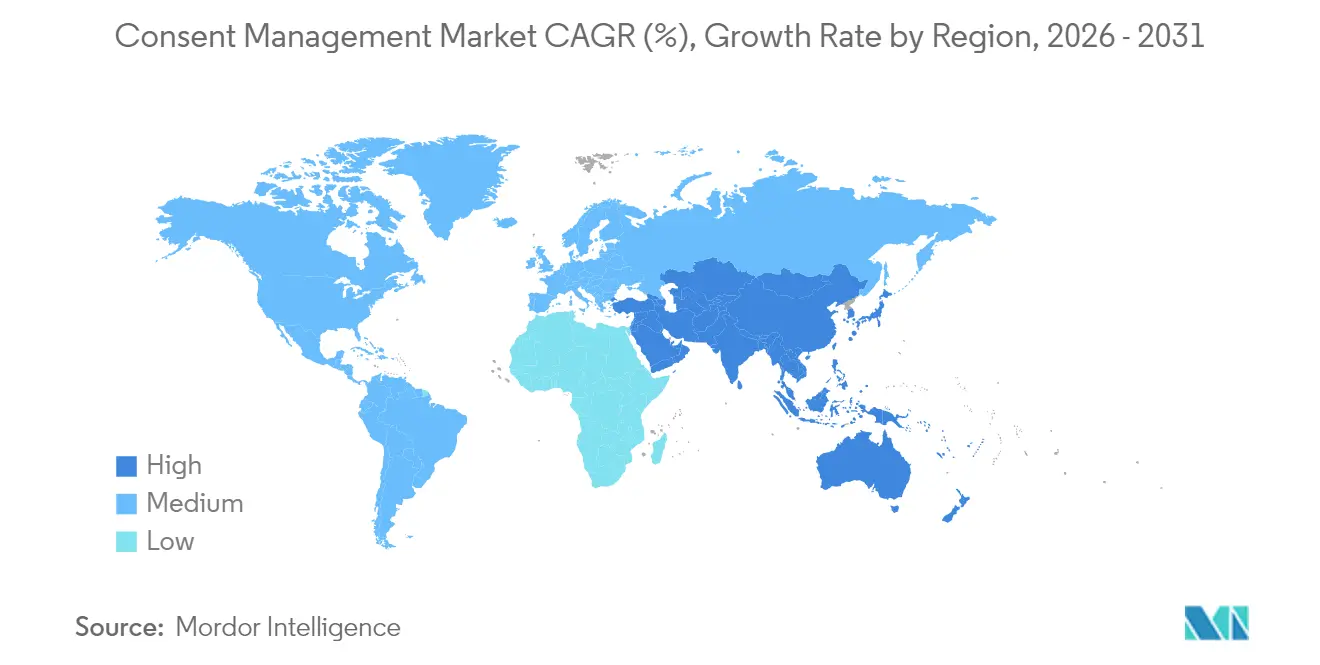
- Par géographie, l'Amérique du Nord représentait 36,20 % des revenus en 2025, tandis que l'Asie-Pacifique est en passe d'atteindre un TCAC de 17,4 % entre 2026 et 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse d'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Réglementations mondiales et sectorielles strictes en matière de confidentialité | +4.2% | Amérique du Nord et UE, expansion mondiale | Long terme (≥ 4 ans) |
| Stratégies de données propriétaires après la dépréciation des cookies | +3.8% | Amérique du Nord et Asie-Pacifique | Moyen terme (2-4 ans) |
| Expérience utilisateur fondée sur la confiance dans les données comme facteur de différenciation | +2.9% | Amérique du Nord et UE, en progression en Asie-Pacifique | Moyen terme (2-4 ans) |
| Consentement intégré dans les appareils IoT en périphérie | +2.1% | APAC au cœur, répercussions en Amérique du Nord | Long terme (≥ 4 ans) |
| Pipelines automatisés de confidentialité en tant que code | +1.8% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Jetons de consentement pour les écosystèmes Web3 | +1.5% | Adoption précoce en Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Des réglementations mondiales et sectorielles strictes en matière de confidentialité stimulent l'expansion du marché
L'intensification du contrôle est arrivée en 2025 avec l'entrée en vigueur de huit nouvelles lois américaines étatiques sur la confidentialité des données, la loi indienne sur la protection des données personnelles numériques et de nouvelles règles de sécurité nationale du Département américain de la Justice, qui ont contraint les entreprises à actualiser leurs outils de gestion du consentement et leurs processus de gouvernance. Des lois étatiques telles que l'interdiction du Maryland sur la vente de données sensibles et les protections renforcées du New Jersey pour les mineurs exigent des autorisations ultra-granulaires que les fenêtres contextuelles de cookies traditionnelles ne peuvent pas fournir. Les institutions financières font face à des pressions parallèles liées à la hausse des sanctions RGPD, aux mesures biométriques de protection en Inde et aux mandats d'open banking plus stricts en Australie. Les pénalités infligées en 2024, atteignant souvent des dizaines de millions de dollars, ont repositionné les plateformes de consentement comme infrastructure essentielle plutôt que comme ajouts discrétionnaires, déclenchant des réallocations budgétaires et une supervision au niveau des conseils d'administration.
Les stratégies de données propriétaires remodèlent l'architecture de la gestion du consentement
La décision de Google de maintenir les cookies tiers, tout en lançant une configuration intégrée de plateforme de gestion du consentement (CMP) en août 2024, a valorisé le marché de la gestion du consentement en faisant évoluer la priorité des entreprises de la conformité aux cookies vers une gouvernance globale des données. Des recherches montrent que 78 % des marques B2C privilégient désormais la collecte directe de données, créant une demande pour des moteurs d'orchestration qui respectent les préférences des utilisateurs sur les environnements web, application et serveur. L'exigence de Microsoft que les annonceurs transmettent des signaux de consentement d'ici le 5 mai 2025 a accéléré l'adoption du mode de consentement et des API de préférences en temps réel.[1]Microsoft, "FAQ sur le mode de consentement publicitaire," learn.microsoft.comLe marquage côté serveur, défendu par des entreprises telles que Didomi, gagne du terrain comme alternative préservant la confidentialité tout en maintenant les performances des campagnes sans sacrifier la conformité.
L'expérience utilisateur fondée sur la confiance dans les données s'affirme comme un facteur de différenciation concurrentielle
Les régulateurs européens examinent désormais la conception des interfaces aussi attentivement que le langage juridique. L'ordonnance allemande de 2025 sur la gestion du consentement oblige les entreprises à raccourcir les avis, à supprimer les pratiques trompeuses et à présenter de véritables choix, stimulant ainsi des refontes orientées UX des flux de travail de consentement. Les marques intègrent des analyses comportementales pour effectuer des tests A/B sur le texte des bannières, le séquençage et l'iconographie, en quantifiant l'impact de chaque itération sur les taux d'opt-in. Les modèles « consentement ou paiement » restent sous examen intensif par le Comité européen de la protection des données, encourageant les fournisseurs à créer des centres de préférences offrant des alternatives d'abonnement sans friction. Des travaux académiques de l'Université de Californie à Berkeley soulignent comment l'ingénierie de la confidentialité associe désormais la pensée design au code, élevant le consentement d'une contrainte de conformité à un levier de valeur à vie.
Le consentement intégré dans les appareils IoT en périphérie stimule l'innovation technique
Les appareils portables, les véhicules et les capteurs domestiques collectent des volumes croissants de données sensibles, mais manquent souvent d'interfaces utilisateur conventionnelles. Les fabricants d'appareils intègrent des invites vocales, des flux d'opt-in par QR code et des jetons de consentement basés sur la blockchain pour synchroniser les autorisations sur des réseaux contraints. [2]Ministère de l'Électronique et des Technologies de l'Information, "Aperçu du protocole IoT SAFE," meity.gov.inLes équipementiers automobiles doivent désormais suivre les choix individuels des passagers, permettre des transferts transfrontaliers tenant compte des juridictions et conserver des pistes d'audit que les régulateurs peuvent vérifier lors des inspections. Le protocole IoT SAFE émergent exige en outre une authentification sécurisée des appareils, incitant les plateformes de consentement à proposer des agents légers capables de fonctionner hors ligne avec une synchronisation par lots à la reconnexion.
Analyse d'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Exigences multi-juridictionnelles en constante évolution | -2.1% | Mondial, affectant particulièrement les opérations multinationales | Moyen terme (2-4 ans) |
| Budgets exécutifs limités dans les PME pour les outils de confidentialité | -1.8% | Mondial, avec un impact plus élevé dans les marchés émergents | Court terme (≤ 2 ans) |
| Fatigue du consentement des consommateurs réduisant les taux d'opt-in | -1.4% | Mondial, avec un impact aigu dans l'UE et les marchés matures | Moyen terme (2-4 ans) |
| Absence de normes universelles d'interopérabilité du consentement | -1.2% | Mondial, affectant les mises en œuvre multiplateformes | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Des exigences multi-juridictionnelles en constante évolution créent des obstacles à la mise en œuvre
Les organisations opérant dans 19 États américains, dans l'UE, en Chine et en Inde doivent jongler avec des règles contradictoires d'opt-in, d'opt-out et de localisation des données, alourdissant les frais de configuration et les dépenses de conseil juridique. Le concept indien de « gestionnaires de consentement » agréés introduit un nouvel acteur dans les flux de données, tandis que les évaluations de sécurité transfrontalières chinoises exigent des enregistrements de consentement satisfaisant aux directives des auditeurs de cybersécurité nationaux. En l'absence de normes mondiales, les équipes de confidentialité des entreprises maintiennent des ensembles de règles parallèles, consommant jusqu'à 40 % des budgets totaux des programmes et prolongeant les cycles de déploiement.
Les contraintes budgétaires des PME limitent la pénétration du marché
Les plateformes de gestion du consentement sophistiquées nécessitent souvent des services professionnels et des intégrations personnalisées hors de portée des petites entreprises. De nombreuses PME s'appuient encore sur des fenêtres contextuelles de cookies à faible coût qui ne satisfont pas aux règles régionales, les exposant à des amendes et à des restrictions publicitaires. L'exigence de Google d'une plateforme de gestion du consentement (CMP) certifiée pour les propriétés Ad Manager opérant en Europe oblige même les micro-marques à moderniser leur pile de consentement. Pourtant, les coûts initiaux et le personnel technique limité restent des freins.[3]Google, "Programme Partenaires CMP de Google," support.google.comLes fournisseurs comblant ce vide grâce à des offres SaaS simplifiées à tarif forfaitaire et à des configurations guidées pourraient débloquer un segment non exploité considérable, mais l'adoption reste néanmoins en retard, freinant la courbe de croissance globale.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
la domination des logiciels fait face à l'accélération des servicesLes plateformes logicielles ont généré 66,80 % des revenus en 2025, reflétant une demande durable pour le rendu automatisé des bannières, les coffres-forts de préférences et les tableaux de bord de conformité qui s'adaptent à l'ensemble des actifs numériques. Les services, couvrant la mise en œuvre, l'intégration et la conformité gérée, se développent à un rythme annuel de 17,1 % à mesure que les organisations externalisent l'interprétation réglementaire et le suivi continu. Cette dynamique souligne comment la complexité des politiques dépasse la configuration par pointer-cliquer, accroissant la demande pour des équipes multidisciplinaires combinant des compétences juridiques, UX et DevSecOps.
Les prestataires de services intègrent la numérisation automatisée, la catégorisation des scripts et la surveillance du consentement en périphérie dans des offres packagées, réduisant les délais des projets et abaissant le coût total de possession. Les entreprises peuvent ainsi déléguer les mises à jour continues des ensembles de règles, garantissant l'adaptation des bannières au fil des révisions législatives. Sur la fenêtre de prévision, les modèles hybrides associant des logiciels sous licence à des services à valeur ajoutée deviendront prévalents, notamment pour les acheteurs du marché intermédiaire ne disposant pas d'ingénieurs en confidentialité en interne.
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport


Par modèle de déploiement :
la suprématie du cloud s'accélèreLa livraison cloud a capturé 64,10 % des revenus en 2025, avec un TCAC attendu de 18,0 % sur la période de prévision. Les marques ont recherché des mises à jour de règles en permanence, des nœuds en périphérie mondiaux pour des appels de bannières sans latence et un calcul élastique pour le traitement des signaux de consentement. La taille du marché de la gestion du consentement pour les solutions cloud s'étendra le plus rapidement, soutenue par des mises à jour automatiques de fonctionnalités éliminant les projets de mise à niveau. Les déploiements sur site persistent dans les secteurs de la santé et des services financiers, où les obligations de résidence des données et d'audit interne imposent le stockage local, mais même ces secteurs gravitent vers des architectures hybrides qui acheminent les analyses et les données non identifiantes vers des environnements cloud sécurisés.
L'informatique en périphérie introduit une nuance supplémentaire. Les véhicules connectés, les usines intelligentes et les dispositifs médicaux à distance exigent des vérifications de consentement à faible latence qui ne peuvent pas toujours s'appuyer sur des serveurs centraux. Les fournisseurs cloud répondent avec des agents légers qui mettent en cache la logique des politiques localement tout en synchronisant l'état lors du rétablissement de la connectivité, conciliant les exigences de souveraineté avec l'orchestration mondiale.
Par point de contact :
les applications mobiles remettent en question la domination du webLes propriétés web ont conservé une part de 55,40 % en 2025, mais les applications mobiles progressent à un TCAC de 18,6 % en raison de l'essor du commerce et de la diffusion de contenu en application. La part du marché de la gestion du consentement pour le mobile s'étendra rapidement car les écrans plus petits exigent de nouveaux modèles UX tels que les dialogues empilés et les opt-ins basés sur les gestes. La poussée vers des SDK natifs qui harmonisent le consentement sur iOS, Android et les frameworks multiplateformes simplifie l'adoption par les développeurs et favorise une gestion cohérente des préférences.
Les API permettant la portabilité du consentement entre chatbots, assistants vocaux et superpositions de réalité augmentée gagnent en pertinence au fur et à mesure que les parcours omnicanaux s'étendent. Les identifiants basés sur des jetons permettent au choix d'un utilisateur de circuler entre les appareils, minimisant la fatigue et renforçant la confiance. Ces API prennent également en charge la collecte de données côté serveur, garantissant que les balises marketing ne se déclenchent que lorsque des préférences autorisées existent.
Par taille d'organisation :
les PME stimulent la croissance malgré la domination des grandes entreprisesLes grandes entreprises représentaient 47,10 % des revenus de 2025, soutenues par des implantations internationales complexes et des budgets capables d'absorber les coûts de plateforme et de conseil. Cependant, l'adoption par les PME progresse rapidement à un rythme de 18,2 % à mesure que les obligations réglementaires s'élargissent et que les plateformes publicitaires coupent l'accès aux sites non conformes. Les fournisseurs lancent des licences graduées, des déploiements basés sur des assistants et des avis modèles pour abaisser les obstacles.
Le succès sur le marché de la gestion du consentement dépend en définitive de la satisfaction des attentes des PME en matière de délai de rentabilisation rapide. Les offres qui associent la numérisation de base des balises, des analyses granulaires et des avis traduits automatiquement dans un tableau de bord unique réduisent les frictions liées à la mise en œuvre. Sur la période 2026-2031, les PME représenteront une part plus importante des nouveaux abonnements nets, bien que le revenu par client reste inférieur à celui des comptes d'entreprise.
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport
Par secteur d'utilisation final :
la santé mène la croissance malgré la domination du commerce de détailLe commerce de détail et le commerce électronique représentaient 24,80 % du chiffre d'affaires de 2025, car la personnalisation omnicanale, les programmes de fidélité et les volumes de trafic élevés nécessitaient une orchestration robuste du consentement. Pendant ce temps, le secteur de la santé accélère au rythme le plus rapide, avec un TCAC de 18,7 %, stimulé par les restrictions de sécurité nationale sur le transfert d'informations de santé protégées et un contrôle plus strict de la loi HIPAA. La taille du marché de la gestion du consentement pour le secteur de la santé devrait plus que doubler d'ici 2031, portée par la télémédecine, les flux de données des dispositifs médicaux et les portails patients qui traitent des données biométriques sensibles.
Les services financiers, les médias, les télécommunications et les entités du secteur public approfondissent également leurs investissements, car la vérification d'identité, la publicité basée sur les centres d'intérêt et les initiatives de villes intelligentes exigent des autorisations de données transparentes. L'éducation apporte une demande supplémentaire à mesure que les prestataires d'edtech adoptent des flux de travail de consentement parental pour les mineurs, complétant un profil d'adoption sectorielle diversifié.
Analyse géographique
Marché de la gestion du consentement en Amérique du Nord
L'Amérique du Nord a généré la plus grande part des revenus 2025 à 36,20 %, soutenue par le California Privacy Rights Act, la multiplication des lois au niveau des États et l'accent mis par les entreprises sur la gouvernance des données de première partie. Les agences fédérales ont encore renforcé leur surveillance en avril 2025, en restreignant l'accès étranger aux données personnelles sensibles des États-Unis et en contraignant les prestataires de santé et les processeurs cloud à améliorer la vérification du consentement. Les amendements au PIPEDA du Canada et le cadre émergent du Mexique accentuent la complexité régionale, poussant les entreprises vers des plateformes capables d'ajuster automatiquement les avis par État et par pays.
Marché de la gestion du consentement en Asie-Pacifique
L'Asie-Pacifique est la région à la croissance la plus rapide, progressant à un CAGR de 17,4 % jusqu'en 2031, à mesure que la loi indienne sur la protection des données personnelles numériques formalise les « gestionnaires de consentement » et que la Chine impose des évaluations de sécurité pour les transferts transfrontaliers. Le Japon, la Corée du Sud et l'Australie maintiennent une adoption stable sous des régimes matures, tandis que l'Indonésie, le Vietnam et les Philippines entrent dans des phases d'application qui libéreront une nouvelle demande. La fatigue des utilisateurs dans les marchés à forte population stimule l'innovation en matière de conception d'avis visuellement simplifiés et de bases juridiques alternatives.
Marché de la gestion du consentement en Europe
L'Europe demeure une arène mature mais en évolution. Le RGPD continue d'ancrer la conformité, mais l'ordonnance allemande sur la gestion du consentement et la loi européenne sur l'IA ajoutent de nouvelles couches qui nécessitent des ajustements d'interface et une transparence algorithmique. Le débat à l'échelle de l'UE autour des modèles « consentement ou paiement » stimule le développement de centres de préférences proposant des alternatives gratuites équitables. Les règles évolutives du Royaume-Uni post-Brexit créent des mécanismes d'opt-out divergents, obligeant les fournisseurs à maintenir des modèles configurables pour les visiteurs de l'UE et du Royaume-Uni.

Paysage réglementaire
Les exigences en matière de gestion du consentement se durcissent dans les principales juridictions, poussant les organisations d'une conformité au niveau des bannières vers des contrôles auditables du cycle de vie du consentement (collecte, propagation, application et tenue de registres). Aux États-Unis, la California Privacy Protection Agency (CPPA) a mis en vigueur des règlements actualisés du California Consumer Privacy Act le 1er janvier 2026, ajoutant des exigences qui rehaussent la gouvernance opérationnelle, notamment les droits liés aux technologies de prise de décision automatisée (ADMT) et des concepts d'audit de cybersécurité qui recoupent la manière dont les signaux de consentement et de préférence sont collectés et appliqués.
En Europe, le Transparency and Consent Framework (TCF) 2.3 de l'IAB est entré en application le 28 février 2026, tandis qu'une décision de la Cour des marchés belge du 7 janvier 2026 a clarifié des éléments des positions antérieures de l'autorité belge de protection des données pertinentes pour le TCF, maintenant les chaînes de consentement des éditeurs et de l'ad-tech sous un contrôle accru. Les obligations en matière de consentement sont également façonnées par des régimes connexes, dont l'AI Act de l'UE (avec des obligations liées à la transparence telles que l'article 50 applicables à partir du 2 août 2026) et les mises en œuvre plus larges de cybersécurité de 2026 évoquées par des organismes du secteur tels que l'IAPP, renforçant la demande de systèmes de consentement capables de démontrer la transparence, la responsabilité et l'alignement de la gouvernance transfrontalière.
Paysage concurrentiel
La concentration du marché est modérée, le quintette de tête contrôlant environ la moitié des revenus mondiaux. Les tensions concurrentielles se sont intensifiées en 2024 lorsque Google a lancé une configuration intégrée de plateforme de gestion du consentement (CMP) et que Microsoft a rendu obligatoire le mode de consentement pour les campagnes publicitaires dans l'Espace économique européen, poussant les acteurs établis à investir dans l'optimisation des bannières assistée par IA, l'assemblage d'identifiants multi-appareils et les SDK mobiles sans intervention.
La consolidation stratégique remodèle le secteur. L'acquisition en décembre 2024 par EQS Group de la division éthique d'OneTrust illustre les mouvements des fournisseurs vers une gouvernance de bout en bout couvrant les lanceurs d'alerte, la gestion des incidents et l'orchestration du consentement. Des partenariats tels que celui entre ForgeRock et OneTrust intègrent la fédération des identités et la gestion du consentement dans des parcours unifiés, facilitant les transferts d'authentification vers l'autorisation. Les perturbateurs, notamment Transcend et Privado, se différencient par des outils de confidentialité centrés sur le code et une surveillance continue ; 90 % des clients de Transcend déclarent une conformité plus stricte après la migration, tandis que l'étude de Privado de 2024 a révélé que 75 % des sites web violent encore les règles de consentement, signalant un espace blanc substantiel pour l'innovation.
Les niches émergentes comprennent l'orchestration du consentement IoT, l'émission de justificatifs Web3 et les pipelines DevSecOps intégrant la confidentialité. Les fournisseurs qui apportent une valeur commerciale mesurable — réduction du taux d'abandon des campagnes, augmentation des taux d'opt-in et réduction des dépenses juridiques — surpasseront les offres purement axées sur la conformité, à mesure que les acheteurs considèrent de plus en plus le consentement comme un moteur de croissance plutôt qu'un centre de coûts.
Leaders du secteur de la gestion du consentement
OneTrust
TrustArc
Usercentrics (dont Cookiebot)
Crownpeak
Quantcast
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la gestion du consentement
- OneTrust
- TrustArc
- Cookiebot
- Quantcast
- Crownpeak
- Didomi
- BigID
- Osano
- Piwik PRO
- Trunomi
- HIPAA-T
- Ketch
- Usercentrics
- Civic UK
- ConsentManager.net
- Sourcepoint Technologies
- Termly
- Securiti.ai
- MineOS (Mine PrivacyOps)
- Privado.ai
- IBM
- Salesforce

Opportunités de marché et perspectives d'avenir
Un espace blanc clé réside dans l'opérationnalisation du consentement de bout en bout à travers des flux de données complexes, non seulement en collectant les choix des utilisateurs mais aussi en les propageant à travers les tags, les SDK, les pipelines côté serveur, les couches d'identité et les processeurs en aval avec une application vérifiable et des journaux probants. Les acheteurs de plateformes réagissent à des échéances écosystémiques concrètes et à des changements de règles, comme l'exigence de Microsoft Advertising imposant aux annonceurs de transmettre des signaux de consentement pour les campagnes visant l'EEE, le Royaume-Uni et la Suisse d'ici le 5 mai 2025, et le passage de l'Europe à l'application du TCF 2.3 de l'IAB à partir du 28 février 2026, ce qui, ensemble, relève la barre pour la gestion en temps réel des signaux de consentement dans les piles publicitaires et analytiques.
Une autre opportunité réside dans la convergence : la confidentialité, la cybersécurité et la gouvernance de l'IA sont de plus en plus gérées comme un modèle opérationnel unifié, créant une demande pour des systèmes interopérables reliant la gestion du consentement et des préférences aux évaluations des risques et aux tests de contrôle. En pratique, cela est renforcé par des ancrages réglementaires tels que les règlements de la CPPA en vigueur depuis le 1er janvier 2026 et les obligations de transparence de l'AI Act de l'UE à partir du 2 août 2026, qui accroissent le besoin de démontrer un traitement responsable et une transparence orientée vers l'utilisateur. Les fournisseurs et intégrateurs qui associent l'orchestration du consentement à du policy-as-code, des modèles d'UX alignés sur l'accessibilité et des bibliothèques de règles multi-juridictionnelles peuvent résoudre les frictions liées à la mise en œuvre multi-pays et l'absence de normes universelles d'interopérabilité du consentement soulignées dans les déploiements en entreprise.
Recent Industry Developments in Marché de la gestion du consentement
- Juillet 2026 : OneTrust s'est associé à Arsaga Partners pour mettre en œuvre les capacités de gouvernance de l'IA de OneTrust pour les entreprises japonaises. Cette collaboration étend l'empreinte de gouvernance de OneTrust dans les déploiements d'IA et accélère l'adoption du marché au sein des entreprises japonaises.
- Juin 2026 : Adesso (via un partenariat avec OneTrust) a élargi son partenariat avec OneTrust pour inclure la gouvernance de l'IA, la gouvernance des données et les capacités GRC en complément de la gestion du consentement. L'alliance élargie renforce les capacités conjointes pour les déploiements à grande échelle de gestion du consentement et des risques liés à l'IA en entreprise.
- Janvier 2026 : Usercentrics a acquis MCP Manager pour étendre l'application du consentement aux workflows pilotés par l'IA. Cette acquisition élargit l'orchestration du consentement prête pour l'UGC/l'IA dans les workflows en entreprise.


Marché de la gestion du consentement Portée du rapport et méthodologie de recherche
Définition et couverture du marché
Pour cette méthodologie, le marché de la gestion du consentement couvre les logiciels et services connexes utilisés par les organisations pour capturer, stocker, mettre à jour et prouver les choix de consentement des utilisateurs concernant les données personnelles à travers les canaux numériques, et pour soutenir la conformité en matière de confidentialité.
Exclusions du périmètre : le dimensionnement exclut les outils de cybersécurité généraux et les technologies publicitaires qui ne fournissent pas de piste dédiée de capture de consentement et d'audit des préférences.
Aperçu de la segmentation
- Par composant
- Logiciels
- Services
- Par modèle de déploiement
- Cloud
- Sur site
- Par point de contact
- Application web
- Application mobile
- API/SDK
- Par taille d'organisation
- Grandes entreprises
- Petites et moyennes entreprises
- Par secteur d'utilisation final
- Informatique et télécommunications
- Gouvernement et secteur public
- Santé et sciences de la vie
- Commerce de détail et commerce électronique
- BFSI
- Médias et divertissement
- Autres (voyages, éducation)
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigeria
- Kenya
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire commence par établir le contexte de conformité et d'usage qui stimule la demande pour les workflows de consentement. Nous référençons des documents publics et officiels tels que les mises à jour sur la confidentialité et l'application de la loi de la U.S. Federal Trade Commission (FTC), les lignes directrices du Comité européen de la protection des données (EDPB), les ressources en matière de confidentialité du NIST, les publications de l'OCDE sur la confidentialité numérique, et les orientations et avis de décision des autorités nationales de protection des données (exemples illustratifs).
Sur cette base, le modèle de marché est ancré à l'aide de dépôts d'entreprises largement disponibles, de présentations aux investisseurs, de documentation produit, de guides de mise en œuvre et d'une couverture de presse fiable sur les évolutions des programmes de confidentialité. Certains abonnements payants ne sont utilisés qu'en cas de besoin, par exemple pour les données financières et de veille d'entreprise, les actualités et données financières, les bases de données de brevets, et les contrats et appels d'offres mondiaux, principalement pour vérifier la direction des dépenses et de l'activité. Ce ne sont pas les seules sources utilisées, et des références supplémentaires ont été examinées pour la collecte, la validation et la clarification des données.
Entretiens et enquêtes primaires
Le travail primaire est utilisé pour confirmer ce que les acheteurs considèrent comme un achat de gestion du consentement, et comment celui-ci est déployé à travers le web, le mobile et les points de contact pilotés par API ou SDK. Nous interrogeons un mélange de décideurs en matière de confidentialité, d'équipes des opérations marketing et de données, et de responsables de la livraison dans les principales régions, afin de pouvoir vérifier et affiner les hypothèses sur le calendrier d'adoption, les paliers de tarification typiques et le rattachement des services.
Répartition des répondants aux travaux de recherche primaire sur le terrain
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 38 % | CXO : 19 % | APAC : 50 % |
| Niveau intermédiaire : 42 % | Responsables fonctionnels/d'unité : 22 % | EMEA : 32 % |
| Acteurs plus petits : 20 % | Managers : 59 % | Amériques : 18 % |
Dimensionnement et prévisions du marché
Le dimensionnement est construit selon une logique descendante où la couverture des mandats de confidentialité, l'empreinte des canaux numériques et la pénétration attendue des workflows de consentement sont utilisées pour reconstituer le bassin de demande, qui est ensuite traduit en dépenses à l'aide des tarifications d'abonnement typiques et des taux de rattachement de services. Pour ancrer les totaux, nous utilisons des approximations sélectives ascendantes comme contrôles, notamment des signaux de revenus de fournisseurs échantillonnés, des retours des canaux sur les prix de vente moyens, et des proxys de volume tels que le nombre de domaines, d'applications ou de propriétés suivies gouvernées.
Les intrants utilisés dans le modèle comprennent le rythme d'application et de mise à jour des lois sur la confidentialité, la part de déploiement cloud par rapport à sur site, la part du consentement capturé via des bannières web par rapport aux invites intégrées aux applications, l'intensité de mise en œuvre pendant le déploiement et le rechangement de plateforme, et l'expansion liée aux renouvellements associée aux stratégies de données propriétaires. Lorsque les contrôles ascendants ne couvrent pas suffisamment les adoptants plus petits, les écarts sont traités via des plages de pénétration calibrées par taille d'organisation et secteur, puis ajustés en fonction des retours d'entretiens.
Les prévisions sont réalisées à l'aide d'une analyse de scénarios éclairée par les tendances des budgets d'opérations de confidentialité, la croissance du trafic numérique et le calendrier probable d'attentes de consentement plus strictes. Les hypothèses sont revues avec les répondants afin que la prévision reflète des cycles de mise en œuvre réels plutôt que des courbes d'adoption lisses et irréalistes.
Validation des données et cycle de mise à jour
La validation est effectuée via plusieurs vérifications afin que les résultats ne dépendent pas d'un seul point de données. Nous comparons les totaux modélisés à des signaux indépendants tels que les schémas d'adoption de produits documentés, les initiatives de conformité publiques et l'orientation du mix logiciels par rapport aux services décrite par les personnes interrogées.
Les anomalies sont signalées pour retravail, puis les principaux facteurs sont réexaminés, notamment la progression des prix, le mix de déploiement et la pondération régionale, avant validation finale. Les rapports sont actualisés annuellement, avec des mises à jour intermédiaires lorsque des événements importants peuvent modifier les hypothèses d'adoption, comme des actions réglementaires majeures ou des changements soudains dans les pratiques de suivi en entreprise. Avant livraison, un analyste effectue un nouveau passage afin que les clients reçoivent la dernière vue mise à jour.
Taille du marché de la gestion du consentement de Mordor Intelligence comparée à d'autres estimations publiées
Les tailles de marché publiées pour la gestion du consentement peuvent sembler très éloignées, car les limites de la catégorie ne sont pas traitées de la même manière selon les éditeurs, et parce que les flux de revenus ne sont pas toujours comptabilisés de manière cohérente. Les différences proviennent généralement de ce qui est inclus comme logiciel de consentement par rapport à des outils de confidentialité plus larges, du fait que les services professionnels soient ou non intégrés dans le chiffre, et des points de contact numériques supposés être dans le périmètre.
Le tableau reflète également comment les choix d'année de référence et les hypothèses de vitesse d'adoption modifient la courbe, en particulier lorsque les estimations passent des bannières de cookies à l'orchestration du consentement et des préférences à l'échelle de l'entreprise. Certaines estimations intègrent des modules de gestion de la confidentialité connexes ou appliquent une expansion tarifaire marquée, ce qui peut faire varier considérablement la taille du marché pour une même année.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 0,91 milliard USD (2025) | |
| Cabinet de conseil mondial A | 3,56 milliards USD (2025) | Applique une définition plus large qui peut combiner les outils de consentement avec des modules plus vastes de gestion de la confidentialité et de gouvernance, et suppose souvent des niveaux de packaging d'entreprise plus élevés pour la plupart des acheteurs. |
| Note sectorielle B | 0,45 milliard USD (2022) | Ancre le marché à un stade d'adoption antérieur qui met l'accent sur les cas d'usage de consentement aux cookies, et peut manquer l'expansion ultérieure vers le mobile, les flux de consentement axés sur l'API et les services continus. |
L'écart s'explique principalement par le fait que des modules de confidentialité connexes soient ou non comptabilisés, et par la vitesse à laquelle l'orchestration du consentement multi-points de contact est supposée remplacer les implémentations basiques. En ne comptabilisant les revenus que lorsque la capture du consentement, le stockage des préférences et les mises à jour auditables sont fournis à travers les intégrations web, mobiles et API ou SDK, la valeur de 2025 reste alignée sur un bassin de demande reproductible chez Mordor Intelligence.


Questions clés auxquelles le rapport répond
Quelle est la taille actuelle du marché de la gestion du consentement ?
Le marché de la gestion du consentement est évalué à 1,07 milliard USD en 2026 et devrait atteindre 2,34 milliards USD d'ici 2031.
Quelle région est en tête en termes de revenus ?
L'Amérique du Nord est en tête avec une part de revenus de 36,20 % en 2025, portée par les lois étatiques sur la confidentialité et une forte adoption par les entreprises.
Quel segment connaît la croissance la plus rapide ?
Le secteur de la santé affiche la croissance la plus rapide avec un TCAC de 18,7 % pour 2026-2031 en raison de règles plus strictes sur les transferts d'informations de santé protégées.
Pourquoi les services se développent-ils rapidement ?
La complexité réglementaire et le manque d'expertise interne en matière de confidentialité poussent les entreprises vers le conseil en mise en œuvre et les services de conformité gérée, stimulant un TCAC de 17,1 % pour les services.
Comment le déploiement cloud bénéficie-t-il à la gestion du consentement ?
Les plateformes cloud fournissent des mises à jour réglementaires en temps réel, une évolutivité élastique et une livraison en périphérie mondiale, soutenant le TCAC prévisionnel le plus élevé de 18,0 % parmi les modèles de déploiement.
Dernière mise à jour de la page le:



