
Tamaño y Cuota del Mercado de Inspección y Procesamiento Profundo de Paquetes
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
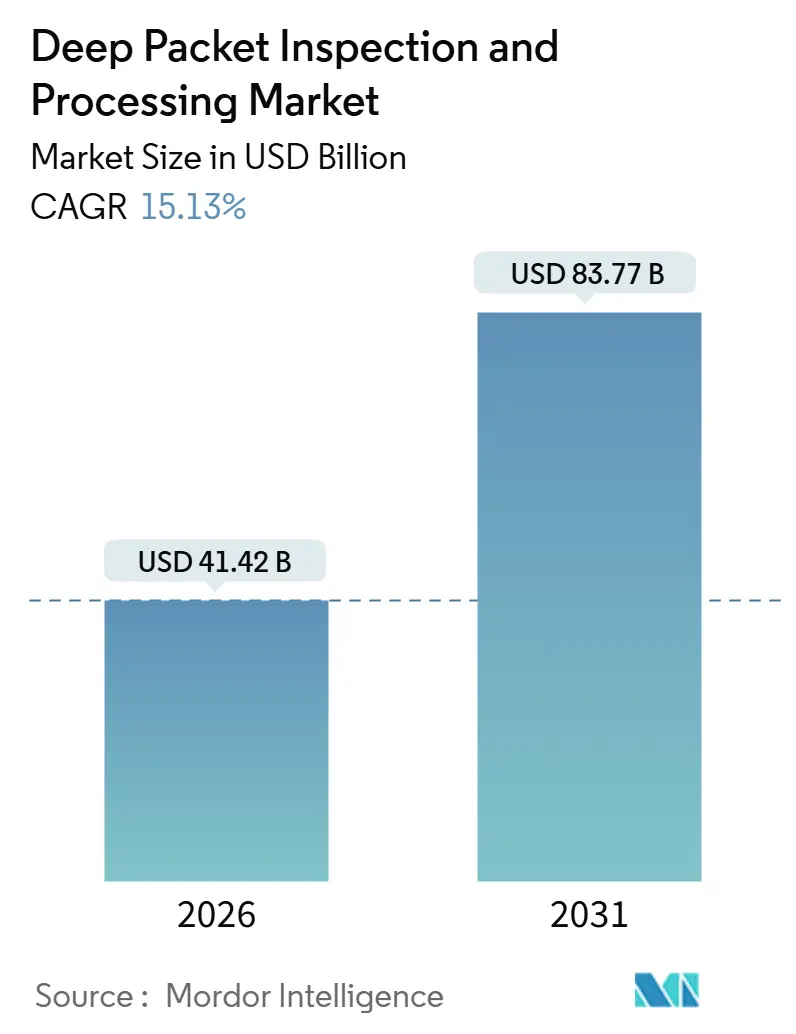
| Tamaño del Mercado (2026) | 41.42 Mil millones de dólares |
| Tamaño del Mercado (2031) | 83.77 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 15.13 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Inspección y Procesamiento Profundo de Paquetes por Mordor Intelligence
El tamaño del mercado de inspección profunda de paquetes está valorado en USD 41,42 mil millones en 2026 y se proyecta que alcance USD 83,77 mil millones en 2031, lo que se traduce en una CAGR del 15,13%. El tráfico web cifrado supera actualmente el 95% de las sesiones empresariales, lo que impulsa a los equipos de seguridad a buscar información a nivel de paquete sin descifrado; la segmentación de red 5G incorpora la aplicación de políticas dentro del plano de usuario, lo que obliga a los operadores a inspeccionar flujos en el borde de radio; y los marcos de confianza cero requieren la verificación continua de cada paquete, eliminando lo que queda del perímetro. Los motores definidos por software están superando a los dispositivos de propósito específico porque los operadores de telecomunicaciones y los proveedores de nube necesitan capacidad elástica que escale desde 10 Gbps en sitios de sucursales hasta velocidades de terabit en centros de datos de hiperescala. La regulación añade combustible, ya que las normas de retención de datos en Europa y los mandatos de interceptación legal en Oriente Medio obligan a los proveedores de servicios a archivar metadatos durante hasta dos años, manteniéndose dentro de los límites de latencia y privacidad.
Conclusiones Clave del Informe
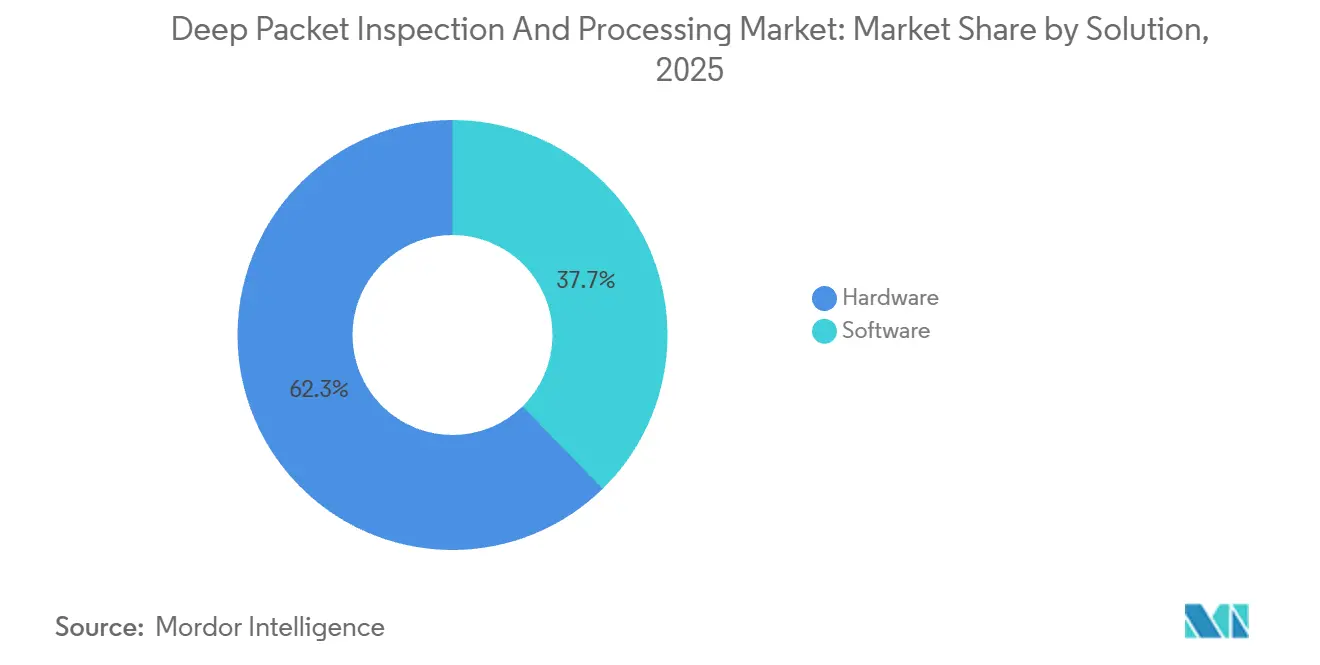
- Por solución, el hardware lideró con el 62,32% de la cuota del mercado de inspección profunda de paquetes en 2025, mientras que el software está preparado para expandirse a una CAGR del 18,41% hasta 2031.
- Por modo de implementación, las implementaciones locales representaron el 71,51% de los ingresos de 2025, mientras que los modelos de nube y software como servicio tienen un pronóstico de crecimiento del 17,23% de CAGR.
- Por aplicación, la gestión de tráfico y la calidad de servicio acapararon el 38,43% de cuota en 2025, aunque la monitorización del rendimiento de red avanza a una CAGR del 17,32% hasta 2031.
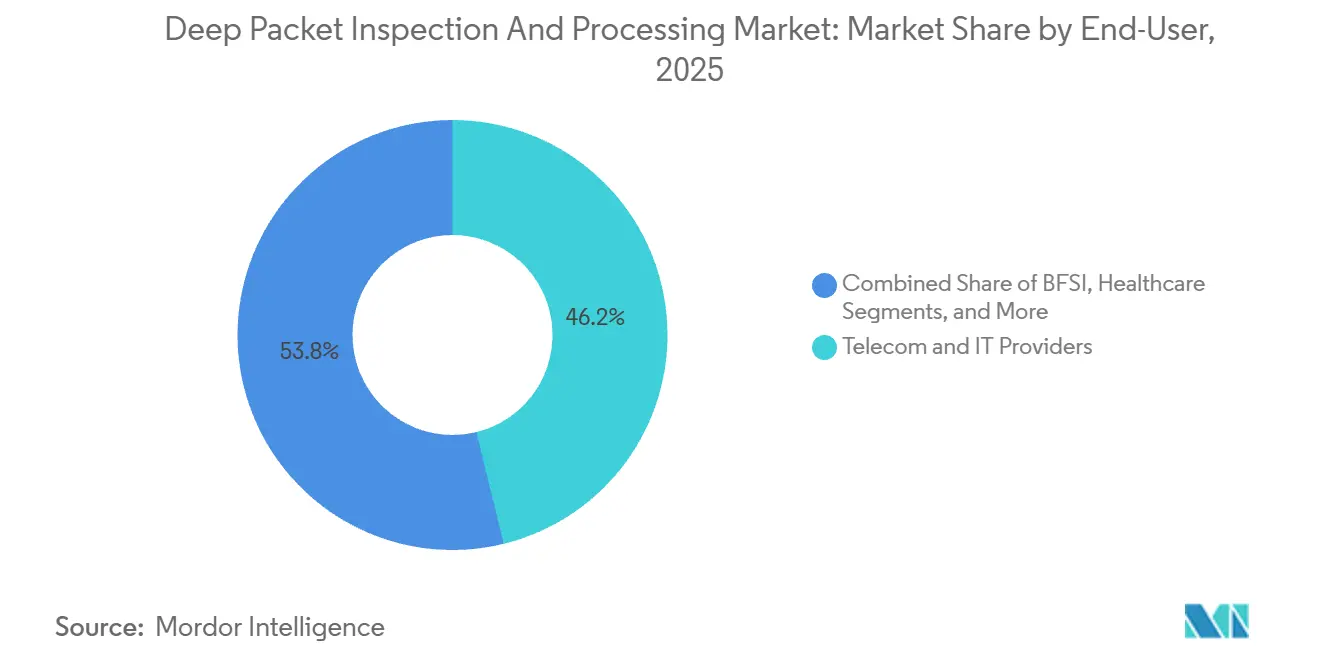
- Por usuario final, los proveedores de telecomunicaciones y TI dominaron con el 46,17% de cuota en 2025, mientras que la adopción en el sector sanitario se acelera a una CAGR del 18,31% a medida que la telemedicina escala.
- Por tamaño de organización, las grandes empresas acapararon el 64,76% del gasto de 2025, pero las pequeñas y medianas empresas están preparadas para crecer a una CAGR del 15,69% a medida que los servicios gestionados maduran.
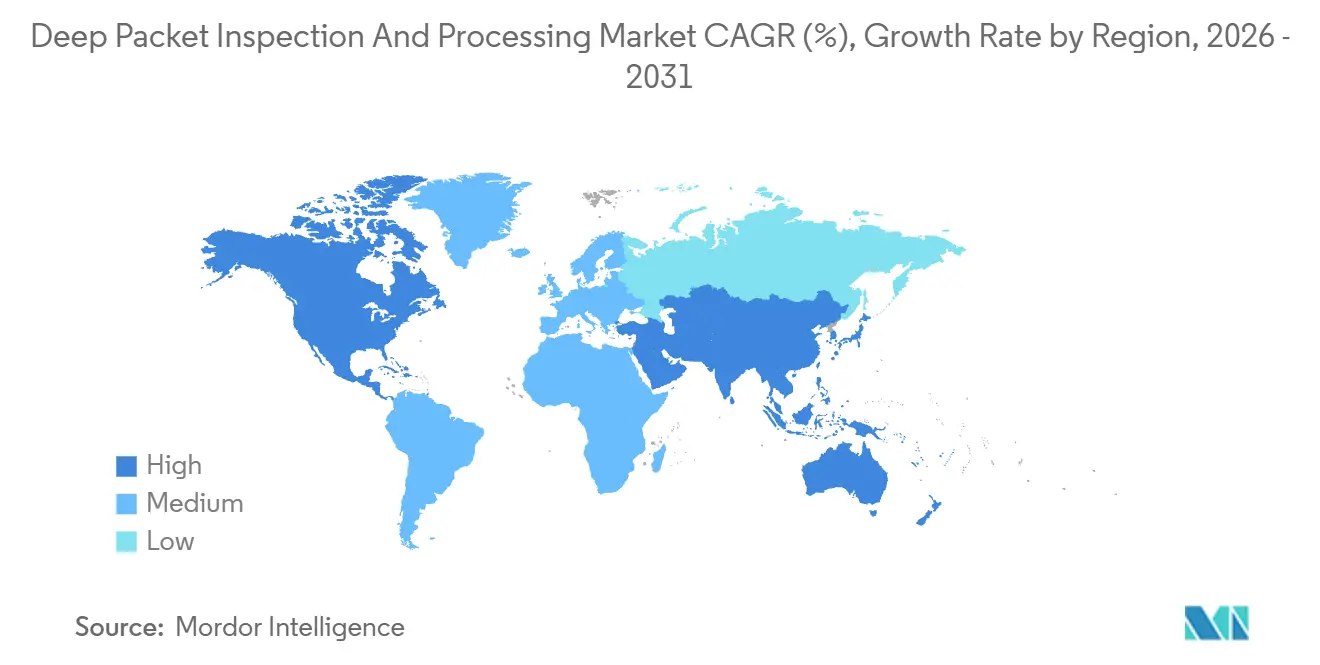
- Por geografía, América del Norte se mantuvo como la región más grande con el 33,26% de cuota en 2025, mientras que Asia Pacífico está proyectada para registrar una CAGR del 16,19% respaldada por los despliegues de 5G.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Auge de Herramientas de Visibilidad del Tráfico Cifrado | +3.2% | Global, concentrado en América del Norte y Europa | Mediano plazo (2-4 años) |
| Segmentación de Red 5G que Impulsa la Inspección Profunda de Paquetes con Reconocimiento de Políticas | +2.8% | Núcleo de Asia Pacífico, expansión hacia Oriente Medio y América del Sur | Largo plazo (≥ 4 años) |
| Leyes Obligatorias de Retención de Datos e Interceptación Legal | +2.1% | Europa, Oriente Medio, India y Australia | Corto plazo (≤ 2 años) |
| Analítica de Tráfico Impulsada por IA para Seguridad de Confianza Cero | +2.6% | América del Norte y Europa, adopción temprana en centros financieros de Asia Pacífico | Mediano plazo (2-4 años) |
| Requisitos de Microsegmentación en el Borde e IoT | +1.9% | Global, primeras ganancias en regiones manufactureras como Alemania y Japón | Largo plazo (≥ 4 años) |
| Integración de la Inspección Profunda de Paquetes con Plataformas SASE | +2.5% | América del Norte y Europa, con expansión hacia Asia Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Auge de Herramientas de Visibilidad del Tráfico Cifrado
TLS 1.3 eliminó el intercambio de certificados que los motores heredados analizaban para la identificación de aplicaciones, lo que llevó a los proveedores a ofrecer analíticas que explotan patrones de conjuntos de cifrado, tiempos de vida de certificados y tiempos de negociación en lugar del descifrado de carga útil. Las soluciones Encrypted Traffic Analytics de Cisco e Encrypted Traffic Intelligence de ipoque clasifican ahora más de 4.000 aplicaciones con una precisión del 95%, lo que permite a los bancos descubrir intentos de exfiltración de datos dentro de sesiones completamente cifradas. El Instituto Nacional de Estándares y Tecnología de Estados Unidos respaldó este enfoque en sus directrices de 2024, equilibrando las necesidades de monitorización con la preservación de la privacidad. Las empresas que adoptaron estas herramientas en 2025 redujeron el tiempo medio de detección de amenazas avanzadas en un 34%, liberando horas de analistas para trabajos de remediación.
Segmentación de Red 5G que Impulsa la Inspección Profunda de Paquetes con Reconocimiento de Políticas
Los núcleos 5G independientes desagregan los planos de control y usuario, lo que permite a los operadores vender segmentos dedicados para conducción autónoma, automatización industrial y realidad aumentada.[1]Grupo de Trabajo de Ingeniería de Internet, "TLS 1.3 y Cliente Hola Cifrado," ietf.org Cada segmento lleva su propio umbral de latencia y fiabilidad, por lo que los paquetes deben inspeccionarse en línea para aplicar los umbrales de nivel de servicio que pueden caer por debajo de 1 milisegundo para comunicaciones de baja latencia ultrafiables. El MX Industrial Edge de Nokia incorpora la inspección profunda de paquetes dentro de la función del plano de usuario, reduciendo la latencia de procesamiento en un 40% frente al encadenamiento de servicios heredado. Los operadores japoneses y surcoreanos que implementaron la inspección profunda de paquetes con reconocimiento de políticas en 2025 monetizaron segmentos premium a USD 1,8-2,3 por suscriptor por mes, compensando los elevados desembolsos en espectro.
Analítica de Tráfico Impulsada por IA para Seguridad de Confianza Cero
Los marcos de confianza cero generan decenas de terabytes de tráfico de inspección diariamente en empresas medianas, superando la capacidad de los analistas humanos. Las soluciones FortiAI de Fortinet y Precision AI de Palo Alto Networks establecen una línea base del tráfico normal y detectan anomalías, reduciendo los falsos positivos en un 60% y los costes de respuesta a incidentes en un 28% durante los programas piloto de 2025. La tecnología se alinea con el modelo de Arquitectura de Confianza Cero del Instituto Nacional de Estándares y Tecnología, que posiciona la inspección profunda de paquetes como el punto de aplicación donde las decisiones de política se traducen en acciones de reenvío. Las instituciones financieras que adoptaron la inspección profunda de paquetes impulsada por IA reportaron una contención más rápida del movimiento lateral, evitando varios pagos por brechas de siete cifras.
Integración de la Inspección Profunda de Paquetes con Plataformas SASE
El perímetro de servicio de acceso seguro converge firewall, pasarela web segura y acceso a red de confianza cero en un único servicio en la nube, con la inspección profunda de paquetes proporcionando el motor de clasificación que alimenta cada módulo. Los nodos en la nube de Zscaler procesan más de 300 mil millones de transacciones diariamente, inspeccionando el tráfico cifrado en busca de patrones de pérdida de datos y actividad de comando y control en rutas de menos de 10 milisegundos. Magic WAN de Cloudflare aplica una lógica similar en una red anycast de 310 ciudades, lo que permite a las empresas globales aplicar políticas unificadas sin redirigir el tráfico. Los clientes que migraron a SASE consolidaron múltiples productos puntuales, reduciendo los gastos de red de área amplia hasta en un 45% en 2025.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Reacción Negativa a la Privacidad y Mandatos de Transparencia en la Inspección Profunda de Paquetes | -1.8% | Europa, con expansión hacia América del Norte y mercados seleccionados de Asia Pacífico | Corto plazo (≤ 2 años) |
| La Creciente Adopción de TLS 1.3 / QUIC Limita la Visibilidad de la Carga Útil | -2.3% | Global, agudo en entornos de Internet de consumo y nativos de la nube | Mediano plazo (2-4 años) |
| Elevado Gasto de Capital para Inspección en Línea a Escala de Tera | -1.4% | Operadores de telecomunicaciones en América del Sur, África y el Sudeste Asiático | Largo plazo (≥ 4 años) |
| Técnicas Evasivas Reducen la Eficacia de la Inspección Profunda de Paquetes | -1.6% | Global, más pronunciado en regiones con políticas restrictivas | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Reacción Negativa a la Privacidad y Mandatos de Transparencia en la Inspección Profunda de Paquetes
El Artículo 5 del Reglamento General de Protección de Datos exige un tratamiento transparente de los datos personales, sin embargo, la inspección profunda de paquetes procesa inevitablemente cargas útiles que pueden contener identificadores como direcciones de correo electrónico y metadatos de ubicación.[2]Unión Europea, "Artículo 5 del Reglamento General de Protección de Datos," europa.eu Grupos de libertades civiles presentaron reclamaciones en 2025 contra tres operadores europeos, alegando elaboración de perfiles ilegal a través de analíticas derivadas de la inspección profunda de paquetes. El Comité Europeo de Protección de Datos respondió con una orientación que obliga a los operadores a publicar evaluaciones de impacto del tratamiento de datos detallando los campos inspeccionados y los períodos de retención, una carga de divulgación que los equipos jurídicos estiman costará USD 2-4 millones por operador. Las enmiendas a la Ley de Privacidad del Consumidor de California llevaron obligaciones similares en 2024, obligando a los proveedores estadounidenses a incorporar flujos de consentimiento en las plataformas de inspección. Los operadores que no pudieron demostrar una base jurídica legítima se enfrentaron a penalizaciones medias de USD 1,2 millones por incidente en 2025, lo que empujó a algunos hacia modelos de analítica menos intrusivos.
La Creciente Adopción de TLS 1.3 / QUIC Limita la Visibilidad de la Carga Útil
Google Chrome elevó la cuota de QUIC al 42% del tráfico del navegador a mediados de 2025, cifrando los metadatos de la capa de transporte que los motores de inspección profunda de paquetes antes analizaban para inferir la intención de la aplicación. TLS 1.3, combinado con el cliente hola cifrado, oculta el nombre de host de destino hasta después de la negociación, obstaculizando el filtrado basado en dominios. Los clasificadores heurísticos que se basan en el tamaño de los paquetes y el tiempo mantienen solo un 82% de precisión en los flujos QUIC cifrados frente al 97% en HTTP heredado, según los análisis comparativos de ipoque publicados en 2025. Los operadores de telecomunicaciones en jurisdicciones restrictivas reportaron una caída del 23% en la eficacia del filtrado de contenidos entre 2024 y 2025, socavando las fuentes de ingresos por analíticas vinculadas al comportamiento de los suscriptores. Los proveedores se apresuran a recuperar la visibilidad mediante la identificación por aprendizaje automático, pero la ventana de transparencia completa de paquetes se ha cerrado definitivamente.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Solución:
La Adopción de Software se Acelera a Medida que la Virtualización Transforma la InspecciónLas plataformas de hardware retuvieron una cuota del 62,32% del mercado de inspección profunda de paquetes en 2025, porque los operadores de telecomunicaciones renovaron sus flotas de dispositivos con productos de 400 gigabits que mantienen el tráfico cifrado a velocidad de línea.[3] Los conmutadores Catalyst 9000 de Cisco y los routers MX de Juniper integran bloques de aceleración, eliminando la necesidad de derivaciones externas. En paralelo, se proyecta que las soluciones de software crezcan a una CAGR del 18,41% hasta 2031, a medida que las implementaciones nativas de la nube activan instancias de inspección en contenedores en servidores de uso general. Las empresas que ejecutan las máquinas virtuales FortiGate de Fortinet escalan automáticamente la capacidad durante los picos del comercio electrónico, pagando solo por el cómputo que consumen. Este cambio refleja la ola más amplia de virtualización de funciones de red que redujo el gasto de capital de los operadores en un 28% en las pruebas europeas completadas durante 2025.
Las topologías híbridas se están consolidando. Los bancos anclan los perímetros de sus centros de datos con dispositivos de hardware de 100 Gbps, mientras que agentes ligeros monitorean el tráfico este-oeste dentro de los clústeres de Kubernetes, alimentando motores de orquestación como Terraform para implementaciones de políticas instantáneas. Las bibliotecas de código abierto como nDPI y libprotoident ganaron tracción entre los proveedores de servicios gestionados que crean capas de analítica diferenciadas, erosionando el foso defensivo que antes provenía únicamente del análisis propietario. A medida que la inspección básica se convierte en un producto básico, los proveedores se diferencian en fuentes de inteligencia de amenazas y precisión del aprendizaje automático, preparando el escenario para la convergencia con plataformas de analítica de seguridad.


Por Modo de Implementación:
Los Modelos en la Nube Ganan Terreno a Pesar de las Preocupaciones por la LatenciaLos sistemas locales representaron el 71,51% de los ingresos de 2025, una cifra condicionada por las normativas bancarias y gubernamentales que prohíben el enrutamiento de flujos sensibles a través de nubes de terceros. El Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago obliga a los procesadores de tarjetas a mantener la inspección dentro de instalaciones conformes con dicho estándar, lo que los ata a ciclos de renovación de dispositivos. Por el contrario, la adopción de la nube y el software como servicio se pronostica a una CAGR del 17,23% a medida que las empresas del mercado medio optan por precios de suscripción que comienzan cerca de USD 15 por usuario al año, muy por debajo de los desembolsos de capital de seis cifras en hardware.
La latencia sigue siendo el obstáculo principal. El redireccionamiento del tráfico de sucursales a centros de limpieza regionales puede añadir 8-15 milisegundos, suficiente para degradar la voz sobre IP o interrumpir el comercio algorítmico. Los proveedores respondieron instalando micros centros de datos en puntos de intercambio de Internet en 310 ciudades, manteniendo al 95% de los usuarios dentro de 50 milisegundos de los nodos de inspección. Ha surgido un compromiso de túnel dividido; las empresas mantienen las cargas de trabajo sensibles en local mientras envían el tráfico web a la inspección en la nube, dando lugar a diseños híbridos adoptados ahora por el 62% de los clientes SASE de Palo Alto Networks.
Por Aplicación:
La Monitorización del Rendimiento se Dispara en Medio de la Complejidad de los MicroserviciosLa gestión de tráfico retuvo el 38,43% de cuota en 2025, ya que los operadores de telecomunicaciones hacen cumplir los acuerdos de nivel de servicio para la banda ancha empresarial y priorizan los paquetes de transmisión durante las horas de máxima audiencia. Sin embargo, la monitorización del rendimiento de red está en camino de alcanzar una CAGR del 17,32% hasta 2031, porque los ingenieros de confiabilidad del sitio instrumentan cada límite de microservicio para detectar picos de latencia en tiempo real. El nGeniusONE de NETSCOUT combina registros de flujo con telemetría de aplicaciones, identificando si una página de pago lenta se debe a enlaces congestionados o a un fragmento de base de datos frágil. La detección de intrusiones sigue siendo fundamental para detener el ransomware y las amenazas internas, con el sistema de aislamiento en entorno controlado de Fortinet bloqueando exploits de día cero antes de que las cargas útiles lleguen a las redes de producción.
La interceptación legal y la retención de datos pueden ser nichos más pequeños, pero generan márgenes superiores. Los operadores europeos y de Oriente Medio gastaron USD 3,2 mil millones en 2025 en plataformas que exportan registros en formatos conformes con ETSI, una capacidad aún limitada a un puñado de proveedores como Utimaco y Verint. Los plazos de cumplimiento hacen que estos contratos sean estables, con frecuencia de 5-7 años, protegiendo a los proveedores de la presión de precios de los productos básicos.
Por Usuario Final:
El Sector Sanitario Emerge como el Segmento Vertical de Mayor CrecimientoLos proveedores de telecomunicaciones y TI produjeron el 46,17% de los ingresos de 2025, a medida que los núcleos 5G independientes incorporan la inspección profunda de paquetes en las funciones del plano de usuario para la aplicación de políticas en tiempo real. Verizon y AT&T juntos invirtieron más de USD 1 mil millones para actualizar núcleos capaces de inspeccionar flujos QUIC cifrados a escala de terabit. Se pronostica que el gasto en el sector sanitario crecerá a una CAGR del 18,31% hasta 2031, a medida que la telemedicina escala y los hospitales aplican controles conformes con HIPAA en consultas de vídeo y registros electrónicos de salud. Los primeros adoptantes redujeron los incidentes de brechas en un 41% en 2025, porque la inspección profunda de paquetes bloquea cargas no autorizadas de datos de pacientes a unidades de almacenamiento en la nube de consumo.
Las instituciones financieras aprovechan la inspección profunda de paquetes para la analítica del fraude, inspeccionando mensajes SWIFT en busca de transferencias anómalas y señalando intentos de exfiltración de empleados. Los minoristas optimizan los costes de entrega de contenidos clasificando los flujos, enrutando las páginas de productos de alto margen por enlaces premium y las actualizaciones de software por rutas de interconexión más económicas. Los organismos gubernamentales siguen siendo compradores constantes, pero están limitados por largos ciclos de adquisición que extienden los intervalos de renovación a seis años o más.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles con la compra del informe
Por Tamaño de Organización:
Los Servicios Gestionados Integran a las Pymes en el MercadoLas grandes empresas acapararon el 64,76% del gasto de 2025, ya que operan centros de operaciones de seguridad dedicados que ajustan las políticas e integran los datos de flujo con plataformas de gestión de información y eventos de seguridad. Se proyecta que las pequeñas y medianas empresas crezcan a una CAGR del 15,69%, a medida que los proveedores de servicios de seguridad gestionada agrupan la inspección profunda de paquetes con detección y respuesta extendida por USD 8.000-10.000 anuales. Arctic Wolf y Secureworks agregan miles de inquilinos, reduciendo los costes de inspección por puesto a USD 12 mensuales y satisfaciendo los mandatos de ciberseguro que requieren monitorización continua.
La presión del ransomware es el catalizador. Los atacantes apuntan cada vez más a las empresas del mercado medio con personal limitado pero con flujo de caja suficiente para pagar rescates de seis cifras, por lo que los aseguradores recompensan la adopción de la inspección profunda de paquetes con descuentos de primas que promedian el 20%. A medida que los suscriptores incorporan la visibilidad continua de paquetes en la cobertura, las pymes se convierten en un segmento de mercado obligatorio, no opcional, para los proveedores.
Análisis Geográfico
Mercado de Inspección y Procesamiento Profundo de Paquetes en América del Norte
América del Norte retuvo el 33,26% de la participación del gasto en 2025 en el mercado de inspección profunda de paquetes, impulsada por los constructores de nube a hiperescala y las instituciones de Wall Street que exigen telemetría de submilisegundos para proteger las operaciones algorítmicas. Las sólidas redes troncales de fibra óptica y los densos puntos de intercambio de Internet minimizan las penalizaciones de latencia, lo que permite a los operadores ejecutar inspección en línea de terabits sin degradar la experiencia del usuario. Las directrices federales publicadas en 2024 obligan a las empresas a detectar brechas en un plazo de 30 días, anclando los despliegues de confianza cero que dependen de la visibilidad continua de los paquetes. No obstante, las leyes de privacidad estatales, como la CCPA de California, añaden entre 1,8 y 2,4 millones de USD en costos de cumplimiento por operador, lo que empuja a algunas cargas de trabajo hacia modelos de análisis menos detallados.
Mercado de Inspección y Procesamiento Profundo de Paquetes en Asia-Pacífico
Se prevé que Asia-Pacífico registre una CAGR del 16,19%, la más alta entre las principales regiones, ya que los operadores de India invierten 19 mil millones de USD en espectro 5G y despliegan núcleos independientes con inspección profunda de paquetes en línea para la monetización de segmentos de red. La Ley de Ciberseguridad de China obliga al almacenamiento de datos en el país y al acceso de las fuerzas del orden en un plazo de 24 horas, lo que genera 2,1 mil millones de USD en adquisiciones de inspección profunda de paquetes en 2025 para los operadores nacionales. El Ministerio de Asuntos Internos y Comunicaciones de Japón publicó normas técnicas en 2025 que vinculan la inspección profunda de paquetes con los identificadores de calidad de servicio de los segmentos de red, lo que permite a los operadores cobrar tarifas premium por servicios de ultra-alta fiabilidad. Los operadores de Corea del Sur incorporaron inteligencia artificial sobre la inspección profunda de paquetes para reducir los minutos de interrupción por ataques de denegación de servicio distribuido en un 38% en 2025, demostrando la viabilidad del negocio de la inspección mediante aprendizaje automático a escala.
Mercado de Inspección y Procesamiento Profundo de Paquetes en EMEA y América del Sur
Europa equilibra una fuerte demanda con un estricto cumplimiento normativo. Los mandatos de transparencia del RGPD entran en conflicto con la Directiva de la UE sobre Retención de Datos, lo que obliga a los operadores a anonimizar los identificadores de suscriptores en los registros exportados, una revisión de ingeniería que costó más de 15 millones de USD por operador de primer nivel en 2025. Mientras tanto, los reguladores de Oriente Medio en Arabia Saudita y los Emiratos Árabes Unidos exigen la interceptación legal por diseño, manteniendo abiertas las carteras de contratos para los proveedores especializados que pueden certificar el cumplimiento de ETSI. América del Sur y África se quedan atrás tanto en presupuestos de capital como en penetración de banda ancha; sin embargo, el borrador de las normas de seguridad 5G de Brasil y las licencias de espectro de Sudáfrica incluyen cláusulas de inspección que señalan una demanda latente para los despliegues de 2027-2030.

Panorama regulatorio
Las implementaciones de inspección y procesamiento profundo de paquetes se encuentran en la intersección de los mandatos de control de seguridad y las restricciones de privacidad. En Estados Unidos, NIST SP 800-53 Rev. 5 (incluido el control SC-7(17) sobre la aplicación automatizada de formatos de protocolo) suele implementarse a través de firewalls y gateways con capacidad de DPI, reforzando los requisitos de inspección en entornos empresariales regulados y del sector público. A nivel global, la actividad de estandarización continúa dando forma a las hojas de ruta de cumplimiento de los proveedores, incluida la Recomendación Y.2776 del UIT-T (2024) sobre la gestión y el mantenimiento de las Bases de Información de Políticas (PIB) para implementaciones de DPI.
En Europa, las obligaciones de transparencia y rendición de cuentas del RGPD afectan la forma en que se configura, registra y documenta el DPI. El Comité Europeo de Protección de Datos (CEPD) publicó una plantilla estandarizada explicativa de Evaluación de Impacto en la Protección de Datos (EIPD) en mayo de 2026, centrada en la minimización de datos, la limitación de la finalidad y la retención. Por el lado de las telecomunicaciones, la Comisión Europea publicó su propuesta de Ley de Redes Digitales (COM(2026) 16) en 2026 para reducir la fragmentación consolidando elementos del marco de comunicaciones electrónicas, mientras que el BEREC destacó consideraciones de neutralidad de red y cuestionó las cargas adicionales de presentación de informes en su documento de posición de junio de 2026. En conjunto, estas medidas empujan a los operadores hacia diseños de inspección que preservan la privacidad y hacia elementos de cumplimiento más claros, junto con las obligaciones de intercepción legal y retención.
Análisis de la cadena de valor
La cadena de valor del DPI abarca la adquisición y el reenvío de paquetes (taps, switches, routers, SPAN/mirroring y switches virtuales), la capa de inspección y clasificación (analizadores de protocolos, firmas de aplicaciones, clasificadores de aprendizaje automático para tráfico cifrado y motores de políticas) y los consumidores posteriores (controles de seguridad como IDS/IPS, DLP, aplicación de ZTNA/SASE, gestión de QoS/tráfico, e exportación de intercepción legal/retención de datos). Muchas implementaciones siguen arquitecturas en las que una función de reenvío de paquetes dirige el tráfico a través de una función de nodo DPI en entornos virtualizados o definidos por software, alineándose con el trabajo de arquitectura funcional de DPI del UIT-T.
Por el lado de la oferta, los dispositivos de hardware dependen de NIC de alto rendimiento, ASIC de procesadores de red y aceleración FPGA, lo que genera exposición a una fabricación de semiconductores concentrada y a la logística transfronteriza. Estas dependencias, junto con las fricciones comerciales y arancelarias que afectan al hardware de redes y a los semiconductores, refuerzan el desplazamiento hacia el DPI definido por software y nativo de la nube, donde las instancias de inspección escalan en servidores de tipo commodity e infraestructura en la nube. La entrega a través de canales suele producirse mediante ventas directas a empresas y operadores, proveedores de servicios de seguridad gestionados que integran el DPI en ofertas recurrentes, y plataformas de nube-edge donde la inspección se incorpora en pilas más amplias de seguridad y observabilidad de proveedores importantes (por ejemplo, Cisco, Nokia, Huawei, Palo Alto Networks, Fortinet, Sandvine y NETSCOUT).
Panorama Competitivo
Los cinco principales proveedores - Cisco, Palo Alto Networks, Fortinet, Nokia y Huawei - controlaron aproximadamente el 48% de los ingresos de 2025, dejando a más de 30 especialistas competir por nichos como la analítica de suscriptores y la identificación de tráfico cifrado. Los titulares obtienen fidelización agrupando la inspección profunda de paquetes, firewalls y pasarelas web seguras bajo licencias integradas, aumentando los costes de cambio para los clientes. La adquisición de Splunk por parte de Cisco por USD 28 mil millones en 2024 tipifica la tendencia de combinar la visibilidad de red con la analítica de seguridad, ofreciendo a los clientes una consola única para flujos, endpoints e inteligencia de amenazas.
La computación en el borde abre espacio en blanco para los nuevos participantes. Las empresas emergentes como Netify incorporan motores de inspección ligeros en pasarelas industriales y controladores de vehículos autónomos, mercados donde los proveedores de TI tradicionales carecen de credibilidad en el dominio. La diferenciación está pasando del rendimiento bruto a la precisión del aprendizaje automático; Fortinet entrena modelos con 500 millones de eventos diarios, mientras que Palo Alto Networks afirma una reducción del 60% en falsos positivos mediante Precision AI. Las solicitudes de patentes subrayan las prioridades estratégicas. Cisco presentó 14 patentes sobre clasificación QUIC, mientras que Huawei registró 22 sobre predicción de tráfico impulsada por IA para segmentos 5G.
El cumplimiento de estándares sigue siendo un foso defensivo. Las certificaciones ISO/IEC 27001 y de interceptación legal ETSI condicionan la elegibilidad para las licitaciones gubernamentales y de telecomunicaciones, reduciendo el campo de proveedores a organizaciones que pueden financiar largas auditorías. A medida que el cifrado erosiona la visibilidad de la carga útil, los proveedores que fusionan registros de flujo con telemetría externa - de endpoints, identidad y registros del plano de control en la nube - captarán cuota al proporcionar el contexto necesario para la automatización de circuito cerrado.
Líderes de la Industria de Inspección y Procesamiento Profundo de Paquetes
Cisco Systems, Inc.
Nokia Corporation
Huawei Technologies Co., Ltd.
Allot Ltd.
Enea AB
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Inspección y Procesamiento Profundo de Paquetes
- Cisco Systems, Inc.
- Nokia Corporation
- Huawei Technologies Co., Ltd.
- Allot Ltd.
- Enea AB
- Sandvine Corporation
- Bivio Networks, Inc.
- ipoque GmbH
- SolarWinds Worldwide, LLC
- Zoho Corporation Pvt. Ltd.
- AppNeta, Inc.
- Netify Inc.
- Fortinet, Inc.
- Juniper Networks, Inc.
- NETSCOUT Systems, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Procera Networks, Inc.
- WiseSpot Ltd.
- Utimaco IS GmbH
- Trend Micro Incorporated
- Zscaler, Inc.
Lea el análisis de las empresas de inspección y procesamiento profundo de paquetes

Oportunidades de mercado y perspectivas futuras
Un área de oportunidad importante es la validación y evaluación comparativa de nivel de cumplimiento de los dispositivos DPI, a medida que los requisitos de prueba se formalizan cada vez más. El UIT-T aprobó la Recomendación Q.4082 en enero de 2026, estableciendo requisitos de prueba para dispositivos de inspección profunda de paquetes. Esto respalda las listas de verificación de adquisiciones de operadores y empresas reguladas, y crea un espacio en blanco para los proveedores que pueden documentar rendimiento, precisión y conformidad con las políticas de forma repetible en condiciones cifradas y de alto rendimiento.
Una segunda oportunidad es la inspección que preserva la privacidad para el tráfico cifrado, donde la visibilidad de la carga útil está limitada por la adopción de TLS 1.3 y QUIC, y donde las obligaciones de transparencia de estilo RGPD aumentan la carga de implementación. La investigación académica y de la industria publicada durante 2026, incluido el trabajo del IEEE sobre inspección que preserva la privacidad basada en tokenización (BlindGate) y marcos verificables asistidos por la nube que preservan la privacidad (FlexDPI, Journal of Information Security and Applications, junio de 2026), apunta a vías de productización que reducen la dependencia del descifrado completo mientras siguen permitiendo la aplicación de políticas y la detección de amenazas. En paralelo, la integración del DPI en los planos de control de confianza cero y SASE sigue siendo una vía de implementación activa, con orientación técnica en 2026 que enfatiza cómo el DPI de próxima generación mejora el contexto y las decisiones de políticas de ZTNA. Para los compradores, esto respalda el contexto a nivel de paquete sin ampliar la superficie de ataque ni la carga de cumplimiento.
Recent Industry Developments in Mercado de Inspección y Procesamiento Profundo de Paquetes
- Junio de 2026: Cisco presentó la plataforma Cisco Cloud Control en Cisco Live, posicionándola como una arquitectura unificada para operar y defender infraestructura de TI crítica con soporte para agentes de IA. Esto conecta la visibilidad y la aplicación de políticas derivadas del DPI con un plano de gestión más amplio, reforzando la dependencia del proveedor a medida que los clientes consolidan los flujos de trabajo de seguridad, observabilidad y operaciones.
- Abril de 2026: Cisco publicó su Guía de Configuración y Administración de UCC 5G UPF (versión 2026.02), detallando los servicios integrados de inspección profunda de paquetes para el examen de protocolos de la Capa 7 dentro de las funciones del plano de usuario 5G, incluida la detección de información URI. La incorporación del DPI en la UPF respalda la facturación consciente de la aplicación y los servicios 5G diferenciados, manteniendo la inspección en la ruta de datos para la aplicación de políticas de baja latencia.
- Febrero de 2026: Cisco anunció actualizaciones impulsadas por IA para su cartera de Secure Access Service Edge (SASE), añadiendo inspección consciente de la intención para las interacciones emergentes de IA agéntica y las solicitudes de herramientas. Las actualizaciones amplían lo que los motores de inspección pueden clasificar y controlar, extendiendo los casos de uso del DPI más allá de la identificación tradicional de aplicaciones hacia la aplicación de políticas de seguridad impulsadas por IA.


Mercado de Inspección y Procesamiento Profundo de Paquetes Alcance del informe y metodología de investigación
Definición y alcance del mercado
Este mercado abarca los ingresos generados por productos de inspección y procesamiento profundo de paquetes que inspeccionan y clasifican paquetes de red en tiempo real (de la Capa 2 a la Capa 7), en redes fijas y móviles, y que se venden a operadores de telecomunicaciones, proveedores de nube y centros de datos, empresas y organismos públicos.
Exclusiones de alcance: excluimos las herramientas de seguridad para puntos finales del consumidor, la monitorización de flujo pura que no inspecciona la carga útil (como solo NetFlow/IPFIX), y los ingresos por servicios de posventa vinculados a sistemas instalados.
Descripción general de la segmentación
- Por Solución
- Hardware
- Software
- Por Modo de Implementación
- Local
- Nube / SaaS
- Por Aplicación
- Gestión de Tráfico y Calidad de Servicio
- Detección / Prevención de Intrusiones
- Retención de Datos e Interceptación Legal
- Monitorización del Rendimiento de Red
- Por Usuario Final
- Proveedores de Telecomunicaciones y TI
- BFSI
- Sector Sanitario
- Comercio Minorista y Comercio Electrónico
- Gobierno y Seguridad Pública
- Por Tamaño de Organización
- Grandes Empresas (≥1.000 Empleados)
- Pymes
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- México
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- España
- Rusia
- Resto de Europa
- Asia Pacífico
- China
- Japón
- India
- Corea del Sur
- ASEAN
- Australia y Nueva Zelanda
- Resto de Asia Pacífico
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Oriente Medio
- Arabia Saudita
- Emiratos Árabes Unidos
- Turquía
- Resto de Oriente Medio
- África
- Sudáfrica
- Nigeria
- Resto de África
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental se utilizó para establecer límites prácticos del mercado y construir la primera imagen de demanda y capacidad antes de la validación mediante entrevistas. Revisamos materiales públicos de organismos como NIST, publicaciones y presentaciones públicas de la FCC, indicadores de la UIT, estadísticas de banda ancha de la OCDE y especificaciones técnicas de ETSI para hacer seguimiento del crecimiento del tráfico, los cambios de protocolo y los factores de cumplimiento que respaldan la adopción de DPI.
También nos apoyamos en informes anuales de empresas, presentaciones a inversores, documentación de productos y cobertura informativa creíble para hacer seguimiento de los patrones de implementación en núcleos de telecomunicaciones, pilas de seguridad empresarial y redes de centros de datos. Una suscripción de pago para datos financieros e inteligencia de empresas, además de una base de datos de patentes, ayudó a confirmar las áreas de enfoque de los proveedores y la dirección del rendimiento de procesamiento de DPI y el manejo del cifrado. Las fuentes documentales aquí mencionadas son solo ilustrativas, y también se utilizaron referencias públicas y de pago adicionales para recopilar, aclarar y verificar los supuestos.
Entrevistas y encuestas primarias
El trabajo primario se centró en entrevistas y encuestas breves con equipos de redes de telecomunicaciones, líderes de seguridad empresarial y operaciones de red, y socios de implementación, seguidos de un seguimiento específico cuando las cifras no coincidían. Al tratarse de un mercado global, garantizamos la cobertura de las principales regiones de implementación y casos de uso (gestión de tráfico, inspección de seguridad y aplicación de políticas) para poder poner a prueba los supuestos sobre el momento de adopción y los rangos de precios frente a las limitaciones de implementación sobre el terreno.
Distribución de los encuestados en el trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 32% | Directivos (CXO): 18% | APAC: 49% |
| Nivel medio: 47% | Líderes funcionales/de unidad: 31% | EMEA: 29% |
| Actores más pequeños: 21% | Gerentes: 51% | América: 22% |
Dimensionamiento del mercado y previsión
El dimensionamiento comenzó con una construcción de arriba hacia abajo, en la que se utilizaron las señales de inversión en redes de telecomunicaciones y empresariales, el crecimiento del tráfico y los requisitos de políticas y cumplimiento para reconstruir el gasto abordable en inspección y procesamiento por región. La demanda de DPI está estrechamente vinculada a dónde está aumentando el rendimiento, dónde se requiere la inspección del cifrado y dónde los operadores necesitan clasificación de aplicaciones para la aplicación de seguridad y calidad de servicio.
Para mantener el modelo fundamentado, corroboramos los totales utilizando verificaciones selectivas de abajo hacia arriba, como precios muestreados de motores y dispositivos DPI, las bandas de rendimiento típicas implementadas en entornos de operadores y centros de datos, y verificaciones de canal sobre ciclos de implementación de varios años. Las entradas utilizadas incluyeron el ritmo de implementación del núcleo y el borde 5G, el crecimiento del tráfico en la nube y en centros de datos, la proporción de sesiones cifradas que afectan las necesidades de inspección, las tendencias de capacidad unitaria (Gbps y puertos por implementación) y la progresión del precio de venta promedio por nivel de rendimiento. Las previsiones se elaboraron mediante análisis de escenarios, en los que las trayectorias de adopción se ajustaron en función de lo que los entrevistados esperaban en cuanto a presión regulatoria, capacidad de manejo del cifrado y presupuestos de modernización de redes, y luego se tradujeron en resultados de ingresos anuales.
Cuando las divisiones de ingresos por proveedor o región no eran directamente observables, las brechas se gestionaron aplicando rangos derivados de la retroalimentación primaria y luego normalizando en función de las señales visibles de envíos y contratos, de modo que el total final se mantuviera realista.
Validación de datos y ciclo de actualización
Los resultados se verificaron en varios pasos para poder detectar a tiempo sobreestimaciones evidentes y vacíos no cubiertos. Comparamos los resultados con señales independientes, como la dirección del capex de telecomunicaciones, los programas públicos de modernización de redes y los cambios observados en el manejo del tráfico cifrado, y luego revisamos las variaciones a nivel de región y caso de uso.
Cuando una métrica se salía del rango esperado, los analistas revisaban los supuestos, verificaban la consistencia de las fuentes y volvían a contactar a determinados encuestados para confirmar qué había cambiado y por qué. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando eventos importantes modifican los supuestos de adopción o precios. Antes de la entrega, el modelo completo y la narrativa pasan por una revisión final de los analistas para que los clientes reciban la visión más actualizada disponible.
Tamaño del mercado de inspección y procesamiento profundo de paquetes de Mordor Intelligence frente a otras estimaciones publicadas
Los valores de mercado publicados para la inspección profunda de paquetes a menudo no coinciden porque las fuentes mezclan diferentes familias de productos y luego aplican diferentes supuestos sobre precios y calendarios. Las diferencias también aparecen cuando algunos estudios cuentan herramientas de seguridad adyacentes, utilizan tipos de cambio más antiguos o asumen una adopción más rápida de la inspección del cifrado sin validarla con operadores y compradores empresariales.
Los ingresos por servicios de posventa quedan fuera del alcance de Mordor Intelligence para este mercado, lo que explica parte de la dispersión, ya que algunos editores combinan hardware, software y servicios de cola larga en un solo conjunto de ingresos. Las brechas restantes generalmente provienen de si la monitorización solo de flujo se trata como DPI, cómo se contabiliza el DPI virtualizado en entornos de nube y centros de datos, y cómo se reducen los precios de venta promedio a medida que aumenta la capacidad por equipo. La frecuencia de actualización también importa, ya que los precios y el calendario de implementación pueden cambiar cuando se amplía la capacidad del núcleo 5G o se endurecen las políticas de cifrado.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 41,42 mil millones de USD (2026) | |
| Publicación comercial A | 11,10 mil millones de USD (2023) | Utiliza un año base anterior y una visión más limitada del DPI que parece centrarse más en las herramientas de inspección básicas, y no contabiliza claramente el procesamiento de DPI virtualizado utilizado en redes de nube y centros de datos. |
| Editor de la industria B | 10,73 mil millones de USD (2024) | Enmarca el mercado en torno a un conjunto más pequeño de ingresos por DPI y procesamiento, y puede aplicar supuestos conservadores de precios e implementación, lo que puede subestimar las actualizaciones de rendimiento de nivel de operador y los casos de uso más nuevos de aplicación de políticas. |
La tabla muestra que el alcance y el calendario son los principales impulsores de la varianza, y no un simple desacuerdo sobre la dirección del crecimiento. Cuando las inclusiones se indican claramente, y los precios y los ciclos de implementación se vinculan a señales reales de actualización de redes, el total del mercado se vuelve más fácil de replicar y actualizar año tras año.


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de inspección profunda de paquetes en 2026?
El tamaño del mercado de inspección profunda de paquetes asciende a USD 41,42 mil millones en 2026.
¿Qué CAGR se espera para las soluciones de inspección profunda de paquetes hasta 2031?
Se prevé que los ingresos se expandan a una CAGR del 15,13% para alcanzar USD 83,77 mil millones en 2031.
¿Qué tipo de solución crece más rápido?
Se proyecta que la inspección profunda de paquetes basada en software crezca a una CAGR del 18,41% a medida que se extiende la virtualización.
¿Por qué Asia Pacífico es la región de mayor crecimiento para la inspección profunda de paquetes?
Las masivas inversiones en 5G y los mandatos de ciberseguridad en India, China, Japón y Corea del Sur impulsan una CAGR del 16,19%.
¿Cómo afectan las regulaciones de privacidad a la adopción de la inspección profunda de paquetes?
Las normas de transparencia del Reglamento General de Protección de Datos y la Ley de Privacidad del Consumidor de California añaden costes de cumplimiento que reducen la CAGR del mercado en un 1,8% estimado.
¿Qué diferencia a los principales proveedores de inspección profunda de paquetes hoy en día?
La precisión de la detección impulsada por IA, la integración con la inteligencia de amenazas y las certificaciones de cumplimiento como ISO/IEC 27001 son los principales factores diferenciadores.
Última actualización de la página el:



