
Marktgröße und Marktanteil für statische Anwendungssicherheitstests
Marktübersicht
| Studienzeitraum | 2021 - 2031 |
|---|---|
| Marktgröße (2026) | 0.68 Milliarden US-Dollar |
| Marktgröße (2031) | 1.89 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 22.82 % |
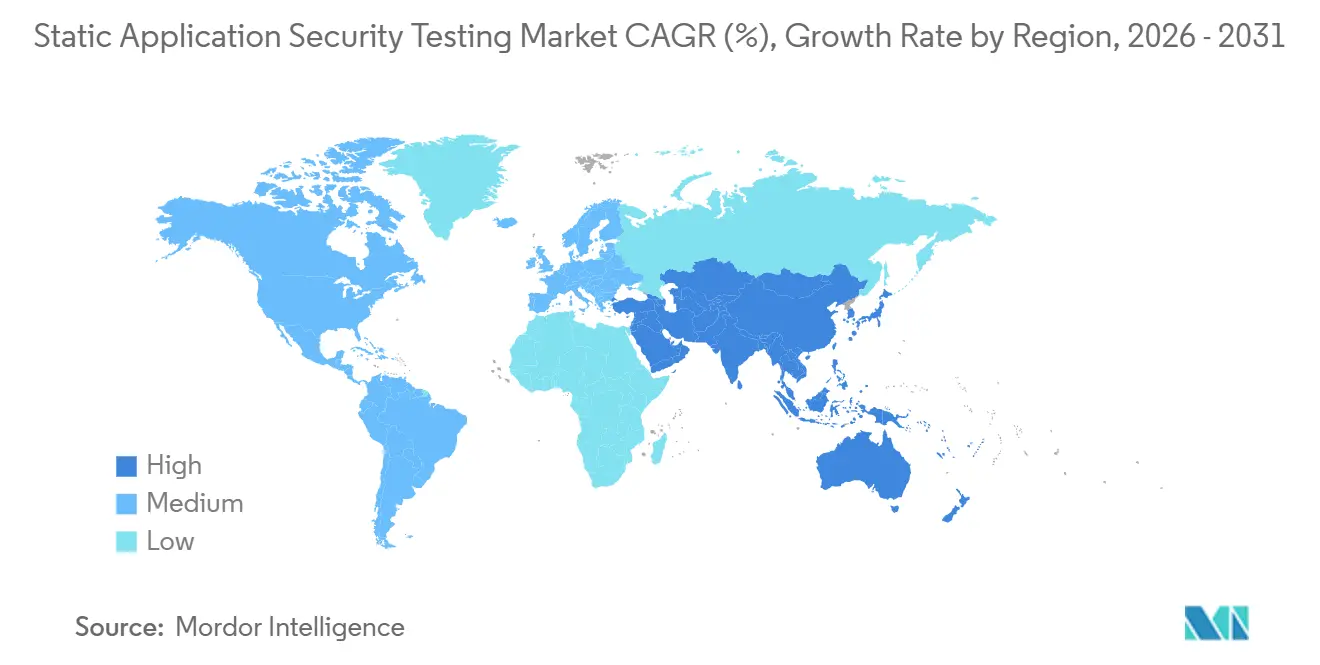
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
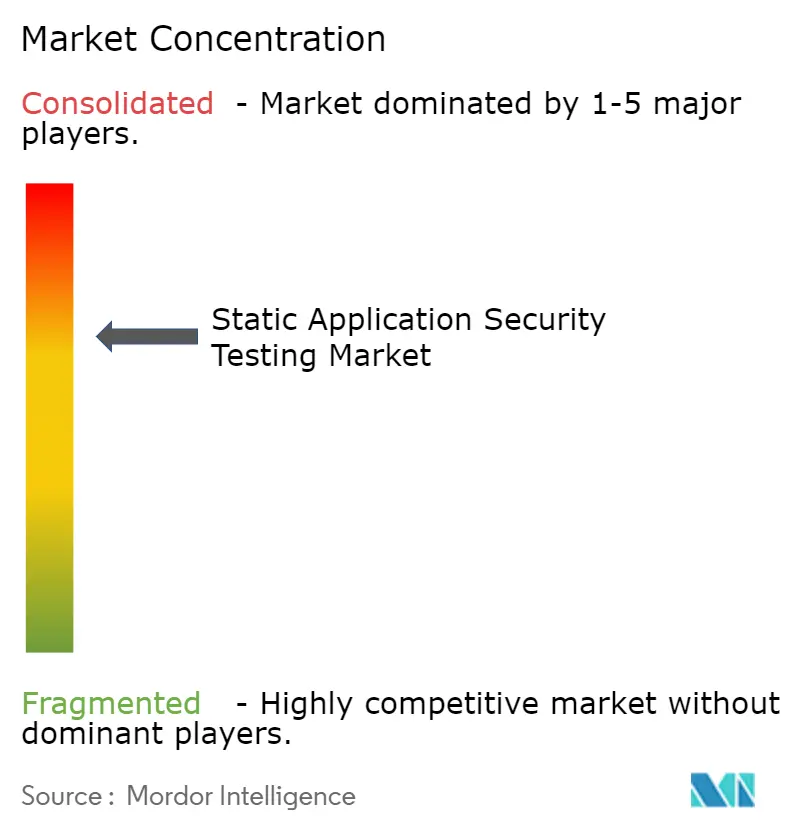
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für statische Anwendungssicherheitstests von Mordor Intelligence
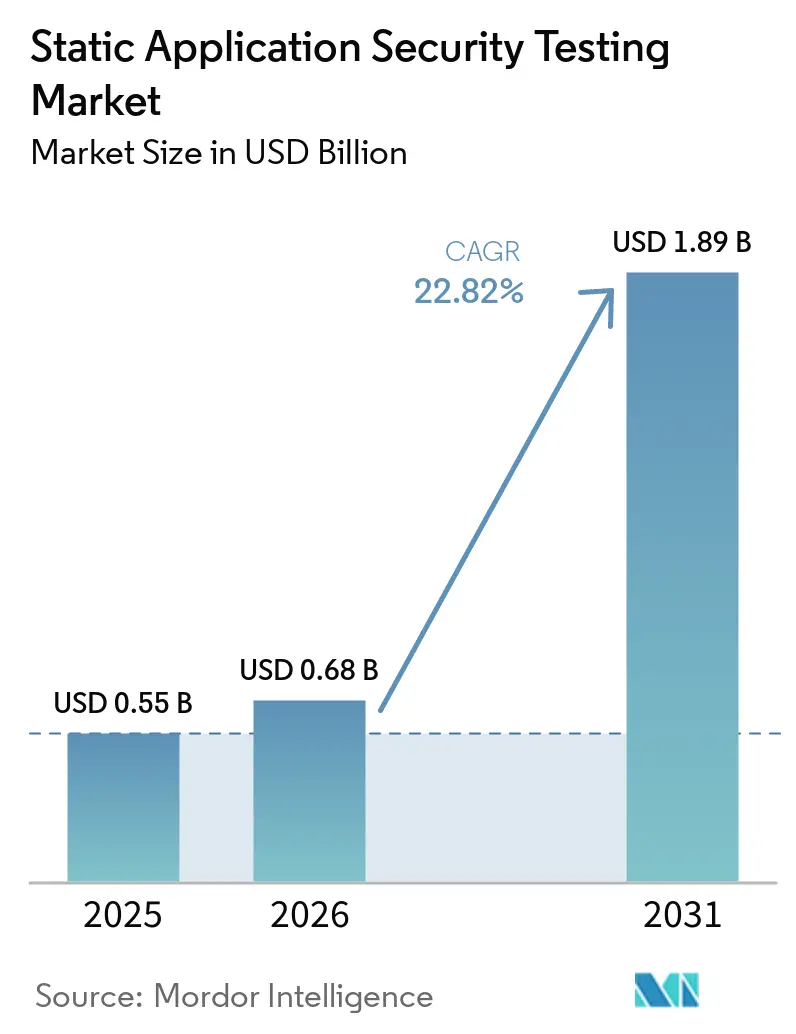
Die Marktgröße für statische Anwendungssicherheitstests wurde im Jahr 2025 auf USD 0,55 Milliarden geschätzt und soll von USD 0,68 Milliarden im Jahr 2026 auf USD 1,89 Milliarden bis 2031 wachsen, bei einem CAGR von 22,82 % über den Zeitraum 2026–2031. Verschärfte regulatorische Fristen in den Vereinigten Staaten, Europa und Asien beschleunigen das Code-Scanning in frühen Entwicklungsphasen, während KI-generierter Code das Schwachstellenvolumen erhöht und die Nachfrage nach kontinuierlicher In-IDE-Analyse steigert. Unternehmen verlagern Budgets von periodischen Penetrationstests hin zu dauerhaft aktiven statischen Anwendungssicherheitstests (SAST), und Secure-by-Design-Klauseln in Bundes- und kritischen Infrastrukturverträgen haben das Tool von einer optionalen Kontrolle zu einer Kaufvoraussetzung gemacht. Die Plattformkonsolidierung verdrängt Einzellösungsanbieter und begünstigt Suiten, die SAST, Software-Kompositionsanalyse und Secrets-Erkennung unter einer einzigen Richtlinien-Engine vereinen. Hybride Bereitstellungsmodelle, die sensible Artefakte lokal halten, aber Rechenleistung in die Cloud auslagern, entwickeln sich zur bevorzugten Architektur für regulierte Branchen, die Datensouveränitätsvorschriften einhalten müssen.
Wichtigste Erkenntnisse des Berichts
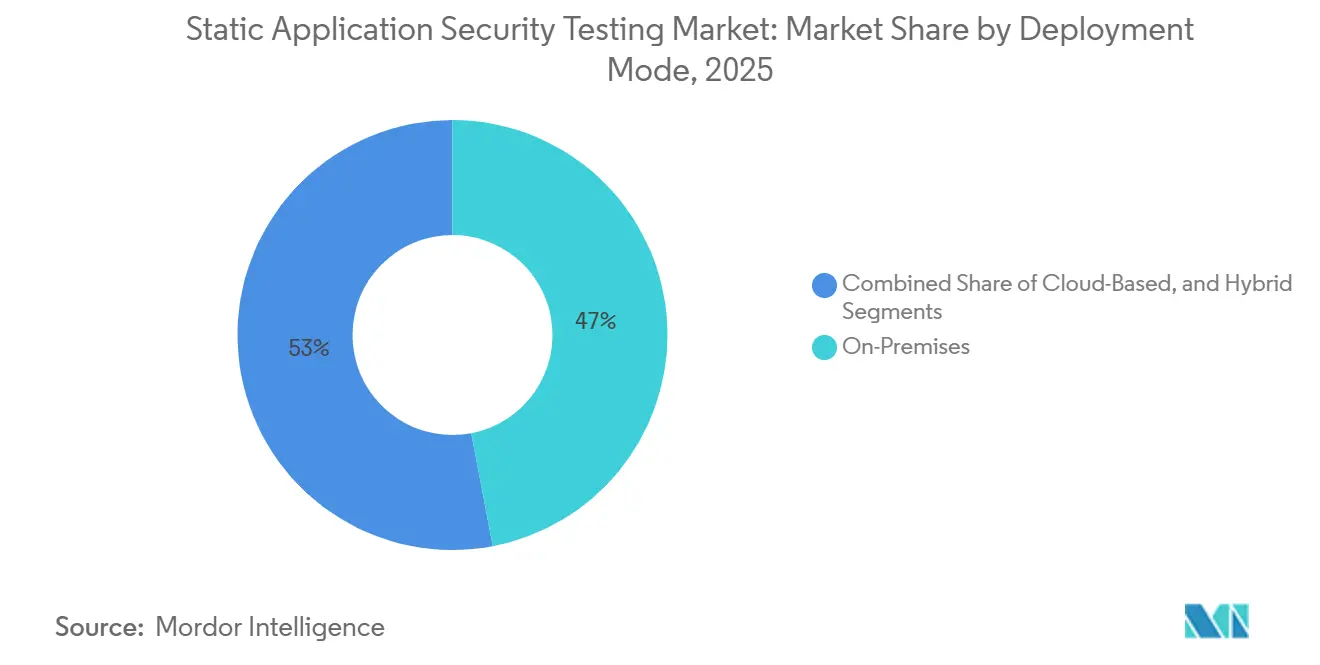
- Nach Bereitstellungsmodus führten On-Premises-Installationen mit einem Anteil von 47,02 % am Markt für statische Anwendungssicherheitstests im Jahr 2025, während Cloud-basierte Bereitstellungen bis 2031 voraussichtlich mit einem CAGR von 24,4 % wachsen werden.
- Nach Unternehmensgröße entfielen auf Großunternehmen im Jahr 2025 70,30 % des Marktanteils für statische Anwendungssicherheitstests (SAST), während kleine und mittlere Unternehmen im gleichen Zeitraum voraussichtlich einen CAGR von 23,3 % verzeichnen werden.
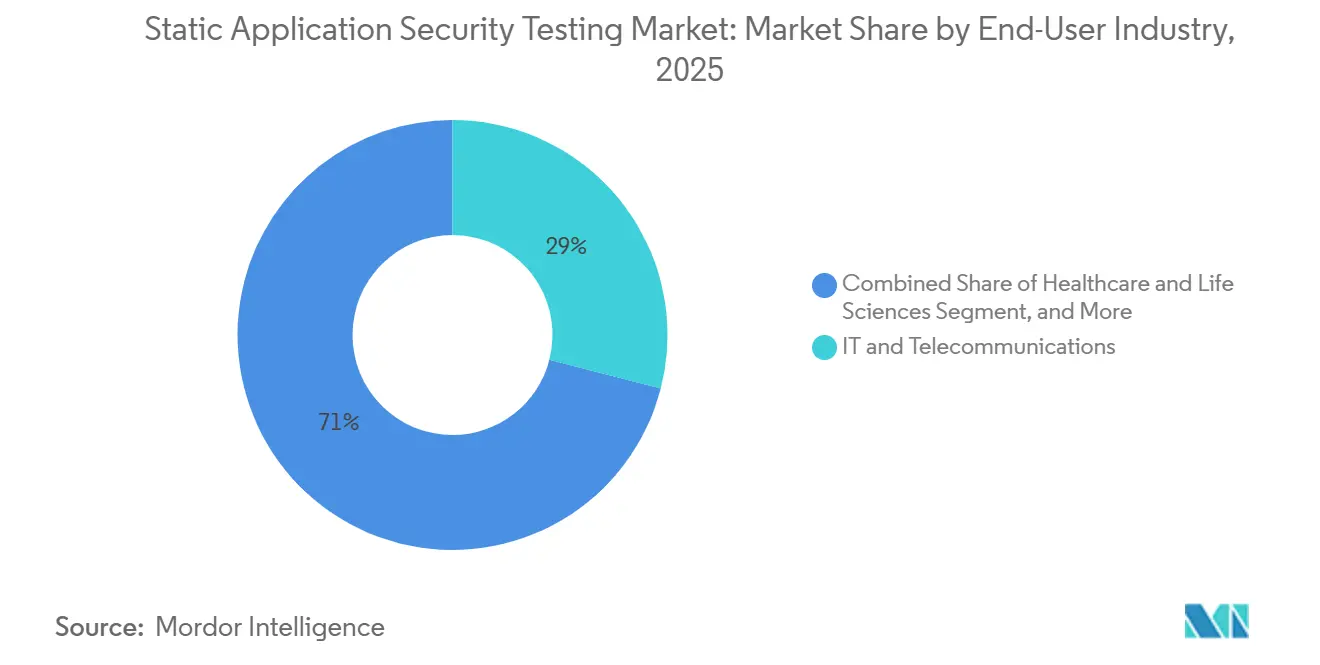
- Nach Endnutzerbranche entfielen auf IT und Telekommunikation 29,00 % des SAST-Marktanteils an den Ausgaben im Jahr 2025, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einem CAGR von 24,88 % wachsen werden.
- Nach Integrationsphase entfiel auf das CI/CD-Pipeline-Scanning ein Anteil von 42,50 % am SAST-Marktanteil am Umsatz 2025, und IDE-Plugins sollen bis 2031 mit einem CAGR von 25,08 % wachsen.
- Nach Geografie entfiel auf Nordamerika im Jahr 2025 ein Anteil von 38,20 % am globalen Umsatz, während der asiatisch-pazifische Raum bis 2031 mit einem CAGR von 25,27 % wachsen soll.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme von KI-generiertem Code | +5.2% | Global mit Schwerpunkt in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Vorschriften zu Software-SBOMs | +4.8% | Nordamerika und EU, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| API-First-SDLC-Umstellung | +3.6% | Global, angeführt von Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| DevSecOps-Tool-Chain-Konsolidierung | +3.1% | Global, am stärksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Secure-by-Design-Beschaffungsklauseln | +3.7% | Öffentlicher Sektor in Nordamerika, EU und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Bedarf an Audits für quantenresistente Kryptografie | +2.4% | Nordamerika und Europa, frühe Akzeptanz im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
API-First-SDLC-Umstellung
Moderne Software basiert auf Microservices, die über klar definierte API-Endpunkte kommunizieren. Statische Scanner, die für monolithischen Code entwickelt wurden, übersehen häufig Authentifizierungsschwächen oder übermäßige Datenexposition über diese Endpunkte. Der Einzelhändler Sally Beauty erlangte durch den Einsatz API-fähiger Scanner innerhalb von 30 Tagen vollständige API-Inventartransparenz, was den messbaren Nutzen unterstreicht.[1] Organisationen, die auf API-zentrische Architekturen umstellen, berichten von einer um 40 % höheren Schwachstellenerkennung bei Verwendung von Scannern, die Swagger- oder OpenAPI-Dateien zusammen mit dem Quellcode analysieren. Diese Premium-Funktion erhöht die durchschnittlichen Verkaufspreise und steigert den Umsatz im Markt für statische Anwendungssicherheitstests. Der Treiber ist am stärksten in Nordamerika und Westeuropa, wo die Akzeptanz von Microservices am weitesten fortgeschritten ist.
Vorschriften zu Software-SBOMs
Regierungsanordnungen verlangen nun von Lieferanten, eine Software-Stückliste (Software Bill of Materials) beizulegen, die jede Open-Source-Komponente auflistet. Der OWASP-Leitfaden 2025 führt 60 % der kritischen Java-Fehler auf Drittanbieterbibliotheken zurück, weshalb Käufer SBOM-Funktionen als Nachweis für sicheren Code betrachten. Bundesbehörden wie die US-amerikanischen Zentren für Medicare und Medicaid-Dienste haben Richtlinien zur Erkennung von Geheimnissen eingeführt, die Anbieter belohnen, die eine Echtzeit-Abhängigkeitsüberwachung ermöglichen.[2] Anbieter, die die SBOM-Generierung automatisieren und Ergebnisse mit bekannten CVEs korrelieren, erweitern ihre adressierbare Basis und fördern das Wachstum im Markt für statische Anwendungssicherheitstests.
Zunahme von KI-generiertem Code
Eine Studie von Veracode aus dem Jahr 2025 zeigte, dass KI-generierter Code eine um 45 % höhere Schwachstellendichte aufweist als manuell erstellte Baselines, mit Spitzen bei Injection-Schwachstellen und fest codierten Geheimnissen.[3] Entwickler, die Assistenten wie GitHub Copilot verwenden, können innerhalb von Sekunden funktionale Code-Blöcke erstellen, während die manuelle Überprüfung 15–30 Minuten pro Problem in Anspruch nimmt, was den Rückstand bei der Behebung vergrößert. Inline-SAST-Plugins, die Fehler während der Erstellung aufzeigen, verringern diese Lücke und sind mittlerweile unverzichtbar für Unternehmens-Tools. Die Cloud Security Alliance stellte fest, dass Organisationen ohne Echtzeit-KI-Code-Scanning 2,3-mal mehr Schwachstellen nach der Bereitstellung verzeichneten.[4] Die im Februar 2026 veröffentlichten Leitlinien der US-amerikanischen Lebens- und Arzneimittelbehörde verlangen von Anbietern, SDLC-Kontrollen für KI-gestützte Entwicklung zu dokumentieren, wodurch Feedback-Schleifen im Sekundenbruchteil von einer Annehmlichkeit zur Compliance-Anforderung werden.[5]
DevSecOps-Tool-Chain-Konsolidierung
Sicherheitsteams beklagen, dass 70 % der Triage-Zeit durch doppelte Warnmeldungen aus isolierten Tools verloren geht. Käufer fordern nun einheitliche Dashboards, die SAST, SCA und Secrets-Erkennung zusammenführen. Der Umsatzsprung von GitLab um 27 % nach der Bündelung von Advanced SAST in der Ultimate-Stufe verdeutlicht die Kaufpräferenz für eine einheitliche Übersicht. Die Konsolidierung senkt die Gesamtbetriebskosten und beschleunigt die Richtlinieneinführung, was eine überdurchschnittliche Preisrealisierung im Markt für statische Anwendungssicherheitstests aufrechterhält.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Ermüdung durch falsch-positive Ergebnisse | -3.8% | Global, ausgeprägt in Großunternehmen mit veralteten SAST-Lösungen | Kurzfristig (≤ 2 Jahre) |
| Mangel an AppSec-Ingenieuren | -2.9% | Global, am stärksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Kosten der Refaktorierung veralteter Monolithen | -1.6% | Nordamerika und Europa, Finanz- und Fertigungssektor | Langfristig (≥ 4 Jahre) |
| Hürden bei der Einhaltung von Datensouveränitätsvorschriften | -1.4% | EU und asiatisch-pazifischer Raum, regulierte Branchen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Ermüdung durch falsch-positive Ergebnisse
Sicherheitsanalysten widmen 70 % ihrer Untersuchungszeit Warnmeldungen, die sich als unproblematisch herausstellen. Diese Belastung untergräbt das Vertrauen und verlangsamt die Einführung neuer Richtlinien. Kleinere Teams schalten die Scanner-Ausgabe häufig stumm, was das Risiko übersehener Exploits erhöht. Anbieter reagieren mit Machine-Learning-Klassifikatoren, die die Falsch-Positiv-Rate unter 0,1 % drücken, aber Premium-Module verursachen Kosten, die viele Käufer im mittleren Marktsegment zögern zu übernehmen. Solange sich die Genauigkeit in Einstiegsstufen nicht verbessert, können sich die Kaufzyklen im SAST-Markt verlängern.
Mangel an AppSec-Ingenieuren
Die Nachfrage nach Spezialisten übersteigt das Angebot in den wichtigsten Volkswirtschaften. Leitende Stellen im Bereich Anwendungssicherheit erfordern sechsstellige Gehälter, doch Universitäten bilden zu wenige Kandidaten aus. Großunternehmen können zahlen, aber kleine und mittlere Unternehmen haben Schwierigkeiten, sodass Entwickler Scans ohne tiefes Sicherheitswissen durchführen müssen. Automatisierte Priorisierung und In-IDE-Lösungsvorschläge helfen, doch die Komplexität bleibt ein Hindernis, das das Wachstum im Markt für statische Anwendungssicherheitstests dämpft.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellungsmodus:
Souveränitätsbedenken verankern On-Premises-UmsatzOn-Premises-Bereitstellungen hielten 47,02 % des Umsatzes 2025, da europäische Banken, Verteidigungsunternehmen und Gesundheitsdienstleister Code-Repositories hinter ihren Firewalls behalten, um DORA- und DSGVO-Anforderungen zu erfüllen. Marktgrößengewinne im Markt für statische Anwendungssicherheitstests entstehen hier durch unbefristete Lizenzen, die mit professionellen Dienstleistungen für hochsichere Umgebungen gebündelt sind. Cloud-basiertes Scanning wird dennoch bis 2031 mit einem CAGR von 24,4 % wachsen, angetrieben durch elastische Rechenleistung, die parallele Scans über Microservices hinweg beschleunigt. Hybride Modelle, die Artefakte lokal halten, aber die Rechenleistung auf verwaltete Cloud-Knoten auslagern, balancieren Souveränität mit Skalierbarkeit und entwickeln sich zur bevorzugten Architektur für regulierte Unternehmen.
Kontrolle versus Geschwindigkeit bestimmt Kaufentscheidungen. Cloud-Plattformen integrieren sich nativ mit GitHub, GitLab und Azure DevOps und verkürzen die Zeit bis zur Wertschöpfung, während On-Premises-Installationen Infrastrukturwartungskosten verursachen. Souveräne Cloud-Regionen, die von Hyperscalern angeboten werden, könnten den Compliance-Vorteil von On-Premises-Tools untergraben. Anbieter, die identische Funktionsumfänge über alle Bereitstellungsoptionen hinweg ohne Preisaufschläge liefern, sind am besten positioniert, um Organisationen zu gewinnen, die sich mit sich entwickelnden Datensouveränitätsmandaten im SAST-Markt auseinandersetzen.

Nach Unternehmensgröße:
KMU-Wachstum hängt von verbrauchsbasierter Preisgestaltung abGroßunternehmen erwirtschafteten 70,3 % des Umsatzes 2025, indem sie SAST in umfangreiche Codebasen integrierten und tiefe Anpassungen verlangten. Sie verhandeln unternehmensweite Verträge, die Schulungen, Premium-Support und SLAs einschließen und vorhersehbare Verlängerungsströme erzeugen. Kleine und mittlere Unternehmen hingegen sollen bis 2031 mit einem CAGR von 23,3 % zweistellige Umsatzzuwächse erzielen, da Anbieter Pro-Entwickler-Sitzplatzmodelle und gemessenes Scanning einführen, das die Vorabkosten senkt.
Kostenlose Community-Stufen von GitHub und SonarSource fördern die Akzeptanz, während KI-gestützte Behebung den Expertenbedarf zur Interpretation von Scan-Ergebnissen senkt. Sobald kleine und mittlere Unternehmen reifen, steigert das Upselling erweiterter Funktionen wie SBOM-Generierung und dateiübergreifende Taint-Analyse den Vertragswert. Anbieter, die bei Land-and-Expand-Strategien hervorragend sind, wandeln die Akzeptanz unter Entwicklern in unternehmensweite Einführungen um und erweitern die Marktdurchdringung für statische Anwendungssicherheitstests im mittleren Marktsegment.
Nach Endnutzerbranche:
Gesundheitswesen führt Wachstum durch Druck der FDA-Compliance anIT und Telekommunikation hielten 29,00 % der Ausgaben 2025, da Softwareanbieter Code-Sicherheit als Differenzierungsmerkmal für das Kundenvertrauen betrachten. Dennoch werden das Gesundheitswesen und die Biowissenschaften bis 2031 mit einem CAGR von 24,88 % wachsen, da die Leitlinien der US-amerikanischen Lebens- und Arzneimittelbehörde zur Computer-Software-Sicherung die Aufnahme von SBOMs und dokumentierten KI-Kontrollen in Zulassungsunterlagen vorschreiben. Krankenhäuser sehen sich auch mit HIPAA-Änderungen konfrontiert, die die Meldefristen bei Datenschutzverletzungen verkürzen und eine frühere Einführung von Code-Scanning vorantreiben. Bank- und Versicherungsinstitute sehen sich mit den jährlichen Resilienzprüfungen und dreijährlichen bedrohungsgesteuerten Penetrationsregimen von DORA konfrontiert, wodurch SAST zur Voraussetzung für Risikoattestierungen auf Vorstandsebene wird.
Beschaffungsrahmen für Regierung und Verteidigung schreiben nun SAST in kontinuierlichen Integrations-Pipelines vor, während Fertigungs- und Automobilunternehmen die Praxis zur Unterstützung der Sicherheit vernetzter Produkte und der NIS2-Lieferkettenauflagen einführen. Die Akzeptanz im Einzelhandel hinkt aufgrund geringer Margen hinterher, steigt aber, da API-gesteuerte Zahlungen das Betrugsrisiko erhöhen. Branchenspezifische Strafregime bestimmen letztendlich die Akzeptanzgeschwindigkeit.
Nach Integrationsphase:
IDE-Plugins gewinnen Marktanteile durch Fokus auf EntwicklererfahrungDas CI/CD-Pipeline-Scanning hielt 42,50 % der Abrechnungen 2025, da nächtliche Jobs Sicherheitsgates vor der Produktion durchsetzen. IDE-Plugins hingegen sollen mit einem CAGR von 25,08 % übertreffen, indem sie Fehler während der Code-Erstellung aufzeigen und laut der Kiro-Integration von Checkmarx vom Februar 2026 bis zu 90 % der Nacharbeit eliminieren. Entwickler fordern Feedback im Sekundenbruchteil, weshalb Anbieter leichtgewichtige Heuristiken in Editoren einsetzen und tiefe Datenflusspässe für CI-Jobs reservieren.
Zentralisierte Batch-Scans bleiben für veraltete Monolithen und Compliance-Audits bestehen, verlieren aber an relativem Einfluss. Führende Plattformen kombinieren nun die drei Scan-Stufen und korrelieren Warnmeldungen, sodass Ingenieure eine einheitliche Risikodarstellung statt unzusammenhängender Berichte erhalten. Kontextreiche Integration gewinnt Marktanteile und reduziert Warnmüdigkeit, wodurch Behebungsraten und nachweisbare Risikominderung im SAST-Markt gesteigert werden.
Geografische Analyse
Markt für statische Anwendungssicherheitstests in Nordamerika
Nordamerika erzielte 38,2 % des Umsatzes im Jahr 2025, angetrieben durch das CISA-Budget von 331 Millionen USD für kontinuierliche Diagnose und Schadensbegrenzung sowie eingebettete SBOM-Pilotprojekte, die statische Anwendungssicherheitstests zu einer vertraglichen Leistungspflicht machen. Die Umstellung des OMB auf risikobasierte Bescheinigungen begünstigt Plattformen, die statische Befunde mit der Laufzeitexposition korrelieren, und treibt die erneuerte Beschaffung bei Bundeslieferanten voran. Kanada gleicht seine Beschaffungssprache an, und mexikanische Regulierungsbehörden wenden DORA-ähnliche operative Tests auf grenzüberschreitende Banken an, was den regionalen Spielraum erweitert.
Markt für statische Anwendungssicherheitstests im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist der am schnellsten wachsende Markt mit einer prognostizierten CAGR von 25,27 % bis 2031. Taiwans nationale Cybersicherheitsstrategie 2025 schreibt Secure-by-Design-Bescheinigungen für Halbleiter- und Infrastruktur-Lieferketten vor. Der neuseeländische Cybersicherheits-Fahrplan 2026–2030 zielt auf Quantenbereitschaft und die Widerstandsfähigkeit kritischer Infrastrukturen ab, was Versorgungsunternehmen zur Einführung von Code-Scanning veranlasst. Fragmentierte Vorschriften in China, Japan, Indien und Südkorea schaffen Lokalisierungskomplexität, die Anbieter mit mehrsprachigen Regelwerken und regionalen Support-Teams begünstigt.
Markt für statische Anwendungssicherheitstests in Europa
Europa befindet sich an einem regulatorischen Scheideweg. DORA trat im Januar 2025 in Kraft und schreibt eine Vorfallmeldepflicht innerhalb von vier Stunden sowie bedrohungsgesteuerte Penetrationszyklen vor, die Quellcode-Bewertungen einschließen, während NIS2 und der Cyber Resilience Act zusätzliche Verpflichtungen auferlegen. Nur 14 der 27 Mitgliedstaaten hatten NIS2 bis Mitte 2025 vollständig umgesetzt, dennoch erreichen Durchsetzungsbußgelder bis zu 10 Millionen EUR (11,8 Millionen USD), was Unternehmen dazu veranlasst, die Einführung statischer Anwendungssicherheitstests zu beschleunigen. Anreize für souveräne Cloud-Lösungen und die Bevorzugung von On-Premises-Systemen bestehen bei Banken und Versicherungen fort, doch hybride Modelle verbreitern die Attraktivität durch die Balance zwischen Aufsicht und Elastizität.
Wettbewerbslandschaft
Autonome Lieferketten-Steuerungszentren
Der Markt für statische Anwendungssicherheitstests bleibt mäßig wettbewerbsintensiv. Synopsys, Veracode und Checkmarx führen das Unternehmenstier an und differenzieren sich durch hochpräzise Engines und KI-generierte Behebungsvorschläge. GitHub, GitLab und SonarSource nutzen die Community-Akzeptanz und betten SAST in Entwickler-Workflows mit nahezu null Wechselkosten ein. Die Veräußerung von Synopsys im Wert von USD 2,1 Milliarden im Jahr 2024 und die Private-Equity-Annäherung an Checkmarx unterstreichen den Konsolidierungsdruck.
Partnerschaften konkurrieren mit Akquisitionen; die Integration von Veracode mit Palo Alto Networks korreliert Code-Schwachstellen mit Cloud-Posture-Daten und zeigt Code-to-Cloud-Risikodarstellungen. Disruptoren wie DeepSource und OX-Security zielen auf selbstbedienende KMU-Käufer mit verbrauchsbasierter Preisgestaltung ab. Reduzierung falsch-positiver Ergebnisse, hybrides Scanning und agentische KI-Triage sind nun umkämpfte Funktionen. Anbieter, die große Sprachmodelle für kontextuelle Korrelation und die Erstellung vorgefertigter Compliance-Berichte nutzen, werden ihren Anteil an der Branche für statische Anwendungssicherheitstests ausbauen, da SAST als eigenständiges Tool zur Massenware wird.
Marktführer in der Branche für statische Anwendungssicherheitstests
-
Synopsys, Inc. (Software Integrity Group)
-
Veracode, Inc.
-
Checkmarx Ltd.
-
Snyk Limited (nur SAST-Modul)
-
Sonatype, Inc. (Code-Qualität & SAST)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für statische Anwendungssicherheitstests Unternehmen in diesem Bericht
- Synopsys Inc.
- Veracode Inc.
- Checkmarx Ltd.
- IBM Corporation
- Micro Focus Software Inc. (OpenText)
- HCL Software
- GitLab Inc.
- GitHub Inc.
- SonarSource SA
- Perforce Software Inc. (Klocwork)
- CAST Software
- Parasoft Corporation
- GrammaTech Inc.
- Embold Technologies GmbH
- Kiuwan Software SL
- Contrast Security Inc.
- ShiftLeft Inc.
- DeepSource Technologies Inc.
- RIPS Technologies
- OX-Security Ltd.
Neueste Industrielle Entwicklungen in Markt für statische Anwendungssicherheitstests
- März 2026: Checkmarx führte KI-SAST mit LLM-gestützter Analyse, Triage Assist und Remediation Assist ein, um den manuellen Aufwand zu reduzieren.
- März 2026: Veracode führte Veracode Fix für SCA ein und bündelte die Behebung von Multi-File-Pull-Requests.
- Februar 2026: Checkmarx erweiterte die Kiro-IDE-Unterstützung um Echtzeit-Scanning in Entwickler-Workflows.
- Januar 2026: Palo Alto Networks integrierte Veracode-Scanning in Cortex Cloud für Code-to-Cloud-Transparenz.
Globaler Berichtsumfang des Marktes für statische Anwendungssicherheitstests
Der Marktbericht für statische Anwendungssicherheitstests ist segmentiert nach Bereitstellungsmodus (On-Premises, Cloud-basiert, Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (IT und Telekommunikation, Bank-, Finanz- und Versicherungswesen, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, Einzel- und E-Commerce, Fertigung und Automobil, Sonstige Endnutzerbranche (Energie, Bildung)), Integrationsphase (IDE-Plugins, CI/CD-Pipeline und zentralisiertes Scanning) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| On-Premises |
| Cloud-basiert |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| IT und Telekommunikation |
| Bank-, Finanz- und Versicherungswesen |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Einzel- und E-Commerce |
| Fertigung und Automobil |
| Sonstige Endnutzerbranche (Energie, Bildung) |
| IDE-Plugins |
| CI/CD-Pipeline |
| Zentralisiertes Scanning |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
| Nach Bereitstellungsmodus | On-Premises | ||
| Cloud-basiert | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzerbranche | IT und Telekommunikation | ||
| Bank-, Finanz- und Versicherungswesen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Regierung und Verteidigung | |||
| Einzel- und E-Commerce | |||
| Fertigung und Automobil | |||
| Sonstige Endnutzerbranche (Energie, Bildung) | |||
| Nach Integrationsphase | IDE-Plugins | ||
| CI/CD-Pipeline | |||
| Zentralisiertes Scanning | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für statische Anwendungssicherheitstests im Jahr 2026?
Mordor Intelligence schätzt die Marktgröße für statische Anwendungssicherheitstests im Jahr 2026 auf USD 0,68 Milliarden und prognostiziert, dass sie bis 2031 USD 1,89 Milliarden erreichen wird.
Welcher Bereitstellungsmodus wächst am schnellsten?
Cloud-basiertes SAST soll bis 2031 mit einem CAGR von 20,4 % wachsen, da Organisationen elastische Rechenleistung und vereinfachte Integration anstreben.
Warum beschleunigt sich die Akzeptanz im Gesundheitswesen?
Die ab 2026 geltenden Regeln der US-amerikanischen Lebens- und Arzneimittelbehörde zur Computer-Software-Sicherung schreiben SBOMs und dokumentierte SDLC-Kontrollen vor und drängen Unternehmen aus dem Gesundheitswesen und den Biowissenschaften zu kontinuierlichem Code-Scanning.
Was ist das Haupthindernis für die SAST-Akzeptanz?
Hohe Falsch-Positiv-Raten beanspruchen Entwicklerzeit und untergraben das Vertrauen, obwohl Anbieter, die Ungenauigkeiten unter 5 % senken, diesen Trend umkehren.
Welche Region wird bis 2031 den größten neuen Umsatz beitragen?
Der asiatisch-pazifische Raum, angeführt durch die Richtlinien Taiwans, Singapurs und Neuseelands, soll mit einem CAGR von 22 % wachsen und die größten inkrementellen Ausgaben hinzufügen.