
Marktgröße und Marktanteil für Secure Access Service Edge
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 15.54 Milliarden US-Dollar |
| Marktgröße (2031) | 39.14 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 20.29 % |
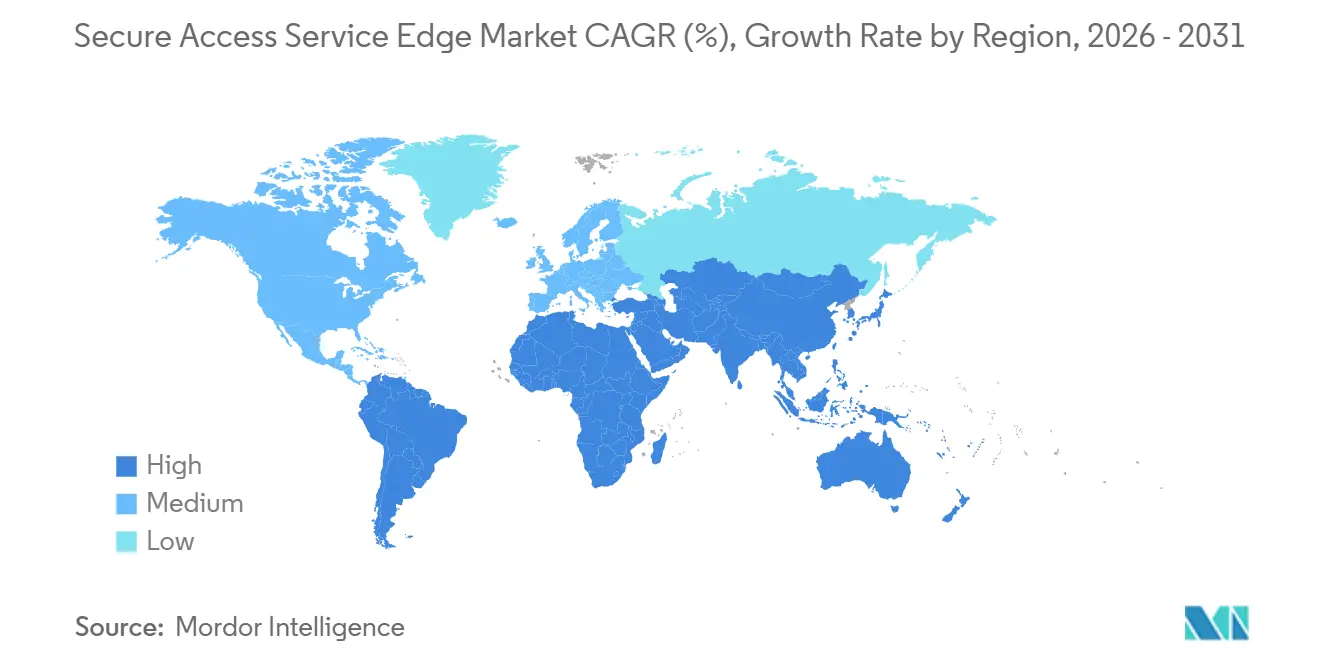
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
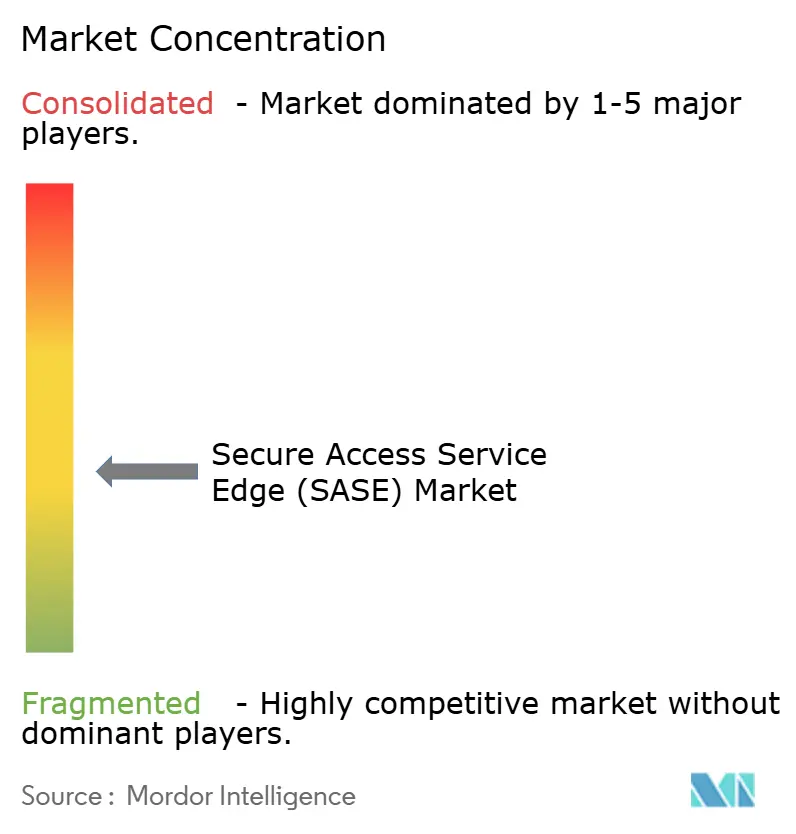
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Secure Access Service Edge von Mordor Intelligence
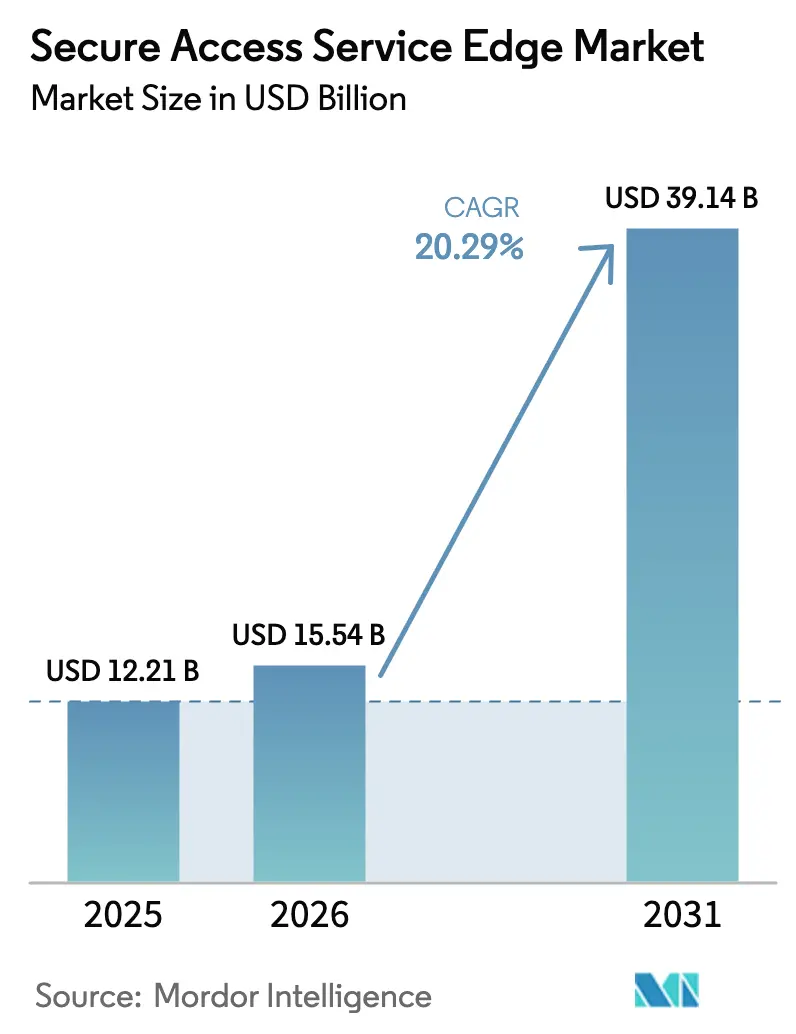
Die Marktgröße für Secure Access Service Edge wird voraussichtlich von 12,21 Milliarden USD im Jahr 2025 auf 15,54 Milliarden USD im Jahr 2026 steigen und bis 2031 einen Wert von 39,14 Milliarden USD erreichen, was einem Wachstum mit einer CAGR von 20,29 % über den Zeitraum 2026–2031 entspricht. Die Aussichten werden durch Unternehmen angetrieben, die Hub-and-Spoke-Netzwerke außer Betrieb nehmen, cloud-native Konvergenz einführen und softwaredefinierte Weitverkehrsnetze mit Zero-Trust-Sicherheitskontrollen integrieren. Große Technologiefusionen, die Ausweitung des 5G-Rollouts und Anforderungen an souveräne Clouds beschleunigen Anbieterinvestitionen, während Managed-Service-Anbieter schlüsselfertige Abonnements bündeln, die Kapitalkosten senken. Latenzsensible Branchen wie Finanzdienstleistungen setzen auf siliziumbasierte Inspektion, während datensensible Sektoren lokale Präsenzpunkte im Land fordern, was die Produkt-Roadmaps im Markt für Secure Access Service Edge (SASE) prägt. Der Wettbewerb zwischen Anbietern dreht sich nun um automatisierte Richtlinien-Engines, Latenzgarantien unter 50 Millisekunden und gebündelte Bedrohungsinformationen, die den Arbeitsaufwand im Sicherheitsbetrieb reduzieren.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot führte Sicherheit als Dienst mit einem Marktanteil von 58,34 % im Markt für Secure Access Service Edge im Jahr 2025, während Netzwerk als Dienst bis 2031 voraussichtlich mit einer CAGR von 20,63 % wachsen wird.
- Nach Bereitstellungsmodus hielt Cloud-natives SASE im Jahr 2025 einen Anteil von 67,53 %, während Hybrid-SASE bis 2031 voraussichtlich mit einer CAGR von 20,81 % wachsen wird.
- Nach Unternehmensgröße trugen Großunternehmen 63,14 % des Umsatzes im Jahr 2025 bei, doch kleine und mittlere Unternehmen werden bis 2031 voraussichtlich eine CAGR von 20,66 % verzeichnen.
- Nach Endnutzer-Branche führten Banken, Finanzdienstleistungen und Versicherungen mit einem Marktanteil von 26,78 % im Markt für Secure Access Service Edge (SASE) im Jahr 2025; das Gesundheitswesen und die Biowissenschaften werden bis 2031 mit einer CAGR von 21,69 % wachsen.
- Nach Zugriffskanal hielten Remote- und mobile Nutzer im Jahr 2025 einen Marktanteil von 47,91 % im SASE-Markt, während IoT- und Edge-Geräte bis 2031 für eine CAGR von 20,87 % positioniert sind.
- Nach Geografie entfiel auf Nordamerika im Jahr 2025 ein Umsatzanteil von 39,76 %, und der asiatisch-pazifische Raum wird bis 2031 die schnellste CAGR von 21,24 % erzielen.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Konvergenz von SD-WAN, FWaaS, SWG, CASB und ZTNA zu einem einheitlichen cloud-nativen Stack | +4.2% | Global, mit früher Einführung in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Anstieg der Remote- und Hybrid-Belegschaft nach 2025 | +3.8% | Global, insbesondere Nordamerika, Europa und urbaner asiatisch-pazifischer Raum | Kurzfristig (≤ 2 Jahre) |
| Wachsende Übernahme schlüsselfertiger SASE-Angebote durch MSSP | +3.1% | Nordamerika, Europa, mit Ausstrahlungseffekten auf Lateinamerika und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Zunehmende Anforderungen an souveräne Clouds und Datenspeicherung in Europa und dem asiatisch-pazifischen Raum | +3.5% | Europa, China, Indien, Südostasien, mit aufkommenden Anforderungen im Nahen Osten | Langfristig (≥ 4 Jahre) |
| Integration von eSIM-nativem Zero-Trust-SASE für zellulare IoT-Flotten | +2.4% | Fertigungszentren im asiatisch-pazifischen Raum, nordamerikanische Automobilindustrie, europäische Industrie | Langfristig (≥ 4 Jahre) |
| Sicherheitsauslagerung auf Chip-Ebene (SmartNIC / DPU) zur Ermöglichung von Inline-Inspektion bei 100 Gbps+ | +2.9% | Global, konzentriert in Finanzdienstleistungen und Hyperscale-Cloud-Regionen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Konvergenz von SD-WAN, FWaaS, SWG, CASB und ZTNA zu einem einheitlichen cloud-nativen Stack
Unternehmen fassen fünf ehemals getrennte Kontrollen in einem einzigen SASE-Fabric zusammen, um Konsolenüberlastung und Richtliniendrift zu beseitigen – eine Entwicklung, die laut Gartner die laufenden Betriebskosten für Netzwerksicherheit um 40 % senkt. Mit allem in einer einzigen Richtlinien-Engine kann ein Phishing-Alarm im sicheren Web-Gateway nun eine sofortige Sitzungssperrung beim Cloud-Zugriffsbroker und eine Gerätequarantäne ohne benutzerdefinierte Skripte auslösen, wodurch die Reaktionszeit auf Sekunden verkürzt wird.[1]PCI Security Standards Council, "PCI DSS v4.0," pcisecuritystandards.org Anbieter beschleunigen die Einführung durch Hyperscale-Allianzen; Palo Alto Networks und Google Cloud stellen SASE-Knoten am Edge vorab bereit, sodass Kunden Mikrosegmentierung über APIs statt über Hardware-Beschaffung aktivieren können, was die Rollout-Zeit von Monaten auf Tage verkürzt. Finanzinstitute führen die Einführung an, da PCI DSS v4.0 eine kontinuierliche, segmentweite Überwachung fordert, die Multi-Anbieter-Stacks nur schwer prüfen können. Mit zunehmender Reife einheitlicher Plattformen fügen diese Empfehlungen für maschinell lernende Richtlinien hinzu, die Absichten in Regeln übersetzen und den Verwaltungsaufwand für bereits überlastete Sicherheitsteams reduzieren.
Anstieg der Remote- und Hybrid-Belegschaft nach 2025
Remote-Arbeit ist bis 2025 bei etwa einem Drittel der OECD-Beschäftigung fest verankert und löst den festen Perimeter auf, den VPNs einst schützten.[2]Internationale Arbeitsorganisation, "Weltbeschäftigungs- und Sozialausblick 2025," ilo.org SASE setzt identitätszentrierte Regeln unabhängig vom Netzwerk durch, sodass Mitarbeiter von Heim-Breitband oder 5G-Hotspots aus eine Verbindung herstellen können, ohne den Datenverkehr zu einem Rechenzentrum zurückzuleiten. Netskopes agentenloses DLP scannt SaaS-Uploads in Echtzeit und beweist, dass Sicherheit unsichtbar laufen kann, ohne die Benutzererfahrung zu beeinträchtigen. Die US-amerikanischen Centers for Medicare & Medicaid Services meldeten zwischen 2024 und 2025 einen Anstieg der virtuellen Besuche um 63 %, was Krankenhäuser dazu zwang, die persönlichen Geräte von Klinikern unter HIPAA zu sichern. Unternehmen schlossen auch regionale Rechenzentren und leiteten den Datenverkehr direkt zu Cloud-Präsenzpunkten, wodurch die WAN-Ausgaben um mehr als ein Drittel gesenkt und gleichzeitig die SaaS-Latenz verbessert wurde.
Wachsende Übernahme schlüsselfertiger SASE-Angebote durch MSSP
Managed-Security-Service-Anbieter bündeln SASE mit 24-Stunden-Überwachung und Incident-Response und geben mittelständischen Unternehmen unternehmensgerechte Kontrollen, ohne ein Security-Operations-Center besetzen zu müssen. Die Partnerschaft von AT&T mit Palo Alto Networks ermöglicht es dem Netzbetreiber, Prisma SASE zusammen mit 5G-Konnektivität weiterzuverkaufen und Netzwerk-Slices durch Sicherheitswert statt durch Bandbreitenpreise zu monetarisieren. Mandantenfähige Orchestrierung ermöglicht es einem einzigen MSSP-Team, Hunderte von Kundenmandanten von einer einzigen Konsole aus zu verwalten, was Skaleneffekte erzeugt, die die Abonnementpreise unter die Kosten herkömmlicher Firewall-Erneuerungen drücken. Cato Networks gab an, dass 42 % seiner Buchungen im Jahr 2025 über Kanalpartner erfolgten, gegenüber 28 % ein Jahr zuvor, was den Wiederverkäufer-Schwung unterstreicht. Die schnelle Aktivierung, oft zwei Wochen vom Kaufauftrag bis zur Produktion, macht schlüsselfertiges SASE zu einer bevorzugten Option für Fusionen, die Netzwerke unter strengen regulatorischen Fristen vereinheitlichen müssen.
Zunehmende Anforderungen an souveräne Clouds und Datenspeicherung in Europa und dem asiatisch-pazifischen Raum
Zunehmende Lokalisierungsvorschriften zwingen Anbieter, Inspektionsknoten innerhalb nationaler Grenzen einzusetzen und Schlüssel lokal zu hinterlegen, wodurch Compliance zu einem primären Wachstumsmotor wird. Der Datengesetz der Europäischen Union verpflichtet Cloud-Anbieter nun nachzuweisen, dass ausländische Regierungen die Offenlegung von Daten von EU-Bürgern nicht erzwingen können, was die Nachfrage nach SASE-Plattformen mit regionaler Schlüsselverwahrung ankurbelt.[3]Europäische Zentralbank, "Auslagerungsleitlinien für Kreditinstitute," ecb.europa.eu Chinas geändertes Cybersicherheitsgesetz verpflichtet Betreiber kritischer Informationsinfrastrukturen, persönliche und sensible Geschäftsdaten im Inland zu speichern, was multinationale Unternehmen dazu veranlasst, duale SASE-Fabrics zu betreiben – eines für China und eines für den Rest der Welt. Indiens Gesetz zum Schutz digitaler personenbezogener Daten setzt ähnliche Einschränkungen und knüpft Verstöße an 2 % des globalen Umsatzes, was die Einführung lokal gehosteter SASE-Präsenzpunkte beschleunigt. Saudi-Arabiens Vision 2030 reserviert 6,4 Milliarden USD für souveräne Zonen und belohnt Anbieter, die mit inländischen Netzbetreibern zusammenarbeiten, um Anforderungen an die Verarbeitung im Land zu erfüllen. Diese Gesetze wandeln regionale Compliance-Budgets in wiederkehrende SASE-Abonnements um und schaffen eine dauerhafte, regulierungsverankerte Nachfrage.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Inline-Sicherheitslatenz für Echtzeit-Anwendungen | -1.8% | Global, akut in Finanzzentren und der asiatisch-pazifischen Fertigung | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifizierten SASE-Architekten und -Betreibern | -1.6% | Global, am stärksten in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Steigende Egress-Gebühren von SaaS-Anbietern für Hyperscale-Inspektionsworkloads | -1.3% | Global, konzentriert in Multi-Cloud-Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Proprietäre Richtliniensprachen, die die Multi-Anbieter-Orchestrierung behindern | -1.1% | Global, insbesondere Großunternehmen mit heterogenen Stacks | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Inline-Sicherheitslatenz für Echtzeit-Anwendungen
Deep-Packet-Inspektion und TLS-Entschlüsselung fügen dem verschlüsselten Datenverkehr eine Verzögerung von 12–35 Millisekunden hinzu – eine Marge, die Hochfrequenzhändler ablehnen, weil Mikrosekunden für den Gewinn entscheidend sind. Fortinet begegnet der Verzögerung durch die Integration von NVIDIA BlueField-3 DPUs, die die Inspektion bei 100 Gbps auslagern, ohne die CPU zu belasten, aber der Hardware-Aufpreis liegt 40–60 % über reiner Software-Ausrüstung. Selbst mit Silizium-Unterstützung erleben Unternehmen im asiatisch-pazifischen Raum Überlastungen an grenzüberschreitenden Austauschpunkten, die die End-to-End-Verzögerung verdoppeln, sodass Fabriken SASE für zeitkritische Steuerleitungen oft umgehen. Cloud-native Anbieter versuchen dies mit über 300 globalen Präsenzpunkten zu lösen, doch jeder Standort benötigt kontinuierliche Kapitalzuführung, was die Skalierbarkeit der Edge-Dichte begrenzt. Solange der Inspektionsaufwand nicht unter die Anwendungsschwellenwerte fällt, wird die Latenz die Bereitstellung in Sprach-, Video- und algorithmischen Handels-Workloads einschränken.
Mangel an qualifizierten SASE-Architekten und -Betreibern
Die Konvergenz von Routing, Cloud-Automatisierung und Zero-Trust-Sicherheit erfordert eine Talentmischung, die nur begrenzt verfügbar ist. ISC2 schätzte im Jahr 2025 eine globale Cybersicherheitslücke von 4,1 Millionen Personen, wobei SASE-Rollen zu den am schwersten zu besetzenden gehören, da formale Lehrpläne dem Produkt-Rollout hinterherhinken. Weniger als 8.000 Fachleute weltweit hielten bis Mitte 2025 die Spezialistenzertifizierung von Palo Alto Networks, weit weniger als die 50.000 Live-Bereitstellungen, die der Anbieter meldete. Die mittleren Gehälter für SASE-Architekten in Nordamerika erreichten im Jahr 2025 145.000 USD, 22 % über dem Gehalt traditioneller Netzwerkingenieure, was die Betriebskosten von Dienstleistern in die Höhe treibt. Die Lernkurve von 12 bis 18 Monaten verzögert den Projektwert und drängt viele mittelständische Unternehmen zu Managed Services, was die Kanalkonzentration verstärkt und die Anpassungsflexibilität einschränkt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
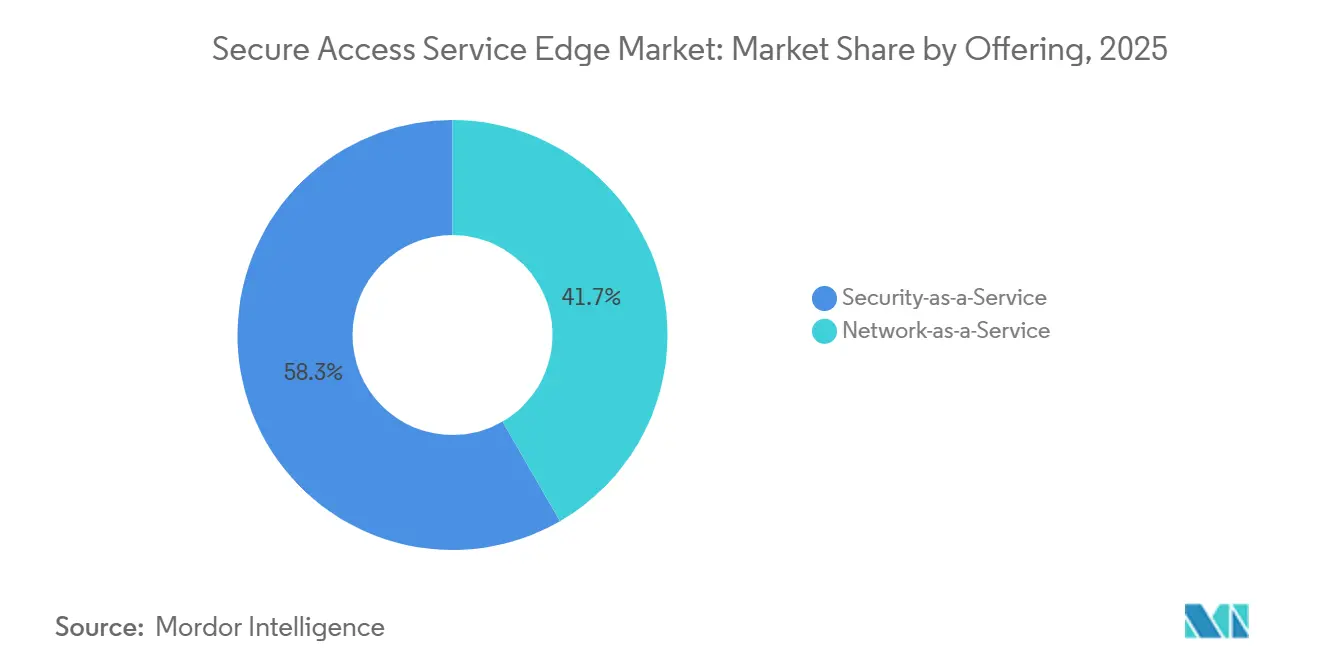
Sicherheitsfunktionen dominieren, doch Konnektivität gewinnt an DynamikDer Marktanteil für Secure Access Service Edge für Sicherheit als Dienst erreichte im Jahr 2025 58,34 % und spiegelt den Schwerpunkt der Unternehmen auf Bedrohungsabwehr und Datenverlustkontrollen wider. Finanzinstitute trieben die Einführung voran, da Prüfungen Verschlüsselung und Anomalieerkennung intensiver unter die Lupe nehmen als Betriebszeiten. Über den Prognosehorizont hinaus wird Netzwerk als Dienst voraussichtlich die schnellste CAGR von 20,63 % verzeichnen und den SASE-Markt vorantreiben, da internetbasierter Transport MPLS-Leitungen ersetzt und Pfadauswahlanalysen zu einem integralen Bestandteil der Leistungsoptimierung werden.
Die Konsolidierung von Zweigstellen hebt auch Netzwerkmodule an, da Organisationen regionale Hubs schließen und sich auf dynamische Routenoptimierung verlassen, um die SaaS-Reaktionsfähigkeit aufrechtzuerhalten. Einzelhandelsgruppen veranschaulichen, dass die Kassenlatenz direkt mit der Kundenzufriedenheit zusammenhängt, sodass Filialinhaber intelligente Pfadsteuerung priorisieren, selbst wenn Sicherheitsmodule im Hintergrund laufen. Anbieter, die tiefe Pfadsichtbarkeit mit Zero-Trust-Richtlinienorchestrierung verbinden, gewinnen Budgets von Infrastruktur- und Sicherheitsteams und verwischen die historische Trennung innerhalb der Branche für Secure Access Service Edge.


Nach Bereitstellungsmodus:
Cloud-native Architekturen führen, Hybrid-Modelle beschleunigen sichCloud-natives SASE erfasste im Jahr 2025 einen Anteil von 67,53 % und zieht weiterhin Greenfield-Einführer an, die vollständig auf Appliance-basierte Firewalls verzichtet haben. Mandantenfähige Clouds verarbeiten Millionen gleichzeitiger Verbindungen und beseitigen den Wartungsaufwand für Kunden, was die Marktentwicklung für Secure Access Service Edge stärkt. Dennoch wenden sich stark regulierte Sektoren dem Hybrid-SASE zu, das bis 2031 voraussichtlich mit einer CAGR von 20,81 % wachsen wird, um Anforderungen an die Datenspeicherung zu erfüllen und gleichzeitig die zentrale Kontrolle zu bewahren.
Europäische Banken halten die Zahlungsverarbeitung typischerweise vor Ort, während sie Web- und SaaS-Datenverkehr an Cloud-Inspektionsknoten weiterleiten und dabei Latenz mit Compliance in Einklang bringen. Die Portabilität von Richtlinien bleibt entscheidend, sodass Plattformen, die eine schrittweise Migration ohne Neuschreiben von Regeln unterstützen, sich differenzieren. Latenz bleibt der entscheidende Faktor: Cloud gleicht E-Mail- und Kollaborationsleistung aus, aber Sprache und Video erfordern oft lokale Inspektion, was die Nachfrage nach hybrider Flexibilität im SASE-Markt aufrechterhält.
Nach Unternehmensgröße:
Großunternehmen dominieren die Ausgaben, KMU treiben das VolumenwachstumGroßunternehmen erwirtschafteten 63,14 % des Umsatzes im Jahr 2025, da weitläufige Zweigstellenstrukturen und mehrschichtige Compliance-Verpflichtungen Vertragswerte im mehrstelligen Millionenbereich ergeben. Diese Käufer benötigen maßgeschneiderte Integrationen mit älteren Sicherheitsinformations- und Ereignisverwaltungstools, was zu einem anhaltenden Dienstleistungsumsatz im Markt für Secure Access Service Edge beitragen wird. Im Gegensatz dazu werden kleine und mittlere Unternehmen bis 2031 die schnellste CAGR von 20,66 % verzeichnen, da Managed-Service-Anbieter nutzerbasierte monatliche Abonnements anbieten, die den Bedarf an teuren Appliance-Käufen eliminieren und den adressierbaren Markt erweitern.
Die schlüsselfertige Aktivierung ermöglicht es KMU, in Wochen statt in Quartalen bereitzustellen – ein entscheidender Vorteil für professionelle Dienstleistungsunternehmen, die sich schnell an Kundenanforderungen anpassen. Diese schnelle Bereitstellungsfähigkeit ermöglicht es KMU, in dynamischen Marktbedingungen wettbewerbsfähig und reaktionsfähig zu bleiben. Angesichts einer höheren Abwanderungsrate in dieser Gruppe sind Anbieter jedoch gezwungen, Richtlinienanpassungen und Bedrohungsreaktionen zu automatisieren. Diese Automatisierungsbemühungen zielen darauf ab, den Betrieb zu rationalisieren, Supportkosten zu verwalten und die Rentabilität aufrechtzuerhalten, während die Margen im SASE-Markt geschützt werden.
Nach Endnutzer-Branche:
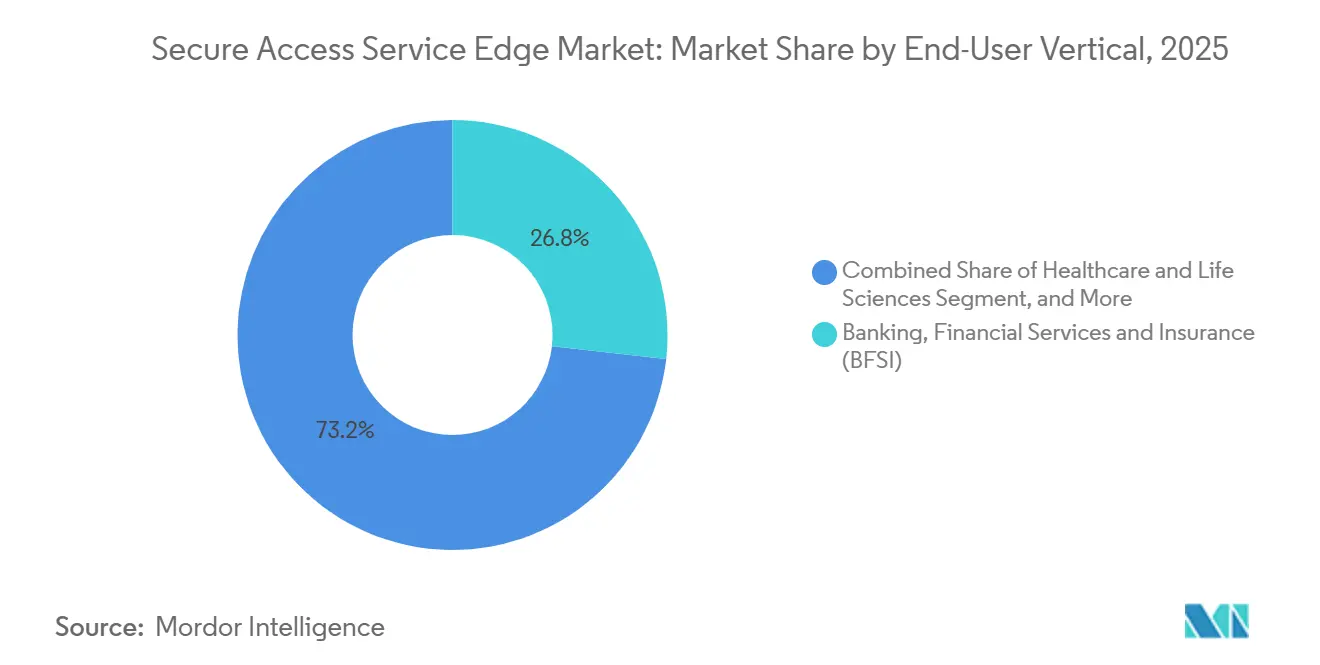
Finanzdienstleistungen führen, Gesundheitswesen wächst starkFinanzinstitute behielten im Jahr 2025 26,78 % der Ausgaben, da Zahlungsregulatoren Zero-Trust-Segmentierung über alle Netzwerksegmente hinweg durchsetzten. Hochfrequenzhändler fordern zudem siliziumgestützte Inspektion, um Mikrosekunden-Verzögerungen zu begrenzen, was Anbieter zur DPU-Integration drängt. Das Gesundheitswesen und die Biowissenschaften verzeichnen bis 2031 die schnellste CAGR von 21,69 % und erweitern die Marktgröße für Secure Access Service Edge für klinische Workloads, die elektronische Akten synchronisieren und Telemedizin unter HIPAA-Aufsicht ermöglichen.
Andere Branchen wachsen aus unterschiedlichen Gründen: Der Einzelhandel rüstet sich gegen Lieferkettenangriffe, Telekommunikationsbetreiber integrieren SASE in 5G-Slices, und die Fertigung erprobt OT-bewusste Richtlinien, die ältere Werknetzwerke schützen. Die staatliche Einführung bleibt aufgrund von Beschaffungszyklen bedächtig, doch föderale Zero-Trust-Mandate setzen Fristen für 2027, was auf einen steilen Anstieg in der Mitte des Prognosezeitraums im Markt für Secure Access Service Edge hindeutet.

Nach Zugriffskanal:
Remote-Nutzer dominieren, IoT-Geräte entstehenRemote- und mobile Mitarbeiter erwirtschafteten im Jahr 2025 47,91 % des Kanalumsatzes und zeigen, wie hybrides Arbeiten die Zero-Trust-Richtliniendurchsetzung in den täglichen Betrieb eingebettet hat. Zweigstellen sind langsam, aber für regionale Unterstützung und Lagerhubs nach wie vor relevant. IoT- und Edge-Geräte werden eine CAGR von 20,87 % antreiben und dem SASE-Markt Milliarden von Authentifizierungsereignissen hinzufügen, da Fabriken und autonome Fahrzeuge eSIM-verknüpfte Identitäten einbetten, die den VPN-Overhead umgehen.
Da ein einzelnes Werk Zehntausende von Sensoren beherbergt, werden Plattformen, die für Mensch-Nutzer-Verhältnisse ausgelegt sind, überwältigt, was Skalierungsherausforderungen aufwirft. Diese Herausforderungen entstehen durch das schiere Datenvolumen, das von den Sensoren erzeugt wird und traditionelle Systeme belasten und ein effizientes Management behindern kann. Als Reaktion darauf nutzen Anbieter KI-gesteuerte Gruppierung, um Geräte nach Verhalten zu clustern. Dieser Ansatz lindert nicht nur die Administratorermüdung durch vereinfachtes Gerätemanagement, sondern wahrt auch Least-Privilege-Kontrollen und gewährleistet robuste Sicherheitsmaßnahmen im Markt für Secure Access Service Edge.
Geografische Analyse
Nordamerikanischer Markt für Secure Access Service Edge
Nordamerika behauptete eine führende Position, indem es strenge bundesstaatliche Compliance-Rahmenwerke mit reichlich Risikokapital kombinierte, das aggressive Produktinnovationen absichert. Öffentliche Cloud-Anbieter erlangten FedRAMP-Zulassungen, die Bundesbehörden und Verteidigungsauftragnehmer in frühe Produktionspiloten einbanden. Siliziumbasierte Beschleunigung bei der Dateninspektion gewann an den Handelsplätzen der Wall Street an Beliebtheit, wo Mikrosekunden über Gewinne entscheiden. Managed-Service-Anbieter in den Vereinigten Staaten erweiterten ihre Kanalreichweite, indem sie Secure Access Service Edge in 5G-Geschäftspakete integrierten und so stetige Erneuerungszyklen im Markt für Secure Access Service Edge förderten.
Asiatisch-pazifischer Markt für Secure Access Service Edge
Die Aussichten für den asiatisch-pazifischen Raum verbessern sich, da Chinas Änderungen der Cybersicherheitsgesetzgebung und Indiens Datenschutzgesetz eine Verarbeitung im Inland vorschreiben und multinationale Unternehmen dazu zwingen, souveräne Infrastrukturen aufzubauen. Inländische Marktführer wie Huawei und Tata Communications nutzen ihre regulatorische Vertrautheit, um nationale Projekte zu sichern, während in den USA ansässige Anbieter mit regionalen Rechenzentrumsbetreibern kooperieren, um Compliance-Lücken zu schließen. Der rasche Ausbau von 5G und mobile-first-Geschäftsmodelle in Südostasien stützen eine robuste Nachfrage und halten den asiatisch-pazifischen Raum an der Spitze des Wachstums im Markt für Secure Access Service Edge.
Europäischer Markt für Secure Access Service Edge
Europa balanciert eine vorsichtige Beschaffungspolitik mit fortschrittlicher Gesetzgebung zur Förderung digitaler Souveränität. Das Datengesetz verpflichtet Anbieter zu strengen Offenlegungskontrollen und treibt die Akzeptanz bei Unternehmen voran, die Prüfern gegenüber ihre Compliance nachweisen mssen. Nordische Länder setzen auf mit erneuerbaren Energien betriebene Rechenzentren, die mit unternehmerischen Nachhaltigkeitsverpflichtungen übereinstimmen und Inspektions-Workloads zu lokalen Präsenzpunkten verlagern. Steigende Prämien für Cyberversicherungen motivieren kontinentale Unternehmen zusätzlich, einheitliche Zero-Trust-Rahmenwerke einzusetzen, und unterstützen die schrittweise Expansion des Marktes für Secure Access Service Edge in den Mitgliedstaaten.

Regulatorisches Umfeld
Beschaffung und Einführung von SASE sind zunehmend an formale Zero-Trust- und Cloud-Sicherheitsrahmenwerke gebunden, mit einem Schwerpunkt in den Vereinigten Staaten und der Europäischen Union. Im Juni 2026 veröffentlichte die U.S. Cybersecurity and Infrastructure Security Agency (CISA) eine Leitlinie zur Nutzung von SASE in einer modernen Trusted Internet Connections (TIC) 3.0-Lösung. Die Leitlinie bekräftigt eine Verlagerung von perimeterzentrierten TIC-Ansätzen hin zu cloud-bereitgestellten Sicherheitskontrollen im Einklang mit Zero Trust und baut auf NIST-Veröffentlichungen auf, die viele Unternehmen zur Bewertung ihrer Architekturen heranziehen (einschließlich NIST SP 800-215 und zugehöriger Leitlinien zu Microservices und Zero Trust).
In Europa erhöhen sich überlappende Cybersicherheits- und Resilienzpflichten weiterhin die Anforderungen an SASE-Anbieter, die als IKT-Drittanbieter tätig sind. DORA trat im Januar 2025 für regulierte Finanzunternehmen und deren kritische IKT-Anbieter in Kraft, während die Mitgliedstaaten NIS2 bis Oktober 2024 umsetzen mussten und die Kommission die Durchführungsverordnung (EU) 2024/2690 erließ, um Sicherheitsmaßnahmen für bestimmte Cloud- und Managed-Service-Anbieter festzulegen. Zusammen erhöhen diese Anforderungen die Nachfrage nach prüfbaren Kontrollen, Vorfallsmeldungen und Zusicherungen zur Sicherheit der Lieferkette innerhalb von SASE-Verträgen. Der Cyber Resilience Act (Verordnung (EU) 2024/2847), der seit Oktober 2024 in Kraft ist, erhöht zusätzlich die Erwartungen an die Cybersicherheitseigenschaften von Produkten mit digitalen Elementen und prägt damit die Roadmaps der SASE-Anbieter für Zusicherungen und Attestierungen.
Wertschöpfungskettenanalyse
Die SASE-Wertschöpfungskette beginnt mit grundlegender Infrastruktur, einschließlich Hyperscale-Cloud-Plattformen und carrier-tauglicher Backbone-Konnektivität. Sie erstreckt sich dann auf global verteilte Präsenzpunkte (PoPs), die in Colocation- und Rechenzentrums-Ökosystemen gehostet werden, wo Anbieter Inspektion und Richtliniendurchsetzung näher an Nutzer und Anwendungen bringen. Zentrale Technologiebausteine umfassen SD-WAN, ZTNA, SWG, CASB und FWaaS sowie leistungsstarke TLS-Entschlüsselungs- und Single-Pass-Inspektions-Engines, die weitgehend die Latenz- und Durchsatzökonomie sowohl für Echtzeit- als auch für regulierte Workloads bestimmen.
Auslieferung und Markteinführung werden zudem durch Vertriebskanäle geprägt, die SASE eher als verwaltetes Ergebnis denn als eigenständiges Toolset verpacken. Dies verbindet Anbieter, globale Systemintegratoren und Managed-Security-Service-Anbieter innerhalb eines wiederkehrenden Abonnementmodells. Zum Beispiel ging Tech Mahindra im März 2026 eine Partnerschaft mit Fortinet ein, um weltweit eine verwaltete, einheitliche SASE-Lösung bereitzustellen, und Netskope erweiterte im Mai 2026 seine Partnerschaft mit Deloitte, um verwaltete SASE-Dienste in EMEA anzubieten. In der Phase nach der Implementierung konzentriert sich der Wert auf das Lebenszyklusmanagement von Richtlinien, Aktualisierungen der Bedrohungsanalyse, Workflows zur Reaktion auf Vorfälle und Compliance-Berichte, während die Kundenbindung von der Interoperabilität der Plattform (APIs sowie Identitäts- und Endpunktintegrationen) und der PoP-Dichte abhängt, die die Nutzererfahrung innerhalb der unternehmensinternen Latenzgrenzen hält.
Wettbewerbslandschaft
Die fünf größten Anbieter – Palo Alto Networks, Zscaler, Cisco Systems, Fortinet und Cloudflare – machten zusammen etwa 42 % der cloud-nativen Bereitstellungen im Jahr 2025 aus, was auf eine moderate Konzentration im Markt für Secure Access Service Edge hindeutet. Strategische Übernahmen nahmen zu, darunter der Kauf von Identitäts-Assets durch Palo Alto Networks zur nativen Integration von Privileged-Access-Management und die Integration von Sicherheitsanalysen durch Cisco Systems im Wert von 28 Milliarden USD. Disruptoren wie Cato Networks und Versa Networks nutzen mandantenfähige Orchestrierung, um hardware-zentrierte Platzhirsche um bis zu 40 % zu unterbieten und Managed-Service-Anbieter-Deals zu gewinnen.
Die technologische Differenzierung konzentriert sich nun auf KI-gesteuerte Richtlinienautomatisierung, Edge-Dichte, die die Latenz unter 50 Millisekunden hält, und Silizium-Auslagerung für verschlüsselten Datenverkehr bei 100 Gigabit pro Sekunde. Anbieter richten ihre Markteinführungsstrategien auch nach Branchen aus. Fortinet entwickelt OT-bewusste Module für die Fertigung, während Proofpoint sich auf E-Mail-Sicherheit in Finanzinstituten konzentriert. Der Preisdruck steigt, da Kanalpartner hohe Mengenrabatte aushandeln, was kleinere Akteure zur Konsolidierung oder Spezialisierung auf Nischen innerhalb der SASE-Branche zwingt.
Das US-amerikanische Nationale Institut für Standards und Technologie aktualisierte seine Zero-Trust-Referenz im Jahr 2024 und ermöglichte es Käufern, Architekturen unabhängig vom Anbietermarketing zu bewerten. Diese Transparenz senkt die Wechselhürden und verstärkt den Wettbewerbsdruck. Insgesamt vereint das Ökosystem breite Plattformgiganten, regionale Spezialisten und funktionsorientierte Herausforderer, die alle darum wetteifern, Verträge zu sichern, bevor regulatorische Mandate SASE in spät einführenden Sektoren zur Pflicht machen.
Marktführer für Secure Access Service Edge
Akamai Technologies, Inc.
Broadcom Inc.
Check Point Software Technologies Ltd.
Cisco Systems, Inc.
Fortinet, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Secure Access Service Edge
- Akamai Technologies, Inc.
- Barracuda Networks, Inc.
- Broadcom Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Cato Networks Ltd.
- Forcepoint LLC
- Fortinet, Inc.
- Hewlett Packard Enterprise Company
- Huawei Technologies Co., Ltd.
- International Business Machines Corporation
- Juniper Networks, Inc.
- Netskope, Inc.
- Palo Alto Networks, Inc.
- Perimeter 81 Ltd.
- Proofpoint, Inc.
- Sangfor Technologies Inc.
- Tata Communications Limited
- Versa Networks, Inc.
- VMware, Inc.
- Zscaler, Inc.
- Aryaka Networks, Inc.

Marktchancen und Zukunftsaussichten
Regulierungsbedingte Architekturänderungen schaffen erkennbare Freiräume für souveräne und landesinterne SASE-Bereitstellungen, insbesondere dort, wo Inspektion, Protokollierung und Schlüsselverwaltung innerhalb definierter Rechtsräume verbleiben. Europa liefert ein klares Beispiel: NIS2-Pflichten, die Anwendung von DORA ab Januar 2025 und eine strengere Governance grenzüberschreitender Datenübertragungen verschieben die Käuferpräferenz hin zu lokal betriebenen SASE-Stacks. Im Juni 2026 kündigte Versa Networks die Aktivierung eines vollständig souveränen SASE-Angebots an, das von der noris network AG betrieben wird, um Verkehrsinspektion und Richtliniendurchsetzung für compliance-getriebene Anwendungsfälle innerhalb Deutschlands zu halten.
Ein zweiter Chancenbereich sind Modernisierungsprogramme im öffentlichen Sektor und in regulierten Branchen, die Zero-Trust-Leitlinien in Beschaffungsmuster übersetzen, welche cloud-bereitgestellte Sicherheit und standardisierte Bewertungsartefakte bevorzugen. Im Juni 2026 veröffentlichte CISA eine Leitlinie zur Nutzung von SASE in einer modernen TIC-3.0-Lösung, die die Migration von Behörden weg von veralteten Internet-Ausgangsmodellen hin zu identitäts- und richtlinienzentrierten Zugangskontrollen unterstützt. Dies erweitert auch die Nachfrage nach SASE-Plattformen, die kontinuierliche Bewertungs- und Autorisierungs-Workflows operationalisieren und Kontrollen auf NIST-abgestimmte Referenzen abbilden können. Über Compliance und Beschaffung hinaus verlagern sich Unternehmensanforderungen hin zur Governance von KI- und Maschinenverkehr innerhalb derselben Richtlinienebene wie Nutzer und Filialen, was die Nachfrage nach SASE-Angeboten erhöht, die aufkommende KI-bezogene Datenflüsse über SaaS-, Web- und private Anwendungen hinweg klassifizieren und kontrollieren können.
Recent Industry Developments in Markt für Secure Access Service Edge
- Juli 2026: Akamai schloss die Übernahme des Anbieters für sichere Unternehmensbrowser LayerX ab und ergänzte damit Kontrollen auf Browser-Ebene für den Zugriff der Belegschaft und die Governance der KI-Nutzung. Der Deal erweitert Akamais Sicherheitsstack näher an den Endpunkt und stärkt SASE-nahe Fähigkeiten zum Schutz verwalteter und nicht verwalteter Nutzersitzungen, wodurch die Abhängigkeit von separaten Enterprise-Browser-Tools verringert wird.
- Mai 2026: Cisco kündigte die allgemeine Verfügbarkeit von Cisco SASE mit Meraki an, wodurch Meraki-SD-WAN-Verkehr mit Cisco Secure Access integriert werden kann. Dies stärkt Ciscos durchgängige Strategie zur Konvergenz von Netzwerk- und Sicherheitsrichtlinien über Filialen und Remote-Nutzer hinweg, was die Migration von appliance-zentrierter WAN-Sicherheit zu cloud-bereitgestellter Inspektion vereinfachen kann.
- Dezember 2025: Palo Alto Networks ging eine Partnerschaft mit Google Cloud ein, um Prisma SASE in verteilte Edge-Knoten einzubetten und so die Bereitstellungszeiten zu verkürzen. Dieser Schritt verbindet die Hyperscaler-Präsenz mit der SASE-Bereitstellung, verbessert die Time-to-Value für Kunden, die auf cloud-native Sicherheitskontrollen standardisieren, und erweitert gleichzeitig die Edge-Kapazitätsoptionen für latenzsensible Anwendungsfälle.


Markt für Secure Access Service Edge Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Umsätze aus Secure-Access-Service-Edge (SASE)-Angeboten, die cloud-bereitgestellten Netzwerkzugang und Sicherheitskontrollen kombinieren, um Nutzer, Standorte und Geräte über eine einheitliche Richtlinienebene mit Anwendungen zu verbinden, bereitgestellt als Abonnement oder Managed Service.
Ausschlüsse aus dem Geltungsbereich: Wir schließen allgemeine Netzwerkhardware und eigenständige Punktsicherheitstools aus, die nicht als Teil eines SASE-ausgerichteten Servicestacks verkauft oder genutzt werden.
Übersicht der Segmentierung
- Nach Angebot
- Netzwerk als Dienst (NaaS)
- Sicherheit als Dienst (SECaaS)
- Nach Bereitstellungsmodus
- Cloud-natives SASE
- Hybrid-SASE
- On-Premise / Legacy-integriertes SASE
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
- Nach Endnutzer-Branche
- Banken, Finanzdienstleistungen und Versicherungen (BFSI)
- Informationstechnologie und Telekommunikation
- Einzel- und E-Commerce
- Gesundheitswesen und Biowissenschaften
- Regierung und öffentlicher Sektor
- Fertigung und Industrie
- Sonstige Endnutzer-Branchen
- Nach Zugriffskanal
- Remote- / Mobile-Nutzer
- Zweigstellen
- IoT- und Edge-Geräte
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Übriges Europa
- Asiatisch-pazifischer Raum
- China
- Japan
- Indien
- Südkorea
- Australien
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Übriger Naher Osten
- Afrika
- Südafrika
- Ägypten
- Übriges Afrika
- Naher Osten
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischarbeit begann mit der Festlegung einer konsistenten Definition für SASE und der anschließenden Abbildung, wo Umsätze erfasst werden, was typischerweise unter Abonnement-Sicherheitsdiensten, Cloud-Networking und Managed-Service-Bündeln geschieht. Wir prüften nicht-paywallierte Quellen wie Veröffentlichungen des National Institute of Standards and Technology (NIST) zu Zero Trust, CISA-Leitlinien für sicheren Zugang, OECD- und Weltbank-Indikatoren, die helfen, die Digitalisierung von Unternehmen nachzuverfolgen, sowie Konnektivitätsstatistiken der International Telecommunication Union (ITU). Für Nachfrage- und Kontextprüfungen zogen wir zudem öffentliche Einreichungen und Ergebniskommentare, Investorenpräsentationen, seriöse Fachpressenberichterstattung sowie Verbandsmaterial wie Leitlinien von ISACA und ähnlichen Berufsverbänden heran.
Um das Modell nachvollziehbar zu halten, wurden zentrale Angaben zum Anbieter-Mix und Unternehmensumsatzkontext mithilfe kostenpflichtiger Abonnementressourcen für Unternehmensfinanzen und Nachrichtenanalysen kreuzgeprüft. Patentdatenbank-Signale wurden genutzt, um Verschiebungen im Produktfokus zu erkennen (zum Beispiel ZTNA- und FWaaS-Funktionalität). Diese Eingaben dienten dazu, Leitplanken festzulegen, was als SASE gezählt wird gegenüber angrenzenden Ausgaben wie allgemeinen SD-WAN-Geräte-Erneuerungen. Die oben genannten Schreibtischquellen sind beispielhaft, und es wurden auch andere öffentliche Materialien zur Datenerhebung, Validierung und Klärung herangezogen.
Primärinterviews und Umfragen
Primärarbeit wurde genutzt, um zu bestätigen, was Käufer tatsächlich im Rahmen von SASE-Verträgen kaufen, was als Zusatzoption bepreist wird und wie Managed Services über Networking und Sicherheit hinweg gebündelt werden. Interviews und Umfragen umfassten eine Mischung aus Sicherheits- und Netzwerkverantwortlichen von Unternehmen, Serviceanbietern und Vertriebspartnern in APAC, EMEA und Amerika, sodass regionale Einführungen, Datenresidenzbeschränkungen und Migrationszeitpläne in den Annahmen berücksichtigt werden konnten.
Verteilung der Befragten der primären Feldforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 27% | CXOs: 18% | APAC: 42% |
| Mid-Tier: 52% | Funktions-/Bereichsleiter: 32% | EMEA: 32% |
| Kleinere Akteure: 21% | Manager: 50% | Amerika: 26% |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung nutzte einen Top-down- und Bottom-up-Ansatz. Der Top-down-Ansatz begann bei den Ausgabenpools für Unternehmensnetzwerke und Cloud-Sicherheit und rekonstruierte dann den adressierbaren Anteil anhand von SASE-Adoptions- und Migrationsquoten nach Region. Da SASE oft als Bündel gekauft wird, verankerten wir die Logik in den Servicerumsätzen und testeten sie anschließend gegen selektive Bottom-up-Näherungen wie stichprobenartige Vertragspreispunkte multipliziert mit erwarteten Nutzerzahlen, Standorten und Remote-Access-Nutzern in der Käuferbasis.
Einige Kennzeichen wurden nachverfolgt, um die Annahmen realistisch zu halten, einschließlich der Intensität von Remote- und Hybridarbeitskräften, der Migrationsraten von SD-WAN zu cloud-verwaltetem Networking, des Ersatzes veralteter VPN-Zugänge durch ZTNA, des Anbindungsverhaltens von Secure Web Gateway und CASB innerhalb konsolidierter Verträge sowie der Latenz- und Datenresidenzanforderungen, die beeinflussen, wo Cloud-Präsenzpunkte genutzt werden müssen. Wo direkte Umsatzaufteilungen nicht konsistent offengelegt wurden, wurden Lücken durch interview-gestützte Zuweisungsregeln und Sensitivitätsprüfungen zwischen gebündelter Preisgestaltung und eigenständigen Modulen behandelt. Prognosen wurden mittels Szenarioanalyse erstellt, unterstützt durch richtungsweisenden Konsens der Befragten, und anschließend verfeinert, indem geprüft wurde, ob Adoptionskurven und Preisentwicklung mit Beschaffungszyklen und mehrjährigen Vertragsverlängerungen konsistent blieben.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgte durch den Vergleich der Modellgesamtwerte mit unabhängigen Signalen wie Trends bei Sicherheits-Service-Umsätzen, öffentlichen Kommentaren zur SASE-Pipeline-Konversion und der Richtung der regionalen Unternehmens-IT-Ausgaben, wobei Ausreißer auf eine bestimmte, korrigierbare Annahme zurückgeführt wurden. Wenn eine Abweichung materiell erschien, überprüften wir Definitionen erneut, kontaktierten ausgewählte Teilnehmer erneut und führten die Szenariobandbreiten erneut durch, damit die Endzahl belastbar blieb. Vor der Freigabe durchlaufen die Schätzungen eine mehrstufige Analystenprüfung, die die rechnerische Integrität, die Konsistenz der Zeitreihen und die Übereinstimmung der Wachstumsraten mit bekannten Einführungsbeschränkungen überprüft.
Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen erfolgen, wenn bedeutende Marktereignisse Preisgestaltung oder Adoption verändern (zum Beispiel große Vertragsverschiebungen oder Richtlinienänderungen im Zusammenhang mit Datensouveränität). Unmittelbar vor der Auslieferung wird ein letzter Durchgang abgeschlossen, damit die Zahlen die zu diesem Zeitpunkt aktuellsten verfügbaren Informationen widerspiegeln.
Vergleich der Marktgrößenbestimmung von Mordor Intelligence für den globalen Secure-Access-Service-Edge-Markt mit anderen veröffentlichten Schätzungen
Veröffentlichte SASE-Marktwerte können weit auseinanderliegen, da Herausgeber nicht immer dieselben Vertragspositionen zählen und der Begriff in der Vertriebskommunikation locker verwendet wird. Unterschiede zeigen sich üblicherweise darin, ob die Schätzung reines SD-WAN einschließt, ob Managed Services vollständig gezählt werden und welche Sicherheitsmodule als verpflichtend versus optional behandelt werden.
Ein weiterer Faktor ist Timing und Preislogik. Manche Schätzungen binden die Preisgestaltung an eine einzige ASP-Kurve, während andere zulassen, dass Bündel die Preise auf Modulebene komprimieren, wenn Kunden Anbieter konsolidieren. Die Streuung spiegelt zudem den Aktualisierungsrhythmus wider sowie die Handhabung der Währungsumrechnung über mehrregionale Verträge hinweg, was die ausgewiesene Gesamtsumme auch bei ähnlichen Volumina verschieben kann.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 12,21 Mrd. USD (2025) | |
| Globale Unternehmensberatung A | 15,52 Mrd. USD (2025) | Zählt oft ein breiteres Bündel, indem größere Teile der SD-WAN-Umsätze und vollständige Managed-Service-Gebühren unter SASE einbezogen werden, was die Gesamtwerte in Phasen starker Netzwerk-Erneuerungszyklen erhöhen kann. |
| Fachzeitschrift B | 2,90 Mrd. USD (2024) | Verwendet in der Regel eine engere Umsatzbetrachtung, die nur einen Teilbereich der Cloud-Sicherheitsdienste erfasst und möglicherweise Teile des Networkings ausschließt, was die Gesamtsumme in Migrationsjahren unterschätzen kann. |
Die Tabelle verdeutlicht vor allem, wie umfassend oder eng die Vertragsdefinition gefasst ist, und diese Wahl verursacht die größte rechnerische Abweichung. Wenn reines SD-WAN und breitere Managed-Service-Ebenen nicht automatisch in die Gesamtsumme einbezogen werden, bleibt die Schätzung näher an den direkt zurechenbaren SASE-Serviceumsätzen, was der von Mordor Intelligence angewandten Vorgehensweise entspricht.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der prognostizierte Wert des Marktes für Secure Access Service Edge im Jahr 2031?
Der Markt für Secure Access Service Edge wird bis 2031 voraussichtlich einen Wert von 39,14 Milliarden USD erreichen.
Welcher Bereitstellungsmodus wächst am schnellsten bei Secure Access Service Edge-Lösungen?
Hybrid-SASE wird bis 2031 voraussichtlich eine CAGR von 20,81 % verzeichnen, da regulierte Sektoren On-Premise-Kontrollen mit Cloud-Präsenzpunkten verbinden.
Warum sind Managed-Service-Anbieter für die Einführung von Secure Access Service Edge bei KMU entscheidend?
MSSP bündeln schlüsselfertige SASE-Abonnements, die Hardware-Ausgaben eliminieren und eine 24-Stunden-Überwachung bieten, sodass KMU innerhalb von Wochen bereitstellen können.
Wie beeinflussen Anforderungen an die Datenspeicherung die Strategie von Anbietern für Secure Access Service Edge?
Gesetze zur souveränen Cloud erfordern Inspektionsknoten im Land und lokale Schlüsselhinterlegung, was Anbieter dazu veranlasst, mit regionalen Telekommunikationsbetreibern zusammenzuarbeiten und lokalisierte Fabrics aufzubauen.
Welche Technologien adressieren Latenzbedenken in Hochgeschwindigkeits-Handelsumgebungen?
Anbieter integrieren Datenverarbeitungseinheiten, die TLS-Entschlüsselung und Deep-Packet-Inspektion auslagern und einen Durchsatz von 100 Gbps aufrechterhalten, ohne übermäßige Verzögerungen hinzuzufügen.
Seite zuletzt aktualisiert am:



