
Software-Defined-Perimeter-Marktgröße und -Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 14.62 Milliarden US-Dollar |
| Marktgröße (2031) | 47.64 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 26.64 % |
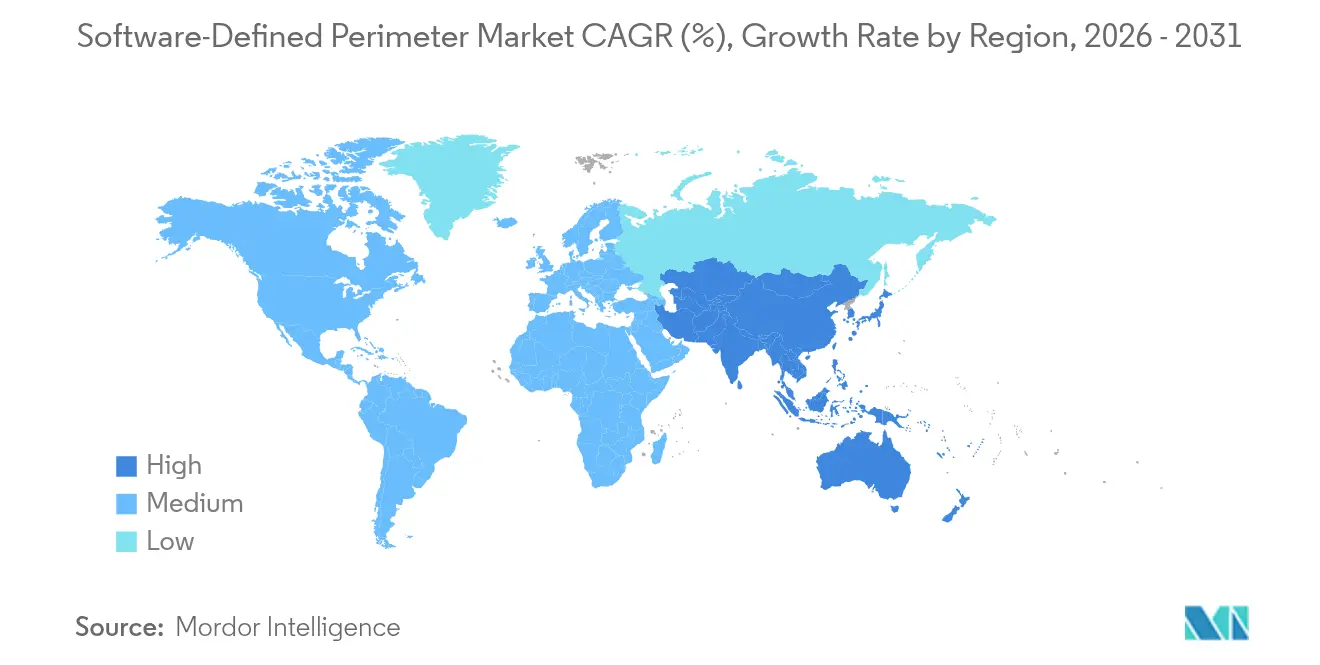
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
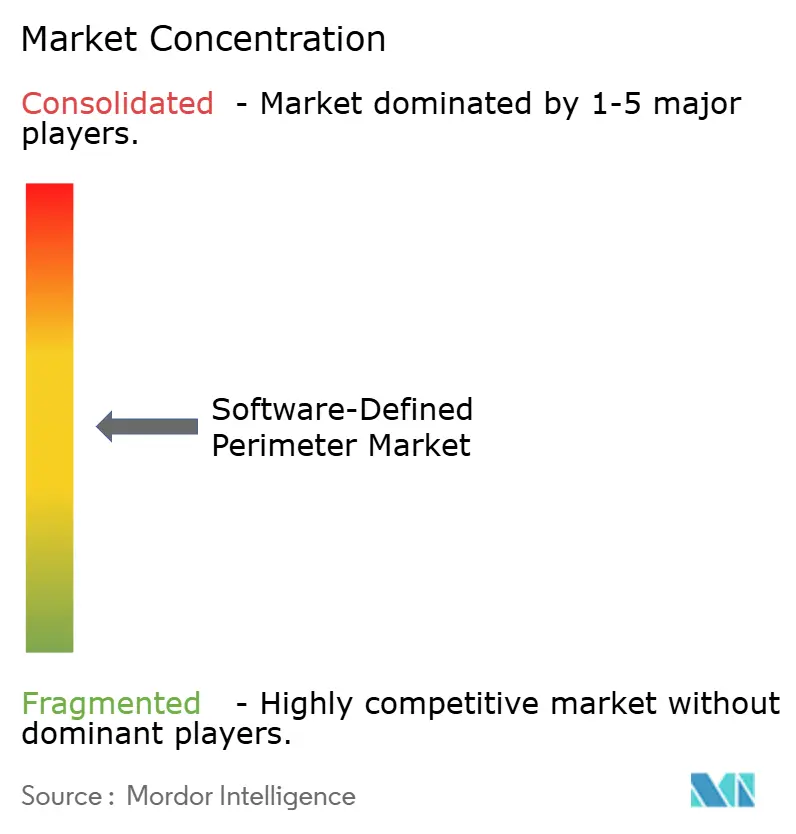
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Software-Defined-Perimeter-Marktanalyse von Mordor Intelligence
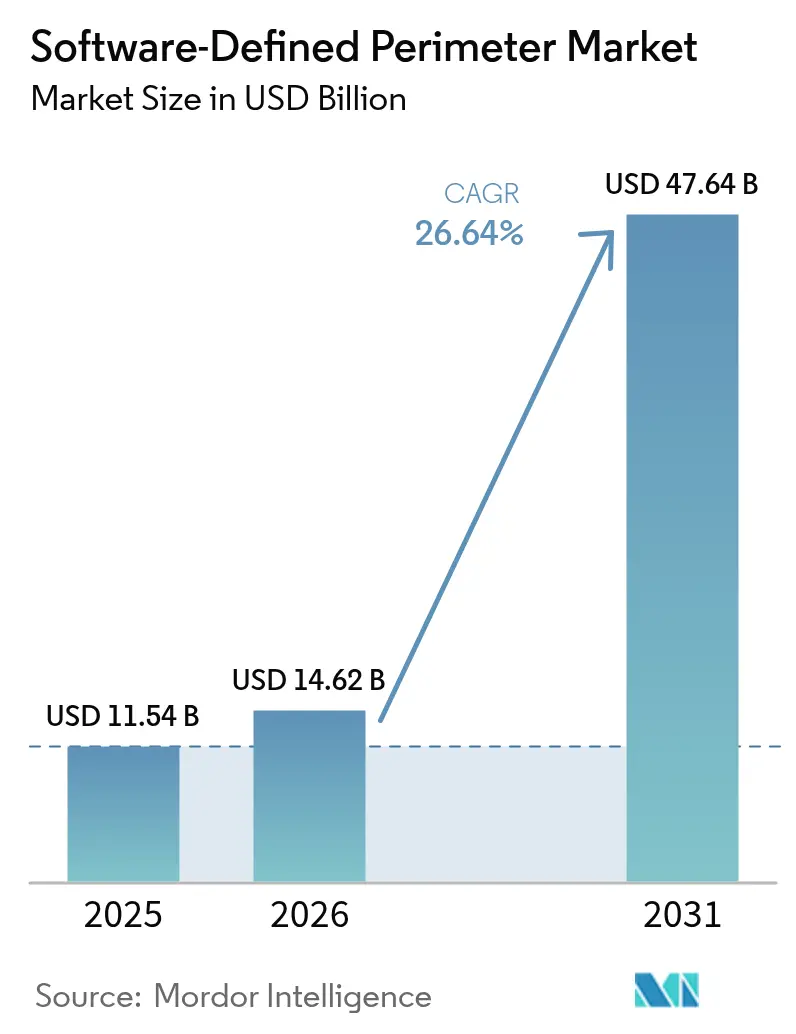
Die Größe des Software-Defined-Perimeter-Marktes wird im Jahr 2026 auf USD 14,62 Milliarden geschätzt, wächst ausgehend vom Wert des Jahres 2025 von USD 11,54 Milliarden, mit Projektionen für 2031 von USD 47,64 Milliarden, bei einer CAGR von 26,64 % über den Zeitraum 2026–2031. Diese Dynamik spiegelt eine entschiedene Migration von netzwerkzentrierten Abwehrmaßnahmen hin zu identitätszentrierten Kontrollen wider, die implizites Vertrauen eliminieren. Managementvorgaben auf Führungsebene, der Anstieg von Remote-Arbeit und steigende Kosten durch Datensicherheitsverletzungen machen die Einführung von Zero-Trust zu einem unternehmerischen Gebot. Cloud-basierte Plattformen skalieren wesentlich eleganter als Legacy-VPNs, während die Konvergenz von SASE-Funktionen (Secure Access Service Edge) den Betrieb vereinfacht. Fachkräftemangel hat die Nachfrage nach Managed Services erhöht, und 5G-Netzwerk-Slice-Sicherheits-APIs eröffnen telekommunikationsgestützte Kanäle für einen schnellen Rollout. Nordamerika dominiert beim Umsatz, doch der asiatisch-pazifische Raum verzeichnet das stärkste Wachstum, da Organisationen versuchen, durchschnittliche Verluste durch Datensicherheitsverletzungen von USD 30 Millionen einzudämmen. [1]Cloud Security Alliance, "Software-Defined Perimeter Specification v2.0," cloudsecurityalliance.org
Wesentliche Erkenntnisse des Berichts
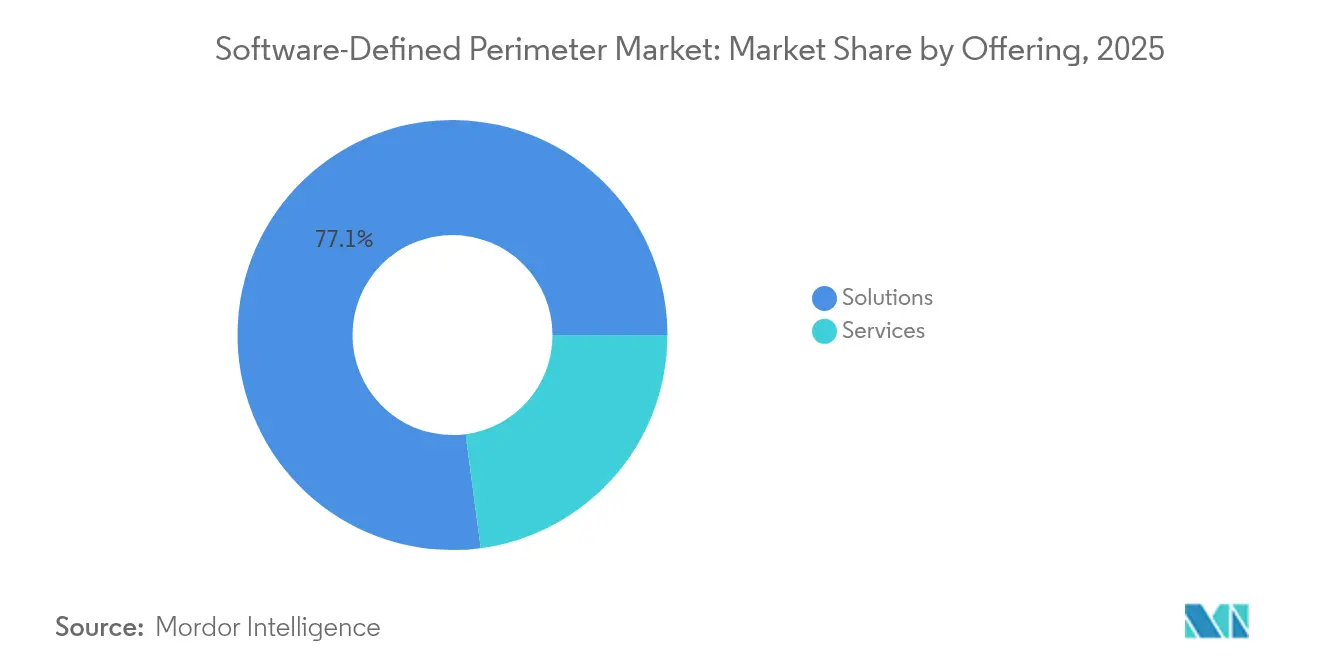
- Nach Angebot entfielen Lösungen im Jahr 2025 auf 77,10 % des Software-Defined-Perimeter-Marktanteils, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 30,05 % wachsen werden.
- Nach Konnektivitätsmodell führten Cloud-Edge-Ansätze im Jahr 2025 mit einem Umsatzanteil von 51,90 %; endpunktzentrierte Modelle werden voraussichtlich mit einer CAGR von 33,62 % expandieren.
- Nach Bereitstellungsmodus entfielen im Jahr 2025 68,55 % der Software-Defined-Perimeter-Marktgröße auf Cloud-Instanzen, während hybride Bereitstellungen mit einer CAGR von 29,82 % voranschreiten.
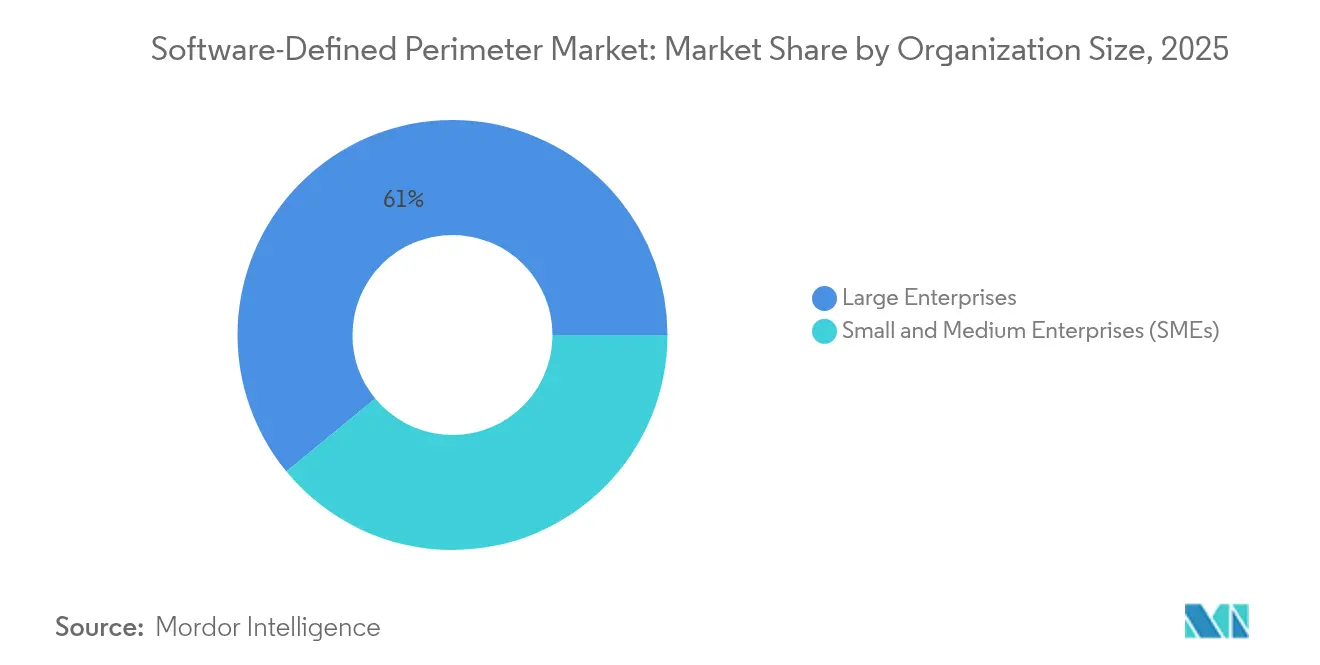
- Nach Unternehmensgröße erfassten große Unternehmen 60,95 % des Umsatzes im Jahr 2025, während KMU die höchste prognostizierte CAGR von 28,62 % verzeichnen.
- Nach Endnutzerbranche führte BFSI im Jahr 2025 mit einem Umsatzanteil von 21,05 %; das Gesundheitswesen soll die schnellste CAGR von 31,28 % erreichen.
- Nach Geografie dominierte Nordamerika im Jahr 2025 mit 39,05 % des Umsatzes; der asiatisch-pazifische Raum ist bis 2031 auf eine CAGR von 27,90 % ausgerichtet.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Globale Trends und Einblicke in den Software-Defined-Perimeter-Markt
Treiberanalyse und Auswirkungen*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Rasche Multi-Cloud-Einführung und wachsende Angriffsfläche | 8.20% | Global, mit frühen Gewinnen in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Anstieg von Remote- und Hybrid-Arbeitskräften nach 2024 | 7.10% | Global, Ausstrahlungseffekte auf Schwellenmärkte | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Zero-Trust-Vorgaben von Regulierungsbehörden | 6.80% | Kernregion Nordamerika und EU, Ausweitung auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Konvergenz von SDP mit SASE-Edge-Knoten | 3.40% | Kernregion asiatisch-pazifischer Raum, Ausstrahlungseffekte auf Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Telekommunikationsrollout von 5G-Netzwerk-Slice-Sicherheits-APIs | 1.80% | Asiatisch-pazifischer Raum und Nordamerika als frühe Einsatzzonen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Rasche Multi-Cloud-Einführung und wachsende Angriffsfläche
Organisationen betreiben im Durchschnitt 2,6 öffentliche Clouds, was die Steuerungsebenen fragmentiert und Legacy-Perimeterabwehrmaßnahmen untergräbt. Software-Defined-Perimeter-Lösungen mildern diese Ausbreitung, indem sie anwendungsspezifische Mikrotunnel einrichten, die Workloads folgen, unabhängig davon, wo diese sich befinden. Die Ausgaben im Finanzdienstleistungsbereich verdeutlichen die Tragweite: USD 623 Milliarden an IT-Aufwendungen im Jahr 2024 führten zu Parallelinvestitionen in Zero-Trust-Overlay-Netzwerke. Behörden wie das britische Ministerium für Nivellierung trimmed Verbindungszeiten um 80 %, nachdem sie zu einem SDP-Fabric gewechselt waren, das 81 Millionen Richtlinienverstöße blockierte.
Anstieg von Remote- und Hybrid-Arbeitskräften nach 2024
Schwachstellen von VPNs traten zutage, als der Remote-Datenverkehr stark anstieg; 56 % der Unternehmen meldeten Vorfälle, die auf übermäßig permissive Tunnel zurückzuführen waren. Hersteller wie Flex sicherten 20.000 Mitarbeiter mit Prisma Access ab, isolierten Sitzungen und stoppten die laterale Ausbreitung von Schadsoftware. Identitätsbewusstes Segmentieren erwies sich als entscheidend für die Aufrechterhaltung der Betriebsbereitschaft während einer krisenartigen Beatmungsgeräteproduktion.[3]Zscaler, "Zero Trust Exchange Surpasses Half a Trillion Daily Transactions," zscaler.com
Zunehmende Zero-Trust-Vorgaben von Regulierungsbehörden
Die US-amerikanischen Durchführungsverordnungen 14028 und 14144 verpflichten Bundesbehörden und Auftragnehmer zur Einführung von Zero-Trust-Grundlagen und veranlassen Anbieter, die Sicherheit der Software-Lieferkette nachzuweisen. Die Folgeanforderungen der Behörde für Cybersicherheit und Infrastruktursicherheit kodifizieren System- und Datenschutzmaßnahmen und weiten den Compliance-Druck auf den Privatsektor aus. [2]Das Weiße Haus, "Durchführungsverordnung zur Stärkung und Förderung von Innovationen in der nationalen Cybersicherheit," whitehouse.gov
Konvergenz von SDP mit SASE-Edge-Knoten
Zscaler hat einen Zero-Trust-SASE-Stack veröffentlicht, der eigenständige Firewalls und VPNs eliminiert und dabei 400 Milliarden tägliche Transaktionen für von BT bereitgestellte Managed Services inspiziert. Die Plattformkonsolidierung reduziert den Verwaltungsaufwand und erhöht die Richtlinienkonsistenz, da der Datenverkehr zunehmend an den Edge verlagert wird.
Telekommunikationsrollout von 5G-Netzwerk-Slice-Sicherheits-APIs
Die 3GPP-Releases 15–17 integrieren netzwerkslice-spezifische Authentifizierung, die es Netzbetreibern ermöglicht, programmierbare Sicherheits-Slices bereitzustellen. T-Mobiles T-SIMsecure ist wegweisend für den SIM-basierten clientlosen Zugang für IoT-Geräte und bündelt SDP-Kontrollen in einem netzbetreibergeführten Dienst.
Hemmnis-Analyse und Auswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Integrationskomplexität mit Legacy-NAC/VPN-Infrastrukturen | -4.30% | Global, insbesondere in etablierten Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Mangel an Zero-Trust-Fachkenntnissen erhöht Bereitstellungskosten | -3.70% | Global, besonders ausgeprägt im asiatisch-pazifischen Raum und in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Befürchtungen von Anbieterabhängigkeit aufgrund proprietärer Overlay-Protokolle | -1.90% | Nordamerika und EU, Fokus auf das Unternehmenssegment | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität mit Legacy-NAC/VPN-Infrastrukturen
Unternehmen betreiben häufig überlappende NAC-, VPN- und SD-WAN-Tools. Die Richtlinienmigration gestaltet sich daher arbeitsintensiv, wie ein Fortune-500-Unternehmen aus dem Bankwesen zeigt, das eine 25-fache Bandbreitensteigerung und eine 50-prozentige Betriebskostensenkung erst nach der Harmonisierung unterschiedlicher Regelwerke realisieren konnte. KMU sind stärker betroffen: Laut OECD haben bis zu 70 % während der COVID-19-Pandemie digitale Tools eingeführt, verfügen aber nicht über ausreichende Sicherheitsbudgets.
Mangel an Zero-Trust-Fachkenntnissen erhöht Bereitstellungskosten
Das Defizit an Fachkräften im Bereich Cybersicherheit übersteigt 2,8 Millionen. Weniger als drei Viertel der Stellen sind besetzt, was Rollout-Zeiten verlängert und die Abhängigkeit von externen Experten erhöht. Europäische KMU, die 99 % der Unternehmen ausmachen, lagern die Orchestrierung typischerweise aus, um begrenzte interne Kapazitäten zu kompensieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Dienstleistungen beschleunigen sich, da Komplexität Fachkompetenz erfordert
Lösungen machten im Jahr 2025 77,10 % des Umsatzes aus und verankern den Software-Defined-Perimeter-Markt mit Richtlinien-Engines und Steuerungsebenen. Dienstleistungen hingegen sind bis 2031 auf eine CAGR von 30,05 % ausgerichtet, da Unternehmen auf Fachkompetenz in den Bereichen Entwurf, Migration und verwaltete Erkennung angewiesen sind. Der globale Managed Service von BT, der auf dem Zero Trust Exchange basiert, unterstreicht den Schwenk zu As-a-Service-Nutzungsmodellen. Diese Mischung deutet darauf hin, dass der Software-Defined-Perimeter-Markt lösungsgeführt, aber für die Umsetzung dienstleistungsabhängig bleiben wird.
Verwaltete Engagements umfassen Architektur-Blueprints, Pilot-Staging und 24×7-Vorfallsreaktion – Aufgaben, die interne Teams angesichts des Talentmangels nicht bewältigen können. Während Organisationen Identitäts-, Geräte- und Anwendungsstatus vereinheitlichen, passen Fachpartner die Logik für bedingten Zugriff und kontinuierliche Verifizierungsschleifen an.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Berichtskauf verfügbar


Nach Konnektivitätsmodell: Endpunktzentrierte Modelle gewinnen an Dynamik inmitten der Edge-Computing-Konvergenz
Cloud-Edge-Konnektivität sicherte sich 51,90 % der Ausgaben im Jahr 2025, doch endpunktzentrierte Modelle werden mit einer CAGR von 33,62 % voraussichtlich schneller wachsen. Steigende Edge-Workloads und die Einführung von IoT verlagern die Durchsetzung näher an das Gerät heran, in Übereinstimmung mit Zero-Trust-SASE-Knoten, die die Inspektion in Single-Pass-Exchanges zusammenführen. Die cloudverwalteten Gateways von Supermicro zeigen, wie leichtgewichtige Agenten und Over-the-Air-Richtlinien-Updates kontextbewusste Schutzmaßnahmen am äußersten Rand des Netzwerks bereitstellen.
Latenzempfindliche Branchen wie Fertigung und Gesundheitswesen schätzen diese Nähe, insbesondere wenn Gerätebetriebssysteme keine vollständigen Agenten hosten können. Mit zunehmender Reife von Multi-Access-Edge-Computing werden endpunktzentrierte Frameworks neue Mikro-Perimeter um jeden Sensor und Aktuator verankern und die Resilienz des Software-Defined-Perimeter-Marktes stärken.
Nach Bereitstellungsmodus: Hybride Architekturen überbrücken Legacy- und Cloud-native-Anforderungen
Cloud-Instanzen repräsentierten 68,55 % des Umsatzes im Jahr 2025 dank bedarfsgerechter Skalierbarkeit und globaler Reichweite. Hybride Bereitstellungen sind auf eine CAGR von 29,82 % ausgerichtet, da regulierte Sektoren weiterhin lokale Datenspeicher betreiben, die sicher mit SaaS und IaaS verbunden werden müssen. Das Ministerium für Nivellierung erzielte eine 80-prozentige Reduzierung der Sitzungsaufbauzeiten durch die Kombination von Cloud-Steuerungsebenen mit lokalen Gateways, was die Flexibilität einer hybriden Software-Defined-Perimeter-Marktgröße für gemischte Topologien verdeutlicht.
Unternehmen führen Cloud-Broker für neue Workloads ein und behalten gleichzeitig die lokale Durchsetzung für souveräne Daten bei, um Gesetze zur Datenresidenz zu erfüllen, ohne kritische Anwendungen neu zu konzipieren. Mit der Weiterentwicklung von Rechtsvorschriften werden hybride Bereitstellungsmodi ein strategischer Mittelweg bleiben, der die Migrationsgeschwindigkeit aufrechterhält.
Nach Unternehmensgröße: KMU übernehmen vereinfachte Lösungen trotz Ressourcenbeschränkungen
Große Unternehmen kommandieren 60,95 % der aktuellen Ausgaben, doch KMU zeigen eine CAGR von 28,62 %, da schlüsselfertige SaaS-Lösungen die Einstiegshürden senken. Clientlose Browser-Isolierung, Richtlinienvorlagen und KI-gesteuerte Baselines ermöglichen es schlanken Teams, Sicherheitslösungen auf Unternehmensniveau mit minimalem Abstimmungsaufwand einzuführen. EU-Projekte wie das PUZZLE-Framework validieren Blueprint-gesteuerte Bereitstellungen, die Schwachstellen diagnostizieren und Reaktionszyklen automatisieren, zum Nutzen der gesamten Software-Defined-Perimeter-Branche.
Da mittelständische Unternehmen Lieferketten digitalisieren, bevorzugen sie Abonnementpreismodelle, die Investitionsausgaben in Betriebsausgaben umwandeln und die 24×7-Überwachung auslagern. Dieses Muster erweitert die adressierbare Nachfrage und diversifiziert den Umsatz weg von wenigen Flaggschiff-Konten.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche: Das Gesundheitswesen beschleunigt die Einführung angesichts von Herausforderungen durch Legacy-Systeme
BFSI hielt im Jahr 2025 einen Anteil von 21,05 % und spiegelt seinen frühen Schwenk zur Mikrosegmentierung wider, um die laterale Ausbreitung von Datensicherheitsverletzungen einzudämmen. Das Gesundheitswesen führt nun das Wachstum mit einer CAGR von 31,28 % an, getrieben durch Telemedizin-Datenverkehr und vernetzte medizinische Geräte, denen moderne Authentifizierungsstapel fehlen. Segmentierung auf Anwendungsebene schützt Legacy-Bildgebungsgeräte, während kontinuierliche Statusprüfungen Patientendaten während der Übertragung absichern und den Software-Defined-Perimeter-Markt in den Biowissenschaften stärken.
In der Fertigung erfordern Industrie-4.0-Anlagen eine sichere Roboter-zu-Cloud-Telemetrie. Regierungs- und Verteidigungsbehörden erweitern Zero-Trust auf Auftragnehmer, um die Beschaffungseignung gemäß den Vorgaben der Durchführungsverordnung aufrechtzuerhalten.
Geografische Analyse
Nordamerika erwirtschaftete 39,05 % des Umsatzes im Jahr 2025, gestützt durch bundesstaatliche Zero-Trust-Vorgaben und eine ausgereifte Cloud-Infrastruktur. Die Durchführungsverordnung 14144 schreibt für Behörden sicherheitsorientierte Software vor und hält das Trichterwachstum unter Auftragnehmern aufrecht. Unternehmen in der kritischen Infrastruktur übernehmen Software-Defined-Perimeter-Marktkontrollen, um Prüfungscheckpoints zu bestehen und Angebote für den öffentlichen Sektor zu gewinnen.
Der asiatisch-pazifische Raum ist das am schnellsten wachsende Gebiet mit einer CAGR von 27,90 %. Beschleunigte Digitalisierung, erhöhte Kosten durch Datensicherheitsverletzungen von USD 30 Millionen pro Vorfall und staatlich geführte Cyberprogramme treiben die Ausgaben an. Telekommunikationsunternehmen stellen Netzwerk-Slice-APIs bereit, die Identität integrieren, und machen die SDP-Einführung selbst dort realisierbar, wo Fachkräfte knapp sind. Trotz akutem Talentmangel kompensieren cloudgehostete Richtlinienbroker operative Hürden und verbreitern den Software-Defined-Perimeter-Markt in Japan, Australien, Indien und Singapur.
Europa folgt mit DSGVO-gesteuerter Nachfrage nach granularem Zugang und Datensouveränität. Cloud-Broker, die Workloads geografisch eingrenzen und dabei Benutzer über in der EU gehostete Identitätsanbieter authentifizieren, helfen Unternehmen, grenzüberschreitende Transferregelungen zu erfüllen. Naher Osten und Afrika befinden sich noch in einer frühen Phase, gewinnen aber durch Smart-City-Projekte und die Digitalisierung des Öl-und-Gas-Sektors an Zugkraft. Staatliche Zuschüsse und regionale SOC-Hubs fördern frühe Pilotprojekte und ebnen den Weg für eine breitere Software-Defined-Perimeter-Marktdurchdringung.

Regulatorisches Umfeld
Richtlinien und Normungsvorgaben drängen Organisationen weiterhin von implizitem Netzwerkvertrauen weg und hin zu identitätsbasiertem Zugriff, im Einklang mit den Prinzipien des Software-Defined Perimeter (SDP). NIST Special Publication 800-207 (Zero Trust Architecture) und zugehörige Implementierungsleitfäden (einschließlich NIST SP 1800-35) unterstützen den Ansatz „Authentifizierung vor Verbindung“, mit Kontrollen, die anwendungsseitige Segmentierung, kontinuierliche Verifizierung und Identität als organisierende Logik für Zugriffsentscheidungen betonen.
In den Jahren 2025-2026 haben US-Bundes-Compliance-Programme und Aktualisierungen der nationalen Sicherheitspolitik die Modernisierungspfade für Cloud- und Grenzkontrollen gestärkt, die SDP-artige Architekturen unterstützen. Im August 2025 veröffentlichte FedRAMP das RFC-0013, um moderne Konstrukte wie softwaredefinierte Netzwerke und Service-Meshes zu erlauben, die Anforderungen des SC-7-Grenzschutzes zu erfüllen, wodurch Hürden für cloud-native Segmentierungsansätze verringert werden. Im Juni 2026 erließ das Weiße Haus das NSPM-12, das den CNSS anweist, die CNSSP-32 (Cloud-Sicherheitsrichtlinie) für das sichere Hosting von National Security Systems in Cloud-Umgebungen zu überprüfen und zu aktualisieren, was Zero-Trust-orientierten Kontrollen in sensiblen Programmen zusätzlichen Schwung verleiht. In Europa veröffentlichte ETSI im April 2026 einen Entwurf einer harmonisierten Norm (EN 304 620) zu technischen Anforderungen für virtuelle private Netzwerke, die die Modernisierung von Fernzugriffspraktiken mit den EU-Cyberanforderungen verknüpft.
Wertschöpfungskettenanalyse
Die SDP-Wertschöpfungskette beginnt mit Normen und Referenzarchitekturen, die die Produktanforderungen prägen (insbesondere NIST SP 800-207 und NIST SP 1800-35 sowie Leitlinien der Cloud Security Alliance), und geht dann über in die Plattformentwicklung von Sicherheitsanbietern, die Policy-Engines der Steuerungsebene (Controller), Durchsetzungspunkte (Gateways) und Endpunkt- oder clientlose Zugriffskomponenten entwickeln. Vorgelagerte Abhängigkeiten umfassen üblicherweise Identitätsanbieter und Verzeichnisdienste, Eingaben zu Geräte- und Endpunktsicherheitsstatus sowie Cloud- und Netzwerkinfrastruktur-Grundbausteine (IaaS, SDN, Service-Meshes), die SDP-Richtlinien für Segmentierung und Routing-Kontrolle nutzen.
Nachgelagert wird die Bereitstellung von Cloud-Marktplätzen und direktem Unternehmensvertrieb dominiert, wobei Systemintegratoren und Managed Security Service Provider Design, Migration von VPN-/NAC-Beständen und Rund-um-die-Uhr-Betrieb übernehmen, wenn interne Kompetenzen knapp sind. Das Ökosystem erweitert sich zudem auf Telekommunikations- und Industriestacks: Forschungsarbeiten im Jahr 2025 hoben SDP-Integrationsmuster für Cloud-Mikrosegmentierung und die Absicherung von Open-RAN-Schnittstellen hervor, einschließlich der Einbettung von SDP-Controllern als Near-RT-RIC-xApps. Im Mai 2026 veröffentlichte die Cloud Security Alliance den SDP Architecture Guide v3.0, der eine Verschiebung hin zu nativen, modularen Integrationen widerspiegelt, die KI-Workloads, IoT und OT abdecken, was die Rolle von Plattformpartnern und Domänenintegratoren über klassische Fernzugriffsimplementierungen hinaus erweitert.
Wettbewerbslandschaft
Der Markt ist mäßig konzentriert. Plattformführer wie Zscaler verarbeiten über 500 Milliarden tägliche Transaktionen für 8.600 Kunden und zeigen eine Cloud-Skalierbarkeit, die kleinere Wettbewerber abschreckt. Strategische Allianzen vertiefen die Reichweite: Zscaler integriert Okta für adaptive Richtlinien, CrowdStrike für Bedrohungstelemetrie und NVIDIA-KI-Engines für automatisierte Reaktion.
Die Übernahmegeschwindigkeit formt Grenzen. Der Kauf von Perimeter 81 durch Check Point für USD 490 Millionen fügt SSE-Assets hinzu und komprimiert Bewertungen, was auf Reife hindeutet. Palo Alto Networks integrierte IBMs QRadar-Cloud-Assets in Cortex Xsiam und schult 1.000 IBM-Berater, um seinen Trichter zu erweitern. Netzwerkinkumbenten wie Cisco fügen SDP-Module in SASE-Suiten ein und nutzen bestehende SD-WAN-Infrastrukturen.
Telekommunikationsunternehmen treten als Kanal-Disruptoren auf. BT bündelt Zero-Trust-Exchange-Dienste, während T-Mobile SASE-Slices mit SIM-Authentifizierung koppelt und Netzanbieter zu Sicherheitsbrokern macht. Die Differenzierung von Anbietern hängt nun von einheitlichen Richtlinienengines, KI-gestützter Analytik und vorab integrierten Ökosystemen ab, die die Bereitstellungszeit im gesamten Software-Defined-Perimeter-Markt verkürzen.
Führende Unternehmen im Software-Defined-Perimeter-Markt
Perimeter 81
ZScaler
Cisco Systems, Inc
Okta, Inc
APPGate
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Der Modernisierungsdruck rund um veraltete VPN- und internetzugängliche Gateways schafft Freiraum für SDP-Implementierungen, die Anwendungen und Infrastruktur bis zur Authentifizierung unauffindbar machen, insbesondere dort, wo hybride und Multi-Cloud-Zugriffspfade komplex sind. Ein konkretes technisches Signal ist die CSA-Arbeit im Jahr 2026: Das Network-Infrastructure Hiding Protocol (NHP) und der SDP Architecture Guide v3.0 erweitern SDP vom Fernzugriff auf cloud-native, hybride und Multi-Cloud-Muster und betonen die Einbettung von Controllern als native Module statt als Zusatzlösungen. Dies unterstützt die Chance für Anbieter und Dienstleister, die interoperable, identitätsgesteuerte Konnektivität über heterogene Steuerungsebenen hinweg paketieren können, einschließlich Identität, Endpunktstatus, Cloud-Networking und Tools für den Policy-Lebenszyklus.
Ein weiterer aktiver Chancenbereich liegt an der Schnittstelle von SDP und nicht-menschlichen Zugriffsmustern in KI- und Machine-to-Machine-Umgebungen. Die CSA-Leitlinien im Jahr 2026 erweitern die SDP-Designabdeckung auf KI/ML-Workloads, IoT und OT und richten Mikroperimeter sowie die Durchsetzung von „Authentifizierung vor Verbindung“ auf stark fluktuierende, verteilte Assets aus. Die Marktnachfrage wird zudem durch wiederkehrende, hochgradig kritische VPN-Sicherheitslücken verstärkt: Technische Berichte im Juni 2026 hoben einen kritischen VPN-Zero-Day (CVE-2026-50751, CVSS 9.3) hervor, was die Prüfung konzentrierter Vertrauenspunkte durch Unternehmen verstärkt und das Interesse an Architekturen erhöht, die eine direkte Exposition geschützter Ressourcen vermeiden. Neben Produktänderungen bleiben Managed Services ein praktischer Adoptionsweg dort, wo Personalengpässe in der Cybersicherheit bestehen, was Anbieter begünstigt, die SDP mit Identität, SIEM und Incident-Response-Workflows integrieren können.
Aktuelle Branchenentwicklungen
- Juni 2026: Invisinet Technologies erreichte die FIPS 140-3-Validierung (NIST-Zertifikat #5273) für ein kryptografisches Modul, das in seiner SDP-Plattform verwendet wird. Die Zertifizierung unterstützt die Beschaffung in regulierten und öffentlichen Sektorumgebungen, in denen validierte Kryptografie eine Grundvoraussetzung ist, und stärkt die Wettbewerbsposition für compliance-getriebene Implementierungen.
- März 2026: Ekinops schloss die Übernahme von Chimere ab, um ZTNA- und SASE-Funktionen in sein Networking-Portfolio zu integrieren. Der Schritt spiegelt die anhaltende Konvergenz von Networking- und SDP-nahen Sicherheitskontrollen zu einheitlichen Stacks wider und erweitert die Anbieteroptionen für Unternehmen, die konsolidierte Architekturen bevorzugen.
- März 2025: Check Point schloss die Übernahme von Perimeter 81 für 490 Millionen USD ab, um seine SSE-Fähigkeiten zu erweitern. Die Transaktion beschleunigte die Plattformkonsolidierung rund um Zero-Trust-Zugriff und richtliniengesteuerte Konnektivität und erhöhte den Wettbewerbsdruck auf eigenständige SDP- und ZTNA-Anbieter.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Methodik umfasst der Markt für Software Defined Perimeter die weltweit generierten Umsätze aus SDP-Software und zugehörigen Diensten, die Anwendungen verbergen und den Zugriff mithilfe von Identität und Richtlinien steuern, über Cloud- und On-Premise-Umgebungen hinweg.
Ausgeschlossene Bereiche: Wir schließen allgemeine Netzwerksicherheitstools aus, die keine SDP-typische Anwendungsverschleierung und identitätsbasierte Zugriffskontrolle bieten (zum Beispiel traditionelle reine VPN-Produkte, die als Perimeter-Sicherheit vermarktet werden).
Übersicht der Segmentierung
- Nach Angebot
- Lösungen
- Dienstleistungen
- Nach Konnektivitätsmodell
- Cloud-Edge
- Rechenzentrum-Gateway
- Endpunktzentriert (Client/Agent)
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Hybrid
- Nach Unternehmensgröße
- Große Unternehmen
- Kleine und mittlere Unternehmen (KMU)
- Nach Endnutzerbranche
- BFSI
- IT und Telekommunikation
- Gesundheitswesen und Biowissenschaften
- Einzelhandel und E-Commerce
- Regierung und Verteidigung
- Fertigung, Energie und weitere
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Rest von Südamerika
- Europa
- Vereinigtes Königreich
- Deutschland
- Frankreich
- Spanien
- Italien
- Rest von Europa
- Asiatisch-Pazifischer Raum
- China
- Japan
- Indien
- Südkorea
- ASEAN
- Rest des asiatisch-pazifischen Raums
- Naher Osten und Afrika
- Naher Osten
- Golf-Kooperationsrat
- Türkei
- Rest des Nahen Ostens
- Afrika
- Südafrika
- Nigeria
- Rest von Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Um die Grundstruktur des Marktes festzulegen, beginnen wir mit öffentlichen Signalen zu Cybersicherheitsausgaben und Indikatoren zur Cloud-Adoption, die helfen, den adressierbaren Nachfragepool zu quantifizieren und dann auf SDP-Anwendungsfälle einzugrenzen. Zu den Quellen zählen öffentliche Leitlinien und Berichte wie die Zero-Trust-Leitlinien von NIST, CISA-Advisories, ENISA-Bedrohungs- und Sicherheitsberichte, ITU-Telekommunikationsindikatoren und OECD-Datensätze zur digitalen Wirtschaft, sowie ausgewählte wissenschaftliche Arbeiten, die Zero-Trust-Zugriffsmuster verdeutlichen.
Auf der Angebotsseite prüfen wir öffentliche Unternehmensmeldungen, Transkripte von Ergebnistelefonkonferenzen, Produktdokumentationen und, wo verfügbar, Preisseiten, und nutzen zudem vertrauenswürdige Presseberichterstattung für Signale zu Deals und Partnerschaften. Für Gegenprüfungen können wir kostenpflichtige Abonnements referenzieren, die Unternehmensfinanzdaten, Patentaktivität und Nachrichten zusammenführen, sowie eine Patentdatenbank, um das Innovationstempo und Anmeldeclusters zu validieren. Die oben aufgeführten Quellen der Sekundärforschung sind beispielhaft, und wir haben auch andere öffentliche Referenzen genutzt, um Daten zu erheben, Annahmen zu validieren und unklare Punkte zu klären.
Primärinterviews und Umfragen
Primärinterviews und Umfragen wurden genutzt, um zu bestätigen, was Käufer als SDP betrachten, wie Anbieter es paketieren (Software, Abonnements und Dienste) und wie sich die Nachfrage nach Region und Branche unterscheidet. Wir sprachen mit Lösungsanbietern, Vertriebspartnern und Unternehmenskäufern, um Lücken aus der Sekundärforschung zu schließen, und passten dann wichtige Annahmen wie den Bereitstellungsmix und durchschnittliche Vertragswerte vor der endgültigen Freigabe an.
Verteilung der Befragten der primären Feldforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 37% | CXOs: 13% | APAC: 43% |
| Mittleres Segment: 48% | Funktions-/Bereichsleiter: 40% | EMEA: 30% |
| Kleinere Akteure: 15% | Manager: 47% | Amerika: 27% |
Marktgrößenbestimmung & Prognose
Das Kernmodell verwendet einen Top-Down-Ansatz, bei dem Unternehmenssicherheitsausgaben und Signale zur Modernisierung des Fernzugriffs nach Region rekonstruiert und dann anhand der Adoptionsraten für identitätsbasierten Zugriff und anwendungsseitige Segmentierung, die mit SDP-Implementierungen übereinstimmen, eingegrenzt werden. Um die Gesamtsicht realistisch zu halten, wenden wir selektive Bottom-Up-Prüfungen an, wie das Stichprobenverfahren für Abonnementpreisspannen, die Schätzung bereitgestellter Nutzerzahlen und die Nutzung von Kanal-Feedback zu typischen Vertragsgrößen. Wo Lücken zwischen den beiden Sichtweisen auftreten, wird der Marktgesamtwert entsprechend angepasst.
Zu den in der Größenbestimmung verwendeten Eingaben zählen beispielsweise die Durchdringung von Remote- und Hybrid-Arbeitskräften, das Wachstum von Cloud-Workloads, die Adoption von Zero-Trust-Programmen, typisches Preisverhalten bei SDP-Abonnements, Attach-Raten für Dienstleistungen und das Tempo der Anwendungsmodernisierung in regulierten Branchen. Für die Prognose wenden wir Szenarioanalysen an, sodass Wachstumspfade unterschiedliche Geschwindigkeiten der Zero-Trust-Einführung, Beschaffungszyklen und Budgetsensibilität widerspiegeln. Die endgültige Wachstumskurve wird mit Expertenmeinungen aus der Primärforschung abgeglichen. Wo die direkte Umsatztransparenz begrenzt ist, werden fehlende Elemente durch kalibrierte Proxys wie die Erweiterung der installierten Basis und das Verhalten bei Abonnementverlängerungen behandelt, gefolgt von einer konservativen Normalisierung über die Regionen hinweg.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse werden gegen unabhängige Signale wie berichtetes Wachstum der Cybersicherheitsbudgets, Trends bei der Cloud-Sicherheitszuweisung und in Interviews erfasste Beschaffungsmuster geprüft, und Ausreißer werden vor der endgültigen Festlegung der Zahlen untersucht. Abweichungen werden in mehreren Analystendurchgängen überprüft, und erneute Kontaktaufnahmen werden ausgelöst, wenn eine Region oder Branche eine ungewöhnliche Schwankung zeigt, die nicht durch bekannte Treiber erklärt werden kann. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen erfolgen bei wesentlichen Ereignissen, einschließlich größerer regulatorischer Verschiebungen oder Stufenänderungen bei Unternehmenszugriffsmodellen. Vor der Auslieferung wird eine abschließende Überprüfung durchgeführt, damit Kunden die aktuellste Sicht erhalten, die mit den neuesten Datenpunkten übereinstimmt.
Globale Marktgröße für Software Defined Perimeter von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für SDP unterscheiden sich oft, da Unternehmen nicht immer dieselben Produkte, Dienstleistungen und Käufernutzungsfälle zählen und außerdem unterschiedliche Basisjahre und Währungszeitpunkte wählen. Wir zeigen daher eine Benchmark-Ansicht, um die wichtigsten Treiber der Abweichung leicht verständlich zu machen.
Die Hauptabweichung ergibt sich aus der Vermischung des Umfangs, wobei Mordor Intelligence SDP-Umsätze nur dann zählt, wenn das Angebot ausdrücklich mit identitätsbasiertem Anwendungszugriff und Verschleierung verknüpft ist, und nicht, wenn breitere SASE- oder VPN-Erneuerungsausgaben in dieselbe Zahl eingerechnet werden.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 14,62 Mrd. USD (2026) | |
| Branchen-Tracker A | 11,86 Mrd. USD (2026) | Verwendet einen engeren Umsatzpool, der Dienstleistungen und partnergeführte Implementierungen tendenziell untererfasst, und wendet konservative Durchdringungsraten für große Unternehmensmigrationen an. |
| Fachzeitschrift B | 7,00 Mrd. USD (2023) | Verankert die Größenbestimmung an einem älteren Basisjahr und einem kleineren erfassten Käuferkreis und normalisiert die Währungszeitpunkte bei der Aggregation regionsübergreifender Schätzungen nicht konsequent. |
Die Spanne spiegelt hauptsächlich wider, was rund um SDP im Vergleich zu benachbarten Zugriffssicherheitskategorien einbezogen wird, sowie wie schnell angenommen wird, dass die Adoption von Pilotprojekten zu skalierten Rollouts übergeht. Indem die Eingaben an praktischen Nachfragesignalen ausgerichtet und die Gesamtzahlen anschließend mit Preis- und Bereitstellungs-Feedback plausibilisiert werden, bleibt die endgültige Zahl nachvollziehbar und reproduzierbar.


Im Bericht beantwortete Schlüsselfragen
Was treibt das rasche Wachstum des Software-Defined-Perimeter-Marktes an?
Steigende Multi-Cloud-Einführung, Zero-Trust-Vorgaben wie die US-Durchführungsverordnung 14144 und anhaltende VPN-Schwachstellen treiben Organisationen hin zu identitätszentrierten Kontrollen, die den Markt mit einer CAGR von 26,64 % ausweiten.
Wie groß wird der Software-Defined-Perimeter-Markt bis 2031 sein?
Die Software-Defined-Perimeter-Marktgröße wird voraussichtlich bis 2031 USD 47,64 Milliarden erreichen, getragen von cloudbasierten Plattformen und der Nutzung von Managed Services.
Welches Konnektivitätsmodell wächst innerhalb von SDP-Bereitstellungen am schnellsten?
Endpunktzentrierte Architekturen, die auf Edge-Computing und IoT-Rollouts ausgerichtet sind, werden voraussichtlich mit einer CAGR von 33,62 % expandieren und damit Cloud-Edge-Wachstumsraten übertreffen.
Warum übertreffen Dienstleistungssegmente den Produktumsatz?
Fachkräftemangel lässt 2,8 Millionen Stellen im Bereich Cybersicherheit unbesetzt, weshalb Unternehmen auf professionelle Dienste und Managed Services angewiesen sind, die eine CAGR von 30,05 % verzeichnen.
Welche Region bietet die stärksten Zukunftschancen?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich eine CAGR von 27,90 % verzeichnen, angetrieben durch zweistelliges Wachstum bei Cybersicherheitsbudgets und netzbetreibergestützte SASE-Slices, die die Einführung vereinfachen.
Wie beeinflussen Durchführungsverordnungen die Produkt-Roadmaps von Anbietern?
Die Verordnungen 14028 und 14144 verpflichten Bundesbehörden und Lieferanten zur Einführung von Zero-Trust-Grundlagen und veranlassen Anbieter, Software-Lieferketten zu härten und kontinuierliche Verifizierung in Produktsuiten zu integrieren.
Seite zuletzt aktualisiert am:



