
Markt für E-Mail-Sicherheit Größe und Anteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
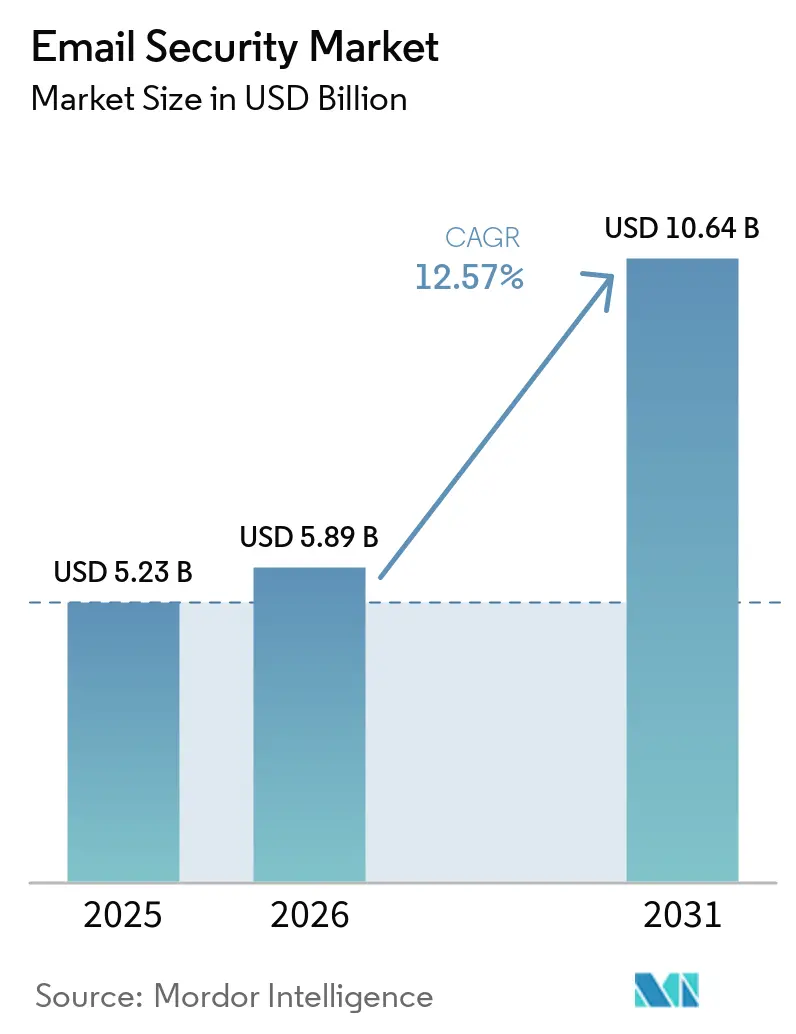
| Marktgröße (2026) | 5.89 Milliarden US-Dollar |
| Marktgröße (2031) | 10.64 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 12.57 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für E-Mail-Sicherheit von Mordor Intelligence
Die Größe des Marktes für E-Mail-Sicherheit wird im Jahr 2026 auf 5,89 Milliarden USD geschätzt, ausgehend vom Wert des Jahres 2025 von 5,23 Milliarden USD, mit Prognosen für 2031 von 10,64 Milliarden USD, was einem Wachstum von 12,57 % CAGR über den Zeitraum 2026–2031 entspricht. Die Nachfrage steigt, da Phishing-, Business-E-Mail-Kompromittierungs- (BEC) und Ransomware-Kampagnen immer ausgefeilter werden und Organisationen dazu zwingen, Perimeter-Tools durch Schutz auf API-Ebene zu ersetzen. Die Expansion wird zusätzlich durch Datenschutzvorschriften wie die NIS2-Richtlinie der EU, die rasche Migration zu Microsoft 365 und Google Workspace sowie die Einbettung von KI-Modellen beschleunigt, die die Erkennungsgenauigkeit verbessern und gleichzeitig das Rauschen durch falsch-positive Meldungen reduzieren. Die Konsolidierung von Anbietern – veranschaulicht durch Ciscos Kauf von Splunk für 28 Milliarden USD – signalisiert eine Hinwendung zu Plattformstrategien, die E-Mail-, Endpunkt- und SIEM-Telemetrie für schnellere Reaktionen zusammenführen. Gleichzeitig schließen kleine und mittlere Unternehmen (KMU) Einführungslücken, da die Cloud-Bereitstellung die Infrastrukturkomplexität beseitigt und Kontrollen auf Unternehmensebene erschwinglich macht.
Wichtigste Erkenntnisse des Berichts
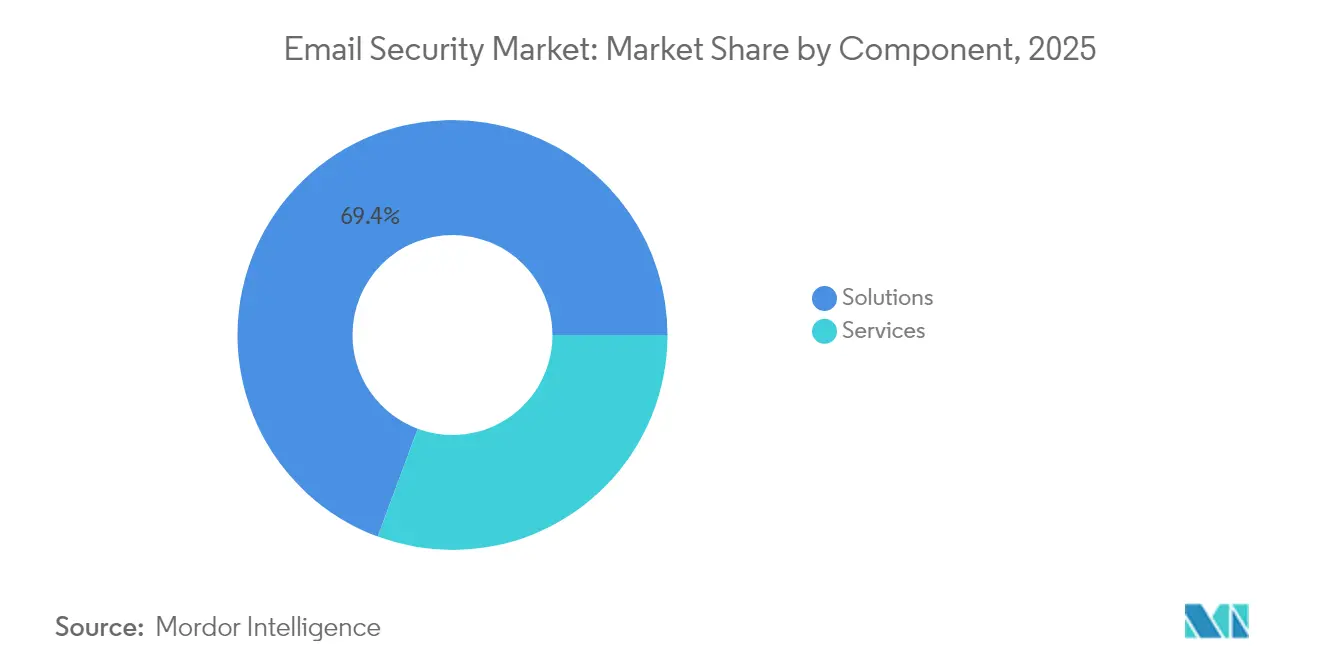
- Nach Komponente hielten Lösungen im Jahr 2025 einen Umsatzanteil von 69,35 %, während Dienste bis 2031 voraussichtlich mit einer CAGR von 15,02 % wachsen werden, da Unternehmen Sicherheitsoperationen auslagern.
- Nach Bereitstellungsmodus erfasste die Cloud-Bereitstellung im Jahr 2025 einen Anteil von 59,10 % am Markt für E-Mail-Sicherheit und wächst bis 2031 mit einer CAGR von 16,95 %.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 60,55 %, während KMU die schnellste CAGR von 18,05 % aufweisen.
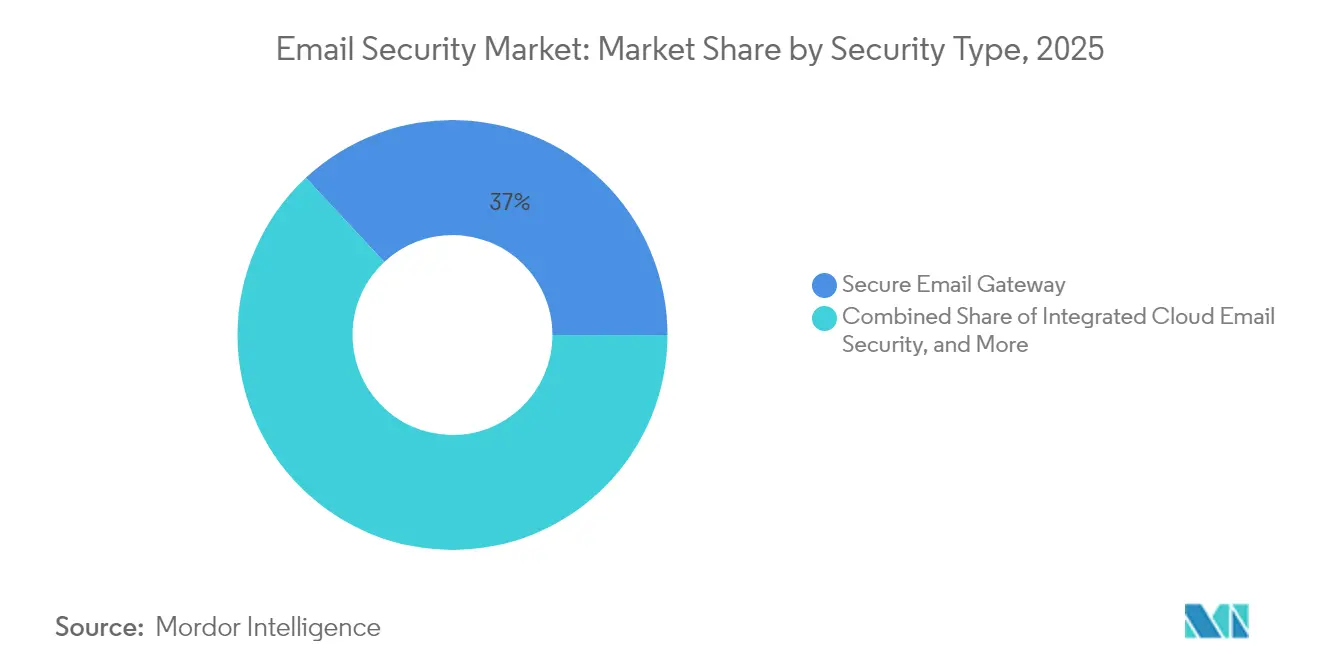
- Nach Sicherheitstyp behielten Sichere E-Mail-Gateways im Jahr 2025 einen Anteil von 36,95 % an der Größe des Marktes für E-Mail-Sicherheit, aber Integrierte Cloud-E-Mail-Sicherheit (ICES) expandiert mit einer CAGR von 21,25 %.
- Nach Endbenutzerbranche ist das Gesundheitswesen mit einer CAGR von 16,62 % bis 2031 das am schnellsten wachsende Segment, während BFSI mit einem Anteil von 27,35 % im Jahr 2025 das größte Segment blieb.
- Nach Geografie führte Nordamerika im Jahr 2025 mit 41,05 % des Umsatzes; für den asiatisch-pazifischen Raum wird bis 2031 eine CAGR von 14,28 % prognostiziert.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Phishing- und BEC-Vorfälle | +3.2% | Global; am stärksten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Wechsel zu Cloud-E-Mail und Fernarbeit | +2.8% | Global; angeführt von Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Strenge Datenschutzvorschriften | +2.1% | Europa und Nordamerika; Ausweitung auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| KI/ML-gestützte Bedrohungserkennung | +1.9% | Nordamerika und Europa; Einführung im asiatisch-pazifischen Raum beschleunigt sich | Mittelfristig (2–4 Jahre) |
| Wechsel des OT-Sektors zu Zero-Trust-E-Mail | +1.4% | Global; Regionen mit kritischer Infrastruktur | Langfristig (≥ 4 Jahre) |
| Ökosystemkonsolidierung und API-Erweiterungen | +1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Phishing- und BEC-Vorfälle
Die globalen BEC-Verluste stiegen, da die durchschnittlichen Angriffskosten im Jahr 2024 auf 35.000 USD kletterten, was E-Mail-Sicherheit von einer Compliance-Pflicht zu einer Anforderung der Geschäftskontinuität machte [1]Splunk Inc., „State of Security 2025”, splunk.com. Angreifer kombinieren nun Social Engineering, Deepfakes und Antwort-Ketten-Hijacking, die regelbasierte Gateways umgehen, sodass Unternehmen ihre Budgets auf ICES-Plattformen verlagern, die Benutzerverhalten, Sprachmuster und Gesprächskontext in Echtzeit analysieren. Diese Fähigkeiten verkürzen die mittlere Erkennungszeit und unterstützen die automatisierte Behebung, was unerlässlich ist, wenn Organisationen 1.636 versuchten Cyberangriffen pro Woche ausgesetzt sind. Die Einführung ist in regulierten Branchen – Finanzen, Gesundheitswesen, kritische Versorgungsunternehmen – am stärksten ausgeprägt, wo BEC-Kampagnen vertrauenswürdige Lieferantenbeziehungen nutzen, um Perimeter-Abwehrmaßnahmen zu umgehen.
Wechsel zu Cloud-E-Mail und Fernarbeit
Da 94 % der KMU im asiatisch-pazifischen Raum Cloud-SaaS nutzen und Microsofts Sicherheitsgeschäft einen Jahresumsatz von über 20 Milliarden USD überschreitet, können Perimeter-Appliances verteilte Teams oder den Datenverkehr von Kollaborations-Suiten nicht abdecken. Organisationen bevorzugen daher Kontrollen auf API-Ebene, die sich direkt in Microsoft 365, Google Workspace und Slack integrieren lassen und eine vollständige Inspektion eingehender, ausgehender und suite-interner Nachrichten ermöglichen. Die Einführung beschleunigt sich weiter, da Cloud-Lizenzierungskosten vorhersehbar skalieren und Aktualisierungen von Machine-Learning-Modellen sofort ohne Ausfallzeiten durch Wartungsfenster ausgerollt werden. KMU profitieren überproportional, da sie Investitionsausgaben und Fachpersonal vermeiden, was das zweistellige Wachstum bei verwalteten Sicherheitsdiensten antreibt.
Strenge Datenschutzvorschriften
Die NIS2-Richtlinie der EU deckt nun rund 30.000 deutsche Einrichtungen gegenüber 2.000 unter NIS1 ab und erfordert Verschlüsselung über S/MIME oder OpenPGP, Vorfallsmeldung innerhalb von 24 Stunden und Verantwortlichkeit auf Vorstandsebene. Parallele Vorschriften des US-Finanzministeriums und das bevorstehende britische Gesetz zur Cyber-Resilienz erweitern die Offenlegungspflichten, sodass Käufer Plattformen auswählen, die Compliance-Vorlagen automatisieren und Beweissicherungs-Prüfpfade pflegen. Anbieter, die regionale Datenspeicherung, clientseitiges Schlüsselmanagement und manipulationssichere Archivierung anbieten, gewinnen einen verteidigbaren Vorteil, insbesondere bei multinationalen Gesundheits- und Finanzkunden, die HIPAA, DSGVO und PCI-DSS gleichzeitig erfüllen müssen.
KI/ML-gestützte Bedrohungserkennung
Microsofts Sprach-KI für Phishing-Modelle kann Stimmungen und sprachliche Anomalien analysieren und so die Erkennung neuartiger Köder verbessern, denen bekannte Indikatoren fehlen. Check Point erzielte unterdessen in unabhängigen Tests eine 100%ige Phishing-Prävention und eine 99,8%ige Blockierung neuer Schadsoftware, was den Nutzen von Deep-Learning-Engines bestätigt, die täglich Milliarden von Signalen anreichern. Anbieter differenzieren sich durch Modelltransparenz und niedrige Falsch-Positiv-Raten, da Sicherheitsteams überwältigt werden, wenn jeder Marketing-Newsletter markiert wird. Da KI kontextuelles Bewusstsein gewinnt – indem sie Postfach-, Endpunkt- und Identitätstelemetrie verknüpft – kann die Reaktion von Blockieren und Quarantäne zu geführtem Benutzer-Coaching und automatischer Isolierung riskanter Assets übergehen.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Implementierungs- und Wartungskosten | -2.1% | Global; am stärksten bei preissensiblen KMU | Kurzfristig (≤ 2 Jahre) |
| Fachkräftemangel und Kompetenzlücke | -1.7% | Global; akut in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Kostenlose/Open-Source-Alternativen | -1.3% | Asiatisch-pazifischer Raum und Schwellenländer | Mittelfristig (2–4 Jahre) |
| Gebündelte Basissicherheit in Cloud-Suiten | -1.0% | Global; am ausgeprägtesten bei Microsoft 365-Mandanten | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Implementierungs- und Wartungskosten
Die Gesamtbetriebskosten übersteigen die Lizenzausgaben oft um das Dreifache, sobald Integration, SOC-Personal und 24×7-Überwachung eingerechnet werden – ein Schmerzpunkt, wenn zwei Drittel der KMU bereits 4 % ihres Jahresumsatzes für Cybersicherheit ausgeben. Vorstände fordern quantifizierbaren ROI, sodass Anbieter, die Automatisierung und verwaltete Dienstleistungsebenen einbetten, den Preisschock abmildern. Dennoch verlängern Organisationen, die Upgrades aufschieben, die Erneuerungszyklen und verlangsamen das Gesamtwachstum des Marktes für E-Mail-Sicherheit in preissensiblen Regionen.
Kostenlose/Open-Source-Alternativen
Postfix, SpamAssassin und Microsofts integrierter Exchange Online-Schutz setzen eine „ausreichende” Grundlinie, insbesondere für kleinere Unternehmen. Diese Tools hinken jedoch bei sprachbewusster BEC-Erkennung, adaptiver DLP und granularer Compliance-Analytik hinterher. Anbieter müssen daher einen Mehrwert über die Spam-Filterung hinaus artikulieren und demonstrieren, wie KI-Modelle polymorphe Schadsoftware erkennen oder wie automatisierte Verschlüsselung Branchenvorschriften erfüllt. Der Preisdruck hält an, aber die steigende Bedrohungskomplexität erodiert allmählich die Obergrenze kostenloser Tools.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Wachstum der Dienste übertrifft LösungenLösungen erzielten im Jahr 2025 einen Umsatz von 69,35 %, doch verwaltete Dienste steigen mit einer CAGR von 15,02 %, da Unternehmen Bedrohungsjagd, Playbook-Optimierung und Compliance-Audits auslagern. Die Größe des Marktes für E-Mail-Sicherheit für Dienste wird sich daher schneller als Software ausweiten, was den Bedarf der Käufer an 24×7-Abdeckung und ergebnisbasierten Verträgen widerspiegelt. Proofpoints Kauf von Hornetsecurity für 1 Milliarde USD unterstreicht die Hinwendung zur MSP-Befähigung und bietet White-Label-SOC-Fähigkeiten, die MSPs an KMU-Kunden weiterverkaufen können. Parallel dazu bleiben professionelle Dienste für die Bereitstellung relevant, aber ihr Anteil schrumpft, da Cloud-APIs die Integrationszeiten von Wochen auf Stunden reduzieren. Anbieter mit globalen Dienstleistungs-Footprints und mehrsprachigen SOCs gewinnen langfristige Verlängerungen, da Kunden konsistente SLAs über Regionen hinweg schätzen.
Unternehmen, die den Betrieb intern halten, verlassen sich weiterhin auf den Premium-Support der Anbieter für Modelloptimierung, Richtliniengestaltung und Red-Team-Simulationen. Diese Engagements generieren Telemetrie, die Machine-Learning-Feedback-Schleifen speist und die Produktbindung stärkt. Dienstleistungsportfolios erweitern sich auch auf Sicherheitsbewusstseinsschulungen, Phishing-Simulationen und Incident-Response-Retainer. Infolgedessen katalysieren Dienste den Cross-Selling angrenzender Plattformmodule wie CASB und XDR und positionieren Anbieter, um Marktanteile zu gewinnen, wenn Vorschriften verschärft werden.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodus:
Cloud-Dominanz beschleunigt sichCloud-gehostete Kontrollen erfassten im Jahr 2025 einen Anteil von 59,10 % und werden On-Premises-Appliances mit einer CAGR von 16,95 % übertreffen, was das Cloud-Segment zum größten Beitragenden zur künftigen Größe des Marktes für E-Mail-Sicherheit macht. Kunden nennen elastische Skalierung, sofortige Regelaktualisierungen und native Integration mit Microsoft Graph APIs als entscheidende Vorteile. Weiterer Schwung entsteht durch staatliche Initiativen zur Einführung von „Cloud-First”-Beschaffungsrichtlinien, die SaaS-Begründungen erfordern, bevor Investitionsbudgets genehmigt werden.
Umgekehrt halten latenzempfindliche Branchen wie Finanzhandel und Verteidigung segmentierten Mailfluss auf privaten Appliances aufrecht, um deterministische Zustellungsanforderungen und Air-Gap-Einschränkungen zu erfüllen. Hybride Architekturen bestehen daher weiterhin: Die eingehende Überprüfung bleibt Cloud-basiert, während die ausgehende Richtliniendurchsetzung oder Verschlüsselungsschlüssel On-Premises verbleiben. Appliance-Erneuerungen umfassen zunehmend containerisierte Mikrodienste, sodass Organisationen Funktionen in Kubernetes-Cluster verlagern können, wenn sich Souveränitätsregeln weiterentwickeln.
Nach Unternehmensgröße:
KMU-Einführung beschleunigt sichGroßunternehmen generieren im Jahr 2025 noch immer 60,55 % des Umsatzes, aber KMU expandieren mit einer CAGR von 18,05 % und verringern den Abstand jedes Jahr. Mehr als die Hälfte der KMU im asiatisch-pazifischen Raum meldete im Jahr 2024 einen Cybervorfall, was Vorstände dazu veranlasste, „ausreichende” Spam-Filter neu zu bewerten. Cloud-Abonnementmodelle, die pro aktivem Postfach berechnet werden, beseitigen anfängliche Hardwarekosten, während nutzungsbasierte Tarife es Unternehmen ermöglichen, Sandboxing und DMARC-Analytik hinzuzufügen, sobald das Budget es erlaubt.
Gleichzeitig konsolidieren Fortune-500-Konzerne nach Fusionen parallele Toolsets und suchen nach einheitlicher Konsolensichtbarkeit über Geschäftsbereiche hinweg. Ihre Begründung betont die Effizienz der Analysten statt der reinen Blockiergenauigkeit, sodass Anbieter Case-Management- und SOAR-Integrationen hervorheben. Aufgrund längerer Beschaffungszyklen erzeugen Unternehmens-Erneuerungswellen unregelmäßige Einnahmen, aber einen hohen Lebenszeitwert. Lösungs-Roadmaps, die mit dem NIST 800-207 Zero-Trust-Mailfluss übereinstimmen, gewinnen an Zugkraft, da CIOs Kontrollen wünschen, die föderalen Identitäts-Frameworks zugeordnet sind.
Nach Sicherheitstyp:
ICES stört den traditionellen SEG-MarktSichere E-Mail-Gateways hielten im Jahr 2025 noch immer einen Anteil von 36,95 %; ICES verzeichnete jedoch eine CAGR von 21,25 %, die das Gleichgewicht bis 2027 verschieben wird. Analysten prognostizieren, dass der Marktanteil für API-basierte ICES im Markt für E-Mail-Sicherheit bereits 2028 Legacy-Proxys übertreffen könnte. SEG-Appliances haben Schwierigkeiten, TLS-verschlüsselten Datenverkehr zu inspizieren, ohne Sitzungen zu unterbrechen, während ICES-Tools Postfach-Telemetrie nach der Zustellung aufnehmen und so retrospektive Detonation und Rollback von Gesprächsthreads ermöglichen.
Verschlüsselungs-, Archivierungs- und DLP-Teilsegmente verzeichnen weiterhin ein stetiges einstelliges Wachstum, das durch HIPAA-, PCI-DSS- und MiFID-II-Aufbewahrungsregeln angetrieben wird. Spam-Filterung ist zur Massenware geworden – oft in Suiten gebündelt – und drängt eigenständige Anbieter dazu, sich rund um KI-Anreicherungsschichten neu zu positionieren. Anbieter differenzieren sich, indem sie MITRE ATT&CK-Taktiken für E-Mail abbilden, Phishing-Risikobewertungen auf Benutzerebene anbieten und diese Bewertungen in Richtlinien für bedingten Zugriff einspeisen, die kompromittierte Konten unter Quarantäne stellen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endbenutzerbranche:
Gesundheitswesen treibt compliance-gesteuertes Wachstum anDie CAGR von 16,62 % im Gesundheitswesen resultiert aus vorgeschlagenen HIPAA-Aktualisierungen, die schließlich die Verschlüsselung geschützter Gesundheitsinformationen und die Verpflichtung zur MFA für alle Benutzerkonten vorschreiben. Krankenhäuser und Versicherer führen ICES in Verbindung mit automatisierten Verschlüsselungs-Gateways ein, um Anforderungen an ruhende und übertragene Daten zu erfüllen. Sie verwenden auch rollenbasierte Nachrichtenklassifizierung, damit Pflegepersonal Laborergebnisse sicher teilen kann, ohne alltäglichen Datenverkehr zu überverschlüsseln.
BFSI behält einen Umsatzanteil von 27,35 % aufgrund des hohen Risikos von Überweisungsbetrug, aber das Wachstum verlangsamt sich, da die meisten Banken SEG-Rollouts vor Jahren abgeschlossen haben. Fertigung, Energie und Versorgung verzeichnen eine steigende Einführung, da Teams für Betriebstechnologie Zero-Trust-Prinzipien auf Postfächer in der Produktionshalle ausweiten, die zuvor isoliert waren. Regierungs- und Verteidigungsbehörden spezifizieren nach Common Criteria zertifizierte Lösungen oder FedRAMP Moderate SaaS, um Freigabeschwellen zu erfüllen, was Eintrittsbarrieren für neue Marktteilnehmer ohne Akkreditierung schafft.
Geografische Analyse
Nordamerika E-Mail-Sicherheitsmarkt
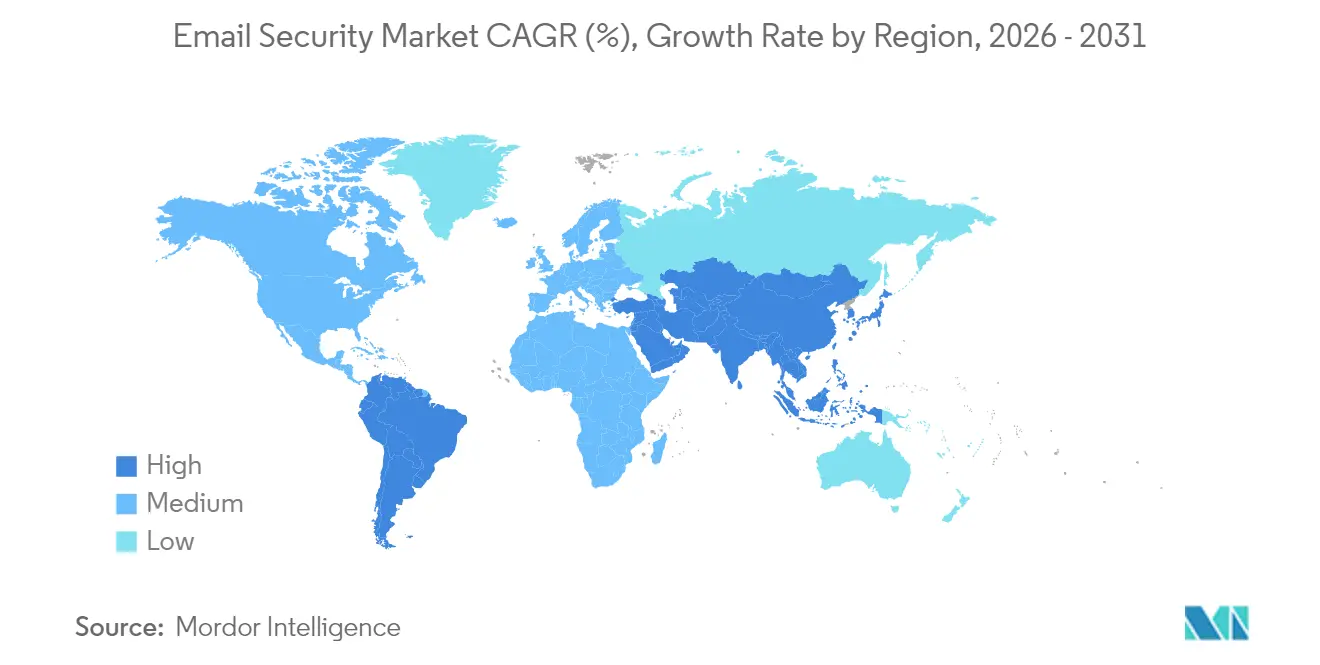
Nordamerika erzielte im Jahr 2025 41,05 % des weltweiten Umsatzes, angetrieben durch die für 2025 prognostizierten Cybersicherheitsausgaben der Region in Höhe von 92,31 Milliarden USD sowie durchschnittlich 1.636 wöchentliche Angriffsversuche, die das E-Mail-Risiko stets im Bewusstsein halten. US-amerikanische Käufer führen den Konsum von KI-nativen ICES-Produkten an, begünstigt durch umfangreiche Sicherheitsbudgets und eine fortgeschrittene Bedrohungslandschaft, die auf kritische Infrastrukturen abzielt. Kanadische Unternehmen orientieren sich zunehmend an US-amerikanischen Compliance-Rahmenwerken, übernehmen NIST-Kernkontrollen und wählen SaaS-Anbieter, die eine lokale Datenhaltung in Toronto oder Montreal garantieren.
APAC E-Mail-Sicherheitsmarkt
Asien-Pazifik ist die am schnellsten wachsende Region mit einer CAGR von 14,28 %. KMU in Indien, Vietnam und Indonesien überspringen veraltete Gateways und wechseln direkt zu Cloud-basierten E-Mail-Sicherheitsmarktangeboten, da 94 % bereits auf SaaS-Produktivitätssuiten angewiesen sind. Japanische und südkoreanische Konzerne setzen auf KI-gesteuerte Sprachmodelle, die für lokale Schriftsysteme optimiert sind, während australische Behörden des öffentlichen Sektors Essential-Eight-Reifegrade durchsetzen, die E-Mail-Authentifizierung und Content-Disarm priorisieren. Chinas Markt entwickelt sich innerhalb eines parallelen Technologie-Stacks, der durch inländische Verschlüsselungsstandards und grenzüberschreitende Datenübertragungsbeschränkungen geprägt ist, was eine Nachfrage nach ICES-Produkten schafft, die kommerzielle Versionen der Algorithmen S/MIME und SM2 unterstützen.
Europa E-Mail-Sicherheitsmarkt
Europa verzeichnet ein stetiges Wachstum im mittleren einstelligen Bereich, wobei Compliance als wichtigster Katalysator wirkt. NIS2 weitet die Verpflichtungen auf kleine kommunale Versorgungsunternehmen und mittelgroße Hersteller aus und drängt Tausende von Unternehmen dazu, E-Mail-Verschlüsselung und die Automatisierung der Vorfallsmeldung einzuführen. Deutschland führt die Einführung dank der etablierten BSI-Leitlinien an, während Frankreich SecNumCloud-qualifizierte SaaS-Lösungen für souveräne Arbeitslasten priorisiert. Nach dem Brexit verfolgt das Vereinigte Königreich seinen Cyber Resilience Bill, der sich eng an den EU-Regeln orientiert, jedoch zusätzliche Anforderungen an Stresstests stellt, die szenariobasierte Phishing-Simulationen fördern.

Wettbewerbslandschaft
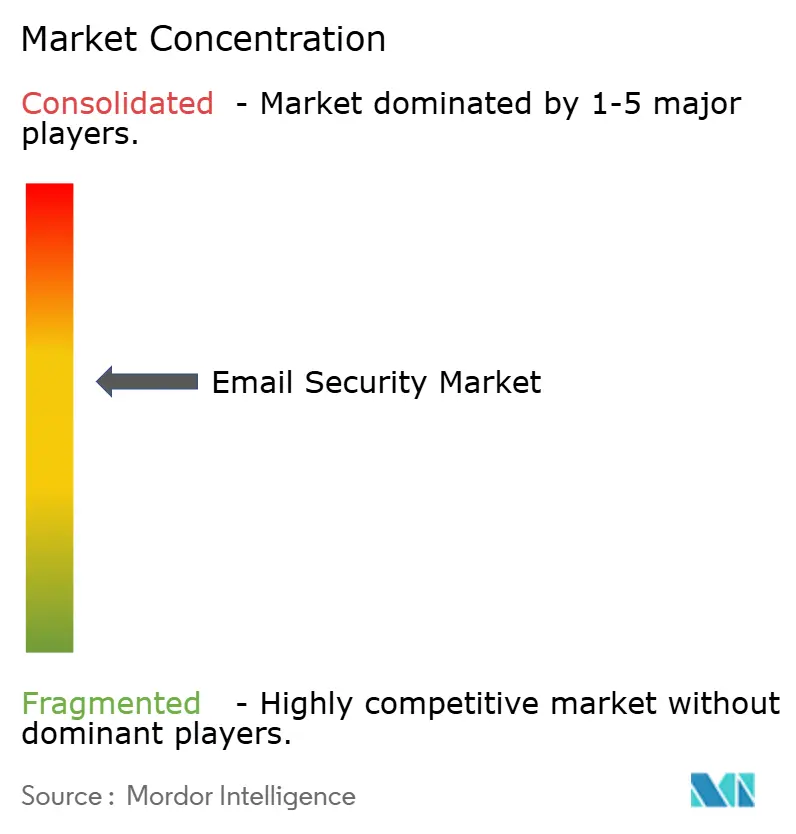
Der Wettbewerb ist mäßig konzentriert: Erstklassige Anbieter wie Microsoft, Cisco und Proofpoint stehen Herausforderern wie Abnormal Security, Darktrace und SlashNext gegenüber, die sich auf KI-Spezifität statt auf Breite positionieren. Die Konsolidierung intensivierte sich in den Jahren 2024–2025. Proofpoint erwarb Hornetsecurity für 1 Milliarde USD, um MSP-Kanäle zu vertiefen, während Cisco seinen 28-Milliarden-USD-Deal für Splunk abschloss, um Mail-, Endpunkt- und SIEM-Analytik zu synthetisieren. Diese Schritte signalisieren den Kundenwunsch nach einem integrierten Sicherheits-Fabric statt fragmentierter Kontrollen.
Strategische Roadmaps konvergieren auf drei Säulen. Erstens KI-native Erkennung: Microsoft injizierte Copilot für Sicherheit in alle Defender-Workloads und nutzt große Sprachmodelle, um Vorfälle zusammenzufassen und Behebungsschritte automatisch zu generieren. Zweitens Cloud-First-Bereitstellung: Google erweiterte Workspace um clientseitige Verschlüsselungsschlüssel, die in vom Kunden gewählten Regionen gehostet werden, und erfüllt so Souveränitätsvorschriften ohne Drittanbieter-Gateways. Drittens verwaltete Dienstleistungspakete: Anbieter bündeln nun 24×7-SOC, Angriffsflächen-Management und Phishing-Resilienzschulungen in gestaffelten Abonnements, die auf ressourcenbeschränkte KMU abzielen.
Markteintrittsbarrieren umfassen den Zugang zu großen beschrifteten E-Mail-Datensätzen, die Notwendigkeit von SOC-Integrations-Hooks und Akkreditierungen wie FedRAMP, ISO 27001 und SOC 2 Typ II. Start-ups adressieren Nischenlücken – QR-Code-Phishing, Voicemail-Köder, Geschäftsprozess-Kompromittierung – arbeiten aber oft mit etablierten Anbietern für den Vertrieb zusammen. Gleichzeitig rüsten Legacy-SEG-Anbieter API-Konnektoren nach, um installierte Basen zu halten, müssen aber Leistungskompromisse überwinden, die mit Proxy-Architekturen verbunden sind. Mit fortschreitender Plattformvereinheitlichung verlagert sich die Differenzierung hin zu kontextuellem Einblick, Benutzer-Coaching und risikobasierter Authentifizierung.
Marktführer im Bereich E-Mail-Sicherheit
Cisco Systems, Inc.
Barracuda Networks, Inc.
Proofpoint, Inc.
Mimecast Limited
Microsoft Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
E-Mail-Sicherheitsmarkt
- Cisco Systems, Inc.
- Proofpoint, Inc.
- Barracuda Networks, Inc.
- Mimecast Limited
- Microsoft Corporation
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Forcepoint LLC
- Zix Corporation
- Echoworx Corporation
- Sophos Group plc
- Abnormal Security Corporation
- Vade Secure SASU
- Egress Software Technologies Ltd.
- Darktrace Holdings plc
- Fortinet, Inc.
- Google LLC
- IBM Corporation
- Symantec Enterprise Division (Broadcom Inc.)
- OPSWAT, Inc.
- Cofense Inc.
- Area 1 Security Inc. (Cloudflare, Inc.)
- Hornetsecurity GmbH
- Fortra LLC (Agari)

Recent Industry Developments in E-Mail-Sicherheitsmarkt
- Juni 2025: Microsoft führte Sprach-KI für das Phishing-Modell in Defender für Office 365 ein und verbesserte die Erkennung sprachlicher Anomalien.
- April 2025: Abnormal AI startete KI-Phishing-Coach und KI-Datenanalyst zur Automatisierung von Benutzerschulungen und Berichterstattung.
- Dezember 2024: Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste schlug Aktualisierungen der HIPAA-Sicherheitsregel vor, die E-Mail-Verschlüsselung und MFA vorschreiben.
- November 2024: Die Europäische Agentur für Cybersicherheit veröffentlichte NIS2-Implementierungsleitlinien mit detaillierten E-Mail-Verschlüsselungsmaßnahmen.


E-Mail-Sicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinitionen und wesentliche Abdeckungsbereiche
Unsere Studie definiert den E-Mail-Sicherheitsmarkt als alle Software- und verwalteten Dienste, die aktiv Bedrohungen für geschäftliche E-Mails verhindern, erkennen und beheben – einschließlich Phishing, Business-E-Mail-Kompromittierung (BEC), Malware, Spam, Spoofing und unbefugter Datenexfiltration – auf Cloud- und On-Premise-Mail-Plattformen weltweit.
Ausschluss aus dem Geltungsbereich: Antispam-Plug-ins für Verbraucher und eigenständige E-Mail-Marketing-Hygiene-Tools werden nicht berücksichtigt.
Segmentierungsübersicht
- Nach Komponente
- Lösungen
- Dienste
- Nach Bereitstellungsmodus
- Cloud
- On-Premises
- Nach Unternehmensgröße
- Kleine und mittlere Unternehmen (KMU)
- Großunternehmen
- Nach Sicherheitstyp
- Sicheres E-Mail-Gateway
- Integrierte Cloud-E-Mail-Sicherheit (ICES/API)
- E-Mail-Verschlüsselung
- E-Mail-Archivierung und Compliance
- Spam- und Schadsoftware-Filterung
- Nach Endbenutzerbranche
- BFSI
- IT und Telekommunikation
- Regierung und Verteidigung
- Einzelhandel und E-Commerce
- Fertigung
- Energie und Versorgung
- Gesundheitswesen
- Andere Branchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Übriges Europa
- Asiatisch-pazifischer Raum
- China
- Japan
- Indien
- Südkorea
- Australien und Neuseeland
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Kenia
- Übriges Afrika
- Naher Osten
- Nordamerika
Detaillierte Forschungsmethodik und Datenvalidierung
Primärforschung
Wir haben CISOs, Leiter von Managed-Security-Services, Produktmanager für Mail-Plattformen und regionale Kanalpartner in Nordamerika, Europa, dem asiatisch-pazifischen Raum und dem Golfraum befragt, um Annahmen zu Postfachwachstum, Ausgaben pro Nutzer und Migrationstempo zu überprüfen. Nachfolgende Umfragen bei IT-Leitern kleiner Unternehmen halfen dabei, die Durchdringungsraten im KMU-Segment zu verfeinern.
Desk-Research
Die Analysten von Mordor Intelligence kartierten zunächst die Bedrohungslandschaft anhand offener Datensätze wie ENISA-Bedrohungsberichten, dem Verizon DBIR, NIST-NVD-Schwachstellen-Feeds und regionalen CERT-Hinweisen. Anschließend wurden Einführungsindikatoren aus Eurostat-IKT-Erhebungen und OECD-Statistiken zur Cloud-Nutzung überlagert. Unternehmens-10-Ks, SEC-Einreichungen und Preislisten von Anbietern im Bereich Informationssicherheit lieferten grundlegende Umsatz- und Durchschnittsverkaufspreishinweise, unterstützt durch Momentaufnahmen von D&B Hoovers und Dow Jones Factiva. Branchenverbände wie die Messaging Malware Mobile Anti-Abuse Working Group (M3AAWG) und die Cloud Security Alliance lieferten Signale zur installierten Basis. Die oben genannten Quellen veranschaulichen den für die Validierung herangezogenen breiteren Quellenpool, ohne ihn zu erschöpfen.
Marktgrößenbestimmung und Prognose
Ein Top-down-Modell beginnt mit aktiven geschäftlichen Postfächern nach Region, multipliziert diese mit den durchschnittlichen Sicherheitsausgaben (aufgeteilt nach Cloud und On-Premise) und wird durch Lieferanten-Rollups aus Stichproben von Anbieterumsätzen gegengeprüft. Zu den wichtigsten Variablen zählen das Volumen von Phishing-Vorfällen, die Durchdringung von Microsoft 365 und Google Workspace, der Preisverfall bei Secure-E-Mail-Gateways, regulatorische Bußgeld-Benchmarks und die Akzeptanz API-basierter Schutzlösungen. Eine multivariate Regression verknüpft diese Treiber mit dem Wachstum des Marktwerts; Bottom-up-Prüfungen schließen verbleibende Datenlücken und begrenzen die Varianz auf ±5 %. Eine Szenarioanalyse berücksichtigt makroökonomische Abschwächungen oder regulatorisch bedingte Spitzen.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse durchlaufen eine dreistufige Peer-Review, Anomaliescans anhand externer Bedrohungsmetriken und die Freigabe durch die Führungsebene. Das Modell wird jährlich aktualisiert, und Zwischenaktualisierungen werden ausgelöst, wenn wesentliche Fusionen und Übernahmen von Anbietern, Zero-Day-Wellen oder regulatorische Vorgaben die Ausgangswerte verschieben. Eine abschließende Analystenprüfung stellt sicher, dass die Kunden die aktuellste Einschätzung erhalten.
Warum Mordor Intelligences E-Mail-Sicherheits-Basislinie Verlässlichkeit bietet
Veröffentlichte Zahlen weichen häufig voneinander ab, weil Unternehmen unterschiedliche Produktmixe, Postfachzahlen und Preiskurven wählen.
Zu den wichtigsten Ursachen für diese Lücken zählen erweiterte Geltungsbereiche, die umfassendere Messaging-Sicherheit einschließen, die Abhängigkeit von Anbieterumsatzzahlen ohne bedrohungsbasierte Nachfrageprüfungen oder statische Aktualisierungszyklen, die schnell wechselnde Exploit-Muster nicht erfassen.
Benchmark-Vergleich
| Marktgröße | Anonymisierte Quelle | Primäre Ursache der Abweichung |
|---|---|---|
| 5,23 Mrd. USD (2025) | Mordor Intelligence | - |
| 5,17 Mrd. USD (2025) | Globale Unternehmensberatung A | Lässt Verschlüsselungsdienste außer Acht; enger Primärforschungsansatz; nur jährliche Aktualisierung |
| 7,39 Mrd. USD (2025) | Fachzeitschrift B | Bündelt Messaging-Sicherheits-Add-ons; verwendet einen einheitlichen Durchschnittsverkaufspreis über alle Regionen hinweg |
| 18,5 Mrd. USD (2024) | Branchenbeobachter C | Berücksichtigt Verbraucher-Tools und Gateway-Hardware; begrenzte Primärverifikation |
Diese Kontraste zeigen, dass Mordor Intelligence durch die Wahl eines bedrohungsorientierten Geltungsbereichs, die Kombination von Postfach-Nachfragekurven mit validierter Preisstreuung und die Aktualisierung nach jedem größeren Angriffszyklus eine ausgewogene, transparente Basislinie liefert, die Entscheidungsträger mit Vertrauen nachvollziehen können.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für E-Mail-Sicherheit?
Die Größe des Marktes für E-Mail-Sicherheit wird voraussichtlich im Jahr 2026 5,89 Milliarden USD erreichen und mit einer CAGR von 12,57 % wachsen, um bis 2031 10,64 Milliarden USD zu erreichen.
Wie groß ist der globale Markt für E-Mail-Sicherheit im Jahr 2026?
Der Markt wird im Jahr 2026 auf 5,89 Milliarden USD geschätzt.
Welche jährliche Wachstumsrate wird für den Markt für E-Mail-Sicherheit zwischen 2026 und 2031 prognostiziert?
Es wird erwartet, dass er bis 2031 mit einer CAGR von 12,57 % wächst.
Welche Region wird beim Wachstum der Ausgaben für E-Mail-Sicherheit voraussichtlich am schnellsten wachsen?
Für den asiatisch-pazifischen Raum wird bis 2031 eine führende CAGR von 14,28 % prognostiziert.
Welcher Sicherheitstyp expandiert am schnellsten?
Integrierte Cloud-E-Mail-Sicherheitslösungen wachsen mit einer CAGR von 21,25 % und übertreffen damit Sichere E-Mail-Gateways.
Wie werden Vorschriften wie die EU-NIS2-Richtlinie die Kaufentscheidungen beeinflussen?
Vorschriften zur Verschlüsselung, Vorfallsmeldung und Verantwortlichkeit auf Vorstandsebene zwingen Tausende europäischer Unternehmen zur Einführung von E-Mail-Sicherheitsplattformen auf Unternehmensebene, die Compliance automatisieren.
Seite zuletzt aktualisiert am:



