
Marktgröße und Marktanteil für Deep Packet Inspection und -verarbeitung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 41.42 Milliarden US-Dollar |
| Marktgröße (2031) | 83.77 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 15.13 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
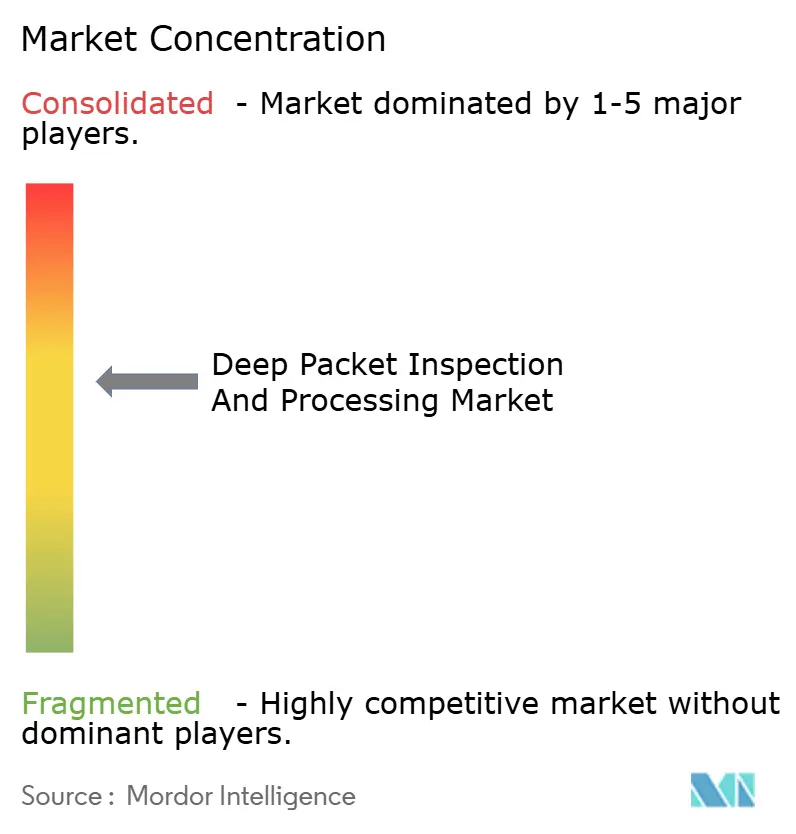
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Deep Packet Inspection und -verarbeitung von Mordor Intelligence
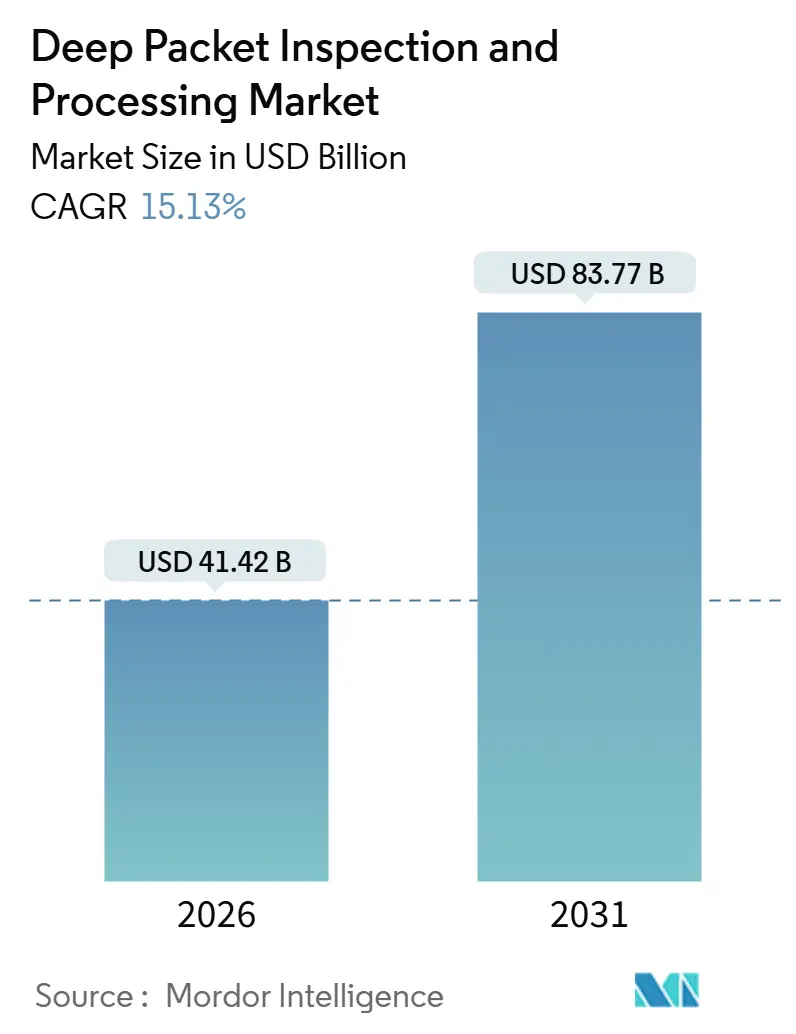
Die Marktgröße für Deep Packet Inspection wird im Jahr 2026 auf 41,42 Milliarden USD geschätzt und soll bis 2031 einen Wert von 83,77 Milliarden USD erreichen, was einer CAGR von 15,13 % entspricht. Verschlüsselter Webdatenverkehr übersteigt mittlerweile 95 % der Unternehmenssitzungen, was Sicherheitsteams dazu veranlasst, Einblicke auf Paketebene ohne Entschlüsselung zu suchen; das 5G-Netzwerk-Slicing verankert die Richtliniendurchsetzung innerhalb der Benutzerebene und zwingt Betreiber, Datenflüsse am Funkrand zu inspizieren; und Zero-Trust-Frameworks erfordern die kontinuierliche Überprüfung jedes Pakets, wodurch die verbleibenden Reste des Perimeters beseitigt werden. Software-definierte Engines übertreffen zweckgebundene Appliances, da Netzbetreiber und Cloud-Anbieter elastische Kapazitäten benötigen, die von 10 Gbit/s an Zweigstellenstandorten bis hin zu Terabit-Raten in hypergroßen Rechenzentren skalierbar sind. Regulierung gibt weiteren Schub, da Datenspeicherungsvorschriften in Europa und Anforderungen zur gesetzlichen Überwachung im Nahen Osten Dienstanbieter verpflichten, Metadaten bis zu zwei Jahre lang zu archivieren und dabei innerhalb von Latenz- und Datenschutzgrenzen zu bleiben.
Wichtigste Erkenntnisse des Berichts
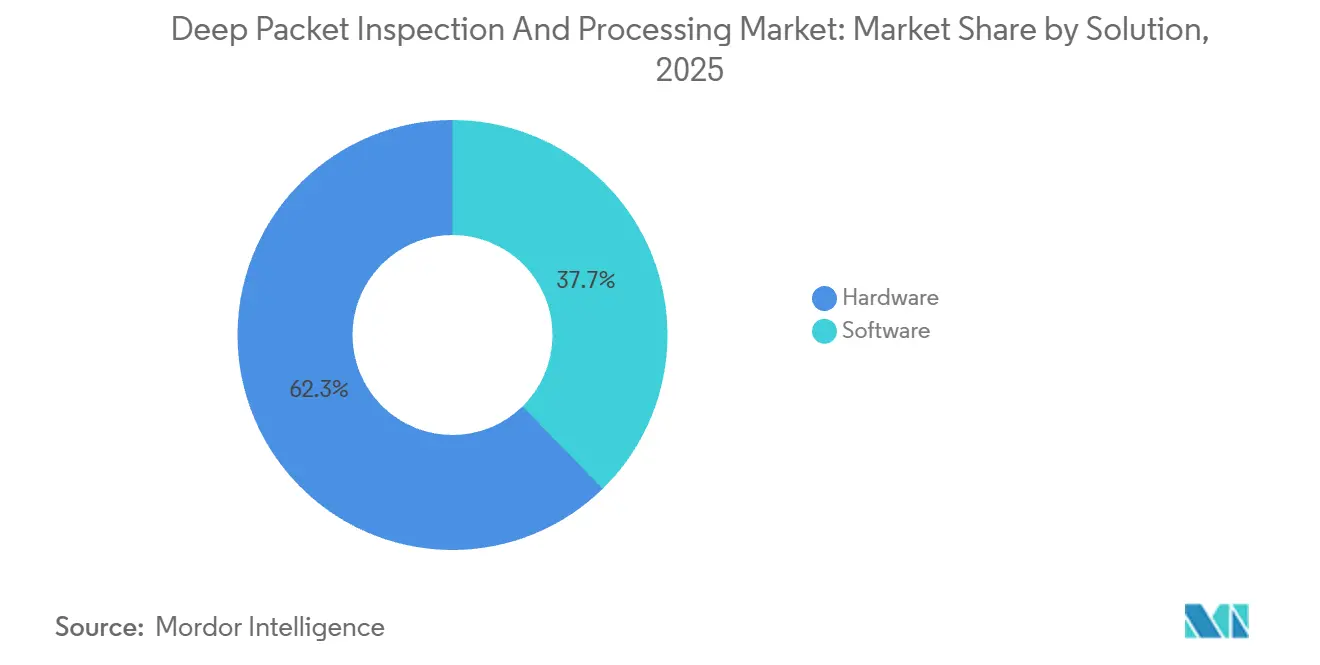
- Nach Lösung führte Hardware im Jahr 2025 mit einem Marktanteil von 62,32 % am Markt für Deep Packet Inspection, während Software bis 2031 voraussichtlich mit einer CAGR von 18,41 % wachsen wird.
- Nach Bereitstellungsmodus entfielen On-Premise-Implementierungen im Jahr 2025 auf 71,51 % des Umsatzes, während Cloud- und Software-as-a-Service-Modelle laut Prognose mit einer CAGR von 17,23 % wachsen werden.
- Nach Anwendung beherrschten Datenverkehrsverwaltung und Dienstgüte im Jahr 2025 einen Anteil von 38,43 %, während die Netzwerkleistungsüberwachung bis 2031 mit einer CAGR von 17,32 % voranschreitet.
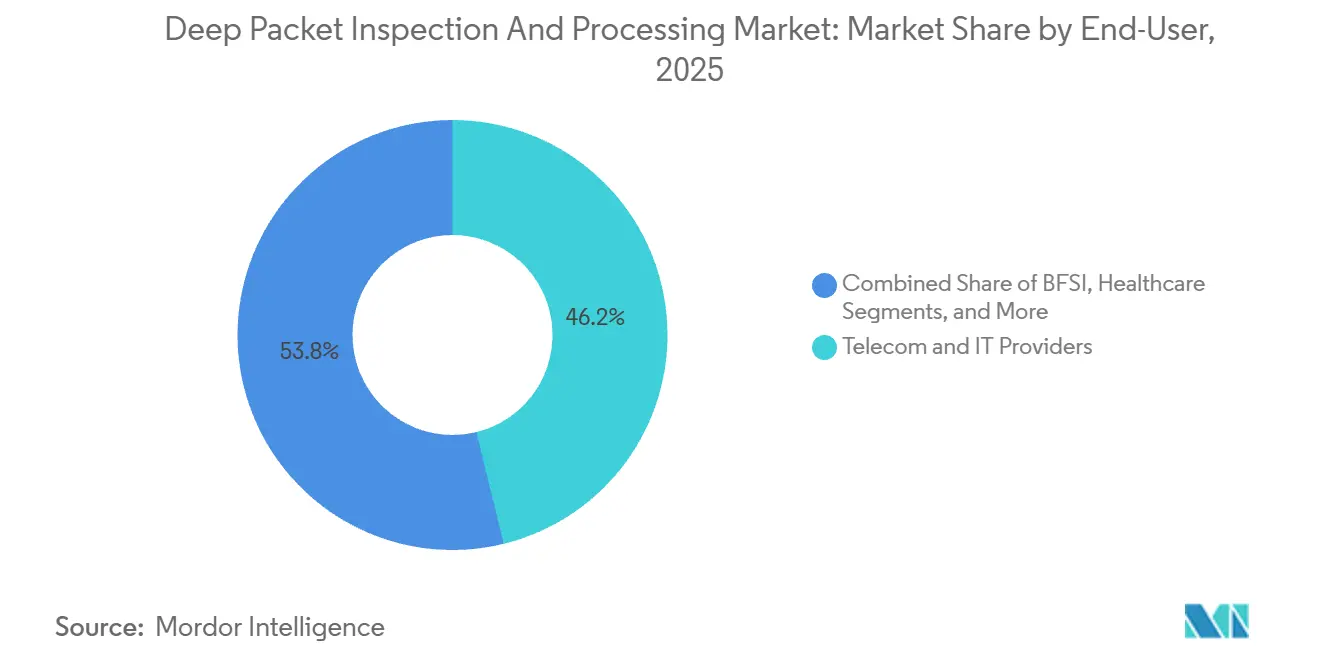
- Nach Endnutzer dominierten Telekommunikations- und IT-Anbieter im Jahr 2025 mit einem Anteil von 46,17 %, während die Einführung im Gesundheitswesen mit einer CAGR von 18,31 % beschleunigt wird, da die Telemedizin wächst.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 64,76 % der Ausgaben, aber kleine und mittlere Unternehmen sollen mit einer CAGR von 15,69 % wachsen, da verwaltete Dienste reifen.
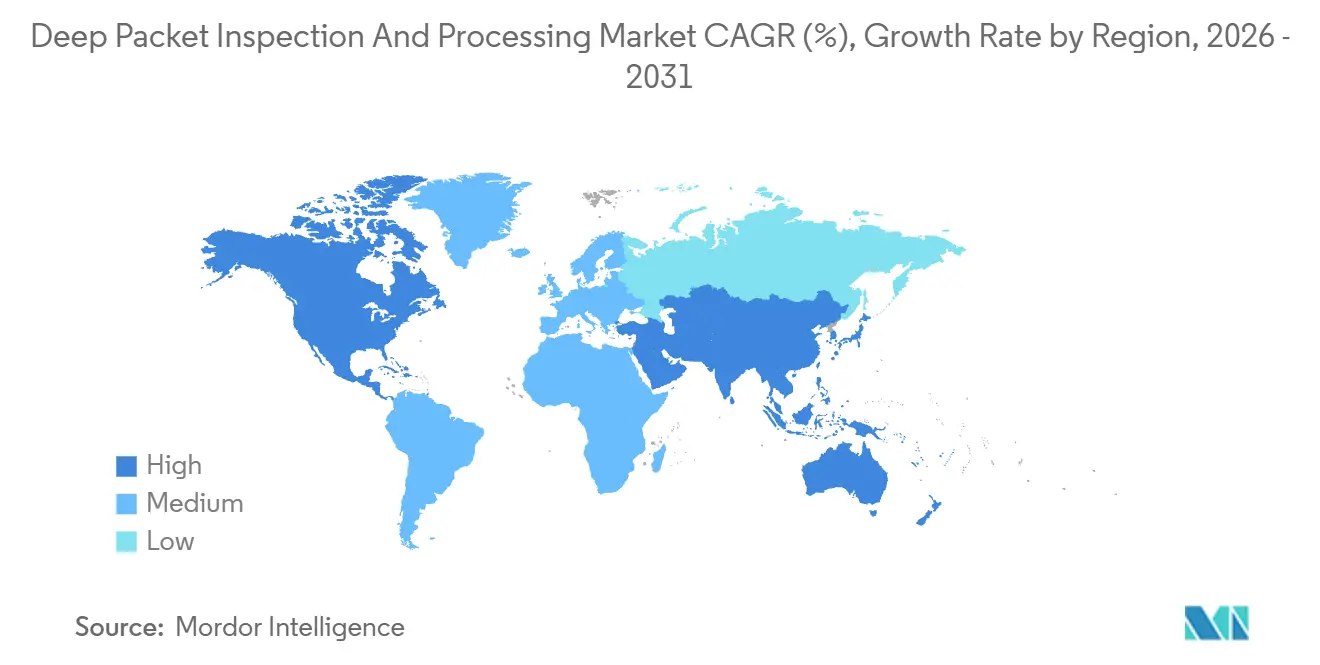
- Nach Geografie blieb Nordamerika mit einem Anteil von 33,26 % im Jahr 2025 die größte Region, während für den asiatisch-pazifischen Raum infolge des 5G-Ausbaus eine CAGR von 16,19 % prognostiziert wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Rahmen der Auswirkungen |
|---|---|---|---|
| Anstieg der Werkzeuge zur Transparenz von verschlüsseltem Datenverkehr | +3.2% | Global, konzentriert in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| 5G-Netzwerk-Slicing treibt richtlinienbewusstes DPI voran | +2.8% | Kern im asiatisch-pazifischen Raum, Ausbreitung in den Nahen Osten und Südamerika | Langfristig (≥ 4 Jahre) |
| Vorschriften zur Pflichtdatenspeicherung und gesetzlichen Überwachung | +2.1% | Europa, Naher Osten, Indien und Australien | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Datenverkehrsanalyse für Zero-Trust-Sicherheit | +2.6% | Nordamerika und Europa, frühe Einführung in Finanzzentren des asiatisch-pazifischen Raums | Mittelfristig (2–4 Jahre) |
| Anforderungen an Edge- und IoT-Mikrosegmentierung | +1.9% | Global, frühe Gewinne in Fertigungsregionen wie Deutschland und Japan | Langfristig (≥ 4 Jahre) |
| Integration von DPI mit SASE-Plattformen | +2.5% | Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Anstieg der Werkzeuge zur Transparenz von verschlüsseltem Datenverkehr
TLS 1.3 entfernte den Zertifikatsaustausch, den ältere Engines für das Anwendungs-Fingerprinting analysierten, und veranlasste Anbieter, Analysen zu liefern, die stattdessen Verschlüsselungs-Suite-Muster, Zertifikatslaufzeiten und Handshake-Timing anstelle der Entschlüsselung von Nutzdaten nutzen. Ciscos Encrypted Traffic Analytics und ipoque's Encrypted Traffic Intelligence klassifizieren nun mehr als 4.000 Anwendungen mit einer Genauigkeit von 95 % und ermöglichen es Banken, Datenexfiltrationsversuche in vollständig verschlüsselten Sitzungen aufzudecken. Das US-amerikanische Nationales Institut für Standards und Technologie (National Institute of Standards and Technology) befürwortete diesen Ansatz in seinen Richtlinien von 2024 und balancierte Überwachungsbedürfnisse mit dem Schutz der Privatsphäre. Unternehmen, die diese Tools im Jahr 2025 einführten, verkürzten die mittlere Zeit zur Erkennung fortgeschrittener Bedrohungen um 34 % und gaben Analystenkapazitäten für Abhilfearbeiten frei.
5G-Netzwerk-Slicing treibt richtlinienbewusstes DPI voran
Eigenständige 5G-Kerne disaggregieren Steuerungs- und Benutzerebenen und ermöglichen es Betreibern, dedizierte Slices für autonomes Fahren, industrielle Automatisierung und Augmented Reality zu verkaufen.[1]Internet Engineering Task Force, "TLS 1.3 und Encrypted Client Hello," ietf.org Jeder Slice hat seinen eigenen Latenz- und Zuverlässigkeitsrahmen, sodass Pakete inline inspiziert werden müssen, um Dienstgüteschwellenwerte durchzusetzen, die bei ultra-zuverlässiger Niedriglatenz-Kommunikation unter 1 Millisekunde fallen können. Nokias MX Industrial Edge integriert DPI in die Benutzerebenen-Funktion und reduziert die Verarbeitungslatenz um 40 % gegenüber dem herkömmlichen Service-Chaining. Japanische und südkoreanische Betreiber, die im Jahr 2025 richtlinienbewusstes DPI implementierten, monetarisierten Premium-Slices zu 1,8–2,3 USD pro Teilnehmer pro Monat und glichen damit hohe Spektrumaufwendungen aus.
KI-gestützte Datenverkehrsanalyse für Zero-Trust-Sicherheit
Zero-Trust-Frameworks erzeugen täglich zig Terabyte an Inspektionsdatenverkehr in mittelgroßen Unternehmen und überfordern menschliche Analysten. Fortinets FortiAI und Palo Alto Networks' Precision-AI-Lösungen bilden normalen Datenverkehr als Basislinie ab und machen Anomalien sichtbar, wodurch Fehlalarme um 60 % reduziert und die Kosten für die Reaktion auf Vorfälle in Pilotprogrammen im Jahr 2025 um 28 % gesenkt wurden. Die Technologie ist auf das Zero-Trust-Architektur-Modell des Nationalen Instituts für Standards und Technologie (NIST) abgestimmt, das DPI als Durchsetzungspunkt positioniert, an dem Richtlinienentscheidungen in Weiterleitungsaktionen umgesetzt werden. Finanzinstitute, die KI-gesteuertes DPI einführten, berichteten von einer schnelleren Eindämmung von Lateral-Movement-Angriffen, wodurch mehrere Datenschutzverletzungen mit siebenstelligen Schadensbeträgen verhindert wurden.
Integration von DPI mit SASE-Plattformen
Secure Access Service Edge konvergiert Firewall, sicheres Web-Gateway und Zero-Trust-Netzwerkzugriff zu einem einzigen Cloud-Dienst, wobei DPI die Klassifizierungsengine bereitstellt, die jedes Modul speist. Zscalers Cloud-Knoten verarbeiten täglich mehr als 300 Milliarden Transaktionen und inspizieren verschlüsselten Datenverkehr auf Datenverlustmuster und Command-and-Control-Aktivitäten auf Pfaden unter 10 Millisekunden. Cloudflares Magic WAN wendet ähnliche Logik auf ein Anycast-Netzwerk mit 310 Städten an und ermöglicht globalen Unternehmen die Durchsetzung einheitlicher Richtlinien ohne Rückleitung von Datenverkehr. Kunden, die auf SASE umstellten, konsolidierten mehrere Einzelprodukte und reduzierten ihre Weitverkehrsnetzausgaben 2025 um bis zu 45 %.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Rahmen der Auswirkungen |
|---|---|---|---|
| Datenschutz-Gegenreaktion und DPI-Transparenzauflagen | -1.8% | Europa, Ausbreitung nach Nordamerika und ausgewählte asiatisch-pazifische Märkte | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Einführung von TLS 1.3/QUIC schränkt die Nutzlastsicht ein | -2.3% | Global, ausgeprägt in verbraucherorientierten Internet- und Cloud-nativen Umgebungen | Mittelfristig (2–4 Jahre) |
| Hohe Investitionsaufwendungen für Tera-Scale-Inline-Inspektion | -1.4% | Telekommunikationsbetreiber in Südamerika, Afrika und Südostasien | Langfristig (≥ 4 Jahre) |
| Ausweichtechniken reduzieren die DPI-Wirksamkeit | -1.6% | Global, am stärksten in Regionen mit restriktiver Politik | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Datenschutz-Gegenreaktion und DPI-Transparenzauflagen
Artikel 5 der Datenschutz-Grundverordnung verlangt eine transparente Verarbeitung personenbezogener Daten, doch DPI verarbeitet zwangsläufig Nutzdaten, die Identifikatoren wie E-Mail-Adressen und Standortmetadaten enthalten können.[2]Europäische Union, "Datenschutz-Grundverordnung Artikel 5," europa.eu Bürgerrechtsgruppen reichten 2025 Beschwerden gegen drei europäische Betreiber ein und behaupteten eine ungesetzliche Profilierung durch DPI-gestützte Analysen. Der Europäische Datenschutzausschuss reagierte mit Leitlinien, die Betreiber verpflichten, Datenschutz-Folgenabschätzungen zu veröffentlichen, in denen die inspizierten Felder und Aufbewahrungsfristen dargelegt werden – eine Offenlegungspflicht, deren Kosten Rechtsteams auf 2–4 Millionen USD pro Netzbetreiber schätzen. Die Änderungen des Californian Consumer Privacy Act enthielten 2024 ähnliche Verpflichtungen und zwangen US-amerikanische Anbieter, Einwilligungs-Workflows in Inspektionsplattformen zu integrieren. Betreibern, die keine rechtmäßige Grundlage nachweisen konnten, drohten 2025 durchschnittliche Strafen von 1,2 Millionen USD pro Vorfall, was einige zu weniger eingreifenden Analysemodellen veranlasste.
Zunehmende Einführung von TLS 1.3/QUIC schränkt die Nutzlastsicht ein
Google Chrome erhöhte den QUIC-Anteil bis Mitte 2025 auf 42 % des Browser-Datenverkehrs und verschlüsselte dabei Transportschicht-Metadaten, die DPI-Engines früher zur Ableitung von Anwendungsabsichten analysierten. TLS 1.3 in Verbindung mit Encrypted Client Hello verbirgt den Zielhostnamen bis nach dem Handshake und erschwert so die domänenbasierte Filterung. Heuristische Klassifikatoren, die sich auf Paketgröße und -timing stützen, erzielen bei verschlüsselten QUIC-Strömen laut ipoque-Benchmarks aus dem Jahr 2025 nur eine Genauigkeit von 82 % gegenüber 97 % bei herkömmlichem HTTP. Telekommunikationsbetreiber in restriktiven Rechtsordnungen berichteten zwischen 2024 und 2025 von einem Rückgang der Inhaltsfiltereffizienz um 23 %, was die an das Teilnehmerverhalten geknüpften Analyseeinnahmequellen beeinträchtigte. Anbieter bemühen sich durch maschinelles Lern-Fingerprinting, die Sichtbarkeit zurückzugewinnen, doch das Fenster vollständiger Pakettransparenz hat sich endgültig geschlossen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Lösung:
Software-Einführung beschleunigt sich, da Virtualisierung die Inspektion umgestaltetHardware-Plattformen behielten 2025 einen Anteil von 62,32 % am Markt für Deep Packet Inspection, da Telekommunikationsbetreiber Appliance-Flotten mit 400-Gigabit-Produkten erneuerten, die verschlüsselten Datenverkehr mit Leitungsgeschwindigkeit verarbeiten.[3] Ciscos Catalyst-9000-Switches und Junipers MX-Router integrieren Beschleunigungsblöcke und eliminieren damit den Bedarf an externen Abgriffen. Parallel dazu sollen Softwarelösungen bis 2031 mit einer CAGR von 18,41 % wachsen, da Cloud-native Deployments containerisierte Inspektionsinstanzen auf Standard-Servern hochfahren. Unternehmen, die virtuelle Maschinen von Fortinets FortiGate betreiben, skalieren die Kapazität während E-Commerce-Spitzenzeiten automatisch und zahlen nur für die verbrauchte Rechenleistung. Dieser Wandel spiegelt die breitere Welle der Netzwerkfunktionsvirtualisierung wider, die die Investitionsaufwendungen der Betreiber in europäischen Versuchen im Jahr 2025 um 28 % senkte.
Hybridtopologien setzen sich durch. Banken sichern ihre Rechenzentrumsperimeter mit 100-Gbit/s-Hardware-Appliances, während leichte Agenten den Ost-West-Datenverkehr innerhalb von Kubernetes-Clustern überwachen und Orchestrierungs-Engines wie Terraform für sofortige Richtlinien-Rollouts speisen. Open-Source-Bibliotheken wie nDPI und libprotoident gewannen bei Managed-Service-Anbietern an Bedeutung, die differenzierte Analyse-Ebenen entwickeln, und verringerten den defensiven Burggraben, der einst aus dem proprietären Parsen allein stammte. Da die grundlegende Inspektion zur Massenware wird, differenzieren sich Anbieter durch Bedrohungsintelligenz-Feeds und maschinelle Lernpräzision, was die Bühne für eine Konvergenz mit Sicherheitsanalyse-Plattformen bereitet.


Nach Bereitstellungsmodus:
Cloud-Modelle gewinnen trotz LatenzbedenkenOn-Premise-Systeme machten im Jahr 2025 71,51 % des Umsatzes aus – eine Zahl, die durch Bank- und Regierungsvorschriften geprägt wird, die das Routing sensibler Datenströme über Drittanbieter-Clouds untersagen. Der Payment Card Industry Data Security Standard verpflichtet Kartenverarbeiter, die Inspektion innerhalb PCI-konformer Einrichtungen zu halten, und bindet sie damit an Appliance-Erneuerungszyklen. Umgekehrt wird die Einführung von Cloud- und Software-as-a-Service mit einer CAGR von 17,23 % prognostiziert, da mittelständische Unternehmen auf Abonnementpreise ab etwa 15 USD pro Nutzer pro Jahr setzen – weit unterhalb der sechsstelligen Kapitalaufwendungen für Hardware.
Latenz bleibt das Haupthindernis. Die Rückleitung von Zweigstellendatenverkehr zu regionalen Scrubbing-Hubs kann 8–15 Millisekunden hinzufügen – genug, um VoIP zu beeinträchtigen oder algorithmischen Handel zu stören. Anbieter reagierten, indem sie Mikro-Rechenzentren an Internet-Austauschpunkten in 310 Städten platzierten und damit 95 % der Nutzer innerhalb von 50 Millisekunden von Inspektionsknoten halten. Ein Split-Tunnel-Kompromiss hat sich herausgebildet: Unternehmen halten sensible Workloads vor Ort, während sie Web-Datenverkehr zur Cloud-Inspektion senden, was zu Hybrid-Designs geführt hat, die nun von 62 % der SASE-Kunden von Palo Alto Networks übernommen wurden.
Nach Anwendung:
Leistungsüberwachung steigt angesichts der Komplexität von MikrodienstenDie Datenverkehrsverwaltung behielt 2025 einen Anteil von 38,43 %, da Netzbetreiber Service-Level-Agreements für Unternehmensbreitband durchsetzen und Streaming-Pakete während der Hauptsendezeit priorisieren. Die Netzwerkleistungsüberwachung ist jedoch auf dem Weg zu einer CAGR von 17,32 % bis 2031, da Site-Reliability-Ingenieure jede Mikrodienst-Grenze instrumentieren, um Latenzspitzen in Echtzeit zu erkennen. NETSCOUTs nGeniusONE kombiniert Flussaufzeichnungen mit Anwendungstelemetrie und ermittelt, ob eine langsame Checkout-Seite auf überlastete Verbindungen oder ein fragiles Datenbank-Shard zurückzuführen ist. Die Angriffserkennung bleibt entscheidend für die Abwehr von Ransomware und Insider-Bedrohungen, wobei Fortinets Sandboxing Zero-Day-Exploits blockiert, bevor Nutzdaten Produktionsnetzwerke erreichen.
Gesetzliche Überwachung und Datenspeicherung mögen kleinere Nischen sein, bieten aber Prämienmargen. Europäische und nahöstliche Betreiber gaben 2025 3,2 Milliarden USD für Plattformen aus, die Aufzeichnungen in ETSI-konformen Formaten exportieren – eine Fähigkeit, die weiterhin auf eine Handvoll Anbieter wie Utimaco und Verint beschränkt ist. Compliance-Zeitpläne machen diese Verträge bindend, oft über 5–7 Jahre, was Lieferanten vor Preiswettbewerb bei Massenwaren schützt.
Nach Endnutzer:
Gesundheitswesen entwickelt sich zum am schnellsten wachsenden BereichTelekommunikations- und IT-Anbieter erwirtschafteten 2025 46,17 % des Umsatzes, da eigenständige 5G-Kerne DPI in Benutzerebenen-Funktionen für die Echtzeit-Richtliniendurchsetzung integrieren. Verizon und AT&T investierten zusammen mehr als 1 Milliarde USD in die Modernisierung von Kerne, die in der Lage sind, verschlüsselte QUIC-Ströme im Terabit-Maßstab zu inspizieren. Die Ausgaben im Gesundheitswesen sollen bis 2031 mit einer CAGR von 18,31 % steigen, da die Telemedizin wächst und Krankenhäuser HIPAA-konforme Kontrollen für Videokonsultationen und elektronische Gesundheitsakten durchsetzen. Frühe Anwender reduzierten Sicherheitsverletzungen 2025 um 41 %, da DPI unbefugte Uploads von Patientendaten in Consumer-Cloud-Laufwerke blockiert.
Finanzinstitute nutzen DPI für Betrugsanalysen, inspizieren SWIFT-Nachrichten auf anomale Überweisungen und kennzeichnen Exfiltrationsversuche von Mitarbeitern. Einzelhändler optimieren die Kosten für die Inhaltsbereitstellung durch die Klassifizierung von Datenströmen, indem sie Seiten mit hochwertigen Produkten über Premium-Verbindungen und Software-Updates über günstige Peering-Pfade leiten. Regierungsbehörden bleiben stabile Käufer, werden jedoch durch langwierige Beschaffungszyklen behindert, die Erneuerungsintervalle auf sechs Jahre oder mehr ausdehnen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße:
Verwaltete Dienste binden KMU einGroßunternehmen hielten 64,76 % der Ausgaben im Jahr 2025, da sie dedizierte Sicherheitsbetriebszentren betreiben, die Richtlinien anpassen und Flussdaten in SIEM-Plattformen integrieren. Kleine und mittlere Unternehmen sollen mit einer CAGR von 15,69 % wachsen, da Managed-Security-Service-Anbieter DPI mit erweiterter Erkennung und Reaktion für jährlich 8.000–10.000 USD bündeln. Arctic Wolf und Secureworks aggregieren Tausende von Mandanten und senken die Inspektionskosten pro Sitz auf 12 USD monatlich, was die Anforderungen von Cybersicherheitsversicherern an eine kontinuierliche Überwachung erfüllt.
Der Ransomware-Druck ist der Katalysator. Angreifer visieren zunehmend mittelständische Unternehmen mit begrenztem Personal, aber ausreichendem Cashflow an, um sechsstellige Lösegelder zu zahlen, weshalb Versicherer die DPI-Einführung mit durchschnittlichen Prämienrabatten von 20 % belohnen. Da Versicherer kontinuierliche Pakettransparenz in die Deckung einbeziehen, werden KMU zu einem obligatorischen, nicht optionalen adressierbaren Segment für Anbieter.
Geografische Analyse
Nordamerikanischer Markt für Deep Packet Inspection und -Verarbeitung
Nordamerika hielt im Jahr 2025 einen Anteil von 33,26 % der Ausgaben im Markt für Deep Packet Inspection, gestützt durch Hyperscale-Cloud-Anbieter und Wall-Street-Institutionen, die Telemetrie im Submillisekunden-Bereich zum Schutz algorithmischer Handelsgeschäfte benötigen. Robuste Glasfaser-Backbones und dichte Internet Exchange Points minimieren Latenzeinbußen und ermöglichen es Betreibern, Terabit-Inline-Inspektion durchzuführen, ohne die Nutzererfahrung zu beeinträchtigen. Bundesbehördliche Leitlinien, die 2024 veröffentlicht wurden, verpflichten Unternehmen dazu, Sicherheitsverletzungen innerhalb von 30 Tagen zu erkennen, was Zero-Trust-Einführungen verankert, die auf kontinuierliche Paketsichtbarkeit angewiesen sind. Dennoch verursachen datenschutzrechtliche Vorschriften auf Bundesstaatsebene wie Kaliforniens CCPA Compliance-Kosten von 1,8 bis 2,4 Millionen USD pro Betreiber und veranlassen einige Workloads, auf weniger granulare Analysemodelle auszuweichen.
Asiatisch-pazifischer Markt für Deep Packet Inspection und -Verarbeitung
Asien-Pazifik wird voraussichtlich eine CAGR von 16,19 % verzeichnen – die höchste unter den großen Regionen –, da indische Netzbetreiber 19 Milliarden USD in 5G-Spektrum investieren und eigenständige Kerne mit Inline-DPI für die Slice-Monetarisierung einsetzen. Chinas Cybersicherheitsgesetz verpflichtet zur inländischen Datenspeicherung und zum 24-stündigen Zugang für Strafverfolgungsbehörden, was im Jahr 2025 DPI-Beschaffungsvolumen von 2,1 Milliarden USD für nationale Netzbetreiber generiert. Das japanische Ministerium für innere Angelegenheiten und Kommunikation veröffentlichte 2025 technische Standards, die DPI mit Slice-Dienstgütekennungen verknüpfen und es Netzbetreibern ermöglichen, Premiumgebühren für hochzuverlässige Dienste zu erheben. Südkoreas Netzbetreiber schichteten KI über DPI, um die Ausfallminuten durch verteilte Denial-of-Service-Angriffe im Jahr 2025 um 38 % zu reduzieren, und belegten damit den wirtschaftlichen Nutzen von Machine-Learning-Inspektion im großen Maßstab.
EMEA- und südamerikanischer Markt für Deep Packet Inspection und -Verarbeitung
Europa verbindet starke Nachfrage mit strengen Compliance-Anforderungen. Die Transparenzpflichten der DSGVO kollidieren mit der EU-Vorratsdatenspeicherungsrichtlinie und zwingen Betreiber dazu, Teilnehmer-IDs in exportierten Datensätzen zu anonymisieren – ein technischer Umbau, der Tier-1-Netzbetreiber im Jahr 2025 mehr als 15 Millionen USD kostete. Unterdessen verlangen nahöstliche Regulierungsbehörden in Saudi-Arabien und den Vereinigten Arabischen Emiraten eine gesetzeskonforme Überwachung durch Design, was Auftragspipelines für Nischenanbieter offenhält, die eine ETSI-Zertifizierung nachweisen können. Südamerika und Afrika liegen sowohl bei Kapitalbudgets als auch bei der Breitbandpenetration zurück, doch Brasiliens Entwurf für 5G-Sicherheitsregeln und Südafrikas Spektrumlizenzen enthalten Inspektionsklauseln, die auf latente Nachfrage für Einsätze in den Jahren 2027 bis 2030 hinweisen.

Regulatorisches Umfeld
Bereitstellungen von Deep Packet Inspection und -verarbeitung liegen an der Schnittstelle zwischen Sicherheitskontrollvorgaben und Datenschutzauflagen. In den Vereinigten Staaten wird NIST SP 800-53 Rev. 5 (einschließlich Kontrolle SC-7(17) zur automatisierten Durchsetzung von Protokollformaten) üblicherweise über DPI-fähige Firewalls und Gateways implementiert, was die Inspektionsanforderungen in regulierten Unternehmens- und öffentlichen Umgebungen verstärkt. Weltweit prägt die Normungsaktivität weiterhin die Compliance-Roadmaps der Anbieter, darunter die ITU-T-Empfehlung Y.2776 (2024) zur Verwaltung und Pflege von Policy Information Bases (PIB) für DPI-Implementierungen.
In Europa beeinflussen die DSGVO-Transparenz- und Rechenschaftspflichten, wie DPI konfiguriert, protokolliert und dokumentiert wird. Der Europäische Datenschutzausschuss (EDSA) veröffentlichte im Mai 2026 einen Erläuterungsleitfaden zu einer standardisierten Datenschutz-Folgenabschätzung (DSFA), der sich auf Datenminimierung, Zweckbindung und Speicherbegrenzung konzentriert. Auf der Telekommunikationsseite veröffentlichte die Europäische Kommission 2026 ihren Vorschlag für den Digital Networks Act (COM(2026) 16), um die Fragmentierung durch Konsolidierung von Elementen des elektronischen Kommunikationsrahmens zu verringern, während BEREC in seinem Positionspapier vom Juni 2026 Aspekte der Netzneutralität hervorhob und zusätzliche Berichtspflichten in Frage stellte. Zusammengenommen treiben diese Maßnahmen Betreiber zu datenschutzfreundlichen Inspektionsdesigns und klareren Compliance-Nachweisen neben Auflagen zur rechtmäßigen Überwachung und Datenspeicherung.
Wertschöpfungskettenanalyse
Die DPI-Wertschöpfungskette umfasst die Paketerfassung und -weiterleitung (Taps, Switches, Router, SPAN/Mirroring und virtuelle Switches), die Inspektions- und Klassifizierungsschicht (Protokollparser, Anwendungssignaturen, ML-Klassifikatoren für verschlüsselten Verkehr und Policy-Engines) sowie nachgeschaltete Abnehmer (Sicherheitskontrollen wie IDS/IPS, DLP, ZTNA/SASE-Durchsetzung, QoS/Verkehrsmanagement und Export für rechtmäßige Überwachung/Datenspeicherung). Viele Implementierungen folgen Architekturen, bei denen eine Paketweiterleitungsfunktion den Verkehr durch eine DPI-Knotenfunktion in virtualisierten oder softwaredefinierten Umgebungen lenkt, in Einklang mit den Arbeiten der ITU-T zur funktionalen DPI-Architektur.
Auf der Angebotsseite sind Hardware-Appliances auf Hochdurchsatz-NICs, Netzwerkprozessor-ASICs und FPGA-Beschleunigung angewiesen, was eine Abhängigkeit von konzentrierter Halbleiterfertigung und grenzüberschreitender Logistik schafft. Diese Abhängigkeiten verstärken zusammen mit Handels- und Zollreibungen, die Netzwerkhardware und Halbleiter betreffen, die Verschiebung hin zu softwaredefinierter und cloud-nativer DPI, bei der Inspektionsinstanzen auf Standardservern und Cloud-Infrastruktur skalieren. Die Vertriebswege laufen üblicherweise über den Direktverkauf an Unternehmen und Carrier, Managed-Security-Service-Provider, die DPI in wiederkehrende Angebote einbetten, und Cloud-Edge-Plattformen, bei denen die Inspektion in umfassendere Sicherheits- und Observability-Stacks großer Anbieter eingebettet ist (zum Beispiel Cisco, Nokia, Huawei, Palo Alto Networks, Fortinet, Sandvine und NETSCOUT).
Wettbewerbslandschaft
Die fünf größten Anbieter – Cisco, Palo Alto Networks, Fortinet, Nokia und Huawei – kontrollierten 2025 rund 48 % des Umsatzes, während mehr als 30 Spezialisten um Nischen wie Teilnehmeranalyse und verschlüsseltes Datenverkehr-Fingerprinting kämpfen. Marktführer erlangen Kundenbindung, indem sie DPI, Firewalls und sichere Web-Gateways unter integrierten Lizenzen bündeln und damit die Wechselkosten für Kunden erhöhen. Ciscos Übernahme von Splunk für 28 Milliarden USD im Jahr 2024 steht exemplarisch für den Trend, Netzwerktransparenz mit Sicherheitsanalyse zu verbinden und Kunden eine einzige Konsole für Datenflüsse, Endpunkte und Bedrohungsintelligenz bereitzustellen.
Edge Computing eröffnet Handlungsspielraum für Newcomer. Start-ups wie Netify integrieren leichte Inspektions-Engines in industrielle Gateways und Controller für autonome Fahrzeuge – Märkte, in denen traditionellen IT-Anbietern die Domänenkompetenz fehlt. Die Differenzierung verlagert sich vom rohen Durchsatz zur maschinellen Lernpräzision; Fortinet trainiert Modelle mit 500 Millionen täglichen Ereignissen, während Palo Alto Networks durch Precision AI eine Reduzierung der Fehlalarme um 60 % beansprucht. Patentanmeldungen unterstreichen strategische Prioritäten. Cisco reichte 14 Patente zur QUIC-Klassifizierung ein, während Huawei 22 zur KI-gesteuerten Datenverkehrsvorhersage für 5G-Slices anmeldete.
Standardkonformität bleibt ein Wettbewerbsvorteil. ISO/IEC-27001- und ETSI-Zertifizierungen für gesetzliche Überwachung stellen Voraussetzungen für die Teilnahme an Ausschreibungen für Behörden und Telekommunikationsunternehmen dar und schränken das Anbieterfeld auf Organisationen ein, die langwierige Audits finanzieren können. Da Verschlüsselung die Nutzlasttransparenz einschränkt, werden Anbieter, die Flussaufzeichnungen mit externer Telemetrie – Endpunkt-, Identitäts- und Cloud-Kontrollebenen-Protokollen – verknüpfen, Marktanteile gewinnen, indem sie den für geschlossene Automatisierungskreise erforderlichen Kontext liefern.
Marktführer der Branche für Deep Packet Inspection und -verarbeitung
Cisco Systems, Inc.
Nokia Corporation
Huawei Technologies Co., Ltd.
Allot Ltd.
Enea AB
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Deep Packet Inspection und -Verarbeitung
- Cisco Systems, Inc.
- Nokia Corporation
- Huawei Technologies Co., Ltd.
- Allot Ltd.
- Enea AB
- Sandvine Corporation
- Bivio Networks, Inc.
- ipoque GmbH
- SolarWinds Worldwide, LLC
- Zoho Corporation Pvt. Ltd.
- AppNeta, Inc.
- Netify Inc.
- Fortinet, Inc.
- Juniper Networks, Inc.
- NETSCOUT Systems, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Procera Networks, Inc.
- WiseSpot Ltd.
- Utimaco IS GmbH
- Trend Micro Incorporated
- Zscaler, Inc.
Lesen Sie die Analyse der Deep Packet Inspection und -Verarbeitung-Unternehmen

Marktchancen und Zukunftsaussichten
Ein wichtiger Chancenbereich ist die Compliance-gerechte Validierung und Benchmarking von DPI-Geräten, da die Testanforderungen zunehmend formalisiert werden. Die ITU-T verabschiedete im Januar 2026 die Empfehlung Q.4082, die Testanforderungen für Deep-Packet-Inspection-Geräte festlegt. Dies unterstützt Beschaffungschecklisten für Betreiber und regulierte Unternehmen und schafft Freiraum für Anbieter, die reproduzierbare Leistung, Genauigkeit und Richtlinienkonformität unter verschlüsselten und hochdurchsatzbezogenen Bedingungen dokumentieren können.
Eine zweite Chance liegt in der datenschutzfreundlichen Inspektion verschlüsselten Verkehrs, bei der die Sichtbarkeit von Payloads durch die Einführung von TLS 1.3 und QUIC eingeschränkt ist und DSGVO-ähnliche Transparenzpflichten den Implementierungsaufwand erhöhen. Im Jahr 2026 veröffentlichte akademische und branchenbezogene Forschung, darunter IEEE-Arbeiten zu tokenisierungsbasierter datenschutzfreundlicher Inspektion (BlindGate) und verifizierbaren, cloud-unterstützten Datenschutz-Frameworks (FlexDPI, Journal of Information Security and Applications, Juni 2026), zeigt Produktisierungspfade auf, die die Abhängigkeit von vollständiger Entschlüsselung verringern und dabei weiterhin Richtliniendurchsetzung und Bedrohungserkennung ermöglichen. Parallel dazu bleibt die Integration von DPI in Zero-Trust- und SASE-Steuerungsebenen ein aktiver Bereitstellungspfad, wobei technische Leitlinien im Jahr 2026 betonen, wie DPI der nächsten Generation den ZTNA-Kontext und die Richtlinienentscheidungen verbessert. Für Käufer unterstützt dies einen Kontext auf Paketebene, ohne die Angriffsfläche oder die Compliance-Belastung zu vergrößern.
Recent Industry Developments in Markt für Deep Packet Inspection und -Verarbeitung
- Juni 2026: Cisco stellte auf der Cisco Live die Plattform Cisco Cloud Control vor und positionierte sie als einheitliche Architektur für den Betrieb und Schutz kritischer IT-Infrastruktur mit Unterstützung für KI-Agenten. Dies verbindet DPI-abgeleitete Sichtbarkeit und Richtliniendurchsetzung mit einer umfassenderen Managementebene und verstärkt die Anbieterbindung, da Kunden Sicherheits-, Observability- und Betriebs-Workflows konsolidieren.
- April 2026: Cisco veröffentlichte seinen UCC 5G UPF Configuration and Administration Guide (Release 2026.02), der integrierte Deep-Packet-Inspection-Dienste für die Untersuchung von Layer-7-Protokollen innerhalb von 5G-User-Plane-Funktionen detailliert beschreibt, einschließlich der Erkennung von URI-Informationen. Die Einbettung von DPI in die UPF unterstützt anwendungsbewusste Abrechnung und differenzierte 5G-Dienste, während die Inspektion im Datenpfad für latenzarme Richtliniendurchsetzung bleibt.
- Februar 2026: Cisco kündigte KI-gestützte Aktualisierungen seines Secure-Access-Service-Edge-(SASE)-Portfolios an, die eine intentionsbewusste Inspektion für neue agentische KI-Interaktionen und Tool-Anfragen hinzufügen. Die Aktualisierungen erweitern, was Inspektionsengines klassifizieren und steuern können, und dehnen DPI-Anwendungsfälle über die traditionelle Anwendungsidentifikation hinaus auf KI-gesteuerte Sicherheitsrichtliniendurchsetzung aus.


Markt für Deep Packet Inspection und -Verarbeitung Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Umsätze aus Deep-Packet-Inspection- und -verarbeitungsprodukten, die Netzwerkpakete in Echtzeit (Layer 2 bis Layer 7) über Festnetz- und Mobilfunknetze prüfen und klassifizieren und an Telekommunikationsbetreiber, Cloud- und Rechenzentrumsanbieter, Unternehmen und öffentliche Einrichtungen verkauft werden.
Geltungsbereichsausschlüsse: Wir schließen Endgeräte-Sicherheitstools für Verbraucher, reine Flow-Überwachung ohne Payload-Inspektion (wie nur NetFlow/IPFIX) und Aftermarket-Serviceumsätze im Zusammenhang mit installierten Systemen aus.
Übersicht der Segmentierung
- Nach Lösung
- Hardware
- Software
- Nach Bereitstellungsmodus
- On-Premise
- Cloud/SaaS
- Nach Anwendung
- Datenverkehrsverwaltung und QoS
- Angriffserkennung/-prävention
- Datenspeicherung und gesetzliche Überwachung
- Netzwerkleistungsüberwachung
- Nach Endnutzer
- Telekommunikations- und IT-Anbieter
- BFSI
- Gesundheitswesen
- Einzelhandel und E-Commerce
- Behörden und öffentliche Sicherheit
- Nach Unternehmensgröße
- Großunternehmen (≥ 1.000 Mitarbeiter)
- KMU
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Rest Europas
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- ASEAN
- Australien und Neuseeland
- Rest des asiatisch-pazifischen Raums
- Südamerika
- Brasilien
- Argentinien
- Rest Südamerikas
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Rest des Nahen Ostens
- Afrika
- Südafrika
- Nigeria
- Rest Afrikas
- Nordamerika
Datenquellen, Marktdimensionierung und Validierung
Desk Research
Desk Research wurde genutzt, um praktische Marktgrenzen festzulegen und vor der Interviewvalidierung ein erstes Bild von Nachfrage und Kapazität zu erstellen. Wir haben öffentliche Materialien von Stellen wie NIST, FCC-Veröffentlichungen und öffentlichen Einreichungen, ITU-Indikatoren, OECD-Breitbandstatistiken und ETSI-technischen Spezifikationen überprüft, um Verkehrswachstum, Protokollverschiebungen und Compliance-Treiber zu verfolgen, die die DPI-Einführung unterstützen.
Wir haben uns auch auf Geschäftsberichte von Unternehmen, Investorenpräsentationen, Produktdokumentationen und glaubwürdige Nachrichtenberichterstattung gestützt, um Rollout-Muster in Telekommunikationskernen, Unternehmenssicherheits-Stacks und Rechenzentrumsnetzwerken zu verfolgen. Ein kostenpflichtiges Abonnement für Unternehmensfinanzdaten und -informationen sowie eine Patentdatenbank halfen dabei, die Fokusbereiche der Anbieter sowie die Richtung des DPI-Verarbeitungsdurchsatzes und der Verschlüsselungshandhabung zu bestätigen. Die hier aufgeführten Desk-Quellen sind lediglich illustrativ, und es wurden auch zusätzliche öffentliche und kostenpflichtige Referenzen verwendet, um Annahmen zu sammeln, zu klären und zu überprüfen.
Primärinterviews und Umfragen
Die Primärarbeit konzentrierte sich auf Interviews und kurze Umfragen mit Telekommunikationsnetzwerkteams, Führungskräften für Unternehmenssicherheit und Netzwerkbetrieb sowie Implementierungspartnern, gefolgt von gezielten Nachfassaktionen, wenn Zahlen nicht übereinstimmten. Da es sich um einen globalen Markt handelt, haben wir eine Abdeckung über die wichtigsten Bereitstellungsregionen und Anwendungsfälle (Verkehrsmanagement, Sicherheitsinspektion und Richtliniendurchsetzung) sichergestellt, sodass Annahmen zu Einführungszeitpunkten und Preisspannen gegen praktische Implementierungsbeschränkungen belastet werden konnten.
Verteilung der Befragten der primären Forschungsfeldarbeit
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 32% | CXOs: 18% | APAC: 49% |
| Mid-Tier: 47% | Funktions-/Bereichsleiter: 31% | EMEA: 29% |
| Kleinere Akteure: 21% | Manager: 51% | Amerika: 22% |
Marktdimensionierung & Prognose
Die Dimensionierung begann mit einem Top-down-Ansatz, bei dem Investitionssignale von Telekommunikations- und Unternehmensnetzwerken, Verkehrswachstum sowie Richtlinien- und Compliance-Anforderungen genutzt wurden, um die adressierbaren Ausgaben für Inspektion und Verarbeitung nach Region zu rekonstruieren. Die DPI-Nachfrage ist eng damit verknüpft, wo der Durchsatz steigt, wo eine Verschlüsselungsinspektion erforderlich ist und wo Betreiber eine Anwendungsklassifizierung für Sicherheit und Dienstqualitätsdurchsetzung benötigen.
Um das Modell fundiert zu halten, haben wir die Gesamtwerte durch selektive Bottom-up-Prüfungen bestätigt, wie beispielsweise stichprobenartige Preisgestaltung für DPI-Engines und -Appliances, typische Durchsatzbereiche in Carrier- und Rechenzentrumsumgebungen sowie Vertriebskanalprüfungen zu mehrjährigen Bereitstellungszyklen. Zu den verwendeten Eingaben gehörten das Tempo des 5G-Core- und Edge-Rollouts, das Wachstum des Cloud- und Rechenzentrumsverkehrs, der Anteil verschlüsselter Sitzungen, der den Inspektionsbedarf beeinflusst, Trends bei der Einheitenkapazität (Gbps und Ports pro Bereitstellung) sowie die Entwicklung der durchschnittlichen Verkaufspreise nach Leistungsstufe. Die Prognosen wurden mittels Szenarioanalyse gestaltet, wobei die Einführungspfade basierend auf den Erwartungen der Befragten hinsichtlich regulatorischem Druck, Fähigkeit zur Verschlüsselungshandhabung und Budgets für Netzwerkmodernisierung angepasst und anschließend in jährliche Umsatzergebnisse umgesetzt wurden.
Wo Anbieter- oder regionale Umsatzaufteilungen nicht direkt beobachtbar waren, wurden Lücken durch Anwendung von Spannen aus Primärrückmeldungen behandelt und dann auf sichtbare Versand- und Vertragssignale zurücknormalisiert, damit die endgültige Gesamtsumme realistisch blieb.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse wurden in mehreren Schritten überprüft, damit offensichtliche Überzählungen und fehlende Bereiche frühzeitig erkannt werden konnten. Wir verglichen die Ergebnisse mit unabhängigen Signalen wie der Richtung der Telekommunikations-Investitionsausgaben, öffentlichen Netzwerkmodernisierungsprogrammen und beobachteten Verschiebungen bei der Handhabung verschlüsselten Verkehrs, und überprüften anschließend die Abweichungen auf Regions- und Anwendungsfallebene.
Wenn sich eine Kennzahl außerhalb eines erwarteten Bereichs bewegte, überprüften die Analysten die Annahmen erneut, kontrollierten die Quellenkonsistenz erneut und kontaktierten ausgewählte Befragte erneut, um zu bestätigen, was sich geändert hatte und warum. Die Berichte werden jährlich aktualisiert, und zwischenzeitliche Aktualisierungen erfolgen, wenn wesentliche Ereignisse die Annahmen zur Einführung oder Preisgestaltung ändern. Vor der Auslieferung durchläuft das gesamte Modell und die Erzählung eine abschließende Analystenprüfung, damit die Kunden die aktuellste verfügbare Sichtweise erhalten.
Marktgröße für Deep Packet Inspection und -verarbeitung laut Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für Deep Packet Inspection stimmen oft nicht überein, da Quellen unterschiedliche Produktfamilien vermischen und dann unterschiedliche Annahmen zu Preisgestaltung und Zeitpunkt anwenden. Unterschiede zeigen sich auch, wenn manche Studien benachbarte Sicherheitswerkzeuge mitzählen, ältere Wechselkurse verwenden oder eine schnellere Einführung der Verschlüsselungsinspektion annehmen, ohne dies bei Betreibern und Unternehmenskäufern zu validieren.
Aftermarket-Serviceumsätze liegen außerhalb des Geltungsbereichs von Mordor Intelligence für diesen Markt, was einen Teil der Streuung erklärt, da einige Herausgeber Hardware, Software und Long-Tail-Dienstleistungen in einen einzigen Umsatzpool mischen. Die verbleibenden Lücken entstehen meist dadurch, ob reine Flow-Überwachung als DPI gezählt wird, wie virtualisiertes DPI in Cloud- und Rechenzentren erfasst wird und wie durchschnittliche Verkaufspreise mit steigender Kapazität pro Gerät gesenkt werden. Auch der Aktualisierungsrhythmus spielt eine Rolle, da sich Preisgestaltung und Bereitstellungszeitpunkt ändern können, wenn sich die 5G-Core-Kapazität erweitert oder Verschlüsselungsrichtlinien verschärft werden.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 41,42 Mrd. USD (2026) | |
| Fachzeitschrift A | 11,10 Mrd. USD (2023) | Verwendet ein früheres Basisjahr und eine engere DPI-Sichtweise, die näher an Kerninspektionswerkzeugen erscheint, und berücksichtigt virtualisiertes DPI-Verarbeitung, das in Cloud- und Rechenzentrumsnetzwerken verwendet wird, nicht klar. |
| Branchenverlag B | 10,73 Mrd. USD (2024) | Rahmt den Markt um einen kleineren Satz von DPI- und Verarbeitungsumsätzen und wendet möglicherweise konservative Preis- und Bereitstellungsannahmen an, was Upgrades auf Carrier-Niveau-Durchsatz und neuere Anwendungsfälle für Richtliniendurchsetzung unterschätzen kann. |
Die Tabelle zeigt, dass Geltungsbereich und Zeitpunkt die Hauptursachen für Abweichungen sind, nicht eine einfache Uneinigkeit über die Wachstumsrichtung. Wenn Einbeziehungen klar angegeben werden und Preisgestaltung und Bereitstellungszyklen an reale Netzwerk-Upgrade-Signale zurückgebunden werden, wird die Marktgesamtsumme leichter reproduzierbar und Jahr für Jahr aktualisierbar.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Deep Packet Inspection im Jahr 2026?
Die Marktgröße für Deep Packet Inspection beläuft sich im Jahr 2026 auf 41,42 Milliarden USD.
Welche CAGR wird für Deep Packet Inspection-Lösungen bis 2031 erwartet?
Der Umsatz soll mit einer CAGR von 15,13 % wachsen und bis 2031 83,77 Milliarden USD erreichen.
Welche Lösungsart wächst am schnellsten?
Softwarebasiertes DPI soll mit einer CAGR von 18,41 % wachsen, da sich die Virtualisierung ausbreitet.
Warum ist der asiatisch-pazifische Raum die am schnellsten wachsende Region für DPI?
Massive 5G-Investitionen und Cybersicherheitsauflagen in Indien, China, Japan und Südkorea treiben eine CAGR von 16,19 % an.
Wie wirken sich Datenschutzvorschriften auf die DPI-Einführung aus?
DSGVO- und CCPA-Transparenzregeln fügen Compliance-Kosten hinzu, die die Markt-CAGR schätzungsweise um 1,8 % reduzieren.
Was unterscheidet führende DPI-Anbieter heute?
Genauigkeit der KI-gesteuerten Erkennung, Integration mit Bedrohungsintelligenz und Compliance-Zertifizierungen wie ISO/IEC 27001 sind die primären Differenzierungsmerkmale.
Seite zuletzt aktualisiert am:



