
Marktgröße und Marktanteil der Netzwerkverkehrsanalyse
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 4.91 Milliarden US-Dollar |
| Marktgröße (2031) | 8.29 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 11.06 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
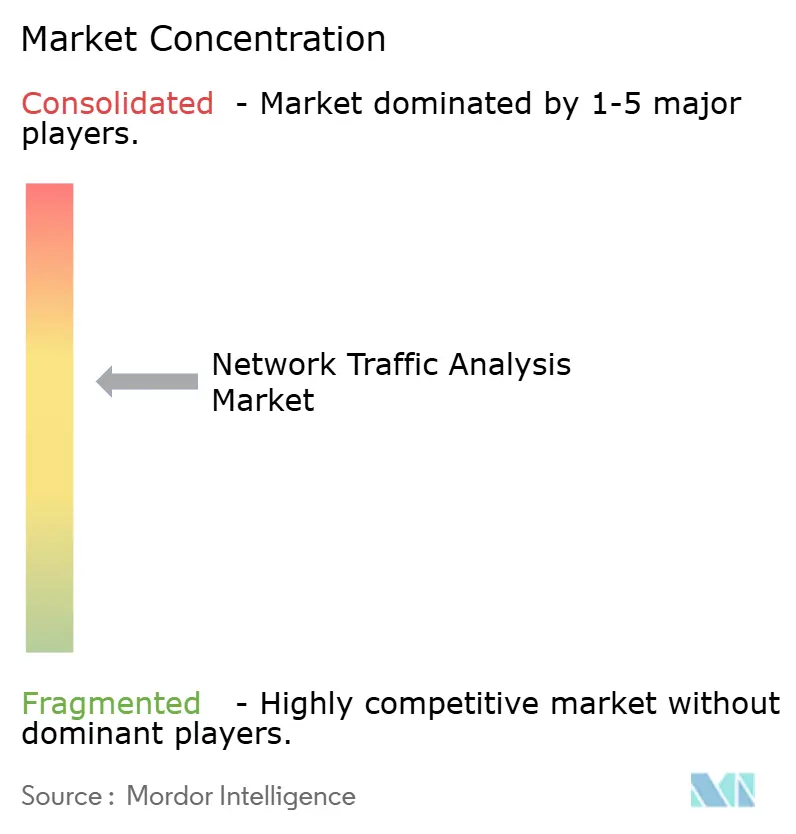
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der Netzwerkverkehrsanalyse von Mordor Intelligence
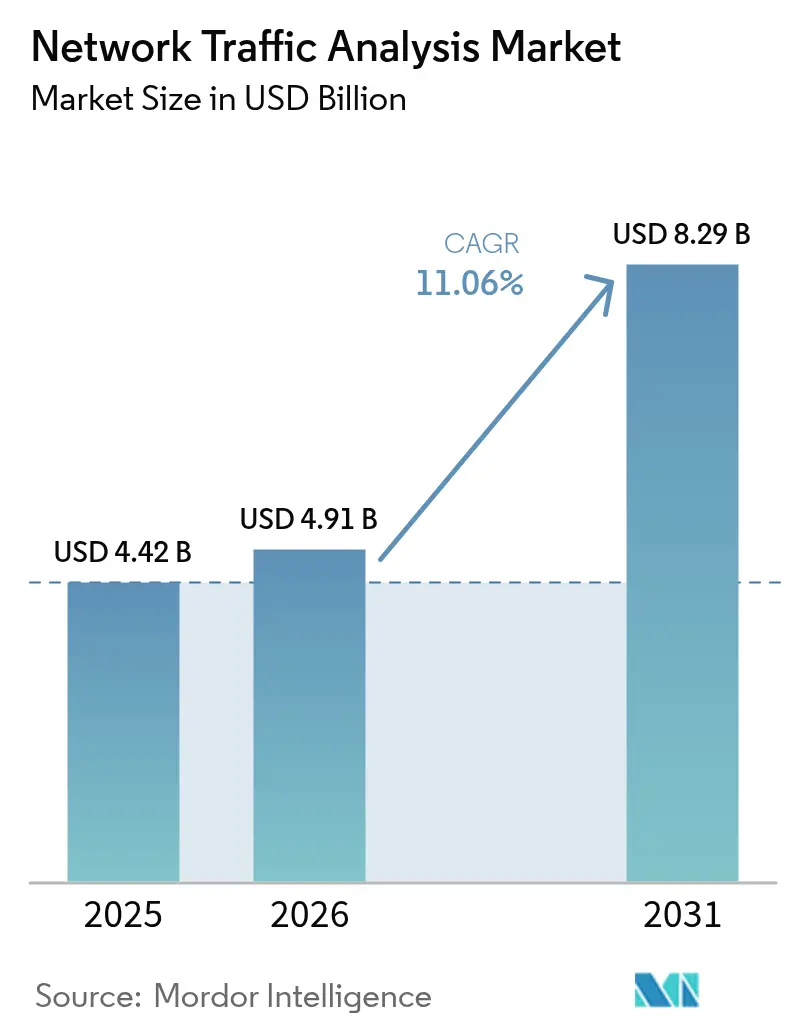
Die Marktgröße der Netzwerkverkehrsanalyse wird im Jahr 2026 auf 4,91 Milliarden USD geschätzt, ausgehend vom Wert des Jahres 2025 von 4,42 Milliarden USD, mit Prognosen für 2031 von 8,29 Milliarden USD, was einem Wachstum von 11,06 % CAGR über den Zeitraum 2026–2031 entspricht. Das Wachstum spiegelt den Schwenk der Sicherheitsgemeinschaft von Perimeter-Abwehrmaßnahmen hin zu tiefer Verkehrssichtbarkeit wider, da Zero-Trust-Programme, 5G-Einführungen und Cloud-native Workloads traditionelle Grenzen verwischen. Unternehmen betrachten Netzwerktelemetrie als die einzige Wahrheitsquelle, die laterale Bewegungen, verschlüsselte Bedrohungen und Leistungsengpässe in einer hybriden Welt aufdecken kann. Anbieter, die KI-gestützte Analysen mit kontinuierlicher Paketerfassung verbinden, gewinnen an Bedeutung, da Sicherheitsteams Einzellösungen konsolidieren, während Managed Detection and Response (MDR)-Dienste die Qualifikationslücke in kleinen IT-Abteilungen überbrücken. Gleichzeitig beeilen sich Plattformanbieter, Analysen verschlüsselten Datenverkehrs und Ost-West-Inspektion zu integrieren, um mit der Einführung von TLS 1.3 und der Verbreitung von Microservices Schritt zu halten.
Wichtigste Erkenntnisse des Berichts
- Nach Bereitstellung führen Cloud-basierte Modelle mit einem Umsatzanteil von 50,76 % im Jahr 2025, während für hybride Bereitstellungen der schnellste CAGR von 13,53 % bis 2031 prognostiziert wird.
- Nach Komponente entfielen 61,85 % des Marktes im Jahr 2025 auf Lösungen; Dienstleistungen sollen mit dem schnellsten CAGR von 14,32 % bis 2031 wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Marktanteil von 60,48 %, während kleine und mittlere Unternehmen im Prognosezeitraum den höchsten CAGR von 14,56 % verzeichnen dürften.
- Nach Endnutzerbranche entfielen auf den BFSI-Sektor 25,32 % des Umsatzes im Jahr 2025, während das verarbeitende Gewerbe bis 2031 einen CAGR von 12,92 % erzielen soll.
- Nach Anwendung entfiel auf Sicherheit und Bedrohungserkennung ein Anteil von 31,86 % im Jahr 2025, während für Leistungsüberwachung und -optimierung der schnellste CAGR von 13,56 % erwartet wird.
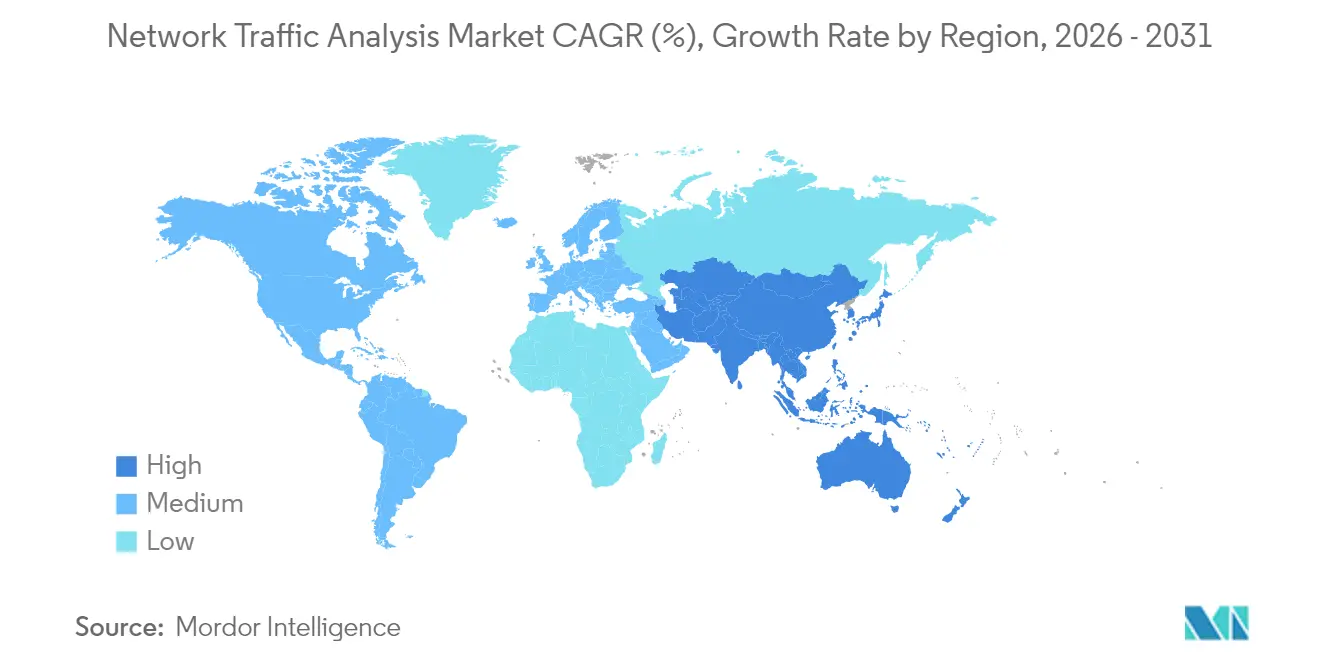
- Nach Geografie behielt Nordamerika im Jahr 2025 einen Marktanteil von 33,62 %, und für den asiatisch-pazifischen Raum wird bis 2031 der stärkste CAGR von 14,08 % prognostiziert.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Etablierung der Netzwerkverkehrsanalyse als Eckpfeiler moderner Sicherheitsarchitekturen | +2.1% | Global, frühe Einführung in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Wachsende Netzwerkbandbreite und 5G-Einführungen schaffen Sichtbarkeitslücken | +1.8% | Schwerpunkt im asiatisch-pazifischen Raum, Ausstrahlungseffekte auf Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Migration zu Cloud- und Hybridarchitekturen steigert die Nachfrage nach Cloud-nativer Netzwerkverkehrsanalyse | +2.3% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Anforderungen an ML-basierte Inspektion verschlüsselten Datenverkehrs | +1.6% | Global, regulatorische Treiber in der EU und Nordamerika | Langfristig (≥ 4 Jahre) |
| Verbreitung von Zero-Trust-Ost-West-Datenverkehr | +1.9% | Global, unternehmensfokussierte Einführung | Mittelfristig (2–4 Jahre) |
| SOC-Konsolidierung treibt Konvergenz von Netzwerkverkehrsanalyse und NDR voran | +1.5% | Nordamerika und EU, Ausweitung auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Etablierung der Netzwerkverkehrsanalyse als Eckpfeiler moderner Sicherheitsarchitekturen
Siebzig Prozent der Advanced Persistent Threats basieren auf lateraler Bewegung, die primär durch granulare Verkehrsanalysen erkennbar ist, was Sicherheitsteams dazu veranlasst, die Netzwerkverkehrsanalyse von einem nützlichen Werkzeug zu einer grundlegenden Kontrollmaßnahme zu erheben. [1]Nationale Sicherheitsbehörde, "Förderung der Zero-Trust-Reife im Netzwerk- und Umgebungspfeiler," media.defense.gov Die enge Kopplung von Paketanalysen mit SIEM und XDR reduziert die mittlere Erkennungszeit um bis zu 30 % gegenüber isolierten Werkzeugen. Einheitliche Telemetrie reduziert zudem den Korrelationsaufwand um 40–50 % und gibt knappen Analysten die Möglichkeit, sich auf die Triage statt auf die Datenaufbereitung zu konzentrieren. Anbieter, die offene APIs und Cloud-skalierbare Data Lakes bereitstellen, bilden heute das Fundament vieler Zero-Trust-Programme und positionieren die Netzwerkverkehrsanalyse als das Gewebe, das Endpunkt-, Identitäts- und Cloud-Abwehrmaßnahmen verbindet. Infolgedessen verlagert plattformorientiertes Kaufverhalten das Budget von eigenständigen Sonden hin zu integrierten SaaS-Analysen.
Wachsende Netzwerkbandbreite und 5G-Einführungen schaffen Sichtbarkeitslücken
Der Übergang zu 5G bringt ultradichte Zellen, verteilte Benutzerebenen-Funktionen und Multi-Access-Edge-Computing mit sich, die klassische Taps und SPAN-Ports überlasten. Allein in den Vereinigten Staaten werden die Ausgaben für privates 5G bis 2027 voraussichtlich 3,7 Milliarden USD erreichen, doch die meisten bestehenden Überwachungssysteme können containerisierten Datenverkehr nicht verarbeiten oder Anomalien im Millisekundenbereich erkennen. [2]NETSCOUT, "Sicherstellung von privatem 5G: Unternehmen und Kommunikationsdienstleister," netscout.com Dienstanbieter kooperieren mit Sicherheitsspezialisten – T-Mobiles Prisma-SASE-Paket ist ein bemerkenswertes Beispiel –, um Network Slicing mit inline-Bedrohungserkennung zu verbinden. Die Verbreitung des Internets der Dinge belastet Analyse-Engines zusätzlich, da signaturbasierte Werkzeuge bei vielfältigen Geräteverhalten versagen und die Nachfrage nach verhaltens- und ML-zentrierten Modellen ankurbeln.
Migration zu Cloud- und Hybridarchitekturen steigert die Nachfrage nach Cloud-nativer Netzwerkverkehrsanalyse
Da 96 % der Unternehmens-Workloads in öffentliche Clouds verlagert werden, benötigen Betriebsteams bidirektionale Sichtbarkeit über flüchtige Assets, Microservices und serverlose Funktionen. Cloud-native Plattformen für Netzwerkverkehrsanalyse instrumentieren VPCs, Container und Service-Meshes über leichtgewichtige Agenten oder Traffic-Mirroring-APIs und verbinden diese Metadaten dann mit On-Premises-Flows für eine einheitliche Ansicht. Unternehmen, die einheitliche Dashboards einsetzen, berichten von reibungsloseren Audits, beschleunigter Ursachenanalyse und weniger blinden Flecken bei der Migration von Workloads. KI-gestützte Basislinienbildung kalibriert Schwellenwerte automatisch neu, wenn sich die Topologie verändert, und hilft überlasteten Analysten, manuelle Anpassungen zu vermeiden.
Verbreitung von Zero-Trust-Ost-West-Datenverkehr
Microservices und API-gesteuerte Designs treiben Ost-West-Flows auf etwa 80 % des gesamten Datenverkehrs, wodurch sich das Risiko vom Internet-Eingang hin zur Kommunikation zwischen Diensten verlagert. Zero-Trust-Segmentierung stützt sich auf kontinuierliche Überprüfung, die Einblicke auf Paketebene erfordert, doch die Entschlüsselung jeder Sitzung ist unpraktisch. Moderne Engines für Netzwerkverkehrsanalyse kombinieren daher JA3-Fingerprinting, statistische Flussanalyse und ML-Anomaliebewertung, um verdeckte Bewegungen zu erkennen, selbst wenn der Inhalt verschlüsselt bleibt. Organisationen mit ausgereiften Zero-Trust-Frameworks berichten von 87 % Kosteneinsparungen gegenüber Legacy-Firewalls bei gleichzeitig verbesserter Sicherheitslage.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Schnelle Entwicklung von Bedrohungen und Verschlüsselung überholt die Werkzeuge | -1.4% | Global, mit akuten Herausforderungen in regulierten Branchen | Langfristig (≥ 4 Jahre) |
| Mangel an qualifizierten Analysten und hohe Lösungskomplexität | -1.7% | Global, besonders ausgeprägt im asiatisch-pazifischen Raum und in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Datenschutzbestimmungen schränken die Deep-Packet-Inspektion ein | -1.2% | EU und Nordamerika, Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Budgetumschichtung hin zu Endpunkt- und XDR-Werkzeugen | -0.9% | Global, mit Schwerpunkt im kostenbewussten KMU-Segment | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Schnelle Entwicklung von Bedrohungen und Verschlüsselung überholt die Werkzeuge
TLS 1.3 verschlüsselt 95 % des Web-Datenverkehrs und verbirgt Handshake-Metadaten, wodurch herkömmliche Deep-Packet-Inspektion ausgehebelt wird. Funktionen wie Encrypted ClientHello und 0-RTT-Wiederaufnahme zwingen Anbieter, auf Seitenkanal-Inferenz umzuschwenken, die auf Timing, Sequenzlängen und Datenverkehrsmorphologien basiert. Forschungsprototypen wie Multi-Instanz-Transformer für verschlüsselten Datenverkehr erreichen eine Klassifizierungsgenauigkeit von 99 %, erfordern jedoch GPU-Rechenleistung und Data-Science-Talente, die den meisten IT-Teams fehlen. Kleinere Anbieter kämpfen mit Forschungs- und Entwicklungskosten, was zu potenzieller Marktbereinigung oder Übernahmen führt.
Mangel an qualifizierten Analysten und hohe Lösungskomplexität
Ein globaler Mangel an Cyber-Analysten bedeutet, dass viele Warnmeldungen nie von menschlichen Augen gesehen werden. Die Kosten von Sicherheitsverletzungen im verarbeitenden Gewerbe stiegen auf 5,56 Millionen USD, da schlanke Teams laterale Bewegungen trotz Werkzeuginvestitionen übersahen. Moderne Systeme für Netzwerkverkehrsanalyse erzeugen umfangreiche Telemetrie; ohne kontextuelle Anreicherung wird die Triage schnell unüberschaubar. Die Nutzung von MDR beschleunigt sich daher, und Anbieter kombinieren nun KI-Triage mit besetzten SOCs, um die Talentlücke zu überbrücken.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellung:
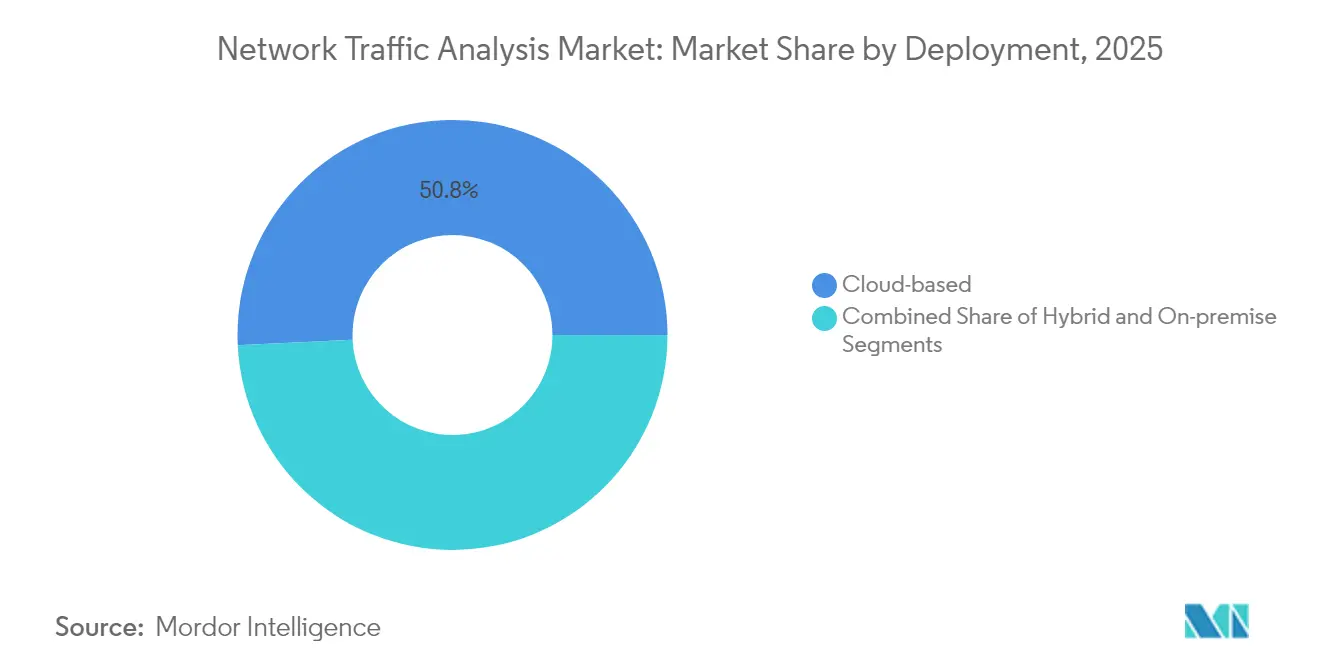
Hybride Flexibilität gewinnt an DynamikCloud-Bereitstellungen kontrollierten 50,76 % des Umsatzes im Jahr 2025 und unterstreichen die Präferenz für elastische SaaS-Analysen, die Investitionsausgaben in Betriebsausgaben umwandeln. Das hybride Modell ist der Wachstumsvorreiter mit einem CAGR von 13,53 % bis 2031, da Unternehmen Legacy-Rechenzentren mit AWS-, Azure- oder GCP-Umgebungen verknüpfen. Diese Kombination gewährleistet die Einhaltung von Datenhaltungsvorschriften bei gleichzeitiger Aufrechterhaltung der Cloud-Agilität. Zscalers Traffic-Capture-Dienst zeigt, wie Cloud-Plattformen rohen Datenverkehr in Analyse-Pipelines exportieren können, ohne On-Premises-Erfassungsgeräte zu überlasten.
Unternehmen, die hybride Architekturen einführen, berichten von geringeren Ausgaben für Hardware-Erneuerungen und einer schnelleren Einführung neuer Inspektionsfunktionen, da Upgrades zentral bereitgestellt werden. On-Premises-Sonden bleiben in luftdichten oder stark regulierten Branchen bestehen, doch ihr Anteil am Markt für Netzwerkverkehrsanalyse geht stetig zurück, da Vorschriften Cloud-Zertifizierungsrahmen akzeptieren. Die hybride Einführung treibt daher die gesamte Marktexpansion der Netzwerkverkehrsanalyse in bisher unerschlossene mittelgroße Unternehmen voran, denen bisher Werkzeuge auf Unternehmensniveau fehlten.


Nach Komponente:
Dienstleistungen steigen aufgrund der MDR-NachfrageLösungen – Appliances, virtuelle Sensoren und SaaS-Konsolen – repräsentierten 61,85 % der Marktgröße der Netzwerkverkehrsanalyse im Jahr 2025. Dienstleistungen skalieren jedoch mit einem CAGR von 14,32 %, da Organisationen Überwachung und Incident Response auslagern. OPSWATs Übernahme von InQuest veranschaulicht, wie Anbieter Deep-File-Inspektion und Bedrohungsintelligenz mit verwalteten Angeboten bündeln, um die Bedürfnisse des Bundessektors zu erfüllen.
Die Nutzung verwalteter Dienste ist eine pragmatische Reaktion auf den Analysten-Mangel und die Produktkomplexität. Anbieter bieten 24/7-Abdeckung, kuratierte Bedrohungs-Feeds und automatisierte Eindämmung und steigern so die Einführung bei ressourcenbeschränkten Unternehmen. Hardware-Sensoren bleiben in Backbone-Netzwerken mit 100 Gbps und mehr relevant, wo FPGA-Beschleunigung virtuelle Appliances noch übertrifft. Dennoch positionieren Anbieter diese Sensoren zunehmend als Datenweiterleitungsgeräte für Cloud-Analysen.
Nach Unternehmensgröße:
KMU schließen die LückeGroßunternehmen erzielten 2025 einen Umsatzanteil von 60,48 %, doch kleine und mittlere Unternehmen verzeichneten das schnellste Wachstum mit einem CAGR von 14,56 %. Demokratisierte Preisgestaltung und vereinfachtes SaaS-Onboarding senken die Einstiegshürde für Unternehmen ohne dedizierte SOCs. Fortinets Firewall-Linie für kleine Unternehmen integriert Funktionen der Netzwerkverkehrsanalyse, die eine Sicherheitseffektivität von 99,88 % erzielten, was beweist, dass Inspektion auf Unternehmensniveau in kompakten Formfaktoren möglich ist.
Plattformanbieter verfolgen den Mittelstand nun aggressiv; Palo Alto Networks' JAPAC-Initiative schneidert Pakete, die Prisma SASE mit leichtgewichtigem Management kombinieren, um minimalen IT-Mitarbeitern gerecht zu werden. Da Ransomware-Akteure zunehmend mittelgroße Hersteller und Dienstleistungsunternehmen angreifen, finanzieren Vorstände die Einführung von Netzwerkverkehrsanalyse, um Cyber-Versicherungsklauseln zu erfüllen.
Nach Endnutzerbranche:
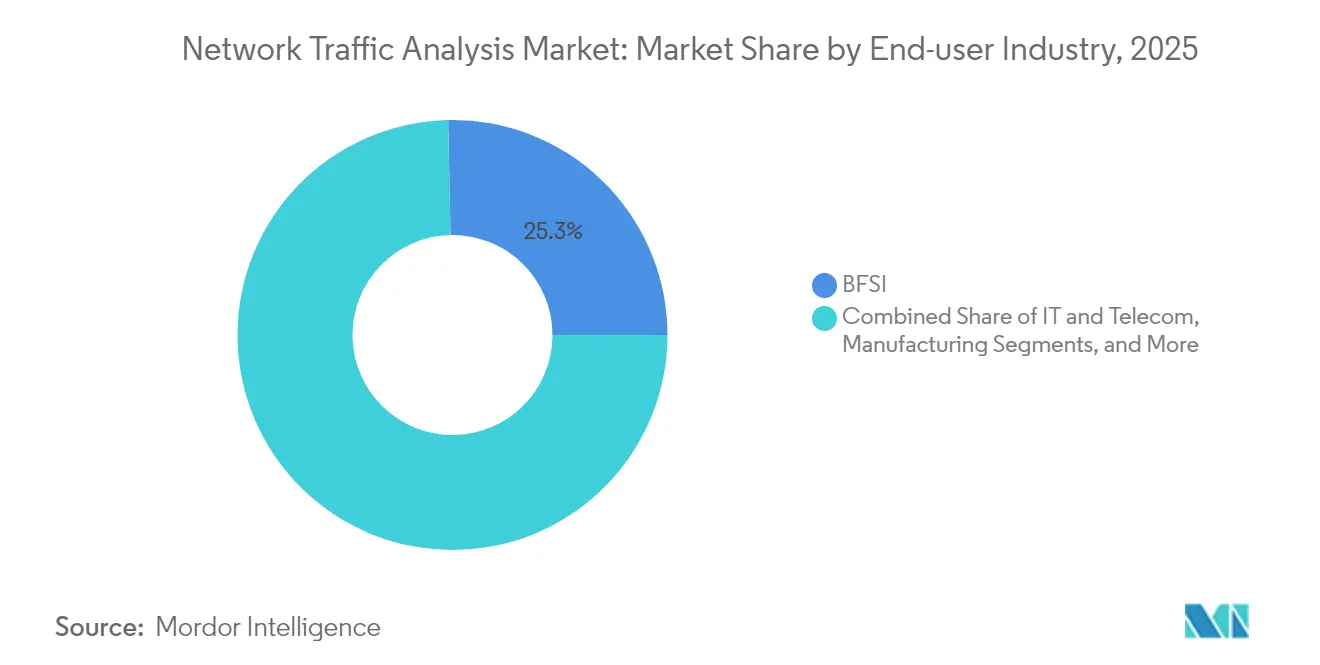
OT-intensive Sektoren beschleunigen sichDas BFSI-Segment hält einen Anteil von 25,32 % aufgrund von Echtzeit-Betrugsanalysen und strengen Compliance-Kontrollen. Das verarbeitende Gewerbe, angetrieben durch Industrie 4.0, verzeichnet den höchsten CAGR von 12,92 %, da konvergierte IT/OT-Systeme die Angriffsfläche vergrößern. Brisa Bridgestone senkte die OT-Sicherheitskosten um 30 % und steigerte die Teamproduktivität um 20 %, nachdem eine einheitliche, durch Netzwerkverkehrsanalyse gesteuerte Plattform eingesetzt wurde, die Fabriken und Hauptverwaltungsnetzwerke umfasst.
Energie-, Telekommunikations- und Regierungssegmente expandieren stetig aufgrund von Mandaten für kritische Infrastrukturen. Das Gesundheitswesen bevorzugt passive Überwachung zum Schutz von Patientendaten und zur Vermeidung von Latenz, während der Einzelhandel Verkehrsanalysen für PCI-Compliance und Omnichannel-Verfügbarkeit nutzt.
Nach Anwendung:
Leistungsüberwachung ergänzt die SicherheitSicherheit und Bedrohungserkennung machen noch immer 31,86 % des Umsatzes im Jahr 2025 aus, doch die Nutzung der Leistungsoptimierung steigt mit einem CAGR von 13,56 %. Fluggesellschaften, Telekommunikationsunternehmen und E-Commerce-Betreiber nutzen Paketanalysen, um Ausfallzeiten zu verkürzen; Alaska Airlines reduzierte die mittlere Erkennungszeit auf unter 10 Minuten und halbierte Ausfälle durch vollständige Netzwerküberwachung.
Compliance-Prüfung und Richtliniendurchsetzung stellen stetige Umsatzströme dar, da Rahmenwerke wie die DSGVO und der CCPA Kontrollen für Daten in Bewegung erfordern. Kapazitätsplanung nutzt Fluss-Trends zur optimalen Dimensionierung von WAN-Verbindungen und hilft Finanzvorständen, Bandbreitenausgaben zu rechtfertigen. Multifunktionale Dashboards für Netzwerkverkehrsanalyse geben Betriebs- und Sicherheitsteams eine gemeinsame Wahrheitsquelle und erhöhen die Verlängerungsraten für Anbieter, die domänenübergreifenden Mehrwert liefern.
Geografische Analyse
Markt für Netzwerkverkehrsanalyse in Nordamerika und im asiatisch-pazifischen Raum
Nordamerika trug 2025 mit 33,62 % zum Umsatz bei, begünstigt durch strenge Datenschutzgesetze, eine frühe Einführung des Zero-Trust-Ansatzes und hohe Cybersicherheitsbudgets. Das KI-gestützte Betrugssystem von JPMorgan veranschaulicht den regionalen Bedarf an paketbasierter Analytik, die die Bedrohungserkennung um das 300-Fache beschleunigt und jährlich Einsparungen von 200 Millionen USD ermöglicht. Auch staatliche Behörden setzen auf Observability; Indiana verbesserte seine Bürgerdienstleistungen nach der Einführung von Verkehrsanalysen in einer Multi-Cloud-Infrastruktur. Der asiatisch-pazifische Raum ist der Wachstumsmotor mit einer CAGR von 14,08 %. Umfangreiche 5G-Ausbauten in China, Indien und Südkorea, kombiniert mit Investitionen in Smart Cities und einer zunehmenden Zahl von Ransomware-Vorfällen, treiben die Einführung von Netzwerkverkehrsanalysen voran. Lokale Vorschriften wie das chinesische Cybersicherheitsgesetz und das australische Gesetz zur kritischen Infrastruktur verpflichten zur Verkehrsprotokollierung und Anomalieerkennung. Hersteller, die ihre Produktionsstätten mit privaten Mobilfunknetzen digitalisieren, benötigen eine detaillierte Überwachung, um die Konvergenz von OT und IT abzusichern.
Markt für Netzwerkverkehrsanalyse in EMEA und Lateinamerika
Europa verzeichnet eine robuste Nachfrage aufgrund der Meldepflichten bei Datenschutzverletzungen gemäß der DSGVO sowie aufkommender KI-Gesetzgebung, die algorithmische Transparenz vorschreibt. Initiativen zur souveränen Cloud fördern hybride Bereitstellungen, damit Datenpakete in der Region verbleiben, was Anbietern zugutekommt, die präzise Datensouveränitätskontrollen bieten. Lateinamerika sowie der Nahe Osten und Afrika sind noch in einem frühen Stadium, zeigen jedoch Potenzial: Brasilianische Banken, saudi-arabische Smart-City-Projekte und südafrikanische Telekommunikationsunternehmen erproben KI-gestützte Netzwerkverkehrsanalysen in Erwartung strengerer Cybervorgaben.

Regulatorisches Umfeld
Einsätze der Netzwerkverkehrsanalyse werden zunehmend durch Sicherheits-, Datenschutz- und Compliance-Anforderungen an kritische Infrastrukturen geprägt, die eine kontinuierliche Überwachung erfordern und gleichzeitig die Tiefeninspektion einschränken. In der Europäischen Union verstärken das NIS2-Rahmenwerk und zugehörige Durchführungsmaßnahmen die Verpflichtungen zur Überwachung und Protokollierung des Netzwerkverkehrs, um anomale Muster zu erkennen, was Käufer zu prüfbaren Telemetrie-Pipelines und dokumentierten Incident-Response-Workflows drängt.
Im Jahr 2026 verschärften auch Maßnahmen des öffentlichen Sektors die Erwartungen an die Sicherstellung von Netzwerken und Dienstanbietern. Das Weiße Haus veröffentlichte NSPM-12 (Juni 2026), um die Cybersicherheits-Governance für National Security Systems festzulegen, einschließlich Anforderungen, die Cloud-Dienstanbieter betreffen, die diese Systeme unterstützen, während die FCC Vorschriften (April 2026) verabschiedete, die bestimmte Lizenz- und Genehmigungsinhaber verpflichten, den Status der Kontrolle durch ausländische Gegner zu bestätigen. Auch Normungsaktivitäten unterstützen die Integrität und Sichtbarkeit des Verkehrs, darunter NIST-Arbeiten, die im Mai 2026 veröffentlicht wurden und Richtlinien zur Validierung der Quelladresse (SAV) bewerten, sowie NIST SP 1800-37 zu praktischen Überlegungen zur Verkehrssichtbarkeit in modernen verschlüsselten Umgebungen, einschließlich TLS 1.3.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der Netzwerkverkehrsanalyse umfasst die Erzeugung von Paket- und Flussdaten (Taps, SPAN oder Mirroring, virtuelle Sensoren und Cloud-Traffic-Mirroring-APIs), Hochdurchsatz-Erfassung und Vorverarbeitung (Deduplizierung, Filterung, Anreicherung und, wo zulässig, Entschlüsselung), Analytik und Speicherung (NTA-/NDR-/Observability-Plattformen und Data Lakes) sowie den nachgelagerten Verbrauch durch SOC- und NOC-Workflows, einschließlich Managed Services. Vorgelagerte Abhängigkeiten umfassen Halbleiter, NICs, Speicher und spezialisierte Beschleunigung in Hochgeschwindigkeitsumgebungen, während zu den Teilnehmern in der Mitte der Kette Anbieter von Plattformsoftware und Datensatzanbieter gehören, die normalisierte Fluss- oder Paketnachweise für KI-gestützte Erkennung und Untersuchung bereitstellen.
Jüngste Anbieterbewegungen deuten auf eine engere Verknüpfung zwischen Netzwerk-Intelligence-Datenquellen und operativen Plattformen hin. Niagara Networks brachte eine Netzwerk-Intelligence-Appliance mit 600 Gbit/s (Mai 2026) auf den Markt, die TLS-1.3-Verarbeitung, Paket-Deduplizierung und NetFlow- oder IPFIX-Erzeugung zur Versorgung von Analytik im großen Maßstab betont, und NetQuest führte hyperskalierte Echtzeit-Netzwerk-Intelligence-Datensätze (März 2026) für KI-gestützte Cyberbedrohungserkennung ein. Auf der Vertriebs- und Integrationsseite vereinbarte Infoblox die Übernahme von Kentik (Juli 2026), um DNS- bzw. DDI-Kontext mit Echtzeit-Netzwerktransparenz zu kombinieren, während Plixer 19.8 (Juli 2026) die Untersuchung von Flussdatensätzen über externe KI-Tools mittels Model Context Protocol (MCP) erweiterte und damit SIEM-, XDR- und Unternehmens-KI-Integrationen rund um NTA-Telemetrie verstärkte.
Wettbewerbslandschaft
Die Marktkonsolidierung nimmt zu, doch das Feld bleibt mäßig konzentriert. Ciscos 28-Milliarden-USD-Ausgabe für Splunk bringt tiefe Beobachtbarkeit in seinen Sicherheits-Stack, während Fortinets Übernahme von Lacework den Schutz von Cloud-Anwendungen in sein Portfolio integriert. Zscalers geplanter Kauf von Red Canary für 900 Millionen USD signalisiert den Ansturm, Bedrohungsanalysen mit MDR-Expertise zu verbinden.
Etablierte Akteure – Cisco, Palo Alto Networks, Fortinet, NETSCOUT – konkurrieren über Breite, Leistung und KI-Kadenz. Spezialisierte Anbieter wie ExtraHop und Flowmon differenzieren sich durch Echtzeit-Verhaltensanalysen. Neue Marktteilnehmer nutzen maschinelles Lernen auf verschlüsselten Flows ohne Entschlüsselung und versprechen Datenschutz-Compliance im großen Maßstab. Wettbewerbsvektoren umfassen Paket-zu-Prozess-Korrelation, Cloud-nativen Sensor-Fußabdruck und Integrationstiefe mit IT-Betriebswerkzeugen.
Patentanmeldungen konzentrieren sich auf ML-Merkmalsextraktion für TLS 1.3- und QUIC-Flows und unterstreichen das Rennen, trotz allgegenwärtiger Verschlüsselung wirksam zu bleiben. Dienstleistungsbasierte Differenzierung nimmt zu; Anbieter bündeln SOC-Analysten, Bedrohungssuche und Behebungs-Runbooks, um dem Qualifikationsmangel der Kunden zu begegnen. Preiskriege sind gedämpft; stattdessen hängen Verträge von Ergebniskennzahlen wie der mittleren Lösungszeit und dem Prozentsatz reduzierter Fehlalarme ab.
Marktführer der Netzwerkverkehrsanalyse-Branche
NETSCOUT Systems Inc.
Cisco Systems Inc.
Palo Alto Networks Inc.
SolarWinds Corporation
Kentik Technologies Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Netzwerkverkehrsanalyse
- NETSCOUT Systems Inc.
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- SolarWinds Corporation
- Kentik Technologies Inc.
- Dynatrace LLC
- ExtraHop Networks Inc.
- Flowmon Networks A.S. (Progress)
- GreyCortex s.r.o.
- Genie Networks Ltd.
- ManageEngine (Zoho Corp.)
- Plixer LLC
- Nagios Enterprises LLC
- Gigamon Inc.
- Corelight Inc.
- Vectra AI Inc.
- Ixia (Keysight Technologies Inc.)
- Riverbed Technology LLC
- Nozomi Networks Inc.
- Nokia Corporation
Lesen Sie die Analyse der Netzwerkverkehrsanalyse-Unternehmen

Marktchancen und Zukunftsaussichten
Ein zentraler Chancenbereich ist die compliance-konforme Verkehrstransparenz, die prüfbereite Überwachung liefert, ohne auf eine umfassende Entschlüsselung angewiesen zu sein, was mit Datenschutzbeschränkungen und Verpflichtungen im Bereich kritischer Infrastrukturen übereinstimmt. In Europa halten die durch NIS2 vorgeschriebenen Anforderungen an Überwachung und Protokollierung sowie der EU-Vorschlag, der gemeinhin als Cybersecurity-Act-2-Initiative (COM/2026/13) bezeichnet wird, die Ausrichtung auf Zertifizierung und Vorfallmeldung auf den Beschaffungslisten. In den Vereinigten Staaten erhöht NSPM-12 (Juni 2026) die Erwartungen an die Cybersicherheits-Governance für National Security Systems und deren unterstützende Cloud-Dienste und verstärkt damit die Nachfrage nach überprüfbarer Telemetrieerfassung, Aufbewahrung von Vorfallnachweisen und Integration in standardisierte Reaktionspläne.
Ein weiterer erkennbarer Freiraum ist die operative Nutzung von NTA-Daten für KI-gestützte Untersuchungen und domänenübergreifende Workflows zwischen SOC- und NOC-Funktionen, wobei Käufer Paket- und Flussnachweise zusammen mit DNS- und Identitätskontext über gemeinsame Schnittstellen wünschen. Plixer 19.8 (Juli 2026), das Model-Context-Protocol-Verbindungen zu Tools wie Claude und dem Unternehmens-ChatGPT ermöglicht, ist ein konkretes Beispiel dafür, dass NTA-Plattformen als maschinenabfragbare Nachweisspeicher positioniert werden, während die Vereinbarung von Infoblox zur Übernahme von Kentik (Juli 2026) die Plattformkonvergenz unterstreicht, die DNS- bzw. DDI-Kontrollebenen mit Netzwerktransparenz und Verkehrsintelligenz in Hybrid- und Multi-Cloud-Umgebungen verbindet. Hochdurchsatzumgebungen bieten zudem Produkt- und Serviceangebote in der Vorverarbeitung und intelligenten Datenreduktion, gestützt durch die Netzwerk-Intelligence-Plattform von Niagara Networks mit 600 Gbit/s (Mai 2026), die TLS-1.3-Verarbeitung und Flusserzeugung bündelt, um nachgelagerte Analytik skalierbarer zu machen.
Recent Industry Developments in Markt für Netzwerkverkehrsanalyse
- Juli 2026: Infoblox gab eine endgültige Vereinbarung zur Übernahme von Kentik bekannt, wodurch Netzwerk-Intelligence und Observability in den DNS/DDI- und Asset-Visibility-Stack integriert werden. Die Kombination verbindet autoritativen DNS-Kontext mit Echtzeit-Verkehrstelemetrie über Hybrid- und Multi-Cloud-Umgebungen hinweg und unterstützt eine konsolidierte Überwachung und schnellere Untersuchungen von weniger Konsolen aus.
- Mai 2026: Niagara Networks brachte die Appliance ePacketron 5520 auf den Markt, die als Netzwerk-Intelligence-Plattform mit 600 Gbit/s positioniert ist und Funktionen wie TLS-1.3-Entschlüsselung, Paket-Deduplizierung und NetFlow/IPFIX-Erzeugung umfasst. Diese Erweiterung zielt auf Hochgeschwindigkeits-Backbones ab, in denen reine Softwaresensoren an ihre Grenzen stoßen, und versorgt NTA-/NDR-Pipelines mit vorverarbeiteten Daten in Leitungsgeschwindigkeit.
- Oktober 2024: BlueCat strebte die Übernahme von LiveAction an, um seine Netzwerkmanagement-Präsenz mit Paketanalytik und Verkehrstransparenzfunktionen zu erweitern. Der Schritt unterstrich die anhaltende Konsolidierung zwischen Netzwerkmanagement- und Verkehrsanalyse-Tools, da Käufer integrierte Plattformen gegenüber eigenständigen Sonden bevorzugen.


Markt für Netzwerkverkehrsanalyse Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Tools und Dienstleistungen, die zur Erfassung, Inspektion und Analyse von Netzwerkdatenflüssen verwendet werden, damit Organisationen Leistung, Transparenz und Bedrohungserkennung in Unternehmens- und Dienstanbieterumgebungen verbessern können.
Ausgeschlossener Umfang: Ausgenommen sind allgemeine Endpoint-Sicherheit, generisches SIEM, das nicht für die Analyse auf Verkehrsebene genutzt wird, sowie eigenständige Netzwerkhardware, sofern diese nicht als Teil eines NTA-Angebots gebündelt und bepreist ist.
Übersicht der Segmentierung
- Nach Bereitstellung
- On-Premises
- Cloud-basiert
- Hybrid
- Nach Komponente
- Lösungen
- Hardware-Appliances
- Virtuelle Appliances
- SaaS-Plattform
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- Lösungen
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
- Nach Endnutzerbranche
- BFSI
- IT und Telekommunikation
- Regierung und Verteidigung
- Energie und Versorgungsunternehmen
- Einzelhandel und E-Commerce
- Gesundheitswesen und Biowissenschaften
- Verarbeitendes Gewerbe
- Sonstige Endnutzerbranchen
- Nach Anwendung
- Sicherheit und Bedrohungserkennung
- Leistungsüberwachung und -optimierung
- Compliance und Richtliniendurchsetzung
- Kapazitätsplanung und -prognose
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Chile
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Übriges Europa
- Asiatisch-pazifischer Raum
- China
- Indien
- Japan
- Südkorea
- Malaysia
- Singapur
- Australien
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit dem Aufbau eines klaren Bildes des Nachfragepools und des Technologie-Stacks, der messbaren Verkehr erzeugt. Wir ziehen typischerweise öffentliche Signale heran, wie Statistiken und Hinweise zu Cybersicherheitsvorfällen von öffentlichen Stellen wie CISA und NIST, Publikationen zur Internet- und Verkehrsmessung von Quellen wie ITU und OECD sowie Telekommunikations- und Spektrumsindikatoren von Quellen wie der FCC und nationalen Telekommunikationsregulierungsbehörden.
Um die kommerzielle Realität zu verankern, beziehen wir uns zudem auf Geschäftsberichte von Unternehmen, Transkripte von Ergebnistelefonkonferenzen, Investorenpräsentationen und Produktdokumentationen, die die Verpackungs- und Bereitstellungsmuster in der Netzwerkverkehrsanalyse verdeutlichen. Patentdatenbanken werden verwendet, um die Funktionsrichtung zu überprüfen, beispielsweise verschlüsselte Verkehrsanalytik und Verhaltenserkennung, und ein Nachrichten- und Finanzabonnement hilft, Finanzierungen, M&A und Vertragsgewinne zu verfolgen, die Marktanteile verschieben können. Diese Beispiele sind nicht erschöpfend, und viele weitere öffentliche Quellen wurden geprüft, um Eingaben zu sammeln, zu validieren und zu klären.
Primärinterviews und Umfragen
Die Primärforschung dient dazu zu bestätigen, was in realen Kaufzyklen als Netzwerkverkehrsanalyse gilt, und um Preis- und Adoptionsannahmen anhand dessen zu prüfen, was Praktiker in Netzwerkumgebungen beobachten. Wir sprechen mit einer Mischung aus Lösungsanbietern, Vertriebspartnern, Dienstanbietern und Unternehmensanwendern aus den wichtigsten Regionen, damit Lücken aus Sekundärdaten geschlossen und vor der Finalisierung der Gesamtsummen erneut überprüft werden können.
Verteilung der Befragten der Primärforschung im Feld
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Top-Tier: 27 % | CXOs: 15 % | APAC: 47 % |
| Mid-Tier: 56 % | Funktions-/Bereichsleiter: 30 % | EMEA: 31 % |
| Kleinere Anbieter: 17 % | Manager: 55 % | Amerika: 22 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung beginnt mit einem Top-down-Aufbau des Nachfragepools, bei dem das Wachstum der Netzwerkinfrastruktur von Unternehmen und der Bedarf an Sicherheitsüberwachung in Ausgaben für Verkehrserfassung, Analyse und zugehörige Dienstleistungen übersetzt werden. Wir bilden dies anhand praktischer Eingaben ab, wie der Entwicklung der IT- und Sicherheitsausgaben von Unternehmen, dem Wachstum von Cloud-Workloads und Rechenzentrumsverkehr, dem Anteil verschlüsselten Verkehrs und dem Bedarf an Sichtbarkeitswerkzeugen, der Verbreitung von Telekommunikations- und Managed-Network-Lösungen sowie regulatorischem Druck im Zusammenhang mit Meldepflichten für Sicherheitsverletzungen und kritische Infrastrukturen.
Diese Summen werden anschließend anhand ausgewählter Bottom-up-Näherungen bestätigt, einschließlich stichprobenartig erhobener Preisbereiche von Anbietern nach Bereitstellungsart, Vertriebskanalprüfungen zu typischen Vertragsgrößen und begrenzten Aggregationen sichtbarer Anbieterumsätze, wo die Offenlegung klar ist. Wenn ein Anbieter NTA in eine breitere Suite bündelt, wenden wir Zuordnungsregeln an, die auf Interviewrückmeldungen und Belegen zur Produktverpackung basieren, und dokumentieren jede Behandlung von Datenlücken, damit das Modell nachvollzogen werden kann. Für die Prognose wird eine Szenarioanalyse verwendet, und die Annahmen werden gegen Expertenmeinungen zu Netzwerkkomplexität, Akzeptanz KI-gestützter Erkennung und Budgetzyklen stresstestet.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgt in mehreren Schritten, damit die endgültige Zahl nicht von einer einzigen Annahme abhängt. Modellergebnisse werden mit unabhängigen Signalen wie dem Wachstum der Sicherheitsausgaben, Trends beim Cloud-Verkehr und öffentlichen Angaben zu Überwachungs- und Observability-Budgets verglichen, und große Abweichungen werden auf Treiberebene erneut überprüft.
Anomalien führen zu Nachfragen bei den Befragten, und anschließend wird das Modell von einem weiteren Analysten überprüft, bevor es freigegeben wird, damit Rechen- und Logikfehler früh erkannt werden. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen erfolgen bei bedeutenden Ereignissen, etwa größeren regulatorischen Veränderungen oder Preissprüngen. Vor der Auslieferung erfolgt ein abschließender Durchgang, damit die neuesten öffentlichen Aktualisierungen in der veröffentlichten Ansicht berücksichtigt sind.
Vergleich der Marktgröße für Netzwerkverkehrsanalyse von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für die Netzwerkverkehrsanalyse können sich unterscheiden, selbst wenn sie sich wie dasselbe Thema anhören, da die Zählregeln nicht identisch sind. Die größten Abweichungen ergeben sich meist daraus, was in den Produktumfang einbezogen wird, welches Jahr als Ausgangspunkt behandelt wird und wie Preise in den Prognosen fortgeschrieben werden.
Die Hauptabweichung ergibt sich daraus, ob benachbarte Netzwerkanalytik- und allgemeine Observability-Tools zusammen mit dedizierter NTA gezählt werden. Nach unserer Auffassung zählt Mordor Intelligence nur Lösungen und Dienstleistungen, die explizit Paket- oder Flussverkehr für Überwachungs-, Leistungs- oder Sicherheitsergebnisse analysieren, wobei 2025 als angegebener aktueller Wert und 2026 als erster Prognoseschritt behandelt wird.
Vergleichsanalyse
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 4,42 Mrd. USD (2025) | |
| Branchenforschungsverlag A | 4,52 Mrd. USD (2024) | Verwendet 2024 als Basisjahr und wendet einen langsameren Wachstumspfad an, und es kann zudem breitere Netzwerkanalytik- und Observability-Ausgaben in die NTA-Definition einbeziehen, was den adressierbaren Pool aufbläht, aber die Vergleichbarkeit auf Gleich-für-Gleich-Basis verringert. |
| Regionale Beratungsgesellschaft B | 2,32 Mrd. USD (2024) | Grenzt den Umfang häufig auf sicherheitsorientierte NTA-Anwendungsfälle ein und schließt möglicherweise Leistungsüberwachung und einige Serviceumsätze aus, und Unterschiede beim Zeitpunkt der Währungsumrechnung sowie bei der Behandlung der KMU-Adoption können den Ausgangswert weiter nach unten ziehen. |
Die Streuung zwischen den Quellen erklärt sich hauptsächlich durch Umfangsentscheidungen und die Ausrichtung des Basisjahres, gefolgt von der Behandlung gebündelter Preise und Dienstleistungen. Indem die Einbeziehungsregeln an die Analyse auf Verkehrsebene gebunden bleiben und die Summen dann gegen praktische Bereitstellungs- und Preissignale geprüft werden, bleibt die Schätzung auf klare Treiber und wiederholbare Schritte zurückführbar.


Im Bericht beantwortete Schlüsselfragen
Was treibt das schnelle Wachstum des Marktes für Netzwerkverkehrsanalyse an?
Verstärkte Zero-Trust-Einführung, allgegenwärtige 5G-Netzwerke und die Migration zu Cloud-nativen Umgebungen zwingen Organisationen dazu, tiefere Echtzeitsichtbarkeit in Ost-West- und verschlüsselten Datenverkehr zu gewinnen, was einen CAGR von 11,06 % bis 2031 antreibt.
Wie groß ist der Markt für Netzwerkverkehrsanalyse heute?
Die Marktgröße der Netzwerkverkehrsanalyse beträgt im Jahr 2026 4,91 Milliarden USD und soll bis 2031 8,29 Milliarden USD erreichen.
Welches Bereitstellungsmodell wächst am schnellsten?
Hybride Bereitstellungen zeigen die höchste Dynamik mit einem CAGR von 13,53 %, da Unternehmen On-Premises-Assets mit öffentlichen Cloud-Workloads verbinden und gleichzeitig Datenhaltungsmandate erfüllen.
Warum übertreffen Dienstleistungen den Produktabsatz?
Angebote für Managed Detection and Response adressieren den akuten Analysten-Mangel und veranlassen Dienstleistungen, Lösungen mit einem CAGR von 14,32 % zu übertreffen.
Welche Region bietet das größte Wachstumspotenzial?
Der asiatisch-pazifische Raum führt beim Wachstum mit einem prognostizierten CAGR von 14,08 % aufgrund von 5G-Einführungen, Investitionen in Smart Cities und zunehmendem regulatorischen Druck auf kritische Sektoren.
Welche Wettbewerbsmaßnahmen stechen jüngst hervor?
Ciscos Kauf von Splunk, Fortinets Übernahme von Lacework und Zscalers Vereinbarung zur Übernahme von Red Canary sind Beispiele für strategische Konsolidierung mit dem Ziel, Beobachtbarkeit mit KI-gestützter Bedrohungserkennung zu verbinden.
Seite zuletzt aktualisiert am:



