
Tamanho e Participação do Mercado de Contêineres de Aplicação
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
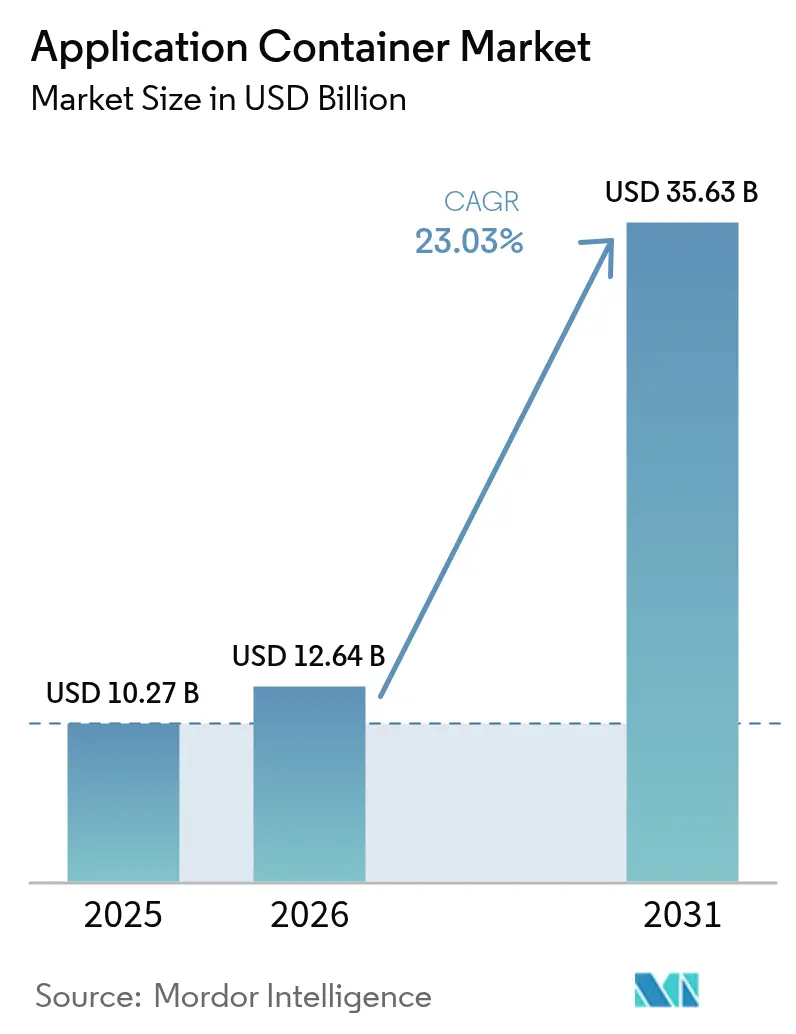
| Tamanho do Mercado (2026) | 12.64 Bilhões de dólares |
| Tamanho do Mercado (2031) | 35.63 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 23.03 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Contêineres de Aplicação por Mordor Intelligence
Espera-se que o tamanho do mercado de contêineres de aplicação cresça de USD 10,27 bilhões em 2025 para USD 12,64 bilhões em 2026 e está previsto para atingir USD 35,63 bilhões até 2031 a um CAGR de 23,03% no período de 2026-2031. A demanda persistente por microsserviços, automação de DevOps e flexibilidade de nuvem híbrida está expandindo o conjunto endereçável de cargas de trabalho que podem ser conteinerizadas. Os fornecedores de plataforma estão respondendo com ofertas de Kubernetes prontas para uso que abstraem a complexidade da infraestrutura, enquanto os provedores de serviços capturam valor integrando segurança, observabilidade e automação de políticas. Os primeiros adotantes estão agora padronizando contêineres para sistemas críticos de negócios, demonstrando que a sobrecarga de desempenho é menor do que a das máquinas virtuais e que a densidade de carga de trabalho proporciona economias mensuráveis de infraestrutura. Ao mesmo tempo, os riscos relacionados a configurações incorretas e exposição da cadeia de fornecimento de software elevaram as ferramentas de segurança de uma preocupação de nicho a uma prioridade de nível de diretoria, criando impulso adicional para o mercado de contêineres de aplicação.
Principais Conclusões do Relatório
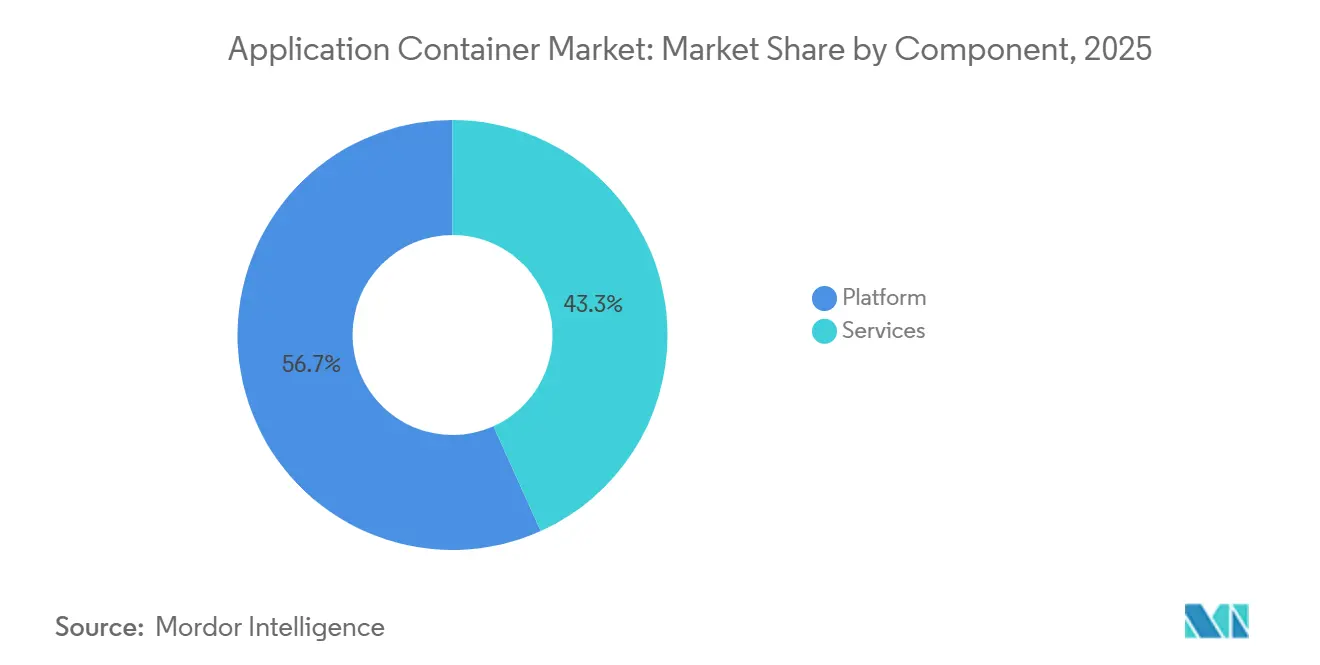
- Por componente, as ofertas de plataforma lideraram com 56,74% da participação do mercado de contêineres de aplicação em 2025, enquanto os serviços estão projetados para avançar a um CAGR de 23,41% até 2031.
- Por modelo de implantação, a nuvem pública deteve 71,34% da receita em 2025, enquanto as configurações híbridas e multinuvem estão no caminho certo para um crescimento de 23,67% até 2031.
- Por tamanho da organização, as grandes empresas responderam por 62,47% da participação do mercado de contêineres de aplicação em 2025, e as pequenas e médias empresas estão prontas para expandir os orçamentos de contêineres a uma taxa de 23,49% até 2031.
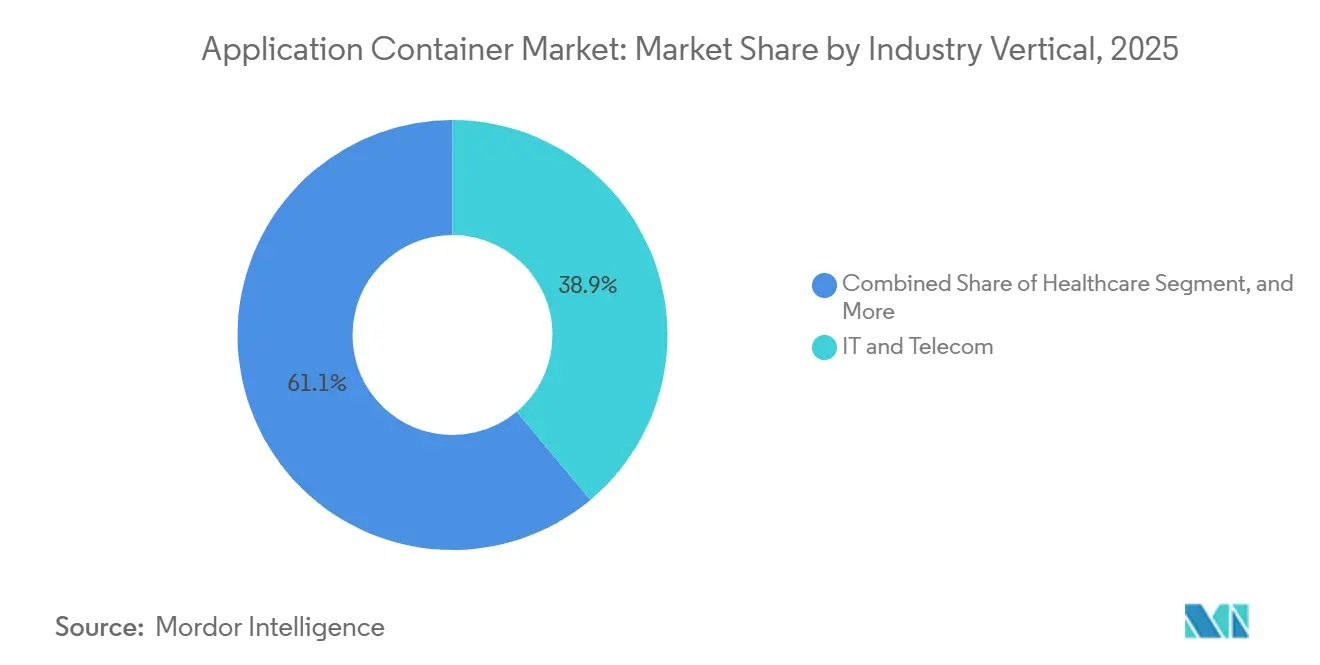
- Por vertical da indústria, TI e telecomunicações comandaram 38,91% da demanda de 2025, e a saúde deve registrar a expansão mais rápida a 24,27% até 2031.
- Por área de caso de uso de contêiner, as ferramentas de gerenciamento e orquestração capturaram 31,82% da participação do mercado de contêineres de aplicação em 2025, mas as soluções de segurança estão previstas para crescer 24,29% durante 2026-2031.
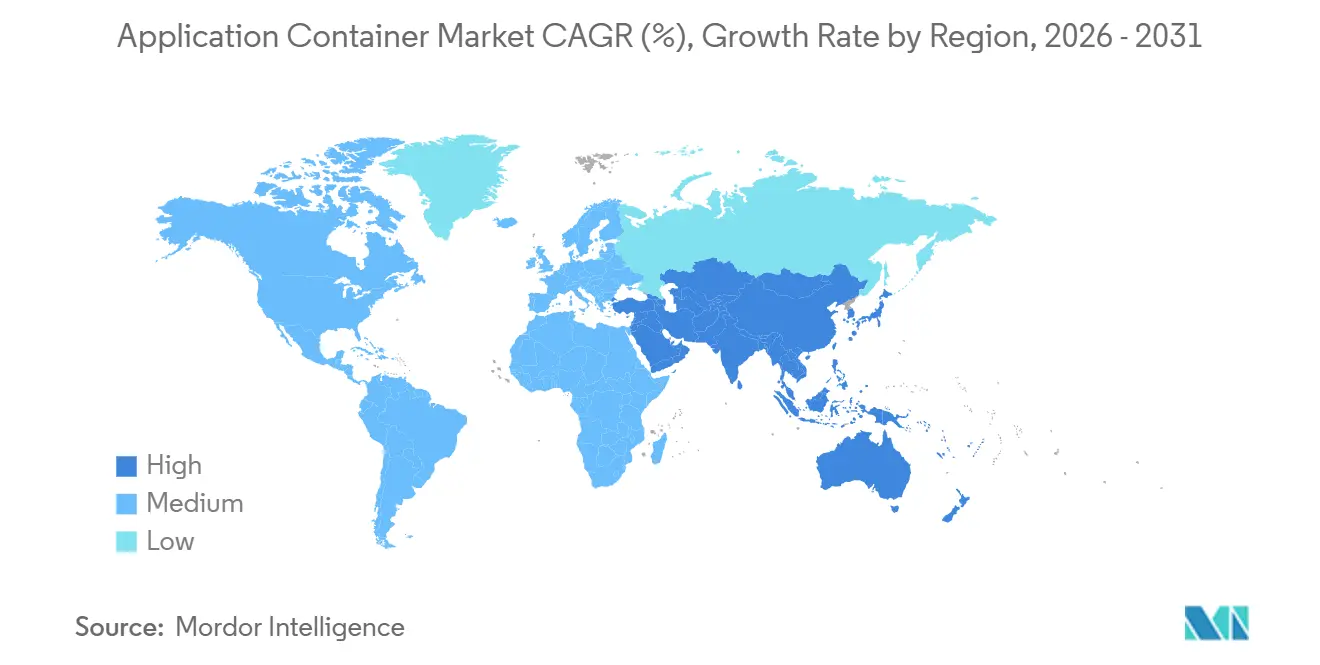
- Por geografia, a América do Norte respondeu por 41,22% da receita de 2025, e a Ásia-Pacífico deve registrar o maior CAGR regional de 24,07% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas do Mercado Global de Contêineres de Aplicação
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Adoção acelerada da arquitetura de microsserviços | +5.2% | Global, com concentração na América do Norte e Europa | Médio prazo (2-4 anos) |
| Demanda por agilidade em nuvem híbrida e multinuvem | +4.8% | Global, particularmente Europa (conformidade com GDPR) e Ásia-Pacífico (mandatos de nuvem soberana) | Longo prazo (≥ 4 anos) |
| Aumento nos pipelines de DevOps e CI/CD | +4.1% | América do Norte e Europa, expandindo para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Necessidade de otimização de recursos e eficiência de custos | +3.6% | Global, com ênfase em mercados sensíveis a custos na América do Sul e Oriente Médio | Médio prazo (2-4 anos) |
| Cargas de trabalho de IA nativas de borda que necessitam de runtimes leves | +2.9% | Núcleo da Ásia-Pacífico, primeiros adotantes na América do Norte, expansão para Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Requisitos de computação confidencial favorecem enclaves seguros conteinerizados | +2.4% | Europa (GDPR), América do Norte (serviços financeiros), Ásia-Pacífico (setores governamentais) | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Adoção Acelerada da Arquitetura de Microsserviços
A transição de monolitos para microsserviços está se acelerando porque as empresas podem escalar funções individuais de forma independente, encurtar os ciclos de lançamento e reduzir o raio de impacto durante interrupções. Um estudo da Docker de 2024 constatou que os serviços conteinerizados são implantados 40% mais rápido do que as pilhas monolíticas.[1]Docker Inc., "State of Application Development 2024," docker.com Grandes instituições financeiras, incluindo o JPMorgan Chase, conteinerizaram mais de 60% dos sistemas de negociação e risco para melhorar a resiliência durante eventos de mercado voláteis. Plataformas de varejo usam microsserviços com escalonamento automático para lidar com o tráfego de vendas relâmpago, mantendo os custos sob controle. Embora a proliferação de malhas de serviço e a sobrecarga de rastreamento distribuído introduzam complexidade, o ganho de produtividade mantém o mercado de contêineres de aplicação em uma trajetória de crescimento acentuado.
Demanda por Agilidade em Nuvem Híbrida e Multinuvem
Leis de residência de dados, como o GDPR e a Lei de Segurança de Dados da China, forçaram 58% das empresas multinacionais a dividir cargas de trabalho entre múltiplas nuvens em 2025.[2]International Association of Privacy Professionals, "GDPR Enforcement Tracker 2025," iapp.org Os contêineres oferecem um runtime consistente que funciona no AWS EKS, Google GKE e Azure AKS sem reescritas de código, dando às empresas uma forma de evitar a dependência de fornecedor. A Red Hat divulgou que os clientes do OpenShift agora abrangem uma média de 2,7 provedores de nuvem por implantação. O ônus operacional de harmonizar o gerenciamento de identidade e a observabilidade em ambientes heterogêneos não é trivial, mas a necessidade estratégica de atender aos mandatos de soberania catalisa os gastos em plataformas de contêineres, fortalecendo o mercado de contêineres de aplicação.
Aumento nos Pipelines de DevOps e CI/CD
Imagens de contêiner imutáveis e versionadas se alinham com os princípios de integração e implantação contínuas, permitindo a promoção de artefatos sem desvio de configuração. A pesquisa da GitLab de 2025 constatou que as equipes que executam pipelines conteinerizados entregaram funcionalidades 35% mais rápido. A adoção de frameworks nativos do Kubernetes, como o Tekton, cresceu 120% ano a ano. A varredura integrada de vulnerabilidades e a aplicação de políticas dentro dos registros reduzem o atrito entre velocidade e segurança. Os fabricantes aceleram as atualizações de firmware para dispositivos IoT industriais, enquanto os provedores de saúde agilizam os registros regulatórios, reforçando a demanda em todo o setor de contêineres de aplicação.
Necessidade de Otimização de Recursos e Eficiência de Custos
Os contêineres compartilham o kernel do host, eliminando a sobrecarga do sistema operacional convidado. Uma análise do Google Cloud de 2025 mostrou 60% menos uso de memória e 40% menos consumo de CPU para cargas de trabalho conteinerizadas, economizando USD 1,2 milhão por ano para uma empresa de referência.[3]Google Cloud, "GKE Cost Optimization Best Practices 2025," cloud.google.com O preço do AWS Fargate Spot reduz os custos de computação em até 70% para trabalhos em lote. A maior densidade é vital na borda, onde o hardware é escasso. Os ganhos de custo, no entanto, exigem ferramentas inteligentes de empacotamento e dimensionamento correto, o que estimula a compra de agendadores avançados e impulsiona o mercado de contêineres de aplicação.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Vulnerabilidades de segurança e configurações incorretas em contêineres | -2.8% | Global, com impacto agudo na América do Norte e Europa devido à conformidade rigorosa | Curto prazo (≤ 2 anos) |
| Complexidade da orquestração em grande escala | -2.1% | Global, afetando particularmente empresas na Ásia-Pacífico e América do Sul com expertise limitada em Kubernetes | Médio prazo (2-4 anos) |
| Aumento da sobrecarga de conformidade com SBOM para contêineres de código aberto | -1.4% | América do Norte (mandatos federais), Europa (regulamentações de cadeia de fornecimento) | Médio prazo (2-4 anos) |
| Modelos de licenciamento baseados em CPU penalizando contêineres de alta densidade | -1.2% | América do Norte e Europa, onde fornecedores de software empresarial legado dominam | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Vulnerabilidades de Segurança e Configurações Incorretas em Contêineres
O guia de fortalecimento da CISA de janeiro de 2025 atribuiu 67% das violações de contêineres a RBAC mal configurado, APIs expostas ou imagens desatualizadas. O Banco de Dados Nacional de Vulnerabilidades registrou 342 CVEs de contêineres em 2024, um aumento de 28% ano a ano. A Unit 42 observou 1.200 tentativas diárias de mineração de criptomoedas contra clusters mal configurados. Os reguladores agora exigem detecção de ameaças em tempo de execução e atestados de resposta a incidentes, adicionando gastos com conformidade, mas também apertando os critérios de compra no mercado de contêineres de aplicação.
Complexidade da Orquestração em Grande Escala
Uma pesquisa da Linux Foundation constatou que 54% das organizações precisaram de mais de 6 meses para atingir um Kubernetes pronto para produção, e que as operações do Dia 2 consumiram 40% do tempo de engenharia de plataforma. A VMware relatou que 61% das empresas operavam 10 ou mais clusters em 2025, fragmentando o gerenciamento de políticas. A escassez de administradores certificados impulsiona prêmios salariais, especialmente em mercados emergentes, desacelerando as implantações e moderando a expansão de curto prazo do mercado de contêineres de aplicação.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Os Serviços Ganham Espaço à Medida que a Complexidade Supera a Expertise Interna
As soluções de plataforma capturaram 56,74% da participação do mercado de contêineres de aplicação em 2025, sublinhando a preferência inicial por runtimes licenciados, registros e suítes de orquestração integradas. Os serviços estão previstos para expandir a um CAGR de 23,41% porque as empresas lutam para acompanhar os lançamentos trimestrais do Kubernetes, a governança de múltiplos clusters e as revisões de conformidade crescentes, levando-as a pagar por expertise externa. O mercado de contêineres de aplicação atribuível a serviços está, portanto, posicionado para superar a receita de plataforma à medida que os compradores priorizam a resiliência operacional em detrimento da paridade de funcionalidades. As receitas de consultoria de contêineres da IBM cresceram 45% em 2025, mostrando que grandes bancos e seguradoras veem as atualizações gerenciadas como mais baratas do que contratar administradores escassos. Os fornecedores agora incorporam ajuste de recursos orientado por IA nos contratos de serviço, encurtando os ciclos de resolução de problemas e melhorando a precisão da alocação de custos.
Os provedores de serviços gerenciados também agrupam resposta a incidentes 24x7, automação de SBOM e simulações de recuperação de desastres que a maioria das equipes internas de plataforma não consegue manter continuamente. Fornecedores de ferramentas menores atendem às necessidades do mercado intermediário com consoles orientados por cliques, mas frequentemente carecem das certificações e indenizações buscadas por setores regulamentados. Os integradores de sistemas globais preenchem essa lacuna, unindo zonas de aterrissagem multinuvem, pipelines de GitOps e livros de estorno de FinOps. A escassez de habilidades dificilmente será aliviada antes de 2028, portanto, os gastos recorrentes com serviços devem permanecer um pilar duradouro do mercado de contêineres de aplicação. Com o tempo, o código de plataforma se tornará uma commodity, mas a expertise operacional confiável manterá as margens de serviço saudáveis.


Por Modelo de Implantação: Configurações Híbridas Aumentam em Meio a Mandatos de Soberania
A nuvem pública respondeu por 71,34% da receita de 2025 porque o Kubernetes gerenciado eliminou o trabalho do plano de controle e se integrou perfeitamente com balanceadores de carga nativos, IAM e armazenamento de objetos. Os ambientes híbridos e multinuvem, no entanto, estão projetados para crescer a um CAGR de 23,67% à medida que as leis de residência de dados e as metas de latência forçam as empresas a posicionar clusters próximos aos usuários ou conjuntos de dados regulamentados. O tamanho do mercado de contêineres de aplicação para implantações híbridas está crescendo rapidamente, pois os frameworks de federação agora permitem que as equipes agendem pods em racks locais e múltiplos hiperescaladores sem reescritas de código. A Lei de Dados Europeia e estatutos semelhantes na Índia e na Indonésia intensificam essa tendência ao exigir o processamento no país para dados do consumidor.
As operadoras de telecomunicações já dividiram as funções do núcleo 5G entre nuvens privadas para atingir latência inferior a 10 milissegundos, enquanto enviam cargas de trabalho de análise para regiões públicas mais baratas, criando arquiteturas de referência que outros setores seguem. As empresas chinesas aumentaram o uso híbrido do Kubernetes em 80% em 2025, combinando nuvens soberanas com nós de borda em fábricas e filiais. A consistência permanece difícil porque as políticas de rede, os certificados de malha de serviço e os logs de auditoria devem se alinhar entre os clusters, mas novos mecanismos de política e ferramentas de federação de malha estão aliviando esse atrito. À medida que os frameworks de governança se solidificam, as implantações híbridas não serão mais vistas como exóticas; em vez disso, tornar-se-ão uma etapa esperada na jornada de adoção de contêineres. A mudança diversifica a receita, afastando-se do bloqueio de fornecedor único, espalhando o crescimento entre os fornecedores que podem impulsionar a portabilidade.
Por Tamanho da Organização: As PMEs Aceleram à Medida que os Serviços Gerenciados Reduzem as Barreiras
As grandes empresas gastaram 62,47% de seu orçamento de 2025 na refatoração de monolitos e na criação de equipes de engenharia de plataforma, o que requer capital significativo e mão de obra especializada. As pequenas e médias empresas estão prontas para expandir o consumo de contêineres a uma taxa de 23,49% até 2031, pois os modos de piloto automático no GKE e o Modo Automático do EKS eliminam os obstáculos de dimensionamento de nós, aplicação de patches e instalação de complementos. Essas abstrações permitem que equipes com apenas alguns generalistas de DevOps implantem microsserviços em horas, não semanas, expandindo o mercado geral de aplicações conteinerizadas além dos orçamentos das Fortune 500. Os níveis de assinatura que agrupam hospedagem de registro, varredura de imagens e painéis de custos com preços por usuário ressoam fortemente com empresas conscientes dos custos.
Mesmo assim, as PMEs lutam com o bloqueio de fornecedor e têm talento de segurança interno limitado, portanto, distribuições leves como K3s ou MicroK8s ganham tração onde a auto-hospedagem permanece atraente. Ferramentas centradas em painel como o Portainer facilitam as operações do dia a dia, enquanto modelos apoiados pela comunidade fornecem pipelines de CI/CD prontos. As economias de densidade de hardware importam mais para orçamentos menores; portanto, as eficiências de empacotamento de contêineres oferecem um incentivo financeiro imediato. À medida que os serviços gerenciados incorporam predefinições de conformidade nos clusters iniciais, os auditores ficam mais confortáveis em aprovar implantações de contêineres nessas empresas. O aumento das PMEs amplia a base de receita, diminuindo o risco de que o crescimento dependa exclusivamente de um punhado de compradores muito grandes.
Por Vertical da Indústria: A Saúde Cresce com Imagens Médicas e Conformidade Regulatória
TI e telecomunicações lideraram com 38,91% das implantações de 2025, impulsionadas por funções de rede virtualizadas, serviços de streaming e ciclos rápidos de lançamento de software. As cargas de trabalho de saúde estão projetadas para crescer a um CAGR de 24,27% à medida que os hospitais migram mecanismos de inferência de imagens médicas e módulos de prontuários eletrônicos de saúde para soluções conteinerizadas que atendem aos requisitos de criptografia HIPAA e de validação de software da FDA. Essa trajetória está impulsionando o tamanho do mercado de contêineres de aplicação na saúde mais rapidamente do que em qualquer outro vertical. Os fornecedores de radiologia relatam que os tempos de implantação estão diminuindo de meses para semanas quando os algoritmos são enviados como imagens compatíveis com OCI, permitindo uma adoção clínica mais rápida.
As plataformas de varejo e comércio eletrônico dependem de microsserviços com escalonamento automático para lidar com picos de vendas relâmpago, enquanto os bancos conteinerizam mecanismos de pagamento em tempo real para reduzir a latência e melhorar o failover. As plantas de manufatura incorporam clusters miniaturizados nas linhas de produção para que os modelos de manutenção preditiva possam funcionar sem precisar se comunicar com a nuvem. As agências do setor público modernizam os portais de cidadãos em contêineres, embora os ciclos de aquisição permaneçam longos. O padrão diversificado de adoção protege o mercado contra choques em qualquer setor e destaca que os benefícios de desempenho e a clareza regulatória agora convergem para tornar os contêineres um padrão entre setores.

Por Área de Caso de Uso de Contêiner: As Ferramentas de Segurança se Expandem em Meio a Mandatos de Confiança Zero
As ferramentas de gerenciamento e orquestração comandaram 31,82% dos gastos de 2025 porque os clusters não podem existir sem gerenciamento de ciclo de vida, atualizações e controles de locação. As ferramentas de segurança estão previstas para crescer a 24,29% até 2031, pois os frameworks de confiança zero e os mandatos de SBOM elevam a proteção em tempo de execução, a varredura de vulnerabilidades e o atestado de dependências ao status de itens obrigatórios. Esse crescimento eleva a participação do mercado de contêineres de aplicação para segurança em um ritmo mais rápido do que qualquer outro segmento de caso de uso. O requisito federal pendente de que cada contratante envie SBOMs verificados empurra os compradores para plataformas que automatizam a geração de manifesto e a detecção de desvios.
Os volumes de telemetria triplicam quando as pilhas de observabilidade coletam métricas, rastreamentos e logs de centenas de pods efêmeros, portanto, a demanda por monitoramento econômico acompanha o ritmo. As malhas de serviço melhoram a criptografia de tráfego e a aplicação de políticas, mas sua complexidade concentra a adoção em organizações com equipes de SRE maduras. Os plugins de rede evoluem para suportar roteamento leste-oeste de múltiplos clusters, facilitando os planos de expansão híbrida. Os operadores de armazenamento estão amadurecendo, mas as cargas de trabalho com estado ainda ficam atrás dos microsserviços sem estado, deixando espaço para inovação. No geral, o aumento de segurança e monitoramento ilustra que, uma vez que as empresas conteinerizam as cargas de trabalho, a próxima onda de orçamento flui para as ferramentas que mantêm essas cargas de trabalho seguras, visíveis e em conformidade.
Análise Geográfica
A América do Norte reteve 41,22% da participação do mercado de aplicações em contêineres de 2025, beneficiando-se da adoção antecipada do Kubernetes em serviços financeiros, agências federais e empresas de tecnologia nativas digitais. Os hiperescaladores regionais iteram rapidamente nos planos de controle gerenciados, encurtando o tempo de obtenção de valor e reforçando a fidelidade dos clientes. A CISA, o NIST e o Programa Federal de Gerenciamento de Riscos e Autorizações publicaram orientações prescritivas sobre o fortalecimento de contêineres, dando aos responsáveis pelo risco a confiança para aprovar implantações nativas em nuvem. As compras aceleradas também foram impulsionadas pela disponibilidade de regiões de nuvem soberana local que satisfazem as leis de residência de dados em nível estadual. Apesar dessa liderança, as pressões de custo ligadas aos modelos de licenciamento baseados em CPU de fornecedores de middleware legado moderam a densificação de nós e motivam algumas empresas a migrar para alternativas de código aberto.
A Ásia-Pacífico está projetada para gerar o crescimento regional mais rápido a um CAGR de 24,07% até 2031, elevando o tamanho do mercado de contêineres de aplicação da região muito mais rapidamente do que qualquer outra geografia. A Lei de Segurança de Dados da China e o programa "Dados do Leste, Computação do Oeste" estão impulsionando arquiteturas de cluster duplo que mantêm dados sensíveis atrás do Grande Firewall enquanto descarregam análises para megacentros no interior. A infraestrutura pública digital da Índia, particularmente a Interface de Pagamentos Unificada, que processou 13,4 bilhões de transações em dezembro de 2025, depende de microsserviços conteinerizados para atingir metas de liquidação em menos de um segundo. Os fabricantes japoneses incorporam Kubernetes gerenciado em gateways de fábricas inteligentes, enquanto os bancos australianos adotam multinuvem para separação de recuperação de desastres. A escassez de talentos persiste, mas os programas de requalificação financiados pelo governo e as academias de treinamento hospedadas por fornecedores estão reduzindo a lacuna de habilidades.
A trajetória da Europa é moldada pelo Regulamento Geral de Proteção de Dados e pela Lei de Dados de 2024, ambos os quais amplificam a demanda por arquiteturas híbridas que mantêm os dados pessoais dentro das fronteiras da UE. O BaFin da Alemanha agora exige que os bancos demonstrem a resiliência das cargas de trabalho conteinerizadas por meio de simulações de failover ao vivo, acelerando os investimentos em plataforma. A França e os países nórdicos promovem pilhas de código aberto soberanas para limitar a dependência dos hiperescaladores dos EUA, enquanto o Reino Unido atrai fintechs com sandboxes regulatórias simplificadas. A América do Sul, o Oriente Médio e a África permanecem nascentes, mas vibrantes; a rede de pagamentos instantâneos do Brasil e os projetos de cidades inteligentes dos Emirados Árabes Unidos dependem de runtimes leves implantáveis em nós de borda com recursos limitados. Regiões de nuvem local limitadas e altas taxas de saída de dados desaceleram a adoção, mas a crescente penetração do 5G e as iniciativas digitais em campo aberto apontam para um potencial de longo prazo constante.

Panorama regulatório
A adoção de contêineres está cada vez mais moldada por regras de cibersegurança e de cadeia de suprimentos de software que se traduzem em controles de build e de tempo de execução para imagens, registros e orquestradores. Na União Europeia, o Regulamento (UE) 2024/2847 (Cyber Resilience Act, promulgado em 2024) estabelece requisitos horizontais de cibersegurança para produtos com elementos digitais, impulsionando o software containerizado distribuído na UE em direção a práticas mais fortes de segurança desde a concepção, tratamento de vulnerabilidades e expectativas de rastreabilidade.
Nos Estados Unidos, as orientações federais e do setor de defesa continuam a apertar as linhas de base operacionais para ambientes de contêineres. O Departamento da Marinha dos EUA emitiu um memorando departamental sobre o Uso de Tecnologia de Containerização em julho de 2025 que exige padrões de segurança e configuração para a implantação de software containerizado, transformando expectativas de segurança de melhores práticas opcionais em requisitos internos prescritivos para configurações de missão crítica. A NIST SP 800-190 também permanece como uma referência amplamente utilizada para o fortalecimento de imagens de contêineres, registros e camadas de orquestração, influenciando os requisitos de aquisição para verificação, gerenciamento de configuração e capacidades de resposta a incidentes.
Análise da cadeia de valor
A cadeia de valor de contêineres de aplicações vai desde projetos e padrões de código aberto upstream (formato de imagem OCI, Kubernetes, etcd) e ferramentas de desenvolvedor (controle de código-fonte, CI/CD, assinatura de artefatos) até sistemas de build que produzem imagens e manifestos. Downstream, ela se estende a registros, mecanismos de políticas, plataformas de orquestração e serviços gerenciados que executam e governam cargas de trabalho em nuvens públicas e ambientes híbridos. Os hyperscalers e fornecedores de plataforma empacotam planos de controle do Kubernetes com identidade, rede e observabilidade, enquanto fornecedores independentes de software e especialistas em segurança adicionam camadas diferenciadas, como defesa em tempo de execução, geração de SBOM e relatórios de conformidade.
Segurança e verificação estão se tornando inserções centrais na cadeia de valor, com imagens mínimas e fortalecidas e SLAs de vulnerabilidade aplicáveis migrando da engenharia caseira para ofertas mais produtizadas e ecossistemas de parceiros. A Chainguard lançou seu programa Commercial Builds em março de 2026 para imagens fortalecidas com compromissos de CVE definidos, e a Percona firmou parceria com a Chainguard em abril de 2026 para fornecer imagens de contêiner fortalecidas para seu portfólio de bancos de dados de código aberto. A integração entre plataformas também está remodelando os caminhos de entrega e suporte, incluindo a Red Hat e a Google Cloud, que ampliaram a colaboração em março de 2026 para aprofundar a integração do OpenShift com as operações do Google Cloud, e a Red Hat e a Oracle, que ampliaram a colaboração em abril de 2026 para validar cargas de trabalho do Oracle Database no OpenShift Virtualization, refletindo uma convergência mais estreita entre a modernização de VMs e as plataformas de contêineres.
Cenário Competitivo
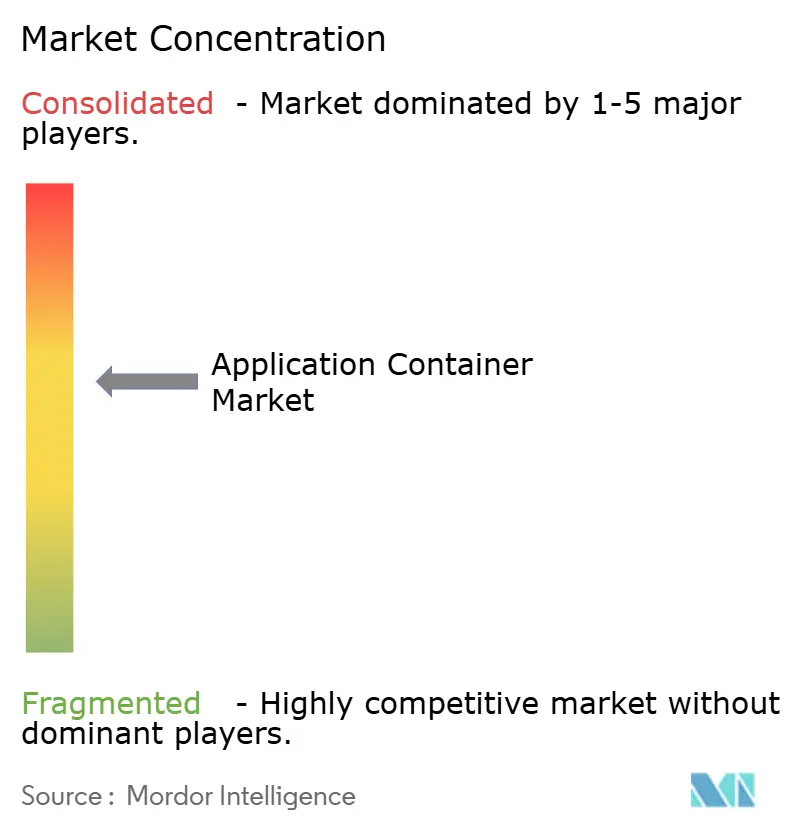
O campo competitivo é moderadamente concentrado, com os três hiperescaladores Amazon Web Services, Google Cloud e Microsoft Azure aproveitando redes, identidade e monitoramento integrados para cimentar o bloqueio de cargas de trabalho. O AWS Elastic Kubernetes Service sozinho respondeu por uma estimativa de 35% das implantações de clusters gerenciados em 2025, sublinhando a força gravitacional da marca entre as organizações já investidas no console da AWS. Cada fornecedor de nuvem agora oferece modos "automáticos" que ocultam os componentes do plano de controle, expandindo a demanda endereçável entre pequenas e médias empresas e reduzindo o tempo gasto em trabalho de engenharia não diferenciado.
Os fornecedores independentes se diferenciam pela portabilidade multinuvem, suporte de longo prazo e certificações de conformidade vertical. O Red Hat OpenShift ocupa um nicho defensável em finanças e saúde ao combinar uma distribuição Kubernetes fortalecida com extensas validações de parceiros e caminhos de escalonamento 24×7. O VMware Tanzu permanece relevante onde as ferramentas do vSphere estão entrincheiradas, embora os ajustes de preços após a aquisição pela Broadcom tenham introduzido risco de rotatividade. SUSE, Rancher e Canonical visam implantações de borda e varejo com footprints leves, enquanto a IBM Global Services monetiza contratos de consultoria e operações gerenciadas que conectam ambientes de mainframe a clusters Kubernetes. Especialistas em segurança de contêineres como Palo Alto Networks e Aqua Security registram crescimento mais elevado ao agrupar defesa em tempo de execução, varreduras de vulnerabilidades e automação de SBOM em mecanismos de política unificados.
Uma nova onda de disruptores se concentra em lacunas de desempenho e conformidade que os titulares não abordaram. Fornecedores de runtime WebAssembly como wasmCloud e Fermyon promovem latência de inicialização a frio inferior a um milissegundo, ideal para inferência de borda, enquanto ferramentas de observabilidade centradas em eBPF da Cilium e Isovalent capturam telemetria em nível de kernel sem a sobrecarga de proxies sidecar. As extensões de computação confidencial da Intel e AMD se integram diretamente aos runtimes de contêineres, permitindo espaços de memória criptografados que satisfazem os mandatos de confiança zero em governo e serviços financeiros. A comoditização do código aberto mantém as margens de orquestração central baixas, portanto, o crescimento da receita depende de automação de valor agregado, profundidade do ecossistema e confiança regulatória. A consolidação contínua, exemplificada pela aquisição da Spacelift pela HashiCorp, sinaliza que os vencedores irão cada vez mais combinar a amplitude da plataforma com modelos operacionais opinativos e prontos para conformidade para defender e expandir sua participação no mercado de contêineres de aplicação.
Líderes do Setor de Contêineres de Aplicação
Amazon Web Services, Inc.
Google LLC
Microsoft Corporation
Oracle Corporation
IBM Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Um importante espaço em branco está emergindo em torno da execução segura para agentes de IA e cargas de trabalho autônomas dentro de ambientes de contêineres, onde os controles de isolamento, identidade e proveniência precisam se estender além dos limites padrão dos pods. O Google Cloud disponibilizou de forma geral o GKE Agent Sandbox em maio de 2026 e introduziu o projeto Agent Substrate, enquanto o trabalho da comunidade Kubernetes em APIs de agent-sandbox aponta para demanda por runtimes isolados e de pool aquecido para agentes singleton ou com estado. Como resultado, os compradores estão direcionando gastos para contêineres em sandbox, isolamento baseado em MicroVM e automação de políticas capazes de restringir agentes que utilizam ferramentas, e não apenas microsserviços convencionais.
A transparência da cadeia de suprimentos de software e a redução contínua de riscos também estão migrando para requisitos em nível de aquisição, em vez de complementos opcionais, criando espaço para plataformas capazes de operacionalizar SBOMs, atestações assinadas e aplicação contínua de patches em frotas de imagens. O Google Cloud lançou o controlador k8s-aibom em julho de 2026 para mapear cargas de trabalho de IA sombra em clusters de produção e gerar ML-BOMs no formato CycloneDX, o que alinha a governança de contêineres com o rastreamento de artefatos de IA. Na camada do plano de controle, melhorias em projetos centrais, como o Kubernetes v1.36 (maio de 2026) e o etcd v3.7.0 (julho de 2026), suportam agendamento de maior densidade e operações de estado em grande escala, reforçando uma mudança de clusters somente sem estado para um uso mais amplo em produção com estado e de IA/ML relatado em pesquisas do setor, e aumentando a demanda por operações gerenciadas, observabilidade e pacotes de plataforma prontos para conformidade.
Desenvolvimentos recentes do setor
- Junho de 2026: a Caylent assinou um acordo de colaboração estratégica plurianual com a Amazon Web Services (AWS) para acelerar o trabalho em IA agêntica e serviços gerenciados de próxima geração. O acordo reforça os serviços nativos de contêiner e plataforma da AWS como espinha dorsal de entrega para parceiros que constroem programas de modernização habilitados por IA e operações gerenciadas.
- Fevereiro de 2026: a OpenAI e a Amazon anunciaram uma parceria estratégica plurianual que inclui a cocriação de um Ambiente de Execução com Estado no Amazon Bedrock e um compromisso vinculado à capacidade Trainium. O anúncio vincula compromissos de infraestrutura de IA e capacidades de execução gerenciada para suportar padrões de inferência e implantação de aplicações containerizadas em grande escala.
- Dezembro de 2024: a Intersect Power formou uma parceria estratégica com a Google e a TPG Rise Climate para coalocar a carga de data centers com geração de energia limpa. Alinhamentos de energia e capacidade como este apoiam a expansão de hyperscalers necessária para cargas de trabalho containerizadas de uso intensivo de computação, incluindo treinamento e inferência de IA, que impulsionam maior utilização do Kubernetes gerenciado e serviços adjacentes.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e abrangência do mercado
O mercado de contêineres de aplicações é definido como a receita gerada por plataformas de software e serviços relacionados que empacotam, executam e gerenciam aplicações em contêineres em ambientes de nuvem e on-premises. Isso inclui recursos de orquestração, segurança, monitoramento, rede e armazenamento.
Exclusões de escopo: excluímos infraestrutura de uso geral, como servidores e hardware de rede, e ferramentas de desenvolvimento de aplicações não relacionadas que não sejam usadas principalmente para cargas de trabalho containerizadas.
Visão geral da segmentação
- Por Componente
- Plataforma
- Serviços
- Por Modelo de Implantação
- Nuvem Pública
- Nuvem Privada
- Híbrida e Multinuvem
- Por Tamanho da Organização
- Grandes Empresas
- Pequenas e Médias Empresas
- Por Vertical da Indústria
- TI e Telecomunicações
- BFSI
- Saúde
- Varejo e Comércio Eletrônico
- Manufatura
- Governo e Setor Público
- Por Área de Caso de Uso de Contêiner
- Gerenciamento e Orquestração
- Monitoramento
- Cadeia de Ferramentas de DevOps
- Segurança
- Redes
- Armazenamento
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Reino Unido
- Alemanha
- França
- Itália
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Emirados Árabes Unidos
- Arábia Saudita
- Restante do Oriente Médio
- África
- África do Sul
- Egito
- Restante da África
- Oriente Médio
- América do Norte
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
O trabalho documental começou com sinais públicos que acompanham a adoção de contêineres e a atividade cloud-native ao longo do tempo, sendo depois restringido a insumos relevantes para a receita. Referenciamos fontes como as pesquisas da Cloud Native Computing Foundation, orientações da NIST sobre contêineres e segurança da cadeia de suprimentos de software, além de registros da SEC dos EUA e relatórios anuais em que as empresas discutem receitas de nuvem e de assinatura.
Para complementar a visão, também usamos fontes como dados do Bureau of Labor Statistics dos EUA sobre indicadores de gastos com tecnologia, indicadores da economia digital do Banco Mundial e da OCDE, e artigos revisados por pares indexados em plataformas como PubMed e IEEE Xplore que discutem tendências de containerização e práticas operacionais. Sites de associações do setor e coberturas de imprensa confiáveis foram revisados para confirmar cronogramas de lançamentos de recursos importantes que podem afetar preços e taxas de adesão (por exemplo, segurança e observabilidade sendo agrupadas em planos de plataforma). Quando necessário, foram usadas assinaturas pagas de dados financeiros e de inteligência corporativa, notícias e finanças, e bancos de dados de patentes para verificar datas e direção de produtos. Esses exemplos não são exaustivos, e muitas outras fontes públicas foram revisadas para coletar dados, validar premissas e esclarecer questões abertas.
Entrevistas primárias e pesquisas
Discussões primárias foram usadas para converter o comportamento de adoção em índices de dimensionamento utilizáveis, especialmente onde os dados publicados não separam plataformas de contêineres de gastos adjacentes com nuvem. Conversamos com uma combinação de provedores de plataforma, parceiros de serviços gerenciados e compradores empresariais na APAC, EMEA e Américas para verificar faixas de preços, práticas de agrupamento e o ritmo de migração de máquinas virtuais para cargas de trabalho containerizadas.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 29% | CXOs: 12% | APAC: 52% |
| Nível médio: 53% | Líderes funcionais/de unidade: 30% | EMEA: 30% |
| Participantes menores: 18% | Gerentes: 58% | Américas: 18% |
Dimensionamento e previsão de mercado
O dimensionamento foi construído usando uma abordagem top-down em que os indicadores de gastos com nuvem e software são reconstruídos em um pool de demanda de contêineres, depois filtrados por taxas de adoção e intensidade de uso pago para plataformas de contêineres e serviços relacionados. O modelo foi testado sob pressão com verificações seletivas bottom-up, como preço amostrado por nó ou por cluster, feedback de canais sobre tamanhos típicos de contratos, e consolidações de um conjunto limitado de receitas de fornecedores onde a divulgação permite.
Os principais insumos incluíram a participação de cargas de trabalho implantadas no Kubernetes ou em outros orquestradores, a combinação entre ambientes de contêineres autogerenciados e gerenciados, o preço médio de assinatura de plataforma e suporte, as taxas de adesão de módulos de segurança e monitoramento, e o ritmo de adoção de contêineres em verticais regulamentadas que avançam mais lentamente devido a etapas de conformidade. Como as estruturas de preços diferem (por núcleo, por nó, por cluster ou por usuário), foram aplicadas regras de normalização para que os volumes e os preços médios de venda permaneçam comparáveis entre modelos de implantação. Onde permaneceram lacunas, usamos índices proxy conservadores confirmados em entrevistas. Para a previsão, usamos análise de cenários, já que a adoção pode acelerar ou pausar com base em ciclos de otimização de custos de nuvem e incidentes de segurança, e as premissas foram ajustadas usando faixas de consenso de especialistas.
Validação de dados e ciclo de atualização
Os resultados foram verificados em relação a sinais independentes, como a adoção em pesquisas cloud-native, tendências reportadas de assinatura de software e mudanças nos padrões de uso de serviços gerenciados. As variâncias foram então investigadas antes da finalização. Quando um insumo-chave se movia de forma acentuada (por exemplo, mudanças em preços agrupados ou uma grande atualização de licenciamento de plataforma), as premissas relacionadas eram revisitadas e especialistas selecionados eram recontatados para confirmar a direção e a magnitude provável.
Seguimos uma revisão em múltiplas etapas para manter cálculos, unidades e conversões de moeda consistentes entre regiões e anos. O relatório é atualizado anualmente, e atualizações intermediárias são feitas quando eventos materiais alteram significativamente a demanda ou os preços. Antes da entrega, realizamos uma verificação final para garantir que as informações públicas mais recentes estejam refletidas nos números.
Dimensionamento do mercado de contêineres de aplicações da Mordor Intelligence em comparação com outras estimativas publicadas
Os tamanhos de mercado publicados para contêineres de aplicações podem variar porque as empresas nem sempre contam os mesmos fluxos de receita, e também diferem no ano escolhido, no momento da conversão de moeda e no que consideram como plataforma versus ferramentas adjacentes. Diferenças na forma como os serviços gerenciados são tratados, e se os complementos de segurança e observabilidade são contados dentro do mercado principal, frequentemente criam variações visíveis.
As principais lacunas geralmente vêm de escolhas de escopo e lógica de preços. Algumas estimativas incorporam serviços cloud-native mais amplos ou aplicam uma expansão agressiva de preços a planos de plataforma agrupados. Outro fator é a cadência de atualização. Premissas mais antigas sobre a combinação on-premise versus hospedado podem permanecer no modelo mesmo depois que os padrões de compra empresarial mudam, e essa combinação é mantida atualizada por meio de verificações repetidas sobre a penetração de serviços gerenciados e taxas de adesão de módulos, que são validadas e atualizadas no fluxo de trabalho usado pela Mordor Intelligence.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 10,27 bilhões de USD (2025) | |
| Consultoria Global A | 7,44 bilhões de USD (2025) | Este valor parece ancorar o dimensionamento de forma mais estrita a uma taxonomia de serviços definida e a uma divisão de implantação, podendo subestimar receitas adjacentes à plataforma quando segurança e monitoramento são tratados como categorias de ferramentas separadas fora dos gastos com contêineres de aplicações. |
| Veículo de Pesquisa do Setor B | 14,00 bilhões de USD (2025) | Esta estimativa provavelmente inclui um perímetro mais amplo de ferramentas cloud-native, e pode agrupar taxas de serviços de orquestração gerenciada e receitas de registros na mesma categoria, o que pode elevar os totais mesmo quando a base principal de assinaturas de plataforma é semelhante. |
Entre os três valores, a variação é explicada principalmente pelo que é contado como receita de plataforma de contêineres dentro do escopo versus ferramentas adjacentes, além de como as taxas de serviços gerenciados são tratadas. Ao manter as variáveis vinculadas à intensidade de adoção, à combinação de implantação e à lógica de preços normalizada, o número final pode ser rastreado até insumos claros e repetido a cada ano com as mesmas etapas.


Principais Perguntas Respondidas no Relatório
Com que rapidez o mercado de contêineres de aplicação está projetado para crescer até 2031?
O valor de mercado está previsto para crescer de USD 12,64 bilhões em 2026 para USD 35,63 bilhões até 2031 a um CAGR de 23,03%.
Qual modelo de implantação crescerá mais rapidamente nos próximos cinco anos?
As configurações híbridas e multinuvem devem registrar um CAGR de 23,67% à medida que as regras de soberania de dados se tornam mais rígidas.
Por que a saúde está comprando mais plataformas de contêineres?
As cargas de trabalho de imagens médicas, os prontuários eletrônicos de saúde e as pressões de validação da FDA estão impulsionando um CAGR de 24,27% para o uso na saúde.
Qual é o principal obstáculo de segurança enfrentado pelos adotantes de contêineres?
Configurações incorretas e imagens sem patches permanecem a principal causa de incidentes, respondendo por 67% das violações relatadas em 2025.
Como as pequenas e médias empresas estão superando a complexidade do Kubernetes?
Opções gerenciadas como o EKS Auto Mode e o GKE Autopilot abstraem o gerenciamento de clusters, permitindo que as PMEs adotem contêineres sem equipes especializadas de DevOps.
Quais fornecedores estão inovando na fronteira do mercado de contêineres de aplicação?
Provedores de runtime WebAssembly como wasmCloud e especialistas em segurança que aproveitam eBPF, como a Isovalent, oferecem alternativas leves para cargas de trabalho de borda.
Página atualizada pela última vez em:



