
Tamanho e Participação do Mercado de Segurança de Contêineres
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
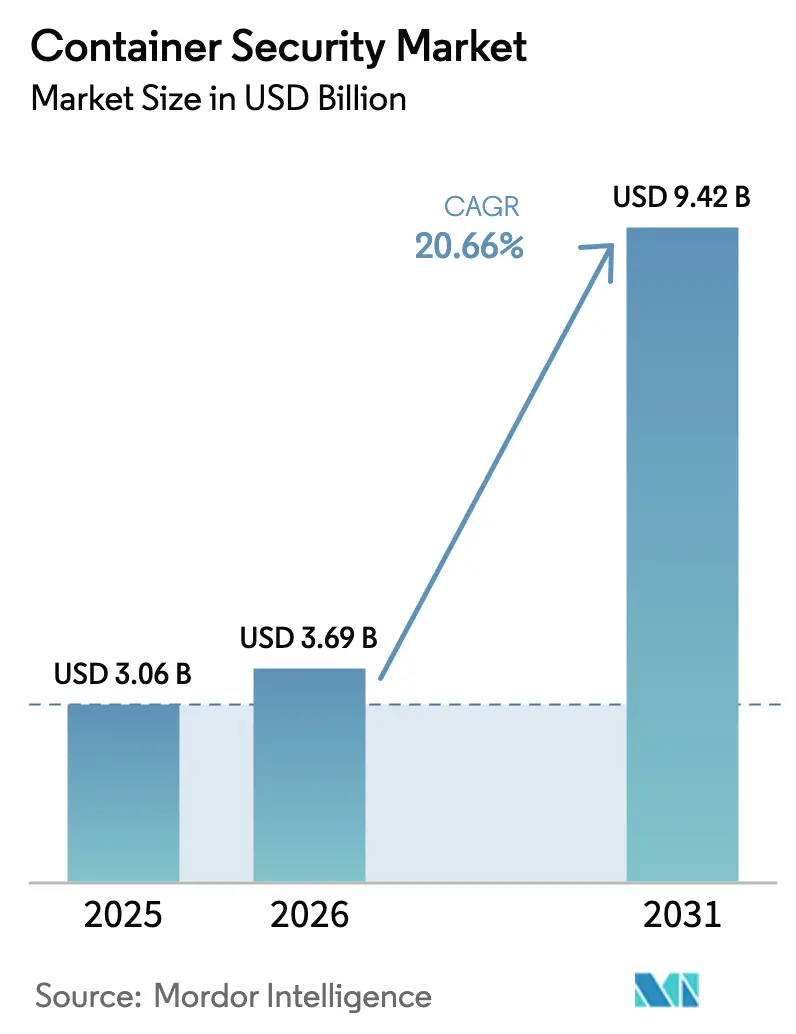
| Tamanho do Mercado (2026) | 3.69 Bilhões de dólares |
| Tamanho do Mercado (2031) | 9.42 Bilhões de dólares |
| Growth Rate (2025 - 2030) | 20.66 % |
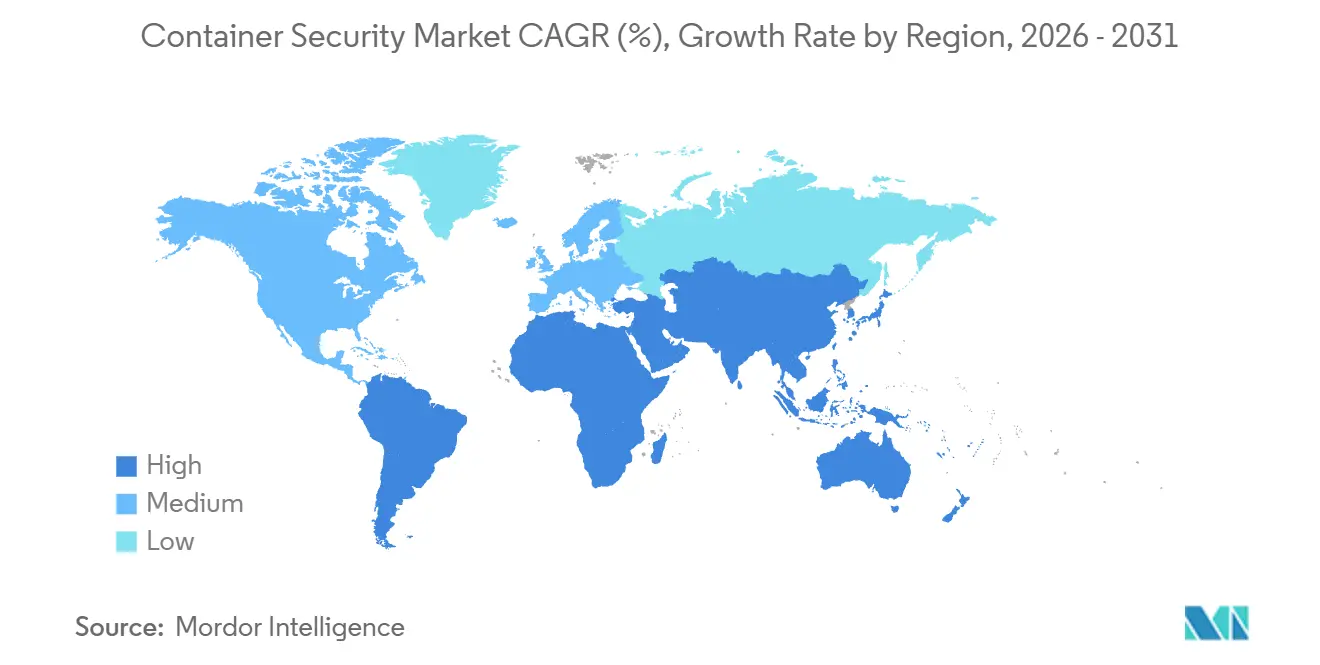
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
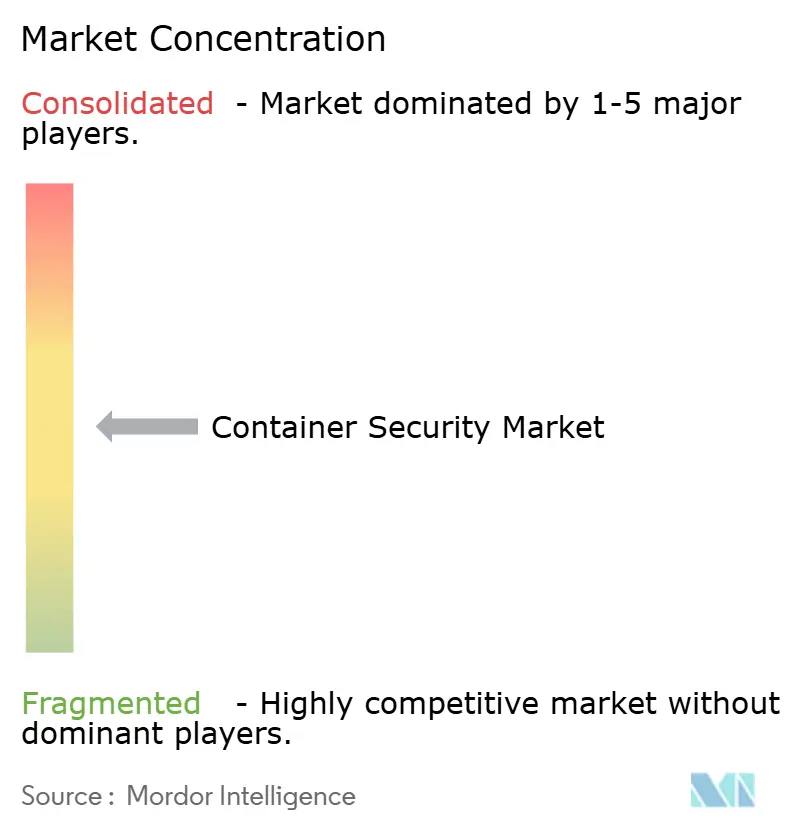
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Contêineres por Mordor Intelligence
O tamanho do Mercado de Segurança de Contêineres foi avaliado em USD 3,06 bilhões em 2025 e estima-se que cresça de USD 3,69 bilhões em 2026 para atingir USD 9,42 bilhões até 2031, a um CAGR de 20,66% durante o período de previsão (2026-2031). O crescimento é impulsionado pelos controles obrigatórios de lista de materiais de software no PCI-DSS 4.0, NIS2 e na legislação emergente de SBOM, pela rápida migração para microsserviços e pelo aumento constante de explorações na cadeia de suprimentos direcionadas a imagens de contêineres. Os fornecedores estão incorporando verificação de imagens, telemetria em tempo de execução e política como código nos fluxos de trabalho de CI/CD para atender a essas pressões de conformidade e ameaças. A América do Norte continua sendo o maior comprador regional porque as empresas de serviços financeiros e saúde dos EUA devem registrar cada execução de contêiner para auditoria, enquanto a Ásia-Pacífico apresenta a expansão mais rápida com base nas regras de nuvem soberana da China e no lançamento da infraestrutura pública digital da Índia. A concorrência é intensa, pois as nuvens de hiperescala agrupam proteção nativa, levando os fornecedores independentes a se concentrarem em verificação sem agente, dados de tempo de execução eBPF e automação de políticas.
Principais Conclusões do Relatório
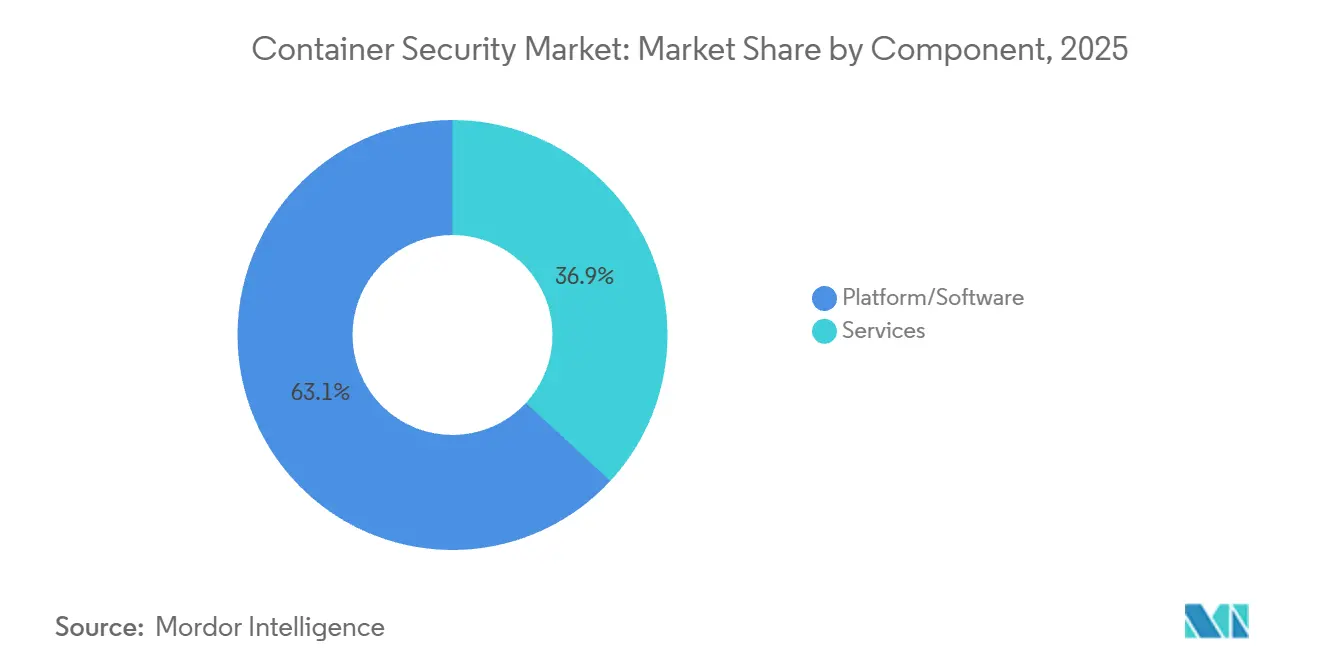
- Por componente, plataformas e software capturaram 63,13% da participação do mercado de segurança de contêineres em 2025, enquanto os serviços devem registrar um CAGR de 21,41% até 2031.
- Por tamanho de organização, as grandes empresas contribuíram com 71,28% da receita de 2025; as pequenas e médias empresas devem crescer a um CAGR de 22,93% até 2031.
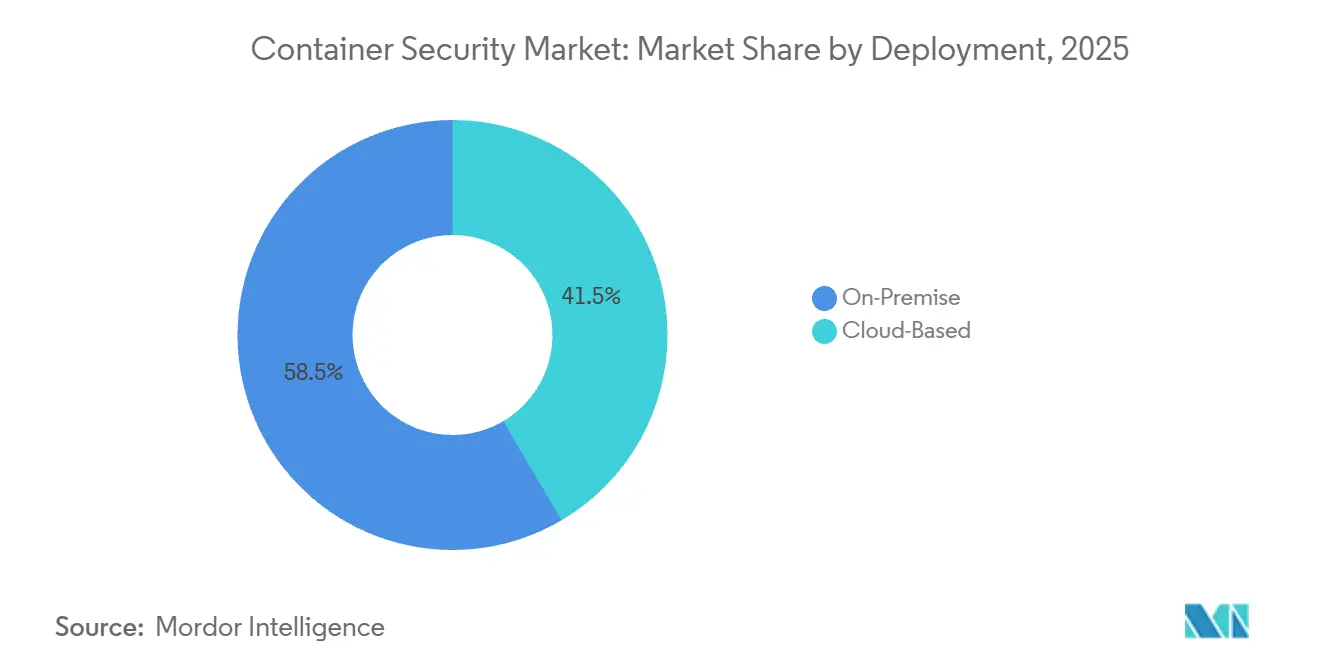
- Por implantação, os ambientes locais detinham 58,47% da receita de 2025, mas as ofertas baseadas em nuvem devem se expandir a um CAGR de 23,11% durante 2026-2031.
- Por controle de segurança, a verificação de imagens representou 46,72% dos gastos de 2025, mas a proteção em tempo de execução deve crescer a um CAGR de 21,18% até 2031.
- Por setor do usuário final, TI e telecomunicações lideraram com 29,81% das vendas de 2025, enquanto saúde e ciências da vida devem crescer 23,76% até 2031.
- Por geografia, a América do Norte dominou com uma participação de 42,42% em 2025, enquanto a Ásia-Pacífico avança a um CAGR de 22,64%.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Segurança de Contêineres
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~)% de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Adoção crescente de cargas de trabalho de contêineres em nuvem híbrida e multinuvem | +4.20% | Global, com a Ásia-Pacífico liderando a adoção | Médio prazo (2-4 anos) |
| Rápida migração para microsserviços e pipelines de DevSecOps | +3.80% | América do Norte e UE, expandindo-se para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Mandatos de segurança obrigatórios (por exemplo, PCI-DSS 4.0, NIS2, SBOM) | +3.10% | Impulsionado pela UE globalmente, setor financeiro dos EUA | Longo prazo (≥ 4 anos) |
| Frequência crescente de ataques à cadeia de suprimentos em imagens de contêineres | +2.90% | Global, concentrado em mercados desenvolvidos | Curto prazo (≤ 2 anos) |
| Proliferação de tempos de execução de contêineres em borda e 5G | +2.70% | Núcleo da Ásia-Pacífico, expansão para o Oriente Médio e África | Médio prazo (2-4 anos) |
| Inovações em isolamento de contêineres em nível de hardware | +1.80% | Centros tecnológicos da América do Norte e da UE | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Adoção Crescente de Cargas de Trabalho de Contêineres em Nuvem Híbrida e Multinuvem
Oitenta por cento das empresas agora executam cargas de trabalho em duas ou mais nuvens públicas, o que fragmenta o gerenciamento de identidade e multiplica o risco de configuração incorreta. As equipes de segurança buscam ferramentas de gerenciamento de postura do Kubernetes que normalizem as políticas da AWS, Azure e Google em um único painel. O NIS2 exige avaliações da cadeia de suprimentos para infraestruturas críticas, portanto, os usuários de multinuvem devem adicionar rastreamento de proveniência e atestação criptográfica aos registros de contêineres. O PCI-DSS 4.0 estende os mandatos de monitoramento contínuo a contêineres efêmeros, reforçando a demanda por visibilidade em tempo real em ambientes híbridos.[1]Conselho de Padrões de Segurança PCI, "Requisitos e Procedimentos de Teste do PCI-DSS 4.0," pcisecuritystandards.org As instituições financeiras e os processadores de pagamento, portanto, investem fortemente em verificação unificada e análise em tempo de execução.
Rápida Migração para Microsserviços e Pipelines de DevSecOps
O GitHub Advanced Security para Azure DevOps introduziu a verificação de segredos e a revisão de dependências em solicitações de pull, reduzindo a lacuna entre o commit de código e a remediação. As equipes devem codificar políticas usando o Open Policy Agent ou webhooks de admissão para que os desenvolvedores possam consumir regras sem atrito. Os contêineres de IA e aprendizado de máquina cresceram cinco vezes em relação ao ano anterior, expondo novas APIs de inferência que os invasores investigam para exfiltração de dados. A detecção de anomalias em tempo de execução por meio de sondas eBPF estabelece uma linha de base do comportamento de chamadas de sistema e sinaliza mineração de criptomoedas ou escalonamento de privilégios, mas o ajuste de modelos para limitar falsos positivos continua sendo difícil.
Mandatos de Segurança Obrigatórios (PCI-DSS 4.0, NIS2, SBOM)
O requisito 6.3.3 do PCI-DSS 4.0 torna os inventários de software obrigatórios, impondo efetivamente a geração de SBOM para cargas de trabalho de pagamento. A saída nativa SPDX e CycloneDX do Docker incorpora dados de dependência no momento da compilação, facilitando as auditorias. O NIS2 estende as obrigações aos operadores de nuvem, obrigando os fornecedores de plataformas de contêineres a se alinharem com o ETSI EN 303 645 ao orquestrar cargas de trabalho de borda. A Autorização Binária no Google GKE impõe apenas imagens assinadas, correspondendo às diretrizes do NIST e oferecendo aos bancos europeus um caminho de atestação pronto para uso. As organizações de saúde e finanças enfrentam as maiores penalidades por não conformidade, impulsionando a adoção acelerada.
Frequência Crescente de Ataques à Cadeia de Suprimentos em Imagens de Contêineres
Três falhas críticas no runc divulgadas em novembro de 2025 provaram que as fugas de contêineres ainda ameaçam todas as distribuições do Kubernetes. Os invasores cada vez mais envenenam imagens base upstream, inserindo backdoors nos quais os desenvolvedores confiam por padrão. O Amazon Inspector agora verifica imagens no momento do envio e bloqueia CVEs críticos antes da implantação. O Microsoft Defender para Contêineres correlaciona vulnerabilidades de imagem com chamadas em tempo de execução, priorizando patches para pacotes realmente executados. As imagens sem distribuição reduzem a superfície de ataque, mas complicam a depuração, forçando as equipes a equilibrar segurança e operabilidade.
Análise de Impacto das Restrições*
| Restrição | (~)% de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de competências em segurança de contêineres nas equipes de DevOps | -2.80% | Global, aguda em mercados emergentes | Médio prazo (2-4 anos) |
| Complexidade operacional de ambientes multinuvem e multicluster | -2.10% | Focado em empresas, América do Norte e UE | Curto prazo (≤ 2 anos) |
| Sobrecarga de alertas e falsos positivos | -1.60% | Global, afetando centros de operações de segurança | Curto prazo (≤ 2 anos) |
| Cadeias de ataque avançadas de fuga de contêineres | -1.30% | Ambientes de alta segurança globalmente | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Competências em Segurança de Contêineres nas Equipes de DevOps
A lacuna global de talentos em cibersegurança é de 4,8 milhões, e a expertise em Kubernetes é ainda mais rara.[2] ISC2, "Estudo sobre a Força de Trabalho em Cibersegurança 2024," isc2.org Os engenheiros de DevOps frequentemente carecem de habilidades de modelagem de ameaças, e os analistas não familiarizados com pods têm dificuldade em interpretar logs de auditoria. Os serviços gerenciados de Kubernetes agora incorporam padrões reforçados, mas o julgamento humano continua sendo vital para novas cadeias de ataque. Os programas de treinamento não conseguem acompanhar os lançamentos trimestrais do Kubernetes, forçando muitas empresas a terceirizar o monitoramento e a análise forense.
Complexidade Operacional de Ambientes Multinuvem e Multicluster
As organizações gerenciam dezenas de clusters na AWS, Azure e Google Cloud, cada um com diferentes estruturas de entrada, rede e segredos. O Red Hat Advanced Cluster Security centraliza as visualizações, mas precisa de conectores personalizados para cada provedor.[3]Red Hat, "Visão Geral do OpenShift Advanced Cluster Security," redhat.com Os verificadores de configuração incorreta geram milhares de alertas por cluster, sobrecarregando a equipe que deve separar o risco genuíno do ruído. O GitOps ajuda a codificar o estado desejado, mas exige disciplina rígida de mudanças. As sobreposições de malha de serviço complicam ainda mais a depuração quando os certificados TLS mútuo ou os proxies sidecar apresentam falhas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Os Serviços Ganham Espaço à Medida que as Empresas Terceirizam o Ajuste de Políticas
As ofertas de plataforma e software lideraram o tamanho do mercado de segurança de contêineres com 63,13% da receita de 2025. Os pacotes integrados que oferecem verificação de imagens, controle de admissão e monitoramento de tempo de execução eBPF dominam porque os compradores preferem uma única interface para criação de políticas e relatórios de conformidade. Os serviços gerenciados devem crescer a um CAGR de 21,41%, superando o crescimento geral à medida que as empresas contratam provedores para ajustar regras e triar incidentes 24 horas por dia, 7 dias por semana. Os compromissos profissionais se concentram na modelagem de ameaças e no design de políticas de privilégio mínimo para microsserviços. Essa tendência de terceirização destaca a escassez de expertise interna e posiciona os provedores de serviços como parceiros estratégicos na melhoria contínua da segurança.
Aqua Security, Sysdig e Palo Alto Networks agrupam consultoria com assinaturas de produtos, enquanto os provedores de nuvem incorporam suporte consultivo em camadas premium. Como resultado, o mercado de segurança de contêineres continua migrando de software puro para modelos de entrega híbridos que combinam plataformas com detecção e resposta gerenciadas.


Por Tamanho de Organização: As PMEs Aceleram a Adoção Nativa em Nuvem
As grandes empresas representaram 71,28% dos gastos de 2025 porque os setores regulamentados mantêm centenas de clusters que exigem soluções premium. Esses compradores integram a telemetria de contêineres com SIEM e SOAR para acelerar a remediação. As pequenas e médias empresas, em contrapartida, preferem verificadores leves e políticas nativas em nuvem fornecidas com o Kubernetes gerenciado. Espera-se que o segmento entregue um CAGR de 22,93% à medida que os provedores de nuvem incorporam proteção padrão, fechando lacunas de capacidade e reduzindo as barreiras de entrada.
As PMEs utilizam a verificação sem agente de fornecedores como a Wiz, ancorando a segurança diretamente nos pipelines de CI sem equipe dedicada. Projetos comunitários como o Falco oferecem às startups defesa básica em tempo de execução sem custo de licenciamento, permitindo que orçamentos escassos financiem o crescimento. A democratização da funcionalidade amplia a base de clientes do setor de segurança de contêineres e diversifica a receita para além dos grandes compradores.
Por Controle de Segurança: A Proteção em Tempo de Execução Cresce à Medida que as Verificações Estáticas Atingem um Platô
A verificação estática de imagens detinha 46,72% da receita de 2025, mas os clientes reconhecem cada vez mais que apenas 6% das vulnerabilidades de registro se manifestam em tempo de execução. A proteção em tempo de execução e a detecção de anomalias devem se expandir a um CAGR de 21,18%. Os agentes eBPF coletam dados granulares de chamadas de sistema e rede, estabelecendo linhas de base comportamentais que expõem mineração de criptomoedas, exfiltração de dados ou escalonamentos de privilégios não autorizados.
A abordagem integrada combina controladores de admissão que bloqueiam imagens arriscadas com mecanismos de tempo de execução que monitoram cargas de trabalho ativas, correlacionando descobertas para priorizar patches relevantes. Essa convergência ajuda as equipes de segurança a reduzir o volume de alertas e a se concentrar em ameaças ativas, reforçando a análise em tempo de execução como o próximo vetor de crescimento.
Por Implantação: A Nuvem Avança Apesar da Inércia Local
Os clusters locais detinham 58,47% da receita de 2025 porque operadores de defesa, inteligência e infraestrutura crítica mantêm ambientes isolados para soberania de dados. O tamanho do mercado de segurança de contêineres nesses setores é estável, mas cresce lentamente. As implantações em nuvem devem crescer a um CAGR de 23,11% à medida que as arquiteturas híbridas se tornam predominantes. O isolamento em nível de hardware, o gerenciamento de postura sem agente e os painéis unificados reduzem as objeções históricas à segurança em nuvem pública.
Os chips de computação confidencial agora sustentam muitas cargas de trabalho regulamentadas, enquanto a verificação centralizada normaliza as descobertas em EKS, AKS e GKE. Os cenários de borda introduzem micro-Kubernetes em dispositivos, levando os fornecedores a oferecer coletores leves e aplicação de políticas offline para manter a proteção quando a conectividade cai.
Por Setor do Usuário Final: A Saúde Cresce com a Migração para a Nuvem sob a HIPAA
Os operadores de TI e telecomunicações lideraram os gastos com 29,81% das vendas de 2025 porque os núcleos 5G e as funções de rede em contêineres exigem segurança de baixa latência. Saúde e ciências da vida devem crescer a um CAGR de 23,76% até 2031, pois as diretrizes da HIPAA agora classificam os provedores de nuvem como associados de negócios, exigindo criptografia, logs de auditoria detalhados e SBOMs para dados médicos. Bancos e processadores de pagamento continuam sendo grandes compradores devido aos mandatos de monitoramento contínuo do PCI-DSS 4.0, enquanto o varejo adota o Kubernetes para escalabilidade sazonal e depende da proteção em tempo de execução para detectar ataques de preenchimento de credenciais.
Os fabricantes industriais colocam cargas de trabalho de tecnologia operacional no Kubernetes de borda, mesclando os domínios de TI e OT e criando demanda por segurança que respeita as restrições de tempo real, mas ainda registra cada pacote para análise forense.
Análise Geográfica
A América do Norte entregou 42,42% da receita de 2025 graças às rigorosas regras da HIPAA, PCI-DSS e SOC 2 que obrigam as empresas a implantar controles do mercado de segurança de contêineres em cada etapa do DevSecOps. Os hiperescaladores dos EUA aceleram a adoção ao agrupar recursos nativos, enquanto os bancos do Canadá implementam o gerenciamento de postura para satisfazer as diretrizes cibernéticas do OSFI. Os fabricantes do México, impulsionados pelo nearshoring, implantam aplicativos em contêineres e adotam a verificação de segurança para proteger as cadeias de suprimentos.
A Ásia-Pacífico deve crescer 22,64% até 2031. As diretrizes de nuvem soberana da China exigem pilhas domésticas, impulsionando a demanda por plataformas de segurança locais que mapeiam as configurações do Kubernetes para os padrões nacionais. A infraestrutura pública digital da Índia coloca os serviços ao cidadão em contêineres, introduzindo uma escala que exige visibilidade automatizada em tempo de execução. As fábricas do Japão e as telecomunicações da Coreia do Sul usam o Kubernetes de borda para IoT e 5G, dependendo de telemetria eBPF leve para proteger fluxos sensíveis à latência. Os reguladores da Austrália emitiram diretrizes de risco em nuvem, levando os bancos a adotar o gerenciamento de postura do Kubernetes.
A Europa se beneficia do NIS2, que entrou em vigor em outubro de 2024 e amplia os requisitos para todos os provedores de serviços gerenciados em 27 estados. As regras do BaFin da Alemanha e a estrutura de resiliência operacional do Reino Unido se estendem aos contêineres, impulsionando os investimentos em plataformas. As regulamentações de dados de saúde da França exigem atestação criptográfica antes que os contêineres acessem registros de pacientes. O sul da Europa experimenta crescimento à medida que as telecomunicações implantam 5G em contêineres com proteção em tempo de execução ajustada para throughput.
O Oriente Médio acelera sob a Visão 2030 da Arábia Saudita e os mandatos digitais dos Emirados Árabes Unidos, impulsionando entidades governamentais e estatais para plataformas nativas em nuvem que precisam de segurança robusta. Os reguladores financeiros da Turquia elaboram estruturas de nuvem que estimulam a adoção da segurança de contêineres. A África permanece em estágio inicial; os bancos sul-africanos testam análises em tempo de execução, as fintechs nigerianas usam verificadores sem agente e o Egito digitaliza serviços, embora as lacunas de competências desacelerem o momentum. A América do Sul cresce à medida que os bancos brasileiros adotam o Kubernetes para pagamentos, mas a volatilidade cambial modera os grandes compromissos iniciais.

Panorama regulatório
As decisões de compra em segurança de contêineres estão cada vez mais ancoradas em obrigações de cadeia de suprimentos de software e segurança de produtos que se estendem aos pipelines de build e à aplicação em tempo de execução. Na Europa, a NIS2 entrou em vigor em outubro de 2024 e amplia os deveres de cibersegurança e de gestão de risco de fornecedores para um conjunto mais amplo de entidades essenciais e importantes, levando provedores de serviços gerenciados e operadores de nuvem a formalizar a proveniência de imagens de contêiner, a gestão de vulnerabilidades e a prontidão para incidentes. O EU Cyber Resilience Act (Regulamento (UE) 2024/2847) acrescenta requisitos centrados no produto para software vendido na UE, com obrigações obrigatórias de notificação de vulnerabilidades entrando em vigor a partir de setembro de 2026 e a plena aplicação dos requisitos essenciais programada para dezembro de 2027. Esse cronograma eleva o patamar operacional dos fluxos de trabalho de SBOM e dos processos de divulgação coordenada, deslocando-os de boas práticas para fluxos de trabalho de conformidade.
Órgãos de normalização também estão definindo referências técnicas alinhadas aos ambientes de execução de contêineres. A ETSI adotou um item de trabalho para a EN 304 635, que abrange requisitos de cibersegurança para pilhas de execução de contêineres, em junho de 2025, e iniciou o procedimento de aprovação do entregável em junho de 2026, criando um alvo de conformidade mais claro para o hardening de tempo de execução, isolamento e configuração segura em plataformas de contêiner. À medida que essas obrigações amadurecem, as organizações estão operacionalizando policy-as-code, imagens assinadas e registro de auditoria em Kubernetes e CI/CD para demonstrar rastreabilidade da origem até a implantação.
Análise da cadeia de valor
A cadeia de valor da segurança de contêineres começa a montante com componentes de código aberto e imagens base (distribuições Kubernetes, runtimes de contêiner e bibliotecas), passando depois para sistemas de build e release que geram artefatos (runners de CI, registries e empacotamento). A geração de SBOM e as ferramentas de proveniência ocupam a parte intermediária da cadeia, utilizando formatos e frameworks como SPDX/CycloneDX para inventários, SLSA e in-toto para proveniência e atestações, e Sigstore para assinatura, antes de os artefatos entrarem nos registries e serem promovidos entre ambientes. Iniciativas do setor como o OpenSSF GUAC 1.0 (lançado em junho de 2025) acrescentam uma camada de grafo para agregar e enriquecer dados de SBOM e proveniência, ajudando as equipes de segurança a responder a questões de dependência e exposição em múltiplas imagens e repositórios.
A jusante, a aplicação e a detecção ocorrem na admissão do cluster e em tempo de execução. Os Kubernetes Pod Security Standards e os controladores de admissão (por exemplo, Kyverno e OPA Gatekeeper) bloqueiam implantações verificando assinaturas, atestações e políticas de configuração, enquanto sensores de tempo de execução e telemetria baseada em eBPF alimentam análises de segurança e resposta. A distribuição ocorre principalmente por meio de plataformas SaaS de fornecedores e marketplaces de hiperescaladores, complementada por integradores de sistemas e MSSPs que ajustam políticas, integram SIEM e SOAR, e operam 24 horas por dia, 7 dias por semana. Os gargalos concentram-se na visibilidade de dependências transitivas, na inconsistência de metadados entre registries e sistemas de build, e na sobrecarga operacional decorrente de ambientes multicluster, levando os fornecedores a empacotar imagens robustecidas, remediação automatizada e ferramentas consolidadas de postura e tempo de execução em plataformas unificadas e serviços gerenciados.
Cenário Competitivo
O mercado de segurança de contêineres apresenta concentração moderada. Os hiperescaladores AWS, Microsoft e Google agrupam inspeção, controle de admissão e alertas em tempo de execução com suas ofertas gerenciadas de Kubernetes, pressionando os fornecedores independentes no preço. Os provedores independentes respondem com descoberta sem agente, análise profunda de eBPF e política como código. A Palo Alto Networks oferece o Prisma Cloud para unificar contêineres, serverless e CSPM em um único console, enquanto a Aqua e a Sysdig atraem equipes de DevOps com designs orientados a API.
As aquisições se concentram em torno da criação de SBOM, mecanismos de controlador de admissão e análise em tempo de execução para entregar pilhas unificadas de ponta a ponta. Projetos de código aberto como Falco, Open Policy Agent e Sigstore fornecem blocos de construção que os fornecedores empacotam com suporte empresarial.
A computação de borda cria novos espaços em branco onde coletores leves e aplicação offline se tornam diferenciais. As equipes de engenharia de plataforma esperam segurança de autoatendimento, portanto, os fornecedores priorizam a integração com GitOps em detrimento das interfaces gráficas tradicionais.
Líderes do Setor de Segurança de Contêineres
Google Cloud Security
Red Hat, Inc.(IBM Corporation)
Trend Micro Incorporated
Qualys, Inc.
Rapid7, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Uma oportunidade de curto prazo está em converter requisitos de inventário de software e divulgação, orientados por conformidade, em controles automatizados incorporados ao ciclo de vida do contêiner. O EU Cyber Resilience Act introduz a notificação obrigatória de vulnerabilidades a partir de 11 de setembro de 2026, o que eleva a captura contínua de SBOM e proveniência, a promoção de imagens assinadas e a retenção de evidências à categoria de requisitos do dia a dia, em vez de tarefas periódicas de auditoria. Fornecedores que operacionalizam essas necessidades por meio de policy-as-code (verificações de admissão para assinaturas e atestações, portões de promoção em registries e telemetria de tempo de execução auditável) podem reduzir o esforço manual que retarda empresas reguladas e provedores de serviços gerenciados.
O reforço da cadeia de suprimentos também está migrando de boas práticas pontuais para blocos de construção produtizados, criando espaço em branco em torno de imagens base confiáveis, hardening de tempo de execução padronizado e remediação com foco em automação. A Red Hat anunciou a disponibilidade geral das Red Hat Hardened Images em maio de 2026, e a CNCF relatou que o Security Profiles Operator atingiu APIs estáveis v1.0.0 em junho de 2026, sinalizando uma padronização crescente para configurações padrão robustecidas nas camadas de imagem e de tempo de execução do Kubernetes. Ao mesmo tempo, as equipes de segurança operacional estão impulsionando respostas em velocidade de máquina em produção, apoiadas por relatórios como o da Sysdig, que destaca o uso crescente de encerramento automatizado de processos em 2026. Isso cria espaço para proteção de tempo de execução integrada que combina detecções eBPF com contenção orientada por políticas, minimizando falsos positivos e preservando a velocidade do fluxo de trabalho dos desenvolvedores.
Desenvolvimentos recentes do setor
- Maio de 2026: A Red Hat anunciou a disponibilidade geral das Red Hat Hardened Images, oferecendo um catálogo de imagens de contêiner confiáveis e de tamanho reduzido, projetadas para apoiar estratégias Zero-CVE. A mudança desloca parte do gasto em segurança de contêineres para montante, em direção a imagens base verificadas, em vez de depender exclusivamente do escaneamento a jusante. Também fortalece a posição da Red Hat junto a usuários do OpenShift que buscam controles padronizados e suportáveis para a cadeia de suprimentos.
- Abril de 2026: A Red Hat lançou o OpenShift sandboxed containers 1.12 e a Red Hat build of Trustee 1.1, movendo contêineres confidenciais em bare metal de Technology Preview para Disponibilidade Geral. Isso amplia as opções de isolamento atestado por hardware para cargas de trabalho de contêiner sensíveis e apoia requisitos de segurança desde a concepção, quando é necessária a criptografia de dados em uso. Também eleva o patamar competitivo para proteção em tempo de execução em ambientes regulados e de alta segurança.
- Novembro de 2025: Vulnerabilidades críticas do runc (CVE-2025-31133, CVE-2025-52565, CVE-2025-52881) desencadearam correções emergenciais nos ecossistemas Docker, containerd e CRI-O. O incidente evidenciou como um único componente de runtime pode criar risco sistêmico em distribuições Kubernetes e serviços gerenciados. Isso reforçou a demanda por gestão contínua de vulnerabilidades, controles de proveniência de imagens e detecções em tempo de execução capazes de identificar comportamentos de escape e escalonamento de privilégios.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e Abrangência do Mercado
Para este relatório, o mercado de segurança de contêineres abrange as receitas obtidas com ferramentas e serviços de suporte relacionados usados para proteger aplicações em contêineres ao longo de seu ciclo de vida, incluindo escaneamento de imagens, controles de política e proteção em tempo de execução em ambientes clusterizados.
Exclusões de escopo: excluímos ferramentas gerais de segurança de rede e de segurança de host que não oferecem visibilidade ou controles no nível do contêiner.
Visão geral da segmentação
- Por Componente
- Plataforma / Software
- Serviços
- Por Tamanho de Organização
- Grandes Empresas
- Pequenas e Médias Empresas
- Por Controle de Segurança
- Verificação de Imagem e Gerenciamento de Vulnerabilidades
- Proteção em Tempo de Execução e Detecção de Anomalias
- Gerenciamento de Conformidade e Configuração
- Por Implantação
- Baseado em Nuvem
- Local
- Por Setor do Usuário Final
- TI e Telecomunicações
- BFSI
- Varejo e Comércio Eletrônico
- Saúde e Ciências da Vida
- Industrial e Manufatura
- Outros Setores do Usuário Final
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália
- Restante da Ásia-Pacífico
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Egito
- Restante da África
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
A pesquisa documental nos ajudou a definir a fronteira do mercado, confirmar padrões comuns de compra e coletar indicadores de referência que podem ser verificados ano a ano. Referenciamos fontes públicas como publicações do NIST, avisos da CISA, MITRE ATT&CK e orientações da OWASP para ancorar as áreas de risco de contêiner e as categorias de controle mais típicas.
Para apoiar os insumos de dimensionamento, também analisamos estatísticas públicas de nuvem e cibersegurança de fontes como o US Bureau of Labor Statistics (para tendências de força de trabalho), o Banco Mundial (para contexto macro e de ambiente empresarial) e materiais da OCDE sobre economia digital, além de registros na SEC de empresas, apresentações a investidores e imprensa de reputação. Para etapas de verificação cruzada, utilizamos assinaturas pagas de dados financeiros e de inteligência empresarial, notícias e dados financeiros, e bases de dados de patentes para validar cronogramas, foco de soluções e indícios de receita reportada. Esses exemplos são ilustrativos e não exaustivos, e muitos outros documentos públicos também foram usados para coleta de dados, validação e esclarecimento de pesquisa.
Entrevistas Primárias e Pesquisas
As entrevistas primárias focaram em confirmar o que é contabilizado como gasto em segurança de contêineres em ciclos de compra reais, e como os clientes dividem seus orçamentos entre escaneamento de imagens, controles de tempo de execução e necessidades de conformidade. Conversamos com uma combinação de fornecedores de tecnologia, parceiros de canal e equipes empresariais de segurança e plataforma na APAC, EMEA e Américas, e então usamos essas informações para refinar premissas e fechar lacunas que as fontes públicas, por si só, não resolviam.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 39% | CXOs: 18% | APAC: 46% |
| Nível médio: 43% | Líderes funcionais/de unidade: 32% | EMEA: 29% |
| Players menores: 18% | Gerentes: 50% | Américas: 25% |
Dimensionamento e Previsão de Mercado
O dimensionamento começa com uma reconstrução top-down do conjunto de demanda alcançável, usando sinais de adoção de nuvem e contêineres, e depois mapeia a intensidade do gasto em segurança em relação às cargas de trabalho conteinerizadas que estão sendo implantadas e gerenciadas ativamente. Antes de definir o total final, realizamos verificações seletivas bottom-up, como amostragem de faixas de preços, feedback de canais sobre o tamanho das transações e indícios de receita de fornecedores ligados à proteção de cargas de trabalho de contêiner e à gestão de risco de imagens.
O modelo utiliza insumos práticos que podem ser facilmente explicados e revisitados, incluindo a base instalada de plataformas Kubernetes e de contêineres, a parcela de empresas que executam cargas de trabalho conteinerizadas em produção, a pressão de vulnerabilidades e configurações incorretas que impulsiona a frequência de escaneamento, os requisitos de conformidade e auditoria que aumentam o gasto com aplicação de políticas, e a divisão típica entre assinaturas de plataforma e serviços de suporte. Quando uma variável não está disponível de forma consistente por país, indicadores substitutos são aplicados em nível regional e, em seguida, alocados usando padrões de gasto em TI corporativa e indicadores de maturidade em nuvem.
Para a previsão, utilizamos análise de cenários para manter as perspectivas vinculadas a trajetórias realistas de adoção e orçamento, especialmente à medida que as plataformas de segurança agrupam múltiplos módulos em um único contrato. As taxas de crescimento são então testadas com feedback de entrevistas sobre ciclos de compra, comportamento de renovação e progressão esperada de preços, e a curva final é ajustada apenas quando múltiplos sinais apontam na mesma direção.
Validação de Dados e Ciclo de Atualização
A validação é conduzida por meio de verificações cruzadas que buscam identificar rupturas de faixa, incompatibilidades de unidades e saltos irreais nos totais regionais, e o modelo é então retrabalhado até que as variações possam ser explicadas. Comparamos os resultados com sinais independentes, como o crescimento de cargas de trabalho em nuvem, a direção do orçamento de segurança e tendências documentadas de incidentes e vulnerabilidades relevantes para ambientes conteinerizados.
Antes da aprovação final, o trabalho é revisado em múltiplas etapas para que premissas, conversões e vínculos matemáticos permaneçam consistentes em todo o modelo e na narrativa. Se uma lacuna material surgir durante a revisão, entramos novamente em contato com os respondentes para esclarecimentos e atualizamos os insumos afetados. Os relatórios são atualizados anualmente, com atualizações intermediárias para eventos materiais que possam alterar a adoção, os preços ou a urgência de conformidade, seguidas de uma revisão final antes da entrega para que os clientes recebam a visão mais atualizada.
Comparação da Estimativa de Mercado de Segurança de Contêineres da Mordor Intelligence com Outras Estimativas Publicadas
Os tamanhos de mercado publicados para segurança de contêineres nem sempre coincidem, pois o escopo de receita contabilizada pode variar, o tratamento dado a serviços pode diferir, e alguns modelos apresentam uma expansão de preços mais rápida do que a descrita pelos compradores. As diferenças também aparecem quando os estudos misturam controles específicos de contêiner com categorias mais amplas de segurança em nuvem, ou quando a normalização cambial é tratada com temporalidades diferentes.
Sinais como o crescimento de clusters Kubernetes em produção, a cadência de escaneamento de vulnerabilidades impulsionada por fluxos de trabalho de CI/CD, e tendências de assinatura baseadas em renovação são usados para validar o total de 2025 da Mordor Intelligence. Contabilizamos a receita de segurança específica de imagem e tempo de execução de contêiner apenas quando ela está vinculada à proteção de cargas de trabalho conteinerizadas, em vez do gasto geral com postura em nuvem.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 3,06 bilhões de USD (2025) | |
| Consultoria Global A | 2,88 bilhões de USD (2025) | Parece aplicar uma captura mais restrita de serviços vinculados a implantações de segurança de contêineres, o que pode reduzir o total reportado mesmo quando as assinaturas de plataforma principais são semelhantes. |
| Editora do Setor B | 3,07 bilhões de USD (2025) | Notas públicas indicam ampla cobertura de componentes, mas a separação entre controles específicos de contêiner e itens adjacentes de segurança em nuvem não é claramente definida, o que pode alterar os totais dependendo das regras de categorização. |
No geral, os números ficam próximos em 2025, e a maior parte das diferenças decorre de como os serviços são contabilizados e de quão rigorosamente os controles de segurança exclusivos de contêiner são separados do gasto adjacente em segurança de nuvem. Nosso método permanece rastreável a alguns sinais de demanda observáveis e verificações repetíveis, o que facilita a reconciliação do dimensionamento quando as premissas são revisadas.


Principais Perguntas Respondidas no Relatório
Qual é a taxa de crescimento prevista para o mercado de segurança de contêineres até 2031?
O mercado de segurança de contêineres deve se expandir a um CAGR de 20,66% de 2026 a 2031.
Qual categoria de componente deve crescer mais rapidamente?
Os serviços devem crescer a um CAGR de 21,41% à medida que as organizações terceirizam o ajuste de políticas e a resposta a incidentes.
Por que a proteção em tempo de execução está ganhando espaço em relação à verificação estática de imagens?
Menos de 6% das vulnerabilidades de registro são exploradas em tempo de execução, portanto, as equipes priorizam o monitoramento comportamental para detectar ataques em tempo real.
Qual região registrará o maior crescimento até 2031?
Espera-se que a Ásia-Pacífico lidere com um CAGR de 22,64%, impulsionado por programas de nuvem soberana e infraestrutura pública.
Como as regras do PCI-DSS 4.0 afetam os gastos com segurança de contêineres?
O requisito 6.3.3 exige SBOMs e monitoramento contínuo, levando as instituições financeiras a adotar controles de segurança de contêineres de ponta a ponta.
Quais tecnologias permitem a implantação segura de contêineres em nuvens públicas?
Os recursos de computação confidencial como Intel TDX, AMD SEV-SNP e AWS Nitro Enclaves criptografam a memória para proteger contra comprometimento do hipervisor.
Página atualizada pela última vez em:



